در دنیایی که تقریباً تمام فعالیتهای سازمانها، کسب و کارها و حتی زندگی روزمره به فناوری وابسته شده است، امنیت سایبری دیگر یک انتخاب نیست؛ بلکه یک ضرورت حیاتی محسوب میشود. هر روز میلیونها سیستم، شبکه و سرویس دیجیتال در معرض تهدیداتی مانند باجافزار، فیشینگ، سرقت اطلاعات و حملات پیچیده سایبری قرار دارند.
امنیت سایبری (Cyber Security) مجموعهای از فناوریها، فرآیندها و سیاستهایی است که با هدف محافظت از سیستمهای کامپیوتری، شبکهها، اپلیکیشن های کاربردی و دادهها در برابر دسترسی های غیرمجاز، تخریب، سرقت اطلاعات و اختلال در سرویسها استفاده میشود.
امروزه یک حمله سایبری موفق میتواند باعث توقف فعالیت یک سازمان، خسارتهای مالی سنگین، افشای اطلاعات محرمانه و کاهش اعتماد مشتریان شود؛ به همین دلیل سازمانها باید با استفاده از راهکارهایی مانند فایروال های نسل جدید، احراز هویت، امنیت نقطه پایانی، مانیتورینگ تهدیدات و معماری Zero Trust، یک رویکرد چندلایه برای حفاظت از داراییهای دیجیتال خود ایجاد کنند.
امنیت سایبری چیست؟
امنیت سایبری (Cyber Security) مجموعهای از فناوریها، فرآیندها، سیاستها و اقدامات امنیتی است که برای محافظت از سیستم های کامپیوتری، شبکهها، نرمافزارها، تجهیزات دیجیتال و دادهها در برابر تهدیدات سایبری استفاده میشود.
هدف اصلی امنیت سایبری جلوگیری از دسترسیهای غیرمجاز، سرقت اطلاعات، تخریب دادهها، اختلال در سرویسها و سوءاستفاده مهاجمان از آسیبپذیریهای موجود در زیرساختهای دیجیتال است.
به زبان ساده، امنیت سایبری یعنی ایجاد مجموعهای از لایههای دفاعی برای جلوگیری از نفوذ هکرها و محافظت از اطلاعات ارزشمند یک فرد یا یک سازمان است.
در محیطهای سازمانی، امنیت سایبری تنها به نصب یک نرمافزار امنیتی یا استفاده از یک فایروال محدود نمیشود؛ بلکه یک رویکرد جامع است که شامل امنیت شبکه، امنیت نقاط پایانی، احراز هویت و دسترسی، امنیت ابری، محافظت از دادهها، آموزش کاربران و پاسخگویی به حوادث امنیتی میشود.
یک معماری امنیت سایبری قدرتمند تلاش میکند سه اصل مهم امنیت اطلاعات یعنی محرمانگی (Confidentiality)، یکپارچگی (Integrity) و دسترسپذیری (Availability) را حفظ کند. این سه اصل که با نام مدل CIA شناخته میشوند، پایه اصلی طراحی بسیاری از راهکارهای امنیتی در سازمانها هستند.
امنیت سایبری چگونه از سازمانها محافظت میکند؟
امنیت سایبری با ایجاد مجموعهای از لایههای دفاعی، از داراییهای دیجیتال سازمان در برابر تهدیدات مختلف محافظت میکند. برخلاف تصور بسیاری از کاربران، امنیت سایبری تنها به نصب یک نرم افزار امنیتی محدود نمیشود؛ بلکه ترکیبی از فناوریها، فرآیندها و سیاستهای امنیتی است که در کنار یکدیگر از شبکه، کاربران، تجهیزات و دادههای سازمانی محافظت میکنند.
یک معماری قدرتمند برای امنیت سایبری معمولاً از چندین لایه حفاظتی تشکیل شده است تا در صورت عبور مهاجم از یک بخش، سایر لایهها بتوانند تهدید را شناسایی و متوقف کنند. این رویکرد که به عنوان دفاع چندلایه (Defense in Depth) شناخته میشود، یکی از اصول مهم در طراحی امنیت سازمانی است.
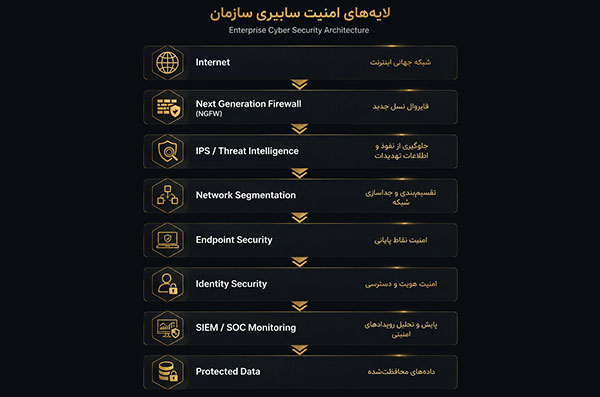
محافظت در مرز شبکه با فایروال نسل جدید (NGFW)
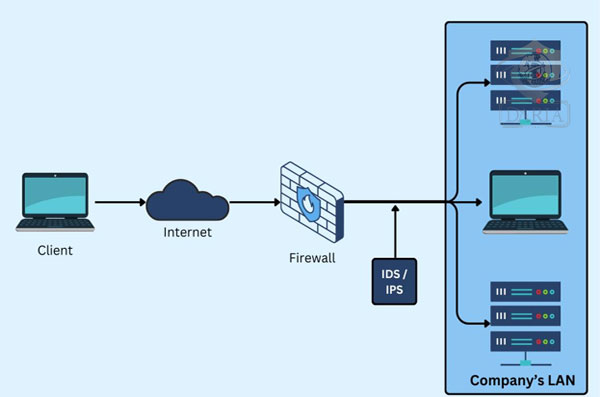
اولین لایه دفاعی بسیاری از سازمانها در نقطه اتصال شبکه داخلی به اینترنت قرار دارد. فایروالهای نسل جدید (Next Generation Firewall) با بررسی ترافیک ورودی و خروجی، کنترل دسترسیها، شناسایی رفتارهای مشکوک و جلوگیری از حملات شناختهشده، نقش مهمی در کاهش ریسک نفوذ ایفا میکنند.
راهکارهایی مانند کنترل اپلیکیشن ها (Application Control)، سیستم جلوگیری از نفوذ (IPS)، فیلترینگ وب، بررسی ترافیک رمزگذاری شده و اطلاعات تهدیدات (Threat Intelligence) باعث میشوند سازمان دید و کنترل بیشتری روی ارتباطات شبکه داشته باشد.
محافظت از کاربران و تجهیزات با امنیت نقطه پایانی (Endpoint Security)
کاربران، لپتاپها، سرورها و تجهیزات متصل به شبکه از مهم ترین اهداف مهاجمان سایبری هستند. راهکارهای امنیت نقطه پایانی با شناسایی رفتارهای غیرعادی، جلوگیری از اجرای فایلهای مخرب و پاسخ سریع به تهدیدات، از سیستمهای سازمانی محافظت میکنند.
راهکارهای مدرن مانند EDR و XDR علاوه بر شناسایی بدافزارها، امکان تحلیل رفتار مهاجم و واکنش سریع به حوادث امنیتی را فراهم می کنند.
کنترل دسترسی کاربران با امنیت هویت (Identity Security)
بسیاری از حملات سایبری به دلیل سوءاستفاده از حسابهای کاربری یا دسترسیهای غیرضروری اتفاق میافتند. امنیت هویت با استفاده از روشهایی مانند احراز هویت چندمرحلهای (MFA)، مدیریت دسترسی کاربران و اصل حداقل سطح دسترسی (Least Privilege)، احتمال دسترسی غیرمجاز را کاهش میدهد.
شناسایی و پاسخ به تهدیدات با SIEM و مانیتورینگ امنیتی
حتی بهترین تجهیزات امنیتی نیز نیازمند نظارت دائمی هستند. راهکارهای SIEM با جمعآوری و تحلیل رویدادهای امنیتی از منابع مختلف مانند فایروالها، سرورها و تجهیزات شبکه، امکان شناسایی سریع حملات و واکنش مناسب به آنها را فراهم میکنند.
در سازمانهای بزرگ، این فرآیند معمولاً توسط تیمهای مرکز عملیات امنیت (SOC) مدیریت میشود تا تهدیدات به صورت مداوم بررسی و کنترل شوند.
حفاظت از دادهها و سرویس های ابری
با افزایش استفاده سازمانها از سرویسهای ابری، حفاظت از دادههای ذخیره شده در محیطهای Cloud اهمیت بیشتری پیدا کرده است. امنیت ابری شامل کنترل دسترسی، رمزگذاری دادهها، مدیریت تنظیمات امنیتی و شناسایی آسیب پذیری های محیطهای ابری است.
در نهایت، امنیت سایبری زمانی اثربخش خواهد بود که تمام این لایهها در کنار یکدیگر کار کنند؛ زیرا مهاجمان معمولاً تنها یک نقطه ضعف را هدف قرار نمیدهند، بلکه به دنبال یافتن هرگونه آسیبپذیری در فناوری، فرآیندها یا رفتار کاربران هستند.
چرا امنیت سایبری اهمیت دارد؟
در دنیای دیجیتال امروز، اطلاعات و زیرساختهای فناوری به یکی از ارزشمندترین داراییهای سازمانها تبدیل شدهاند. از اطلاعات مشتریان و اسناد مالی گرفته تا سرویسهای حیاتی سازمانی، همگی به سیستمهای دیجیتال وابسته هستند؛ به همین دلیل هرگونه اختلال، سرقت یا تخریب اطلاعات میتواند خسارتهای جبرانناپذیری برای کسبوکارها ایجاد کند.
امنیت سایبری به سازمانها کمک میکند تا در برابر تهدیداتی مانند باجافزار، حملات فیشینگ، نفوذ به شبکه، سرقت اطلاعات و سوءاستفاده از آسیب پذیریهای نرمافزاری مقاومت بیشتری داشته باشند. یک حمله موفق سایبری تنها باعث از دست رفتن دادهها نمیشود؛ بلکه میتواند موجب توقف فعالیتهای سازمان، کاهش اعتماد مشتریان، آسیب به اعتبار برند و ایجاد هزینههای سنگین بازیابی شود.
محافظت از اطلاعات حساس سازمان
یکی از مهم ترین اهداف امنیت سایبری، حفاظت از اطلاعات محرمانه سازمان، مشتریان و کاربران است. اطلاعات مالی، قراردادها، دادههای مشتریان و اطلاعات داخلی سازمان در صورت افشا یا سرقت می توانند پیامدهای جدی امنیتی و اقتصادی ایجاد کنند.
راهکارهایی مانند رمزگذاری دادهها، کنترل دسترسی، مدیریت هویت و جلوگیری از نشت اطلاعات (DLP) به سازمان ها کمک میکنند تا کنترل بیشتری روی داراییهای اطلاعاتی خود داشته باشند.
جلوگیری از توقف فعالیت کسب و کار
بسیاری از حملات سایبری با هدف از کار انداختن سرویسها یا ایجاد اختلال در فرآیندهای سازمانی انجام میشوند. حملات DDoS، باجافزارها و نفوذ به زیرساختهای حیاتی میتوانند باعث توقف خدمات و کاهش بهرهوری سازمان شوند.
پیادهسازی راهکارهای امنیتی مانند فایروال نسل جدید، پشتیبان گیری منظم، مانیتورینگ امنیتی و … نقش مهمی در حفظ تداوم کسب و کار دارد.
کاهش خسارت های مالی ناشی از حملات سایبری
هزینه یک حمله سایبری تنها به از دست دادن اطلاعات محدود نمیشود. هزینههای مربوط به بازیابی سیستمها، بررسی حادثه، توقف فعالیت، جریمههای قانونی و کاهش اعتماد مشتریان نیز میتوانند بسیار سنگین باشند.
سرمایهگذاری در امنیت سایبری باعث میشود سازمانها قبل از وقوع حمله، آسیبپذیریهای خود را شناسایی کرده و با اجرای کنترلهای امنیتی مناسب، احتمال خسارت را کاهش دهند.
افزایش اعتماد مشتریان و اعتبار سازمان
مشتریان انتظار دارند سازمانها از اطلاعات آنها به شکل مناسبی محافظت کنند. یک سازمان امن نه تنها خطرات سایبری را کاهش میدهد، بلکه اعتماد بیشتری در میان مشتریان، شرکا و ذینفعان ایجاد میکند.
امنیت سایبری قوی نشان دهنده بلوغ سازمانی و تعهد یک کسبوکار به حفاظت از اطلاعات و ارائه خدمات پایدار است.
مقابله با تهدیدات پیچیده و در حال تغییر
تهدیدات سایبری به صورت مداوم در حال تغییر هستند و مهاجمان از روشهای جدید برای نفوذ به سازمانها استفاده میکنند. به همین دلیل امنیت سایبری یک فرآیند دائمی است و نیاز به بهروزرسانی تجهیزات، پایش مداوم، تحلیل تهدیدات و بهبود سیاستهای امنیتی دارد.
سازمانهایی که یک رویکرد جامع امنیت سایبری را دنبال میکنند، توانایی بیشتری برای شناسایی، مقابله و بازیابی پس از حملات خواهند داشت.
انواع امنیت سایبری
امنیت سایبری یک مفهوم گسترده است که از مجموعهای از حوزههای مختلف تشکیل شده است. هر کدام از این حوزهها از بخش خاصی از داراییهای دیجیتال سازمان را در برابر تهدیدات محافظت میکنند. در یک معماری امنیتی استاندارد، فناوریها و فرآیندهای مختلف در کنار یکدیگر قرار میگیرند تا یک سیستم دفاعی چندلایه ایجاد شود.
مهمترین انواع امنیت سایبری عبارتاند از:
۱. امنیت شبکه (Network Security)
امنیت شبکه مجموعهای از راهکارهای سختافزاری و نرمافزاری است که برای محافظت از زیرساخت شبکه، ارتباطات و سرویسهای سازمانی در برابر دسترسیهای غیرمجاز، حملات مخرب و سوءاستفاده مهاجمان استفاده می شود.
شبکه یکی از اصلی ترین اهداف حملات سایبری است؛ زیرا مهاجمان معمولاً تلاش میکنند از طریق نقاط ضعف موجود در ارتباطات شبکهای به سیستمهای داخلی سازمان دسترسی پیدا کنند.
مهمترین راهکارهای امنیت شبکه:
- فایروال نسل جدید (NGFW)
- سیستم جلوگیری از نفوذ (IPS)
- VPN امن
- تقسیم بندی شبکه (Network Segmentation)
- کنترل دسترسی شبکه (NAC)
- مانیتورینگ ترافیک شبکه
۲. امنیت نقاط پایانی (Endpoint Security)
نقاط پایانی شامل کامپیوترها، لپتاپها، سرورها، تلفنهای همراه و سایر دستگاههای متصل به شبکه هستند. این تجهیزات معمولاً یکی از اولین اهداف مهاجمان برای ورود به سازمان محسوب میشوند.
امنیت Endpoint با شناسایی رفتارهای مخرب، جلوگیری از اجرای بدافزارها و پاسخ سریع به تهدیدات، از دستگاههای سازمان محافظت میکند.
راهکارهای مهم:
- آنتیویروس سازمانی
- EDR
- XDR
- مدیریت وصله های امنیتی (Patch Management)
۳. امنیت ابری (Cloud Security)
با افزایش استفاده سازمانها از سرویسهای ابری، حفاظت از دادهها و اپلیکیشن های موجود در محیطهای Cloud اهمیت زیادی پیدا کرده است.
امنیت ابری شامل مجموعهای از سیاستها، فناوریها و کنترلهای امنیتی برای محافظت از زیرساختها، اپلیکیشن ها و اطلاعات ذخیره شده در فضای ابری است.
مهمترین اقدامات:
- مدیریت دسترسی کاربران
- رمزگذاری دادهها
- کنترل تنظیمات امنیتی Cloud
- بررسی آسیبپذیریها
۴. امنیت هویت و دسترسی (Identity Security)
بسیاری از حملات سایبری به دلیل سوءاستفاده از حسابهای کاربری و دسترسیهای غیرمجاز رخ میدهند. امنیت هویت با هدف اطمینان از اینکه چه کسی، به چه چیزی و با چه سطحی از دسترسی میتواند وارد سیستم شود، ایجاد شده است.
راهکارهای مهم:
- احراز هویت چندمرحلهای (MFA)
- Single Sign-On (SSO)
- مدیریت دسترسی کاربران
- اصل حداقل دسترسی (Least Privilege)
۵. امنیت دادهها (Data Security)
دادهها یکی از ارزشمندترین دارایی های هر سازمان هستند. امنیت داده با هدف محافظت از اطلاعات در برابر سرقت، تغییر، حذف یا افشای غیرمجاز اجرا میشود.
راهکارهای امنیت داده:
- رمزگذاری اطلاعات
- کنترل دسترسی
- پشتیبان گیری امن
- جلوگیری از نشت اطلاعات (DLP)
۶. امنیت اپلیکیشن (Application Security)
امنیت اپلیکیشن به مجموعه اقداماتی گفته میشود که برای محافظت از نرمافزارها و برنامههای کاربردی در برابر آسیب پذیریها و حملات سایبری انجام میشود.
بسیاری از مشکلات امنیتی از مراحل طراحی و توسعه نرم افزار ایجاد میشوند؛ به همین دلیل تست امنیتی و بررسی کد اهمیت زیادی دارد.
راهکارها:
- تست نفوذ برنامههای کاربردی
- بررسی آسیب پذیری کد
- Web Application Firewall (WAF)
- Secure Development
۷. امنیت اینترنت اشیا (IoT Security)
با افزایش استفاده از تجهیزات هوشمند، دستگاههای IoT به یکی از اهداف جدید مهاجمان تبدیل شدهاند.
امنیت IoT شامل محافظت از دستگاهها، ارتباطات و دادههای تولید شده توسط تجهیزات هوشمند است.
۸. امنیت عملیاتی(Operational Security)
امنیت عملیاتی به فرآیندها و سیاستهایی مربوط میشود که نحوه مدیریت، کنترل و حفاظت از اطلاعات حساس سازمان را مشخص میکنند.
این حوزه شامل:
- مدیریت دسترسیها
- بررسی رخدادهای امنیتی
- سیاستهای امنیتی سازمان
- مدیریت ریسک
۹. امنیت اعتماد صفر (Zero Trust Security)
Zero Trust یک محصول یا ابزار خاص نیست، بلکه یک مدل امنیتی است که بر اساس اصل: هیچ کاربر یا دستگاهی به صورت پیش فرض قابل اعتماد نیست طراحی شده است. در این معماری، تمام درخواستهای دسترسی باید بررسی، احراز هویت و کنترل شوند.
رایجترین تهدیدات امنیت سایبری
با افزایش وابستگی سازمانها به فناوری، تهدیدات سایبری نیز پیچیدهتر و هدفمندتر شدهاند. مهاجمان سایبری با استفاده از روشهای مختلف تلاش میکنند به اطلاعات حساس دسترسی پیدا کنند، سرویسهای سازمانی را مختل کنند یا از آسیب پذیریهای موجود در سیستمها سوءاستفاده کنند.
شناخت تهدیدات امنیت سایبری اولین قدم برای ایجاد یک استراتژی دفاعی مناسب است. مهمترین تهدیداتی که سازمانها با آنها مواجه هستند عبارتاند از:
۱. بدافزار (Malware)
بدافزار یا Malware به هر نوع نرمافزار مخربی گفته میشود که با هدف آسیبرسانی، سرقت اطلاعات یا ایجاد دسترسی غیرمجاز طراحی شده است.
بدافزارها انواع مختلفی دارند، از جمله:
- ویروسها (Virus)
- تروجانها (Trojan)
- کرمهای شبکهای (Worm)
- جاسوسافزارها (Spyware)
بدافزارها معمولاً از طریق فایلهای آلوده، ایمیلهای مخرب، لینکهای جعلی یا نرم افزارهای آسیبپذیر وارد سیستم سازمان میشوند.
راهکارهای مقابله:
- استفاده از راهکارهای Endpoint Security
- به روزرسانی مداوم سیستمها
- جلوگیری از اجرای فایلهای ناشناس
- استفاده از سیستمهای تشخیص تهدید
۲. باجافزار (Ransomware)
باجافزار یکی از خطرناکترین تهدیدات سایبری برای سازمانها محسوب میشود. در این نوع حمله، مهاجم با رمزگذاری فایلها و سیستمهای قربانی، دسترسی به اطلاعات را محدود کرده و در ازای بازگرداندن دسترسی، درخواست پرداخت باج میکند.
یک حمله باجافزاری موفق میتواند باعث توقف کامل فعالیتهای سازمان، از دست رفتن اطلاعات حیاتی و خسارتهای مالی گسترده شود.
راهکارهای مقابله:
- تهیه نسخه پشتیبان امن و تست شده
- استفاده از EDR/XDR
- محدود کردن دسترسی کاربران
- آموزش کارکنان
- استفاده از فایروال و سیستمهای تشخیص تهدید
۳. فیشینگ (Phishing)
فیشینگ یکی از رایجترین روشهای مهندسی اجتماعی است که در آن مهاجم با جعل هویت افراد یا سازمانهای معتبر، تلاش میکند اطلاعات حساس کاربران مانند نام کاربری، رمز عبور یا اطلاعات مالی را سرقت کند.
ایمیلهای جعلی، صفحات ورود تقلبی و پیامهای ساختگی از روشهای رایج حملات فیشینگ هستند.
راهکارهای مقابله:
- آموزش کاربران
- استفاده از Email Security
- فعالسازی MFA
- بررسی لینکها و فایلهای مشکوک
۴. حملات DDoS
در حملات DDoS، مهاجم با ارسال حجم بسیار زیادی از درخواستها به سمت یک سرویس یا سرور، منابع آن را مصرف کرده و باعث کندی یا از دسترس خارج شدن سرویس میشود.
این نوع حملات میتوانند وبسایتها، سامانههای آنلاین و سرویسهای حیاتی سازمانها را مورد هدف قرار دهند.
راهکارهای مقابله:
- استفاده از سرویسهای Anti-DDoS
- مانیتورینگ مداوم ترافیک
- محدودسازی درخواستهای غیرعادی
- معماری مقاوم شبکه
۵. حملات مهندسی اجتماعی (Social Engineering)
در بسیاری از حملات سایبری، هدف اصلی فناوری نیست؛ بلکه انسانها هستند. مهاجمان با استفاده از روشهای روانشناختی تلاش میکنند کاربران را فریب داده و اطلاعات مورد نیاز خود را دریافت کنند.
نمونههای رایج:
- جعل هویت مدیران
- تماسهای جعلی
- درخواست اطلاعات محرمانه
- پیامهای فریبنده
راهکار مقابله:
- آموزش امنیتی کارکنان
- ایجاد سیاستهای دسترسی
- افزایش آگاهی کاربران
۶. حملات مرد میانی (Man-in-the-Middle)
در این حمله، مهاجم بین ارتباط دو طرف قرار گرفته و تلاش میکند اطلاعات رد و بدل شده را مشاهده یا تغییر دهد. این حملات معمولاً در شبکههای ناامن، Wi-Fi عمومی و ارتباطات رمزگذاری نشده رخ میدهند.
راهکارهای مقابله:
- استفاده از ارتباطات رمزگذاری شده
- VPN امن
- گواهیهای دیجیتال معتبر
- امنیت شبکه بیسیم
۷. سوءاستفاده از آسیبپذیری ها (Vulnerability Exploitation)
مهاجمان دائماً به دنبال آسیبپذیریهای موجود در سیستمعاملها، نرمافزارها و تجهیزات شبکه هستند تا از آنها برای نفوذ استفاده کنند.
عدم بروزرسانی سیستمها یکی از دلایل اصلی موفقیت بسیاری از حملات سایبری است.
راهکارهای مقابله:
- مدیریت وصلههای امنیتی (Patch Management)
- تست نفوذ دورهای
- اسکن آسیبپذیریها
- مدیریت ریسک امنیتی
۸. تهدیدات داخلی (Insider Threat)
تمام تهدیدات از خارج سازمان اتفاق نمیافتند. کارکنان فعلی یا سابق سازمان نیز ممکن است به دلیل اشتباه، بیاحتیاطی یا سوءنیت باعث ایجاد حادثه امنیتی شوند.
راهکارهای مقابله:
- کنترل سطح دسترسی کاربران
- ثبت و بررسی فعالیتها
- اصل حداقل دسترسی
- مانیتورینگ رفتار کاربران
شناخت تهدیدات سایبری به سازمانها کمک میکند قبل از وقوع حادثه، نقاط ضعف خود را شناسایی کرده و با استفاده از ترکیبی از فناوری، فرآیند و آموزش کارکنان، سطح امنیت خود را افزایش دهند.
| تهدید سایبری | هدف حمله | راهکار مقابله |
| باجافزار | رمزگذاری اطلاعات | Backup + EDR |
| فیشینگ | سرقت اطلاعات کاربران | MFA +آموزش |
| DDoS | از کار انداختن سرویس | Anti-DDoS |
| بدافزار | آسیب به سیستمها | Endpoint Security |
راهکارهای افزایش امنیت سایبری در سازمانها
افزایش امنیت سایبری یک فرآیند چندمرحلهای است و نمیتوان تنها با استفاده از یک ابزار یا نرمافزار، امنیت کامل یک سازمان را تضمین کرد. سازمانها برای مقابله با تهدیدات مدرن سایبری باید یک رویکرد چندلایه (Defense in Depth) ایجاد کنند که شامل ترکیبی از فناوریهای امنیتی، سیاستهای سازمانی و آموزش کاربران باشد. در ادامه مهمترین راهکارهای افزایش امنیت سایبری سازمانها را بررسی میکنیم.
۱. استفاده از فایروال نسل جدید (Next Generation Firewall)
فایروال یکی از اصلیترین اجزای معماری امنیت شبکه محسوب میشود و اولین لایه دفاعی بسیاری از سازمانها در برابر تهدیدات خارجی است.
فایروالهای نسل جدید (NGFW) علاوه بر کنترل ترافیک شبکه، قابلیتهایی مانند شناسایی و جلوگیری از نفوذ (IPS)، کنترل اپلیکیشن، فیلترینگ وب، بررسی ترافیک رمزگذاری شده و اتصال به سرویس های اطلاعات تهدید (Threat Intelligence) را ارائه میدهند.
یک فایروال مناسب میتواند با شناسایی رفتارهای مشکوک، جلوگیری از ارتباطات مخرب و اعمال سیاستهای امنیتی، احتمال موفقیت حملات سایبری را کاهش دهد.
۲. پیاده سازی معماری Zero Trust
مدل امنیتی Zero Trust بر یک اصل اساسی بنا شده است: هیچ کاربر، دستگاه یا ارتباطی نباید به صورت پیش فرض قابل اعتماد باشد. در این معماری، تمام درخواستهای دسترسی باید قبل از اجازه ورود بررسی، احراز هویت و کنترل شوند.
اصول مهم Zero Trust :
- احراز هویت مداوم کاربران
- بررسی وضعیت امنیتی تجهیزات
- محدود کردن سطح دسترسی
- کنترل دسترسی بر اساس نیاز واقعی
Zero Trust بهخصوص در سازمانهایی که از سرویسهای ابری، دورکاری و شبکههای گسترده استفاده میکنند، اهمیت زیادی دارد.
۳. فعال سازی احراز هویت چندمرحله ای (MFA)
رمز عبور به تنهایی دیگر روش مناسبی برای محافظت از حسابهای کاربری نیست. در بسیاری از حملات سایبری، مهاجمان از طریق سرقت یا حدس رمز عبور به سیستمها دسترسی پیدا میکنند.
احراز هویت چندمرحلهای (Multi-Factor Authentication) با اضافه کردن یک مرحله امنیتی دیگر، مانند کد یکبار مصرف یا تایید هویت از طریق تجهیزات مورد اعتماد، احتمال دسترسی غیرمجاز را کاهش میدهد.
۴. بهروزرسانی و مدیریت آسیب پذیری ها
بسیاری از حملات سایبری از آسیبپذیری هایی انجام میشوند که برای آنها وصله امنیتی منتشر شده است اما در سیستمها اعمال نشدهاند.
مدیریت صحیح آسیبپذیری شامل موارد زیر است:
- بروزرسانی سیستم عاملها و نرمافزارها
- نصب Patchهای امنیتی
- اسکن دورهای آسیبپذیریها
- اولویتبندی و رفع نقاط ضعف بحرانی
۵. استفاده از راهکارهای Endpoint Security
کاربران و تجهیزات متصل به شبکه یکی از اصلی ترین مسیرهای ورود مهاجمان هستند. به همین دلیل حفاظت از نقاط پایانی مانند کامپیوترها، لپتاپها و سرورها اهمیت زیادی دارد.
راهکارهای مدرن Endpoint Security مانند EDR و XDR با تحلیل رفتار سیستمها، شناسایی فعالیتهای غیرعادی و واکنش سریع به تهدیدات، از انتشار حملات جلوگیری میکنند.
۶. پشتیبان گیری امن از اطلاعات (Secure Backup)
داشتن نسخه پشتیبان یکی از مهمترین اقدامات برای مقابله با حوادثی مانند باجافزار است. یک استراتژی مناسب Backup باید شامل موارد زیر باشد:
- تهیه نسخههای پشتیبان منظم
- نگهداری نسخه جدا از شبکه اصلی
- تست دورهای بازیابی اطلاعات
- محافظت از Backup در برابر دسترسی غیرمجاز
۷. آموزش و افزایش آگاهی کارکنان
کاربران یکی از مهمترین عناصر امنیت سایبری هستند. بسیاری از حملات موفق مانند فیشینگ یا مهندسی اجتماعی با یک اشتباه انسانی آغاز میشوند. برگزاری آموزشهای امنیتی به کارکنان کمک میکند:
- ایمیلهای جعلی را تشخیص دهند
- فایلهای مشکوک را باز نکنند
- اطلاعات حساس را به اشتراک نگذارند
- رفتارهای امن در فضای دیجیتال داشته باشند
۸. استفاده از سیستم های مانیتورینگ و SIEM
سازمانها برای شناسایی سریع تهدیدات نیاز به مشاهده و تحلیل مداوم رویدادهای امنیتی دارند.
راهکارهای SIEM با جمعآوری لاگها از منابع مختلف مانند فایروالها، سرورها و تجهیزات شبکه، امکان تحلیل رخدادها و شناسایی حملات پیچیده را فراهم میکنند.
۹. ایجاد برنامه پاسخ به حوادث امنیتی (Incident Response)
هیچ سازمانی نمیتواند احتمال وقوع حمله را به صفر برساند؛ بنابراین داشتن برنامه واکنش به حادثه اهمیت زیادی دارد.
یک برنامه Incident Response مشخص میکند که سازمان در زمان وقوع حمله:
- چگونه حادثه را شناسایی کند
- چگونه گسترش حمله را متوقف کند
- چگونه سیستمها را بازیابی کند
- چگونه از وقوع مجدد جلوگیری کند
۱۰. ارزیابی امنیت و تست نفوذ دورهای
امنیت سایبری یک فرآیند دائمی است و نیاز به بررسی مداوم دارد.
تست نفوذ (Penetration Testing)، ارزیابی آسیبپذیری و بررسی تنظیمات امنیتی به سازمانها کمک میکند قبل از مهاجمان، نقاط ضعف خود را شناسایی و برطرف کنند.
در نهایت، امنیت سایبری موفق نتیجه ترکیب فناوری، فرآیند و نیروی انسانی است. سازمانهایی که یک رویکرد جامع امنیتی را پیادهسازی میکنند، توانایی بیشتری برای مقابله با تهدیدات مدرن و حفظ تداوم کسبوکار خود خواهند داشت.
فایروال یکی از مهمترین اجزای معماری امنیت سایبری سازمانها است که وظیفه کنترل، بررسی و مدیریت ارتباطات شبکه را بر عهده دارد. در گذشته فایروالها بیشتر به عنوان یک ابزار ساده برای مسدود کردن یا اجازه دادن به ترافیک شبکه استفاده میشدند، اما امروزه با پیچیدهتر شدن تهدیدات سایبری، فایروالهای مدرن به یک پلتفرم امنیتی پیشرفته تبدیل شدهاند.
فایروالهای نسل جدید (Next Generation Firewall یا NGFW) با ترکیب قابلیتهای مختلف امنیتی، امکان شناسایی تهدیدات، کنترل دسترسی کاربران، تحلیل رفتارهای مشکوک و جلوگیری از حملات پیچیده را فراهم میکنند.
فایروال چگونه از سازمان در برابر تهدیدات محافظت میکند؟
فایروال با قرار گرفتن در مرز بین شبکه داخلی سازمان و اینترنت، تمام ارتباطات ورودی و خروجی را بررسی میکند. این بررسی به سازمان اجازه میدهد مشخص کند چه کاربرانی، چه سرویس ها و یا چه اپلیکیشن هایی مجاز به برقراری ارتباط هستند. مهمترین قابلیتهای فایروال در امنیت سایبری عبارتاند از:
کنترل دسترسی شبکه (Access Control)
یکی از وظایف اصلی فایروال، مدیریت دسترسی ها بر اساس قوانین امنیتی سازمان است. با استفاده از Policyهای امنیتی، مدیر شبکه میتواند مشخص کند چه ترافیکی اجازه عبور دارد و چه ارتباطاتی باید مسدود شوند. این کنترل باعث کاهش سطح حمله (Attack Surface) و جلوگیری از دسترسیهای غیرمجاز میشود.
جلوگیری از نفوذ با IPS
سیستم جلوگیری از نفوذ (Intrusion Prevention System) یکی از قابلیتهای مهم فایروالهای نسل جدید است.
IPS با بررسی الگوهای حملات و رفتارهای مشکوک، تلاشهای نفوذ، Exploit ها و فعالیتهای مخرب را شناسایی کرده و قبل از ایجاد خسارت آنها را متوقف میکند.
شناسایی و کنترل اپلیکیشن ها (Application Control)
امروزه تنها کنترل پورتها برای امنیت شبکه کافی نیست؛ زیرا بسیاری از اپلیکیشن ها میتوانند از پورتهای معمولی برای ارتباط استفاده کنند.
قابلیت Application Control به سازمان اجازه میدهد برنامههای مورد استفاده در شبکه را شناسایی و مدیریت کند.
برای مثال سازمان میتواند:
- استفاده از اپلیکیشن های پرریسک را محدود کند
- اپلیکیشن های غیرمجاز را مسدود کند
- سیاستهای دسترسی دقیق تری ایجاد کند
محافظت در برابر تهدیدات اینترنتی
فایروالهای مدرن با استفاده از سرویسهای اطلاعات تهدید (Threat Intelligence) میتوانند ارتباط با دامنهها، IPها و منابع مخرب شناخته شده را شناسایی و مسدود کنند.
این قابلیت نقش مهمی در مقابله با:
- بدافزارها
- حملات فیشینگ
- سرورهای فرماندهی و کنترل (C&C)
- دانلود فایلهای مخرب و … دارد.
بررسی ترافیک رمزگذاری شده (SSL Inspection)
بخش زیادی از ارتباطات اینترنتی امروزه با پروتکل HTTPS رمزگذاری میشوند. اگر سازمان نتواند این ترافیک را بررسی کند، مهاجمان میتوانند تهدیدات خود را داخل ارتباطات رمزگذاری شده پنهان کنند.
SSL Inspection امکان بررسی این نوع ارتباطات را فراهم میکند تا تهدیدات پنهان شناسایی شوند.
ایجاد دسترسی امن برای کاربران از راه دور
با افزایش دورکاری و استفاده از سرویسهای ابری، نیاز به ارتباط امن بیشتر شده است.
فایروالها با ارائه قابلیتهایی مانند:
- VPN
- SSL VPN
- IPsec VPN
- کنترل دسترسی کاربران
به کارکنان اجازه میدهند از خارج سازمان نیز به شکل امن به منابع مورد نیاز دسترسی داشته باشند.
نقش فایروال در معماری Zero Trust
در مدل Zero Trust، هیچ ارتباطی بدون بررسی و اعتبارسنجی مورد اعتماد نیست. فایروالهای نسل جدید با قابلیتهایی مانند احراز هویت کاربران، کنترل دسترسی و تقسیم بندی شبکه، نقش مهمی در اجرای این معماری دارند.
تفاوت فایروال سنتی و فایروال نسل جدید
| فایروال سنتی | فایروال نسل جدید |
| بررسی بر اساس IP و پورت | شناسایی کاربر، برنامه و محتوا |
| قابلیت امنیتی محدود | دارای IPS، کنترل اپلیکیشن و Threat Intelligence |
| مناسب شبکههای ساده | مناسب سازمانهای مدرن |
| دید محدود روی ترافیک | دید کامل تر روی فعالیتهای شبکه |
در یک معماری امنیت سایبری مدرن، فایروال تنها یک دروازه عبور و مرور شبکه نیست؛ بلکه یکی از اصلی ترین لایههای دفاعی سازمان در برابر تهدیدات سایبری محسوب میشود. استفاده صحیح از یک فایروال نسل جدید میتواند نقش مهمی در کاهش ریسک حملات، حفاظت از دادهها و افزایش امنیت زیرساختهای سازمان داشته باشد.
نقش هوش مصنوعی در امنیت سایبری
هوش مصنوعی (Artificial Intelligence) به یکی از فناوری های تاثیرگذار در امنیت سایبری تبدیل شده است. با افزایش حجم دادهها و پیچیدهتر شدن حملات، سازمانها از الگوریتمهای هوشمند برای شناسایی سریعتر تهدیدات، تحلیل رفتار کاربران و تجهیزات، تشخیص فعالیتهای غیرعادی و بهبود سرعت واکنش به حوادث امنیتی استفاده میکنند.
فناوریهایی مانند یادگیری ماشین (Machine Learning)، SIEM هوشمند و XDR به تیمهای امنیتی کمک میکنند تا الگوهای حملات را سریعتر شناسایی و مدیریت کنند.
در مقابل، مهاجمان سایبری نیز از هوش مصنوعی برای توسعه حملات پیچیدهتر مانند فیشینگ هدفمند، تولید محتوای جعلی و شناسایی آسیبپذیریها استفاده میکنند. به همین دلیل سازمانها باید در کنار استفاده از راهکارهای هوشمند امنیتی، بر آموزش کاربران، بهروزرسانی تجهیزات و اجرای یک معماری امنیتی چندلایه مانند Zero Trust تمرکز داشته باشند.
چک لیست امنیت سایبری سازمانها
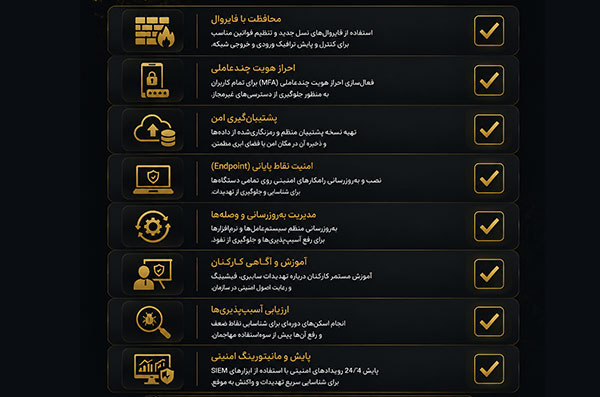
ایجاد یک زیرساخت امن نیازمند بررسی مداوم، ارزیابی آسیبپذیریها و اجرای سیاستهای امنیتی مناسب است. از این رو سازمانها برای کاهش ریسک حملات سایبری میتوانند از چک لیست زیر به عنوان یک راهنمای اولیه استفاده کنند.
۱. بررسی و تقویت امنیت شبکه
☐ استفاده از فایروال نسل جدید (NGFW) برای کنترل ترافیک شبکه
☐ فعال سازی سیستم جلوگیری از نفوذ (IPS)
☐ تقسیم بندی شبکه با استفاده از VLAN
☐ محدود کردن دسترسیهای غیرضروری
☐ بررسی دورهای تنظیمات تجهیزات شبکه
۲. محافظت از کاربران و تجهیزات
☐ استفاده از راهکارهای Endpoint Security
☐ نصب و بروزرسانی مداوم نرمافزارهای امنیتی
☐ استفاده از EDR یا XDR برای شناسایی رفتارهای مشکوک
☐ مدیریت دسترسی کاربران بر اساس نیاز واقعی
۳. مدیریت هویت و دسترسی
☐ فعالسازی احراز هویت چندمرحلهای (MFA)
☐ استفاده از سیاست حداقل سطح دسترسی (Least Privilege)
☐ حذف یا غیرفعالسازی حسابهای کاربری غیرضروری
☐ بررسی دورهای دسترسی کارکنان
۴. حفاظت از اطلاعات سازمان
☐ تهیه نسخه پشتیبان منظم از اطلاعات مهم
☐ نگهداری نسخه Backup در محیط امن
☐ استفاده از رمزگذاری برای اطلاعات حساس
☐ جلوگیری از نشت اطلاعات (DLP)
۵. افزایش آگاهی کارکنان
☐ آموزش تشخیص ایمیلهای فیشینگ
☐ آموزش نحوه برخورد با فایلها و لینکهای مشکوک
☐ ایجاد سیاستهای امنیتی مشخص برای کارکنان
☐ برگزاری دورههای آگاهی امنیتی به صورت دورهای
۶. مانیتورینگ و پاسخ به حوادث
☐ ثبت و بررسی لاگهای امنیتی
☐ استفاده از سیستمهای SIEM برای تحلیل رخدادها
☐ تعریف فرآیند واکنش به حوادث امنیتی
☐ انجام تستهای امنیتی و ارزیابی آسیبپذیریها
۷. بررسی امنیت سرویسهای ابری
☐ کنترل دسترسی کاربران به سرویس های Cloud
☐ بررسی تنظیمات امنیتی سرویسهای ابری
☐ رمزگذاری دادههای حساس
☐ نظارت بر فعالیتهای غیرعادی در محیط ابری
رعایت این موارد به تنهایی امنیت یک سازمان را تضمین نمیکند، اما اجرای یک برنامه امنیتی چندلایه میتواند احتمال موفقیت حملات سایبری را به میزان قابل توجهی کاهش دهد. امنیت سایبری یک فرآیند مداوم است و نیازمند بررسی، بهبود و تطبیق دائمی با تهدیدات جدید است.
تفاوت امنیت سایبری و امنیت اطلاعات چیست؟
امنیت سایبری (Cyber Security) و امنیت اطلاعات (Information Security) دو مفهوم نزدیک به یکدیگر هستند، اما دامنه و تمرکز آنها یکسان نیست. بسیاری از افراد این دو اصطلاح را به جای یکدیگر استفاده میکنند، در حالی که امنیت اطلاعات مفهوم گستردهتری دارد و امنیت سایبری یکی از بخشهای مهم آن محسوب میشود.
امنیت اطلاعات به مجموعهای از سیاستها، فرآیندها و کنترلهای امنیتی گفته میشود که هدف آن حفاظت از اطلاعات در برابر دسترسی غیرمجاز، تغییر، افشا یا حذف است. در امنیت اطلاعات، تمرکز اصلی بر حفظ سه اصل مهم یعنی محرمانگی (Confidentiality)، یکپارچگی (Integrity) و دسترسپذیری (Availability) اطلاعات یا همان مدل CIA است. این اطلاعات میتوانند در هر شکلی وجود داشته باشند؛ مانند اسناد کاغذی، فایلهای دیجیتال، پایگاههای داده یا اطلاعات ذخیرهشده در تجهیزات سازمانی.
در مقابل، امنیت سایبری بیشتر بر حفاظت از داراییهای دیجیتال، شبکهها، سیستمها، نرمافزارها و زیرساختهای متصل به اینترنت در برابر حملات سایبری تمرکز دارد. تهدیداتی مانند بدافزار، باجافزار، فیشینگ، حملات نفوذ، سرقت اطلاعات و حملات DDoS در حوزه امنیت سایبری بررسی و مدیریت میشوند.
به بیان ساده، امنیت اطلاعات به این سؤال پاسخ میدهد که «چگونه از اطلاعات محافظت کنیم؟»؛ در حالی که امنیت سایبری بیشتر به این موضوع میپردازد که چگونه از سیستمها و محیط دیجیتال در برابر حملات محافظت کنیم؟
در سازمانهای مدرن، این دو حوزه به صورت مکمل در کنار یکدیگر فعالیت میکنند. برای مثال، یک فایروال نسل جدید (NGFW)، سیستم تشخیص و جلوگیری از نفوذ (IPS)، راهکارهای Endpoint Security و سامانههای SIEM ابزارهایی در حوزه امنیت سایبری هستند؛ در حالی که سیاستهای کنترل دسترسی، طبقهبندی اطلاعات، رمزگذاری دادهها و مدیریت ریسک بخشی از امنیت اطلاعات محسوب میشوند.
در نهایت، سازمانها برای ایجاد یک زیرساخت امن نیازمند ترکیبی از هر دو رویکرد هستند؛ زیرا حفاظت واقعی از داراییهای سازمان تنها با ایمنسازی اطلاعات یا تجهیزات امکانپذیر نیست و باید تمامی لایههای فناوری، داده و فرآیندهای سازمانی در یک چارچوب امنیتی جامع مدیریت شوند.
جمع بندی
امنیت سایبری دیگر یک موضوع صرفاً فنی مربوط به واحد فناوری اطلاعات نیست؛ بلکه یکی از عوامل حیاتی در حفظ تداوم فعالیت، اعتبار و داراییهای سازمانها محسوب میشود. با افزایش حملات سایبری و پیچیدهتر شدن روشهای نفوذ، سازمانها نمیتوانند تنها به یک ابزار امنیتی مانند آنتیویروس یا فایروال ساده اکتفا کنند.
یک رویکرد موثر امنیت سایبری نیازمند ترکیبی از فناوری، فرآیند و آگاهی کاربران است. استفاده از فایروالهای نسل جدید، مدیریت هویت و دسترسی، امنیت نقاط پایانی، مانیتورینگ امنیتی، پشتیبانگیری، آموزش کارکنان و معماری هایی مانند Zero Trust، مجموعهای از لایههای دفاعی را ایجاد میکنند که سازمان را در برابر تهدیدات مدرن مقاوم تر میسازد.
با توجه به اینکه هر سازمان دارای زیرساخت، نیازها و سطح ریسک متفاوتی است، طراحی یک معماری امنیتی مناسب، نیازمند بررسی دقیق شبکه، شناسایی نقاط ضعف و انتخاب راهکارهای متناسب با شرایط سازمان است.
شرکت داریا با ارائه راهکارهای امنیت شبکه و تجهیزات امنیتی سازمانی، به کسبوکارها کمک میکند تا زیرساختهای دیجیتال خود را در برابر تهدیدات سایبری مقاوم تر کنند و با اطمینان بیشتری در مسیر تحول دیجیتال حرکت کنند.
Leave A Comment