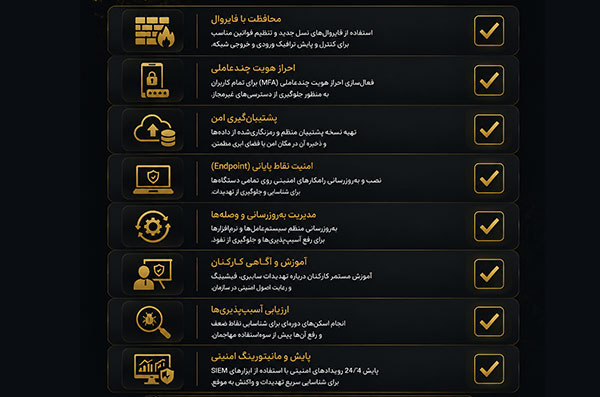
در شرایط جنگی، تهدیدهای امنیتی به میدان نبرد محدود نمیشوند. شبکههای سازمانی، مراکز داده، سامانههای بانکی، زیرساختهای ارتباطی و تجهیزات صنعتی نیز ممکن است هدف حملات سایبری یا اختلالهای گسترده قرار بگیرند. در شرایط جنگ ایران و آمریکا، آمادگی برای مقابله با این تهدیدها و ایمن ساختن دیتا از جمله اصلی ترین وظایف مدیران شبکه به شمار میروند.
ایمن کردن شبکه در دوران جنگ فقط به معنای نصب فایروال یا برروزرسانی آنتیویروس نیست. سازمان باید بتواند از نفوذ جلوگیری کند، فعالیت مشکوک را تشخیص دهد، دامنه حادثه را محدود کند و حتی در صورت قطع ارتباطات یا از دسترس خارج شدن بخشی از زیرساخت، فعالیتهای ضروری خود را ادامه دهد.
چرا امنیت شبکه در شرایط جنگی اهمیت بیشتری دارد؟
در زمان جنگ، گاهی یک اختلال در شبکه میتواند به اندازه خرابی یک بخش حیاتی از سازمان هزینه ساز باشد. از دسترس خارج شدن سرورها، قفل شدن اطلاعات بر اثر حمله باج افزاری یا نفوذ به سامانه های سازمانی، ممکن است فرایندهای کاری را متوقف کند و بازیابی شرایط عادی را به یک پروسه زمان بر و پرهزینه تبدیل کند.
در شرایط جنگی ایران، مدیران فنی و آی تی باید علاوه بر تهدیدهای معمول سایبری، برای سناریوهایی آماده باشند که پیش بینی زمان و دامنه آن ها دشوار است؛ از حملات هدفمند به تجهیزات متصل به اینترنت گرفته تا اختلال در ارتباطات و دشوار شدن دسترسی به برخی خدمات فنی. توجه داشته باشید در چنین وضعیتی، حتی یک فایروال با تنظیمات نامناسب یا یک نسخه پشتیبان که امکان بازیابی ندارد، میتواند به نقطه ضعف جدی در یک سازمان تبدیل شود.
در این بین باید بدانید که مسئله فقط جلوگیری از نفوذ نیست؛ سازمان باید بتواند در صورت وقوع حادثه، هرچه سریع تر منبع مشکل را شناسایی کند، دسترسی مهاجم را محدود کرده و سرویسهای ضروری را دوباره به مدار بازگرداند. به همین دلیل، بررسی وضعیت تجهیزات امنیتی، کنترل دسترسیهای حساس و اطمینان از امکان بازیابی اطلاعات، اقداماتی نیستند که بتوان آن ها را به زمان وقوع بحران موکول کرد.
آمادگی سایبری یعنی سازمان پیش از وقوع حادثه بداند از چه چیزی باید محافظت میکند و کدام اطلاعات مهمی وجود دارند که مهاجم برای به دست آوردن آن اطلاعات در تلاش است، همچین باید بداند که در زمان وقوع حمله یا اختلال چه واکنشی نشان میدهد تا از اطلاعات به نحو احسنت محافظت کند؛ توجه داشته باشید که همین واکنش سریع میتواند از اطلاعات سازمان محافظت کرده و از به وجود آمدن هزینه های اضافی و فرایندهای جبران ناپذیر محافظت کند.
چگونه شبکه سازمان را در دوران جنگ ایمن کنیم؟
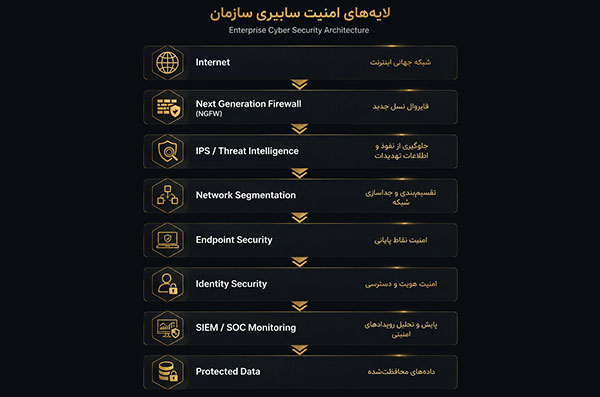
برای ایمن سازی شبکه در شرایط جنگی، سازمان باید ابتدا نقاطی را شناسایی کند که نفوذ از طریق آنها میتواند به اختلال در فعالیتهای حیاتی سازمان منجر شود. بازبینی پالیسی های فایروال و بستن دسترسیهای غیرضروری، محدودسازی دسترسی حسابهای مدیریتی و اتصال های راه دور و تفکیک شبکه کاربران از سرورها و سامانههای حساس، از اقدامات اولیه برای کاهش احتمال نفوذ و جلوگیری از گسترش آن هستند.
در کنار این اقدامات، بروزرسانی تجهیزات امنیتی باید بر اساس میزان ریسک و با رعایت الزامات تداوم سرویس انجام شود. همچنین، ثبت و تحلیل لاگها به شناسایی رفتارهای مشکوک کمک میکند و نگهداری نسخههای پشتیبان مستقل و آزمایش دورهای بازیابی، امکان بازگرداندن اطلاعات را در صورت بروز حادثه افزایش می دهد. همچنین سازمان باید برای اختلال اینترنت یا قطع دسترسی به سرویسهای خارجی نیز برنامه مشخصی داشته باشد تا بتواند حتی در شرایط بحرانی، از داده های سازمان مخافظت کرده و پلن دومی نیز داشته باشند. در ادامه چند نکته مهم در خصوص ایمن سازی شبکه در دوران جنگ را برایتان آورده ایم:
فایروال را به نقطه کنترل دسترسی تبدیل کنید
در شرایط بحرانی، فایروال باید بر اساس سیاستهای مشخص و قابل بازبینی پیکربندی شده باشد. پالیسی های قدیمی، دسترسیهای مدیریتی غیرضروری و سرویس هایی که بدون دلیل در معرض اینترنت قرار دارند، باید بررسی شوند.
در فایروالهای نسل جدید، قابلیتهایی مانند سیستم جلوگیری از نفوذ (IPS)، کنترل اپلیکیشن ها، فیلترینگ وب و شناسایی بدافزار میتوانند لایههای دفاعی بیشتری ایجاد کنند. البته میزان محافظت به مدل دستگاه، مجوزهای فعال، به روز بودن پایگاههای تشخیص و کیفیت پیکربندی وابسته است.
برای نمونه، در شبکه های مبتنی بر فورتی گیت باید علاوه بر بررسی سیاست های امنیتی، وضعیت FortiGuard، نسخه FortiOS، دسترسی مدیریتی و لاگهای تهدید نیز ارزیابی شود. توجه داشته باشید که فعال بودن فایروال به تنهایی تضمین کننده امنیت شبکه نیست؛ بلکه باید کانفیگ و هاردنینگ شبکه به صورتی باشد که جلوی هر گونه نفوذی و اتکی گرفته شود.
شبکه را بخش بندی کنید تا نفوذ گسترش پیدا نکند
اگر تمام کاربران، سرورها و تجهیزات مدیریتی در یک شبکه با دسترسی گسترده قرار داشته باشند، نفوذ به یک سیستم میتواند راه دسترسی به منابع دیگر را نیز باز کند.
با استفاده از VLAN، سیاستهای فایروال داخلی و کنترل ارتباطات بین سگمنت ها، دسترسی میان شبکه کاربران، سرورهای حیاتی، تجهیزات مدیریتی و سامانه های صنعتی را محدود کنید؛ هدف اصلی این فرایند این است که حتی در صورت آلودهشدن یک سیستم، مهاجم نتواند به سادگی در سراسر شبکه حرکت کند.
دسترسی های حساس را بازبینی کنید
تمام حسابهای مدیریتی، دسترسیهای پیمانکاران، VPNها و سرویس های راه دور باید بررسی شوند. حسابهای بلااستفاده را غیرفعال کنید، احراز هویت چندمرحلهای را برای حسابهای حساس فعال نگه دارید و دسترسی هر کاربر را به نیاز واقعی او محدود کنید.
همچنین، تغییرات تنظیمات فایروال و تجهیزات شبکه باید ثبت شوند تا در صورت مشاهده تغییرات غیرعادی، امکان بررسی سریع وجود داشته باشد.
نسخه پشتیبان و برنامه بازیابی داشته باشید
از اطلاعات بسیار مهم و تنظیمات تجهیزات شبکه نسخه پشتیبان تهیه کنید؛ حداقل یک نسخه باید به صورت آفلاین روی یک ذخیره ساز یا در محیطی با دسترسی مستقل نگهداری شود تا در صورت نفوذ به شبکه اصلی، مهاجم نتواند به فایل بکاپ دسترسی داشته باشد.
البته توجه داشته باشید که تنها تهیه نسخه پشتیبان کافی نیست بلکه باید مشخص باشد هر سرویس سازمان حداکثر چه مدت میتواند از دسترس خارج باشد و سازمان تا چه میزان میتواند اطلاعات جدید خود را از دست بدهد. برای مثال، RTO مشخص میکند که یک سرویس باید حداکثر طی چه بازه زمانی مجددا فعال شود؛ اما RPO نشان می دهد که از دست رفتن اطلاعات تا چه بازه زمانی قابل قبول است. این دو معیار کمک میکنند سازمان برای بازیابی اطلاعات و راهاندازی مجدد سرویسهای حیاتی، برنامهای دقیق و متناسب با نیازهای خود داشته باشد .
مانیتورینگ امنیتی را تقویت کنید
افزایش تلاشهای ناموفق برای ورود، ارتباط با مقصدهای مشکوک، تغییرات غیرمجاز در تنظیمات، ایجاد حساب مدیریتی جدید و خروج غیرعادی اطلاعات باید بررسی شوند. جمع آوری متمرکز لاگها و استفاده از سامانه SIEM یا خدمات SOC میتواند به شناسایی سریعتر رخدادها کمک کند. سازمان باید برای هشدارهای مهم مسئول مشخص داشته باشد و بداند در صورت مشاهده نشانههای نفوذ، چه کسی تصمیم به محدودکردن دسترسی یا ایزوله سازی سیستم میگیرد.
برای اختلال اینترنت و دسترسی به سرویس های خارجی آماده باشید
فهرست سرویسهایی را تهیه کنید که فعالیت سازمان به آنها وابسته است؛ از جمله سرویسهای ابری، DNS، ارتباطات بین شعب و سامانههای احراز هویت. برای هر سرویس حیاتی، روش جایگزین و مسئول اجرایی مشخص کنید. نسخه امن تنظیمات تجهیزات را در دسترس نگه دارید و در صورت نیاز به مدیریت شبکه بدون اینترنت، از قبل روش دسترسی محلی و فرایند تغییرات اضطراری را آزمایش کنید.
قطع اینترنت به معنای امن شدن شبکه نیست؛ شبکه داخلی همچنان ممکن است در معرض بدافزار، دسترسی غیرمجاز یا تهدیدهای موجود باشد. همچنین، اگر دستگاه برای دریافت بروزرسانیهای امنیتی به ارتباط خارجی وابسته است، باید روش تأمین و نصب امن بروزرسانیها از قبل مشخص شده باشد.
راهنمای تصویری امن کردن شبکه
چک لیست فوری ایمن کردن شبکه در دوران جنگ
در شرایط جنگی برای ایمن کردن شبکه لازم هست هر روز به صورت چند ساعت یک بار در بازه های کوتاه موارد زیر توسط مدیر فنی و آی تی بررسی شود تا جلوی هر گونه حمله کوچک و بزرگی در لحظه گرفته شود؛ چک لیست ایمن کردن شبکه در دوران جنگ به شرح زیر است:
دسترسی مدیریتی فایروالها و سرورها محدود شوند.
حسابهای حساس به احراز هویت چندمرحلهای مجهز شوند.
تجهیزات آسیبپذیر و سرویسهای غیرضروری در معرض اینترنت شناسایی شوند.
شبکه کاربران از سرورها و سامانههای حساس تفکیک شده باشد.
نسخه پشتیبان سالم و قابل بازیابی وجود داشته باشد.
لاگها و هشدارهای امنیتی بهصورت منظم بررسی و لحظه ای بررسی شوند.
وابستگی سرویسهای حیاتی به اینترنت و ارتباطات خارجی مشخص باشد.
برنامه پاسخ به رخداد و تداوم فعالیت سازمان آزمایش شده باشد.
جمعبندی
“امنیت شبکه را به روزهای بحرانی موکول نکنید”
ایمن کردن شبکه در دوران جنگ به مجموعهای از اقدامات هماهنگ نیاز دارد؛ از هاردنینگ فایروال و کنترل دسترسی گرفته تا تفکیک شبکه، پشتیبانگیری، مانیتورینگ و آمادهسازی برای اختلال ارتباطات است. در شرایط جنگی، سازمانها باید زیرساخت خود را نه تنها در برابر نفوذ، بلکه در برابر از دسترس خارج شدن سرویسها و اختلال در عملیات نیز آماده کنند.
شرکت داریا در زمینه تأمین و پشتیبانی تجهیزات امنیت شبکه، فایروالهای سازمانی و خدمات مرتبط فعالیت میکند. برای بررسی نیازهای زیرساخت، انتخاب راهکار متناسب با شبکه سازمان و دریافت مشاوره خرید تجهیزات امنیتی، میتوانید با کارشناسان داریا تماس بگیرید. همچنین شما میتوانید برای دریافت پشتیبانی 7/24 در شرایط بحرانی با کارشناسان فنی داریا به شماره 0416224 تماس حاصل فرمایید.
انتخاب لایسنس مناسب برای فایروال فورتی گیت فقط به قیمت خرید یا مدت اعتبار آن بستگی ندارد، بلکه نوع سرویس های امنیتی، سطح تهدیدهای شبکه، نیاز سازمان به فیلترینگ وب و کنترل نشت اطلاعات، همگی در این تصمیم نقش دارند.
از این رو باید بدانید که انتخاب نادرست ممکن است باعث شود سازمان هزینه سرویسهایی را پرداخت کند که به آنها نیاز ندارد یا در مقابل تهدیدهای مهم، پوشش امنیتی کافی نداشته باشد.
فورتی نت برای پاسخگویی به نیازهای متفاوت سازمانها، سرویسهای امنیتی متنوعی ارائه میکند. در این میان، پکتهای امنیتی ATP ،UTP و Enterprise Protection از گزینههای اصلی برای افزایش قابلیتهای امنیتی فایروال های فورتی گیت هستند.
لایسنس فورتی گیت
فایروال فورتی گیت بدون داشتن اشتراک سرویسهای امنیتی یا همان لایسنس به هیچ عنوان نمیتواند با تهدیدهای جدید مقابله کند. از این رو ضروری است که دستگاه پس از خریداری به لایسنس مورد نظر مجهز شود.
بهتر است بدانید، فایروال ها بدون اشتراک لایسنس میتوانند قابلیتهای پایهای مانند اعمال سیاستهای دسترسی و مسیریابی را ارائه دهند؛ اما برای برخورداری از قابلیتهای مقابله با تهدیدات روز، به اشتراکهای مرتبط با FortiGuard نیاز است.
نکته مهمی که در رابطه با لایسنس های فورتی گیت وجود دارد، این است که بر اساس نیاز مشتری لایسنس های فورتی گیت، در انواع مختلف ارائه میشوند؛ به این صورت که مشتری نیاز به فعال سازی برخی از فیچرها دارد. از این رو لایسنس ها فورتی گیت در سه مدل پرفروش ATP، UTP و Enterprise Protection وجود دارند که بر اساس نیاز مشتری روی فایروال ایمپورت میشوند.
این اشتراکها امکان استفاده از سرویسهایی مانند سیستم جلوگیری از نفوذ (IPS)، آنتیویروس، فیلترینگ وب و DNS و برخی قابلیتهای پیشرفته مقابله با بدافزار را فراهم میکنند. بهتر است بدانید برخی از قابلیت ها با اتمام لایسنس غیرفعال میشوند، اما برخی نیز فعال میمانند اما دیگر به دلیل قطع ارتباط با فورتی گارد امکان آپدیت آن ها وجود ندارد.
انواع لایسنس فورتیگیت
همانطور که گفتیم، لایسنس های فورتی گیت در سه نوع پر فروش و کاربردی در بازار عرضه میشوند که در ادامه به توضیح کوتاه هر کدام میپردازیم:
لایسنس ATP فورتی گیت
لایسنس ATP فورتی گیت مجموعهای از سرویسهای امنیتی برای شناسایی و مقابله با تهدیدهای سایبری و بدافزارها است. این پکت امنیتی با قابلیتهایی مانند IPS، آنتی ویروس، FortiSandbox Cloud، کنترل اپلیکیشنهای کاربردی و Inline CASB پایه، به شناسایی حملات، جلوگیری از نفوذ و تحلیل فایل های مشکوک کمک میکند. لایسنس ATP برای سازمانهایی مناسب است که به حفاظت در برابر تهدیدهای شبکهای و بدافزارها نیاز دارند و میخواهند امنیت فایروال فورتی گیت خود را با سرویس های امنیتی ارتقا دهند.
قابلیت های اصلی لایسنس ATP شامل موارد زیر است:
IPS
Antivirus و Advanced Malware Protection
FortiSandbox SaaS
Application Control
Inline CASB
ATP انتخابی قابل بررسی برای شبکههایی است که تمرکز اصلی آن ها بر کنترل نفوذ، شناسایی بدافزار و مدیریت اپلیکیشن های کاربردی است. بااین حال، این پکت به تنهایی تمام قابلیتهای فیلترینگ وب و حفاظت پیشرفته از دادهها را پوشش نمی دهد.
لایسنس UTP فورتی گیت
UTP مخفف Unified Threat Protection است. این پکت قابلیت های ATP را در کنار سرویسهای تکمیلی حفاظت از ترافیک وب و ارتباطات شبکه ارائه می کند.
سرویسهای مهم UTP عبارتاند از:
URL Filtering
DNS Filtering
Video Filtering
Anti-Botnet و C2
مزیت اصلیUTP، ترکیب قابلیتهای مقابله با بدافزار و نفوذ با کنترل دسترسی به وب و DNS است. برای سازمان هایی که کاربران به اینترنت دسترسی دارند و مدیریت ترافیک خروجی، کاهش ریسک وارد شدن به سایتهای مخرب و جلوگیری از ارتباط با زیرساختهای مهاجم اهمیت دارد، این پکت می تواند گزینه مناسب تری نسبت به ATP باشد.
به طور کلی لایسنس UTP فورتی گیت به دلیل برآورده ساختن تمام نیازهای سازمانی از جمله پرفروش ترین لایسنس های موجود در بازار به شما می رود. برای سفارش و خرید لایسنس utp فورتی گیت با تحویل آنی میتوانید با شماره 0416224 تماس حاصل فرمایید.
لایسنس Enterprise Protection فورتیگیت
لایسنس Enterprise Protection فورتیگیت جامعترین پکت امنیتی در میان گزینههای ATP وUTP است که برای سازمانهای دارای زیرساخت های پیچیده، سرویسهای ابری و تجهیزات متصل طراحی شده است. این پکت، قابلیتهای امنیتی پایه و پیشرفته را با سرویسهایی مانند IPS، فیلترینگ وب، کنترل اپلیکیشن های کاربردی، محافظت پیشرفته در برابر بدافزارها، جلوگیری از نشت اطلاعات (DLP)، امنیت تجهیزات اینترنت اشیا (IoT) و ارزیابی وضعیت امنیتی شبکه ترکیب می کند. هدف آن، افزایش دید امنیتی، کاهش ریسک حملات سایبری و سادهسازی مدیریت امنیت در زیرساختهای سازمانی است. دامنه دقیق قابلیتها به مدل فایروال و سرویسهای پشتیبانی شده در اشتراک بستگی دارد.
از مهم ترین قابلیتهای لایسنس Enterprise Protection میتوان به موارد زیر اشاره کرد:
Data Loss Prevention (DLP)
AI-based Inline Malware Prevention
IoT Security
Attack Surface Security
به طور خلاصه Enterprise Protection برای سازمان هایی قابل بررسی است که علاوه بر امنیت ترافیک شبکه و وب، به کنترل اطلاعات حساس و دید بهتر نسبت به داراییهای متصل نیاز دارند. بااین حال، انتخاب این پکت باید بر اساس نیاز واقعی سازمان و سرویسهای مورد استفاده انجام شود؛ زیرا همه شبکه ها به قابلیتهای تکمیلی آن نیاز ندارند.
مقایسه لایسنس های ATP ،UTP و Enterprise
تفاوت FortiGuard و FortiCare
هنگام خرید یا تمدید لایسنس فایروال فورتی گیت، شناخت تفاوت FortiGuard و FortiCare اهمیت زیادی دارد؛ زیرا هرکدام وظیفه متفاوتی در حفظ امنیت و پشتیبانی دستگاه بر عهده دارند.
FortiGuard مجموعهای از سرویسهای امنیتی فورتی نت است که قابلیتهایی مانند به روزرسانی پایگاه داده تهدیدات، IPS، آنتی ویروس و فیلترینگ وب را پشتیبانی میکند. فعال بودن اشتراکهای مرتبط با FortiGuard به فایروال کمک میکند تهدیدهای جدید را شناسایی کند و از اطلاعات امنیتی بهروز استفاده کند.
در مقابل، FortiCare به خدمات پشتیبانی فنی دستگاه مربوط میشود و بسته به سطح اشتراک، دسترسی به پشتیبانی فنی فورتی نت، به روزرسانی فریمور و خدمات تعویض سختافزار(RMA) را پوشش میدهد. شرایط و سطح این خدمات به نوع قرارداد پشتیبانی بستگی دارد.
تفاوت لایسنس آنلاین و آفلاین فورتی گیت
ضرورت استفاده از فایروال های فورتی گیت به عنوان یک دستگاه امنیتی برای جلوگیری از تهدیدات و حملات سایبری است، خرید لایسنس برای دستگاه مورد نظر است. همانطور که گفتیم لایسنس های فورتی گیت به دو صورت آنلاین و آفلاین عرضه میشوند.
لایسنس های آنلاین با اتصال دستگاه به سرور فورتی نت، تهدیدات لحظه ای را شناسایی کرده و از سازمان شما در برابر انواع حملات محافظت میکند. همچنین باید بدانید لایسنس آنلاین برای تمامی فایروال هایی که اتصال به اینترنت جهانی دارند یک ضرورت است.
اما در رابطه با لایسنس های آفلاین که بیشتر ارگان های نظامی از این نوع لایسنس استفاده میکنند، ارتباط دستگاه با اینترنت جهانی برقرار نیست و فایروال از سرور شرکت ارائه دهنده لایسنس آپدیت های جدید را دریافت میکند.
از بارزترین تفاوت لایسنس آنلاین و آفلاین همین اتصال دستگاه به سرور فورتی نت در زمان خریداری لایسنس آنلاین است. همچنین بهتر است بدانید، در ایران به دلیل عدم وجود کپی رایتینگ برای برخورداری از فایل های آپدیت در لایسنس های آفلاین نیاز به خرید لایسنس آنلاین نیست و شرکت ارائه دهنده آپدیت های جدید را با اتصال دستگاه به سرور شرکت روی دستگاه مورد نظر آپلود میکند.
لایسنس یک ساله فورتی گیت بهتر است یا چندساله؟
مدت اشتراک باید بر اساس بودجه، اهمیت سرویسهای امنیتی و برنامه پشتیبانی سازمان تعیین شود. لایسنس یکساله ممکن است برای مدیریت هزینه در بازههای کوتاه مناسب باشد؛ درحالیکه اشتراک چندساله میتواند برنامه ریزی بلندمدت را سادهتر کن؛ همچنین به دلیل شرایط ارزی خرید چند ساله میتواند انتخاب اقتصادی تر برای سازمان ها باشد. از این رو بهتر است پیش از خرید با یک کارشناس فنی مشورت کنید. کارشناسان فنی شرکت داریا میتوانند به شما کمک کنند بهترین انتخاب را در این زمینه داشته باشید.
خرید لایسنس فورتی گیت
برای خرید یا تمدید لایسنس فورتیگیت، ابتدا باید مدل دستگاه و نیاز امنیتی شبکه مشخص شود. سپس میتوان با مقایسه پکتهای ATP، UTP و Enterprise، گزینهای را انتخاب کرد که از نظر قابلیتها، مدت اعتبار و هزینه با نیاز سازمان هماهنگ باشد.
شرکت داریا در زمینه تأمین تجهیزات و لایسنسهای امنیت شبکه و ارائه مشاوره خرید فعالیت میکند. برای استعلام قیمت لایسنس فورتیگیت، بررسی گزینههای آنلاین و آفلاین و دریافت اطلاعات مربوط به مدت اعتبار و شرایط تأمین، میتوانید با کارشناسان داریا تماس بگیرید.
سوالات متداول درباره لایسنس فورتیگیت
تفاوت اصلی ATP و UTP چیست؟
ATP بر قابلیتهای اصلی مقابله با نفوذ و بدافزار تمرکز دارد؛ اما UTP علاوه بر این قابلیتها، سرویسهایی مانند فیلترینگ URL و DNS، فیلترینگ ویدئو و مقابله با ارتباطات Botnet و C2 را نیز ارائه میدهد.
آیا Enterprise Protection از ATP و UTP کامل تر است؟
بله. این پکت سرویسهای ATP و UTP را در کنار قابلیتهای تکمیلی مانند DLP، حفاظت درون خطی پیشرفته در برابر بدافزار و سرویسهای مرتبط با IoT و سطح حمله ارائه میکند.
آیا بدون لایسنس میتوان از فایروال فورتیگیت استفاده کرد؟
بله، اما قابلیتهای پایه دستگاه را باید از سرویسهای امنیتی وابسته به اشتراک تفکیک کرد. بدون اشتراک معتبر، سرویسهایی که به لایسنس نیاز دارند ممکن است در دسترس نباشند یا بهروزرسانی نشوند.
برای انتخاب لایسنس مناسب چه اطلاعاتی لازم است؟
مدل فایروال، نوع اشتراک فعلی، مدت اعتبار موردنظر، سطح حفاظت موردنیاز و محدودیتهای اتصال شبکه از اطلاعات اصلی برای انتخاب و استعلام قیمت هستند.
جمع بندی
انتخاب بینATP،UTP و Enterprise Protection باید بر اساس نیاز واقعی شبکه انجام شود. ATPبرای حفاظت پایه در برابر نفوذ و بدافزار، UTP برای افزودن کنترلهای وب و DNS و Enterprise برای سازمانهایی با نیازهای گستردهتر در حوزه حفاظت از دادهها و ارزیابی سطح حمله قابل بررسی است.
انتخاب یک شرکت امنیت شبکه برای سازمان، فقط به خرید یک فایروال یا نصب چند نرم افزار امنیتی محدود نمیشود. زیرساخت امنیتی یک سازمان از مجموعهای از تجهیزات، لایسنسها، سیاستهای دسترسی، راهکارهای کنترل ترافیک و سرویسهای امنیتی تشکیل میشود و انتخاب نادرست هر یک از این بخشها میتواند هزینه و خطرات قابل توجهی به سازمان تحمیل کند.
به همین دلیل، هنگام جستجوی شرکت امنیت شبکه باید مشخص باشد که مجموعه موردنظر دقیقاً چه چیزی ارائه میدهد: آیا صرفاً فروشنده تجهیزات است؟ آیا امکان تأمین لایسنس دارد؟ آیا برندهای معتبر امنیت شبکه را پوشش میدهد؟ آیا برای انتخاب فایروال و تجهیزات مناسب مشاوره ارائه میکند؟ و آیا میتواند نیازهای سازمان را بر اساس نوع شبکه، تعداد کاربران، حجم ترافیک و سطح امنیت موردنیاز بررسی کند؟
شرکت داریا در حوزه تأمین تجهیزات و راهکارهای امنیت شبکه، فایروالهای سازمانی و لایسنسهای امنیتی فعالیت میکند و برای سازمانها و شرکتهایی که به دنبال تأمین تجهیزات امنیت شبکه و مجوزهای نرمافزاری مرتبط هستند، امکان دریافت مشاوره و استعلام قیمت را فراهم میکند.
شرکت امنیت شبکه چه خدماتی ارائه می دهد؟
یک شرکت تخصصی امنیت شبکه میتواند بسته به حوزه فعالیت خود، بخشهای مختلفی از زیرساخت امنیتی سازمان را پوشش دهد. مهمترین این خدمات شامل مشاوره و انتخاب تجهیزات، تأمین فایروال، تأمین تجهیزات امنیت شبکه، تأمین لایسنس، راهکارهای کنترل ترافیک، امنیت ارتباطات و پشتیبانی از محصولات امنیتی است.
البته همه شرکتهایی که با عنوان شرکت امنیت شبکه فعالیت میکنند، خدمات یکسانی ندارند. بعضی مجموعهها بیشتر بر اجرای پروژه و خدمات فنی تمرکز دارند، بعضی در حوزه فروش تجهیزات فعالیت میکنند و برخی دیگر ترکیبی از تأمین تجهیزات، لایسنس و خدمات تخصصی را ارائه میدهند.
برای یک سازمان، مهمترین موضوع این است که پیش از خرید مشخص کند دقیقاً به چه سطحی از خدمات نیاز دارد.
مهم ترین خدمات شرکت های امنیت شبکه
مشاوره برای انتخاب درست و اصولی تجهیزات امنیت شبکه متناسب با نیاز سازمان
تامین فایروال های سازمانی
تامین تجهیزات امنیت شبکه
تامین و تمدید لایسنس فایروال
تامین لایسنس نرمافزارهای امنیتی
راهکارهای امنیت شبکه سازمانی
تأمین تجهیزات امنیت دیتاسنتر
راهکارهای کنترل و مدیریت ترافیک
تأمین تجهیزات و راهکارهای امنیت ارتباطات
مشاوره خرید تجهیزات امنیتی متناسب با زیرساخت سازمان
بنابراین، هنگام انتخاب یک شرکت امنیت شبکه بهتر است به جای توجه صرف به نام یا سابقه تبلیغاتی مجموعه، دامنه واقعی تجهیزات، برندها، لایسنسها و خدمات قابل ارائه را بررسی کنید. همچنین مهم ترین مسئله در رابطه با انتخاب یک شرکت امنیت شبکه معتبر این است که شرکت مورد نظر تمام مجوز های لازم اعم از افتا، پدافند غیرعامل و انفورماتیک را داشته باشد.
لیست دستگاه های امنیت شبکه
تجهیزات امنیت شبکه مجموعهای از محصولات سختافزاری و نرم افزاری هستند که برای کنترل ترافیک، جلوگیری از دسترسی غیرمجاز، محافظت از منابع سازمان و مدیریت ارتباطات استفاده میشوند. در یک زیرساخت سازمانی، ممکن است یک دستگاه امنیتی به تنهایی کافی نباشد و بر اساس معماری شبکه، چند راهکار در کنار یکدیگر مورد استفاده قرار گیرند.
مهمترین تجهیزات و راهکارهای امنیت شبکه عبارتند از:
فایروال سازمانی
فایروال یکی از اصلی ترین تجهیزات امنیت شبکه در سازمانها است. فایروال دستگاهی است که در مرز شبکه داخلی و شبکههای خارجی قرار میگیرد و امکان اعمال سیاستهای امنیتی روی ترافیک را فراهم میکند.
فایروالهای نسل جدید یا NGFW علاوه بر کنترل ترافیک، قابلیتهایی مانند شناسایی اپلیکیشن ها، کنترل کاربران، جلوگیری از تهدیدات و بررسی ترافیک را در اختیار سازمان قرار میدهند.
تجهیزات VPN
برای برقراری ارتباط امن میان شعب، دفاتر، کاربران راه دور و شبکه سازمان، از راهکارهای VPN استفاده میشود. انتخاب تجهیزات و راهکار مناسب VPN باید بر اساس تعداد ارتباطات، پهنای باند، نوع تانل ها و سطح امنیت موردنیاز انجام شود.
تجهیزات امنیت دیتاسنتر
دیتاسنترها معمولاً به تجهیزات امنیتی قدرتمندتری نیاز دارند؛ زیرا حجم ترافیک، تعداد سرویسها، تعداد کاربران و حساسیت اطلاعات در آنها بیشتر است. در چنین محیطهایی انتخاب فایروال، معماری امنیتی و ظرفیت پردازش تجهیزات اهمیت بسیار زیادی دارد.
تجهیزات WAF
برای محافظت از وب سایتها، اپلیکیشن های تحت وب و APIها، WAF یا Web Application Firewall میتواند بهعنوان یکی از لایههای امنیتی مورد استفاده قرار گیرد. جالب است بدانید WAF با تمرکز بر ترافیک اپلیکیشن های تحت وب، بخشی از تهدیدهایی را مورد هدف قرار میدهد که فایروال شبکه به تنهایی برای آنها کافی نیست.
راهکارهای کنترل و مدیریت ترافیک
در شبکههای سازمانی، کنترل ترافیک و مدیریت دسترسی کاربران و سرویسها نیز بخش مهمی از معماری امنیتی محسوب میشود. بسته به نیاز سازمان، محصولات و راهکارهای مختلفی برای کنترل، تحلیل و مدیریت ترافیک مورد استفاده قرار میگیرند.
فایروال چه نقشی در امنیت شبکه دارد؟
اگر بخواهیم تنها یک دستگاه را بهعنوان یکی از مهم ترین اجزای امنیت شبکه سازمانی معرفی کنیم، فایروال یکی از اصلی ترین گزینهها است. اما توجه داشته باشید که خرید فایروال صرفاً بر اساس قیمت یا اسم برند به هیچ عنوان تصمیم مناسبی نیست.
برای انتخاب یک فایروال مناسب باید مجموعهای از عوامل بررسی شود:
پهنای باند موردنیاز
تعداد کاربران
تعداد ارتباطات هم زمان
تعداد شعب و دفاتر
حجم ترافیک اینترنت
نیاز به VPN
نوع سرویسهای سازمان
نیاز به قابلیتهای امنیتی پیشرفته
ظرفیت پردازش ترافیک
مدت و نوع لایسنس
سطح پشتیبانی موردنیاز
امکان توسعه در آینده
برای مثال، فایروالی که برای یک دفتر کوچک مناسب است الزاماً انتخاب مناسبی برای یک سازمان بزرگ، دیتاسنتر یا مجموعه دارای چندین شعبه نیست. به همین دلیل یک شرکت امنیت شبکه با تیم فنی حرفه ای باید پیش از پیشنهاد محصول، نیاز واقعی سازمان را در نظر بگیرد.
تفاوت فایروال معمولی و NGFW چیست؟
فایروال های سنتی بیشتر بر کنترل ارتباطات شبکه بر اساس معیارهایی مانند آدرسIP، پورت و پروتکل تمرکز دارند. در مقابل، NGFW یا فایروال های نسل جدید قابلیتهای پیشرفتهتری را برای شناسایی و کنترل ترافیک در اختیار سازمان قرار میدهد. از جمله قابلیت های فایروال های نسل جدید میتوان به کنترل اپلیکیشن ها، شناسایی کاربران، جلوگیری از تهدیدات و بازرسی پیشرفته ترافیک اشاره کرد.
به همین دلیل هنگام خرید فایروال برای سازمان، نباید فقط به عبارت «فایروال» توجه کرد؛ بلکه باید مشخص کرد دستگاه انتخاب شده چه قابلیتهایی دارد و برای چه معماری شبکهای طراحی شده است.
لایسنس فایروال
یکی از موضوعاتی که هنگام خرید تجهیزات امنیت شبکه نباید نادیده گرفته شود، لایسنس است. در بسیاری از تجهیزات امنیتی، بخشی از قابلیتهای پیشرفته محصول از طریق لایسنس فعال میشوند و همچنین دریافت فیچرها به بروزرسانی سرویسهای امنیتی به اشتراک معتبر وابسته است. بنابراین هزینه واقعی استفاده از یک دستگاه امنیتی تنها قیمت سختافزار نیست.
چرا که باید مواردی مانند موارد زیر نیز مورد بررسی قرار بگیرند:
مدت اعتبار لایسنس
نوع سرویس امنیتی
سطح پوشش لایسنس
آنلاین یا آفلاین بودن سرویس
قابلیتهای فعال شده
شرایط تمدید
سطح پشتیبانی
شرایط تأمین و تحویل لایسنس
تأمین لایسنس تجهیزات امنیت شبکه
یک شرکت امنیت شبکه که در حوزه تأمین تجهیزات شبکه فعالیت میکند، باید بتواند در کنار سختافزار، نیازهای مربوط به لایسنس را نیز بررسی کند. برای مثال، ممکن است سازمانی یک فایروال را خریداری کرده باشد اما در مرحله بعد برای تمدید سرویس امنیتی، به لایسنس یکساله یا چندساله نیاز داشته باشد. در چنین شرایطی، تأمینکنندهای که هم سختافزار و هم لایسنس را پوشش میدهد، میتواند مسیر خرید را برای سازمان سادهتر کند.
بهترین برندهای تجهیزات امنیت شبکه
انتخاب برند تجهیزات امنیت شبکه باید بر اساس نیاز سازمان انجام شود و نمی توان یک برند را برای تمام شبکهها بهترین گزینه دانست .اما به طور خلاصه از جمله برندهای خوب و با کیفیت می توان به موارد زیر اشاره کرد:
Fortinet
فورتی نت (Fortinet) یکی از برندهای مطرح در حوزه امنیت شبکه است که مجموعهای از تجهیزات و راهکارهای امنیتی را برای محافظت از شبکههای سازمانی، کنترل ترافیک و شناسایی تهدیدات سایبری ارائه میدهد. محصولات فورتی نت، از فایروال های فورتیگیت (FortiGate) تا سامانههای تحلیل رخدادهای امنیتی فورتیآنالایزر (FortiAnalyzer) و فورتی وب (FortiWeb)، برای تأمین نیازهای امنیتی شبکه در ابعاد مختلف طراحی شدهاند.
انتخاب تجهیزات فورتی نت به عواملی مانند تعداد کاربران، حجم ترافیک شبکه، تعداد ارتباطات VPN، سطح حفاظت موردنیاز و نوع سرویسهای امنیتی فعال بستگی دارد. بررسی مشخصات فنی هر مدل در کنار نیازهای زیرساخت شبکه، به سازمانها کمک میکند تا دستگاه مناسب را انتخاب کنند.
Palo Alto
Palo Alto از برندهای مطرح حوزه فایروال نسل جدید و امنیت شبکه سازمانی است. محصولات سری PA برای سناریوهای مختلف سازمانی عرضه شدهاند و هنگام انتخاب آنها باید شاخصهایی مانند ظرفیت پردازش، تعداد نشستها، نرخ ایجاد نشست و قابلیتهای امنیتی موردنیاز بررسی شود.
Sophos
سوفوس (Sophos) از برندهای فعال در حوزه امنیت سایبری و حفاظت از شبکههای سازمانی است که فایروال هایی را برای مدیریت ترافیک، کنترل دسترسی و مقابله با تهدیدات شبکه ارائه می دهد.
برای انتخاب فایروال سوفوس، باید عواملی مانند تعداد کاربران، حجم ترافیک، ارتباطات VPN، قابلیتهای امنیتی موردنیاز و نوع لایسنس بررسی شود. مقایسه مشخصات فنی مدلها و سطح سرویسهای قابل ارائه، به سازمانها کمک میکند تا متناسب با زیرساخت شبکه خود تصمیم بگیرند و هزینه خرید و نگهداری تجهیزات را بهتر مدیریت کنند.
Cisco
سیسکو (Cisco) یکی از برندهای شناخته شده در حوزه تجهیزات شبکه و زیرساختهای ارتباطی سازمانی است که محصولاتی در زمینه سوئیچینگ، مسیریابی و امنیت شبکه ارائه میدهد. تجهیزات سیسکو با توجه به مدل و قابلیتهای فنی، برای راهاندازی، توسعه و مدیریت شبکههای سازمانی در ابعاد مختلف مورد استفاده قرار میگیرند.
انتخاب تجهیزات شبکه و امنیت سیسکو به عواملی مانند ابعاد زیرساخت، تعداد کاربران، ظرفیت انتقال داده، نیازهای ارتباطی و الزامات امنیتی سازمان بستگی دارد. بررسی مشخصات فنی مدلها و سازگاری آنها با تجهیزات موجود، به سازمانها کمک میکند تا راهکاری متناسب با نیاز فعلی شبکه خود انتخاب کنند.
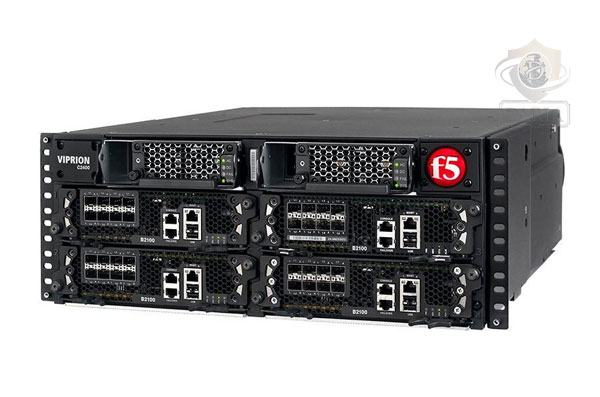
F5
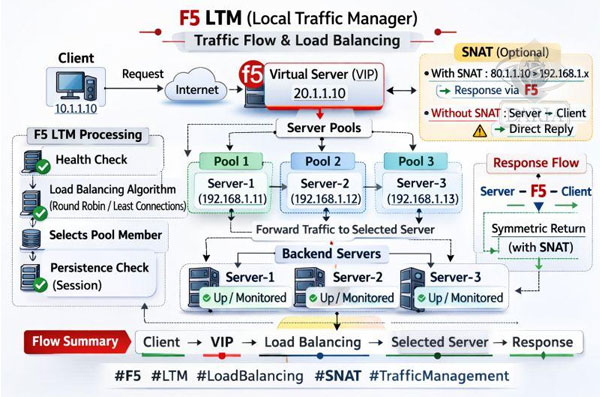
F5 از برندهای شناخته شده در حوزه Application Delivery، توزیع بار ترافیک (Load Balancing) و امنیت اپلیکیشن های تحت وب است. راهکارهای این برند به سازمانها کمک میکنند تا ترافیک ورودی اپلیکیشن ها را مدیریت کنند، دسترس پذیری سرویس ها را بهبود دهند و از اپلیکیشن های کاربردی در برابر تهدیدات امنیتی محافظت کنند.
تجهیزات و راهکارهای اف ۵ در زیرساختهای سازمانی، دیتاسنترها و محیطهایی که دسترسپذیری و عملکرد اپلیکیشن ها اهمیت بالایی دارد، مورد استفاده قرار میگیرند. برای انتخاب محصول مناسب F5، باید نوع کاربرد، حجم ترافیک، تعداد درخواستهای هم زمان، الزامات امنیتی و معماری زیرساخت بررسی شود تا راهکار انتخاب شده با نیازهای فنی سازمان هماهنگ باشد.
شرکت امنیت شبکه برای چه سازمانهایی مناسب است؟
نیاز به تجهیزات امنیت شبکه تنها به سازمانهای بسیار بزرگ محدود نمیشود. هر مجموعهای که دارای شبکه، سرور، اطلاعات حساس، کاربران متعدد یا ارتباطات اینترنتی و بینشعبهای باشد، باید برای امنیت زیرساخت خود برنامه مشخصی داشته باشد.
از جمله:
سازمانهای دولتی
سازمان های دولتی معمولاً با حجم بالایی از اطلاعات و کاربران مواجه هستند و امنیت ارتباطات، دسترسیها و زیرساخت های شبکه برای آنها اهمیت زیادی دارد.
شرکتهای خصوصی
شرکت های متوسط و بزرگ برای محافظت از اطلاعات داخلی، سرویسهای سازمانی، ارتباطات اینترنتی و دسترسی کاربران به تجهیزات امنیتی مناسب نیاز دارند.
دیتاسنترها
در دیتاسنترها ظرفیت پردازش، دسترسپذیری، معماری شبکه و کنترل ترافیک اهمیت بیشتری پیدا میکند و انتخاب تجهیزات باید با دقت بیشتری انجام شود.
شرکتهای دارای شعب متعدد
در سازمانهایی که چند شعبه یا دفتر دارند، ارتباط امن میان شعب و دفتر مرکزی یکی از مهمترین نیازهای زیرساختی است.
سازمان های دارای کاربران راه دور
با افزایش استفاده از ارتباطات راه دور، دسترسی کاربران خارج از شبکه سازمان نیز باید با سیاستهای امنیتی مشخص مدیریت شود.
هنگام انتخاب شرکت امنیت شبکه باید به چه نکاتی توجه کنیم؟
انتخاب یک شرکت امنیت شبکه صرفاً با مقایسه قیمت دو محصول انجام نمیشود. بهتر است پیش از تصمیمگیری، چند معیار اصلی بررسی شود.
۱. تنوع تجهیزات و برندها
شرکتی که تنها یک محصول یا یک برند را ارائه میکند، ممکن است انتخابهای محدودی در اختیار سازمان قرار دهد. پوشش چند برند معتبر باعث میشود انتخاب تجهیزات بر اساس نیاز واقعی شبکه انجام شود.
۲. امکان تأمین لایسنس
اگر محصول موردنظر به لایسنس نیاز دارد، باید از ابتدا شرایط تأمین، مدت اعتبار و نوع سرویس مشخص شود.
۳. شناخت تجهیزات سازمانی
تجهیزات امنیت شبکه سازمانی با محصولات معمولی شبکه تفاوت دارند. انتخاب محصول باید بر اساس ظرفیت واقعی شبکه و سناریوی استفاده، انجام شود.
۴. امکان دریافت مشاوره پیش از خرید
مشاوره قبل از خرید می تواند از انتخاب اشتباه مدل یا پرداخت هزینه برای قابلیتهایی که موردنیاز سازمان نیستند جلوگیری کند.
۵. شرایط تأمین و تحویل
برای سازمانها، زمان تأمین تجهیزات و لایسنس می تواند بخشی از فرآیند اجرای پروژه باشد. بنابراین شرایط تحویل نیز باید پیش از خرید مشخص شود.
۶. پشتیبانی و خدمات پس از فروش
توجه داشته باشید، پشتیبانی در محصولات امنیتی اهمیت بالایی دارد؛ زیرا اختلال در فایروال یا سرویس امنیتی میتواند مستقیماً روی دسترسی سازمان به سرویس ها اثر بگذارد.
تفاوت شرکت امنیت شبکه با فروشنده تجهیزات شبکه چیست؟
هر فروشنده تجهیزات شبکه الزاماً یک شرکت امنیت شبکه نیست. فروشنده تجهیزات ممکن است محصول را ارائه کند، اما در یک خرید تخصصی امنیت شبکه، سازمان معمولاً به اطلاعات بیشتری نیاز دارد:
چه محصولی مناسب است؟
چه مدلی باید خریداری شود؟
چه لایسنسی موردنیاز است؟
ظرفیت واقعی تجهیز چقدر است؟
آیا محصول با معماری فعلی شبکه سازگار است؟
هزینه تمدید سرویس امنیتی چقدر خواهد بود؟
آیا تجهیز برای رشد آینده سازمان نیز ظرفیت دارد؟
به همین دلیل، انتخاب یک تأمین کننده متخصص تجهیزات امنیت شبکه میتواند تفاوت قابل توجهی با خرید بر اساس قیمت ایجاد کند. شرکت داریا یکی از شرکت های فعال در حوزه تأمین تجهیزات و لایسنسهای امنیت شبکه است به سازمانها کمک میکند تا برای خرید فایروال و محصولات امنیتی موردنیاز خود، گزینههای مناسب را انتخاب کنند و امنیت سازمان خود را به سطح بالایی از امنیت ارتقا دهند.
شرکت داریا
از تأمین فایروالهای سازمانی تا تهیه لایسنسهای تخصصی و خدمات پشتیبانی، شرکت داریا در کنار سازمانهایی قرار دارد که برای توسعه و حفاظت از زیرساخت شبکه خود به تجهیزات و راهکارهای امنیتی نیاز دارند. تمرکز این مجموعه بر تأمین محصولات Fortinet، Palo Alto، Sophos، Cisco و F5 و پاسخگویی به نیازهای متنوع سازمانی در این حوزه است.
داریا با ارائه خدمات تأمین تجهیزات، مشاوره خرید، تأمین لایسنس و پشتیبانی، به کسبوکارها کمک میکند مسیر تهیه محصولات امنیت شبکه را با شناخت بهتر گزینههای موجود و شرایط تأمین دنبال کنند.
برای بررسی محصولات قابل تأمین، دریافت استعلام قیمت یا هماهنگی خدمات پشتیبانی از شرکت داریا، میتوانید با شماره 0416224 تماس بگیرید.
خرید تجهیزات امنیت شبکه از داریا
برای خرید تجهیزات امنیت شبکه، بهتر است پیش از انتخاب مدل نهایی، اطلاعاتی مانند نوع شبکه، تعداد کاربران، پهنای باند، تعداد شعب، نیازهای VPN، سطح سرویسهای امنیتی و نوع استفاده از دستگاه مورد نظر مشخص شود.این اطلاعات کمک میکند انتخاب محصول از حالت «خرید یک مدل خاص» خارج شود و بر اساس نیاز واقعی سازمان انجام گیرد.
برای دریافت قیمت تجهیزات و لایسنس، اگر مدل مشخصی از فایروال یا تجهیزات امنیت شبکه را در نظر دارید، میتوانید مدل دقیق دستگاه، مدت لایسنس و نیاز سازمان را اعلام کنید تا شرایط تأمین و قیمت بررسی شود.
آیا خرید فایروال بدون لایسنس منطقی است؟
در بعضی محصولات، بخش قابلتوجهی از قابلیتهای امنیتی به سرویسها و اشتراکهای نرمافزاری وابسته است. بنابراین هنگام خرید باید مشخص شود که دستگاه با چه نوع لایسنسی ارائه میشود.
همچنین بهتر بدانید خرید فایروال بدون لایسنس همیشه انتخاب اشتباهی نیست. در برخی سازمانها، مانند ارگانهای نظامی یا شبکههای حساس، بهدلیل محدودیتهای امنیتی، فایروال نباید به اینترنت دسترسی داشته باشد. در چنین شرایطی، استفاده از لایسنس آفلاین میتواند گزینه مناسبی باشد؛ البته باید از سازگاری آن با مدل دستگاه و قابلیتهای موردنیاز اطمینان حاصل کرد.
شرکت امنیت شبکه چه تجهیزاتی برای سازمان پیشنهاد می کند؟
پاسخ این سؤال برای همه سازمانها یکسان نیست؛ برای یک دفتر کوچک ممکن است یک فایروال مناسب کافی باشد، اما برای یک سازمان دارای چند شعبه، دیتاسنتر، سرویسهای اینترنتی و کاربران راه دور، معماری امنیتی میتواند به تجهیزات و لایههای بیشتری نیاز داشته باشد.
بنابراین یک شرکت تخصصی امنیت شبکه باید ابتدا سناریوی استفاده را مشخص کند و سپس محصول را پیشنهاد دهد.
برای مثال:
دفتر کوچک → فایروال مناسب با ظرفیت متناسب
شرکت متوسط → NGFW VPNو سرویسهای امنیتی موردنیاز
سازمان بزرگ → فایروال سازمانی، ارتباطات امن، کنترل ترافیک و معماری چندلایه
دیتاسنتر → تجهیزات امنیتی با ظرفیت و قابلیت اطمینان متناسب با حجم ترافیک و سرویسها
این رویکرد باعث میشود سازمان به جای خرید گران ترین تجهیز، دستگاه مناسب زیرساخت خود را انتخاب کند.
سؤالات متداول درباره شرکت امنیت شبکه
بهترین شرکت امنیت شبکه کدام است؟
نمی توان یک شرکت را بدون بررسی نیاز سازمان بهعنوان بهترین گزینه برای همه معرفی کرد. معیار مناسب، توانایی شرکت در تأمین تجهیزات موردنیاز، ارائه لایسنس، مشاوره در هنگام انتخاب محصول و تأمین راهکار متناسب با زیرساخت سازمان است.
شرکت امنیت شبکه چه تجهیزاتی ارائه میدهد؟
بسته به حوزه فعالیت شرکت، تجهیزات مختلفی مانند فایروال، NGFW، تجهیزات VPN، WAF، تجهیزات امنیت دیتاسنتر و راهکارهای کنترل ترافیک ارائه میشود.
آیا داشتن لایسنس ضروری است؟
بسته به مدل و قابلیتهای موردنیاز، بخشی از سرویسها و قابلیتهای امنیتی تجهیزات به لایسنس یا اشتراک وابسته هستند. بنابراین هنگام خرید باید نوع و مدت لایسنس دقیقاً مشخص شود.
فورتی نت بهتر است یا پالوآلتو؟
هیچکدام را نمیتوان بدون شناخت نیاز سازمان بهصورت مطلق بهتر دانست. انتخاب بین فورتی نت، پالوآلتو و سایر برندها باید بر اساس معماری شبکه، ظرفیت موردنیاز، قابلیتهای امنیتی، بودجه و شرایط بهرهبرداری انجام شود.
آیا داریا لایسنس تجهیزات امنیت شبکه را تأمین میکند؟
بله، داریا در حوزه تأمین تجهیزات امنیت و ارتباطات شبکه و لایسنسهای مرتبط فعالیت میکند و امکان بررسی و استعلام لایسنس موردنیاز سازمان توسط کارشناسان داریا امکان پذیر است.
برای خرید تجهیزات امنیت شبکه چه اطلاعاتی لازم است؟
مدل دستگاه، تعداد کاربران، پهنای باند، نوع شبکه، تعداد شعب، مدت و نوع لایسنس و سرویسهای امنیتی از مهمترین اطلاعاتی هستند که میتوانند به انتخاب دقیق تر محصول کمک کنند.
جمع بندی
انتخاب شرکت امنیت شبکه زمانی ارزشمند است که سازمان فقط به دنبال خرید یک محصول نباشد و بخواهد برای تجهیزات، لایسنس و زیرساخت امنیتی خود تصمیمی متناسب با نیاز واقعی شبکه بگیرد. فایروال سازمانی، تجهیزات امنیت شبکه، لایسنسهای امنیتی و راهکارهای کنترل ترافیک، هرکدام بخشی از معماری امنیتی سازمان هستند و انتخاب صحیح آنها به شناخت دقیق زیرساخت وابسته است.
شرکت داریا در زمینه تأمین تجهیزات امنیت و ارتباطات شبکه، فایروالهای سازمانی و لایسنسهای امنیتی فعالیت میکند و امکان بررسی نیاز سازمان و دریافت قیمت و مشاوره خرید برای محصولات موردنیاز را فراهم میکند. اگر برای سازمان خود به دنبال خرید فایروال، تجهیزات امنیت شبکه یا لایسنس امنیتی هستید، میتوانید مدل یا مشخصات موردنیاز خود را برای بررسی و دریافت قیمت به شرکت داریا اعلام کنید.
در دنیای امروز که اینترنت و فضای مجازی جزئی از زندگی روزمره ما شده است، امنیت اطلاعات شخصی و سازمانی یکی از دغدغههای اصلی کاربران اینترنت محسوب میشود. سرویس VPN (شبکه خصوصی مجازی) بهعنوان یکی از مهمترین ابزارهای محافظت از حریم خصوصی و اطلاعات آنلاین، نقش بسزایی در افزایش امنیت کاربران دارد. در این مطلب قصد داریم به بررسی کامل مفهوم VPN، نحوه عملکرد آن، انواع مختلف سرویسها، پروتکلهای امنیتی و کاربردهای آن در حوزههای مختلف، بهویژه در کسب و کارها بپردازیم. با ما همراه باشید تا با این تکنولوژی مهم بیشتر آشنا شوید.
VPN چیست؟
VPN مخفف ”Virtual Private Network”، به معنای “شبکه خصوصی مجازی” است که یک اتصال ایمن و رمزگذاری شده را بین سیستم و اینترنت برقرار می کند؛ این اتفاق با ایجاد یک تونل اختصاصی برای ارسال و دریافت داده ها و اطلاعات در هنگام اتصال به شبکه های عمومی می افتد و امن سازی و رمزگذاری داده ها از طریق همین تونل خصوصی انجام می شود. این سرویس به شما امکان میدهد تا یک اتصال امن و رمزگذاری شده بین دستگاه شما و اینترنت برقرار کنید. VPN با ایجاد یک تونل خصوصی برای انتقال دادهها، اطلاعات شما را از نفوذ هکرها و افراد سودجو محافظت میکند.
با استفاده از VPN، آدرس IP شما مخفی میماند و دادههایتان هنگام وبگردی، خرید آنلاین یا فعالیتهای بانکی از طریق این تونل رمزگذاری شده انتقال مییابند. این سرویس برای اطمینان از امنیت در هنگام اتصال به شبکههای عمومی مانند وایفایهای عمومی بسیار مفید است و مانع از دسترسی هکرها به اطلاعات محرمانه شما میشود.
امروزه وی پی ان که در بین مردم به آن “فیلتر شکن” نیز می گویند، تبدیل به یکی از بهترین و پرکاربردترین ابزار های حفظ حریم خصوصی در اینترنت و شبکه ها شده است زیرا VPN، اتصال کاربر را رمزگذاری می کند و باعث می شود آدرس IP سیستم او در هنگام وب گردی، خرید اینترنتی و فعالیت های آنلاین مانند فعالیت های بانکی و… مخفی و پنهان بماند تا هکر ها و افراد سودجو نتوانند به اطلاعات محرمانه، سازمانی، شخصی و.. آن ها دسترسی پیدا کرده و از آن ها به نفع خودشان استفاده کنند و به کاربران و بیننده گان وب سایت ها آسیب های هویتی،مالی و… بزنند؛ با این رمزگذاری های امنیتی، ردیابی و شناسایی هویت کاربر و نفوذ به دیتا و سیستم او بسیار سخت و دشوار می شود و مانع بزرگی را بر سر راه هکر ها و مهاجمان سایبری می گذارند.
لیست وی پی ان هایی که در حال حاضر کار میکنند
با توجه به تغییرات مداوم در محدودیتهای اینترنت، فیلترینگ و مسدود شدن سرورهای مختلف، هیچ فهرست ثابتی از VPNهای فعال وجود ندارد که همیشه قابل استفاده باشد. یک VPN ممکن است در یک بازه زمانی بدون مشکل کار کند و پس از مدتی به دلیل شناسایی یا مسدود شدن سرورها، کیفیت اتصال آن کاهش پیدا کند.
برای انتخاب یک VPN مناسب باید علاوه بر فعال بودن سرویس، مواردی مانند امنیت، سرعت اتصال، سیاست حفظ حریم خصوصی، تعداد سرورها، نوع پروتکل ارتباطی و میزان پایداری اتصال را بررسی کرد. VPNهایی که از پروتکلهای جدید مانند WireGuard ،OpenVPN و IKEv2 استفاده میکنند معمولاً عملکرد بهتر و امنیت بالاتری ارائه میدهند.
چه ویژگیهایی یک VPN قابل اعتماد دارد؟
یک VPN مناسب فقط ابزاری برای تغییر IP نیست، بلکه باید بتواند امنیت و حریم خصوصی کاربر را نیز حفظ کند. مهمترین ویژگیهای یک VPN استاندارد عبارتاند از:
استفاده از رمزگذاری قدرتمند برای محافظت از اطلاعات کاربران
داشتن سرورهای متعدد در کشورهای مختلف
سرعت مناسب برای وبگردی، دانلود و استفاده از سرویسهای آنلاین
عدم ذخیره اطلاعات حساس کاربران (No-Logs Policy)
پشتیبانی از پروتکلهای امن مانند WireGuard و OpenVPN
جلوگیری از نشت اطلاعات DNS و IP
چرا وی پی ان از کار افتاده است؟
از کار افتادن VPNها معمولاً به دلایل مختلفی اتفاق میافتد، از جمله:
مسدود شدن IP سرورهای VPN
شناسایی ترافیک VPN توسط سیستمهای فیلترینگ
افزایش تعداد کاربران روی یک سرور
مشکلات زیرساختی یا کاهش کیفیت سرویسدهنده
تغییر سیاستهای ارائهدهنده VPN
به همین دلیل کاربران معمولاً به جای وابستگی به یک VPN خاص، از سرویسهایی استفاده میکنند که سرورهای متعدد و امکان تغییر پروتکل یا سرور را داشته باشند.
آیا VPN رایگان گزینه مناسبی است؟
VPNهای رایگان ممکن است در برخی مواقع امکان اتصال ایجاد کنند، اما معمولاً محدودیتهایی مانند سرعت پایین، تعداد کم سرورها، نمایش تبلیغات، محدودیت حجم مصرفی و نگرانیهای مربوط به حریم خصوصی دارند. برخی سرویسهای رایگان ممکن است برای تأمین هزینههای خود اقدام به جمعآوری دادههای کاربران کنند.
برای استفادههای حساس مانند ورود به حسابهای بانکی، انتقال اطلاعات کاری یا دسترسی به دادههای محرمانه، استفاده از VPNهای معتبر با سیاست حفظ حریم خصوصی مشخص انتخاب امنتری است.
دانلود وی پی ان رایگان
به دنبال دانلود وی پی ان رایگان هستید؟ بسیاری از کاربران برای دسترسی سریع و بدون هزینه به اینترنت آزاد، به سراغ وی پی انهای رایگان میروند؛ اما قبل از نصب هر نرمافزاری بهتر است با واقعیتهای پشت پرده این سرویسها آشنا شوید. بسیاری از وی پی انهای رایگان با نمایش تبلیغات، مصرف بیش از حد منابع دستگاه و حتی جمعآوری اطلاعات کاربران فعالیت میکنند و در برخی موارد میتوانند باعث کاهش سرعت گوشی، افزایش مصرف باتری و افت عملکرد کلی دستگاه شوند.
اگرچه دانلود وی پی ان رایگان در نگاه اول یک راهحل ساده و کم هزینه به نظر میرسد، اما استفاده طولانیمدت از سرویسهای نامعتبر ممکن است امنیت اطلاعات شخصی، حریم خصوصی و حتی سلامت باتری (Battery Health) دستگاه شما را تحت تأثیر قرار دهد. به همین دلیل توصیه میشود پیش از نصب هر VPN رایگان، اعتبار ارائهدهنده، سطح امنیت و سیاستهای حفظ حریم خصوصی آن را بهدقت بررسی کنید تا از مشکلات احتمالی در آینده جلوگیری شود.
وی پی ان قوی رایگان
عبارت «وی پی ان قوی رایگان» در ظاهر یک گزینه ایدهآل به نظر میرسد، اما در واقعیت بیشتر یک مفهوم تبلیغاتی است تا یک سرویس واقعی و پایدار. ارائه یک VPN همزمان رایگان، سریع، پایدار و ایمن هزینههای زیرساختی بالایی دارد و همین موضوع باعث میشود سرویسهای رایگان معمولاً در یکی از این بخشها ضعف جدی داشته باشند. به همین دلیل، بسیاری از آنها برای جبران هزینهها از روشهایی مثل محدود کردن سرعت، قطع و وصل شدن مکرر یا نمایش تبلیغات استفاده میکنند.
از طرف دیگر، برخی از این سرویسها میتوانند ریسکهای فنی و امنیتی ایجاد کنند؛ مثل نشت DNS، رمزگذاری ضعیف یا حتی استفاده از سرورهای نامطمئن که ترافیک کاربران از آنها عبور میکند. این موارد نه تنها کیفیت اتصال را کاهش میدهد، بلکه میتواند اطلاعات کاربر را در معرض خطر قرار دهد. به همین دلیل، اصطلاح «وی پی ان قوی رایگان» بیشتر یک عنوان جذاب برای جلب توجه است تا یک انتخاب قابل اتکا برای استفاده طولانیمدت.
آیا فیلترشکن ها به گالری دسترسی دارند؟
در حالت عادی، فیلترشکن یا VPN برای برقراری اتصال و تغییر مسیر ترافیک اینترنت نیاز به دسترسی به گالری گوشی نیازی ندارد. بنابراین نصب یک VPN به تنهایی به این معنی نیست که اپلیکیشن میتواند عکس ها و ویدئوهای موجود در گالری را مشاهده یا به سرور خود منتقل کند. دسترسی به گالری معمولاً به مجوزهایی مانند Photos، Photos and Videos یا Files and Media وابسته است و سیستم عامل گوشی باید این دسترسی را در اختیار اپلیکیشن قرار دهد.
با این حال، همه فیلترشکنها از نظر امنیت و حریم خصوصی یکسان نیستند. برخی VPNهای ناشناس یا اپلیکیشن هایی که از منابع نامعتبر نصب شدهاند ممکن است مجوزهای غیرضروری درخواست کنند. اگر یک فیلترشکن برای عملکرد معمول خود درخواست دسترسی گسترده به عکسها، ویدئوها یا فایل های گوشی داشته باشد، بهتر است قبل از تأیید مجوز، دلیل درخواست آن را بررسی کنید. همچنین باید توجه داشت که نداشتن دسترسی به گالری به معنای بیخطر بودن کامل یک VPN نیست؛ سیاست حفظ حریم خصوصی، نحوه مدیریت دادههای اتصال و اعتبار ارائه دهنده VPN نیز در امنیت اطلاعات کاربر اهمیت دارد.
آیا آدرس وب سایت های بازدید شده در VPN سرور ثبت میشود؟
بله، VPN سرور از نظر فنی میتواند اطلاعات مربوط به اتصال و مقصد ترافیک کاربران را مشاهده یا ثبت کند؛ اما اینکه آدرس وبسایتهای بازدیدشده واقعاً ذخیره شوند یا نه، به نوع VPN، تنظیمات سرور، نرمافزار مورد استفاده و سیاست ثبت لاگ (Logging Policy) ارائهدهنده VPN بستگی دارد. وقتی با VPN به اینترنت متصل میشوید، درخواستهای اینترنتی شما ابتدا از طریق سرور VPN عبور میکنند. بنابراین ارائهدهنده VPN میتواند در شرایطی اطلاعاتی مانند زمان اتصال، آدرس IP کاربر، میزان ترافیک و مقصد ارتباط را مشاهده کند.
با این حال، این موضوع به معنی آن نیست که VPN همیشه تاریخچه کامل سایتهای بازدیدشده را ذخیره میکند. برخی سرویسهای VPN اعلام میکنند که فعالیت کاربران را ثبت نمیکنند یا از سیاست No-Logs استفاده میکنند، در حالی که برخی دیگر ممکن است برای مدت مشخصی دادههایی مانند IP، زمان اتصال یا اطلاعات فنی را نگهداری کنند. همچنین استفاده از HTTPS باعث میشود محتوای ارتباط شما با وبسایت رمزگذاری شود؛ بنابراین VPN معمولاً نمیتواند محتوای صفحات HTTPS، رمز عبور یا اطلاعاتی را که داخل ارتباط رمزگذاریشده منتقل میشود، صرفاً با مشاهده ترافیک شبکه بخواند.
وی پی ان سرور چه اطلاعاتی را میتواند ببیند؟
میزان اطلاعات قابل مشاهده برای VPN به نحوه رمزگذاری ارتباط و تنظیمات سرویس بستگی دارد. بهطور کلی، VPN سرور ممکن است بتواند موارد زیر را مشاهده یا ثبت کند:
IP واقعی دستگاه یا کاربر
زمان برقراری و قطع اتصال VPN
میزان حجم ترافیک مصرفشده
آدرس IP مقصد
اطلاعات فنی مربوط به اتصال
در برخی شرایط، دامنه مقصد درخواستهای DNS
اگر وبسایت از HTTPS استفاده کند، محتوای تبادلشده میان کاربر و وبسایت رمزگذاری میشود. بنابراین VPN نمیتواند صرفاً با مشاهده ترافیک، متن پیامها، رمز عبور یا محتوای صفحات HTTPS را بهصورت عادی مشاهده کند.
آیا وی پی ان تاریخچه مرورگر را ذخیره میکند؟
VPN معمولاً بهصورت مستقیم به History مرورگر شما دسترسی ندارد. تاریخچهای که در Chrome ،Firefox ،Edge یا سایر مرورگرها مشاهده میکنید روی دستگاه شما ذخیره میشود، نه اینکه بهطور خودکار در VPN سرور قرار بگیرد.
اما این موضوع با لاگهای VPN متفاوت است. VPN ممکن است اطلاعاتی درباره اتصال و ترافیک عبوری را در سرور خود ثبت کند. بنابراین باید بین «تاریخچه مرورگر» و «لاگ سرور VPN» تفاوت قائل شد.
آیا استفاده از VPN باعث ناشناس شدن کامل میشود؟
خیر. VPN میتواند IP عمومی شما را از وب سایت مقصد پنهان کند و مسیر ارتباط را از طریق سرور VPN عبور دهد، اما ناشناسبودن کامل در اینترنت را تضمین نمیکند. برای مثال، اگر با حساب کاربری خود وارد یک وب سایت شوید، آن وبسایت همچنان میتواند فعالیتهای مربوط به همان حساب را شناسایی کند.
همچنین ارائه دهنده VPN در نقطهای قرار دارد که ترافیک شما از آن عبور میکند. به همین دلیل، هنگام انتخاب VPN باید علاوه بر سرعت و تعداد سرورها، به سیاست حفظ حریم خصوصی، نحوه نگهداری لاگها، سابقه ارائه دهنده و شیوه مدیریت دادههای کاربران نیز توجه کرد.
وی پی ان چگونه کار می کند؟
استفاده و بکار بردن سرویس های وی پی ان، مخصوصا در هنگام اتصال به وای فای های عمومی، بسیار حیاتی و ضروری است زیرا مهاجمان سایبری و هکر ها، اغلب وای فای های عمومی را مورد هدف قرار می دهند تا اطلاعات و دیتا مربوط به کاربرانی که در حال حاضر به آن وای فای متصل هستند را سرقت کنند.
شبکه خصوصی مجازی یا VPN، با هدف اینکه راهی برای اتصال امن کاربران راه دور به شبکه های داخلی سازمانی و شرکتی وجود داشته باشد، توسعه یافت و پس از آن مشاهده شد که بهره وری سازمانی را بسیار افزایش می دهد و همین امر باعث شد که شرکت ها و سازمان های دیگری نیز از این راهکار امنیتی برای افزایش بهره وری خود استفاده کنند؛ سپس توسعه دهندگان اعلام کردند که افراد و کاربران معمولی نیز می توانند از وی پی ان برای اتصال به اینترنت به صورت امن استفاده کنند.
شبکه خصوصی مجازی (VPN) به جای اینکه ترافیک اینترنتی ارسالی و دریافتی شما را مستقیم به یک سرور یا ISP ارسال کند، ابتدا ترافیک شما را از سرویس VPN رد میکند و سپس داده های شما را به اینترنت هدایت می کند که این باعث می شود که زمانی که دیتا ارسالی شما به مقصد خود رسید، فرستنده سرور VPN شما باید نه خود شما! در غیر این صورت آدرس IP شما قابل شناسایی خواهد بود.
وی پی ان ها به چه اطلاعاتی دسترسی دارند؟
همانطور که گفتیم VPN ابزاری است که به کاربران اجازه میدهد تا به صورت امن و ناشناس به اینترنت دسترسی پیدا کنند. توجه داشته باشید، هنگامی که به VPN متصل میشوید، ترافیک اینترنت شما از طریق سرورهای ارائه دهنده VPN هدایت میشود و به این صورت، IP اصلی شما مخفی می ماند و آدرس IP جدیدی از سمت VPN به شما اختصاص داده میشود. این فرآیند به ظاهر باعث افزایش امنیت و حفظ حریم خصوصی میشود، اما سوالی که مطرح است این است که VPN ها به چه اطلاعاتی از شما دسترسی دارند؟ داشتن اطلاعات کامل در مورد این موضوع به شما کمک میکند تا بتوانید از اطلاعات خود محافظت کنید.
اولین اطلاعاتی که یک VPN به آن دسترسی دارد، آدرس IP واقعی شما است. اگرچه VPN برای محافظت از حریم خصوصی شما طراحی شده است و IP شما را تغییر می دهد، اما باید بدانید ارائه دهنده سرویس VPN هنوز می تواند IP اصلی شما را مشاهده کند. این بدان معناست که اگر ارائه دهندهای قابلاعتماد نباشد یا از دادههای شما به درستی محافظت نکند، میتواند اطلاعات واقعی و دقیق مکان شما را فاش کند.
دومین مورد، ترافیک اینترنت شما است. هرگونه دادهای که از طریق اتصال VPN عبور میکند، از سرورهای VPN می گذرد. این شامل اطلاعاتی مثل سایتهایی که بازدید میکنید، دادههایی که آپلود یا دانلود میکنید و پیامهایی که ارسال مینمایید، میشود. VPN ها میتوانند این ترافیک را رمزگشایی کرده و به این اطلاعات دسترسی داشته باشند. بنابراین، مهم است که از یک ارائه دهنده VPN استفاده کنید که سیاستهای سخت گیرانهای در زمینه عدم ذخیره سازی یا استفاده از دادههای کاربران داشته باشد.
سومین مورد، زمان اتصال و قطع اتصال شما به سرویس VPN است. بسیاری از VPN ها اطلاعاتی درباره زمانهایی که به شبکه آنها متصل یا قطع میشوید را ثبت میکنند. این دادهها ممکن است در برخی موارد برای تحلیل ترافیک یا بهینه سازی سرویس استفاده شوند، اما برخی ارائه دهندگان میتوانند این اطلاعات را به شرکتهای دیگر یا دولتها ارائه دهند.
چهارمین مورد، پهنای باند مصرفی شما نیز یکی دیگر از مواردی است که VPN ها میتوانند آن را مشاهده کنند. این اطلاعات ممکن است برای مدیریت ترافیک سرورهای آن ها یا به عنوان بخشی از مدل قیمت گذاری سرویسهای آن ها استفاده شود.
در نهایت توجه داشته باشید، اگرچه VPN ها ابزاری مفید برای حفظ حریم خصوصی و امنیت آنلاین هستند، اما همه چیز به ارائه دهنده سرویس بستگی دارد. استفاده از یک VPN معتبر که به سیاستهای حفظ حریم خصوصی پایبند باشد و از ذخیره سازی دادههای کاربران خودداری کند، از اهمیت بالایی برخوردار است.
انواع VPN
VPNها انواع مختلفی دارند که هرکدام برای کاربردهای خاصی طراحی شدهاند. در ادامه به مهمترین انواع VPN اشاره میکنیم:
Remote Access VPN
این وی پی ان ها یک شبکه اختصاصی و خصوصی ارائه می دهند که کاربران و کارکنان یک سازمان یا شرکت از راه دور به این سرویس VPN متصل می شوند و در دورکاری منابع شرکت ها مورد استفاده قرار می گیرند.
Site to site VPN
در این نوع از وی پی ان، شعبه های مختلف و متعدد یک سازمان یا یک شرکت به هم متصل می شوند که بجای استفاده از یک وی پی ان به صورت انفرادی، افراد به گروه هایی تقسیم بندی می شوند که به عنوان شعبه هایی از آن شرکت، با فیلتر شکن مکان به مکان به هم متصل شده و ارتباط برقرار کرده و از منابع استفاده می کنند.
پروتکل VPN چیست؟
پروتکل های وی پی ان (VPN)، مجموعه ای از قوانین و مقررات هستند که نحوه انتقال و ذخیره سازی داده ها و اطلاعات بین سیستم و سرور VPN را مشخص می کنند و اپلیکیشن های VPN از این پروتکل ها استفاده می کنند تا یک اتصال و ارتباط امن و پایدار را برقرار کنند.
به طور کل می توان گفت پروتکل VPN مجموعهای از قوانین و استانداردهایی است که نحوه انتقال دادهها بین دستگاه شما و سرور VPN را تعیین میکند. بهتر است بدانید پروتکلهای VPN نقش حیاتی در برقراری ارتباطات امن و رمزگذاری دادهها دارند. البته توجه داشته باشید که هر پروتکل ویژگیهای خاص خود را دارد که از جمله این موارد می توان به سرعت، امنیت، و پیچیدگی پیادهسازی و … اشاره کرد.
انواع پروتکل های امنیتی VPN
سرویس های وی پی ان در عملکرد خود از پروتکل های امنیتی پیروی می کنند که در ادامه به چند مورد از آن ها می پردازیم:
پروتکل (IP Security) IP Sec
این پروتکل از داده ها و اطلاعات متحرک که در حال انتقال از طریق تونل ها هستند محافظت می کند و برای ایمن سازی ترافیک بسیار موثر است ولی به قدرت پردازشی بالایی نیاز دارد و ممکن است مقداری عملکرد دستگاه را دچار اختلال کند. توجه داشته باشید، IPSec معمولاً برای ارتباطات VPN در لایه شبکه استفاده میشود و از امنیت بالایی برخوردار است.
پروتکل (IPSec) (L2TP)
این پروتکل به تنهایی اطلاعات را رمزگذاری نمی کند و با IPSec ترکیب می شود؛ یکی از مزایای اصلی این پروتکل این است که در اکثر دستگاه ها و سیستم ها قرار دارد و سطح امنیت را بالا نگه می دارد.
پروتکل های SSL و TLS
TSL همان پروتکل توسعه یافته پروتکل SSL است که هردوی آن ها پروتکل رمزگذاری داده ها هستند که انتقال آن ها را امن تر می کنند و از نفوذ و دسترسی های غیر مجاز پیشگیری می کنند.
پروتکل (Point-to-Point Tunneling Protocol) PPTP
این پروتکل اولین پروتکل بود که برای اولین بار در ویندوز ارائه شد؛ سرعت بالایی دارد ولی کیفیت رمزگذاری سطح پایینی دارد.
پروتکل SSH (Secure Shell)
این پروتکل در بین پروتکل های دیگر، محبوب نیست؛ قادر به رمزگذاری خودکار داده ها نیست و پیکربندی سختی دارد؛ به همین دلایل کمتر مورد استفاده قرار می گیرد.
پروتکل SSTP (Secure Socket Tunneling Protocol)
این پروتکل که توسط مایکروسافت ارائه شده است که بسیار امن بوده و طرز استفاده آسانی دارد ولی در دستگاه هایی که دارای ویندوز نیستند عملکرد قابل قبولی ندارد.
پروتکل(Internet Key Exchange, Version 2) IKEv2
این پروتکل، یک پروتکل مبتنی بر پروتکل IPSec بوده و امنیت و سرعت بالایی دارد؛ تنها نقطه ضعفی که این پروتکل دارد این است که امکان مسدود سازی آن توسط فایروال ها وجود دارد.
پروتکل Open VPN
این پروتکل یکی از محبوب ترین پروتکل های VPN بوده و از سرعت و امنیت بالایی برخوردار است.
مزایای استفاده از سرویس های VPN
وی پی ان، ترافیک داده را مخفی و رمزگذاری می کند و آن را از دسترسی های خارجی و غیر مجاز امن نگه می دارد؛ در ادامه به چند مورد از مزایای استفاده از فیلتر شکن اشاره می کنیم:
رمزگذاری امن
برای خواندن داده ها و اطلاعات، نیاز به کلید رمزگشایی وجود دارد که بدون داشتن آن، نمی توان دیتا را مشاهده کرد؛ و میلیون ها سال طول می کشد تا با حمله brute force، کلید رمزگشایی آن را بدست آورد؛ با کمک VPN، فعالیت های آنلاین شما حتی در شبکه های عمومی نیز مخفی می شود.
مخفی کردن موقعیت مکانی
سرور های VPN، اساسا مثل پروکسی های اینترنت عمل می کنند و از آنجایی که داده های موقعیت دموگرافیک از یک سرور که در کشوری دیگر است می آید، مکان واقعی شما پنهان می شود و علاوه بر این، اکثر سرویس های وی پی ان، گزارش فعالیت های شما را ذخیره سازی نمی کنند ولی برخی وی پی ان ها هم وجود دارد که این گزارش را ثبت می کنند ولی در اختیار فرد ثالثی قرار نمی دهند و این به این معنا است که هیچ یک از فعالیت ها و رفتار های کاربر آشکار نمی شوند.
دسترسی به محتوا وب منطقه ای
محتوا های وب منطقه ای، همیشه و از همه جا قابل دسترسی نیستند؛ سرویس ها و وب سایت ها اغلب حاوی محتوا هایی هستند که فقط از موقعیت های جغرافیایی خاصی میتوان به آن ها دسترسی داشت ولی با جعل موقعیت مکانی که توسط VPN ها اتفاق می افتد، می توان با تغییر مکان خود، حتی به محتوا های وب منطقه ای نیز دسترسی پیدا کرد.
انتقال داده امن
اگر از راه دور کار می کنید، ممکن است نیاز باشد که به فایل های مهم شبکه شرکت خود دسترسی داشته باشید و به دلایل امنیتی، این نوع اتصالات نباز به یک اتصال امن دارد که این امنیت را سرور های VPN ارائه می دهند؛ آن ها به سرور های خصوصی وصل می شوند و از روش های رمزگذاری برای کاهش خطراتی همچون نشت داده، استفاده می کنند.
کاربرد VPN برای کسب و کار
امروزه، اینترنت به یکی از ضروریت های هر یک از کسب و کار ها تبدیل شده است و علاوه بر این، همه ی سازمان ها و شرکت ها، همواره در خطر نفوذ، دسترسی های غیرمجاز و حملات سایبری توسط مهاجمان قرار دارند که با سرعت زیادی نیز در حال افزایش و توسعه هستند؛ بنابراین هیچ کدام از سازمان ها و شرکت ها، چه بزرگ و چه کوچک در امنیت صد درصدی قرار نگرفته اند و به همین دلیل است که محافظت از شبکه ها سازمانی ضروری است.
در حال حاضر، با افزایش میزان دور کاری در کسب و کار ها، امکان کار کردن از خانه و حتی از خارج کشور نیز مهیا شده است و با بکار بردن سرویس های VPN، امکان دسترسی امن افراد به شبکه های سازمانی فراهم می شود و کارکنان می توانند بدون محدودیت جغرافیایی، از هر مکانی که مشغول به کار هستند، با امنیت تضمین شده به اطلاعات و داده های سازمانی دسترسی داشته باشند و بهره وری خود و سازمان را نیز افزایش دهند.
برخی ابزار ها وجود دارند که برای سازمان ها و کسب و کار ها حیاتی هستند اما متاسفانه دسترسی به آن ها توسط ارائه دهندگان آن به کشور ها و مناطق خاصی محدود و غیر مجاز شده است؛ ولی با استفاده از وی پی ان ها می توان به سرور کشور های دیگر متصل شد و با IP مخفی شده، به همان ابزار ها و سرویس ها دسترسی پیدا کرد.
جمع بندی
در این مطلب با مفهوم VPN (شبکه خصوصی مجازی) آشنا شدیم که هدف اصلی آن، برقراری یک اتصال امن و رمزگذاریشده بین کاربر و اینترنت است. VPN با ایجاد یک تونل خصوصی، دادهها را از دسترس هکرها و افراد سودجو محافظت میکند و به کاربران اجازه میدهد تا ب صورت امن و ناشناس در اینترنت فعالیت کنند.
در ادامه به نحوه عملکرد VPN پرداختیم و توضیح دادیم که چگونه با انتقال ترافیک از طریق سرور VPN، اطلاعات کاربر مخفی میماند. سپس با انواع VPN مانند Remote Access VPN و Site-to-Site VPN آشنا شدیم که برای دسترسی از راه دور و اتصال بین شعبههای سازمانها استفاده میشوند.
همچنین پروتکلهای امنیتی VPN معرفی شدند که هر کدام ویژگیها و سطوح امنیتی متفاوتی دارند. پروتکلهایی مانند IPSec، OpenVPN، L2TP/IPSec، PPTP، SSTP و IKEv2 از جمله مهمترین پروتکلها برای ایمنسازی اتصالات VPN هستند.
در نهایت، به مزایای استفاده از VPN اشاره کردیم که شامل حفاظت از حریم خصوصی، مخفی کردن موقعیت مکانی، دسترسی به محتوای محدود جغرافیایی و انتقال امن دادهها است. جالب است بدانید کاربردهای VPN در کسبوکارها نیز بسیار گسترده است، به خصوص در زمان دورکاری و نیاز به دسترسی امن به شبکههای سازمانی.
وقتی قیمت تجهیزات F5 با Load Balancerهای معمولی یا تجهیزات متداول شبکه مقایسه میشود، یکی از اولین سؤالها این است که چرا F5 گران است؟
پاسخ را نمیتوان فقط در قیمت سختافزار جستوجو کرد. چرا که F5 بهخصوص در خانواده BIG-IP، مجموعهای از قابلیتهای مدیریت ترافیک، Application Delivery، افزایش دسترسپذیری، پردازش SSL/TLS، امنیت Application و شبکه و برنامهپذیری ترافیک را در اختیار سازمان ها قرار میدهد. F5 نیز BIG-IP LTM را پایه Application Delivery and Security Platform (ADSP) خود معرفی میکند.
بنابراین قیمت F5 معمولاً نتیجه ترکیبی از ظرفیت سختافزاری، توان پردازش، قابلیتهای نرمافزاری، سرویسهای امنیتی، مدل لایسنس، معماری High Availability و سطح پشتیبانی است. از این رو برای مقایسه واقعی، باید هزینه کل راهکار را بررسی کرد، نه فقط قیمت یک دستگاه را.
F5 چیست و در شبکه چه کاربردی دارد؟
F5 یک مجموعه راهکار برای Application Delivery و Application Security است که در مدیریت، بهینهسازی و محافظت از ترافیک Applicationها و APIها در محیطهای سازمانی استفاده میشود.
یکی از شناختهشدهترین خانوادههای محصولات F5، BIG-IP است. بسته به محصول و لایسنس، این پلتفرم میتواند قابلیتهایی مانند Load Balancing، مدیریت ترافیک، SSL/TLS، Application Security، کنترل دسترسی و سرویسهای مرتبط با DNS را ارائه دهد.
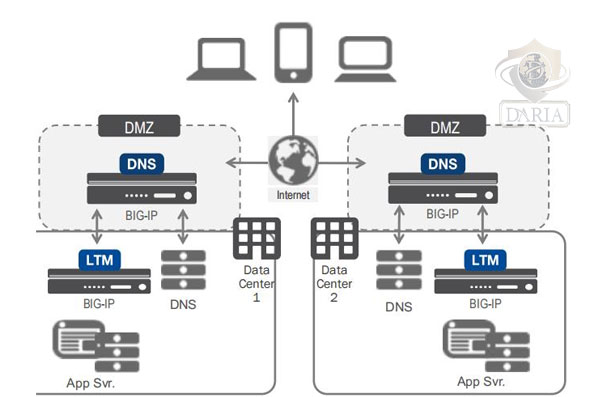
برای مثال، BIG-IP Local Traffic Manager یا LTM برای مدیریت ترافیک Application و افزایش Availability سرویسها استفاده میشود. LTMمیتواند درخواستها را میان Serverها توزیع کند، وضعیت مقصدها را با Health Monitor بررسی کند و در صورت بروز مشکل، ترافیک را به مقصدهای در دسترس هدایت کند.
به همین دلیل، F5 در معماری شبکه میتواند در نقطهای قرار بگیرد که ترافیک Application در آن توزیع، مسیریابی، پردازش و بر اساس سیاستهای تعریفشده کنترل شود.
BIG-IP چه محصولاتی دارد؟
خانواده BIG-IP شامل محصولات و سرویسهای مختلفی است که برای نیازهای متفاوت Application Delivery و Security مورد استفاده قرار میگیرند. مهم ترین آنها عبارتاند از:
BIG-IP DNS: برای مدیریت DNS و توزیع ترافیک در سطح شبکه و دیتاسنتر
BIG-IP Advanced WAF: برای حفاظت از Web Application و APIها
BIG-IP Advanced Firewall Manager (AFM): برای کنترل و حفاظت از ترافیک شبکه
BIG-IP Access Policy Manager (APM): برای کنترل دسترسی کاربران و Applicationها
F5 Distributed Cloud Services: برای سرویسهای Application Delivery و Security در محیطهای ابری و توزیعشده
F5 NGINX: مجموعهای از راهکارهای مرتبط باWeb Server ، API Management، Load Balancing و Application Delivery
البته وجود یک قابلیت در خانواده محصولات F5 به این معنی نیست که همه آنها به صورت پیش فرض روی هر دستگاه BIG-IP فعال هستند. محصول، Edition، ظرفیت و نوع لایسنس تعیین میکنند که چه سرویسهایی در اختیار سازمان قرار بگیرد.
چرا F5 گران است؟
قیمت بالای F5 به یک قابلیت واحد مربوط نمیشود. چند عامل فنی و تجاری در کنار یکدیگر باعث میشوند هزینه یک راهکار F5 از بسیاری از Load Balancerهای ساده بیشتر باشد.
۱. سختافزار F5 برای پردازش ترافیک سنگین طراحی شده است
در مدلهای سختافزاری BIG-IP، قیمت دستگاه فقط به تعداد پورتهای شبکه محدود نمیشود. Appliance باید بتواند حجم بالایی از Connectionها و Application Traffic را مدیریت کند و هم زمان سرویسهایی مانند Load Balancing، Health Monitoring و پردازش SSL/TLS را اجرا کند.
به همین دلیل هنگام انتخاب مدل F5، شاخصهایی مانند Throughput، تعداد Connectionهای هم زمان، نرخ ایجاد Connection و ظرفیت پردازش SSL اهمیت پیدا میکنند.
هرچه حجم ترافیک و تعداد سرویسهای هم زمان افزایش پیدا کند، نیاز به مدلی با ظرفیت بالاتر نیز بیشتر میشود. بنابراین بخشی از قیمت تجهیزات F5 مربوط به ظرفیت عملیاتی و توان پردازشی Appliance است، نه صرفاً تعداد Interfaceهای آن.
۲. پردازش SSL/TLS روی هزینه F5 تأثیر میگذارد
در سرویسهای مبتنی بر HTTPS، Load Balancer علاوه بر توزیع درخواستها باید Connectionهای رمزگذاری شده را نیز مدیریت کند.
قابلیت SSL Offload در BIG-IP امکان Termination ارتباط SSL/TLS را در F5 فراهم میکند تا بخشی از پردازش رمزنگاری از روی Serverهای Application برداشته شود.
این موضوع در محیطهایی که تعداد Connectionهای HTTPS بالا است اهمیت بیشتری پیدا میکند؛ زیرا ظرفیت پردازش SSL میتواند روی انتخاب مدل Appliance تأثیر بگذارد.
بنابراین هنگام مقایسه مدلهایF5 ، فقط نباید به Throughput عمومی توجه کرد. ظرفیت SSL، تعداد Connection و نوع بار کاری Application نیز در انتخاب مدل مناسب اهمیت دارند.
۳. قابلیتهای Application Delivery ارزش راهکار را افزایش میدهند
F5 LTM فقط برای تقسیم درخواستها میان چند Server استفاده نمیشود. این محصول برای مدیریت ترافیک Application و افزایش Availability سرویسها طراحی شده و میتواند در معماریهای مختلف برای کنترل جریان ترافیک مورد استفاده قرار گیرد. جالب است بدانید که F5، LTM را پایه Application Delivery and Security Platform خود معرفی میکند.
در یک زیرساخت سازمانی، ممکن است نیاز باشد ترافیک بر اساس سیاستهای مشخص مدیریت شود، وضعیت سرویسها به صورت مداوم بررسی شود و در صورت تغییر شرایط، درخواستها به مقصد مناسب هدایت شوند.
بنابراین بخشی از هزینه F5 مربوط به مجموعه قابلیتهایی است که برای مدیریت Application Traffic و حفظ Availability سرویسها در اختیار سازمان قرار میگیرد.
۴. iRules؛ برنامهپذیری ترافیک در F5
یکی از قابلیتهای تخصصی BIG-IP، iRules است که امکان تعریف منطق اختصاصی برای کنترل رفتار ترافیک را فراهم میکند.
با استفاده از iRules میتوان برای شرایط مشخص، سیاستهای اختصاصی در زمینه مسیریابی و پردازش درخواستها تعریف کرد. این قابلیت در محیطهایی اهمیت پیدا میکند که سیاستهای استاندارد Load Balancing برای نیاز Application کافی نیستند.
به همین دلیل، ارزش F5 فقط به قابلیتهای آماده محدود نمیشود و امکان برنامهپذیری رفتار ترافیک نیز بخشی از امکانات آن است.
5. قابلیتهای امنیتی میتوانند هزینه F5 را افزایش دهند
F5 در کنار Application Delivery، محصولات و سرویس های امنیتی مختلفی نیز ارائه میکند.
برای مثال، BIG-IP Advanced WAF برای محافظت از Web Applicationها و APIها در برابر تهدیدات لایه Application استفاده میشود. همچنین BIG-IP Advanced Firewall Manager (AFM) قابلیتهایی برای Network Firewall و محافظت در برابر تهدیدات شبکه ارائه میکند.
در نتیجه اگر سازمان علاوه بر Load Balancing به WAF، Firewall یا قابلیتهای محافظت در برابر DDoS نیاز داشته باشد، هزینه راهکار فقط به خرید Appliance محدود نمیشود و سرویسها و لایسنس های موردنیاز نیز باید در نظر گرفته شوند.
6. High Availability هزینه زیرساخت را افزایش میدهد
در بسیاری از سازمانها، Load Balancer در مسیر Application های حیاتی قرار دارد. اگر خرابی این تجهیز باعث قطع دسترسی به Application شود، خود Load Balancer به یک Single Point of Failure تبدیل خواهد شد.
به همین دلیل در پروژههای حساس معمولاً معماری High Availability یا HA در نظر گرفته میشود .در چنین سناریویی ممکن است سازمان به دو سیستم F5، لایسنسهای مربوط، Support و زیرساخت لازم برای پیادهسازی HA نیاز داشته باشد.
بنابراین وقتی درباره قیمت F5 صحبت میکنیم، باید مشخص شود منظور قیمت یک Appliance است یا هزینه کامل معماری موردنیاز برای یک سرویس سازمانی.
لایسنس F5 چرا روی قیمت تأثیر زیادی دارد؟
یکی از مهمترین دلایل تفاوت قیمت پیشنهادهای F5، مدل Licensing و سرویسهایی است که همراه محصول خریداری میشوند. F5 در حال حاضر مدلهای مختلفی برای تهیه محصولات و سرویسهای خود ارائه میکند؛ از جمله Subscription، Perpetual Licensing و Flex Consumption Program (FCP) در مدلSubscription ، مشتری برای مدت مشخص از محصول استفاده میکند و F5 آن را در قالب دورههای مشخص ارائه میدهد. در Perpetual Licensing، حقوق استفاده از نرمافزار برای چرخه عمر محصول ارائه میشود و سرویسها میتوانند به صورت جداگانه یا در Bundle تهیه شوند. FCP نیز امکان دسترسی به محصولات و سرویسهای واجد شرایط را در قالب یک برنامه مصرفی چندساله فراهم میکند.
در نتیجه، دو پیشنهاد قیمت برای F5 ممکن است از نظر سختافزار مشابه باشند، اما به دلیل تفاوت در نوع لایسنس، مدت استفاده، سرویسهای فعال و ظرفیت موردنیاز ممکن است قیمت متفاوتی داشته باشند.
برای مقایسه قیمت باید مشخص شود پیشنهاد ارائه شده شامل چه مواردی است:
مدل و ظرفیت F5
سرویس یا Module موردنیاز
نوع Licensing
مدت اعتبار در مدلهای Subscription
Support و Software Update
تعداد دستگاهها در معماری HA
خدمات نصب و پیادهسازی
به همین دلیل، عبارت قیمت F5 بدون مشخص کردن مدل و لایسنس، اطلاعات کاملی درباره هزینه واقعی راهکار ارائه نمیدهد.
تفاوت قیمت F5 با یک Load Balancer معمولی چیست؟
تفاوت زمانی مشخص میشود که به جای مقایسه قیمت دو دستگاه، قابلیتهای موردنیاز سازمان را مقایسه کنیم.
قابلیت
Load Balancer معمولی
F5 BIG-IP
Load Balancing
معمولاً دارد
دارد
مدیریت پیشرفته ترافیک
وابسته به محصول
قابلیتهای گسترده
Application Delivery
معمولاً محدودتر
قابلیتهای پیشرفته
SSL/TLS Offload
بسته به محصول
پشتیبانی میشود
Health Monitoring
معمولاً دارد
قابلیتهای متنوع
Programmability
معمولاً محدود
iRules و قابلیتهای برنامهپذیری
WAF
معمولاً جداگانه
بسته به محصول و لایسنس
Network Firewall
معمولاً جداگانه
از طریق محصولات و سرویسهای مرتبط
DNS / GSLB
بسته به محصول
از طریق راهکارهای مرتبط F5
High Availability
بسته به محصول و معماری
قابل پیادهسازی
مدل استقرار
وابسته به سازنده
Hardware و Virtual Edition و گزینههای نرمافزاری
مدل Licensing
وابسته به سازنده
Subscription، Perpetual و Flex Consumption
بنابراین اگر یک سازمان فقط به توزیع ساده بار میان چند Server نیاز داشته باشد، بخش زیادی از قابلیتهای BIG-IP ممکن است برای آن موردنیاز نباشد.
اما زمانی که Application Delivery ،SSL Offload، مدیریت پیشرفته ترافیک، برنامهپذیری، High Availability یا سرویسهای امنیتی وارد معماری شوند، مقایسه صرف قیمت دو تجهیز دیگر معیار کاملی نخواهد بود.
آیا هر سازمانی به F5 نیاز دارد؟
خیر. گرانتر بودن یک محصول به این معنی نیست که برای همه سازمانها انتخاب مناسبی است. اگر نیاز یک مجموعه فقط توزیع ساده درخواستها میان چند Server باشد، یک Load Balancer سادهتر ممکن است نیاز آن را برطرف کند.
در مقابل، در زیرساختهایی که Applicationهای حیاتی، حجم بالای ترافیک، SSL Offload، High Availability، مدیریت پیشرفته ترافیک، امنیت Application یا سیاستهای اختصاصی Traffic Management اهمیت دارند، قابلیتهای BIG-IP میتوانند نقش پررنگ تری در معماری شبکه داشته باشند. بنابراین انتخاب F5 باید بر اساس نیاز واقعی زیرساخت، ظرفیت، معماری، سرویسهای موردنیاز و هزینه کل مالکیت انجام شود.
قیمت F5 در ایران به چه عواملی بستگی دارد؟
قیمت F5 در بازار ایران یک عدد ثابت نیست و علاوه بر مدل دستگاه، به مشخصات فنی و شرایط تأمین نیز بستگی دارد.
مهمترین عوامل عبارتاند از:
مدل و ظرفیت Appliance
نو یا کارکرده بودن دستگاه
وضعیت سختافزار و قطعات
ظرفیت Throughput و Connection
سرویسها و Module های موردنیاز
نوع و مدت لایسنس
وضعیت Support
تعداد دستگاهها در معماری HA
شرایط تأمین کالا
نرخ ارز
خدمات نصب و پیادهسازی
خدمات پشتیبانی و نگهداری
به همین دلیل، اعلام قیمت F5 بدون مشخص بودن مدل، ظرفیت و Licensing میتواند گمراهکننده باشد.
برای مثال، قیمت یک Appliance بدون سرویسهای نرمافزاری را نمیتوان مستقیماً با پیشنهادی مقایسه کرد که شامل Hardware، License، Support و سرویسهای امنیتی است.
Total Cost of Ownership یا TCO در خرید F5 چیست؟
برای مقایسه دقیق هزینه F5، بهتر است به جای تمرکز روی قیمت اولیه، Total Cost of Ownership یا TCO را نیز در نظر بگیریم.
TCO شامل هزینههایی است که سازمان در طول دوره استفاده از راهکار متحمل میشود؛ از جمله:
قیمت سختافزار + لایسنس + Support + تمدید سرویسها + زیرساخت HA + پیادهسازی و نگهداری
این روش نشان میدهد هزینه واقعی یک راهکار فقط مبلغ پرداختی هنگام خرید نیست. برای مثال، ممکن است یک راهکار در زمان خرید قیمت پایینتری داشته باشد، اما در ادامه هزینه License، Support یا توسعه ظرفیت آن افزایش پیدا کند. به همین دلیل مقایسه F5 با سایر Load Balancerها باید در یک بازه زمانی مشخص و با در نظر گرفتن قابلیتهای موردنیاز انجام شود.
آیا قیمت بالای F5 فقط به خاطر برند است؟
خیر. برند یکی از عوامل تجاری محصولات Enterprise است، اما قیمت F5 را نمیتوان فقط با نام تجاری آن توضیح داد.
بخش قابل توجهی از ارزش BIG-IP به مجموعه قابلیتهایی مربوط میشود که برای Application Delivery، Traffic Management، Security، Availability و Programmability ارائه میکند. از طرف دیگر، تمام این قابلیتها برای هر سازمانی ضروری نیستند. بنابراین سؤال مهمتر از «چرا F5 گران است؟» این است که:
آیا قابلیتهایی که بابت آنها هزینه بیشتری پرداخت میشود، در معماری سازمان واقعاً موردنیاز هستند؟ اگر پاسخ مثبت باشد، قیمت F5 باید در کنار مجموعه سرویسها و هزینه کل راهکار بررسی شود، نه فقط قیمت Appliance.
جمعبندی
دلیل قیمت بالای F5 را نمیتوان به یک عامل محدود کرد. سختافزار تخصصی، ظرفیت پردازش،Application Delivery، SSL/TLS Offload، قابلیتهای امنیتی، iRules، High Availability، مدل Licensing و Support همگی میتوانند روی هزینه نهایی یک راهکار F5 تأثیر داشته باشند.
از طرف دیگر، F5 برای همه شبکهها طراحی نشده است. اگر یک سازمان فقط به Load Balancing ساده نیاز داشته باشد، ممکن است یک راهکار سادهتر پاسخگوی نیاز آن باشد. اما در زیرساختهایی که Application های حیاتی، ترافیک بالا، Availability، امنیت و کنترل پیشرفته ترافیک اهمیت دارند، باید قیمت F5 را در کنار قابلیتهایی که ارائه میکند بررسی کرد.
در نهایت، برای تعیین هزینه واقعی F5 ابتدا باید مدل مناسب، ظرفیت موردنیاز، سرویسهای قابل استفاده، نوع لایسنس، معماری HA و سطح پشتیبانی مشخص شود. بنابراین مقایسه قیمت یک F5 بدون در نظر گرفتن این عوامل، تصویر کاملی از هزینه راهکار ارائه نمیدهد.
برای انتخاب مدل مناسب F5 و دریافت مشاوره خرید، میتوانید مشخصات زیرساخت، حجم ترافیک و سرویسهای موردنیاز خود را با کارشناسان شرکت داریا مطرح کنید. برای ارتباط با کارشناسان داریا میتوانید با شماره 0416224 تماس حاصل فرمایید.
سوالات متداول درباره قیمت F5
چرا F5 از Load Balancerهای معمولی گرانتر است؟
چون هزینه F5 فقط مربوط به Load Balancing نیست. ظرفیت پردازش، Application Delivery، SSL/TLS، برنامهپذیری، قابلیتهای امنیتی، High Availability و مدل Licensing میتوانند در هزینه نهایی آن تأثیر داشته باشند.
آیا قیمت F5 فقط به مدل دستگاه بستگی دارد؟
خیر. مدل و ظرفیت دستگاه تنها بخشی از هزینه هستند. نوع لایسنس، سرویسهای فعال، Support، معماری HA و شرایط تأمین نیز میتوانند قیمت نهایی را تغییر دهند.
آیا F5 به لایسنس نیاز دارد؟
بسته به محصول و روش خرید، استفاده از سرویسها و قابلیتهای F5 تحت مدلهای مختلف Licensing انجام میشود. F5 در حال حاضر مدلهایی مانندSubscription، Perpetual و Flex Consumption را ارائه میکند.
آیا هر سازمانی به F5 نیاز دارد؟
خیر. اگر نیاز سازمان فقط Load Balancing ساده باشد، ممکن است راهکار سادهتر کافی باشد. F5 بیشتر در معماریهایی اهمیت پیدا میکند که مدیریت پیشرفته ترافیک، Application Delivery، Availability، امنیت یا برنامهپذیری موردنیاز است.
اگر قصد کابل کشی شبکه برای یک ساختمان، شرکت، اتاق سرور، دوربین مداربسته یا تجهیزات تحت شبکه را دارید، یکی از اولین سؤالات این است که کابل شبکه تا چند متر جواب میدهد؟
پاسخ کوتاه این است: حداکثر طول استاندارد Channel در بسیاری از لینکهای مسی Ethernet برابر با ۱۰۰ متر است. اما این عدد به معنی آن نیست که میتوان دقیقاً ۱۰۰ متر کابل افقی داخل دیوار کشید و سپس چند متر کابل دیگر هم به آن اضافه کرد.
در کابلکشی استاندارد، این ۱۰۰ متر معمولاً از حداکثر ۹۰ متر Permanent Link و مجموعاً ۱۰ متر Patch Cord و کابلهای اتصال تشکیل میشود.
از طرف دیگر، سرعت مورد انتظار نیز اهمیت دارد. برای مثال، Cat6 میتواند برای Gigabit Ethernet در محدوده ۱۰۰ متر استفاده شود، اما برای Gbps 10 فاصله معمولاً به حدود ۵۵ متر محدود میشود؛ در حالی که Cat6A برای 10 Gbps در Channel کامل ۱۰۰ متری طراحی شده است.
حداکثر طول کابل شبکه چقدر است؟
در یک شبکه Ethernet مبتنی بر کابل مسی زوج به هم تابیده، عدد رایج برای حداکثر طول استاندارد Channel برابر با ۱۰۰ متر است.
این عدد در استانداردهای کابلکشی ساختیافته با در نظر گرفتن یک مسیر کامل بین تجهیزات شبکه تعریف میشود. در یک ساختار معمول، مسیر کابل کشی به شرح زیر است:
حداکثر ۹۰ متر کابلکشی ثابت
Patch Cord های دو طرف مسیر
اتصالات و تجهیزات مربوط به Channel
مجموع طول Channel تا ۱۰۰ متر
توجه داشته باشید که اگر کابل کشی ثابت شما ۹۰ متر باشد، نمیتوان بدون محاسبه طول کابل های اتصال، چندین متر کابل دیگر به دو سر آن اضافه کرد و همچنان همان حاشیه عملکرد استاندارد را در نظر گرفت.
چرا عدد ۱۰۰ متر مهم است؟
محدودیت طول کابل شبکه فقط یک عدد قراردادی نیست. با افزایش طول کابل مسی، شرایط انتقال سیگنال سخت تر میشود و پارامترهایی مانند Insertion Loss، تداخل بین زوجها و افت کیفیت سیگنال اهمیت بیشتری پیدا میکنند. منابع تخصصی کابل کشی نیز محدودیت ۱۰۰ متر را به ویژگیهای الکتریکی کابل زوج به هم تابیده و بودجه افت سیگنال مرتبط میدانند.
کابل شبکه بیشتر از ۱۰۰ متر چه مشکلی ایجاد میکند؟
یکی از اشتباهات رایج این است که تصور میکنیم اگر کابل از ۱۰۰ متر عبور کند، شبکه بلافاصله قطع میشود. در واقع ممکن است یک لینک ۱۱۰ یا ۱۲۰ متری همچنان برقرار باشد و حتی در نگاه اول به درستی کار کند؛ اما برقرار شدن Link به معنی استاندارد و پایدار بودن مسیر نیست.
در یک کابلکشی بیش از محدوده استاندارد ممکن است مشکلاتی مانند موارد زیر ایجاد شود:
افزایش خطاهای انتقال
Packet Loss
ارسال مجدد پکت ها
کاهش سرعت واقعی
قطع و وصل شدن ارتباط
افزایش Jitter
ناپایداری دوربینهای تحت شبکه
اختلال در VoIP
مشکلات انتقال اطلاعات در زمان افزایش ترافیک
به همین دلیل در پروژههای حرفهای، صرفاً روشن شدن چراغ Link روی سوئیچ یا کارت شبکه برای تأیید کیفیت کابل کافی نیست.
کابل Cat5e یکی از رایجترین گزینهها برای شبکههای Gigabit Ethernet است. در یک Channel استاندارد، Cat5e میتواند برای ارتباط 1Gbps تا ۱۰۰ متر مورد استفاده قرار گیرد.
برای شبکههایی که نیاز به Gigabit Ethernet دارند، Cat5e در بسیاری از پروژهها برای مسیر مورد نظر کافی است؛ اما اگر زیرساخت جدیدی برای سازمان یا شبکهای با نیاز به سرعت بالاتر طراحی میشود، انتخاب کابل باید بر اساس نیاز فعلی و آینده شبکه صورت بگیرد.
حداکثر طول کابل Cat6 چقدر است؟
حداکثر طول استاندارد Cat6 برای کاربردهای 1Gbps برابر با ۱۰۰ متر است. اما نکته مهم زمانی مشخص میشود که هدف، استفاده از 10Gbpsباشد.
Cat6 برای 10GBASE-T در شرایط استاندارد معمولاً تا حدود ۵۵ متر پشتیبانی میشود و شرایط نصب، تراکم کابلها و Alien Crosstalk میتواند روی این فاصله تأثیر بگذارد. به همین دلیل نباید این تصور را داشت که چون Cat6 در ۱۰۰ متر میتواند Gigabit Ethernet را منتقل کند، پس Gbps10 را نیز در همان فاصله ارائه خواهد داد.
اگر هدف پروژه 10Gbps در فاصله نزدیک به ۱۰۰ متر است، Cat6A انتخاب مناسب تری برای این سناریو محسوب میشود.
حداکثر طول کابل Cat6A چقدر است؟
کابل Cat6A برای پشتیبانی از انتقال داده با سرعت 10 Gbps در یک Channel کامل 100 متری طراحی شده است. این استاندارد با ارائه پهنای باند بالاتر نسبت به Cat6 و کنترل بهتر تداخلات بین زوجهای کابل، از جمله Alien Crosstalk، عملکرد پایدارتری در لینکهای 10GbE با طول بالا فراهم میکند.
به همین دلیل، اگر در زمان طراحی زیرساخت شبکه احتمال میدهید که در آینده به سرعت10 Gbps در فواصل نزدیک به 100 متر نیاز داشته باشید، استفاده از Cat6A میتواند انتخاب مناسبتری باشد. انتخاب این کابل از ابتدا، امکان ارتقای سرعت شبکه در آینده را بدون نیاز به اجرای مجدد کابلکشی فراهم میکند.
حداکثر طول کابل Cat7 چقدر است؟
Cat7 نیز در بسیاری از کاربردهای Ethernet تا ۱۰۰ متر استفاده میشود و برای شبکههای 10 Gbps مناسب است. با این حال توجه فرمایید، هنگام انتخاب Cat7 نباید فقط به عدد Category توجه کرد؛ نوع کابل، شیلد، کانکتورها و سازگاری تجهیزات نیز باید در انتخاب Cat7 لحاظ شود.
حداکثر طول کابل Cat8 چقدر است؟
کابل Cat8 برای ایجاد لینکهای شبکه با سرعت بسیار بالا در فواصل کوتاه طراحی شده است و نباید آن را صرفاً نسخهای با ظرفیت بالاتر یا طول بیشتر از Cat6A در نظر گرفت.
در استاندارد Category 8، طول کانال برای کاربردهای تعریفشده معمولاً به حدود ۳۰ متر محدود میشود. به همین دلیل، Cat8 بیشتر در محیطهایی مانند دیتاسنترها، ارتباطات بین سرورها و سوئیچها و لینکهای کوتاه با پهنای باند بالا کاربرد دارد؛ جایی که سرعت انتقال داده اهمیت بیشتری از پوشش مسافتهای طولانی دارد.
آیا طول کابل شبکه روی سرعت اینترنت تأثیر میگذارد؟
طول کابل شبکه مستقیماً به معنی «کم شدن سرعت اینترنت» نیست. اگر یک کابل استاندارد در محدوده مجاز خود استفاده شود، طول آن به تنهایی نباید باعث شود که سرعت ااینترنت از ۱۰۰ مگابیت به ۵۰ مگابیت تبدیل شود. اما باید بدانید که مشکل زمانی ایجاد میشود که مسیر از مشخصات مورد نیاز لینک خارج شود یا کیفیت کابل و نصب مناسب نباشد.
در این حالت ممکن است تجهیزات شبکه برای حفظ ارتباط، سرعت پایینتری را Negotiation کنند یا خطاهای انتقال افزایش پیدا کند. بنابراین باید بین سرعت سرویس اینترنت و سرعت Link شبکه محلی تفاوت قائل شد.
طول کابل شبکه به تنهایی تأثیر قابل توجهی بر Ping ندارد. حتی در یک لینک کابلی 100 متری، تأخیر ناشی از مسافت انتقال سیگنال بسیار ناچیز است و در شبکههای معمول، افزایش Latency معمولاً به دلیل طول کابل اتفاق نمیافتد.
اگر در یک شبکه کابلی با Lag، Jitter، Packet Loss یا قطع و وصل شدن ارتباط مواجه هستید، بهتر است علاوه بر طول کابل، عوامل زیر نیز بررسی شوند:
کیفیت و استاندارد کابل
نوع و Category کابل
کیفیت کانکتورها و کیستونها
نحوه سوکت زنی و Termination
خطاهای Interface و CRC
عملکرد سوئیچ، روتر و سایر تجهیزات شبکه
Packet Loss
تداخلات الکترومغناطیسی (EMI)
طول واقعی Channel و رعایت محدوده استاندارد
در لینکهایی که طول آنها از محدوده استاندارد فراتر میرود، معمولاً مسئله اصلی افت کیفیت سیگنال، افزایش خطاهای انتقال و ناپایداری لینک است، نه صرفاً افزایش زمان انتشار سیگنال. بنابراین هنگام عیبیابی مشکلات شبکه، بررسی کیفیت فیزیکی لینک و تجهیزات مرتبط اهمیت بیشتری از طول کابل دارد.
حداکثر طول کابل شبکه برای دوربین مداربسته چقدر است؟
برای دوربینهای IP نیز محدودیت رایج Ethernet مسی همان ۱۰۰ متر Channel است. اگر دوربین با PoE تغذیه شود، مسئله فقط انتقال داده نیست؛ افت ولتاژ و شرایط توان رسانی نیز باید بررسی شود.
به همین دلیل در پروژههای دوربین مداربسته، طول مسیر، نوع کابل، توان مورد نیاز دوربین و استاندارد PoE باید همزمان بررسی شوند. برای مسیرهای بیشتر از ۱۰۰ متر میتوان بر اساس طراحی شبکه از گزینههایی مانند PoE Extender، سوئیچ میانی یا فیبر نوری استفاده کرد.
جنس رسانای کابل شبکه؟
جنس رسانای داخلی کابل شبکه یکی از عوامل مهم در کیفیت انتقال داده، مقاومت الکتریکی و عملکرد کابل است. در بازار، علاوه بر کابلهای ساخته شده از مس خالص، محصولاتی با عنوان CCA (Copper Clad Aluminum) نیز عرضه میشوند که در آنها هسته آلومینیومی با لایهای از مس پوشانده شده است.
کابلهای تمام مس یا Pure Copper رسانایی الکتریکی بهتری دارند و در مسیرهای طولانی، انتقال پایدارتری ارائه میدهند. این موضوع در شبکههایی که از PoE برای تأمین برق تجهیزات استفاده میکنند اهمیت بیشتری پیدا میکند؛ زیرا مقاومت بیشتر رسانای آلومینیومی میتواند باعث افزایش افت ولتاژ و تولید حرارت شود.
به همین دلیل، هنگام خرید کابل شبکه نباید تنها به Category درج شده روی روکش کابل مانند Cat6 یا Cat6A توجه کرد. بررسی جنس رسانا، استانداردهای کابل، مشخصات فنی و کاربرد موردنظر، بهویژه در پروژههای سازمانی و زیرساختهای PoE، اهمیت زیادی دارد.
برای اجرای یک شبکه پایدار، انتخاب کابل تمام مس با مشخصات فنی معتبر میتواند از بروز مشکلاتی مانند افت عملکرد لینک، افزایش حرارت و ناپایداری در مسیرهای طولانی جلوگیری کند.
اگر فاصله بیشتر از ۱۰۰ متر باشد چه کنیم؟
اگر فاصله بین دو نقطه در یک شبکه بیش از ۱۰۰ متر باشد، نمیتوان با اضافه کردن کابل مسی و ایجاد یک Segment طولانی تر، یک لینک استاندارد Ethernet ایجاد کرد. در چنین شرایطی باید از تجهیزات یا بستر انتقال مناسب برای افزایش مسافت شبکه استفاده شود.
برای مثال، اگر فاصله یک سوئیچ شبکه تا دوربین یا Access Point حدود ۱۵۰ متر باشد، نمیتوان کل مسیر را با یک کابل مسی ۱۵۰ متری به صورت مستقیم اجرا کرد. در این شرایط میتوان در نقطهای مناسب از مسیر یک سوئیچ یا تجهیز توسعه دهنده قرار داد تا طول هر بخش از لینک در محدوده استاندارد قرار بگیرد.
بهعنوان مثال:
سوئیچ اصلی ← ۷۰ متر کابل شبکه ← سوئیچ میانی ← ۸۰ متر کابل شبکه ← Access Point
در این معماری، مسیر ۱۵۰ متری به دو Segment مجزا تقسیم شده و هر بخش به صورت مستقل در محدوده مجاز کابل کشی قرار میگیرد.
آیا میتوان با Coupler طول کابل شبکه را بیشتر کرد؟
Coupler سیگنال را تقویت نمیکند. بنابراین اگر یک کابل ۹۰ متری را با Coupler به یک کابل ۳۰ متری متصل کنید، صرفاً دو کابل را به یکدیگر متصل کردهاید و مشکل محدودیت طول Segment حل نشده است.
علاوه بر این، هر اتصال اضافی میتواند یک نقطه بالقوه برای ایجاد مشکل در لینک باشد. اگر فاصله واقعاً بیشتر از محدوده استاندارد است، استفاده از دستگاه و یا تجهیز فعال یا تغییر رسانه انتقال به فیبر راهکار اصولی تری است.
حداکثر طول کابل شبکه چند متر است؟
اگر بخواهیم پاسخ را در یک جمله بیان کنیم، حداکثر طول استاندارد Channel در بسیاری از لینکهای Ethernet مسی ۱۰۰ متر است. اما این ۱۰۰ متر را نباید با ۱۰۰ متر کابل افقی اشتباه گرفت. در یک طراحی متداول، حداکثر ۹۰ متر برای Permanent Link در نظر گرفته میشود و باقی مسیر به کابلهای اتصال اختصاص پیدا میکند.
برای 1Gbps ،Cat5e و Cat6 میتوانند در Channel استاندارد ۱۰۰ متری استفاده شوند. برای 10Gbps در ۱۰۰ متر، Cat6A گزینهای است که برای این کاربرد طراحی شده است؛ Cat6 برای 10Gbps معمولاً تا حدود ۵۵ متر مطرح میشود.
اگر فاصله بیشتر از ۱۰۰ متر است، راهکار درست این نیست که فقط کابل بیشتری به مسیر اضافه کنیم. بسته به پروژه میتوان از سوئیچ میانی، Ethernet Extender ،PoE Extender یا فیبر نوری استفاده کرد.
در پروژههای سازمانی، علاوه بر متراژ، نوع کابل، کیفیت هادی، Category، سرعت مورد نیاز، PoE، تعداد اتصالات و شرایط محیطی نیز باید در طراحی شبکه در نظر گرفته شوند.
خدمات کابل کشی شبکه
انتخاب کابل مناسب تنها بخشی از اجرای یک زیرساخت شبکه استاندارد است و نحوه طراحی مسیر، انتخاب تجهیزات، رعایت طول مجاز لینک، اجرای صحیح اتصالات و تست نهایی کابلکشی نیز اهمیت دارد. شرکت داریا می تواند در زمینه طراحی و اجرای زیرساخت شبکه، انتخاب کابل متناسب با نیاز پروژه و بررسی تجهیزات موردنیاز به سازمانها و شرکتها کمک کند. برای دریافت مشاوره درباره کابلکشی شبکه و تجهیزات زیرساختی میتوانید با کارشناسان شرکت داریا به شماره 0416224 تماس بگیرید.
سوالات متداول درباره حداکثر طول کابل شبکه
حداکثر طول کابل شبکه چند متر است؟
حداکثر طول متداول یک Channel مسی Ethernet در بسیاری از کاربردهای استاندارد ۱۰۰ متر است.
کابل شبکه ۱۵۰ متری جواب میدهد؟
ممکن است در بعضی شرایط لینک برقرار شود، اما این موضوع به معنی قرار داشتن مسیر در محدوده استاندارد نیست. برای مسافت بیشتر از ۱۰۰ متر بهتر است از راهکار مناسب افزایش برد استفاده شود.
کابل Cat6 چند متر است؟
Cat6 برای Gigabit Ethernet در Channel استاندارد تا ۱۰۰ متر کاربرد دارد. برای 10 Gbps ، فاصله معمولاً حدود ۵۵ متر است.
کابل Cat6A تا چند متر جواب میدهد؟
Cat6A برای 10 Gbps در Channel کامل ۱۰۰ متری طراحی شده است.
برای کابل شبکه بیشتر از ۱۰۰ متر چه کنیم؟
میتوان از سوئیچ میانی، Ethernet Extender، PoE Extender یا در فواصل طولانی تر از فیبر نوری استفاده کرد.
آیا کابل شبکه بلند باعث افت سرعت میشود؟
در محدوده استاندارد، صرفاً بلندتر بودن کابل به معنی افت سرعت نیست؛ اما عبور از محدوده طراحی یا استفاده از کابل و اتصالات نامناسب میتواند باعث افزایش خطا و کاهش پایداری لینک شود.
بهترین کابل شبکه برای فاصله ۱۰۰ متر چیست؟
انتخاب به سرعت مورد نیاز بستگی دارد. برای 1 Gbps ، Cat5e یا Cat6 میتواند مناسب باشد و برای 10 Gbps در ۱۰۰ متر، Cat6A گزینهای متناسب با این نیاز است.
بحث امنیت یکی از اجزای جدا نشدنی سیستم های اطلاعاتی می باشد. این مقاله در مورد دو تکنولوژی برای افزایش امنیت شبکه و سیستم های تشخیص صحبت خواهد نمود و تفاوت IDS و IPS به طور کامل بررسی خواهد شد.
IPS فایروال چیست؟
IPS فایروال سیستم شناسایی و جلوگیری از حمله و نفوذ به شبکه است. IPS فایروال برخلاف IDS دقیقا رو در روی ترافیک قرار می گیرد و آن را از طریق Signature ها بررسی می کند و فقط در صورتی اجازه عبور به بسته مورد نظر را می دهد که آلودگی و رفتار مشکوکی در آن مشاهده نکند. Signature به الگوی رفتاری حملات شناخته شده که به صورت کد نوشته شده اند گفته می شود.
IPS و IDS چیست؟
تکنولوژی های IPS فایروال و IDS ترافیک گذرنده در شبکه را جزئیات بیشتر نسبت به فایروال تحلیل می کنند. مشابه سیستم های آنتی ویروس، ابزار های IDS و IPS ترافیک را تحلیل و هر بسته اطلاعات را با پایگاه داده ای از مشخصات حملات شناخته شده مقایسه می کنند. هنگامی که حملات تشخیص داده می شوند، این ابزار وارد عمل می شوند. ابزار های IDS مسئولین را از وقوع یک حمله مطلع می سازند؛ ابزار های IPS یک گام جلوتر می روند و به صورت خودکار ترافیک آسیب رسان را مسدود می کنند.
IPS ها و IDS ها مشخصات مشترک زیادی دارند. در حقیقت، بیشتر IPS ها در هسته خود یک IDS دارند. تفاوت کلیدی بین این تکنولوژی ها این است که محصولات IDS تنها ترافیک آسیب رسان را تشخیص می دهند، در حالی که محصولات IPS از ورود چنین ترافیکی به شبکه شما جلوگیری می کنند.
IPS (Intrusion Prevention System) سیستم های تشخیص نفوذ:
سیستم های جلوگیری از نفوذ یک وسیله امنیتی است که بر فعالیت های یک شبکه و یا یک سیستم نظارت کرده تا رفتار های ناخواسته یا مخرب را شناسایی کنند. در صورت شناسایی این رفتار ها، بلافاصله عکس العمل نشان داده و از ادامه فعالیت آن ها جلوگیری می کند.
IDS (Intrusion Detection system) سیستم های جلوگیری از نفوذ:
IDS یک سیستم حفاظتی است که خرابکاری های در حال وقوع روی شبکه را شناسایی می کند. روش کار به این صورت است که با استفاده از تشخیص نفوذ که شامل مراحل جمع آوری اطلاعات، پویش پورت ها، به دست آوری کنترل های کامپیوتر ها و نهایتا هک کردن می باشد، می تواند نفوذ خرابکاری ها را گزارش و کنترل کند.
روش شناسایی حملات
IPS ها از دو طریق اصلی برای شناسایی حملات استفاده می کنند. سیستم های جلوگیری از نفوذ به دو دسته مبتنی بر میزبان و مبتنی بر شبکه تقسیم می شوند.
تشخیص مبتنی بر امضا: IPS ها از پایگاه داده ای از امضا های حمله استفاده می کنند. امضا ها الگو های مشخصی از ترافیک شبکه هستند که با حملات خاص مرتبط هستند. زمانی که یک ترافیک شبکه با یک امضا مطابقت پیدا می کند، یک هشدار صادر می کند.
تشخیص مبتنی بر رفتار: IPS ها به دنبال الگو های رفتاری غیر معمول در ترافیک شبکه هستند. این الگو ها می توانند نشانه ای از حمله باشند، به عنوان مثال، یک IPS ممکن است به دنبال افزایش ناگهانی ترافیک شبکه به یک آدرس IP خاص باشد.
قابلیت های IDS
امکان تشخیص ترافیک غیر متعارف از بیرون به داخل شبکه و اعلام آن به مدیر شبکه
بستن ارتباط های مشکوک و مظنون
قابلیت تشخیص حملات از طرف کاربران داخلی و خارجی
جایگزین های IDS
برخلاف نظر عمومی که معتقدند هر نرم افزار را می توان به جای IDS استفاده کرد، دستگاه های زیر نمی توانند به عنوان IDS مورد استفاده قرار گیرند:
سیستم هایی که برای ثبت وقایع شبکه مورد استفاده قرار می گیرند مانند: دستگاه هایی که برای تشخیص آسیب پذیری در جهت از کار انداختن سرویس و یا حملات مورد استفاده قرار می گیرند.
ابزار های ارزیابی آسیب پذیری که خطاها و یا ضعف در تنظیمات را گزارش می دهند.
نرم افزار های ضد ویروس که برای تشخیص انواع کرم ها، ویروس ها و …
دیواره آتش (FIREWALL) مکانیزم های امنیتی مانند SSL و Radius و…
چرا فایروال به تنهایی کافی نیست؟
به دلایل زیر دیواره های آتش نمی توانند امنیت شبکه را به طور کامل تامین کنند:
چون تمام دسترسی ها به اینترنت فقط از طریق دیواره آتش نیست.
تمام تهدیدات خارج از فایروال نیستند.
امنیت کمتر در برابر حملاتی که توسط نرم افزار ها مختلف به اطلاعات و داده های سازمان می شود: Virus programs, Java Applet, Active.
انواع سیستم های پیشگیری از نفوذ
معمولا سه نوع سیستم پیشگیری از نفوذ وجود دارد که شامل موارد زیر می شود:
تجزیه و تحلیل رفتار شبکه (NBA)، که رفتار شبکه را برای جریان ترافیک غیر عادی تجزیه و تحلیل می کند و معمولا برای حملات DDOS استفاده می شود.
سیستم پیشگیری از نفوذ مبتنی بر شبکه (NIPS)، که یک شبکه را برای جستجوی ترافیک مشکوک تجزیه و تحلیل می کند.
سیستم پیشگیری از نفوذ مبتنی بر میزبان (HIPS)، که در یک میزبان نصب شده و برای تجزیه و تحلیل فعالیت های مشکوک در یک میزبان خاص استفاده می شود.
علاوه بر این، انواع دیگری از ابزار های IPS از جمله ابزار هایی که شبکه های بی سیم را تجزیه و تحلیل می کنند نیز وجود دارد. بنابراین به طور کلی می توان گفت یک سیستم پیشگیری از نفوذ شامل هر محصول یا روشی مانند فایروال های و نرم افزار های آنتی ویروس است که برای جلوگیری از دسترسی مهاجمان به شبکه استفاده می شود.
تفاوت اصلی میان فایروال و IPS
تفاوت اصلی میان فایروال و IPS در این می باشد که فایروال ترافیک در سطح لایه 3 و4 را بررسی کرده و هیچ نظارتی بر روی محتوای ترافیک ندارد اما IPS با بررسی محتوای ترافیک و مقایسه آن با دیتابیس خود و یا با در نظر گرفتن رفتار ترافیک های عبوری حملات را شناسایی می کند به همین دلیل معمولا IPS پشت فایروال قرار می گیرد که در صورتی که ترافیک مجاز به ورود به شبکه شد محتوای آن را از نظر مخرب بودن یا نبودن بررسی کند.
تمایز اصلی بین فایروال ها، IDS و IPS در نقش و اقدامات آنها در رابطه با امنیت شبکه نهفته است. یک IDS/IPS یک حمله را شناسایی و به مدیر سیستم اطلاع می دهد یا بسته به پیکربندی آن، آن را متوقف می کند، در حالی که فایروال ها اقداماتی مانند مسدود کردن و فیلتر کردن ترافیک را انجام می دهند.
تفاوت بین IPS و IDS
IDS ابزاری برای ردیابی و نظارت است که به تنهایی اقدامی انجام نمی دهد. اما IPS یک سیستم کنترلی است که بسته ای را بر اساس مجموعه قوانین مشخص قبول و یا رد می کند.
IDS به یک نیروی انسانی نیاز دارد تا نتایج را بررسی کند و تعیین نماید که چه اقداماتی را باید انجام دهد. این مورد با توجه به میزان ترافیک شبکه می تواند یک کار تمام وقت و زمان بر باشد. از طرف دیگر هدف IPS گرفتن بسته های خطرناک و منهدم کردم آنها قبل از رسیدن به هدفشان است. در کل IPS فعال تر از IDS است.
نرم افزار های مبتنی بر IDS/IPS
Snort
Snort یک IDS نرم افزاری Open Source می باشد که توسط SourceFire توسعه یافته است.
Snort قابلیت شناسایی حملات مبتنی بر سیستم عامل ها، Semantic URL Attacks، Buffer overflow و نرم افزار های Port Scan را دارد. لازم به ذکر است که Snort به صورت پیش فرض روی برخی محصولات Cisco نیز قرار دارد.
Suricata
Suricata یک محصول رایگان و Open Source می باشد که در تشخیص تهدید های شبکه سریع و قوی عمل می کند. این محصول با استفاده از قوانین قدرتمند و گسترده و با استفاده از Signature ترافیک شبکه را بررسی می کند و همچنین قابلیت بررسی فایل های PCAP به صورت Offline نیز دارد.
اقدامات جلوگیری از حملات
IPS ها می توانند اقدامات مختلفی را برای جلوگیری از حملات انجام دهند، از جمله:
مسدود کردن ترافیک مشکوک: IPS ها می توانند ترافیک مشکوک را مسدود کرده تا از نفوذ آن به شبکه جلوگیری کند.
اعلام هشدار: IPS ها می توانند هشدارهایی را در مورد حملات صادر کنند تا مدیران شبکه بتوانند آنها را مورد بررسی قرار دهند.
تغییر تنظیمات شبکه: IPS ها می توانند تنظیمات شبکه را برای کاهش آسیب پذیری شبکه در برابر حملات تغییر دهند.
IPS ها یک ابزار مهم برای محافظت از شبکه ها در برابر حملات هستند. با این حال ، مهم است که توجه داشته باشید که کامل نیستند و ممکن است که نتوانند تمامی حملات را شناسایی کنند. به همین علت، توصیه می شود که از آنها به همراه سایر ابزار های امنیتی شبکه، مانند فایروال ها و نرم افزار های آنتی ویروس، استفاده منید.
سخن پایانی
در نهایت با توجه به توضیحات داده شده در این مطلب با تفاوت IDS و IPS آشنا شده و جهت افزایش امنیت شبکه استفاده از سیستم های IPS/IDS پیشنهاد می شود و همچنین به جهت جلوگیری از حملات لایه 7 اکیدا توصیه می گردد که از IPS/IDS پشت فایروال استفاده شود. چرا که فایروال قادر به مقابله با حملات لایه 7 نمی باشد و در صورت وجود IPS/IDS پشت فایروال، از این نوع حملات هم جلوگیری خواهد شد.
در شبکههای امروزی، تنها استفاده از فایروال برای محافظت از زیرساختهای سازمانی کافی نیست. حملات سایبری میتوانند از روشهای مختلفی مانند سوءاستفاده از آسیبپذیریها، اسکن پورتها، بدافزارها و رفتارهای غیرعادی شبکه انجام شوند. به همین دلیل سازمانها به ابزارهایی نیاز دارند که علاوه بر کنترل دسترسی، بتوانند فعالیتهای مشکوک را شناسایی کرده و درباره آنها هشدار دهند.
IDS یا Intrusion Detection System یکی از مهمترین فناوریهای امنیت شبکه است که برای شناسایی نفوذ، حملات و فعالیتهای غیرعادی مورد استفاده قرار میگیرد. IDS با بررسی ترافیک شبکه یا فعالیتهای یک سیستم، الگوهای مشکوک را شناسایی کرده و در صورت مشاهده تهدید، به تیم امنیتی هشدار میدهد.
بر اساس تعریف Fortinet، سیستم تشخیص نفوذ یا IDS ترافیک شبکه را پایش کرده و به دنبال تهدیدهای شناخته شده، فعالیتهای مشکوک یا رفتارهای مخرب میگردد. در مدل سنتی IDS، تمرکز اصلی بر تشخیص و گزارش تهدید است، در حالی که سیستمهای IPS علاوه بر تشخیص، میتوانند برای جلوگیری از حمله نیز اقدام کنند.
IDS چیست؟
IDS مخفف Intrusion Detection System و به معنی سیستم تشخیص نفوذ است. این فناوری با نظارت بر ترافیک شبکه، رویدادهای امنیتی و فعالیتهای سیستم، تلاش میکند نشانههای حمله یا رفتار غیرعادی را شناسایی کند.
هدف اصلی IDS جلوگیری مستقیم از عبور ترافیک نیست؛ بلکه تشخیص فعالیتهایی است که میتوانند نشان دهنده یک حمله یا نقض امنیتی باشند. پس از شناسایی فعالیت مشکوک، IDS میتواند یک هشدار امنیتی ایجاد کند تا مدیر شبکه یا تیم SOC آن را بررسی کند.
برای مثال، فرض کنید یک مهاجم تلاش کند در مدت کوتاهی تعداد زیادی پورت یک سرور را بررسی کند. این رفتار میتواند نشانهای از Port Scanning باشد. سیستم IDS با تحلیل این الگو میتواند فعالیت را تشخیص داده و به تیم امنیتی هشدار دهد.
به زبان ساده IDSمانند یک سیستم نظارتی امنیتی برای شبکه عمل میکند؛ فعالیتها را زیر نظر میگیرد، رفتارهای مشکوک را تشخیص میدهد و در صورت مشاهده تهدید، هشدار ایجاد میکند.
سیستم تشخیص نفوذ چگونه کار میکند؟
نحوه عملکرد IDS را میتوان در چند مرحله خلاصه کرد:
دریافت و پایش دادهها
در مرحله اول، IDS دادههای مورد نیاز خود را از ترافیک شبکه، لاگها یا فعالیت سیستم دریافت میکند. بهتر است بدانید، محل قرارگیری IDS به نوع آن بستگی دارد.
برای مثال، یک NIDS در نقاط مشخصی از شبکه قرار میگیرد و ترافیک ورودی و خروجی را بررسی میکند، در حالی که HIDS روی یک سیستم یا سرور فعالیت میکند.
تحلیل ترافیک و فعالیتها
پس از دریافت دادهها، سیستم IDS آنها را با قوانین، Signatureها، الگوهای شناخته شده یا معیارهای رفتاری مقایسه میکند.
در روش Signature-Based، سیستم به دنبال الگوهایی میگردد که قبلاً به عنوان نشانه یک حمله شناخته شدهاند.
در روش Anomaly-Based، رفتار شبکه با یک الگوی عادی مقایسه میشود و انحرافهای غیرمعمول میتوانند به عنوان فعالیت مشکوک شناسایی شوند.
شناسایی تهدید
اگر IDS نشانهای از حمله یا رفتار غیرعادی پیدا کند، رویداد امنیتی ثبت میشود. شدت و نوع هشدار نیز میتواند بر اساس نوع تهدید متفاوت باشد.
ارسال هشدار
در مرحله بعد، IDS اطلاعات مربوط به رویداد را در اختیار مدیر شبکه یا تیم امنیتی قرار میدهد. این اطلاعات میتواند برای بررسی Incident، پیدا کردن منبع حمله و انجام اقدامات اصلاحی مورد استفاده قرار گیرد.
Fortinet نیز توضیح میدهد که IDS با شناسایی Signature حملات شناخته شده یا فعالیتهایی که از رفتار عادی فاصله دارند، میتواند نشانههای یک حمله را شناسایی و به مدیران گزارش کند.
انواع IDS
سیستمهای تشخیص نفوذ را میتوان بر اساس محل استقرار و روش تشخیص به چند دسته تقسیم کرد.
NIDS
NIDS یا Network Intrusion Detection System برای نظارت بر ترافیک شبکه استفاده میشود.
این نوع IDS در نقاط استراتژیک شبکه قرار میگیرد و ترافیک ورودی و خروجی را بررسی میکند. هدف NIDS شناسایی حملاتی است که از طریق شبکه انجام میشوند.
برای مثال، NIDS میتواند فعالیتهایی مانند اسکن پورت، تلاش برای سوءاستفاده از آسیبپذیری یا الگوهای مشخص، حملات شبکه را شناسایی کند.
NIDS برای سازمانهایی که دارای زیرساخت شبکه گسترده، سرورهای متعدد یا چندین Segment شبکه هستند، اهمیت زیادی دارد.
HIDS
HIDS یا Host Intrusion Detection System روی یک سیستم، سرور یا Endpoint نصب میشود و فعالیت همان Host را بررسی میکند.
HIDS میتواند مواردی مانند تغییرات غیرعادی فایلها، فعالیتهای مشکوک سیستم، لاگهای امنیتی و رفتارهای غیرمعمول روی سیستم را بررسی کند.
تفاوت اصلی HIDS و NIDS در محدوده نظارت آنهاست:
NIDS روی ترافیک شبکه تمرکز دارد.
HIDS روی فعالیت یک Host یا سیستم تمرکز دارد.
Signature-Based IDS چیست؟
در این روش، IDS از Signatureهای شناخته شده برای تشخیص تهدید استفاده میکند.
هر Signature میتواند ویژگی یا الگوی مشخصی از یک حمله را نشان دهد. هنگامی که ترافیک با Signature موجود مطابقت داشته باشد، سیستم میتواند آن را به عنوان تهدید شناسایی کند.
مزیت مهم این روش، دقت بالا در شناسایی حملات شناخته شده است؛ اما در برابر حملاتی که Signature آنها هنوز شناخته نشده، محدودیت بیشتری دارد.
Anomaly-Based IDS چیست؟
در Anomaly-Based IDS، سیستم ابتدا یک الگوی رفتاری عادی برای شبکه یا سیستم در نظر میگیرد. سپس فعالیتهای جدید با این الگو مقایسه میشوند.
اگر رفتار یک کاربر، سیستم یا ترافیک شبکه به شکل قابل توجهی از وضعیت عادی فاصله داشته باشد، IDS میتواند آن را به عنوان فعالیت مشکوک شناسایی کند.
این روش میتواند برای شناسایی برخی تهدیدهای جدید و رفتارهای ناشناخته مفید باشد، اما تنظیم نادرست آن ممکن است باعث ایجاد False Positive شود.
IDS میتواند در شناسایی طیف گستردهای از فعالیتهای مشکوک نقش داشته باشد. توجه داشته باشید که نوع تهدیدهای قابل شناسایی به محصول، تنظیمات، Signatureها و معماری امنیتی بستگی دارد. برخی نمونهها عبارتاند از:
Port Scanning
Network Scanning
تلاش برای Exploit کردن آسیبپذیریها
برخی حملات DoS و DDoS
فعالیتهای مشکوک پروتکلی
ارتباطات غیرعادی با منابع مخرب
الگوهای شناخته شده حملات
تلاشهای غیرمجاز برای دسترسی به سرویسها
برخی فعالیتهای مرتبط با Malware
رفتارهای غیرعادی در شبکه
البته IDS به تنهایی نمیتواند تمام تهدیدهای سایبری را شناسایی کند. اثربخشی آن به محل استقرار، کیفیت Signatureها، تنظیمات امنیتی، بهروزرسانی Threat Intelligence و نحوه تحلیل هشدارها بستگی دارد.
تفاوت IDS و IPS چیست؟
یکی از مهمترین سوالات در امنیت شبکه، تفاوت IDS و IPS است. IDS به معنی سیستم تشخیص نفوذ است، در حالی که IPS به معنی سیستم جلوگیری از نفوذ است. اما به طور خلاصه تفاوت اصلی را میتوان اینگونه خلاصه کرد:
ویژگی
IDS
IPS
تشخیص تهدید
بله
بله
ایجاد هشدار
بله
بله
جلوگیری از حمله
معمولاً خیر
بله
تمرکز اصلی
Detection
Detection + Prevention
واکنش خودکار
محدود
گستردهتر
در یک سناریوی ساده، IDS ممکن است یک الگوی حمله را شناسایی کرده و به مدیر شبکه هشدار دهد؛ اما IPS میتواند همان ترافیک مخرب را شناسایی کرده و بر اساس Policy آن را Block یا Drop کند.
Fortinet نیز IPS را سیستمی معرفی میکند که حملات شبکه را شناسایی کرده و از به خطر افتادن شبکه و تجهیزات محافظتشده جلوگیری میکند. در FortiGate، قابلیت IPS به عنوان بخشی از عملکرد فایروال نسل جدید یا NGFW ارائه میشود.
IDS و Firewall هر دو در امنیت شبکه کاربرد دارند، اما وظایف یکسانی ندارند. Firewall بر اساس قوانین امنیتی مشخص میکند که یک ارتباط مجاز است یا باید مسدود شود. برای مثال میتوان مشخص کرد که یک IP، پورت، سرویس یا شبکه خاص اجازه برقراری ارتباط داشته باشد یا خیر.
در مقابل، IDS بیشتر روی تشخیص فعالیتهای مشکوک و تهدیدهای امنیتی تمرکز میکند .به همین دلیل IDS و Firewall را نباید جایگزین یکدیگر دانست.
یک معماری امنیتی مناسب میتواند از Firewall برای کنترل دسترسی و از IDS/IPS برای تحلیل و شناسایی تهدیدهای شبکه استفاده کند.
مزایای استفاده از IDS در امنیت شبکه
استفاده صحیح از سیستم تشخیص نفوذ میتواند مزایای مختلفی برای سازمان ایجاد کند. از جمله این مزایا میتوان به موارد زیر اشاره کرد:
شناسایی سریع فعالیتهای مشکوک
IDS میتواند فعالیتهایی را که از رفتار مورد انتظار شبکه خارج هستند شناسایی کرده و هشدار ایجاد کند.
افزایش Visibility شبکه
یکی از مشکلات تیمهای امنیتی، نبود دید کافی نسبت به اتفاقات شبکه است IDS .میتواند اطلاعات بیشتری درباره ترافیک و رویدادهای مشکوک در اختیار تیم امنیتی قرار دهد.
کمک به تیم SOC
هشدارهای IDS میتوانند به عنوان یکی از منابع داده برای تیم SOC مورد استفاده قرار گیرند. تحلیلگران امنیتی میتوانند با بررسی هشدارها، شدت و منبع یک رویداد را ارزیابی کنند.
شناسایی حملات شناخته شده
IDSهای مبتنی بر Signature میتوانند با استفاده از الگوهای شناخته شده، بسیاری از حملات و فعالیتهای مخرب را شناسایی کنند.
کمک به Incident Response
اطلاعات ثبت شده توسط سیستم تشخیص نفوذ میتواند در بررسی یک حادثه امنیتی و مشخص کردن نحوه وقوع حمله مورد استفاده قرار گیرد.
IDS در FortiGate چگونه عمل میکند؟
همانظور که گفتیم، در محصولات Fortinet، قابلیتهای تشخیص و جلوگیری از تهدیدات شبکه در قالب IPS ارائه میشوند و در FortiGate بخشی از قابلیتهای امنیتی NGFW محسوب میشوند.
FortiGate از روشهایی مانند Signature، Protocol Decoder، Heuristics و Threat Intelligence برای شناسایی و جلوگیری از حملات استفاده میکند. مستندات Fortinet همچنین اشاره میکنند که FortiGate میتواند از Deep Packet Inspection برای بررسی Payload های رمزنگاری شده در شرایط و پیکربندیهای مربوطه استفاده کند.
در FortiGate، IPS Sensor مجموعهای از Signatureها و Filterها است که مشخص میکند موتور IPS چه تهدیدها و ترافیکی را بررسی کند. Signatureها نیز میتوانند بر اساس ویژگیهایی مانند هدف، شدت، پروتکل، سیستم عامل و Application فیلتر شوند.
بنابراین اگر سازمانی از FortiGate استفاده میکند، قابلیتهای مرتبط با تشخیص و جلوگیری از نفوذ میتوانند در کنار Firewall Policyها برای افزایش سطح امنیت شبکه مورد استفاده قرار گیرند.
FortiGuard چه نقشی در تشخیص تهدیدات دارد؟
یکی از بخشهای مهم اکوسیستم امنیتی Fortinet، FortiGuard Labs است. FortiGuard با ارائه Threat Intelligence و Signatureهای امنیتی، به Fortinet کمک میکند تا قابلیتهای تشخیص و جلوگیری از تهدیدات را به روز نگه دارد.
طبق مستندات Fortinet، FortiGuard Labs به صورت مداوم تهدیدها و آسیبپذیریها را بررسی کرده و Signatureهای IPS را برای شناسایی تهدیدهای جدید تولید میکند. این Signatureها برای FortiGateها ارائه میشوند تا موتور IPS بتواند با تهدیدهای جدیدتر مقابله کند.
FortiGuard IPS Service همچنین از قابلیتهایی مانند Deep Packet Inspection، Virtual Patching و Threat Intelligence برای شناسایی و مسدودسازی ترافیک مخرب استفاده میکند.
این موضوع اهمیت بهروزرسانی مداوم Signature ها را نشان میدهد؛ زیرا تهدیدهای سایبری ثابت نیستند و مهاجمان دائماً روشهای جدیدی برای عبور از کنترلهای امنیتی ایجاد میکنند.
آیا IDS به تنهایی برای امنیت شبکه کافی است؟
خیر. IDS یک لایه مهم از امنیت شبکه است، اما نباید به عنوان تنها ابزار دفاعی سازمان استفاده شود. یک زیرساخت امنیتی مناسب معمولاً به چندین لایه دفاعی نیاز دارد؛ برای مثال:
Firewall برای کنترل ترافیک
IDS/IPS برای تشخیص و جلوگیری از حملات
Endpoint Security برای محافظت از سیستمهای کاربران
SIEM برای جمعآوری و تحلیل لاگها
EDR/XDR برای شناسایی رفتارهای مشکوک در Endpointها
Network Segmentation برای محدود کردن سطح دسترسی
Backup برای بازیابی اطلاعات
Threat Intelligence برای شناخت تهدیدهای جدید
بنابراین IDS بهتر است به عنوان بخشی از یک Defense in Depth Strategy در نظر گرفته شود.
IDS برای چه سازمانهایی ضروری است؟
هر سازمانی که زیرساخت شبکه، سرور، سرویسهای اینترنتی یا اطلاعات حساس دارد، باید از سیستمهای تشخیص نفوذ استفاده کند. همچنین باید بدانید که اهمیت IDS در سازمانهایی مانند موارد زیر بیشتر است:
بانکها و مؤسسات مالی
سازمانهای دولتی
شرکتهای فناوری
مراکز داده
شرکتهای ارائهدهنده خدمات اینترنتی
سازمانهای دارای زیرساختهای حیاتی
شرکتهای بزرگ با شبکههای چند بخشی
سازمانهایی که سرورهای عمومی در اینترنت دارند
در چنین محیطهایی، بایستی حتی یک فعالیت مشکوک که در مراحل ابتدایی شناسایی شود تا از تبدیل شدن یک رویداد کوچک به یک Incident جدی جلوگیری شود.
جمعبندی
به طور خلاصه، تفاوت اصلی IDS و IPS در نحوه واکنش به تهدید است؛ IDS عمدتاً برای تشخیص و هشدار استفاده میشود، در حالی که IPS علاوه بر تشخیص، قابلیت جلوگیری از حملات را نیز دارد.
همچنین در اکوسیستم Fortinet، قابلیتهای مرتبط با تشخیص و جلوگیری از نفوذ در قالب IPS در محصولاتی مانند FortiGate ارائه میشوند و با استفاده از Signatureها، Threat Intelligence و سرویس FortiGuard میتوانند برای شناسایی و جلوگیری از حملات شبکه مورد استفاده قرار گیرند.
سوالات متداول
IDS مخفف چیست؟
IDS مخفف Intrusion Detection System به معنی سیستم تشخیص نفوذ است.
وظیفه IDS
IDS ترافیک شبکه یا فعالیت سیستمها را بررسی میکند و در صورت شناسایی الگوهای مشکوک یا تهدیدهای احتمالی، هشدار امنیتی ایجاد میکند.
تفاوت IDS و IPS چیست؟
IDS بیشتر برای شناسایی و گزارش فعالیتهای مشکوک استفاده میشود، در حالی که IPS میتواند علاوه بر تشخیص، اقدامات پیشگیرانه مانند مسدود کردن ترافیک مخرب را نیز انجام دهد.
تفاوت IDS و فایروال چیست؟
فایروال بر اساس Policyهای امنیتی درباره اجازه یا عدم اجازه عبور ترافیک تصمیم میگیرد؛ IDS بر شناسایی فعالیتهای مشکوک و تهدیدهای احتمالی تمرکز دارد.
NIDS چیست؟
NIDS یا Network Intrusion Detection System نوعی IDS است که برای پایش و تحلیل ترافیک شبکه استفاده میشود.
HIDS چیست؟
HIDS یا Host Intrusion Detection System روی یک Host یا سیستم مستقر میشود و فعالیتهای امنیتی همان سیستم را بررسی میکند.
آیا FortiGate قابلیت تشخیص نفوذ دارد؟
بله FortiGate دارای قابلیت IPS است که برای شناسایی و جلوگیری از حملات شبکه استفاده میشود. این قابلیت از Signatureها، فیلترها، Threat Intelligence و روشهای مختلف تحلیل ترافیک استفاده میکند.
آیا IDS میتواند جلوی حمله را بگیرد؟
IDS به طور کلی برای تشخیص و هشدار طراحی شده است. برای جلوگیری مستقیم از حملات معمولاً از IPS استفاده میشود. با این حال، برخی راهکارهای مدرن میتوانند قابلیتهای Detection و Prevention را در یک سیستم ترکیب کنند.
با گسترش استفاده از شبکه های رایانه ای در سازمانها و کسبوکارها، امنیت اطلاعات به یکی از مهم ترین چالشهای حوزه فناوری تبدیل شده است. یکی از تهدیدات اصلی در این زمینه، نفوذ به شبکه رایانهای است؛ فرآیندی که در آن افراد غیرمجاز تلاش میکنند به سیستمها، تجهیزات شبکه یا اطلاعات حساس دسترسی پیدا کنند.
نفوذ به شبکه رایانهای چیست؟
نفوذ به شبکه رایانهای به معنای تلاش برای دسترسی غیرمجاز به منابع یک شبکه مانند سرورها، سیستمهای کاربران، پایگاههای داده یا تجهیزات زیرساختی است. این کار معمولاً با استفاده از آسیب پذیریهای امنیتی، تنظیمات اشتباه، رمزهای عبور ضعیف یا ضعفهای نرمافزاری انجام میشود.
البته بهتر است بدانید هدف از نفوذ میتواند متفاوت باشد؛ برخی حملات با هدف سرقت اطلاعات، جاسوسی، ایجاد اختلال در سرویسها یا تخریب دادهها انجام میشوند، در حالی که برخی دیگر با هدف شناسایی نقاط ضعف و افزایش امنیت شبکه توسط متخصصان امنیتی انجام میگیرند.
افراد نفوذ کننده به شبکه رایانهای چه نام دارند؟
افرادی که اقدام به نفوذ به شبکههای رایانهای میکنند معمولاً با نام هکر (Hacker) شناخته میشوند. هکرها بر اساس هدف و روش فعالیت به دستههای مختلفی تقسیم میشوند.
هکرهای کلاه سفید (White Hat) متخصصان امنیتی هستند که با دریافت مجوز، آسیبپذیریهای شبکه را شناسایی و برای رفع آنها اقدام میکنند. در مقابل، هکرهای کلاه سیاه (Black Hat) با اهداف مخرب مانند سرقت اطلاعات یا آسیب رسانی به سیستمها فعالیت میکنند.
روش های رایج نفوذ به شبکههای رایانهای
مهاجمان برای نفوذ به شبکه ها از روشهای مختلفی استفاده میکنند. برخی از رایجترین روشها عبارتاند از:
فیشینگ(Phishing): برای دریافت اطلاعات حساس مانند نام کاربری و رمز عبور.
استفاده از آسیب پذیری های امنیتی: بهرهبرداری از ضعفهای موجود در نرمافزارها و سیستمعاملها.
حملات رمز عبور: استفاده از رمزهای ضعیف یا تلاش برای حدس زدن اطلاعات ورود.
بدافزارها: استفاده از اپلیکیشن های مخرب برای دسترسی، کنترل یا تخریب سیستمها.
شناخت این روش ها به سازمانها کمک میکند تا راهکارهای مناسب امنیتی را برای کاهش خطر حملات سایبری پیادهسازی کنند.
چگونه از نفوذ به شبکه رایانهای جلوگیری کنیم؟
برای جلوگیری از نفوذهای غیرمجاز، سازمانها باید مجموعهای از اقدامات امنیتی را اجرا کنند. استفاده از فایروال های فورتی نت، سوفوس، سیسکو و …، بهروزرسانی مداوم نرمافزارها، کنترل دسترسی کاربران، احراز هویت چندمرحلهای، مانیتورینگ شبکه و استفاده از سیستمهای تشخیص و جلوگیری از نفوذ (IDS/IPS) از مهمترین راهکارهای افزایش امنیت شبکه هستند.
همچنین انجام تست نفوذ (Penetration Testing) توسط متخصصان امنیت میتواند نقاط ضعف زیرساخت شبکه را قبل از سوءاستفاده مهاجمان شناسایی کند.
جمعبندی
نفوذ به شبکه رایانهای یکی از مهمترین تهدیدات امنیت سایبری محسوب میشود که میتواند خسارتهای جدی برای سازمانها ایجاد کند. شناخت روشهای نفوذ و استفاده از راهکارهای امنیتی مانند فایروال، سیستمهای تشخیص نفوذ و مدیریت صحیح دسترسیها، نقش مهمی در جلوگیری از حملات سایبری دارد.
در دنیایی که تقریباً تمام فعالیتهای سازمانها، کسب و کارها و حتی زندگی روزمره به فناوری وابسته شده است، امنیت سایبری دیگر یک انتخاب نیست؛ بلکه یک ضرورت حیاتی محسوب میشود. هر روز میلیونها سیستم، شبکه و سرویس دیجیتال در معرض تهدیداتی مانند باجافزار، فیشینگ، سرقت اطلاعات و حملات پیچیده سایبری قرار دارند.
امنیت سایبری (Cyber Security) مجموعهای از فناوریها، فرآیندها و سیاستهایی است که با هدف محافظت از سیستمهای کامپیوتری، شبکهها، اپلیکیشن های کاربردی و دادهها در برابر دسترسی های غیرمجاز، تخریب، سرقت اطلاعات و اختلال در سرویسها استفاده میشود.
امروزه یک حمله سایبری موفق میتواند باعث توقف فعالیت یک سازمان، خسارتهای مالی سنگین، افشای اطلاعات محرمانه و کاهش اعتماد مشتریان شود؛ به همین دلیل سازمانها باید با استفاده از راهکارهایی مانند فایروال های نسل جدید، احراز هویت، امنیت نقطه پایانی، مانیتورینگ تهدیدات و معماری Zero Trust، یک رویکرد چندلایه برای حفاظت از داراییهای دیجیتال خود ایجاد کنند.
امنیت سایبری چیست؟
امنیت سایبری (Cyber Security) مجموعهای از فناوریها، فرآیندها، سیاستها و اقدامات امنیتی است که برای محافظت از سیستم های کامپیوتری، شبکهها، نرمافزارها، تجهیزات دیجیتال و دادهها در برابر تهدیدات سایبری استفاده میشود.
هدف اصلی امنیت سایبری جلوگیری از دسترسیهای غیرمجاز، سرقت اطلاعات، تخریب دادهها، اختلال در سرویسها و سوءاستفاده مهاجمان از آسیبپذیریهای موجود در زیرساختهای دیجیتال است.
به زبان ساده، امنیت سایبری یعنی ایجاد مجموعهای از لایههای دفاعی برای جلوگیری از نفوذ هکرها و محافظت از اطلاعات ارزشمند یک فرد یا یک سازمان است.
در محیطهای سازمانی، امنیت سایبری تنها به نصب یک نرمافزار امنیتی یا استفاده از یک فایروال محدود نمیشود؛ بلکه یک رویکرد جامع است که شامل امنیت شبکه، امنیت نقاط پایانی، احراز هویت و دسترسی، امنیت ابری، محافظت از دادهها، آموزش کاربران و پاسخگویی به حوادث امنیتی میشود.
یک معماری امنیت سایبری قدرتمند تلاش میکند سه اصل مهم امنیت اطلاعات یعنی محرمانگی (Confidentiality)، یکپارچگی (Integrity) و دسترسپذیری (Availability) را حفظ کند. این سه اصل که با نام مدل CIA شناخته میشوند، پایه اصلی طراحی بسیاری از راهکارهای امنیتی در سازمانها هستند.
امنیت سایبری چگونه از سازمانها محافظت میکند؟
امنیت سایبری با ایجاد مجموعهای از لایههای دفاعی، از داراییهای دیجیتال سازمان در برابر تهدیدات مختلف محافظت میکند. برخلاف تصور بسیاری از کاربران، امنیت سایبری تنها به نصب یک نرم افزار امنیتی محدود نمیشود؛ بلکه ترکیبی از فناوریها، فرآیندها و سیاستهای امنیتی است که در کنار یکدیگر از شبکه، کاربران، تجهیزات و دادههای سازمانی محافظت میکنند.
یک معماری قدرتمند برای امنیت سایبری معمولاً از چندین لایه حفاظتی تشکیل شده است تا در صورت عبور مهاجم از یک بخش، سایر لایهها بتوانند تهدید را شناسایی و متوقف کنند. این رویکرد که به عنوان دفاع چندلایه (Defense in Depth) شناخته میشود، یکی از اصول مهم در طراحی امنیت سازمانی است.
محافظت در مرز شبکه با فایروال نسل جدید(NGFW)
اولین لایه دفاعی بسیاری از سازمانها در نقطه اتصال شبکه داخلی به اینترنت قرار دارد. فایروالهای نسل جدید (Next Generation Firewall) با بررسی ترافیک ورودی و خروجی، کنترل دسترسیها، شناسایی رفتارهای مشکوک و جلوگیری از حملات شناختهشده، نقش مهمی در کاهش ریسک نفوذ ایفا میکنند.
راهکارهایی مانند کنترل اپلیکیشن ها (Application Control)، سیستم جلوگیری از نفوذ (IPS)، فیلترینگ وب، بررسی ترافیک رمزگذاری شده و اطلاعات تهدیدات (Threat Intelligence) باعث میشوند سازمان دید و کنترل بیشتری روی ارتباطات شبکه داشته باشد.
محافظت از کاربران و تجهیزات با امنیت نقطه پایانی(Endpoint Security)
کاربران، لپتاپها، سرورها و تجهیزات متصل به شبکه از مهم ترین اهداف مهاجمان سایبری هستند. راهکارهای امنیت نقطه پایانی با شناسایی رفتارهای غیرعادی، جلوگیری از اجرای فایلهای مخرب و پاسخ سریع به تهدیدات، از سیستمهای سازمانی محافظت میکنند.
راهکارهای مدرن مانند EDR و XDR علاوه بر شناسایی بدافزارها، امکان تحلیل رفتار مهاجم و واکنش سریع به حوادث امنیتی را فراهم می کنند.
کنترل دسترسی کاربران با امنیت هویت(Identity Security)
بسیاری از حملات سایبری به دلیل سوءاستفاده از حسابهای کاربری یا دسترسیهای غیرضروری اتفاق میافتند. امنیت هویت با استفاده از روشهایی مانند احراز هویت چندمرحلهای (MFA)، مدیریت دسترسی کاربران و اصل حداقل سطح دسترسی (Least Privilege)، احتمال دسترسی غیرمجاز را کاهش میدهد.
شناسایی و پاسخ به تهدیدات با SIEM و مانیتورینگ امنیتی
حتی بهترین تجهیزات امنیتی نیز نیازمند نظارت دائمی هستند. راهکارهای SIEM با جمعآوری و تحلیل رویدادهای امنیتی از منابع مختلف مانند فایروالها، سرورها و تجهیزات شبکه، امکان شناسایی سریع حملات و واکنش مناسب به آنها را فراهم میکنند.
در سازمانهای بزرگ، این فرآیند معمولاً توسط تیمهای مرکز عملیات امنیت (SOC) مدیریت میشود تا تهدیدات به صورت مداوم بررسی و کنترل شوند.
حفاظت از دادهها و سرویس های ابری
با افزایش استفاده سازمانها از سرویسهای ابری، حفاظت از دادههای ذخیره شده در محیطهای Cloud اهمیت بیشتری پیدا کرده است. امنیت ابری شامل کنترل دسترسی، رمزگذاری دادهها، مدیریت تنظیمات امنیتی و شناسایی آسیب پذیری های محیطهای ابری است.
در نهایت، امنیت سایبری زمانی اثربخش خواهد بود که تمام این لایهها در کنار یکدیگر کار کنند؛ زیرا مهاجمان معمولاً تنها یک نقطه ضعف را هدف قرار نمیدهند، بلکه به دنبال یافتن هرگونه آسیبپذیری در فناوری، فرآیندها یا رفتار کاربران هستند.
چرا امنیت سایبری اهمیت دارد؟
در دنیای دیجیتال امروز، اطلاعات و زیرساختهای فناوری به یکی از ارزشمندترین داراییهای سازمانها تبدیل شدهاند. از اطلاعات مشتریان و اسناد مالی گرفته تا سرویسهای حیاتی سازمانی، همگی به سیستمهای دیجیتال وابسته هستند؛ به همین دلیل هرگونه اختلال، سرقت یا تخریب اطلاعات میتواند خسارتهای جبرانناپذیری برای کسبوکارها ایجاد کند.
امنیت سایبری به سازمانها کمک میکند تا در برابر تهدیداتی مانند باجافزار، حملات فیشینگ، نفوذ به شبکه، سرقت اطلاعات و سوءاستفاده از آسیب پذیریهای نرمافزاری مقاومت بیشتری داشته باشند. یک حمله موفق سایبری تنها باعث از دست رفتن دادهها نمیشود؛ بلکه میتواند موجب توقف فعالیتهای سازمان، کاهش اعتماد مشتریان، آسیب به اعتبار برند و ایجاد هزینههای سنگین بازیابی شود.
محافظت از اطلاعات حساس سازمان
یکی از مهم ترین اهداف امنیت سایبری، حفاظت از اطلاعات محرمانه سازمان، مشتریان و کاربران است. اطلاعات مالی، قراردادها، دادههای مشتریان و اطلاعات داخلی سازمان در صورت افشا یا سرقت می توانند پیامدهای جدی امنیتی و اقتصادی ایجاد کنند.
راهکارهایی مانند رمزگذاری دادهها، کنترل دسترسی، مدیریت هویت و جلوگیری از نشت اطلاعات (DLP) به سازمان ها کمک میکنند تا کنترل بیشتری روی داراییهای اطلاعاتی خود داشته باشند.
جلوگیری از توقف فعالیت کسب و کار
بسیاری از حملات سایبری با هدف از کار انداختن سرویسها یا ایجاد اختلال در فرآیندهای سازمانی انجام میشوند. حملات DDoS، باجافزارها و نفوذ به زیرساختهای حیاتی میتوانند باعث توقف خدمات و کاهش بهرهوری سازمان شوند.
پیادهسازی راهکارهای امنیتی مانند فایروال نسل جدید، پشتیبان گیری منظم، مانیتورینگ امنیتی و … نقش مهمی در حفظ تداوم کسب و کار دارد.
کاهش خسارت های مالی ناشی از حملات سایبری
هزینه یک حمله سایبری تنها به از دست دادن اطلاعات محدود نمیشود. هزینههای مربوط به بازیابی سیستمها، بررسی حادثه، توقف فعالیت، جریمههای قانونی و کاهش اعتماد مشتریان نیز میتوانند بسیار سنگین باشند.
سرمایهگذاری در امنیت سایبری باعث میشود سازمانها قبل از وقوع حمله، آسیبپذیریهای خود را شناسایی کرده و با اجرای کنترلهای امنیتی مناسب، احتمال خسارت را کاهش دهند.
افزایش اعتماد مشتریان و اعتبار سازمان
مشتریان انتظار دارند سازمانها از اطلاعات آنها به شکل مناسبی محافظت کنند. یک سازمان امن نه تنها خطرات سایبری را کاهش میدهد، بلکه اعتماد بیشتری در میان مشتریان، شرکا و ذینفعان ایجاد میکند.
امنیت سایبری قوی نشان دهنده بلوغ سازمانی و تعهد یک کسبوکار به حفاظت از اطلاعات و ارائه خدمات پایدار است.
مقابله با تهدیدات پیچیده و در حال تغییر
تهدیدات سایبری به صورت مداوم در حال تغییر هستند و مهاجمان از روشهای جدید برای نفوذ به سازمانها استفاده میکنند. به همین دلیل امنیت سایبری یک فرآیند دائمی است و نیاز به بهروزرسانی تجهیزات، پایش مداوم، تحلیل تهدیدات و بهبود سیاستهای امنیتی دارد.
سازمانهایی که یک رویکرد جامع امنیت سایبری را دنبال میکنند، توانایی بیشتری برای شناسایی، مقابله و بازیابی پس از حملات خواهند داشت.
انواع امنیت سایبری
امنیت سایبری یک مفهوم گسترده است که از مجموعهای از حوزههای مختلف تشکیل شده است. هر کدام از این حوزهها از بخش خاصی از داراییهای دیجیتال سازمان را در برابر تهدیدات محافظت میکنند. در یک معماری امنیتی استاندارد، فناوریها و فرآیندهای مختلف در کنار یکدیگر قرار میگیرند تا یک سیستم دفاعی چندلایه ایجاد شود.
مهمترین انواع امنیت سایبری عبارتاند از:
۱. امنیت شبکه (Network Security)
امنیت شبکه مجموعهای از راهکارهای سختافزاری و نرمافزاری است که برای محافظت از زیرساخت شبکه، ارتباطات و سرویسهای سازمانی در برابر دسترسیهای غیرمجاز، حملات مخرب و سوءاستفاده مهاجمان استفاده می شود.
شبکه یکی از اصلی ترین اهداف حملات سایبری است؛ زیرا مهاجمان معمولاً تلاش میکنند از طریق نقاط ضعف موجود در ارتباطات شبکهای به سیستمهای داخلی سازمان دسترسی پیدا کنند.
مهمترین راهکارهای امنیت شبکه:
فایروال نسل جدید (NGFW)
سیستم جلوگیری از نفوذ (IPS)
VPN امن
تقسیم بندی شبکه (Network Segmentation)
کنترل دسترسی شبکه (NAC)
مانیتورینگ ترافیک شبکه
۲. امنیت نقاط پایانی (Endpoint Security)
نقاط پایانی شامل کامپیوترها، لپتاپها، سرورها، تلفنهای همراه و سایر دستگاههای متصل به شبکه هستند. این تجهیزات معمولاً یکی از اولین اهداف مهاجمان برای ورود به سازمان محسوب میشوند.
امنیت Endpoint با شناسایی رفتارهای مخرب، جلوگیری از اجرای بدافزارها و پاسخ سریع به تهدیدات، از دستگاههای سازمان محافظت میکند.
راهکارهای مهم:
آنتیویروس سازمانی
EDR
XDR
مدیریت وصله های امنیتی (Patch Management)
۳. امنیت ابری(Cloud Security)
با افزایش استفاده سازمانها از سرویسهای ابری، حفاظت از دادهها و اپلیکیشن های موجود در محیطهای Cloud اهمیت زیادی پیدا کرده است.
امنیت ابری شامل مجموعهای از سیاستها، فناوریها و کنترلهای امنیتی برای محافظت از زیرساختها، اپلیکیشن ها و اطلاعات ذخیره شده در فضای ابری است.
مهمترین اقدامات:
مدیریت دسترسی کاربران
رمزگذاری دادهها
کنترل تنظیمات امنیتی Cloud
بررسی آسیبپذیریها
۴. امنیت هویت و دسترسی(Identity Security)
بسیاری از حملات سایبری به دلیل سوءاستفاده از حسابهای کاربری و دسترسیهای غیرمجاز رخ میدهند. امنیت هویت با هدف اطمینان از اینکه چه کسی، به چه چیزی و با چه سطحی از دسترسی میتواند وارد سیستم شود، ایجاد شده است.
راهکارهای مهم:
احراز هویت چندمرحلهای (MFA)
Single Sign-On (SSO)
مدیریت دسترسی کاربران
اصل حداقل دسترسی (Least Privilege)
۵. امنیت دادهها(Data Security)
دادهها یکی از ارزشمندترین دارایی های هر سازمان هستند. امنیت داده با هدف محافظت از اطلاعات در برابر سرقت، تغییر، حذف یا افشای غیرمجاز اجرا میشود.
راهکارهای امنیت داده:
رمزگذاری اطلاعات
کنترل دسترسی
پشتیبان گیری امن
جلوگیری از نشت اطلاعات (DLP)
۶. امنیت اپلیکیشن (Application Security)
امنیت اپلیکیشن به مجموعه اقداماتی گفته میشود که برای محافظت از نرمافزارها و برنامههای کاربردی در برابر آسیب پذیریها و حملات سایبری انجام میشود.
بسیاری از مشکلات امنیتی از مراحل طراحی و توسعه نرم افزار ایجاد میشوند؛ به همین دلیل تست امنیتی و بررسی کد اهمیت زیادی دارد.
راهکارها:
تست نفوذ برنامههای کاربردی
بررسی آسیب پذیری کد
Web Application Firewall (WAF)
Secure Development
۷. امنیت اینترنت اشیا (IoT Security)
با افزایش استفاده از تجهیزات هوشمند، دستگاههای IoT به یکی از اهداف جدید مهاجمان تبدیل شدهاند.
امنیت IoT شامل محافظت از دستگاهها، ارتباطات و دادههای تولید شده توسط تجهیزات هوشمند است.
۸. امنیت عملیاتی(Operational Security)
امنیت عملیاتی به فرآیندها و سیاستهایی مربوط میشود که نحوه مدیریت، کنترل و حفاظت از اطلاعات حساس سازمان را مشخص میکنند.
این حوزه شامل:
مدیریت دسترسیها
بررسی رخدادهای امنیتی
سیاستهای امنیتی سازمان
مدیریت ریسک
۹. امنیت اعتماد صفر (Zero Trust Security)
Zero Trust یک محصول یا ابزار خاص نیست، بلکه یک مدل امنیتی است که بر اساس اصل: هیچ کاربر یا دستگاهی به صورت پیش فرض قابل اعتماد نیست طراحی شده است. در این معماری، تمام درخواستهای دسترسی باید بررسی، احراز هویت و کنترل شوند.
رایجترین تهدیدات امنیت سایبری
با افزایش وابستگی سازمانها به فناوری، تهدیدات سایبری نیز پیچیدهتر و هدفمندتر شدهاند. مهاجمان سایبری با استفاده از روشهای مختلف تلاش میکنند به اطلاعات حساس دسترسی پیدا کنند، سرویسهای سازمانی را مختل کنند یا از آسیب پذیریهای موجود در سیستمها سوءاستفاده کنند.
شناخت تهدیدات امنیت سایبری اولین قدم برای ایجاد یک استراتژی دفاعی مناسب است. مهمترین تهدیداتی که سازمانها با آنها مواجه هستند عبارتاند از:
۱. بدافزار(Malware)
بدافزار یا Malware به هر نوع نرمافزار مخربی گفته میشود که با هدف آسیبرسانی، سرقت اطلاعات یا ایجاد دسترسی غیرمجاز طراحی شده است.
بدافزارها انواع مختلفی دارند، از جمله:
ویروسها (Virus)
تروجانها (Trojan)
کرمهای شبکهای (Worm)
جاسوسافزارها (Spyware)
بدافزارها معمولاً از طریق فایلهای آلوده، ایمیلهای مخرب، لینکهای جعلی یا نرم افزارهای آسیبپذیر وارد سیستم سازمان میشوند.
راهکارهای مقابله:
استفاده از راهکارهای Endpoint Security
به روزرسانی مداوم سیستمها
جلوگیری از اجرای فایلهای ناشناس
استفاده از سیستمهای تشخیص تهدید
۲. باجافزار (Ransomware)
باجافزار یکی از خطرناکترین تهدیدات سایبری برای سازمانها محسوب میشود. در این نوع حمله، مهاجم با رمزگذاری فایلها و سیستمهای قربانی، دسترسی به اطلاعات را محدود کرده و در ازای بازگرداندن دسترسی، درخواست پرداخت باج میکند.
یک حمله باجافزاری موفق میتواند باعث توقف کامل فعالیتهای سازمان، از دست رفتن اطلاعات حیاتی و خسارتهای مالی گسترده شود.
راهکارهای مقابله:
تهیه نسخه پشتیبان امن و تست شده
استفاده از EDR/XDR
محدود کردن دسترسی کاربران
آموزش کارکنان
استفاده از فایروال و سیستمهای تشخیص تهدید
۳. فیشینگ(Phishing)
فیشینگ یکی از رایجترین روشهای مهندسی اجتماعی است که در آن مهاجم با جعل هویت افراد یا سازمانهای معتبر، تلاش میکند اطلاعات حساس کاربران مانند نام کاربری، رمز عبور یا اطلاعات مالی را سرقت کند.
ایمیلهای جعلی، صفحات ورود تقلبی و پیامهای ساختگی از روشهای رایج حملات فیشینگ هستند.
راهکارهای مقابله:
آموزش کاربران
استفاده از Email Security
فعالسازی MFA
بررسی لینکها و فایلهای مشکوک
۴. حملاتDDoS
در حملات DDoS، مهاجم با ارسال حجم بسیار زیادی از درخواستها به سمت یک سرویس یا سرور، منابع آن را مصرف کرده و باعث کندی یا از دسترس خارج شدن سرویس میشود.
این نوع حملات میتوانند وبسایتها، سامانههای آنلاین و سرویسهای حیاتی سازمانها را مورد هدف قرار دهند.
راهکارهای مقابله:
استفاده از سرویسهای Anti-DDoS
مانیتورینگ مداوم ترافیک
محدودسازی درخواستهای غیرعادی
معماری مقاوم شبکه
۵. حملات مهندسی اجتماعی (Social Engineering)
در بسیاری از حملات سایبری، هدف اصلی فناوری نیست؛ بلکه انسانها هستند. مهاجمان با استفاده از روشهای روانشناختی تلاش میکنند کاربران را فریب داده و اطلاعات مورد نیاز خود را دریافت کنند.
نمونههای رایج:
جعل هویت مدیران
تماسهای جعلی
درخواست اطلاعات محرمانه
پیامهای فریبنده
راهکار مقابله:
آموزش امنیتی کارکنان
ایجاد سیاستهای دسترسی
افزایش آگاهی کاربران
۶. حملات مرد میانی(Man-in-the-Middle)
در این حمله، مهاجم بین ارتباط دو طرف قرار گرفته و تلاش میکند اطلاعات رد و بدل شده را مشاهده یا تغییر دهد. این حملات معمولاً در شبکههای ناامن، Wi-Fi عمومی و ارتباطات رمزگذاری نشده رخ میدهند.
راهکارهای مقابله:
استفاده از ارتباطات رمزگذاری شده
VPN امن
گواهیهای دیجیتال معتبر
امنیت شبکه بیسیم
۷. سوءاستفاده از آسیبپذیری ها (Vulnerability Exploitation)
مهاجمان دائماً به دنبال آسیبپذیریهای موجود در سیستمعاملها، نرمافزارها و تجهیزات شبکه هستند تا از آنها برای نفوذ استفاده کنند.
عدم بروزرسانی سیستمها یکی از دلایل اصلی موفقیت بسیاری از حملات سایبری است.
راهکارهای مقابله:
مدیریت وصلههای امنیتی (Patch Management)
تست نفوذ دورهای
اسکن آسیبپذیریها
مدیریت ریسک امنیتی
۸. تهدیدات داخلی (Insider Threat)
تمام تهدیدات از خارج سازمان اتفاق نمیافتند. کارکنان فعلی یا سابق سازمان نیز ممکن است به دلیل اشتباه، بیاحتیاطی یا سوءنیت باعث ایجاد حادثه امنیتی شوند.
راهکارهای مقابله:
کنترل سطح دسترسی کاربران
ثبت و بررسی فعالیتها
اصل حداقل دسترسی
مانیتورینگ رفتار کاربران
شناخت تهدیدات سایبری به سازمانها کمک میکند قبل از وقوع حادثه، نقاط ضعف خود را شناسایی کرده و با استفاده از ترکیبی از فناوری، فرآیند و آموزش کارکنان، سطح امنیت خود را افزایش دهند.
تهدید سایبری
هدف حمله
راهکار مقابله
باجافزار
رمزگذاری اطلاعات
Backup + EDR
فیشینگ
سرقت اطلاعات کاربران
MFA +آموزش
DDoS
از کار انداختن سرویس
Anti-DDoS
بدافزار
آسیب به سیستمها
Endpoint Security
راهکارهای افزایش امنیت سایبری در سازمانها
افزایش امنیت سایبری یک فرآیند چندمرحلهای است و نمیتوان تنها با استفاده از یک ابزار یا نرمافزار، امنیت کامل یک سازمان را تضمین کرد. سازمانها برای مقابله با تهدیدات مدرن سایبری باید یک رویکرد چندلایه (Defense in Depth) ایجاد کنند که شامل ترکیبی از فناوریهای امنیتی، سیاستهای سازمانی و آموزش کاربران باشد. در ادامه مهمترین راهکارهای افزایش امنیت سایبری سازمانها را بررسی میکنیم.
۱. استفاده از فایروال نسل جدید (Next Generation Firewall)
فایروال یکی از اصلیترین اجزای معماری امنیت شبکه محسوب میشود و اولین لایه دفاعی بسیاری از سازمانها در برابر تهدیدات خارجی است.
فایروالهای نسل جدید (NGFW) علاوه بر کنترل ترافیک شبکه، قابلیتهایی مانند شناسایی و جلوگیری از نفوذ (IPS)، کنترل اپلیکیشن، فیلترینگ وب، بررسی ترافیک رمزگذاری شده و اتصال به سرویس های اطلاعات تهدید (Threat Intelligence) را ارائه میدهند.
یک فایروال مناسب میتواند با شناسایی رفتارهای مشکوک، جلوگیری از ارتباطات مخرب و اعمال سیاستهای امنیتی، احتمال موفقیت حملات سایبری را کاهش دهد.
۲. پیاده سازی معماری Zero Trust
مدل امنیتی Zero Trust بر یک اصل اساسی بنا شده است: هیچ کاربر، دستگاه یا ارتباطی نباید به صورت پیش فرض قابل اعتماد باشد. در این معماری، تمام درخواستهای دسترسی باید قبل از اجازه ورود بررسی، احراز هویت و کنترل شوند.
اصول مهم Zero Trust :
احراز هویت مداوم کاربران
بررسی وضعیت امنیتی تجهیزات
محدود کردن سطح دسترسی
کنترل دسترسی بر اساس نیاز واقعی
Zero Trust بهخصوص در سازمانهایی که از سرویسهای ابری، دورکاری و شبکههای گسترده استفاده میکنند، اهمیت زیادی دارد.
۳. فعال سازی احراز هویت چندمرحلهای (MFA)
رمز عبور به تنهایی دیگر روش مناسبی برای محافظت از حسابهای کاربری نیست. در بسیاری از حملات سایبری، مهاجمان از طریق سرقت یا حدس رمز عبور به سیستمها دسترسی پیدا میکنند.
احراز هویت چندمرحلهای (Multi-Factor Authentication) با اضافه کردن یک مرحله امنیتی دیگر، مانند کد یکبار مصرف یا تایید هویت از طریق تجهیزات مورد اعتماد، احتمال دسترسی غیرمجاز را کاهش میدهد.
۴. بهروزرسانی و مدیریت آسیبپذیریها
بسیاری از حملات سایبری از آسیبپذیری هایی انجام میشوند که برای آنها وصله امنیتی منتشر شده است اما در سیستمها اعمال نشدهاند.
مدیریت صحیح آسیبپذیری شامل موارد زیر است:
بروزرسانی سیستم عاملها و نرمافزارها
نصب Patchهای امنیتی
اسکن دورهای آسیبپذیریها
اولویتبندی و رفع نقاط ضعف بحرانی
۵. استفاده از راهکارهای Endpoint Security
کاربران و تجهیزات متصل به شبکه یکی از اصلی ترین مسیرهای ورود مهاجمان هستند. به همین دلیل حفاظت از نقاط پایانی مانند کامپیوترها، لپتاپها و سرورها اهمیت زیادی دارد.
راهکارهای مدرن Endpoint Security مانند EDR و XDR با تحلیل رفتار سیستمها، شناسایی فعالیتهای غیرعادی و واکنش سریع به تهدیدات، از انتشار حملات جلوگیری میکنند.
۶. پشتیبانگیری امن از اطلاعات (Secure Backup)
داشتن نسخه پشتیبان یکی از مهمترین اقدامات برای مقابله با حوادثی مانند باجافزار است. یک استراتژی مناسب Backup باید شامل موارد زیر باشد:
تهیه نسخههای پشتیبان منظم
نگهداری نسخه جدا از شبکه اصلی
تست دورهای بازیابی اطلاعات
محافظت از Backup در برابر دسترسی غیرمجاز
۷. آموزش و افزایش آگاهی کارکنان
کاربران یکی از مهمترین عناصر امنیت سایبری هستند. بسیاری از حملات موفق مانند فیشینگ یا مهندسی اجتماعی با یک اشتباه انسانی آغاز میشوند. برگزاری آموزشهای امنیتی به کارکنان کمک میکند:
ایمیلهای جعلی را تشخیص دهند
فایلهای مشکوک را باز نکنند
اطلاعات حساس را به اشتراک نگذارند
رفتارهای امن در فضای دیجیتال داشته باشند
۸. استفاده از سیستم های مانیتورینگ و SIEM
سازمانها برای شناسایی سریع تهدیدات نیاز به مشاهده و تحلیل مداوم رویدادهای امنیتی دارند.
راهکارهای SIEM با جمعآوری لاگها از منابع مختلف مانند فایروالها، سرورها و تجهیزات شبکه، امکان تحلیل رخدادها و شناسایی حملات پیچیده را فراهم میکنند.
۹. ایجاد برنامه پاسخ به حوادث امنیتی (Incident Response)
هیچ سازمانی نمیتواند احتمال وقوع حمله را به صفر برساند؛ بنابراین داشتن برنامه واکنش به حادثه اهمیت زیادی دارد.
یک برنامه Incident Response مشخص میکند که سازمان در زمان وقوع حمله:
چگونه حادثه را شناسایی کند
چگونه گسترش حمله را متوقف کند
چگونه سیستمها را بازیابی کند
چگونه از وقوع مجدد جلوگیری کند
۱۰. ارزیابی امنیت و تست نفوذ دورهای
امنیت سایبری یک فرآیند دائمی است و نیاز به بررسی مداوم دارد.
تست نفوذ (Penetration Testing)، ارزیابی آسیبپذیری و بررسی تنظیمات امنیتی به سازمانها کمک میکند قبل از مهاجمان، نقاط ضعف خود را شناسایی و برطرف کنند.
در نهایت، امنیت سایبری موفق نتیجه ترکیب فناوری، فرآیند و نیروی انسانی است. سازمانهایی که یک رویکرد جامع امنیتی را پیادهسازی میکنند، توانایی بیشتری برای مقابله با تهدیدات مدرن و حفظ تداوم کسبوکار خود خواهند داشت.
فایروال یکی از مهمترین اجزای معماری امنیت سایبری سازمانها است که وظیفه کنترل، بررسی و مدیریت ارتباطات شبکه را بر عهده دارد. در گذشته فایروالها بیشتر به عنوان یک ابزار ساده برای مسدود کردن یا اجازه دادن به ترافیک شبکه استفاده میشدند، اما امروزه با پیچیدهتر شدن تهدیدات سایبری، فایروالهای مدرن به یک پلتفرم امنیتی پیشرفته تبدیل شدهاند.
فایروالهای نسل جدید (Next Generation Firewall یا NGFW) با ترکیب قابلیتهای مختلف امنیتی، امکان شناسایی تهدیدات، کنترل دسترسی کاربران، تحلیل رفتارهای مشکوک و جلوگیری از حملات پیچیده را فراهم میکنند.
فایروال چگونه از سازمان در برابر تهدیدات محافظت میکند؟
فایروال با قرار گرفتن در مرز بین شبکه داخلی سازمان و اینترنت، تمام ارتباطات ورودی و خروجی را بررسی میکند. این بررسی به سازمان اجازه میدهد مشخص کند چه کاربرانی، چه سرویس ها و یا چه اپلیکیشن هایی مجاز به برقراری ارتباط هستند. مهمترین قابلیتهای فایروال در امنیت سایبری عبارتاند از:
کنترل دسترسی شبکه (Access Control)
یکی از وظایف اصلی فایروال، مدیریت دسترسی ها بر اساس قوانین امنیتی سازمان است. با استفاده از Policyهای امنیتی، مدیر شبکه میتواند مشخص کند چه ترافیکی اجازه عبور دارد و چه ارتباطاتی باید مسدود شوند. این کنترل باعث کاهش سطح حمله (Attack Surface) و جلوگیری از دسترسیهای غیرمجاز میشود.
جلوگیری از نفوذ با IPS
سیستم جلوگیری از نفوذ (Intrusion Prevention System) یکی از قابلیتهای مهم فایروالهای نسل جدید است.
IPS با بررسی الگوهای حملات و رفتارهای مشکوک، تلاشهای نفوذ، Exploit ها و فعالیتهای مخرب را شناسایی کرده و قبل از ایجاد خسارت آنها را متوقف میکند.
شناسایی و کنترل اپلیکیشن ها (Application Control)
امروزه تنها کنترل پورتها برای امنیت شبکه کافی نیست؛ زیرا بسیاری از اپلیکیشن ها میتوانند از پورتهای معمولی برای ارتباط استفاده کنند.
قابلیت Application Control به سازمان اجازه میدهد برنامههای مورد استفاده در شبکه را شناسایی و مدیریت کند.
برای مثال سازمان میتواند:
استفاده از اپلیکیشن های پرریسک را محدود کند
اپلیکیشن های غیرمجاز را مسدود کند
سیاستهای دسترسی دقیق تری ایجاد کند
محافظت در برابر تهدیدات اینترنتی
فایروالهای مدرن با استفاده از سرویسهای اطلاعات تهدید (Threat Intelligence) میتوانند ارتباط با دامنهها، IPها و منابع مخرب شناخته شده را شناسایی و مسدود کنند.
این قابلیت نقش مهمی در مقابله با:
بدافزارها
حملات فیشینگ
سرورهای فرماندهی و کنترل (C&C)
دانلود فایلهای مخرب و … دارد.
بررسی ترافیک رمزگذاری شده(SSL Inspection)
بخش زیادی از ارتباطات اینترنتی امروزه با پروتکل HTTPS رمزگذاری میشوند. اگر سازمان نتواند این ترافیک را بررسی کند، مهاجمان میتوانند تهدیدات خود را داخل ارتباطات رمزگذاری شده پنهان کنند.
SSL Inspection امکان بررسی این نوع ارتباطات را فراهم میکند تا تهدیدات پنهان شناسایی شوند.
ایجاد دسترسی امن برای کاربران از راه دور
با افزایش دورکاری و استفاده از سرویسهای ابری، نیاز به ارتباط امن بیشتر شده است.
فایروالها با ارائه قابلیتهایی مانند:
VPN
SSL VPN
IPsec VPN
کنترل دسترسی کاربران
به کارکنان اجازه میدهند از خارج سازمان نیز به شکل امن به منابع مورد نیاز دسترسی داشته باشند.
نقش فایروال در معماریZero Trust
در مدل Zero Trust، هیچ ارتباطی بدون بررسی و اعتبارسنجی مورد اعتماد نیست. فایروالهای نسل جدید با قابلیتهایی مانند احراز هویت کاربران، کنترل دسترسی و تقسیم بندی شبکه، نقش مهمی در اجرای این معماری دارند.
تفاوت فایروال سنتی و فایروال نسل جدید
فایروال سنتی
فایروال نسل جدید
بررسی بر اساس IP و پورت
شناسایی کاربر، برنامه و محتوا
قابلیت امنیتی محدود
دارای IPS، کنترل اپلیکیشن و Threat Intelligence
مناسب شبکههای ساده
مناسب سازمانهای مدرن
دید محدود روی ترافیک
دید کامل تر روی فعالیتهای شبکه
در یک معماری امنیت سایبری مدرن، فایروال تنها یک دروازه عبور و مرور شبکه نیست؛ بلکه یکی از اصلی ترین لایههای دفاعی سازمان در برابر تهدیدات سایبری محسوب میشود. استفاده صحیح از یک فایروال نسل جدید میتواند نقش مهمی در کاهش ریسک حملات، حفاظت از دادهها و افزایش امنیت زیرساختهای سازمان داشته باشد.
نقش هوش مصنوعی در امنیت سایبری
هوش مصنوعی (Artificial Intelligence) به یکی از فناوری های تاثیرگذار در امنیت سایبری تبدیل شده است. با افزایش حجم دادهها و پیچیدهتر شدن حملات، سازمانها از الگوریتمهای هوشمند برای شناسایی سریعتر تهدیدات، تحلیل رفتار کاربران و تجهیزات، تشخیص فعالیتهای غیرعادی و بهبود سرعت واکنش به حوادث امنیتی استفاده میکنند.
فناوریهایی مانند یادگیری ماشین (Machine Learning)، SIEM هوشمند و XDR به تیمهای امنیتی کمک میکنند تا الگوهای حملات را سریعتر شناسایی و مدیریت کنند.
در مقابل، مهاجمان سایبری نیز از هوش مصنوعی برای توسعه حملات پیچیدهتر مانند فیشینگ هدفمند، تولید محتوای جعلی و شناسایی آسیبپذیریها استفاده میکنند. به همین دلیل سازمانها باید در کنار استفاده از راهکارهای هوشمند امنیتی، بر آموزش کاربران، بهروزرسانی تجهیزات و اجرای یک معماری امنیتی چندلایه مانند Zero Trust تمرکز داشته باشند.
چک لیست امنیت سایبری سازمانها
ایجاد یک زیرساخت امن نیازمند بررسی مداوم، ارزیابی آسیبپذیریها و اجرای سیاستهای امنیتی مناسب است. از این رو سازمانها برای کاهش ریسک حملات سایبری میتوانند از چک لیست زیر به عنوان یک راهنمای اولیه استفاده کنند.
۱. بررسی و تقویت امنیت شبکه
☐ استفاده از فایروال نسل جدید (NGFW) برای کنترل ترافیک شبکه
☐ فعال سازی سیستم جلوگیری از نفوذ (IPS)
☐ تقسیم بندی شبکه با استفاده از VLAN
☐ محدود کردن دسترسیهای غیرضروری
☐ بررسی دورهای تنظیمات تجهیزات شبکه
۲. محافظت از کاربران و تجهیزات
☐ استفاده از راهکارهای Endpoint Security
☐ نصب و بروزرسانی مداوم نرمافزارهای امنیتی
☐ استفاده از EDR یا XDR برای شناسایی رفتارهای مشکوک
☐ مدیریت دسترسی کاربران بر اساس نیاز واقعی
۳. مدیریت هویت و دسترسی
☐ فعالسازی احراز هویت چندمرحلهای (MFA)
☐ استفاده از سیاست حداقل سطح دسترسی (Least Privilege)
☐ حذف یا غیرفعالسازی حسابهای کاربری غیرضروری
☐ بررسی دورهای دسترسی کارکنان
۴. حفاظت از اطلاعات سازمان
☐ تهیه نسخه پشتیبان منظم از اطلاعات مهم
☐ نگهداری نسخه Backup در محیط امن
☐ استفاده از رمزگذاری برای اطلاعات حساس
☐ جلوگیری از نشت اطلاعات (DLP)
۵. افزایش آگاهی کارکنان
☐ آموزش تشخیص ایمیلهای فیشینگ
☐ آموزش نحوه برخورد با فایلها و لینکهای مشکوک
☐ ایجاد سیاستهای امنیتی مشخص برای کارکنان
☐ برگزاری دورههای آگاهی امنیتی به صورت دورهای
۶. مانیتورینگ و پاسخ به حوادث
☐ ثبت و بررسی لاگهای امنیتی
☐ استفاده از سیستمهای SIEM برای تحلیل رخدادها
☐ تعریف فرآیند واکنش به حوادث امنیتی
☐ انجام تستهای امنیتی و ارزیابی آسیبپذیریها
۷. بررسی امنیت سرویسهای ابری
☐ کنترل دسترسی کاربران به سرویس های Cloud
☐ بررسی تنظیمات امنیتی سرویسهای ابری
☐ رمزگذاری دادههای حساس
☐ نظارت بر فعالیتهای غیرعادی در محیط ابری
رعایت این موارد به تنهایی امنیت یک سازمان را تضمین نمیکند، اما اجرای یک برنامه امنیتی چندلایه میتواند احتمال موفقیت حملات سایبری را به میزان قابل توجهی کاهش دهد. امنیت سایبری یک فرآیند مداوم است و نیازمند بررسی، بهبود و تطبیق دائمی با تهدیدات جدید است.
تفاوت امنیت سایبری و امنیت اطلاعات چیست؟
امنیت سایبری (Cyber Security) و امنیت اطلاعات (Information Security) دو مفهوم نزدیک به یکدیگر هستند، اما دامنه و تمرکز آنها یکسان نیست. بسیاری از افراد این دو اصطلاح را به جای یکدیگر استفاده میکنند، در حالی که امنیت اطلاعات مفهوم گستردهتری دارد و امنیت سایبری یکی از بخشهای مهم آن محسوب میشود.
امنیت اطلاعات به مجموعهای از سیاستها، فرآیندها و کنترلهای امنیتی گفته میشود که هدف آن حفاظت از اطلاعات در برابر دسترسی غیرمجاز، تغییر، افشا یا حذف است. در امنیت اطلاعات، تمرکز اصلی بر حفظ سه اصل مهم یعنی محرمانگی (Confidentiality)، یکپارچگی (Integrity) و دسترسپذیری (Availability) اطلاعات یا همان مدل CIA است. این اطلاعات میتوانند در هر شکلی وجود داشته باشند؛ مانند اسناد کاغذی، فایلهای دیجیتال، پایگاههای داده یا اطلاعات ذخیرهشده در تجهیزات سازمانی.
در مقابل، امنیت سایبری بیشتر بر حفاظت از داراییهای دیجیتال، شبکهها، سیستمها، نرمافزارها و زیرساختهای متصل به اینترنت در برابر حملات سایبری تمرکز دارد. تهدیداتی مانند بدافزار، باجافزار، فیشینگ، حملات نفوذ، سرقت اطلاعات و حملات DDoS در حوزه امنیت سایبری بررسی و مدیریت میشوند.
به بیان ساده، امنیت اطلاعات به این سؤال پاسخ میدهد که «چگونه از اطلاعات محافظت کنیم؟»؛ در حالی که امنیت سایبری بیشتر به این موضوع میپردازد که چگونه از سیستمها و محیط دیجیتال در برابر حملات محافظت کنیم؟
در سازمانهای مدرن، این دو حوزه به صورت مکمل در کنار یکدیگر فعالیت میکنند. برای مثال، یک فایروال نسل جدید (NGFW)، سیستم تشخیص و جلوگیری از نفوذ (IPS)، راهکارهای Endpoint Security و سامانههای SIEM ابزارهایی در حوزه امنیت سایبری هستند؛ در حالی که سیاستهای کنترل دسترسی، طبقهبندی اطلاعات، رمزگذاری دادهها و مدیریت ریسک بخشی از امنیت اطلاعات محسوب میشوند.
در نهایت، سازمانها برای ایجاد یک زیرساخت امن نیازمند ترکیبی از هر دو رویکرد هستند؛ زیرا حفاظت واقعی از داراییهای سازمان تنها با ایمنسازی اطلاعات یا تجهیزات امکانپذیر نیست و باید تمامی لایههای فناوری، داده و فرآیندهای سازمانی در یک چارچوب امنیتی جامع مدیریت شوند.
جمع بندی
امنیت سایبری دیگر یک موضوع صرفاً فنی مربوط به واحد فناوری اطلاعات نیست؛ بلکه یکی از عوامل حیاتی در حفظ تداوم فعالیت، اعتبار و داراییهای سازمانها محسوب میشود. با افزایش حملات سایبری و پیچیدهتر شدن روشهای نفوذ، سازمانها نمیتوانند تنها به یک ابزار امنیتی مانند آنتیویروس یا فایروال ساده اکتفا کنند.
یک رویکرد موثر امنیت سایبری نیازمند ترکیبی از فناوری، فرآیند و آگاهی کاربران است. استفاده از فایروالهای نسل جدید، مدیریت هویت و دسترسی، امنیت نقاط پایانی، مانیتورینگ امنیتی، پشتیبانگیری، آموزش کارکنان و معماری هایی مانند Zero Trust، مجموعهای از لایههای دفاعی را ایجاد میکنند که سازمان را در برابر تهدیدات مدرن مقاوم تر میسازد.
با توجه به اینکه هر سازمان دارای زیرساخت، نیازها و سطح ریسک متفاوتی است، طراحی یک معماری امنیتی مناسب، نیازمند بررسی دقیق شبکه، شناسایی نقاط ضعف و انتخاب راهکارهای متناسب با شرایط سازمان است.
شرکت داریا با ارائه راهکارهای امنیت شبکه و تجهیزات امنیتی سازمانی، به کسبوکارها کمک میکند تا زیرساختهای دیجیتال خود را در برابر تهدیدات سایبری مقاوم تر کنند و با اطمینان بیشتری در مسیر تحول دیجیتال حرکت کنند.