چگونه از فایروال استفاده کنیم؟

چگونه از فایروال استفاده کنیم؟

از آنجایی که بخش زیادی از فعالیت‌ سازمان‌ ها، کسب‌وکارها و حتی کاربران شخصی به شبکه و اینترنت وابسته است، امنیت اطلاعات به یکی از اصلی ترین دغدغه‌ها تبدیل شده است، تا به این ترتیب بتوانند از اطلاعات سازمان به طور قابل توجهی محافظت کنند تا به دست مهاجمان نیافتند.

همچنین بهتر است بدانید، این روزها به دلیل جنگ ایران با آمریکا و اسرائیل حملات سایبری بیشتر از قبل افزایش پیدا کرده اند، از این رو نیاز است که سازمان ها با داشتن تجهیزات امنیتی قوی و از همه مهم تر داشتن دانش کافی در رابطه با چگونگی استفاده از این تجهیزات از هر گونه حمله جلوگیری کنند.

چگونه از فایروال استفاده کنیم؟

یکی از مهم ترین و اصلی ترین تجهیزات امنیتی در سازمان ها فایروال ها هستند، این دستگاه ها به عنوان یک دیوار فولادی در جنگ عمل میکنند. اما مسئله اصلی در رابطه با این دستگاه ها این است که چگونه از فایروال استفاده کنیم؟

در وهله اول باید فایروال مناسب برای سازمان خریداری شود و پس از آن نصب و راه اندازی لایسنس آنلاین انجام شود. حالا میرسیم به بخش مهم و جذاب مدیریت و نحوه استفاده از فایروال.

چگونه یک فایروال مناسب برای امنیت شبکه انتخاب کنیم؟

همانطور که میدانید، خرید و نصب یک فایروال به تنهایی نمی‌تواند امنیت شبکه را تضمین کند. چرا که یک فایروال زمانی می‌ تواند نقش واقعی خود را ایفا کند که به‌درستی پیکربندی شود، قوانین امنیتی مناسبی (policy) برای آن تعریف شود و ترافیک شبکه به ‌صورت مداوم بررسی و مدیریت شود.

برای استفاده صحیح از فایروال ابتدا باید ساختار شبکه، سرویس‌ های مورد نیاز و سطح دسترسی کاربران مشخص شود. پس از اتصال فایروال در مرز بین شبکه داخلی و اینترنت، تنظیم Interface ها، آدرس‌ هایIP، Routing و قوانین امنیتی (Firewall Policy) انجام می‌ شود.

هر Policy مشخص می‌کند، کدام مبدا (Source) با کدام مقصدی (Destination)، از طریق چه سرویس یا پورتی (Service) و با چه مجوزی (Allow/Deny) امکان برقراری ارتباط دارد. طراحی صحیح  Ruleها بر اساس اصل حداقل دسترسی (Least Privilege) یکی از مهم‌ترین مراحل استفاده از فایروال است.

در فایروال ‌های نسل جدید (NGFW)، استفاده از قابلیت‌هایی مانند IPS، Application Control، Web Filtering، Antivirus و SSL Inspection باعث افزایش سطح امنیت شبکه می ‌شود. همچنین مدیریت صحیح NAT، کنترل دسترسی‌های ورودی و خروجی، بررسی  Logها و مانیتورینگ مداوم ترافیک برای شناسایی تهدیدات احتمالی ضروری است. یک فایروال زمانی می‌تواند امنیت واقعی ایجاد کند که علاوه بر پیکربندی اولیه، به‌صورت مستمر بررسی، به‌روزرسانی و مطابق با تغییرات زیرساخت شبکه مدیریت شود.

این ها مواردی هستند که یک متخصص شبکه با سمت امنیت در یک سازمان فعالیت میکند.

چگونه از فایروال استفاده کنیم؟

فایروال چگونه کار می‌کند؟

همانطور که بالاترین گفتیم، عملکرد فایروال بر اساس مجموعه‌ای از قوانین امنیتی یا Firewall Rules انجام می‌شود. به این صورت که هر Rule مشخص می‌کند چه نوع ارتباطی مجاز یا غیرمجاز است.

پالیسی های یک فایروال به صورت پیش فرض باید به صورت زیر تنظیم شود:

مبدأ (Source)

مشخص می‌کند درخواست از کجا ارسال شده است.

مثال:

192.168.1.50

یعنی یک سیستم مشخص داخل شبکه.

مقصد (Destination)

مشخص می‌کند ارتباط قرار است با کجا برقرار شود.

مثال:

Internet

یا یک سرور داخلی.

 سرویس (Service)

نوع ارتباط یا پورت مورد استفاده را مشخص می‌کند.

مثال:

HTTP – Port 80

HTTPS – Port 443

SSH – Port 22

عملیات (Action)

مشخص می‌کند فایروال چه تصمیمی بگیرد.

  • Allow
  • Deny

برای مثال یک Rule ساده:

Source:

Users Network

Destination:

Internet

Service:

HTTP / HTTPS

Action:

Allow

یعنی کاربران شبکه داخلی اجازه دسترسی به اینترنت از طریق وب را دارند.

قبل از استفاده از فایروال چه مواردی را باید رعایت کنیم؟

قبل از انجام تنظیمات فایروال، ابتدا باید نیازهای شبکه مشخص شود. تنظیم اشتباه فایروال می‌تواند باعث قطع سرویس‌ها یا موجب ایجاد حفره های امنیتی شود.

مواردی که باید بررسی شوند:

تعداد کاربران شبکه

تعداد کاربران روی انتخاب تنظیمات و طراحی قوانین تأثیر دارد.

برای مثال:

  • شبکه کوچک با ۲۰ کاربر
  • سازمان متوسط با چند صد کاربر
  • دیتاسنتر با هزاران ارتباط همزمان

هرکدام نیازمند طراحی متفاوتی هستند.

سرویس‌ های مورد استفاده

باید مشخص شود چه سرویس ‌هایی باید فعال باشند.

مانند:

  • وب‌ سایت سازمان
  • ایمیل سرور
  • VPN
  • Remote Access
  • سیستم‌های مالی و اتوماسیون

سطح امنیت مورد نیاز

برخی سازمان‌ها تنها به کنترل دسترسی نیاز دارند، اما سازمان‌های حساس باید قابلیت‌هایی مانند موارد زیر را فعال کنند:

  • IPS  برای جلوگیری از حملات شبکه
  • Antivirus  برای شناسایی بدافزارها
  • Web Filtering  برای کنترل سایت‌ها
  • Application Control  برای مدیریت اپلیکیشن ها

مراحل اولیه استفاده از فایروال

برای استفاده صحیح از فایروال باید این مراحل انجام می‌شود:

  1. اتصال فایروال به شبکه
  2. تنظیم  Interfaceها
  3. اختصاص  IP Address
  4. تنظیم مسیرهای شبکه  (Routing)
  5. ایجاد قوانین امنیتی
  6. فعال کردن سرویس‌های حفاظتی
  7. بررسی  Logها و مانیتورینگ

انواع دستگاه های امنیتی شبکه

نحوه راه‌ اندازی اولیه فایروال و اتصال آن به شبکه

بعد از انتخاب و نصب فایروال، اولین مرحله برای استفاده صحیح از آن، اتصال فایروال به ساختار شبکه و انجام تنظیمات اولیه است. در این مرحله باید مشخص شود فایروال در کدام بخش شبکه قرار می‌گیرد، چه ارتباطاتی را مدیریت می‌ کند و چگونه ترافیک بین شبکه داخلی و اینترنت را کنترل خواهد کرد.

به‌طور معمول فایروال در مرز بین شبکه داخلی سازمان و اینترنت قرار می‌گیرد.

ساختار استاندارد اتصال یک فایروال در شبکه به صورت زیر است:

Internet

|

|

ISP Modem

|

|

Firewall

|

|

Switch

|

|

Users / Servers

در این معماری، تمام ارتباطات ورودی و خروجی ابتدا از فایروال عبور می‌کنند و سپس بر اساس پالیسی های امنیتی بررسی می‌شوند.

تنظیم Interface های فایروال

یکی از اولین تنظیماتی که پس از نصب فایروال انجام می‌شود، پیکربندی Interface ها است.

هر فایروال معمولاً دارای چندین پورت شبکه است که برای اتصال به بخش‌های مختلف استفاده می‌ شوند.

مهم‌ترین Interfaceها عبارت‌اند از:

WAN Interface

این Interface برای اتصال فایروال به اینترنت یا شبکه خارج از سازمان استفاده می‌شود.

مثال:

WAN IP:

185.xxx.xxx.xxx

Gateway:

185.xxx.xxx.1

این بخش معمولاً از سمت شرکت ارائه‌دهنده اینترنت (ISP) دریافت می‌شود.

LAN Interfae

این Interface به شبکه داخلی سازمان متصل می‌شود.

مثال:

LAN IP:

192.168.1.1

Subnet Mask:

255.255.255.0

در این حالت فایروال به‌عنوان Gateway در شبکه عمل خواهد کرد.

مثلاً:

Computer IP:

192.168.1.50

Gateway:

192.168.1.1

زمانی که کاربر قصد اتصال به اینترنت دارد، درخواست او ابتدا به فایروال ارسال می‌شود.

تنظیم IP Address روی فایروال

برای مدیریت فایروال باید یک آدرس IP مدیریتی برای آن تعیین شود.

این IP معمولاً در شبکه داخلی قرار دارد.

مثال:

Firewall Management IP:

192.168.1.1

پس از تنظیم IP، مدیر شبکه می‌تواند از طریق مرورگر وارد پنل مدیریتی فایروال شود.

مثال:

https://192.168.1.1

البته در تجهیزات حرفه‌ای مانند FortiGate، Palo Alto و Sophos روش ‌های دیگری مانند دسترسی CLI نیز وجود دارد

ایجاد اولین قانون امنیتی (Firewall Rule)

مهم‌ترین بخش استفاده از فایروال، ایجاد Policy یا Rule است.

فایروال بدون Rule نمی‌تواند تصمیم‌گیری کند؛ یعنی نمی‌داند کدام ارتباط مجاز و کدام ارتباط غیر مجاز است.

ساختار یک Policy معمولاً شامل موارد زیر است:

Source مبدأ ارتباط
Destination مقصد ارتباط
Service نوع سرویس یا پورت
Schedule زمان اجرای قانون
Action اجازه یا مسدودسازی

مثال:

فرض کنید یک سازمان می‌خواهد کاربران شبکه داخلی صفحات وب را مشاهده کنند.

تنظیم Rule

Source:

Internal Network

Destination:

Internet

Service:

HTTP, HTTPS

Action:

Allow

نتیجه:

کاربران می‌توانند:

سایت‌های اینترنتی را باز کنند

از سرویس‌های HTTPS استفاده کنند

قانون مهم در طراحی Rule های فایروال

یکی از اصول مهم امنیت شبکه، قانون:

Least Privilege

یا «کمترین سطح دسترسی مورد نیاز» است.

یعنی:

به جای اینکه بگوییم:

Allow All

و همه چیز را باز کنیم،

باید فقط دسترسی‌ های ضروری را فعال کنیم.

مثلاً:

تنظیمات نادرست:

Any Source

Any Destination

Any Service

Allow

این قانون تقریباً تمام محدودیت‌های امنیتی را از بین می‌برد.

تنظیمات صحیح:

Users

|

Internet

|

HTTPS Only

|

Allow

تنظیم NAT در فایروال

یکی از مهم‌ترین قابلیت‌هایی که هنگام استفاده از فایروال نیاز داریم، NAT یا Network Address Translation است.

در شبکه‌های داخلی معمولاً از IPهای خصوصی استفاده می‌شود:

192.168.1.50

اما این IPها در اینترنت قابل استفاده نیستند. از این جهت، فایروال با استفاده از NAT آدرس خصوصی را به یک IP عمومی تبدیل می‌کند.

مثال:

قبل از:NAT

192.168.1.50

بعد از:NAT

Public IP

185.xxx.xxx.xxx

به این فرآیند معمولاً Source NAT یا SNAT گفته می‌شود.

بررسی عملکرد فایروال بعد از تنظیمات

بعد از ایجاد تنظیمات اولیه، باید بررسی کنیم که فایروال به ‌درستی کار می‌کند یا خیر. برای این کار باید موارد زیر بررسی شوند:

Traffic Log

نمایش تمام ارتباطات عبوری از فایروال.

مانند:

  • چه کاربری به اینترنت متصل شده است؟
  • چه سایتی باز شده است؟
  • چه ارتباطی مسدود شده است؟

Block Log

برای بررسی ارتباطاتی که توسط فایروال متوقف شده‌اند.

مثال:

Source:

192.168.1.20

Destination:

Malicious Website

Action:

Blocked

Session Monitor

نمایش ارتباطات فعال شبکه.

مانند:

  • کاربران آنلاین
  • حجم مصرفی
  • سرویس‌های فعال

چگونه یک پورت را در فایروال باز کنیم؟

یکی از رایج‌ترین کارهایی که مدیران شبکه هنگام استفاده از فایروال انجام می‌دهند، باز کردن پورت برای دسترسی به سرویس ‌های داخلی از طریق اینترنت است.

به ‌صورت پیش‌فرض، فایروال‌ها برای افزایش امنیت، بسیاری از ارتباطات ورودی را مسدود می‌کنند. این موضوع موجب می‌شود سرویس‌هایی مانند وب‌ سرور، VPN، دوربین‌های مداربسته یا سرورهای سازمانی بدون تنظیمات مناسب از بیرون شبکه قابل دسترسی نباشند.

توجه داشته باشید که باز کردن پورت در فایروال به معنی ایجاد یک مسیر کنترل ‌شده برای عبور ترافیک مشخص است، نه باز کردن کامل دسترسی به شبکه.

فعال کردن قابلیت‌های امنیتی فایروال

تنظیم Rule به تنهایی برای محافظت از شبکه کافی نیست. اما بهتر است بدانید فایروال‌های نسل جدید دارای قابلیت‌های امنیتی مختلفی هستند که باید متناسب با نیاز سازمان فعال شوند.

IPS (Intrusion Prevention System)

سیستم جلوگیری از نفوذ، ترافیک شبکه را بررسی کرده و تلاش‌های حمله را شناسایی و متوقف می‌کند.

نمونه حملات قابل شناسایی:

  • Exploitها
  • حملات شبکه
  • اسکن پورت
  • آسیب‌پذیری‌های شناخته‌شده

Web Filtering

این قابلیت امکان کنترل سایت‌هایی که کاربران مشاهده می‌کنند را فراهم می‌کند.

مسدودسازی:

  • سایت‌های مخرب
  • صفحات فیشینگ
  • سایت‌های دانلود آلوده

Application Control

با استفاده از Application Control می‌توان اپلیکیشن و سرویس‌های خاص را مدیریت کرد.

مثال:

  • محدود کردن اپلیکیشن های غیرکاری
  • کنترل مصرف پهنای باند

استفاده از فایروال FortiGate 

جالب است بدانید، در تجهیزات FortiGate، فرآیند مدیریت فایروال بر اساس Policy انجام می‌شود.

مراحل معمول:

  1. تعریف Interfaceها
  2. ایجاد Address Object
  3. ساخت Service Object
  4. ایجاد Firewall Policy
  5. فعال کردن Security Profile
  6. بررسی Logها

یک Policy در FortiGate معمولاً مشخص می‌کند:

  • چه کسی؟
  • به کجا؟
  • با چه سرویسی؟
  • در چه زمانی؟
  • با چه سطح امنیتی؟ اجازه دسترسی داشته باشد.

چرا بررسی لاگ های فایروال اهمیت دارد؟

یکی از اشتباهات رایج سازمان‌ها این است که فایروال را نصب می‌کنند اما لاگ‌ها را بررسی نمی‌کنند. به عنوان یک متخصص شبکه باید بدانید که لاگ ها اطلاعات مهمی ارائه می‌دهند:

  • حملات شناسایی‌ شده
  • کاربران پرمصرف
  • ارتباطات مسدودشده
  • تلاش برای ورود غیرمجاز

با تحلیل این اطلاعات می‌توان قبل از وقوع یک حادثه امنیتی، رفتارهای مشکوک را شناسایی کرد.

بهترین روش‌ها برای افزایش امنیت فایروال

استفاده از فایروال زمانی می‌تواند امنیت شبکه را تضمین کند که تنظیمات آن به‌صورت اصولی انجام شود. بسیاری از حملات سایبری نه به دلیل نبود فایروال، بلکه به دلیل پیکربندی اشتباه، پالیستی ها ضعیف یا عدم مدیریت صحیح فایروال موفق می‌شوند. در ادامه مهم‌ترین اقداماتی که برای افزایش امنیت فایروال باید انجام شود را بررسی می‌کنیم.

  1. فقط دسترسی‌های ضروری را فعال کنید

یکی از مهم‌ترین اصول مدیریت فایروال، محدود کردن دسترسی‌ها است. در طراحی قوانین امنیتی همیشه باید این سؤال را مطرح کنیم که آیا این دسترسی واقعاً مورد نیاز است یا خیر. برای مثال، اگر یک کاربر فقط به وب نیاز دارد، نباید تمام پورت‌ها و سرویس‌های اینترنتی برای او باز باشد.

تنظیم اشتباه:

Source:

All Users

Destination:

Internet

Service:

All

Action:

Allow

تنظیم صحیح:

Source:

Marketing Department

Destination:

Internet

Service:

HTTPS

Action:

Allow

توجه داشته باشید که، هرچه Ruleها دقیق‌تر باشند، سطح امنیت شبکه افزایش پیدا می‌کند.

  1. قوانین قدیمی و غیرضروری را حذف کنید

با گذشت زمان، تعداد Ruleهای فایروال افزایش پیدا می‌کند. اما گاهی یک قانون برای یک پروژه موقت ایجاد شده اما بعد از پایان پروژه همچنان فعال باقی مانده است.

این قوانین می‌توانند:

  • باعث ایجاد حفره امنیتی شوند
  • مدیریت فایروال را سخت کنند
  • تشخیص حملات را دشوار کنند

به همین دلیل باید به‌صورت دوره‌ای Policyهای فایروال بررسی و پاک‌سازی شوند.

  1. فعال کردن ثبت رویدادها (Logging)

یکی از مهم‌ترین قابلیت‌های فایروال، ثبت فعالیت‌های شبکه است.

بدون لاگ، مدیر شبکه نمی‌تواند متوجه شود:

  • چه کسی به چه سرویسی متصل شده است؟
  • چه حملاتی رخ داده‌اند؟
  • کدام ارتباط‌ها مسدود شده‌اند؟

نمونه اطلاعات ثبت‌ شده در لاگ:

Source:

192.168.1.25

Destination:

8.8.8.8

Service:

HTTPS

Action:

Allowed

بررسی مداوم لاگ ها برای شناسایی رفتارهای مشکوک امری ضروری به شمار میرود.

  1. به‌روزرسانی Firmware و Database های امنیتی

فایروال‌ها نیز مانند سایر تجهیزات امنیتی نیاز به بروزرسانی دارند. شرکت‌های تولیدکننده مانند Fortinet ،Sophos و Palo Alto به‌صورت دوره‌ای:

  • آسیب‌پذیری‌های جدید را برطرف می‌کنند
  • قابلیت‌های امنیتی جدید اضافه می‌کنند
  • Signatureهای شناسایی تهدید را بروزرسانی می‌کنند

عدم بروزرسانی فایروال می‌تواند باعث شود مهاجمان از آسیب‌پذیری‌های شناخته‌شده استفاده کنند.

  1. استفاده از احراز هویت چندمرحله‌ای (MFA)

دسترسی مدیریتی به فایروال باید همیشه محافظت شود. استفاده از رمز عبور ساده برای پنل مدیریت یکی از خطرناک‌ترین اشتباهات امنیتی است.

بهترین روش‌ها:

  • استفاده از رمز عبور قوی
  • محدود کردن IPهای مجاز برای مدیریت
  • فعال کردن MFA
  • ایجاد حساب کاربری جداگانه برای مدیران

اشتباهات رایج هنگام استفاده از فایروال

حتی سازمان‌هایی که تجهیزات امنیتی قدرتمند دارند، ممکن است به دلیل تنظیمات اشتباه دچار مشکل شوند.

مهم‌ترین اشتباهات عبارت‌اند از:

باز گذاشتن همه پورت‌ها

یکی از رایج‌ترین خطاها، باز کردن پورت‌های زیاد برای راحتی دسترسی است.

توجه داشته باشید، هر پورت باز یک نقطه احتمالی برای حمله محسوب می‌شود.

استفاده از Ruleهای بسیار کلی

Ruleهایی مانند:

Any → Any → Allow

عملاً کنترل امنیتی فایروال را از بین می‌برند.

استفاده نکردن از قابلیت‌های امنیتی

بعضی سازمان‌ها فقط از فایروال برای Allow و Deny کردن ارتباطات استفاده می‌کنند و از قابلیت‌هایی مانند:

  • IPS
  • Antivirus
  • Web Filtering
  • Application Control

استفاده نمی کنند، در این حالت بخش زیادی از توانایی فایروال بلااستفاده باقی می‌ماند.

چک‌ لیست استفاده صحیح از فایروال

برای اطمینان از عملکرد مناسب فایروال، موارد زیر را بررسی کنید:

  • تنظیم صحیح و اصولی Interface ها
  • تنظیم صحیح IP Addressها
  • حذف rule و یا policy های غیرضروری
  • NAT ها به درستی بررسی شده اند
  • Log فعال است
  • Firmware بروزرسانی شده است
  • دسترسی مدیریتی محدود شده است
  • Security Profileها فعال هستند
  • تهیه Backup (تنظیمات فایروال نتیجه ساعت‌ها کار کارشناسان شبکه است.در صورت خرابی دستگاه یا تغییر اشتباه تنظیمات، داشتن Backup Configuration بسیار مهم است.)

آیا فقط داشتن فایروال برای امنیت شبکه کافی است؟

خیر. فایروال یکی از مهم‌ترین لایه‌های امنیت شبکه است، اما امنیت واقعی نیازمند یک رویکرد چندلایه است.

یک معماری امنیتی مناسب و ایمن باید شامل موارد زیر باشد:

  • فایروال نسل جدید ‌(NGFW)
  • سیستم تشخیص و جلوگیری از نفوذ  (IPS)
  • آنتی‌ ویروس سازمانی
  • مدیریت دسترسی کاربران
  • پشتیبان ‌گیری منظم
  • آموزش کاربران

به همین دلیل امروزه بسیاری از سازمان‌ها از راهکارهای UTM و NGFW استفاده می‌کنند که چندین قابلیت امنیتی را در یک پلتفرم ارائه می‌دهند.

جمع‌بندی

فایروال یکی از مهم ‌ترین تجهیزات امنیتی در شبکه‌های امروزی است، اما عملکرد صحیح آن به نحوه پیکربندی و مدیریت آن بستگی دارد. از این رو اگر فایروال به‌ درستی تنظیم و مدیریت شود، می‌تواند از شبکه در برابر بسیاری از تهدیدات سایبری محافظت کند و نقش مهمی در ایجاد یک زیرساخت امن داشته باشد.

سوالات متداول درباره استفاده از فایروال

آیا بدون تنظیمات می‌توان از فایروال استفاده کرد؟

خیر. فایروال پس از نصب نیاز به پیکربندی دارد و باید قوانین دسترسی متناسب با نیاز شبکه برای آن تعریف شود.

آیا باز کردن پورت در فایروال خطرناک است؟

باز کردن پورت به‌خودی‌خود خطرناک نیست، اما اگر بدون محدودیت و بررسی امنیتی انجام شود می‌تواند باعث ایجاد آسیب‌پذیری شود.

بهترین فایروال برای سازمان‌ها کدام است؟

انتخاب فایروال به اندازه شبکه، نیازهای امنیتی و بودجه سازمان بستگی دارد. تجهیزاتی مانند FortiGate، Sophos Firewall و Palo Alto از راهکارهای رایج سازمانی هستند.

هر چند وقت یک‌بار باید تنظیمات فایروال بررسی شود؟

بهتر است Policyها، Logها و تنظیمات امنیتی فایروال به‌صورت دوره‌ای بررسی و بازبینی شوند.
باج افزار چیست؟

باج افزار چیست؟

آیا می‌دانستید، در هر ۱۰ ثانیه، یک سازمان در جهان هدف حملات باج ‌افزاری قرار می‌گیرد؟ این نوع حمله سایبری با رمزگذاری یا سرقت اطلاعات، کسب ‌و کارها را مجبور به پرداخت باج می‌کند و می ‌تواند در عرض چند ساعت، فعالیت یک سازمان را به‌طور کامل متوقف کند. به همین دلیل، باج‌افزار (Ransomware) امروزه یکی از مهم‌ ترین تهدیدات امنیت سایبری برای شرکت‌ها، سازمان‌های دولتی و حتی کاربران خانگی محسوب می‌شود.

باج‌ افزار چیست؟

باج افزار نوعی بدافزار (Malware) است که با رمزگذاری (Encryption) فایل‌ها، پایگاه‌های داده، سیستم‌ عامل یا حتی کل شبکه، دسترسی کاربر یا سازمان به اطلاعات را مسدود می‌کند.

پس از اتمام فرآیند رمزگذاری، مهاجم با نمایش پیغامی، از قربانی درخواست پرداخت مبلغی مشخص، معمولاً به ‌صورت ارزهای دیجیتال مانند بیت‌ کوین یا مونرو می‌کند و در ازای آن وعده رمزگشایی (Decryption Key) را می‌دهد.

باج ‌افزارهای امروزی تنها به رمزگذاری اطلاعات محدود نمی‌شوند. بسیاری از گروه‌های پیشرفته مانند LockBit، BlackCat (ALPHV)  و  Cl0pپیش از قفل کردن فایل‌ها، اطلاعات حساس سازمان را سرقت می‌کنند. سپس با تهدید به انتشار یا فروش این اطلاعات در دارک ‌وب، قربانی را تحت فشار قرار می‌ دهند. این روش که با نام Double Extortion یا «اخاذی مضاعف» شناخته می‌شود، که این روزها به رایج ‌ترین مدل حملات باج ‌افزاری تبدیل شده است.

هدف اصلی باج‌افزار، اخلال در دسترس ‌پذیری اطلاعات و ایجاد خسارت مالی است. با این حال، پیامدهای یک حمله تنها به پرداخت باج محدود نمی‌شود؛ توقف فعالیت سازمان، از دست رفتن داده‌های حیاتی، نقض محرمانگی اطلاعات، آسیب به اعتبار برند، جریمه‌های قانونی و هزینه‌های بازیابی زیرساخت، از مهم‌ترین تبعات این حملات به شمار می‌روند.

در این بین باید بدانید که، برخلاف تصور بسیاری از کاربران، پرداخت باج هیچ تضمینی برای بازگردانی اطلاعات ایجاد نمی‌کند. در برخی موارد، مهاجمان پس از دریافت وجه، کلید رمزگشایی را ارسال نمی‌کنند یا نسخه‌ای از داده‌های سرقت ‌شده را نزد خود نگه می‌دارند تا در آینده برای اخاذی مجدد یا فروش آن‌ ها استفاده کنند. به همین دلیل، سازمان‌های امنیت سایبری و نهادهای قانونی در اغلب کشورها پرداخت باج را به‌عنوان راهکار مقابله با حملات باج‌افزاری توصیه نمی‌کنند.

باج‌افزار چیست؟

حمله باج ‌افزاری چگونه رخ می ‌دهد؟

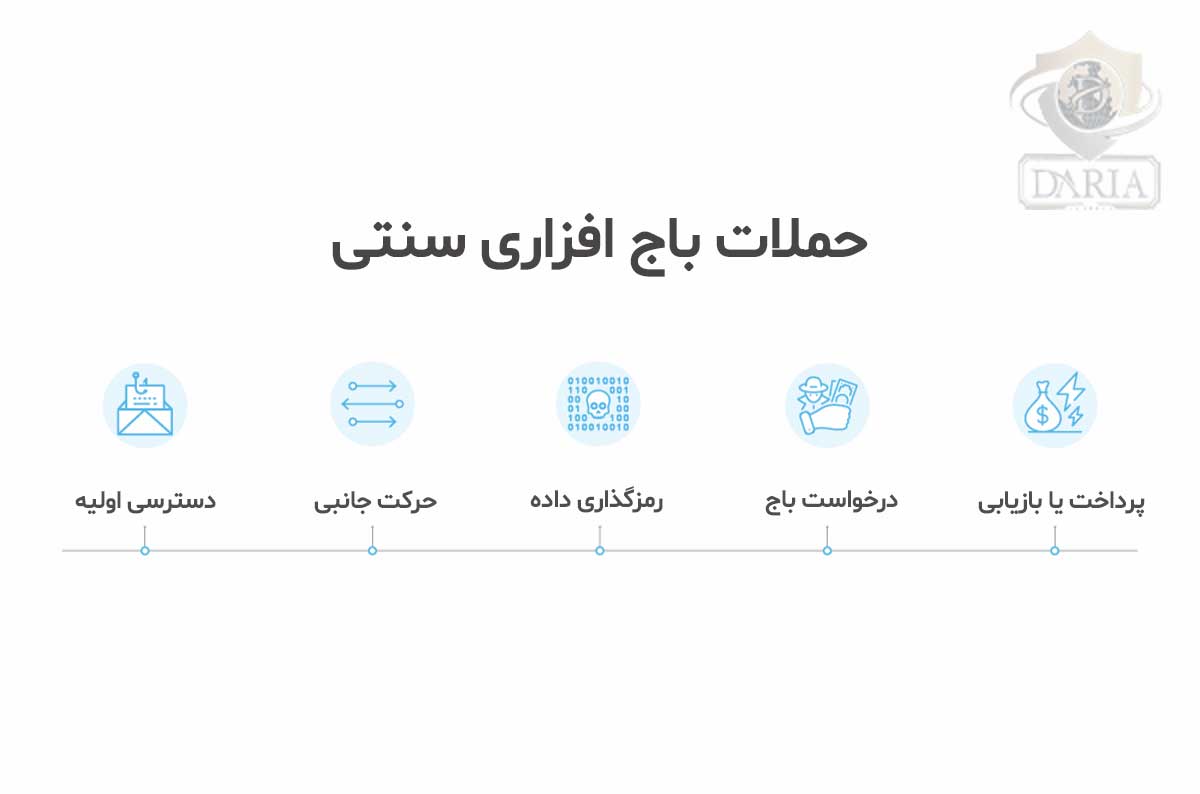
حمله باج ‌افزاری معمولاً طی چند مرحله انجام می‌ شود. مهاجمان ابتدا تلاش می‌کنند به یک سیستم، شبکه یا حساب کاربری دسترسی پیدا کنند. پس از ورود موفق، با افزایش سطح دسترسی خود، اطلاعات حساس را شناسایی کرده و در نهایت با رمزگذاری فایل‌ ها یا سرورها، سازمان را برای پرداخت باج تحت فشار قرار می‌ دهند.

مراحل اصلی یک حمله باج ‌افزاری شامل موارد زیر است:

۱. نفوذ اولیه به شبکه ‌(Initial Access)

اولین مرحله، ورود مهاجم به زیرساخت قربانی است. این دسترسی معمولاً به صورت زیر صورت میگیرد:

  • ایمیل‌های فیشینگ ‌ (Phishing Emails)

یکی از رایج‌ترین روش‌ ها ارسال ایمیل جعلی حاوی لینک آلوده یا فایل مخرب توسط مهاجم است که با باز شدن فایل یا کلیک روی لینک، بدافزار وارد سیستم می‌شود.

  • سوء استفاده از آسیب ‌پذیری ‌های امنیتی (Exploiting Vulnerabilities)

مهاجمان با بررسی نرم‌افزارها، سیستم‌ عامل‌ها یا تجهیزات شبکه آسیب‌ پذیر، از ضعف‌های امنیتی برای ورود استفاده می‌کنند.

  • دسترسی‌ های سرقت ‌شده  (Stolen Credentials)

استفاده از نام کاربری و رمز عبور افشا شده، یکی دیگر از روش‌های رایج ورود به شبکه‌ها است.

  • سرویس ‌های Remote Desktop Protocol (RDP)

در بسیاری از حملات، مهاجمان با یافتن حساب‌های RDP ضعیف بدون پسورد قوی، به سیستم‌های سازمانی دسترسی پیدا می‌کنند.

۲. شناسایی و گسترش در شبکه (Discovery & Lateral Movement)

پس از ورود، مهاجم معمولاً بلافاصله فایل‌ ها را رمزگذاری نمی‌کند. ابتدا محیط شبکه را بررسی کرده و اطلاعات مهم را شناسایی می‌کند.

در این مرحله ممکن است موارد زیر بررسی شوند:

  • سرورها و سیستم‌های حیاتی
  • پایگاه‌های داده
  • فایل‌ های پشتیبان (Backup)
  • حساب‌های دارای دسترسی مدیریتی
  • تجهیزات شبکه

۳. سرقت اطلاعات قبل از رمزگذاری (Data Exfiltration)

در حملات مدرن، مهاجمان تنها فایل‌ها را قفل نمی‌کنند؛ بلکه ابتدا اطلاعات حساس را خارج می ‌کنند.

این اطلاعات ممکن است شامل موارد زیر باشد:

  • اطلاعات مشتریان
  • اسناد مالی
  • قراردادها
  • اطلاعات کارکنان
  • داده‌های محرمانه سازمانی

سپس مهاجمان قربانی را تهدید می‌کنند که در صورت پرداخت نکردن باج، اطلاعات را در دارک ‌وب منتشر خواهند کرد.

این روش با نامDouble Extortion  در دنیای سایبری شناخته می‌شود.

۴. رمزگذاری اطلاعات  (Encryption)

در مرحله نهایی، بدافزار با استفاده از الگوریتم‌های رمزنگاری، فایل‌ها و سیستم‌های هدف را قفل می‌کند.

  • فایل‌ها را تغییر پسوند می ‌دهند.
  • دسترسی کاربران به اطلاعات قطع می‌ شود.
  • پیام باج (Ransom Note) روی سیستم نمایش داده می‌شود.
  • مبلغ و روش پرداخت اعلام می‌شود.

بسیاری از باج‌افزارهای جدید از ترکیب رمزنگاری متقارن و نامتقارن استفاده می‌کنند تا شکستن رمزگذاری بسیار دشوار شود و کاربران برای وارد شدن به شبکه دچار مشکل شوند.

۵. درخواست باج و مذاکره با قربانی

پس از تکمیل حمله، مهاجمان درخواست پرداخت می‌کنند؛ معمولاً پرداخت‌ها با ارزهای دیجیتال مانند بیت‌کوین یا مونرو انجام می‌شود.

با این حال، پرداخت باج هیچ تضمینی برای بازگردانی اطلاعات ایجاد نمی‌کند؛ زیرا مهاجمان ممکن است:

  • کلید رمزگشایی ارائه نکنند.
  • اطلاعات سرقت ‌شده را منتشر کنند.
  • دوباره برای حملات بعدی اقدام کنند.

به طور کلی یک حمله باج ‌افزاری معمولاً از یک نقطه ضعف کوچک مانند یک ایمیل فیشینگ، رمز عبور ضعیف یا آسیب ‌پذیری نرم‌افزاری آغاز می‌شود و می‌تواند در مدت کوتاهی به اختلال گسترده در فعالیت یک سازمان منجر شود. به همین دلیل، استفاده از راهکارهایی مانندEndpoint Protection ،  Backupایمن، MFA، آموزش کارکنان و تجهیزات امنیت شبکه مانند فایروال‌های نسل جدید (NGFW) نقش مهمی در کاهش خطر این حملات دارد. بهتر است بدانید در صورت بروز حمله سایبری به شبکه سازمانیتان میتوانید با کارشناسان شرکت داریا تماس حاصل فرمایید.

باج افزار چگونه کار می‌کند؟

انواع مختلف باج ‌افزار

باج ‌افزارها بر اساس روش عملکرد، نوع هدف و شیوه ایجاد خسارت به دسته‌های مختلفی تقسیم می‌شوند. اگرچه هدف همه آن‌ها اخاذی مالی از قربانی است، اما نحوه نفوذ، میزان آسیب و روش اعمال فشار در هر نوع متفاوت است.

مهم‌ترین انواع باج‌افزار عبارت‌اند از:

  • باج ‌افزار رمزکننده فایل (File Encrypting Ransomware)
  • باج ‌افزار قفل‌کننده سیستم ‎(Locker Ransomware)
  • باج‌ افزار اخاذی مضاعف‌ ‌(Double Extortion Ransomware)‌
  • باج ‌افزار هدفمند سازمانی‌ (Targeted Ransomware)
  • باج‌ افزار به‌عنوان سرویس ‌(Ransomware as a Service – RaaS)
  • باج‌ افزار موبایل ‌(Mobile Ransomware)‌
  • باج ‌افزار پاک‌ کننده یا تخریب‌گر ‌(Wiper Malware)
  • باج ‌افزار ابری ‌(Cloud Ransomware)
  • باج ‌افزار سرقت‌ کننده اطلاعات (Data Theft Ransomware)
  • باج‌ افزار تحت وب ‌(Web-Based Ransomware)

با توسعه تکنولوژی و افزایش ارزش داده‌ها، باج‌افزارها از یک بدافزار ساده برای قفل کردن فایل‌ها به یک تهدید پیچیده سازمانی تبدیل شده‌اند. امروزه مهاجمان با استفاده از روش‌هایی مانند Double Extortion، Ransomware as a Service  و حملات هدفمند می‌توانند خسارت‌های مالی و عملیاتی گسترده‌ای به سازمان‌ها وارد کنند.

به همین دلیل، مقابله با باج‌افزار تنها به آنتی‌ ویروس محدود نمی‌شود و نیازمند ترکیبی از فایروال نسل جدید (NGFW)، سیستم تشخیص و پاسخ Endpoint، مدیریت آسیب‌پذیری، احراز هویت چندمرحله‌ای (MFA) و پشتیبان‌گیری امن است.

باج افزار چگونه کار می‌کند؟

چگونه از حملات باج‌افزار جلوگیری کنیم؟

جلوگیری از حملات باج‌ افزاری نیازمند یک رویکرد دفاع در عمق (Defense in Depth) است؛ زیرا مهاجمان معمولاً از ترکیب چندین روش مانند فیشینگ، آسیب‌پذیری ‌های نرم ‌افزاری، دسترسی‌های سرقت‌ شده و ضعف‌های امنیتی شبکه برای نفوذ استفاده می‌کنند.

باید بدانید که هیچ راهکار واحدی نمی‌ تواند به ‌تنهایی امنیت کامل ایجاد کند، اما اجرای مجموعه‌ای از کنترل‌ های امنیتی می‌تواند احتمال موفقیت حملات را به شکل قابل توجهی کاهش دهد.

۱. پشتیبان ‌گیری امن و منظم از اطلاعات (Secure Backup)

یکی از مهم ‌ترین اقدامات مقابله با باج ‌افزار، داشتن یک استراتژی پشتیبان‌ گیری مناسب است. نسخه‌های پشتیبان باید به‌ صورت منظم ایجاد شده و در محیطی جدا از شبکه اصلی نگهداری شوند تا در صورت آلوده شدن سیستم ‌ها، مهاجم نتواند آن‌ ها را رمزگذاری یا حذف کند.

۲. به‌روزرسانی سیستم ‌ها و مدیریت آسیب‌پذیری‌ها (Patch Management)

بسیاری از حملات باج‌افزاری از آسیب‌پذیری‌های شناخته‌ شده در سیستم‌عامل‌ها، نرم‌افزارها و تجهیزات شبکه سوءاستفاده می‌کنند.

برای کاهش این ریسک باید:

  • سیستم‌عامل‌ها و نرم‌افزارها به‌صورت منظم Patch شوند.
  • آسیب‌پذیری‌های شبکه شناسایی و اولویت‌بندی شوند.
  • تجهیزات امنیتی مانند فایروال ‌ها و  VPN Gatewayها به‌ روز نگه داشته شوند.

هشدار: مهاجمان معمولاً سازمان‌هایی را مورد هدف قرار می‌ دهند که مدت‌ها از به‌ روزرسانی امنیتی آن‌ ها گذشته است.

۳. استفاده از احراز هویت چندمرحله‌ای ‌(Multi-Factor Authentication – MFA)

بخش قابل توجهی از حملات باج‌افزاری از طریق سرقت نام کاربری و رمز عبور انجام می‌شود. فعال ‌سازی MFA باعث می‌شود حتی در صورت افشای رمز عبور، مهاجم نتواند به‌سادگی وارد سیستم شود.

MFA باید برای سرویس‌های حساس مانند موارد زیر فعال شود:

  • VPN
  • حساب‌های مدیریتی
  • سرویس‌های ابری
  • Remote Desktop (RDP)

۴. افزایش امنیت ایمیل و مقابله با فیشینگ ‌(Email Security)

ایمیل یکی از رایج ‌ترین مسیرهای ورود باج‌افزار به سازمان‌ ها است. مهاجمان معمولاً فایل ‌های مخرب، لینک‌های جعلی یا پیام‌ های مهندسی اجتماعی ارسال می‌کنند.

راهکارهای امنیتی:

  • استفاده از Email Security Gateway
  • فعال ‌سازی فیلتر فایل‌ های مشکوک
  • بررسی لینک‌ ها قبل از باز شدن
  • استفاده از استانداردهای امنیتی مانند: SPF، DKIM، DMARC

همچنین آموزش کارکنان برای تشخیص ایمیل‌های جعلی نقش مهمی در کاهش خطر دارد.

۵. استفاده از راهکارهای Endpoint Protection و  EDR/XDR

آنتی‌ویروس‌های سنتی معمولاً برای مقابله با باج‌افزارهای نسل جدید کافی نیستند. راهکارهای مدرن Endpoint Detection and Response (EDR) با تحلیل رفتار سیستم می‌توانند فعالیت‌های مشکوک را شناسایی و متوقف کنند.

۶. استفاده از فایروال نسل جدید  (Next-Generation Firewall – NGFW)

فایروال‌ های سنتی تنها بر اساس IP و Port عمل می‌کنند، اما  NGFWها قابلیت‌ های پیشرفته‌ تری برای مقابله با تهدیدات دارند.

قابلیت‌های مهم فایروال های نسل جدید:

  • تشخیص و جلوگیری از نفوذ (IPS)
  • کنترل اپلیکیشن ها (Application Control)
  • فیلترینگ URL
  • بررسی ترافیک رمزگذاری ‌شده (SSL Inspection)
  • شناسایی بدافزارها
  • کنترل دسترسی کاربران

راهکارهایی مانند فایروال‌های نسل جدید Fortinet، Palo Alto Networks و Sophos در محیط‌ های سازمانی برای کاهش ریسک حملات باج‌افزاری استفاده می ‌شوند.

۷. محدود کردن دسترسی کاربران  (Access Control)

یکی از اشتباهات رایج سازمان‌ها، دادن دسترسی بیشتر از مقدار نیاز به کاربران است. اگر یک حساب کاربری آلوده شود، سطح دسترسی زیاد می‌تواند باعث گسترش سریع باج‌ افزار در شبکه شود.

راهکارهای مهم:

  • اجرای اصلLeast Privilege
  • حذف دسترسی‌ های غیرضروری
  • محدود کردن حساب‌های Administrator
  • استفاده از Privileged Access Management (PAM)

۸. تقسیم‌ بندی شبکه ‌(Network Segmentation)

در بسیاری از حملات، مهاجم پس از ورود اولیه تلاش می‌کند در شبکه حرکت کرده و سیستم‌ های بیشتری را آلوده کند.

با استفاده از Network Segmentation می‌توان:

  • سرورها را از سیستم کاربران جدا کرد.
  • دسترسی بین بخش‌های مختلف شبکه را کنترل کرد.
  • سرعت انتشار باج‌افزار را کاهش داد.

استفاده از VLAN، فایروال داخلی و سیاست‌های کنترل دسترسی از روش‌های رایج این کار هستند.

۹. پایش مداوم و تشخیص تهدیدات ‌(Continuous Monitoring)

امنیت یک فرآیند دائمی است و تنها نصب تجهیزات امنیتی کافی نیست.

سازمان‌ها باید از ابزارهای زیر برای شناسایی رفتارهای غیرعادی و پاسخ سریع به تهدیدات استفاده کنند:

  • SIEM
  • SOC Monitoring
  • Threat Intelligence
  • Log Management

۱۰. آموزش کارکنان و ایجاد فرهنگ امنیتی

کارکنان معمولاً اولین خط دفاعی سازمان هستند. بسیاری از حملات با یک اشتباه ساده مانند باز کردن فایل آلوده یا کلیک روی لینک جعلی آغاز می‌شوند.

آموزش ‌های ضروری:

  • تشخیص ایمیل ‌های فیشینگ
  • گزارش پیام ‌های مشکوک
  • استفاده صحیح از رمزهای عبور
  • رعایت سیاست‌های امنیتی سازمان

مقابله با باج‌افزار نیازمند یک استراتژی جامع امنیت سایبری است که شامل پشتیبان‌گیری امن، مدیریت آسیب‌پذیری‌ها، MFA، امنیت ایمیل، EDR/XDR، فایروال نسل جدید، کنترل دسترسی، تقسیم‌ بندی شبکه و آموزش کاربران می‌شود. سازمان‌هایی که رویکرد پیشگیرانه و چندلایه اتخاذ می‌کنند، نه‌تنها احتمال وقوع حمله را کاهش می‌دهند، بلکه در صورت وقوع حادثه نیز می‌توانند سریع ‌تر سیستم‌های خود را بازیابی کرده و خسارت را به حداقل برسانند.

باج افزار چگونه کار می‌کند؟

باج‌افزار چگونه وارد شبکه می‌شود؟

باج ‌افزار معمولاً از طریق یک نقطه ضعف امنیتی وارد شبکه سازمان می ‌شود و پس از دستیابی اولیه، تلاش می‌کند سطح دسترسی خود را افزایش داده و در بخش‌های مختلف زیرساخت گسترش پیدا کند. مهاجمان امروزی معمولاً از یک روش واحد استفاده نمی‌کنند، بلکه با ترکیب مهندسی اجتماعی، سوء استفاده از آسیب‌پذیری‌ها و سرقت اطلاعات کاربری مسیر ورود به شبکه را پیدا می‌کنند.

مهم‌ ترین روش‌های ورود باج‌افزار به شبکه عبارت‌اند از:

  • ایمیل‌ های فیشینگ (Phishing Emails)
  • آسیب‌پذیری ‌های امنیتی (Security Vulnerabilities)
  • سرقت نام کاربری و رمز عبور (Credential Theft)
  • سرویس Remote Desktop Protocol (RDP)
  • دانلود نرم ‌افزارهای آلوده (Malicious Software Downloads)
  • حملات زنجیره تأمین (Supply Chain Attacks)
  • تجهیزات و دستگاه‌های ناامن (Unsecured Devices)

انواع مختلف باج‌افزار چیست؟

اثرات باج افزار بر کسب و کارها چیست؟

بسته به پیچیدگی حمله، انگیزه مهاجم و سیستم دفاعی قربانی، عواقب باج افزار می تواند از یک ناراحتی جزئی تا ویرانی کامل متغیر باشد. حملات باج‌افزاری می‌توانند تأثیرات گسترده‌ای بر کسب ‌و کارها داشته باشند و تنها به از دسترس خارج شدن فایل‌ها محدود نمی‌شوند. این حملات با رمزگذاری اطلاعات، توقف سرویس‌های حیاتی، ایجاد اختلال در فرآیندهای کاری و گاهی سرقت داده‌های محرمانه، خسارت‌های مالی و عملیاتی قابل توجهی ایجاد می‌کنند.

علاوه بر هزینه‌های بازیابی سیستم‌ها و زیرساخت، افشای اطلاعات مشتریان و آسیب به اعتبار برند نیز می‌تواند پیامدهای بلندمدتی برای سازمان به همراه داشته باشد.

آیا باید باج را پرداخت کرد؟

کارشناسان امنیت سایبری و مقامات دولتی، افراد و سازمان‌ها را از پرداخت باج منع می کنند. با این حال، برخی از مشاغل به امید بازیابی و دسترسی مجدد به داده‌های حساس خود، گزینه پرداخت را انتخاب می‌کنند. استدلال کارشناسان این است که پرداخت باج، مهاجمان را تشویق می کند، اهدافی برای حملات آینده داشته باشند و موجب به وجود آمدن مشکلات قانونی در آینده شود. به علاوه، پرداخت باج هرگز تضمین نمی‌کند که مهاجمان داده‌ را برمی‌گردانند و یا اینکه در آینده از آن در حملات اخاذی استفاده نخواهند کرد.

هزینه کل یک حمله باج افزار می تواند به عوامل متعددی بستگی داشته باشد؛ از جمله این عوامل میتوان به موارد زیر اشاره کرد:

  • در معرض قرار گرفتن یا از دست دادن داده
  • از کار افتادن سیستم
  • کاهش بهره‌وری
  • کاهش درآمد
  • جریمه‌های قانونی و انطباق با مقررات

باج افزار همچنین می تواند تأثیرات زیر را داشته باشد:

  • صدمه به اعتبار تجاری
  • کاهش روحیه کارکنان
  • از دست دادن اعتماد و وفاداری مشتری
  • تبدیل سازمان به یک هدف بالقوه برای حملات آینده

اثرات باج افزار بر کسب و کارها چیست؟

اهداف رایج حملات باج‌افزاری

در حالی که صنایعی مانند زیرساخت‌های حیاتی، آموزش و مراقبت‌های بهداشتی، زمانی که قربانی مورد حمله باج‌افزار قرار میگرد، به تیتر اخبار تبدیل می‌شود، باید توجه داشت که هیچ سازمانی در برابر حملات باج‌افزاری مصون نیست. گزارش Sophos موارد زیر را به عنوان 13 هدف برتر باج‌افزاری لیست کرده است:

  1. آموزش
  2. ساخت و ساز و اموال
  3. دولت مرکزی و فدرال
  4. رسانه‌ها و سرگرمی‌های اوقات فراغت
  5. حکومت‌های محلی و ایالتی
  6. خرده فروشی‌ها
  7. زیرساخت‌های انرژی و تاسیسات
  8. بخش توزیع و حمل و نقل
  9. خدمات مالی
  10. خدمات بازرگانی، حرفه‌ای و حقوقی
  11. مراقبت‌های بهداشتی
  12. ساخت و تولید
  13. آی‌تی، تکنولوژی و مخابرات

اهداف رایج حملات باج‌افزاری

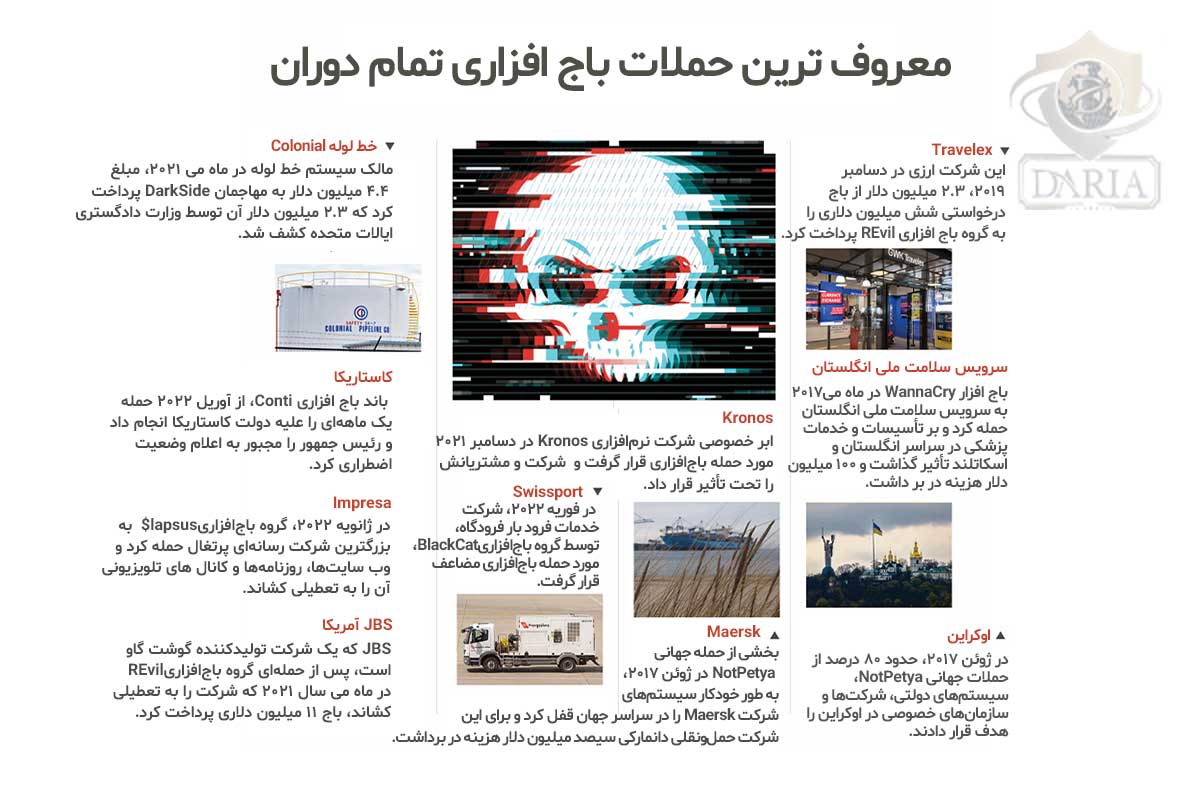
از باج‌خواهی‌های بزرگ گرفته تا اختلالات خدمات و وضعیت‌های اضطراری، بیشترین تأثیر حملات باج‌افزار در تاریخ هستند.

اهداف رایج حملات باج‌افزاری

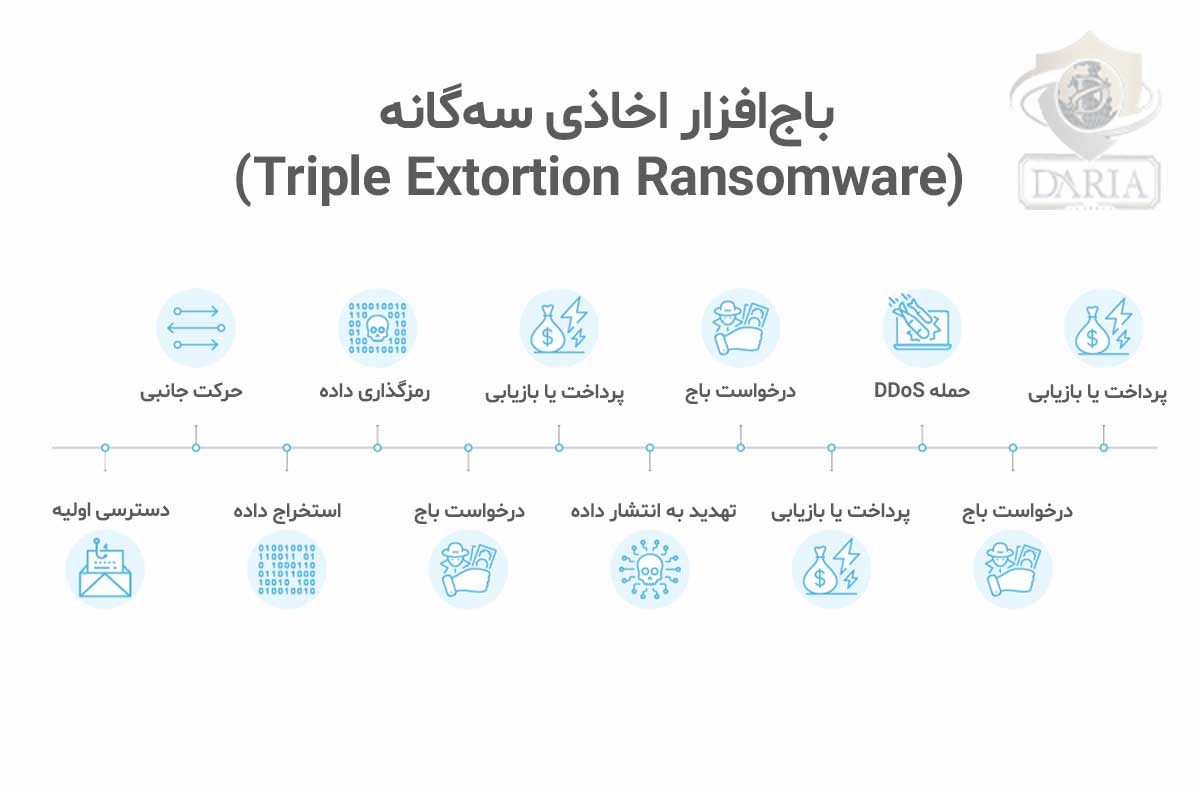
حملات باج‌افزار سه‌گانه اخاذی، بردار حمله سومی را به یک حمله اخاذی مضاعف اضافه می‌کند که اغلب یک حمله DDoS یا باج‌گیری از کارکنان، مشتریان و سهامداران قربانی برای پرداخت باج است.

چگونه از حملات باج افزار جلوگیری کنیم؟

نحوه تشخیص حملات باج افزار

حتی سازمان‌هایی که از بهترین شیوه‌های پیشگیری از حملات باج‌افزاری استفاده می‌کنند، ناگزیر قربانی حملات خواهند شد. در واقع، بسیاری از کارشناسان معتقد هستند که شرکت‌ها باید همیشه انتظار چنین حملاتی را داشته باشند و شرایط نباید چنین باشد که سازمان ها تنها با احتمالات از حملات جلوگیری کنند.

با این حال، اگر تیم‌های امنیتی بتوانند یک حمله باج‌افزاری را در مراحل اولیه آن شناسایی کنند، احتمالا قبل از اینکه عوامل مخرب زمان لازم برای دست‌یابی، رمزگذاری و استخراج داده‌های حساس را داشته باشند، بتوانند آن‌ها را متوقف کنند.

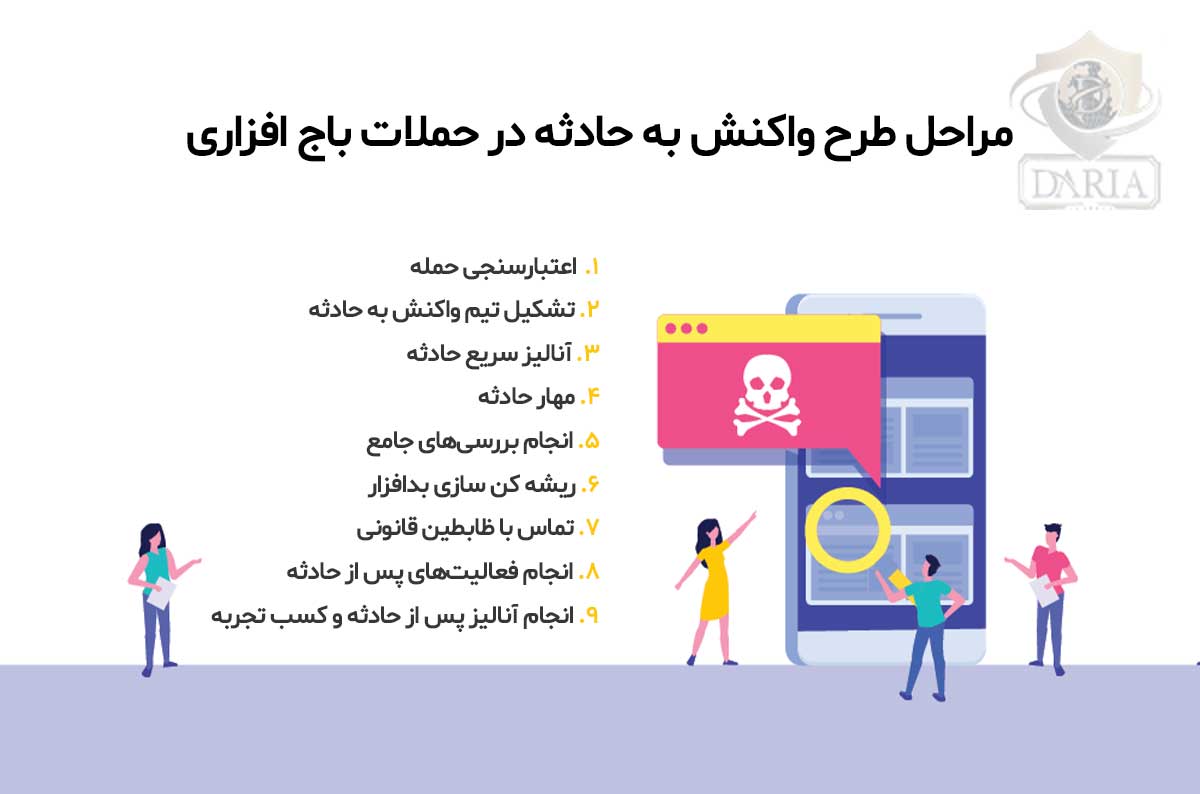
اولین خط دفاعی مهم، ابزارهای ضد بدافزار هستند تا بتوانند انواع باج‌افزارهای شناخته شده را بر اساس سیگنیچر دیجیتالی آنها تشخیص دهند. برخی از پلتفرم‌ها، مانند XDR ،SIEM، ناهنجاری‌های رفتاری را نیز اسکن می‌کنند تا گونه‌های باج‌افزار جدید و غیرقابل تشخیص را نیز شناسایی کنند. شاخص‌هایی که دال بر احتمال به خطر افتادن هستند، از این قرارند: اجرای غیرعادی یک فایل، ترافیک شبکه و تماس‌های API (هر کدام از این موارد می‌توانند به یک حمله باج‌افزار فعال اشاره داشته باشند). این 9 مرحله موجود تصویر می‌تواند به تسریع واکنش به حادثه در صورت حمله باج افزاری کمک کند.

اهداف رایج حملات باج‌افزاری


نقش داریا در مقابله با تهدیدات باج‌ افزاری

در دنیایی که حملات سایبری و باج‌افزارها به یکی از جدی‌ترین تهدیدات برای کسب‌وکارها تبدیل شده‌اند، انتخاب یک شریک امنیتی متخصص نقش مهمی در حفاظت از زیرساخت‌های سازمانی دارد. شرکت داریا با ارائه راهکارهای جامع امنیت شبکه، تجهیزات امنیتی پیشرفته، مشاوره تخصصی و خدمات پیاده‌سازی، به سازمان‌ها کمک می‌کند تا در برابر تهدیدات نوین سایبری از جمله حملات باج‌افزاری آمادگی بیشتری داشته باشند. بهره‌گیری از فناوری‌های روز امنیتی، طراحی معماری دفاعی چندلایه، ارائه دستگاه های امنیتی برندهای معتبر و ارائه راهکارهای متناسب با نیاز هر سازمان، داریا را به یکی از گزینه‌های قابل اعتماد برای افزایش امنیت، کاهش ریسک‌های سایبری و حفظ تداوم کسب‌وکارها تبدیل کرده است. برای ارتباط با کارشناسان فنی با شماره 0416224 تماس حاصل فرمایید.

سوالات متداول

در صورت دریافت باج‌افزار چه اتفاقی می‌افتد؟

باج‌افزار تهدیدی مخرب است که از دسترسی کاربران به دستگاه‌ها و داده‌های ذخیره شده در آن جلوگیری می‌کند. این کار معمولاً با رمزگذاری فایل‌های موجود در آن دستگاه انجام می‌شود؛ رمزگذاری دستگاه می‌تواند در موبایل، لپ‌تاپ یا کامپیوتر شخصی اتفاق بیفتد.

آیا باج افزار نوعی ویروس است؟

ویروس‌ها و باج‌افزارها هر دو نوعی بدافزار هستند. تروجان‌ها، جاسوس‌افزارها، ابزارهای تبلیغاتی مزاحم، روت‌کیت ها، کرم‌ها و کی‌لاگرها، سایر اشکال بدافزار هستند. اصطلاح ویروس امروزه کمتر مورد استفاده قرار می گیرد و به جای آن از اصطلاح عمومی بدافزار استفاده می‌شود.

آیا باج افزار در صورت پرداخت از بین می‌رود؟

در یک حمله باج افزاری، پرداخت باج تضمین نمی‌کند که مهاجمان کلید رمزگشایی را ارائه کنند. حتی با وجود کلید، اکثر سازمان‌ها نمی توانند تمام داده‌های خود را تنها با رمزگشایی بازیابی کنند.

حملات فیشینگ

حملات فیشینگ 2026

دقت داشته باشید که حمله فیشینگ (Phishing) یکی از قدرتمندترین و فریبنده‌ترین حملات سایبری است که به طور مستقیم اطلاعات حساس کاربران مانند نام کاربری، رمز عبور، اطلاعات بانکی و حتی هویت فردی را هدف قرار می‌دهد. در این حمله، هکر خود را به عنوان یک منبع معتبر و قانونی جا می زند و کاربران را با ارائه درخواست‌های ظاهراً معقول فریب می‌دهد. سازمان‌ها و افراد در صورتی که از این نوع حمله آگاهی نداشته باشند، ممکن است دچار خسارات جبران‌ناپذیر مالی، اعتباری و امنیتی شوند. در ادامه این مطلب با ما همراه باشید تا به بررسی جامع این موضوع و انواع حملات فیشینگ بپردازیم.

حمله فیشینگ چیست؟

حمله فیشینگ یا Phishing، همانطور که از نام آن پیداست، دقیقا مانند ماهیگیری عمل می کند؛ چرا که قربانی همانند ماهی و  هکر همانند ماهیگیر عمل میکند؛ در حملات فیشینگ، هکر می‌تواند با هدف به دست آوردن نام کاربری، پسورد، شماره‌، اطلاعات حساب بانکی یا موارد دیگر، دست به انجام این نوع از حملات سایبری بزند؛ جالب است بدانید که وجه تمایز حمله فیشینگ با دیگر شیوه ها، این است که قربانی اصلاً متوجه نیست که در حال هک شدن است! زیرا هکر خودش را به عنوان یک منبع معتبر جا می‌زند و یک درخواست به ‌ظاهر منطقی و قانونی را مطرح می‌کند و قربانی نیز در حال تعامل با یک منبع به ظاهر معتبر و قانونی است.

به طور خلاصه می توان گفت این حمله به دلیل استفاده از تکنیک‌های مهندسی اجتماعی به‌خصوص فریب دادن قربانیان، بسیار مؤثر است و قربانی‌ها به ندرت متوجه می‌شوند که اطلاعاتشان به سرقت رفته است.

برای داشتن اطلاعات بیشتر در رابطه با هکر کیست و چگونه هک می کند؟ کلیک کنید.

لیست حملات فیشینگ 2026

حملات فیشینگ در سال ۲۰۲۶ به یکی از پیچیده‌ترین و خطرناک ‌ترین تهدیدات امنیت سایبری تبدیل شده‌اند. برخلاف گذشته که این حملات با ایمیل‌های ساده و قابل تشخیص انجام می‌شدند، امروزه مهاجمان با استفاده از هوش مصنوعی، مهندسی اجتماعی پیشرفته و ابزارهای جدید، کاربران و سازمان ‌ها را مورد هدف قرار می‌دهند.

فیشینگ ایمیلی ‌(Email Phishing)

فیشینگ ایمیلی همچنان پایه‌ای ‌ترین و گسترده‌ترین نوع حمله در جهان است. در این روش، مهاجم ایمیلی با ظاهر کاملاً رسمی و مشابه سازمان‌های معتبر مانند بانک‌ها، سرویس‌های پرداخت یا شرکت‌های فناوری ارسال می‌کند.

هدف اصلی این ایمیل‌ها ترغیب کاربر به کلیک روی لینک مخرب یا وارد کردن اطلاعات حساس مانند رمز عبور، شماره کارت بانکی یا اطلاعات سازمانی است. در نسخه‌های جدید ۲۰۲۶، این ایمیل‌ها با کمک هوش مصنوعی نوشته می‌شوند و از نظر نگارشی و ظاهری، تقریباً بدون خطا هستند که همین موضوع تشخیص آن‌ها را بسیار دشوار کرده است.

فیشینگ پیامکی ‌(Smishing)

در این نوع حمله، پیامک‌هایی برای کاربران ارسال می‌شود که معمولاً شامل هشدارهای فوری مانند «حساب شما مسدود شده است» یا «پرداخت ضروری است» هستند. هدف اصلی، ایجاد حس اضطرار و ترس در کاربر است تا بدون بررسی دقیق روی لینک کلیک کند.

این لینک‌ها معمولاً به صفحات جعلی هدایت می‌شوند که اطلاعات ورود یا بانکی را سرقت می‌کنند. با گسترش استفاده از موبایل، Smishing در سال ۲۰۲۶ رشد بسیار زیادی داشته است.

فیشینگ تلفنی (Vishing)

در فیشینگ تلفنی، مهاجم از طریق تماس صوتی خود را به‌عنوان نماینده بانک، پشتیبانی فنی یا حتی نهادهای دولتی معرفی می‌کند. در این روش، از تکنیک‌های روانشناسی برای جلب اعتماد قربانی استفاده می‌شود و کاربر به ارائه اطلاعات محرمانه مانند رمز عبور، کد OTP یا اطلاعات حساب بانکی ترغیب می‌شود. در نسخه‌های جدید این حمله، در برخی موار از صدای تولید شده با هوش مصنوعی نیز استفاده می‌شود.

فیشینگ  QR Code (Quishing)

یکی از روندهای بسیار مهم سال ۲۰۲۶، حملات مبتنی بر QR Code است. در این روش، لینک مخرب داخل یک QR Code پنهان می‌شود و کاربر با اسکن آن به ‌طور مستقیم وارد یک سایت جعلی می‌شود. این نوع حمله به دلیل دور زدن فیلترهای ایمیل و آنتی ‌ویروس‌ها، بسیار خطرناک محسوب می‌شود و در محیط‌های عمومی، تبلیغات و حتی اسناد چاپی دیده می‌شود.

صفحات ورود جعلی  (Fake Login Pages)

در این روش، مهاجم صفحات وبی طراحی می‌کند که از نظر ظاهری کاملاً مشابه سایت‌های واقعی مانند Google، Microsoft یا بانک‌ ها هستند. کاربر پس از ورود اطلاعات، آن ‌ها را مستقیماً در اختیار مهاجم قرار می‌دهد. این صفحات معمولاً روی دامنه‌های مشابه یا سرویس‌های معتبر اما آلوده میزبانی می‌شوند تا اعتماد کاربر را افزایش دهند.

فیشینگ هدفمند ‌(Spear Phishing)

در این نوع حمله، مهاجم ابتدا اطلاعات دقیقی از قربانی جمع‌آوری می‌کند و سپس پیام یا ایمیلی کاملاً شخصی‌ سازی‌ شده ارسال می‌کند. به دلیل استفاده از اطلاعات واقعی مانند نام، سمت شغلی یا پروژه‌های کاری، این نوع حمله بسیار فریبنده است و نرخ موفقیت بالایی دارد. بهتر است بدانید سازمان‌ها معمولاً هدف اصلی این نوع حمله هستند.

جعل هویت مدیران ‌(CEO Fraud / Whaling)

در حملات CEO Fraud، مهاجم خود را به‌عنوان مدیر ارشد سازمان یا فردی بسیار مهم معرفی می‌کند و از کارمندان درخواست انتقال وجه یا ارسال اطلاعات محرمانه می‌کند. این نوع حمله معمولاً در شرکت‌های بزرگ رخ می‌دهد و خسارت‌های مالی قابل توجهی ایجاد می‌کند.

فیشینگ مبتنی بر سرویس‌ های ابری

در این روش، مهاجمان از سرویس‌ های معتبر مانند Google Drive، Dropbox یا GitHub برای میزبانی فایل‌ ها یا لینک‌های مخرب استفاده می‌کنند. چون این سرویس‌ها معتبر هستند، کاربران کمتر به مخرب بودن لینک شک می‌کنند و همین موضوع نرخ موفقیت حمله را افزایش می‌دهد.

فیشینگ در مرورگر ‌(Browser-based Phishing)

در این حملات، کاربر مستقیماً در مرورگر خود مورد هدف قرار می‌گیرد. صفحات جعلی ورود یا پنجره‌های پاپ ‌آپ برای سرقت اطلاعات ورود یا session کاربران استفاده می‌شوند.

فیشینگ مبتنی بر هوش مصنوعی  (AI Phishing)

پیشرفته ‌ترین نوع فیشینگ در سال ۲۰۲۶ مربوط به استفاده از هوش مصنوعی است. در این روش، مهاجم می‌تواند پیام‌هایی کاملاً طبیعی، بدون غلط و کاملاً هماهنگ با سبک نوشتاری سازمان هدف تولید کند. حتی امکان مکالمه زنده با قربانی نیز وجود دارد که باعث افزایش شدید نرخ موفقیت این حملات شده است.

حملات فیشینگ در سال ۲۰۲۶ دیگر محدود به ایمیل‌های ساده نیستند و به مجموعه‌ای از حملات پیچیده، هدفمند و مبتنی بر هوش مصنوعی تبدیل شده‌اند. شناخت انواع این حملات و آگاهی از روش‌ های جدید آن‌ها، مهم‌ترین گام برای جلوگیری از سرقت اطلاعات و کاهش ریسک‌های امنیت سایبری در سازمان‌ها و کاربران عادی است.

حمله فیشینگ چیست؟

بهترین دفاع در برابر حملات فیشینگ

حملات فیشینگ یکی از خطرناک ‌ترین و متداول ‌ترین تهدیدات سایبری هستند که هدف آن‌ها دزدیدن اطلاعات شخصی کاربران است. این حملات معمولاً از طریق ایمیل‌ها، پیامک‌ها و حتی شبکه‌های اجتماعی انجام می‌شوند و کلاهبرداران سعی می‌کنند با طراحی وب ‌سایت‌های جعلی یا ارسال پیام‌ های فریبنده، کاربران را ترغیب به ارائه اطلاعات حساس خود کنند.

یکی از بهترین دفاع‌ها در برابر حملات فیشینگ، آموزش و آگاهی کاربران است. بسیاری از افراد هنوز نمی‌ دانند چگونه ایمیل‌های مشکوک را شناسایی کنند یا چه نشانه‌هایی را باید مد نظر قرار دهند. کاربران باید بدانند که سازمان‌های معتبر هرگز اطلاعات حساس را از طریق ایمیل درخواست نمی‌کنند. به همین دلیل، اگر ایمیلی دریافت کردید که از شما خواسته می‌شود به لینک خاصی مراجعه کنید یا اطلاعات خود را وارد کنید، باید بسیار محتاط باشید و در مورد صحت آن تحقیق کنید.

استفاده از نرم‌افزارهای امنیتی نیز یکی از روش‌های مؤثر برای جلوگیری از حملات فیشینگ است. نرم‌افزارهای آنتی ‌ویروس و ضد بدافزار می‌توانند به شناسایی و مسدود کردن وب ‌سایت‌های فیشینگ کمک کنند. همچنین، به‌روزرسانی مداوم این نرم‌افزارها برای حفظ امنیت سیستم بسیار حائز اهمیت است. بسیاری از نرم‌افزارهای امنیتی اکنون شامل ویژگی‌هایی هستند که به‌طور خودکار ایمیل‌ها و لینک‌های مشکوک را بررسی می ‌کنند.

احراز هویت دو مرحله‌ ای یکی دیگر از ابزارهای مفید برای مقابله با حملات فیشینگ است. این روش باعث می‌شود حتی اگر یک کلاهبردار به رمز عبور شما دسترسی پیدا کند، برای ورود به حساب کاربری به اطلاعات اضافی مانند کد تأیید ارسال ‌شده به گوشی شما نیاز داشته باشد. این لایه اضافی امنیتی می‌تواند به ‌طور قابل توجهی خطر سرقت هویت و اطلاعات شخصی را کاهش دهد.

در نهایت، بررسی دقیق  URLها نیز می‌تواند به شناسایی وب ‌سایت‌های فیشینگ کمک کند. بسیاری از وب ‌سایت‌های جعلی از دامنه‌هایی استفاده می‌کنند که ممکن است مشابه وب‌ سایت‌های معتبر باشند، اما در واقع غیرمعتبر هستند. قبل از کلیک روی لینک‌ها، بهتر است URL را بررسی کنید و مطمئن شوید که به وب ‌سایت رسمی و معتبر اشاره می‌کند.

با رعایت این نکات، کاربران می‌توانند خود را در برابر حملات فیشینگ محافظت کنند و از امنیت اطلاعات خود اطمینان حاصل نمایند. آگاهی، احتیاط و استفاده از ابزارهای مناسب، کلیدهای اصلی برای مقابله با این تهدیدات سایبری هستند.

انواع حملات فیشینگ

میدانید که هکرها از روش‌های مختلف و متنوعی برای فریب قربانیان خود استفاده می‌کنند ولی در نهایت، همه این طعمه ‌ها در یکی از قالب‌های فیشینگ جای می‌گیرند و وجه اشتراک همه آن‌ها نیز مهندسی اجتماعی است و در ادامه به انواع روش های فیشینگ را معرفی می‌کنیم:

فیشینگ هدف‌دار (Spear Phishing)

فیشینگ هدفدار یا نیزه‌ای، رایج ترین نوع حمله فیشینگ بوده و برای فریب دادن افراد یا شرکت‌های خاص طراحی می‌شود؛ پیش ‌نیاز صورت گرفتن این نوع حمله، اطلاعات و داده های حساسی است که هکر از قبل، درباره هدف خود جمع‌آوری کرده یا در بعضی اوقات خریداری می‌کند؛ در واقع می توان گفت که حمله فیشینگ هدفمند یا هدف دار، یک حمله‌ اختصاصی و شخصی محسوب می‌شود.

فیشینگ شبیه‌ سازی ‎‌شده (Clone Phishing)

در حمله فیشینگ شبیه ‌سازی ‌شده، هکر هویت منابع معتبر را جعل می کند و با استفاده از همین هویت جعلی، کاربران و قربانیان خود را فریب می دهد؛ به این صورت که هکر (فیشر)، ایمیل یا پیامی معتبر که قبلاً از سوی یک منبع سازمانی برای کاربر ارسال‌ شده بود را کپی و دستکاری کرده و لینک آلوده یا پیوست مخرب به آن اضافه کرده و سپس ایمیل جعلی را از طریق آدرسی مشابه آدرس فرستنده اصلی و معتبر، برای کاربر مجددا ارسال می‌کند.

فیشینگ شکار نهنگ (Whaling Phishing)

شکار نهنگ یا Whaling Phishing، یک زیر مجموعه برای فیشینگ هدف‌دار محسوب می شود با این تفاوت که در این شیوه، اغلب سازمان ‌ها، گروه‌ ها یا افراد ثروتمند مانند مدیران ارشد و برند های مطرح مورد هدف قرار می‌ گیرند و قلاب ماهیگیری آن ‌ها نیز اغلب احضاریه ‌های قانونی یا موارد اجرایی حساس هستند و از رایج‌ ترین تکنیک های این نوع حمله فیشینگ، می توان به ارسال کردن ایمیل جعلی به بخش مالی، طوری که انگار این ایمیل از طرف مدیر عامل فرستاده شده نیز اشاره کرد.

فیشینگ پیامکی (Smishing Phishing)

این نوع حمله فیشینگ در قالب ارسال پیامک صورت می گیرد که به آن Smishing نیز می‌گویند؛ احتمال خواندن پیامک ‌ها توسط کاربران بیشتر از احتمال خواندن ایمیل‌ ها است و همچنین کاربر بعد از دریافت پیامک، یک اعلان یا نوتیفیکیشن نیز دریافت می کند که همین موارد باعث می شوند پیام هکر در این نوع حمله بیشتر توسط قربانیان دیده شود.

۴. فیشینگ پیامکی (Smishing Phishing)

ویشینگ (Vishing)

در این نوع از حمله فیشینگ، به‌طور خاص و برنامه ریزی شده ای از تماس تلفنی استفاده می‌ شود به طوری که، فیشر حتی می‌تواند یک پیام صوتی ضبط ‌شده را برای قربانی پخش کند؛ بسیاری از هکرها با استفاده از همین روش خود را به ‌عنوان کارمند توییتر جا زدند و با فریب کارمندان دیگر، آن ‌ها را به لو دادن اطلاعات لاگین حسابشان از طریق تماس تلفنی وادار کرده‌ اند.

فیشینگ ایمیل (Email Phishing)

یکی از رایج ترین روش ‌های حمله فیشینگ ارسال ایمیل است که ایمیل، به عنوان یکی از معتبر ترین و رسمی ‌ترین ابزار های ارتباطی و تبادلاتی، فرصت بسیار مناسبی را برای هکر ها فراهم می‌کند تا خود را در ارتباطات بین افراد و سازمان‌ها جا بزنند؛ به طوری که در این روش، هکر با ارسال ایمیل حاوی لینک جعلی، کاربر را فریب می ‌دهد تا وارد آن لینک شود و اقداماتی را که به سود هکر (فیشر) است، انجام دهد که این اقدامات معمولا شامل پر کردن فرم ‌هایی با اطلاعات حساس مانند اطلاعات اکانت، حساب های بانکی و… است.

فیشینگ چاله آبیاری (Watering Hole Phishing)

در این نوع حمله فیشینگ چاله آبیاری یا همان Watering Hole Phishing، فیشر (هکر) با زیر نظر گرفتن کاربران یک مجموعه یا سازمان، وب‌ سایت‌ های محبوب را که بیشترین بازدید را دارند، شناسایی کرده و سپس با تزریق بدافزار یا اسکریپت‌ های آلوده در این وب ‌سایت ‌ها، از کاربران فریب خورده سوء استفاده می‌کنند.

فیشینگ اپلیکیشن (Application Phishing)

فیشینگ اپلیکیشن یا Application Phishing، یک حمله سایبری است که در آن مهاجم از طریق یک اپلیکیشن کاربردی، کاربران را فریب می دهد تا به اطلاعات حساس آن ها دسترسی پیدا کند؛ جالب است بدانید که اپلیکیشن‌ های آلوده به بدافزار یا جعلی، به طوری طراحی می ‌شوند که شبیه به اپلیکیشن ‌های معتبر و قانونی به نظر می رسند تا کاربران را به سمت دانلود و استفاده از آن ‌ها هدایت کنند؛ ولی پس از نصب این نوع اپلیکیشن‌ ها، اطلاعات حساس کاربران مانند نام کاربری، پسورد، اطلاعات بانکی و دیگر داده‌های مهم  و شخصی به سرقت میروند.

فیشینگ جعل هویت و جایزه

در برخی از شیوه های فریبنده‌ ی حمله فیشینگ، فیشر با جعل کردن هویت یک فرد مشهور و از طریق شبیه ‌سازی صدا، لحن و سایر مشخصات دقیق آن فرد مشهور تله‌ ای هوشمندانه برای قربانیان خود پهن می‌کند و حتی برای فریب بیشتر، ممکن است وعده‌ هایی مانند جوایز نیز در این پیام ‌ها داده شود؛ در مواردی ممکن است اکانت کاربری فرد مشهور در پلتفرم‌ های مختلف نیز توسط هکر هک شود و دریافت پیامی از سوی یک حساب کاربری معتبر و شناخته ‌شده توسط یک طرفدار، شک و تردید آن قربانی را به ‌طور کامل از بین می‌برد و او را به دام فیشینگ گرفتار می‌کند.

۹. فیشینگ جعل هویت و جایزه

فیشینگ ریدایرکت وب ‌سایت ‌ها

حمله فیشینگ ریدایرکت، هدایت کاربر از یک وب ‌سایت به یک وب ‌سایت دیگر است؛ به طوری که کاربر با کلیک روی یک آدرس www.example1.com، بلافاصله بدون هیچ اطلاعی، به طور خودکار به آدرس ww.example2.com منتقل می‌شود؛ ولی باید توجه داشت که بسیاری از وب ‌سایت ‌ها از ریدایرکت ‌هایی دارند که خودشان تنظیم و اعمال کرده اند ولی فیشر ها هم ممکن است از ریدایرکت‌ های جعلی برای هدایت قربانیان به صفحات مورد نظر خود استفاده کنند.

تایپو اسکوارتینگ 

هکرها در حمله فیشینگ از وب ‌سایت ‌های جعلی که ابزار اصلی این حملات نیز محسوب می شود استفاده می کنند و به آن ها “سایت‌های فیشینگ” نیز گفته می‌شود؛ این وب سایت ها ظاهری بسیار شبیه به وب‌ سایت ‌های معتبر مانند بانک ‌ها یا فروشگاه ‌های اینترنتی دارند و در این روش، هکرها با استفاده از تکنیکی به نام Typosquatting یا “دزدی برند” آدرس این وب‌ سایت ‌های جعلی را به طوری طراحی می‌ کنند که بسیار با آدرس واقعی وب‌سایت مورد نظر متشابه باشد تا کاربران ناآگاه که توجهی به آدرس سایت ندارند، به راحتی فریب این شباهت را می خورند و وارد سایت فیشینگ می شوند و به همین ترتیب، فیشر به راحتی اطلاعات شخصی و محرمانه آن ‌ها را سرقت می کند.

خطرات حملات فیشینگ

یک حمله فیشینگ موفق، عواقب جبران ناپذیری برای افراد و سازمان ها به دنبال دارد زیرا مجرمان سایبری می توانند با داشتن اطلاعات کاربری قربانی، وارد سیستم شوند و به اپلیکیشن های شخصی و شرکتی دسترسی پیدا کنند و سپس با تغییر پسورد، دسترسی مالکین را به حساب های خودشان متوقف کنند و همچنین آن ها می توانند با اضافه کردن عوامل احراز هویت چند عاملی، امکان دسترسی به حساب ها را حتی سخت تر کنند.

این موضوع بیشتر زمانی دردسر ساز می شود که هکر از طریق ایمیل، پیام های ظاهرا قانونی و معتبر را به کاربران مختلف ارسال می کند و در نهایت کل شبکه به خطر می افتد؛ هکرها پس از وارد شدن به شبکه سازمان، می توانند با استفاده از مجوز هایی که از کارکنان به دست آورده اند، بدافزار هایی را نصب کنند یا حتی می توانند سیستم های شرکتی را خاموش کرده و پول و مالکیت معنوی را سرقت کنند!

نحوه عملکرد حمله فیشینگ

باید بدانید که اکثر حملات فیشینگ از طریق ایمیل انجام می شود و مهاجم، بسیاری از ایمیل های فیشینگ را به صورت عمده، بر اساس لیستی از ایمیل ها، به کاربران ارسال می کند تا شاید حداقل بعضی از آن کاربران را فریب دهد؛ در این ایمیل ها، فرستنده معمولا خود را به عنوان یک نهاد معتبر، مانند یک سازمان خدماتی شخصی یا یک تأمین کننده معرفی کند و هدف از ارسال این ایمیل ها این است که کاربر فریب بخورد و به آن ایمیل پاسخ دهد یا روی پیوندی کلیک کند تا با این کلیک، او به یک وب سایت جعلی که به ظاهر یک وب سایت معتبر و قانونی است، هدایت شده و سپس مهاجم بتواند پسورد او را را بدزدد.

تفاوت فارمینگ و فیشینگ

دانستیم که حمله فیشینگ جعل یک ایمیل یا وب ‌سایت با هدف فریب قربانیان برای بدست آوردن یا افشای اطلاعات شخصی یا نصب بدافزار است ولی در حمله فارمینگ، هکر به سرور DNS (سیستم نام دامنه) نفوذ کرده و کاربران را به وب‌سایت جعلی هدایت می‌کند.

برای مثال در حمله فیشینگ، ایمیلی به کاربر ارسال می شود که ظاهراً از طرف بانک است و از او می‌خواهد به دلیل مشکلات امنیتی به صورت فوری وارد حساب خود شود و کاربر با کلیک کردن روی لینک موجود در ایمیل، به یک وب ‌سایت جعلی مشابه سایت بانک که فیشر طراحی کرده است هدایت می‌شود و اطلاعات ورود خود را در این وب ‌سایت جعلی ثبت کرده بدین گونه این اطلاعات محرمانه به دست مهاجم می‌رسد؛ اما در حمله فارمینگ، کاربر آدرس وب‌ سایت بانک را در مرورگر خود وارد می‌ کند ولی به دلیل دستکاری DNS توسط مهاجم یا آلودگی به بدافزار، به وب‌ سایت جعلی هدایت می‌شود و اطلاعات ورود خود را در این سایت جعلی ثبت کرده و کاربر بدون اینکه متوجه باشد، اطلاعات محرمانه بانکی خود را به دست مهاجم میرساند.

برای داشتن اطلاعات بیشتر در رابطه DNS کلیک کنید.

تفاوت فارمینگ و فیشینگ

فیشینگ نیزه ای

در حمله فیشینگ نیزه ای، قربانیان به صورت اختصاصی و هدفمند انتخاب می شوند و اطلاعات و دیتا حساس درباره یک فرد خاص جمع آوری می گردد؛ در حالی که در حمله فیشینگ، به طور همزمان به افراد زیادی ایمیل ارسال می شود.

فیشینگ نیزه ای را در واقع می توان تلاشی هدفمند برای سرقت اطلاعات شخصی مانند شماره تلفن، مکان محل سکونت، خرید های اینترنتی اخیر کاربر و … در نظر گرفت؛ مهاجم برای بدست آوردن اطلاعات شخصی این کاربر خاص، وانمود می کند که یک دوست قدیمی یا یک سازمان قابل اعتماد است و از طریق ایمیل یا سایر پیام رسان های آنلاین با او ارتباط برقرار می کند؛ جالب است بدانید که حمله فیشینگ نیزه ای، موفق ترین روش کسب اطلاعات شخصی و محرمانه در اینترنت محسوب می شود.

والینگ

حمله والینگ، یک قدم فراتر از فیشینگ نیزه ای است و نوع خاصی از حمله فیشینگ نیزه ای محسوب می شود که در آن هکر ها افراد برجسته ای مانند مقامات عالی رتبه دولتی یا مدیران عامل را مورد هدف قرار می دهند؛ در حملات والینگ معمولا سعی می کنند که زیردستان فرد قربانی را مجبور به انجام عملیاتی کنند تا کلاهبرداران به اهداف شرورانه خود برسند؛ همچنین جالب است بدانید که گزارش FBI آمریکا نشان می دهد که مجرمان معمولا سعی می کنند دسترسی و کنترل مدیر ارشد مالی یا مدیر عامل سازمان ها را به دست آورده و حساب آن ها را جعل کنند.

چگونه از حملات فیشینگ جلوگیری کنیم؟

یکی از مهم ترین اقدامات پیشگیرانه که بایستی توسط سازمان ها برای محافظت از کارمندان و کسب و کار صورت گیرد، آموزش در مورد خطرات فیشینگ و نحوه شناسایی حملات مشکوک به کارکنان سازمان است؛ جلوگیری از حملات فیشینگ در سال ۲۰۲۶ نیازمند ترکیبی از آگاهی کاربر، ابزارهای امنیتی و رعایت اصول ساده اما بسیار مهم است. مهم‌ترین نکته این است که کاربران باید همیشه نسبت به پیام‌ها، لینک‌ها و درخواست‌های غیرمنتظره حساس باشند، زیرا اکثر حملات فیشینگ بر پایه فریب و ایجاد حس اضطرار طراحی می‌شوند.

اولین و مهم‌ترین اقدام، بررسی دقیق لینک‌ها قبل از کلیک است. بسیاری از حملات فیشینگ از دامنه‌هایی استفاده می‌کنند که بسیار شبیه سایت‌های اصلی هستند، اما تغییر بسیار کوچکی در دامنه آن وجود دارد. از این رو وارد کردن دستی آدرس سایت به جای کلیک روی لینک می‌تواند ریسک را به‌طور قابل توجهی کاهش دهد.

فعال‌سازی احراز هویت دو مرحله‌ای (2FA) نیز یکی از مؤثرترین روش‌ها برای جلوگیری از دسترسی غیرمجاز است. حتی اگر رمز عبور کاربر در یک حمله فیشینگ لو برود، بدون کد تایید دوم که برای کاربر اس ام اس میشود، مهاجم نمی‌تواند وارد حساب شود.

استفاده از ابزارهای مدیریت رمز عبور (Password Manager) نیز اهمیت زیادی دارد، زیرا این ابزارها فقط در سایت‌های واقعی اطلاعات ورود را تکمیل می‌کنند و در صفحات جعلی معمولاً کار نمی‌کنند، که خود یک نشانه هشدار است.

از طرف دیگر، کاربران باید نسبت به پیام‌های فوری و اضطراری مانند «اکانت شما مسدود شد» یا «پرداخت فوری انجام دهید» حساس باشند، زیرا این پیام‌ها معمولاً برای ایجاد فشار روانی و کاهش دقت کاربر طراحی می‌شوند.

در نهایت، آموزش و آگاهی امنیتی نقش کلیدی دارد چرا که بسیاری از حملات فیشینگ به دلیل خطای انسانی موفق میشوند. بنابراین افزایش دانش کاربران و کارکنان سازمانی مهم‌ترین لایه دفاعی در برابر این نوع حملات محسوب می‌شود. 

برای آموزش کارکنان و افزایش امنیت سازمانتان میتوانید از کادر مجرب داریا کمک بگیرید. تیم داریا با ارائه مدرک آموزشی به کارمندان شما پس از گذراندن دوره آموزشی میتواند به شما در داشتن یک سیستم امن کمک کند. 

همچنین شرکت داریا، با فعالیت موثری که در زمینه امنیت شبکه، به مشتریان خود در رابطه با تامین، حفظ و تقویت امنیت شبکه کمک می کند و همچنین وارد کننده معتبر محصولات فورتی گیت، سوفوس و سیسکو است که این محصولات را با ضمانت در اختیار مشتریان خود قرار می دهد. شما می توانید برای دریافت مشاوره رایگان و خرید فایروال که یکی از ابزار های اصلی پیشگیری از حملات فیشینگ است، با کارشناسان ما در ارتباط باشید.


اقدامات امنیتی پیشگیرانه

جمع بندی

به طور کلی آگاهی از حملات فیشینگ و روش‌های مقابله با آن‌ها برای حفظ امنیت اطلاعات شخصی و مالی بسیار ضروری است. با رعایت نکات امنیتی و دقت در مواجهه با پیام‌ها و درخواست‌های مشکوک، می‌توان از افتادن در دام این حملات جلوگیری کرد. هرچه بیشتر با تکنیک‌های فیشینگ آشنا شویم و هوشیارتر عمل کنیم، احتمال آسیب‌دیدگی ناشی از این تهدیدات کاهش می‌یابد. پس همواره به یاد داشته باشید که امنیت در فضای مجازی از خود ما شروع می‌شود.

شرکت های امنیت سایبری در ایران

شرکت های امنیت سایبری در ایران

به نظرتان دیگر زمان آن نرسیده است که امنیت شرکتتان را به سطح بالایی ارتقا دهید و کسب و کارتان را ایمن کنید؟؟ زمان دیگر عوض شده است و دیگر نمیتوان به سیستم های امنیتی نظیر پسوردهای طولانی، قطع کردن اینترنت برای قطع کردن دسترسی هکرها و …. اتکا کرد.

شرکت های امنیت سایبری در ایران

همکاری با شرکت‌ های تخصصی امنیت سایبری و بهره‌گیری از دانش کارشناسان فنی در طراحی، پیاده‌سازی و نگهداری زیرساخت‌های شبکه، یکی از مهم‌ ترین الزامات برای ایجاد یک شبکه امن و پایدار است.

توجه داشته باشید که استفاده از تجهیزات قدرتمند به تنهایی کافی نیست و تنها در صورتی می‌تواند اثربخش باشد که در کنار معماری صحیح امنیتی و پیکربندی اصولی مورد استفاده قرار گیرد.

در این میان، شرکت‌هایی مانند داریا، رسیس، افراتک، رادین، دمسان رایانه و آرکا با ارائه خدمات تخصصی در حوزه امنیت شبکه و تأمین تجهیزات معتبر، نقش مهمی در ارتقاء سطح امنیت سازمان‌ها ایفا می‌کنند. از این رو، سازمان‌ها و شرکت‌هایی که با اطلاعات حساس و محرمانه سروکار دارند، باید بهره‌گیری از خدمات این مجموعه‌های تخصصی را در اولویت خود قرار دهند تا ریسک نفوذ و حملات سایبری را به حداقل برسانند.

در این میان توجه داشته باشید که داریا جز معدود مجموعه هایی است که گواهی عدم بلاکی تا پایان مدت اعتبار لایسنس صادر میگردد.

امنیت شبکه چیست؟

امنیت شبکه مجموعه‌ای از سیاست‌ها، فناوری‌ها و ابزارهایی است که برای حفاظت از شبکه‌های کامپیوتری در برابر دسترسی غیرمجاز، حملات سایبری و سوءاستفاده از داده‌ها استفاده می‌شود. هدف اصلی آن حفظ محرمانگی، یکپارچگی و دسترس‌پذیری اطلاعات است.

نقش شرکت‌های امنیت شبکه

شرکت‌های امنیت شبکه موظف اند، زیرساخت سازمان ‌ها و شرکت ها را به صورت اصولی طراحی و ایمن ‌سازی کنند تا در هنگام مواجه با حملات سایبری مشکلی برای زیر ساخت به وجود نیاید. از جمله نقش های کلیدی شرکت های امنیت شبکه میتوان به موارد زیر اشاره کرد:

  • مشاوره امنیتی
  • طراحی معماری شبکه
  • تأمین تجهیزات امنیتی
  • پیاده‌سازی راهکارهای امنیتی
  • مانیتورینگ و پشتیبانی

نقش شرکت‌های امنیت شبکه

شرکت‌ های امنیت شبکه در ایران

در ایران شرکت ‌های متعددی در حوزه امنیت شبکه فعالیت می ‌کنند که خدماتی مانند طراحی زیرساخت امن، تأمین تجهیزات امنیتی، پیاده‌سازی راهکارهای حفاظتی و ارائه خدمات مانیتورینگ و پشتیبانی را به سازمان ‌ها و ارگان های مختلف ارائه می ‌دهند.

بهتر است بدانید با توجه به افزایش تهدیدات سایبری، نقش این شرکت ‌ها در حفظ امنیت اطلاعات و جلوگیری از نفوذهای مخرب بسیار حیاتی شده است و انتخاب یک شرکت برای همکاری نیز به یکی از دغدغه ها نیز تبدیل شده است.

در میان مجموعه‌های فعال این حوزه، شرکت داریا به عنوان یکی از ارائه‌ دهندگان تخصصی تجهیزات و راهکارهای امنیت شبکه در ایران شناخته می‌ شود که با تمرکز بر تأمین تجهیزات معتبر و ارائه خدمات مشاوره و پیاده‌سازی، به سازمان‌ ها کمک می ‌کند تا زیرساختی امن، پایدار و متناسب با نیازهای عملیاتی خود ایجاد کنند.

چرا انتخاب شرکت مناسب اهمیت دارد؟

انتخاب یک شرکت معتبر در حوزه امنیت شبکه باعث می‌شود:

  • طراحی شبکه به صورت اصولی انجام شود
  • تجهیزات متناسب با نیاز سازمان انتخاب شوند
  • ریسک‌های امنیتی کاهش یابد
  • پشتیبانی و نگهداری به‌درستی انجام شود.

نقش شرکت‌های امنیت شبکه

داریا با تکیه بر تجربه متخصصین فنی و دانش به ‌روز در حوزه امنیت شبکه، خدمات مشاوره امنیت سایبری را به‌ صورت تخصصی و کاملا رایگان در اختیار سازمان‌ ها و کسب ‌و کارها قرار می‌ دهد.

در این مشاوره، وضعیت فعلی زیرساخت شبکه بررسی شده و نقاط ضعف امنیتی، ریسک‌های احتمالی و راهکارهای بهینه‌سازی شناسایی می‌شوند تا سازمان‌ ها و شرکت ها بتوانند با کمترین هزینه و بیشترین بازده، سطح امنیت خود را ارتقا دهند. هدف داریا این است که مسیر طراحی و پیاده‌سازی یک شبکه امن را برای سازمان‌ها ساده‌تر، دقیق ‌تر و قابل اطمینان ‌تر کند.

برای برقراری ارتباط با تیم داریا تنها یک تماس با شماره 0416224 کافی است. شما به اندازه یک تماس برای داشتن یک سازمان امن با بهترین تیم های مشاوره ایران فاصله دارید.

نقش شرکت‌های امنیت شبکه

مشاوره امنیت سایبری

داریا با تکیه بر تجربه متخصصین فنی و دانش به ‌روز در حوزه امنیت شبکه، خدمات مشاوره امنیت سایبری را به‌ صورت تخصصی و کاملا رایگان در اختیار سازمان‌ ها و کسب ‌و کارها قرار می‌ دهد.

در این مشاوره، وضعیت فعلی زیرساخت شبکه بررسی شده و نقاط ضعف امنیتی، ریسک‌های احتمالی و راهکارهای بهینه‌سازی شناسایی می‌شوند تا سازمان‌ ها و شرکت ها بتوانند با کمترین هزینه و بیشترین بازده، سطح امنیت خود را ارتقا دهند. هدف داریا این است که مسیر طراحی و پیاده‌سازی یک شبکه امن را برای سازمان‌ها ساده‌تر، دقیق ‌تر و قابل اطمینان ‌تر کند.

برای برقراری ارتباط با تیم داریا تنها یک تماس با شماره 0416224 کافی است. شما به اندازه یک تماس برای داشتن یک سازمان امن با بهترین تیم های مشاوره ایران فاصله دارید.

تجهیزات امنیت شبکه

امن‌ سازی یک سازمان و شبکه صرفاً با استفاده از یک یا چند ابزار امنیتی ممکن نیست، بلکه نیازمند به‌کارگیری مجموعه‌ای از تجهیزات و راهکارهای امنیتی یکپارچه و چندلایه است. هر یک از این تجهیزات بخشی از فرآیند حفاظت از داده‌ها، کنترل دسترسی و مقابله با تهدیدات سایبری را بر عهده دارند و در کنار هم یک ساختار دفاعی قدرتمند برای شبکه ایجاد می‌کنند. در ادامه، لیست تجهیزاتی که نقش مهمی در افزایش امنیت شبکه دارند ارائه شده است.

فایروال (Firewall)

  • FortiGate
  • Sophos XGS Firewall
  • Cisco Firepower
  • Palo Alto PA Series
  • Check Point Quantum

IDS/IPS

  • Snort
  • Suricata
  • سیستم‌های IPS داخلی فایروال‌ها

وب اپلیکیشن فایروال (WAF)

  • FortiWeb
  • F5 Advanced WAF
  • Imperva WAF

VPN

  • SSL VPN
  • IPsec VPN
  • Site-to-Site VPN
  • FortiClient
  • Cisco AnyConnect
  • Sophos Connect

کنترل دسترسی شبکه (NAC)

  • FortiNAC
  • Cisco ISE
  • Aruba ClearPass

امنیت Endpoint

  • Sophos Intercept X
  • FortiEDR
  • Kaspersky Endpoint Security
  • ESET Protect

امنیت ایمیل

  • FortiMail
  • Proofpoint
  • Cisco Email Security

SIEM و مدیریت لاگ

  • FortiAnalyzer
  • Splunk
  • IBM QRadar
  • Elastic SIEM

محافظت DDoS

  • FortiDDoS
  • Cloudflare
  • Arbor Networks

تجهیزات زیرساخت شبکه

  • Cisco
  • Juniper Networks
  • HPE

البته توجه فرمایید استفاده از تجهیزات امنیت شبکه در سازمان‌ها تنها به خرید چند ابزار محدود نمی‌شود، بلکه یک رویکرد یکپارچه برای حفاظت از داده‌ها، کنترل دسترسی کاربران و جلوگیری از حملات سایبری است. این تجهیزات در کنار هم یک لایه دفاعی چندگانه ایجاد می‌کنند که می‌تواند تهدیدات داخلی و خارجی را شناسایی و مهار کند.

انتخاب صحیح این راهکارها بسته به اندازه سازمان، نوع زیرساخت و سطح حساسیت اطلاعات متفاوت است و نیاز به طراحی دقیق معماری امنیتی دارد. در نهایت، پیاده‌سازی و نگهداری اصولی این تجهیزات نقش مهمی در افزایش پایداری شبکه و کاهش ریسک‌های امنیتی در سازمان خواهد داشت.

سخن پایانی

این روز ها امنیت شبکه یک ضرورت حیاتی برای سازمان ‌ها است و تنها با استفاده از تجهیزات پیشرفته و طراحی اصولی قابل دستیابی است. شرکت‌های فعال در این حوزه نقش مهمی در کاهش ریسک‌های سایبری دارند و انتخاب یک مجموعه متخصص می‌تواند تفاوت بزرگی در سطح امنیت سازمان ایجاد کند.

Recent search terms:

  • https://www darianet com/cybersecurity-companies-in-iran/
شرکت های ارائه دهنده تجهیزات امنیت شبکه

شرکت های ارائه دهنده تجهیزات امنیت شبکه

زمانی که صحبت از امنیت شبکه و سازمان ها میشود، نام شرکت های معتبر بر سر زبان ها می افتد. شرکتی که با ارائه بهترین خدمات به شما میتواند جلوی بروز هر گونه تهدید امنیتی را بگیرد و از بروز مشکلاتی همچون بلاک شدن فایروال جلوگیری کند. در کشورمان ایران شرکت های ارائه دهنده تجهیزات و خدمات شبکه زیادی وجود دارد؛ اما نکته مهم اینجاست، کدام شرکت امنیتی بهترین خدمات را ارائه میدهد؟ مهم ترین اصل ها برای انتخاب یک شرکت امنیتی برای همکاری چیست؟

کدام شرکت امنیتی بهترین خدمات را ارائه میدهد؟

پاسخ به این سوال که کدام شرکت امنیتی بهترین خدمات را ارائه می دهد، جوابی یکسان برای همه سازمان ها ندارد و به نوع و کیفیت خدماتی که ارائه میدهد بستگی دارد. از جمله عواملی که یک شرکتی امنیتی را به یک شرکت حرفه ای تبدیل میکند، به شرح زیر است:

  • ارائه ضمانت نامه عدم بلاکی
  • سواد بالای تیم فنی شرکت
  • پشتیبانی مداوم
  • پشتیبان فنی سریع و تخصصی
  • پاسخگویی در هر لحظه و هر زمان
  • ارائه تجهیزات اورجینال و آکبند

به طور خلاصه در حوزه امنیت شبکه، کیفیت اجرا و مدیریت صحیح بسیار مهم تر از سایر ارکان از جمله قیمت است.

لیست شرکت های ارائه دهنده تجهیزات امنیت شبکه

در این بخش به معرفی برخی از شرکت‌های فعال و پیشرو در زمینه تأمین و پیاده‌سازی تجهیزات امنیت شبکه در ایران می‌پردازیم؛ شرکت‌هایی که با تکیه بر دانش فنی، تجربه اجرایی و همکاری با برندهای معتبر، نقش مؤثری در ارتقای امنیت زیرساخت‌های سازمانی ایفا می‌کنند.

  1. شرکت داریا

شرکت داریا، یک شرکت ارائه دهنده راهکارهای امنیتی و ارتباطی شبکه است که در تامین، استقرار و پشتیبانی از دستگاه های کمپانی هایی نظیر فورتی نت، سیسکو، سوفوس، پالوآلتو و … برای محافظت از سرمایه های مادی و معنوی شرکت ها پیشرو می باشد. شرکت داریا با طراحی زیرساخت شبکه سازمان های بزرگ و کوچک، توانسته است جایگاه ویژه ای در ایران به عنوان معتبر ترین شرکت های امنیتی به دست آورد.

این شرکت با بهره گیری از تیم فنی ماهر و ارائه رویکردی واقع گرایانه، معتقد به مشارکت مستحکم به عنوان شرط موفقیت است و شعار این مجموعه پیشبرد کارها به شیوه ای سریع و هوشمند، با ارائه گارانتی معتبر است. بهتر است بدانید در حال حاضر وزارتخانه ها، سازمان‌ها، دانشگاه‌ها و شركت های بزرگ كشور از خدمات این مجموعه استفاده می کنند. برای دریافت مشاوره رایگان برای خرید انواع تجهیزات شبکه از جمله فایروال، روتر، سوئیچ، اکسس پوینت و … و یا دریافت خدمات فنی می توانید با کارشناسان داریا به شماره 0416224  تماس حاصل فرمایید.

  1. شرکت کامکو

این شرکت فعالیت خود را در سال 92 با نام شرکت پرشین پادانا آغاز کرد ولی در سال 95 شرکت جدیدی به نام کارا ایده ماندگار با نام تجاری کامکو ثبت شد و کلیه اعضا شرکت قبلی، در مجموعه جدید به فعالیت خود ادامه دادند. کامکو در حال حاضر خدمات مورد نیاز شبکه‌های کامپیوتری را ارائه می‌دهد.

  1. شرکت ایمن شبکه هوشمند

با کمتر از یک دهه تجربه، مجموعه ای است که از طریق تکنولوژی های مدرن و به روز در زمینه شبکه های کامپیوتری و مخابراتی با فراهم ساختن زیرساخت‌های مناسب و مورد نیاز مجموعه ها، راهکارهای مناسبی را ارائه می دهد.

  1. شركت رایان سامانه آرکا

این شرکت با در نظر گرفتن نيازهای عصر جدید و با هدف ارائه راهكارهای جامع براي نيازهای ICT كشور و با بهره گيری از تجارب متخصصين شبكه و ارتباطات، خدمات گسترده ای در زمينه پياده سازی، مشاوره و ارائه راهكارهاي جامع فن آوري اطلاعات به ويژه در زمينه امنيت، مديريت، پيام رساني و سهميه بندي پهناي باند ارائه مي‌نمايد.

  1. شرکت رایان نت پرداز دانا

یک شرکت دانش بنیان در حوزه آی تی و ارتباطات است که به صورت سهامی خاص تاسیس گردید. این شرکت تشخیص و تامین نیازهای شرکای تجاری خود را با همکاری با بهترین کمپانی‌های دنیا و هم‌چنین تیم متخصص در دستور کار دارد و در حوزه‌های مشاوره فنی، تامین تجهیزات، پشتیبانی آی تی در صنعت انفورماتیک و بانکداری الکترونیک فعالیت دارد.

  1. شرکت فنی و مهندسی امن‌‌پردازان کویر (APK)

این شرکت به منظور ارائه راهکارهای جامع و یکپارچه حرفه‌ای در زمینه امنیت شبکه و اطلاعات تأسیس شد. شعار این شرکت حس خوب اعتماد است و رسالت خود را ایجاد سازمان امن با تکیه بر استانداردهای جهانی تعریف کرده است. با تکیه بر تخصص پرسنل خود و ایجاد بستر مناسب برای تولید دانش، گام‌هایی را در زمینه طراحی، اجرا و پشتیبانی سرویس‌ها و محصولات بومی در حوزه امنیت سایبری برداشته است.

سخن پایانی

با گسترش روز افزون تهدیدات سایبری نیاز به محافظت از داده ها و دارایی های دیجیتال شرکت ها نیز به طور قابل توجهی افزایش یافته است؛ از این رو انتخاب یک مجموعه درست با تیم فنی قوی انتخابی ایده آل برای محافظت از اطلاعات سازمان و نهاد ها می باشد

سوالات متداول

منظور از امنیت شبکه چیست؟

زمانی که از امنیت شبکه سخن به میان می آید، منظور حفاظت از زیرساخت شبکه در برابر دسترسی غیرمجاز، سو استفاده یا سرقت است و همچنین شامل ایجاد زیرساخت ایمن برای دستگاه ها، اپلیکیشن ها و کاربران است تا به شیوه ای ایمن کار کنند.

مهمترین تجهیزات امنیت شبکه کدام موارد هستند؟

تجهیزات فراوانی در این حوزه وجود دارد که به برخی از آن ها در زیر اشاره می شود:

  • فایروال های نسل جدید
  • سیستم‌های تشخیص نفوذ (IDS)
  • سیستم‌های جلوگیری از نفوذ (IPS)
  • ویروس ‌یاب‌ها و ضد بدافزارها
  • سیستم‌های تشخیص تهدید
  • سیستم‌های مدیریت لاگ

شرکت ها پیشرو در ارائه تجهیزات امنیت شبکه در ایران کدام ها هستند؟

شرکت های بسیاری از جمله آذران ایمن داریا، کامکو، ایمن شبکه هوشمند و رایان سامانه آرکا

چطور امنیت ایمیل را افزایش دهیم؟

تفاوت Email,Gmail,Outlook

ایمیل نیز همانند sms، mms، pm یک روش برای ارسال متن، فایل به شخص یا سازمان است. ایمیل از سال 1960 تا کنون بدون هیچ گونه کم و کاستی یک سیستم تبادل کننده پیام، رسانه و … است.

تفاوت ایمیل و جیمیل چیست؟

ایمیل همانند SMS، pm، MMS راهکاری برای ارسال پیام، فایل و … است که توسط با استفاده از اینترنت صورت میگیرد. سرویس‌های ایمیل مختلفی از جمله Yahoo Mail، Outlook و Gmail وجود دارند، به این ترتیب باید بدانید که جمیل (Gmail) یکی از سرویس های ارائه دهنده ایمیل است.

به طور خلاصه، جیمیل (Gmail) یک سرویس ایمیل خاص است که توسط شرکت گوگل ارائه شده است که از جمله محبوب‌ ترین سرویس‌های ارائه دهنده ایمیل به شمار میرود. این سرویس امکاناتی نظیر فضای ذخیره‌سازی بزرگ، یکپارچگی با سرویس‌ های دیگر گوگل و رابط کاربری ساده را فراهم می‌کند.

تفاوت ایمیل با outlook

در رابطه با تفاوت ایمیل با اوت لوک همان تفاوتی که بین جمیل و ایمیل وجود دارد صادق است. Outlook مانند Gmail یک سرویس ارائه دهنده ایمیل است که قابلیت های بیشتر و بهتری نسبت به جمیل دارد.

تفاوت Gmail با outlook

این دو سرویس ارائه دهنده ایمیل با وجود شباهت هایی در ارسال ایمیل و پنل تقریبا مشابه، از تفاوت های کلیدی و مهمی برخوردار هستند. این تفاوت ها هستند که outlook را به یک سرویس محبوب برای سازمان ها تبدیل کرده است.

ویژگی های outlook

  • سرویس outlook با داشتن ویژگی های زیر یک سرویس فوق العاده برای ارسال ایمیل است:
  • رابط کاربری بسیار ساده
  • دارای فضای ذخیره سازی نامحدود برخلاف Gmail که تنها 10 گیگ فضای ذخیره سازی دارد.
  • قابلیت ارسال فایل پیوست تا 100 مگابایت
  • بسیار امن و مجهز به سیستم امنیتی بسیار قوی و هوشمند

ایمیل چقدر امن است؟

امنیت Gmail

Gmail به طور پیش ‌فرض از پروتکل‌های امنیتی نظیر TLS برای محافظت از داده‌های ارسالی و دریافتی استفاده میکند، به گونه‌ای که بسیاری از قابلیت‌های امنیتی مانند تشخیص خودکار اسپم و حملات فیشینگ را در خود جای داده است.

FortiMail یک سیستم امنیتی ایمیل است که برای محافظت از سازمان‌ها در برابر تهدیدات ایمیل، مانند ویروس‌ها، فیشینگ و اسپم‌ها طراحی شده است. این سیستم به طور خاص برای محیط‌های سازمانی که نیاز به سطح بالاتری از امنیت ایمیل دارند مناسب است.

تعریف امنیت ایمیل

امنیت ایمیل به محافظت از سطح حمله سازمان در برابر تهدیدات سایبری کمک می کند که از بردارهای حمله حساب ایمیل مانند فیشینگ و اسپم برای دسترسی غیرمجاز به شبکه استفاده می کنند. با پیروی از بهترین شیوه‌های امنیت ایمیل برای امنیت سایبری از جمله حساب‌های ایمیل، سازمان‌ها می‌توانند گسترش بدافزارها مانند باج‌افزارها و ویروس‌ها را کاهش دهند تا از حملات سایبری موفقیت‌آمیز جلوگیری کنند.

ایمیل یکی از اجزای حیاتی ارتباطات سازمانی است زیرا کاربران را قادر می سازد تا سریع و آسان با انواع دستگاه ها ارتباط برقرار کنند.

انواع حملات ایمیلی

مجرمان سایبری از تاکتیک های مختلفی برای هک ایمیل استفاده می کنند و برخی از روش ها می توانند آسیب قابل توجهی به داده ها و یا شهرت سازمان وارد کنند. از جمله حملات سایبری علیه سرویس ایمیل میتوان به موارد زیر اشاره کرد:

فیشینگ

یک حمله فیشینگ با ارسال متن، پیام مستقیم یا ایمیل، کاربران را مورد هدف قرار می دهد. مهاجم وانمود می‌کند که یک فرد یا موسسه قابل اعتماد است و سپس از رابطه خود با هدف برای سرقت اطلاعات حساس مانند شماره حساب، جزئیات کارت اعتباری یا اطلاعات ورود استفاده می‌کند.

فیشینگ انواع مختلفی دارد، مانند فیشینگ نیزه ای، فیشینگ معمولی و شکار نهنگ. فیشینگ نیزه ای یک فرد خاص را مورد هدف قرار می دهد، در حالی که یک نهنگ با تظاهر به فردی که به او اعتماد دارد، فرد دیگری را در سازمان مورد هدف قرار می دهد.

اِسپوفینگ

جعل یک تهدید ایمیل خطرناک است زیرا شامل فریب دادن گیرنده به این فکر است که ایمیل از طرف شخصی غیر از فرستنده ظاهری ارسال شده است. این باعث می‌شود که جعل کردن به یک ابزار مؤثر برای سازش ایمیل تجاری (BEC) تبدیل شود. پلتفرم ایمیل نمی‌تواند ایمیل جعلی را از ایمیل واقعی تشخیص دهد، زیرا صرفاً فراداده‌ها را می‌خواند، همان داده‌هایی که مهاجم تغییر داده است. این امر جعل هویت فردی را که قربانی می شناسد برای مهاجم نسبتاً آسان می کند.

انواع حملات ایمیلی

روش های امن سازی ایمیل

در ادامه چند روش برای تقویت امنیت ایمیل را برایتان آورده‌ایم که باید بدانید این موارد با داشتن دانش فنی و استفاده از تجهیزات امنیت شبکه امکان پذیر است:

  • آموزش کارکنان در زمینه آگاهی از امنیت سایبری: کارمندان باید آموزش های لازم در خصوص تهدیدات فیشینگ را دریافت کنند. آنها باید از انجام رفتار های مخاطره آمیز خودداری کرده و توانایی شناسایی ایمیل های فیشینگ را داشته باشند.
  • احراز هویت 2 یا چند مرحله ای: اگر چه استفاده از کلمات عبور قوی مفید است ولی کافی نیست. پیاده سازی و اجرای احراز هویت 2 یا چند مرحله ای منجر به اضافه شدن یک لایه کنترل  دسترسی و ارتقای امنیت ایمیل می شود.
  • رمزگذاری ایمیل: رمزگذاری ایمیل ها یک لایه اضافه برای حفاظت از حریم خصوصی ایجاد می کند و مانع از افشای اطلاعات حساس می شوند.
  • استفاده از رمز های قوی: کاربران باید همیشه از رمز ها ی پیچیده استفاده کنند که به راحتی قابل حدس نباشند. بنا بر توصیه کارشناسان امنیتی، بهتر است کاربران از ترکیب حروف، اعداد و نماد ها برای ایجاد پسورد قوی استفاده کنند.
  • استفاده از تجهیزات امنیتی از جمله فورتی میل: یک سازمان قوی برای جلوگیری از به سرقت رفتن اطلاعات نیاز دارد که مجهز به دستگاه های امنیتی از جمله فورتی میل باشد.
  • دریافت پشتیبانی امنیتی از شرکت های معتبر: حضور فیزیکی و آنلاین متخصصین شبکه به شما کمک میکند تا تیم آی تی قوی و تجهیزات امنیتی غیرقابل نفوذ داشته باشید. از جمله تیم فنی شرکت داریا میتواند در این زمینه بهترین کمک کننده باشد.


سخن پایانی

به طور خلاصه برخلاف تصور عموم ایمیل یکی از پرکاربردترین سیستم های ارتباطی در سازمان ها به شمار میرود که نیاز به امنیت بالا دارد. فراموش نکنید که حملات سایبری همیشه در کمین هستند و با کوچک ترین راه نفوذی وارد عمل میشوند و اطلاعات مهم را به سرقت میبرند.

بلاک شدن لایسنس دستگاه های فورتی گیت

بلاک شدن دستگاه های فورتی گیت

یکی از بزرگ‌ترین نگرانی‌های سازمان‌ها و کاربرانی که از تجهیزات فورتی‌نت، به‌ویژه فایروال‌های فورتی‌گیت استفاده می‌کنند، بلاک شدن این دستگاه‌هاست. زمانی که یک دستگاه فورتی‌نت بلاک می‌شود؛ به طور که امنیت سازمان با تهدید بزرگی مواجه میشود.

بلاک شدن فایروال های سیسکو و سوفوس نیز از این قاعده مستثنا نیستند و ممکن است با کوچک ترین اهمال کاری توسط تیم فنی و یا آی تی فایروال و یا سایر تجهیزات شبکه برند فورتی نت بلاک شوند و سازمان شما را با مشکل جدی مواجه کنند.

بلاک شدن فورتی‌گیت

زمانی که یکی از دستگاه های فورتی‌نت به دلایل مختلف به لیست سیاه این کمپانی وارد می‌شود، تمامی خدمات پشتیبانی و به‌روزرسانی آن قطع می‌شود. این دستگاه دیگر قادر به استفاده از سرویس‌های فورتی‌گارد نخواهد بود و حتی اگر لایسنس جدیدی برای آن خریداری شود، باز هم قادر به دریافت خدمات نیست.

بهتر است بدانید، معمولاً این اتفاق زمانی رخ می‌دهد که دستگاه‌ها به‌طور مستقیم از طریق اینترنت ایران (IP ایران) به سرورهای فورتی‌گارد متصل شوند، در این هنگام به دلیل تحریم های سیاسی و اقتصادی و از همه مهم تر بنا به دلایل امنیتی فورتی نت دستگاه بلاک میشود.

هنگامی که دستگاه های فورتی گیت توسط کمپانی فورتی نت بلاک میشود؛ پشتیبانی و خدمات آن به‌طور کامل قطع می‌شود و حتی خرید لایسنس جدید نمی‌تواند مشکل را حل کند. بنابراین، جلوگیری از بلاک شدن تجهیزات فورتی‌نت نه‌تنها برای حفظ عملکرد سیستم‌ها، بلکه برای امنیت و سلامت اطلاعات سازمان‌ها نیز حیاتی است.

البته بهتر است بدانید در صورت بلاک شدن فایروال های فورتی گیت دستگاه همچنان میتواند از خدمات لایسنس آفلاین استفاده کند و از شبکه شما مراقبت کند.

بلاک شدن فورتی‌گیت

چرا دستگاه‌های فورتی نت بلاک می‌شوند؟

دلایل مختلفی می‌تواند باعث بلاک شدن تجهیزات فورتی‌نت شود. در اینجا به برخی از رایج‌ترین دلایلی که منجر به بلاک شدن دستگاه های فورتی نت شوند، میتوان به موارد زیر اشاره کرد:

  1. اتصال به سرورهای فورتی‌گارد از طریق اینترنت ایران

یکی از اصلی‌ترین دلایل بلاک شدن تجهیزات فورتی‌نت، اتصال مستقیم به سرورهای فورتی‌گارد از طریق اینترنت ایران است. این اتصال، به دلیل محدودیت‌های امنیتی و جغرافیایی، باعث ورود دستگاه‌ها به لیست سیاه میشود. از این رو برای جلوگیری از این موضوع، استفاده از بسترهای امن برای ارتباط با فورتی‌گارد ضروری است.

  1. استفاده از بسترهای غیر مطمئن برای ارتباط با فورتی‌گارد

اگر از بسترهای ارتباطی ناامن و غیر مطمئن برای ارتباط با سرورهای فورتی‌گارد استفاده شود، احتمال بلاک شدن دستگاه‌ها افزایش می‌یابد. استفاده از بسترهای امن و پایدار می‌تواند ریسک این مشکل را به حداقل برساند.

چگونه می‌توان از بلاک شدن تجهیزات فورتی نت جلوگیری کرد؟

برای جلوگیری از بلاک شدن دستگاه‌های فورتی نت، ضروری است که از خدمات یک تیم فنی متخصص و مجرب بهره‌مند شوید. یک تیم فنی حرفه‌ای می‌تواند با تنظیمات دقیق و استفاده از بسترهای ارتباطی امن، از بروز احتمال بلاک شدن دستگاه شما جلوگیری کند.

به همین منظور شرکت داریا با فراهم آوردن زیرساخت‌های امن و متخصص فنی در زمینه کانفیگ دستگاه و ارائه خدمات، تضمین می‌کند که تجهیزات شما به‌طور مستمر و بدون مشکل به سرورهای فورتی‌گارد متصل شوند و به صورت مداوم بروزرسانی شوند.
نحوه آنبلاک کردن دستگاه های فورتی گیت

یکی از مشکلات آزاردهنده برای مدیران و کارشناسان شبکه، بلاک شدن فایروال‌های برندهایی مانند سیسکو، سوفوس، فورتی نت و پالوآلتو است. این اتفاق می‌تواند باعث توقف کامل دسترسی به شبکه و ایجاد اختلال در سرویس‌ها شود.
اما نگران نباشید! تیم متخصص شرکت داریا با تجربه‌ی بالا در حوزه‌ی امنیت شبکه، راه‌حلی اختصاصی برای آنبلاک کردن دستگاه‌های فورتی‌گیت و سایر فایروال‌ها ارائه می‌دهد.
فقط کافی است با کارشناسان ما به شماره 0416224 تماس بگیرید تا در کوتاه‌ترین زمان ممکن، بدون دردسر و با اطمینان کامل، دستگاه شما مجدداً فعال و آماده‌ی کار شود.

چگونه می‌توان از بلاک شدن تجهیزات فورتی نت جلوگیری کرد؟

خدمات شرکت داریا

شرکت داریا با به‌کارگیری بهترین فناوری‌ها و ابزارها، از امنیت و سلامت دستگاه‌های فورتی‌نت شما حفاظت می‌کند. تیم فنی ما با تجربه و آگاهی عمیق از چالش‌های این حوزه، همواره راهکارهای به‌روز و مؤثری برای جلوگیری از بلاک شدن ارائه می‌دهد. تیم داریا تضمین میکند که دستگاه‌های شما از خطرات بلاک شدن در امان بمانند؛ به شرطی که کاربران سازمان به هیچ عنوان تغییراتی در تنظیمات دستگاه انجام ندهند. در غیر این صورت تیم فنی داریا هیچ مسئولیتی در قبال این موضوع ندارد.

چگونه می‌توان متوجه شد که دستگاه فورتی ‌گیت بلاک شده است؟

برای تشخیص بلاک شدن دستگاه فورتی‌گیت، می‌توان از محیط مدیریتی دستگاه استفاده کرد. اگر در صفحه داشبورد دستگاه به جای WAN IP، پرچم ایران نمایش داده شود یا در بخش FortiGuard وضعیت “Not Registered”  ظاهر گردد، احتمالاً دستگاه شما بلاک شده است.

مطمئن ترین روش برای بررسی بلاک شدن دستگاه

اگر مشکوک به بلاک شدن دستگاه خود هستید، بهترین راه برای اطمینان از وضعیت آن، مشاوره با تیم فنی و مهندسی داریا است. کارشناسان ما می‌توانند وضعیت دقیق دستگاه شما را بررسی کرده و در صورت بروز هرگونه مشکل، اقدامات فوری برای رفع آن انجام دهند.

چگونه می‌توان متوجه شد که دستگاه فورتی ‌گیت بلاک شده است؟

سرویس‌های فورتی گارد در صورت بلاک شدن

حتی در صورتی که دستگاه شما بلاک شود، همچنان قادر خواهید بود از برخی سرویس‌های آفلاین فورتی‌گارد استفاده کنید. این سرویس‌ها به شما این امکان را می‌دهند که دستگاه خود را به‌روز نگه‌دارید و از دیتابیس‌های امنیتی به‌طور مستقل، بدون اینکه نیاز به اتصال مستقیم به سرورهای فورتی‌گارد داشته باشید، استفاده کنید.

نتیجه‌گیری

بلاک شدن تجهیزات فورتی‌نت می‌تواند تهدیدی جدی برای امنیت شبکه‌ها و سازمان‌ها باشد. از این رو اگر نگران بلاک شدن تجهیزات فورتی‌نت خود هستید و به دنبال راهکاری مطمئن می‌گردید، همین حالا با تیم فنی داریا به شماره 0416224 تماس بگیرید و از خدمات مشاوره و پشتیبانی تخصصی برخوردار شوید.

TLS

پروتکل TLS چیست؟

TLS به‌عنوان ستون امنیت اینترنت، نه‌تنها داده‌ها را رمزنگاری می‌کند، بلکه با مکانیزم‌های نوآورانه‌ای مانند False Start و Session Resumption تجربه‌ای سریع و آسانی را برای کاربران فراهم می‌آورد.

TLS چیست؟

امنیت لایه انتقال (Transport Layer Security) یا TLS یک پروتکل استاندارد متعلق به کارگروه مهندسی اینترنت (IETF) است که برای فراهم کردن احراز هویت، محرمانگی و یکپارچگی داده‌ها میان دو برنامه‌ کامپیوتری که با یکدیگر ارتباط برقرار می‌کنند، استفاده می‌شود.

فرض کنید می‌خواهید وارد اینترنت بانکتان شوید و موجودی حساب بانکیتان را چک کنید. وقتی آدرس سایت را باز می‌کنید، کنار آدرس یک علامت قفل قرار میگیرد و آدرس با  HTTPS شروع می‌شود. در این حالت باید بدانید که TLS فعال است.

زمانی که پروتکل TLS قعال میشود، حتی اگر در مسیر ارتباط کسی تلاش کند رمز عبور یا اطلاعات کارت شما را شنود کند، فقط یک متن کاملاً رمزگذاری‌شده و نامفهوم می‌بیند. از این رو هیچ‌کس نمی‌تواند اطلاعات را ربوده و یا تغییر دهد، چرا که TLS بلافاصله متوجه می‌شود. بنابراین با استفاده از TLS، ورود به اینترنت بانک، خرید آنلاین، یا حتی چت کردن در یک پیام‌رسان، ایمن و قابل اعتماد می‌شود.

به طور خلاصه TLS در حال حاضر گسترده‌ترین پروتکل امنیتی پیاده‌سازی‌ شده در جهان است و بهترین گزینه برای مرورگرهای وب و سایر اپلیکیشن‌هایی محسوب می‌شود که نیاز دارند داده‌ها به‌صورت امن در یک شبکه مبادله شوند.

TLS چگونه کار می‌کند؟

TLS از مکانیزم handshake کلاینت سرور برای برقراری یک اتصال رمزگذاری ‌شده و امن استفاده می‌کند که صحت و اعتبار ارتباط را تضمین می‌کند. در این فرآیند، کلاینت و سرور ابتدا قابلیت‌های رمزنگاری خود را مبادله می‌کنند، سپس با استفاده از گواهی‌های دیجیتال، احراز هویت انجام شده و در نهایت یک Session Key ایجاد می‌شود. این کلید، پایه تبادل امن داده‌ها در طول ارتباط TLS است و تضمین می‌کند که هیچ واسطه یا مهاجمی نمی‌تواند ارتباطات کاربر را شنود کرده و یا تغییر دهد.

همچنین بهتر است بدانید از آنجایی که برقراری ارتباط امن با TLS شامل مراحل پیچیده‌ای است، انجام محاسبات و پردازش‌های آن برای سیستم‌ نیازمند زمان و توان پردازشی است. با این حال، مکانیزم‌های بهینه‌سازی شده در TLS طراحی شده‌اند، تا تأخیر را به حداقل برسانند. یکی از این راهکارها TLS False Start است؛ قابلیتی که اجازه می‌دهد کلاینت و سرور پیش از تکمیل کامل فرایند handshake شروع به تبادل داده کنند.

فناوری دیگری که به افزایش سرعت کمک می‌کند TLS Session Resumption نام دارد. با این قابلیت، طرفین می‌توانند در اتصال‌های بعدی به جای اجرای کامل handshake، از یک فرآیند کوتاه‌تر و سریع‌تر استفاده کنند.

به لطف این نوآوری‌ها، TLS بدون اینکه تاثیر محسوسی بر عملکرد و سرعت بارگذاری داده‌ها بگذارد، به یک پروتکل سریع و کارآمد تبدیل شده است. همچنین جالب است بدانید، زمانی که گوگل در سال ۲۰۱۰ تمام سرویس Gmail را به HTTPS منتقل کرد، هیچ نیازی به ارتقای سخت‌افزار سرورها پیدا نکرد. حتی با فعال بودن رمزنگاری TLS، میزان افزایش بار روی سرورهای گوگل تنها حدود ۱ درصد بود.

چگونه بفهمیم که یک سایت از رمزنگاری TLS استفاده می ‌کند؟

چندین ابزار رایگان برای بررسی وجود دارد که می‌توانند تعیین کنند که آیا بین مرورگر وب و سرور وب، اتصال TLS برقرار است یا خیر. به‌عنوان مثال، SSL Server Test از Qualys یکی از این ابزارهاست. مرورگرها، از جمله Microsoft Edge و Firefox، نیز ابزارهایی برای بررسی نسخه TLS یک وب‌سایت ارائه می‌دهند. همچنین، بررسی نسخه‌های TLS پشتیبانی‌شده توسط مرورگر وب با استفاده از SSL/TLS Client Test ا  BrowserLeaks به ‌راحتی امکان‌پذیر است.

TLSچگونه بر عملکرد وب اپلیکیشن‌ها تأثیر می‌گذارد؟

وقتی یک اتصال TLS بین مرورگر وب و سرور وب برقرار می‌شود، مقداری توان محاسباتی برای راه‌اندازی آن، مصرف می ‌شود و به این ترتیب چند پیام رفت ‌و برگشت پیش از اینکه هر داده‌ای منتقل شود، بین آن‌ها مبادله میشود. این فرآیند handshake معمولاً تنها چند میلی‌ثانیه طول می‌کشد.

پس از تکمیل فرایند handshake، فناوری‌هایی وجود دارند که باعث می‌شوند TLS با سرعت بالا ادامه یابد. به‌عنوان مثال، TLS False Start اجازه می‌دهد سرور و کلاینت پیش از پایان یافتن کامل handshake، ارسال و دریافت داده‌ها را آغاز کنند.

همچنین، TLS Session Resumption این امکان را فراهم می‌کند که هنگام بازگشت به یک جلسه قبلی، از یک handshake کوتاه‌شده استفاده شود و سرعت اتصال افزایش یابد. نسخه TLS 1.3 نیز این روند را بهینه‌تر کرده و handshake را تنها در یک دور رفت ‌و برگشت بین سرور و کلاینت به پایان می‌رساند.

گواهی SSL چیست؟

گواهی SSL (Secure Sockets Layer) یک گواهی دیجیتال برای احراز هویت وب‌سایت است که امکان برقراری ارتباط رمزگذاری‌ شده با آن را فراهم می‌کند.

باید بدانید که SSL نسل پیشین، پروتکل TLS محسوب می‌شود و وظیفه آن ایجاد یک کانال ارتباطی امن و رمزگذاری ‌شده بین مرورگر کاربر و وب ‌سروری است که وب‌ سایت روی آن میزبانی می‌شود.

مزایای استفاده از پروتکل TLS

استفاده از پروتکل TLS در برخی موارد نسبت به بعضی از پروتکل ها از مزایای قابل توجهی برخوردار است. به گونه ای که وقتی TLS را با دیگر پروتکل‌های امن احراز هویت و رمزگذاری مانند IPsec مقایسه می‌کنیم، TLS مزایای اضافی ارائه می‌دهد و به همین دلیل در بسیاری از پیاده‌سازی‌های سازمانی، IPsec جای خود را به TLS داده است. از جمله این مزایا میتوان به موارد زیر اشاره کرد:

  • امنیت در TLS به‌طور مستقیم در اپلیکیشن تعبیه شده است، برخلاف IPsec که برای ایجاد تونل‌های امن به نرم‌افزار یا سخت‌افزار اضافی نیاز دارد.
  • ارتباط بین دستگاه‌ها به‌صورت رمزگذاری سرتا سری یا همان end to end برقرار می‌شود، به این معنا که هیچ شخص ثالثی قادر به مشاهده یا تغییر داده‌ها نیست.
  • TLS امکان کنترل دقیق و جزئی روی اطلاعاتی که می‌توانند ارسال یا دریافت شوند را فراهم می‌کند، بنابراین امنیت و مدیریت داده‌ها با دقت بیشتری انجام می‌شود.
  • از آنجایی که TLS در لایه‌های بالاتر مدل OSI عمل می‌کند، با مشکلات معمول ترجمه آدرس شبکه (NAT) که در IPsec دیده می‌شود مواجه نمی‌شود.
  • علاوه بر این، TLS دارای قابلیت‌های ثبت، حسابرسی و (Logging Auditing) است که به‌طور مستقیم در پروتکل گنجانده شده است و به این ترتیب مدیریت و امنیت را ساده و کارآمد می‌سازد.

تفاوت TLS و ‌SSL

در رابطه با تفاوت این دو پروتکل بهتر است بدانید که بیشتر تفاوت‌های بین این دو پروتکل، ماهیتی تکاملی دارند و با هدف رفع آسیب‌پذیری‌ها و بهبود قابلیت‌های پیاده‌سازی و یکپارچه‌سازی ایجاد شده‌اند. از جمله تفاوت‌های کلیدی که TLS را به پروتکلی امن‌ تر و کارآمدتر نسبت به SSL کرده است، می‌توان به موارد زیر اشاره کرد:

  • حراز هویت پیام‌ها ‌(Message Authentication)
  • تولید کلیدها و مواد رمزنگاری ‌(Key Material Generation)
  • پشتیبانی از مجموعه الگوریتم‌های رمزنگاری(Cipher Suites) ، که TLS از الگوریتم‌های جدیدتر و امن‌تر پشتیبانی می‌کند.

همچنین بهتر است بدانید، TLS و SSL به‌طور مستقیم با یکدیگر سازگار نیستند؛ با این حال، نسخه‌های جدید TLS تا حدی سازگاری با سیستم‌های قدیمی را فراهم می‌کنند. علاوه بر این، TLS به‌ویژه نسخه‌های جدیدتر فرآیند handshake را بسیار سریع‌تر از SSL انجام می‌دهد، که از دید کاربران باعث کاهش محسوس تأخیر در ارتباطات می‌شود.

تفاوت بین TLS و HTTPS چیست؟

رمزنگاری TLS به‌طور خلاصه یک پروتکل امنیتی است که بین مرورگر وب و سرور وب فعالیت می‌کند. اغلب به اشتباه تصور می‌شود که TLS و HTTPS معادل هم هستند، در حالی که HTTPS در واقع یک ترکیب از HTTP و TLS است.

به عبارت دیگر، اگر وب ‌سایتی از HTTPS استفاده کند، از رمزگذاری TLS استفاده می‌کند که از نظر فنی یک اتصال TLS است.

هوش مصنوعی در امنیت سایبری

هوش مصنوعی در امنیت شبکه

تسلط هوش مصنوعی بر حملات سایبری نشان ‌دهنده قدرت بی ‌نظیر این فناوری در شناسایی و مقابله با تهدیدات پیچیده است. استفاده از هوش مصنوعی در حوزه امنیت سایبری با ترکیب الگوریتم‌های یادگیری ماشینی، تحلیل داده‌های حجیم، و پیش ‌بینی رفتار مهاجمان، به یکی از ابزارهای حیاتی در دفاع از سیستم‌های دیجیتال تبدیل شده است.

امنیت شبکه با هوش مصنوعی

به عنوان یک متخصص در حوزه امنیت شبکه باید به عرضتان برسانم که فایروال‌ها اولین خط دفاعی شبکه‌ها هستند، اما امروزه با پیچیده‌تر شدن حملات سایبری، روش‌های سنتی برای مقابله با حملات محدود شده‌اند و هوش مصنوعی با ورود پر قدرت خود توانسته است با تحلیل خودکار داده‌ها و شناسایی الگوهای غیرمعمول، از شبکه شما در برابر تهدیدات محافظت کند و امنیت شبکه را به طور قابل توجهی افزایش دهد.

کاربرد هوش مصنوعی در امنیت سایبری

بهره گیری از هوش مصنوعی در شناسایی و جلوگیری از تهدیدات سایبری و جلوگیری از ورود مهاجمان به شبکه به یکی از راهکارهای اساسی در امنیت سایبری تبدیل شده است. از جمله کاربرد هوش مصنوعی در امنیت سایبری میتوان به موارد زیر اشاره کرد:

  1. شناسایی تهدیدات ناشناخته: هوش مصنوعی قادر است الگوهای غیرعادی را در شبکه شناسایی کند و به سرعت به آن‌ها پاسخ دهد.
  2. سرعت بالا در پردازش داده‌ها: حجم عظیم داده‌های تولیدشده در شبکه‌ها توسط انسان قابل مدیریت نیست، اما هوش مصنوعی این کار را با سرعت بالا انجام می‌دهد.
  3. کاهش اشتباهات انسانی: استفاده از سیستم‌های خودکار، خطاهای ناشی از عوامل انسانی را به حداقل می‌رساند.
  4. پیش ‌بینی حملات آینده: الگوریتم‌های پیشرفته می‌توانند الگوهای حملات را تحلیل کرده و اقدامات پیشگیرانه را ارائه دهند.

هوش مصنوعی در فایروال های فورتی گیت


اگر به عنوان یک مدیر شبکه یا آی تی این مقاله را مطالعه میکنید باید بدانید که فایروال ‌های فورتی گیت با بهره ‌گیری از هوش مصنوعی پیشرفته، قادر به شناسایی و مقابله با تهدیدات سایبری به صورت لحظه ای هستند.

این فناوری هوشمند با تحلیل رفتارهای شبکه، الگوهای مشکوک را تشخیص داده و حتی پیش از وقوع حمله، اقدامات محافظتی را فعال می‌کند. توجه داشته باشید که هوش مصنوعی در این فایروال‌ها نقش کلیدی در مقابله با تهدیدات پیچیده‌ای مانند بدافزارهای ناشناخته و حملات مهندسی اجتماعی دارد؛ به این ترتیب میتوان گفت هوش مصنوعی تقریبا بر 92.5٪ درصد حملات سایبری تسلط دارد.

فایروال فورتی گیت FortiGate

کاربرد هوش مصنوعی در امنیت سایبری

چرا هوش مصنوعی به 100 درصد از حملات سایبری دسترسی ندارد؟

رسیدن به صد درصد مقابله با حملات سایبری با وجود پیشرفت‌های عظیم در زمینه هوش مصنوعی، همچنان یک هدف ایده‌آل و دشوار است. در ادامه دلایلی که چرا این رقم به 92.5٪ محدود شده و به 100٪ نمی‌رسد، را برایتان شرح میدهم:

  • نوآوری مستمر مهاجمان سایبری

مهاجمان سایبری دائماً در حال توسعه تکنیک‌های جدید و پیچیده خود هستند. این نوآوری‌ها باعث شده است برخی از حملات از دید الگوریتم هوش مصنوعی مخفی بمانند یا زمان بیشتری برای شناسایی نیاز باشد.

  • محدودیت در داده ‌های آموزشی

هوش مصنوعی برای یادگیری نیاز به داده‌های باکیفیت دارد. اگر داده‌های مربوط به یک حمله خاص در سیستم وجود نداشته باشد یا ناقص باشد، شناسایی آن برای هوش مصنوعی دشوار خواهد بود.

  • حملات روز صفر (Zero day)

حملات روز صفر به آسیب‌پذیری‌هایی اشاره دارد که هنوز شناسایی نشده‌اند. این حملات به دلیل ناشناخته بودنشان، اغلب از دسترس هوش مصنوعی خارج می‌شوند تا زمانی که به ‌روزرسانی‌های لازم اعمال شوند.

  • خطای الگوریتم‌ها

حتی بهترین الگوریتم‌های هوش مصنوعی نیز ممکن است دچار خطا شوند یا الگوهای تهدید به اشتباه تفسیر شود.

  • عوامل انسانی

بخش بزرگی از حملات سایبری به دلیل خطای انسانی موفق می‌شوند، مانند کلیک روی لینک‌های فیشینگ یا استفاده از رمز عبورهای ضعیف؛ از این رو از مقدار صد در صد کاهش می یابد، چرا که هوش مصنوعی نمی‌تواند تمام تصمیمات انسانی را کنترل کند.

  • محدودیت در منابع پردازشی

پردازش حجم عظیمی از داده‌ها برای شناسایی تهدیدات به منابع زیادی نیاز دارد. در برخی موارد، کمبود منابع پردازشی یا ضعف در معماری شبکه می‌تواند دقت سیستم را کاهش دهد و به این ترتیب امنیت شبکه به خطر بیافتد.

  • حملات ترکیبی

برخی حملات ترکیبی، شامل چندین مرحله و روش هستند که به‌ صورت همزمان اجرا می‌شوند و هوش مصنوعی در این شرایط نمی‌تواند پاسخی برای تهدید و یا حمله ارائه دهد و به این ترتیب امنیت شبکه به مشکل میخورد.

آیا رسیدن به 100٪ ممکن است؟

اگرچه رسیدن به صد درصد ممکن نیست، اما با ترکیب هوش مصنوعی با دیگر روش‌های امنیتی مانند رمزنگاری قوی، احراز هویت چند مرحله‌ای، آموزش کاربران و از همه مهم تر استفاده از تجهیزات امنیتی به همراه لایسنس های اورجینال می‌توان به درصدهای بالاتری در جلوگیری از حملات سایبری دست یافت.

کاربرد هوش مصنوعی در امنیت سایبری

روند حملات سایبری در سال 2025

از آنجایی که تیم ما روزانه به بررسی و شناخت انواع حملات سایبری می پردازد، باید بدانید که در سال ۲۰۲۵، حملات سایبری پیچیده‌تر و هدفمندتر شده‌اند و سازمان‌ها با تهدیدات متنوع و بسیار جدی مواجه‌اند.

استفاده مهاجمان از هوش مصنوعی باعث شده حملات فیشینگ، بدافزارها و نفوذهای هدفمند با سرعت و دقت بیشتری انجام شود و از همه مهم تر باید بدانید که در این سال حملات باج‌افزاری، مهندسی اجتماعی و نقض داده‌ها رشد چشمگیری داشته اند و زیرساخت‌های حیاتی سازمان ها به طور کاملا جدی در معرض خطر قرار گرفته اند.

از این رو برای اینکه بتوانید از شبکه خود در برابر این حملات جدید محافظت کنید نیازمند به کارگیری فناوری‌های نوین مانند سیستم‌های امنیتی هوشمند و فایروال‌های پر قدرت از جمله برندهای سیسکو، سوفوس و فورتی نت به همراه لایسنس های اورجینال این دستگاه ها هستید.

همچنین به عنوان مدیر آی تی بایستی به صورت لحظه ای به تحلیل ترافیک شبکه بپردازید و همچنین آموزش کارکنان برای جلوگیری از حملات فیشینگ نیز از جمله ضرورت های سازمان ها به شمار می رود.

نحوه عملکرد هوش مصنوعی در امنیت سایبری

در رابطه با نحوه عملکرد هوش مصنوعی در امنیت سایبری به صورت کاملا واضح و ساده، باید بدانید که هوش مصنوعی ابتدا با جمع‌آوری داده‌های شبکه و سیستم‌ها شروع می‌کند که این داده ها شامل ترافیک ورودی و خروجی، لاگ‌ها و رفتار کاربران است.

پس از آن الگوریتم‌های یادگیری ماشین شروع به تحلیل این داده ها میکنند تا الگوهای عادی و غیرعادی را تشخیص دهند که هر فعالیت غیرمعمول یا مشکوک به عنوان تهدید شناسایی شده و بر اساس الگوریتم ها احتمال خطر محاسبه می‌شود.

پس از شناسایی تهدید، هوش مصنوعی پاسخ خود را برای مقابله با حمله می دهد که این پاسخ، میتواند مسدود کردن دسترسی، هشدار فوری به تیم امنیت، به‌روزرسانی قوانین فایروال و حتی قرنطینه کردن بخش آلوده شبکه باشد.

تمامی این فرایندها در فایروال های مجهز به لایسنس آنلاین باعث می‌شود تهدیدها سریع‌تر و با دقت بیشتری شناسایی و کنترل شوند و به این ترتیب شبکه شما در برابر انواع محتلف حملات در امان بماند.

تجهیزاتی که قبل از وقوع حمله هکر را شناسایی می‌کنند؟

برای شناسایی هکر قبل از وقوع حمله، می‌توان از تجهیزات پیشرفته‌ای مانند Fortinet FortiGate با موتور IPS و حفاظت Zero-Day، Palo Alto PA-Series با سیستم Threat Prevention و تحلیل بدافزار ناشناخته، Cisco Firepower با پشتیبانی از پایگاه داده تهدیدات ‌Talos، Sophos XGS Series با هوش مصنوعی و هماهنگی کامل با Endpoint و Check Point Quantum با مجموعه کامل Threat Prevention استفاده کرد. این محصولات با تحلیل لحظه‌ای ترافیک شبکه، شناسایی رفتار مشکوک و مسدودسازی خودکار تهدیدات، امکان پیشگیری از نفوذ و حمله را پیش از وقوع فراهم می‌کنند و امنیت شبکه را به‌طور چشمگیری افزایش می‌دهند.

لیست تجهیزاتی که می‌توانند قبل از وقوع حمله، هکر یا فعالیت مخرب را شناسایی کنند شامل موارد زیر است:

  1. Fortinet FortiGate : فایروال نسل جدید با IPS پیشرفته و حفاظت  Zero-Day
  2. Palo Alto Networks PA-Series : دارای Threat Prevention و تحلیل بدافزار ناشناخته (WildFire)
  3. Cisco Firepower NGFW: شناسایی تهدیدات با پایگاه داده Talos و کنترل پیشرفته ترافیک
  4. Sophos XGS Series: مجهز به IPS هوشمند و هماهنگی با Endpoint برای پیشگیری سریع

خدمات نصب و راه اندازی شبکه

شرکت داریا با تخصص در زمینه فروش و پشتیبانی تجهیزات شبکه، خدمات نصب و راه‌اندازی شبکه را به صورت کامل و حرفه‌ای ارائه می‌دهد. این خدمات شامل طراحی و پیاده‌سازی شبکه‌های سازمانی، نصب و کانفیگ روتر، سوئیچ و فایروال، راه‌اندازی سرور و ذخیره‌سازهای تحت شبکه (Synology NAS) و اطمینان از امنیت شبکه با استانداردهای پیشرفته است.

تیم متخصص داریا با تجربه‌ای فراوان در پروژه‌های سازمانی، امکان پیاده‌سازی شبکه‌های پایدار، امن و بهینه را فراهم می‌کند و پس از نصب، خدمات پشتیبانی را نیز بر اساس خواست و نیاز سازمان ارائه می‌دهد. برای داشتن اطلاعات بیشتر در رابطه راه اندازی شبکه ای امن می توانید با کارشناسان شرکت داریا به شماره 0416224 داخلی 2 تماس حاصل فرمایید.

خرید فایروال

شرکت داریا ارائه‌دهنده فایروال‌های حرفه‌ای و اورجینال است که با هدف حفاظت کامل شبکه‌های سازمانی و افزایش امنیت سایبری طراحی شده‌اند. فایروال‌های ما قادرند تهدیدات پیچیده و حملات سایبری هدفمند را شناسایی و مسدود کنند و با بالاترین استانداردهای امنیتی، از شبکه شما محافظت کنند.

با انتخاب شرکت داریا بر ای خرید فایروال های فورتی نت، سوفوس، سیسکو و لایسنس های آنلاین این دستگاه ها، تنها یک محصول خریداری نمیکنید؛ بلکه از خدمات نصب، راه‌اندازی و پشتیبانی حرفه‌ای تیم ما برخوردار خواهید شد.

همچنین باید بدانید علاوه بر کیفیت و امنیت، محصولات ما با قیمت مناسب و رقابتی در ایران عرضه می‌شوند تا سازمان‌ها بتوانند با هزینه بهینه، بالاترین سطح حفاظت و عملکرد شبکه را تضمین کنند. با انتخاب شرکت داریا امنیت شبکه خود را با تجهیزات حرفه‌ای و خدمات پشتیبانی کامل تضمین کنید.

انواع حملات سایبری

حملات سایبری

مجرمان سایبری در سایه در حال کمین هستند و هر روز ماهرتر می شوند. در اینجا شما را با مفهوم اینکه حمله سایبری چیست و 20 مورد از رایج ترین حملات سایبری در وب سایت های سازمانی به جهت حفاظت وب سایت سازمانی خود آشنا می شوید.
حمله سایبری چیست؟

حمله سایبری به اقدامی گفته می‌شود که برای هدف قرار دادن یک کامپیوتر یا هر بخش از یک سیستم اطلاعاتی کامپیوتری برای تغییر، تخریب یا سرقت داده‌ها و همچنین سواستفاده یا آسیب رساندن به یک شبکه طراحی شده است. حملات سایبری همزمان با دیجیتالی شدن کسب و کارها، که در سال های اخیر محبوبیت بیشتری پیدا کرده است، در حال افزایش است. در حالی که ده ها نوع مختلف از حملات وجود دارد.

چرا حملات سایبری رخ می‌دهند؟

حملات سایبری دلایل و انگیزه‌های مختلفی دارند، اما در بیشتر موارد می‌توان آن‌ها را به چند دسته کلی تقسیم کرد: انگیزه‌های مالی، سیاسی، جاسوسی، خرابکاری یا حتی تفریح و آزمایش مهارت. هر کدام از این انگیزه‌ها، نوع خاصی از حمله را به دنبال دارد و هدف مشخصی را دنبال می‌کند.

  1. انگیزه‌های مالی

بیشترین حملات سایبری، با هدف کسب درآمد غیرقانونی انجام می‌شوند. هکرها با استفاده از روش‌هایی مثل باج‌افزار (Ransomware)، فیشینگ (Phishing) یا سرقت اطلاعات کارت‌های بانکی، قربانیان را تهدید یا فریب می‌دهند تا پول پرداخت کنند. شرکت‌های کوچک و متوسط اغلب به دلیل امنیت ضعیف‌تر، هدف اول این حملات هستند.

  1. انگیزه‌های سیاسی و ایدئولوژیک

در برخی موارد، حملات سایبری به عنوان ابزاری برای اعتراض سیاسی یا تضعیف دولت‌ها و نهادهای بین‌المللی به کار می‌روند. این نوع حملات که معمولاً توسط گروه‌های هکتیویست (Hacktivist) یا دولت‌های متخاصم صورت می‌گیرند، با هدف افشای اطلاعات، ایجاد اختلال در خدمات حیاتی یا تحقیر نهادهای حکومتی انجام می‌شود.

  1. جاسوسی

شرکت‌های بزرگ فناوری، مؤسسات تحقیقاتی و حتی ارگان‌های نظامی همواره در معرض حملات سایبری با هدف جاسوسی هستند. در این موارد، مهاجم به دنبال سرقت اطلاعات محرمانه، طرح‌های تجاری، یا داده‌های استراتژیک است. این نوع حمله‌ها معمولاً بسیار هدفمند، پیچیده و پنهانی انجام می‌شوند.

  1. خرابکاری و ایجاد اختلال

برخی هکرها یا گروه‌های سازمان‌یافته، به دنبال اختلال در عملیات نهادها و سازمان‌ها هستند. حملاتی مانند DDoS که باعث از کار افتادن سرورهای سایت‌ها یا زیرساخت‌های مهم می‌شوند، معمولاً هدف این حملات تضعیف اعتبار یا ایجاد خسارت است.

  1. دلایل شخصی یا خودنمایی

در بعضی موارد، افراد صرفاً برای خودنمایی، آزمایش توانایی‌های فنی یا حتی انتقام شخصی دست به حمله سایبری می‌زنند. این نوع مهاجمان ممکن است هدف خاصی نداشته باشند و صرفاً برای تفریح یا کسب شهرت در انجمن‌های زیرزمینی هک، سیستم‌ها را مورد حمله قرار دهند.

پدر سایبری جهان کیست؟

باب توماس، دانشمند پیشگام در حوزه کامپیوتر، به عنوان پدر امنیت سایبری شناخته می‌شود. او در دهه 1970 کشف کرد که برنامه‌های کامپیوتری می‌توانند از طریق شبکه‌ها حرکت کنند، که این اکتشاف زمینه‌ساز شکل‌گیری ویروس‌های کامپیوتری و تهدیدات امنیتی آنلاین شد. توماس با طراحی اولین برنامه خود به نام Creeper نقش مهمی در تکامل امنیت سایبری ایفا کرد.

یکی دیگر  از افرادی که به عنوان پدر سایبری شناخته می‌شود، بروس اشنیر (Bruce Schneier) است. او یکی از مشهورترین کارشناسان امنیت سایبری و رمزنگاری در جهان است و کتاب‌ها و مقالات بسیاری در زمینه امنیت اینترنتی و حفاظت از داده‌ها منتشر کرده است.

البته افراد دیگری هم مانند وینتون سرف (Vinton Cerf) و باب کان (Bob Kahn)، که نقش کلیدی در توسعه اینترنت داشتند، می‌توانند در برخی از زمینه‌ها به عنوان پدر فناوری‌های سایبری شناخته شوند.
حملات سایبری چیست؟

مهاجمان سایبری چه کسانی هستند؟

مهاجمان سایبری افرادی هستند که با هدف دسترسی غیرمجاز به سیستم‌ها، شبکه‌ها و داده‌های دیجیتال، اقدام به انجام حملات سایبری می‌کنند. این مهاجمان ممکن است اهداف مختلفی از جمله سرقت اطلاعات، تخریب سیستم‌ها یا مختل کردن سرویس‌ها داشته باشند. انواع مختلفی از مهاجمان سایبری در جهان وجود دارد که در ادامه چند مورد را برایتان آورده ابم:

  1. hackers

افرادی که به‌طور غیرقانونی به سیستم‌ها و شبکه‌ها نفوذ می‌کنند. هکرها ممکن است برای اهداف مختلفی مانند تست امنیت، سرقت اطلاعات یا آسیب رساندن به سیستم‌ها عمل کنند.

  1. Cyberterrorists

افرادی که از حملات سایبری برای ایجاد ترس، آسیب به زیرساخت‌های حیاتی یا ایجاد هرج و مرج استفاده می‌کنند. این حملات معمولاً برای اهداف سیاسی یا ایدئولوژیک انجام می‌شود.

  1. White-hat hackers

هکرهای اخلاقی که از مهارت‌های خود برای پیدا کردن و اصلاح آسیب‌پذیری‌ها در سیستم‌ها و شبکه‌ها به‌طور قانونی و با مجوز عمل می‌کنند. هدف آنها کمک به تقویت امنیت سایبری است.

  1. Black-hat hackers

افرادی که از مهارت‌های هکری خود برای انجام فعالیت‌های غیرقانونی مانند سرقت داده‌ها، نصب بدافزار، یا حمله به شبکه‌ها استفاده می‌کنند.

  1. Insider Threats

افرادی که از داخل یک سازمان یا سیستم به سیستم‌های آن دسترسی پیدا کرده و داده‌ها یا اطلاعات حساس را سرقت می‌کنند. این حملات ممکن است از طرف کارکنان، پیمانکاران یا هر کسی که به ‌طور قانونی دسترسی به سیستم‌ها دارد صورت گیرد.

  1. گروه‌های هکری سازمان ‌یافته

گروه‌هایی که به ‌طور مشترک و هماهنگ به انجام حملات سایبری می‌پردازند. این گروه‌ها ممکن است توسط کشورها، سازمان‌ها یا اهداف اقتصادی هدایت شوند و به ‌طور خاص برای انجام حملات پیچیده و هدفمند طراحی شده باشند.

مهاجمان سایبری می‌توانند از روش‌هایی مانند بدافزارها، ویروس‌ها، تروجان‌ها، باج‌افزارها، فیشینگ، حملات  DDoS، هک کردن پایگاه‌های داده و دیگر تکنیک‌ها برای نفوذ و انجام فعالیت‌های غیرمجاز استفاده کنند.

20 حمله سایبری

از جمله لیست حملات سایبری رایج می توان به موارد زیر اشاره کرد:

1.حملات DoS و DDoS

حمله DoS به گونه ای طراحی شده است که منابع یک سیستم را تا حدی تحت الشعاع قرار دهد که نتواند به درخواست های واقعی برای یک سرویس پاسخ دهد. یک حمله DDoS از این نظر مشابه است که به دنبال تخلیه منابع یک سیستم است. حمله DDoS توسط مجموعه وسیعی از دستگاه میزبان آلوده به بدافزار که توسط مهاجم کنترل می‌شوند، آغاز می‌شود. به این حملات «انکار سرویس» می گویند زیرا سایت قربانی قادر به ارائه سرویس به کسانی که می خواهند به آن دسترسی داشته باشند، نیست.

با حمله DoS، سایت هدف مملو از درخواست های غیر واقعی می شود. از آنجا که سایت باید به هر درخواست پاسخ دهد، منابع آن توسط تمام پاسخ ها مصرف می شود. این امر باعث می شود که سایت نتواند به طور معمول به کاربران سرویس دهد و اغلب منجر به قطعی کامل سایت می شود.

حملات DoS و DDoS از این نظر با انواع دیگر حملات سایبری که هکر را قادر می‌سازند تا به یک سیستم دسترسی پیدا کرده یا دسترسی فعلی خود را افزایش دهند، متفاوت هستند. با این نوع حملات، مهاجم مستقیماً از حمله خود سود می برد. از سوی دیگر، با حملات شبکه DoS و DDoS، هدف صرفاً قطع کردن کارکرد سرویس هدف است. اگر مهاجم توسط یک رقیب تجاری استخدام شود، ممکن است آنها از حملات آن‌ها سود مالی ببرد.

حمله DoS همچنین می تواند برای ایجاد آسیب پذیری برای نوع دیگری از حمله استفاده شود. با یک حمله موفقیت آمیز DoS یا DDoS، سیستم اغلب باید آفلاین شود، که می تواند آن را در برابر انواع دیگر حملات آسیب پذیر کند. یکی از راه های رایج برای جلوگیری از حملات DoS استفاده از فایروال است که تشخیص می دهد درخواست های ارسال شده به سایت شما واقعی هستند یا خیر. با نادیده گرفتن درخواست‌های جعلی به ترافیک عادی اجازه داده می شود بدون وقفه جریان داشته باشد. نمونه ای از یک حمله اینترنتی بزرگ از این نوع در فوریه 2020 به سرویس وب آمازون (AWS) رخ داد.

حملات DoS و DDoS


2.حملات فرد میانی

انواع حملات فرد میانی  (MITM) به نقض امنیت سایبری اشاره دارد که به مهاجم امکان استراق سمع داده های ارسال شده بین دو شخص، شبکه یا کامپیوتر را می دهد. این نوع حمله میانی نامیده می شود زیرا مهاجم خود را در وسط یا بین دو طرفی که سعی در برقراری ارتباط دارند، قرار می دهد. در واقع، مهاجم در حال جاسوسی از تعامل بین دو طرف است.

در حمله MITM، دو طرف گمان می‌کنند که در حال برقراری ارتباط هستند. چیزی که آنها نمی دانند این است که شخصی که پیام را ارسال می کند به طور غیرقانونی پیام را قبل از رسیدن به مقصد تغییر می دهد یا به آن دسترسی پیدا می کند. برخی از راه‌های محافظت از خود و سازمان در برابر حملات MITM، استفاده از رمزگذاری قوی در اکسس پوینت یا استفاده از یک شبکه خصوصی مجازی (VPN) است.

3.حملات فیشینگ

حمله فیشینگ زمانی اتفاق می‌افتد که یک عامل مخرب ایمیل‌هایی را ارسال کند که به نظر می‌رسد از منابع معتبر و قانونی می‌آیند تا اطلاعات حساس را از هدف بگیرد. حملات فیشینگ مهندسی اجتماعی و تکنولوژی را ترکیب می‌کنند و به این دلیل به این نام خوانده می‌شوند که مهاجم در واقع با استفاده از «طعمه» یک فرستنده به ظاهر قابل اعتماد، برای دسترسی به یک منطقه ممنوعه «ماهیگیری» می‌کند.

برای اجرای حمله، مهاجم ممکن است لینکی بفرستد که شما را به وب‌سایتی هدایت می کند، سپس شما را فریب می‌دهد تا بدافزارهایی مانند ویروس‌ها را دانلود کرده یا اطلاعات خصوصی‌تان را به مهاجم بدهید. در بسیاری از موارد، هدف ممکن است متوجه نباشد که مورد حمله قرار گرفته است، که به مهاجم اجازه می‌دهد بدون اینکه کسی به فعالیت مخرب مشکوک شود، به دنبال دیگران در همان سازمان برود.

شما می توانید با تفکر دقیق در مورد انواع ایمیل هایی که باز می کنید و لینک هایی که روی آنها کلیک می کنید، از دستیابی به اهداف حملات فیشینگ جلوگیری کنید. به هِدرهای ایمیل دقت کنید و روی چیزی که مشکوک به نظر می رسد، کلیک نکنید. پارامترهای «Reply-to» و «Return-path» را بررسی کنید. آنها باید به همان دامنه نمایش داده شده در ایمیل متصل شوند.
حملات فیشینگ

4.حملات فیشینگ وال

حمله فیشینگ وال به این دلیل به این نام خوانده می‌شود که به دنبال افراد درجه دار یا مدیران ارشد یک سازمان می‌رود، که اصطلاحا شامل مسئولین ارشد سازمان می‌شود. این افراد احتمالاً دارای اطلاعاتی هستند که می تواند برای مهاجمان ارزشمند باشد، مانند اطلاعات اختصاصی در مورد کسب و کار یا عملیات آن.

اگر مدیر یک سازمان به صورت هدفمند باج‌افزاری را دانلود کند، احتمالاً برای جلوگیری از انتشار اخبار حمله موفقیت‌آمیز و آسیب رساندن به شهرت خود یا سازمان، باج را پرداخت می‌کند. با انجام همان اقدامات احتیاطی برای جلوگیری از حملات فیشینگ، مانند بررسی دقیق ایمیل‌ها و پیوست‌ها و لینک‌های همراه آن‌ها، مراقبت از مقاصد یا پارامترهای مشکوک، می‌توان از حملات ویل فیشینگ جلوگیری کرد

5.حملات اِسپیر فیشینگ

اِسپیر فیشینگ (spear phishing) به نوع خاصی از حملات فیشینگ هدفمند اشاره دارد. مهاجم برای تحقیق در مورد اهداف مورد نظر خود وقت صرف می کند و سپس پیام هایی را می نویسد که هدف احتمالاً شخصاً مرتبط است. به این نوع حملات به‌خاطر شیوه‌ای که مهاجم بر روی یک هدف خاص وارد می‌کند، اسپیر فیشینگ نامیده می‌شود. پیام مشروع به نظر می رسد، به همین دلیل است که تشخیص حمله اسپیر فیشینگ دشوار است.

اغلب، یک حمله فیشینگ نیزه ای از جعل ایمیل استفاده می‌کند، جایی که محتوای آن جعل شده است و به نظر می‌رسد که ایمیل از فرستنده دیگری می‌آید. این می تواند شخصی باشد که هدف مورد اعتماد است، مانند یک فرد در شبکه اجتماعی، یک دوست نزدیک یا یک شریک تجاری.

مهاجمان همچنین ممکن است از شبیه سازی وب سایت استفاده کنند تا ارتباط را مشروع جلوه دهند. با شبیه‌سازی وب‌سایت، مهاجم یک وب‌سایت قانونی را کپی می‌کند تا قربانی را در احساس راحتی فرو برد. هدف، با تصور اینکه وب سایت واقعی است، پس از وارد کردن اطلاعات خصوصی خود احساس راحتی می کند.

مشابه حملات فیشینگ معمولی، با بررسی دقیق جزئیات در تمام فیلدهای ایمیل و اطمینان از اینکه کاربران بر روی لینکی که مقصد آن قابل تایید نیست مشروع است، کلیک نمی کنند، می توان از حملات فیشینگ نیزه ای جلوگیری کرد.

مهاجمان سایبری چه کسانی هستند؟

6.باج افزار

سیستم قربانی تا زمانی که با پرداخت باج به مهاجم موافقت نکنند، گروگان نگه داشته می‌شود. پس از ارسال پرداخت، مهاجم دستورالعمل هایی را در مورد اینکه چگونه هدف می تواند کنترل رایانه خود را دوباره به دست آورد، ارائه می دهد. نام باج افزار مناسب است زیرا بدافزار از قربانی باج می خواهد.

در یک حمله باج‌افزار، هدف باج‌افزار را از یک وب‌سایت یا از داخل یک لینک ایمیل دانلود می‌کند. این بدافزار برای سوء استفاده از آسیب‌پذیری‌هایی نوشته شده است که توسط سازنده سیستم یا تیم فناوری اطلاعات برطرف نشده است. سپس باج افزار ایستگاه کاری هدف را رمزگذاری می کند. گاهی اوقات، باج‌افزار را می‌توان برای حمله به چندین طرف با ممانعت از دسترسی به چندین رایانه یا یک سرور مرکزی ضروری برای عملیات تجاری مورد استفاده قرار داد..

تحت تأثیر قرار دادن چندین کامپیوتر اغلب با شروع نشدن جذب سیستم تا روزها یا حتی هفته ها پس از نفوذ اولیه بدافزار انجام می شود. این بدافزار می‌تواند فایل‌های AUTORUN را که از یک سیستم به سیستم دیگر از طریق شبکه داخلی یا درایوهای USB Serial Bus (USB) که به چندین رایانه متصل می‌شوند، ارسال کند. سپس، زمانی که مهاجم رمزگذاری را آغاز می کند، به طور همزمان روی همه سیستم های آلوده کار می کند.

در برخی موارد، نویسندگان باج افزار کد را برای فرار از نرم افزار آنتی ویروس طراحی می کنند. بنابراین برای کاربران مهم است که مراقب سایت‌هایی که بازدید می‌کنند و روی لینک‌هایی که کلیک می‌کنند، باشند. همچنین می‌توانید با استفاده از فایروال نسل بعدی (NGFW) که می‌تواند با استفاده از هوش مصنوعی (AI) بازرسی‌های عمیق بسته داده‌ها را انجام دهد، از بسیاری از حملات باج‌افزار جلوگیری کنید.

7.حمله پسورد

پسورد ها ابزاری برای تأیید دسترسی هستند که برای اکثر افراد انتخاب می‌شود، بنابراین کشف رمز عبور هدف پیشنهادی جذاب برای یک هکر است. این را می توان با استفاده از چند روش مختلف انجام داد. اغلب، مردم کپی هایی از رمزهای عبور خود را روی کاغذ یا یادداشت های چسبناک در اطراف یا روی میز خود نگه می دارند. مهاجم می تواند یا خودش رمز عبور را پیدا کند یا به شخصی که در داخل است پول بدهد تا آن را برای او دریافت کند.

یک مهاجم همچنین ممکن است سعی کند انتقالات شبکه را رهگیری کند تا رمزهای عبور رمزگذاری نشده توسط شبکه را بگیرد. آنها همچنین می توانند از مهندسی اجتماعی استفاده کنند، که هدف را متقاعد می کند تا رمز عبور خود را برای حل یک مشکل به ظاهر مهم وارد کند. در موارد دیگر، مهاجم به سادگی می‌تواند رمز عبور کاربر را حدس بزند، به خصوص اگر از رمز عبور پیش‌فرض یا گذرواژه‌ای استفاده می‌کند که به راحتی به خاطر بسپارید، مانند «1234567».

مهاجمان همچنین اغلب از روش‌های brute-force برای حدس زدن رمز عبور استفاده می‌کنند. هک رمز عبور بی رحمانه از اطلاعات اولیه در مورد فرد یا عنوان شغلی آنها استفاده می کند تا رمز عبور آنها را حدس بزند. به عنوان مثال، نام، تاریخ تولد، سالگرد یا سایر جزئیات شخصی اما قابل کشف آنها را می توان در ترکیب های مختلف برای رمز گشایی رمز عبور آنها استفاده کرد.

اطلاعاتی که کاربران در رسانه های اجتماعی قرار می دهند نیز می توانند در یک هک رمز عبور بی رحمانه استفاده شوند. کارهایی که فرد برای سرگرمی انجام می دهد، سرگرمی های خاص، نام حیوانات خانگی یا نام کودکان گاهی اوقات برای ایجاد رمز عبور استفاده می شود، که حدس زدن آنها را برای مهاجمان بی رحم نسبتا آسان می کند.
یک هکر همچنین می تواند از حمله فرهنگ لغت برای تعیین رمز عبور کاربر استفاده کند. حمله دیکشنری تکنیکی است که از کلمات و عبارات رایج، مانند مواردی که در یک فرهنگ لغت فهرست شده است، استفاده می کند تا رمز عبور هدف را حدس بزند.
یکی از روش‌های مؤثر برای جلوگیری از حملات brute-force و گذرواژه دیکشنری، تنظیم یک سیاست قفل کردن است. این کار دسترسی به دستگاه‌ها، وب‌سایت‌ها یا برنامه‌ها را به‌طور خودکار پس از تعداد معینی از تلاش‌های ناموفق قفل می‌کند. با یک سیاست قفل کردن، مهاجم فقط چند بار تلاش می کند تا از دسترسی منع شود. اگر قبلاً یک خط مشی قفل وجود دارد و متوجه شده اید که حساب شما به دلیل تلاش های زیاد برای ورود قفل شده است، عاقلانه است که رمز عبور خود را تغییر دهید.

اگر یک مهاجم به طور سیستماتیک از حمله brute-force یا فرهنگ لغت برای حدس زدن رمز عبور شما استفاده کند، ممکن است گذرواژه‌هایی را که کار نمی‌کنند یادداشت کند. به عنوان مثال، اگر رمز عبور شما نام خانوادگی و به دنبال آن سال تولد شما باشد و هکر سعی کند در آخرین تلاش سال تولد شما را قبل از نام خانوادگی شما قرار دهد، ممکن است در تلاش بعدی آن را درست دریافت کند.

حمله پسورد

8. حملات تزریق SQL

تزریق زبان پرس و جو ساختاریافته (SQL) یک روش رایج برای استفاده از وب سایت هایی است که برای ارائه خدمات به کاربران خود به پایگاه های داده وابسته هستند. کلاینت ها کامپیوترهایی هستند که اطلاعات را از سرورها دریافت می کنند و یک حمله SQL از یک پرس و جوی SQL که از مشتری به پایگاه داده روی سرور ارسال می شود استفاده می کند. این فرمان به جای چیز دیگری که معمولاً در آنجا قرار می گیرد، مانند رمز عبور یا ورود به سیستم، در یک صفحه داده وارد یا تزریق می شود. سروری که پایگاه داده را نگه می دارد سپس دستور را اجرا می کند و سیستم نفوذ می کند.

اگر تزریق SQL با موفقیت انجام شود، چندین اتفاق می تواند رخ دهد، از جمله انتشار داده های حساس یا تغییر یا حذف داده های مهم. همچنین، یک مهاجم می‌تواند عملیات مدیر را مانند دستور خاموش کردن اجرا کند که می‌تواند عملکرد پایگاه داده را مختل کند.

برای محافظت از خود در برابر حمله تزریق SQL، از مدل های کم امتیاز استفاده کنید. با معماری کم امتیاز، فقط کسانی که کاملاً نیاز به دسترسی به پایگاه های داده کلیدی دارند، مجاز به ورود هستند. حتی اگر یک کاربر قدرت یا نفوذی در سازمان داشته باشد، ممکن است اجازه دسترسی به مناطق خاصی از شبکه را نداشته باشد، اگر کارشان وابسته به آن نباشد.

به عنوان مثال، مدیر عامل می تواند از دسترسی به مناطقی از شبکه جلوگیری کند، حتی اگر آنها حق داشته باشند بدانند چه چیزی در داخل است. اعمال سیاستی با حداقل امتیاز نه تنها می‌تواند از دسترسی عوامل مخرب به مناطق حساس جلوگیری کند، بلکه می‌تواند مانع از دسترسی افراد بد به مناطق حساس شود، اما به‌طور تصادفی اعتبار ورود به سیستم خود را در برابر مهاجمان آسیب‌پذیر می‌گذارند یا ایستگاه‌های کاری خود را در حالی که از رایانه‌هایشان دور هستند، فعال می‌کنند.

9.تفسیر URL

با تفسیر URL، مهاجمان آدرس‌های URL خاصی را تغییر می‌دهند , بازسازی می کنند و از آنها برای دسترسی به داده‌های شخصی و حرفه‌ای هدف استفاده می‌کنند. این نوع حمله به عنوان مسمومیت URL نیز شناخته می شود. نام “تفسیر URL” از این واقعیت ناشی می شود که مهاجم از ترتیبی که باید اطلاعات URL یک صفحه وب وارد شود می داند. سپس مهاجم این نحو را “تفسیر” می کند و از آن برای کشف نحوه ورود به مناطقی که به آنها دسترسی ندارند استفاده می کند.

حملات سایبری چیست؟

برای اجرای یک حمله تفسیر URL، یک هکر ممکن است URL هایی را حدس بزند که می توانند از آنها برای به دست آوردن امتیازات مدیر سایت یا دسترسی به انتهای سایت برای ورود به حساب کاربری استفاده کنند. هنگامی که آنها به صفحه مورد نظر خود رسیدند، می توانند خود سایت را دستکاری کنند یا به اطلاعات حساس در مورد افرادی که از آن استفاده می کنند دسترسی پیدا کنند.

به عنوان مثال، اگر هکری بخواهد وارد بخش مدیریت سایتی به نام GetYourKnowledgeOn.com شود، ممکن است http://getyourknowledgeon.com/admin را تایپ کند و با این کار او را به صفحه ورود به سیستم مدیریت می رساند. در برخی موارد، نام کاربری و رمز عبور ادمین ممکن است پیش فرض “admin” و “admin” باشد یا حدس زدن آن بسیار آسان باشد. همچنین ممکن است یک مهاجم قبلاً رمز عبور مدیر را پیدا کرده باشد یا آن را به چند احتمال محدود کرده باشد. سپس مهاجم هر کدام را امتحان می کند، دسترسی پیدا می کند و می تواند داده ها را به دلخواه دستکاری، سرقت یا حذف کند.

برای جلوگیری از موفقیت حملات تفسیر URL، از روش‌های احراز هویت امن برای مناطق حساس سایت خود استفاده کنید. این ممکن است به احراز هویت چند عاملی (MFA) یا رمزهای عبور امن متشکل از کاراکترهای به ظاهر تصادفی نیاز داشته باشد.

10.اسپوفینگ دی ان اس

با جعل سیستم نام دامنه (DNS)، یک هکر سوابق DNS را تغییر می دهد تا ترافیک را به یک وب سایت جعلی ارسال کند. زمانی که قربانی در سایت تقلبی قرار می گیرد، ممکن است اطلاعات حساسی را وارد کند که می تواند توسط هکر استفاده یا فروخته شود. هکر همچنین ممکن است یک سایت بی کیفیت با محتوای تحقیرآمیز یا تحریک آمیز بسازد تا یک شرکت رقیب را بد جلوه دهد.

در یک حمله جعل DNS، مهاجم از این واقعیت استفاده می کند که کاربر فکر می کند سایتی که بازدید می کند قانونی است. این به مهاجم این توانایی را می دهد که حداقل از دیدگاه بازدید کننده، به نام یک شرکت بی گناه مرتکب جنایت شود.

برای جلوگیری از جعل DNS، مطمئن شوید که سرورهای DNS شما به روز هستند. هدف مهاجمان سوء استفاده از آسیب‌پذیری‌ها در سرورهای DNS است و جدیدترین نسخه‌های نرم‌افزار اغلب حاوی اصلاحاتی هستند که آسیب‌پذیری‌های شناخته شده را می‌بندند.

حملات فرد میانی

11.ربودن سِشِن

Session hijacking یکی از انواع حملات MITM است. مهاجم یک جلسه بین مشتری و سرور را بر عهده می گیرد. کامپیوتری که در حمله مورد استفاده قرار می گیرد، آدرس پروتکل اینترنت (IP) خود را جایگزین آدرس کامپیوتر مشتری می کند و سرور بدون اینکه مشکوک باشد که به جای مشتری با مهاجم ارتباط برقرار می کند، جلسه را ادامه می دهد. این نوع حمله موثر است زیرا سرور از آدرس IP مشتری برای تأیید هویت خود استفاده می کند. اگر آدرس IP مهاجم در قسمتی از جلسه درج شود، سرور ممکن است به نقض مشکوک نشود زیرا قبلاً در یک اتصال قابل اعتماد درگیر شده است

برای جلوگیری از ربودن جلسه، از VPN برای دسترسی به سرورهای مهم تجاری استفاده کنید. به این ترتیب، تمام ارتباطات رمزگذاری می شود و مهاجم نمی تواند به تونل امن ایجاد شده توسط VPN دسترسی پیدا کند.

یک حمله brute-force نام خود را از روش “بی رحمانه” یا ساده ای که توسط حمله استفاده می شود گرفته شده است. مهاجم به سادگی سعی می کند اعتبار ورود شخصی را که به سیستم هدف دسترسی دارد حدس بزند. هنگامی که آنها آن را به درستی حدس می زنند می توانند وارد سیستم شوند.

اگرچه ممکن است این کار وقت گیر و دشوار به نظر برسد، مهاجمان اغلب از ربات ها برای شکستن اعتبار استفاده می کنند. مهاجم لیستی از اعتبارنامه ها را در اختیار ربات قرار می دهد که فکر می کنند ممکن است به آنها امکان دسترسی به منطقه امن را بدهد. سپس ربات هر کدام را امتحان می کند در حالی که مهاجم عقب می نشیند و منتظر می ماند. هنگامی که اعتبار صحیح وارد شد، مجرم دسترسی پیدا می کند.

برای جلوگیری از حملات brute-force، سیاست‌های قفل کردن را به عنوان بخشی از معماری امنیتی مجوز خود اعمال کنید. پس از تعداد معینی تلاش، کاربری که سعی در وارد کردن اطلاعات کاربری دارد قفل می شود. این معمولاً شامل «منجمد شدن» حساب است، بنابراین حتی اگر شخص دیگری از دستگاه دیگری با آدرس IP متفاوت تلاش کند، نمی تواند قفل را دور بزند.

همچنین عاقلانه است که از رمزهای عبور تصادفی بدون کلمات منظم، تاریخ یا دنباله ای از اعداد در آنها استفاده کنید. این موثر است زیرا، برای مثال، حتی اگر یک مهاجم از نرم‌افزاری برای حدس زدن یک رمز عبور 10 رقمی استفاده کند، سال‌ها تلاش بی‌وقفه برای درست کردن آن طول خواهد کشید.

13. حملات وب

حملات وب به تهدیداتی گفته می شود که آسیب پذیری های برنامه های مبتنی بر وب را هدف قرار می دهند. هر بار که اطلاعاتی را در یک برنامه وب وارد می‌کنید، فرمانی را آغاز می‌کنید که پاسخی را ایجاد می‌کند. به عنوان مثال، اگر با استفاده از یک برنامه بانکداری آنلاین برای شخصی پول می‌فرستید، داده‌هایی که وارد می‌کنید به برنامه دستور می‌دهد تا به حساب شما برود، پول را خارج کند و به حساب شخص دیگری ارسال کند. مهاجمان در چارچوب این نوع درخواست ها کار می کنند و از آنها به نفع خود استفاده می کنند.

برخی از حملات رایج وب شامل تزریق SQL و اسکریپت بین سایتی (XSS) است که در ادامه این مقاله مورد بحث قرار خواهد گرفت. هکرها همچنین از حملات جعل درخواست متقابل (CSRF) و دستکاری پارامترها استفاده می کنند. در حمله CSRF، قربانی فریب خورده تا عملی را انجام دهد که به نفع مهاجم باشد. به عنوان مثال، آنها ممکن است روی چیزی کلیک کنند که یک اسکریپت طراحی شده برای تغییر اعتبار ورود به سیستم برای دسترسی به یک برنامه وب را راه اندازی می کند. هکر، مجهز به اعتبارنامه های ورود جدید، می تواند به گونه ای وارد شود که گویی کاربر قانونی است.

دستکاری پارامترها شامل تنظیم پارامترهایی است که برنامه نویسان به عنوان اقدامات امنیتی طراحی شده برای محافظت از عملیات خاص اجرا می کنند. اجرای عملیات بستگی به آنچه در پارامتر وارد می شود دارد. مهاجم به سادگی پارامترها را تغییر می دهد و این به آنها اجازه می دهد تا اقدامات امنیتی را که به آن پارامترها بستگی دارد دور بزنند.

برای جلوگیری از حملات وب، برنامه‌های کاربردی وب خود را بررسی کنید تا آسیب‌پذیری‌ها را بررسی کرده و برطرف کنید. یکی از راه‌های رفع آسیب‌پذیری‌ها بدون تأثیر بر عملکرد برنامه وب، استفاده از توکن‌های ضد CSRF است. یک نشانه بین مرورگر کاربر و برنامه وب رد و بدل می شود. قبل از اجرای دستور، اعتبار توکن بررسی می شود. اگر بررسی شود، فرمان اجرا می شود، اگر نه، مسدود می شود. همچنین می‌توانید از پرچم‌های SameSite استفاده کنید، که فقط به درخواست‌های همان سایت اجازه پردازش می‌دهد و هر سایتی که توسط مهاجم ساخته شده است را بی‌توان می‌کند.

حملات وب

14.تهدید های داخلی

گاهی اوقات، خطرناک ترین عوامل از درون یک سازمان می آیند. افرادی که در داخل درهای خود شرکت هستند، خطر ویژه ای دارند زیرا معمولاً به انواع سیستم ها و در برخی موارد، امتیازات مدیریت دسترسی دارند که آنها را قادر می سازد تغییرات اساسی در سیستم یا سیاست های امنیتی آن ایجاد کنند.

علاوه بر این، افراد درون سازمان اغلب درک عمیقی از معماری امنیت سایبری آن و همچنین نحوه واکنش کسب و کار به تهدیدات دارند. از این دانش می توان برای دسترسی به مناطق محدود، ایجاد تغییرات در تنظیمات امنیتی، یا استنباط بهترین زمان ممکن برای انجام یک حمله استفاده کرد.

یکی از بهترین راه‌ها برای جلوگیری از تهدیدات داخلی در سازمان‌ها، محدود کردن دسترسی کارکنان به سیستم‌های حساس تنها به کسانی است که برای انجام وظایف خود به آن‌ها نیاز دارند. همچنین، برای تعداد معدودی که نیاز به دسترسی دارند، از MFA استفاده کنید، که از آنها می‌خواهد حداقل از یک چیز که می‌دانند در ارتباط با یک آیتم فیزیکی که برای دسترسی به یک سیستم حساس باید استفاده کنند. به عنوان مثال، کاربر ممکن است مجبور باشد یک رمز عبور وارد کند و یک دستگاه USB را وارد کند. در پیکربندی های دیگر، یک شماره دسترسی روی یک دستگاه دستی ایجاد می شود که کاربر باید وارد آن شود. کاربر تنها در صورتی می تواند به منطقه امن دسترسی داشته باشد که رمز عبور و شماره صحیح باشد.

اگرچه وزارت امور خارجه ممکن است به تنهایی از همه حملات جلوگیری نکند، اما تشخیص اینکه چه کسی در پشت یک حمله را آسان‌تر می‌کند، به‌ویژه به این دلیل که در وهله اول به افراد نسبتا کمی اجازه دسترسی به مناطق حساس داده می‌شود. در نتیجه، این استراتژی دسترسی محدود می تواند به عنوان یک عامل بازدارنده عمل کند. مجرمان سایبری در سازمان شما به راحتی می‌دانند که به دلیل وجود تعداد نسبتاً کوچک مظنونان بالقوه، مشخص کردن مجرم چه کسی است.

15. اسب تروا

حمله اسب تروا از یک برنامه مخرب استفاده می کند که در یک برنامه به ظاهر قانونی پنهان شده است. هنگامی که کاربر برنامه احتمالاً بی گناه را اجرا می کند، بدافزار داخل تروا می تواند برای باز کردن یک درب پشتی به سیستم استفاده شود که از طریق آن هکرها می توانند به کامپیوتر یا شبکه نفوذ کنند. این تهدید نام خود را از داستان سربازان یونانی گرفته است که برای نفوذ به شهر تروا و پیروزی در جنگ در داخل اسبی پنهان شده بودند. هنگامی که هدیه پذیرفته شد و به داخل دروازه های تروا آورده شد، سربازان یونانی بیرون پریدند و حمله کردند. به روشی مشابه، یک کاربر ناآگاه ممکن است از برنامه‌ای که ظاهری بی‌گناه به سیستم خود وارد می‌کند، فقط برای ایجاد یک تهدید پنهان استقبال کند.

اسب تروا

برای جلوگیری از حملات تروا، باید به کاربران آموزش داده شود که چیزی را دانلود یا نصب نکنند، مگر اینکه منبع آن قابل تایید باشد. همچنین، از NGFW ها می توان برای بررسی بسته های داده برای تهدیدات بالقوه تروجان ها استفاده کرد.

16. حملات درایو

در یک حمله درایو بای، یک هکر کدهای مخرب را در یک وب سایت ناامن جاسازی می کند. هنگامی که یک کاربر از سایت بازدید می کند، اسکریپت به طور خودکار روی رایانه او اجرا می شود و آن را آلوده می کند. لقب drive by از این واقعیت ناشی می شود که قربانی فقط باید با مراجعه به سایت از کنار آن عبور کند تا آلوده شود. نیازی به کلیک بر روی چیزی در سایت یا وارد کردن اطلاعات نیست.

حملات درایو

برای محافظت در برابر حملات درایو بای، کاربران باید مطمئن شوند که جدیدترین نرم‌افزار را روی تمام رایانه‌های خود اجرا می‌کنند، از جمله برنامه‌هایی مانند Adobe Acrobat و Flash، که ممکن است در هنگام مرور اینترنت استفاده شوند. همچنین، می‌توانید از نرم‌افزار فیلتر وب استفاده کنید، که می‌تواند قبل از بازدید کاربر از سایت، ناامن بودن سایت را تشخیص دهد.

17.حملات XSS

با XSS یا اسکریپت نویسی بین سایتی، مهاجم اسکریپت های مخرب را با استفاده از محتوای قابل کلیک ارسال می کند که به مرورگر هدف ارسال می شود. وقتی قربانی روی محتوا کلیک می کند، اسکریپت اجرا می شود. از آنجایی که کاربر قبلاً وارد جلسه یک برنامه وب شده است، آنچه را که وارد می کند توسط برنامه وب قانونی تلقی می شود. با این حال، اسکریپت اجرا شده توسط مهاجم تغییر داده شده است که منجر به یک اقدام ناخواسته توسط کاربر شده است.

به عنوان مثال، یک حمله XSS ممکن است پارامترهای درخواست انتقال ارسال شده از طریق یک برنامه بانکی آنلاین را تغییر دهد. در درخواست جعل شده، نام گیرنده پول منتقل شده با نام مهاجم جایگزین می شود. مهاجم همچنین ممکن است مبلغ انتقال را تغییر دهد و حتی بیشتر از هدفی که در ابتدا قصد ارسال آن را داشت به خود پول بدهد.

یکی از ساده ترین راه های جلوگیری از حملات XSS استفاده از لیست سفید موجودیت های مجاز است. به این ترتیب، هر چیزی غیر از ورودی های تایید شده توسط وب اپلیکیشن پذیرفته نخواهد شد. همچنین می‌توانید از تکنیکی به نام ضدعفونی کردن استفاده کنید که داده‌های وارد شده را بررسی می‌کند و بررسی می‌کند که آیا حاوی چیزی است که می‌تواند مضر باشد یا خیر.

حملات XSS

18. حملات استراق سمع

حملات استراق سمع شامل رهگیری ترافیک توسط عوامل مخرب هنگام ارسال از طریق شبکه می شود. به این ترتیب، مهاجم می تواند نام های کاربری، رمز عبور و سایر اطلاعات محرمانه مانند کارت های اعتباری را جمع آوری کند. استراق سمع می تواند فعال یا غیرفعال باشد.

با استراق سمع فعال، هکر یک نرم افزار را در مسیر ترافیک شبکه قرار می دهد تا اطلاعاتی را که هکر برای داده های مفید تجزیه و تحلیل می کند، جمع آوری کند. حملات استراق سمع غیرفعال از این جهت متفاوت است که هکر به انتقال‌ها گوش می‌دهد یا استراق سمع می‌کند و به دنبال داده‌های مفیدی است که می‌توانند به سرقت ببرند.

با استراق سمع فعال، هکر یک نرم افزار را در مسیر ترافیک شبکه قرار می دهد تا اطلاعاتی را که هکر برای داده های مفید تجزیه و تحلیل می کند، جمع آوری کند. حملات استراق سمع غیرفعال از این جهت متفاوت است که هکر به

انتقال‌ها گوش می‌دهد یا استراق سمع می‌کند و به دنبال داده‌های مفیدی است که می‌توانند به سرقت ببرند

19. حمله روز تولد

در حمله تولد، مهاجم از یک ویژگی امنیتی سوء استفاده می کند: الگوریتم های هش، که برای تأیید صحت پیام ها استفاده می شود. الگوریتم هش یک امضای دیجیتال است و گیرنده پیام قبل از اینکه پیام را معتبر بپذیرد آن را بررسی می کند. اگر یک هکر بتواند یک هش ایجاد کند که با آنچه فرستنده به پیام خود اضافه کرده است یکسان باشد، هکر می تواند به سادگی پیام فرستنده را با پیام خود جایگزین کند. دستگاه دریافت کننده آن را می پذیرد زیرا دارای هش مناسب است

نام حمله تولد به پارادوکس تولد اشاره دارد که بر اساس این واقعیت است که در یک اتاق 23 نفره بیش از 50٪ احتمال دارد که دو نفر از آنها تولد یکسانی داشته باشند. از این رو، در حالی که مردم فکر می کنند تولد آنها، مانند هش، منحصر به فرد است، آنقدرها که بسیاری فکر می کنند منحصر به فرد نیستند.

برای جلوگیری از حملات تولد، از هش های طولانی تر برای تأیید استفاده کنید. با اضافه شدن هر رقم اضافی به هش، شانس ایجاد یک منطبق به میزان قابل توجهی کاهش می یابد.

حمله روز تولد

20. حمله بدافزار(malware)

بدافزار یک اصطلاح عمومی برای نرم افزارهای مخرب است، از این رو mal در ابتدای کلمه است. بدافزار یک کامپیوتر را آلوده می کند و نحوه عملکرد آن را تغییر می دهد، داده ها را از بین می برد یا از کاربر یا ترافیک شبکه جاسوسی می کند. بدافزار می‌تواند از یک دستگاه به دستگاه دیگر سرایت کند یا در جای خود باقی بماند و تنها بر دستگاه میزبان آن تأثیر بگذارد.

حمله بدافزار(malware)

چندین روش حمله که در بالا توضیح داده شد می‌تواند شامل انواع بدافزار باشد، از جمله حملات MITM، فیشینگ، باج‌افزار، تزریق SQL، اسب‌های تروجان، حملات درایو و حملات XSS.

در یک حمله بدافزار، نرم افزار باید بر روی دستگاه مورد نظر نصب شود. این نیاز به اقدام از جانب کاربر دارد. بنابراین، علاوه بر استفاده از فایروال‌هایی که می‌توانند بدافزار را شناسایی کنند، کاربران باید در مورد اینکه از کدام نوع نرم‌افزار اجتناب کنند، انواع لینک‌هایی که باید قبل از کلیک کردن بررسی کنند و ایمیل‌ها و پیوست‌هایی که نباید با آن‌ها ارتباط برقرار کنند، آموزش داده شود.

خطرناک‌ترین حملات سایبری در جهان

  • MyDoom (2004)
  • Sony Pictures Hack (2014)
  • Stuxnet (2010)
  • Equifax Hack (2017)
  • WannaCry Ransomware (2017)
  • NotPetya (2017)
  • Target Hack (2013)
  • Yahoo Data Breach (2013-2014)
  • SolarWinds Hack (2020)
  • Office of Personnel Management Hack (2015)
  • Bangladesh Central Bank Hack (2016)
  • LinkedIn Data Breach (2012)
  • Adobe Data Breach (2013)
  • Marriott Hotels Hack (2018)
  • Reddit Hack (2005)
  • Capital One Hack (2019)
  • Saudi Aramco Hack (2012)
  • Home Depot Hack (2014)
  • Facebook Hack (2018)
  • Dyn DNS DDoS Attack (2016)

جمع بندی

در این مطلب 20 مورد از انواع حملات سایبری تحت پوشش قرار گرفت؛ مدیریت ریسک امنیت سایبری، فرآیند آشنایی ارزیابی و مدیریت ریسک های سازمان است. برای ایجاد چنین برنامه مدریت ریسکی، متخصصان فناوری اطلاعات باید یک معماری امنیت سایبری قوی ایجاد کنند که با مقررات، استانداردها و بهترین شیوه های امنیتی مطابقت داشته باشد. امید است از این مطلب تمام بحره و استفاده را برده باشید.