فایروال ویندوز چیست؟

فایروال ویندوز چیست؟

همانطور که می دانید تمامی اطلاعات و ارتباطات از طریق اینترنت و شبکه‌ های اینترنتی منتقل می ‌شوند، از این رو باید بدانید داشتن یک لایه امنیتی مناسب برای محافظت از سیستم ‌ها بسیار حیاتی است. یکی از ابزارهای مؤثر و رایج برای محافظت از دستگاه‌های ویندوزی، فایروال ویندوز است.

فایروال ویندوز همانند یک دروازه ‌بان عمل می ‌کند که اجازه می ‌دهد تنها ترافیک مطمئن وارد سیستم شود و از آن خارج شود و به این ترتیب تهدیدات بالقوه را مسدود می ‌کند.

فایروال ویندوز چیست؟

فایروال ویندوز (windows firewall) یک ویژگی امنیتی است که ترافیک ورودی و خروجی شبکه به دستگاه شما را فیلتر می کند و بدین ترتیب از دستگاه شما محافظت می کند. ترافیک را می توان بر اساس چندین معیار فیلتر کرد؛ از جمله این معیارها می توان آدرس IP مبدا و مقصد، پروتکل IP یا شماره پورت مبدا و مقصد را عنوان کرد.

با تنظیم فایروال ویندوز می توان ترافیک شبکه را بر اساس سرویس ها و اپلیکیشن هایی که بر روی دستگاه نصب شده اند بلاک یا مجاز کرد. با این کار ترافیک شبکه فقط به اپلیکیشن ها و سرویس‌ هایی محدود خواهد شد که صراحتا مجاز به برقراری ارتباط در شبکه شده اند.
فایروال ویندوز چیست؟

اهمیت تنظیمات پورت در فایروال ویندوز

تنظیم صحیح و اصولی پورت‌ها در ویندوز از اهمیت زیادی برخوردار است، چرا که در این صورت می توانید امنیت سیستم کامپیوتری خود را با استفاده از نرم افزارهای موجود ارتقا دهید و از حملات سایبری و سایر حملات که سیستم امنیتی شما را مورد حمله قرار می دهند جان سالم به در ببرید.

در رابطه با تنطیمات پورت در فایروال ویندوز، باید بدانید که فایروال به عنوان یک دیوار حفاظتی میان سیستم و شبکه است که تعیین می کند که کدام نوع ترافیک اجازه‌ی ورود یا خروج از شبکه را دارد؛ و باید بدانید که در این میان، پورت‌ها به‌عنوان درگاه‌های ارتباطی نقش کلیدی دارند.

مراحل باز کردن پورت در فایروال ویندوز

همانطور که گفتیم، باز کردن یا بستن پورت‌ها باید آگاهانه و بر اساس نیاز واقعی سیستم یا شبکه انجام شود، نه به‌صورت تصادفی یا کلی، از این رو ما به شما در این راه کمک می کنیم تا بتوانید به صورت اصولی پورت فایروال ویندوز را باز کنید و تغییرات مورد نظر را اعمال کرده و مجدد آن را ببندید:

مراحل باز کردن پورت در فایروال ویندوز:

  1. باز کردن تنظیمات فایروال

وارد کنترل پنل بشو ‌(Control Panel)

گزینه Windows Defender Firewall  رو انتخاب کنید

  1. باز کردن تنظیمات پیشرفته (Advanced settings)

از منوی سمت چپ، روی Advanced settings کلیک کنید

پنجره‌ای به نام Windows Defender Firewall with Advanced Security  باز میشود

  1. ساخت rule جدید برای باز کردن پورت

از منوی سمت چپ، روی Inbound Rules کلیک کنید.

از سمت راست، روی  New Rule… کلیک کنید.

  1. تنظیم نوع rule

گزینه Port رو انتخاب کنید و روی Next کلیک کنید.

  1. انتخاب نوع پروتکل و شماره پورت

انتخاب کنید که پورت برای TCP باشد یا UDP.

در قسمت “Specific local ports” شماره پورتی که می‌خواهید باز شود رو وارد کنید (مثلاً 80 یا 443 یا هر چی)

  1. اجازه صادر کردن (Allow)

گزینه Allow the connection رو بزنید تا اجازه دسترسی صادر بشه و سپس روی گزینه Next کلیک کنید.

  1. انتخاب پروفایل

بسته به اینکه پورت توی چه شرایطی باز باشد، یکی یا چند تا از گزینه‌هایDomain, Private, Public  رو انتخاب کنید. (برای اکثر مواقع هر سه رو فعال کنید.)

  1. نام‌گذاری rule

یه اسم برای rule باید بگذارید؛ مثلاً “Open Port 80 for Web Server” و سپس  Finish‌ رو بزنید.

با انجام این مراحل، پورت مورد نظر شما در فایروال ویندوز باز شده و ترافیک مربوط به آن بدون مشکل عبور خواهد کرد.

انواع فایروال

فایروال ‌ها به عنوان یکی از مهم‌ ترین اجزای امنیت شبکه هستند که به طور کلی در دو سخت افزاری و نرم افزاری وجود دارند. هر کدام از این فایروال‌ها ویژگی‌ها و کاربردهای منحصر به فرد خود را دارند و بسته به نیاز و نوع شبکه مورد استفاده قرار می ‌گیرند.

فایروال سخت ‌افزاری

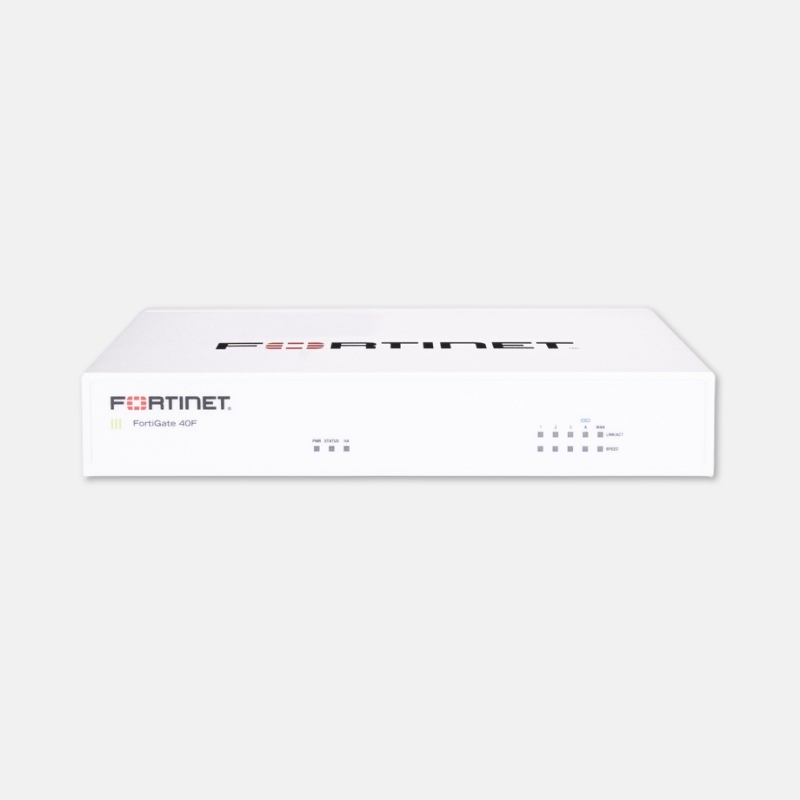
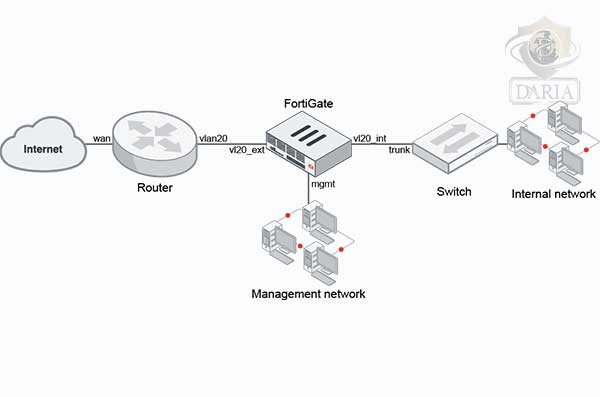
فایروال‌ های سخت ‌افزاری به صورت دستگاه‌های مستقل و فیزیکی بین شبکه داخلی و اینترنت قرار می‌گیرند و به این ترتیب می توانند ترافیک شبکه را فیلتر کنند. این نوع فایروال معمولاً در شرکت‌ها و سازمان‌های بزرگ با امنیت بسیار بالا مورد استفاده قرار می گیرند؛ از جمله این فایروال ها می توان به فایروال های برند فورتی نت، سیسکو و سوفوس اشاره کرد. از جمله مزایای استفاده از فایروال های سخت افزاری می توان به موارد زیر اشاره کرد:

کارایی بالا: چون به‌ صورت مستقل کار می‌کنند، تأثیر کمتری بر عملکرد سیستم‌های داخلی دارند.

محافظت جامع: فایروال‌ های سخت‌افزاری معمولاً کل شبکه را تحت محافظت قرار می ‌دهند و از چندین دستگاه به ‌طور همزمان مراقبت می ‌کنند.

پیکربندی پیشرفته: امکانات متنوع و تنظیمات پیچیده برای مدیریت بهتر ترافیک شبکه در دسترس است و … از جمله چند نمونه مزایای فایروال های سخت افزاری به شمار می روند.

فایروال نرم‌ افزاری

فایروال‌های نرم‌افزاری برنامه‌هایی هستند که بر روی دستگاه‌های کامپیوتر یا سرورها نصب می‌شوند و ترافیک ورودی و خروجی آن‌ها را مدیریت می‌کنند. توجه داشته باشید برای رسیدن به حداکثر امنیت شبکه، باید از دو نوع فایروال نرم افزاری و سخت‌ افزاری به صورت کاملا اصولی استفاده کنید. استفاده از فایروال سخت افزاری می ‌تواند از شبکه محافظت کند؛ در رابطه با فایروال نرم ‌افزاری نیز باید بدانید در هر دستگاه به صورت مستقل امنیت را بالا می ‌برد.

فایروال سخت ‌افزاری

مزیت های فایروال ویندوز

فایروال ویندوز برای مقابله با چالش های امنیتی شبکه های سازمانی چندین مزیت اساسی دارد؛ از جمله این مزیت ها می توان به موارد زیر اشاره کرد:

کاهش تهدیدات امنیتی شبکه: با کاهش سطح حمله یک دستگاه و افزودن یک لایه دفاعی از طریق فایروال ویندوز، می‌توان به امنیت شبکه کمک شایانی کرد. این روش به عنوان بخشی از رویکرد دفاع عمیق شناخته می ‌شود و منجر به بهبود مدیریت‌ سیستم و کاهش احتمال موفقیت حملات سایبری میشود. در واقع، فایروال ویندوز با فیلتر کردن ترافیک ورودی و خروجی و محدود کردن دسترسی‌ها، از تهدیدات احتمالی جلوگیری می ‌کند و امنیت سیستم را افزایش می ‌دهد.

حفاظت از داده های حساس و مالکیت معنوی: زمانیکه فایروال ویندوز با IPsec (امنیت پروتکل اینترنت) ادغام شود، برای تقویت ارتباطات شبکه ای تایید شده و end to end، راهکار ساده ای فراهم می شود. این موضوع با فراهم سازی امکان دسترسی لایه ای و مقیاس پذیر به منابع قابل اعتماد شبکه، موجب تقویت یکپارچگی داده ها می شود و در صورت لزوم، به حافظت از محرمانگی داده ها نیز کمک می کند.

توسعه ارزش سرمایه گذاری های موجود: فایروال ویندوز به عنوان یک فایروال مبتنی-بر-میزبان همراه با سیستم عامل ارائه می شود، بنابراین می توان گفت دیگر به سخت افزار یا نرم افزار اضافی دیگری نیازی نیست. همچنین با استفاده از یک API مستند، راهکارهای امنیت شبکه ای غیر مایکروسافتی موجود را نیز تکمیل می کند.
مزیت های فایروال ویندوز

فایروال ویندوز چگونه کار می کند؟

فایروال ویندوز یک فایروال مبتنی بر میزبان است که بصورت پیش فرض در سیستم عامل قرار دارد و در تمام نسخه های ویندوز فعال است.

فایروال ویندوز از IPsec پشتیبانی می کند؛ از امنیت پروتکل اینترنت می توان برای احراز هویت هر دستگاهی که سعی در برقراری ارتباط با دستگاه شما را دارد، استفاده کرد. در صورتی که برای ارتباط با دستگاه شما، نیاز به احراز هویت باشد، چنانچه دستگاهی نتواند به‌عنوان یک دستگاه قابل اعتماد احراز هویت شود، امکان ارتباط با دستگاه شما را نخواهد داشت.

فایروال ویندوز همچنین با ویژگی Network Location Awareness کار می کند تا بتواند تنظیمات امنیتی متناسب با انواع شبکه هایی که دستگاه به آن متصل است را اعمال کند. به عنوان مثال، در صورتی که دستگاه به وای فای کافی شاپ متصل شود، فایروال ویندوز می‌تواند پروفایل شبکه عمومی را اعمال کند و چنانچه دستگاه به شبکه خانگی متصل شود، پروفایل شبکه خصوصی اعمال می شود.

ویژگی Network Location Awareness به شما امکان خواهد داد تا تنظیمات محدود کننده تری را در شبکه های عمومی اعمال کنید و به این ترتیب امنیت سیستم خود را به بالاترین سطح ممکن ارتقا دهید.

نحوه فعال کردن فایروال ویندوز

حتی اگر از قبل فایروال دیگری بر روی سیستم روشن باشد، روشن بودن فایروال ویندوز مهم است؛ چرا که در محافظت از دسترسی غیرمجاز این فایروال به شما کمک شایان و جدی خواهد کرد؛ برای روشن کردن Microsoft Defender در ویندوز 10 باید مراحل زیر را به ترتیب دنبال کنید:

  1. ابتدا از Start گزینه Settings را انتخاب کنید.
  2. در پنجره باز شده ابتدا روی Update & Security و سپس روی Windows Security کلیک کنید.
  3. در این مرحله Firewall & Network Protection را انتخاب کرده و تنظیمات امنیتی ویندوز را باز کنید.
  4. یکی از پروفایل های شبکه (شبکه دامنه، شبکه خصوصی یا شبکه عمومی) را انتخاب کنید و روی آن کلیک کنید.
  5. در Microsoft Defender Firewall، تنظیمات را روی On قرار دهید. اگر دستگاه شما به شبکه متصل باشد، احتمالا تنظیمات پالسی شبکه شما، اجازه تکمیل این مراحل را به شما نخواهد داد. برای همین منظور برای اعمال تنظیمات بیشتر و تخصصی نیاز است از افراد مجرب در این زمینه کمک بگیرید.

برای خاموش کردن فایروال ویندوز، پس از طی مراحل بالا تنها کافی است تنظیمات را روی Off قرار دهید. خاموش کردن فایروال Microsoft Defender می‌تواند دستگاه شما (در صورتی که متصل به شبکه باشید) را در برابر دسترسی غیرمجاز آسیب‌ پذیرتر کند.

اگر قصد استفاده از اپلیکیشنی را دارید ولی از طریق فایروال مسدود شده است، به جای خاموش کردن فایروال، بهتر است از طریق تنظیمات فایروال به آن اجازه عبور دهید. در صورت مواجه با خطا، یا روشن نشدن تنظیمات، می‌توانید از عیب ‌یاب استفاده کنید و مجددا امتحان کنید.

نحوه فعال کردن فایروال ویندوز

پروفایل های فایروال ویندوز

فایروال ویندوز دارای سه نوع پروفایل شبکه است که شامل دامنه، خصوصی و عمومی می‌شود. این پروفایل‌ها برای تعیین قوانین امنیتی و مدیریت دسترسی شبکه به کار می‌روند. به عنوان مثال، می‌توان به یک برنامه اجازه داد در شبکه خصوصی ارتباط برقرار کند، اما همان برنامه ممکن است در شبکه عمومی قادر به اتصال نباشد.

شبکه دامنه

این پروفایل زمانی فعال می ‌شود که دستگاه به یک دامنه اکتیو دایرکتوری (Active Directory) متصل باشد و حضور یک کنترل‌ کننده دامنه تشخیص داده شود. به عبارت دیگر، این پروفایل برای شبکه‌ هایی استفاده می‌شود که احراز هویت از طریق کنترل ‌کننده دامنه لازم است. این نوع پروفایل به صورت خودکار فعال می ‌شود و کاربر امکان تغییر دستی آن را ندارد.

شبکه خصوصی

پروفایل شبکه خصوصی برای شبکه‌هایی مانند شبکه خانگی یا سازمانی طراحی شده است. در این نوع شبکه، دستگاه‌ها به یکدیگر اعتماد دارند و ارتباطات به راحتی برقرار می‌شوند. بهتر است بدانید مدیر شبکه می ‌تواند این پروفایل را به ‌صورت دستی تنظیم کرده و آن را برای دستگاه‌های متصل اعمال کند.

شبکه عمومی

شبکه عمومی برای مکان ‌هایی که امنیت کمتری دارند مانندWi-Fi  عمومی (کافی‌شاپ‌ها، فرودگاه‌ها، هتل‌ها) طراحی شده است. در این پروفایل، سطح امنیتی به‌ طور پیش ‌فرض بالا در نظر گرفته می ‌شود تا از دسترسی‌های ناخواسته و تهدیدات احتمالی جلوگیری شود.

تفاوت فایروال ویندوز inbound و outbound

در فایروال ویندوز، تفاوت بین قوانین inbound و outbound بیانگر تمایز عمومی در امنیت شبکه است. قوانین ورودی (inbound) کنترل کننده ترافیکی است که از شبکه یا اینترنت وارد سیستم شما می شود و هدف آن مسدود کردن ارتباطات بالقوه مضر است. جهت کنترل ترافیک، فیلترینگ با استفاده از معیارهای از پیش تعین شده نظیر آدرس های آی پی، شماره های پورت و پروتکل ها انجام می شود.

قوانین خروجی (outbound) ترافیک خروجی از سیستم شما به سمت شبکه یا اینترنت را مدیریت می‌کنند و از ارسال داده‌ توسط نرم ‌افزارهای بالقوه مخرب جلوگیری می کنند. تنظیمات صحیح هر دو نوع قانون در فایروال ویندوز برای محافظت از کامپیوتر شما ضروری است؛ چرا که این قوانین از دسترسی غیرمجاز ممانعت می کنند و برقراری ارتباطات ایمن و ضروری شبکه را تضمین می کنند.
تفاوت بین فایروال ویندوز inbound و outbound در چیست؟

سخن پایانی

در پایان باید بدانید که در این مطلب فایروال ویندوز از جنبه های مختلف بررسی شد و گفتیم که فایروال ویندوز یک ویژگی امنیتی است که ترافیک ورودی و خروجی شبکه به دستگاه شما را فیلتر می کند و به این ترتیب از دستگاه شما محافظت می کند. بسته به نوع شبکه ای که دستگاه شما در آن است می توانید یکی از 3 نوع پروفایل فایروال ویندوز را انتخاب کنید. از جمله مزیت های این نوع فایروال ها می توان به کاهش خطر تهدیدات امنیتی شبکه، حفاظت از داده های حساس و مالکیت معنوی و همچنین توسعه ارزش سرمایه گذاری های موجود اشاره کرد.

سوالات متداول

آیا فایروال ویندوز باید فعال باشد؟

فایروال ویندوز یا Windows Defender به جلوگیری از دسترسی هکرها و نرم افزارهای مخرب به دستگاه محل کار یا مدرسه شما از طریق اینترنت یا شبکه کمک می کند. بهتر است بدانید سازمانی که در آن فعالیت می کنید احتمالا از شما بخواهد که قبل از دسترسی به منابع شبکه، فایروال ویندوز را روشن کنید.

فایروال ویندوز کجاست؟

برای بررسی تنظیمات فایروال خود، Control Panel را باز کرده و سپس System and Security را انتخاب کنید. از این طرق میتوانید فایروال ویندروز Windows Defender را انتخاب کنید.

آیا فعال کردن فایروال ویندوز واقعا ضروری است؟

فایروال ویندوز چندین مزیت را برای مقابله با چالش های امنیتی شبکه سازمان شما ارائه می دهد؛ از جمله این مزایا می توان به کاهش خطر تهدیدات امنیتی شبکه اشاره کرد.

عواقب عدم استفاده از فایروال ویندوز چیست؟

بدون فایروال، شبکه خانگی شما قادر به شناسایی تهدیدهای بالقوه نخواهد بود و دسترسی نامحدود به دستگاه‌ها و اطلاعات شخصی، شما را به هدفی مناسب برای عوامل مخرب تبدیل خواهد کرد.
امنیت بانک

امنیت بانک

امروزه با گسترش بانکداری دیجیتال و استفاده گسترده از خدمات آنلاین در موسسات مالی و اعتباری، امنیت شبکه‌ها و اطلاعات به یکی از مهم‌ترین اولویت‌ها تبدیل شده است. تهدیدات سایبری روز به روز پیچیده‌تر و گسترده‌تر می‌شوند و موسسات مالی نیاز دارند تا از سیستم‌ها و داده‌های حساس خود محافظت کنند. در این راستا، استفاده از فایروال‌های قدرتمند و راهکارهای امنیتی پیشرفته برای پیشگیری از حملات و نفوذها ضروری است..

امنیت اطلاعات در بانک یعنی چه؟

امنیت اطلاعات در بانک به مجموعه‌ای از سیاست‌ها، فرآیندها، ابزارها و فناوری‌هایی گفته می‌شود که با هدف حفاظت از دارایی‌های اطلاعاتی بانک در برابر تهدیدات داخلی و خارجی طراحی شده‌اند.

اطلاعات موجود در بانک بسیار حیاتی و سری هستند که باید توسط دیتاسنترها و تجهیزات امنیتی قوی از این اطلاعات در برابر مهاجمان سایبری محافظت کرد. اطلاعات موجود در بانک شامل داده‌های مشتریان، اطلاعات مالی، سوابق تراکنش‌ها، داده‌های احراز هویت و سایر داده‌های حساس هستند که تنها یک دسترسی به این اطلاعات عواقب جبران ناپذیری برای اعتبار بانک و اطلاعات کاربران و مشتریان بانک خواهد داشت.

از آنجایی که بانک‌ها به دلیل ماهیت فعالیت خود هدفی جذاب برای مهاجمان سایبری هستند، پیاده‌سازی استانداردهایی نظیر ISO/IEC 27001، استفاده از رمزنگاری پیشرفته، سیستم‌های تشخیص نفوذ (IDS)، احراز هویت چندعاملی (MFA)و از همه مهم تر استفاده از دستگاه های امنیت شبکه از جمله فایروال های فورتی نت در انواع فورتی گیت و فورتی وب در تامین امنیت سیستم بانکی تاثیرگذار هستند.

امنیت اطلاعات در بانک یعنی چه؟

تجهیزات مورد نیاز برای امن کردن بانک

برای امنیت بانک و موسسات مالی از تهدیدات سایبری، به مجموعه‌ای از تجهیزات و فناوری‌های امنیتی پیشرفته نیاز است که به‌ طور یکپارچه و هماهنگ عمل کنند و حفاظت جامعی از داده‌ها و سیستم‌ها فراهم کنند. از جمله مهم‌ترین تجهیزات امنیت بانک به شرح زیر است:

  • فایروال‌های نسل بعدی (NGFW)
  • سیستم‌های تشخیص و پیشگیری از نفوذ (IDS/IPS)
  • سیستم مدیریت اطلاعات و رویدادهای امنیتی (SIEM)
  • رمزنگاری داده‌ها
  • سیستم‌های احراز هویت چندعاملی (MFA)
  • گذرگاه‌های پرداخت امن
  • آنتی‌ویروس‌ها و ضدبدافزارها
  • سیستم‌های کنترل دسترسی
  • پلتفرم‌های امنیتی شبکه‌های بی‌سیم (WLAN)
  • پشتیبانی و نظارت مداوم

 امنیت سایبری در صنعت بانکداری

تحول در بانکداری دیجیتال باعث گسترش تهدیدات سایبری شده و فعالیت‌های حیاتی مالی را در معرض خطر قرار داده است. با پیچیده‌تر شدن حملات، ضرورت مدیریت مؤثر تهدیدات و استقرار پروتکل‌های پیشرفته امنیت شبکه بیش از پیش احساس می‌شود؛ چرا که مهاجمان سایبری با انگیزه‌های مالی، همواره در حال توسعه روش‌های جدید و پیاده سازی جدیدترین حملات روز صفر هستند.

از این رو بهتر است بدانید، چارچوب‌های نظارتی مانند EU DORA و G7 با هدف ارتقاء تاب‌آوری سایبری بانک‌ها طراحی شده‌اند و نشان‌دهنده اهمیت روزافزون امنیت در صنعت بانکداری هستند.

از زمانی که  ارزهای دیجیتال پا به عرصه اقتصادی گذاشته‌اند، نیاز به توازن بین دسترسی مالی و محافظت سایبری دوچندان شده است. در این فضای رقابتی، موفقیت بانک‌ها وابسته به ترکیب نوآوری دیجیتال با رویکردهای امنیتی هوشمندانه است که تنها با استفاده از فایروال های نسل جدید به همراه آموزش کارمندان این امنیت تامین میشود.

روش‌ های افزایش امنیت حساب بانکی

در دنیای امروز که بخش بزرگی از تعاملات مالی از طریق بسترهای دیجیتال انجام می‌شود، امنیت حساب‌های بانکی به یکی از دغدغه‌های اصلی کاربران و مؤسسات مالی تبدیل شده است. به گونه‌ای که هرگونه بی‌توجهی نسبت به نکات امنیتی می‌تواند زمینه‌ساز سرقت اطلاعات، برداشت‌های غیرمجاز و آسیب‌های جدی مالی شود. در ادامه، مهم‌ترین روش‌های افزایش امنیت حساب بانکی را برایتان آورده‌ایم که می توانید به این ترتیب امنیت حساب بانکی خود را افزایش دهید.

روش‌ های افزایش امنیت حساب بانکی

استفاده از رمز عبور قوی و غیرتکراری

رمز عبور نخستین سد دفاعی در برابر مهاجمان سایبری است. برای انتخاب رمز عبور امن، بهتر است از ترکیبی از حروف بزرگ و کوچک، اعداد و نمادهای خاص استفاده شود. از انتخاب رمزهای ساده مانند «123456» یا اطلاعات قابل حدس مثل تاریخ تولد جداً خودداری کنید. همچنین برای هر حساب کاربری (ایمیل، اپلیکیشن بانکی و…) رمز عبور متفاوتی در نظر بگیرید.

فعال‌ سازی احراز هویت دو عاملی ‌(2FA)

احراز هویت دو عاملی با افزودن یک لایه امنیتی اضافی، ریسک نفوذ را تا حد زیادی کاهش می‌دهد. این روش معمولاً شامل وارد کردن یک کد تأیید (ارسالی از طریق پیامک یا اپلیکیشن‌های امنیتی) پس از رمز عبور اصلی است.

خودداری از ورود به حساب بانکی در شبکه‌های عمومی

شبکه‌های وای‌فای عمومی در اماکن عمومی مانند فرودگاه، کافی‌شاپ و هتل‌ها به دلیل نبود رمزنگاری مناسب، بستر مناسبی برای حملات سایبری هستند. در صورت اجبار، استفاده از شبکه خصوصی مجازی (VPN) توصیه می‌شود.

به‌روزرسانی منظم اپلیکیشن‌ها و سیستم‌ عامل

نرم‌افزارهای بانکی و سیستم‌عامل گوشی یا رایانه خود را همواره به آخرین نسخه ارتقاء دهید؛ چرا که نسخه‌های جدید شامل به‌روزرسانی‌های امنیتی هستند که از نفوذ بدافزارها جلوگیری می‌کنند.

عدم اشتراک‌گذاری اطلاعات حساس

اطلاعاتی مانند شماره کارت، رمز دوم، CVV2، کد تأیید پیامکی (OTP) یا نام کاربری و رمز عبور را تحت هیچ شرایطی با افراد دیگر یا سایت‌های مشکوک به اشتراک نگذارید؛ حتی اگر ظاهر آن‌ها مشابه سایت‌های رسمی باشد.

بررسی منظم تراکنش‌های حساب

مراجعه مستمر به گزارش تراکنش‌ها و فعال‌سازی اعلان‌های بانکی باعث می‌شود هرگونه فعالیت مشکوک بلافاصله شناسایی شده و اقدامات امنیتی لازم صورت گیرد.

نصب نرم‌ افزارهای امنیتی معتبر

استفاده از آنتی‌ویروس‌های به‌روز و اپلیکیشن‌های امنیتی معتبر، خطر آلوده شدن دستگاه به بدافزارهایی مانند کی‌لاگرها یا فیشینگ را کاهش می‌دهد.

اصول امنیت شبکه در بانکداری

همانطور که گفتیم، امنیت شبکه در صنعت بانکداری، یکی از ارکان کلیدی در حفاظت از اطلاعات مالی، جلوگیری از نفوذهای غیرمجاز و تضمین تداوم خدمات بانکی است. با گسترش بانکداری دیجیتال و افزایش تهدیدات سایبری، رعایت اصول امنیت شبکه نه تنها برای بانک‌ها بلکه برای تمامی مؤسسات مالی ضروری و حیاتی است. مهم‌ترین اصول امنیت شبکه در حوزه بانکداری به شرح زیر هستند:

تفکیک لایه‌های شبکه ‌(Network Segmentation)

تقسیم‌بندی ساختار شبکه به بخش‌های مجزا باعث می‌شود در صورت بروز رخنه امنیتی، آسیب به یک بخش محدود شود و سایر بخش‌ها تحت تأثیر قرار نگیرند. این رویکرد در محدود کردن دسترسی و جلوگیری از گسترش حملات نقش مؤثری دارد.

کنترل دسترسی و احراز هویت پیشرفته

تمام کاربران، چه داخلی و چه خارجی، باید تنها به منابع مورد نیاز خود دسترسی داشته باشند. استفاده از سامانه‌های مدیریت هویت و دسترسی (IAM) و احراز هویت چندعاملی (MFA) برای جلوگیری از ورود افراد غیرمجاز الزامی است.

رمزنگاری داده‌ها ‌(Encryption)

اطلاعات حساس، چه در حال انتقال و چه به صورت ذخیره‌ شده، باید با الگوریتم‌های قوی رمزنگاری شوند تا در صورت شنود یا سرقت داده، محتوای اطلاعات قابل خواندن نباشد.

پایش و نظارت مستمر (Continuous Monitoring)

نصب سامانه‌های تشخیص و پیشگیری از نفوذ (IDS/IPS)، فایروال‌های نسل بعدی و راهکارهای SIEM به منظور رصد لحظه به لحظه ترافیک شبکه، رفتار کاربران و شناسایی تهدیدات الزامی است.

استفاده از فایروال ‌های فورتی نت

فایروال‌های فورتی نت (Fortinet) به‌عنوان یکی از راهکارهای پیشرفته و یکپارچه امنیتی، نقش مهمی در محافظت از شبکه‌های بانکی دارند. این فایروال‌ها با بهره‌گیری از فناوری‌های هوش مصنوعی، فیلتر محتوای وب، کنترل اپلیکیشن‌ها‌، پیشگیری از تهدیدات پیشرفته (ATP) و احراز هویت کاربران، امکان مقابله مؤثر با تهدیدات پیچیده و نوظهور را فراهم می‌سازند.

اهمیت امنیت شبکه در بانکداری

امنیت شبکه در بانکداری اهمیت زیادی دارد زیرا هرگونه ضعف یا نقض امنیتی می‌تواند منجر به سرقت اطلاعات حساس مشتریان، تراکنش‌های غیرمجاز و حتی بحران‌های مالی جدی شود. بانک‌ها و موسسات مالی مسئول حفاظت از داده‌های مشتریان و تضمین سلامت تراکنش‌های آنلاین هستند. با افزایش تهدیدات سایبری مانند حملات فیشینگ، بدافزارها و نفوذهای پیچیده، شبکه‌های بانکی باید از تدابیر امنیتی پیشرفته مانند فایروال‌ها، رمزنگاری داده‌ها و نظارت مستمر برخوردار باشند تا از هرگونه آسیب به اعتبار و اعتماد مشتریان جلوگیری کنند.

باید بدانید که بدون امنیت مناسب، فعالیت‌های بانکی دیجیتال نمی‌توانند به طور مؤثر انجام شوند و این امر می‌تواند به کاهش اعتماد عمومی و اختلال در خدمات بانکی منجر شود.

روش‌ های افزایش امنیت حساب بانکی

راهکارهای امنیتی داریا برای موسسه های مالی و اعتباری

شرکت داریا با ارائه راهکارهای امنیتی پیشرفته، به موسسات مالی و اعتباری کمک می‌کند تا از شبکه‌های خود در برابر تهدیدات سایبری محافظت کنند. این شرکت با فروش، نصب، راه‌اندازی و پشتیبانی فایروال‌های فورتی گیت، سوفوس، سیسکو به همراه لایسنس های اورجینال به موسسات مالی امکان می‌دهد تا از یکی از قوی‌ترین سیستم‌های امنیتی موجود در دنیا استفاده کنند.

فایروال‌های فورتی‌نت، سیسکو و سوفوس با ویژگی‌های پیشرفته مانند شناسایی تهدیدات پیچیده، فیلتر ترافیک مخرب، رمزنگاری داده‌ها، سندباکس داخلی و ابری و بهره گیری از هوش مصنوعی و یادگیری ماشین، امنیت اطلاعات حساس و تراکنش‌های مالی را در بالاترین سطح تضمین می‌کنند و به امنیت بانک کمک میکنند.

امن سازی شبکه

امن سازی شبکه

همانطور که می دانید با پیشرفت تکنولوژی و ورود بیش از بیش مهاجمان سایبری به بازار، امنیت شبکه در سازمان‌ها به یکی از مهم‌ترین چالش‌های فناوری اطلاعات تبدیل شده است. حفاظت از داده‌های حساس و زیرساخت‌های ارتباطی در برابر تهدیدات سایبری نیازمند استراتژی‌های چندلایه، ابزارهای امنیتی پیشرفته و سیاست‌های کنترلی دقیق است که به این استراتژی امن سازی شبکه می‌گویند.

امن سازی شبکه چیست؟

امن‌سازی شبکه یکی از مهم‌ترین اصول در فناوری اطلاعات است که به مجموعه‌ای از راهکارها، سیاست‌ها و ابزارها برای محافظت از داده‌ها، منابع و زیرساخت‌های شبکه در برابر تهدیدات سایبری اشاره دارد.

این فرایند شامل پیاده‌سازی لایه‌های امنیتی مختلف مانند فایروال‌ها، سیستم‌های تشخیص و جلوگیری از نفوذ (IDS/IPS)، رمزگذاری داده‌ها و کنترل‌ دسترسی ها است.

یکی از اصول اساسی در این حوزه، اصل حداقل دسترسی (Least Privilege) است که به کاربران و سیستم‌ها تنها به میزان مورد نیاز اجازه دسترسی داده می‌شود. همچنین، احراز هویت چندمرحله‌ای (MFA)، استفاده از پروتکل‌های امن مانند TLS و IPsec و پیاده‌سازی مدل Zero Trust، که در آن هیچ دستگاه یا کاربری به‌طور پیش‌فرض قابل‌اعتماد نیست، از دیگر استراتژی‌های حیاتی در امن‌سازی شبکه محسوب می‌شوند.

افزون بر این، مدیریت آسیب‌پذیری‌ها و به‌روزرسانی مستمر نقش مهمی در کاهش تهدیدات دارد، زیرا حملات سایبری اغلب از نقاط ضعف نرم‌افزاری بهره می‌برند. نظارت مداوم بر ترافیک شبکه از طریق تحلیل داده‌ها و لاگ‌ها، شناسایی رفتارهای غیرعادی و اجرای سیاست‌های پاسخ به حادثه (Incident Response) از دیگر اقدامات حیاتی در این زمینه هستند.

همچنین، آموزش کارکنان در خصوص تهدیداتی مانند حملات فیشینگ، بدافزارها و مهندسی اجتماعی، به کاهش ریسک‌های امنیتی کمک می‌کند. در نهایت، استفاده از معماری شبکه‌های سگمنت‌ بندی‌شده (Network Segmentation) می‌تواند به جلوگیری از گسترش حملات در صورت وقوع یک نفوذ یا حمله کمک کند و یک محیط ایمن‌تر برای داده‌ها و سرویس‌های سازمان فراهم کند.

امن سازی شبکه چیست؟

چگونه یک شبکه امن میشود؟

امن‌سازی شبکه یک فرآیند چندلایه است که شامل پیاده‌سازی سیاست‌ها، ابزارها و تکنیک‌های امنیتی مختلف برای محافظت از اطلاعات و جلوگیری از نفوذهای غیرمجاز است. در ادامه، مراحل کلیدی برای ایجاد یک شبکه امن را بررسی می‌کنیم:

  1. تعیین سیاست‌های امنیتی

اولین گام در ایمن‌سازی شبکه، تدوین و اجرای سیاست‌های امنیتی سازمانی است. این سیاست‌ها باید شامل قوانین دسترسی، مدیریت کاربران، سطح دسترسی به داده‌ها و روش‌های کنترل امنیت باشد.

  1. استفاده از فایروال‌ها و سیستم‌های امنیتی

فایروال (Firewall) یکی از اصلی‌ترین ابزارهای امنیتی است که ترافیک ورودی و خروجی شبکه را کنترل کرده و از ورود غیرمجاز جلوگیری می‌کند. علاوه بر آن، استفاده از سیستم‌های تشخیص و جلوگیری از نفوذ (IDS/IPS) به شناسایی و متوقف کردن حملات احتمالی کمک می‌کند.

  1. رمزگذاری و احراز هویت قوی

برای محافظت از داده‌های حساس، باید از رمزگذاری (Encryption) استفاده شود. پروتکل‌هایی مانند TLS و IPsec می‌توانند امنیت ارتباطات شبکه را تضمین کنند. همچنین، احراز هویت چندعاملی (MFA)‌ موجب افزایش امنیت حساب‌های کاربری می‌شود.

  1. نظارت و تحلیل ترافیک شبکه

ابزارهای مانیتورینگ مانندSIEM (Security Information and Event Management)  به بررسی لاگ‌ها و رفتار کاربران کمک کرده و امکان شناسایی فعالیت‌های غیرعادی را فراهم می‌کنند.

  1. به‌روزرسانی و مدیریت آسیب‌پذیری‌ها

نرم‌افزارها، سیستم‌عامل‌ها و تجهیزات شبکه باید به‌طور مرتب، به‌روزرسانی (Patch Management) شوند تا از آسیب‌پذیری‌های امنیتی جلوگیری شود.

  1. سگمنت‌ بندی شبکه و مدل ‌Zero Trust

سگمنت‌بندی شبکه (Network Segmentation) با جداسازی بخش‌های مختلف شبکه، از گسترش حملات جلوگیری می‌کند. همچنین، پیاده‌سازی مدل Zero Trust که به هیچ کاربر یا دستگاهی به‌طور پیش‌فرض اعتماد نمی‌کند، موجب کاهش تهدیدات داخلی و خارجی می‌شود.

  1. آموزش کاربران و مقابله با مهندسی اجتماعی

حملات فیشینگ و مهندسی اجتماعی یکی از روش‌های متداول نفوذ به شبکه‌ها هستند. آموزش کاربران برای شناسایی تهدیدات و رعایت نکات امنیتی، تأثیر بسزایی در کاهش حملات دارد.

  1. پیاده‌سازی استراتژی‌های بازیابی و پاسخ به حادثه

داشتن یک برنامه بازیابی از حادثه (Incident Response Plan) و تهیه نسخه‌های پشتیبان (Backup)  به سازمان‌ها کمک می‌کند تا در صورت حمله سایبری یا خرابی سیستم، اطلاعات خود را بازیابی کرده و از ادامه فعالیت اطمینان حاصل کنند.

با اجرای این اقدامات، یک شبکه امن و مقاوم در برابر تهدیدات سایبری ایجاد خواهد شد.

چگونه یک شبکه امن میشود؟

نحوه طراحی شبکه امن

طراحی شبکه امن شامل ایجاد یک معماری مقاوم در برابر تهدیدات سایبری با استفاده از لایه‌های امنیتی مختلف است. این فرآیند با تعیین سیاست‌های امنیتی و تقسیم‌بندی شبکه (Network Segmentation)  آغاز می‌شود تا از گسترش تهدیدات جلوگیری شود.

استفاده از فایروال‌ها، سیستم‌های تشخیص و جلوگیری از نفوذ (IDS/IPS)، رمزگذاری داده‌ها و احراز هویت چندعاملی (MFA) موجب افزایش امنیت می‌شود. پیاده‌سازی مدل Zero Trust که در آن هیچ کاربر یا دستگاهی به‌طور پیش‌فرض مورد اعتماد نیست، همراه با مانیتورینگ مداوم و تحلیل ترافیک شبکه، به شناسایی و دفع تهدیدات کمک می‌کند. همچنین، مدیریت به‌روزرسانی‌ها و آموزش کاربران در برابر حملات مهندسی اجتماعی، نقش مهمی در حفظ امنیت شبکه دارد.

انواع امنیت شبکه

امنیت شبکه شامل مجموعه‌ای از راهکارها و تکنیک‌ها برای محافظت از داده‌ها، سیستم‌ها و زیرساخت‌های شبکه در برابر تهدیدات سایبری است. این امنیت را می‌توان به چند دسته اصلی تقسیم کرد:

امنیت سخت ‌افزاری  (Hardware Security)

شامل تجهیزاتی مانند فایروال‌های سخت‌افزاری، ماژول‌های امنیتی (HSM)، دستگاه‌های UTM (Unified Threat Management)‌ و سایر سخت‌افزارهایی است که برای جلوگیری از دسترسی غیرمجاز و تهدیدات فیزیکی یا الکترونیکی استفاده می‌شوند.

امنیت نرم‌افزاری‌ ‌(Software Security)

امنیت نرم‌افزاری‌ شامل استفاده از آنتی‌ویروس، ضدبدافزار، سیستم‌های تشخیص و جلوگیری از نفوذ (IDS/IPS) و رمزگذاری نرم‌افزاری برای محافظت از داده‌ها و جلوگیری از نفوذ به سیستم‌ها می‌شود.

امنیت دسترسی ‌ (Access Control Security)

این نوع امنیت بر مدیریت هویت و دسترسی (IAM – Identity and Access Management) تمرکز دارد و شامل احراز هویت چندعاملی (MFA)، مدیریت سطوح دسترسی و اصل حداقل دسترسی (Least Privilege) است تا کاربران فقط به اطلاعات و منابع موردنیاز خود دسترسی داشته باشند.

امنیت ارتباطات  (Communication Security)

این بخش شامل رمزگذاری ارتباطات با استفاده از پروتکل‌هایی مانند SSL/TLS، IPsec، VPN و همچنین محافظت از ارتباطات بی‌سیم از طریق WPA3 و دیگر پروتکل‌های امن شبکه‌های بی‌سیم است.

 امنیت ابری‌  (Cloud Security)

با رشد فناوری ابری، محافظت از داده‌های ذخیره‌شده در سرویس‌های ابری اهمیت زیادی پیدا کرده است. این امنیت شامل کنترل‌های دسترسی ابری، رمزگذاری داده‌ها، فایروال‌های ابری و امنیت APIها می‌شود.

امنیت عملیاتی  (Operational Security – OpSec)

شامل فرآیندهای نظارت، مدیریت لاگ‌ها، تجزیه ‌و تحلیل تهدیدات و برنامه‌های پاسخ به حوادث امنیتی است که سازمان‌ها برای جلوگیری از نفوذ و حملات سایبری اجرا می‌کنند.

امنیت فیزیکی  (Physical Security)

علاوه بر امنیت سایبری، حفاظت از سرورها، مراکز داده و تجهیزات شبکه از طریق کنترل دسترسی بیومتریک، دوربین‌های نظارتی و سیستم‌های امنیت فیزیکی نیز از اهمیت بالایی برخوردار است.

امنیت اینترنت اشیا ‌(IoT Security)

با گسترش دستگاه‌های هوشمند، امنیت این تجهیزات از طریق بروزرسانی‌های امنیتی، احراز هویت قوی و کنترل‌های دسترسی دقیق ضروری است.

اجرای هم‌زمان انواع امنیت شبکه، یک زیرساخت مقاوم و چندلایه در برابر تهدیدات سایبری ایجاد می‌کند و از داده‌ها و اطلاعات سازمان در برابر حملات محافظت می‌کند.

نحوه طراحی شبکه امن

امنیت شبکه در سازمان ها

امنیت شبکه در سازمان‌ها شامل مجموعه‌ای از سیاست‌ها، فناوری‌ها و راهکارهای اجرایی برای محافظت از اطلاعات حساس، زیرساخت‌های ارتباطی و سیستم‌های سازمانی در برابر تهدیدات سایبری است. سازمان‌ها با استفاده از فایروال‌های پیشرفته از جمله فایروال های برند فورتی نت، سیسکو و سوفوس بر حسب نیاز سازمان، از بروز حملات و نفوذ های غیرمجاز به شبکه جلوگیری میکنند.

در هنگام انتخاب و خرید فایروال نیاز است از کارشناسان کاربلد در این حوزه مشاوره دریافت کنید تا به این ترتیب بتوانید بر حسب نیاز سازمانتان بهترین و کاربردی ترین فایروال را خریداری کنید. شرکت داریا از جمله معتبرترین شرکت‌های ارائه دهنده تجهیزات امنیت شبکه است که با ارائه خدمات مشاوره رایگان به شما در انتخاب و خرید بهترین فایروال کمک میکند.

راهنمای خرید تجهیزات شبکه

امن سازی شبکه شامل چند مرحله است؟

امن ‌سازی شبکه یک فرآیند چندمرحله‌ای است که شامل اجرای سیاست‌ها، ابزارها و تکنیک‌های امنیتی مختلف برای جلوگیری از تهدیدات سایبری می‌شود. این فرآیند شامل مراحل زیر است:

  • تحلیل و ارزیابی امنیت شبکه

در این مرحله، وضعیت فعلی امنیت شبکه بررسی می‌شود. شناسایی نقاط ضعف، تهدیدات بالقوه، میزان دسترسی کاربران و بررسی تنظیمات فایروال‌ها و سیستم‌های امنیتی از جمله اقدامات مهم این مرحله است.

  • تدوین و پیاده‌سازی سیاست‌های امنیتی

سازمان‌ها باید سیاست‌های امنیتی دقیق برای کنترل دسترسی کاربران، مجوزهای سطح دسترسی، مدیریت داده‌ها و استفاده از تجهیزات تنظیم کنند.

  • استقرار ابزارهای امنیتی

برای محافظت از شبکه، ابزارهایی مانند فایروال‌ها، سیستم‌های تشخیص و جلوگیری از نفوذ (IDS/IPS)، VPN، آنتی‌ویروس و رمزگذاری داده‌ها باید پیاده‌سازی شوند.

  • کنترل دسترسی و احراز هویت قوی

اجرای احراز هویت چندعاملی (MFA)، مدیریت هویت و دسترسی (IAM) و استفاده از پروتکل‌های امن مانند‌LDAP ، RADIUS و Kerberos از اقدامات کلیدی در این مرحله است.

  • نظارت، تحلیل و واکنش به تهدیدات

استفاده از سیستم‌های  SIEM (Security Information and Event Management)برای نظارت بر ترافیک شبکه، تحلیل لاگ‌ها و تشخیص رفتارهای غیرعادی به شناسایی تهدیدات کمک می‌کند. همچنین، باید پاسخ سریع به حوادث امنیتی (Incident Response Plan) تدوین شود.

  • به ‌روزرسانی و مدیریت آسیب ‌پذیری‌ها

یکی از مهم‌ترین مراحل امنیت شبکه، به‌روزرسانی مداوم سیستم‌عامل‌ها، نرم‌افزارها و تجهیزات شبکه برای رفع آسیب‌پذیری‌های شناخته‌شده است. همچنین، تست نفوذ (Penetration Testing) و اسکن امنیتی دوره‌ای کمک می‌کند تا نقاط ضعف شناسایی و اصلاح شوند.

  • پشتیبان‌گیری و بازیابی در مواقع بحران

تهیه نسخه‌های پشتیبان از داده‌ها و تنظیمات شبکه و تدوین یک برنامه بازیابی از حادثه (Disaster Recovery Plan)‌ باعث می‌شود که سازمان‌ها بتوانند پس از حملات سایبری یا خرابی سیستم‌ها، فعالیت خود را به‌سرعت بازیابی کنند.

اجرای این مراحل به‌صورت یکپارچه، موجب ایجاد یک شبکه ایمن، مقاوم در برابر تهدیدات سایبری و پایدار خواهد شد.

شبکه چیست؟

شبکه چیست؟

شبکه‌ها امکان تبادل داده، اشتراک‌گذاری منابع، مدیریت ارتباطات و انجام فعالیت‌های روزمره را در محیط‌های مختلف فراهم می‌کنند. از اینترنت و شبکه‌های اجتماعی گرفته تا بانکداری الکترونیکی و اینترنت اشیاء، شبکه‌ها نقش کلیدی در بهبود کارایی، امنیت و سرعت ارتباطات دارند. در این مطلب، به بررسی کاربردهای شبکه و تأثیر آن در حوزه‌های مختلف می‌پردازیم.

شبکه چیست؟

شبکه در علوم کامپیوتر و مهندسی ارتباطات به مجموعه‌ای از دستگاه‌ها و سیستم‌های متصل به یکدیگر اطلاق می‌شود که قادر به تبادل اطلاعات و منابع به صورت بی‌سیم یا با استفاده از کابل‌های فیزیکی هستند. این دستگاه‌ها ممکن است شامل رایانه‌ها، سرورها، روترها، سوئیچ‌ها و دیگر تجهیزات ارتباطی باشند که از پروتکل‌های خاص برای ارسال و دریافت داده‌ها استفاده می‌کنند.

شبکه‌ها به انواع مختلفی تقسیم می‌شوند، از جمله شبکه‌های محلی (LAN) که معمولاً در محدوده‌ای کوچک مانند یک ساختمان یا دفتر کار قرار دارند و شبکه‌های گسترده (WAN) که می‌توانند مسافتی طولانی مانند یک کشور یا حتی جهان را پوشش دهند. در شبکه‌ها، معماری‌ها و پروتکل‌های مختلفی مانندTCP/IP ، Ethernet ،Wi-Fi و VPN برای مدیریت انتقال داده‌ها، حفظ امنیت و بهینه‌سازی عملکرد شبکه استفاده می‌شود.

شبکه‌ها همچنین از نظر نوع اتصال می‌توانند به دو دسته اصلی تقسیم شوند: شبکه‌های سیمی که از کابل‌های فیزیکی برای اتصال استفاده می‌کنند و شبکه‌های بی‌سیم که از امواج رادیویی برای برقراری ارتباط استفاده می‌کنند. در این سیستم‌ها، دستگاه‌ها می‌توانند داده‌ها را از طریق انتقال پکت‌ها  (Packet Switching)  یا دیگر تکنیک‌ها ارسال و دریافت کنند، که در نتیجه امکان اتصال و تعامل بی‌وقفه بین دستگاه‌ها و خدمات مختلف را فراهم میسازد.

شبکه چیست؟

تجهیزات شبکه چیست؟

تجهیزات شبکه به مجموعه ابزارهایی اطلاق می‌شود که برای ایجاد، مدیریت و نگهداری شبکه‌های کامپیوتری استفاده می‌شوند. این تجهیزات به طور کلی به دو دسته تقسیم می‌شوند:

  • سخت ‌افزار (Passive)
  • نرم ‌افزار (Active)

تجهیزات سخت ‌افزاری (Passive)

تجهیزات سخت افزاری به طور عمده برای انتقال و ارسال داده‌ها بدون انجام پردازش خاصی طراحی شده‌اند. آن‌ها به طور معمول به عنوان اجزای پسیو شبکه عمل می‌کنند و تغییرات مستقیمی در داده‌ها ایجاد نمی‌کنند. مهم‌ترین تجهیزات پسیو شبکه شامل موارد زیر هستند:

  • کابل‌ها (مثل کابل‌های فیبر نوری، کابل‌های اترنت، و کابل‌های کواکسیال)
  • پورت‌ها و کانکتورها (اتصالات فیزیکی برای اتصال دستگاه‌ها)
  • سوئیچ‌ها و جعبه‌های تقسیم (برای مدیریت کابل‌ها و مسیریابی سیگنال‌ها)
  • کابینت‌ها و رک‌ها (برای نگهداری و نصب تجهیزات شبکه)
  • اتصالات فیبر نوری و پچ‌کوردها (برای برقراری ارتباط بین تجهیزات شبکه)

تجهیزات نرم‌افزاری (Active)

تجهیزات نرم افزاری شبکه، وظیفه پردازش، مدیریت و بهینه‌سازی ترافیک شبکه را بر عهده دارند و معمولاً قابلیت‌های پیچیده‌تری مانند مسیریابی و امنیت را ارائه می‌دهند. از جمله این تجهیزات می‌توان به موارد زیر اشاره کرد:

  • روترها (برای مسیریابی ترافیک داده‌ها بین شبکه‌های مختلف)
  • سوئیچ‌ها (برای مدیریت و مسیریابی ترافیک در شبکه‌های محلی)
  • فایروال‌ها (برای نظارت و محافظت از شبکه در برابر تهدیدات امنیتی)
  • اکسس پوینت‌ها (برای ارائه دسترسی بی‌سیم به شبکه)
  • مدیریت پهنای باند و سرورها (برای کنترل ترافیک، ذخیره‌سازی داده‌ها و اجرای سرویس‌های مختلف)
  • وی ‌پی‌ ان ‌ها (برای ایجاد اتصال امن بین دستگاه‌ها و شبکه‌ها از طریق اینترنت)

تجهیزات نرم‌افزاری یا اکتیو شبکه معمولا هوشمند هستند و قادر به پردازش داده‌ها، اعمال سیاست‌های امنیتی و تجزیه و تحلیل ترافیک برای بهینه‌سازی عملکرد شبکه می‌باشند.

شرکت های ارائه دهنده تجهیزات امنیت شبکه

تاریخچه شبکه

تاریخچه شبکه به دوران اولیه‌ی توسعه‌ی فناوری اطلاعات و ارتباطات باز می‌گردد و روند تکامل آن در طول زمان به تدریج به ساختارهای پیچیده‌تری تبدیل شده است. در اینجا به مراحل مهم تاریخچه شبکه اشاره می‌کنیم:

  • دهه 1960 – آغاز شبکه‌ها

در این دوران، مفهوم شبکه به عنوان یک روش برای اتصال سیستم‌های کامپیوتری به یکدیگر مطرح شد. در ابتدا، شبکه‌های اولیه به منظور به اشتراک‌گذاری منابع محاسباتی و تسهیل ارتباطات بین رایانه‌ها ساخته شدند. یکی از نخستین نمونه‌ها، ARPANET بود که توسط وزارت دفاع ایالات متحده (در اواخر دهه 1960) طراحی شد. هدف اصلی ARPANET تسهیل ارتباطات بین دانشگاه‌ها و مؤسسات تحقیقاتی در زمان جنگ سرد بود.

  • دهه 1970 – تکامل پروتکل‌ها

در دهه 1970، شبکه‌های کامپیوتری به سرعت گسترش یافتند و مفهوم پروتکل‌های ارتباطی شکل گرفت.

TCP/IP، که در ابتدا در ARPANET مورد استفاده قرار گرفت، به پروتکلی استاندارد تبدیل شد. این پروتکل‌ها به دستگاه‌های مختلف اجازه می‌دهند تا به شیوه‌ای هم‌زمان و هماهنگ با یکدیگر ارتباط برقرار کنند. پروتکل TCP/IP در اواخر دهه 1980 به طور رسمی برای اینترنت استفاده شد و سبب پیشرفت چشمگیری در گسترش شبکه‌های جهانی شد.

تاریخچه شبکه

  • دهه 1980 – توسعه شبکه‌های محلی   (LAN)

در این دوران، شبکه‌های محلی (LAN) برای استفاده در دفاتر، دانشگاه‌ها و مراکز تحقیقاتی به سرعت رشد کردند. فناوری‌های مانند Ethernet در این زمان معرفی شدند که امکان انتقال داده‌ها را در فواصل کوتاه‌تر با سرعت‌های بالاتر فراهم کردند.

  • دهه 1990 – پیدایش اینترنت عمومی

در اواسط دهه 1990، اینترنت به شکلی که امروز می‌شناسیم، گسترش یافت و به یک شبکه جهانی برای تبادل اطلاعات تبدیل شد.

WWW (شبکه جهانی وب) که توسط تیم برنرز لی در 1991 ایجاد شد، دسترسی به محتوای اینترنت را برای عموم مردم ساده‌تر کرد. در این زمان، اینترنت به سرعت رشد کرد و استفاده از آن به صورت جهانی رواج پیدا کرد.

  • دهه 2000 و بعد از آن – شبکه ‌های اجتماعی و اینترنت موبایل

در دهه‌های اخیر، شبکه‌ها به طور قابل توجهی پیچیده‌تر شدند و ظهور شبکه‌های اجتماعی (مانند فیسبوک، توییتر و اینستاگرام ) و فناوری‌های بی‌سیم مانند Wi-Fi و  4G/5G موجب شد تا ارتباطات شبکه‌ای به صورت بی‌وقفه و در هر مکانی ممکن باشد. همچنین، با گسترش استفاده از دستگاه‌های هوشمند و اینترنت اشیاء (IoT)، شبکه‌ها به ابزاری اساسی برای اتصال میلیاردها دستگاه به یکدیگر تبدیل شدند.

این روند تکاملی از آغازین ‌ترین مراحل تا دنیای دیجیتال امروزی ادامه داشته است و همچنان شاهد تحولات جدید در دنیای شبکه‌ها خواهیم بود.

شبکه خصوصی چیست؟

شبکه خصوصی یا Private network به یک شبکه ارتباطی گفته می‌شود که دسترسی به آن محدود به گروه خاصی از کاربران یا دستگاه‌ها است و معمولاً برای انتقال داده‌ها و منابع داخلی یک سازمان یا مجموعه استفاده می‌شود. این شبکه‌ها می‌توانند به صورت فیزیکی مانند شبکه‌های (LAN) مجازی یا شبکه‌های VPN پیاده‌سازی شوند و معمولاً از طریق پروتکل‌های امنیتی نظیر رمزنگاری و فایروال‌ها از اطلاعات محافظت می‌کنند.

هدف اصلی شبکه‌های خصوصی فراهم کردن محیطی امن برای ارتباطات داخلی، به اشتراک‌گذاری منابع و داده‌ها و جلوگیری از دسترسی غیرمجاز از طریق محدودسازی دسترسی کاربران خارجی است. در این شبکه‌ها، معمولاً از آدرس‌دهی خصوصی IP استفاده می‌شود و اتصال به شبکه‌های عمومی مانند اینترنت از طریق دروازه‌ها یا روترها کنترل می‌شود.

شبکه عمومی چیست؟

شبکه عمومی به یک شبکه ارتباطی گسترده و باز اطلاق می‌شود که برای استفاده عموم کاربران طراحی شده و دسترسی به آن بدون محدودیت‌های خاص امکان‌پذیر است. این شبکه‌ها شامل اینترنت، شبکه‌های مخابراتی و شبکه‌های Wi-Fi عمومی می‌شود و برای ارائه خدمات ارتباطی، انتقال داده و دسترسی به منابع مختلف به کار می‌روند.

در شبکه‌های عمومی، داده‌ها معمولاً از طریق زیرساخت‌های اشتراکی منتقل شده و به دلیل ماهیت باز آن‌ها، امنیت کمتری نسبت به شبکه‌های خصوصی دارند، مگر اینکه از روش‌های رمزنگاری، VPN یا سایر پروتکل‌های امنیتی برای حفاظت از داده‌ها استفاده شود. آدرس‌دهی در این شبکه‌ها معمولاً با  IPهای عمومی انجام می‌شود که امکان مسیریابی و ارتباط جهانی را فراهم می‌کند.

شبکه خصوصی چیست؟

کاربرد شبکه

شبکه‌های کامپیوتری نقش اساسی در دنیای فناوری ایفا می‌کنند و در حوزه‌های مختلف کاربردهای گسترده‌ای دارند. برخی از مهم‌ترین کاربردهای شبکه عبارت‌اند از:

  1. اشتراک‌گذاری منابع: شبکه‌ها امکان استفاده مشترک از منابعی مانند فایل‌ها، چاپگرها، سرورها و نرم‌افزارها را برای کاربران فراهم می‌کنند که منجر به کاهش هزینه‌ها و افزایش کارایی می‌شود.
  2. ارتباطات و تبادل داده: شبکه‌ها پایه و اساس ارتباطات دیجیتال هستند و امکان ارسال و دریافت داده‌ها را از طریق ایمیل، پیام‌رسان‌ها، تماس‌های صوتی و تصویری، ویدئوکنفرانس‌ها و رسانه‌های اجتماعی فراهم می‌کنند.
  3. دسترسی به اینترنت و سرویس‌های ابری: شبکه‌ها امکان اتصال به اینترنت را فراهم می‌کنند که به کاربران اجازه می‌دهد از خدمات آنلاین مانند موتورهای جستجو، رسانه‌های اجتماعی، سرویس‌های استریمینگ و سرویس‌های ابری مانند Google Drive و Dropbox استفاده کنند.
  4. مدیریت و نظارت از راه دور: در صنایع و سازمان‌ها، شبکه‌ها امکان کنترل و مدیریت سیستم‌ها، سرورها، دستگاه‌های متصل از راه دور را فراهم می‌کنند که در امنیت، نظارت و بهره‌ وری نقش مهمی دارد.
  5. بانکداری و تجارت الکترونیکی: شبکه‌ها بستر اصلی برای انجام تراکنش‌های مالی، خریدهای آنلاین، پرداخت‌های دیجیتال و سایر خدمات بانکداری الکترونیکی هستند.
  6. آموزش و پژوهش: با کمک شبکه‌ها، آموزش مجازی، دسترسی به منابع علمی، برگزاری کلاس‌های آنلاین و پژوهش‌های بین‌المللی امکان‌پذیر شده است.
  7. اینترنت اشیاء (IoT): شبکه‌ها زیرساخت اصلی ارتباطی برای دستگاه‌های هوشمند، سنسورها و سیستم‌های خودکار در خانه‌ها، کارخانه‌ها و شهرهای هوشمند را فراهم می‌کنند.
  8. امنیت و نظارت: بسیاری از سیستم‌های امنیتی، از جمله دوربین‌های مداربسته، کنترل دسترسی و سیستم‌های هشدار، از شبکه‌های کامپیوتری برای انتقال داده‌ها و مدیریت امنیت استفاده می‌کنند.

به طور کلی، شبکه‌ها پایه اصلی ارتباطات مدرن را تشکیل می‌دهند و در تمامی حوزه‌های فناوری اطلاعات و ارتباطات نقش کلیدی دارند.

انواع شبکه

انواع شبکه‌های کامپیوتری بر اساس محدوده جغرافیایی، معماری و مدل ارتباطی به چند دسته مختلف تقسیم می‌شوند که در ادامه به بررسی برخی از این شبکه ها میپردازیم:

انواع شبکه بر اساس محدوده جغرافیایی

  • شبکه شخصی (PAN – Personal Area Network) این نوع شبکه برای ارتباطات با برد کوتاه بین دستگاه‌هایی مانند گوشی‌های هوشمند، لپ‌تاپ و ساعت‌های هوشمند استفاده می‌شود. نمونه رایج آن اتصال بلوتوث و Wi-Fi بین دستگاه‌های یک فرد است.
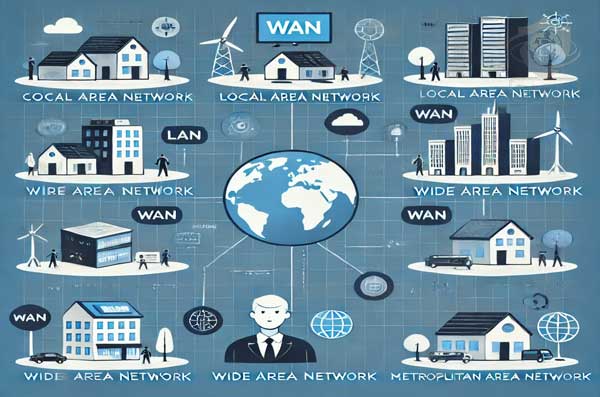
  • شبکه محلی (LAN – Local Area Network) شبکه‌ای که در یک محدوده کوچک مانند یک ساختمان، اداره یا دانشگاه استفاده می‌شود و امکان اشتراک‌گذاری منابع مانند فایل‌ها و چاپگرها را فراهم میسازد.
  • شبکه شهری (MAN – Metropolitan Area Network) این نوع شبکه محدوده جغرافیایی یک شهر یا منطقه را پوشش می‌دهد و معمولاً برای اتصال چندین شبکه محلی به یکدیگر استفاده می‌شود.
  • شبکه گسترده (WAN – Wide Area Network) شبکه‌ای که مناطق جغرافیایی وسیع، مانند چندین شهر یا کشور را پوشش می‌دهد. اینترنت، نمونه‌ای از یک شبکه گسترده است.
  • شبکه دانشگاهی یا پردیس (CAN – Campus Network) شبکه پردیس یا Campus Area Network (CAN) شامل مجموعه‌ای از شبکه‌های محلی (LAN) است که در یک محدوده خاص مانند دانشگاه، مجتمع تجاری یا شرکت گسترده شده‌اند. برخلاف MAN که مناطق شهری را پوشش می‌دهد، CAN معمولاً بین ۱ تا ۵ کیلومتر وسعت دارد.

انواع شبکه بر اساس معماری

  • شبکه نظیر به نظیر (P2P – Peer-to-Peer) در این مدل، همه دستگاه‌ها (کامپیوترها) به‌طور مستقیم با یکدیگر ارتباط دارند و بدون نیاز به سرور مرکزی داده‌ها را به اشتراک می‌گذارند.
  • شبکه مبتنی بر سرور (Client-Server) در این مدل، یک یا چند سرور وظیفه مدیریت و ارائه خدمات به کلاینت‌ها (کاربران) را بر عهده دارند. این مدل در سازمان‌های بزرگ کاربرد زیادی دارد.

انواع شبکه بر اساس روش ارتباطی

  • شبکه باسیم (Wired Network) در این نوع شبکه، ارتباطات از طریق کابل‌هایی مانند کابل‌های فیبر نوری، کابل‌های مسی (Ethernet) یا کابل‌های کواکسیال انجام می‌شود که پایداری و امنیت بیشتری نسبت به شبکه‌های بی‌سیم دارد.
  • شبکه بی‌سیم (Wireless Network) در این نوع شبکه، ارتباطات از طریق امواج رادیویی، مادون قرمز یا Wi-Fi انجام می‌شود. شبکه‌های موبایل (4G, 5G)، Wi-Fi و Bluetooth نمونه‌هایی از شبکه‌های بی‌سیم هستند.

به‌طور کلی، انتخاب نوع شبکه به نیازهای سازمان، کاربران و محیط عملیاتی بستگی دارد و هر کدام از این شبکه‌ها کاربردهای خاص خود را دارند.

انواع شبکه

بهترین نوع شبکه کدام است؟

شبکه‌های مختلفی با ساختارها و روش‌های ارتباطی گوناگون وجود دارند که هرکدام برای شرایط خاصی طراحی شده‌اند. با این ‌همه تنوع، ممکن است این پرسش مطرح شود که کدام نوع شبکه برای سازمان یا کسب‌وکار شما مناسب است؟

پاسخ این سوال بسیار ساده است، به این صورت که هیچ شبکه‌ای به‌عنوان بهترین گزینه برای همه ‌ی کسب و کارها وجود ندارد، چرا که انتخاب شبکه‌ی مناسب به عواملی مانند نیازهای عملیاتی، نوع داده‌های در حال تبادل و اهداف کلی سیستم بستگی دارد که شما می توانید از متخصصین فنی شرکت داریا برای طراحی و پیاده سازی مناسب ترین شبکه برای سازمان خود کمک بگیرید.

پیش از آنکه متخصصان شبکه در شرکت داریا اقدام به طراحی و پیاده‌سازی یک شبکه کنند؛ سوالات زیر را از شما میپرسند تا به این ترتیب بتوانند بر اساس نیاز شما بهترین سیستم را طراحی و پیاده سازی کنند.

  • موارد استفاده از شبکه چیست؟
  • چه تعداد کاربر و چه نوع دستگاه‌هایی از این شبکه استفاده خواهند کرد؟
  • محدوده‌ی جغرافیایی تحت پوشش شبکه چند متر است؟

پس از مشخص کردن این عوامل، می‌توان مناسب ‌ترین نوع شبکه را انتخاب و بهترین روش‌های اتصال را برای بهینه‌سازی عملکرد آن به کار گرفت.

مزایای راه‌اندازی شبکه در یک سازمان

راه‌اندازی یک شبکه در سازمان‌ها می‌تواند بهره‌وری، امنیت و کارایی را بهبود ببخشد. برخی از مهم‌ترین مزایای ایجاد شبکه در یک سازمان عبارت‌اند از:

  • اشتراک‌گذاری آسان منابع و داده‌ها
  • افزایش امنیت اطلاعات
  • مدیریت و کنترل متمرکز
  • افزایش سرعت و بهره‌ وری انتقال داده‌ها
  • کاهش هزینه‌های عملیاتی
  • مقیاس‌پذیری و توسعه‌ پذیری
  • بهبود ارتباطات داخلی و خارجی
  • اطمینان از پشتیبان ‌گیری از داده‌ها
  • سازگاری با فناوری‌های جدید

موارد ذکر شده در لیست بالا چند نمونه از مزایای راه اندازی یک شبکه مناسب برای یک سازمان است که کمک میکند شما یک گام از سایر شرکت ها جلو باشید.

Transparent Firewall چیست؟

Transparent Firewall چیست؟

با افزایش تهدیدات سایبری، نیاز به راهکارهای نوین جهت حفاظت از شبکه‌های سازمانی بیش از پیش احساس می‌شود. فایروال‌های Transparent با عملکرد در لایه دوم شبکه و بدون تغییر در توپولوژی، ترافیک را به‌صورت پنهانی کنترل می‌کنند.

transparent firewall در کجا قرار میگیرد؟

Transparent firewall یک نوع فایروال است که در لایه دوم شبکه (Data Link Layer) عمل می‌کند و به طور مستقیم به مسیرهای ترافیکی شبکه اضافه نمی‌شود. این فایروال به جای استفاده از IP خود به عنوان مسیریاب، به صورت ” transparent ” در شبکه قرار می‌گیرد و معمولاً به صورت میان‌افزار بین دو بخش شبکه (مثلاً بین یک سوئیچ و سرور یا دو شبکه مختلف) عمل می‌کند.

با این قابلیت، ترافیک از فایروال عبور کرده و هیچ تغییری در مسیر شبکه ایجاد نمی‌شود. این نوع فایروال بیشتر برای محیط‌هایی که نمی‌خواهند تغییرات زیادی در توپولوژی شبکه ایجاد کنند یا نیاز به تنظیمات خاص دارند، مناسب است.

Transparent در فورتی گیت

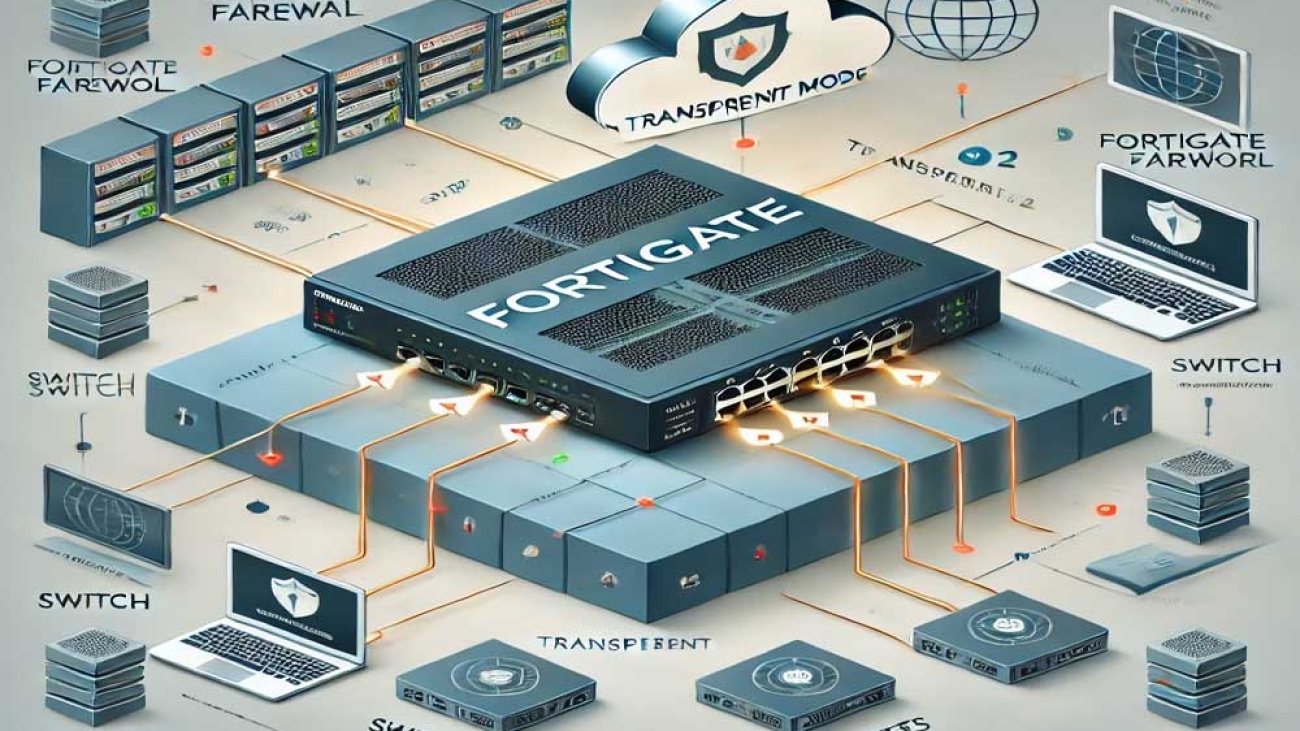
در فایروال‌های FortiGate، حالت Transparent به فایروال این امکان را می‌دهد که بدون تغییر در آدرس‌های IP شبکه، ترافیک را فیلتر کنند. در این حالت، فایروال مانند یک Bridge (پل) در لایه ۲ شبکه عمل کرده و تمامی پکت‌های عبوری را بررسی و کنترل می‌کند. این ویژگی برای سازمان‌هایی مناسب است که می‌خواهند امنیت شبکه را بدون اینکه تغییرات زیادی در ساختار آدرس‌دهی، افزایش دهند.

همچنین بهتر است بدانید، در حالت Transparent، قابلیت‌هایی مانند IPS، فیلتر وب، آنتی‌ویروس و کنترل اپلیکیشن‌ها را ارائه میشود، اما نیاز به تنظیم Gateway در کلاینت‌ها ندارد.

Transparent در فورتی گیت

Transparent Firewall چیست؟

Transparent Firewall یا Bridge Firewall یک نوع فایروال لایه ۲ است که بدون نیاز به تغییر در آدرس‌های IP، به ساختار شبکه اضافه می‌شود. برخلاف فایروال‌های قدیمی که در لایه ۳ (Network) عمل کرده و به‌عنوان روتر، ترافیک را بین شبکه‌ها مسیریابی می‌کنند، Transparent Firewall در لایه Data Link قرار دارد و مانند یک پل ارتباطی عمل می‌کند.

این فایروال پکت‌های داده (Packets) را بررسی، فیلتر و کنترل کرده، اما مسیر آن‌ها را تغییر نمی‌دهد، بنابراین شبکه به پیکربندی مجدد نیاز ندارد. با تغییر فایروال از Routed Mode‌ به Transparent Mode، مشابه یک Stealth Firewall عمل خواهد بود که ترافیک شبکه را بدون داشتن آدرس IP مدیریت می‌کند.

یکی از مهم‌ترین مزایای Transparent Firewall، کاهش تأخیر در پردازش پکت‌ها و افزایش سطح امنیتی شبکه است. از آنجایی که این فایروال‌ها فاقد آدرس IP در مسیر ترافیک هستند، شناسایی آن‌ها توسط مهاجمان سایبری دشوارتر بوده و شبکه کمتر در معرض حملات DoS و سایر تهدیدات قرار می‌گیرد.

همچنین، این نوع فایروال امکان کنترل ترافیک غیر IP مانند BPDU، AppleTalk و IPX را دارد که در حالت Routed Firewall پشتیبانی نمی‌شود. فایروال‌های NGFW مانند FortiGate از قابلیت Transparent Mode پشتیبانی می‌کنند و امکان نظارت و ایمن‌سازی ترافیک را بدون تأثیر بر توپولوژی شبکه، فراهم می‌سازند.

فایروال لایه ۲

یکی از ویژگی‌های کلیدی فایروال‌های شفاف (Transparent Firewalls) این است که در لایه ۲ مدل OSI (Open Systems Interconnection) قرار دارند. مدل OSI یک چارچوب است که پروتکل‌های ارتباطی را مشخص و استانداردسازی کرده و عملکرد سیستم‌های شبکه، مانند سیستم‌های مخابراتی و پردازشی را توصیف می‌کند. این مدل، عملکرد اجزای شبکه را دسته ‌بندی کرده و قوانین و الزامات پشتیبان سخت‌افزار و نرم‌افزار شبکه را تعریف می‌کند.

در مدل OSI، لایه ۲ همان لایه پیوند داده (Data Link Layer) است که انتقال داده بین دستگاه‌های داخل یک شبکه را امکان ‌پذیر می‌کند. این لایه، پکت‌های داده (Packets) را به بخش‌های کوچکتر به نام “فریم” (Frames) تقسیم کرده و جریان داده و کنترل خطا را مدیریت می‌کند. این لایه شامل دو زیرلایه به نام‌های کنترل دسترسی به رسانه (MAC – Media Access Control) و کنترل پیوند منطقی (LLC – Logical Link Control)  است.

با این حال، فایروال‌ها معمولاً در لایه‌های ۳ و ۴ یعنی لایه شبکه (Network Layer) و لایه انتقال (Transport Layer)  کار می‌کنند. لایه شبکه، انتقال داده بین دو شبکه مختلف را انجام داده و عملیات مسیریابی (Routing) را مدیریت می‌کند، در حالی که لایه انتقال مسئول مدیریت ارسال و دریافت داده‌ها در ارتباطات انتها به انتها (End-to-End) بین دستگاه‌ها است و داده‌ها را به بخش‌های کوچکتر تقسیم می‌کند. علاوه بر این، آدرس‌های IP در لایه ۳ و شماره‌های پورت پروتکل‌های TCP و UDP در لایه ۴ کار می‌کنند.

مزایای قابلیت Transparent mode در فایروال ها چیست؟

Transparent Mode در فایروال، حالتی است که در لایه ۲ (Data Link) مدل OSI عمل می‌کند و بدون تغییر در آدرس‌های IP یا توپولوژی شبکه، ترافیک را فیلتر می‌کند. این قابلیت، فایروال را برای کاربران و مهاجمان نامرئی کرده و تأخیر شبکه را کاهش می‌دهد. به طور کلی از مزایای قابلیت Transparent Mode در فایروال‌ها میتوان به موارد زیر اشاره کرد:

  • عدم نیاز به تغییر در توپولوژی شبکه: فایروال در لایه ۲ (Data Link) عمل کرده و بدون تغییر در آدرس‌های IP یا ساختار شبکه اضافه می‌شود، که باعث سادگی در پیاده‌سازی می‌شود.
  • کاهش تأخیر در پردازش پکت‌ها: برخلاف فایروال‌های Routed Mode که نیاز به مسیریابی دارند، فایروال‌های Transparent بدون ایجاد Overhead اضافی، ترافیک را فیلتر کرده و تأخیر شبکه را کاهش می‌دهند.
  • افزایش امنیت از طریق مخفی بودن فایروال: این نوع فایروال فاقد آدرس IP در مسیر اصلی شبکه است، بنابراین برای مهاجمان سایبری نامرئی بوده و امکان حملاتی مانند DoS و اسکن‌ های شبکه‌ای کاهش می‌یابد.
  • کنترل بهتر بر ترافیک غیر IP: برخلاف فایروال‌های لایه ۳ که فقط ترافیک مبتنی بر IP را مدیریت می‌کنند، فایروال‌های Transparent می‌توانند پروتکل‌های غیر IP مانند BPDU، AppleTalk و IPX را نیز کنترل کنند.
  • راه‌اندازی سریع و آسان: این قابلیت نیاز به پیکربندی پیچیده و تغییر در تنظیمات آدرس‌دهی ندارد، بنابراین سازمان‌ها می‌توانند بدون تغییرات گسترده، از قابلیت‌های امنیتی پیشرفته بهره‌مند شوند.
  • سازگاری با تجهیزات موجود Transparent Firewall می‌تواند بین یک روتر و سوئیچ یا دروازه اینترنت قرار بگیرد و با تجهیزات مختلف شبکه بدون تداخل کار کند.
  • افزایش انعطاف ‌پذیری در سیاست‌های امنیتی: امکان اعمال Access Control List (ACL) و تنظیم Ruleهای امنیتی بدون ایجاد تغییر در روتینگ شبکه فراهم می‌شود.

به‌طور کلی، Transparent Mode برای شبکه‌هایی که نیاز به امنیت بدون تغییر در ساختار موجود دارند، یک راهکار ایده‌آل محسوب می‌شود.

تفاوت transparent mode و routed mode

در حالت Transparent Mode، فایروال به‌طور Transparent  در شبکه قرار می‌گیرد و هیچ آدرس IP به خود اختصاص نمی‌دهد. این فایروال به‌عنوان یک فیلتر بسته عمل می‌کند و ترافیک بین دو بخش شبکه را بدون اینکه تغییرات قابل‌توجهی در توپولوژی شبکه ایجاد کند، بررسی و فیلتر می‌کند. این حالت معمولاً برای شبکه‌های پیچیده و محیط‌هایی که نیاز به استقرار بدون تغییر در آدرس‌دهی IP دارند، استفاده می‌شود.  فایروال در این حالت بیشتر در لایه ۲ (Data Link Layer) عمل کرده و به‌عنوان یک ابزار میان‌افزاری در مسیر ترافیک قرار می‌گیرد.

در مقابل، Routed Mode معمولاً برای فایروال‌هایی استفاده می‌شود که می‌توانند پکت‌ها را مسیریابی کرده و ترافیک شبکه داخلی و خارجی را مدیریت کنند. این فایروال‌ها در لایه ۳ (Network Layer) عمل می‌کنند و به هر رابط شبکه خود یک آدرس IP اختصاص می‌دهند. این فایروال‌ها قادر به فیلتر کردن ترافیک ورودی و خروجی هستند و در مسیریابی پکت‌ها بین شبکه‌های مختلف نقش دارند. یکی از معایب این حالت، تاخیر در پردازش پکت‌ها است که ممکن است به دلیل پروتکل‌هایی مانند Spanning Tree Protocol (STP) یا دیگر پروتکل‌های مسیریابی به وجود آید.

مزایای استفاده از حالت Transparent فایروال

Simplicity of configuration

یکی از مهم‌ترین مزایای فایروال در حالت Transparent، راه‌اندازی سریع و بدون نیاز به پیکربندی پیچیده است. برخلاف حالت مسیریابی که مستلزم تغییرات گسترده در آدرس ‌دهی IP و شبکه است، فایروال Transparent را می‌توان بدون ایجاد تغییر در توپولوژی شبکه به ‌راحتی پیاده‌سازی کرد. این ویژگی باعث کاهش زمان و هزینه استقرار آن می‌شود.

Device is undetectable

به دلیل نداشتن آدرس IP در شبکه، فایروال Transparent غیرقابل شناسایی است و توسط مهاجمان سایبری به‌راحتی شناسایی نمی‌شود. این امر امنیت شبکه را افزایش می‌دهد، زیرا حملاتی مانند اسکن‌های شبکه و حملات سایبری کمتر می‌توانند این نوع فایروال را مورد هدف قرار دهند. در نتیجه، استفاده از فایروال Transparent به کاهش سطح حملات امنیتی کمک می‌کند.

Non-IP traffic can be permitted or denied

یکی از قابلیت‌های مهم فایروال Transparent، امکان عبور یا مسدودسازی ترافیک غیر IP است که در حالت مسیریابی امکان‌پذیر نیست. این ویژگی به شبکه‌ها اجازه می‌دهد که انواع مختلفی از ترافیک، مانند AppleTalk، واحدهای داده پروتکل پل (BPDU) و پروتکل‌های تبادل داده‌ای خاص را مدیریت کنند. این انعطاف‌پذیری، فایروال Transparent را به گزینه‌ای مناسب برای محیط‌هایی با پروتکل‌های ارتباطی متنوع تبدیل می‌کند.

فایروال های نسل جدید

فایروال‌های نسل بعدی FortiGate (NGFW) با ترکیب قابلیت‌های پیشرفته شبکه و امنیت، سطح بالایی از محافظت در برابر تهدیدات را همراه با رمزگشایی قدرتمند ارائه می‌دهند. این فایروال‌ها با بهره‌گیری از معماری ASIC اختصاصی، عملکردی بهینه و مصرف انرژی پایینی را در مقیاس وسیع تضمین می‌کنند.

سیستم‌عامل FortiOS نقش کلیدی در ایجاد امنیت یکپارچه در سراسر شبکه‌ها ایفا می‌کند. این راهکار نه‌تنها باعث افزایش کارایی و کاهش پیچیدگی‌های عملیاتی می‌شود، بلکه با همگرایی امنیت و شبکه در WLAN، LAN، SASE و NGFW، نیاز به چندین محصول مجزا را از بین می‌برد. همچنین، SD-WAN و  ZTNA جهانی به‌صورت بومی در FortiGate ادغام شده‌اند.

برای دریافت مشاوره و خرید بهترین و مناسب ترین فایروال برای کسب و کارتان می توانید از کارشناسان مجرب شرکت داریا کمک بگیرید تا بتوانید شبکه ای امن برای سازمانتان پیاده سازی کنید و دیگر نگران نفوذ مهاجمان سایبری نباشید.

بهترین نرم‌ افزارهای امنیتی شبکه برای جلوگیری از حملات سایبری در سال 2025

بهترین نرم‌ افزارهای امنیتی شبکه برای جلوگیری از حملات سایبری

ابزارهای امنیت شبکه به منظور جلوگیری از دسترسی غیرمجاز به داده‌ها، سرقت هویت و تهدیدات سایبری طراحی و ساخته شده‌اند. این ابزارها شامل فناوری‌های سخت‌افزاری و نرم‌افزاری است که برای حفظ ایمنی و پایداری شبکه و داده‌ها مورد استفاده قرار می‌گیرند و تنها شامل فایروال‌های سخت افزاری اعم از فورتیگیت، سوفوس و سیسکو نمیشود.

مزایای ابزارهای امنیت شبکه

ابزارهای امنیت شبکه تأثیرات مالی و تجاری ناشی از نقض امنیت را به حداقل می‌رسانند، زیرا به رعایت مقررات کمک کرده و از رخنه‌های امنیتی جلوگیری می‌کنند.

امنیت شبکه باعث تطبیق کسب‌ و کار با قوانین شده و با ارائه لایه‌های مختلف امنیتی، دامنه فعالیت شما را گسترش داده و محیط کاری بهتری برای کارکنان فراهم می‌کند. به طور کل ابزارهای امنیتی نرم افزاری و سخت افزاری شبکه از اطلاعات حساس و داده‌هایی که در شبکه به اشتراک گذاشته می‌شوند، محافظت می‌کنند.

ابزارهای امنیت سایبری

ابزارهای امنیت سایبری به شما کمک می‌کنند تا نگرانی‌های احتمالی امنیتی را نظارت کرده و برطرف کنید. این ابزارها به شرکت‌ها و افراد در حفظ حریم خصوصی و امنیت آنلاین کمک می‌کنند. بهتر است بدانید ابزارهای امنیت سایبری به‌طور مداوم سیستم‌های کامپیوتری یا شبکه‌ها را نظارت کرده و در صورت شناسایی هرگونه خطر بالقوه، بلافاصله به کاربر هشدار می‌دهند.

ابزارهای امنیت سایبری

بهترین ابزارهای امنیت شبکه در سال 2025

بازار امنیت سایبری شامل طیف گسترده‌ای از ابزارها است که جنبه‌های مختلف امنیت را پوشش می‌دهند. نکته کلیدی، انتخاب ابزارهایی است که با سطح آسیب‌پذیری، پروفایل ریسک و نیازهای کسب ‌و کار شما مطابقت داشته باشند تا دید بهتری از امنیت و پوشش حداکثری داشته باشید. از جمله بهترین ابزارهای امنیت شبکه در سال 2025 میتوان به موارد زیر اشاره کرد:

  • Wireshark
  • Metasploit
  • Sprinto
  • Kali Linux
  • Cain and Abel
  • NMap
  • Nessus Professional
  • Aircrack-ng
  • John the Ripper
  • Nikto
  • Tcpdump
  • KisMAC
  • NetStumbler
  • Splunk
  • Forcepoint

این ابزارها قابلیت‌هایی مانند تجزیه و تحلیل ترافیک شبکه، شناسایی آسیب‌پذیری‌ها، اجرای تست نفوذ، نظارت لحظه‌ای بر تهدیدات و جلوگیری از حملات سایبری را ارائه می‌دهند. با استفاده از این نرم‌افزارها، سازمان‌ها می‌توانند حملات فیشینگ، بدافزارها، نفوذهای غیرمجاز و تهدیدات داخلی را شناسایی و خنثی کنند.

همچنین، راهکارهای ابری مانند Forcepoint امکان کنترل دسترسی‌ها و محافظت از داده‌ها در محیط‌های کاری از راه دور را فراهم می‌کنند.

بهترین تجهیزات امنیت شبکه

انتخاب تجهیزات امنیت شبکه به نیازهای سازمان، تعداد کاربران و میزان ترافیک بستگی دارد. برندهای Fortinet ،Sophos و Cisco از جمله بهترین برندها به شمار میروند. در ادامه، لیستی از بهترین فایروال‌های این برندها بر اساس نیاز سازمان های مختلف از نظر کوچک، متوسط و بزرگ بودن معرفی میکنیم:

فایروال‌ های مناسب سازمان‌های کوچک

Fortinet FortiGate 40F

  • دارای پردازنده امنیتی SoC4
  • پشتیبانی از SD-WAN و امنیت بالا برای دفاتر کوچک
  • قابلیت مدیریت تهدیدات در سطح شبکه

قیمت و خرید FortiGate 40F

Fortinet FortiGate 60F

  • عملکرد بهینه برای شبکه‌های کوچک
  • دارای قابلیت‌های پیشرفته مانند IPS ،SSL Inspection و کنترل دسترسی
  • مناسب برای کسب‌وکارهای نوپا و دفاتر کوچک

خرید FortiGate 60F

Sophos XG 87

  • مجهز به فناوری Sophos Sandstorm برای مقابله با تهدیدات سایبری
  • تحلیل هوشمند تهدیدات با استفاده از هوش مصنوعی
  • امکان مدیریت ابری برای کنترل متمرکز

قیمت و خرید Sophos XGS 87

Sophos XG 107

  • مناسب برای کسب‌وکارهای کوچک و دفاتر
  • دارای Web Filtering و کنترل دسترسی پیشرفته
  • پشتیبانی از VPN برای اتصال امن به شبکه

قیمت و خرید Sophos XGS 107

Cisco Meraki MX64

  • راهکار امنیتی مبتنی بر ابر
  • محافظت در برابر بدافزارها، فیشینگ و حملات سایبری
  • دارای فایروال لایه 7 برای نظارت بر ترافیک

Cisco Firepower 1010

  • دارای قابلیت Application Visibility & Control
  • پشتیبانی از VPN و محافظت در برابر تهدیدات سایبری
  • مناسب برای کسب‌وکارهای کوچک با نیاز به امنیت قوی

فایروال‌های مناسب سازمان‌های متوسط

Fortinet FortiGate 100F

  • دارای پردازنده SPU برای پردازش سریع ترافیک
  • مجهز به سیستم IPS پیشرفته و SSL Inspection
  • مناسب برای سازمان‌هایی با چندین شعبه

قیمت و خرید FortiGate 100F

Fortinet FortiGate 200F

  • پشتیبانی از شبکه‌های گسترده با حجم ترافیک متوسط
  • قابلیت یکپارچه‌سازی با دیگر تجهیزات امنیتی
  • مدیریت پیشرفته تهدیدات با FortiGuard

قیمت و خرید FortiGate 200F

Sophos XG 210

  • بهره‌مندی از تکنولوژی Synchronized Security
  • دارای فایروال نسل جدید (NGFW) با امکانات پیشرفته
  • امکان شناسایی تهدیدات با استفاده از هوش مصنوعی

Sophos XG 230

  • مناسب برای شبکه‌های متوسط با بار ترافیکی بالا
  • پشتیبانی از کنترل دسترسی و Web Filtering
  • قابلیت SSL Inspection و تشخیص تهدیدات ناشناخته

Cisco Firepower 1120

  • یکپارچه با Cisco SecureX برای تحلیل تهدیدات
  • پشتیبانی از URL Filtering و Advanced Malware Protection
  • مناسب برای سازمان‌هایی با نیاز به امنیت پیشرفته

Cisco Firepower 1140

  • قابلیت کنترل تهدیدات در زمان واقعی
  • مجهز به فناوری AVC برای کنترل برنامه‌ها
  • عملکرد بالا برای دفاتر و شرکت‌های متوسط

فایروال‌های مناسب سازمان‌های بزرگ

Fortinet FortiGate 600F

  • مجهز به پردازنده NP7 برای پردازش سریع ترافیک
  • پشتیبانی از Threat Intelligence برای مقابله با تهدیدات پیچیده
  • مناسب برای مراکز داده و سازمان‌های بزرگ

قیمت و خرید FortiGate 600F

Fortinet FortiGate 1800F

  • دارای توان عملیاتی بالا برای مدیریت حجم بالای ترافیک
  • مجهز به IPS و حفاظت در برابر تهدیدات صفر روزه
  • امکان مدیریت متمرکز و هماهنگ با سایر تجهیزات امنیتی

قیمت و خرید FortiGate 1800F

Sophos XGS 5500

  • استفاده از معماری Xstream برای بهینه‌سازی عملکرد
  • پشتیبانی از TLS Inspection و محافظت پیشرفته
  • مناسب برای شبکه‌های گسترده با بار ترافیکی بالا

قیمت و خرید Sophos XGS 5500

Sophos XGS 6500

  • دارای سیستم امنیتی هوشمند و تحلیل داده‌های ترافیکی
  • پشتیبانی از SD-WAN و ارتباطات چندگانه
  • قابلیت تشخیص تهدیدات ناشناخته با هوش مصنوعی

قیمت و خرید Sophos XGS 6500

Cisco Firepower 4110

  • ترکیب امنیت، کنترل دسترسی و تشخیص تهدیدات پیشرفته
  • یکپارچه‌سازی با Cisco SecureX برای مدیریت امنیتی
  • مناسب برای مراکز داده و سازمان‌های بزرگ

Cisco Firepower 9300

  • عملکرد فوق‌العاده برای دیتاسنترها و شبکه‌های گسترده
  • پشتیبانی از مقیاس‌پذیری بالا و مدیریت پیشرفته تهدیدات
  • دارای چندین لایه امنیتی برای مقابله با تهدیدات پیچیده

برای خرید هر کدام از فایروال‌های فورتی نت، سیسکو و سوفوس

چرا امنیت سایبری مهم است؟

ابزارهای امنیت سایبری برای هر سازمانی حیاتی هستند زیرا به محافظت از انواع داده‌ها در برابر نقض و از دست رفتن اطلاعات کمک می‌کنند. این داده‌ها می‌توانند شامل سوابق پزشکی، اطلاعات مشتریان و از همه مهم تر داده‌های حساس یک کسب ‌و کار باشند.

به‌طور متوسط، یک نقص امنیتی در سازمان‌ها در سراسر جهان ۴.۳۵ میلیون دلار خسارت وارد می‌کند. شرکت‌ها برای دفاع در برابر تهدیدهای در حال تکامل و مهاجمان سایبری که به دنبال سرقت داده‌ها، ایجاد اختلال در سیستم‌ها و درخواست باج هستند، به ابزارهای امنیتی نیاز دارند.

به عنوان مثال، ابزاری که دارای قابلیت‌های خودکارسازی باشد، برای شناسایی و پاسخ به حملات سایبری ضروری است تا از منافع سازمان محافظت کند. علاوه بر این موارد، دولت‌ها در سراسر جهان سازمان‌ها را ملزم می‌کنند که از اطلاعات مشتریان و کاربران در برابر سرقت یا افشا شدن محافظت کنند و مانع نفوذ بد افزارها و مهاجمان سایبری شوند.

بهترین فایروال های سال 2025 برای مشاغل کوچک

بهترین فایروال های 2025 برای مشاغل کوچک

انتخاب فایروال مناسب یکی از مهم‌ترین تصمیماتی است که صاحبان مشاغل کوچک برای محافظت از داده‌ها و شبکه‌های خود در برابر تهدیدات سایبری باید بگیرند. با توجه به رشد حملات سایبری و نیاز به امنیت پیشرفته، برندهای مختلفی در سال 2025 فایروال‌هایی با قابلیت‌های متنوع و مقرون ‌به‌ صرفه برای کسب‌وکارهای کوچک و بزرگ معرفی کرده‌اند. در این مقاله، بهترین فایروال‌های سال 2025 را از نظر ویژگی‌ها، امنیت، قیمت و کاربرد بررسی خواهیم کرد تا بتوانید بهترین گزینه را برای کسب‌وکار خود انتخاب کنید.

بهترین فایروال‌های معرفی‌شده در سال 2025 برای مشاغل کوچک

امروزه، تهدیدات سایبری فقط مختص شرکت‌های بزرگ نیستند؛ بلکه کسب‌وکارهای کوچک نیز در معرض خطر حملات هکری، بدافزارها و سرقت اطلاعات قرار دارند. فایروال‌ها به‌عنوان اولین خط دفاعی در برابر این تهدیدات عمل کرده و ترافیک ورودی و خروجی شبکه را کنترل می‌کنند. انتخاب یک فایروال مناسب می‌تواند امنیت داده‌ها را تضمین کرده و از اختلالات احتمالی در فعالیت‌های تجاری جلوگیری کند.

ویژگی های یک فایروال خوب برای سازمان‌های کوچک

هنگام انتخاب فایروال برای یک کسب‌ و کار کوچک، نیاز است که اطلاعات کاملی در مورد ویژگی های آن داشته باشید. از جمله ویژگی های یک فایروال خوب برای سازمان های کوچک میتوان به موارد زیر اشاره کرد:

سهولت استفاده: مدیریت فایروال باید ساده باشد تا کسب‌وکارهای کوچک بدون نیاز به تیم IT مجزا بتوانند از آن استفاده کنند.
امنیت پیشرفته: پشتیبانی از قابلیت‌هایی مانند فیلترینگ وب، تشخیص و جلوگیری از نفوذ (IPS) و محافظت در برابر بدافزارها و باج‌افزارها ضروری است.
پشتیبانی از کاربران متعدد: مشاغل کوچک معمولاً تیم‌های کوچکی دارند، اما باید اطمینان حاصل کنند که فایروال خریداری شده، از تعداد کاربران موردنیاز پشتیبانی می‌کند.
یکپارچگی با سرویس‌های ابری: با توجه به گسترش خدمات ابری، یک فایروال مناسب باید امکان محافظت از ارتباطات بین سرویس‌های ابری و شبکه داخلی را فراهم کند.

معرفی بهترین فایروال‌ های 2025 برای کسب ‌و کارهای کوچک

FortiGate 40F

مزایا: امنیت بالا، قیمت مناسب، قابلیت‌های هوش مصنوعی در تشخیص تهدیدات، امکان کانفیگ و راه اندازی رایگان توسط تیم فنی شرکت داریا
فایروال فورتی گیت 40F از برند فورتی نت یکی از بهترین گزینه‌ها برای کسب‌وکارهای کوچک است. این دستگاه با بهره‌گیری از هوش مصنوعی، حملات سایبری را شناسایی کرده و از نفوذ بدافزارها جلوگیری می‌کند. علاوه بر این، با داشتن رابط کاربری ساده، امکان مدیریت آسان را برای کاربران فراهم کرده است.

قیمت و خرید FortiGate 40F

FortiGate 60F

مزایا: عملکرد بالا، محافظت پیشرفته در برابر تهدیدات، VPNداخلی قدرتمند، امکان کانفیگ، راه اندازی و پشتیبانی توسط تیم فنی شرکت داریا

فورتی گیت 60F یک گزینه پیشرفته‌تر برای کسب‌وکارهای کوچک است که به امنیت بالاتر و سرعت بیشتر نیاز دارند. این فایروال دارای قابلیت SD-WAN داخلی است و می‌تواند بهینه‌ترین مسیر را برای داده‌های شبکه انتخاب کند.

خرید FortiGate 60F

Sophos XGS 87

مزایا: رابط کاربری کاربرپسند، امنیت پیشرفته، محافظت از ایمیل و وب. امکان کانفیگ، راه اندازی و پشتیبانی توسط تیم فنی شرکت داریا
فایروال Sophos XGS 87 گزینه‌ای ایده‌آل برای مشاغل کوچک است که به امنیت پیشرفته نیاز دارند. این مدل دارای سیستم تشخیص تهدیدات مبتنی بر هوش مصنوعی و کنترل دقیق بر روی ترافیک شبکه است.

قیمت و خرید Sophos XGS 87

Sophos XGS 116

مزایا: حفاظت در برابر بدافزارها، مدیریت آسان، قابلیت‌های پیشرفته فیلترینگ، امکان کانفیگ، راه اندازی و پشتیبانی توسط تیم فنی شرکت داریا

سوفوسXGS 116  برای مشاغل کوچک و متوسط طراحی شده و یک راهکار جامع امنیتی ارائه می‌دهد. این فایروال با استفاده از فناوری Deep Learning، تهدیدات ناشناخته را شناسایی و مسدود می‌کند.

قیمت و خرید Sophos XGS 116

Cisco Meraki MX64

مزایا: مدیریت ابری، نصب و پیکربندی آسان، مناسب برای سازمان های کوچک، امکان کانفیگ، راه اندازی و پشتیبانی توسط تیم فنی شرکت داریا
فایروال Cisco Meraki MX64 یکی از بهترین گزینه‌ها برای کسب‌وکارهایی است که به دنبال یک راه‌حل ساده و کارآمد هستند. این فایروال از طریق مدیریت ابری کنترل می‌شود و امنیت شبکه را بدون نیاز به تیم IT حرفه‌ای تضمین می‌کند.

کدام فایروال برای کسب ‌و کار شما مناسب ‌است؟

انتخاب بهترین فایروال بستگی به نیازها و بودجه کسب‌وکار شما دارد. اگر به دنبال یک فایروال مقرون‌به‌صرفه با امنیت بالا هستید، فایروال های معرفی شده در لیست بالا بهترین گزینه برای شما به شمار می روند. برای داشتن اطلاعات بیشتر و دریافت مشاوره رایگان با کارشناسان داریا به شماره 0416224 تماس  حاصل کنید.

چرا مشاغل کوچک در سال 2025 به یک فایروال قوی نیاز دارند؟

جالب است بدانید، در سال 2025، تهدیدات سایبری بیش از هر زمان دیگری پیشرفته و هدفمند شده‌اند و مشاغل کوچک نیز از این حملات در امان نیستند.

به این صورت که هکرها اغلب شرکت‌های کوچک را به دلیل ضعف در امنیت شبکه مورد هدف قرار می‌دهند، دلیل اصلی این موضوع نیز استفاده این کسب‌وکارها راهکارهای امنیتی سنتی و ناکارآمد است و به درز اطلاعات امنیتی و سازمانی خود کمت اهمیت میدهند؛ جالب است بدانید برخی از سازمان ها خرید تجهیزات امنیت شبکه را کار غیر ضروری میدانند و پس از آن سرخورده میشوند.

به این ترتیب برای جلوگیری از حملات سایبری، یک فایروال قوی می‌تواند اولین خط دفاعی در برابر بدافزارها و نفوذهای غیرمجاز باشد و از داده‌های حساس مشتریان و اطلاعات سازمانی و مالی محافظت کند. با انتخاب یک فایروال مناسب، کسب‌وکارهای کوچک نه‌تنها امنیت خود را تضمین می‌کنند، بلکه از اختلالات احتمالی و هزینه‌های جبران‌ناپذیر ناشی از حملات سایبری جلوگیری خواهند کرد.
حمله روز صفر

حمله روز صفر چیست؟

در دنیای امنیت سایبری، یکی از خطرناک‌ترین تهدیداتی که سازمان‌ها و کاربران را به چالش می‌کشد، حمله روز صفر (Zero-Day Attacks) است. این نوع حمله زمانی رخ می‌دهند که مهاجمان از یک آسیب‌پذیری ناشناخته در نرم‌افزار، سیستم‌عامل یا سخت‌افزار،  پیش از آنکه توسعه‌دهندگان بتوانند راهکاری برای رفع آن ارائه دهند، سواستفاده میکنند.

حمله روز صفر چیست؟

حمله روز صفر (Zero-Day Attack) یک نوع حمله سایبری پیشرفته است که در آن مهاجم از یک آسیب‌پذیری ناشناخته در نرم‌افزار، سیستم‌عامل یا سخت‌افزار، پیش از آنکه توسعه‌دهندگان از وجود آن آگاه شوند و راهکاری برای رفع آن ارائه دهند، سوءاستفاده می‌کند.

جالب است بدانید، از آنجایی که این آسیب‌پذیری‌ها هنوز کشف و اصلاح نشده‌اند، هیچ راهکار امنیتی از پیش تعریف‌شده‌ برای مقابله با آن‌ها وجود ندارد که این امر باعث می‌شود این حملات بسیار خطرناک و غیرقابل پیش‌بینی باشند.

هکرها معمولاً این نوع حملات را برای سرقت اطلاعات، نفوذ به سیستم‌های حیاتی یا گسترش بدافزارها به کار می‌گیرند. از آنجا که شناسایی حملات روز صفر دشوار است، سازمان‌ها و کاربران باید از راهکارهای امنیتی پیشرفته مانند تحلیل رفتار شبکه، فایروال های نسل جدید و سیستم‌های تشخیص نفوذ استفاده کنند تا خطر این حملات را کاهش دهند.

دلیل نام گذاری حمله روز صفر

نام‌گذاری حمله روز صفر (Zero-Day Attack) به این دلیل است که توسعه‌دهنده یا تولیدکننده نرم‌افزار صفر روز (Zero Day) برای شناسایی و رفع آسیب‌پذیری دارد. به بیان دیگر، این آسیب‌پذیری از سوی مهاجمان پیش از اینکه سازنده از آن مطلع شود، مورد سوءاستفاده قرار می‌گیرد و هیچ وصله امنیتی (Patch) برای آن وجود ندارد. اصطلاح روز صفر در امنیت سایبری به دوره‌ای اشاره دارد که در آن یک ضعف امنیتی کشف شده اما هنوز راهکاری برای برطرف کردن آن ارائه نشده است، و مهاجمان در این بازه زمانی فرصت دارند تا حملات خود را اجرا کنند..

آسیب‌ پذیری روز صفر چیست؟

آسیب‌پذیری روز صفر (Zero-Day Vulnerability) به یک نقص امنیتی ناشناخته در نرم‌افزار، سیستم‌عامل یا سخت‌افزار گفته می‌شود که هنوز توسط توسعه‌دهنده یا تولیدکننده کشف و برطرف نشده است. این نوع آسیب‌پذیری‌ها به دلیل عدم وجود وصله (Patch) امنیتی، به هدفی ارزشمند برای هکرها و مجرمان سایبری تبدیل می‌شوند.

مهاجمان می‌توانند با کشف و سوءاستفاده از این نقاط ضعف، حملاتی مانند اجرای کد مخرب، سرقت اطلاعات یا دسترسی غیرمجاز به سیستم‌ها را انجام دهند. از آنجا که این آسیب‌پذیری‌ها پیش از کشف و اصلاح توسط سازندگان مورد استفاده قرار می‌گیرند که باید بدانید مقابله با آن‌ها بسیار دشوار است و باید برای امن سازی شبکه از تجهیزات امنیتی به خصوص فایروال های سخت افزاری از جمله فورتی گیت استفاده شود.

حمله روز صفر چگونه اتفاق می افتد؟

روند کلی وقوع حمله روز صفر به شرح زیر است:

  1. کشف آسیب‌پذیری: مهاجم یا یک محقق امنیتی یک نقص امنیتی در نرم‌افزار، سیستم یا سخت‌افزار را شناسایی می‌کند و سپس به‌عنوان سلاح سایبری از آن استفاده می‌کند.
  2. توسعه اکسپلویت (Exploit): پس از کشف آسیب‌پذیری، مهاجم یک کد مخرب (اکسپلویت) طراحی می‌کند که از این ضعف سوءاستفاده کرده و کنترل سیستم هدف را در دست می‌گیرد.
  3. اجرای حمله: مهاجم از راه‌های مختلف مانند ایمیل فیشینگ، لینک‌ های آلوده، وب‌ سایت ‌های مخرب یا بدافزارهای پنهان ‌شده در نرم‌افزارها، اکسپلویت را اجرا می‌کند تا به سیستم قربانی نفوذ کند.
  4. سوء استفاده از سیستم آلوده: پس از موفقیت در نفوذ، هکر می‌تواند اقداماتی مانند سرقت اطلاعات، نصب بدافزار، تغییر داده‌ها یا ایجاد Backdoor برای دسترسی‌ های بعدی را انجام دهد.
  5. کشف و ارائه پچ امنیتی: پس از مدتی، توسعه‌دهنده یا محققان امنیتی متوجه آسیب‌پذیری شده و یک به‌روزرسانی امنیتی (Patch) منتشر می‌کنند. با این حال، در فاصله زمانی بین کشف آسیب‌پذیری توسط مهاجم و انتشار پچ، سازمان‌ها و کاربران در معرض خطر قرار دارند.

به دلیل ماهیت پنهان و پیش بینی نشدن این حملات، استفاده از سیستم ‌های تشخیص نفوذ پیشرفته، فایروال های سخت افزاری متناسب با نیاز سازمان، نظارت مستمر بر امنیت شبکه و به‌روزرسانی مداوم نرم‌افزارها از بهترین روش‌های کاهش خطر حمله روز صفر هستند.

نحوه تشخیص باگ های حمله روز صفر

تشخیص باگ‌های حمله روز صفر (Zero-Day Bugs) چالش‌برانگیز است، زیرا این آسیب‌پذیری‌ها پیش از کشف رسمی و انتشار پچ‌های امنیتی مورد سوءاستفاده قرار می‌گیرند. با این حال، روش‌های زیر برای شناسایی تهدیدات روز صفر مورد استفاده قرار می‌گیرند:

تحلیل رفتار غیرعادی در سیستم و شبکه

حملات روز صفر معمولاً نشانه‌های غیرعادی در عملکرد سیستم و ترافیک شبکه ایجاد می‌کنند. برخی از راهکارهای تشخیص عبارتند از:

  • سیستم‌های تشخیص و پیشگیری از نفوذ (IDS/IPS): این ابزارها ترافیک شبکه را مانیتور کرده و به‌دنبال الگوهای مشکوک یا تغییرات غیرمعمول در داده‌های ورودی و خروجی هستند.
  • تحلیل رفتار کاربر و موجودیت (UEBA): بررسی رفتار کاربران و فرآیندهای سیستم برای شناسایی فعالیت‌های غیرمعمول مانند تلاش‌های مشکوک برای اجرای کدهای جدید یا تغییرات ناگهانی در سطح دسترسی.

نظارت بر فعالیت ‌های غیرمعمول در نرم‌ افزارها

  • Crash Reports & Log Analysis: تحلیل گزارش‌های خرابی اپلیکیشن‌ها (Crash Reports) و بررسی لاگ‌های سیستم می‌تواند به کشف رفتارهای غیرعادی ناشی از اکسپلویت‌های روز صفر کمک کند.
  • Sandboxing: اجرای اپلیکیشن‌ها در یک محیط مجازی ایزوله، برای بررسی رفتار غیرعادی و شناسایی حملات احتمالی.

تحلیل اکتشافی و یادگیری ماشین

  • استفاده از هوش مصنوعی و الگوریتم‌های یادگیری ماشین برای بررسی و پیش‌بینی رفتارهای مخرب در سیستم‌های نرم‌افزاری.
  • تشخیص تغییرات مشکوک در الگوهای پردازش داده، ارتباطات شبکه و مصرف منابع سیستم.

بررسی ایمیل‌ها و حملات فیشینگ

  • بسیاری از اکسپلویت‌های روز صفر از طریق ایمیل‌های آلوده و پیوست‌های مشکوک منتشر می‌شوند. راهکارهایی مانند تحلیل ایمیل‌های فیشینگ، فیلتر اسپم پیشرفته و بررسی لینک‌های ناشناس می‌توانند خطر این حملات را کاهش دهند.

به طور خلاصه تشخیص باگ‌های روز صفر به ترکیبی از نظارت پیشرفته، تحلیل رفتار و یادگیری ماشین نیاز دارد. از آنجایی که این آسیب‌پذیری‌ها هنوز ناشناخته‌اند، امنیت لایه‌ای (Defense in Depth) و به‌روزرسانی مداوم سیستم‌ها بهترین راه برای کاهش خطر این حملات است.


دیتاسنتر چیست؟

دیتاسنتر چیست؟

دیتاسنترها قلب تپنده زیرساخت‌های دیجیتال هستند و نقش حیاتی در ذخیره، پردازش و مدیریت داده‌های سازمانی دارند. با توجه به رشد تهدیدات سایبری و نیاز به حفاظت از اطلاعات حساس، امنیت دیتاسنتر به یکی از مهم‌ترین اولویت‌های شرکت‌ها و سازمان‌ها تبدیل شده است. از کنترل دسترسی فیزیکی گرفته تا رمزنگاری داده‌ها و استفاده از سیستم‌های پیشرفته تشخیص نفوذ، راهکارهای متعددی برای تأمین امنیت این مراکز وجود دارد.

دیتاسنتر چیست؟

دیتاسنتر (Data Center) یک مرکز فیزیکی مجهز به زیرساخت‌های محاسباتی شامل سرورها، تجهیزات ذخیره‌سازی، شبکه و سیستم‌های امنیتی است که برای میزبانی، مدیریت و پردازش داده‌ها و برنامه‌های سازمانی مورد استفاده قرار می‌گیرد.

این مراکز با اتصال به اینترنت پرسرعت و تأمین برق پایدار، امکان ارائه خدمات ابری، میزبانی وب، پردازش کلان‌ داده‌ها و اجرای نرم‌افزارهای حیاتی را فراهم می‌کنند. امروزه دیتاسنترها از مدل‌های سنتی مبتنی بر سرورهای فیزیکی به زیرساخت‌های مدرن مجازی و ابری تغییر کرده‌اند که بهره‌وری، امنیت و مقیاس‌پذیری بیشتری را ارائه می‌دهند.

دیتاسنتر چیست؟

کار دیتاسنتر چیست؟

دیتاسنتر وظیفه میزبانی، پردازش، ذخیره‌سازی و مدیریت داده‌ها و برنامه‌های دیجیتال را بر عهده دارد. این مراکز با استفاده از سرورها، تجهیزات شبکه، سیستم‌های خنک‌کننده و تأمین برق پایدار، امکان اجرای نرم‌افزارهای حیاتی، ذخیره داده‌های کلان و ارائه خدمات ابری را برای سازمان‌ها، شرکت‌ها و حتی کاربران فردی فراهم می‌کنند.

علاوه بر این، دیتاسنترها با تأمین امنیت فیزیکی و سایبری از داده‌های حساس محافظت کرده و با استفاده از فناوری‌های پیشرفته مانند مجازی‌سازی و رایانش ابری، عملکرد بهینه و مقیاس‌پذیری بالایی ارائه می‌دهند. این مراکز نقش کلیدی در پشتیبانی از سرویس‌های اینترنتی، میزبانی وب‌سایت‌ها، پردازش اطلاعات در شبکه‌های اجتماعی و اجرای برنامه‌های تجاری دارند.

کار دیتاسنتر چیست؟

ساختمان دیتاسنتر چه امکاناتی دارد؟

ساختمان دیتاسنتر دارای امکانات پیشرفته‌ای است که به حفظ عملکرد پایدار، امنیت و کارایی زیرساخت‌های فناوری اطلاعات، کمک می‌کند. از جمله مهمترین امکانات یک ساختمان دیتاسنتر به شرح زیر است:

  1. سیستم تأمین برق پایدار: شامل منابع تغذیه بدون وقفه (UPS) و ژنراتورهای پشتیبان برای جلوگیری از قطعی برق و حفظ عملکرد مداوم.
  2. سیستم خنک‌کننده و تهویه مطبوع: استفاده از تجهیزات پیشرفته برای کنترل دما و رطوبت جهت جلوگیری از داغ شدن سرورها.
  3. زیرساخت شبکه و ارتباطات پرسرعت: بهره‌گیری از خطوط فیبر نوری و اتصالات پرسرعت برای پردازش و انتقال سریع داده‌ها.
  4. سیستم‌های امنیت فیزیکی: شامل دوربین‌های نظارتی، فایروال های سخت افزاری، احراز هویت بیومتریک، درهای کنترل‌شده و نگهبانی ۲۴ ساعته برای محافظت از تجهیزات.
  5. سیستم اطفای حریق: استفاده از سنسورهای دود، گازهای خاموش‌کننده بدون آسیب به تجهیزات و سیستم‌های پیشرفته برای جلوگیری از آتش‌سوزی.
  6. فضای فیزیکی استاندارد :طراحی مناسب با قفسه‌بندی (Rack) و مسیرهای مدیریت کابل برای بهره‌وری بیشتر و کاهش پیچیدگی در نگهداری تجهیزات.
  7. سیستم‌های مانیتورینگ و مدیریت از راه دور: ابزارهای نظارت بر عملکرد سرورها، مصرف انرژی، دما و امنیت برای کاهش ریسک‌های عملیاتی.

این امکانات، دیتاسنتر را به محیطی ایمن و قابل‌اعتماد برای ذخیره و پردازش داده‌های سازمان‌ها و ارائه خدمات دیجیتال تبدیل می‌کند.

تفاوت دیتاسنتر با اتاق سرور

دیتاسنتر و اتاق سرور هر دو برای نگهداری و مدیریت سرورها و تجهیزات شبکه استفاده می‌شوند، اما از نظر مقیاس، امکانات و کارایی تفاوت‌های اساسی با یکدیگر دارند.

  1. مقیاس و ظرفیت: دیتاسنتر یک مرکز بزرگ با تعداد زیادی سرور، تجهیزات ذخیره‌سازی و شبکه است که برای میزبانی داده‌های چندین سازمان یا ارائه ‌دهنده خدمات ابری طراحی شده است. در مقابل، اتاق سرور یک فضای کوچک در داخل یک شرکت یا سازمان است که معمولاً شامل چندین سرور برای پردازش و ذخیره داده‌های داخلی همان مجموعه است.
  2. تأمین برق و پشتیبان‌گیری:‌ دیتاسنترها دارای سیستم‌های پیشرفته تأمین برق اضطراری (UPS) و ژنراتورهای قوی برای جلوگیری از خاموش شدن دستگاه‌ها هستند، در حالی که اتاق سرور ممکن است تنها به یک UPS محدود باشد و معمولاً سیستم‌های برق پشتیبان کمتری دارد.
  3. سیستم‌های خنک‌کننده: در دیتاسنترها از سیستم‌های خنک‌کننده صنعتی و تهویه پیشرفته برای کنترل دمای هزاران سرور استفاده می‌شود، اما در اتاق‌های سرور معمولاً از سیستم‌های تهویه مطبوع معمولی استفاده می‌شود که ظرفیت پایین‌تری دارند.
  4. امنیت و نظارت: دیتاسنترها مجهز به سیستم‌های امنیتی پیشرفته مانند نظارت ۲۴ ساعته، احراز هویت بیومتریک، دوربین‌های مداربسته و سیستم‌های ضدحریق هستند. در مقابل، اتاق‌های سرور معمولاً سطح امنیت پایین‌تری دارند و ممکن است فقط به قفل‌های فیزیکی و دوربین‌های ساده مجهز باشند.
  5. اتصال به اینترنت و شبکه: دیتاسنترها از ارتباطات فیبر نوری پرسرعت و پهنای باند بالا برخوردارند، در حالی که اتاق‌های سرور معمولاً به یک خط اینترنت محلی محدود هستند.
  6. مقیاس ‌پذیری: دیتاسنترها به دلیل زیرساخت‌های قوی، امکان گسترش و ارتقای سریع را دارند، اما اتاق‌های سرور در صورت افزایش نیاز، ممکن است به دلیل محدودیت فضا و منابع دچار مشکل شوند.

به‌طور کلی، دیتاسنترها مراکز حرفه‌ای و پیشرفته برای ذخیره‌سازی و پردازش داده‌های گسترده هستند، در حالی که اتاق‌های سرور برای نیازهای داخلی یک شرکت یا سازمان کوچک‌تر طراحی شده‌اند.

تفاوت دیتاسنتر با اتاق سرور

امنیت دیتاسنترها

امنیت دیتاسنتر یکی از مهم‌ترین دغدغه‌های سازمان‌ها و شرکت‌هایی است که داده‌های حیاتی خود را در مراکز داده ذخیره می‌کنند، چرا که یک حمله سایبری یا نقص امنیتی می‌تواند منجر به از دست رفتن اطلاعات، نقض حریم خصوصی و خسارات مالی شود. راهکارهای کاربردی برای افزایش امنیت دیتاسنتر به شرح زیر است:

۱. محدودسازی دسترسی فیزیکی

  • استفاده از احراز هویت چندمرحله‌ ای (کارت هوشمند + اثر انگشت + رمز عبور)
  • نصب دوربین ‌های نظارتی با ضبط ۲۴ ساعته
  • کنترل نقاط ورود با سیستم‌های هشدار
  • محدود کردن تعداد افراد مجاز و ثبت تمامی ورود و خروج‌ها

۲. افزایش امنیت نرم‌افزاری

  • تنظیم سطوح دسترسی بر اساس نقش کاربران (Role-Based Access Control)
  • استفاده از فایروال‌های پیشرفته و سیستم‌های تشخیص نفوذ ‌(IDS/IPS)
  • رمزنگاری اطلاعات حساس با الگوریتم‌ های پیشرفته ‌(AES-256)
  • مانیتورینگ دائمی با ابزارهای SIEM برای شناسایی تهدیدهای احتمالی

۳. محافظت در برابر تهدیدات محیطی

  • سیستم اطفای حریق هوشمند برای جلوگیری از آسیب به تجهیزات
  • استفاده از ژنراتورهای برق اضطراری و UPS برای پایداری سرویس‌ها
  • کنترل دما و رطوبت محیط برای جلوگیری از آسیب سخت‌افزاری

۴. شبیه‌ سازی حملات و تست امنیتی

  • انجام تست نفوذ (Penetration Testing) برای شناسایی ضعف‌های امنیتی
  • اجرای سناریوهای بحران برای بررسی واکنش تیم امنیتی در شرایط اضطراری

۵. به‌روزرسانی و آموزش مداوم

  • به‌روزرسانی مداوم سیستم‌های امنیتی و نرم‌افزارها
  • آموزش کارکنان درباره حملات فیشینگ، مهندسی اجتماعی و پروتکل‌های امنیتی
مانیتورینگ شبکه چیست؟

مانیتورینگ شبکه چیست؟

مانیتورینگ شبکه به فرآیند نظارت مستمر و بررسی وضعیت اجزای مختلف شبکه مانند سرورها، روترها، سوئیچ‌ها و سایر دستگاه‌ها گفته می‌شود که به مدیران شبکه این امکان را می‌دهد تا عملکرد، امنیت و سلامت شبکه را در زمان واقعی پیگیری کنند. هدف اصلی مانیتورینگ شبکه شناسایی مشکلات به صورت پیشگیرانه، کاهش زمان خرابی و بهینه‌سازی استفاده از منابع شبکه است.

مانیتورینگ شبکه چیست؟

مانیتورینگ شبکه (Network Monitoring)، که به آن مدیریت شبکه نیز گفته می‌شود، به معنای مانیتورینگ مداوم و دقیق بر عملکرد یک شبکه کامپیوتری است، معنای دقیق این مانیتورینگ بررسی و شناسایی مشکلات و نقص‌ها و اطمینان از عملکرد صحیح و پیوسته شبکه است.

در مانیتورینگ شبکه، پکت‌های متنوعی از اجزای و تجهیزات مختلف شبکه جمع‌آوری میشوند و به صورت گزارش به تیم آی تی ارائه میشود. برای مثال این گزارش شامل عملکرد روترها، سوئیچ‌ها، فایروال‌ها، تعادل‌سازهای بار و حتی دستگاه‌های پایانی مانند سرورها و.. میشود.

باید بدانید که پکت های به دست آمده از این تجهیزات، به صورت کاملا تخصصی تجزیه و تحلیل میشوند تا به این ترتیب مشکلات و نقص های شبکه شناسایی و در کوتاه ترین زمان ممکن برطرف شوند. به طور خلاصه هدف مانیتورینگ شبکه شناسایی مشکلات، اختلالات و تهدیدات قبل از بروز آسیب‌های جدی به شبکه است.

به طور کل باید بدانید مانیتورینگ شبکه اطلاعاتی را که مدیران شبکه برای تعیین عملکرد بهینه شبکه در زمان واقعی نیاز دارند، فراهم می‌کند.

نحوه مانیتورینگ شبکه

نظارت بر دستگاه‌های اصلی شبکه و دستگاه‌های معیوب شبکه می‌توانند تأثیر زیادی بر عملکرد شبکه داشته باشند. از آنجایی که این مشکلات با شناسایی زودهنگام قابل حل هستند، به همین دلیل مانیتورینگ شبکه اهمیت زیادی دارد.

شناسایی دستگاه‌ها و منابع شبکه اولین گام در نظارت بر شبکه، شناسایی دستگاه‌ها و منابع مختلف شبکه است. این دستگاه‌ها شامل سرورها، روترها، سوئیچ‌ها، فایروال‌ها، کامپیوترها و چاپگرها هستند. شما باید تعیین کنید کدام دستگاه‌ها حیاتی‌تر هستند و به نظارت مداوم نیاز دارند و کدام دستگاه‌ها می‌توانند کمتر تحت نظارت قرار گیرند.

نحوه مانیتورینگ شبکه

انتخاب پارامترهای عملکردی برای نظارت هر دستگاه شبکه ویژگی‌ها و پارامترهای خاصی دارد که باید نظارت شوند. برای مثال:

سرورها: استفاده از CPU، حافظه، فضای دیسک، وضعیت سرویس‌ها

روترها و سوئیچ‌ها: ترافیک داده‌ها، وضعیت پورت‌ها، تاخیر شبکه

چاپگرها و دستگاه‌های غیرحیاتی: وضعیت آنلاین/آفلاین، سطح تونر و کاغذ

تنظیم فاصله‌های زمانی نظارت بسته به اهمیت دستگاه و پارامترهای آن، باید فاصله زمانی مناسب برای نظارت تنظیم شود. به طور کلی:

دستگاه‌های حیاتی مانند سرورها و روترها باید به طور مداوم (مثلاً هر دقیقه) نظارت شوند.

پارامترهایی مانند CPU و حافظه می‌توانند هر 5 دقیقه یکبار نظارت شوند.

دیگر پارامترها مانند استفاده از دیسک می‌توانند هر 15 دقیقه یا حتی بیشتر نظارت شوند.

تنظیم آستانه‌ها (Thresholds) آستانه‌ها مقادیر محدودی هستند که اگر دستگاه یا پارامتر به آن‌ها برسد، سیستم باید هشدار دهد. به‌عنوان مثال:

اگر استفاده از CPU بیشتر از 90٪ شود، یک هشدار ارسال می‌شود.

اگر فضای دیسک کمتر از 10٪ شود، هشدار دیگری ارسال می‌شود.

این آستانه‌ها باید به‌دقت تنظیم شوند تا نظارت به صورت پیشگیرانه انجام شود.

پیکربندی هشدارها و اعلان‌ها پس از تنظیم آستانه‌ها، سیستم باید هشدارهایی ارسال کند تا مدیر شبکه بتواند قبل از بروز خرابی‌های بزرگ، اقدامات اصلاحی انجام دهد. این هشدارها می‌توانند از طریق ایمیل، پیامک یا ابزارهای مدیریتی مانند داشبوردهای نظارتی ارسال شوند.

ارزیابی گزارش‌ها و تجزیه و تحلیل داده‌ها پس از شروع نظارت، مدیر شبکه باید گزارش‌های عملکردی و وضعیت دستگاه‌ها را به‌طور منظم بررسی کند. این گزارش‌ها شامل اطلاعاتی مانند زمان‌های خرابی، عملکرد دستگاه‌ها، میزان مصرف منابع و مشکلات شبکه‌ای می‌باشند.

اقدام اصلاحی و بهبود شبکه اگر دستگاهی با مشکل روبرو شود یا آستانه‌ها نقض شوند، باید اقدامات اصلاحی انجام شود. این اقدامات می‌توانند شامل ریستارت دستگاه‌ها، به‌روزرسانی نرم‌افزار، یا حتی تعویض سخت‌افزار معیوب باشند. هدف از این مرحله به حداقل رساندن زمان خرابی و بهبود عملکرد کلی شبکه است.

به‌روزرسانی و نگهداری ابزارهای مانیتورینگ شبکه و دستگاه‌های آن به‌طور مداوم تغییر می‌کنند، بنابراین ابزارهای مانیتورینگ باید به‌روزرسانی شوند تا بتوانند با تغییرات جدید سازگار شوند. به‌طور منظم نرم‌افزار و تنظیمات مانیتورینگ باید بررسی و به‌روزرسانی شوند.

مستندسازی و گزارش‌دهی تمامی مراحل، اقدامات اصلاحی و وضعیت‌ها باید مستند شوند. این مستندات به‌عنوان یک مرجع برای حل مشکلات آینده و تجزیه و تحلیل دقیق‌تر شبکه مورد استفاده قرار خواهند گرفت.

با دنبال کردن این گام‌ها، می‌توان به طور مؤثر شبکه را مانیتور کرده و مشکلات را پیش از تبدیل شدن به مسائل جدی شناسایی و رفع کرد.
نحوه مانیتورینگ شبکه

مشکلات رایج شبکه

با مانیتورینگ شبکه، تمام مشکلات و نقص های امنیتی شناسایی می شوند، که باید در اسرع وقت برطرف شوند، از جمله برخی از مشکلات رایج شبکه می توان به موارد زیر اشاره کرد:

  • خرابی دستگاه‌ها و تجهیزات شبکه
  • قطعی لینک‌
  • خطای پورت
  • از دست دادن پکت‌
  • زمان پاسخ‌دهی اپلیکیشن‌
  • تغییرات پیکربندی

توجه داشته باشید که عملکرد یک سیستم مانیتورینگ و مدیریت شبکه می‌تواند به چندین بخش تقسیم شود که هرکدام وظایف خاص خود را انجام می‌دهند. پکت‌های جمع‌آوری‌شده توسط ابزارهای مانیتورینگ، تجزیه‌وتحلیل و فیلتر میشوند تا مشکلاتی مانند خرابی دستگاه‌ها، قطعی لینک‌ها، خطاهای رابطه، از دست دادن پکت‌ها و تاخیرهای زمانی در پاسخ‌دهی اپلیکیشن‌ها شناسایی شوند.

مانیتورینگ شبکه معمولاً با استفاده از پروتکل‌های مختلف نظیر SNMP، NetFlow و sFlow انجام می‌شود و به مدیران شبکه این امکان را می‌دهد که در صورت شناسایی تهدیدات یا نقص‌ها، اقدام به رفع مشکلات در کوتاه ترین زمان ممکن کنند.

سیستم‌ مانیتورینگ شبکه

سیستم‌های مانیتورینگ شبکه شامل ابزارهای نرم‌افزاری و سخت‌افزاری هستند که می‌توانند جنبه‌های مختلفی از شبکه و عملکرد آن، مانند ترافیک، استفاده از پهنای باند و زمان‌فعالیت (Uptime) را پیگیری کنند. این سیستم‌ها قادرند دستگاه‌ها و دیگر عناصری که شبکه را تشکیل می‌دهند یا با آن در ارتباط هستند شناسایی کرده و به‌روزرسانی وضعیت را ارائه دهند.

مدیران شبکه به سیستم‌های مانیتورینگ شبکه تکیه می‌کنند تا با ‌سرعت خرابی دستگاه‌ها یا مشکلات اتصالات را شناسایی کنند. این سیستم‌ها می‌توانند مدیران را از طریق ایمیل یا پیامک از مشکلات آگاه کرده و گزارش‌هایی از طریق تحلیل‌های شبکه ارائه دهند.

سیستم‌ مانیتورینگ شبکه

چگونگی مانیتورینگ در شبکه و مدیریت عملکرد

مانیتورینگ در شبکه و مدیریت عملکرد از اجزای حیاتی هر سیستم فناوری اطلاعات است که به مدیران شبکه کمک می‌کند تا از عملکرد بهینه شبکه اطمینان حاصل کنند. این فرآیند شامل جمع‌آوری پکت‌ها، تحلیل آن‌ها و واکنش به مشکلات شبکه در لحظه است تا از بروز مشکلات بزرگتر و حملات مختلف از جمله حملات روز صفر جلوگیری شود.

مانیتورینگ بر شبکه و مدیریت عملکرد با استفاده از ابزارهای مختلف نرم‌افزاری و سخت‌افزاری انجام می‌شود که می‌توانند وضعیت دستگاه‌ها، ترافیک، پهنای باند، زمان‌فعالیت، تغییرات پیکربندی و سایر جنبه‌های شبکه را کنترل کنند.

جمع‌آوری و پردازش روی پکتا
جمع‌آوری رویپکتا با استفاده از پروتکل SNMP و سیستم Syslog انجام می‌شود تا اطلاعات مهم شبکه جمع‌آوری شود. این روی پکتا به شبکه کمک می‌کنند تا بدون نیاز به بررسی مداوم دستگاه‌ها، مدیران را از اتفاقات مهم آگاه کند. پردازش داده ها برای شناسایی مشکلات جدی استفاده می‌شود و تعداد هشدارهایی که مدیران شبکه باید به آن‌ها پاسخ دهند، کاهش می‌یابد.

مدیریت تغییرات و پیکربندی شبکه
مدیریت تغییرات و پیکربندی شبکه (NCCM) به ذخیره تنظیمات دستگاه‌های شبکه و به‌روزرسانی خودکار آن‌ها کمک می‌کند. این تنظیمات می‌توانند از طریق روش‌هایی مثل رابط خط فرمان (CLI)، SNMP، RESTCONF یا NETCONF بازیابی و به‌روزرسانی شوند. با تحلیل پیکربندی‌ها، تغییرات روزانه (که به آن drift گفته می‌شود) و مشکلاتی که باعث انطباق نداشتن تنظیمات با قوانین شبکه می‌شود، شناسایی می‌شود. این دو عامل برای اطمینان از اینکه تنظیمات شبکه با طراحی و عملکرد مورد نظر هماهنگ هستند، بسیار مهم‌اند.

مانیتورینگ عملکرد
مانیتورینگ عملکرد، پکت‌هایی مثل استفاده از پردازنده (CPU)، حافظه، دما، ولتاژ منبع تغذیه و عملکرد فن‌ها را جمع‌آوری می‌کند. این پکت‌ها برای شناسایی مشکلاتی مانند خرابی‌ها، از دست رفتن پکت‌ها، ازدحام و دیگر مشکلات شبکه استفاده می‌شوند.

پکت‌ها معمولاً از طریق روش‌های مختلفی مثل SNMP، Windows Management Instrumentation (WMI)، خط فرمان (CLI) یا telemetry جمع‌آوری می‌شوند. دستگاه‌های مبتنی بر لینوکس معمولاً از SNMP یا telemetry برای جمع‌آوری پکت‌ها استفاده می‌کنند، در حالی که دستگاه‌های ویندوزی از پروتکل WMI استفاده می‌کنند.

Telemetry (تله‌متری)
دستگاه‌ها و سیستم‌های مانیتورینگ جدید ممکن است از تله‌متری شبکه برای ارسال پکت‌های عملکرد شبکه به سیستم مانیتورینگ شبکه استفاده کنند. telemetry ممکن است از پکت‌های کدگذاری شده با XML یا JSON استفاده کند. برخی از سیستم‌های مانیتورینگ شبکه و دستگاه‌های شبکه از رابط‌های انتقال وضعیت نمایشی (REST) برای جمع‌آوری پکت‌ها با استفاده از این فرمت‌ها استفاده می‌کنند.

مدیریت آدرس‌های IP
مدیریت آدرس‌های IP به پیگیری استفاده از آدرس‌های IP و کنترل تخصیص آن‌ها به دستگاه‌های شبکه مربوط می‌شود. این کار معمولاً از طریق خط فرمان (CLI) یا رابط اپلیکیشن‌نویسی کاربردی (API) به سیستم‌های مدیریت شبکه دیگر انجام می‌شود.

نقشه‌برداری توپولوژی
توپولوژی و نقشه‌برداری، اطلاعات مربوط به اتصال دستگاه‌ها را جمع‌آوری کرده و نقشه‌های فیزیکی شبکه را ایجاد می‌کند که برای عیب‌یابی شبکه ضروری است. این اطلاعات معمولاً از طریق SNMP یا خط فرمان (CLI) جمع‌آوری می‌شوند و شامل داده‌هایی در مورد همسایگان مسیریابی، همسایگان سوئیچینگ، جداول ترجمه آدرس و پروتکل‌های کشف همسایگان مانند Link Layer Discovery Protocol هستند.

مانیتورینگ بر تجربه دیجیتال
مانیتورینگ بر تجربه دیجیتال از ابزارهای تست فعال، مانند پینگ، traceroute و مانیتورینگ مصنوعی برای تست عملکرد شبکه استفاده می‌کند. این ابزارها همچنین از نرم‌افزارهای ویژه‌ای که روی دستگاه‌های پایانی مانند سرورها و ایستگاه‌های کاری اجرا می‌شوند برای جمع‌آوری پکت‌های مربوط به عملکرد اپلیکیشن‌ها و شبکه استفاده می‌کنند. ترکیب مانیتورینگ بر عملکرد اپلیکیشن‌ها و شبکه به سازمان‌های فناوری اطلاعات این امکان را می‌دهد که مشکلات مربوط به اپلیکیشن‌ها را شناسایی کنند و تشخیص دهند که آیا مشکل مربوط به شبکه است یا خیر.

امنیت و خودکارسازی
شبکه باید شامل امنیت و خودکارسازی در تمام بخش‌ها باشد. امنیت برای عملکرد درست شبکه ضروری است و خودکارسازی کمک می‌کند تا سیاست‌های شبکه به طور یکپارچه اجرا شوند. طراحی امنیتی باید شامل دستگاه‌ها و نرم‌افزارهای تشخیص و پیشگیری از نفوذ باشد. خودکارسازی می‌تواند با ابزارهای جداگانه یا به‌طور یکپارچه در سیستم NCCM انجام شود. ترکیب اطلاعات از منابع مختلف به سیستم مانیتورینگ شبکه این امکان را می‌دهد که مشکلات را سریعاً شناسایی کرده و پیش از تأثیر منفی بر عملکرد شبکه، آن‌ها را گزارش دهد.

چگونگی مانیتورینگ در شبکه و مدیریت عملکرد

مانیتورینگ شبکه چگونه کار می‌کند؟

مانیتورینگ شبکه حجم زیادی از پکت‌ها را جمع‌آوری و آن‌ها را تحلیل می‌کند تا مشکلات واقعی یا احتمالی شبکه که نیاز به بررسی دارند را شناسایی کند. یکی از راه‌های کاهش حجم پکت، ایجاد رتبه‌بندی استثناهای قاعده تجزیه و تحلیل با استفاده از N گزارش برتر، به عنوان مثال، 10 گزارش برتر است. مثال‌ها شامل موارد زیر از هر یک از عناصر معماری است:

رویدادها: دستگاه‌هایی که بیشترین پکت‌های رویدادی یا پکت‌های رویدادی متداول را گزارش می‌دهند.

NCCM: مهم‌ترین دستگاه‌ها با تغییرات پیکربندی یا دستگاه‌هایی که بیشترین تغییرات پیکربندی را داشته‌اند.
عملکرد: رابط‌هایی با بالاترین استفاده از منابع، رابط‌هایی با بیشترین خطاها بر اساس تعداد یا درصد پکت‌ها یا دستگاه‌هایی با بیشترین استفاده از پردازنده (CPU) یا حافظه.
مدیریت آدرس: زیرشبکه‌هایی که تقریباً به پایان آدرس‌های موجود خود رسیده‌اند.
توپولوژی: دستگاه‌هایی که بیشترین تغییرات را در همسایگی دارند.
نظارت بر تجربه دیجیتال: سیستم‌هایی که کندترین اپلیکیشن‌ها را گزارش می‌دهند یا مسیرهایی که بیشترین مشکلات را نشان می‌دهند.

سازمان‌ها اغلب برای هر عنصر معماری به ابزارهای متفاوتی نیاز دارند. ادغام این گزارش‌ها در یک مکان، نمای مختصر و جامع از عملکرد شبکه ارائه می‌دهد. این گزارش‌ها باید شامل پیوندهایی به پکت‌های جمع‌آوری‌شده باشند تا مدیران شبکه بتوانند عیب‌یابی دقیق‌تری انجام دهند.

مزایای مانیتورینگ شبکه

از جمله مزایای مانیتورینگ شبکه (Network Monitoring) می‌توان به موارد زیر اشاره کرد:

  •  ارسال گزارش فوری در قالب ایمیل یا پیامک در صورت بروز خرابی در دستگاه‌های شبکه یا سرورها.
  •  شناسایی سریع تهدیدات امنیتی و جلوگیری از حملات احتمالی، به خصوص حملات روز صفر.
  • هشدار به مدیران شبکه در خصوص خطاها و مشکلات عملکردی در شبکه یا اپلیکیشن ها (این امر به آن‌ها این امکان را می‌دهد تا مشکلات شبکه را به سرعت برطرف کنند).
  •  پیگیری تغییرات در پیکربندی‌ها و اتصالات شبکه که ممکن است باعث بروز مشکلات در عملکرد شبکه شوند.
  •  پیکربندی خودکار تجهیزات شبکه برای تسهیل مدیریت.
  • تشخیص آنی مشکل عملکردی یک اپلیکیشن به دلیل مشکلات شبکه یا عوامل دیگر.
  • نظارت مستمر بر شبکه می‌تواند به شناسایی الگوهای مشکل‌ساز قبل از وقوع مشکلات جدی کمک کند، مانند افزایش ترافیک در یک بخش خاص که ممکن است به کندی یا خرابی منجر شود.
  •  با شناسایی و حل مشکلات عملکردی سریع‌تر، مانیتورینگ شبکه می‌تواند به بهبود سرعت و کارایی شبکه کمک کند.
  •   ایجاد گزارش‌های دقیق از عملکرد و وضعیت شبکه برای مدیران IT که به آن‌ها کمک می‌کند تا تصمیمات بهتری در خصوص بهبود شبکه اتخاذ کنند.

بهتر است بدانید که یک سیستم مانیتورینگ شبکه که به‌طور مؤثر عمل می‌کند، به مدیران این امکان را می‌دهد که پیش از بروز مشکلات، واکنش نشان دهند و به‌سرعت به خرابی‌های شبکه پاسخ دهند. همچنین، با گسترش شبکه‌ها به سمت پیاده‌سازی‌های ابری و نرم‌افزار به‌عنوان سرویس (SaaS)، نظارت بر شبکه از نظر دامنه و پیچیدگی به‌طور قابل توجهی گسترده‌تر و پیچیده‌تر شده است.

مزایای مانیتورینگ شبکه

اهمیت مانیتورینگ شبکه

همانطور که گفتیم، مانیتورینگ شبکه بخش حیاتی در نگهداری و مدیریت یک زیرساخت فناوری اطلاعات (IT) کارآمد و پایدار است. با توجه به پیچیدگی و حجم بالای داده‌های امروزی، نظارت بر شبکه نه‌تنها به بهبود عملکرد کلی کمک می‌کند، بلکه از بروز مشکلات بزرگ‌تری که ممکن است به اختلالات جدی در کسب‌وکار منجر شود، جلوگیری می‌کند. در ادامه اهمیت مانیتورینگ شبکه را برایتان آورده ایم:

  1. حل سریع مشکلات و کاهش زمان توقف شبکه

یکی از اصلی‌ترین مزایای مانیتورینگ شبکه، شناسایی سریع علت مشکلات است. زمانی که مشکلات شبکه شناسایی می‌شوند، تیم‌های پشتیبانی می‌توانند سریعاً برای رفع آن‌ها اقدام کنند. این امر به کاهش زمان توقف شبکه (downtime) کمک کرده و اطمینان حاصل می‌شود که سرویس‌ها به سرعت به حالت عادی برمی‌گردند. زمان توقف شبکه می‌تواند تاثیرات منفی بزرگی بر کسب‌وکار داشته باشد، بنابراین شناسایی و رفع سریع مشکلات برای حفظ جریان عملیات، حیاتی است.

  1. اطمینان از عملکرد و زمان فعال بودن شبکه

مانیتورینگ شبکه به‌طور مداوم بر دسترس‌پذیری و عملکرد شبکه نظارت می‌کند. این ویژگی به مدیران شبکه کمک می‌کند تا هرگونه تغییر یا نقص در وضعیت شبکه را به‌سرعت شناسایی کنند و اقدامات پیشگیرانه انجام دهند. به این ترتیب، اطمینان حاصل می‌شود که شبکه در تمام مدت زمانی که کاربران نیاز به استفاده از آن دارند، فعال و بدون مشکل است.

  1. پیش‌بینی و بهبود برنامه‌ریزی ظرفیت

یکی دیگر از مزایای مهم مانیتورینگ شبکه، توانایی پیش‌بینی تقاضا و برنامه‌ریزی برای منابع آینده است. با استفاده از گزارش‌های دقیق و داده‌های تحلیلی که توسط سیستم‌های مانیتورینگ جمع‌آوری می‌شوند، مدیران می‌توانند روند مصرف منابع شبکه را درک کرده و برای ارتقا یا تخصیص منابع جدید برای مقابله با بار کاری آینده آماده شوند. این ویژگی به کسب‌وکارها این امکان را می‌دهد که قبل از بروز مشکلات ناشی از کمبود منابع، اقدام کنند.

  1. کنترل متمرکز شبکه از طریق یک کنسول واحد

داشتن یک سیستم مانیتورینگ یکپارچه به مدیران شبکه این امکان را می‌دهد که از یک کنسول واحد به تمام بخش‌های مختلف شبکه نظارت داشته باشند. این نظارت متمرکز، کنترل بیشتری بر وضعیت کلی شبکه فراهم کرده و کمک می‌کند تا مشکلات به‌سرعت شناسایی و برطرف شوند. علاوه بر این، این سیستم‌ها به‌صورت همزمان می‌توانند اطلاعات و گزارش‌های جامع از همه قسمت‌های شبکه را ارائه دهند که به شفافیت بیشتر و تصمیم‌گیری‌های سریعتر منجر می‌شود.

  1. نمایش و تجسم توپولوژی شبکه به‌صورت زنده

یکی از قابلیت‌های کلیدی سیستم‌های مانیتورینگ شبکه، توانایی نمایش توپولوژی شبکه است. این ویژگی به مدیران این امکان را می‌دهد که تمام دستگاه‌ها و اتصالات شبکه را به‌صورت زنده مشاهده کنند. این اطلاعات می‌تواند به شناسایی دستگاه‌ها و بخش‌هایی که ممکن است دچار مشکلات شوند، کمک کند و حتی ممکن است قبل از بروز مشکل اصلی هشدارهای لازم را ارائه دهد.

  1. هشدارهای پیشگیرانه برای شناسایی مشکلات قبل از وقوع آن‌ها

نظارت پیشگیرانه بر شبکه این امکان را فراهم می‌آورد که مشکلات و تهدیدات بالقوه قبل از اینکه به اختلالات جدی تبدیل شوند، شناسایی و رفع شوند. این هشدارها به مدیران شبکه زمان کافی برای واکنش و اعمال تغییرات لازم می‌دهند و از بروز مشکلات بزرگ جلوگیری می‌کنند. به عنوان مثال، در صورتی که عملکرد یک سرور یا دستگاه شبکه پایین بیاید، سیستم به‌طور خودکار هشدار می‌دهد و اقداماتی برای جلوگیری از بحران انجام می‌شود.

  1. بهبود بهره‌ وری و کارایی شبکه

مانیتورینگ شبکه به ساده‌تر شدن فرآیندهای مدیریت شبکه کمک می‌کند و نیاز به مداخلات دستی را کاهش می‌دهد. این سیستم‌ها می‌توانند به‌طور خودکار فرآیندهای مختلف مانند عیب‌یابی، پیکربندی دستگاه‌ها و مدیریت ترافیک شبکه را انجام دهند که به‌این‌ترتیب بهره‌وری عملیاتی را افزایش می‌دهد. همچنین، با خودکارسازی این فرآیندها، احتمال بروز خطاهای انسانی کاهش می‌یابد و تیم‌ها می‌توانند بر روی مشکلات مهم‌تر و پیچیده‌تر تمرکز کنند.

  1. حفظ امنیت شبکه و داده‌ها

یکی دیگر از مزایای نظارت بر شبکه، بهبود امنیت شبکه است. سیستم‌های مانیتورینگ می‌توانند به‌طور همزمان حملات یا فعالیت‌های مشکوک را شناسایی کنند و فوراً به تیم امنیتی هشدار دهند. این اقدامات پیشگیرانه به محافظت از داده‌ها و منابع حساس کمک می‌کنند و از نفوذهای احتمالی جلوگیری می‌کنند.

  1. پاسخگویی سریع به مشکلات مرتبط با اپلیکیشن‌ها

گاهی اوقات مشکلات شبکه به‌طور مستقیم بر عملکرد اپلیکیشن‌ها تاثیر می‌گذارند. با استفاده از مانیتورینگ شبکه، تیم‌های پشتیبانی می‌توانند تشخیص دهند که آیا مشکلات عملکردی ناشی از شبکه هستند یا سایر منابع داخلی یا خارجی موجب نقص عملکردی شده است. این شفافیت به مدیران کمک می‌کند تا سریع‌تر مشکلات را شناسایی و حل کنند.

در دنیای امروز که شبکه‌ها پیچیده‌تر و نیازها سریع‌تر تغییر می‌کنند، مانیتورینگ شبکه ابزاری حیاتی برای اطمینان از عملکرد بی‌وقفه و کارآمد سیستم‌ها است. با استفاده از این سیستم‌ها، سازمان‌ها می‌توانند به‌طور مؤثری مشکلات را پیش‌بینی و حل کرده، منابع را بهینه مدیریت کنند و سطح خدمات به مشتریان و کاربران خود را ارتقا دهند. در نهایت، سیستم‌های مانیتورینگ شبکه نه تنها به حفظ سلامت شبکه کمک می‌کنند بلکه امنیت، کارایی و بهره‌وری کل سیستم IT را بهبود می‌بخشند.

اهمیت مانیتورینگ شبکه

نرم افزار مانیتورینگ شبکه

نرم‌افزار مانیتورینگ شبکه ابزاری است که به مدیران شبکه کمک می‌کند تا عملکرد، سلامت و امنیت شبکه را به صورت دقیق و در زمان واقعی نظارت کنند. این نرم‌افزارها با استفاده از پروتکل‌هایی مانند  SNMP،ICMP یا NetFlow اطلاعات مربوط به پهنای باند، دستگاه‌های متصل، مصرف منابع و ترافیک داده را جمع‌آوری و تجزیه و تحلیل می‌کنند.

هدف اصلی آن‌ها شناسایی سریع مشکلات، پیشگیری از خرابی‌ها، ارسال هشدارهای خودکار و بهینه‌سازی عملکرد شبکه است. ابزارهایی مانند PRTG Network Monitor، Nagios و Zabbix از جمله نرم‌افزارهای پرکاربرد در این حوزه هستند که قابلیت‌هایی همچون گزارش ‌دهی جامع و نظارت بر تمامی لایه‌های شبکه را ارائه می‌دهند.

انواع پروتکل های مانیتورینگ شبکه

پروتکل‌های مانیتورینگ شبکه ابزارهایی هستند که به مدیران شبکه این امکان را می‌دهند تا عملکرد و وضعیت تجهیزات مختلف شبکه را نظارت و مدیریت کنند. این پروتکل‌ها اطلاعات حیاتی در مورد عملکرد دستگاه‌ها، ترافیک شبکه، وضعیت اتصالات و بسیاری از جنبه‌های دیگر شبکه فراهم می‌کنند. استفاده از پروتکل‌های مناسب برای نظارت بر شبکه می‌تواند به شناسایی مشکلات قبل از بروز جدی آن‌ها، بهینه‌سازی عملکرد شبکه، و کاهش زمان خرابی کمک کند. در ادامه به برخی از مهم‌ترین پروتکل‌های مانیتورینگ شبکه میپردازیم:

SNMP

پروتکل SNMP یکی از پروتکل‌های رایج لایه کاربردی است که برای نظارت و مدیریت دستگاه‌های مختلف در یک شبکه به ‌کار می‌رود. این پروتکل از یک سیستم درخواست و پاسخ برای بررسی وضعیت و عملکرد دستگاه‌های شبکه، از جمله سوئیچ‌ها، روترها و چاپگرها، استفاده می‌کند.

SNMP به مدیران شبکه این امکان را می‌دهد که به‌ طور مستمر وضعیت دستگاه‌ها و سرویس‌ها را بررسی کنند و در صورت بروز مشکل، سریعاً به آن واکنش نشان دهند. همچنین، این پروتکل اطلاعاتی مانند ترافیک شبکه، بار پردازنده و فضای حافظه را برای تحلیل بهتر وضعیت سیستم‌ها جمع‌آوری می‌کند. یکی از ویژگی‌های مهم SNMP، امکان نظارت بر پیکربندی و تنظیمات دستگاه‌ها است که به مدیران کمک می‌کند تغییرات غیرمجاز را شناسایی کنند.

ICMP

ICMP یکی دیگر از پروتکل‌های حیاتی در شبکه است که به دستگاه‌های شبکه، از جمله روترها و سرورها، این امکان را می‌دهد که پیام‌های خطا و اطلاعات مربوط به عملیات IP را ارسال کنند. این پروتکل معمولاً برای ارسال پیغام‌هایی مانند Destination Unreachable یا Time Exceeded در صورت بروز مشکلات ارتباطی به‌ کار می‌رود. یکی از معروف ‌ترین کاربردهای ICMP، ابزار Ping است که برای بررسی اتصال میان دستگاه‌ها در شبکه استفاده می‌شود. این پروتکل همچنین می‌تواند برای ارزیابی کیفیت اتصال و تأخیر شبکه مورد استفاده قرار گیرد.
Cisco Discovery Protocol

پروتکل Cisco Discovery Protocol یا CDP، پروتکلی است که به‌ طور خاص برای نظارت و مدیریت دستگاه‌های سیسکو طراحی شده است. این پروتکل دستگاه‌های مختلف سیسکو را شناسایی کرده و اطلاعات مربوط به پیکربندی آن‌ها را جمع‌آوری می‌کند.
از آنجایی که CDP به‌طور خودکار اطلاعات مربوط به دستگاه‌های موجود در شبکه را ارسال می‌کند، مدیران شبکه می‌توانند به‌ راحتی توپولوژی شبکه و ارتباطات بین دستگاه‌ها را مشاهده کنند. این پروتکل همچنین به سیستم‌هایی که از پروتکل‌های مختلف شبکه استفاده می‌کنند، این امکان را می‌دهد که از یکدیگر اطلاعات بگیرند و متوجه شوند که کدام دستگاه‌ها به یکدیگر متصل هستند. CDP برای حل مشکلات شبکه و بهبود عملکرد شبکه‌های سیسکو بسیار مفید است و اطلاعاتی نظیر نام دستگاه، نوع آن، آدرس IP و پورت‌های فعال دستگاه را در اختیار قرار می‌دهد.
در مجموع، این پروتکل‌ها هر کدام ویژگی‌های خاص خود را دارند که برای مانیتورینگ دقیق‌تر و بهینه‌تر شبکه‌های پیچیده استفاده می‌شوند. توجه داشته باشید، انتخاب پروتکل مناسب به نیازهای خاص شبکه و تجهیزات موجود بستگی دارد.

معرفی تجهیزات مانیتورینگ شبکه

تجهیزات مانیتورینگ شبکه ابزارهایی هستند که برای نظارت و مدیریت عملکرد شبکه‌ها و دستگاه‌های متصل به آن استفاده می‌شوند. این تجهیزات به مدیران شبکه این امکان را می‌دهند که به طور مستمر وضعیت شبکه را بررسی کرده، مشکلات را شناسایی و پیش از بروز خرابی‌های جدی، اقدامات اصلاحی انجام دهند. در اینجا به معرفی تجهیزات و ابزارهای رایج در مانیتورینگ شبکه می‌پردازیم:

  • دستگاه‌های مدیریت شبکه (NMS – Network Management Systems)
  • دستگاه‌های روتر و سوئیچ‌های مدیریتی
  • دستگاه‌های Firewall و تجهیزات امنیتی
  • سنسورهای نظارتی (Network Sensors)
  • نرم‌افزارهای تحلیل ترافیک (Traffic Analysis Software)
  • سیستم‌های پایش و گزارش‌دهی عملکرد
  • دستگاه‌های Load Balancer
  • سیستم‌های SDN (Software-Defined Networking)
  • دستگاه‌های Bandwidth Monitoring
  • دستگاه‌های Network Taps

دانلود برنامه های مانیتورینگ شبکه

در زیر چند برنامه محبوب برای مانیتورینگ شبکه آورده شده است که به مدیریت و نظارت بر عملکرد شبکه کمک می‌کنند:

  1.     PRTG Network Monitor

ویژگی‌ها: نظارت بر پهنای باند، مصرف CPU، وضعیت دستگاه‌ها و ارسال هشدارها به‌صورت خودکار.

  1.     SolarWinds Network Performance Monitor

ویژگی‌ها: نظارت بر پهنای باند، سرعت دستگاه‌ها و همچنین شبیه‌سازی ترافیک شبکه.

  1.     Nagios

ویژگی‌ها : نظارت بر دستگاه‌های مختلف، ارسال هشدار در صورت خرابی و پشتیبانی از پلاگین‌های مختلف.

  1.     Zabbix

ویژگی‌ها: نظارت در زمان واقعی، جمع‌آوری داده‌ها و گزارش‌دهی به‌صورت خودکار.

  1.     ManageEngine OpManager

ویژگی‌ها: شبیه‌سازی شبکه، نظارت بر دستگاه‌ها، هشدارها و مدیریت دستگاه‌ها.

  1.     WhatsUp Gold

ویژگی‌ها: نظارت بر عملکرد، شبیه‌سازی شبکه و گزارش‌دهی.

  1.     Cacti

ویژگی‌ها: جمع‌آوری داده‌هایSNMP، ساخت گراف‌های عملکرد شبکه.

این ابزارها برای نظارت بر وضعیت و عملکرد شبکه، شناسایی مشکلات و عیب‌یابی سریع مناسب هستند. اما توجه داشته باشید، انتخاب مناسب برای شبکه و سازمان شما بستگی به نیازهای شبکه شما دارد.