اینترنت اشیا چیست؟

اینترنت اشیا چیست؟

در سال های اخیر با افزایش تعداد انواع مختلف دستگاه های رفاه زندگی، نظیر وسایل نقلیه و لوازم خانگی، مدیریت و نگهداری از این دستگاه های سخت افزاری متصل به اینترنت چالش های فراوانی را روی دوش همگان قرار داد. به این صورت که با اتصال این تجهیزات به اینترنت می توان ارتباطی بین این دستگاه ها با همدیگر و مدیر شبکه ایجاد کرد تا با ادغام دنیای فیزیکی با دنیای دیجیتال، بهره وری را افزایش و هزینه ها را کاهش داد.بهتر است بدانید این ارتباط از طریق اینترنت اشیا میسر خواهد بود. در این مقاله بایا وب سایت داریا همراه باشید تا اینترنت اشیا را از جهات مختلف نقد و بررسی کنیم.

اینترنت اشیا چیست؟

اینترنت اشیا (Internet of Things) و یا به اختصار IoT به شبکه‌ای از اشیا فیزیکی، وسایل نقلیه، لوازم خانگی، ابزارهای صنعتی و سایر اشیا اطلاق می شود که به حسگرها، نرم‌افزارها و اتصالات شبکه تجهیز شده‌اند و امکان جمع‌آوری و اشتراک‌گذاری داده‌ها را دارند. در حال حاضر بیش از 7 میلیارد دستگاه اینترنت اشیا وجود دارد و انتظار می رود این تعداد تا سال 2020 به 10 میلیارد و تا سال 2025 به 22 میلیارد برسد.

دستگاه‌های اینترنت اشیا که گاه از آنها تحت عنوان اشیاء هوشمند نیز یاد می شود، میتواند در برگیرنده دستگاه‌های ساده ای مانند ساعت‌های هوشمند، تا دستگاه های پیچیده ای مانند ماشین‌آلات صنعتی و سیستم‌های حمل‌ونقل باشد. پیش بینی می شود در آینده از طریق تکنولوژی IoT شهرهای هوشمندی بوجود آیند که مبتنی بر IoT خواهند بود.
اینترنت اشیا چیست؟

تاریخچه اینترنت اشیا

اینترنت اشیا، تا سال 1999 به طور رسمی نامگذاری نشده بود، یکی از اولین نمونه های اینترنت اشیا به اوایل دهه 1980 برمی گردد که در آن برنامه نویسان یک دستگاه کوکاکولا در دانشگاه کارنگی ملون را از طریق اینترنت به یک دستگاه یخچال متصل کرده بودند و قبل از مراجعه برای خرید نوشیدنی، موجود بودن و خنکی آن  را بررسی می کردند.

کوین اشتون، اولین کسی بود که عبارت اینترنت اشیا را در سال 1999 ابداع و توصیف کرد که این موضوع در طول سال های بعد این تعریف دچار تغییرات فراوانی شد.

اهمیت اینترنت اشیا

اینترنت اشیا به دلایل مختلف برای تجارت حائز اهمیت است. که از جمله برخی از مزایای اصلی IoT می توان به موارد زیر اشاره کرد:

بهبود بهره وری: کسب و کارها می توانند از دستگاه های اینترنت اشیا برای افزایش کارایی و بهره وری استفاده کنند. حسگرهای IoT را در نظر بگیرید که می توان از آنها برای نظارت بر عملکرد تجهیزات و همچنین شناسایی و یا حتی حل مشکلات احتمالی قبل از ایجاد خرابی بهره برد تا هزینه های تعمیر و نگهداری کاهش یابد.

تصمیم گیری بر مبنای داده: دستگاه‌های IoT با تولید حجم وسیعی از داده‌ها، کسب و کارها را قادر می سازند تا رفتار مشتری، روندهای بازار و عملکرد عملیاتی را بسنجند و تصمیم‌گیری‌های آگاهانه‌تری در مورد استراتژی، توسعه محصول، تخصیص منابع و ایجاد مدل‌های تجاری اتخاذ کنند.

صرفه جویی در هزینه ها: کاهش هزینه ها و بهبود سودآوری کسب و کارها می تواند از مسیر کاهش فرآیندهای دستی و خودکارسازی وظایف تکراری توسط اینترنت اشیا امکان پذیر شود.

استفاده بهتر از تجربه مشتری: داده‌های جمع‌آوری شده درباره رفتار مشتری با استفاده از IoT، کسب‌وکارها را قادر می سازد تجربیات شخصی‌سازی‌شده جذابی کسب کنند. به عنوان مثال، می توان از حسگرهای اینترنت اشیا برای ردیابی حرکات مشتری در فروشگاه ها استفاده کرد و بر اساس رفتارشان پیشنهاداتی ارائه کرد .

اینترنت اشیا چه کاربردی دارد؟

کاربردهای بالقوه اینترنت اشیا گسترده و متنوع است و بر طیف گسترده ای از صنایع از جمله تولید، حمل و نقل، مراقبت های بهداشتی و کشاورزی تأثیر دارد. تعداد دستگاه های متصل به اینترنت همچنان در حال گسترش است، پس IoT احتمالا نقش تعیین کننده ای را در تغییرات جهان پیرامون ما نظیر سبک زندگی، کار و ارتباطات ما با یکدیگر خواهد داشت.

در سطح سازمانی، دستگاه‌های IoT با نظارت و استخراج و آنالیز داده از پارامترهای گوناگونی مانند دما، رطوبت، کیفیت هوا و مصرف انرژی، روندها و ناهنجاری‌ها را شناسایی می کنند و به کسب‌وکارها در بهینه‌سازی عملیات‌ و بهبود نتایج کمک میکند.

با استفاده از اینترنت اشیا دستگاه‌های هوشمند قادر خواهند بود تا با یکدیگر و سایر دستگاه‌های مجهز به IoT ارتباط برقرار کنند و با ایجاد شبکه وسیعی از دستگاه‌های متصل به هم، داده‌ها را مبادله کرده و وظایف مختلف را به طور مستقل انجام دهند. ساماندهی ترافیک با استفاده از خودروهای هوشمند، پیش بینی شرایط آب و هوایی در کشاورزی، کنترل ماشین آلات و فرآیندها در کارخانه ها و دسترسی به موجودی انبارها از این جمله هستند.
اینترنت اشیا چه کاربردی دارد؟

اینترنت اشیا چگونه کار می کند؟

سیستم های IoT، داده‌ها را از طریق سنسورهایی که در دستگاه‌های اینترنت اشیا تعبیه‌شده جمع‌آوری  می کنند و سپس از طریق یک گیت وی (gateway) اینترنت اشیا برای آنالیز توسط یک اپلیکیشن یا سیستم پشتیبان انتقال می دهند.

چهار مولفه در یک اکوسیستم IoT برای عملکرد آن دخیل هستند:

سنسورها یا دستگاه ها: شامل دستگاه‌های هوشمند مبتنی-بر-وب است که با استفاده از پردازنده‌ها، داده‌های جمع‌آوری شده را ارسال می کنند و یا اقدام لازم را بر روی آنها اعمال می کنند.

قابلیت اتصال:دستگاه های IoT در یک شبکه از طریق گیت وی (gateway) اینترنت با یکدیگر ارتباط برقرار کنند.

آنالیز داده ها

رابط کاربری گرافیکی: یک رابط کاربری گرافیکی (UI) که برای مدیریت دستگاه های IoT استفاده می شود.

ارتباط هوش مصنوعی با اینترنت اشیا

ترکیب هوش مصنوعی (AI) با IoT مزایای بی شماری دارد؛ در اینجا برخی از مزایای کلیدی ذکر می شود:

بهبود بهره وری :دستگاه‌های IoT مبتنی بر AI می‌توانند با خودکارسازی وظایف و فرآیندهای روتین، کسب‌وکارها را کارآمدتر کنند.

تصمیم گیری پیشرفته: هوش مصنوعی با پردازش حجم وسیعی از داده‌های دستگاه‌های اینترنت اشیا، بینش‌های ارزشمندی را برای تصمیم‌گیری امکان‌پذیر می کند. به عنوان مثال، در کشاورزی AI می تواند داده های حسگرها را برای بهینه سازی عملکرد محصول آنالیز کند.

افزایش ایمنی و امنیت: به عنوان مثال، هوش مصنوعی قادر است تا در زمینه امنیت سایبری ، ترافیک شبکه را آنالیز کند و تهدیدات بالقوه را شناسایی و دفع کند.

برای داشتن اطلاعات بیشتر در رابطه با انواع حملات سایبری کلیک کنید.
اینترنت اشیا چگونه کار می کند؟

مشکلات و خطرات اینترنت اشیا

در کنار مزیت های فراوان، اینترنت اشیا با برخی از معایب از جمله موارد زیر احتمالا همراه خواهد بود:

نگرانی های امنیتی: افزایش تعداد دستگاه های متصل، موجب افزایش سطح حمله خواهد شد. همچنان که میزان اطلاعات به اشتراک گذاشته شده بین دستگاه ها بیشتر می شود، احتمال سرقت اطلاعات محرمانه نیز افزایش می یابد.

پیچیدگی مدیریتی: زمانی که تعداد دستگاه های IoT افزایش می یابد، مدیریت آنها نیز چالش برانگیزتر می شود.

از کار افتادن دستگاه های متصل: اینترنت اشیا این احتمال را دارد که در صورت بروز ایراد در سیستم، سایر دستگاه های متصل را نیز از کار بیاندازد.

مسائل مربوط به سازگاری: بدلیل عدم وجود استاندارد بین المللی سازگاری برای IoT، مشکلات سازگاری بین دستگاه ها افزایش پیدا می کند و موجب تکه تکه شدن پلتفرم می شود. این منجر به عدم استانداردسازی و کاهش قابلیت همکاری می شود، زیرا تولیدکنندگان مختلف از تکنولوژی های ناسازگار در دستگاه های خود استفاده می کنند.

موانع قانونی: گسترش دستگاه های اینترنت اشیا به نوبه خود موانع قانونی را نیز در افزایش می دهد. کسب‌وکارها باید از قوانین حفاظت از داده‌ها، حریم خصوصی و امنیت سایبری متنوع پیروی کنند، که می‌تواند در کشورهای مختلف کاملا متفاوت باشد.

معماری اینترنت اشیا و لایه های آن

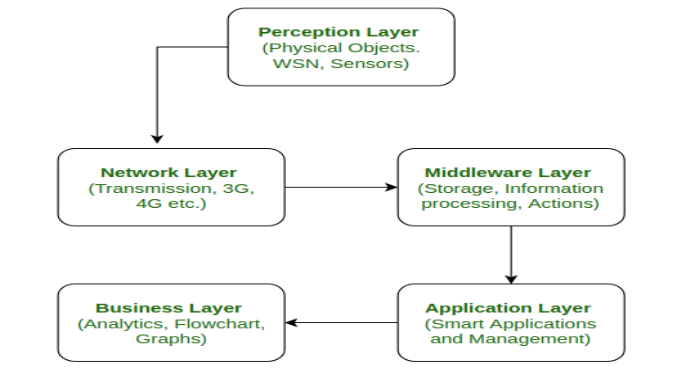
اینترنت اشیا شامل بسیاری از دستگاه های هوشمندی است که با کمک تکنولوژی های مختلف شبکه، به اینترنت گسترده متصل می شوند. اکثر این تکنولوژی ها بی سیم هستند؛ بنابراین ساختار پیچیده تر شده و مدیریت آن  نیز دشوار می شود. بنابراین معماری مورد نیاز است؛ معماری های مختلف برای دستگاه های

IoTموجود است ولی از آن میان، معماری 5 لایه به عنوان بهترین معماری پیشنهادی اینترنت اشیا در نظر گرفته می شود.

  1. لایه ادراک: اولین لایه معماری اینترنت اشیا که از تعدادی حسگر و محرک برای جمع آوری اطلاعات مفید مانند دما، رطوبت، تشخیص نفوذ، صداها و غیره استفاده می کند؛ برخی از اقدامات را می توان بر اساس اطلاعات این لایه انجام داد.
  2. لایه شبکه: لایه اتصال بین لایه ادراک و میان افزار است. داده ها را از لایه ادراک دریافت می کند و با استفاده از فناوری های شبکه مانند 3G، 4G، UTMS، Wi-Fi، مادون قرمز و غیره به لایه میان افزار ارسال می کند.
  3. لایه میان افزار: لایه میان افزار دارای برخی ویژگی های پیشرفته مانند ذخیره سازی، محاسبات، پردازش و قابلیت های اقدام است. تمام مجموعه داده ها را ذخیره می کند و بر اساس آدرس و نام دستگاه داده های مناسب را به آن دستگاه می دهد.
  4. لایه اپلیکیشن: این لایه فرآیندهای اپلیکیشن را بر اساس اطلاعات به دست آمده از لایه میان افزار مدیریت می کند. این اپلیکیشن شامل ارسال ایمیل، فعال کردن زنگ هشدار، سیستم امنیتی، روشن یا خاموش کردن دستگاه، ساعت هوشمند، کشاورزی هوشمند و غیره است.
  5. لایه کسب و کار: موفقیت هر دستگاه تنها به تکنولوژی های به کار رفته در آن بستگی ندارد، بلکه به نحوه تحویل آن به مصرف کنندگان نیز بستگی دارد. این وظایف را لایه کسب کار برای دستگاه انجام می دهد.
معماری اینترنت اشیا و لایه های آن

آینده اینترنت اشیا

آینده اینترنت اشیا با پیش بینی وقوع پیشرفت های هیجان انگیز، امیدوار کننده خواهد بود،. برخی از روندها و پیش بینی ها برای آینده اینترنت اشیا، می تواند از این قرار باشد:

رشد: انتظار می‌رود با گسترش صنایع و همچنین توسعه موارد استفاده و اپلیکیشن های جدید تعداد دستگاه‌های IoT به سرعت در حال رشد خواهد بود و تخمین‌ها حاکی از آن است که در سال های آینده ده‌ها میلیارد دستگاه اینترنت اشیا در حال استفاده خواهد بود.

محاسبات لبه: محاسبات لبه به صورت فزاینده ای برای اینترنت اشیا اهمیت پیدا کرده است، و دلیل آن این موضوع است که پردازش و آنالیز داده در جایی نزدیک به منبع انجام می شود و در نتیجه زمان پاسخ‌دهی و تأخیر، نسبت به آنالیز بصورت مرکزی کاهش می یابد.

بلاک چین: تکنولوژی بلاک چین به عنوان راه کاری برای افزایش امنیت و حفظ حریم خصوصی در اینترنت اشیا در حال بررسی است. بلاک چین با ایجاد شبکه های امن و غیرمتمرکز برای دستگاه های IoT، آسیب پذیری های امنیتی داده ها را به حداقل می رساند.

پایداری: از آنجاییکه مشاغل به دنبال راه هایی برای کاهش اثرات زیست محیطی خود هستند، پس پایداری در حال تبدیل شدن به یک موضوع مهم برای اینترنت اشیا است.
آینده اینترنت اشیا

سخن پایانی

در پایان، اینترنت اشیا (IoT) به عنوان یکی از تکنولوژی‌های پیشرو، در حال تغییر چهره جهان ماست. از لوازم خانگی هوشمند گرفته تا سیستم‌های پیچیده حمل‌ونقل و صنعت، این فناوری با اتصال و تعامل اشیا مختلف به یکدیگر، زندگی ما را به سمت امکانات جدید هدایت می‌کند. آینده‌ای که در آن شهرهای هوشمند با بهره‌گیری از IoT بهینه‌تر و پایدارتر خواهند شد، به سرعت در حال نزدیک شدن است. در این مسیر، توجه به امنیت، حریم خصوصی و مدیریت داده‌ها از اهمیت ویژه‌ای برخوردار است تا بتوان از تمامی مزایای این فناوری نوین به بهترین شکل ممکن بهره‌مند شد.

سوالات متداول

شما از کدام دستگاه های اینترنت اشیا استفاده می کنید؟

بله، بسیاری از وسایل روزمره مانند ماشین لباس‌شویی، یخچال، تلویزیون، مایکروویو، و حتی پوشاک هوشمند می‌توانند بخشی از شبکه اینترنت اشیا (IoT) باشند. این دستگاه‌ها با اتصال به اینترنت و استفاده از حسگرها و نرم‌افزارها، قادر به جمع‌آوری داده‌ها، ارسال و دریافت اطلاعات، و انجام وظایف خود به صورت هوشمند هستند. این تکنولوژی زندگی روزمره را آسان‌تر، کارآمدتر و شخصی‌سازی شده‌تر می‌کند و به افراد امکان کنترل و مدیریت از راه دور را می‌دهد.

در حال حاضر وضعیت IoT در ایران چگونه است؟

وضعیت اینترنت اشیا (IoT) در ایران در حال پیشرفت است، اما با چالش‌هایی نیز مواجه می‌باشد. در سال‌های اخیر، توجه به این فناوری در صنایع مختلف، از جمله صنعت نفت و گاز، حمل‌ونقل، کشاورزی و شهرهای هوشمند، افزایش یافته است. برخی از شرکت‌های ایرانی در حال توسعه راه‌حل‌های IoT هستند و پروژه‌هایی مانند کنتورهای هوشمند آب و برق، مدیریت هوشمند ترافیک و سیستم‌های نظارت بر سلامت نیز در حال اجراست.

با این حال، چالش‌هایی مانند زیرساخت‌های شبکه، امنیت داده‌ها، قوانین و مقررات، و هزینه‌های بالا وجود دارد که می‌تواند رشد IoT در ایران را محدود کند. با وجود این مشکلات، با توجه به نیاز به بهبود کارایی و بهره‌وری، پیش‌بینی می‌شود که این فناوری در سال‌های آینده رشد بیشتری در ایران داشته باشد.

با توجه به موارد مطرح شده آیا ادامه روند پیشروی اینترنت اشیا بنفع ما خواهد بود؟

ادامه روند پیشروی اینترنت اشیا (IoT) می‌تواند به طور کلی به نفع جامعه باشد، اما این امر به نحوه مدیریت و اجرای آن بستگی دارد. از مزایای اصلی IoT می‌توان به بهبود کارایی، کاهش هزینه‌ها، ارتقای کیفیت خدمات، و تسهیل زندگی روزمره اشاره کرد. به عنوان مثال، سیستم‌های هوشمند مدیریت انرژی می‌توانند مصرف انرژی را کاهش دهند، یا دستگاه‌های پزشکی متصل به اینترنت می‌توانند به بهبود مراقبت‌های بهداشتی کمک کنند.

با چه تمهیداتی می توان عیوب را حداقل و مزایای IoT را حداکثر کرد؟

برای به حداکثر رساندن مزایای اینترنت اشیا (IoT) و به حداقل رساندن عیوب آن، باید بر تقویت امنیت و حفظ حریم خصوصی از طریق رمزنگاری داده‌ها و به‌روزرسانی‌های منظم تمرکز کرد. توسعه زیرساخت‌های شبکه با افزایش پهنای باند و استانداردسازی دستگاه‌ها نیز اهمیت زیادی دارد. تدوین قوانین شفاف برای حفاظت از داده‌ها و استانداردسازی دستگاه‌ها، همراه با آموزش کاربران و توسعه‌دهندگان، به استفاده بهینه و ایمن از IoT کمک می‌کند. همچنین، طراحی دستگاه‌های انعطاف‌پذیر با قابلیت به‌روزرسانی از راه دور و مدیریت چرخه عمر آنها، می‌تواند به کاهش مخاطرات و افزایش کارایی این فناوری منجر شود.
اینترنت چیست و چگونه کار می کند؟

اینترنت چیست و چگونه کار می کند؟

همه در مورد اینترنت صحبت می کنند و اینکه آیا یا چگونه باید آن را قانون گذاری کرد. اما عده کمی از مردم می دانند که اینترنت واقعا چگونه کار می کند؟ یا اینکه دقیقاً اینترنت چیست. اینترنت محبوب ترین شبکه کامپیوتری دنیا است که ابتدا به شکل یک پروژه تحقیقاتی آکادمیک در سال 1969 شروع و سپس در دهه 1990 میلادی به یک شبکه جهانی تبدیل شد. امروزه نیز توسط بیش از 2 میلیارد نفر در سرتاسر دنیا استفاده می شود.

اینترنت به دلیل عدم تمرکزش مشهور است؛ نه کسی صاحب اینترنت است و نه کسی می تواند تعیین کند چه کسانی به آن وصل شوند، در عوض، هزاران سازمان مختلف، شبکه های خود را مدیریت کرده و درباره توافق نامه های اتصال دو طرفه، آزادانه مذاکره کنند.

اینترنت چیست؟

اینترنت یک شبکه جهانی از شبکه‌های کامپیوتری است که به وسیله پروتکل‌های استانداردی به نام “پروتکل اینترنت” (IP) و “پروتکل کنترل انتقال” (TCP) به هم متصل شده‌اند. این شبکه به کاربران امکان می‌دهد تا اطلاعات را بین دستگاه‌های مختلف در سراسر جهان به اشتراک بگذارند و از خدماتی مانند وب، ایمیل، پیام‌رسانی فوری، ویدئو کنفرانس و بسیاری دیگر بهره‌مند شوند.

اینترنت در ابتدا به عنوان یک پروژه تحقیقاتی در دهه ۱۹۶۰ برای ارتباط بین کامپیوترهای مختلف آغاز شد و به تدریج به یک شبکه بزرگ و عمومی تبدیل شد که امروزه میلیاردها نفر در سراسر جهان از آن استفاده می‌کنند. اینترنت بستر اصلی بسیاری از خدمات دیجیتالی و ارتباطات مدرن است و نقش بسیار مهمی در زندگی روزمره مردم دارد.

مفاهیم اصطلاحات پیرامون اینترنت

اینترنت چگونه کار کار می کند؟

وقتی از طریق مرورگر مانند گوگل کروم به یک وبسایت وصل میشوید پردازش های زیادی در پشت پرده رخ می دهد تا اطلاعات وبسایت برای شما نمایش داده شود. در واقع، زمانی که آدرس وبسایت را وارد مرورگر می کنید، کامپیوتر شما قادر به ارسال مستقیم بسته های داده برای سرور نمی باشد.

در واقع، این داده ها و اطلاعات به مودم یا روتر ارسال می شود. سپس، مودم شما همان اطلاعات را به روتر شرکت های ارائه دهنده خدمات  ارسال می کند. آنگاه، ISP به وسیله سرویس نام دامنه(DNS)، آدرس آی پی (ip) وبسایت مورد نظر را پیدا کرده و به روتر های ISPهای دیگر ارسال میکند. به این طریق، سروری که فایل های وبسایت وبسایت مورد نطر در آنجا قرار دارد، پیدا شده و اطلاعات فایل ها را به سیستم کامپیوتر شما منتقل می کند. فایل های دریافتی، توسط مرورگر تفسیر شده و نمایش داده می شوند.

اینترنت با انتقال اطلاعات از طریق شبکه وسیع و به هم پیوسته کامپیوتر ها کار می کند و راهی برای اتصال کامپیوترها و شبکه ها در سراسر جهان است. بسیاری از ما این کار را در مقیاس بسیار کوچک تر در شبکه های خانگی خود انجام می دهیم. همچنین می توانید مستقیما چند کامپیوتر را به یکدیگر متصل کنید، یک سوئیچ به عنوان یک هاب مرکزی عمل می کند. سوئیچ یک کامپیوتر تخصصی است که وظیفه آن مدیریت ارتباط بین کامپیوتر هایی است که به آنها متصل است.

این بدان معناست که با ایجاد یک اتصال به سوئیچ، مانند این است که شما به هر کامپیوتر دیگری که به روتر متصل شده است، متصل شده اید.این شبکه ها معمولا به عنوان شبکه های محلی نامیده می شوند و آنگونه شبکه هایی هستند که مردم برای بازی های آنلاین از آن استفاده می کنند.

اینترنت کجاست؟

اینترنت به عنوان یک شبکه جهانی، در یک مکان خاص متمرکز نیست. بلکه اینترنت از میلیون‌ها کامپیوتر، سرور، دستگاه‌های شبکه و دیگر تجهیزات فیزیکی تشکیل شده و در سراسر جهان پخش شده‌اند. این تجهیزات به هم متصل هستند و به وسیله کابل‌های فیبر نوری، کابل ‌های مسی، امواج بی ‌سیم و ماهواره‌ها با یکدیگر در ارتباط اند.

در واقع، اینترنت به صورت فیزیکی در دیتاسنترها، مراکز شبکه، خانه‌ها، شرکت‌ها، دانشگاه‌ها و مکان‌های دیگری قرار دارد که تجهیزات شبکه‌ای در آن‌ها نصب شده‌است. اطلاعات از طریق این شبکه‌های به هم پیوسته منتقل می‌ شود و به همین دلیل اینترنت به عنوان یک شبکه پراکنده و غیرمتمرکز شناخته می‌ شود.

برای دسترسی به اینترنت، دستگاه شما (مثل کامپیوتر یا گوشی هوشمند) به یک شبکه محلی متصل می ‌شود و سپس از طریق یک ارائه‌ دهنده خدمات اینترنت (ISP) به شبکه جهانی اینترنت دسترسی پیدا می ‌کند.

چه کسی اینترنت را ساخته است؟

اینترنت به عنوان یک پروژه تحقیقاتی تحت نام ARPANET در سال ۱۹۶۹ آغاز شد، که توسط سازمان پروژه‌های تحقیقاتی پیشرفته (ARPA) با سرپرستی باب تیلور و توسط شرکت مشاوره بولت، برانک و نیومن ساخته شد. در سال ۱۹۷۳، وینت سرف و باب کان با توسعه پروتکل‌های TCP/IP، استانداردهای شبکه جدیدی را برای ARPANET ایجاد کردند که به پایه و اساس اینترنت مدرن تبدیل شد و ARPANET در سال ۱۹۸۳ از این پروتکل‌ها استفاده کرد.

در دهه ۱۹۸۰، تأمین هزینه‌های اینترنت از ارتش آمریکا به سازمان ملی علوم (NSF) منتقل شد که شبکه‌های دوربردی را تأمین مالی می‌کرد. سپس در سال ۱۹۹۴، دولت کلینتون کنترل اینترنت را به بخش خصوصی واگذار کرد که منجر به رشد سریع و جهانی شدن اینترنت شد.

کاربرد وب

بیشتر مردم از طریق یک مرورگر وب به اینترنت وصل می شوند، وب آنقدر محبوب شده که بسیاری از مردم به اشتباه واژه های “اینترنت” و “وب” را به عنوان معادل یکدیگر به کار می گیرند. اما در واقع وب یکی از کاربردهای فراوان اینترنت است. از جمله سایر کاربرد های اینترنت می توان به ایمیل، بیت تورنت، و اف تی پی اشاره کرد.

کاربرد وب

اصطلاحات پیرامون اینترنت

برای درک این موضوع که اینترنت چیست و چگونه کار می کند، مهم است که با برخی از مفاهیم و اصطلاحات اساسی آشنا باشید. به عنوان مثال:

  1. Packet: یک واحد کوچک از داده ها است که از طریق اینترنت منتقل می شود.
  2. روتر: دستگاهی است که بسته های داده را بین شبکه های مختلف هدایت میکند.
  3. آدرس IP: یک شناسه منحصر به فرد اختصاص داده شده به هر دستگاه در یک شبکه است و برای هدایت داده ها به مقصد صحیح استفاده شود.
  4. نام دامنه: دامنه یک نام قابل خواندن برای انسان است که برای شناسایی یک وب سایت استفاده می شود.
  5. DNS: سیستم نام دامنه است و مسئول ترجمه نام دامنه به آدرس IP است.
  6. HTTP: پروتکلی برای انتقال ابر متناسب که وظیفه انتقال داده ها بین یک مشتری (مانند یک مرورگر وب) و یک سرور (مانند یک وب سایت) را بر عهده دارد.
  7. HTTPS7: یک نسخه رمزگذاری شده از HTTP است که برای برقراری ارتباط امن بین یک مشتری و سرور استفاده می شود.
  8. پروتکل TLS/SSL: این پروتکل، پروتکل های امنیتی لایه سوکت امن و لایه حمل و نقل هستند و برای ارائه ارتباطات امن از طریق اینترنت استفاده می شوند.

درک این مفاهیم و اصطلاحات اساسی برای برای این که بدانیم اینترنت چیست و کار با آن به چه صورت است و همچنین توسعه برنامه ها و خدمات مبتنی بر اینترنت به چه شکل می باشد، ضروری است.

چه کسی اینترنت را ساخته است؟

تفاوت بین اینترنت و وب

وب جهانی اولین چیزی است که اینترنت را برای مردم، عادی سازی و مفید کرده است. وب مرورگر ها و صفحات وب و همچنین مفاهیمی مانند لینک های قابل کلیک را معرفی کرد؛ این به این معناست که برای اولین بار، مردم می توانند ساعت ها را صرف کلیک کلیک کردن از صفحه ای به صفحه دیگر در وب گردی کنند.

هنگامی که یک صفحه وب را در مرورگر خود باز می کنید، کامپیوتر شما درخواستی را به یک وب سرور ارسال و سپس یک سند فرامتنی را که مرورگر شما می تواند نمایش دهد، بر می گرداند. جالب است بدانید، بسیاری از صفحات وب ثابت هستند، به این معنا که صفحه وب سرور در جایی ذخیره می شود. هنگامی که درخواست بازکردن آن را دارید، یک کپی از صفحه به کامپیوتر شما ارسال می شود.

سایر وبسایت ها پویا هستند، به این صورت که هنگامی که شما درخواست می کنید که یک صفحه پویا مشاهده کنید، سرور اطلاعاتی را که شما به آن می دهید و اطلاعاتی را از پایگاه داده خود می گیرد تا یک صفحه وب برای شما بسازد. به این ترتیب  گوگل می تواند  یک صفحه وب همراه با نتایج جستجوی شما را برای شما ارسال کند یا چگونه eBay می تواند یک صفحه وب با مواردی که در حال حاضر در فروش هستند برای شما ارسال کند.

آیا اینترنت از وب بزرگتر است؟

با توجه به نحوه کار اینترنت هر سرور در اینترنت یک وب سرور نیست. انواع مختلفی از سرور ها وجود دارد که همه عملکرد های متفاوتی دارند. این موارد شامل  موارد زیر است:

  • سرورهای ایمیل برای ارسال و دریافت ایمیل
  • سرور های DNS برای جستجوی نام وب سایت ها
  • سرور های فایل برای ذخیره داده ها
  • سرور های IRC برای شبکه های چت اینترنتی قدیمی
  • سرور های لیست برای مدریت لیست های پست الکترونیکی
  • سرور های پروکسی برای میانجیگری بین مشتریان و سایر سرور ها

همچنین سرور های زیادی در اینترنت با عملکرد های بسیار خاص وجود دارد. اینترنت یک اتصال جهانی از شبکه است و وب (WWW) در واقع مجموعه ای از اطلاعت است که با استفاده از اینترنت می توانیم به آنها دسترسی پیدا کنیم. ما از طریق لینک هایی که در وب وجود یا خودمان ایجاد می کنیم، می توانیم به هزاران هزار صفحه وب دیگر دسترسی پیدا کنیم و از اطلاعات آن استفاده نماییم.

یک شبکه ساده از اینترنت

زمانی که دو کامپیوتر نیاز به ارتباط دارند، باید آنها را به صورت فیزیکی و با استفاده از کابل و یا به صورت بی سیم مانند سیستم های وای فای یا بلوتوث به هم وصل کنید. همه ی کامپیوتر های مدرن می توانند هر یک از آن اتصالات را حفظ کنند.

چنین شبکه ای به دو کامپیوتر محدود نمی شود. می توانید هر تعداد کامپیوتر را که بخواهید وصل کنید. اما طولی نخواهد کشید که این موضوع پیچیده می شود. مثلا اگر می خواهید ده کامپیوتر را به یکدیگر متصل کنید، به 45 کابل و 9 شاخه برای هر کامپیوتر نیاز دارید. برای حل این مشکل، هر کامپیوتر در یک شبکه به یک کامپیوتر کوچک مخصوص به نام سوئیچ متصل است.

یک شبکه ساده از اینترنت

زیر ساخت اینترنت چیست؟

اجزای اصلی زیر ساخت اینترنت شامل موارد زیر می شود:

  • مراکز داده
  • شبکه ها
  • سرور ها
  • دستگاه های ذخیره سازی
  • برنامه های سرور

زیر ساخت اینترنت چیست؟

توجه داشته داشته باشید که سخت افزار ها ممکن است در یک کشور خاص بومی سازی شده باشند ولی شبکه جهانی و بین المللی را به یکدیگر متصل می کنند. زیرساخت ها، همانند جاده ها و اتوبان هایی هستند که شهر ها و کشور های مختلف را به یکدیگر ارتباط می دهند.

اینترنت دقیقا چیست؟

احتمالاً شما “شبکه محلی” خود را در خانه دارید که از تمام دستگاه های متصل به روتر شما تشکیل شده است که به اینترنت متصل می شود. کلمه “اینترنت” به یک سیستم جهانی از “شبکه های کامپیوتری متصل به هم” اشاره دارد.

اینترنت واقعاً همین است—تعداد بسیار زیادی از شبکه های کامپیوترهای در سراسر جهان که به هم متصل شده اند. البته، سخت‌افزار فیزیکی زیادی وجود دارد – از کابل‌های زیر خیابان‌های شهرتان گرفته تا کابل‌های عظیم در کف اقیانوس‌ها و ماهواره‌هایی که در مدار اطراف سیاره هستند – که این ارتباط را ممکن می‌کند. همچنین نرم‌افزارهای زیادی در پس‌زمینه کار می‌کنند که به شما امکان می‌دهند آدرس وب‌سایتی مانند “google.com” را تایپ کنید و کامپیوتر‌تان را وادار کنید تا اطلاعات را به مکان فیزیکی که آن وب‌سایت در آن قرار دارد به سریع‌ترین شکل ممکن ارسال کند.

حتی زمانی که فقط به یک وب سایت متصل می شوید، چیزهای بیشتری در پشت پرده اتفاق می افتد. کامپیوتر‌ شما نمی‌تواند مستقیماً یک تکه از اطلاعات یا «بسته» داده را به کامپیوتر‌ میزبان وب‌سایت ارسال کند. در عوض، بسته‌ای را به روتر خانگی شما ارسال می‌کند که حاوی اطلاعاتی در مورد جایی است که می‌رود و سرور وب کجا باید پاسخ دهد. سپس روتر شما آن بسته را به روترهای ارائه‌دهنده خدمات اینترنتی شما (مخابرات، شاتل یا هر شرکت دیگری که استفاده می‌کنید) می‌فرستد، جایی که به روتر دیگری در ارائه‌دهنده خدمات اینترنتی دیگر ارسال می‌شود و به همین ترتیب تا زمانی که به مقصد برسد. هر بسته ای که از سرور راه دور به سیستم شما ارسال می شود، سفر معکوس را انجام می دهد.

رک در دیتاسنتر

با یک تشبیه ناقص، کمی شبیه ارسال نامه از طریق پست است. کارمند پست محلی شما نمی تواند فقط نامه را بگیرد و مستقیماً در سراسر کشور یا قاره به آدرس مقصد ببرد. در عوض، نامه به اداره پست محلی شما می رود، در آنجا به اداره پست دیگری ارسال می شود، و سپس یک پست دیگر، و به همین ترتیب، تا زمانی که به مقصد برسد. مدت بیشتری طول می کشد تا یک نامه به آن طرف دنیا برسد تا آن طرف کشور، زیرا باید توقف های بیشتری داشته باشد، و این به طور کلی برای اینترنت نیز صادق است. کمی بیشتر طول می کشد تا بسته ها مسافت های طولانی با انتقال­های – یا “هاپ های” – بیشتر را طی کنند.

برخلاف پست فیزیکی، ارسال بسته‌های داده هنوز هم بسیار سریع است، و چندین بار در ثانیه اتفاق می‌افتد. هر بسته، بسیار کوچک است و تعداد زیادی از بسته ها هنگام ارتباط کامپیوترها به فرستاده و دریافت می شوند – حتی اگر فقط یک وب سایت لود شود. زمان سفر یک بسته با میلی ثانیه اندازه گیری می شود.

داده ها می توانند مسیرهای متفاوت زیادی را طی کنند

این شبکه از شبکه ها کمی جالب تر و پیچیده تر از آن چیزی است که به نظر می رسد. با ارتباط همه این شبکه ها به یکدیگر، داده­ها تنها یک مسیر را طی نمی کنند. از آنجایی که شبکه ها به چندین شبکه دیگر متصل هستند، شبکه کاملی از ارتباطات در سراسر جهان وجود دارد. این بدان معنی است که آن بسته ها (قطعات کوچک داده ارسال شده بین دستگاه ها) می توانند چندین مسیر را طی کنند تا به جایی که می خواهند برسند.

به عبارت دیگر، حتی اگر شبکه ای بین شما و یک وب سایت از کار بیفتد، معمولاً مسیر دیگری وجود دارد که داده ها می توانند طی کنند. روترها در طول مسیر از چیزی به نام پروتکل درگاه مرزی یا BGP برای انتقال اطلاعات در مورد اینکه آیا یک شبکه از کار افتاده و مسیر بهینه برای داده ها استفاده می کنند.

ایجاد این شبکه به هم پیوسته (یا اینترنت) به سادگی وصل کردن هر شبکه به یک شبکه نزدیک نیست. شبکه‌ها به روش‌های مختلف در طول مسیرهای مختلف به هم متصل می‌شوند و نرم‌افزاری که روی این روترها (به این دلیل که ترافیک را در امتداد شبکه هدایت می‌کنند نامیده می‌شوند) اجرا می‌شود، همیشه برای یافتن مسیرهای بهینه برای داده‌ها کار می‌کند.

دستور تریسرت Tracert

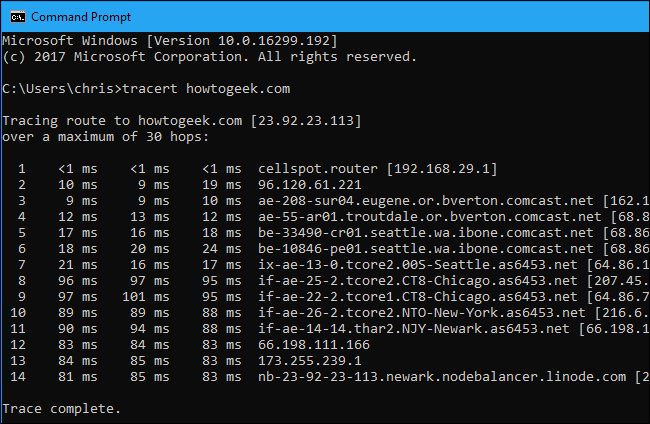
در واقع می‌توانید مسیری را که بسته‌های شما به آدرس مقصد طی می‌کنند، با استفاده از دستور tracert مشاهده کنید، که به روترها در مسیری که بسته طی می‌کند اعلام می کند که گزارش دهند.

به عنوان مثال، در تصویر زیر، مسیر Howtogeek.com را از ارتباط اینترنتی Comcast در یوجین، اورگان دنبال کردیم. بسته‌ها از طریق شبکه کامکست به سمت شمال به سیاتل رفتند، قبل از اینکه از طریق شیکاگو، نیویورک و نیوآرک به شبکه اصلی ارتباطات تاتا (as6453.net) هدایت شوند و سپس به مرکز داده لینود در نیوآرک، نیوجرسی برسند. جایی که وب سایت میزبانی می شود.

ما از بسته‌هایی که “سفر می کنند” صحبت می‌کنیم، اما البته که، آنها فقط تکه‌هایی از داده هستند. یک روتر با روتر دیگری تماس می گیرد و داده­های موجود در بسته را ارسال می کند. روتر بعدی از اطلاعات روی بسته استفاده می کند تا بفهمد به کجا می­رود و داده­ها را در مسیر خود به روتر بعدی منتقل می کند. بسته فقط یک سیگنال روی سیم است.

آدرس های آی پی، DNS، TCP/IP، HTTP، و جزئیات بیشتر

حداقل، این یک نمای کلی از نحوه عملکرد اینترنت است. موضوعات کوچک زیادی برای اینترنت که همه ما از آنها استفاده می کنیم، مهم هستند و می توانید با جزئیات بیشتر در مورد آنها مطالعه کنید.

به عنوان مثال، هر دستگاه در یک شبکه دارای یک آدرس آی پی عددی منحصر به فرد در آن شبکه است. داده به این آدرس­ها ارسال می شود. هم آدرس های IPv4 قدیمی تر و هم آدرس های IPv6 جدیدتر وجود دارد. IP مخفف “پروتکل اینترنت” است، بنابراین آدرس IP یک “آدرس پروتکل اینترنت” است. اینها آدرس هایی هستند که دستگاه های موجود در شبکه از آنها استفاده می کنند و صحبت می کنند.

مردم از نام های دامنه قابل خواندن برای انسان مانند darianet.com و google.com استفاده می کنند که به یاد ماندنی تر و قابل درک تر از یک سری اعداد هستند. با این حال، هنگامی که از نام های دامنه مانند این استفاده می کنید، کامپیوتر شما با سرور سیستم نام دامنه خود (DNS) تماس می گیرد و آدرس آی پی عددی آن دامنه را می خواهد. آن را مانند یک دفترچه تلفن عمومی بزرگ در نظر بگیرید. شرکت ها و افرادی که خواستار نام دامنه هستند باید برای ثبت آنها هزینه ای بپردازند. احتمالاً از سرویس DNS ارائه‌دهنده خدمات اینترنتی خود استفاده می‌کنید، اما می‌توانید از سرور DNS دیگری مانند Google Public DNS یا OpenDNS استفاده کنید.

در زیربنای همه اینها، لایه‌های مختلفی از “پروتکل‌ها” وجود دارد که دستگاه‌ها حتی در هنگام استفاده از پروتکل اینترنت از آنها برای ارتباط استفاده می‌کنند. رایج ترین پروتکل انتقال TCP/IP است که مخفف عبارت Transmission Control Protocol/Internet Protocol است. TCP کلا در مورد اطمینان است و دستگاه ها به صورت رفت و برگشتی چت می کنند و بسته های داده را ردیابی می کنند تا اطمینان حاصل شود که هیچ چیز در طول مسیر گم نمی شود. اگر گم شود، مورد توجه قرار گرفته و دوباره ارسال می شود. همچنین پروتکل های دیگری مانند UDP وجود دارد که قابلیت اطمینان را برای سرعت بیشتر حذف می کند.

در بالای پروتکل‌های انتقال مانند TCP و UDP، پروتکل‌های اپلیکیشن مانند HTTP یا HTTPS قرار دارند – پروتکل انتقال ابرمتن، که مرورگر وب شما از آن استفاده می‌کند. پروتکل HTTP در بالای پروتکل TCP کار می کند که در بالای پروتکل IP کار می کند. سایر اپلیکیشن­ها ممکن است از پروتکل های متفاوتی استفاده کنند یا پروتکل های خود را ایجاد کنند که با این وجود روی پروتکل هایی مانند TCP و IP کار می کنند. بسیاری از تکنولوژی­هایی که ما استفاده می‌کنیم شامل لایه‌هایی از تکنولوژی است که بر روی لایه‌های دیگر ساخته شده‌اند، و همین امر در مورد اینترنت نیز صادق است.

جمع بندی

اینترنت به عنوان یک شبکه جهانی و غیرمتمرکز، نمونه‌ای بی‌نظیر از همکاری و هم‌افزایی میان نهادهای مختلف در سراسر جهان است. مدیریت این شبکه عظیم توسط استانداردهای فنی مشترکی که توسط سازمان‌های آزاد و مبتنی بر اجماع تعیین می‌شوند، نشان می‌دهد که با همکاری و تعامل، می‌توان بستری ایجاد کرد که نه تنها اطلاعات را به اشتراک بگذارد، بلکه دنیا را به هم نزدیک‌تر کند. اینترنت همچنان در حال تکامل است و نقش هر یک از ما در شکل‌دهی به آینده آن اهمیت دارد.

Recent search terms:

  • https://www darianet com/اینترنت-چگونه-کار-می-کند؟/
پروتکل AAA در امنیت شبکه چیست؟

پروتکل AAA در امنیت شبکه چیست؟

در دنیای مدیریت شبکه‌های مدرن، امنیت و کنترل دقیق دسترسی کاربران به منابع شبکه از اهمیت بالایی برخوردار است. یکی از راهکارهای مؤثر برای مدیریت این دسترسی‌ها استفاده از پروتکل‌های AAA (Authentication, Authorization, and Accounting) است. این پروتکل‌ها به مدیران شبکه امکان می‌دهند تا هویت کاربران را تأیید کنند، مجوزهای دسترسی آنها را تعیین کنند و فعالیت‌هایشان را به دقت ثبت و پیگیری کنند. در ادامه این مطلب با ما همراه باشید تا به بررسی این پروتکل بپردازیم.

پروتکل AAA چیست؟

پروتکل AAA (Authentication, Authorization, and Accounting) یک چارچوب امنیتی است که برای مدیریت دسترسی کاربران به منابع شبکه‌ای به کار می‌رود. این پروتکل سه مفهوم اصلی را در بر می‌گیرد:

Authentication (تأیید هویت): فرآیندی است که در آن هویت کاربران بررسی و تأیید می‌شود. به عبارت دیگر، این مرحله تعیین می‌کند که آیا کاربر واقعاً کسی است که ادعا می‌کند.

Authorization (مجوزدهی): پس از تأیید هویت کاربر، مجوز دسترسی به منابع خاص بر اساس سطح دسترسی کاربر تعیین می‌شود. این مرحله مشخص می‌کند که کاربر چه دسترسی‌هایی دارد و چه کارهایی را می‌تواند انجام دهد.

Accounting (حسابداری): این بخش مسئول ثبت و نگهداری جزئیات فعالیت‌های کاربر است، مانند زمان اتصال و قطع اتصال، حجم داده‌های منتقل‌شده، و سایر اطلاعات مربوط به استفاده از منابع.

پروتکل AAA به‌طور گسترده‌ای در سیستم‌های مدیریت دسترسی شبکه‌ای، مانند VPN، سرویس‌های اینترنتی و شبکه‌های سازمانی استفاده می‌شود. نمونه‌هایی از پیاده‌سازی‌های AAA شامل پروتکل‌های RADIUS و TACACS+ است.

پروتکل AAA چیست؟


مقایسه RADIUS و +TACACS

پروتکل‌های AAA برای ارتباط با سرور AAA از دو پروتکل رایج استفاده می‌کنند که عبارتند از RADIUS و +TACACS. هر کدام از این پروتکل‌ها ویژگی‌ها و کاربردهای خاص خود را دارند که در ادامه به توضیح آنها می‌پردازیم.

امنیت: +TACACS با رمزنگاری کل بسته داده‌ها امنیت بیشتری نسبت به RADIUS که فقط رمز عبور را رمزنگاری می‌کند، فراهم می‌کند.

پروتکل ارتباطی: RADIUS از UDP استفاده می‌کند که سرعت بیشتری دارد، اما از لحاظ قابلیت اطمینان نسبت به TCP که در +TACACS به کار می‌رود، ضعیف‌تر است.

جداسازی عملیات به دلیل جداسازی سه بخش AAA به صورت مجزا، انعطاف بیشتری در مدیریت و کنترل دسترسی‌ها فراهم می‌کند، در حالی که RADIUS این بخش‌ها را در یک سرویس ترکیب می‌کند.

نقش ها در AAA

در معماری AAA، نقش‌های AAA Client و AAA Server به‌عنوان اجزای کلیدی برای پیاده‌سازی این پروتکل به کار می‌روند. هر یک از این نقش‌ها وظایف و مسئولیت‌های خاصی دارند که به ایجاد یک سیستم امنیتی قوی و قابل اطمینان کمک می‌کنند.

  1. AAA Client (کلاینت AAA):

نقش: AAA Client تجهیزاتی هستند که وظیفه ارسال درخواست‌های احراز هویت، مجوزدهی و حسابداری را به AAA Server بر عهده دارند. این درخواست‌ها معمولاً زمانی ایجاد می‌شوند که یک کاربر سعی در دسترسی به شبکه یا سرویس خاصی دارد.

کاربرد:

روترها:برای احراز هویت کاربران یا مدیران شبکه که قصد دسترسی به تنظیمات روتر را دارند.

اکسس پوینت‌ها: برای مدیریت دسترسی کاربران به شبکه بی‌سیم و تأیید هویت آنها قبل از اعطای دسترسی.

سوئیچ‌ها: برای کنترل دسترسی کاربران به شبکه محلی (LAN).

عملکرد: AAA Client درخواست‌های خود را به سرور AAA ارسال می‌کند و بر اساس پاسخ دریافتی از سرور، تصمیم می‌گیرد که به کاربر اجازه دسترسی بدهد یا نه.

  1. AAA Server (سرور AAA):

نقش: AAA Server وظیفه پردازش درخواست‌های ارسال‌شده از سوی AAA Client را دارد. این پردازش شامل بررسی هویت کاربر، تأیید یا رد مجوز دسترسی و ثبت فعالیت‌های کاربر است.

کاربرد:

سخت‌افزار: یک سرور فیزیکی که به عنوان AAA Server عمل می‌کند و درخواست‌ها را پردازش می‌کند.

نرم‌افزار: نرم‌افزارهایی که روی سرورهای مجازی یا فیزیکی نصب می‌شوند و وظایف AAA Server را انجام می‌دهند. پروتکل‌های معروف مانند RADIUS و TACACS+ در اینجا نقش مهمی دارند.

عملکرد: AAA Server درخواست‌های دریافتی را با استفاده از پایگاه‌داده محلی یا دیتابیس‌های خارجی (مانند Active Directory) بررسی می‌کند و سپس نتیجه را به AAA Client اعلام می‌کند. این نتیجه می‌تواند شامل تأیید هویت، اعطای مجوز یا ثبت فعالیت‌های کاربر باشد.

نقش ها در AAA

نحوه تعامل AAA Client و AAA Server

  1. ارسال درخواست: کاربر از طریق AAA Client (مثلاً یک روتر یا اکسس پوینت) سعی می‌کند به شبکه دسترسی پیدا کند. AAA Client درخواست احراز هویت را به AAA Server ارسال می‌کند.
  2. بررسی درخواست: AAA Server این درخواست را بررسی می‌کند و بر اساس اطلاعات موجود در دیتابیس خود (مانند کلمه عبور و سطح دسترسی) تصمیم می‌گیرد که آیا درخواست را تأیید یا رد کند.
  3. اعلام نتیجه: AAA Server نتیجه را به AAA Client ارسال می‌کند. AAA Client نیز بر اساس این پاسخ، به کاربر اجازه دسترسی می‌دهد یا دسترسی او را رد می‌کند.

پروتکل AAA در سیسکو

پروتکل AAA در سیسکو (Cisco AAA) به‌عنوان یک راهکار امنیتی برای مدیریت دسترسی کاربران به شبکه و منابع سیستمی، بسیار مورد استفاده قرار می‌گیرد. سیسکو با بهره‌گیری از پروتکل AAA، به مدیران شبکه این امکان را می‌دهد که فرآیندهای احراز هویت، مجوزدهی، و حسابداری را به‌ صورت مرکزی مدیریت کنند.

در سیستم های امنیتی سیسکو، معمولاً از RADIUS یا +TACACS به‌عنوان AAA Server استفاده می‌شود. در این پیاده‌سازی‌ها، روتر یا اکسس پوینت به‌عنوان AAA Client عمل می‌کند و درخواست‌های کاربران را به سرور RADIUS یا +TACACS ارسال می‌کند. سپس، سرور AAA با بررسی اطلاعات کاربری در دیتابیس، نتیجه را اعلام می‌کند.

AAA Client و AAA Server با همکاری هم می‌توانند یک سیستم امنیتی جامع و قدرتمند را در شبکه ایجاد کنند که به مدیران شبکه امکان کنترل کامل بر دسترسی کاربران و مدیریت فعالیت‌های آنان را می‌دهد.

کاربردهای پروتکل AAA در سیسکو

از جمله اصلی ترین کاربردهای پروتکل AAA در تجهیزات شبکه سیسکو می توان به موارد زیر اشاره کرد:

دسترسی به تجهیزات شبکه: مدیران می‌توانند کنترل کنند که چه کسی به تجهیزات شبکه مانند روترها و سوئیچ‌ها دسترسی دارد و چه دستورات مدیریتی می‌تواند اجرا کند.

دسترسی به شبکه از راه دور: در شبکه‌های VPN و دسترسی‌های از راه دور، AAA می‌تواند اطمینان حاصل کند که تنها کاربران مجاز،  به شبکه دسترسی پیدا می‌کنند.

پیگیری فعالیت‌های کاربران: با استفاده از Accounting، مدیران شبکه می‌توانند فعالیت‌های کاربران را در شبکه پیگیری کرده و گزارش‌های مورد نیاز را تهیه کنند.

تنظیم پروتکل  AAA در تجهیزات امنیتی سیسکو

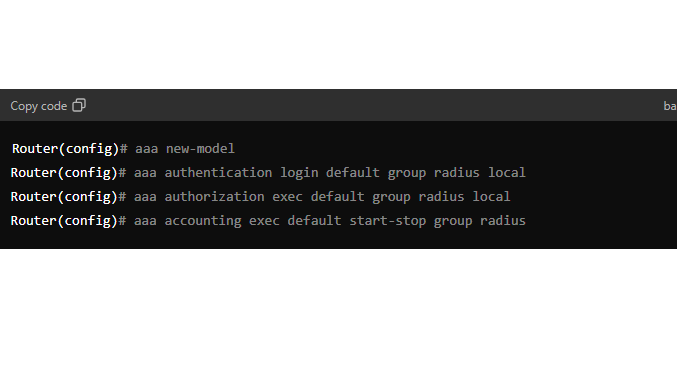
برای تنظیم AAA در دستگاه‌های سیسکو، معمولاً از دستورات CLI (Command Line Interface) استفاده می‌شود. در ادامه نمونه ای از دستور تنظیم را برایتان آورده ایم.

در این کد دستوری تنظیمات زیر صورت گرفته است:

  • AAA با استفاده از دستور `aaa new-model` فعال می‌شود.
  • احراز هویت و مجوزدهی از طریق سرور RADIUS انجام می‌شود و در صورت عدم دسترسی به RADIUS، از پایگاه‌داده محلی استفاده می‌شود.
  • حسابداری برای جلسات کاربر فعال است و اطلاعات به سرور RADIUS ارسال می‌شود.

اگر بنا به دلایلی در تنظیم پروتکل AAA دچار مشکل شده اید و یا نیاز به راهنمایی دارید، می توانید از متخصصین داریانت کمک بگیرید برای این منظور کافی است با شماره ۶۲۲۴ – ۰۴۱ تماس حاصل کنید.

جمع بندی

پروتکل AAA در سیسکو ابزاری قدرتمند برای مدیریت دسترسی به منابع شبکه و اطمینان از امنیت شبکه است. با بهره‌گیری از AAA، مدیران شبکه می‌توانند کنترل کاملی بر دسترسی کاربران داشته باشند و فعالیت‌های آنان را به ‌صورت دقیق ثبت و پیگیری کنند.

سوئیچ شبکه چیست؟

سوئیچ شبکه چیست؟

سوئیچ، یکی از مهم ترین تجهیزات یک شبکه کامپیوتری به حساب می آید؛ که سیستم ها را به همدیگر متصل کرده و ارتباطات بین آنها را کنترل و مدیریت می کند. سوئیچ شبکه (Network Switch) یک دستگاه شبکه‌ای است که برای اتصال و مدیریت داده‌ها در شبکه‌های کامپیوتری استفاده می‌شود. این دستگاه‌ها به‌طور گسترده در شبکه‌های محلی (LAN) و گاهی در شبکه‌های گسترده (WAN) برای مدیریت و بهینه‌سازی ارتباطات میان دستگاه‌های مختلف به کار می‌روند. در ادامه این مطلب با ما همراه باشید تا به بررسی جامع آن بپردازیم.

سوئیچ شبکه چیست؟

سوئیچ شبکه یک وسیله سخت افزاری است که در لایه پیوند داده مدل OIS نقش دارد و انتقال داده ها را مدیریت و کنترل می کند؛ به طوری که، پَکِت های داده را از یک سیستم دریافت می کند، آدرس MAC مقصد را بررسی کرده و آنها را به سیستم دیگر با پورت مناسب، ارسال می کند.

سوئیچ شبکه یک دستگاه حیاتی در شبکه‌های کامپیوتری است که برای مدیریت و هدایت داده‌ها بین دستگاه‌های مختلف در یک شبکه محلی (LAN) طراحی شده است. این دستگاه با استفاده از تکنیک‌های پیشرفته، بسته‌های داده را به‌طور هوشمندانه به مقصد صحیح ارسال می‌کند تا عملکرد شبکه بهینه شود.

سوئیچ‌ها بسته‌های داده را بر اساس آدرس‌های MAC (Media Access Control) دستگاه‌ها تحلیل می‌کنند. هر دستگاه در شبکه یک آدرس MAC منحصر به فرد دارد که سوئیچ از آن برای شناسایی و مسیریابی بسته‌ها استفاده می‌کند. وقتی یک بسته به سوئیچ وارد می‌شود، سوئیچ آدرس MAC مقصد را استخراج کرده و آن را با جدول محتوای آدرس (MAC Address Table) خود مطابقت می‌دهد. اگر آدرس مقصد در جدول موجود باشد، بسته به پورت مربوطه ارسال می‌شود؛ در غیر این صورت، بسته به تمامی پورت‌ها (به جز پورت منبع) پخش می‌شود تا مقصد بسته شناسایی شود.

با این روش، سوئیچ‌ها باعث کاهش ترافیک غیرضروری و افزایش کارایی شبکه می‌شوند، زیرا تنها بسته‌های داده لازم به مقصد خاص خود ارسال می‌شود و از پخش کردن داده‌ها به تمامی پورت‌ها جلوگیری می‌شود. این عملکرد به بهینه‌سازی سرعت و کارایی شبکه کمک می‌کند و امنیت شبکه را نیز بهبود می‌بخشد.

سوئیچ شبکه چیست؟

سوئیچ شبکه چگونه کار می کند؟

داده هایی که توسط یک سیستم در قالب “بیت ها”، با یک IP مشخص و آدرس دقیق فرستنده و گیرنده در شبکه محلی قرار گرفته اند؛ توسط سوئیچ شبکه، خوانده و رمزگشایی می شوند و با توجه به نشانی های موجود در داخل دیتا ها، داده ها از طریق پورت ها به سیستم مورد نظر ارسال می شوند.

سوئیچ‌های شبکه با پردازش داده‌ها در سطح لایه پیوند داده‌ها (Layer 2) مدل OSI، با استفاده از آدرس‌های MAC برای هدایت دقیق بسته‌های داده به مقصد نهایی عمل می‌کنند. هنگامی که یک بسته داده به سوئیچ وارد می‌شود، سوئیچ آدرس MAC منبع و مقصد را از بسته استخراج کرده و آدرس مقصد را در جدول محتوای آدرس (MAC Address Table) خود ثبت می‌کند. این جدول، که به نام جدول سوئیچینگ نیز شناخته می‌شود، نگهدارنده‌ای از دستگاه‌ها و پورت‌های متصل به سوئیچ است و به سوئیچ کمک می‌کند تا تصمیم بگیرد که بسته‌های داده را به کدام پورت ارسال کند.

پس از بروزرسانی جدول MAC، سوئیچ بررسی می‌کند که آیا آدرس مقصد در جدول موجود است یا خیر. اگر آدرس مقصد در جدول ثبت شده باشد، سوئیچ بسته را به پورت مربوطه ارسال می‌کند. در صورتی که آدرس مقصد در جدول موجود نباشد، سوئیچ اقدام به ارسال بسته به تمامی پورت‌های شبکه (به استثنای پورت منبع) می‌کند که این فرآیند به‌عنوان “پخش” (broadcast) شناخته می‌شود. به‌طور کلی، سوئیچ‌ها با استفاده از تکنیک‌های مدیریت ترافیک مانند فیلترینگ، مسیریابی و استفاده از جداول MAC، به بهینه‌سازی انتقال داده‌ها و کاهش ترافیک اضافی در شبکه کمک می‌کنند.

برای داشتن اطلاعات بیشتر در رابطه با انواع حملات سایبری کلیک کنید.

انواع سوئیج شبکه

به طور کلی، سوئیچ ها به دو دسته مدیریتی (Managed Switch) و غیر مدیریتی(Unmanaged Switch) تقسیم می شوند.

سوئیچ های غیر مدیریتی Unmanaged Switch))

سوئیچ های غیر مدیریتی، از ابتدایی ترین نوع سوئیچ ها هستند و معمولا در مکان های کوچک و شبکه های خانگی که چندان نیاز به مدیریت پیشرفته ندارند کاربرد دارد؛ راه اندازی آنها آسان بوده و نیاز به پیکربندی خاصی ندارند.

سوئیچ های مدیریتی (Managed Switch)

سوئیچ های مدیریتی را می توان متناسب با شبکه تنظیم کرد زیرا انعطاف پذیری بیشتری دارند و با استفاده از قابلیت های سوئیچ های مدیریتی، می توان ترافیک LAN را کنترل و کانال ها را اولویت بندی کرد و همچنین LAN های مجازی ایجاد کرد و پیکربندی و نظارت بر ترافیک شبکه انجام داد.

سوئیچ ماژولار

با خرید سوئیچ های معمولی (Fixed)، شما تعداد پورت محدودی را برای اتصال سیستم ها دریافت می کنید؛ اما سوئیچ ماژولار این امکان را به شما می دهد تا در صورت نیاز، بر روی آن ماژول نصب کرده و تعداد پورت های آن را ارتقا دهید.

سوئیچ های Stackable

قابلیتی در بعضی از سوئیچ های Fixed وجود دارد که این امکان را به ما می دهد که دو یا چند سوئیچ را باهم ترکیب کرده و یک سوئیچی که تعداد پورت های زیادی دارد، داشته باشیم.

سوئیچ لایه 2

بیشتر در شبکه های کوچک و متوسط مورد استفاده قرار می گیرند و در لایه پیوند داده مدل OIS فعالیت می کنند.

سوئیچ های فیبر نوری

این نوع سوئیچ ها، برای مسافت های بالای 100 متر کاربرد دارند ولی معمولا سوئیچ هایی که دارای پورت های فیبر نوری (SFP) هستند؛ چند پورت شبکه LAN نیز دارند.

سوئیچ لایه 3

این نوع سوئیچ بیشتر در شبکه های بزرگتر که در آنها مسیریابی بین شبکه ها نیاز باشد استفاده می شود و می تواند دستگاه ها را در شبکه های مختلف به یکدیگر متصل کند و در لایه شبکه از مدل OIS فعالیت دارد.

سوئیچ های PoE

PoE، مخفف “Power Over Ethernet” است؛ با این معنی که سیم اترنت، جریان الکتریکی لازم را به هر دستگاهی مهیا می سازد. و سوئیچ هایی که این قابلیت را دارند، بیشتر در VoIP و شبکه های بی سیم استفاده می شوند زیرا توانایی برق رسانی به دستگاه هایی همچون تلفن های IP و اکسس پوینت های بی سیم را دارند؛ به گونه ای که دیگر نیازی به برق کشی های جداگانه ای در شبکه نباشد.

سوئیچ، با پیکربندی ثابت

این نوع سوئیچ ها، پورت های مختلفی از نظر اتصال و سرعت دارند که معمولا سرعت پورت هایشان حداقل یک گیگابیت در ثانیه بوده و گزینه های اتصالشان یا با پورت های الکتریکی سیمی (RJ45)، و یا با پورت های فیبر نوری است.

سوئیچ، با پیکربندی ثابت

سوئیچ لایه 4

این نوع از سوئیچ ها، بیشتر در شبکه هایی که ترکیبی از ترافیک داده های متفاوت مانند صدا، تصویر، داده و.. وجود دارند مورد استفاده قرار می گیرند و در لایه انتقال مدل OIS کار می کنند که ترافیک را بر اساس نوع برنامه یا سرویس اولویت بندی می کنند.

سوئیچ لایه 7

این نوع سوئیچ، در بالاترین لایه مدل OIS که  لایه اپلیکیشن است کار می کنند و می تواند برای بهینه سازی ترافیک در اپلیکیشن های خاص  مورد استفاده قرار بگیرد و عملکرد هایی نظیر تعادل بار، ذخیره محتوا، بارگذاری SSL و… داشته باشد که همگی عملکرد اپلیکیشن های مبتنی بر وب را بهبود می دهند.

اکسس سوئیچ

(اکسس سوئیچ Access Switch)، قابلیت برقراری ارتباط با اینترنت عمومی به صورت مستقیم را دارد که این سوئیچ ها اغلب در دفاتر، مراکز تولید محتوا، اتاق های سرور و… کاربرد دارند.

سوئیچ های لایه تجمیع

این نوع سوئیچ ها، در شبکه های سازمانی بزرگ مقیاس برای اتصال چندین سوئیچ به یکدیگر مورد استفاده قرار می گیرند و شبکه بزرگ تر ایجاد می کنند.

سوئیچ های صنعتی

این نوع سوئیچ ها، در برابر گرما، رطوبت و لرزش مقاوم هستند و برای استفاده در مکان های سخت مانند کارخانه ها و سیستم های حمل و نقل و… طراحی شده اند.

کاربرد سوئیچ شبکه

درست است که سوئیچ ها، معمولا در دیتا سنتر ها رایج بوده و برای اتصال سرور ها به یکدیگر و اینترنت استفاده می شوند، ولی در هر نوع شبکه ای، چه بزرگ و چه کوچک کاربرد دارند.

یکی از اصلی ترین کاربرد های سوئیچ در شبکه، ایجاد ارتباط موثر بین سیستم ها است؛ سوئیچ، داده ها را از دستگاه فرستنده دریافت کرده و فقط به دستگاه گیرنده ارسال می کند که این امر، تراکم ترافیک داده را در شبکه کاهش داده و عملکرد کلی شبکه را بهبود می بخشد.

از دیگر کاربرد های سوئیچ، می توان به تامین امنیت شبکه اشاره کرد زیرا از دسترسی های غیرمجاز به داده های شبکه جلوگیری کرده و علاوه بر این، برخی از سوئیچ ها، قابلیت های امنیتی پیشرفته تری مانند VLAN دارند که کنترل و مدیریت شبکه را برای مدیران آسان می کنند.

در ادامه، باید به یکی از کاربرد های متداول سوئیچ ها اشاره کرد که آن هم قابلیت استفاده از آنها در شبکه های VoIP است. VoIP، مخفف “Voice over Internet Protocol” بوده و به معنای ایجاد ارتباطات صوتی از طریق اینترنت است؛ به طوری که سوئیچ ها، تلفن های IP را به شبکه متصل می کنند و امکان ارتباط صوتی با کیفیت و امن را فراهم می سازند.

انواع سوئیج شبکه

مزیت و قابلیت های سوئیچ شبکه

اصلی ترین مزیت سوئیچ، این است که تراکم شبکه را کاهش می دهد تا عملکرد کلی شبکه بهبود یابد، ولی علاوه بر آن، مقیاس پذیری و امنیت پیشرفته ای را ارائه می دهد که مدیران بتوانند منابع شبکه را کنترل کرده و از دسترسی های غیر مجاز جلوگیری کنند.

تفاوت سوئیچ شبکه و هاب

هم هاب و هم سوئیچ، برای اتصال سیستم های یک شبکه به یکدیگر کاربرد دارند؛ و تفاوت آنها فقط در نحوه انتقال داده است. هاب، پَکِت های داده را از یک سیستم دریافت کرده و آنها را به تمامی سیستم های موجود در شبکه، ارسال میکند که این باعث کند شدن شبکه و کاهش عملکرد آن می شود. ولی سوئیچ، پَکِت های داده را دریافت کرده و فقط به گیرنده یا گیرنده های مشخص شده ارسال می کند که همین امر، تراکم ترافیک داده ها را کاهش داده و عملکرد کلی شبکه را بهبود می بخشد.

تفاوت سوئیچ شبکه و هاب

تفاوت سوئیچ و روتر

برای پیدا کردن سیستم های داخل یک شبکه، از آدرس مک استفاده می شود که سوئیچ مسئول این کار است؛ ولی زمانی که ارتباطات گسترده تر می شوند و نیاز به ارتباط بین شبکه ها مطرح می شود، نوع آدرس دهی متفاوت شده و روتر مورد استفاده قرار می گیرد. به عبارت دیگر، سوئیچ برای ارتباطات داخل شبکه ای و روتر برای ارتباطات بین شبکه ای استفاده می شوند.

جمع بندی

در این مطلب، به چیستی سوئیچ، انواع، کاربرد و… پرداختیم و دانستیم که هر شرکت یا هر سازمانی، به عنوان یکی از مهم ترین ابزار های ارتباط سیستمی خود، به سوئیچ نیاز دارد زیرا امکان ارتباط با کیفیت و امن را در شبکه، فراهم می سازد. شرکت داریا، با فعالیت موثر در حوزه فروش تجهیزات امنیت شبکه، وارد کننده معتبر سوئیچ و دیگر تجهیزات امنیتی اورجینال، از بهترین برند های جهان است؛ و محصولات را با ضمانت و مناسب ترین قیمت، در اختیار مشتریان خود قرار می دهد. جهت خرید یا کسب اطلاعات بیشتر با کارشناسان ما در ارتباط باشید.

چند وب سایت در اینترنت وجود دارد؟

چند وب سایت در اینترنت وجود دارد؟

اینترنت یک دنیای مجازی است که دائما در حال پیشرفت و توسعه است و با گذشت هر لحظه، میلیون ها کاربر از سرتاسر جهان در تعداد زیاد و شگفت آوری از وب سایت ها با یکدیگر در ارتباط برقرار کرده و محتوا های متنوعی را ایجاد و به اشتراک می گذارند.

اینترنت از زمان آرپانت و اولین وب سایتی که تا به حال ایجاد شد، مسیر طولانی را طی کرده است. امروزه ما برای همه چیز از ارتباطات و سرگرمی گرفته تا آموزش و تجارت به آن متکی هستیم. این اشتهای سیری ناپذیر برای ارتباط، منجر به انفجار در تعداد وب سایت ها در سراسر جهان شده است.در ادامه این مطلب با داریانت تنها تامین کننده تجهیزات امنیت شبکه در ایران همراه باشید.

وب سایت چیست؟

وب سایت مجموعه ای از صفحات وب مرتبط،محتوای چند رسانه ای که بر روی یک وب سرور میزبانی می شوند و از طریق اینترنت قابل دسترسی هستند. مانند یک کتاب مجازی که هر صفحه وب یک صفحه جداگانه در آن کتاب است.

هر وب سایت دارای آدرس های منحصر به فردی به نام URL هستند که به کاربران کمک میکند سایت مورد نظر را پیدا کرده و از آنها بازدید کنند.  این وب سایت ها در کامپیوتر هایی به نام سرور های وب زخیره ساز یمی شوند و در صورت درخواست محتوا را به مرورگر وب مانند فایرفاکس یا کروم تحویل میدهند. وبسایت ها اغلب اهداف خاصی مانند ارائه اطلاعات، سرگرمی و یا بستری برای ارتباط را دنبال می کنند و می توانند با استفاده از تکنولوژی های مختلف وب ایجاد شوند.

وب سایت چیست؟

انواع مختلف وبسایت

امروزه بیش از 1.9 میلیارد وب سایت در دنیا وجود دارند که هرکدام از آنها در دسته خاصی قرار دارند و در زمینه های مختلفی فعالیت می کنند

وبسایت استاتیک

وب سایت هایی که با استفاده از زبان Css، Html و جاوا اسکریپت طراحی می شوند و ویرایش و به روزرسانی آن ها حداکثر 2 بار انجام می گیرد را وب سایت استاتیک می گویند.

 وب سایت داینامیک

وب سایت هایی که به وسیله برنامه نویسان و سیستم مدیریت محتوا طراحی و ساخته می شود را وب سایت داینامیک می گویند.

وب سایت متحرک

 وب سایت های متحرک گرافیک بسیار بالایی دارند ولی به وسیله موتور های جستجو قابل خواندن نیستند. این موضوع باعث شده تا سئو سایت های متحرک بسیار بد باشد. سرعت بارگزاری این نوع از سایت ها به دلیل حجم بسیار بالای گرافیک بسیار پایین و کند است. علاوه بر این به روز رسانی و تغییرات وب سایت های متحرک حتما باید به وسیله طراحان حرفه ای انجام شود.

وب سایت های فروشگاه اینترنتی

خود فروشگاه های اینترنتی به انواع مختلفی تقسیم می شود. نوع اول آنها تولید کننده هایی هستند که محصولات خود را از طریق فروشگاه آنلاینی که متعلق به خود است، به فروش می رسانند.نوع دوم دقیقا مشابه فروشگاه های سنتی است و به فروش محصولات تولیدی از کارخانه ها یا تولیدی ها می پردازند. نوع سوم فروشگاه های اینترنتی معروف به مارکت پلیس هستند. در واقع این نوع آنلاین آنلاین شاپ شبیه به یک بازارچه می باشد که هر فروشنده محصولات خود را می فروشد.

وب سایت شرکتی

شرکت ها و برند ها برای افزایش برند سازی و کسب و کار خود اقدام به طراحی وبسایت های شرکتی می کنند. در این گونه وبسایت ها معمولا صفحاتی برای معرفی انواع محصولات، بروشور ها، تاریخچه تاسیس شرکت، راه های تماس، نمایندگی و … وجود دارد.

وب سایت شخصی

بسیاری از افراد دارای تخصص های خاص در حوزه های متنوعی هستند. امروزه متخصصان با طراحی وب سایت های شخصی می توانند خود را معرفی کنند و درآمد خود را از طریق معرفی در وب سایت ها چندین برابر افزایش دهند. متخصص ها علاوه بر انجام پروژه های تخصصی می توانند اقدام به آموزش در این حوزه کنند

وب سایت اشتراک گذاری عکس

سایت های بسیار زیادی وجود دارند که به شما اجازه میدهند تا عکس های خود را با دیگران به اشتراک بگذارید. برخی از این سایت ها مانند پینترست عمومی هستند ولی برخی دیگر مانند دریبل مختص گرافیست ها می باشد

وب سایت های اشتراک گذاری ویدئو

انواع مختلف وب سایت ها با توجه به حوزه های تخصصی و عمومی برای اشتراک گذاری ویدئو وجود دارند. از جمله نمونه خارجی آن یوتوب و نمونه داخلی آن آپارات می باشد.

 وبلاگ ها

این سایت ها، معمولا وب سایت های بسیار بزرگی هستند. این وب سایت ها به شما این امکان را می دهند که به صورت رایگان چیزی شبیه به یک وب سایت داشته باشید.

سایت های دایرکتوری

در این نوع وب سایت ها، مشاغل کسب و کارها، آدرس ها، تلفن ها و… به صورت حروف الفبا و یا به یک شیوه خاص دسته بندی شده اند. شما می توانید با توجه به حوزه جغرافیایی که انتخاب می کنید، به راحتی مکان هایی که دنبال آن هستید را بیابید

وب سایت های شبکه های اجتماعی

این گونه سایت ها به مردم جهان این امکان را می دهد تا عکس ها، ویدئو ها، افکار و مطالب خود را با دوستان و دیگران به اشتراک بگذارند. همچنین برای مطالبی که دیگران به اشتراک گذاشته اند، پیغام، لایک، و… بگذارند. سایت های بی نظیری همچون فیس بوک، توئیتر و… از این دست وبسایت ها هستند.

وب سایت های آموزشی

برخی از انواع مختلف وب سایت ها وجود دارند که فقط در حوزه آموزشی فعالیت میکنند. این گونه سایت ها می توانند، توسط یک شرکت یا گروه به فعالیت ادامه دهد یا اینکه وب سایت مربوطه به شکلی باشد که افراد مختلف بتوانند در ک حوزه تخصصی و خاص به تولید محتوا بپردازند و دانش خود را با افراد دیگر به اشتراک بگذارند.

وب سایت های آموزشی

وبسایت های فعال و وبسایت های غیر فعال

تفاوت بین وب سایت های فعال و غیر فعال باعث درک واضح تری از گستره و اندازه واقعی فضای آنلاین فراهم می کند. بنابراین، زمانی که می خواهید از میزان گستردگی اینترنت با خبر شوید باید تعداد وب سایت های غیر فعال را نیز در نظر بگیرید.

وب سایت های فعال، وب سایت هایی هستند که به صورت مرتب توسط صاحبان و یا مدیران خود به روزرسانی و نگهداری می شوند. وب سایت ها می توانند وبلاگ، سایت های خبری، فروشگاه های آنلاین، پلتفرم های شبکه اجتماعی، منابع آموزشی و غیره باشند. وب سایت های فعال اغلب تعامل همیشگی کاربر، مانند بازدید ها، کلیک ها، نظرات و اشتراک گذاری ها را مشاهده می کنند. همچنین به دلیل محتوای به روز، سئو ی بهتر و فعالیت منظم کاربر، در نتایج موتور های جستجو اغلب رتبه بالاتری کسب می کنند.

وب سایت های غیر فعال، وب سایت هایی هستند که برای مدت بسیار طولانی به روز رسانی یا نگهداری نشده اند. این وبسایت ها ممکن است حاوی محتواهای قدیمی یا نامربوط، لینک های خراب یا تعامل محدود با کاربر داشته باشند.

در برخی موارد، صاحب یا مدیر وب سایت، ممکن است سایت را ترک کرده و یا ممکن است ثبت دامنه منقضی شده باشد که در این صورت نمی توان به وب سایت دسترسی پیدا کرد. وب سایت های غیرفعال می توانند شامل دامنه هایی باشند که خریداری شده اند اما از آنها استفاده نمی شود.

معیار شمارش وبسایت ها

زمانی که به تعداد کل وب سایت های موجود در اینترنت فکر می کنید، باید تعداد وب سایت های فعال را مدنظر داشته و به عنوان معیار معنا دار در نظر بگیریم. وبسایت های فعال، معرف بهتری از وضعیت فعلی اینترنت و چشم انداز پویای آن فراهم می کنند. وبسایت های غیر فعال کمک کننده هستند ولی با این حال معمولا برای کاربران مرتبط یا مفید نیستند.

معیار شمارش وبسایت ها

چالش ها در شمارش دقیق وب سایت ها

یکی از چالش ها در شمارش تعداد کلی وب سایت ها در اینترنت، موج پیاپی وب سایت هایی است که ایجاد و حذف می شوند. وب سایت های جدید هر روز راه اندازی می شوند، در حالی که وب سایت های دیگر غیرفعال می شوند، حذف می شوند یا ثبت دامنه آنها منقضی می شود.این ریزش مداوم، به روز نگه داشتن آمار لحظه ای تعداد وبسایت ها را سخت می کند.

پراکندگی دامنه های پارک شده و وب سایت های غیر فعال نیز به پیچیدگی شمارش وب سایت می افزاید. تمایز بین وب سایت های فعال و غیر فعال و تعیین ارتباط آنها با کل وب سایت راحت نیست.

جمع بندی

طبق اطلاعات جمع آوری شده معتبر، 1.13 میلیارد وبسایت در اینترنت وجود دارد که تنها 18 دصد آنها فعال هستند. 82 درصد باقی مانده از تمام وبسایت ها فعال نبئده و مورد استفاده قرار نمی گیرند. در عوض، بیشتر آنها پارک شده هستند یا عملکرد مشابهی دارند. تا ماه مِی 2024، 193527411 وبسایت فعال و 903870734 وبسایت غیر فعال در جهان وجود دارد و با خواندن این مقاله این عدد همچنان در حال تغییر است.

امروزه برای همه چیز از ارتباط و سرگرمی  تا آموزش و تجارت، به اینترنت وابسته هستیم. این میل سیری ناپذیر برای اتصال، باعث رشد انفجاری تعداد وبسایت ها در سرتاسر جهان شده است. با ایجاد وب سایت های جدید و غیرفعال شدن وب سایت های قدیمی، تعداد وب سایت ها در اینترنت دائماً در حال تغییر است. بهترین کاری که می توانیم انجام دهیم حدس زدن است و این عدد می تواند در یک لحظه تغییر کند.

مزایا و معایب فایروال های سخت افزاری

فایروال سخت افزاری

فایروال‌های سخت افزاری (Hardware firewall) به صورت یک دیوار مقاوم از تجهیزات و سیستم های موجود در شبکه محافظت میکنند. این دستگاه ها با داشتن پالیسی ها ترافیک های ورودی به شبکه را کنترل میکنند و به صورت لحظه ای دستور مسدود سازی ترافیک یا عبور ترافیک را بر اساس تنظیمات انجام شده روی فایروال را صادر میکند.

فایروال سخت افزاری چیست؟

فایروال های سخت افزاری که در لیست تجهیزات امنیتی شبکه قرار دارند، این دستگاه ها به صورت فیزیکی در مزر بین شبکه داخلی و اینترنت عمومی قرار میگیرد تا به این ترتیب ترافیک ورودی رو بر اساس قابلیت هایی که دارد، کنترل، فیلتر، بلاک و یا مسدود کند.

بهتر است بدانید فایروال های سخت افزاری با قرارگیری در مسیر عبور ترافیک شبکه عمدتا در لایه های مدل OSI شبکه قرار میگیرد و به این ترتیب ترافیک ورودی و خروجی شبکه را با تحلیل آنی (real-time) پکت ها در لایه های مختلف مدل OSI توسط فایروال های سخت افزاری، با استفاده از مکانیزم‌هایی مانند Packet Filtering، Stateful Inspection و در مدل‌های جدیدتر Deep Packet Inspection تصمیم می‌گیرد که یک جریان ترافیکی مجاز یا غیرمجاز باشد.

 فایروال های شبکه

سیستم عامل فایروال های سخت افزاری

فایروال‌های سخت‌افزاری معمولاً از یک سیستم عامل اختصاصی برای مدیریت ترافیک شبکه استفاده می‌کنند و می‌توانند امکانات پیشرفته‌تری نسبت به فایروال‌های نرم‌افزاری مانند فیلتر کردن پکت‌های داده، شناسایی و جلوگیری از حملات DDoS، محدود کردن دسترسی به سرویس‌ها و اپلیکیشن‌ها و همچنین ارائه گزارش‌های امنیتی دقیق را فراهم کنند.

این دستگاه‌ها معمولاً در لبه شبکه یا درگاه‌های ورودی/خروجی شبکه قرار می‌گیرند و قادرند ترافیک شبکه را به‌صورت real-time تجزیه و تحلیل کنند.

برند سیستم عامل
Sophos SFOS
Cisco ASA OS / FTD
PaloAlto PAN-OS
FortiGate FortiOS


فایروال ها چه مزایایی دارند؟

اجزای اصلی فایروال سخت‌ افزاری

عملکرد صحیح و درست فایروال های سخت افزاری حاصل همکاری مجموعه‌ای از اجزای سخت‌افزاری و نرم‌افزاری است که هرکدام نقش مشخص و تعریف ‌شده‌ای در حفاظت از زیرساخت شبکه ایفا می‌کنند و در کنار یکدیگر دیواری قدرتمند در برابر نفوذ مهاجمان ایجاد میکنند.

معماری سخت ‌افزاری و منابع پردازشی

در هسته فایروال سخت‌افزاری، پردازنده‌های چند‌هسته‌ای، حافظه RAM و فضای ذخیره‌ساز  قرار دارد. CPU یا همان پردازنده، مسئول پردازش  Ruleها، مدیریت  Sessionها و تصمیم‌گیری در مورد عبور یا مسدودسازی ترافیک است، در حالی که RAM برای نگهداری State Table و Session Table استفاده می‌شود.

در فایروال‌های پیشرفته، از پردازنده‌های اختصاصی مانند ASIC،NP یا SPU برای شتاب ‌دهی عملیات رمزنگاری، DPI و پردازش حجم بالای ترافیک با حداقل تأخیر استفاده می‌شود.

سیستم‌ عامل فایروال (Firewall Operating System)

هر فایروال سخت‌افزاری بر پایه یک سیستم‌عامل Hardened و اختصاصی اجرا می‌شود که برای امنیت و پایداری بهینه شده است. این سیستم ‌عامل وظیفه مدیریت منابع سخت‌افزاری، اجرای موتور پالیسی، کنترل سرویس‌های امنیتی و ایزوله‌سازی عملکرد فایروال از تهدیدات و … را بر عهده دارد. نمونه‌هایی مانند FortiOS، PAN-OS و SFOS نشان می‌دهند که سیستم‌عامل فایروال، صرفاً یک OS عمومی نیست، بلکه بخشی از معماری امنیتی دستگاه محسوب می‌شود.

Policy Engine

Policy Engine مغز منطقی فایروال است که ترافیک ورودی و خروجی را با قوانین تعریف‌شده مقایسه می‌کند. این موتور بر اساس پارامترهایی مانند مبدأ، مقصد، پورت، پروتکل، اپلیکیشن، هویت کاربر و زمان، تصمیم‌گیری می‌کند.

ترتیب پالیسی‌ها و پردازش Top-Down در این بخش اهمیت بالایی دارد، زیرا اولین Rule منطبق، نتیجه نهایی عبور یا انسداد ترافیک را تعیین می‌کند.

موتور پردازش پکت و تحلیل ترافیک

فایروال سخت‌افزاری از مکانیزم‌های مختلفی برای بررسی ترافیک استفاده می‌کند؛ Packet Filtering در لایه‌های ۳ و ۴، Stateful Inspection برای بررسی وضعیت اتصال‌ها و Deep Packet Inspection در لایه ۷ برای تحلیل محتوای واقعی پکت‌ها، همگی در این بخش انجام می‌شوند. این موتور نقش کلیدی در تشخیص حملات پیچیده و ترافیک مخرب دارد.

سرویس‌ ها و موتورهای امنیتی

یکی از مهم‌ترین اجزای فایروال‌های مدرن، سرویس‌های امنیتی یکپارچه است. ماژول‌هایی مانند IPS/IDS، آنتی‌ویروس شبکه، کنترل اپلیکیشن، فیلترینگ URL، بازرسی SSL/TLS و Sandboxing، به فایروال این امکان را می‌دهند که فراتر از کنترل پورت و IP عمل کرده و تهدیدات پیشرفته را در سطح محتوا شناسایی کند.

مدیریت اینترفیس ‌ها و  Zoneهای امنیتی

فایروال سخت‌افزاری دارای پورت‌های فیزیکی و منطقی متعددی است که در قالب  Zoneهای امنیتی مانند LAN، WAN و DMZ تعریف می‌شوند. اعمال پالیسی‌ها معمولاً بین  Zoneها انجام می‌گیرد و این تفکیک، نقش مهمی در طراحی معماری امن شبکه دارد.

ثبت لاگ، مانیتورینگ و مدیریت

ثبت وقایع امنیتی و ترافیکی یکی دیگر از اجزای کلیدی فایروال است. لاگ‌ها برای تحلیل رخدادها، عیب‌یابی، انطباق با الزامات قانونی و اتصال به سامانه‌های SIEM استفاده می‌شوند. رابط‌های مدیریتی گرافیکی و CLI نیز امکان پیکربندی، پایش و کنترل متمرکز دستگاه را فراهم می‌کنند.

به ‌روزرسانی و مدیریت سیگنیچرها

فایروال سخت‌افزاری برای حفظ کارایی و امنیت، به‌طور مداوم به‌روزرسانی می‌شود. این به‌روزرسانی‌ها شامل Firmware، Signature های IPS، دیتابیس بدافزار و لیست‌های URL هستند و نقش مستقیمی در مقابله با تهدیدات روز دارند.

فایروال ها چه معایبی دارند؟

ویژگی‌های فایروال‌ سخت ‌افزاری

فایروال‌های سخت‌افزاری به دلیل قابلیت‌های پردازشی بالا و معماری اختصاصی که دارند، برای سازمان‌ها و شبکه‌های بزرگ بسیار مناسب هستند. برخی از ویژگی‌ های کلیدی این فایروال‌ها عبارتند از:

  • می‌توان از آن ها برای کنترل هوشمندانه ترافیکی که به سرور شما می‌رسد استفاده کرد.
  • می‌توان آن ها را با قوانین خاص برای همه ترافیک پیکربندی کرد.
  • می‌تواند بار سایر منابع سرور را کاهش دهد. به عنوان مثال، می‌توانید فایروال‌های نرم‌افزاری را غیرفعال کنید، تا به این ترتیب حافظه و قدرت پردازنده مورد نیاز را آزاد کنید.

بهترین فایروال های سخت افزاری

فایروال های سخت افزاری در انواع مختلفی وجود دارند، اما این نیاز شما هست که تایین میکند، کدام فایروال برای سازمان شما مناسب است. از جمله بهترین برندهای موجود در بازار میتوان به موارد زیر اشاره کرد:

برای داشتن اطلاعات بیشتر در رابطه با اینکه برای سازمان شما کدام دستگاه مناسب است، میتوانید با تیم فنی و متخصص شبکه، شرکت داریا به شماره 0416224 تماس حاصل فرمایید.

سخن پایانی

همه کسب و کار ها، نیازمند اقدامات پیشگیرانه امنیتی هستند تا از عملکرد خود محافظت کنند. فایروال ها با نظارت دائمی بر ترافیک شبکه، از بسیاری از تهدیدها و خطرات مانند هک شدن، حملات ویروسی، نرم افزار های جاسوسی و.. جلوگیری کرده و حریم خصوصی را افزایش می دهند تا همه ی ارتباطات شبکه ای، در حالت ایمن باشند.