تفاوت بین گیت ‌وی و فایروال

چگونه اکسس پوینت را به مودم وصل کنیم؟

در عصر فناوری و ارتباطات، شبکه‌های بی‌سیم به یکی از ابزارهای ضروری تبدیل شده‌اند و اکسس پوینت‌ها نقش مهمی در تقویت و گسترش این شبکه‌ها ایفا می‌کنند. اگر به دنبال بهبود پوشش Wi-Fi و اتصال دستگاه‌های بیشتر به شبکه‌تان هستید، آشنایی با اکسس پوینت می‌تواند به شما کمک کند. در این مطلب با دستگاه اکسس پوینت و کارایی ها و قابلیت هایی که در اختیار ما می گذارد، آشنا می شویم و نحوه تنظیم و استفاده، و حتی تبدیل و استفاده از روتر به عنوان یک اکسس پوینت را نیز می آموزیم؛ با ما همراه باشید تا کمی عمیق تر به دستگاه ها و تجهیزات شبکه بپردازیم.

اکسس پوینت چیست؟

اکسس پوینت (Access Point) یک دستگاه شبکه‌ای است که به عنوان نقطه دسترسی بی‌سیم (Wi-Fi) عمل می‌کند و امکان اتصال دستگاه‌های بی‌سیم مانند لپ‌تاپ، تلفن همراه و تبلت‌ها به شبکه محلی (LAN) را فراهم می‌کند. اکسس پوینت به صورت فیزیکی به یک شبکه سیمی (مانند یک روتر یا سوییچ) متصل می‌شود و سیگنال‌های بی‌سیم را برای دستگاه‌ها فراهم می‌کند.

بهتر است بدانید اکسس پوینت دستگاهی است که سیستم های شبکه را بدون استفاده از کابل، به شبکه LAN  یا WLAN متصل میکند و داده ها و اطلاعات را ارسال و دریافت میکند؛ اکسس پوینت توسط یک کابل اترنت به روتر وصل می شود و سیگنال های اینترنت را دریافت و سپس به یک شبکه Wi-Fi جداگانه تبدیل می کند، این کار، سرعت بالایی از اینترنت را مهیا می سازد.
اکسس پوینت چیست؟

تفاوت اکسس پوینت و مودم

مودم از طریق یک DSL یا کابل، به شبکه LAN وصل می شود و سپس سیستم ها و دستگاه ها را به اینترنت متصل می کند؛ مودم، در پروسه demodulation و modulation، صفر و یک های کامپیوتری را به سیگنال های آنالوگ تبدیل کرده و از طریق یک کابل به خط تلفن منتقل می کند، سپس سیگنال های آنالوگ را به سیگنال های دیجیتالی تبدیل کرده و به سیستم ارسال می کند؛ کاربرد اکسس پوینت و مودم در ظاهر یکسان به نظر می رسد، ولی تفاوت هایی مانند نوع اتصال در آن ها مشاهده می شود؛ مودم، یک روتر یا کامپیوتر را به اینترنت وصل می کند در حالی که اکسس پوینت یک اتصال بی سیم به یک شبکه سیمی را برای سیستم ها امکان پذیر می کند؛ اکسس پوینت بیشتر در ساختمان های بزرگ و مودم، بیشتر در محل هایی مانند منازل و مغازه های کوچک مورد استفاده قرار می گیرد.

نحوه تنظیم اکسس پوینت

برخی از تنظیمات اولیه​ ای وجود دارند که باید ابتدا قبل از راه اندازی و استفاده از دستگاه اکسس پوینت، انجام داده شوند، در ادامه به برخی از این تنظیمات می پردازیم.

  • نام سیستم که نقطه دسترسی در شبکه را مشخص می​کند
  • SSID یک شبکه بی​سیم است که اکسس پوینت در آن پخش می​شود
  • نام انجمن ساده پروتکل مدیریت شبکه (SNMP) و ویژگی فایل SNMP (در صورت استفاده از SNMP)
  • آدرس IP که شناسه منحصر​به​فرد نقطه دسترسی در شبکه است.
  • ماسک زیر شبکه و دروازه پیش​فرض که بخش شبکه و مسیر نقطه دسترسی را مشخص می​سازد
  • حالت امنیتی، که تعیین می​کند نقطه دسترسی چگونه ترافیک بی​سیم را احراز هویت و رمزگذاری کند
  • تنظیمات رادیویی که باند فرکانس، کانال و قدرت سیگنال بی​سیم را کنترل می​کند.
  • اگر در مراحل اولیه نصب نیاز به شروع مجدد دارید، می​توانید اکسس پوینت را به تنظیمات پیش​فرض کارخانه بازنشانی کنید. با استفاده از دکمه MODE تنظیمات پیش​فرض بازنشانی می​شود.

نحوه تنظیم اکسس پوینت

نحوه راه اندازی و استفاده از اکسس پوینت

برای راه اندازی و استفاده اکسس پوینت، ابتدا یک مکان مناسب برای قرار دادن اکسس پوینت خود انتخاب کنید؛ اگر روتر شما از نوع وایرلس باشد، اکسس پوینت را در مکانی قرار دهید که  هیچ تداخلی با دستگاه های دیگر شبکه محلی نداشته باشد و به​ خوبی محدوده تحت پوشش را گسترش دهد؛ و اگر روتر شما از نوع سیمی باشد، اکسس پوینت را در مکانی که تداخلی با عملکرد تجهیزات سخت ​افزاری و نرم ​افزاری دیگر نداشته باشد قرار دهید.

اکسس پوینت را در محلی قرار دهید که هیچ تداخلی با روتر نداشته باشد و با توجه به هدفی که از اکسس پوینت دارید، آن را در مکانی قرار دهید که در مسیر انتقال اطلاعات هیچ مانعی برای آن پیش نیاید و امکان بروز اختلال در شبکه به حداقل برسد؛ اگر دستگاه شما با آداپتور AC/DC تغذیه می​شود، آن را به اکسس پوینت متصل کرده و سپس آن را به پریز برق متصل کنید.

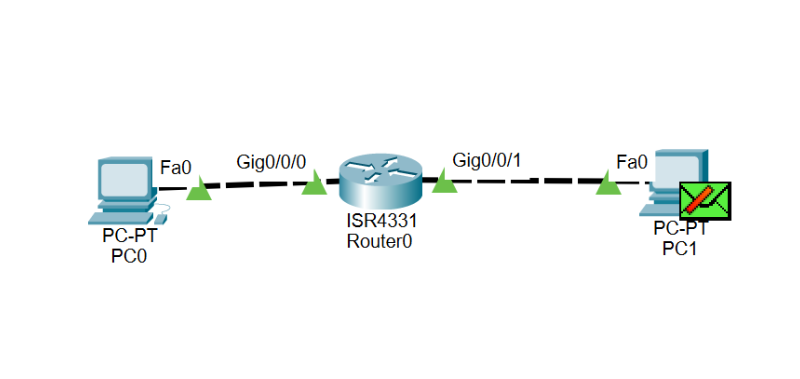
در ادامه، با استفاده از یک کابل اترنت(Ethernet)، اکسس پوینت را به روتر وصل کنید ولی به این نکته نیز توجه داشته باشید که کابل باید از یک طرف به پورت LAN روتر متصل شده و از طرف دیگر به پورت اصلی اترنت اکسس پوینت وصل شود؛ بعد از این، طرف دیگر کابل اترنت را برای اتصال به روتر به سیستم کامپیوتر وصل کنید و توجه داشته باشید که کابل اترنت باید از یک طرفی به پورت LAN روتر و از طرفی دیگر به پورت اترنت کامپیوتر متصل شود؛ با این کار، شما کامپیوتر را به شبکه محلی متصل می کنید و به اکسس پوینت اجازه مدیریت مستقیم انتقال داده​ها را می دهید و اگر نیاز به دسترسی به اینترنت از طریق شبکه محلی بود، از کابل اترنت برای اتصال روتر به مودم استفاده کرده و آن را از طرفی به پورت اصلی اترنت روتر و از طرفی دیگر به پورت اترنت مودم متصل کنید.

در مرحله بعدی، با توجه به دفترچه راهنما که درون جعبه دستگاه قرار گرفته است، اکسس پوینت را کانفیگ کنید و پس از این شما موفق به راه اندازی اکسس پوینت خود شده اید.

چگونه اکسس پوینت را به مودم وصل کنیم؟

همانطور که میدانید، اکسس پوینت این قابلیت را دارد که چندین کاربر به صورت همزمان به آن متصل شوند و از ترافیک اینترنتی آن در محدوده گسترده ای بهره مند شوند ولی مودم از این قابلیت برخوردار نبوده و فقط تعداد افراد محدودی می توانند به صورت همزمان از آن بهره مند شوند؛ به همین دلیل است که سازمان ها و افراد ماهر مانند تیم IT به اتصال این دو دستگاه کارآمد به هم رو آوردند؛ برای اتصال اکسس پوینت به مودم، ابتدا باید اکسس پوینت را با استفاده از یک کابل اترنت به روتر شبکه متصل کرد و سپس مودم و روتر را به هم وصل کرد؛ با انجام این کار، ارتباط بین اکسس پوینت و مودم برقرار می شود و کاربران بیشتری از ظرفیت یک مودم می توانند به شبکه اینترنتی Wi-Fi وصل شوند.
چگونه اکسس پوینت را به مودم وصل کنیم؟

اتصال اکسس پوینت به سوئیچ شبکه

اتصال اکسس پوینت به سوئیچ عملی است که در بیشتر شبکه های سازمانی صورت می گیرد تا محدوده تحت پوشش Wi-Fi را گسترده تر کنند؛ برای متصل کردن یک اکسس پوینت به سوئیچ شبکه، باید از یک کابل استاندارد اترنت استفاده شود به طوری که یک طرف آن را به یکی از پورت های اکسس پوینت، و طرف دیگر آن به یکی از پورت های سوئیچ شبکه متصل باشد، پس از برقراری اتصال، می توان از محدوده گسترده تری از اینترنت برای کاربران بهره مند شد. برای داشتن اطلاعات بیشتر در رابطه با سوئیچ شبکه چیست؟ کلیک کنید.

تبدیل مودم به اکسس پوینت بدون کابل

برای تبدیل یک مودم به اکسس پوینت، باید ابتدا به صفحه تنظیمات دسترسی آن وارد شوید که معمولا با یک لاگین ساده در یک مرورگر وب امکان پذیر است؛ سپسOperation mode  را به Access Point تغییر دهید؛ این کار عملکرد روتینگ مودم را غیر فعال کرده و باعث می شوند که فقط از سیگنال های Wi-Fi پشتیبانی کند؛ به همین دلیل نیازمند اتصال به یک روتر را خواهد داشت تا ترافیک اینترنت برقرار شود. اکثر مودم های امروزی و مدرن، نمی توانند به صورت مستقل به عنوان یک اکسس پوینت عمل کنند و برای عملکرد قابل قبول نیاز به یک روتر دارند.

چگونه اکسس پوینت را به مودم وصل کنیم؟

تبدیل یک روتر بی سیم به اکسس پوینت کار آسان و راحتی است و در گام اول بهتر است بدانید که اگر در یک شبکه دو روتر قرار داشته باشد، برای اینکه در تشخیص IP آدرس ​ها اختلال ایجاد نشود، باید یکی از روتر ها به اکسس پوینت تبدیل شود ولی این نکته را نیز در نظر داشته باشید که یک روتر، در واقع یک اکسس پوینت است که از قابلیت مسیریابی و DHCP Server برخوردار می ​باشد؛ پس می ​توان به این نتیجه رسید که برای تبدیل یک روتر بی سیم به اکسس پوینت، علاوه بر اینکه باید در تنظیمات عمومی تغییراتی ایجاد کرد، باید DHCP سرور را نیز غیر فعال کرد.

برای تبدیل یک روتر به اکسس پوینت، باید اول تنظیمات عمومی آن انجام شود و برای انجام این کار نیز، باید ابتدا روتر را به کامپیوتر وصل کرده و سپس آن را روشن کنید؛ و در ادامه باید به مرورگر خود بروید و IP آدرس را وارد کنید و IP آدرس را به ساب نت روتر اصلی تغییر دهید.
چگونه اکسس پوینت را به مودم وصل کنیم؟

کاربرد اکسس پوینت در شبکه

از اکسس پوینت ها، در ساختمان های بزرگ مانند دکل اپراتور های تلفن همراه، شبکه های داخلی، کامپیوتری، مخابراتی، بلوتوث و… استفاده می شود ولی این به این معنا نیست که نمی توان از آنها در محل های کوچک تر مانند مغازه ها نیز استفاده کرد؛ با اتصال اکسس پوینت به یک سوئیچ یا روتر، اتصال آسان دستگاه ها به اینترنت با سرعت بالا امکان پذیر می شود و همچنین از اکسس پوینت که در حالت Repeater تنظیم شده است، برای تقویت امواج برای مسافت های دور تر نیز استفاده می شود.

سخن پایانی

شرکت داریا، وارد کننده معتبر دستگاه های امنیت شبکه است و بهترین خدمات اکسس پوینت های برند Fortinet و Cisco، که محصولات اورجینال هستند، به همراه ضمانت و با مناسب ترین قیمت، به شما مشتریان ارائه می دهد.

اکسس پوینت‌ها با ارائه اتصال بی‌سیم پایدار و گسترده، نقشی کلیدی در بهبود و گسترش شبکه‌های محلی ایفا می‌کنند. چه در محیط‌های کوچک مانند منازل و مغازه‌ها و چه در سازمان‌ها و ساختمان‌های بزرگ، استفاده از این دستگاه‌ها به شما امکان می‌دهد تا بهره‌وری و کارایی شبکه خود را به حداکثر برسانید. با انتخاب و تنظیم درست اکسس پوینت‌ها، می‌توانید اتصالات بی‌سیم مطمئن و پرسرعتی را برای کاربران خود فراهم کنید. شرکت داریا نیز با ارائه دستگاه‌های امنیتی و اکسس پوینت‌های معتبر، گزینه‌ای ایده‌آل برای تأمین نیازهای شماست.
پروتکل SAML چیست؟

پروتکل SAML چیست؟

احتمالا شما هم بارها نام (Security Assertion Markup Language) شنیده اید. احراز هویت معمولا با ارائه یک نام کاربری و رمز عبور اتفاق می افتد. به زبان ساده پروتکل SAML ارتباط ایمن بین برنامه ها را ممکن می کند و به کاربران این قابلیت و امکان را می دهد که با اطلاعات اکانت (نام کاربری و رمز عبور) اجازه دسترسی به برنامه های مختلف را داشته باشند. در ادامه این مطلب با ما همراه باشید تا به بررسی کامل و جامع این موضوع بپردازیم.

SAML چیست؟

Security Assertion Markup Language یا SAML، روشی استاندارد که به برنامه‌ها و سرویس‌ها نشان می‌دهد که کاربر همان کاربری است که می‌گوید. SAML با ارائه روشی برای احراز هویت یک کاربر و سپس انتقال آن تأیید اعتبار به چندین برنامه، فناوری ورود به سیستم واحد (SSO) را ممکن می‌سازد. جدیدترین نسخه SAML SAML 2.0 است.

احراز هویت SAML را مانند یک کارت شناسایی در نظر بگیرید: روشی کوتاه و استاندارد برای نشان دادن اینکه کسی چه کسی است. به‌جای انجام یک سری آزمایش‌های DNA برای تایید هویت شخصی، می‌توان فقط به کارت شناسایی آنها نگاه کرد.

در محاسبات و شبکه، یکی از چالش‌های اصلی این است که سیستم‌ها و دستگاه‌هایی که توسط فروشندگان مختلف برای اهداف مختلف ساخته شده‌اند، با هم کار کنند. به این «عملکرد متقابل» می گویند: توانایی ماشین های مختلف برای تعامل با یکدیگر، علی رغم مشخصات فنی متفاوتشان. SAML یک استاندارد قابل همکاری است – این یک روش پذیرفته شده برای برقراری ارتباط هویت کاربر با ارائه دهندگان خدمات ابری است.

SAML چیست؟

Log in with SAML یعنی چی؟

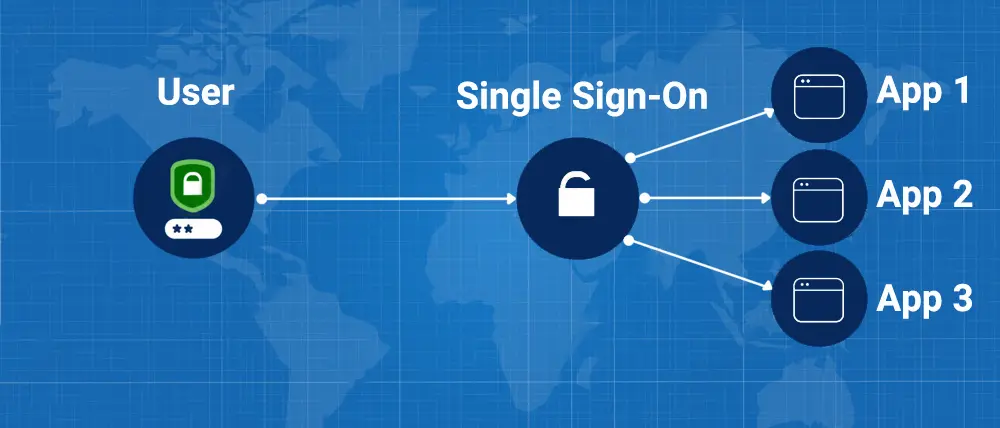
ورود با SAML (Security Assertion Markup Language) یک روش احراز هویت واحد SSO یا (Single Sign-On) است که به کاربران اجازه می ‌دهد تنها یک بار وارد سیستم شوند و سپس به سیستم‌ها و سرویس‌های مختلف دسترسی پیدا کنند، بدون نیاز به ورود مجدد به هر یک از این سرویس‌ها.

در این فرآیند، از  SAML به عنوان یک استاندارد باز برای تبادل اطلاعات احراز هویت بین یک Identity Provider (IdP) (ارائه‌دهنده هویت) و یک Service Provider (SP) (ارائه‌دهنده خدمات) استفاده می‌ شود. به طور کلی، وقتی کاربری قصد ورود به یک سرویس را دارد:

  • کاربر درخواست ورود به یک Service Provider (SP) را ارسال می‌کند.
  • SPکاربر را به Identity Provider (IdP) هدایت می‌ کند (این همان جایی است که اطلاعات ورود کاربر، مدیریت می ‌شود).
  • کاربر اطلاعات احراز هویت خود را وارد کرده و IdP صحت آن را تأیید می ‌کند.
  • در صورتی که اطلاعات معتبر باشدIdP یک Assertion (تأییدیه هویت) به SP ارسال می‌کند.
  • SPبر اساس این تأییدیه، کاربر را به عنوان کاربر معتبر شناسایی کرده و به او اجازه دسترسی به سرویس مورد نظر را می‌دهد.

SAMLیک پروسه بسیار کاربردی برای شرکت ها و سازمان های مختلف است که نیاز به مدیریت دسترسی‌های متعدد برای کاربران دارند، چرا که این روش باعث ساده ‌سازی و افزایش امنیت در فرآیند احراز هویت می‌شود.

SAML2.0 چیست؟

SAML2.0 نسخه جدید SAML است و از سال 2005 مورد استفاده قرار گرفته است. SAML2.0 چندین نسخه از SAML را که قبلا استفاده می شدند، ترکیب کرده است. بسیاری از سیستم ها از نسخه هی قبلی مانند SAML1.1 برای سازگاری عقبرو پشتیبانی می کنند، اما SAML2.0 استاندارد جدید تری است.

SSO (Single Sign On) چیست؟

SSO یا احراز هویت یکپارچه روشی است که در آن کاربران در برابر چندین سامانه و برنامه کاربردی به صورت همزمان احراز هویت شوند. با از SSO کاربر در یک صفحه ورود به سامانه یکپارچه وارد شده و سپس می تواند از برنامه های مختلف استفاده کند. جالب است بدانید، در واقع نیازی نیست که کاربران هویت خود را به ازای هر سامانه مورد استفاده تایید کنند.

توجه داشته باشید که برای این کار، سیستم SSO باید با هر برنامه خارجی ارتباط برقرار کند تا به آنها بگوید کاربر به سیستم وارد شده است و این جایی است که SAML وارد می شود.

SAML برای چه کاری استفاده می شود؟

SAML نحوه ورود کاربران به سامانه ها یا وب سایت ها را کاملا تغییر می دهد. هدف، ساده سازی فرایند های احراز هویت و کنترل دسترسی برای همه طرفین یعنی ارائه دهندگان هویت، ارائه دهندگان خدمت و کاربران نهایی است.

SAML به جای درخواست اطلاعات اکانت هر بار ورود به سیستم، می تواند در تایید هویت کاربر به عنوان شخصی که ادعا کرده است، کمک کند و سطح اجازه را برای اعطا یا رد دسترسی تایید کند. علاوه بر این، SAML به ارائه دهندگان هویت و ارائه دهندگان خدمات و سرویس اجازه می دهد به صورت جداگانه وجود داشته باشند، که به سازمان ها کمک می کند تا مدیریت کاربر را متمرکز کرده و دسترسی به راه حل های مختلف نرم افزاری را فراهم کنند.

SAML برای چه کاری استفاده می شود؟

SAML چگونه کار می کند؟

یک فرآیند معمولی SSO شامل این سه مرحله زیر است:

  • اصلی (همچنین به عنوان “موضوع” شناخته می شود)
  • ارائه دهنده هویت
  • ارائه دهنده خدمات

اصل/موضوع: تقریباً همیشه شامل یک کاربر انسانی است که سعی می کند به یک برنامه میزبانی ابری دسترسی پیدا کند.

ارائه‌دهنده هویت: ارائه‌دهنده هویت (IdP) یک سرویس نرم‌افزار ابری است که هویت کاربر را معمولاً از طریق یک فرآیند ورود به سیستم ذخیره و تأیید می‌کند. اساساً، نقش IdP این است که بگوید، “من این شخص را می شناسم، و در اینجا کاری است که آنها مجاز به انجام آن هستند.” یک سیستم SSO در واقع ممکن است از IdP جدا باشد، اما در این موارد SSO اساساً به عنوان نماینده IdP عمل می کند، بنابراین برای همه مقاصد و اهداف آنها در یک گردش کار SAML یکسان هستند.

ارائه‌دهنده خدمات: این برنامه یا سرویسی است که کاربر می‌خواهد از آن استفاده کند. نمونه‌های متداول عبارتند از پلتفرم‌های ایمیل ابری مانند Gmail و Microsoft Office 365 (مایکروسافت 365)، سرویس‌های ذخیره‌سازی ابری مانند Google Drive و AWS S3 و برنامه‌های ارتباطی مانند Slack و Skype. معمولاً یک کاربر مستقیماً به این سرویس ها وارد می شود، اما وقتی از SSO استفاده می شود، کاربر به جای آن وارد SSO می شود و SAML برای دسترسی به آنها به جای ورود مستقیم استفاده می شود.

این چیزی است که در یک جریان معمولی ممکن است به نظر برسد:

مدیر از ارائه دهنده خدمات درخواست می کند؛ سپس ارائه دهنده خدمات از ارائه دهنده هویت درخواست احراز هویت می کند. ارائه‌دهنده هویت یک ادعای SAML را برای ارائه‌دهنده خدمات ارسال می‌کند و سپس ارائه‌دهنده خدمات می‌تواند پاسخی را برای کاربر ارسال کند.

اگر اصل (کاربر) قبلا وارد نشده باشد، ارائه دهنده هویت ممکن است از آنها بخواهد که قبل از ارسال یک ادعای SAML وارد سیستم شوند.

SAML چگونه کار می کند؟

سند ادعای SAML چیست؟

ادعای SAML پیامی است که به ارائه‌دهنده خدمات می‌گوید یک کاربر وارد سیستم شده است. اظهارات SAML شامل تمام اطلاعات لازم برای یک ارائه‌دهنده خدمات برای تایید هویت کاربر، از جمله منبع ادعا، زمان صدور آن، و شرایط است که این ادعا را معتبر می کند.

سه نوع مختلف از اسناد ادعاهای SAML وجود دارد:

  • ادعا های تایید هویت، شناسایی کاربر را اثبات می کند و زمان ورود کاربر را به شما معرفی می کند و اینکه از چه روشی برای احراز هویت استفاده کرده است به عنوان مثال، Kerberos، فاکتور دو عاملی، NTLM و غیر
  • ادعا های انتساب ویژگی های SAML را به ارائه دهنده خدمات منتقل می کند. ویژگی های SAML قطعات خاصی از داده ها هستند که اطلاعات مربوط به کاربر را ارائه می دهند.
  • ادعا های تصمیم مجوز، می گوید کاربر مجاز به استفاده از خدمات باشد یا اینکه ارائه دهنده درخواست خود را به دلیل خرابی رمز عبور یا عدم دسترسی به خدمات دسترسی به خدمات شناسایی و رد می کند.

سند ادعای SAML چیست؟

آیا احراز هویت SAML همان مجوز کاربر است؟

SAML یک فناوری برای احراز هویت کاربر است، نه مجوز کاربر، و این یک تمایز کلیدی است. مجوز کاربر یک حوزه جداگانه از مدیریت هویت و دسترسی است.

احراز هویت به هویت کاربر اشاره دارد: اینکه او چه کسی است و آیا هویت آنها توسط فرآیند ورود تأیید شده است یا خیر.

مجوز به امتیازات و مجوزهای کاربر اشاره دارد: به طور خاص، اعمالی که آنها مجاز به انجام در سیستم های یک شرکت هستند.

در مورد تفاوت بین احراز هویت و مجوز به این شکل فکر کنید: تصور کنید فردی در یک جشنواره موسیقی شرکت می کند. در ورودی جشنواره، او بلیت خود و یک مدارک شناسایی اضافی را ارائه می کند تا ثابت کند که حق داشتن بلیط را دارد. با انجام این کار، او اجازه ورود به جشنواره را دارد. او احراز هویت شده است.

با این حال، فقط به این دلیل که شخص در جشنواره است، به این معنی نیست که او می تواند به هر جایی برود و هر کاری که می خواهد انجام دهد. او می‌تواند نمایش‌های جشنواره را تماشا کند، اما نمی‌تواند روی صحنه برود و اجرا کند، و همچنین نمی‌تواند به پشت صحنه برود و با اجراکنندگان تعامل داشته باشد – زیرا او مجاز به انجام این کار نیست. اگر او پاس‌های پشت صحنه می‌خرید، یا علاوه بر حضور در صحنه، مجری هم بود، مجوز بیشتری هم داشت.

Cloudflare Zero Trust نمونه ای از راه حل های مدیریت دسترسی است. Cloudflare شرکت ها را قادر می سازد تا دسترسی کاربران به منابع و داده های داخلی را بدون استفاده از شبکه خصوصی مجازی (VPN) مدیریت کنند. به راحتی با ارائه دهندگان SSO ادغام می شود تا هم مجوز کاربر و هم احراز هویت کاربر را ارائه دهد.

پروتکل های مشابه SAML:

 به احتمال زیاد احراز هویت کاربران نسبت به برنامه های کاربردی یکی از بزرگ ترین چالشی است که بخش فناوری اطلاعات با آن روبرو است. سیستم های متنوع زیادی وجود دارد که کاربر به آنها نیاز دارد که به آنها دسترسی پیدا کند و به همین دلیل پروتکل های تایید هویت که استاندارد های باز هستند، در جهان ارائه شده است. در این بخش 5 مورد از آنها را بررسی می کنیم:

  • Kerberos

Kerberos یک پروتکل تایید اعتبار شبکه است؛ این برنامه قدرتمند به منظور ارائه احراز هویت برای برنامه های کلاینت/سرور با استفاده از رمزنگاری کلید مخفی ساخته شده است. Kerberos در بسیاری از محصولات تجاری نیز موجود است.

  • LDAP

(Lightweight Directory Access Protocol) LDAP یک پروتکل نرم افزاری است که به هر کسی امکان میدهد سازمان ها، افراد و سایر منابع مانند پرونده ها و دستگاه ها را در یک شبکه اعم از اینترنت عمومی یا یک اینترنت شرکتی قرار دهد.

  • OpenID

یک پروتکل احراز هویت استاندارد و غیر متمرکز است و این امکان را برای کاربران فراهم می کند تا با استفاده از یک سرویس ثالث، توسط سایت های همکار تایید شوند و نیاز وب مستر ها را به سیستم های ورود به سیستم تبلیغاتی خاص خود برطرف کنند و به کاربران امکان می دهد بدون نیاز به داشتن یک شناسه رمز عبور جداگانه، به چندین وب سایت نامربوط وارد شوند.

  • OAuth

یک چارچوب احراز هویت است که به برنامه های کاربردی امکان دسترسی محدود به حساب های کاربری در یک سرویس وب HTTP، مانند GitHub ، Facebook و google را می دهد.

  • RADIUS

(Remote Authentication Dial in Service User) یک پروتکل شبکه است که مدیریت تایید هویت، برای کاربرانی که به یک سرویس شبکه متصل شده اند را ارائه می دهد.

پروتکل های مشابه SAML:

مزایای پروتکل SAML

پروتکل SAML مجموعه ای از مزایای ویژه ای را برای کاربران و سازمان ها فراهم می کند. از میان این مزایا، کاهش پیچیدگی در استفاده از چندین برنامه وب به طور هم زمان به عنوان یکی از مهم ترین آنها برجسته است. مزایای ویژه دیگر شامل موارد زیر می شود:

  • بهبود تجربه کاری

استفاده از پروتکل SAML نه تنها ورود به برنامه ها و سامانه ها را آسان می کند، بلکه کاربران را در بهره وری بیشتر نیز یاری می رساند. این به آن دلیل است که کاربران به راحتی به ابزار های مورد نیاز برای انجام وظایف خود دسترسی پیدا می کنند.

  • کاهش خطر از دست رفتن اطلاعات اکانت و اعتبارنامه

داشتن حساب های کاربری متعدد در بیشتر مواقع منجر به فراموشی پسورد توسط افراد می شود و یا حتی در شرایط بد تر، افراد ممکن است پسورد ها را یادداشت کنند که خطر سرقت اطلاعات افزایش می یابد. اما با استفاده از پروتکل SAML کاربران فقط نیاز به یک یک ترکیب نام کاربری و رمز عبور دارند.

  • افزایش امنیت

پروتکل SAML یک تایید اعتبار واحد را از یک ارائه دهنده هویت امن ارائه می دهد و اطلاعات هویتی کاربران را به ارائه دهندگان خدمات و سرویس انتقال می دهد. این جریان اطمینان می دهد که مدارک هویتی تنها به طور مستقیم ارسال می شوند و ریسک هایی مانند حملات فیشینگ یا سرقت اطلاعات اکانت را به حداقل می رساند.

  • کاهش هزینه ها

پروتکل SAML به صرفه جویی قابل توجهی در زمان مدیران منابع میکند، چرا که به شما کمک می کند درخواست های پشتیبانی و بازنشانی پسورد را کاهش دهید. همچنین با کمک به حداقل رساندن هزینه های توسعه که اغلب با روش های احراز هویت اختصاصی اتفاق می افتد، اقتصادی تر می شود.

  • مدیریت ساده تر کاربران

با وجود کارمندانی که از چندین برنامه مختلف استفاده میکنند و می تواند برای ادارات فناوری اطلاعات مشکل ساز باشد که باید تغییرات در حقوق دسترسی کارمندان را مدیریت کنند، به خصوص در صورت تغییر نقش کارمندان یا جذب افراد جدید به شرکت است.

با استفاده از پروتکل SAML، امکان بهره برداری از این مزایا و بهره وری بهتر در سیستم ها و سرویس های آنلاین فراهم می شود.

مزایای پروتکل SAML

آیا پروتکل SAML آسیب پذیر است؟

SAML یک پروتکل امنیتی برای تبادل اطلاعات هویتی و اجازه دسترسی استفاده می شد. این پروتکل طراحی شده تا امکان استفاده از آن در محیط های مختلف و برای موارد متعددی را فراهم کند. طراحان SAML هنگام توسعه این پروتکل با در نظر گرفتن انعطاف پذیری و قابلیت اطمینان بالا عمل کرده اند.

در ساختار SAML، ارسال Signature به تنهایی برای اعتبار سنجی کافی نیست و باید همراه با محتوای content To sign ارسال شود. این رویکرد به نظر می رسد که ممکن است انعطاف پذیری را کاهش دهد. اگر از روش دیگری استفاده می شد و signature به صورت جداگانه ارسال میشد، ممکن بود که ساختار و انتقال اطلاعات به شکلی ساده تر انجام شود.

با این حال، انتخاب طراحان SAML برای جای دادن تمام اطلاعات در یک فایل XML به سادگی و انعطاف پذیری بیشتر در ارتباط های میان سرور و مشتری منجر شده است. این انتخاب به معنای این است که می توان تمام اطلاعات مرتبط با هویت و اجازه دسترسی را در یک فایل قرار داد و به سادگی آن را انتقال داد.

به طور خلاصه، امضا و اعتبار سنجی فایل های XML دشوار است؛ اما ابزار ها و روش هایی وجود دارند که این چالش را برطرف می کنند. شواهد نیز نشان دهنده این است که این مسئله امنیتی به شدت جدی است. به نظر می رسد تمام پروتکل هایی که از رویکرد های مشابه با SAML استفاده میکنند، در معرض آسیب پذیری های امنیتی قوی هستند.

چطور آسیب پذیری های SAML را کاهش دهیم؟

جهت کاهش آسیب پذیری ها، به منظور افزایش امنیت در مسائل امنیتی، لازم است فرایند ارزیابی پایداری قبل از پردازش فایل های XML انجام شود. به طور کلی، برای ارزیابی امضا به جای استفاده از روش های ارزیابی مبتنی بر بایت، می توان مراحل زیر را دنبال کرد:

ارزیابی پایداری round-trip: در این مرحله، فایل XML باید به صورت کامل تجزیه و تحلیل شود و سپس مجددا ترکیب شود. این عملیات برای اطمینان از اینکه اطلاعات در هنگام تجزیه و تحلیل فایل گم نشده باشد و همچنین تغییرات ناخواسته در فایل ایجاد نشده باشد، انجام می شود.

انجام مجدد واکاوی فایل XML: پس از مرحله اول، فایل XML مجددا باید تجزیه و تحلیل شود. این اقدام از جهت اطمینان از صحت محتوای فایل بسیار مهم است.

ایجاد canonical XML: در این مرحله، یک نسخه کانونیکال از فایل XML ایجاد می شود. این نسخه با استفاده از قوانین و تبدیلات پیچیده تر از XML design، بازسازی می شود. این کار از جهت حفظ یکنوایی و تبدیل محتوای XML به شکل استاندارد و تعیینی مهم است.

همانطور که گفته شد، مراحل به شدت پیچیده بوده و از این پیچیدگی ها می توان خطاها و مشکلات امنیتی به وجود آورد. به همین دلیل، انجام صحیح و دقیق این مراحل ضروری است تا آسیب پذیری ها جلوگیری شود و امنیت اطلاعات حفظ شود.

چطور آسیب پذیری های SAML را کاهش دهیم؟

جمع بندی 

در پایان، می‌توان گفت که SAML به‌عنوان یک استاندارد جهانی، نقش بسیار مهمی در تسهیل ارتباطات ایمن بین برنامه‌ها و سرویس‌ها ایفا می‌کند. با استفاده از این پروتکل، سازمان‌ها می‌توانند از یکپارچگی در احراز هویت کاربران خود بهره‌مند شوند و تجربه‌ای راحت‌تر و امن‌تر برای کاربران فراهم کنند. بهره‌گیری از SAML نه تنها امنیت را افزایش می‌دهد، بلکه به ساده‌سازی فرآیندهای احراز هویت و کاهش پیچیدگی‌های مدیریتی نیز کمک می‌کند. در دنیای امروز که نیاز به ارتباطات امن و یکپارچه بیشتر از همیشه حس می‌شود، درک و استفاده صحیح از SAML می‌تواند به‌عنوان یک گام اساسی در مسیر امنیت دیجیتال تلقی شود.

Single Sign-On چیست؟

Single Sign-On چیست؟

Single Sign On (SSO) یک سرویس احراز هویت است که به کاربر اجازه می دهد با یک بار استفاده از اطلاعات لاگین مثلا نام کاربری و رمز عبور  بتواند به چندین اپلیکیشن دسترسی داشته باشد. افراد، شرکت ها و سازمان های کوچک و متوسط می توانند از SSO برای سهولت مدیریت اطلاعات اکانت متعدد استفاده کنند. SSO به کاربران این امکان را می دهد تا بتوانند به چندین اپلیکیشن لاگین کنند، بدون اینکه نیاز به یادآوری پسورد برای هر کدام داشته باشند. در ادامه این مطلب با ما همراه باشید تا به بررسی جامع این موضوع بپردازیم.

SSO چیست؟

Single Sign on یا احراز هویت یکپارچه چیست؟

SSO یک راهکار احراز هویتی امن است که به کاربران اجازه می دهد تنها با استفاده از یک مجموعه داده ای برای احراز هویت، هم بتوانند بدون اتلاف وقت و انرژی به سایت ها و اپلیکیشن های مختلف وارد شوند و همچنین از دردسر های فراموشی پسورد نیز پیشگیری شود.
Single Sign On یا شناسایی یگانه (SSO) یک راهکار احراز هویت است که به کاربران اجازه می‌دهد تنها با یک بار ورود به سیستم، به چندین سرویس، اپلیکیشن، یا وبسایت دسترسی پیدا کنند. در این روش، پس از وارد کردن یک نام کاربری و پسورد در ابتدا، کاربر نیازی به وارد کردن مجدد اطلاعات در هر مرحله و برای هر سرویس ندارد. SSO بر اساس ایجاد یک رابطه اعتماد بین ارائه‌دهنده هویت (مانند گوگل یا فیسبوک) و ارائه‌دهنده سرویس (مانند وبسایت‌ها یا اپلیکیشن‌ها) عمل می‌کند. این راهکار موجب صرفه‌جویی در وقت و کاهش فراموشی رمز عبور می‌شود.
در سیستم SSO، مکانیزم احراز هویت به گونه‌ای طراحی شده که از طریق گواهینامه‌ها و پروتکل‌های امنیتی، اطمینان حاصل می‌شود که هویت کاربر به طور ایمن به تمامی سرویس‌های مرتبط منتقل می‌شود. این سیستم امنیت را بهبود می‌بخشد، زیرا کاربران می‌توانند از پسوردهای قوی‌تر و پیچیده‌تر استفاده کنند، بدون اینکه نگران به‌خاطر سپردن چندین پسورد برای سرویس‌های مختلف باشند.

Single Sign-on یا شناسایی یگانه (SSO) چیست؟

شناسایی یگانه یا همان SSO، یک مکانیزم و راهکار احراز هویتی است که باعث می شود با یکبار ورود به سیستم و لاگین کردن در این سرویس، احراز هویت کاربر به تمامی وبسایت ها و اپلیکیشن های موجود در آن سرویس انجام شود و دیگر نیاز نباشد که هر دفعه و در هر مرحله، نام کاربری و پسورد وارد شود که همین، منجر به صرفه جویی در انرژی و وقت کاربران می شود.

Single Sign-on چطور کار می‌کند؟

در حالت عادی، زمانی که می خواهید وارد سایت یا اپلیکیشنی شوید که نیاز به احراز هویت دارید، ابتدا باید نام کاربری و پسورد خود را وارد کنید تا اپلیکیشن یا سامانه مورد نظر اطلاعات شما را با اطلاعات پایگاه داده ای خودش تطبیق دهد و سپس به شما اجازه ورود دهد؛ ولی در حالت SSO، احراز هویت شما به جای نام کاربری و پسورد شما، به اعتماد بین دامنه ها و نرم افزار ها بستگی دارد و نیاز نیست که شما هر بار نام کاربری و پسورد خود را وارد کنید و احراز هویت شما بر اساس اعتبار سرویس ارائه دهنده هویت به صورت خودکار انجام می شود.
Single Sign-on، بر مبنای یک رابطه اعتماد بین اپلیکیشن (ارائه دهنده سرویس) و ارائه دهنده هویت (مانند گوگل) عمل می کند که بر پایه یک گواهینامه بین ارائه دهنده سرویس و ارائه دهنده هویت برقرار می شود به طوری که شما برای احراز هویت در یک نرم افزار یا وبسایت، فقط کافی است نام کاربری و پسورد خود را یک بار ثبت کنید؛ Single Sign On اطلاعاتی که شما وارد کردید را با مخزن اطلاعات کاربران مقایسه کرده و در صورت صحت و تایید اطلاعات، ورود و اجازه دسترسی کاربر در سامانه SSO مجاز می شود و پس از این، ورود کاربر به تمام وبسایت ها و اپلیکیشن های متصل به این سرویس مجاز اعلام می شود و تا زمانی که شما در داخل این سرویس لاگین هستید، نیاز به وارد کردن نام کاربری و پسورد نخواهد بود.

مزایای سرویس SSO

سرویس Single Sign-on یا همان SSO، با اینکه بسیار ساده و آسان می آید ولی از امتیاز امنیتی بالایی برخوردار است و شاید برای شما تعجب آور باشد که چگونه یک سرویس می تواند با یک پسورد و فقط یک بار استفاده از آن، از استفاده چندین پسورد مختلف و مکرر امن تر باشد؛ با ما همراه باشید تا به دلایلی که SSO را انتخابی ایمن تر و بهتری می سازند بپردازیم:
مزایای سرویس SSO

پسورد قوی

در صورت استفاده از سرویس های SSO، به خاطر سپردن پسورد ها و نام های کاربری لزومی ندارد و کاربران می ‌توانند برای تامین امنیت حساب‌های خود از پسورد های پیچیده و قدرتمند تری که حفظ کردن آن‌ها شاید دشوار باشد، استفاده کنند.

پسورد های مختلف و متنوع

کاربران از به خاطر سپردن و استفاده کردن از پسورد و نام کاربری های متفاوت برای اپلیکیشن های متفاوت، خسته می شوند و در نتیجه ترجیح می‌دهند برای تمام حساب‌های کاربری خود، از پسورد و نام کاربری واحد و یکسانی استفاده کند.
این کار مشکلات و خطرات امنیتی زیادی ره به دنبال دارد؛ زیرا استفاده از پسورد یکسان برای تمام سرویس‌ها، یعنی تمام سرویس‌ها به اندازه سرویسی امنیت دارند که از پایین‌ترین سطح حفاظت از پسورد برخوردار است! بنابراین، اگر پایگاه داده‌های آن سرویس مذکور به خطر بیافتد، مهاجمان می ‌توانند از پسورد کاربر برای دسترسی به تمام سرویس‌های مورد استفاده او، بهره ببرند ولی سامانه Single Sign On با ارائه امکان ورود یکپارچه به سیستم، این خطر را رفع می‌کند.

اجرای بهتر خط مشی های پسورد

Single Sign On به متخصصین حوزه IT این اجازه را می‌دهد که قوانین مربوط به امنیت پسورد را به سادگی اعمال کنند؛ برای مثال، برخی از سازمان ‌ها از کاربران خود می خواهند که پسورد خود را به صورت دوره‌ای تغییر دهند؛ با استفاده از SSO، تغییر دادن پسورد به فرایند ساده‌تری تبدیل می‌شود و به این ترتیب، کاربران به جای اینکه چندین پسورد را تغییر دهند، فقط یک رمز عبور تغییر می دهند.

احراز هویت چند عاملی 

احراز هویت چند عاملی یا همان MFA، به استفاده از بیش از یک عامل هویتی برای احراز هویت کاربر مربوط است؛ به عنوان مثال، کاربر علاوه بر وارد کردن نام کاربری و پسورد، شاید مجبور باشد از یک دستگاه USB استفاده کند یا کدی را وارد کند که روی گوشی موبایلش ظاهر می‌شود؛ برخورداری از یک شیء فیزیکی مانند دستگاه USB، که هویت کاربر را تایید می‌کند، پیش‌نیاز یک احراز هویت چند عاملی است و استفاده کردن از پروتکل احراز هویت چند عاملی، بسیار ایمن تر از یک پسورد واحد است بنابراین، کاربران با استفاده از سامانه SSO می‌توانند از این روش برای افزایش امنیت پسورد بهره‌مند شوند.

نکته واحد برای اجرای مجدد ورود رمز عبور

ادمین‌های شبکه می‌توانند پس از مدت زمانی مشخصی اعتبارنامه‌ ها را مجددا وارد کنند، و مطمئن شوند که کاربر همچنان از طریق همان دستگاه مورد استفاده برای ورود به سیستم، فعالیت می‌کند؛ این سامانه احراز هویت یکپارچه، یک مکان مرکزی نیز در اختیار ادمین ‌ها قرار می‌دهد تا به جای اعمال فرایند های مختلف روی اپلیکیشن‏های مختلف، فقط یک فرآیند مشخص را روی همه اپلیکیشن‌های داخلی اجرا کنند.

مدیریت اعتبار داخلی به جای حافظه خارجی

اپلیکیشن ها و سرویس‌های مختلف معمولا نام کاربری و پسورد کاربران خود را از راه دور و به شیوه مدیریت نشده ای ذخیره می‌کنند که این ممکن است امنیت کاربر را به خطر بیندازد؛ ولی با استفاده از SSO، نام کاربری و پسورد کاربر به حالت داخلی و در محیطی ذخیره می‌شوند که تیم IT قادر است آن را به روش بهتر و ایمن تری کنترل و مدیریت کند.

اتلاف زمان کمتر برای بازیابی رمز عبور 

استفاده از سامانه SSO، باعث کاهش اتلاف زمان تیم‌های فنی می‌شود زیرا متخصصین IT وقت کمتری را صرف پاسخگویی به کاربران در رابطه با بازیابی پسورد های متعدد مورد استفاده در برنامه‌های مختلف می‌کنند و همچنین، کاربران نیز زمان کمتری را صرف ورود به سامانه‌ها و اپلیکیشن ‌های مختلف می‌کنند؛ به این ترتیب استفاده از سامانه Single Sign On باعث افزایش بهره‌وری کسب‌وکار، و صرفه جویی در زمان می‌شود.
اتلاف زمان کمتر برای بازیابی رمز عبور 

تفاوت SSO با مکانیزم Central Authentication service) CAS) چیست؟

برای ورود به سیستم SSO، کاربران فقط یک بار احراز هویت می کنند، صرف نظر از اینکه پس از ورود اولیه به چه تعداد سرویس یا اپلیکیشن دسترسی پیدا کنند؛ شبکه، اطلاعات و هویت کاربران را به خاطر می سپارد و هر زمان که کاربران بخواهد به یک منبع دسترسی پیدا کنند از آن اطلاعات استفاده می کند؛ بنابراین یک سرویس SSO، دو مشکل عمده را برطرف می‌کند.

  1. دیگر نیاز نخواهد بود که کاربران چندین بار اطلاعات احراز هویت خود را وارد کنند.
  2. کاربران دیگر چندین مجموعه از اطلاعات احراز هویت را به خاطر نمیسپارند.

اما در CAS یا احراز هویت متمرکز، پروسه احراز هویت کمی متفاوت است؛ به طوری که ورود به سایر اپلیکیشن ها و وبسایت ‌ها به طور خودکار انجام نمی‌شود و کاربر باید برای به ورود به هر سایت، اطلاعات احراز هویت خود را وارد کند ولی با این حال، مزیت CAS این است که اطلاعات وارد شده، یکسان خواهد بود. سازوکار احراز هویت CAS تنها یک مشکل را برطرف می‌کند و آن هم این است که کاربران دیگر مجبور نخواهند بود چندین مجموعه از اطلاعات احراز هویت را به خاطر بسپارند.

فاکتورهای برقراری یک محیط امن

امروزه، پیدا کردن یک اپلیکیشن کاربردی که نیازهای امنیتی و کنترل دسترسی در آن وجود نداشته باشد کاری بسیار سخت و حتی غیر ممکن است؛ در دنیای اینترنت که تمامی ارتباطات، تراکنش های بانکی، تماس‌ ها، تبادلات و… بیشتر و بیشتر به سمت الکترونیکی ‌شدن حرکت می کنند، اثبات و حضور در اینترنت نیز مهم تر می شود؛ با گسترش دنیای تکنولوژی، IT و ارتباطات، امنیت به یکی از مهم‌ ترین مباحث و موضوعات در پروسه طراحی و مدیریت یک سازمان تبدیل شده و در تمام زیرساخت ها و سرویس‌های درون ‌سازمانی برای استفاده از خدمات اختصاصی باید به طریقی هویت آشکار سازی شود. به طور کلی، برای برقراری یک محیط امن، چند فاکتور و موضوع اساسی باید برقرار باشند، این فاکتورها عبارتند از:

جامعیت:

باید اطمینان حاصل شود که اطلاعات، صحیح و کامل هستند؛ این به معنی دست خوردگی و عدم تغییر پیغام و در نتیجه اطمینان از اینکه داده‌ها با اطلاعات مخربی همچون یک ویروس آلوده نشده‌ باشند، است.

محرمانگی:

اطمینان حاصل کردن از اینکه اطلاعات، فقط و تنها توسط افراد یا سازمانهای مجاز قابل استفاده بوده و هیچگونه فاش ‌سازی دیتا برای افراد غیر مجاز و تأیید هویت نشده، صورت نخواهد گرفت.

شناسایی و احراز هویت: 

هر دو گیرنده و فرستنده، باید از هویت طرف مقابل خود و حقیقت پیام ارسال یا دریافت شده مطمئن باشند.

انکارناپذیری: 

هیچ کدام از دو طرف ارتباط نباید بتوانند مشارکت خود را در ارتباط انکار کنند؛ یعنی تمام امکانات شبکه به راحتی در اختیار افراد مجاز قرار بگیرد و هیچکس نتواند در دسترسی به شبکه ایجاد اشکال کند.

سینگل ساین-آن

SSO چگونه کار می کند؟

SSO یک تمهید مدیریت هویت متحد است. استفاده از چنین سیستمی گاهی فدراسیون هویت نامیده می شود. Open Autorization (OAuth) فریم ورکی است که امکان استفاده از اطلاعات اکانت کاربر توسط سرویس های شخص ثالث مانند فیسبوک را بدون افشای پسورد کاربر فراهم می کند.OAuth به عنوان یک واسطه از طرف کاربر نهایی عمل کرده و یک توکن دسترسی در اختیار سرویس قرار می دهد که اجازه می دهد اطلاعات خاصی از اکانت به اشتراک گذاشته شود. هنگامی که یک کاربر تلاش می کند به یک اپلیکیشن از ارائه دهنده خدمات دسترسی پیدا کند، ارائه دهنده خدمات درخواستی را برای احراز هویت به ارائه دهنده هویت ارسال می کند. سپس ارائه دهنده خدمات، احراز هویت را تأیید کرده و کاربر وارد می شود.

در یک وب سرویس Single Sign On پایه، یک ماژول ایجینت در سرور اپلیکیشن، اطلاعات احراز هویت خاص را برای یک کاربر از یک پالیسی سرور اختصاصی SSO دریافت کرده و کاربر را از طریق یک بانک کاربر، مانند LDAP، احراز هویت می‌کند. این سرویس، کاربر نهایی را برای تمام اپلیکیشن هایی که مجوزشان به کاربر داده شده است، احراز هویت می‌کند و درخواست‌های پسورد بعدی برای اپلیکیشن ‌های دیگر در همان جلسه را حذف می‌کند.

انواع تنظیمات SSO

برخی از سرویس های SSO از پروتکل هایی مانند Kerberos یاSAML استفاده می کنند.

  • در یک راه اندازی مبتنی بر Kerberosپس از ارائه اطلاعات اکانت توسط کاربر، یک تیکت TGT صادر می شود. TGT تیکت های سرویس را برای سایر اپلیکیشن هایی که کاربر می‌خواهد به آنها دسترسی داشته باشد فرا می خواند، بدون اینکه از کاربر بخواهد اطلاعات اکانت را دوباره وارد کند.
  • SAML یک استاندارد زبان نشانه گذاری توسعه پذیر است که تبادل اطلاعات احراز هویت کاربر و مجوز را در دامنه های امن تسهیل می کند. سرویس‌های SSO مبتنی بر SAML ارتباطات بین کاربر، ارائه‌دهنده هویت – که فهرست کاربر را نگه داری می کند – و ارائه‌دهنده خدمات را شامل می شود.
  • SSO مبتنی بر کارت هوشمند از کاربر نهایی می خواهد که برای اولین لاگین از کارتی استفاده کند که اطلاعات اکانت را در خود دارد. پس از استفاده از کارت، کاربر مجبور نیست نام کاربری یا پسورد را دوباره وارد کند. کارت‌های هوشمند SSO گواهی‌ها و یا پسوردها را در خود ذخیره می‌کنند.

خطرات امنیتی SSO

اگرچه Single Sign On برای کاربران یک راحتی محسوب می شود، اما خطراتی را برای امنیت سازمان ایجاد می کند. مهاجمی که کنترل اطلاعات SSO کاربر را به دست می‌آورد، به هر اپلیکیشنی که کاربر اجازه دسترسی به آن را دارد، دسترسی پیدا می‌کند و میزان آسیب احتمالی را افزایش می‌دهد.

به منظور جلوگیری از دسترسی مخرب،SSO باید با ناظر هویت لینک شود. همچنین برای بهبود امنیت، سازمان ها می توانند از احراز هویت دو-مرحله ای (2FA) یا احراز هویت چند-عاملی در کنار SSO استفاده کنند.

 SSOاجتماعی

گوگل، لینکدین، اپل، توییتر و فیسبوک خدمات محبوب SSO را ارائه می دهند که به کاربران نهایی امکان می دهد با اطلاعات احراز هویت رسانه های اجتماعی خود به اپلیکیشن های شخص ثالث لاگین کنند. اگرچه Single Sign On اجتماعی یک راحتی برای کاربران محسوب می شوند اما می توانند خطرات امنیتی ایجاد کنند زیرا یک نقطه خرابی واحد ایجاد می کنند که می توانند توسط مهاجمان مورد سوء استفاده قرار گیرند.

بسیاری از متخصصان امنیتی به کاربران نهایی توصیه می‌کنند از استفاده از سرویس‌های SSO اجتماعی خودداری کنند زیرا وقتی مهاجمان کنترل اطلاعاتSSO کاربر را به دست می‌آورند، می‌توانند به سایر اپلیکیشن‌هایی که از اطلاعات یکسانی استفاده می‌کنند دسترسی داشته باشند.

 SSOاجتماعی

SSO سازمانی

نرم افزار و سرویس های سازمانی (eSSO)، پسورد منیجرهایی هستند که شامل بخش های کلاینت و سرور می باشند و کاربر را از طریق ارسال مجدد اطلاعات اکانت به اپلیکیشن های مورد نظر لاگین میکنند. این اطلاعات اکانت ها تقریبا همیشه نام کاربری و پسورد هستند. این اپلیکیشن ها برای کار با سیستم eSSO نیازی به تغییر ندارند.

مزایای SSO چیست

از مزایای SSO می توان به موارد زیر اشاره کرد:

  • کاربران باید پسورد و نام کاربری کمتری را برای هر اپلیکیشن به خاطر بسپارند و مدیریت کنند.
  • فرآیند ثبت نام و استفاده از اپلیکیشن ها ساده شده است – نیازی به وارد کردن مجدد پسورد نیست.
  • حملات فیشینگ کاهش می یابد.
  • تیم های پشتیبانی آی تی شکایت یا مشکل کمتری در رابطه با پسورد دریافت خواهند کرد.

معایب SSO

  • سطوح خاصی از امنیت را که ممکن است هر اپلیکیشن برای لاگین به آن نیاز داشته باشد در اختیار قرار نمی دهد.
  • اگر دسترسی از بین برود، کاربران از تمام سیستم های متصل به Single Sign On خارج می شوند.
  • اگر کاربران غیرمجاز دسترسی پیدا کنند، می توانند به بیش از یک اپلیکیشن دسترسی داشته باشند.

فروشندگان SSO

فروشندگان مختلفی محصولات، خدمات و ویژگی های SSO را ارائه می دهند. فروشندگان SSO شامل موارد زیر هستند:

  • Rippling به کاربران امکان می دهد از چندین دستگاه وارد اپلیکیشن های ابری شوند.
  • Avatier Identity Anywhere SSO برای پلتفرم های مبتنی بر کانتینر داکر است.
  • OneLogin by One Identity یک پلتفرم مدیریت دسترسی و هویت ابری است که از SSO پشتیبانی می کند.
  • Okta ابزاری با قابلیت SSO است. Okta همچنین از 2FA پشتیبانی می کند و در عمدتا توسط سازمان ها استفاده می شود.

فروشندگان SSO

جمع بندی

Single Sign-on یا شناسایی یگانه (SSO) یک راهکار احراز هویت است که به کاربران اجازه می‌دهد تنها با یک بار ورود به سیستم، به چندین سرویس، اپلیکیشن، یا وبسایت دسترسی پیدا کنند. در این روش، پس از وارد کردن یک نام کاربری و پسورد در ابتدا، کاربر نیازی به وارد کردن مجدد اطلاعات در هر مرحله و برای هر سرویس ندارد. SSO بر اساس ایجاد یک رابطه اعتماد بین ارائه‌دهنده هویت (مانند گوگل یا فیسبوک) و ارائه‌دهنده سرویس (مانند وبسایت‌ها یا اپلیکیشن‌ها) عمل می‌کند. این راهکار موجب صرفه‌جویی در وقت و کاهش فراموشی رمز عبور می‌شود.
در سیستم SSO، مکانیزم احراز هویت به گونه‌ای طراحی شده که از طریق گواهینامه‌ها و پروتکل‌های امنیتی، اطمینان حاصل می‌شود که هویت کاربر به طور ایمن به تمامی سرویس‌های مرتبط منتقل می‌شود. این سیستم امنیت را بهبود می‌بخشد، زیرا کاربران می‌توانند از پسوردهای قوی‌تر و پیچیده‌تر استفاده کنند، بدون اینکه نگران به‌خاطر سپردن چندین پسورد برای سرویس‌های مختلف باشند. شرکت داریا، وارد کننده محصولات اورجینال امنیت شبکه برند های فورتی نت، سیسکو و سوفوس بوده و شما را در تامین، حفظ و تقویت امنیت شبکه تان یاری می کند. شما می توانید برای دریافت مشاوره رایگان و خرید محصولاتی همچون فایروال فورتی گیت، با کارشناسان ما در ارتباط باشید.

حمله Tailgating چیست؟

حمله Tailgating چیست؟

ما در این مطلب به حمله Tailgating یا حمله دنباله روی که یکی از انواع حملات مهندسی به حساب می آید می پردازیم که در آن، مهاجم که فردی غیر مجاز است، به دنبال یک فرد مجاز که یک هویت احراز شده دارد، به یک محیط ممنوع وارد شده و دسترسی می یابد و سپس به مختل هارد عملکرد شبکه یا نصب بدافزار و… می پردازد.

حمله دنباله روی چیست؟

حمله دنباله روی (Tailgating)، یک رخنه امنیتی است که یک کاربر احراز هویت نشده (غیر مجاز)، با دنبال کردن یک فرد مجاز، به یک محیط کنترل شده دسترسی پیدا می کند؛ این نوع حمله، امنیت فیزیکی یک سازمان را مورد هدف قرار می دهد و بجای آسیب پذیری های دیجیتالی، از رفتار ها و خطایای انسانی سوء استفاده می کند.

این نوع حمله می تواند به دنباله حملات دیگری نیز مانند بدافزار، فیشینگ و… رخ بدهد؛ همچنین در برخی موارد، مهاجمان با استفاده از Tailgating به یک شبکه نفوذ می کنند تا اعتماد پرسنل آن سازمان را جلب کنند تا بتوانند از آن ها برای اهداف شرورانه خود سوء استفاده کنند. جالب است بدانید این حمله با استفاده از تکنیک های مختلفی صورت می گیرد که در ادامه به انواع حمله سایبری Tailgating یا دنباله روی می پردازیم:

تکنیک “hold the door”

در هنگام اجرای این تکنیک، مهاجم تظاهر می کند که یک همکار یا یک فرستنده است که کارت شناسایی خود را فراموش یا گم کرده است و از آنان درخواست می کند که راه دسترسی را برایش باز نگه دارند؛ اگر یکی از کارکنان آن سازمان به اندازه کافی آگاه نباشد و به این فرد که در واقع یه مهاجم است اعتماد کند، کار خواسته شده از او را انجام خواهد داد و راه دسترسی را برای مهاجم با خواهد کرد.

حمله دنباله روی چیست؟

مهاجم تظاهر می کند که یک فروشنده یا یک تحویل دهنده است

در هنگام اجرای این تکنیک، مهاجم برای جلوگیری از شکاک شدن بقیه و سوء ظن نسبت به او، لباس فرم مخصوص یک فروشنده یا تحویل دهنده را می پوشد و پس از ورود موفقیت آمیز، می تواند بر روی سیستم ها بد افزار نصب کند، از اطلاعات قربانی کپی بگیرد و …

مهاجم یک دستگاه را قرض می گیرد

ممکن است مهاجم از یکی از کارکنان درخواست کند که اجازه بدهد برای مدت کوتاهی از لپ تاپ یا گوشی هوشمند او استفاده کند و این بخاطر این است که شارژ باتری دستگاه او تمام شده؛ پس از دریافت دستگاه از یکی از کارکنان آن سازمان، مهاجم می تواند از اطلاعات محرمانه کپی بگیرد یا یک بدافزار مخرب بر روی آن سیستم نصب کند.

چه کسانی بیشتر در خطر حمله Tailgating هستند؟

کارکنانی که در مقابل حمله دنباله روی آسیب پذیر هستند، معمولا آن کارکنانی هستند که نسبت به امنیت شبکه آگاه نبوده و به راحتی به هرکسی اعتماد می کنند؛ و همچنین پرسنل تازه کار و جدید که در رابطه با پروتکل های امنیتی شبکه آموزش ندیده اند بیشتر مورد توجه و هدف مهاجمان در این نوع حمله قرار می گیرند زیرا فریب آنها نسبت به کارکنانی که با تجربه تر و آگاه تر هستند، ساده تر و آسان تر است.

سازمان هایی که اطلاعات حساس زیادی را در خود جای داده اند، معمولا بیشتر مورد هدف حمله Tailgating قرار می گیرند؛ برای مثال، موسسات مالی که سرمایه گذاری ها و داده های مشتریان خود را مدیریت می کنند، چشم انداز های مطلوبی برای مجرمان سایبری که به دنبال منافع مالی هستند محسوب شده و همچنین ارائه دهندگان مراقبت های بهداشتی نیز در این دسته قرار می گیرند زیرا سوابق بیماران حاوی اطلاعات شخصی ارزشمند بوده و مهاجمان می توانند به راحتی از آن بهره برداری کنند.

چه کسانی بیشتر در خطر حمله Tailgating هستند؟

چگونه نفوذ های متوالی بر امنیت سازمان تاثیر منفی می گذارد؟

یک مهاجم برای دسترسی به اطلاعات محرمانه یا حمله سایبری به زیرساخت سازمان، می تواند از روش Tailgating استفاده کند که ممکن است خسارت مالی میلیون دلاری برای سازمان به بار آورد؛ نفوذ مهاجم، می تواند با استفاده از یک دستگاه به اطلاعات خصوصی شرکت یا سرور شبکه سازمانی دسترسی پیدا کند و یا عملکرد و بهره وری یک سیستم را مختل کند.

راهکار های پیشگیری از رفع آسیب پذیری ها

قطعا آگاهی، اولین قدم برای دفاع و جلوگیری از حملات Tailgating است و درک و پیشبینی نشانه های این حملات قبل از رخ دادن آنها، بسیار ضروری و حیاتی است؛ در ادامه به چند تا از روش های پیشگیری از حملات دنباله روی می پردازیم:

کنترل دسترسی با حساسیت بالا

بارگذاری سیستم های کنترل دسترسی الکتریکی که برای ورود نیاز به احراز هویت کاربری دارند، حمله دنباله روی را بسیار دشوار تر می کند.

آموزش دادن به کارکنان در رابطه با امنیت شبکه

جلسات منظم آموزشی در رابطه با امنیت سایبری و استراتژی های تشخیص حملات مهندسی اجتماعی برای کارکنان سازمان، باعث می شود که پرسنل به درک اینکه هر کدام از آنها نقش مهمی در حفظ امنیت سازمانی دارند برسند.

مرز های فیزیکی

کار گذاشتن مرز های فیزیکی مانند فایروال، لایه های بیشتری بین محیط های عمومی و خصوصی که دارای محدودیت هایی هستند ایجاد می کنند و مشکلاتی را برای مهاجمان ایجاد می کنند و از دسترسی های غیر مجاز جلوگیری می کنند.

چگونه نفوذ های متوالی بر امنیت سازمان تاثیر منفی می گذارد؟

سیستم مدیریت بازدید کنندگان

شما می توانید به بازدید کنندگان کد های رنگی واضح که به طور دقیق زمان حضور و بازدید آنها را نمایش می دهد اختصاص دهید؛ این کار باعث می شود که ببینید بازه بازدید هر کاربر چه زمانی باید تمام شود و احتمال ماندن طولانی تر از زمان مورد نظر را کاهش می یابد؛ همچنین این نشان ها می توانند نیاز کاربران را به اسکورت مشخص کنند تا از مجاز بودن دسترسی کاربران اطمینان حاصل شود.

آپدیت مکرر خط مشی ها

امنیت شبکه بایستی به طور مکرر مورد بررسی قرار بگیرد و در صورت نیاز تقویت شود؛ زیرا که راهکار های حمله های مهاجمان پیشرفت می کند و تکامل می یابد و به همراه آن، باید امنیت سازمانی نیز قدرتمند تر شود که یکی از ضرورت هایش، آپدیت بودن همه چیز است.

تعامل از مدیریت سطح بالا

رهبر سازمان باید “امنیت” را اولویت اول سازمان قرار داده و به طور فعالانه، فرهنگی را ترویج دهد که همه ی کارکنان، نه فقط تیم IT، نسبت به برقراری و حفظ امنیت شبکه احساس مسئولیت کنند؛ استاندارد هایی باید برای همه کارکنان تعیین شود که همه از آن پیروی کنند تا منجر به تشکیل محیطی شود که در آن شیوه های امنیتی در کل سازمان مورد احترام و تقلید قرار می گیرند. راهکار امنیتی ZTNA یک هزینه عالی برای جلوگیری از نفوذ بد افزارها به شمار می روند.

برای داشتن اطلاعات بیشتر در رابطه با Zero Trust Network Access یا ZTNA چیست؟ کلیک کنید.

جمع بندی

ما در این مطلب، به موضوع حمله Tailgating یا دنباله روی که یکی از حملات مهندسی اجتماعی است، پرداختیم و دریافتیم که آمادگی و پیشگیری از این حملات، نقش بسیار مهم و حیاتی را در رابطه با امنیت شبکه دارد. شرکت داریا؛ با ارائه تجهیزات امنیت شبکه از جمله برند های فورتی نت، سیسکو و سوفوس است که محصولات اورجینال را با ضمانت اصل بودن و به همراه لایسنس در اختیار مشتریان خود قرار می دهد؛ شما می توانید برای دریافت اطلاعت بیشتر در رابطه با امنیت شبکه و خرید فایروال، با کارشناسان ما در ارتباط باشید.

رمزگذاری-Encryption-چیست؟

رمزگذاری چیست؟

رمزگذاری (Encryption) چیست؟ یکی از مؤثرترین روش‌ها برای اطمینان از امنیت داده‌ها، رمزگذاری است. رمزگذاری فرآیندی است که طی آن اطلاعات به شکل غیرقابل فهم تبدیل می‌شود تا تنها افراد مجاز بتوانند به آن دسترسی داشته باشند. این تکنولوژی که زمانی تنها در اختیار دولت‌ها و سازمان‌های امنیتی بود، اکنون به ابزاری ضروری برای کسب‌وکارها و کاربران عادی تبدیل شده است. در این مطلب، به بررسی ماهیت، کارکردها، و اهمیت رمزگذاری در حفاظت از داده‌ها می پردازیم؛ با ما همراه باشید.
رمزگذاری چیست؟

رمزگذاری یا رمزنگاری نوعی امنیت داده است که در آن اطلاعات به متن رمزی تبدیل می شود. فقط افراد مجاز دارای کلید می توانند کد را رمزگشایی کرده و به اطلاعات متن اصلی دسترسی داشته باشند.

رمزگذاری روشی برای پنهان کردن داده ها است به طوری که فقط اشخاص مجاز می توانند اطلاعات را درک کنند. در اصطلاح فنی، این فرآیند تبدیل متن ساده قابل خواندن توسط انسان به متن غیرقابل درک است که به عنوان متن رمزی نیز شناخته می شود. به عبارت ساده تر، رمزگذاری داده های قابل خواندن را می گیرد و آن را طوری تغییر می دهد که تصادفی به نظر برسد. رمزگذاری مستلزم استفاده از یک کلید رمزنگاری است: مجموعه ای از مقادیر ریاضی که هم فرستنده و هم گیرنده پیام رمزگذاری شده روی آن توافق دارند.

به عبارت ساده‌تر، رمزگذاری راهی برای غیرقابل خواندن کردن داده‌ها برای یک شخص غیرمجاز است. این امر به خنثی کردن مجرمان سایبری کمک می کند، که ممکن است از ابزارهای بسیار پیچیده برای دسترسی به یک شبکه شرکتی استفاده کرده باشند، فقط برای اینکه بفهمند داده ها غیرقابل خواندن و در نتیجه بی فایده هستند.

رمزگذاری نه تنها محرمانه بودن داده‌ها یا پیام‌ها را تضمین می‌کند، بلکه اعتبار و یکپارچگی را نیز فراهم می‌کند و ثابت می‌کند که داده‌ها یا پیام‌های زیربنایی به هیچ وجه از حالت اولیه خود تغییر نکرده‌اند.

رمزگذاری چیست؟

رمزگذاری سرتاسری یا End to End encryption چیست؟

در E2EE، هر کاربر دارای یک جفت کلید رمزنگاری است: یک کلید عمومی و یک کلید خصوصی. کلید عمومی برای رمزگذاری اطلاعات به کار می‌رود و بین کاربران به اشتراک گذاشته می‌شود، اما کلید خصوصی که برای رمزگشایی اطلاعات استفاده می‌شود، تنها در اختیار خود کاربر است و هرگز به اشتراک گذاشته نمی‌شود.

  1. رمزگذاری در مبدأ: وقتی یک پیام ارسال می‌شود، داده‌ها با استفاده از کلید عمومی گیرنده رمزگذاری می‌شوند.
  2. انتقال امن: داده‌ها به صورت رمزگذاری‌شده از طریق شبکه منتقل می‌شوند. در این حالت، حتی اگر داده‌ها توسط شخص ثالثی رهگیری شوند، به دلیل رمزگذاری بودن، غیرقابل فهم خواهند بود.
  3. رمزگشایی در مقصد: تنها گیرنده‌ی نهایی که کلید خصوصی مربوطه را دارد، می‌تواند داده‌ها را رمزگشایی کرده و به محتوای اصلی دسترسی پیدا کند.

رمزگذاری چگونه کار می کند؟

هنگامی اطلاعات یا داده ها از طریق اینترنت به اشتراک گذاشته می شود، این داده از یک سری دستگاه های شبکه در سراسر جهان که بخشی از اینترنت عمومی را تشکیل می دهند، عبور می کنند. هنگامی که اطلاعات در شبکه اینترنت عمومی حرکت می کنند، ممکن است توسط هکر ها به خطر بیفتد یا به سرقت برود. برای جلوگیری از این امر، کاربران می توانند نرم افزار یا سخت افزار خاصی را برای اطمینان از انتقال امن داده ها یا اطلاعات نصب کنند. این فرآیند ها به عنوان رمزگذاری در امنیت شبکه شناخته می شوند.

رمزگذاری در طول زمان تکامل یافته است، به این صورت که از پروتکلی که فقط توسط دولت ها برای عملیات فوق محرمانه استفاده می شد تا سازمان ها برای اطمینان از امنیت و حریم خصوصی داده های خود، به یک امر ضروری روزمره تبدیل شده اند.

رمزگذاری چگونه کار می کند؟

چرا رمزگذاری مهم است؟

رمزگذاری در طول زمان به طور قابل توجهی تکامل یافته است. نمونه های اولیه رمزنگاری و تکنیک های مشابه رمزگذاری به تمدن های باستانی مانند مصریان و بین النهرین باز می گردد. رمزگذاری بعداً در زمان جنگ و تلاش‌های جاسوسی رایج شد و به طور مشهور با Enigma Machine، یک دستگاه رمزگذاری جنگ جهانی دوم که توسط آلمانی‌ها برای رمزگذاری پیام‌های مخفی استفاده می‌شد، مرتبط شد.

امروزه، رمزگذاری در حفاظت از داده‌های حساس حیاتی است، به‌ویژه زمانی که سازمان‌ها در حال انتقال به فضای ابری یا استفاده از محیط‌های ابری ترکیبی هستند. این تغییر اغلب منجر به پیچیدگی داده ها، از جمله گسترش داده ها و گسترش سطوح حمله می شود.

رمزگذاری به دلیل نقش حیاتی خود در حفاظت از اطلاعات و حریم خصوصی در دنیای دیجیتال، از اهمیت ویژه‌ای برخوردار است. در ادامه به دلایل اصلی اهمیت رمزگذاری اشاره می‌کنیم:

حفاظت از اطلاعات حساس: رمزگذاری تضمین می‌کند که داده‌های حساس، مانند اطلاعات مالی، سوابق پزشکی، و اطلاعات شخصی، تنها برای افراد مجاز قابل دسترسی هستند. این امر از افشای غیرمجاز و سوءاستفاده از این اطلاعات جلوگیری می‌کند.

مقابله با تهدیدات سایبری: با گسترش حملات سایبری و افزایش پیچیدگی این تهدیدات، رمزگذاری به عنوان یک لایه امنیتی اساسی عمل می‌کند. حتی اگر مهاجمان به داده‌ها دسترسی پیدا کنند، به دلیل رمزگذاری بودن، قادر به خواندن یا استفاده از آنها نخواهند بود.

حفظ حریم خصوصی: در عصری که نگرانی‌ها درباره حفظ حریم خصوصی به اوج خود رسیده است، رمزگذاری ابزاری موثر برای حفاظت از ارتباطات و اطلاعات شخصی افراد است. این امر به کاربران این اطمینان را می‌دهد که داده‌های آنها در برابر دسترسی‌های غیرمجاز محافظت می‌شود.

چرا رمزگذاری مهم است؟

رعایت الزامات قانونی: بسیاری از صنایع تحت مقررات سختگیرانه‌ای برای حفاظت از داده‌ها هستند. رمزگذاری یکی از الزامات اساسی برای رعایت این مقررات است و به سازمان‌ها کمک می‌کند تا از تحریم‌ها و مشکلات قانونی جلوگیری کنند.

اعتمادسازی: استفاده از رمزگذاری در سرویس‌های آنلاین و ارتباطات دیجیتال باعث افزایش اعتماد کاربران و مشتریان به این سرویس‌ها می‌شود. این اعتماد می‌تواند برای کسب‌وکارها به معنای افزایش رضایت مشتریان و وفاداری بیشتر باشد.

جلوگیری از نقض اطلاعات: رمزگذاری می‌تواند از نقض‌های اطلاعاتی جلوگیری کند که ممکن است هزینه‌های زیادی برای سازمان‌ها و افراد به دنبال داشته باشد. با رمزگذاری داده‌ها، حتی اگر یک سیستم یا شبکه به خطر بیفتد، اطلاعات همچنان غیرقابل استفاده برای مهاجمان خواهد بود.

به طور خلاصه، رمزگذاری یک ابزار کلیدی برای حفاظت از امنیت داده‌ها و حفظ حریم خصوصی در دنیای دیجیتال است و اهمیت آن در مقابله با انواع تهدیدات سایبری و حفظ اعتماد کاربران غیرقابل انکار است.

انواع رمزگذاری

هنگام راه اندازی یک سیستم برای رمزگذاری داده ها، یک تیم امنیتی باید تعیین کند که از کدام الگوریتم رمزگذاری برای رمزگذاری داده ها استفاده کند. با این حال، قبل از انجام این کار، تیم ابتدا باید در مورد نوع الگوریتم تصمیم بگیرد. دو نوع متداول عبارتند از متقارن و نامتقارن:

کلید های رمزگذاری متقارن (Symmetric encryption keys)

این الگوریتم‌ها که به عنوان رمزهای کلید مخفی یا خصوصی نیز شناخته می‌شوند، از یک کلید برای رمزگذاری و رمزگشایی داده‌ها استفاده می‌کنند. گاهی اوقات از کلید به عنوان یک راز مشترک یاد می شود زیرا فرستنده یا سیستم محاسباتی که رمزگذاری را انجام می دهد باید کلید مخفی را با تمام نهادهای مجاز برای رمزگشایی پیام به اشتراک بگذارد. رمزگذاری کلید متقارن معمولاً بسیار سریعتر از رمزگذاری نامتقارن است. پرکاربردترین رمز کلید متقارن استاندارد رمزگذاری پیشرفته (AES) است که برای محافظت از اطلاعات طبقه بندی شده توسط دولت طراحی شده است.

کلید های رمزگذاری نامتقارن (Asymmetric encryption keys)

رمزنگاری نامتقارن که با نام رمزنگاری کلید عمومی نیز شناخته می شود، روش نسبتا جدیدی است که از دو کلید متفاوت اما مرتبط برای رمزگذاری و رمزگشایی داده ها استفاده می کند. یک کلید مخفی و یک کلید عمومی است. کلید عمومی برای رمزگذاری داده ها و کلید خصوصی برای رمزگشایی و بالعکس استفاده می شود. امنیت کلید عمومی مورد نیاز نیست زیرا به صورت عمومی در دسترس است و می توان آن را از طریق اینترنت به اشتراک گذاشت.

امروزه، بسیاری از فرآیندهای رمزنگاری از یک الگوریتم متقارن برای رمزگذاری داده ها و یک الگوریتم نامتقارن برای تبادل امن کلید مخفی استفاده می کنند.

رمزگذاری نامتقارن گزینه بسیار قوی تری برای اطمینان از امنیت اطلاعات منتقل شده از طریق اینترنت ارائه می دهد. وب سایت ها با استفاده از گواهینامه های لایه سوکت ایمن (SSL) یا امنیت لایه حمل و نقل (TLS) ایمن می شوند. یک پرس و جو به یک وب سرور یک کپی از گواهی دیجیتال را ارسال می کند و یک کلید عمومی را می توان از آن گواهی استخراج کرد، در حالی که کلید خصوصی، خصوصی می ماند.

انواع رمزگذاری

استاندارد رمزگذاری داده ها (DES)

DES یک روش کلید متقارن منسوخ برای رمزگذاری داده ها است. DES با استفاده از یک کلید برای رمزگذاری و رمزگشایی یک پیام کار می کند، بنابراین فرستنده و گیرنده باید به کلید خصوصی یکسان دسترسی داشته باشند. DES توسط الگوریتم امن تر AES جایگزین شده است. در سال 1977 توسط دولت ایالات متحده به عنوان یک استاندارد رسمی برای رمزگذاری داده های کامپیوتری دولتی پذیرفته شد. می توان گفت که DES انگیزه ای برای صنعت رمزنگاری و رمزگذاری مدرن بود.

استاندارد رمزگذاری داده های سه گانه (3DES)

استاندارد رمزگذاری داده های سه گانه شامل اجرای الگوریتم DES سه بار با سه کلید مجزا بود. 3DES تا حد زیادی به عنوان یک معیار توقف در نظر گرفته می شد، زیرا الگوریتم واحد DES به طور فزاینده ای ضعیف تر از آن تلقی می شد که نمی توانست در برابر حملات brute force مقاومت کند و AES قوی تر هنوز در حال ارزیابی بود.

RSA

Rivest-Shamir-Adleman (RSA) یک الگوریتم و اساس یک سیستم رمزنگاری است – مجموعه ای از الگوریتم های رمزنگاری که برای خدمات یا اهداف امنیتی خاص استفاده می شود. این رمزگذاری کلید عمومی را فعال می کند و اغلب توسط مرورگرها برای اتصال به وب سایت ها و شبکه های خصوصی مجازی (VPN) استفاده می شود. RSA نامتقارن است و در آن از دو کلید مختلف برای رمزگذاری استفاده می شود: یکی عمومی و دیگری خصوصی. اگر رمزگشایی با کلید عمومی انجام شود، رمزگذاری با کلید خصوصی یا بالعکس انجام می شود.

استاندارد رمزگذاری پیشرفته (AES)

استاندارد رمزگذاری پیشرفته که در سال 1997 توسط مؤسسه ملی استاندارد و فناوری (NIST) به عنوان جایگزینی برای استاندارد رمزگذاری داده ها ایجاد شد، رمزی است که توسط دولت ایالات متحده برای محافظت از اطلاعات حساس انتخاب شده است. AES دارای سه طول کلید مختلف برای رمزگذاری و رمزگشایی یک بلوک پیام است: 128 بیت، 192 بیت و 256 بیت. AES به طور گسترده برای محافظت از داده ها در حالت استراحت در برنامه هایی مانند پایگاه داده و هارد دیسک استفاده می شود.

رمزگذاری در فضای ابری

رمزگذاری ابری سرویسی است که توسط ارائه‌دهندگان ذخیره‌سازی ابری ارائه می‌شود که در آن داده‌ها ابتدا با استفاده از الگوریتم‌ها رمزگذاری می‌شوند و سپس به ابر ذخیره‌سازی منتقل می‌شوند. مشتریان ارائه‌دهنده فضای ذخیره‌سازی ابری باید از سطح عمق سیاست‌ها و رویه‌های ارائه ‌دهنده برای رمزگذاری و مدیریت کلید رمزگذاری آگاه باشند و از آن راحت باشند.

از آنجایی که رمزگذاری پهنای باند بیشتری مصرف می‌کند، بسیاری از ارائه‌دهندگان ابر فقط روی چند فیلد پایگاه داده مانند رمزهای عبور و شماره حساب‌ها رمزگذاری اولیه را ارائه می‌کنند. این اغلب برای برخی سازمان ها کافی نیست. بنابراین آنها به مدل Bring Your Own Encryption (BYOE) متکی هستند که در آن از نرم‌افزار رمزگذاری خود استفاده می‌کنند و کلیدهای رمزگذاری خود را مدیریت می‌کنند تا سطح امنیت محاسبات ابری را تضمین کنند.

رمزگذاری (Encryption) چیست؟

مزایای رمزگذاری

رمزگذاری، به عنوان یکی از ابزارهای اصلی امنیت اطلاعات، مزایای بسیاری را برای سازمان‌ها و کاربران فراهم می‌کند. در ادامه به برخی از مهم‌ترین مزایای رمزگذاری اشاره می‌کنیم:

حفظ حریم خصوصی و امنیت

رمزگذاری می تواند از نقض اطلاعات جلوگیری کند. حتی اگر یک مهاجم به طور مخرب به یک شبکه دسترسی پیدا کند، اگر دستگاهی رمزگذاری شده باشد، دستگاه همچنان ایمن خواهد بود و تلاش های مهاجم برای مصرف داده ها را بی فایده می کند. رمزگذاری تضمین می‌کند که هیچ کس نمی‌تواند ارتباطات یا داده‌ها را بخواند، مگر گیرنده یا مالک داده مورد نظر. این مانع از رهگیری و دسترسی مهاجمان به داده های حساس می شود.

 حفظ مقررات

رمزگذاری داده ها به سازمان ها اجازه می دهد تا از داده ها محافظت کنند و حریم خصوصی را مطابق با مقررات صنعت و سیاست های دولتی حفظ کنند. بسیاری از صنایع، به ویژه آنهایی که در خدمات مالی و مراقبت های بهداشتی هستند، قوانین صریح در مورد حفاظت از داده ها دارند. به عنوان مثال، قانون Gramm-Leach-Bliley مؤسسات مالی را ملزم می کند تا به مشتریان اطلاع دهند که چگونه داده های آنها به اشتراک گذاشته می شود و همچنین چگونه داده های آنها محافظت می شود. رمزگذاری به مؤسسات مالی کمک می کند تا از این قانون پیروی کنند.

مرور ایمن در اینترنت

رمزگذاری همچنین کاربران را در هنگام مرور اینترنت ایمن نگه می دارد. در اوایل تاریخ اینترنت، مهاجمان راه‌هایی برای سرقت اطلاعات رمزگذاری‌نشده بین کاربران و سرویس‌های وب از طریق پروتکل انتقال ابرمتن (HTTP) پیدا کردند. استاندارد رمزگذاری محتوای وب با اجرای HTTP بر روی پروتکل لایه سوکت امن پدیدار شد و به زودی با پروتکل امنیت لایه حمل و نقل جایگزین شد و شرکت ها، ناشران و ارائه دهندگان تجارت الکترونیک را قادر می ساخت تا تجربه ای امن را برای کاربران ارائه دهند.

ایمن سازی داده های حساس

رمزگذاری یک ویژگی اصلی امنیتی در همه چیز از چت ویدیویی گرفته تا تجارت الکترونیک و رسانه های اجتماعی خواهد بود. اساساً اگر بتوان آن را به اشتراک گذاشت یا ذخیره کرد، رمزگذاری می شود. هم سازمان ها و هم کاربران فردی از رعایت استانداردهای رمزگذاری سود می برند تا اطمینان حاصل شود که داده های شخصی و حرفه ای آنها از سوء استفاده یا به خطر افتادن در امان هستند.

چالش های رمزگذاری

مهاجمان حتی زمانی که بدانند داده ها یا دستگاه ها رمزگذاری شده اند، همچنان حمله خواهند کرد. آنها تصور می کنند که با کمی تلاش، ممکن است از آن عبور کنند. برای سال‌های متمادی، گذرواژه‌های ضعیف به عنوان انگیزه‌ای برای مهاجمان برای ادامه تلاش عمل می‌کردند، زیرا برخی از نرم‌افزارهای پیچیده دیر یا زود می‌توانستند رمز عبور را کشف کنند.

چنین حملات brute force پیچیده‌تر شده‌اند، زیرا مهاجمان امیدوارند که با ایجاد هزاران یا حتی میلیون‌ها حدس، کلید رمزگشایی را کشف کنند. با این حال، اکثر روش‌های رمزگذاری مدرن، همراه با احراز هویت چند عاملی (MFA)، به سازمان‌ها کمک می‌کنند تا در برابر حملات بروت فورس مقاوم‌تر شوند.

توابع هش رمزنگاری

توابع هش نوع دیگری از رمزگذاری را ارائه می دهند. هش تبدیل رشته ای از کاراکترها به یک مقدار یا کلید با طول ثابت است که نشان دهنده رشته اصلی است. هنگامی که داده ها توسط یک تابع هش رمزنگاری محافظت می شود، حتی کوچکترین تغییر در پیام قابل تشخیص است زیرا تغییر بزرگی در هش حاصل ایجاد می کند.

توابع هش نوعی رمزگذاری یک طرفه در نظر گرفته می شوند زیرا کلیدها به اشتراک گذاشته نمی شوند و اطلاعات مورد نیاز برای معکوس کردن رمزگذاری در خروجی وجود ندارد. برای موثر بودن، یک تابع هش باید ویژگی های زیر را داشته باشد:

  • کارآمد محاسباتی؛ آسان برای محاسبه.
  • قطعی؛ به طور قابل اعتماد همان نتیجه را ایجاد می کند.
  • مقاوم

حمله brute force در رمزگذاری چیست؟

حمله brute force زمانی است که مهاجمی که کلید رمزگشایی را نمی‌داند، سعی می‌کند با ایجاد میلیون‌ها یا میلیاردها حدس، کلید را تعیین کند. حملات Brute Force با رایانه های مدرن بسیار سریعتر است، به همین دلیل است که رمزگذاری باید بسیار قوی و پیچیده باشد. اکثر روش های رمزگذاری مدرن، همراه با رمزهای عبور با کیفیت بالا، در برابر حملات brute force مقاوم هستند، اگرچه ممکن است در آینده با قدرتمندتر شدن رایانه ها در برابر چنین حملاتی آسیب پذیر شوند. گذرواژه‌های ضعیف هنوز در معرض حملات brute force هستند.

حمله brute force در رمزگذاری چیست؟

نحوه شکستن رمزگذاری

برای هر رمزی، اساسی‌ترین روش حمله، نیروی بی‌رحمانه است، هر کلید رمزگشایی ممکن را امتحان کنید تا کلید مناسب پیدا شود. طول کلید تعداد کلیدهای ممکن را تعیین می کند، از این رو امکان این نوع حمله وجود دارد. قدرت رمزگذاری مستقیماً با اندازه کلید مرتبط است، اما با افزایش اندازه کلید، منابع مورد نیاز برای انجام محاسبات نیز افزایش می یابد.

روش های جایگزین برای شکستن رمزگذاری ها شامل حملات کانال جانبی است که به رمز واقعی حمله نمی کند. در عوض، آنها اثرات غیرمستقیم اجرای آن، مانند خطا در اجرا یا طراحی سیستم را اندازه‌گیری می‌کنند یا از آن استفاده می‌کنند.

مهاجمان همچنین ممکن است از طریق تجزیه و تحلیل رمز، تلاش برای شکستن رمز هدفمند کنند، فرآیند تلاش برای یافتن نقطه ضعفی در رمز که می تواند با پیچیدگی کمتر از یک حمله بروت فورس مورد سوء استفاده قرار گیرد. چالش حمله موفقیت آمیز به یک رمز آسان تر است اگر خود رمز قبلاً ناقص باشد.

سخن پایانی

رمزگذاری، به‌عنوان یکی از ابزارهای قدرتمند امنیتی، نه تنها از اطلاعات حساس محافظت می‌کند، بلکه اعتماد کاربران به دنیای دیجیتال را نیز تقویت می‌کند. در دنیایی که تهدیدات سایبری روزافزون است، اهمیت رمزگذاری برای حفظ حریم خصوصی و امنیت داده‌ها هرگز به این اندازه برجسته نبوده است. این فناوری به ما امکان می‌دهد تا با آرامش بیشتری از فضای آنلاین استفاده کنیم و از اطلاعات خود در برابر دسترسی غیرمجاز محافظت کنیم. رمزگذاری، بیش از هر زمان دیگری، سنگ بنای امنیت دیجیتال در عصر مدرن است و همچنان نقش حیاتی خود را در حفاظت از داده‌ها ایفا کرده است.

Recent search terms:

  • https://www darianet com/encryption/
Gateway و Default Gateway چیست؟

Gateway چیست؟

در دنیای شبکه‌های کامپیوتری، مفهوم Gateway (دروازه) به عنوان یکی از اجزای اساسی در ارتباطات شبکه‌ای مطرح می‌شود. Gateway دستگاه یا سیستم خاصی است که به‌عنوان نقطه اتصال بین دو یا چند شبکه مختلف عمل می‌کند. این نقش به ویژه زمانی اهمیت پیدا می‌کند که شبکه‌ها از پروتکل‌ها و توپولوژی‌های مختلفی استفاده می‌کنند و نیاز به ترجمه یا تبدیل داده‌ها برای برقراری ارتباط دارند؛ در این مطلب با گیت وی و Default gateway آشنا شویم و با روش های پیدا کردم و تنظیم آن در مودم آشنا شویم. همچنین انواع و مهمترین کاربرد های این دو را مورد برسسی قرار داده و به آنها می پردازیم. در ادامه با ما همراه باشید.
Gateway چیست؟

Gateway در شبکه های کامپیوتری، یک دستگاه یا سیستم است که به عنوان نقطه ورود یا خروج برای ارتباط بین شبکه ها استفاده می شود. گیت وی عملکرد مشابه یک دروازه بین دو محیط فیزیکی دارد. Gateway دستگاهی است که شبکه هایی با پروتکل های ارتباطی متفاوت را به هم متصل می کند تا اطلاعات بتوانند از یک شبکه به شبکه دیگر بروند.

هم انتقال، هم تبدیل اطلاعات به شکلی که پروتکل ها در شبکه دریافت کننده استفاده می کنند بر عهده گیت وی است. در واقع گیت وی نوعی روتر است. همچنین روتر دستگاهی است بسته ها را با آدرس IP بین دو یا چند سگمنت شبکه ارسال می کند.

وظایف gateway شامل چه چیز هایی می شود؟

از جمله وظایف Gateway می توان به موارد زیر اشاره کرد:

  • اتصال شبکه های مختلف: gateway به عنوان نقطه اتصال بین شبکه های مختلف عمل می کند. ممکن است شبکه های مختلف از پروتکل ها و توپولوژِی های متفاوتی استفاده کنند و گیت وی برای ممکن ساختن ارتباط بین این شبکه ها و ترجمه پروتکل ها و فرمت های مختلف استفاده می شود.

برای داشتن اطلاعات بیشتر در رابطه با پروتکل شبکه چیست کلیک کنید.

Gateway چیست؟

  • اتصال شبکه به اینترنت: در شبکه های محلی، gateway ممکن است به عنوان دروازه اتصال به اینترنت استفاده شود. گیت وی ارتباط بین شبکه محلی و شبکه اینترنت را ممکن می سازد و ترافیک ارسالی و دریافتی را مابین آنها مسیریابی کرده و مدیریت می کند.
  • امنیت شبکه: گیت وی می تواند وظایف امنیتی مهمی را در شبکه بر عهده داشته باشد. به عنوان مثال، گیت وی می تواند به عنوان فایروال استفاده شود و ترافیک شبکه را بررسی و فیلتر کند و از شبکه در برابر تهدیدات امنیتی محافظت کند.
  • ترجمه آدرس شبکه (Network address translation):  گیت وی می تواند  تقاضا های ارسالی از شبکه های داخلی را به آدرس بیرونی ترجمه کند، به طوری که چند دستگاه درون یک شبکه محلی با استفاده از یک آدرس بیرونی به اینترنت متصل شوند. این عملکرد به عنوان NAT شناخته می شود.

تفاوت گیت وی با روتر

گیت وی، شبکه هایی با پروتکل های متفاوت را به هم متصل می کند و در واقع دروازه ای بین شبکه ها است که می تواند مانند یک گره در نظر گرفت که به عنوان ورودی برای سایر گره های شبکه عمل کند. گیت وی از بیش از یک پروتکل برای ارتباط استفاده می کند، بنابر این فعالیت های آن بسیار پیچیده تر از یک سوئیچ یا روتر است.

Default gateway چیست؟

Default gateway مسیری برای انتقال اطلاعات است ولی به شرطی که ندانیم مقصد کجاست. یک دیفالت گیت وی این امکان را برای دستگاه های یک شبکه فراهم میکند تا با دستگاه های موجود در یک شبکه دیگر ارتباط برقرار کند.یعنی نقطه خروج تمام بسته های شبکه با مقصدی در خارج از شبکه است. دیفالت گیت وی در واقع روتری است که هاست شما را به قسمت های شبکه ریموت وصل می کند. به عنوان مثال، اگر کامپیوتری یک صفحه وب را درخواست کند، قبل از خروج از شبکه محلی (LAN) برای دسترسی به اینترنت، درخواست از دیفالت گیت وی عبور می کند. یک دیفالت گیت وی را به عنوان یک دستگاه واسطه بین شبکه محلی و اینترنت در نظر بگیرید.

Default gateway چگونه کار می کند؟

دیفالت گیت وی در یک شبکه، آدرس آی پی دروازه است که برای ارتباط با شبکه های دیگر، اینترنت و… استفاده میشود. وقتی یک دستگاه در یک شبکه بسته های داده را به مقصد خارج از شبکه می فرستد از Default gateway استفاده می کند تا بسته ها را به مقصد مورد نظر هدایت کند. نحوه کار default gateway به شرح زیر است:

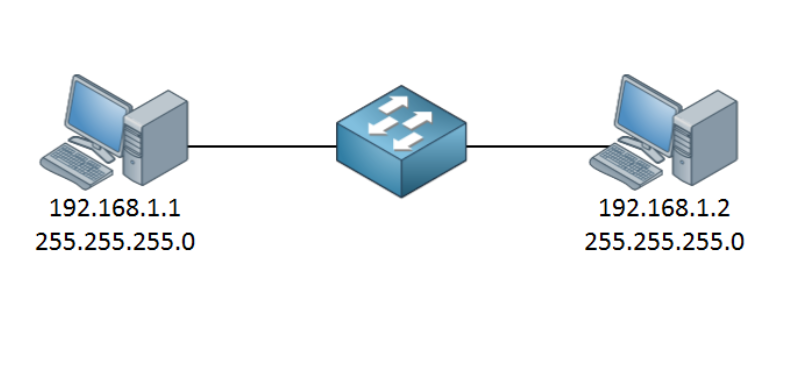
  • تنظیمات شبکه: وقتی شما یک دستگاه را به یک شبکه متصل می کنید، باید آدرس آی پی دستگاه را به همراه ماسک زیر شبکه و default gateway تنظیم کنید. دیفالت گیت وی میتواند میتواند یک سوئیچ یا روتر باشد یا حتی آدرس آی پی یک دستگاه درون شبکه محلی باشد که عملکرد دروازه را بر عهده دارد.

Default gateway چگونه کار می کند؟

  • هدایت بسته ها: وقتی دستگاهی بسته ای را برای مقصدی خارج از شبکه ارسال می کند، ابتدا بررسی می کند که آیا مقصد در داخل شبکه است یا خارج آن. در صورتی که مقصد داخل شبکه باشد، به صورت مستقیم به مقصد ارسال می شود. اما اگر مقصد خارج از شبکه باشد، دستگاه از دیفالت گیت وی استفاده می کند.
  • جستجوی آدرس مقصد: دستگاه تلاش می کند آدرس آی پی مقصد را در routing table خود پیدا کند. این جدول حاوی آدرس های آی پی و مسیر های مربوطه است که به دستگاه اطلاع می دهد که بسته ها برای مقصد خاص و مشخص باید از کدام دروازه عبور کنند. در صورتی که آدرس مقصد یافت نشود، دستگاه بسته را به دیفالت گیت وی ارسال می کند.
  • هدایت بسته به default gateway: اگر آدرس مقصد در routing table یافت نشود، دستگاه بسته را به دیفالت گیت وی ارسال می کند و دیفالت گیت وی پس از دریافت بسته، با استفاده از پروتکل های مسیریابی، بسته را به مقصد خارجی ارسال می کند و دریافت پاسخ را به دستگاه مبدا ارسال می کند.

به این ترتیب، دیفالت گیت وی نقش اصلی در هدایت ترافیک شبکه به مقاصد خارج از شبکه ایفا می کند.

پیدا کردن آدرس default gateway IP

برای پیدا کردن آدرس آی پی دیفالت گیت وی متد های مختلفی وجود دارد، اما در اکثر سیستم عامل ها، می توانید از روش های زیر استفاده کنید:

  •  ویندوز

محیط خط فرمان را با اجرای دستور cmd در پنجره Run اجرا کرده سپس دستور ipconfig را تایپ و اینتر را کلیک کنید. در نتایجی که نمایش داده می شود، آدرس آی پی دیفالت گیت وی را پیدا خواهید کرد

  • مک (macOS)

پنجره ترمینال را باز کرده سپس دستور netstat_nr/grep default را تایپ کنید و اینتر را بزنید. آدرس آی پی دیفالت گیت وی در ستون gateway نمایش داده خواهد شد.

  • لینوکس

پنجره ترمینال را باز کنید. دستور ip route/grep default را تایپ کرده و کلیک اینتر را فشار دهید. آدرس آی پی دیفالت گیت وی در ستون via نمایش داده خواهد شد.

Default gateway یعنی روتر مورد نظر به صورت پیش فرض استفاده می شود مگر اینکه مسیر دیگری در درخواست (request) مشخص شود.

رایج ترین درخواست وقتی است که کامپیوتر ها به دنبال صفحه وب هستند و این درخواست قبل از اینترنت به دیفالت گیت وی فرستاده می شود.

دستگاه مبدا، درخواست دسترسی را با استفاده از روتینگ می فرستد. یعنی بهینه ترین مسیر را برای ارسال درخواست محاسبه کرده مشخص می کند کدام روتر ها در مسیر هستند. اگر روتر خاصی مشخص نشود، درخواست از طریق default gateway فرستاده می شود.

اهمیت Default gateway

اهمیت های default gateway و اینکه قرار است چه کمکی به ما کند را در موارد زیر مورد بررسی قرار می دهیم:

  • با استفاده از دیفالت گیت وی می توانیم شبکه را عیب یابی کنیم و مشکلات آن را حل کنیم.
  • می توان به روتر خود که در این شبکه استفاده می شود دسترسی کامل داشته باشیم

کاربرد های اصلی default gateway

از جمله مهم ترین کاربرد های دیفالت گیت وی می توان به موارد زیر اشاره کرد:

  • شما می توانید برای تنظیمات مودم از دیفالت گیت وی استفاده کنید و اینترنت خانگی خود را راه اندازی کنید.
  • می توانید از طریق آن به شبکه های دیگر متصل شوید و تبادل داده و اطلاعات را بین شبکه ها انجام دهید.
  • می توانید اشکالات نرم افزاری و ایرادات مربوط به شبکه را به راحتی از راه دور حل کنید.
  • هکر ها از این راه به شبکه نفوذ می کنند و با شناخت این دیفالت گیت وی می توانیم آی پی هکر ها را شناسایی کنیم.
  • اگر با دیفالت گیت وی آشنایی کامل داشته باشیم امکان این را هم داریم که امنیت شبکه را تا حد زیاد تامین کنیم.

اهمیت Default gateway

نحوه تنظیم Gateway

برای تنظیم دیفالت گیت وی باید به مودم شبکه خود لاگین کنید. برای این کار آدرس مودم را درون نوار آدرس مرورگر یکی از کامپیوترهای شبکه مورد نظر تایپ کنید. این آدرس به صورت پیش فرض 192.168.1.1 است. آن را وارد کرده و Enter را بزنید. پنجره ای نمایش داده می شود که از شما درخواست نام کاربری و رمز عبور دارد. هر دو گزینه معمولا به صورت پیش فرض admin هستند.

پس از ورود به تنظیمات مودم امکان مشاهده و تغییر تنظیمات مودم را خواهید داشت، می توانید نام مودم و رمز آن را تغییر دهید. حتی برای امنیت بیشتر می توانید نام مودم خود را در صورتی که وایرلس باشد مخفی کنید. در بخش تنظیمات جدولی در دسترس است که می توانید لیستی از درس های مک مجاز را در آن وارد کنید که در این صورت دستگاهی با آدرس مک متفاوت امکان اتصال به مودم را نخواهد داشت.

تنظیمات Gateway در مودم

برای تنظیمات گیت روی مودم مراحل زیر را دنبال کنید:

  1. منو Start سپس گزینه Control panel  را انتخاب کنید و Network connection را کلیک کنید.
  2. بر روی آیکن کانکشن راست کلیک کنید و سپس Properties را انتخاب کنید.
  3. در پنجره باز شده و در تب شبکه روی گزینه Internet Protocol Version4 کلیک کنید.
  4. در صفحه ظاهر شده می توانید تنظیمات گیت وی را انجام دهید. (دیفالت گیت وی همان IP مودم است)
  5. جلوی IP آدرس، آدرس مودم را وارد کنید.
  6. Subnet mask و default gateway را وارد کنید.

خالی بودن Default gateway

اگر فرم مقابل دیفالت گیت وی خالی باشد، نمی توانید به اینترنت یا شبکه های خارجی متصل شوید. یکی از دلایل خالی بودن این فرم تنظیم IP ثابت برای کامپیوتر یا لپ تاپ است. دلیل دیگر نیز می تواند معیوب بودن یکی از سخت افزارهای شبکه باشد. 

جمع بندی

در این مطلب، با گیت وی و Default Gateway به‌عنوان اجزای حیاتی در شبکه‌های کامپیوتری آشنا شدیم. به طور کلی Gateway نقش دروازه‌ای بین شبکه‌های مختلف را ایفا می‌کند و ارتباطات بین آن‌ها را امکان‌پذیر می‌سازد. Default Gateway نیز به‌عنوان مسیری پیش‌فرض برای ارسال داده‌ها به خارج از شبکه محلی عمل می‌کند و در مواقعی که مقصد مشخص نیست، بسته‌های داده را هدایت می‌کند. از مهم‌ترین کاربردهای Default Gateway می‌توان به اتصال به اینترنت، عیب‌یابی شبکه، و افزایش امنیت اشاره کرد. همچنین، تنظیمات Gateway در مودم به کاربران امکان مدیریت بهتر شبکه و دسترسی به اینترنت را می‌دهد. در نهایت، آشنایی با این مفاهیم به بهبود عملکرد و امنیت شبکه کمک می‌کند.
PIP در شبکه چیست؟

PIP در شبکه چیست؟

آدرس‌های IP نقش مهمی در شناسایی و تبادل اطلاعات بین دستگاه‌ها در شبکه‌های مختلف دارند. یکی از مفاهیم کلیدی در این حوزه، PIP، آدرس IP خصوصی یا Private Internet Protocol (پی آی پی) است. این نوع آدرس که توسط روتر شبکه به دستگاه‌های متصل، اختصاص داده می‌شود، به دستگاه‌ها امکان می‌دهد بدون نیاز به اتصال مستقیم به اینترنت با یکدیگر ارتباط برقرار کنند. این ویژگی نه تنها به بهبود امنیت در شبکه‌ها کمک می‌کند، بلکه دسترسی غیرمجاز به دستگاه‌ها را نیز به شدت محدود می‌سازد. در  ادامه این مطلب با ما همراه باشید تا به صورت جامع به بررسی PIP یا Private Internet Protocol بپردازیم.

پی آی پی چیست؟

Private Internet Protocol یا به اختصار PIP پی آ پی، آدرس غیر قابل مسیریابی دستگاه شما است که توسط روتر شبکه اختصاص داده می شود هر دستگاه متصل به یک شبکه، یک IP خصوصی یا آدرس شبکه دارد. یک آدرس IP به دستگاه های متصل شده از طریق یک شبکه اجازه می دهد تا ارتباط برقرار کنند. دستگاه های متصل به شبکه با استفاده از این آدرس و بدون اتصال به اینترنت ارتباط برقرار می کنند.

شرکت ها از آدرس IP خصوصی برای تقویت امنیت در یک شبکه و جلوگیری از برقراری ارتباط توسط کاربران خارجی یا میزبان ها استفاده می کنند. به عنوان مثال، می توانید چاپگر خود را به اتصال بی سیم وصل کنید و اسناد را چاپ کنید، اما همسایه شما نمی تواند به چاپگر شما فرمان چاپ ارسال کند.

شرکت ها، دفاتر یا ساکنان از آدرس های PIP برای ایجاد ارتباط  داخل شبکه استفاده می کنند. همه دستگاه‌ها مانند گوشی‌های هوشمند، چاپگرها، کامپیتورها یا تبلت‌های متصل به شبکه اینترنتی دارای یک آدرس IP خصوصی هستند. روترها و دستگاه ها با کمک آدرس IP خصوصی یکدیگر را شناسایی می کنند و یکی از اصلی ترین دلایل ایجاد آدرس های IP خصوصی شناسایی روتر است.

پی آی پی چیست؟


کلاس های آدرس های PIP چیست؟

آدرس های PIP در هر دو نسخه  IPv6 و IPv4 موجود هستند. نسخه 4 آدرس های آی پی 32 بیتی هستند ولی در نسخه 6  تعداد بیت های 128 عدد است. کلاس های زیر آدرس‌های IPv4 خصوصی را طبقه‌بندی می‌کنند:

کلاس A

کلاس A بین 10.0.0.0 تا 10.255.255.255 است. کلاس A مناسب اتصالات شبکه های بزرگ است که در آنها حداکثر 24 بیت برای شناسه میزبان و 8 بیت برای شناسه شبکه استفاده می شود.

کلاس B

رِنج کلاس B بین 172.16.0.0 تا 172.31.255.255 است. کلاس B  مناسب برای شبکه های مقیاس متوسط ​​است و در آنها 16 بیت برای میزبان و 16 بیت برای شناسه شبکه استفاده می شود.

کلاس C

رِنج کلاس C بین 192.168.0.0 تا 192.168.255.255 متغیر است. شبکه های کوچک از کلاس C با 8 بیت برای شناسه میزبان و 24 بیت برای شناسه شبکه استفاده می کنند.

حداکثر تعداد آدرس های IP خصوصی در کلاس A می تواند تا 16 میلیون آدرس باشند، در حالی که تعداد مجاز برای کلاس B 1 میلیون آدرس و برای کلاس C تا 65000 آدرس است. رِنج آدرس PIP محدود است زیرا آنها در شبکه های خصوصی مختلف  مجدد پردازش می شوند. این محدودیت در مورد آدرس های IP عمومی صادق نیست، زیرا آنها قابل شناسایی هستند.

چرا به آدرس های آپی خصوصی نیاز داریم؟

شبکه های شرکتی و مناطق مسکونی از آدرس های IP خصوصی برای جلوگیری از دسترسی افراد غیر مجاز به شبکه استفاده می کنند. ارائه‌دهنده خدمات اینترنت محلی شما احتمالا از یک آدرس آی پی ورژن 4 واحد برای مشتریان در یک محدوده مشترک استفاده کنند. از آدرس پورت برای ترجمه آدرس IP به آدرس های مختلف استفاده می شود و به چندین دستگاه اجازه می دهد تا یک آدرس اختصاصی واحد داشته باشند. بنابراین، مترجم آدرس شبکه یا پورت، امکان اتصال به هاست های مختلف را برای کاربران محیا می کند. شرکت ها  با استفاده از از آدرس های پی آی پی، تلاش می کنند امنیت خود را تقویت کنند و استفاده از اینترنت را فقط محدود برای کاربران داخلی خود کنند.

حریم خصوصی و حفاظت

یکی از مزایای کلیدی آدرس های IP خصوصی حفاظت از داده ها است. دستگاه های موجود در یک آدرس IP خصوصی به اینترنت عمومی متصل نیستند؛ در نتیجه ورود و خروج داده ها با خارج از شبکه محدود می شود. داده‌های حساس تنها برای دستگاه‌های متصل شرکت تامین می شود و قابل دسترسی هستند.

امنیت

از آنجاییکه دسترسی عمومی در یک آدرس PIP محدود است. پس در برابر ویروس ها و حملات بدافزار محافظت می شود. بنابراین، در مقایسه با آدرس‌های آی پی عمومی، آدرس‌های آی پی خصوصی کمتر مورد حمله بدافزار و نقض داده‌ها قرار می‌گیرند.

همه دستگاه‌ها مانند تلفن‌ها، تبلت‌ها یا کامپیتورهای موجود در یک شبکه خصوصی می‌توانند بدون محدودیت از یک آدرس آی پی خصوصی بهره ببرند. اما این موضوع برای آدرس های IP عمومی صدق نمی کند.

یک آدرس IP خصوصی امکان برقراری ارتباط بین دستگاه هایی که نیازی به اتصال به اینترنت ندارند، مانند چاپگرها، اسکنرها یا سرورهای فایل را فراهم می کند.

چرا به آدرس های آپی خصوصی نیاز داریم؟

چگونه از یک آدرس آی پی خصوصی (PIP) استفاده کنیم؟

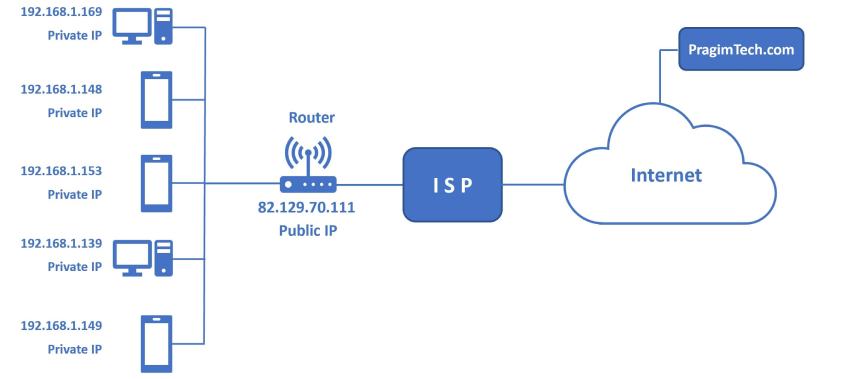
با استفاده از یک آی پی خصوصی نمی توانید مستقیماً از اینترنت ترافیک دریافت کنید. با استفاده از ترجمه آدرس شبکه Network Address Translation یا اختصارا(NAT)  می توانید از آدرس IP عمومی یکسان برای دسترسی چندین دستگاه به اینترنت استفاده کنید.

به عنوان مثال، اگر سرویس اینترنت شما یک آدرس IP با رِنج 10.10.10.10 به شما بدهد، این آدرس به صورت آنلاین به عنوان یک آدرس عمومی 122.122.122.122 ارائه می شود و به آن (NAT) گفته می شود. بنابراین، شرکت تامین کننده اینترنت یاISP  باید یک آدرس IP عمومی در اختیار شما قرار دهد تا از طریق اینترنت به دستگاه های شرکت یا شبکه خانگی خود دسترسی پیدا کنید.

اما با وجود هزاران IP خصوصی و تنها یک آدرس عمومی، چگونه تشخیص دهیم که کدام IP به کدام آدرس IP  مرتبط است؟ ما برای حل این مشکل از ترجمه آدرس پورت (PAT) استفاده می کنیم، که وظیفه  پورت مَپینگ را برای حفظ جداول روتر انجام می دهد.

آگاهی از IP خصوصی شما در موارد نادری مفید خواهد بود. به عنوان مثال، اگر بخواهید دو سیستم را در یک شبکه به هم متصل کنید، یا هنگام ایجاد یک دسکتاپ ریموت دانستن آدرس IP شما مفید است.

از یک VPN برای پنهان کردن IP می توانید استفاده کنید. VPN ها داده ها و اطلاعات شخصی شما را رمزگذاری می کنند. همچنین برای ایجاد یک آدرس آی پی ناشناس غیرقابل شناسایی از یک پروکسی وب  نیز می توان برای مخفی کردن آی پی استفاده کرد.

مورد استفاده سازمانی از آدرس های PIP چیست؟

دلیل استفاده یک شرکت از آدرس IP خصوصی، امنیت است. استفاده از آدرس‌های IP عمومی راحت‌تر و ساده‌تر است، در مقابل آدرس‌های IP خصوصی امن‌تر هستند. یک آدرس خصوصی را به عنوان یک فضای بسته که هیچ ارتباطی با خارج ندارد در نظر بگیرید. داده ها و اطلاعات شما در یک آدرس آی پی خصوصی امن می مانند و احتمال اینکه تحت تأثیر ویروس ها یا بدافزارها قرار بگیرند بسیار کمتر است.

امنیت اطلاعات به این معنی است که دستگاه های کسب و کارها در برابر هکرها و نفوذها محافظت می شوند. بنابراین، اگر امنیت داده ها و حفظ حریم خصوصی برای عملیات تجاری شما ضروری است، پس شبکه آی پی خصوصی به عنوان یکی از  تجهیزات امنیت شبکه یک انتخاب ایده آل است.

مورد استفاده سازمانی از آدرس های PIP چیست؟

سخن آخر

آدرس های آی پی خصوصی Private Internet Protocol یا به اختصار یا PIP در شبکه ها توسط روتر اختصاص داده می شوند؛ هر دستگاه در شبکه یک آی پی منحصر به فرد دریافت می کند. این آدرس ها دقیقا کار آدرس های منازل یا اماکن دیگر را انجام می دهند. همانطور که برای ارسال و دریافت بسته ما نیازمند آدرس مکان هستیم، در داخل شبکه نیز جهت ایجاد ارتباط بین دستگاه ها جهت تبادل اطلاعات به آدرس هاس آی پی خصوصی نیازمندیم.

سوالات متداول

آدرس IP خصوصی چیست؟

آدرس IP خصوصی، آدرس IP غیر اینترنتی است که در یک شبکه داخلی استفاده می شود. آدرس های آی پی خصوصی توسط دستگاه های شبکه مانند روترها ارائه می شود.

IPv4 یا IPv6 کدام بهتر است؟

نسخه 6 آدرس های آی پی یا IPv6 امنیت بیشتری را در پروتکل نسبت به IPv4 ایجاد می کند.

مزایای آدرس IP خصوصی چیست؟

با آدرس های آی پی خصوصی، دستگاه‌ها به اینترنت عمومی متصل نمی شوند، بنابراین هکرها برای دسترسی به آنها و کاربرانشان کار سخت‌تری دارند. شبکه‌های IP خصوصی از شبکه‌های دیگر جدا هستند، در نتیجه در برابر مسائل رایجی مانند خرابی تجهیزات یا قطعی اینترنت آسیب‌پذیری کمتری دارند.

امنیت شبکه چیست؟

امنیت شبکه چیست؟

با گستردگی روز افزون دنیای دیجیتال و شبکه و افزایش سرقت های داده و نفوذ های غیر مجاز؛ موضوع امنیت، حتی بیشتر از گذشته مطرح است. امنیت شبکه های کامپیوتری، شامل تمام اقدامات و فرایند هایی می شود که منجر به حفاظت از اطلاعات، سیستم ها، شبکه ها و منابع در یک شبکه کامپیوتری می شود.

امنیت شبکه چیست؟

امنیت شبکه  می تواند هم به طور نرم افزاری و هم سخت افزاری تامین شود و شامل تمام تکنولوژی ها، دستگاه ها و فرایندهایی است که از قوانین و تنظیمات پشتیبانی می کنند تا از یکپارچگی و محرمانه بودن دسترسی و داده ها محافظت کرده و از دسترسی های غیر مجاز، سرقت داده ها و … جلوگیری کند. اقداماتی که برای تامین، حفظ و تقویت امنیت شبکه صورت می گیرد، بسته به میزان حساسیت داده ها، می تواند متغیر باشد.

امنیت شبکه چیست؟

امنیت در شبکه های کامپیوتری چگونه کار می کند؟

برای تامین و حفظ امنیت شبکه های کامپیوتری، لایه های زیادی از شبکه ی سازمان نیاز به بررسی و محافظت از لحاظ فنی، اداری و فیزیکی دارند، زیرا حملات شبکه ای، در تمامی لایه ها و سطح های امنیتی امکان پذیر است. بنابراین، نیاز است که نرم افزار، سخت افزار و مسیر های امنیتی شبکه، طوری طراحی و اجرا شوند که برای هر منطقه پاسخگو باشد.

چرا امنیت شبکه های کامپیوتری از اهمیت زیادی برخوردارند؟

هر یک از سازمان ها و کسب و کار ها، اطلاعات حساس زیادی مانند داده های مهم کسب و کار، اطلاعات شخصی مشتریان و پرونده های محرمانه دارند که از خطرات و تهدیدات نیاز به محافظت دارند و اگر امنیت این داده ها تامین نشود، کسب و کار سازمان ها به خطر افتاده و بهره وری کاهش می یابد.

دانستیم که امنیت شبکه، برای حفاظت از عملکرد کسب و کار ها، مسئله ای بسیار ضروری و حیاتی است؛ شما می توانید با استفاده از موارد ذکر شده در لیست زیر، امنیت شبکه کامپیوتری خودتان را تامین، حفظ و بهبود بخشید.

1. فایروال ها

هر جا که حرف از امنیت شبکه شود، حرف از فایروال ها که یکی از اصلی ترین تجهیزات امنیت شبکه هستند، نیز می شود. فایروال ها؛ از پرکاربردترین و مهم ترین ابزار های امنیت شبکه هستند که وظیفه آنها، جلوگیری از دسترسی های غیر مجاز و حملات، تامین امنیت سیستم های کامپیوتری و حفاظت از شبکه ها است. فایروال، ترافیک داده های ورودی و خروجی را آنالیز می کنند و فقط به داده هایی که مورد تایید و امن باشند، اجازه ورود به شبکه می دهند.

2. کنترل دسترسی (Access Control)

یکی از مهم ترین و اساسی ترین اصول امنیت شبکه کامپیوتری، کنترل دسترسی به شبکه است که با محدود کردن دسترسی کاربران، سیستم ها و سرویس ها، از سرقت داده و دسترسی های غیر مجاز جلوگیری می کند و امنیت شبکه را فراهم می سازد.

3. آنتی ویروس و آنتی بدافزار ها

آنتی ویروس و آنتی بدافزار ها، ابزار های هستند که برای مقابله با نرم افزار های مخربی مانند ویروس ها، تروجان، کرم ها، و جاسوس ها و… طراحی شده اند تا امنیت شبکه کامپیوتری را تامین و حفظ کنند.

4. آنالیز رفتار شبکه

در آنالیز کردن رفتار شبکه، مدل ها و الگوریتم ها، رفتار های غیر عادی بدافزار ها را از رفتار های عادی کاربران، تشخیص می دهند، اقدامات خطرناک و تهدیدات را شناسایی کرده و آنها را گزارش می دهند تا سیستم ها و شبکه از تهدیدات و خطرات در امان بماند.

5. امنیت ایمیل

ایمیل، یکی از اصلی ترین راه های ارتباط در دنیای دیجیتال است و در رابطه با شبکه ها، یک نقطه آسیب پذیری و یک راه آسان برای نفوذ هکر ها به سیستم ها محسوب می شود. بنابراین، برقراری امنیت ایمیل، مسئله ای بسیار مهم و حیاتی است که شامل تمامی اقدامات و خدماتی می شود که به منظور حفاظت از حریم خصوصی و حساب های ایمیل، جلوگیری از هرگونه دسترسی غیرمجاز و محافظت در برابر ویروس ها، بدافزار ها و… صورت می گیرد.

6. فایروال وب اپلیکیشن (WAF)

این سرویس ها، با نظارت بر ترافیک HTTP و HTTPS، در مقابل حمله های مخرب، ربات ها، حمله های DDos، تزریق کد و… از اپلیکیشن های کاربردی وب محافظت می کنند و آنها را قبل از به خطر انداختن وآسیب رسانی به سیستم، شناسایی و بلاک می کنند.

شما می توانید با استفاده از سرویس های WAF، فقط به ترافیک های مجاز و ایمن، اجازه ورود به سرور یا شبکه را بدهید و از نفوذ غیرمجاز افراد و بدافزار ها جلوگیری کنید.

تجهیزات امنیت شبکه های کامپیوتری

تجهیزاتی نیز برای تامین، حفظ و تقویت امنیت شبکه های کامپیوتری وجود دارند، برای مثال:

  • سیستم های تشخیص نفوذ IDS
  • سیستم های پیشگیری از نفوذ IPS
  • سیستم های مدیریت امنیت
  • ویروس یاب ها و ضد بدافزار ها
  • سیستم های مدیریت لاگ
  • سیستم های حفاظت از نفوذ در سرور ها
  • سیستم های تشخیص تهدید
  • VPN

خطرات رایج امنیت شبکه

خطرات امنیت شبکه شامل تمامی تهدید ها و آسیب پذیری هایی می شود که می توانند داده ها را در معرض خطر قرار داده و منجر به مختل شدن عملکرد سیستم ها شوند. برای مثال می توان به حملات نرم افزاری مانند ویروس ها، نرم افزار های مخرب، Dos و نفوذ های ناخواسته به دلیل ضعف های امنیتی سیستم ها و شبکه ها، فریب ها و دزدی های هویتی اشاره کرد که منجر به آسیب های مالی، عملکردی و اعتباری می شوند.

خطرات رایج امنیت شبکه

پروتکل های امنیتی شبکه

برای جلوگیری از نفوذ به شبکه، سرقت اطلاعات و انتقال سریع داده ها در بستری امن، پروتکل های امنیتی طراحی و اجرا شده اند که نقش مهمی در زمینه امنیت شبکه کامپیوتری داشته و شناخت و اجرای آنها ضروری است.

پروتکل های امنیت شبکه مانند SSL/TLS، SSH، DNSSEC، VPN و… وظیفه حفاظت از امنیت و یکپارچگی داده ها در زمان انتقال آنها از شبکه را دارند.

امنیت شبکه های کامپیوتری مطمئن، با داریا نت

شرکت داریا، وارد کننده معتبر تجهیزات امنیت شبکه کامپیوتری از بهترین برند های Fortinet ،Cisco و Sophos است و در حوزه امنیت شبکه، بهترین خدمات را با ضمانت، در اختیار مشتریان خود قرار می دهد. شما می توانید برای اطلاعات بیشتر و خریداری محصولات اورجینال با مناسب ترین قیمت، با کارشناسان ما در ارتباط باشید.

امنیت شبکه های کامپیوتری مطمئن، با داریا نت

سخن پایانی

در این مطلب، به چیستی امنیت شبکه کامپیوتری، نحوه کارکرد، خطرات رایج، انواع و… پرداختیم و دریافتیم که برای یک کسب و کار یا یک سازمان، داشتن یک سیستم امنیتی شبکه بسیار حیاتی و حائز اهمیت است تا از داده های خود محافظت کرده و از تهدیدات و خطرات احتمالی در امان باشد.

روتر میکروتیک چیست؟

روتر میکروتیک چیست؟

میکروتیک ( Mikrotik )، یک شرکت سخت افزار و نرم افزار است که حوزه فعالیت این کمپانی در رابطه با ساخت روتر و تجهیزات وایرلس می باشد؛ میکروتیک، یک سیستم عامل مبتنی بر لینوکس بوده و با نام MikroTik RouterOS نیز شناخته می‌شود. در ادامه این مطلب با ما همراه باشید تا به بررسی کلی و جامع در رابطه با این موضوع بپردازیم.

روتر میکروتیک چیست؟

روتر میکروتیک (MikroTik Router) دستگاهی است که برای مدیریت و توزیع ترافیک شبکه در شبکه‌های کامپیوتری به کار می‌رود. این روترها توسط شرکت میکروتیک (MikroTik)، یک شرکت لتونیایی، تولید می‌شوند و به دلیل قابلیت‌های گسترده، قیمت مناسب و انعطاف‌پذیری بالا در بین کاربران حرفه‌ای و مدیران شبکه بسیار محبوب هستند.
روترهای میکروتیک با استفاده از سیستم‌عامل اختصاصی به نام RouterOS کار می‌کنند که امکانات متعددی مانند مسیریابی پیشرفته، مدیریت پهنای باند، VPN، فایروال، QoS، و کنترل دسترسی را فراهم می‌کند. این ویژگی‌ها باعث شده‌اند که روترهای میکروتیک به عنوان راه‌حلی کارآمد در شبکه‌های کوچک و بزرگ مورد استفاده قرار گیرند.

به زبان ساده، میکروتیک عاملی است که با نصب شدن بر روی هر سیستمی، آن را به یک روتر تبدیل می کند و این نرم افزار شامل ویژگی هایی همچون فایروال، VPN، تعادل بار (load balancing)، ترجمه آدرس شبکه، سرور های DHCP و… است. روتر های میکروتیک، بسیار پایدار و قدرتمند هستند و در عرض چند دقیقه پیکربندی و راه اندازی می شوند و همچنین نسبت به مدل های سخت افزاری دیگر، بسیار مقرون به صرفه تر هستند.

روتر میکروتیک چیست؟

قابلیت های روتر میکروتیک

روتر های میکروتیک از ویژگی ها و قابلیت های بسیار بالایی برخوردار هستند که از جمله چند مورد از آن ها می توان به موارد زیر اشاره کرد:

  • امکان کنترل شبکه از راه دور و از طریق پروتکل های مختلف vpn
  • پشتیبانی از destination nat برای دسترسی از بیرون به داخل به سرورهای داخل شبکه
  • پشتیبانی از VRF یا چند روتر مجازی دیگر
  • پشتیبانی از تکنیک های مسیریابی بر اساس Policy-Based Routing یا PBR
  • عملیات Bandwidth Shaping یا کنترل ترافیک شبکه و اینترنت با اعمال محدودیت سرعت به کاربران
  • امکان متصل شدن به چند ISP و پخش کردن ترافیک اینترنت کاربران روی چند لینک اینترنت مختلف
  • راه اندازی DHCP در شبکه، برای پیکربندی پویای کلاینتهای تحت شبکه
  • پیاده سازی تکنیک quality of service روی پکت های شبکه
  • دارای سرعت بوت بالای روتر میکروتیک
  • امکان پشتیبانی از آدرس آی پی ورژن 6
  • راه اندازی هات اسپات ((hotspot و اکانتینگ برای شبکه
  • امکان پشتیبانی از پروتکل های مسیریابی MPLS,BGP,OSPF
  • امکان استفاده تنها از مک آدرس برای کانفیگ اولیه سیستم (در ابتدا به آدرس IP نیاز ندارد)

تفاوت روتر و میکروتیک

روتر یک دستگاه شبکه‌ای است که وظیفه مسیریابی بسته‌های داده بین شبکه‌های مختلف را بر عهده دارد. این دستگاه، بسته‌های داده را بر اساس آدرس‌های IP به مقصد مناسب هدایت می‌کند و به دستگاه‌های مختلف در شبکه‌های محلی و گسترده (LAN و WAN) امکان ارتباط با یکدیگر و با اینترنت را می‌دهد. روترها از سیستم‌عامل‌های مختلفی استفاده می‌کنند و توسط برندهای مختلفی مانند Cisco، Juniper و D-Link عرضه می‌شوند.
اما باید بدانید میکروتیک، نام یک شرکت و برند مشهور در زمینه تجهیزات شبکه است که روترها و سایر دستگاه‌های شبکه‌ای تولید می‌کند. روترهای میکروتیک از سیستم‌عامل اختصاصی RouterOS استفاده می‌کنند که قابلیت‌های پیشرفته‌ای نظیر مسیریابی، مدیریت پهنای باند، فایروال، VPN و بسیاری از امکانات دیگر را ارائه می‌دهد. در مقایسه با روترهای معمولی، دستگاه‌های میکروتیک با قیمت مناسب‌تر و امکانات گسترده‌تر، به‌ویژه در شبکه‌های کوچک تا متوسط محبوبیت زیادی دارند.

به طور کلی تفاوت اصلی که بین روتر و میکروتیک دیده میشود سیستم عامل آنها است؛ برای مثال روتر های سیسکو از سیستم عامل IOS استفاده می کنند که یک سیستم عامل پیشرفته و قدرتمند به حساب می آید ولی میکروتیک از سیستم عامل RouterOS استفاده می کند که یک سیستم عامل مبتنی بر لینوکس است.

تفاوت روتر و میکروتیک

برنامه winbox چیست و چه کاربردی دارد؟

Winbox یک نرم‌افزار کاربردی است که توسط شرکت میکروتیک (MikroTik) توسعه داده شده و برای مدیریت و پیکربندی روترهای میکروتیک از طریق یک رابط گرافیکی ساده و کاربرپسند استفاده می‌شود. این برنامه به کاربران امکان می‌دهد تا به راحتی به روترهای میکروتیک متصل شده و تنظیمات مختلف آنها را بدون نیاز به استفاده از خط فرمان انجام دهند.

پس از راه اندازی نرم افزار شخصی میکروتیک، نیاز به برنامه ای داریم که به توسط آن، روتر را مدیریت کنیم؛ کار با اپلیکیشن winbox بسیار ساده است و در عین سادگی و آسانی اش، پیشرفته ترین خدمات را ارائه می دهد. با داشتن این اپلیکیشن روی سیستم خود، می توانید به میکروتیک خودتان دسترسی داشته باشید و آن را کنترل و مدیریت کنید. البته لزومی به استفاده از اپلیکیشن winbox برای دسترسی و مدیریت روتر نیست و میتوان از طریق یک مرورگر ساده نیز همین کار را انجام داد، ولی اپلیکیشن winbox، این کار را بسیار راحت تر می کند.

سیستم عامل میکروتیک چیست؟

سیستم عامل میکروتیک همانند یک روتر شبکه طراحی و اجرا شده است که با استفاده از مجازی ساز ها، بر روی سیستم ها و دستگاه های شخصی نصب می شوند؛ هدف از ایجاد سیستم عامل میکروتیک یا Mikrotik RouterOS، صرفا رقابت کردن با سیستم عامل سیسکو که با نام IOS نیز شناخته می شود بود ولی میکروتیک در واقع امکانات و خدمات گسترده و متنوعی است که برای شبکه های سیمی و غیر سیمی ارائه می شود.

علاوه بر سیستم عامل، شرکت Mikrotik، به عنوان یک تولید کننده موثر دستگاه‌ ها و تجهیزات شبکه (سخت افزار و نرم‌افزار) بر اساس همین سیستم عامل، برای روتر هایی با نام RouterOS محسوب می شود.

سیستم عامل میکروتیک چیست؟

ویژگی‌های سیستم عامل میکروتیک چیست؟

سیستم عامل میکروتیک که با نام RouterOS ارائه می شود، ویژگی هایی دارد که باعث می شود به عنوان یک سیستم عامل کارآمد شناخته شود؛ از جمله از آن ویژگی ها می توان به موارد زیر اشاره کرد:

  • به سخت‌افزار قدرتمند و نصب نرم افزار های خاص نیاز ندارد
  • امکان نصب روی حافظه‌های جانبی HDD و SSD و کارت میکرو از‌طریق IDE و SATA و USB دارد.
  • داشتن نسخه ویژه برای ماشین‌های مجازی
  • امکان پشتیبانی از فوروارد لایه دوم مثل مش و بریج و WDS
  • امکان پشتیبانی از پروتکل‌های مسیریابی OSPF و BGP و VPLS/MPLS
  • دارای فایروال قدرتمند تا لایه هفتم
  • رمزنگاری قدرتمند WEP و WPA و WPA2
  • اجرای پروتکل‌های تونل‌زنی متعدد مانند OpenVPN،PPTP ،PPPoE و L2TP
  • امکان پشتیبانی از IPv4 و IPv6
  • دارای ابزارهای ارسال ایمیل و پیامک
  • تست مکرر از پهنای باند
  • دارای دیتا میرورینگ CALEA
  • دارای ابزار File Fetch
  • داشتن سرور TFTP
  • دارای کلاینت و سرور RADIUS و NTP

ویژگی‌های سیستم عامل میکروتیک چیست؟

کاربرد های میکروتیک چیست؟

میکروتیک (MikroTik) یک شرکت لیتوانیایی است که تجهیزات شبکه و سیستم‌عامل RouterOS را توسعه می‌دهد. محصولات میکروتیک، به ویژه روترها و سوئیچ‌های آن، به دلیل ویژگی‌ها و قابلیت‌های پیشرفته‌ای که ارائه می‌دهند، در بسیاری از شبکه‌های کوچک و بزرگ مورد استفاده قرار می‌گیرند. در زیر به برخی از کاربردهای اصلی میکروتیک اشاره می‌شود:
مدیریت شبکه‌های ISP: میکروتیک به طور گسترده‌ای توسط ارائه‌دهندگان خدمات اینترنت (ISP) برای مدیریت پهنای باند، تخصیص IP، و کنترل دسترسی به شبکه استفاده می‌شود. RouterOS امکاناتی مانند Hotspot، PPPoE و DHCP Server را برای این منظور فراهم می‌کند.
پیاده‌سازی شبکه‌های بی‌سیم: محصولات بی‌سیم میکروتیک (مانند Access Point ها و روترهای بی‌سیم) برای ایجاد شبکه‌های Wi-Fi با برد و کارایی بالا به کار می‌روند. این تجهیزات به ویژه در فضاهای بزرگ مانند دانشگاه‌ها، هتل‌ها، و مراکز خرید محبوب هستند.
شبکه‌های سازمانی و دفاتر کوچک: روترهای میکروتیک به دلیل قیمت مقرون به صرفه و قابلیت‌های پیشرفته‌ای مانند VPN، فایروال، و مدیریت پهنای باند، در شبکه‌های شرکت‌های کوچک تا متوسط مورد استفاده قرار می‌گیرند.
مدیریت پهنای باند و ترافیک شبکه: میکروتیک ابزارهایی مانند Queue و Simple Queue را برای کنترل و مدیریت پهنای باند و ترافیک شبکه ارائه می‌دهد. این ویژگی‌ها به کاربران اجازه می‌دهند تا اولویت‌بندی ترافیک، محدودیت پهنای باند و تخصیص منابع شبکه را به طور دقیق تنظیم کنند.
پیاده‌سازی شبکه‌های گسترده (WAN): میکروتیک می‌تواند به عنوان یک روتر مرکزی در شبکه‌های گسترده استفاده شود، با قابلیت‌هایی مانند OSPF، BGP، و MPLS که امکان مسیریابی و مدیریت پیچیده شبکه را فراهم می‌کند.
امنیت شبکه: RouterOS میکروتیک دارای قابلیت‌های فایروال پیشرفته، NAT، و امکانات مختلف برای جلوگیری از دسترسی‌های غیرمجاز و حملات سایبری است.
میکروتیک به دلیل انعطاف‌پذیری و قابلیت‌های فراوان خود، یک گزینه مناسب برای مدیریت و پیاده‌سازی انواع مختلف شبکه‌ها در مقیاس‌های مختلف به شمار می‌آید.

روتینگ

مسیریابی با استفاده از تکنیک MIKROTIKE، بسیار راحت تر، و سریع تر انجام می شود.

فایروال

دیوار آتش یا همان فایروال، هم در کاربردهای میکروتیک قرار دارد و در ادامه این موضوع، امکان محدود کردن پورت‌های ورودی و خروجی شبکه با فایروال فراهم می شود که به دنبال آن، امنیت شبکه نیز افزایش می یابد.

فایروال

وایرلس

جالب است بدانید که بیشتر از انواع تکنولوژی های بی سیم در میکروتیک پشتیبانی می شود.

Load Balancing 

قابلیت لود بالانسر کمک می کند که شبکه پایداری بیشتری داشته باشد و با استفاده از آن حتی می توان از دو شبکه سرویس دهی اینترنت بصورت همزمان استفاده کرد؛ با متصل شدن سرویس اینترنت دوم به شبکه، از قطعی ترافیک اینترنت و ایجاد وقفه بین ارسال و دریافت داده ها نیز جلوگیری می شود

VPN (Virtual Private Network)

سیستم عامل میکروتیک از راهکار های مختلف VPN برای ایجاد اتصالات ایمن بین سیستم ها و شبکه استفاده می کند.

MikroTik HotSpot Gateway 

این قابلیت، زمینه برقراری ارتباطات به شبکه عمومی بدون نیاز به نصب نرم افزار و یا پیکربندی خاص را شبکه فراهم می کند و همچنین به کمک gateway های هات اسپات، میتوان برای هر شبکه مجزا یک صفحه ورود و اعتبارسنجی قرار داد و در سطوح مختلف شبکه، مدیریت دقیق تری بر روی کاربران و اطلاعات داشت.

MikroTik HotSpot Gateway 

MPLS

MPLS مخفف MultiProtocol Label Switching است که تکنیک جایگزین راهکار های سنتی IP دادن و برای مسیریابی سریع و تغییر به همراه شکل دهی به جریان‎های ترافیکی در شبکه ها است.

Quality of Service

کاربرد اصلی این ابزار در کنترل پهنای باند شبکه و کیفیت شبکه مطرح است و با استفاده از این قابلیت، افراد میتوانند همگی از کیفیت و سرعت اینترنت برابر و بالا لذت ببرند.

پیکربندی سیستم عامل میکروتیک

روش های مختلف و متنوعی برای پیکربندی در سیستم عامل میکروتیک وجود دارد برای مثال می توان به دسترسی  Telnet و SSH از طریق شبکه یا استفاده از رابط گرافیکی سفارشی شده winbox اشاره کرد.

پیکربندی سیستم عامل میکروتیک

رادیو وایرلس میکروتیک چیست؟

با استفاده کردن از رادیو وایرلس میکروتیک در یک شبکه بی سیم، اطلاعات و داده ها در فاصله های دور و نزدیک مبادله شده و بسیار قدرتمند تر و توانمندتر از آنتن های معمولی مخابراتی هستند؛ رادیو وایرلس باعث می شود هزینه های مربوط به تجهیزات فیزیکی سیم و کابل، تا حدودی حذف شود و همچنین راه اندازی این روش بسیار ساده تر از پیاده سازی آنتن است؛ یکی از مرسوم ترین موارد استفاده از رادیوهای بیسیم ارسال تصاویر دوربین های مدار بسته است.

سرور مجازی میکروتیک چیست؟

سرور مجازی MikroTik، به عنوان یک ماشین مجازی عمل می کند و از سیستم عاملMikroTik RouterOS استفاده می‌کند؛ این نوع سرورها یکی از پرکاربردترین و بهترین سرورها هستند که مهمترین هدف آن‌ها، استفاده به عنوان روتر است.

چه شرکت های از میکروتیک استفاده میکنن؟

به طور کلی، میکروتیک انتخاب محبوب بین سازمان ها و شرکت های بزرگ و گسترده است؛ برای مثال می توان به شرکت های Nextlink Internet، BAI Connect،  Sangomaو GDA اشاره کرد که از روتر های میکروتیک استفاده می کنند.

چه شرکت های از میکروتیک استفاده میکنن؟

معایب سرور های مجازی میکروتیک

سرور های میکروتیک دارای آسیب پذیری ها و معایبی نیز هستند که قبل از راه اندازی و استفاده، باید از آنها آگاه باشید. اولین مورد این نوع سرور این است که سیستم عامل Mikrotik Router، محدودیت‌هایی در زمینه تشخیص دستگاه دارد که همین باعث می شود وقتی که در محیط‌های خیلی بزرگ یا خیلی کوچک استفاده می‌شود عملکرد قابل قبولی ندارد؛ همچنین این روترها از امنیت سایبری کمتری برخوردارند و آنطور که باید از پشتیبانی خوبی بهره‌مند نیستند.
نحوه اتصال به سرور مجازی میکروتیک

می توان با استفاده از نرم افزار وین باکس (winbox)، به سرور مجازی میکروتیک وصل شوید و آن را مدیریت کنید. شما، پس از خرید سرور مجازی میکروتیک و دریافت آدرس IP، می‌توانید آن را در کادر Connect to اپلیکیشن وارد کنید؛ کادر login نام کاربری شما خواهد بود که معمولا به صورت پیش فرض روی قسمت admin است و password نیز رمز عبور تنظیم شده برای سرور شما خواهد بود.

نحوه اتصال به سرور مجازی میکروتیک

Routerboard چیست؟

اسم برند محصولات و تجهیزات سخت افزاری شرکت میکروتیک، روتر برد است، جالب است بدانید که سیستم عامل این شرکت، از RAM و CPU به صورت بهینه استفاده کرده و برای اینکه محصولات نهایی را با قیمت مناسبی به دست مشتریانش برساند، قطعات سخت افزاری یا همان برد ها را تولید می کند و در ادامه محصولاتی هم مختص ISP ها به بازار ارائه می کند؛ روتر بورد ها، به دو دسته کلی تقسیم می شود.

Only Board

همانطور که از نامش مشخص است، فقط دارای یک برد است و اجزای دیگری مانند آداپتور و … باید به صورت جداگانه تهیه شود.

Enclosures

این محصول یک پک کامل است و بــه همراه قابلیت ها و تجهیزات دیگری مانند آداپتور و لوازم جانبی ارائه می شود.

Routerboard چیست؟

جمع بندی

ما در این مطلب، شما را با تکنولوژی میکروتیک آشنا کردیم؛ شرکت داریا با فعالیت موثری که در حوزه تجهیزات امنیت شبکه دارد، می تواند به شما و کسب و کارتان در تامین امنیت اطلاعات کمک شایانی کند؛ برای دریافت مشاوره رایگان و خرید فایروال، خرید اکسس پوینت، خرید لایسنس، خرید فورتی وب و… با کارشناسان ما در ارتباط باشید.

امن ترین مرورگر های وب در جهان 2024

امن ترین مرورگر های وب در جهان 2024

اطلاعات نادرست یا توصیه های قدیمی در مورد امنیت آنلاین می تواند شما و داده های شخصی شما را آسیب پذیر کند، بنابراین بیایید به پنج افسانه رایج امنیتی مرورگر نگاه کنیم تا بتوانید درک صحیحی از امنیت مرورگر و خود مرورگر داشته باشید. باید بدانید دانستن این موارد در روزهایی که هک به یک موضوع رایج تبدیل شده است اهمیت بسیاری دارد، از این رو بهتر است با به روز نگه داشتن اطلاعات خود در رابطه با این موارد از مشکلات احتمالی جلوگیری کنید.
امن ترین مرورگر اندروید

در حال حاضر 2024 ، چند مرورگر وب برای اندروید به عنوان امن‌ترین مرورگرها شناخته می‌شوند. این مرورگرها تمرکز ویژه‌ای بر حفاظت از حریم خصوصی و امنیت کاربران دارند:

Brave

این مرورگر بر پایه Chrome ساخته شده اما دارای امکانات امنیتی بسیار قوی‌تری است. Brave به‌صورت پیش‌فرض تبلیغات و ردیاب‌های وب را مسدود می‌کند و حتی می‌تواند اتصالات شما را از طریق HTTPS امن‌تر کند.

DuckDuckGo Privacy Browser

این مرورگر به طور خاص برای حفاظت از حریم خصوصی کاربران طراحی شده است. DuckDuckGo اطلاعات شما را به هیچ عنوان جمع‌آوری نمی‌کند و همچنین به‌صورت پیش‌فرض ردیاب‌های وب را مسدود می‌کند.

Tor Browser

مرورگر Tor برای افرادی که به بالاترین سطح امنیت نیاز دارند مناسب است. این مرورگر از شبکه Tor برای ناشناس‌سازی ترافیک شما استفاده می‌کند و از طریق چندین لایه رمزگذاری داده‌ها را امن نگه می‌دارد.

Firefox Focus

این نسخه از مرورگر Firefox به‌صورت پیش‌فرض تمامی ردیاب‌ها را مسدود می‌کند و پس از هر جلسه مرور، تمام اطلاعات شما را پاک می‌کند.

هر یک از این مرورگرها برای امنیت بیشتر و حفاظت از حریم خصوصی مناسب هستند و انتخاب بهترین آن‌ها بستگی به نیازهای خاص شما دارد.

امن ترین مرورگر اندروید

پنج افسانه رایج درباره امنیت در اینترنت که باید بدانید

یکی از افسانه‌های رایج درباره امنیت در اینترنت این است که “اگر از آنتی‌ویروس استفاده کنید، در برابر همه تهدیدات ایمن هستید.” این تصور نادرست است. هرچند آنتی‌ویروس‌ها ابزارهای مهمی برای محافظت از سیستم‌ها در برابر بدافزارها هستند، اما نمی‌توانند به تنهایی همه تهدیدات امنیتی را پوشش دهند. اما به طور کل اینترنت امن است، به این صورت که موارد زیر را بدون نیاز به ابزار و یا برنامه خاصی برای کاربر تامین می کند:

حالت ناشناس شما را کاملاً ناشناس می کند

این افسانه که حالت ناشناس یا خصوصی شما را کاملاً ناشناس می کند، یک تصور غلط رایج است. حالت ناشناس با ذخیره نکردن تاریخچه جستجو، کوکی‌ها یا داده‌های فرم، حریم خصوصی را فراهم می‌کند. با این حال، این فقط برای دستگاه و مرورگر خاص شما صدق می­کند.

ارائه‌دهنده خدمات اینترنت شما (ISP)، سرپرست شبکه و وب‌سایت‌هایی که بازدید می‌کنید نیز می‌توانند فعالیت‌های شما را در این حالت ردیابی کنند. همچنین، اگر بدافزار در دستگاه شما کمین کرده باشد، حالت ناشناس فعالیت های شما را از آن پنهان نمی کند. برای حفظ حریم خصوصی قوی تر، ممکن است استفاده از VPN یا مرورگر متمرکز بر حریم خصوصی مانند Tor را در نظر بگیرید، اگرچه این ابزارها نیز محدودیت هایی دارند که بعداً در مورد آنها صحبت خواهیم کرد.

وب سایت ایمن (HTTPS) به این معنی است که مرور آن ایمن است

به اکثر کاربران اینترنت آموزش داده شده است که به وب‌سایت‌هایی که از HTTPS استفاده می‌کنند اعتماد کنند، که با نماد قفل در نوار آدرس مرورگر نشان داده شده است. درست است که HTTPS ارتباط شما با وب‌سایت را رمزگذاری می‌کند، که از خواندن اطلاعات در حال انتقال توسط جاسوسان جلوگیری می‌کند. با این حال، این تضمین نمی کند که خود وب سایت ایمن است.

HTTPS  فقط انتقال امن داده ها را تضمین می کند؛ این یکپارچگی محتوای سایت را تضمین نمی کند. مجرمان سایبری همچنین می توانند از HTTPS در سایت های مخرب خود استفاده کنند و بازدیدکنندگان را فریب دهند تا فکر کنند این سایت ها ایمن هستند. همیشه اطمینان حاصل کنید که وب سایتی که بازدید می کنید واقعی و معتبر است، صرف نظر از اینکه از HTTPS استفاده می کند یا خیر.

5 افسانه امنیتی مرورگر که نیاز به تخریب دارند

دانلود فایل ها تنها راه دریافت بدافزار است

بسیاری از مردم بر این باورند که تنها با دانلود و اجرای فایل های مشکوک می توانند بدافزار دریافت کنند. در حالی که این یک راه برای آلوده شدن است، تنها راه نیست. دانلودهای ناآگاهانه و تبلیغات مخرب می توانند کامپیوتر شما را بدون نیاز به دانلود و اجرای دستی فایل آلوده کنند.

شما همچنین می توانید به سادگی با بازدید از یک وب سایت هک شده، حتی بدون کلیک بر روی چیزی، آلوده شوید. همیشه مرورگر خود و پلاگین های آن را با آخرین نسخه به روز نگه دارید تا از آسیب پذیری های شناخته شده محافظت کنید و برای به حداقل رساندن خطرات از یک بلاک کننده تبلیغاتی معتبر استفاده کنید.

همه افزونه های مرورگر ایمن هستند

در حالی که افزونه های مرورگر می‌توانند عملکرد مفیدی را به مرورگر شما اضافه کنند، همه افزونه‌ها ایمن نیستند. برخی از افزونه‌ها  ممکن است حاوی کدهای مخرب باشند، در حالی که برخی دیگر ممکن است فعالیت‌های مرور شما را برای اهداف بازاریابی ردیابی کنند. حتی افزونه‌هایی که در ابتدا ایمن بوده‌اند، اگر توسط توسعه‌دهندگان “کمتر دقیق” خریداری و تغییر کاربری داده شوند، می‌توانند مضر باشند. به همین دلیل است که ما افزونه‌های مرورگر را کابوس حریم خصوصی نامیده‌ایم و اغلب اخباری در مورد افزونه‌های محبوب که بدافزارها را پنهان می‌کنند، می‌بینید.

بنابراین، همیشه در مورد افزونه­ هایی که نصب می کنید محتاط باشید. فقط افزونه­ ها را از توسعه‌دهندگان مورد اعتماد نصب کنید و مجوزهایی را که یک افزونه در طول نصب درخواست می‌کند بررسی کنید. برای مثال، یک افزونه­ی پیش‌بینی آب و هوا نیازی به دسترسی به کل تاریخچه مرور شما ندارد ­-­ و ممکن است بخواهید در وهله اول به اینکه آیا به افزونه پیش‌بینی آب‌وهوا نیاز دازید نیز فکر کنید.
پنج افسانه رایج درباره امنیت در اینترنت که باید بدانید

استفاده از VPN مرور شما را کاملا ایمن می کند

VPNها ابزاری عالی برای حفظ حریم خصوصی و امنیت هستند، اما یک گلوله نقره ای نیستند. VPN ترافیک اینترنت را رمزگذاری می کند و آدرس IP شما را پنهان می کند و ردیابی فعالیت های آنلاین شما را برای دیگران دشوارتر می کند. با این حال، مرور شما را کاملا ایمن نمی کند.

وب‌سایت‌هایی که بازدید می‌کنید و هر بدافزار موجود در دستگاه شما، همچنان می‌توانند فعالیت‌های شما را ردیابی کنند. علاوه بر این، خود ارائه‌دهنده VPN می‌تواند ترافیک اینترنت شما را ببیند مگر اینکه از یک سیاست سختگیرانه بدون-لاگ استفاده کند. و مهم است که VPN خود را به درستی تنظیم کنید و از اشتباهات رایج جلوگیری کنید.

بنابراین، در حالی که VPN ابزار خوبی برای حفظ حریم خصوصی آنلاین است، باید در ترکیب با سایر اقدامات امنیتی مانند شیوه‌های مرور امن، نرم‌افزارهای به‌روز و رمزهای عبور قوی و منحصربه‌فرد برای هر یک از حساب‌های آنلاین شما استفاده شود.

مرورگر غیر قابل ردیابی

مرورگرهایی که به عنوان مرورگر غیر قابل ردیابی شناخته می‌شوند، به طور خاص طراحی شده‌اند تا حریم خصوصی شما را حفظ کنند و از ردیابی آنلاین جلوگیری کنند. برخی از این مرورگرها عبارتند از:

Tor Browser:

این مرورگر از شبکه Tor استفاده می‌کند که ترافیک شما را از طریق چندین سرور رمزگذاری شده ارسال می‌کند، و این امر ردیابی شما را تقریباً غیرممکن می‌کند. Tor Browser همچنین کوکی‌ها و دیگر اطلاعات شناسایی را محدود می‌کند تا از شناسایی شما توسط سایت‌ها جلوگیری کند.

 Brave:

Brave Browser به‌صورت پیش‌فرض تبلیغات و ردیاب‌ها را مسدود می‌کند و گزینه‌های پیشرفته‌ای برای حفظ حریم خصوصی دارد. با استفاده از Brave، می‌توانید با خیالی آسوده‌تر مرور کنید بدون اینکه به راحتی ردیابی شوید.

Firefox with Privacy Add-ons :

مرورگر Firefox با نصب افزونه‌های حریم خصوصی مانند uBlock Origin ، Privacy Badger، و HTTPS Everywhere   می‌تواند تجربه‌ای نزدیک به غیر قابل ردیابی بودن را فراهم کند. این افزونه‌ها ردیاب‌ها، تبلیغات، و ارتباطات ناامن را مسدود می‌کنند.

DuckDuckGo Privacy Browser :

این مرورگر به طور خاص برای حفاظت از حریم خصوصی طراحی شده است. DuckDuckGo به شما امکان می‌دهد بدون نگرانی از ردیابی به مرور اینترنت بپردازید، زیرا به‌صورت پیش‌ فرض ردیاب‌ها را مسدود می‌کند و اطلاعات شما را جمع‌آوری نمی‌کند.

توجه داشته باشید که هرچند این مرورگرها حریم خصوصی بالایی فراهم می‌کنند، اما باید توجه داشت که هیچ مرورگری نمی‌تواند 100% غیر قابل ردیابی باشد. عواملی مانند نحوه استفاده از اینترنت، تنظیمات مرورگر و سرویس‌های آنلاین مورد استفاده شما نیز در تعیین سطح حریم خصوصی نقش دارند.

مرورگر غیر قابل ردیابی

قویترین مرورگر دنیا

انتخاب قوی ‌ترین مرورگر بستگی به معیارهای شما دارد. مرورگرهای مختلفی وجود دارند که از لحاظ امنیت، سرعت، حریم خصوصی، و امکانات مورد استفاده می‌توانند قوی تلقی شوند. در ادامه به چند مرورگر برجسته اشاره می‌کنم:

  • Google Chrome
  • Mozilla Firefox 
  • Brave Browser
  • Microsoft Edge 

در نهایت، قوی‌ترین مرورگر بستگی به نیازهای شما دارد. اگر حریم خصوصی مهم‌ترین اولویت شماست، مرورگرهایی مانند Brave یا Firefox می‌توانند بهترین گزینه باشند. اگر سرعت و سازگاری با خدمات Google اولویت دارند، Chrome ممکن است انتخاب بهتری باشد.

مرورگر تور

مرورگر تور (Tor Browser) ابزاری است که به کاربران امکان می‌دهد تا به صورت ناشناس و امن در اینترنت مرور کنند. این مرورگر از شبکه Tor (مخفف The Onion Router) استفاده می‌کند که ترافیک اینترنتی شما را از طریق یک سری سرورهای داوطلبانه رمزگذاری‌شده به نام “گره‌ها” (nodes) عبور می‌دهد. هر گره تنها از کجا ترافیک آمده و به کجا می‌رود اطلاع دارد، اما اطلاعات کلی درباره مبدا و مقصد نهایی را ندارد. این روش باعث می‌شود که ردیابی ترافیک شما تقریباً غیرممکن شود.

مرورگر های بدون محدودیت

اگر به دنبال مرورگرهایی هستید که بدون محدودیت به اینترنت دسترسی داشته باشند، چند گزینه‌ی برجسته وجود دارند که می‌توانند این نیاز را برآورده کنند. این مرورگرها اغلب امکانات خاصی را فراهم می‌کنند تا کاربران بتوانند به محتوای مسدود شده دسترسی داشته باشند و تجربه‌ی مرور آزادانه‌ای داشته باشند.

Tor Browser

مرورگر تور از شبکه‌ی Tor استفاده می‌کند تا کاربران بتوانند به محتوای مسدود شده در کشورهای مختلف دسترسی پیدا کنند. این مرورگر به دلیل ناشناس‌سازی ترافیک و دور زدن سانسورهای اینترنتی، انتخاب محبوبی برای افرادی است که به دنبال دسترسی بدون محدودیت هستند.

مناسب برای دسترسی به وب‌سایت‌های مسدود شده و حفاظت از حریم خصوصی.

Opera (با VPN داخلی)

مرورگر Opera دارای یک VPN داخلی رایگان است که به کاربران اجازه می‌دهد تا موقعیت جغرافیایی خود را تغییر دهند و به محتوای مسدود شده دسترسی پیدا کنند. این مرورگر همچنین از تبلیغات و ردیاب‌ها جلوگیری می‌کند.

مناسب برای مرور سریع و دسترسی به محتوای محدودشده بدون نیاز به نصب افزونه‌های اضافی.

Brave Browser

Brave علاوه بر اینکه تبلیغات و ردیاب‌ها را مسدود می‌کند، با استفاده از افزونه‌های VPN و پروکسی می‌تواند به شما کمک کند تا از محدودیت‌های جغرافیایی عبور کنید. Brave همچنین از Tor در حالت خصوصی خود پشتیبانی می‌کند.

مناسب برای کاربرانی که به دنبال امنیت، حریم خصوصی، و دسترسی آزاد به محتوا هستند.

Mozilla Firefox (با افزونه‌های VPN)
مرورگر Firefox با نصب افزونه‌هایی مانند ProtonVPN یا Windscribe می‌تواند به شما امکان دسترسی به محتوای مسدود شده را بدهد. Firefox همچنین به دلیل قابلیت‌های شخصی‌سازی و تمرکز بر حریم خصوصی مشهور است.

این مرورگرها می‌توانند به شما کمک کنند تا تجربه‌ای آزادانه و بدون محدودیت در اینترنت داشته باشید، اما همواره توصیه می‌شود از منابع قابل اعتماد استفاده کنید و به نکات امنیتی توجه داشته باشید.
جمع بندی

در دنیایی که حریم خصوصی و امنیت آنلاین به طور فزاینده‌ای مورد تهدید قرار می‌ گیرد، استفاده از ابزارها و روش‌های حفاظت در برابر انواع حملات سایبری اهمیت بالایی دارد. مرورگرهایی مانند تور به ما امکان می‌دهند به صورت ناشناس، در اینترنت به گشت ‌و گذار بپردازیم و تا از دسترسی غیرمجاز غیر به اطلاعات شخصی ‌مان جلوگیری کنیم. با این حال، حتی در زمان استفاده از ابزارهای پیشرفته نیز باید هوشمندانه عمل کرد و همیشه به خاطر داشت که امنیت مطلق وجود ندارد.