در دنیای امروزی که تکنولوژی به سرعت در حال پیشرفت است و تهدیدات سایبری به شکلهای پیچیدهتر و خطرناکتری ظاهر میشوند، تاب آوری سایبری (cyber resilience framework) به یکی از ارکان کلیدی مدیریت امنیت اطلاعات تبدیل شده است. در این مقاله، قصد داریم به بررسی جامع تاب آوری سایبری، اجزای کلیدی آن، و روشهای بهبود و تقویت آن بپردازیم و با معرفی اصول پایهای و لایههای مختلف تاب آوری سایبری، خواهیم دید که چگونه سازمانها میتوانند با به کارگیری استراتژیهای مناسب، از آسیبهای سایبری جلوگیری کنند و توانمندی خود را در برابر تهدیدات تقویت کنند. با ما همراه باشید تا در این سفر مهم و حیاتی، با یکی از اصول بنیادی امنیت سایبری آشنا شوید و توانمندیهای لازم برای مقابله با تهدیدات آینده را به دست آورید.
تاب آوری سایبری، همان طور که از نامش نیز مشخص است، توانایی یک سازمان در سرعت بخشیدن به روند کسب و کار با آماده سازی، واکنش سریع و به موقع و بهبودی و التیام یافتن از خطرات احتمالی است؛ سازمانی که دارای تاب آوری سایبری بالایی است، خود را با بحران های پیش آمده، خطرات و تهدیدات، مشکلات و چالش های سایبری شناخته ده و ناشناخته، تطبیق می دهد و می تواند به آسانی و برنامه ریزی دقیق با آن ها مقابله کند. هدف از دستیابی و افزایش تاب آوری سایبری، کمک به سازمان ها برای غلبه کردن و روبرو شدن با شرایط نامساعد، خطرات و تهدیدات است.
اجزای تاب آوری سایبری
حال که کمی با تاب آوری سایبری آشنا شدیم، می توانیم به اجزای اساسی آن که شامل پشتیبانی، شناسایی و تکامل سیستم امنیت است بپردازیم و میزان اهمیت هر کدام از آن ها را در بهبود عملکرد شبکه سازمانی درک کنیم.
پشتیبانی
یک راهکار خوب و قابل قبول در تاب آوری سایبری، می تواند تمامی یا حداکثر سیستم ها، اپلیکیشن ها و داده ها را پشتیبانی کند؛ اینکه شما مطمئن شوید که فقط کاربران مجاز، به سیستم دسترسی دارد، بسیار حائز اهمیت است و می توانید از هر جایی که وارد می شوند و هر اقدام سایبری که انجام می دهند، از طریق سرویس ها و تجهیزات مدیریت دسترسی، آن ها را ردیابی کنید؛ همچنین بسیار ضروری و حیاتی است که بخش ها و قسمت های آسیب پذیر اپلیکیشن های خود را شناسایی کنید و اگر هر نوع ضعفی دریابید، برای از بین بردن آن برنامه ریزی های لازم را انجام دهید؛ همچنین باید بدانید که محافظت دقیق با بالاترین سطوح امنیتی و حساسیت از داده ها و اطلاعاتی که مرتبط با مشتری ها، کارکنان، و مالکیت معنوی سازمان هستند بایستی برقرار باشد زیرا اگر چنین نباشد، یکی از پایه های اساسی چارچوب تاب آوری سایبری مورد خطا و شکست خواهد شد.
شناسایی
پایه دوم راهکار تاب آوری سایبری، شامل شناسایی افرادی می شود که بر علیه شما اقدامات برنامه ریزی شده ای را انجام می دهند تا منجر به خرابکاری و آسیب زدن به شبکه کسب و کار شما شوند؛ همچنین با در نظر گرفتن اینکه افراد نفوذی از جمله هکر ها، مهاجمان و کلاهبرداران، بسیار ماهر تر و حرفه ای تر از گذشته هستند و با استفاده از شیوه های مخفیانه و پنهانی، تلاش می کنند در سیستم ها و شبکه های سازمان ها نفوذ کنند، یقینا این شرایط می تواند بسیار چالش برانگیز تر از انتظار باشد؛ همچنین باید در نظر گرفت که همه تهدیدات از خارج از سیستم و شبکه نیست، بلکه گاهی ممکن است نفوذ ها از داخل خود سازمان اتفاق بیفتد که در این صورت، افراد می توانند داده ها و اطلاعات را بدزدند یا تخریب کنند، در این صورت، کل سیستم بدون اینکه فرد نفوذی شناسایی شود، آسیب می بیند.
یکی از دلایلی که بایستی عمل شناسایی توسط تیم امنیتی انجام شود این است که اکثر روش ها و شیوه ها، اطلاعات و داده های زیادی را تولید می کنند که برخی از آن ها داده های مثبت کاذب محسوب می شوند و بررسی این حجم از اطلاعات و داده های زیاد و تشخیص اینکه کدام شان خطر واقعی است و کدام شان امن و دردسر ساز نیستند، کار سخت و دشواری می باشد؛ به همین دلیل است که می گوییم یک روش و یک راهکار خوب، می تواند قادر به ارزیابی درست و واکنش خودکار باشد و هشدار خطر صحیح، سریع و به موقع را برای تیم امنیتی اعلام کند تا اقدامات لازم به موقع توسط سازمان صورت گیرند.
تکامل سیستم امنیت
تکامل سیستم امنیت یکی از بخش های اصلی تاب آوری سایبری است که شامل توانایی سازگاری و تکامل وضعیت امنیتی در برابر خطرات و تهدیدات می شود؛ همان طور که می دانید، هکر ها امروزه با روش های جدید و خلاقانه پیروی می کنند و از بخش های آسیب پذیر سیستم ها و شبکه ها به نفع خودشان استفاده می کنند. یک سازمان که دارای تاب آوری سایبری سطح بالا است، باید راه ها و روش های جدید حمله و نفوذ را از طریق مدل سازی تهدید، پیش بینی کند تا آمادگی لازم را در صورت وقوع نفوذ داشته باشد.
چرا تاب آوری سایبری حائز اهمیت است؟
برنامه ریزی های لازم برای مدیریت طیف گسترده ای از خطرات و تهدیدات سایبری همیشه مهم و حیاتی است و هدف تاب آوری سایبری آمادگی، پاسخگویی و بهبودی و التیام سریع پس از حوادث سایبری است؛ همچنین انعطاف پذیری سایبری این امکان را برای یک کسب و کار فراهم میکند که با کمترین اختلال در جریان و روند کار به فعالیت خود ادامه دهد؛ لازم است بدانید که یک طرح تاب آوری سایبری موثر، بر اساس بررسی های دقیق خطرات سایبری که ممکن است برای سازمان رخ دهد ساخته شده است که شامل تهدیدات داخلی، از سوی افراد داخل سازمان و همچنین خطرات خارجی مانند نقض داده ها و حملات باجافزار ها می شود.
تاب آوری سایبری چگونه می تواند بهبود یابد؟
دریافتیم که تاب آوری سایبری سازمانی از اهمیت بالایی در برقراری امنیت شبکه برخوردار است و هر سازمانی که دارای سطح بالایی از تاب آوری باشد، در مقابل تهدیدات و خطرات سایبری ایمن تر است؛ حال قصد داریم به روش های بهبود و افزایش تاب آوری برای سازمان ها بپردازیم و روش های مختلف آن را بررسی کنیم.
هوش مصنوعی و یادگیری ماشین
با انبوه زیادی از اطلاعات و داده های تولید شده توسط روش های امنیتی، سیستم ها و دستگاه ها می توانند رفتار ها و خطرات را آنالیز کنند و واکنش خودکار و سریع توسط سیستم، می تواند توانایی سازمان را در سازگاری با آسیب پذیری حملات به صورت هوشمندانه افزایش دهد.
امنیت داده ها
اطمینان از برقراری امنیت اطلاعات و داده ها، اولین گام امنیت سایبری است و تاب آوری سایبری نیز رابطه تنگاتنگی با همین موضوع دارد که شامل داده ها در دو فرمت ساختارمند و بدون ساختار می باشد؛ سازمان شما باید قادر باشد تا داده های خود را آنالیز کند و همچنین بتواند با حریم خصوصی و قوانین دولتی، کسب و کار خود را پیش ببرد.
امنیت اپلیکیشن ها
قابل حدس است که فرایند برقراری امنیت اپلیکیشن ها، با روند ایجاد اپلیکیشن شروع می شود؛ آزمایش های صورت گرفته باید مقیاس پذیر، برابر فرضیات منطقی و نیاز های انعطاف پذیر سازمان بوده و با پیشرفت عملیات همسو باشد.
مدیریت دسترسی و هویت
مدیریت دسترسی و هویت یکی از اصلی ترین راه های بهبود تاب آوری سایبری است که در واقع مدیریت اشخاص، دستگاه ها و دسترسی کارکنان و کاربران به سیستم و داده ها را شامل می شود؛ همچنین این بخش شامل ایجاد هویت های مورد اعتماد با سطح دسترسی قابل قبول را بر عهده دارد و آگاهی داشتن از اشکال متعارف این هویت ها ، شناسایی اشکال های غیر متعارف را آسان تر نیز می کند.
عملیات های امنیتی
روش عملیات امنیتی نیازمند افزایش بهره وری از منابع، بررسی کمبود های موجود امنیتی است و اتوماسیون، هماهنگی امنیتی، سیستم های پاسخگویی و اطلاعات امنیتی از جمله سیستم های مدیریتی، ابعاد مهم عملیات های مفید امنیتی را تشکیل می دهند.
لایه های تاب آوری سایبری
در ادامه، قصد داریم بیشتر و عمیق تر به موضوع تاب آوری سایبری بپردازیم و با لایه های آن که شناخت هر کدام از آن ها بسیار مهم و ضروری است آشنا شویم.
پیشبینی:
بایستی به طور منظم آسیبپذیری های داخلی و خارجی شبکه و دارایی های سازمان مورد بررسی قرار بگیرند و این امر مستلزم این است که تیم های امنیتی و IT برای اتصال سیستم ها، فرآیند ها و سیاست های موجود به یک رویکرد سرتاسری شبکه، متحد شوند.
مقاومت:
برنامه های سازمانی باید دقیقا طوری پیاده سازی شوند که فعالیت های غیر عادی را که نشانگر یک فعالیت مخرب یا رخنه هستند را بتوان به راحتی زیر نظر داشت که این امر شامل استفاده از تجهیزات و ابزار های امنیتی مثل SIEM و XDR، استفاده از اصول Zero Trust و اجرای بهترین سیاست های مدیریت هویت و دسترسی مثل MFA است.
بازیابی:
بازیابی اطلاعات و داده ها، بهترین خط دفاعی سازمانی محسوب می شود و باید از نقاط بازیابی تمیز، غیرقابل تغییر و تایید شده اطمینان حاصل کرد؛ این اقدامات سازمان را قادر میسازد تا به اداره ی دقیق و قدرتمند تمام امور سازمانی بپردازد.
تطبیق:
سیاست ها و سیستم های سازمان باید مکررا مورد ارزیابی قرار بگیرند و در صورت نیاز، اصلاح شوند تا بتوان از تهدیدات داخلی و خارجی در حال تغییر، تحول و تکامل جلوگیری کنند؛ با درک و پیاده سازی رویکرد تطبیق، سازمان ها میتوانند بهتر در مقابل خطرات و رویداد های سایبری اجتناب ناپذیر آماده باشند و این عمل با تطبیق خطرات شناخته شده با رویداد های غیر منتظره اتفاق می افتد.
شناسایی خطرات رایج در تاب آوری سایبری
شناخت و درک خطرات مرتبط با تهدیدات سایبری، برای ایجاد یک استراتژی تاب آوری قابل قبول، بسیار حائز اهمیت است؛ بنابراین در ادامه، به برخی از رایج ترین شرایط و موقعیت های سایبری می پردازیم که سازمان و شبکه را در خطر جدی قرار می دهد.
تصور کنید تیم IT و تیم امنیت شبکه سازمان شما از هم جدا شده اند و این مسئله درک ابزار ها، فرآیند ها و اپلیکیشن ها را بسیار سخت و دشوار ساخته است؛ همین امر به تنهایی، قابلیت واکنش سریع و به موقع سازمان را به یک حادثه امنیت سایبری از بین برده و حال شما در مقابل حملات و خطرات سایبری مانند حملات DDos، بسیار آسیب پذیر تر هستید!
رویکرد های پشتیبان گیری و بازیابی اطلاعات و داده ها، از استراتژی تاب آوری سایبری سازمان شما مستثنی شده است و از آنجایی که این دو باید حتما با هم کار کنند، سطح تاب آوری سایبری سازمان شما کاهش بسیاری داشته است!
سازمان شما نسبت به موضوعاتی همچون بهداشت امنیتی اولیه و حفاظت از اطلاعات و داده ها توجهی نداشته و برنامه دقیق و مشخصی برای مقابله با خطرات و تهدیدات سایبری احتمالی تدارک ندیده است و همچنین گمان می کند که هیچ فرد سودجو و کلاهبرداری هرگز قصد سوء استفاده از سازمان شما را نخواهد داشت زیرا کسب و کار شما بنظر آنقدر ها هم ارزشمند نیست و مورد توجه قرار نمی گیرد.
شما به آموزش کارکنان سازمان خود در رابطه با خطرات و تهدیدات سایبری که در تمامی سطوح احتمال وقوع دارند، نمی پردازید؛ و این سهل انگاری باعث می شود در صورت مواجهه با یک حمله سایبری، پرسنل شما آگاهی لازم را نداشته و اقدامات دفاعی لازم صورت نگیرد!
و در آخر، شما به اقداماتی که به بهبود و تقویت چارچوب تاب آوری سایبری سازمان خود کمک می کنند نمی پردازید!
شش گام افزایش تاب آوری سایبری سازمانی
تا این بخش از مطلب “چارچوب تاب آوری سایبری”، به اهمیت، خطرات، عملیات و اقدامات تاب آوری سایبری پرداختیم، و حالا، شما را با شش گام اصلی افزایش و بهبود تاب آوری سایبری آشنا خواهیم کرد که به طور چشمگیری عملکرد و امنیت سازمان شما را تقویت خواهند کرد.
استخدام یک مدیر ارشد امنیت اطلاعات
نتایج استخراج شده از یک نظرسنجی کنسرسیوم بین المللی، بیانگر این است که 86 درصد از سازمان هایی که عملکرد خوبی را در زمینه امنیت سایبری از خود نشان می دهند، یک مدیر ارشد امنیت اطلاعات دارند که با اصول واکنش به موقع و درست به حوادث سایبری آشنایی دارند؛ با وجود مدیر ارشد امنیت اطلاعات در یک سازمان، سازمان قادر است یک جایگاه سایبری مهم در سطح مدیریتی داشته باشد و وجود چنین شخصی به آموزش اعضای هیأت مدیره و کارکنان سازمان کمک کرده و باعث جلب پشتیبانی آنها در سرمایه گذاری برای خرید تجهیزات و ابزار های خودکار سازی واکنش به حوادث سایبری و ایجاد یک چارچوب تاب آوری سایبری جامع و موثر میشود.
پرورش فرهنگ تاب آوری سایبری
بسیاری از سازمان ها دچار یک اشتباه می شوند که آن هم این است که امنیت را فقط به تیم امنیت سازمان خود موکول می کنند؛ در صورتی که فقط یک یا دو نفر تیم امنیت سایبری با طرز کار سیستم ها و نحوه حفاظت از آن ها آشنایی داشته باشند و بقیه چندان ماهر و کاربلد نباشند، وضعیت امنیتی سازمان نه تنها بهبود نمی یابد بلکه پسرفت نیز میکند.
سازمان ها بایستی کل نیرو های خودشان را به پذیرش طرز فکر تاب آوری سایبری تشویق کرده و اینگونه، اولین خط مقاومتی خود را که کارکنان یک سازمان است، تقویت کنند؛ همچنین همه کارمندان باید بلد باشند که چگونه تهدیداتی از جمله بدافزارها، حملات فیشینگ و نشت داده را شناسایی کنند و با آنها روبرو شوند.
در رابطه با مسئله های امنیتی، مدیران سازمان باید بتوانند کار گروهی، ارتباط آزاد و به اشتراک گذاری امن اطلاعات و داده ها را بین تیم ها برقرار کنند و آن ها را به یادگیری از همکاران و آموزش مستمر تشویق کنند تا همه این اقدامات با یکدیگر، به ایجاد یک فرهنگ سازمانی متمرکز بر امنیت سایبری کمک کنند.
تدوین سیاست های رسمی امنیت سایبری
سیاست های مربوط به مدیریت مخاطره، یک بخش مهم از چارچوب تاب آوری سایبری است؛ وقتی که سازمان شما عملیات امنیتی خود را به صورت مکتوب و مستندی در اختیار داشته باشد تا همواره کارمندان از پروتکل های امنیتی لازم سازمانی مطلع باشند.
پیشنهاد میشود که این سیاست ها با مبنای اطلاعات و داده ها تشکیل شوند و در آن ها از مهارت های تیم امنیتی و IT، برای شناسایی دارایی های مهم سازمان، نحوه حفاظت از دارایی ها، داده های حساس و… استفاده شود.
اولویت دادن به تاب آوری سایبری در جلسات هیأت مدیره
توجه داشته باشید که شیوه ها و راهبرد های واکنش به حوادث سایبری و چارچوب تاب آوری سایبری سازمان شما، همواره در حال تغییر است و این موضوعات طوری نیستند که بتوان یک بار آن ها را تدوین کرد و تا ابد از آنها با همان عملکرد و نتیجه های قبلی استفاده کرد؛ بنابراین باید سیاست های امنیتی سایبری خودتان را مکررا بازبینی کنید و اطلاعات و داده هایتان را در این زمینه به روز نگه دارید.
مطالعات نشان می دهند که 97 درصد از سازمان هایی که دارای چارچوب تاب آوری سایبری هستند، مدیران سطح بالایی دارند که به داشتن یک چارچوب امنیت سایبری قوی اهمیت خاصی قائل هستند؛ اگر همه مشکلات امنیت سایبری در یک واحد خاص متمرکز شوند، نمیتوان وضعیت امنیتی مطلوبی را در شبکه برقرار ساخت! باید مدیران ارشد سازمان ها حداقل یک بار در ماه، با افرادی که نقش مهمی در سیاست های امنیتی دارند، یک جلسه و مکالمه و گفتگو داشته باشند تا با انجام این کار، تاب آوری سایبری سازمان را در سطح بالایی حفظ و تقویت کرد و سازمان را همیشه آماده مقابله با تهدیدات سایبری قرار داد.
فراهم کردن مسیرهای شغلی برای کارشناسان امنیت
کارشناسان امنیت سایبری حرفهای، همیشه به دنبال فرصت هایی برای رشد شغلی خود و یادگیری بیشتر هستند؛ اگر سازمان شما این فرصت ها را در اختیار این گونه کارشناسان قرار بدهد، سازمان شما به سمت گزینه های بهتر در پروسه استخدام نیروی کار قوی حرکت خواهد کرد؛ همچنین با تأمین منابع آموزشی مطلوب و فراهم کردن فرصت های پیشرفت شغلی، عملکرد قدرتمند سازمان حفظ می شود با تقویت عملکرد سازمانی از طریق آموزش های مستمر می توان توجه کارمندان را جلب کرد و آن ها را به مشارکت بیشتر در برقراری امنیت سایبری تشویق کرد؛ در صورتی که تجهیزات و ابزار های لازم جهت رشد شغلی و شخصی کارمندان فراهم باشد، مجموعه بزرگی از افراد متخصص و وفادار که مهارت های بالایی دارند، در اختیار خواهید داشت.
تقویت تاب آوری سایبری در کل سازمان
کلید موفقیت در برقراری و حفظ تاب آوری سایبری، کاهش اتکا به تکنولوژی و تمرکز بر روی افراد است؛ فقط در صورتی استفاده از قدرت داده ها و جدیدترین تکنولوژی ها مجاز است که کارشناسان لازم را در سازمان خود در اختیار داشته باشید و لازم به ذکر است که تاب آوری سایبری را نباید فقط به تیم امنیت شبکه محول کرد بلکه سایر مدیران شرکت نیز باید در ایجاد و حفظ یک فرهنگ قوی که در آن به یادگیری از دیگر همکاران، گفتگوهای آزاد و آموزش و یادگیری های مستمر اهمیت داده میشود، توجه بخصوص داشته باشند.
سازمان شما می تواند با پیروی از مواردی که به آنها اشاره شد، و همچنین در اختیار داشتن یک رویکرد جامع که همه کارکنان و پروسه های سازمانی را در برمی گیرد، چارچوب تاب آوری سایبری خود را همواره در حال رشد و تکامل نگه دارد.
جمع بندی
با پیروی از این گامها و ایجاد یک استراتژی جامع و مستمر برای تاب آوری سایبری، سازمان شما میتواند در برابر تهدیدات و حملات سایبری به طور موثری مقاومت کند و امنیت شبکه و دادههای خود را بهبود بخشد. تاب آوری سایبری نه تنها شامل تکنولوژیهای پیشرفته بلکه شامل آموزش، سیاستگذاری، و فرهنگ سازمانی است که به صورت همزمان باید مورد توجه قرار گیرد تا سازمانی امن و مقاوم در برابر تهدیدات سایبری داشته باشید. اگر در رابطه با این موضوع نیاز به اطلاعات بیشتر داشته، می توانید در قسمت نظرات با ما در میان بگذارید.
در این مطلب قصد داریم به بررسی انواع ذخیرهسازهای SAN، NAS و DAS بپردازیم و با عملکرد هر یک از این فناوریها آشنا شویم. همچنین مزایا و معایب هر کدام را به طور جامع بررسی خواهیم کرد تا بتوانیم بهترین انتخاب را برای نیازهای شرکتها و سازمانها انجام دهیم. این تکنولوژیها به ما امکان میدهند که دادهها را به صورت متمرکز، امن و با دسترسی بالا ذخیره و مدیریت کنیم. همراه ما باشید تا با جزئیات بیشتری به این موضوع پرداخته و به درک عمیقتری از این سیستمهای ذخیرهسازی دست یابیم.
ذخیره ساز SAN چیست؟
ذخیره ساز SAN که به آن سن استوریج (SAN storage) نیز می گویند، یک تکنولوژی پیشرفته ذخیره متمرکز داده و اطلاعات است که با هدف مدیریت و ذخیرهسازی امن داده ها در یک شبکه مورد استفاده قرار میگیرد؛ عملکرد و کاربرد SAN به عنوان یک شبکه خصوصی مجازی VLAN است و این تکنولوژی به شرکت ها و سازمان ها کمک میکند تا اطلاعات و داده های حساس خود را به صورت متمرکز و مدیریت شده ذخیره کنند و به آن ها دسترسی داشته باشند؛ همچنین SAN storage از ویژگی هایی مانند افزایش قابلیت اطمینان و اعتماد، سرعت انتقال داده ها و افزایش ظرفیت ذخیره سازی برخوردار است که تامین آن ها برای سازمان ها و کسب و کارهای مختلف موثر و مفید است.
SAN چگونه عمل می کند؟
سن استوریج را می توان یک شبکه ای در نظر گرفت که برای اتصال سرورها با ظرفیت ذخیره سازی مطلوب طراحی شده است؛ هدف از ایجاد SAN این است که تمامی ذخیره سازی ها به صورت واحد و یکپارچه باشند تا آن ها را به آسانی مدیریت و محافظت کرد که این متمرکز سازی را می توان به صورت فیزیکی انجام داد.
شما اگر یک شبکه جداگانه دیگر برای متصل کردن سرورها به استوریج در نظر بگیرید، میتوانید سرعت دسترسی خود را به حجم عظیمی از اطلاعات موجود در فضاهای ذخیره سازی افزایش دهید؛ باید بدانید که یک فضای ذخیره سازی (Storage Area Network) دارای 3 لایه بوده که هر کدام از لایهها، ویژگی های مخصوص خود را دارند که در ادامه به آن ها می پردازیم:
لایه هاست (Host Layer)
لایه هاست یا میزبان شامل سرور هایی می شود که به SAN متصل هستند و اکثر اوقات، هاست ها، بار های کاری سازمانی مانند پایگاه های داده و اطلاعات را اجرا میکنند که نیاز به دسترسی داشتن به فضا های ذخیره سازی دارند؛ باید بدانید که هاست ها از کابل اترنت برای برقراری ارتباط با سرور ها و کاربران استفاده می کنند و همچنین هاست های SAN، یک آداپتور شبکه به صورت جداگانه را در خود جای داده اند که برای دسترسی SAN اختصاص داده شده است.
همچنین خوب است بدانید که آداپتور شبکه ای که در اکثر FC SAN ها استفاده میشود، آداپتور باس هاست (HBA) نامیده میشود که مانند اکثر آداپتورهای شبکه، از سیستم عامل مناسب برای کار با سخت افزار HBA و یک درایور دستگاه استفاده میکند که HBA را به سیستم عامل سرور وصل میکند. این پیکربندی ها باعث میشوند که این سرویس، قادر به این باشد که دستورات و اطلاعات را از طریق سیستم عامل به SAN و سپس به منابع ذخیره سازی آن منتقل نماید.
جالب است بدانید که یکی از محبوب ترین و قدرتمند ترین تکنولوژی هایی که میتوان برای SAN نام برد، FC است؛ اما دیگر تکنولوژی های SAN که به طور وسیع پذیرفته شده شامل InfiniBand به همراه iSCSI است و هر تکنولوژی، ویژگی ها و هزینه های مختص به خودش را دارد .و هر سازمان بایستی به میزان حجم کاری و نیاز های ذخیره سازی خود توجه داشته باشد تا بتواند بهترین تکنولوژی را برای خود انتخاب کند.
لایه فبریک (Fabric Layer)
لایه فبریک کابل کشی و دستگاه های شبکه است و بافت شبکه که هاست SAN و ذخیره ساز SAN را به هم متصل میکند را شامل می شود؛ سیستم های شبکه SAN در لایه فبریک شاملسوئیچ ها، گیت وی ها، روتر ها و پل های پروتکلی می باشند و کابل کشی ها و پورت های مربوط به دستگاه های فبریک SAN میتوانند از اتصالاتی همچون فیبر نوری یا کابلهای مبتنی بر مس سنتی برای ارتباطات و تبادلات شبکه ای استفاده کنند.
لایه ذخیره سازی (Storage Layer)
لایه ذخیره سازی، شامل دستگاه های ذخیره سازی مختلف می شود که اغلب از HDD و SSD تشکیل می شوند و بیشتر دستگاه ها در یک SAN در گروه های RAID فیزیکی مرتب سازی و سازماندهی می شوند؛ همچنین می توانند برای افزایش فضای ذخیره سازی و بهبود ویژگی اطمینان دستگاه ذخیره سازی مورد استفاده قرار گیرد و به عملکرد شبکه کمک کنند.
همچنین باید اشاره کنیم که SAN از یک سری پروتکل هایی استفاده میکند که باعث می شوند قابلیت هایی در آن فعال شود که نرم افزار بتواند به برقراری ارتباط و آماده سازی داده ها برای ذخیره سازی بپردازد؛ جالب است بدانید که رایج ترین پروتکل در این زمینه، FCP است که دستورات SCSI را بر روی تکنولوژی FC رسم میکند و همچنین iSCSI SAN از یک پروتکلی به نام iSCSI استفاده میکند که دستورات SCSI را از طریق TCP/IP نگاشت میکند.
مزایای استفاده از ذخیره سازی SAN
استفاده از تکنولوژی SAN مزیت های بسیاری را برای سازمان ها فراهم می کند که در ادامه به برخی از این مزیت ها می پردازیم:
عملکرد بالا
SA معمولی از یک رویکرد Network Fabric جداگانه استفاده میکند که به عمل هایی که به ذخیره سازی مربوط می شوند اختصاص داده شده است.
مقیاس پذیری بالا
SAN قابلیت این را دارد که از استقرار های بسیار بزرگ و گسترده ای که شامل چندین سرور میزبان SAN، دستگاههای ذخیره سازی و حتی سیستم های ذخیره سازی را است، پشتیبانی کند و همچنین می توان میزبان ها و ظرفیت ذخیره سازی جدیدی را در صورت نیاز برای ساخت SAN و برآورد نیاز های خاص سازمان اضافه کرد.
دسترسی بالا
یک SAN در واقع یک ابزار متصل کننده است که همه چیز را به هر چیز دیگری وصل میکند؛ این به معنای این است که با پیاده سازی یک SAN، هیچ مشکلی در رابطه با برقراری ارتباط بین هاست و استوریج پیش نخواهد امد و همیشه یک مسیر جایگزین برای حفظ دسترسی فضای ذخیره سازی در اختیار خواهد بود.
وجود ویژگی های مدیریتی پیشرفته
SAN از مجموعه ای که شامل رویکرد های مفید برای ذخیرهسازی کلاس های سازمانی مانند رمزگذاری اطلاعات و به حداکثر رساندن ظرفیت ذخیره سازی، امنیت و انعطافپذیری اطلاعات است، پشتیبانی میکند.
معایب شبکه ذخیره ساز SAN Storage
پس از اینکه با مزایای Storage Area Network آشنا شدیم؛ باید بدانیم که SAN معایبی نیز دارد که باید به آن ها اشاره شود:
پیچیدگی
با HBA های گران قیمت و اختصاصی که روی سرور های هاست نصب می شوند، سوئیچ ها و کابل کشی های یک شبکه Fabric پیچیده و دردسر ساز می شوند؛ بنابراین در چنین شبکه هایی، پورت های پردازنده استوریج در آرایه های ذخیره سازی باید با دقت بالایی طراحی و نظارت شوند تا این پیچیدگی برای شرکت ها و سازمان هایی که کارکنان و بودجه کم دارند، دردسر ساز نباشد.
مقیاس پذیری
با در نظر گرفتن هزینه ها، به طور کلی SAN فقط در محیط های بزرگ و پیچیده که سرور و ظرفیت ذخیره سازی قابل توجهی دارند، موثر است؛ ولی با این حال در محیط های کوچک تر نیز میتوان از SAN استفاده کرد ولی با توجه به هزینه و پیچیدگی های بسیار آن، شاید انتخاب ایدهآلی نباشد.
مدیریت
با توجه به پیچیدگی و دشواری های سخت افزاری، چالش هایی در پیکربندی ویژگی ها، مدیریت SAN، پیاده سازی RAID، تهیه مستندات و گزارش گیری و… وجود دارد که جزو معایب محسوب می شوند.
کاربرد SAN Storage
خوب است بدانید که SAN، مجموعهای از دیسک ها است که می توان توسط شبکه ای از سرور ها به آن دسترسی داشت که اغلب برای ادغام و ترکیب کردن فضای ذخیره سازی مورد استفاده قرار می گیرد؛ یک دیتا سنتر با چندین سرور را در نظر بگیرید که هر کدام از آن ها ماشین های مجازی را اجرا می کنند که می توانند به دلخواه خودشان در میان سرور ها مستقر و منتقل شوند؛ اگر سرور دچار خرابی شود، نیاز است که اطلاعات بازیابی یا منتقل شوند و در این حالت، به جای سازماندهی، ردیابی و استفاده از دیسک های فیزیکی سرور های مرکز داده، ممکن است انتخاب یک کسب و کار این باشد که فضای ذخیره سازی را به یک زیرسیستم ذخیره سازی اختصاصی منتقل کند، یعنی محلی که ذخیره سازی را بتوان به طور جمعی تهیه و مدیریت کرد.
چرا باید از SAN استفاده کنیم؟
کارکرد SAN این گونه است که کیفیت بالایی از سطح بلاک، سرعت دسترسی به شبکه برای ذخیره کردن چندین هاست را فراهم می کند و با اتصال هاست ها، کنترلرها، سوئیچ ها، تجهیزات و Storage و همچنین استفاده کردن از انواع پروتکل های تبادلاتی و ارتباطی پر سرعت و قابل اطمینان، SAN ها قادر به این هستند که مجموعه هایی از ذخیره سازی قبلی را، یکپارچه و بهینه کنند.
انواع پروتکل های شبکه SAN
سیستم های ذخیره سازی SAN از مجموعه مختلفی از پروتکل های شبکه برای برقراری ارتباط با دستگاه های دیگر استفاده میکنند که در ادامه به برخی از این پروتکل ها می پردازیم:
کانال فیبر Fibre Channel (FC)
کانال فیبر، یک پروتکل سازماندهی شده است که از سرعت بالایی برخوردار است و برای انتقال داده ها به صورت بلادرنگ و افزایش دادن قابلیت های شبکه SAN مورد استفاده قرار می گیرد؛ این پروتکل، اغلب از کابل های فیبر نوری جهت برقراری ارتباط با دستگاه های ذخیره سازی استفاده میکند و از سرعت انتقال بالایی مانند 16Gbps، 32Gbps و 128Gbps پشتیبانی میکند.
iSCSI (Internet Small Computer System Interface)
Iscsi، یک پروتکل شبکه است که از شبکه IP برای اتصال و برقراری ارتباط با دستگاه های ذخیره سازی SAN استفاده می کند؛ با استفاده از این پروتکل، دستگاه های ذخیرهسازی SAN مانند دستگاه های ذخیره سازی متصل به شبکه IP عمل می کنند که سرعت انتقال های متفاوتی از 1Gbps تا 100Gbps و حتی بیشتر دارند.
FCoE (Fibre Channel over Ethernet)
FCoE پروتکلی است که انتقال سیگنال های کانال فیبر را در شبکه اترنت ممکن می سازد؛ اتصال این پروتکل به دستگاه های ذخیره سازی SAN از طریق کابل های اترنت است که از زیرساخت شبکه اترنت ایجاد شده میتوان برای اتصال به دستگاه های ذخیره سازی SAN استفاده کرد تا دیگر نیازی به ایجاد یک شبکه جداگانه برای Fibre Channel نباشد.
NVMe over Fabrics (NVMe-oF)
NVMe-oF پروتکلی است که دستگاههای ذخیره سازی NVMe را به صورت مستقیم به سیستم ها و شبکه های SAN وصل می کند همچنین این پروتکل از طریق شبکه های مختلفی از جمله اترنت، Fibre Channel و InfiniBand، ارتباطات پرسرعت و زمان دسترسی کمتر را فراهم میکند.
اپلیکیشن های مدیریت SAN
باید بدانید که برای مدیریت و پیکربندی شبکه های SAN، اپلیکیشن های زیادی بکار میروند که کاربران از آن ها برای نظارت و مدیریت سیستم های SAN خود استفاده می کنند. در ادامه، تعدادی از اپلیکیشن های مدیریت SAN را بررسی می کنیم:
Dell EMC Unisphere
این اپلیکیشن، توسط شرکت Dell EMC، برای مدیریت و نظارت بر دستگاه های ذخیره سازی EMC ارائه شده است که امکانات متنوعی را از جمله پیکربندی، مانیتورینگ، مدیریت عیبیابی و گزارشگیری ارائه میدهد.
HPE OneView
HPE OneView یک پلتفرم مدیریت مبتنی بر وب است که توسط شرکت HPE ارائه شده است؛ این اپلیکیشن باعث می شود که شبکه های ذخیره سازی SAN و سیستم های مجازی سازی به صورت یکپارچه، کنترل و مدیریت شوند و همچنین انجام اقدامات مهمی مانند پیکربندی تنظیمات، مانیتورینگ و ایجاد گزارشها را آسان تر می کند.
IBM Spectrum Control
این اپلیکیشن توسط IBM طراحی و ارائه شده است که در جهت کنترل و و مدیریت سیستم های ذخیرهسازی SAN و NAS (Network-Attached Storage) مورد استفاده قرار می گیرد، خوب است بدانید Spectrum Control نیز امکاناتی از جمله مانیتورینگ، پیکربندی، عیبیابی و بهینهسازی را فراهم می سازد.
NetApp OnCommand System Manager
این اپلیکیشن توسط شرکت NetApp طراحی و ارائه میشود و برای نظارت و مدیریت دستگاه های ذخیره سازی NetApp مورد استفاده قرار می گیرد؛ OnCommand System Manager نیز مانند موارد ذکر شده، امکاناتی مانند پیکربندی، مانیتورینگ، عیبیابی و مدیریت سیستم هایی که به صورت فایل هستند را به شکل بلادرنگ فراهم میکند.
Pure Storage Pure
این اپلیکیشن توسط شرکت Pure Storage ارائه شده است که برای نظارت بر دستگاه های ذخیره سازی Pure Storage مورد استفاده قرار می گیرد؛ همچنین این نرمافزار امکانات زیادی را جهت نظارت داشتن بر حجم گستردهای از ولوم ها و فضا های ذخیره سازی، تحلیل و بهینه سازی زیرساخت فراهم میکند.
تجهیزات مورد استفاده در SAN
شبکههای فضای ذخیره سازی از تجهیزات متنوعی تشکیل شده اند که باعث می شوند داده ها و اطلاعات به صورت متمرکز و مقیاس پذیر ذخیره و مدیریت شوند؛ در ادامه با برخی از تجهیزات اصلی که در SAN مورد استفاده قرار می گیرند آشنا می شویم.
نرمافزار مدیریت SAN
نرمافزار های مدیریت SAN همانطور که از اسمشان هم مشخص است، جهت مدیریت و پیکربندی شبکه های ذخیره سازی SAN مورد استفاده قرار می گیرند و امکانات زیادی را از جمله مدیریت تجهیزات ذخیرهسازی، پیکربندی آرایه های تحت شبکه، مدیریت مجازی سازی ذخیره سازی و همچنین تجمیع منابع را فراهم میسازد.
آرایههای ذخیرهسازی(Storage Arrays)
آرایه های ذخیره سازی SAN همان دستگاه های فیزیکی ای هستند که دیسک ها را برای ذخیره سازی داده ها آماده میکنند و شامل درایو های سخت، درایو های حالت جامد (Solid-State Drives) و سایر تکنولوژی ها و فرایند های ذخیره سازی می شوند؛ همچنین آرایه های ذخیره سازی، از طریق شبکه های فیبر نوری و یا شبکه های اترنت پرسرعت به شبکه SAN وصل میشوند.
سن سوئیچ هایSAN (SAN Switches)
سوئیچ های SAN برای وصل کردن آرایه های ذخیره سازی و سیستم های مختلف به شبکه SAN مورد استفاده قرار می گیرند و از پورت های فیبر نوری یا اترنت استفاده می کنند تا امکان انتقال اطلاعات بین دستگاه ها را فراهم سازند.
ماژولهای توسعهSAN (SAN Expansion Modules)
ماژول های توسعه، برای افزایش قابلیت های تحمل پذیری خطا و افزایش ظرفیت ذخیره سازی در شبکه SAN استفاده میشوند؛ به طوری که آن ها به روی آرایه های ذخیره سازی افزوده می شوند و امکان افزایش تعداد درایو ها و ایجاد مسیر های ارتباطی و تبادلاتی بیشتر را فراهم میکنند.
ماژولهای تحلیلگر شبکه(Network Analyzers)
این ماژولها جهت نظارت و آنالیز ترافیک شبکه SAN طراحی شده اند که بر خلاف اسمی که دارند، در قالب نرمافزارهای کاربردی استفاده می شوند و امکان مشاهده و آنالیز جریانهای داده در شبکه SAN را فراهم ساخته و به شناسایی خطا ها و عیب یابی کمک میکنند.
کابلها و فیبر نوری
کابل ها و فیبر نوری برای متصل کردن پرسرعت آرایه های ذخیره سازی و سوئیچ های SAN به یکدیگر، استفاده می شوند.
ذخیره ساز NAS
فضای ذخیره سازی متصل به شبکه یا Network-attached storage (NAS)، یک فرایند ذخیره سازی داده ها بر پایه فایل متصل به یک شبکه کامپیوتری است که دسترسی به داده ها را به یک گروه ناهمگون از مشتریان فراهم می سازد؛ همچنین NAS، بصورت اختصاصی برای ارائه فایل ها از طریق سخت افزار، نرم افزار و پیکربندی تخصصی طراحی و تنظیم شده است.
کاربران یک شبکه محلی (LAN) از طریق اتصال اترنت، به فضای ذخیره سازی مشترک دسترسی پیدا می کنند؛ خوب است بدانید که دستگاه های NAS معمولا صفحه کلید یا نمایشگر ندارند و با استفاه از ابزار مبتنی بر مرورگر، پیکربندی و مدیریت می شوند؛ هر یک از NAS ها به عنوان یک Node در شبکه، توسط یک IP منحصر به فرد دارند، که روی LAN واقع شده است.
ذخیره ساز DAS
DAS (Direct Attached Storage)، یک استوریج دیجیتالی است که به طور مستقیم بهStorage Controller کامپیوتر یا سرور وصل میشود و در طی مسیر ارتباطی، هیچ دستگاه رابطی در آن میان وجود ندارد؛ از آنجایی که کنترل سختافزاری DAS از طریق سرور است و بخشی از شبکه ذخیره سازی محسوب نمی شود، DAS از پروتکل های سطح بلوک مثل SCSI و SATA برای دسترسی به اطلاعات استفاده میکنند. DAS ها معمولاً در اپلیکیشن هایی مانند پایگاههای داده یا سرورهای مجازی استفاده میشوند که به عملکرد بالایی نیاز دارند؛ در این ذخیره ساز ها از اینترفیس های مختلفی مانند USB، SCSI، SATA و Esata استفاده میشود که پیکربندی DAS را بسیار سادهتر از سایر استوریج ها می کند.
تفاوت ذخیره ساز های NAS ، DAS و SAN
واضح است که این ذخیره ساز ها، تفاوت هایی با هم دارند که در این بخش به همان تفاوت ها خواهیم پرداخت.
به طور کلی، استوریج NAS و SAN فقط زمانی مورد استفاده قرار می گیرند که به ذخیره سازی مبتنی بر شبکه نیاز باشد؛ از نظر سازمان ها می توان گفت که این دو مکمل هم هستند و نیاز های مختلف متنوع سازمانها را با یکدیگر پوشش میدهند؛ از جمله مهم ترین و بیشترین تفاوت های NAS و SAN می توان به موارد زیر اشاره کرد.
پروتکل دسترسی در SAN، همان پروتکل ISCSI و FC است، ولی پروتکل دسترسی در NAS پروتکل CIFS و NFS است.
NAS برای وصل شدن به شبکه، از کابل اترنت استفاده میکند ولی SAN، از FC برای برقراری ارتباط با شبکه استفاده میکند.
نحوه دسترسی در SAN به صورت Block Level است ولی در NAS به صورت File Level تعریف می شود.
مدیریت فایلها در SAN برعهده سیستم هایی است که با استفاده از ساختار Block Level به SAN دسترسی پیدا می کنند ولی در NAS، مدیریت و نظارت فایل ها و کنترل دسترسی بر عهده سیستم عامل خود سیستم NAS است.
استوریج های NAS، استوریج های ارزانتر و مقرون به صرفه تر هستند چون تنظیمات و فعالیت های آن بر اساس نیاز های سازمانی است، ولی قیمت و هزینه ذخیره ساز SAN بیشتر است چون کانفیگ پیچیده تری دارد.
در این مطلب با ذخیره ساز های SAN، DASو NAS آشنا شدیم و دریافتیم که چقدر می تواند در عملکرد سازمانی مفید و موثر بوده و به حفاظت و مدیریت از آن کمک کند. شرکت داریا در تامین، حفظ و تقویت امنیت سازمان ها فعالیت می کند و با ارائه دادن بهترین خدمات از جمله فروش بهترین فایروال های بازار با مناسب ترین قیمت، ارائه خدمات لایسنس و ضمانت پس از فروش، به مشتریان خود یاری می رساند. شما می توانید برای دریافت مشاوره رایگان و خرید محصولاتی همچون فایروال و اکسس پوینت، با کارشناسان و مشاوران ما در ارتباط باشید.
زمانی که اینترنت جهانی شکل گرفت، کاربران برای اینکه از اینترنت استفاده کنند، نیاز به داشتن آی پی شخصی داشتند، به این صورت که اگر شرکت یا سازمانی IP اختصاصی خود را نداشتند، امکان اتصال به اینترنت وجود نداشت.
اما این روش یک مشکل بسیار بزرگ داشت و آن این بود که اگر پیشرفت و استفاده از اینترنت روز به روز افزایش می یافت و به این ترتیب تمام آی پی ها مورد استفاده قرار میگرفت و تمام میشد؛ از این رو یک پروتکل پیاده سازی شد به نام NAT که این مشکل را برطرف کرد.
IP چیست؟
یک سیستم کامپیوتری یا یک تلفن همراه برای دسترسی به اینترنت نیاز به یک آدرس آی پی دارد. این آدرس آی پی یک کد منحصر به فرد متشکل از اعداد و دات (.) است؛ باید بدانید که این کد 32 بیتی است. به طور خلاصه IP به شما کمک میکند تا محدوده سیستم کامپیوتری (لوکیشن) شما مشخص شود و بر اساس این آدرس میتوانید اطلاعات دقیق تری از گوگل و سایر موتورهای جست و جو گر دریافت کنید.
به طور خلاصه آدرس آی پی، یک سری اعداد یونیک و منحصر به فرد برای هر سیستمی است که به موجب این آدرس، دستگاه به اینترنت متصل میشود.
نسخههای آدرس IP در شبکه
دو نوع نسخه آدرس دهی در شبکه وجود دارند که به صورت های زیر هستند:
IPV4 با ظرفیت 4 میلیارد آدرس آی پی => مثال: 192.168.1.1 => فضای 32 بیتی
IPV6 با ظرفیت تقریبا بی نهایت (حدود 3.4×10³⁸آدرسIP) => 2001:db8:85a3::8a2e:370:7334 => فضای 128 بیتی
NAT چیست؟
اما سوال اصلی این است که NAT چیست و چه ارتباطی به آی پی دارد؟ به طور کل NAT کوتاه شده عبارت Network Address Translation است. پروتکل NAT با قرارگیری در لایه OSI شبکه، فرایندی را ایجاد میکند که به موجب این مکانیزم، آدرس آی پی های خصوصی یک شبکه به یک یا چندین آی پی عمومی ترجمه میشوند.
فناوری NAT این امکان را برای سازمان یا یک شرکت فراهم میکند تا با استفاده از آی پی عمومی کمبود IPv4 جبران شود. همچنین یک نکته بسیار مهمی که در رابطه با NAT وجود دارد؛ این است که
NAT با پنهانسازی ساختار آدرسدهی داخلی، نقش مکملی در افزایش امنیت شبکه ایفا میکند.
در مورد nat یک مورد بسیار مهم است که باید بدانید و آن این است که در واقع nat یک راهکار کوتاه مدت است.
NAT چگونه کار می کند؟
NAT سرویسی است که بر روی یک روتر یا پلت فرم اِج برای اتصال شبکه های خصوصی به شبکه های عمومی مانند اینترنت عمل می کند. NAT اغلب در روترWAN Edge پیادهسازی میشود تا دسترسی به اینترنت را در سایتهای اصلی، دانشگاه، شعبه و مکانیابی فعال کند.
با NAT، یک سازمان به یک آدرس IP یا یک آدرس IP عمومی محدود نیاز دارد تا یک گروه کامل از دستگاهها را هنگام اتصال به خارج از شبکه خود نشان دهد. ترجمه آدرس پورت (PAT) یک IP واحد را قادر می سازد تا با استفاده از ترجمه IP و آدرس پورت توسط چندین میزبان به اشتراک گذاشته شود.
آیا NAT یک ویژگی امنیتی در روتر است؟
NAT یک ویژگی شبکه است که می تواند با پنهان کردن شبکه های داخلی از شبکه های عمومی به کاهش خطر امنیتی سازمانی کمک کند. به طور پیشفرض، اگر ترجمه NAT از قبل موجود نباشد، IPهای عمومی خارج از میزبان نمیتوانند با میزبان IP خصوصی داخلی ارتباط برقرار کنند. بنابراین، NAT شبکه های عمومی و خصوصی را جدا می کند.
علاوه بر این، سازمانهایی که از NAT استفاده میکنند میتوانند امنیت چند لایه را برای مسدود کردن تهدیدها و محافظت در برابر فعالیتهای مخرب پیادهسازی و حفظ کنند. پلت فرم لبه شما ممکن است بتواند این خدمات امنیتی ضروری را انجام دهد.
چگونه NAT می تواند به انتقال به IPv6 کمک کند؟
در حالی که IPv6 تعداد زیادی فضای آدرس IP را برای برآورده کردن نیازهای روزافزون میزبان در شبکههای امروزی ارائه میکند، این احتمال وجود دارد که شما به آدرسهای IPv6 و IPv4 برای همزیستی در شبکه خود نیاز داشته باشید.
NAT میتواند به پشتیبانی از این همزیستی و انتقال کمک کند و به دستگاههای دارای IPv6 اجازه میدهد با دستگاههای فقط IPv4 و بالعکس ارتباط برقرار کنند. NAT به سازمان ها اجازه می دهد تا شبکه های IPv6 و IPv4 را با استفاده از ترجمه های NAT64 متصل کنند.
مثال های NAT
روتر یک شبکه خصوصی را به اینترنت متصل می کند: روتر که برای استفاده از NAT پیکربندی شده است، آدرس های IP خصوصی دستگاه های موجود در شبکه را به آدرس های IP عمومی ترجمه می کند. این دستگاههای داخلی را قادر میسازد تا با دستگاههای موجود در اینترنت ارتباط برقرار کنند، در حالی که از دید عموم پنهان میمانند.
یک سازمان چندین مکان اداری دارد و میخواهد همه آنها را با استفاده از یک شبکه خصوصی به هم متصل کند: NAT میتواند برای ترجمه آدرسهای IP دستگاههای موجود در هر شبکه استفاده شود تا بتوانند با یکدیگر ارتباط برقرار کنند، گویی در همان شبکه هستند. این به شرکت اجازه می دهد تا شبکه داخلی خود را خصوصی و امن نگه دارد، در حالی که به کارمندان در مکان های مختلف اجازه می دهد تا با یکدیگر ارتباط برقرار کنند.
مزایای NAT
NAT چندین مزیت کلیدی ارائه میدهد که برای بهبود عملکرد و امنیت شبکههای داخلی بسیار مفید است:
حفاظت از آدرس IP: با فعال کردن چندین دستگاه برای اشتراک گذاری یک آدرس IP، NAT به حفظ فضای آدرس IP کمک می کند. این امر به ویژه برای سازمان هایی که تعداد محدودی آدرس IP توسط ISP آنها اختصاص داده شده است بسیار مهم است.
امنیت بهبود یافته: NAT می تواند با پنهان کردن شبکه داخلی از دنیای خارج، معیاری از امنیت را فراهم کند. این می تواند برای جلوگیری از حملاتی که آدرس های IP خاصی را هدف قرار می دهند یا برای جلوگیری از دسترسی مستقیم به دستگاه های موجود در شبکه داخلی از اینترنت مفید باشد. NAT همچنین می تواند به جلوگیری از دسترسی دستگاه های موجود در شبکه داخلی به وب سایت های مخرب یا ناخواسته کمک کند.
سرعت بهتر: NAT می تواند سرعت ارتباط را با کاهش تعداد بسته هایی که باید از طریق شبکه هدایت شوند، بهبود بخشد. این به این دلیل است که NAT نیازی به داشتن آدرس IP منحصر به فرد خود را برای هر دستگاه در شبکه داخلی برطرف می کند.
انعطاف پذیری: NAT همچنین می تواند برای ایجاد انعطاف پذیری در طراحی شبکه استفاده شود، که به ویژه برای سازمان هایی که می خواهند پیکربندی شبکه خود را بدون تغییر آدرس IP خود تغییر دهند، مفید است. سازمان ها ممکن است بخواهند پیکربندی شبکه خود را برای بهبود امنیت یا عملکرد یا اضافه کردن دستگاه های جدید به شبکه تغییر دهند.
Multi-homing NAT: می تواند برای اجازه دادن به دستگاه های موجود در یک شبکه خصوصی برای اتصال به چندین شبکه عمومی استفاده شود، یک روش پیکربندی شبکه به نام multi-homing. این میتواند برای سازمانهایی که میخواهند به چندین ISP متصل شوند یا میخواهند در صورت از کار افتادن یکی از ISPها، Failover ارائه دهند، ارزشمند باشد. مولتی هومینگ با NAT، افزونگی اتصال را فراهم می کند و با اجازه دادن به ترافیک از طریق چندین ISP مسیریابی را افزایش می دهد.
صرفه جویی در هزینه: NAT تعداد آدرس های IP مورد نیاز یک سازمان را کاهش می دهد، که می تواند در هزینه مجوزهای آدرس IP و سایر هزینه های مرتبط صرفه جویی کند.
مدیریت آسانتر شبکه: NAT با کاهش تعداد آدرسهای IP که باید اختصاص داده شوند، مدیریت شبکه را آسانتر میکند. این به نفع سازمانهایی است که ناوگان زیادی از دستگاهها دارند و آنهایی که میخواهند زمان و تلاش لازم برای مدیریت شبکههای خود را کاهش دهند.
انواع NAT
سه نوع ترجمه آدرس شبکه وجود دارد؛ که در اینجا به بررسی سه نوع اصلی NAT میپردازیم که هر کدام در شرایط مختلف شبکهای مورد استفاده قرار میگیرند:
NAT استاتیک
در NAT ایستا، هر آدرس IP داخلی به یک آدرس IP خارجی منحصر به فرد نگاشت می شود. این نقشه برداری یک به یک است. هنگامی که ترافیک خروجی به روتر می رسد، روتر آدرس IP مقصد را با IP جهانی نقشه برداری شده جایگزین می کند. هنگامی که ترافیک برگشتی به روتر باز می گردد، روتر آدرس IP جهانی نقشه برداری شده را با آدرس IP منبع جایگزین می کند.
Static NAT بیشتر در سرورهایی استفاده می شود که باید از طریق اینترنت در دسترس باشند، مانند وب سرورها و سرورهای ایمیل.
NAT داینامیک
در ترجمه آدرس شبکه پویا، آدرس های IP داخلی به مجموعه ای از آدرس های IP خارجی نگاشت می شوند. این نقشه برداری یک به چند است. هنگامی که ترافیک خروجی به روتر می رسد، روتر آدرس IP مقصد را با یک آدرس IP جهانی رایگان از استخر جایگزین می کند. هنگامی که ترافیک برگشتی به روتر باز می گردد، روتر آدرس IP جهانی نقشه برداری شده را با آدرس IP منبع جایگزین می کند. Dynamic NAT بیشتر در شبکه هایی استفاده می شود که نیاز به اتصال به اینترنت خروجی دارند.
Port Address Translation (PAT)
PAT نوعی NAT پویا است که چندین آدرس IP داخلی را از طریق شماره پورت به یک آدرس IP خارجی نگاشت می کند. این نقشه برداری چند به یک است. هنگامی که رایانه به اینترنت متصل می شود، روتر یک شماره پورت به آن اختصاص می دهد که سپس به آدرس IP داخلی رایانه اضافه می کند و به نوبه خود یک آدرس IP منحصر به فرد را به رایانه می دهد. هنگامی که رایانه دوم به اینترنت متصل می شود، همان آدرس IP خارجی را دریافت می کند اما شماره پورت متفاوتی را دریافت می کند. PAT بیشتر در شبکه های خانگی استفاده می شود.
سخن پایانی
در پایان، NAT یکی از اجزای مهم در دنیای شبکههای امروزی است که به سازمانها کمک میکند تا از منابع محدود آدرس IP بهینه استفاده کنند و امنیت شبکه خود را بهبود بخشند. با ترجمه آدرسهای IP و پنهان کردن شبکههای داخلی، NAT نه تنها فضای آدرس IP را حفظ میکند، بلکه یک لایه امنیتی اضافی نیز ارائه میدهد. سازمانها میتوانند از NAT برای اتصال به اینترنت، ادغام شبکههای مختلف و حتی انتقال به IPv6 بهرهمند شوند. بنابراین، استفاده از NAT میتواند راهحلی مناسب برای مدیریت بهتر شبکه و کاهش هزینهها باشد.
در دهه ۹۰ و اوایل ۲۰۰۰، راهنماییهای مدیران سیستم (sysadmins) بر این بود که ترافیک ورودی شبکه را فیلتر کنند، زیرا باور عمومی این بود که «خارجیها» خطرناکاند. این مفهوم بعدها با جمله معروف «تو نمیتوانی عبور کنی» به شهرت رسید. بنابراین، مدیران ارشد فناوری اطلاعات (CIOها) شروع به تقویت دفاع شبکهها در برابر ترافیک ورودی (Ingress) کردند و از هر ابزاری برای محافظت از آن استفاده کردند.
اما با ظهور حملات فیشینگ گسترده در اوایل دهه ۲۰۱۰، مشخص شد که چالش اصلی نه تنها از بیرون، بلکه از داخل شبکهها نیز به وجود میآید. کارمندان، به ویژه با تمایل غیرقابل کنترلشان برای کلیک کردن روی هر لینک، به یک تهدید جدی تبدیل شدند. در نتیجه، تمرکز به سمت فیلتر کردن ترافیک خروجی (Egress) تغییر کرد. ابزارهایی مثل امنیت مرورگرها، پروکسیها و آنتیویروسهای پیشرفته به اولویت هر کسبوکاری تبدیل شدند.
اگرچه این اقدامات تا حدی کارآمد بودند، اما به ذهنیت «ابر سرباز» دامن زدند. این تفکر که یک مدیر سیستم یا تیم امنیتی به تنهایی میتواند از تمامی داراییها و دادهها در برابر حملات محافظت کند، به شکلی از قهرمانگرایی بدل شد. اما با گذشت زمان و ظهور فناوریهای جدید مانند SaaS، IT سایه (shadow IT)، فضای ابری عمومی، و کار از خانه، این دفاعهای قدیمی ناکارآمد شدند. مرزهای میان «داخل» و «خارج» شبکه مبهم شد و دیگر یک فرد یا تیم نمیتوانست بهطور همزمان از همه مناطق محافظت کند.
سپس در اواخر دهه ۲۰۱۰ و اوایل دهه ۲۰۲۰، باجافزارها وارد صحنه شدند؛ تهدیدی که با استفاده از ارزهای دیجیتال، هکهای قدیمی را به ابزاری برای کسب درآمد بزرگ تبدیل کرد. در این شرایط، «ابر سرباز» ما دیگر توان مقابله با این سطح از تهدیدات را نداشت و به شکلی ناتوان باقی ماند.
امنیت شبکه جیست؟
امنیت شبکه مجموعهای از سیاستها، فناوریها و فرآیندهایی است که برای محافظت از یک شبکه و دادههای آن در برابر تهدیدات امنیتی مانند دسترسی غیرمجاز، سوءاستفاده از منابع، سرقت دادهها و حملات مخرب استفاده میشود. این مفهوم شامل لایههای مختلف دفاعی است که در نقاط مختلف شبکه اعمال میشود، از جمله فایروالها، سیستمهای تشخیص و جلوگیری از نفوذ (IDS/IPS)، سیستمهای رمزنگاری، و کنترل دسترسی کاربران. هدف امنیت شبکه اطمینان از دسترسی مجاز به منابع شبکه، حفظ یکپارچگی و محرمانگی دادهها، و جلوگیری از تهدیدات داخلی و خارجی است.
امنیت شبکه همچنین با استفاده از تکنیکهای مدیریت ریسک و تحلیل تهدید، از زیرساختهای فیزیکی و مجازی شبکه محافظت میکند. با افزایش استفاده از محیطهای ابری، IoT و فناوریهای دیجیتال، چالشهای امنیتی جدیدی مانند حملات سایبری پیشرفته، باجافزارها و تهدیدات داخلی به وجود آمدهاند. بنابراین، امنیت شبکه نیازمند بهروزرسانی مداوم و اعمال راهکارهای نوین همچون مدلهای امنیتی صفر اعتماد (Zero Trust) و تقسیمبندی شبکه برای مقابله با این تهدیدات است. این اقدامات باعث میشوند شبکهها بهطور مداوم در برابر تهدیدات جدید مقاوم باشند و اطلاعات حساس سازمانها و کاربران محافظت شوند.
نقش فایروالها در تکامل امنیت شبکه
فایروالها یکی از اساسیترین و مؤثرترین ابزارهای امنیتی در شبکههای کامپیوتری هستند و نقش مهمی در تکامل امنیت شبکه ایفا کردهاند. تکامل فایروالها با پیشرفت فناوریها و پیچیدگی تهدیدات سایبری تغییر کرده و پیشرفتهتر شده است. در ادامه به نقش فایروالها در این تکامل پرداخته میشود:
۱. اولین نسل فایروالها: فیلتر بسته (Packet Filtering)
در اوایل دهه ۱۹۹۰، فایروالها بیشتر بر فیلتر کردن بستههای ورودی و خروجی بر اساس اطلاعات هدر بسته مانند آدرس IP و پورت متمرکز بودند. این نوع فایروال ساده بود و میتوانست فقط ترافیکهای مجاز یا غیرمجاز را بر اساس قوانین تعیین شده کنترل کند. با این وجود، توانایی تشخیص تهدیدات پیچیدهتر را نداشت و نمیتوانست به بررسی محتوای بستهها بپردازد.
۲. فایروالهای نسل دوم: فیلتر حالت (Stateful Inspection)
با گذشت زمان، تهدیدات سایبری پیشرفتهتر شدند و فایروالهای نسل دوم به وجود آمدند که قابلیت فیلتر کردن بستهها بر اساس وضعیت (State) ارتباطات شبکه را داشتند. این فایروالها قادر بودند ترافیک را بر اساس جریانهای ارتباطی دنبال کنند و ارتباطات معتبر را تشخیص داده و بهینهسازی کنند.
در این نسل، فایروالها توانایی تحلیل بستهها در لایه برنامه را پیدا کردند. این قابلیت به آنها امکان میداد تا بستهها را در لایههای بالاتر تحلیل کرده و محتوای واقعی ترافیک را بررسی کنند. این فایروالها به شرکتها کمک کردند تا بتوانند حملاتی که از پورتهای مجاز عبور میکنند، مانند حملات SQL Injection و حملات مبتنی بر وب را تشخیص دهند.
۴. فایروالهای نسل جدید (NGFW): ترکیب چندین قابلیت امنیتی
فایروالهای نسل جدید یا Next Generation Firewalls (NGFW) نقطه عطفی در تکامل امنیت شبکه محسوب میشوند. این فایروالها با ترکیب قابلیتهایی مانند تشخیص و جلوگیری از نفوذ (IPS/IDS)، تحلیل رفتار شبکه، کنترل بر اساس هویت کاربر، و محافظت از حملات مبتنی بر برنامههای کاربردی، به یک راهحل جامع تبدیل شدند. این نسل از فایروالها بهصورت پیوسته تهدیدات را شناسایی کرده و اقدامات دفاعی خود را بهروزرسانی میکنند.
۵. فایروالهای ابری و مجازیسازیشده
با افزایش استفاده از فضای ابری و مجازیسازی، فایروالها نیز به سمت فضاهای ابری و محیطهای مجازی حرکت کردند. این نوع فایروالها به سازمانها اجازه میدهند تا در محیطهای چندگانه و زیرساختهای ابری، امنیت شبکه خود را کنترل و مدیریت کنند. فایروالهای ابری به دلیل انعطافپذیری و مقیاسپذیری بالا، در حفاظت از دادهها و برنامههای ابری نقش بسیار مهمی دارند.
۶. نقش فایروالها در مقابله با تهدیدات نوین
تهدیدات امنیتی روز به روز پیچیدهتر و هوشمندتر میشوند، بنابراین فایروالها نیز با استفاده از هوش مصنوعی و یادگیری ماشینی در تلاش برای پیشبینی و جلوگیری از تهدیدات پیشرفته مانند بدافزارهای پیشرفته، حملات صفر-روزه و بدافزارهای چندشکلی هستند.
۷. اتصال فایروالها با سایر راهحلهای امنیتی
امروزه فایروالها نه تنها به عنوان یک دیوار محافظ بلکه به عنوان یک نقطه اتصال با سایر سیستمهای امنیتی مانند سیستمهای شناسایی تهدید، سیستمهای مدیریت هویت و دسترسی (IAM)، و راهحلهای مدیریت امنیت اطلاعات (SIEM) عمل میکنند. این یکپارچگی باعث میشود تا امنیت شبکه به صورت جامع تر و هوشمندتر انجام شود.
فایروال چیست؟
فایروال (Firewall) یک سیستم یا دستگاه امنیتی است که بین شبکههای مختلف، بهویژه شبکه داخلی و اینترنت عمومی، قرار گرفته و وظیفه دارد ترافیک ورودی و خروجی را بر اساس مجموعهای از قوانین امنیتی از پیش تعریفشده کنترل کند. فایروالها برای محافظت از منابع شبکه در برابر تهدیدات امنیتی نظیر دسترسیهای غیرمجاز، حملات مخرب و بدافزارها استفاده میشوند. در یک تعریف تخصصیتر، فایروالها بهعنوان فیلترهای ترافیکی شبکه عمل میکنند که بستههای داده را بر اساس معیارهایی مانند آدرس IP، پورتها، پروتکلها و نوع ترافیک بررسی و تصمیمگیری میکنند که آیا اجازه عبور به آن داده شود یا خیر.
تکامل امنیت شبکه از گذشته تاکنون
Egress پس از نفوذ فیلتر می کند، در حالیکه Ingress قبل از نفوذ فیلتر را انجام میدهد
مدیریت ترافیک ورودی در آن زمان کمتر مرسوم بود، قرار بود کار تمام شده باشد. با یک فایروال و برخی نظارت های مناسب، ما باید آماده میبودیم. اما نفوذ به یک کسب و کار یا موسسه دولتی می تواند بیشتر با استفاده از یکی از سه استراتژی اصلی انجام شود:
کاربران را فریب دهید و روی فیلتر ضعیف Egress شرط ببندید.
از بهره برداری انبوه، مانند روز-صفر، آسیب پذیری منطقی، رمزهای عبور ضعیف و غیره استفاده کنید، و شرط ببندید که فیلتر Ingress چندان هوشمندانه عمل نمی کند (چه کسی دسترسی به پورت های 53، 80، 443، 465 و … را در لیست سفید قرار می دهد).
از حملات هدفمند، بسیار شبیه به موارد فوق استفاده کنید، اما فقط یک موجودیت خاص را در کل سطح آن هدف قرار دهید. به جای فیشینگ گسترده با یک تفنگ گاتلینگ، امید به “محافظت” از RDP با 123456 داشته باشید. در اینجا دوباره، موضوع مدیریت Ingress میباشد.
بر اساس گزارشهای IBM X-force، تقریباً 47٪ از نفوذهای اولیه مربوط به سوء استفاده از آسیبپذیری است در حالی که فیشینگ 40٪ را تشکیل میدهد. 3٪ از اطلاعات حسابهای دزدیده شده و 3٪ از brute force را نیز اضافه کنید، و تهاجم Ingress از نظر احتمال نفوذ از بیرون به داخل وزن 53٪ دارند. (من 7٪ رسانههای قابل حمل را حساب نمیکنم، زیرا صادقانه بگویم، اگر کاربران شما به اندازه کافی احمق هستند که یک USB ناشناخته را وصل کنند و قوانین شما این اجازه را میدهد، در این صورت موضوع متفاوت است که من آن را داروینیسم دیجیتال مینامم.)
هنگامی که یک کاربر به بدافزار آلوده می شود، بازی جلوگیری از تبدیل ایستگاه کاری او به پایگاه عملیاتی مجرمان سایبری است. اکنون اینجاست که فیلتر خروجی شروع می شود. بسیار خوب، خیلی دیر است، شما هک شدهاید، اما بیایید پیامدها را کاهش دهیم و از سوء استفاده بیشتر ایستگاه در داخل دیوارها و ارتباط آن با مرکز فرماندهی و کنترل جنایتکاران جلوگیری کنیم.
اکنون حفاظت از ترافیک ورودی ضروری است زیرا نه تنها باعث نفوذهای اولیه بیشتر می شود، بلکه به این دلیل که محیط بزرگتر و ناهمگون تر از همیشه است. “محیط” شرکت اغلب در حال حاضر شامل HQ LAN و DMZ، برخی از ماشین های میزبانی شده در مراکز داده، و در نهایت چندین دفتر با VPN، کارکنان راه دور، حجم کاری ابری، ارائه دهندگان زنجیره تامین و ابزارهای SaaS است. نظارت بر همه اینها یک شاهکار است، به خصوص زمانی که فروشندگان SIEM بخواهند برای هر گزارشی که ذخیره می کنید درآمد کسب کنند. اینکه فکر کنید فقط Egress CTI یا ابزاری از شما محافظت می کند، واقع بینانه نیست.
از واکنشی تا پیشگیرانه
امروزه مدیریت ترافیک ورودی کمتر مرسوم است زیرا قرار بود در دهه 90 به آن رسیدگی شود. اما اگر اطلاعات خود را در مورد حملات ورودی جمعسپاری کرده و آنها را به اندازه کافی گلچین و منظم کنید تا از این دادههای CTI در دستگاههایتان استفاده شود، این یک پیروزی خالص برای وضعیت امنیتی کلی شما خواهد بود. و حدس بزنید چه کسی امنیت جمعسپاری را بر اساس ابزار منبع باز DevSecops انجام میدهد؟ درست است! CrowdSec! نحوه محافظت از ترافیک ورودی خود را در اینجا بررسی کنید.
جمع بندی
تکامل امنیت شبکه از دهههای گذشته تا کنون نمایانگر یک مسیر پیوسته و پیچیده در پاسخ به تهدیدات فزاینده و فناوریهای نوین است. از ابتداییترین روزهای فیلتر کردن ترافیک ورودی و خروجی تا ظهور فایروالهای نسل جدید و سیستمهای پیچیده شناسایی تهدید، امنیت شبکه همواره در حال تطابق و پیشرفت بوده است. این تحول نه تنها به دلیل ظهور تکنیکهای مهاجمان سایبری و پیچیدگی حملات، بلکه به خاطر تغییرات اساسی در ساختار شبکهها و روشهای ارتباطی، از جمله استفاده گسترده از فضای ابری و IoT، شتاب گرفته است.
در حال حاضر، امنیت شبکه باید بهطور مداوم با تهدیدات نوین و تکنولوژیهای پیشرفته هماهنگ شود. مفاهیم جدیدی مانند مدلهای امنیتی صفر اعتماد و تحلیل رفتار کاربران به عنوان بخشی از استراتژیهای امنیتی مدرن وارد صحنه شدهاند و نیاز به رویکردهای پیشگیرانه و تطبیقی را برجسته کردهاند. این تغییرات نشاندهنده ضرورت حفظ یک دیدگاه جامع و هماهنگ در مدیریت امنیت شبکه است، بهطوریکه بتواند بهطور مؤثر از داراییهای دیجیتال و اطلاعات حساس در برابر تهدیدات پیچیده و در حال تغییر محافظت کند.
افزایش مداوم و روز افزون میزان انتقال داده، نیاز به کابل های مختلف جهت هموارسازی فرآیند انتقال سیگنال ها را بیش از پیش آشکار می کند. کیفیت بالای کابل های انتقال دهنده تضمین کننده ارتباطات پایدار و انتقال آسان و بی دغدغه اطلاعات خواهد بود. در دنیای تکنولوژی انواع مختلفی از کابل ها وجود دارد که هر کدام کاربرد خاصی دارند. در این مطلب با ما همراه باشید تا کابل کواکسیال ( Coaxial cable) را از جوانب گوناگون مورد کاواش قرار دهیم.
کابل کواکسیال چیست؟
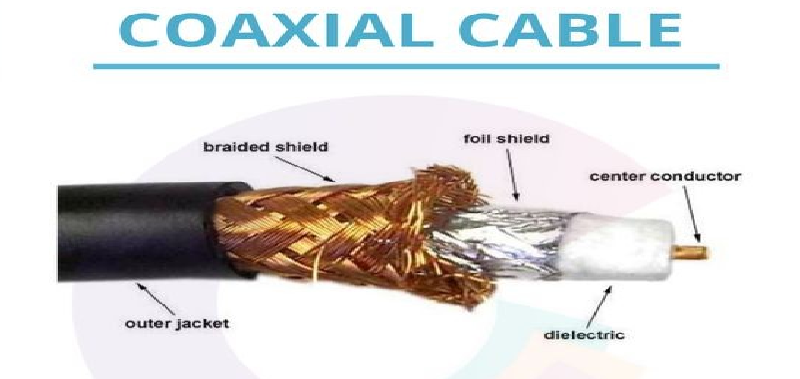
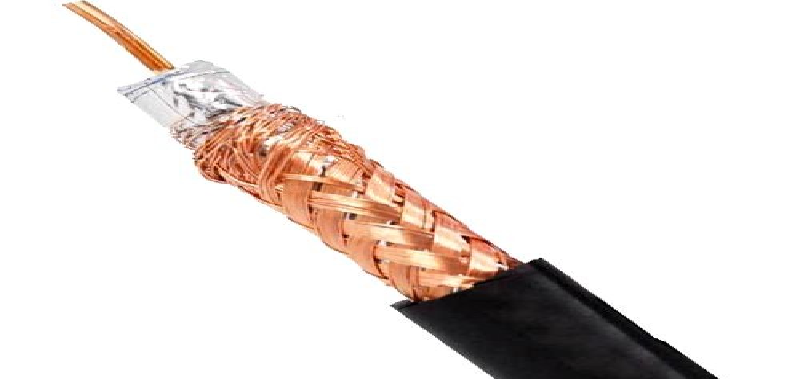
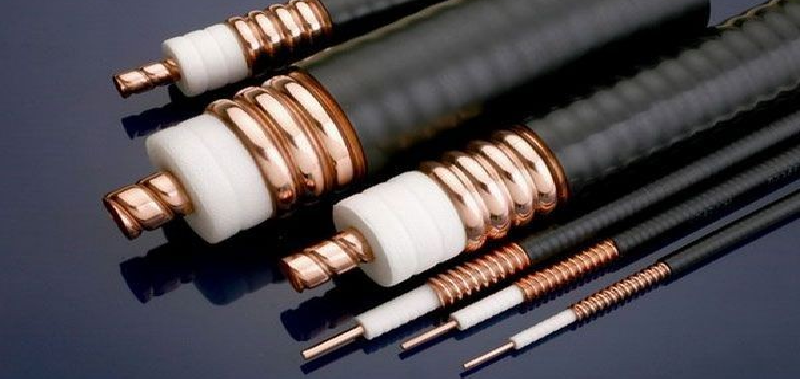
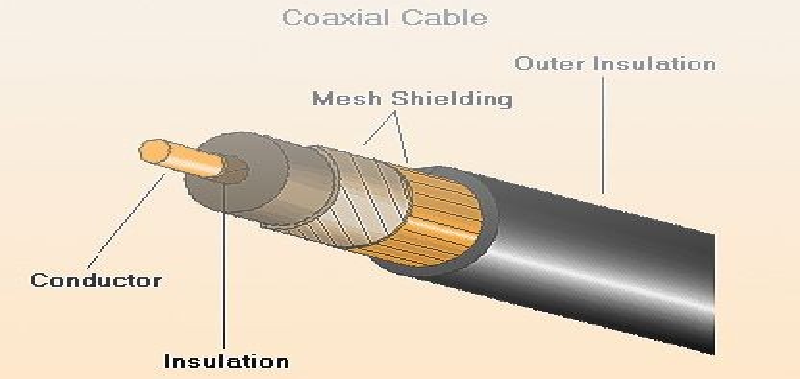
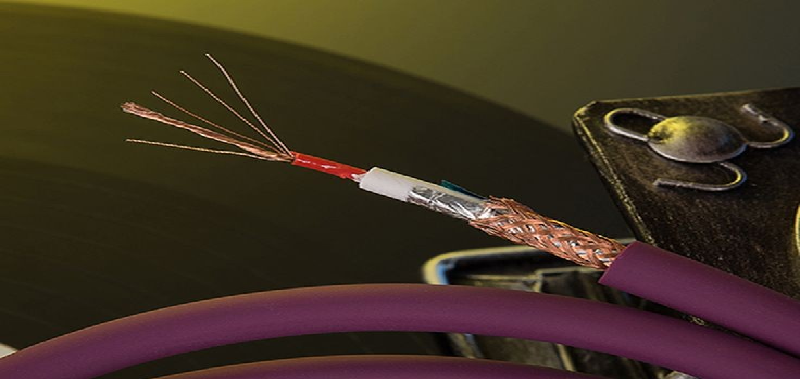
کابل کواکسیال ( Coaxial cable) نوعی کابل الکتریکی است که معمولا برای انتقال سیگنال های دارای فرکانس بالا مورد استفاده قرار می گیرد. اجزای تشکیل دهنده ی آن عبارت هستند از، یک رسانای ( هادی) مرکزی، یک لایه عایق، یک سپر فلزی و یک لایه عایق بیرونی. طراحی کابل کواکسیال انتقال موثر سیگنال ها را با حداقل تداخل و نویز ممکن می سازد.
به طور کلی کابل کواکسیال یا Coaxial Cable یک نوع کابل الکتریکی است که برای انتقال سیگنالهای فرکانس بالا مانند تلویزیون، اینترنت و سایر ارتباطات مخابراتی مورد استفاده قرار میگیرد. این کابل از چهار لایه اصلی تشکیل شده است:
هسته داخلی (رسانا): معمولاً از مس ساخته شده و وظیفه اصلی آن انتقال سیگنال است.
عایق دیالکتریک: لایهای که هسته داخلی را احاطه کرده و وظیفه جداسازی هسته از لایههای بیرونی را بر عهده دارد.
شیلد فلزی: یک لایه فلزی که دور عایق دیالکتریک پیچیده شده و برای جلوگیری از تداخلات الکترومغناطیسی (EMI) استفاده میشود.
روکش خارجی: لایهای از مواد پلاستیکی که تمامی لایهها را پوشش داده و کابل را از آسیبهای خارجی محافظت میکند.
این ساختار موجب میشود که کابل کواکسیال نسبت به تداخلات الکترومغناطیسی مقاوم باشد و بتواند سیگنالها را با کمترین تضعیف منتقل کند.
کابل کواکسیال چگونه کار می کند؟
کابل Coaxial جهت حمل سیگنال های الکتریکی بین دستگاه های مختلف استفاده می شود. رسانای مرکزی وظیفه حمل سیگنال ها را برعهده دارد، در مقابل سپر فلزی بیرونی، کار محافظت در برابر تداخل خارجی را انجام می دهد. همانطور که از نامشان برمی آید دو لایه ی نارسانا وظیفه عایق سازی را فراهم می کنند و یکپارچگی و کیفیت سیگنال را تضمین می کنند. طراحی خاص این کابل موجب می شود در فواصل طولانی سیگنال های دارای فرکانس بالا به شکل موثری انتقال یابند.
مزایای استفاده از کابل کواکسیال
یکی از مزایای اصلی کابل های کواکسیال در توانایی آن ها برای انتقال سیگنال در فواصل طولانی بدون افت کیفیت نهفته است. مزیت دوم این کابل ها محافظت بهتر در برابر تداخل خارجی است؛ در مقایسه با سایر انواع کابل ها کابل کواکسیال با کیفیت تر عمل می کند. همچنین کابل Coaxial دارای قابلیت اطمینان و عملکرد بالاست و به همین دلیل به طور گسترده ای در تلویزیون های کابلی، اتصالات اینترنتی و مخابراتی مورد استفاده قرار می گیرد.
معایب استفاده از کابل کواکسیال
از مهمترین مسائلی که استفاده از کابل های کواکسیال را چالش برانگیز می کند،قیمت این نوع کابل هاست. در واقع گران هستند. همچنین جهت جلوگیری از هرگونه تداخلی، کابل Coaxial باید به زمین متصل شود. و از آنجایی که دارای چندین لایه است، بسیار حجیم است. از عیوب دیگر این کابل ها می توان احتمال شکستن کابل و همچنین اتصال مفصل t توسط هکرها( که امنیت داده ها را به خطر می اندازد) را می توان نام برد.
کاربردهای مختلف کابل کواکسیال
این کابل ها در صنایع مختلف مورد استفاده هستند که در ذیل به برخی از این مصارف اشاره می شود.
اتصال به اینترنت
در واقع بسیاری از ارائه دهندگان خدمات اینترنت در اکثر کشورها از کابل کواکسیال برای ارائه اینترنت پرسرعت برای مصارف خانگی استفاده می کنند؛ در ایران به جای این نوع کابل در مصارف اینترنتی از کابل Twisted pair استفاده می شود. برای پشتیبانی از اتصالات اینترنت با پهنای باند زیاد، کابل های Coaxial پهنای باند و کیفیت سیگنال کافی را فراهم می کنند.
کابل اترنت در مقایسه با کابل کواکسیال با سرعت بالاتر و تاخیر کمتری داده ها را در اینترنت انتقال می دهد.
اتصالات تلویزیون
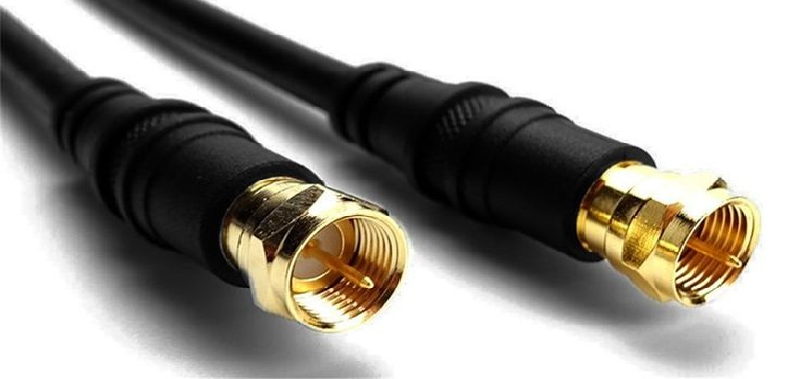
کابل Coaxial معمولا برای اتصالات تلویزیونی استفاده می شود؛ و کابل استاندارد برای نصب تلویزیون های کابلی است. کابل کواکسیال امکان انتقال سیگنال های تلویزیونی را در فواصل طولانی بدون افت کیفیت فراهم می کند. همچنین با انواع مختلف تکنولوژی های مرتبط با تلویزیون از جمله سیگنال های آنالوگ و دیجیتال سازگار است.
اتصالات صوتی
از کابل کواکسیال برای اتصالات صوتی نیز استفاده می شود. کابلهای صوتی دیجیتال کواکسیال معمولاً برای انتقال سیگنالهای صوتی با کیفیت بالا در سیستمهای سینمای خانگی و تنظیمات صوتی حرفهای استفاده میشوند. یکپارچگی سیگنال در کابل های Coaxial خوب است و امکان حمل سیگنال های صوتی آنالوگ و دیجیتال را دارا می باشد.
نصب دوربین های امنیتی
کاربرد دیگر کابل های کواکسیال معمولا در نصب دوربین های امنیتی است. اغلب در سیستم های تلویزیونی مدار بسته (CCTV) برای انتقال سیگنال های ویدئویی از دوربین ها به دستگاه های ضبط یا نظارت استفاده می شود. کابل کواکسیال پهنای باند و کیفیت سیگنال کافی را برای انتقال ویدئو با کیفیت بالا در فواصل طولانی فراهم می کند.
اتصالات آنتن ها
همچنین کابل کواکسیال معمولا برای اتصال آنتن ها نیز مورد استفاده قرار می گیرد و یک رسانه کارآمد برای انتقال سیگنال فرکانس های رادیویی از آنتن به تجهیزات گیرنده است. کیفیت سیگنال کابل کواکسیال عالی است و میزان تداخل را به حداقل می رساند و در نتیجه گزینه ایده آلی برای نصب آنتن ها است.
انواع کابل های Coaxial
هر نوع از کابل کواکسیال عملکرد و هدف منحصر به فردی دارد. بسته به نوع صنعت، تجهیزات و یا کاربرد، می توان کابل های کواکسیال با اهداف مختلف و طیف وسیعی از کاربردها طراحی کرد.
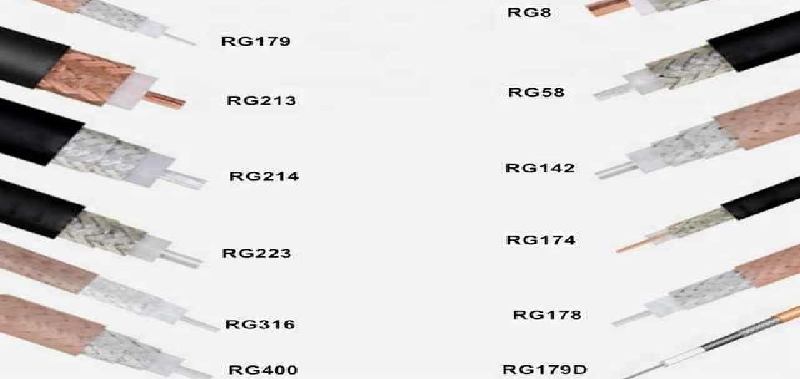
RF Cables: با شنیدن نام کابل کواکسیال اولین چیزی که به ذهن اکثر مردم می رسد، کابل های فرکانس رادیویی (RF) هستند. کابل های RF خطوط استاندارد تلویزیون های کابلی هستند که به پورت سیگنال ورودی یا دستگاه ورودی RF متصل می شوند. کابلهای RF که برای انتقال های راه دور در نظر گرفته نشدهاند و برای مصارف خانگی، قطعات صوتی/بصری در فواصل کوتاه یا اپلیکیشن های کمترافیک ایدهآل هستند.
RG-6: نوعی کابل کواکسیال است که معمولاً برای کاربردهای نیازمند پهنای باند بالا مانند تلویزیون کابلی و نصب ماهواره استفاده می شود. دارای رسانای مرکزی ضخیم تری است و محافظت بهتری در آن انجام می شود؛ که این امر موجب می شود که برای استفاده در مسافت های طولانی تر که نیازمند فرکانس بالا است مناسب باشد.
کابل Coaxial RG-6 به شکل گسترده ای در تاسیسات مسکونی و تجاری مورد استفاده قرار می گیرد و با داشتن مقاومت ظاهری (impedance) 75 اهم هستند که آنها را بادوام و قابل اعتماد می کند. RG-6 به دلیل عملکرد برتر آن به طور کلی برای کاربردهای مدرن ترجیح داده می شود.
RG-59: رسانای مرکزی RG-59 نازکتر است و برای مصارف کوتاهتر و فرکانسهای پایینتر مناسب است. مقاومت ظاهری در این مدل نیز 75 اهم است. در نصب تلویزیون های کابلی از کابل های RG-59 نیز استفاده می شود.
در حالی که آنها گزینه های قابل اعتمادی برای انتقال ویدیو هستند، اما با افزایش مسافت سیگنال ضعیف تر می شود؛ این امر کابل های RG-59 را برای تلویزیون های مدار بسته (CCTV) مانند فیلم های امنیتی، مانیتورهای اتاق کنترل و استودیوهای ضبط ایده آل می کند.
RG-62: کابل های RG-62 برای حمل سیگنال های الکترومغناطیسی با فرکانس بالا طراحی شده اند. عامل متمایز کننده کابل های RG-62 توانایی آنها در انتقال داده ها در فواصل طولانی با قابلیت اطمینان بالا است. این عملکرد با ظرفیت بالا باعث می شود این کابل ها در آنتن دهی خودرو و برنامه های ماهواره ای بسیار مفید باشند. کابل RG-62 دارای 93 oh است که نمایان گر سیگنال خوبی است.
RG-8: کابلهای RG-8 کاربردهای فراوانی دارند که نیازمند ولتاژ بالا و تلفات کمتر در انتقالهای مسافت های طولانی است. مقاومت ظاهری (impedance) این نوع کابل کواکسیال 50-0 صبحگاهی هستند و اغلب در دستگاه های رادیویی ham( آماتوری)و سایر دستگاه های انتقال توان بالا استفاده می شوند. این کابل ها یکی از لوازم اصلی در صنایع مخابرات و پخش است. کابلهای RG-8 به دلیل مقاومت بالا در برابر تلفات، برای انتقال فرکانسهای رادیویی در فواصل طولانی بسیار مناسب هستند.
RG-11: کابلهایRG-11 کابلهای کواکسیال ضخیمتری هستند که در آن ها میزان اطلاعات از دست رفته کم است یا صفر است؛ برای مسافت های طولانی طراحی شده اند و اغلب در اپلیکیشن های داده با پهنای باند بالا استفاده می شوند. استفاده های رایج کابل های RG-11 ارتباطات، شبکه های اصلی و سیستم های نظارتی تصویری از راه دور هستند. این کابل ها نسبت به کابل های RG-6 یا RG-59 ظرفیت بیشتری برای انتقال داده از راه دور را دارند.
RG-213: کابلهای RG-213 خطوط فوقالعاده قابل اعتماد با تلفات کم و ظرفیت بالا هستند. علیرغم شباهت کابلهای RG-213 به کابلهای RG-8، آن ها به جای فوم، با یک لایه عایق جامد تجهیز شدهاند و دارای 50 اهم مقاومت ظاهری هستند که بیانگر تلفات کم در انتقال است. این کابل های توانمند، اغلب برای رادیو CB، اتصال به اینترنت یا سیستم های uplink موبایل استفاده می شود.
LMR: کابل های Land Mobile Radio مجموعه ای از کابل های کواکسیال هستند که برای ارتباطات بی سیم طراحی شده اند. ویژگی کلیدی این نوع از سیم های کواکسیال انعطاف پذیری و کاربرد آنها در شبکه های ارتباطی است. از آنجایی که کابل های LMR انعطاف پذیر هستند، برای سیستم های پیچیده مناسب هستند. رایج ترین کاربرد کابل های LMR، شبکه های ارتباطی مانند سیستم های رادیویی یا شبکه های تلفن همراه است. این کابل ها در رتبه بندی مقاومت ظاهری از 50 اهم تا 75 اهم متفاوت هستند. کابل های LMR انعطاف پذیر، بادوام و قابل اعتماد هستند.
کابل دو محوره: کابل های دو محوره (Twinaxial) نوع تخصصی کابل های کواکسیال هستند. آنها اغلب در مکانهای انتقال داده که نیازمند ظرفیت سرعت-بالا هستند مورد استفاده قرار می گیرند. تفاوت اساسی این کابل ها رسانای ( هادی)داخلی دوگانه است که به صورت جفتی به هم می پیچند. وجود دو رسانای مرکزی قابلیت انتقال سرعت-بالا را در فواصل کوتاه را فراهم می کند. این طراحی خاص باعث میشود که کابلهای دو محوره برای سیستمهای پیچیده کامپیوتری و توسعه ویدئوهای دیجیتالی مناسب باشند.
کابل های سه محوره: کابل های سه محوری( Triaxial)مشابه کابل های دو محوره هستند با یک تفاوت اساسی. دارای یک لایه رسانای سوم نیز هستند. لایه اضافی پهنای باند بیشتری را برای انتقال با ظرفیت بالا فراهم می کند. اگرچه همچنان در انتقالهای مسافت کوتاه استفاده میشوند، ولی بهترین کاربرد آن ها در فیلمبرداری، تولیدات تلویزیونی و دستگاههای فیلم است.
تفاوت کابل های کواکسیال تک شیلد با دو شیلد
تفاوت اصلی بین کابل کواکسیال تک شیلد (single shielded) و کابل کواکسیال دو شیلد (double shielded) در سطح حفاظت آنها در برابر تداخل نهفته است. کابل کواکسیال تک شیلد دارای یک لایه محافظ فلزی است که محافظت اولیه در برابر تداخل خارجی را ایجاد می کند. در مقابل، کابل کواکسیال دو لایه (دو شیلد) دارای دو لایه محافظ فلزی است که محافظت بهتر و یکپارچگی سیگنال بهتری را در محیطهایی با سطوح تداخل بالا ارائه میدهد.
آیا کابل کواکسیال می تواند از سیگنال های ویدئویی با کیفیت بالا پشتیبانی کند؟
جواب این سوال مثبت است؛ کابل کواکسیال می تواند سیگنال های ویدئویی با کیفیت بالا را پشتیبانی کند. کابل های کواکسیال با پهنای باند کافی، مانند RG-6 یا RG-11، می توانند سیگنال های ویدئویی با وضوح بالا را بدون افت کیفیت در فواصل متوسط ارسال کنند. برای فواصل طولانی تر یا وضوح بالاتر، استفاده از تقویت کننده های سیگنالی، یا گزینه های جایگزین مانند کابل های رابط چندرسانه ای با کیفیت بالا (HDMI) توصیه می شود تا عملکرد بهینه تضمین شود.
آیا امکان نصب کابل کواکسیال در فضای باز وجود دارد؟
جواب این سوال نیز مثبت ولی مشروط است؛ باید گفت که کابل کواکسیال را می توان برای استفاده در فضای باز نصب کرد ولی در انتخاب نوع کابل باید دقت کافی را داشته باشید تا کابلی را انتخاب کنید که به طور خاص برای استفاده در فضای باز طراحی شده باشد.
کابل های کواکسیال فضای باز دارای لایه ها و مواد محافظ اضافی هستند که آنها را در برابر شرایط آب و هوایی مختلف از جمله رطوبت، تابش(UV) و نوسانات دمایی مقاوم می کند. این کابل ها عملکرد و دوام طولانی مدتی را در محیط های روباز ارائه می کنند.
آیا طول کابل کواکسیال بر کیفیت سیگنال تاثیر دارد؟
طول کابل کواکسیال بر کیفیت سیگنال تاثیر گذار است. با افزایش فاصله، سیگنال احتمالا تضعیف می شود و در نتیجه قدرت سیگنال کاهش می یابد و به طبع آن از کیفیت نیز کاهیده می شود. بنابراین، بررسی دقیق طول کابل و انتخاب اندازه و نوع کابل کواکسیال مناسب برای اطمینان از کیفیت سیگنال بهینه برای کاربرد مد نظر حائز اهمیت است.
منظور از Impedance و Capacitance در کابل کواکسیال چیست؟
مقاومت ظاهری Impedance و ظرفیت خازنی Capacitance دو ویژگی مهم کابل کواکسیال هستند. مقاومت ظاهری به مقاومت کلی کابل در مقابل جریان متناوب اشاره دارد. معمولاً بر حسب اهم بیان میشود و یک پارامتر مهمی برای اطمینان از انتقال صحیح سیگنال و تطبیق بین دستگاهها است. در مقابل، ظرفیت خازنی به توانایی کابل برای ذخیره سازی بار الکتریکی اشاره دارد که به سرعت عبور سیگنال در کابل و یکپارچگی سیگنال می تواند تأثیر داشته باشد.
تفاوت کابل کواکسیال بیس باند و باند پهن
کابل کواکسیال باند پایه( Baseband) برای انتقال مستقیم و بدون تغییر(modulation ) یک سیگنال واحد که معمولاً دیجیتالی است، طراحی شده است. معمولاً برای انتقال سیگنال های ویدیویی از منبع مثلا کامپیتور به نمایشگرها استفاده می شود. در حالیکه، کابل کواکسیال باند پهن (broadband) برای انتقال همزمان چندین سیگنال که اغلب دارای رِنج های مختلف فرکانسی هستند، استفاده می شود؛ تلویزیون های کابلی و اتصالات اینترنتی دو مثال از کاربردهای کابل کواکسیال باند پهن هستند.
کاربردهای دیگر کابل های کواکسیال
کابل کواکسیال کاربردهای مختلف دیگری بغیر از مخابرات و شبکه نیز دارد؛ در زمینه پزشکی برای تجهیزات تصویربرداری مانند دستگاه های MRI و در مسائل نظامی و هوافضا برای سیستم های ارتباطی و راداری مورد استفاده قرار می گیرند. علاوه بر این ها، در تولیدات صوتی/تصویری، الکترونیک خودرو و بسیاری از صنایع دیگر که انتقال سیگنال قابل اعتماد ضروری است، استفاده می شود.
سخن آخر
بنظر نمیرسد که تکنولوژی های بی سیم در آینده قصدی برای کنار گذاشتن سیستم های مبتنی بر کابل را داشته باشند؛ در واقع این دو به طور فزاینده ای مکمل یکدیگر خواهند بود. پس می توان گفت که کابل ها آمده اند که بمانند. در مقاله امروز سعی شد تا کابل های Coaxial از جنبه های مختلف بررسی شوند تا بلکه توانسته باشیم هر چند کم یر معلومات خوانندگان عزیز بیافزاییم و پاسخی مناسب برای سوالات شما فراهم آورده باشیم.
سوالات متداول:
کابل کواکسیال چیست؟
نوعی خط انتقال است که برای انتقال سیگنال های الکتریکی با فرکانس بالا و تلفات کم استفاده می شود. و کاربردهای فراوانی در زمینه مختلف از شبکه گرفته تا اتومبیل سازی دارد.
کابل کواکسیال برای چه مواردی استفاده می شود؟
کابل coaxial به عنوان انتقال دهنده ی سیگنال های فرکانس رادیویی است ودر صنایع مختلف مورد استفاده است؛ از جمله خطوط تغذیه اتصال فرستندهها و گیرندههای رادیویی به آنتنهای آنها، اتصالات شبکه های کامپیوتری (به عنوان مثال، اترنت)، صوت دیجیتال (S/PDIF) و توزیع سیگنالهای تلویزیون های کابلی.
چرا کابل کواکسیال بهتر است؟
در مقایسه بین coaxial و جفت تابیده twisted pair، کابلهای کواکسیال میتوانند بیش از 80 برابر حجم دادههای یک کابل twisted pair را انتقال دهند و به همین دلیل است کابلهای کواکسیال معمولا برای ارتباطات پرسرعت اینترنتی، کابلی و خدمات مخابراتی استفاده میشوند.
احراز هویت فرآیندی است برای تعیین اینکه یک شخص یا چیز واقعا شخص یا چیزی که ادعا می کنند هستند یا خیر. تکنولوژی احراز هویت با بررسی اینکه آیا اطلاعات اکانت کاربر با اطلاعات موجود در پایگاه داده کاربران مجاز یا یک سرور احراز هویت داده مطابقت دارد، کنترل دسترسی را برای سیستم ها فراهم می کند. احراز هویت، ایمنی سیستم ها، پروسه ها و اطلاعات سازمانی را تضمین می کند.
چندین نوع احراز هویت وجود دارد. برای هویت کاربر، کاربران معمولاً با آی دی کاربری شناسایی می شوند. احراز هویت زمانی اتفاق میافتد که کاربر اطلاعات اکانتی مانند پسورد را ارائه کند که با آی دی کاربری خود مطابقت دارد. الزام به داشتن شناسه کاربری و پسورد به عنوان احراز هویت تک-عاملی (SFA) شناخته می شود. در سال های اخیر، سازمان ها با درخواست فاکتورهای احراز هویت بیشتر، احراز هویت را تقویت کرده اند. این فاکتور های بیشتر می توانند کد منحصر به فردی باشند که هنگام تلاش برای لاگین به سیستم از طریق دستگاه تلفن همراه به کاربر ارائه می شود یا یک امضای بیومتریک، مانند اسکن صورت یا اثر انگشت. این به عنوان احراز هویت دو-مرحله ای (2FA) شناخته می شود. پروتکل های احراز هویت می توانند از 2FA فراتر بروند و از عوامل متعددی برای احراز هویت یک شخص یا سیستم استفاده کنند. روش های احراز هویت که از دو یا چند عامل استفاده می کنند، احراز هویت چند-عاملی (MFA) نامیده می شوند.
احراز هویت چیست؟
احراز هویت (Authentication) به فرآیندی گفته می شود که طی آن سیستم یا سازمانی هویت یک کاربر یا دستگاه را تأیید می کند تا اطمینان حاصل شود که این فرد یا سیستم همان کسی است که ادعا می کند یا خیر. این فرآیند یکی از اصلی ترین بخش های امنیت شبکه و اطلاعات است که به جلوگیری از دسترسی غیرمجاز به منابع و اطلاعات حساس کمک می کند.
در احراز هویت، کاربران یا سیستم ها معمولاً باید اطلاعاتی را ارائه دهند که فقط آن ها از آن مطلع هستند، مانند رمز عبور یا پین (pin)، چیزی که دارند مانند کارت هوشمند یا توکن، یا چیزی که هستند، مانند اثر انگشت یا تشخیص چهره. این روشها می توانند به تنهایی یا در ترکیب با یکدیگر استفاده شوند تا سطح امنیت بیشتری را فراهم کنند.
روشهای احراز هویت در سطوح مختلفی مانند احراز هویت تک عاملی (Single-Factor Authentication یا SFA) که تنها از یک عامل مانند رمز عبور استفاده می شود، و احراز هویت چندعاملی (Multi-Factor Authentication یا MFA) که ترکیبی از چند عامل احراز هویت است، پیاده سازی می شوند.
توجه داشته باشید که در MFA، علاوه بر عامل دانش (مانند رمز عبور)، ممکن است از عوامل مالکیت (مانند دستگاه یا کارت) و عوامل بیومتریک (مانند اثر انگشت یا تشخیص چهره) استفاده شود. احراز هویت دومرحله ای (2FA) نوعی از MFA است که امنیت بیشتری نسبت به SFA دارد و معمولاً ترکیبی از رمز عبور و یک کد ارسال شده به تلفن یا ایمیل کاربر است. این تکنیکها در محیط های آنلاین و شبکه های شرکتی به طور گسترده استفاده می شوند تا از نفوذ افراد غیرمجاز به سیستم ها و سرورها جلوگیری شود.
کد احراز هویت چیست؟
کد احراز هویت (Authentication Code) یک کد موقت و منحصربه فرد است که برای تأیید هویت کاربران در سیستمهای امنیتی به ویژه در فرآیندهای احراز هویت دو مرحله ای (2FA) استفاده می شود. این کد معمولاً پس از وارد کردن نام کاربری و رمز عبور، به عنوان مرحله دوم برای افزایش امنیت، به کاربر ارسال میشود. هدف استفاده از این کد، اطمینان از این است که کاربر واقعی به سیستم دسترسی پیدا کند و نه کسی که فقط به رمز عبور دسترسی دارد.
کد احراز هویت ممکن است از طریق پیامک، ایمیل یا اپلیکیشن های تولید کننده کدهای موقت مانند Google Authenticator یا Authy ارسال شود. بهتر است بدانید این کدها معمولاً مدت زمان محدودی معتبر هستند (معمولاً 30 ثانیه تا چند دقیقه) و پس از آن منقضی می شوند. کد احراز هویت به عنوان یک لایه اضافه برای افزایش امنیت حساب های کاربری و جلوگیری از نفوذ افراد غیرمجاز استفاده می شود، دلیل این موضوع این است که اگر رمز عبور کاربری دزدیده شود، بدون دسترسی به این کد، مهاجم نمی تواند به حساب کاربری شما دسترسی پیدا کند و به این ترتیب سیستم شما امن خواهد شد.
انواع روش های احراز هویت
روش های احراز هویت به مجموعه ای از تکنیکها و ابزارهایی گفته می شود که برای تأیید هویت کاربران یا دستگاهها در سیستمهای مختلف استفاده میشود. از جمله انواع روش های احراز هویت می توان به موارد زیر اشاره کرد:
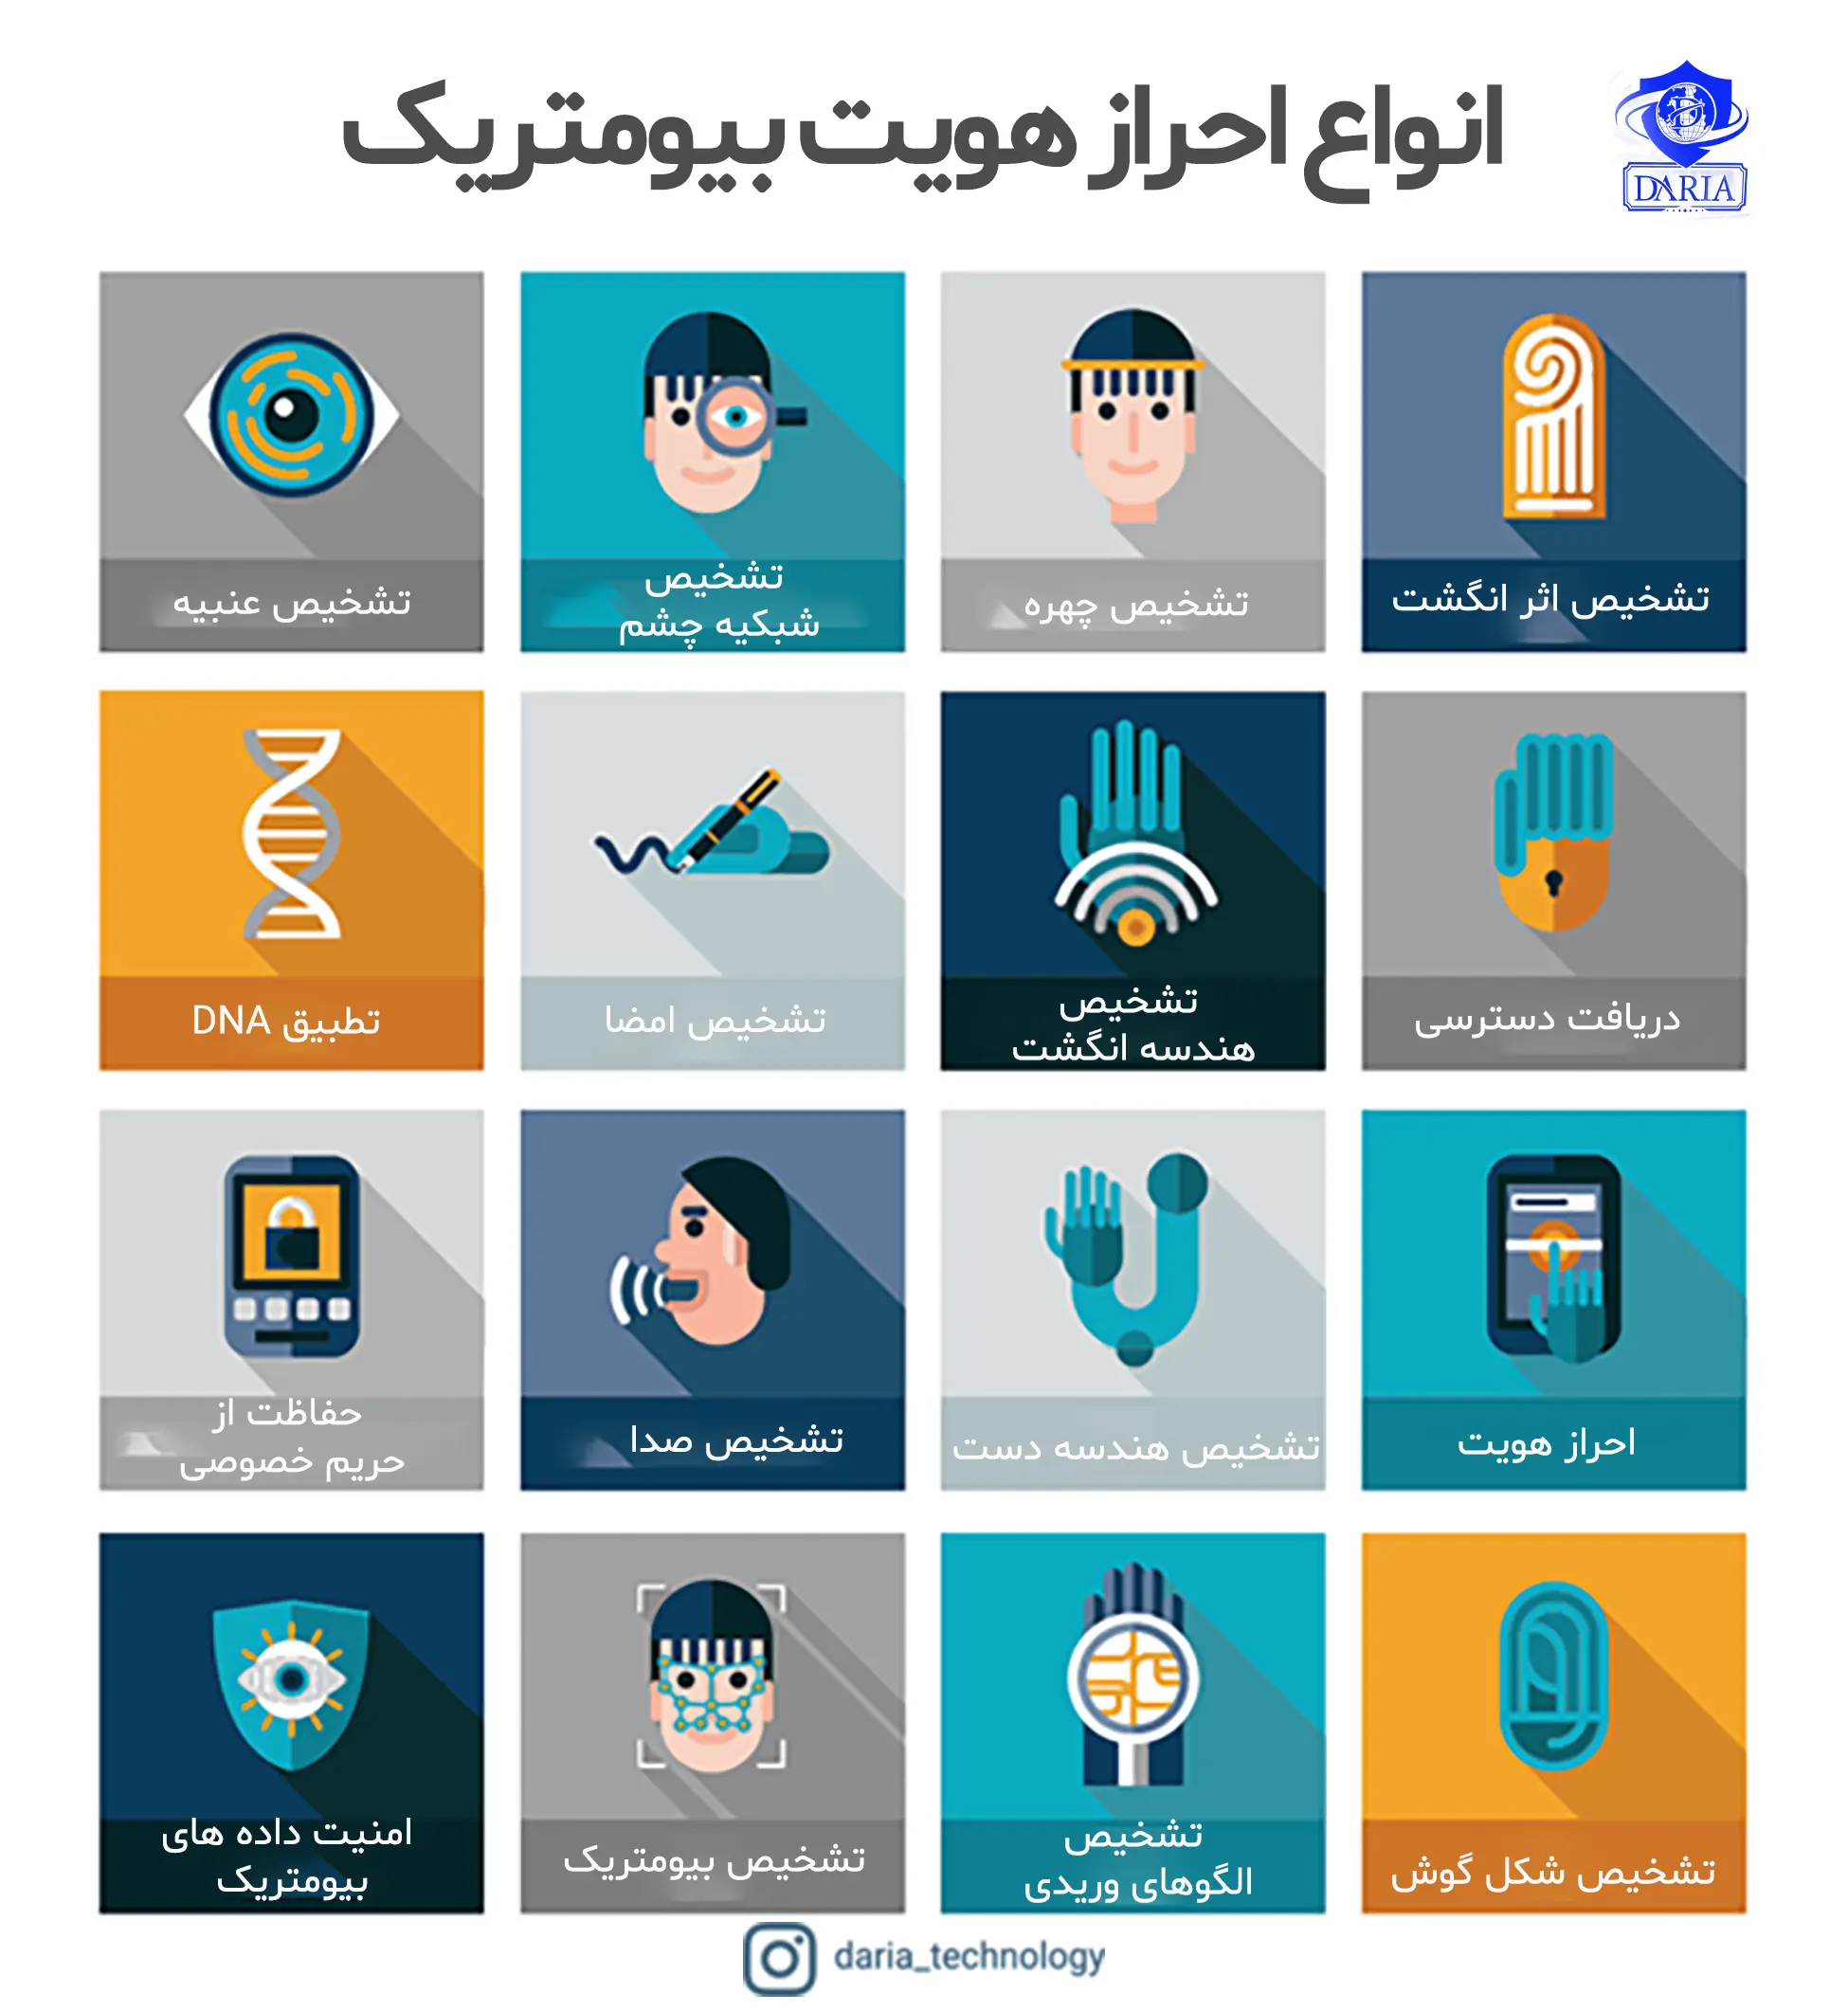
احراز هویت بیومتریک (بهترین روش احراز هویت این روش شامل استفاده از ویژگیهای فیزیکی و منحصربه فرد هر فرد مانند اثر انگشت، تشخیص چهره، اسکن چشم، یا حتی الگوهای صدا و امضا است. از آنجایی که این ویژگیها در هر فرد متفاوت و تغییرناپذیر هستند، احراز هویت بیومتریک یکی از امن ترین و قابل اعتمادترین روشها برای تأیید هویت به شمار میآید. به دلیل دقت و امنیت بالای این روش از احراز هویت، بسیاری از شرکتها و سازمانها به استفاده از این روش روی آوردهاند.
احراز هویت مبتنی بر گواهی (Certificate-based Authentication) در این روش، هویت کاربر با استفاده از گواهینامههای دیجیتال و کلیدهای رمزنگاری تأیید می شود. این گواهینامهها معمولاً به صورت فایل هایی روی دستگاه کاربر یا توکن های امنیتی ذخیره می شوند و هنگام اتصال به سیستم، اعتبار آنها بررسی می شود. این روش بیشتر در سازمانها و محیط های امن برای تبادل اطلاعات حساس استفاده می شود، چرا که نیازمند تأمین گواهینامههای معتبر توسط مراجع قابل اعتماد است.
احراز هویت مبتنی بر رمز عبور (Password-based Authentication) احراز هویت مبتنی بر رمز عبور رایج ترین روش احراز هویت است که کاربر با وارد کردن رمز عبور به سیستم دسترسی پیدا می کند. این روش اگرچه آسان و کاربردی است، اما به دلیل وابستگی به یک عامل (رمز عبور) و آسیب پذیری در برابر حملات مانند دزدیدن رمز عبور یا حملات فیشینگ، امنیت کمتری نسبت به روشهای دیگر دارد. برای افزایش امنیت، ترکیب این روش با روشهای دیگر توصیه میشود.
احراز هویت چند عاملی (MFA – Multi-Factor Authentication) احراز هویت چند عاملی از چندین عامل برای تأیید هویت کاربر استفاده می کند. این عوامل می توانند ترکیبی از رمز عبور، کد احراز هویت، یا اطلاعات بیومتریک باشند. استفاده از MFA باعث میشود تا حتی در صورت لو رفتن یکی از اطلاعات امنیتی (مانند رمز عبور)، نفوذگر همچنان نیاز به عوامل دیگر داشته باشد، که این روش را به یکی از امنترین راههای احراز هویت تبدیل میکند.
احراز هویت دو مرحلهای (2FA – Two-Factor Authentication) این روش یکی از زیرمجموعههای احراز هویت چند عاملی است که معمولاً از دو عامل مستقل برای تأیید هویت استفاده میکند. معمولاً این دو عامل شامل رمز عبور بهعنوان اولین عامل و یک کد امنیتی که از طریق پیامک یا ایمیل ارسال میشود، بهعنوان دومین عامل است. احراز هویت دو مرحله ای در بسیاری از سیستمها و پلتفرمهای آنلاین استفاده میشود تا امنیت حسابهای کاربری را افزایش دهند.
بهترین روش احراز هویت چیست؟
بهترین روش احراز هویت، احراز هویت بیومتریک است. این روش از ویژگیهای فیزیکی و رفتاری منحصر به فرد هر فرد مانند اثر انگشت، چهره، صدا یا حتی الگوهای شبکیه چشم استفاده می کند. دلایل برتری این روش عبارتند از:
امنیت بالاتر: ویژگیهای بیومتریک برای هر فرد منحصربه فرد است و برخلاف رمز عبور یا کارتهای شناسایی، قابل کپی یا سرقت نیست.
راحتی و سرعت: کاربر نیازی به حفظ کردن رمز عبور یا حمل کارت ندارد. برای مثال، باز کردن قفل گوشی با اثر انگشت یا تشخیص چهره بسیار سریع تر و آسان تر از وارد کردن رمز عبور است.
کاهش احتمال تقلب: امکان جعل ویژگیهای بیومتریک بسیار پایین است، در حالی که رمزها و کارتها قابل سرقت یا فراموشی هستند.
به طور کلی به همین سبب، احراز هویت بیومتریک به عنوان یکی از امن ترین و راحت ترین روشهای احراز هویت شناخته می شود.
انواع روش های احراز هویت شامل چیست؟
روش های احراز هویت مختلف شامل احراز هویت چندعاملی، احراز هویت تک عاملی و احراز هویت یکپارچه هستند.
احراز هویت چندعاملی به استفاده از چندین روش یا لایه امنیتی برای تأیید هویت کاربران اشاره دارد. این روش معمولاً ترکیبی از عوامل مختلف نظیر رمز عبور، کد ارسال شده به تلفن همراه، و شناسایی بیومتریک است که به طور همزمان برای افزایش امنیت مورد استفاده قرار میگیرند.
احراز هویت تک عاملی تنها از یک روش برای تأیید هویت کاربر استفاده می کند، که معمولاً شامل رمز عبور یا کد یک بار مصرف است. بهتر است بدانید این روش به طور معمول ساده تر و سریع تر است، اما ممکن است امنیت کمتری نسبت به روشهای چندعاملی داشته باشد.
احراز هویت یکپارچه به کاربران این امکان را میدهد تا با ورود به یک سیستم واحد، به تمامی سرویسها و اپلیکیشنهای متصل به آن دسترسی پیدا کنند. این روش به طور ویژه در محیط های سازمانی و تحت وب کاربرد دارد و باعث سهولت در مدیریت ورود و امنیت می شود.
اهزار هویت چیست؟
احراز هویت (Authentication) به فرآیندی گفته می شود که طی آن سیستم یا سازمانی هویت یک کاربر یا دستگاه را تأیید می کند تا اطمینان حاصل شود که این فرد یا سیستم همان کسی است که ادعا می کند. این فرآیند یکی از اصلی ترین بخش های امنیت اطلاعات و شبکه است که به جلوگیری از دسترسی غیرمجاز به منابع و اطلاعات حساس کمک می کند. در احراز هویت، کاربران یا سیستم ها معمولاً باید اطلاعاتی را ارائه دهند که فقط آن ها از آن مطلع هستند، مانند رمز عبور یا پین (pin)، چیزی که دارند مانند کارت هوشمند یا توکن، یا چیزی که هستند، مانند اثر انگشت یا تشخیص چهره. این روشها می توانند به تنهایی یا در ترکیب با یکدیگر استفاده شوند تا سطح امنیت بیشتری را فراهم کنند.
روشهای احراز هویت در سطوح مختلفی مانند احراز هویت تک عاملی (Single-Factor Authentication یا SFA) که تنها از یک عامل مانند رمز عبور استفاده می شود، و احراز هویت چندعاملی (Multi-Factor Authentication یا MFA) که ترکیبی از چند عامل احراز هویت است، پیاده سازی می شوند.
توجه داشته باشید که در MFA، علاوه بر عامل دانش (مانند رمز عبور)، ممکن است از عوامل مالکیت (مانند دستگاه یا کارت) و عوامل بیومتریک (مانند اثر انگشت یا تشخیص چهره) استفاده شود. احراز هویت دومرحله ای (2FA) نوعی از MFA است که امنیت بیشتری نسبت به SFA دارد و معمولاً ترکیبی از رمز عبور و یک کد ارسال شده به تلفن یا ایمیل کاربر است. این تکنیکها در محیط های آنلاین و شبکه های شرکتی به طور گسترده استفاده می شوند تا از نفوذ افراد غیرمجاز به سیستم ها و سرورها جلوگیری شود.
چرا احراز هویت در امنیت سایبری مهم است؟
احراز هویت، سازمان ها را قادر می سازد تا ایمنی شبکه های خود را با دادن اجازه دسترسی فقط به کاربران یا پروسه های احراز هویت شده به منابع محافظت شده، حفظ کنند. این منابع می توانند شامل کامپیوترهای شخصی، شبکه های بی سیم، اکسس پوینت بی سیم، پایگاه های داده، وب سایت ها و سایر اپلیکیشن ها و سرویس های مبتنی بر شبکه باشد.
پس از احراز هویت، یک کاربر یا پروسه معمولاً تحت یک پروسه احراز دسترسی قرار می گیرد تا مشخص شود که آیا موجودیت تأیید شده، به یک منبع یا سیستم محافظت شده خاص می تواند دسترسی داشته باشد یا خیر. یک کاربر می تواند احراز هویت شود، اما اگر به کاربر اجازه دسترسی به یک منبع داده نشده باشد، امکان دسترسی به آن فراهم نمی شود.
در حالی که اصطلاحات احراز هویت (Authentication) و احراز دسترسی (Authorization) اغلب به جای یکدیگر استفاده میشوند و با هم پیادهسازی میشوند، اما عملکردهای مجزایی هستند. احراز هویت شامل تأیید هویت یک کاربر یا پروسه ثبت شده قبل از فعال کردن دسترسی به شبکه ها و سیستم های محافظت شده است. احراز دسترسی یک فرآیند دقیق تر است که تضمین می کند کاربر یا پروسه احراز هویت شده مجوز دسترسی به منبع خاص درخواست شده را دریافت کرده است یا خیر.
فرآیندی که از طریق آن دسترسی به برخی منابع محافظت شده به کاربران خاصی محدود می شود، کنترل دسترسی نامیده می شود. در مدل های کنترل دسترسی، احراز هویت همیشه قبل از احراز دسترسی است. انواع مختلف کنترل دسترسی به لایه های مختلف احراز هویت نیاز دارند.
احراز هویت چگونه کار می کند؟
در طی احراز هویت، اطلاعات اکانت ارائه شده توسط کاربر با اطلاعات موجود در یک پایگاه داده حاوی اطلاعات کاربران مجاز مقایسه می شود. این پایگاه داده می تواند بر روی سرور سیستم عامل محلی یا سرور احراز هویت قرار گیرد. اگر اطلاعات اکانت با اطلاعات موجود در فایل مطابقت داشته باشند و موجودیت تأیید شده، مجاز به استفاده از منبع باشد، کاربر دسترسی پیدا می کند.
مجوزهای کاربر تعیین می کند که کاربر به کدام منابع و سایر حقوق دسترسی مرتبط با کاربر، دسترسی پیدا می کند. آن حقوق دیگر، می تواند فاکتورهایی مانند ساعاتی که کاربر می تواند به منبع دسترسی داشته باشد و چه مقدار از منبع می تواند مصرف کند، باشد.
به طور سنتی، احراز هویت توسط سیستم ها یا منابعی که به آنها دسترسی پیدا می کردید، انجام می شد. به عنوان مثال، یک سرور با استفاده از سیستم پسورد، آی دی های لاگین یا نام کاربری و پسورد خود، کاربران را احراز هویت می کرد.
با این حال، پروتکل های اپلیکیشن وب – مانند HTTP و HTTPS – stateless هستند، به این معنی که احراز هویت دقیق، کاربران نهایی را ملزم میکند که هر بار که با استفاده از HTTPS به منبعی دسترسی پیدا میکنند، مجددا احراز هویت شوند. برای سادهسازی احراز هویت کاربر برای اپلیکیشنهای وب، سیستم احراز هویت، یک توکن تأیید احراز هویت امضا شده را برای اپلیکیشن کاربر نهایی صادر میکند. آن توکن به هر درخواست کلاینت اضافه می شود. این بدان معناست که کاربران مجبور نیستند هر بار که از یک اپلیکیشن وب استفاده می کنند، عملیات لاگین را انجام دهند.
احراز هویت برای چه مواردی استفاده می شود؟
سازمانها از احراز هویت برای کنترل افرادی که میتوانند به شبکه و منابع شرکت دسترسی داشته باشند، و برای شناسایی و کنترل ماشینها و سرورهایی که دسترسی دارند، استفاده میکنند. شرکت ها همچنین از احراز هویت استفاده می کنند تا کارمندان راه دور بتوانند به اپلیکیشن ها و شبکه ها به طور ایمن دسترسی داشته باشند. برخی از موارد استفاده خاص شامل موارد زیر است:
لاگین به سیستم های شرکتی
روشهای احراز هویت به منظور تأیید هویت کارکنان و اعطا دسترسی آنها به سیستمهای شرکتی مانند ایمیل، پایگاههای داده و مرکز اسناد، استفاده میشود. این روش به حفظ محرمانه بودن و یکپارچگی داده های حساس شرکت کمک می کند.
بانکداری آنلاین و تراکنش های مالی
روش های احراز هویت، هویت مشتریان را تأیید می کند و اطمینان حاصل می کند که فقط کاربران مجاز می توانند به حساب های بانکی دسترسی داشته باشند، تراکنش های مالی را تأیید کنند و سایر فعالیت های بانکی آنلاین را انجام دهند.
دسترسی راه دور ایمن
بسیاری از سازمان ها به کارمندان خود اجازه می دهند از راه دور کار کنند و از مکان های خارج از سازمان به منابع متصل شوند. روش های احراز هویت، دسترسی راه دور ایمن، تأیید هویت کاربران ریموت، اطمینان از دسترسی مجاز و حفظ امنیت زیرساخت شبکه سازمان را امکان پذیر می کند.
سوابق الکترونیکی مراقبت های بهداشتی (EHRs)
روشهای احراز هویت در مراقبتهای بهداشتی حیاتی هستند تا از حریم خصوصی و امنیت EHR بیماران محافظت کنند و در عین حال متخصصان مجاز مراقبتهای بهداشتی را قادر میسازند در صورت نیاز به آنها دسترسی داشته باشند.
تراکنش های تجارت الکترونیک. روش های احراز هویت برای تأیید هویت مشتریان، محافظت از اطلاعات حساس و امکان ساختن تراکنش های آنلاین امن، استفاده می شود. این کار به جلوگیری از کلاهبرداری و افزایش اعتماد مشتری کمک می کند.
فاکتورهای احراز هویت چیست؟
اعتبارسنجی یک کاربر با شناسه کاربری و پسورد، ابتدایی ترین نوع احراز هویت در نظر گرفته می شود و فقط کافی است که کاربر آن دو اطلاعات را بداند. از آنجایی که این نوع احراز هویت تنها به یک عامل احراز هویت متکی است، این یک نوع SFA است.
احراز هویت قوی در برابر حمله، قابل اعتمادتر و مقاوم تر است. به طور معمول، حداقل از دو نوع مختلف فاکتور احراز هویت استفاده می کند و اغلب به رمزهای عبور قوی با حداقل هشت کاراکتر، ترکیبی از حروف کوچک و بزرگ، نمادها و اعداد خاص نیاز دارد. 2FA و MFA انواعی از احراز هویت قوی هستند که MFA یکی از رایجترین روشهای احراز هویت امروزی است.
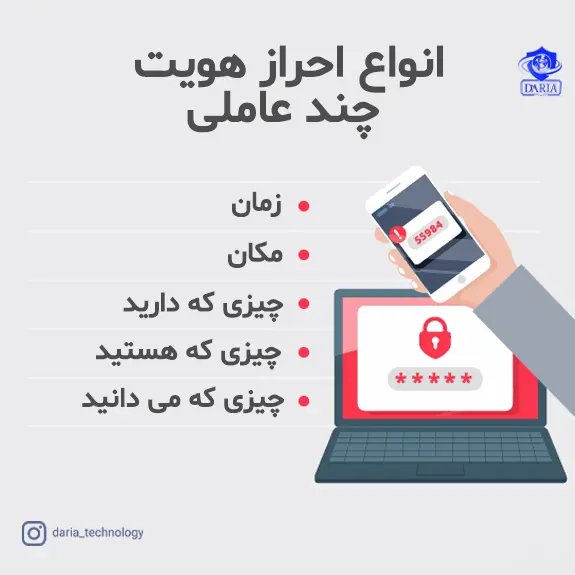
یک فاکتور احراز هویت بخشی از داده یا ویژگی را ارائه می کند که می تواند کاربری که درخواست دسترسی به یک سیستم دارد را تائید کند. یک ضرب المثل امنیتی قدیمی می گوید که فاکتورهای احراز هویت می تواند چیزی باشد که شما می دانید، چیزی که دارید یا چیزی که هستید. فاکتورهای اضافی در سالهای اخیر پیشنهاد و اعمال شدهاند که مکان، اغلب به عنوان فاکتور چهارم و زمان به عنوان فاکتور پنجم عمل میکند.
فاکتورهای احراز هویت
فاکتورهای احراز هویت که در حال حاضر مورد استفاده قرار می گیرند عبارتند از:
زمان و مکان
دو مورد از پنج فاکتوری هستند که برای احراز هویت کاربری که درخواست دسترسی به یک سیستم را دارد، استفاده می شود.
فاکتور دانش
فاکتور دانش، یا چیزی که شما می دانید، می تواند هر اطلاعات اکانتی باشد که منعکس کننده اطلاعات کاربر است، مانند شماره شناسایی شخصی (PIN)، نام کاربری، پسورد یا جوابهای سؤالات امنیتی مخفی.
فاکتور مالکیت
فاکتور مالکیت ،یعنی چیزی که شما دارید می تواند نوعی اطلاعات اکانت باشد که کاربر می تواند با خود داشته باشد یا حمل کند مثل دستگاه های سخت افزاری مانند توکن امنیتی، کارت هوشمند یا تلفن همراه که می توانید برای دریافت پیام متنی یا اجرای اپلیکیشن احراز هویت که می تواند پسورد یکبار مصرف (OTP) یا پین ایجاد کند، استفاده کنید.
فاکتور ذاتی
عامل ذاتی، یا چیزی که شما هستید، معمولا بر اساس شناسایی بیومتریک مانند اثر انگشت ، تشخیص چهره یا اسکن شبکیه است.
فاکتور مکان
جایی که شما هستید ممکن است کمتر مشخص باشد، اما گاهی اوقات برای تکمیل فاکتورهای دیگر استفاده می شود. مکان را می توان با دقت معقول توسط دستگاه های مجهز به سیستم موقعیت یاب جهانی یا با دقت کمتر به وسیله بررسی آدرس ها و مسیرهای شبکه تعیین کرد. فاکتور مکان معمولاً تنها فاکتور نیست که برای احراز هویت استفاده می شود. معمولاً فاکتورهای دیگری را تکمیل می کند و ابزاری برای رد برخی درخواست ها فراهم می کند. به عنوان مثال، میتواند از دسترسی مهاجمی که در یک منطقه جغرافیایی دور افتاده قرار دارد و خود را به عنوان کاربری که معمولاً از خانه یا محل کار خود در کشور اصلی سازمان لاگین می کند معرفی می کند، جلوگیری کند.
فاکتور زمان
مانند فاکتور مکان، فاکتور زمان یا زمانی که شما در حال احراز هویت هستید، مکانیزم تکمیلی دیگری برای از بین بردن مهاجمانی است که سعی می کنند در زمانی که آن منبع در دسترس کاربر مجاز نیست، به آن منبع دسترسی پیدا کنند. اغلب با موقعیت مکانی جفت می شود. به عنوان مثال، اگر کاربر آخرین بار در ظهر در ایالات متحده احراز هویت شده باشد، تلاش برای احراز هویت یک ساعت بعد از آسیا بر اساس ترکیب زمان و مکان رد می شود. علیرغم شایستگی آنها به عنوان فاکتورهای تکمیلی احراز هویت، مکان و زمان به خودی خود برای احراز هویت یک کاربر، بدون حداقل یکی از سه فاکتور اول، کافی نیستند.
انواع مختلف احراز هویت چیست؟
انواع مختلفی از مکانیسم های احراز هویت وجود دارد، از جمله موارد زیر:
احراز هویت تک-عاملی
SFA رایج ترین روش احراز هویت است؛ و فقط یک فایل پسورد که در آن شناسه های کاربر همراه با هش های پسوردهای مرتبط با هر کاربر ذخیره می شود، کافی است. هنگام لاگین به سیستم، پسوردی که کاربر ارسال می کند هش شده و با مقدار موجود در فایل رمز مقایسه می شود. اگر دو هش مطابقت داشته باشند، کاربر احراز هویت می شود.
این رویکرد برای احراز هویت دارای اشکالات متعددی است، به ویژه برای منابع مستقر در سیستم های مختلف. یکی از دلایل این است که مهاجمانی که به فایل پسورد یک سیستم دسترسی پیدا می کنند، می توانند از حملات brute-force علیه پسوردهای هش شده برای استخراج پسورد استفاده کنند. SFA همچنین ملزم می کند اپلیکیشن های مدرنی که به منابع چندین سیستم دسترسی دارند چندین احراز هویت انجام دهند.
تکنولوژی Single Sign-On برخی از نقاط ضعف احراز هویت مبتنی بر پسورد را برطرف کرده است. همچنین می توان تا حدی با نام های کاربری و رمزهای عبور هوشمندتر بر اساس قوانینی مانند حداقل طول و پیچیدگی و با استفاده از حروف بزرگ و نمادها آنها را برطرف کرد. با این حال، احراز هویت مبتنی بر پسورد و احراز هویت مبتنی بر دانش نسبت به سیستم هایی که به چندین روش مستقل نیاز دارند آسیب پذیرتر هستند.
احراز هویت دو-عاملی
2FA یک لایه حفاظتی اضافی را با ملزم کردن کاربر به ارائه فاکتور دوم تائید هویت علاوه بر پسورد، فراهم می کند. در این روش کاربر ملزم به می شود. این سیستم ها اغلب از کابران می خواهند کد تائید ارسالی به تلفن همراه از پیش ثبت شده یا کدی که در یک اپلیکیشن احراز هویت ایجاد می شود را وارد کنند.
احراز هویت چند-عاملی
MFA از کاربران می خواهد با بیش از یک فاکتور، هویت خود را احراز کنند، که ممکن است یک فاکتور بیومتریک مانند اثر انگشت یا تشخیص چهره باشد، یا یک فاکتور مالکیت مانند جا کلیدی امنیتی، یا یک کد که توسط اپلیکیشن احراز هویت تولید شده.
رمز یکبار مصرف
OTP یک رشته کاراکترهای عددی یا عددی-الفبایی است که به طور خودکار ایجاد می شود و یک کاربر را احراز هویت می کند. این پسورد فقط برای یک جلسه لاگین یا تراکنش معتبر است و معمولاً برای کاربران جدید یا کاربرانی که پسورد خود را گم کردهاند نیز استفاده می شود. در این روش به آنها یک OTP داده می شود تا لاگین کنند و پسورد جدید خود را بسازند.
احراز هویت سه-عاملی
این نوع MFA از سه عامل احراز هویت استفاده میکند – معمولاً اینها یک فاکتور دانش، مانند پسورد، همراه با یک فاکتور مالکیت، مانند یک توکن امنیتی، و یک فاکتور ذاتی، مانند بیومتریک هستند.
انواع احراز هویت بیومتریک
احراز هویت بیومتریک
این نوع احراز هویت معمولاً به عنوان فاکتور دوم یا سوم استفاده می شود. اسکن اثر انگشت، اسکن صورت یا شبکیه چشم و تشخیص صدا نمونه های رایجی هستند. حداقل 16 فاکتور احراز هویت بیومتریک وجود دارد، از اسکن اثر انگشت و شبکیه چشم گرفته تا تشخیص صدا و الگوهای رگ.
احراز هویت موبایل
این پروسه تأیید کاربران از طریق دستگاه های آنها، یا تأیید صحت خود دستگاه ها است. این به کاربران امکان می دهد از هر کجا به مکان ها و منابع امن وارد شوند. فرآیند احراز هویت تلفن همراه معمولاً به MFA نیاز دارد که می تواند شامل OTP ها، احراز هویت بیومتریک یا کد پاسخ سریع باشد.
احراز هویت مداوم
با این نوع احراز هویت، کاربران وارد یا خارج نمی شوند. در عوض، اپلیکیشن یک شرکت به طور مداوم یک امتیاز احراز هویت را محاسبه می کند که میزان اطمینان از اینکه مالک حساب شخصی است که از دستگاه استفاده می کند را اندازه می گیرد.
احراز هویت رابط برنامه نویسی اپلیکیشن (API)
سه روش زیر، روش های استاندارد مدیریت احراز هویت API هستند:
در احراز هویت ابتدایی HTTP، سرور، اطلاعات احراز هویت مانند نام کاربری و پسورد را از یک کلاینت درخواست می کند. سپس مشتری اطلاعات احراز هویت را در یک هدر احراز دسترسی به سرور ارسال می کند.
در احراز هویت کلید API، یک مقدار تولید شده منحصر به فرد به کاربر برای اولین بار اختصاص داده می شود که نشان می دهد کاربر شناخته شده است. هر بار که کاربر سعی می کند دوباره وارد سیستم شود، از کلید منحصر به فرد او استفاده می شود تا تأیید شود که همان کاربری است که قبلاً وارد سیستم شده است.
Open Authorization یا OAuth، یک استاندارد باز برای احراز هویت و احراز دسترسی مبتنی بر توکن در اینترنت است. این استاندارد این امکان را فراهم می سازد که اطلاعات اکانت کاربر توسط سرویس های شخص ثالث مانند فیسبوک، بدون افشای پسورد کاربر، استفاده شوند. OAuth به عنوان یک واسطه از طرف کاربر عمل کرده و به سرویس یک توکن دسترسی ارائه می دهد که به اشتراک گذاری اطلاعات اکانت خاص را مجاز می کند.
احراز هویت در مقابل احراز دسترسی
احراز هویت تأیید می کند که کاربر همان کسی است که می گوید. احراز دسترسی فرآیندی است که از طریق آن یک ادمین، حقوقی را به کاربران تأیید شده اعطا می کند؛ و همچنین فرآیند بررسی مجوزهای اکانت کاربری برای تأیید دسترسی کاربر به آن منابع است.
امتیازات و ترجیحات اعطا شده برای یک اکانت مجاز به مجوزهای کاربر بستگی دارد. آنها به صورت محلی یا روی یک سرور احراز هویت ذخیره می شوند. یک ادمین تنظیمات تعریف شده برای این متغیرهای دسترسی کاربر را ایجاد می کند.
احراز هویت کاربر در مقابل احراز هویت ماشین
ماشینها و اپلیکیشنها باید اقدامات خودکار خود را در یک شبکه مجاز کنند. نمونه هایی از این موارد عبارتند از سرویس های بکاپ گیری آنلاین، پچ، به روز رسانی و سیستم های نظارت از راه دور، مانند مواردی که در تکنولوژی های پزشکی از راه دور و شبکه هوشمند استفاده می شود. همه اینها باید به طور ایمن احراز هویت شوند تا تأیید شوند که مجاز به انجام هر تعاملی که درخواست می کنند هستند و هکر نیستند.
احراز هویت ماشین را می توان با اطلاعات اکانت ماشین، مشابه شناسه و پسورد کاربر، اما ارائه شده توسط دستگاه مورد نظر، انجام داد. احراز هویت ماشین همچنین از گواهیهای دیجیتال صادر و تأیید شده توسط یک مرجع گواهی به عنوان بخشی از زیرساخت کلید عمومی برای اثبات هویت در حین تبادل اطلاعات از طریق اینترنت استفاده میکند.
با رشد دستگاههای مجهز به اینترنت، احراز هویت قابل اعتماد دستگاه برای فعال کردن ارتباطات ایمن برای اتوماسیون خانگی و سایر کاربردهای اینترنت اشیا، بسیار حیاتی است. هر اکسس پوینت اینترنت اشیا یک نقطه نفوذ بالقوه است. و هر دستگاه شبکه ای نیاز به احراز هویت ماشین قوی دارد و باید برای دسترسی محدود پیکربندی شود تا در صورت نقض آنها، کارهایی را که می توان انجام داد محدود کرد.
سخن پایانی
در نهایت، انتخاب روش مناسب احراز هویت بستگی به نیازها و سطح امنیت مورد نظر شما دارد. در حالی که احراز هویت چندعاملی به عنوان یکی از امنترین روشها شناخته میشود و میتواند محافظت زیادی در برابر تهدیدات امنیتی ارائه دهد، احراز هویت تک عاملی و یکپارچه نیز با توجه به سادگی و کارآیی خود در موقعیتهای مختلف کاربردی هستند. با ارزیابی دقیق نیازهای امنیتی و استفاده از تکنولوژیهای مناسب، میتوانید اطمینان حاصل کنید که اطلاعات و دسترسیهای شما به بهترین شکل ممکن محافظت میشود.
جالب است بدانید، حملات مهندسی اجتماعی به یکی از خطرات جدی در زمینه امنیت سایبری تبدیل شده است. این نوع حملات بهجای بهرهبرداری از آسیب پذیریهای فنی، بر روی نقاط ضعف انسانی تمرکز دارند و از طریق فریب و سوءاستفاده از رفتارها و احساسات افراد، به اهداف خود میرسند. مهندسی اجتماعی شامل تکنیکهایی است که بهمنظور بهدستآوردن اطلاعات حساس یا دسترسی به سیستمهای امنیتی طراحی شدهاند و بهطور فزایندهای پیچیده و متنوع شدهاند. برای مقابله با این تهدیدات، درک نحوه عملکرد و شناسایی تکنیکهای مختلف مهندسی اجتماعی اهمیت ویژهای دارد. در این مقاله، به بررسی مفاهیم کلیدی مهندسی اجتماعی، تکنیکهای مختلف حملات، و روشهای پیشگیری از آن ها می پردازیم، در ادامه این مطلب با ما همراه باشید تا به بررسی جامع این موضوع بپردازیم.
مهندسی اجتماعی چیست؟
مهندسی اجتماعی، شامل طیف وسیعی از حملات است که از تعاملات انسانی و احساسات برای فریب هدف استفاده می شود. در طول حمله، قربانی برای در اختیار گذاشتن اطلاعات حساس در اختیار دیگران، فریب داده می شود یا شخصا امنیت را به خطر بیندازد.
یک حمله مهندسی اجتماعی، معمولاً از چندین مرحله تشکیل شده است. مهاجم در مورد قربانی تحقیق می کند، اطلاعاتی در مورد آنها و چگونگی استفاده از اطلاعات برای دور زدن پروتکل های امنیتی یا برای به دست آوردن اطلاعات، جمع آوری می کند. در ادامه، مهاجم قبل از اینکه اطلاعات را افشا کند یا نقض سیاستهای امنیتی را دستکاری کند، کاری می کند تا اعتماد هدف را جلب کند.
به طور خلاصه می توان گفت مهندسی اجتماعی یک روش فریبکاری است که مهاجمان از آن برای دسترسی به اطلاعات حساس، بدون نیاز به هک مستقیم سیستمهای امنیتی، استفاده میکنند. این نوع حمله بر اساس دستکاری روانی انسانها انجام میشود و هدف آن جلب اعتماد قربانی برای فاش کردن اطلاعات محرمانه یا انجام اقداماتی است که به نفع مهاجم است. در حملات مهندسی اجتماعی، معمولاً احساسات و غرایز انسانی مانند ترس، اعتماد، و کنجکاوی مورد سوءاستفاده قرار میگیرند.
نحوه عملکرد مهندسی اجتماعی
در این تعریف از مهندسی اجتماعی، شروع یک حمله مهندسی، به گونه ای است که مهاجمان مشخص می کنند از یک سازمان یا شخص چه می خواهند. سپس رفتارها، علاقهها و ناپسندیهای یک هدف انسانی را مطالعه میکنند تا بهترین روش برای سواستفاده از آنها را دریابند. سپس حمله را اجرا کرده و سعی می کنند به داده های حساس یا شبکه ها یا سیستم های ایمن دسترسی پیدا کند. برای ارتکاب حملات مهندسی اجتماعی، رفتار انسان مورد سوء استفاده قرار می گیرد. در رفتار انسان، صفات خاصی وجود دارد که بومی اند و حملات سایبری مهندسی اجتماعی، به دنبال سو استفاده از این صفات هستند.
علاقه
مردم تمایل دارند به کسانی که دوستشان دارند، اعتبار بیشتری نسبت به کسانی که دوستشان ندارند بدهند. به منظور سوء استفاده از این، یک مهاجم مهندسی اجتماعی ممکن است سعی کند قابل اعتماد و جذاب به نظر برسد و به تظاهر، کسی را دوست داشته باشد که علایق مشابهی با آن دارد.
عمل متقابل
مهندسان اجتماعی با ارائه چیزی با ارزش ظاهری، حتی اگر به سادگی یک لطف کوچک یا نرم افزار رایگان باشد، غریزه عمل متقابل را تحریک می کنند. هنگامی که مردم احساس میکنند چیزی دریافت کردهاند، احتمال بیشتری دارد که جبران لطف کنند، که میتواند شامل اشتراکگذاری اطلاعات یا اعطای دسترسی باشد.
تعهد
پس از اینکه کسی متعهد به یک اقدام عملی می شود، احساس می کند که موظف است به تصمیم خود پایبند بماند. مهاجمی که از ابزارهای مهندسی اجتماعی استفاده میکند، میتواند با موافقت قربانی با چیزهای کوچک، قبل از درخواست چیز بزرگتر، از آن سوء استفاده کند. آنها همچنین ممکن است قبل از آشکار شدن خطرات آن، از آنها بخواهند که با یک اقدام موافقت کنند.
اثبات اجتماعی
احتمال اینکه افراد از محصولی حمایت کنند در حالی که افراد مورد اعتمادشان نیز آن را تأیید کرده اند بسیار بیشتر است. مهاجمان ممکن است از شبکه های اجتماعی، برای سوء استفاده از مفهوم اثبات اجتماعی با این ادعا که دوستان آنلاین قربانی، قبلاً یک اقدام، محصول یا خدماتی را تأیید کرده اند، استفاده کنند.
قدرت
افراد، به طور طبیعی تمایل دارند به مقامات، بیشتر از کسانی که تجربه یا تخصص کمتری دارند اعتماد کنند. از این رو، ممکن است مهاجم سعی کند از عباراتی مانند “طبق نظر کارشناسان” یا “علم ثابت می کند” برای متقاعد و موافقت کردن هدف و با چیزی استفاده کند.
مهندسی اجتماعی در حال حاضر
با گذشت زمان، تکنولوژی ها و روش ها تغییر کردند، اما دستکاری روانی تغییر نکرد. همانطور که در کلاهبرداری شاهزاده نیجریه قابل مشاهده است.
جعبه ابزار مهندسی اجتماعی برای این کلاهبرداری فقط شامل یک حساب ایمیل و برخی اسناد جعلی است. شخصی که تظاهر می کند یک شاهزاده نیجریه ای است، ادعا می کند که حساب بانکی قفل شده و بدون کمک نمی تواند به آن دسترسی پیدا کند. اگر گیرنده پیام، هزینه مورد نیاز برای رشوه دادن به مقامات یا پرداخت هزینه برای دسترسی به وجوه را به آنها بدهد، “شاهزاده” غنیمت ها را با گیرنده تقسیم خواهد کرد. البته، پولی وجود ندارد، و هر چیزی که دریافت شود هرگز برگردانده نمیشود.
تکنیک های حمله کلاهبرداری مهندسی اجتماعی
تکنیکهای حمله کلاهبرداری مهندسی اجتماعی شامل روشهای متنوعی هستند که مهاجمان با استفاده از آنها قربانیان خود را فریب میدهند. این تکنیکها به منظور دسترسی به اطلاعات حساس، پول، یا دیگر منافع انجام میشوند و اغلب با سوءاستفاده از اعتماد یا عواطف انسانی همراه هستند. در ادامه برخی از متداولترین تکنیکهای حمله مهندسی اجتماعی را بررسی میکنیم:
طعمه گذاری
حمله طعمهای (Baiting)،سعی میکند با قول دادن به چیزی که حس کنجکاوی یا طمع او را جلب میکند، قربانی را جذب کند. این کار هدف را فریب میدهد تا چیزی را نصب یا بر روی چیزی کلیک کند که در نهایت، بدافزاری مانند بدافزار مورد استفاده برای داروسازی یا جاسوسافزار، را روی سیستم قرار دهد.
ترس افراز
ترس افزار (Scareware)، هدف را با تهدیدهای جعلی یا هشدارهای دروغین بمباران می کند به این امید که تمایل طبیعی آنها برای محافظت از خودشان یا چیزی که برایشان ارزش قائل هستند، آنها را به انجام اقدام مورد نظر هکر سوق دهد. یکی از رایجترین انواع، استفاده از بنرهایی با ظاهر حقیقی است که هشدار میدهند کامپیوتر آنها ممکن است به ویروس یا نوع دیگری از بدافزار آلوده شده باشد.
در حمله ای که از پِریتِکستینگ(Pretexting) استفاده می شود، مهاجم با توجه به هویت قربانی، دروغ می گوید. پس از اینکه آنها اعتماد هدف را به دست آوردند، آنها را فریب می دهند تا اطلاعات حساس را تحویل گیرند.
فیشینگ
در یک حمله فیشینگ، مهاجم احساس فوریت ایجاد می کند یا به کنجکاوی قربانی متوسل می شود. سپس آنها را وادار می کنند که روی یک لینک مخرب کلیک کنند یا اطلاعات خصوصی را از طریق یک فرم ارائه دهند.
اسپیر فیشینگ
با حمله اسپیر فیشینگ (Spear Phishing)، قربانی به طور خاص هدف قرار می گیرد و مهاجم اغلب تحقیقات گسترده ای را قبل تر از موعد انجام می دهد. هنگامی که مهاجم بداند چگونه قربانی را فریب دهد، حمله را آغاز می کند، برای اطلاعات، اکانت ها یا داده های حساس فیشینگ می کند.
حمله گودال آب
در حمله گودال آب (Water Holing)، مهاجم سعی میکند با آلوده کردن سایتهایی که مورد اعتماد هستند، گروهی از افراد مشخص را به خطر بیاندازد. ممکن است مهاجم بر روی سایتهایی تمرکز کند که اغلب، افراد از آنها بازدید میکنند و در آن صفحات احساس امنیت میکنند.
حمله جبران لطف
در یک حمله جبران لطف (Quid Pro Quo)، مهاجم وانمود میکند که در ازای اطلاعات یا اقدامی خاص، چیزی را در اختیار قربانی قرار میدهد. به عنوان مثال، مهاجم ممکن است وانمود کند که فردی از پشتیبانی فنی است، سپس هدف را متقاعد کند که دستورات را وارد کرده و یا نرمافزاری را دانلود کند که بدافزار را روی سیستم آنها نصب میکند.
تله عسل
با حمله تله عسل (Honey Trap)، مهندس اجتماعی هویت یک فرد جذاب را به خود می گیرد و سپس با قربانی به صورت آنلاین رابطه برقرار می کنند تا سعی کنند اطلاعات حساس را از آنها دریافت کنند.
تِیل گِیتینگ
تِیل گِیتینگ(Tailgating) تعقیب فردی با مجوز امنیتی، توسط مهاجم به داخل ساختمان است. به طوریکه هدف، یا به مهاجم اعتماد میکند یا از روی ادب، در را برای آنها باز نگه میدارد.
سرکش
با یک حمله سرکش(Rogue)، قربانی فریب داده می شود و مبلغی را می پردازد تا بدافزار را از سیستم خود حذف کند. بدافزار از سیستم حذف نمی شود، اما قربانی همچنان به مهاجم پرداخت می کند.
ویشینگ
ویشینگ (Vishing)، مخفف فیشینگ صوتی، از مکالمه تلفنی برای دریافت اطلاعات مالی یا شخصی هدف استفاده می کند. آنها اغلب هویت خود را با استفاده از جعل پنهان می کنند، که شناسه تماس گیرنده را تغییر می دهد. مانند سایر تاکتیک های مهندسی اجتماعی، مهاجم سعی می کند اعتماد افراد را جلب کند یا از ترس استفاده می کند تا آنها را وادار به افشای اطلاعات ارزشمند کند.
نمونه های معروف حملات مهندسی اجتماعی
فرانک اَبگنِیل احتمالاً مشهورترین نمونه حمله مهندسی اجتماعی است. کتاب و فیلم «اگر میتوانی مرا بگیر» به تصویر میکشد که چگونه آقای اَبگنِیل برای جلب اعتماد مردم و سوء استفاده از افراد مختلف، از جمله یک پزشک، یک وکیل، و یک خلبان هواپیما، خود را به تصویر میکشد.
در سال 2011، یک مهاجم با ارسال ایمیل های فیشینگ به گروه هایی از کارمندان، به شرکت امنیتی RSA نفوذ کرد. ایمیل ها یک صفحه اکسل ضمیمه شده بودند. صفحه دارای کد مخربی بود که از یک آسیب پذیری در Adobe Flash، برای نصب یک درب پشتی در سیستم استفاده می کرد. اگر کارمندان برای باز کردن پرونده، مهندس اجتماعی نبودند، حمله موفقیت آمیز نبود.
چگونه حملات مهندسی اجتماعی را شناسایی کنیم؟
شناسایی حملات مهندسی اجتماعی نیازمند دقت و آگاهی است، زیرا این حملات معمولاً با استفاده از روشهای فریبکارانه و سوءاستفاده از عواطف انسانی طراحی میشوند. در ادامه چند روش کلیدی برای شناسایی و جلوگیری از افتادن در دام این حملات آورده شده است:
برای تشخیص حمله مهندسی اجتماعی، به دنبال علائم زیر باشید:
یک درخواست احساسی که ترس، کنجکاوی، هیجان، خشم، غم یا گناه را تحت تاثیر قرار می دهد.
احساس فوریت در مورد درخواست
تلاش برای ایجاد اعتماد با گیرنده
به طور خلاصه، هر زمان که کسی بخواهد از طریق فریب یا اجبار شما را وادار به ارائه پول یا اطلاعات حساس کند، شما یک هدف حمله مهندسی اجتماعی قرار می گیرید.
مراحل حمله مهندسی اجتماعی
حملات مهندسی اجتماعی اغلب از چند مرحله تشکیل میشوند:
تحقیق: مهاجم اطلاعاتی درباره قربانی (یا سازمان) جمعآوری میکند.
ایجاد اعتماد: مهاجم به شکلی که قابل اعتماد به نظر برسد با هدف ارتباط برقرار میکند.
سوءاستفاده از اعتماد: مهاجم قربانی را فریب میدهد تا اطلاعات حساس یا دسترسی به منابع را فراهم کند.
فرار: پس از دستیابی به اهداف خود، مهاجم به سرعت از موقعیت خارج میشود.
برای جلوگیری از حملات مهندسی اجتماعی، نیاز به اتخاذ تدابیر پیشگیرانه و آگاهی از روشهای معمول این حملات دارید. در ادامه به چند روش کلیدی برای حفاظت از خود و سازمانتان در برابر حملات مهندسی اجتماعی اشاره می کنیم:
عادات ارتباط ایمن و مدیریت حساب
همیشه هنگام برقراری ارتباط آنلاین مراقب باشید و هرگز به کسی که نتوانید هویت او را تأیید کنید اعتماد نکنید. مهمتر از همه، هرگز روی چیزی که مشکوک به نظر می رسد کلیک نکنید و هرگز اطلاعات حساس را فاش نکنید.
هرگز روی پیوندهای موجود در ایمیل یا پیام کلیک نکنید
به جای کلیک بر روی یک منبع یاب یکنواخت (URL)، آن را به صورت دستی در نوار آدرس تایپ کنید. قبل از کلیک کردن روی آنها، مبدأ همه URL ها را دوباره بررسی کنید و اگر نمی توانید مشروعیت آنها را تأیید کنید، از آنها اجتناب کنید.
احراز هویت چند عاملی (MFA)
استفاده از بیش از یک رمز عبور برای دسترسی به یک حساب می تواند در جلوگیری از نفوذ مهندسان اجتماعی به یک سیستم موثر باشد. این می تواند شامل بیومتریک یا پسورد های موقت ارسال شده از طریق یک پیام متنی باشد.
استفاده از پسوردهای قوی و مدیریت پسورد
پسورد شما باید پیچیده و منحصر به فرد باشد و هرگز برای بیش از یک سایت یا حساب تکرار نشود. می توانید از یک مدیریت پسورد امن برای سازماندهی آنها استفاده کنید و در صورت نیاز در دسترس قرار دهید.
در ایجاد دوستی های فقط-آنلاین محتاط باشید
رابطهای که شامل هیچ گونه تعامل حضوری یا مکالمه تلفنی نمیشود، میتواند به راحتی برای مهندسی اجتماعی در سال 2021 استفاده شود. مراقب هرکسی باشید که میخواهد فقط به صورت آنلاین تعامل داشته باشد،.
عادات استفاده از شبکه ایمن
هرگز اجازه ندهید افراد غریبه به شبکه وای فای اصلی شما متصل شوند
اجازه دادن به شخصی برای دسترسی به شبکه Wi-Fi اصلی شما، امکان استراق سمع را محیا می کند. برای جلوگیری از این امر، از شبکه مهمان برای کسانی که به دفتر یا خانه شما مراجعه می کنند استفاده کنید.
از VPN استفاده کنید
یک شبکه خصوصی مجازی (VPN) یک تونل امن و رمزگذاری شده برای شما فراهم می کند که ارتباطات از آن عبور می کند. حتی اگر کسی ارتباطات شما را جاسوسی کند، VPNارسال ها را رمزگذاری می کند و آنها را برای مهاجم بی فایده می کند.
برای داشتن اطلاعات بیشتر در رابطه با رمگذاری چیست؟ کلیک کنید.
همه دستگاه ها و سرویس های متصل به شبکه را ایمن نگه دارید
در حالی که احتمالاً اتصالات Wi-Fi شما در دفتر و اطراف آن مانند دستگاه های تلفن همراه شما ایمن هستند، مهم است که از سایر دستگاه ها مانند سیستم های سرگرمی-اطلاعاتی در ماشین خود غافل نشوید. ورود به این سیستم ها می تواند به مهندس اجتماعی کمک کند تا حمله خود را بیشتر شخصی سازی کند.
عادات استفاده از دستگاه ایمن
از نرم افزار جامع امنیت اینترنتی استفاده کنید
نرم افزار امنیت اینترنت می تواند از سیستم شما در برابر بدافزارهایی که از طریق یک حمله مهندسی اجتماعی کاشته می شوند محافظت کند. همچنین برخی از راهحلهای امنیتی میتوانند منبع حمله را ردیابی کنند، که سپس میتوان آنها را به مقامات گزارش کرد تا در تحقیقات آنها در مورد جرم کمک کند.
هرگز دستگاه های خود را در مکان های عمومی ناامن نگذارید
کامپیوتر و دستگاه های تلفن همراه شما باید همیشه همراه شما قفل یا ایمن باشد. این موضوع چه در یک مکان عمومی و چه در محیط نیمه عمومی مانند شغل خود صادق است.
تمام نرم افزارها را به روز نگه دارید
آپدیت نرم افزار کمک می کند تا اطمینان حاصل شود که برنامه های شما حتی در برابر جدیدترین انواع حملات به چشم انداز غیر قابل نفوذ هستند. پس از موفقیت آمیز بودن حمله، تیم طراحی نرم افزار ممکن است آسیب پذیری موجود در یک آپدیت را برطرف کند، بنابراین به روز رسانی های مکرر به روزترین امنیت را برای شما فراهم می کند.
رخنه های شناخته شده داده ی حساب های آنلاین خود را بررسی کنید
برخی از شرکت ها، حساب هایی را که توسط هکرها به خطر افتاده است را پیگیری می کنند. اگر اطلاعات حساب شما در لیست آنها است، با تغییر پسورد یا افزودن MFA، اقداماتی را برای ایمن سازی آن انجام دهید.
جمع بندی
به طور خلاصه حملات مهندسی اجتماعی، یکی از تهدیدات اصلی در دنیای امنیت سایبری امروز هستند که بر اساس فریب و سوءاستفاده از رفتارهای انسانی طراحی شدهاند. با این حال، آگاهی و آمادگی میتواند بهطور قابلتوجهی از آسیبهای این نوع حملات جلوگیری کند. مهمترین گامها در این راستا شامل آموزش مداوم، استفاده از ابزارهای امنیتی مناسب، و توجه به رفتارهای مشکوک است. با پیروی از تدابیر پیشگیرانه و اتخاذ شیوههای امنیتی صحیح، میتوان امنیت شخصی و سازمانی را بهطور مؤثری حفظ کرد و از خطرات ناشی از مهندسی اجتماعی مصون ماند. همواره به یاد داشته باشید که امنیت یک فرآیند مستمر است و نیاز به توجه و بهروزرسانی مداوم دارد.
Telnet، به عنوان یکی از قدیمیترین پروتکلهای شبکه، امکان دسترسی و کنترل از راه دور دستگاهها را از طریق رابط خط فرمان فراهم میکند. این پروتکل که در روزهای ابتدایی اینترنت توسعه یافت، به دلیل سادگی و کاربرد گسترده، در گذشته بسیار محبوب بود. اما با ظهور حملات سایبری و نیاز به ارتباطات امنتر، استفاده از Telnet کاهش یافت. نبود رمزنگاری در این پروتکل، اطلاعات حساسی مانند نام کاربری و رمز عبور را در معرض استراق سمع قرار میدهد. با این حال، همچنان در برخی محیطهای خاص، مانند مدیریت دستگاههای قدیمی یا تست و عیبیابی شبکه، Telnet جایگاه خود را حفظ کرده است. در این مقاله به بررسی عملکرد Telnet، کاربردهای آن و چالشهای امنیتی آن می پردازیم، با ما همراه باشید.
پروتکل Telnet چیست؟
telnet (teletype network) یک پروتکل شبکه برای ارتباط دوطرفه مبتنی بر متن از طریق CLI است که امکان دسترسی ریموت را فراهم می کند. Telnet در برابر تحدیدات و حمله های سایبری بسیار آسیب پذیر است؛ زیرا در مقایسه با SSH مدرن، رمزگذاری نشده است. Telnet ذاتا ناامن است. اطلاعات کاربری (نام کاربری و پسورد) ارسال شده از طریق telnet رمزگذاری نشده است و بنابراین در برابر سرقت هویت آسیب پذیر است. با این حال، کاربران می توانند برای جلوگیری از این نوع نفوذ، به جای آن یک اتصال Secure Shell برقرار کنند.
اتصال Secure Shell برای ورود به یک ماشین راه دور از طریق شبکه، اجرای دستورات روی یک ماشین راه دور و انتقال فایل ها از یک ماشین به ماشین دیگر استفاده می شود. Secure Shell جایگزین telnet، rlogin، rsh و rcp می شود.
telnet چگونه کار می کند؟
Telnet به شما این امکان را می دهد که از راه دور به کامپیوتر متصل شده و به آن دسترسی داشته باشید و آن را طوری کنترل کنید که گویی در مقابل آن نشسته اید. بیایید مراحل استفاده از آن را توضیح دهیم:
مرحله 1: شروع یک جلسه
برای شروع یک جلسه Telnet، باید یک سرویس گیرنده Telnet روی رایانه خود نصب کنید. می توانید کلاینت های Telnet را برای اکثر سیستم عامل ها (سیستم عامل ها) از جمله ویندوز، مک و لینوکس پیدا کنید. پس از نصب یک کلاینت، می توانید آن را باز کرده و دستور اتصال به کامپیوتر راه دور را تایپ کنید. به عنوان مثال، دستور به این شکل است: “تلنت راه دور_رایانه_آدرس”.
مرحله 2: اتصال به رایانه از راه دور
هنگامی که فرمان اتصال به رایانه راه دور را وارد می کنید، سرویس گیرنده Telnet شما درخواستی را برای برقراری اتصال به رایانه راه دور ارسال می کند. اگر رایانه راه دور اتصال را بپذیرد، از شما خواسته می شود که یک نام کاربری و رمز عبور برای ورود به سیستم وارد کنید.
مرحله 3: کنترل کامپیوتر از راه دور
هنگامی که وارد سیستم شدید، می توانید کامپیوتر از راه دور را کنترل کنید، درست مثل اینکه در مقابل آن نشسته اید. میتوانید دستورات را اجرا کنید، فایلها را باز کنید و هر کار دیگری را که معمولاً روی رایانه انجام میدهید انجام دهید. تفاوت اصلی این است که شما آن را از راه دور انجام می دهید، بنابراین ممکن است تاخیر کمی در زمان پاسخ وجود داشته باشد.
مرحله 4: پایان جلسه
وقتی استفاده از آن را تمام کردید، میتوانید با تایپ کردن «exit» یا «quit» در خط فرمان، جلسه را پایان دهید. با این کار ارتباط شما با کامپیوتر راه دور قطع می شود و شما را به کامپیوتر خود باز می گرداند.
کاربردهای Telnet
Telnet در روزهای اولیه اینترنت به طور گسترده مورد استفاده قرار می گرفت و امروزه نیز کاربردهایی دارد. در اینجا برخی از رایج ترین کاربردهای این پروتکل آورده شده است:
عیب یابی اتصال شبکه
می توان از آن برای آزمایش اتصال به دستگاه یا سرور شبکه استفاده کرد. با ایجاد یک اتصال Telnet به دستگاه یا سرور، می توانید بررسی کنید که آیا در دسترس است یا خیر، هر گونه خطا یا مشکلات اتصال را شناسایی کنید و مشکلات شبکه را تشخیص دهید.
پیکربندی دستگاه های شبکه
مدیران شبکه می توانند از Telnet برای پیکربندی از راه دور دستگاه های شبکه مانند روترها، سوئیچ ها و فایروال ها استفاده کنند. این به آنها اجازه می دهد تا دستگاه ها را از یک مکان مرکزی مدیریت کنند و بدون دسترسی فیزیکی به هر دستگاه، تغییراتی در زیرساخت شبکه ایجاد کنند.
مدیریت از راه دور سرورها
می توان از آن برای مدیریت از راه دور سرورهایی که دارای رابط خط فرمان هستند استفاده کرد. با ایجاد یک جلسه Telnet، مدیران سیستم می توانند از راه دور سرورها را مدیریت و پیکربندی کنند، اسکریپت ها را اجرا کنند و کارهای دیگر را انجام دهند.
دسترسی به سیستم های قدیمی
برخی از سیستم های کامپیوتری قدیمی هنوز برای دسترسی از راه دور به Telnet متکی هستند. این به اتصال به این سیستم ها، اجرای برنامه ها، پردازش داده ها و مدیریت منابع کمک می کند.
تست و اشکال زدایی برنامه ها
این پروتکل می تواند به عنوان یک ابزار تست برای بررسی اینکه آیا یک برنامه کاربردی می تواند با یک سرور یا دستگاه راه دور متصل شود یا خیر، استفاده شود. با ایجاد یک اتصال Telnet، توسعه دهندگان و آزمایش کنندگان می توانند بررسی کنند که برنامه به درستی کار می کند و هر گونه مشکل را عیب یابی کنند.
مشکلات امنیتی Telnet
جلسات Telnet بین مشتری و سرور بدون راه حل رمزگذاری نمی شوند. بنابراین کسانی که به جریان بسته TCP/IP بین میزبان ها دسترسی دارند می توانند تمام ترافیک را مشاهده کنند، به آن گوش دهند و اطلاعات حساس بالقوه مانند ورود و رمز عبور کاربرانی که به سرور Telnet متصل می شوند را ضبط کنند.
چرا امروزه از پروتکل Telnet استفاده می کنیم؟
Telnet عمدتاً توسط پروتکل Secure Shell (SSH) همپوشانی دارد، حداقل در اینترنت عمومی. اما اگر Telnet برای مدت طولانی منسوخ شده و در برابر یک حمله امنیتی آسیب پذیر است، چرا در وهله اول از آن استفاده کنید؟
با وجود اینکه پروتکل Telnet به دلیل عدم امنیت و نداشتن ویژگیهای رمزنگاری مدرن امروزه کمتر استفاده میشود، هنوز دلایلی برای استفاده از آن وجود دارد:
دسترسی به سیستمهای قدیمی: بسیاری از دستگاهها و سرورهای قدیمی که هنوز در حال استفاده هستند، تنها از Telnet پشتیبانی میکنند. برای مدیریت و پیکربندی این دستگاهها، مجبور به استفاده از Telnet هستید.
عیب یابی شبکه : Telnet به عنوان یک ابزار سریع برای تست و بررسی اتصال دستگاهها در شبکه به کار می رود. مدیران شبکه می توانند از آن برای بررسی سریع وضعیت دسترسی به پورتها و ارتباطات شبکه استفاده کنند.
محیطهای امن داخلی: در برخی شبکه های داخلی و محصور که از نظر امنیتی کنترل شده هستند، استفاده از Telnet بدون ایجاد خطرات امنیتی ممکن است. در چنین محیط هایی، از این پروتکل به دلیل سادگی و سرعت در مدیریت استفاده می شود.
دلایل نوستالژیک: برخی علاقه مندان به فناوری قدیمی به دلایل نوستالژیک همچنان از Telnet استفاده می کنند. این پروتکل برای اجرای برخی برنامهها و مشاهده اطلاعات قدیمی همچنان جذابیت خود را حفظ کرده است.
محدودیتهای سیستمها: برخی سیستمهای خاص یا روترهای قدیمی تنها از طریق Telnet قابل دسترسی و پیکربندی هستند و مدیران شبکه مجبور به استفاده از آن هستند.
اگرچه Telnet ناامن است، اما با استفاده از تکنیکهایی مانند VPN یا استفاده از شبکههای محدود، میتوان تا حدودی امنیت آن را افزایش داد.
اما در موارد غیر پیش پا افتاده، ممکن است لازم باشد به یک سرور قدیمی یونیکس یا روتر سیسکو که نیاز به اتصال Telnet دارد، دسترسی داشته باشید. و اگرچه ارتباطات Telnet به صورت متن ساده، نا امن و رمزگذاری نشده ارسال می شوند، Kerberos می تواند یک راه حل رمزگذاری ارائه دهد در حالی که SSH می تواند یک جایگزین Telnet ارائه دهد.
آیا Telnet امن است؟
Telnet قبل از پذیرش جریان اصلی اینترنت توسعه یافته بود. به همین دلیل است که فاقد ویژگی های رمزگذاری مدرن است و برای انتقال اطلاعات حساس امن در نظر گرفته نمی شود. این داده ها از جمله رمزهای عبور را به صورت متن ساده منتقل می کند، که دیگران به راحتی می توانند آنها را در شبکه رهگیری کنند. برای برقراری ارتباط امن، توصیه می شود از پروتکل هایی مانند SSH (Secure Shell) استفاده کنید که تمام داده های منتقل شده بین مشتری و سرور را رمزگذاری می کند و هم محرمانه بودن و هم یکپارچگی داده ها را فراهم می کند.
با این حال، برای نمونه هایی که Telnet هنوز در حال استفاده است، برخی از روش ها برای افزایش امنیت ارتباطات شما وجود دارد.
VPN
اگر مجبور به استفاده از Telnet هستید، اجرای آن از طریق یک شبکه خصوصی مجازی (VPN) می تواند اتصال را ایمن کند. تمام ترافیک بین رایانه شما و گره خروج VPN را رمزگذاری می کند، که می تواند از ترافیک شما در برابر استراق سمع محافظت کند.
فهرست سفید IP
دسترسی به سرور Telnet را با اجازه دادن فقط به آدرس های IP خاص برای اتصال محدود کنید. توجه داشته باشید که این کار از دسترسی غیرمجاز جلوگیری می کند اما در برابر رهگیری داده های در حال انتقال محافظت نمی کند.
Telnet از طریق TLS/SSL
پیاده سازی Telnet از طریق TLS یا SSL می تواند رمزگذاری برای جلسات Telnet فراهم کند. این امر مستلزم پیکربندی سرور Telnet برای پشتیبانی از SSL و استفاده از یک سرویس گیرنده Telnet است که از اتصالات SSL پشتیبانی می کند.
احراز هویت قوی
استفاده از احراز هویت دو مرحلهای (2FA) میتواند یک لایه امنیتی اضافی اضافه کند، اما این راهاندازی ممکن است پیچیده باشد و توسط Telnet استاندارد پشتیبانی نمیشود.
کاربرد پروتکل Telnet در سیسکو
پروتکل Telnet در تجهیزات سیسکو، به ویژه روترها و سوئیچها، برای مدیریت و پیکربندی از راه دور استفاده میشود. در گذشته، مدیران شبکه از Telnet برای اتصال به دستگاههای سیسکو و اجرای دستورات مدیریتی از طریق رابط خط فرمان (CLI) استفاده میکردند. مهمترین کاربردهای Telnet در دستگاههای سیسکو شامل موارد زیر است:
پیکربندی دستگاههای سیسکو: مدیران شبکه میتوانند از طریق Telnet به سوئیچها و روترهای سیسکو متصل شوند و تنظیمات مختلف مانند تنظیمات VLAN، مسیریابی، و فایروال را انجام دهند.
عیبیابی شبکه: Telnet به مدیران این امکان را میدهد که از راه دور به تجهیزات سیسکو متصل شوند و مشکلات شبکه را عیبیابی کنند. از این پروتکل برای بررسی وضعیت پورتها، بررسی ارتباطات و انجام تستهای شبکه استفاده میشود.
مدیریت و نظارت بر عملکرد: مدیران میتوانند از Telnet برای بررسی وضعیت دستگاهها، نظارت بر عملکرد و اجرای دستورات مانیتورینگ مانند مشاهده لاگها، وضعیت پورتها و ترافیک شبکه استفاده کنند.
مدیریت از راه دور: Telnet این امکان را فراهم میکند که بدون نیاز به دسترسی فیزیکی به دستگاهها، مدیران شبکه بتوانند از هر نقطهای که به شبکه متصل هستند، به دستگاههای سیسکو متصل شوند و آنها را مدیریت کنند.
دسترسی به روترهای سیسکو: Telnet برای دسترسی سریع به روترهای سیسکو استفاده میشود و به مدیران اجازه میدهد که از طریق یک ارتباط ریموت، تنظیمات و تغییرات لازم را اعمال کنند.
با این حال، به دلیل اینکه Telnet هیچ رمزگذاریای ارائه نمیدهد و دادهها از جمله نام کاربری و رمز عبور را به صورت متن ساده ارسال میکند، استفاده از Telnet ناامن است و امروزه پروتکل SSH به عنوان جایگزینی امن برای Telnet توصیه میشود. سیسکو نیز برای افزایش امنیت در تجهیزات خود، پشتیبانی از SSH را برای مدیریت از راه دور به جای Telnet ارائه کرده است.
سخن پایانی
Telnet یک پروتکل شبکه قدیمی اما همچنان پرکاربرد است که امکان دسترسی و کنترل از راه دور رایانه ها و دستگاه ها را فراهم می کند. اگرچه محبوبیت آن به دلیل توسعه پروتکلهای امنتر و پیشرفتهتر کاهش یافته است، اما Telnet همچنان جایگاه خود را در دنیای شبکه و محاسبات دارد. این یک ابزار ساده و با پشتیبانی گسترده است که همچنان کاربردهای عملی دارد.
میهمانان هر هتل، انتظار یک دسترسی به اینترنت سریع و مطمئن را از هر کدام از اتاق ها، در زمان اقامت خود دارند و به همین دلیل است که Wi-Fi، یک جنبه حیاتی برای املاک هایی همچون هتل ها محسوب می شود و اتصال کند و باگ اینترنتی، ممکن است به دریافت نظرات منفی و انتقادات توسط میهمانان هتل منجر شود؛ بنابراین برای مهیا کردن یک تجربه خوب از اقامت برای مهمان، مستلزم مهیا کردن یک شبکه بیسیم با کیفیت بالا که از محدوده پوششی گسترده، تعداد بالایی از ظرفیت اتصال کاربر و سرعت قابل اطمینان است.
بهترین اکسس پوینت برای هتل
از جمله بهترین و مناسب ترین اکسس پوینت ها، می توان به اکسس پوینت های FortiAP و Access Point Cisco اشاره کرد که طیف وسیعی از نقاط دسترسی به وای فای را ارائه داده و به طور اختصاصی برای غلبه بر چالش های خاص موجود در شبکه های بی سیم هتل طراحی و بهینه شده اند؛ در ادامه این مطلب، کارشناسان توضیح می دهند که چرا این اکسس پوینت ها برای استفاده در هتل ها عالی هستند.
ظرفیت اتصال بیشتر به ازای هر اکسس پوینت
یک هتل، به تعداد اکسس پوینت های کافی برای مهیا کردن اینترنت برای همه ی دستگاه های موجود در اتاق های میهمان و کارکنان هتل نیاز دارد و هر چقدر که یک اکسس پوینت (AP) واحد، بتواند دستگاه های بیشتری را اداره کند، تعداد AP های کمتری برای خرید و استقرار لازم است، که می تواند هزینه ها و دردسر های مدیریت یک هتل را به میزان قابل توجهی کاهش دهد.
پوشش وای فای فوق العاده با کمترین تداخل
واضح است که اکسس پوینت های مستقر در هتل، باید مساحت زیادی را به صورت سه بعدی در سرتاسر ملک پوشش دهند ولی در عین حال سیگنال های فرکانس رادیویی (RF) نیز نباید آنقدر قوی باشند که با سایر RF ها مانند کارت های کلید هتل یا مچ بند و موارد دیگر تداخل داشته باشند.
بر خلاف اکسس پوینت های سنتی که از آنتن های همه جهته استفاده می کنند و با تابش RF ها در همه جهات، محیط را بیش از حد اشباع می کنند، اکسس پوینت های مدرن مانند FortiAP و Access Point Cisco، از تکنولوژی آنتن تطبیقی BeamFlex+ برای هدایت سیگنال های رادیویی هر دستگاه به صورت بسته ای، استفاده کرده و برای برقراری بهترین ارتباط ممکن با هر دستگاهی که درخواست دسترسی دارد، از میان تعداد زیادی از الگوهای آنتن، بهترین را به صورت پویا و خودکار انتخاب می کنند تا پوشش و عملکرد بهتری را با کمترین تداخل RF ارائه دهند.
سرعت و عملکرد بالای وای فای، حتی با ظرفیت کامل!
مهمانان هتل انتظار دارند تجربه وای فای داخل اتاق آنها، به همان کیفیت و سرعتی که در خانه وجود دارد پرسرعت باشد؛ اکسس پوینت های FortiAP و Access Point Cisco، از تکنولوژی کانال پویا Channel Fly برخوردار هستند و به صورت خودکار، کم تراکم ترین کانال RF را برای هر اتصال استفاده می کنند؛ و همچنین از آنتن های تطبیقی BeamFlex و تکنولوژی یادگیری ماشینی برای بهینه سازی انتخاب کانال و انتقال هموار مشتری ها بین کانال ها استفاده می کنند تا هر مهمان از عملکرد عالی وایفای مانند شبکه خانگی بهره مند شود.
کاربرد اکسس پوینت در هتل
همانطور که گفته شد، اکسس پوینت (Access Point) در هتلها نقشی بسیار حیاتی در ارائه خدمات اینترنت بیسیم به مهمانان ایفا میکند. با افزایش تعداد دستگاههای متصل به شبکه و نیاز به دسترسی پایدار و با کیفیت به اینترنت، استفاده از اکسس پوینتها در هتلها ضروری شده است. در ادامه به کاربردهای اصلی اکسس پوینت در هتلها میپردازیم:
محدوده گسترده پوششی
اکسس پوینت ها محدوده پوششی گسترده ای را ارائه می دهند که بتوان حتی در مکان هایی که سیگنال وای فای ضعیف باشد بتوان از ترافیک اینترنت سرعت بالایی بهره مند شد؛ همین مورد به تنهایی یکی از اصلی ترین دلایل استفاده از اکسس پوینت به جای مودم است.
سرعت بالا
دستگاه های اکسس پوینت به صورت خودکار سرعت انتقال داده را افزایش می دهند و اگر چند دستگاه AP به صورت همزمان در یک محیط، فعال و مستقر باشند، سرعت و عملکرد شبکه به صورت قابل توجهی افزایش می یابد.
امنیت
دستگاه های AP از پروتکل های امنیتی مانند WPA2 برخوردار هستند که از دسترسی های غیرمجاز به شبکه جلوگیری می کند.
کاهش هزینه
استفاده از اکسس پوینت به جای روتر و مودم، می تواند در کاهش هزینه ها به میزان قابل توجهی تاثیرگذار باشد.
قابلیت اتصال تعداد زیادی از دستگاه ها
اکسس پوینت ها این قابلیت را دارند که به صورت همزمان از 60 دستگاه پشتیبانی کنند و این مورد نیز یکی از اصلی ترین مزایای استفاده از اکسس پوینت محسوب می شود.
نصب آسان
نصب و مستقر سازی دستگاه AP به قدری ساده و آسان است که شما می توانید فقط با استفاده از یک کابل اترنت آن را راه اندازی کنید؛ جالب است بدانید که اکسس پوینت های جدید و مدرن حتی نیاز به کابل هم ندارند و می توان آن ها را به صورت بی سیم مستقر کرد.
مدیریت دسترسی
دستگاه های اکسس پوینت از ACL و CAPTIVE PORTAL پشتیبانی می کنند و به همین دلیل است که می توان دسترسی کاربران به شبکه وای فای را کنترل و مدیریت کرد.
دستگاه های اکسس پوینت هتل باید در کجا ها مستقر شود؟
مکانیابی مناسب برای نصب دستگاههای اکسس پوینت (Access Point) در هتلها برای ارائه پوشش گسترده و با کیفیت Wi-Fi به مهمانان بسیار اهمیت دارد. این دستگاهها باید به گونهای مستقر شوند که حداکثر بهرهوری و کارایی را در کل ساختمان هتل فراهم کنند. شما می توانید دستگاه های اکسس پوینت را در اتاق ها و راهرو های هتل مستقر کنید زیرا در این صورت سیگنال های RF می توانند به راحتی، از اتاق ها منتقل شوند.
چرا نمی توان از مودم برای هتل ها استفاده کرد؟
مودم ها قابلیت اینکه ترافیک وای فای اینترنت برای دستگاه های زیادی مهیا کنند را ندارند ولی در مقابل، هر یک عدد دستگاه اکسس پوینت، می تواند 60 دستگاه را به صورت همزمان پشتیبانی کند و در مکان هایی مانند هتل که نیاز به ظرفیت اتصال بالا و محدوده سه بعدی پوششی گسترده دارند، بسیار منطقی تر و به صرفه تر است که از اکسس پوینت به جای مودم استفاده شود.
جمع بندی
در این مطلب، با مفهوم و کارایی اکسس پوینت، کاربرد و بهترین انواع آن ها برای استفاده در هتل ها آشنا شدیم و دانستیم که اکسس پوینت ها به دلیل محدوده پوششی گسترده و تعداد ظرفیت اتصال دستگاه بالایی که دارند، در اماکنی مانند هتل ها بسیار پرکاربرد هستند. شما می توانید برای دریافت مشاوره رایگان و خرید بهترین اکسس پوینت ها برای هتل، با کارشناسان ما تماس بگیرید.
سیستم نام دامنه (DNS) به عنوان ستون فقرات اینترنت عمل میکند و وظیفه تبدیل نامهای دامنه به آدرسهای IP قابل فهم برای کامپیوترها را بر عهده دارد. این سیستم به کاربران اجازه میدهد بهجای وارد کردن آدرسهای عددی پیچیده، با استفاده از نامهای ساده و قابل یادآوری وبسایتها را پیدا کنند. با عملکرد موثر DNS، تجربه مرور اینترنت بهطور قابل توجهی سادهتر و سریعتر میشود.
DNS چیست؟
سیستم نام دامنه Domain Name System یا به اختصار (DNS) همان دفترچه تلفن اینترنت است و نامهای دامنه قابل خواندن توسط انسان مثل (www.google.com) را به آدرسهای IP قابل خواندن توسط ماشین (مثلاً 192.0.2.44) ترجمه میکند تا امکان دسترسی به اطلاعات آنلاین میسر کند.
مرورگرهای وب از طریق آدرس های پروتکل اینترنت (IP) تعامل می کنند. DNS نام دامنه را به آدرس های آی پی ترجمه می کند تا مرورگرها بتوانند منابع اینترنتی را بارگیری کنند. هر دستگاهی که به اینترنت متصل می شود، از تلفن هوشمند یا لپتاپ شما گرفته تا سرورهای وبسایتهای بزرگ ،یک آدرس IP منحصر به فرد به آن اختصاص می یابد تا سایر دستگاه ها از طریق آن آدرس، دستگاه مورد نظر را بیابند.
با استفاده از سرورهای DNS نیازی نیست که آدرسهای IP مانند 192.178.1.1 در نسخه 4 آدرس های آی پی یا آدرسهای آی پی پیچیدهتر الفبایی-عددی جدیدتر مانند 2400:cb00:2048:1::c629:d7a2 را در نسخه 6 آدرس های آی پی حفظ کرد. برای ورود به یک وبسایت از طریق یک مرورگر وب، نیازی نیست یک شماره طولانی را به خاطر بسپارید؛ تنها کافی است نام دامنه مانند www.darianet.com را وارد کنید و مستقیما به سایت وارد شوید.
انواعسرورهای DNS
سرور دی اس ان نام دامنه وب سایت را که کاربران در مرورگرهای وب جستجو می کنند را به آدرس های آی پی عددی مربوطه ترجمه می کنند. چهار نوع سرور دی ان اس وجود دارد: Recursive resolvers، root nameservers، TLD nameservers و authoritative nameserver. در یک جستجوی DNS معمولی (زمانی که هیچ cache وجود ندارد)، این چهار سرور با هماهنگی با هم کار می کنند تا آدرس آی پی یک دامنه مشخص را به کلاینت تحویل دهند.
Recursive resolvers: (همچنین DNS recursor) اولین مرحله در یک کوئری (query) DNS است که به عنوان یک واسط بین یک کلاینت و یک نیم سرور DNS عمل می کند. پس از دریافت یک کوئِری از یک کلاینت ، یک Recursive resolver با استفاده از دادههای ذخیرهشده (cache) از درخواست های قبلی، پاسخ میدهد.
در صورتی که هیچ رکوردی ذخیره نشده باشد، درخواستی را به نِیم سرور ریشه ارسال میکند، پس از آن، درخواست دیگری را به نِیم سرورTLD می فرستد، و نهایتا آخرین درخواست را به یک نِیم سرور authoritative ارسال میکند؛ و پس از دریافت پاسخ از نِیم سرور authoritative که حاوی آدرس آی پی درخواستی کلاینت هست، recursive resolver پاسخ را برای کلاینت ارسال میکند.
در طی این فرآیند، اطلاعات دریافتی از نِیم سرور authoritative در حافظه پنهان (cache) توسط recursive resolver ذخیره می شود تا زمانیکه که یک کلاینت آدرس آی پی یک نام دامنه را که اخیراً توسط کلاینت دیگری درخواست شده است را درخواست می کند، resolver بتواند با دور زدن فرآیند ارتباط نِیم سرور ها، رکورد درخواستی را از حافظه پنهان به کلاینت تحویل دهد.
اکثر کاربران اینترنت Recursive Resolver که از ISP خود دریافت می کنند، استفاده می کنند؛ اما گزینه های دیگری از جمله Google Public DNS نیز وجود دارد.
root nameserver: نِیم سرور ریشه اولین ایستگاه در جستجوی یک Recursive Resolver برای رکوردهای DNS است. نِیم سرور ریشه ، درخواست recursive resolver که شامل یک نام دامنه است را میپذیرد؛ و با هدایت recursive resolver به یک نِیم سرور TLD بر اساس پسوند آن دامنه (.com ، net. ، .org و غیره) پاسخ میدهد. نِیم سرورهای ریشه توسط سازمان غیرانتفاعی (ICANN) نظارت میشوند.
13 نِیم سرور ریشه در سراسر جهان وجود دارد و هر کدام از آنها دارای چندین نسخه هستند که برای پاسخ های سریعتر ازAnycast routing استفاده می کنند؛ در مجموع تعداد این سرور ها بیش از 600 عدد است.
TLD nameserver: نِیم سرور top-level domainیا اختصارا نِیم سرورTLD ، اطلاعات همه نامهای دامنهای که یک پسوند دامنه مشترک دارند، مانند .com، .net و یا هر پسوند دیگری را، حفظ میکند. به عنوان مثال، یک نِیم سرورTLD پسوند .com حاوی اطلاعاتی هر وب سایتی است که به .com ختم می شود. فرض کنیم کاربری در جستجوی google.com باشد، پس از دریافت پاسخ از نِیم سرور ریشه، recursive resolver یک کوئِری را به نِیم سرورTLD پسوند .com ارسال می کند، و نِیم سرورTLD با معطوف کردن ذهن ما به سمت authoritative nameserver به آن دامنه پاسخ میدهد. .
مدیریت نِیم سرورهای TLD به عهده (IANA) که شعبه ای از ICANN است، می باشد. IANA سرورهای TLD را به دو گروه اصلی تقسیم می کند:
دامنه های عمومی: دامنه هایی هستند که مختص یک کشور خاص نیستند، برخی از شناخته شده ترین نمونه هایاین نوع دامنه ها شامل .com، .org، .net، .edu و .gov هستند.
دامنههای کد کشورها: این دامنهها شامل هر دامنهای میشود که مختص یک کشور یا ایالت خاص است. به عنوان مثال می توان به .uk، .us، .tr و .ir اشاره کرد.
Authoritative nameserver: هنگامی که یکRecursive resolver پاسخی از یک نِیم سرور TLD دریافت می کند، resolver با استفاده از آن پاسخ به یک نِیم سرور authoritative هدایت می شود. این نِیم سرور معمولا آخرین مرحله است که resolver در مسیرش به سمت یک آدرس آی پی طی می کند. نِیم سرور authoritative حاوی اطلاعات مختص به نام دامنه ای است که ارائه می کند (به عنوان مثال google.com) و می تواند آدرس آی پی که سرور در رکورد DNS A یافت را به Recursive resolver ارائه کند؛ و در صورتی که دامنه دارای رکورد CNAME (نام مستعار) باشد، یک دامنه مستعار ارائه میکند. طی این مرحله، Recursive resolver باید یک جستجوی DNS کاملاً جدید را برای تهیه رکورد از یک نِیم سرور authoritative (که اغلب یک رکورد A حاوی آدرس IP است) را انجام دهد. Cloudflare DNS نِیم سرورهای authoritative را توزیع می کند که همراه با Anycast routing ارائه می شوند تا آنها را قابل اطمینان تر کند.
چگونه DNS ترافیک را به اپلیکیشن وب شما هدایت می کند؟
نمودار زیر نمایی کلی از نحوه عملکرد سرویس های دی ان اس recursiveو authoritative برای هدایت کاربر نهایی به یک وب سایت یا اپلیکیشن را نشان می دهد.
کاربر یک مرورگر وب را باز می کند، example.com را در نوار آدرس تایپ می کند و Enter را فشار می دهد.
درخواست example.com به یک DNS resolver هدایت میشود که معمولاً توسط ارائهدهنده خدمات اینترنت (IPS) مدیریت میشود.
DNS resolver درخواست example.com را به یک نِیم سرور ریشه DNS ارسال میکند.
resolver DNS دوباره درخواست example.com را به یکی از نِیم سرورهای TLD برای دامنههای .com ارسال میکند. سرور نام دامنه های .com به این درخواست با استفاده از نام چهار نِیم سرور Amazon Route 53 که با دامنه example.com مرتبط هستند، پاسخ می دهد.
resolver DNS یک نِیم سرورهای Amazon Route 53 را انتخاب میکند و درخواست example.com را به آن نِیم سرور ارسال میکند.
نِیم سرورهای Amazon Route 53 در com بدنبال رکورد www.example.com جستجو می کند، مقدار مربوطه، مثلا آدرس IP یک وب سرور، 192.0.2.44، را دریافت می کند، و آدرس آی پی را به resolver DNS برمی گرداند.
حال resolver DNS آدرس آی پی مورد نیاز کاربر را در اختیار دارد؛ resolver آن مقدار را به مرورگر وب برمی گرداند. resolver DNS آدرس آی پی com را برای مدت زمانی که شما مشخص می کنید، ذخیره میکند تا در صورت مراجعه شخصی به example.com در دفعات بعد بتواند سریعتر پاسخ دهد.
مرورگر وب درخواست ویزیت example.com را که از resolver DNS دریافت کرده است را به آدرس IP ارسال می کند. و این همان محتوای مورد درخواست شما است؛ مثلا یک وب سرور در حال اجرای سرویس ذخیره سازی آمازون (Amazon S3 bucket).
وب سرور یا هر منبع دیگری در 192.0.2.44، صفحه وب example.com را به مرورگر وب برمی گرداند و نهایتا صفحه توسط مرورگر وب به نمایش در می آید.
کش دی ان اس چیست؟
حافظه نهان (cache) یا کَش دی ان اس (سیستم نام دامنه) رکوردی است از تمام کوئِری ( درخواست) هایی که از مرورگر شما به سرور DNS انجام می شود. هنگامی که یک URL را در مرورگر خود وارد می کنید، مرورگر شما درخواستی را به سرور دی ان اس ارسال می کند و آدرس آی پی URL را طلب می کند. پس از دریافت آدرس، مرورگر شما خواهد توانست تا وب سایت مورد نظر را در پنجره شما بارگیری کند.
اگر دفعات بعد سعی کنید به وب سایت مورد نظر دسترسی داشته باشید، چه اتفاقی خواهد افتاد؟ آیا مرورگر باید یک درخواست کاملاً جدید به سرور DNS ارسال کند؟ جواب منفی است.
پیشفرض اکثر سیستم های عامل بر این است که آدرسهای IP و دیگر رکوردهای سیستم نام دامنه (DNS) را به منظور انجام سریعتر درخواستهای آتی ذخیره میکنند، حاصل این ذخیره سازی، کش دی ان اس نامیده می شود.
زمانیکه شما قصد استفاده از یک وب سایت برای باز دوم استفاده کنید، این کش مانع از این می شود که مرورگر درخواست جدیدی ازسال کند؛ و بجای آن از اطلاعات ذخیره شده کش برای بارگذاری وب سایت استفاده کند. این امر زمان پاسخگویی سرور را کاهش می دهد و موجب بارگذاری سریعتر سایت می شود.
کاربرد Flush DNS یا (پاکسازی دی ان اس )
Flushing DNS، هر آدرس آی پی یا سایر رکوردهای DNS را از کش شما پاک می کند و این مسئله به حل مشکلات امنیتی، اتصال به اینترنت و سایر مشکلات کمک کند.
به عنوان مثال، وقتی برای اولین بار https://lonezscents.com را در نوار آدرس مرورگر خود تایپ می کنید، مرورگر از سرورهای دی ان اس در مورد مکان سایت پرسش می کند و هنگامی که این اطلاعات را بدست می آورد، آن را در حافظه پنهان لوکال خود ذخیره می کند. سپس، زمانیکه دز دفعات بعد آدرس وب سایت تایپ می شود، مرورگر ابتدا اطلاعات DNS خود را در کش لوکال جستجو می کند و بدین ترتیب می تواند سایت را سریعتر بارگذاری کند.
اما وجود کش دی ان اس همیشه هم مفید نیست؛ گاه آدرس های آی پی خطرناک یا نتایج خراب می توانند در حافظه پنهان ذخیره شوند و نیاز به حذف شدن دارند. کش DNS همچنین می تواند به اتصال شما به اینترنت تأثیر بگذارد و یا مشکلات دیگری ایجاد کند. دلیل هر چه باشد مهم نیست، ولی همه سیستمعاملهای اصلی برای شما این امکان را فراهم می کنند که فرآیند پاک کردن حافظه پنهان یاFlush DNS را اجباری کنید.
نکته حائز اهمیت در این باره این است که کش DNS شما هر از گاهی و بدون دخالت شما خود به خود پاک می شود. و این به این دلیل است که کش دی ان اس علاوه بر ذخیره سازی تمام اطلاعات مربوط به شناسایی و یافتن یک وب سایت، مؤلفه ای به نام TTL را نیز ذخیره می کند.
DNS cache Time to Live
TTL کش دی ان اس یک دوره زمانی (بر حسب ثانیه) است که مشخص می کند رکورد DNS برای آن سایت تا آن زمان معتبر باقی می ماند. در طول این بازه زمانی، تمامی درخواست ها برای وب سایت مد نظر از کش لوکال بدون کمک سرور DNS پاسخ داده می شود ولی پس از انقضای TTL، اطلاعات مربوطه از کش حذف می شود.
با وجود TTL، بنا به برخی دلایلی ممکن است لازم باشید به جای اینکه وظیفه حذف کش را به TTL بسپاریم، مجبورباشیم خودمان شخصا و قبل از انقضا این بازه زمانی اقدام به پاکسازی رکوردهای کش کنیم. در ادامه دلیل این اجبار را بررسی خواهیم کرد.
چرا DNS را باید پاک کرد؟
به چند دلیل ممکن است مجبور باشید تا کش DNS خود را پاک کنید. این دلایل می توانند با امنیت، مشکلات فنی یا حریم خصوصی داده ها مرتبط باشند. در ادامه به طور خلاصه به هر میپردازیم.
جلوگیری از جعل :DNS جعل DNS حمله ای است که در آن عوامل مخرب به کش DNS شما دسترسی پیدا می کنند و اطلاعات را تغییر می دهند تا شما را به یک سایت اشتباه هدایت کنند. در برخی موارد، آنها شما را به یک وبسایت کلاه برداری که شبیه مقصد مورد نظر است هدایت میکنند تا اطلاعات حساس شما نظیر اطلاعات ورود به سیستم بانکی آنلاین خود را وارد کنید.
خطای 404 : فرض کنید اطلاعات DNS سایتی را که مدتی است به نام دامنه یا میزبان جدیدی منتقل شده است، ذخیره کرده اید. در این صورت، اطلاعات DNS روی کامپیتور شما ممکن است فوراً بهروزرسانی نشود و موجب شود که در نهایت یا با خطای 404 مواجه شوید و یا نسخه قدیمی سایت را مشاهده کنید. اگرچه اطلاعاتبه هر نحوی در DNS شما به روز خواهند شد ولی، لازم نیست منتظر بمانید. کش دی ان اس را در هر زمانی که بخواهید می توانید پاک کنید.
مشکل دسترسی به یک وب سایت: اگر در بارگذاری وبسایت به مشکل برخورد کردید، ابتدا باید مراحلی بغیر از پاک کردن کَش مانند پاک کردن فایلها و کوکیهای موقت مرورگر، تغییر تنظیمات مرورگر برای خاموش کردن بلاک کنندههای پاپ-آپ و اجازه دادن به سایتها برای ذخیره سازی و خواندن کوکیها را امتحان کرد. اما اگر انجام موارد بالا کارساز نبود، با پاک کردن رکورد های DNS خود میتوانید درخواست جدیدی به سرور ارسال کنید.
تمایل به خصوصی نگه داشتن رفتار جستجوی خود: شاید تصور کنید منظور از ردیابی رفتار کاربر در اینترنت تنها منحصر به کوکی ها است، اما کش دی ان اس نیز می تواند سوابق جستجوی شما را آشکار کند. دلیل این موضوع این است که کش DNS طوری طراحی شده است که مانند یک دفترچه آدرس مجازی عمل می کند و اطلاعات وب سایت هایی را که معمولا بازدید می کنید را ذخیره می کند. برای در امن نگهداشتن این اطلاعات از دست گردآورندگان داده یا عوامل مخرب در وب، بهتر خواهد بود که به صورت دوره ای کش DNS خود را پاک کنید.
مراحل پاک سازی (Flush) کش دی ان اس
فرآیند پاک کردن بسته به سیستم عامل کامپیتور شما متفاوت است. این روند را در دو سیستم عامل اصلی ویندوز و مک و همچنین گوگل کروم بررسی می کنیم.
مراحل پاکسازی در Mac: فرآیند پاکسازی کش در همه نسخه های نرم افزاری Mac کامپیتور یکسان است؛ تنها تفاوت در مرحله 6 است که خط فرمان متفاوتی دارد.
Finder را باز کنید.
روی Applications کلیک کنید.
به پوشه Utilities بروید و روی آن کلیک کنید.
Terminal را باز کنید.
برای باز کردن Terminal ، میتوانید به سادگی Launchpad را باز کنید و در نوار جستجو عبارت Terminal را تایپ کنید.
در پنجره Terminal ، یکی از دستورات زیر را بر اساس نسخه نرم افزار خود تایپ کنید:
Lion, Mountain Lion, Mavericks, El Capitan, Sierra, High Sierra, Mojave: sudo killall -HUP mDNSResponder
Yosemite: sudo discoveryutil mdnsflushcache
Tiger: lookupd -flushcache
رمز عبور خود را وارد کرده و دوباره Enter را فشار دهید.
باید پیامی را مشاهده کنید که تأیید می کند کش دی ان اس ریسِت شده است.
مراحل پاکسازی در ویندوز: این مراحل برای پاکسازی کش دی ان اس در ویندوز 10 و 11 است ولی برای ویندوز 8.1 نیز کار کند.
روی دکمه Start کلیک کنید.
CommandPrompt را انتخاب کنید.
برای باز کردن کنسول command prompt، میتوانید به سادگی کلیدهای Windows و R را همزمان فشار دهید و cmd را وارد کنید.
یک پنجره پاپ-آپ خواهید دید مبنی بر اینکه آیا می خواهید به Command Prompt اجازه دهید تا تغییراتی در کامپیتور شما ایجاد کند. در صورت تمایل، بله را انتخاب کنید.
در این مرحله شاید از شما درخواست شود تا به عنوان ادمین وارد شوید، برای ادامه باید با ادمین سیستم خود تماس بگیرید.
در پنجره خط فرمان، ipconfig /flushdns را تایپ کنید.
Enter را فشار دهید.
حال پیامی را خواهید دید که تأیید می کند کش DNS Resolver با موفقیت پاک شد.
مراحل پاکسازی در گوگل کروم: گوگل کروم یک سیستم عامل نیست، اما جدای از کش سیستم عامل و کَش مرورگر کروم، یک کش DNS برای خودش نگه می دارد. اگر Chrome را بهعنوان مرورگر وب پیشفرض خود انتخاب کرده باشید، باید هم کش DNS Chrome و هم کش DNS سیستم عامل خود را پاک کنید. این روند از این قرار است:
آدرس chrome://net-internals/#dns را در نوار آدرس مرورگر خود تایپ کنید.
روی دکمه Clear host cache کلیک کنید.
تمام. کش دی ان اس گوگل کروم فلاش (پاک شد).
بهترین سرورهای DNS رایگان 2024
یک سرور دی ان اس خوب تجربه وب نوردی و اتصال آنلاین سریعتر و ایمن تری را نسبت به دی ان اسISP شما فراهم می آورد. با هر بار آنلاین شدن، به صورت خودکار ISP شما، یک سرور DNS به شما اختصاص می دهد، اما بیشتر اوقات دی ان اس ISP شما بهترین انتخاب نیست؛ در صورت کند بودن دی ان اس، سرعت مرور شما کاهش می یابد که در این صورت، احتمالا نتوانید به قسمتی و یا شاید کل وب دسترسی داشته باشید.
ناگفته نماند که لزوما همه دی ان اس های رایگان عمومی بهتر از دی ان اس ISP شما نخواهند بود؛ جهت راهنمایی برای انتخاب بهترین گزینه در این قسمت از مطلب برآنیم تا 4 مورد از برجسته ترین سرورهای DNS را معرفی کنیم.
Cloudflare: سرورهای DNS اولیه و ثانویه: 1.1.1.1 و 1.0.0.1
Cloudflare که به خاطر CDN رتبه برتر خود شناخته می شود، با گسترش رِنج خود سعی کرده تا بر بگیرنده یک سرویس DNS عمومی جدید باشد. تمرکز اصلی Cloudflareبیشتر بر روی اصول است. عملکرد این سرور و همچنین آزمون های مستقل توسط سایتهایی مانند DNSPerf نشان میدهد که Cloudflare سریعترین سرویس DNS عمومی برای سرعتهای خام در سراسر جهان است.
برجستگی دیگری Cloudflare حفظ حریم خصوصی است؛ همه لاگ ها در طول 24 ساعت همگی حذف می شوند. فیلترینگ محتوا را برای نرم افزارهای مخرب و مسدود کردن محتوای بزرگسالان به ترتیب با سرویس های 1.1.1.2/1.0.0.2 و 1.1.1.3/1.0.0.3 معرفی کرده است( البته انتخاب این دو گزینه اختیاری است). همچنین انجمن Cloudflare برای زمانی ارائه شده که شما با مشکلی مواجه شدید.
Google Public DNS: سرورهای DNS اولیه و ثانویه: 8.8.8.8 و 8.8.4.4
دی ان اسGoogle Public یک جایگزین ساده و موثر برای نِیم سرورهای ISP است.در رعایت حریم خصوصی نمی تواند با Cloudflare برابری کند، اما بد هم نیست. سرویس گوگل اطلاعات آدرس IP دستگاه درخواست کننده را برای حدود 24 تا 48 ساعت برای عیب یابی و اهداف تشخیصی ثبت می کند. سایت پشتیبانی گوگل راهنمایی های بسیار مختصری آنهم فقط برای کاربران با تجربه ارائه می دهد.
Gcore: سرورهای DNS اولیه و ثانویه: 95.85.95.85 و 2.56.220.2
Gcore که قبلاً با نام G-Core Labs شناخته می شد، به عنوان یک شرکت زیرساخت اینترنتی شناخته شده در سطح جهانی است که به خاطر ثبت رکوردهای متعدد شناخته شده است. این شرکت در درجه اول برای ارائه راه کارهای محاسباتی ابری و لبه ای قوی متناسب با بخش های سرگرمی و رسانه است معروف است.
اگر به دنبال سرورهای مجازی یا اختصاصی هستید که توسط یک زیرساخت بینالمللی قوی پشتیبانی میشوند با این شرط که هزینههای برایتان اوکی هستید (احتمالاً هزینههای اضافی زیادی دارند )، پس Gcore احتمالا برای نیازهای شما ایده آل خواهد بود.
Quad9: سرورهای DNS اولیه و ثانویه: 9.9.9.9 و 149.112.112.112
Quad9 یک DNS با تجربه است که از آگوست 2016 یک سرویس DNS سریع و رایگان ارائه می دهد. توانایی این شرکت در مسدود سازی دامنه های مخرب با جمع آوری اطلاعات از «حدود 20» منبع عمومی و خصوصی میسز شده است.
Quad9 با عملکرد بسیار قابلتوجه (سرعت بسیار بالاتر از حد متوسط) در حال رقابت با شرکت هایی مانند NextDNS و G-Core است، ولی کمی از رهبران بازار مانند Google و Cloudflare عقب تر است. راهنمای راهاندازی به اندازه شرکت های دیگر جامع نیست و برخی از آموزشها کمی قدیمی به نظر میرسند.
DNS Zone چیست؟
یک DNS به مناطق مختلفی تقسیم می شود و هر منطقه بخشی از فضای نام دی ان اس است که توسط یک سازمان یا مدیر خاص مدیریت می شود. فضای نام دامنه سلسله مراتبی است که در آن دامنه ریشه DNS در بالا قرار دارد؛ هر منطقه DNS از یک دامنه شروع می شود و همچنین می تواند به زیر دامنه ها گسترش یابد. هدف از منطقه بندی کردن یک دی ان اس ارائه کنترل دقیق تر برای مدیران و سازمان های مسئول است.
به عنوان مثال، فرض کنید cloudflare.com یک دامنه است و سه زیر دامنه آن از این قرار هستند: support.cloudflare.com، community.cloudflare.com و .blog.cloudflare.com
دامنه cloudflare.com میتواند در همان منطقه زیر دامنه های community.cloudflare.com و support.cloudflare.com باشد؛ ولی اگر مدیران نیازمند کنترل دقیق تری باشند ( شاید به دلیل تعداد دستگاه های متصل به سایت support و حجم سوابق DNS مرتبط) می توان زیر دامنه support.cloudflare.com را در منطقه خاص خود پارتیشن بندی کرد..
به عنوان مثال، دامنه “example.com” می تواند در همان منطقه زیر دامنه های “blog.example.com” و “community.example.com” وجود داشته باشد. ولی اگر مدیران نیاز مند کنترل دقیق تری باشند ( شاید به دلیل تعداد دستگاه های متصل به سایت support و حجم سوابق DNS مرتبط) می توان زیر دامنه support.cloudflare.com را در منطقه خود پارتیشن بندی کرد. منطقه DNS مشخص می کند که یک دامنه یا بخشی از آن دامنه توسط کدام مدیر مدیریت شود. با این حال، یک منطقه می تواند چندین زیر دامنه را در بر بگیرد. و چندین منطقه می تواند در یک سرور دی ان اس واحد وجود داشته باشد. منظور از مناطق DNS دلالت بر جداسازی فیزیکی نیست، بلکه هدف از ان کنترل قسمتهای مختلف فضای نام است.
Zoneها ( منطقه بندی) می تواند بار مدیریتی مرتبط با یک دامنه را کاهش دهد، حجم درخواست DNS را کاهش دهد و همچنین کارایی و مقیاس پذیری کلی خدمات DNS را افزایش دهد. مدیریت منطقه موثر که از ویژگیهای امنیتی مانند DNSSEC و بهروزرسانیهای پویا استفاده میکند، با تقویت امنیت دی ان اس، تهدیدات امنیتی مانند جعل DNS و حملات ربودن را کاهش دهد.
انواعDNS Zone
منطقه DNS اولیه: Primary( Master) DNS zone این منطقه از DNS فایل منطقه اصلی را با تمام رکوردهای DNS آن منطقه ذخیره می کند. این منطقه یک کپی خواندن/نوشتن است؛ بهروزرسانیهای منطقه در این ناحیه انجام میشود و سپس در مناطق ثانویه کپی میشود. در یک زمان واحد فقط یک منطقه اصلی روی یک سرور DNS می تواند وجود داشته باشد. مدیریت هاست از این منطقه امکان پذیر است.
منطقه DNS ثانویه: Secondary( Slave) DNS zone یک کپی فقط-خواندنی (read-only) از منطقه اولیه است که برای ایجاد افزونگی و اجرای تعادل بار برای کوئریهای DNS استفاده میشود.
درخواستهای DNS اغلب در بین سرورهای اولیه و ثانویه توزیع میشوند. در صورت از کار افتادن سرور اصلی، سرورهای ثانویه میتوانند تمام یا بخشی از بار را با استفاده از انتقال دهنده منطقه (zone transfers) به عهده بگیرند مناطق ثانویه همچنین با سرورهای اولیه در ارتباط هستند تا از به روز بودن نسخه ها اطمینان حاصل کنند.
منطقه Forward lookup: با استفاده از منطقه جستجوی فوروارد نام دامنه را می توان به آدرس آی پی ترجمه کرد. هنگامی که یک کوئِری برای نام دامنه ای که قابل خواندن توسط انسان است، توسط یک DNS resolver دریافت می شود، از سوابق مَپینگ A یا AAAA در این منطقه برای یافتن آدرس آی پی متناظر استفاده می کند.
منطقه Reverse lookup: منطقه جستجوی معکوس به عنوان نقطه مقابل مناطق جستجوی فوروارد، آدرس های IP را با استفاده از رکوردهای PTR (سوابق اشاره گر) به نام دامنه برمی گرداند.
از این فرآیند میتوان برای استقرار سرویسهایی که نیازمند تأیید دامنه هستند استفاده کرد؛ همچنین کاربرد دیگر این فرآیند زمانی است که تیمها برای ورود به سیستم نیاز به درک دامنه مرتبط با یک آدرس IP دارند است (مثلا در هنگام عیبیابی و فیلتر کردن هرزنامه). دامنه هایی که توسط کوئِری ها در مناطق جستجوی DNS معکوس استفاده می شود یا in-addr.arpa و یا ip6.arpa می باشد.
منطقه Stub: این منطقه در واقع یک کپی از منطقه DNS اولیه است و فقط حاوی رکوردهایی است که سیستم برای شناسایی نِیم سرورهای authoritative برای یک منطقه به آن نیاز دارد؛ به عنوان یک اشاره گر عمل می کند و وابستگی به سرورهای recursive برای درخواست های مناطق سطح بالا جهت مکان یابی سرور authoritative را کاهش می دهد. نزدیکی مناطق Stub به سرورهای authoritative به کاهش ترافیک کوئری DNS و زمان وضوح کمک می کند.
فایل DNS zone چیست؟
یک فایل منطقه دی ان اس یک فایل متنی ساده است که در سرورهای DNS ذخیره می شود؛ تمام رکوردهای دامنه های موجود در آن منطقه را در برمی گیرد. هر خط از فایل منطقه یک رکورد منبع را مشخص می کند (اطلاعاتی در مورد ماهیت، که معمولاً بر اساس نوع داده سازماندهی می شود).
این سوابق منابع هستند که تضمین می کنند زمانی که یک کوئِری توسط یک کاربر ارسال می شود، DNS خواهد توانست به سرعت کاربران را به سرور صحیح هدایت کند. فایل های Zone همیشه با یک رکورد Start of Authority (SOA) شروع می شوند که حاوی اطلاعات مهمی از جمله اطلاعات تماس مدیر منطقه است.
چه نوع رکوردهای DNS در فایل DNS Zone وجود دارد؟
فایلهای منطقه در ان اس با دو رکورد اجباری شروع میشوند:
رکورد SOA:یا شروع authority که نِیم سرورauthority اصلی منطقه DNS را مشخص میکند
TTL جهانی: که تعیین می کند رکوردها چگونه باید در کش لوکال دی ان اس ذخیره شوند.
انواع دیگر رکورد های فایل zone از این قرار هستند:
A records: رکوردهای A که نماینگر آدرس های نسخه 4 آدرس های آی پی هستند و رکورد های AAAA که نمایانگر آدرس های نسخه 6هستند.
Mail exchanger records یا یه اختصار MX records: رکوردهای مبدل ایمیلی که یک سرور ایمیل SMTP را برای یک دامنه مشخص می کند.
Canonical name records یا به اختصار CNAME records: رکوردهای نام متعارف که نام هاست را از یک نام مستعار به یک دامنه متعارف هدایت می کند.
Name server records یا به اختصار NS records: سوابق نِیم سرور که مبین این است که سرور DNS به یک نِیم سرورauthoritative خاص متصل است.
Pointer records یا به اختصار PTR records: رکوردهای اشاره گر که جستجوی معکوس DNS را مشخص می کند.
Text records یا به اختصار TXT records: رکوردهای متنی که نشانگر سابقه چارچوب خط مشی فرستنده را برای احراز هویت ایمیل است.
فایروال DNS چیست؟
فایروال DNS به عنوان یک ابزار محافظتی بین resolver کاربر و نِیم سرور authoritative قرار می گیرد و امنیت و عملکرد سرورهای DNS را بهبود می بخشد. این نوع فایروالها با تجهیز به قابلیتهای محدودکننده نرخ، از حملات سایبری جلوگیری می کنند و با ارائه پاسخهای DNS از طریق کش، کارکرد بی وفقه سرویس را، حتی در صورت خرابی سرور، تضمین خواهند کرد.
علاوه بر این، فایروالهای DNS با جستجوی سریعتر DNS و استفاده بهینه از پهنای باند، کارایی را تقویت میکنند. در کل مزایای فایروال دی ان اس از موارد هستند: امنیت یکپارچه، افزایش دسترسی، عملکرد بسیار سریع.
DNSSEC چیست؟
DNS به خودی خود ایمن نیست؛ دی ان اس ها در دهه 80 قرن بیست میلادی پایه گذاری شدند، زمانیکه اینترنت بسیار کوچک بود و اولویت اصلی در طراحی ان امنیت نبود. با گسترش روزافزون اینترنت خطرات امنیتی مرتبط با دی ان اس نیز روز بروز در حال افزایش می باشد؛
دانشمندان در کارگروه مهندسی اینترنت (IETF) سال ها قبل، عدم وجود احراز هویت قدرتمند در دی ان اس را دریافته بودند؛ کار بر روی یک راه کار در دهه آخر قرن بیستم آغاز شد و نتیجه کار آن SEC Security Extensions و یا به اختصار DNSSEC بود.
DNSSEC احراز هویت در DNS را با استفاده از امضای دیجیتال بر اساس رمزنگاری کلید عمومی تقویت می کند. DNSSEC موجب می شود که این کوئری ها و پاسخهای DNS نباشند که به صورت رمزنگاری شده امضا میشوند، بلکه خود دادههای DNS باشند که توسط مالک دادهها امضا میشوند.
دو ویژگی مهمی که DNSSEC به پروتکل DNS اضافه می کند: احراز هویت مبدا داده و حفاظت از یکپارچگی داده.
رایج ترین حملات DNS
هر حمله ای که در دسترس بودن یا پایداری سرویس DNS شبکه را مورد هدف قرار دهد را حمله دی ان اس می نامیم. حملاتی بمانند مسمومیت کَش ( جعل DNS) که از DNS استفاده می کنند، نیز حملات DNS محسوب می شوند. انواع رایج حملات DNS:
حملات عمومی علیه سرویس DNS: بر روی حمله به زیرساخت DNS تمرکز می کنند.
حملات سیل آسا به شبکه: سرورهای DNS درمعرض همه نوع حملات مبتنی بر شبکه هستند. مهاجمان از طرق فراوان می توانند حجم زیادی از ترافیک شبکه بمانند حملات TCP/UDP/ICMPرا به سمت سرورهای DNS روانه کنند؛ اشباع شدن لینک شبکه به سرورهای DNS، سرویس را برای سایر کاربران شبکه از دسترس خارج خواهد کرد.
آسیب پذیری نرم افزاری: مهاجمان همچنین میتوانند از آسیبپذیری خاصی برعلیه نرمافزار سرور DNS یا سیستم عامل میزبان استفاده کنند؛ تا برای ایجاد ورودیهای تقلبی در پایگاه داده DNS، اقدامات کنترلی را دور بزنند و یا سرور DNS را از کار بیاندازند.
حملات علیه سرورهای Authoritative: نِیم سرورهای Authoritative ، منطقه DNS و رکوردها را مانند پایگاه داده نگهداری می کنند. برخی از حملات رایج علیه سرورهای DNS این موارد هستند: شناسایی، به روز رسانی غیر مجاز، حمله به زیر دامنه.
حملات علیه سرورهای Recursive: برخی از انواع این نوع حملات: مسمومیت کَش، NXDOMAIN و Phantom Domain.
سایر حملات و سوء استفاده های مبتنی بر DNS: علاوه بر حملات ذکر شده این موارد نیز گاها دی ان اس را مورد هجمه قرار می دهند: تقویت + حمله بازتاب، ربودن دامنه و تغییر مسیر، بدافزار، استخراج داده ها و تانلینگ.
مزایای DNS چیست؟
اهمیت DNS بسیار فراتر از عملکرد اصلی آن یعنی داشتن نقش ستون فقرات اینترنت است؛ مجموعه ای از مزایا را در بر می گیرد که به کارآمدی کلی، امنیت و سرعت فعالیت های آنلاین کمک می کند. در زیر چند مورد از این مزایا بررسی می شود.
مکان یابی ساده در اینترنت: مزیت اصلی DNS توانایی آن در ساده سازی فرآیند دسترسی به وب سایت ها نهفته است؛ اگر DNS را به عنوان یک دفترچه تلفن دیجیتال در نظر بگیرید، وقتی URL یک وب سایت را در مرورگر خود تایپ می کنید،DNS در پشت صحنه فعال است تا سریع ترURL مورد نظر شما را به آدرس IP مربوطه ترجمه کند.
متعادل سازی بار و توزیع ترافیک: با هدایت کاربران به سمت سرورهایی که کمترین بار را دارند، DNS می تواند عملکرد مطلوب وب سایت را حتی در زمان اوج ترافیک تضمین می کند. این مزیت نه تنها تجربه کاربری را بهبود می بخشد، بلکه از خرابی سرور نیز جلوگیری می کند.
افزایش سرعت و عملکرد وب سایت: وقتی شما یک URL را وارد می کنید، سرور DNS نزدیک به آن با آدرس IP سرور وب سایت پاسخ می دهد؛ این موضوع نه تنها تأخیر را کاهش می دهد، بلکه تجربه کلی استفاده از اینترنت را نیز بهبود می بخشد.
هدف گذاری جغرافیایی و تحویل محتوا: سازمانها میتوانند DNS را طوری تنظیم که کاربران به سرورهای خاص منطقه ای هدایت کنند و اطمینان حاصل کنند که محتوا و خدمات متناسب با منطقه را دریافت میکنند.
چه محتوای را با زبان خاصی ارائه کنند و چه پیرو مقررات منطقه ی خاصی باشند، DNSها تسهیل کننده تجربیات شخصی سازی شده بر اساس موقعیت جغرافیایی کاربر هستند.
افزونگی و امکان دسترس زیاد (( High Availability: افزونگی با قابلیت اطمینان برابری می کند. DNS به سازمان ها این اجازه را می دهد تا با راه اندازی چندین سرور DNS در مکان های مختلف، افزونگی ایجاد کنند تا در صورت خرابی یکی از سرورها، سرورهای پشتیبان به طور هماهنگ وارد عمل شوند و اطمینان حاصل کنند که سرویس بی وقفه در دسترس خواهد بود.
این افزونگی نه تنها از خرابی جلوگیری میکند، بلکه با کمک به استراتژیهای گذر از بلایا، موجب می شوند کسبوکارها حتی در شرایط چالشبرانگیز، به فعالیت خود ادامه دهند.
تسهیل ارتباطات ایمیلی: با وجود تکامل بسترهای ارتباطی مدرن، ایمیل هنوز سنگ بنای مکاتبات باقی مانده است.؛دی ان اس نقش مهمی در فعال کردن ارتباطات ایمیلی از طریق سوابق DNS MX (مبدل ایمیل) ایفا می کند. این رکوردها پیام های دریافت شده را به سرور مناسب هدایت می کنند. بدون DNS، ارسال و دریافت ایمیل کار دشواری می بود، زیرا کاربران می بایست آدرس های IP سرور ایمیل همه گیرنده را به خاطر می سپردند و به صورت دستی وارد می کردند.
اقدامات امنیتی قوی: با فیلترینگ DNS و اقدامات امنیتی از دسترسی کاربران به وبسایتهای بالقوه مخرب ممانعت می شود و حملات فیشینگ و بدافزارها و سایر تهدیدات آنلاین خنثی می شود. مسدود سازی دسترسی به وبسایتهای مرتبط با فعالیتهای مخرب، موجب خواهد شد تا دی ان اس نقش مهم و فعالی در ایجاد یک محیط آنلاین امنتر برای کاربران داشته باشد.
معایب DNS چیست؟
همانطور که بیان شد دی ان اس با مزایای فراوانی که برای کاربران اینترنتی ارائه کرد، کار را در این حوزه بسیار توسعه بخشید.با این وجود استفاده از آن برخی مشکلات را نیز بهمراه دارد که در ادامه به آنها می پردازیم. برخی از معایب DNS عبارتند از:
قابلیت هک شدن: همانطور که در گذشته شاهد بودیم زمانیکه سرورهای DNS هک می شوند، هکرها معمولا داده هایی مثل تبلیغات خودشان را در وب سایت هک شده نمایش می دهند. همپنین آنها می توانند وب سایت را به آدرس IP خود انتقال دهند و این برای کاربران وب سایت بسیار خطرناک است زیرا بدین ترتیب اطلاعات کاربران وب سایت توسط هکرها قابل دسترسی می شود.
توقف اینترنت: در صورت مورد حمله قرار گرفتن سرورهای DNS توسط یک ویروس، وب سایت های مرتبط با آن سرورها نیز بارگیری نخواهند شد. موضوع زمانی بسیار خطرناک خواهد بود که هزاران وب سایت از کار بیفتند، و در نتیجه کسب و کار صاحبان وب سایت ها آسیب پذیر خواهند بود.
خطر تحت کنترل بودن توسط یک سازمان: تمام سرورهای DNS توسط ICANN کنترل می شوند. ICANN یک سازمان غیرانتفاعی است و متعلق به یک کشور خاص است. در صورت تغییر قوانین و مقررات آن کشور، مسئولیت ICANN نیز ممکن است تغییر کند.
اسامی نادرست: نام های دامنه برخی از هکرها مشابه با وب سایت های محبوب هستند. آنها بصورت عامدانه نام های دامنه مشابه را خریداری می کنند تا مردم را فریب دهند و از آنها سود ببرند. اگر کاربری دامنه ای را که مشابه یک وب سایت محبوب است را به اشتباه تایپ کند، کاربر به آن وب سایت اشتباهی منتقل می شود. در نتیجه آن وب سایت اطلاعات مهمی از جمله جزئیات ورود به سیستم شما را به سرقت می برد.
عیب یابی دشواری: عیب یابی سرور DNS مشکل است؛ در صورت بروز یک خطا در سرور DNS، رفع آن فرآیند دشواری خواهد بود. دلیل این امر اتصال تمام سرورهای DNS است.
رابطه سلسله مراتبی: سیستم عملکردی سرورهای DNS به صورت ارباب_رعیتی است. یکی از سرورها به عنوان ارباب برای سایر سرورهای DNS عمل می کند. سرورهای دی ان اس اصلی سایر سرورهای DNS را رهبری می کنند. در صورت خرابی سرور اصلی، سایر سرورهای DNS نیز از کار خواهند افتاد. دلیل عدم پاسخگویی غیر ممکن بود ارسال پاسخ به سرور اصلی است.
خطای DNS یا“DNS Server Not Responding” به چه معناست؟
پیام خطای «سرور DNS پاسخ نمیدهد» به این معنی است که DNS دامنهای که میخواهید به آن دسترسی پیدا کنید در دسترس نیست و یا مرورگر شما نمیتواند به اینترنت متصل شود. برای رفع این خطا احتمالا باید روتر یا مودم را مجددا راهاندازی کنید، مشکلات شبکه را بررسی کنید و یا مرورگر خود را بهروزرسانی کنید.
DNS ابری
Cloud DNS یا ابری، شبکه ای از سرورهای DNS را در اختیار شما قرار می دهد تا به راحتی بتوانید رکوردهای DNS خود را از طریق رابط آن مدیریت کنید.
با استفاده از Cloud DNS، میتوانید نتایج را بهبود ببخشید، هزینهها را محدود کنید و از پرسنل ارزشمند فناوری اطلاعات استفاده مفیدتری بگیرید. برخی از مزایای DNS ابری از این قرار هستند: افزونگی، مقیاس پذیری، سرعت و امنیت.
تفاوت میان سرورهای DNS رایگان و سرورهای DNSپولی چیست؟
ارائه دهندگان میزبانی نِیم سرور دامنه رایگان متعددیوجود دارند. آنها معمولا خدمات میزبانی DNS را همراه با ثبت دامنه رایگان ارائه می دهند. یک سرویس میزبانی وب نِیم سرور دامنه پولی معمولاً دارای چندین مزیت مانند امنیت قوی، عملکرد سریع و تنظیمات DNS سفارشی شده است. مزایای سرویس های دی ان اس پولی:
منابع بزرگتر: با تعداد منابع زیاد، وب سایت هایی با DNS پولی می توانند مدیریت سطوح بالای ترافیک را بدون هیچ مشکلی انجام دهند.
امنیت قوی تر: یک ارائه دهنده DNS پولی از یک سایت با استفاده از عناصر حفاظتی مختلف DDoS مانند نظارت فعال، سیستم هشداردهی، راهاندازهای خودکار، فیلترینگ ترافیک و متعادلسازی بار ترافیک DNS محافظت میکند.
عملکرد سریعتر: DNS های پولی عملکرد وب سریعتر، پوشش جهانی و تا 99.9٪ آپتایم را ارائه می دهند. ارائه دهندگان دی ان ای های پولی معمولاً از سیستم شبکه Anycast DNS استفاده می کنند در حالیکه سیستم دی ان اس های رایگان Unicast است.
تاثیر DNS روی اینترنت چیست؟
DNS نقش مهمی در کارایی اینترنت، به ویژه در وب نوردی دارد؛ برای مکان یابی و بازیابی داده ها از سرورها ما نیازمند آدرس های آی پی هستیم. این آدرس ها مجموعه ای از اعداد هستند؛ تصور کنید به ازای هر وب سایتی شما می بایست کلی عدد را حفظ می کردید ولی دی ان اس چاره کار بود.
دی ان اس بسیار شبیه یک دفترچه تلفن برای اینترنت است و نام های دامنه را که به آسانی میتوان حفظ کرد را به آدرس های آی پی عددی ترجمه می کند. بدون DNS، کاربران برای دسترسی به وبسایتها باید آدرسهای IP پیچیده را به خاطر می سپردند و هر بار وارد می کردند، که بنظر می رسد کاری بسیار غیرعملی می بود.
جمع بندی
به طور کل باید بدانید DNS با تبدیل نامهای دامنه به آدرسهای IP، نقش کلیدی در عملکرد اینترنت دارد و به کاربران امکان میدهد تا بهراحتی وبسایتها را با استفاده از نامهای قابل یادآوری جستجو کنند. این فرآیند، تجربه مرور اینترنت را سادهتر و سریعتر میکند، در حالی که از پیچیدگیهای فنی آدرسهای عددی جلوگیری میکند.
سوالات متداول
چرا باید کش دی ان اس را به صورت دوره ای پاک کرد؟
دلایل زیادی برای این کار وجود دارد؛ از جمله کمک در جلوگیری از طرح های فیشینگ یا سایر حملات به کامپیتور، به روزترین نسخه های سایت هایی که اخیرا بازدید شده اند، بازیابی اتصال اینترنت و کمک به حفظ حریم شخصی با خصوصی نگهداشتن داده ها.
بهترین سرورهای دی ان اس ها کدام ها هستند؟
Cloudflare: سرورهای DNS اولیه و ثانویه: 1.1.1.1 و 1.0.0.1
Google Public DNS: سرورهای DNS اولیه و ثانویه: 8.8.8.8 و 8.8.4.4
Gcore: سرورهای DNS اولیه و ثانویه: 95.85.95.85 و 2.56.220.2
Quad9: سرورهای DNS اولیه و ثانویه: 9.9.9.9 و 149.112.112.112