در دنیای امروز که امنیت شبکهها و دادهها اهمیت فزایندهای پیدا کرده، انتخاب سیستم عامل مناسب برای مدیریت امنیت و عملکرد شبکهها به یک نیاز اساسی تبدیل شده است. فورتی نت (Fortinet)، یکی از شرکتهای پیشرو در حوزه امنیت سایبری، سیستم عامل FortiOS را به عنوان بخش کلیدی فبریک امنیتی خود توسعه داده است. FortiOS نه تنها به عنوان سیستم عامل اصلی سختافزارهای فورتی نت مورد استفاده قرار میگیرد، بلکه با ارائه قابلیتهای پیشرفتهای مانند همگرایی امنیت و شبکه، هوش مصنوعی، و کنترل جامع بر تمامی اجزا، به یکی از جامعترین پلتفرمهای امنیتی در صنعت تبدیل شده است. در این مطلب، به بررسی جزئیات این سیستم عامل و ویژگیهای آخرین نسخه آن، FortiOS 7.6، میپردازیم تا شما را با امکانات و مزایای این پلتفرم آشنا کنیم.
FortiOS چیست؟
FortiOS یا سیستم عامل فورتی نت (Fortinet’s operating system) پایه و اساس فَبریک (Fabric) امنیتی فورتی نت است. فبریک بر روی یک چارچوب مدیریتی و امنیتی مشترک ساخته شده است و بالاترین عملکرد و گسترده ترین پلت فرم امنیت سایبری صنعت است. FortiOS همگرایی امنیت و شبکه را برای رفع شکاف های امنیتی و ساده سازی مدیریت امکان پذیر می کند. با سیستم عامل فورتی نت، خواهید توانست به تجربه کاربری ثابت، پالِسی های امنیتی مشترک، و دید و کنترل در سراسر محیطها، از جمله زیرساختهای داخلی، ابری، هیبریدی و همگرایی IT/OT/IoT دست پیدا کنید.
ویژگی های FortiOS 7.6
FortiOS 7.6 آخرین به روز رسانی سیستم عامل فورتی نت است که قابلیت ها و خدمات جدیدی را در فَبریک امنیتی فورتی نت به عنوان بالغ ترین و جامع ترین پلتفرم امنیت سایبری موجود در بازار امروز ارائه می کند. آخرین پیشرفتها در FOS 7.6 قابلیتهای جدید یا به روز شدهای را در زمینه های زیر ارائه میکنند:
شبکه ایمن
مؤلفه شبکه ایمن در فَبریک امنیتی فورتی نت ترکیبی از شبکه های حیاتی، اتصال و عملکردهای امنیتی از جمله تکنولوژی عملیاتی، اینترنت اشیا و امنیت لبه است. از جمله پیشرفت های FOS 7.6 در این زمینه می توان از این موارد نام برد:
هوش مصنوعی فورتی (FortiAI) برای مدیریت، تهیه، اسناد و پشتیبانی
سرویس فورتی گیت مدیریت شده
جلوگیری از از دست دادن داده
کنترل دسترسی به شبکه فورتی لینک
کنترل کننده وای فای 7
سرویس های جدید فورتی گارد
SASE یکپارچه
از آنجایی که سازمانها منابع ابری بیشتری را بکار می گیرند و از نیروی کار ترکیبی پشتیبانی می کنند، در نتیجه اهمیت راهکارهای های امنیتی ابری افزایش می یابد. ایمن سازی کاربران راه دور به همراه ارتباطات قابل اعتماد، برای سازمان هایی که استراتژی نیروی کار ترکیبی را برگزیده اند بسیار مهم است. پیشرفت های FortiOS 7.6 در این زمینه می توان به اِیجِنت یکپارچه (فورتی کلاینت) و SASE (SSE + SD-WAN) اشاره کرد. جالب است بدانید، از ادغام SSE و SD-WAN نتایج زیر حاصل می شود:
شناسایی، پیشگیری و اصلاح تهدیدات و حملات همچنان چالشی حیاتی برای بسیاری از تیم های مرکز عملیات امنیتی است. به همین دلیل است قابلیتهای هوش مصنوعی پیشرفته از جمله هوش مصنوعی مولد، برای محیطهای مرکز عملیات امنیتی ایجاد شده تا شناسایی تهدید را تقویت میکند. از پیشرفت های FortiOS 7.6 در این زمینه موارد ذیل هستند:
SOCaaS پیشرفته
ادغام هوش مصنوعی فورتی با فورتی آنالایزر
SIEM Lite
SOAR Lite
حاکمیت، ریسک و انطباق
هوش مصنوعی فورتی (FortiAI) برای واکنش به حوادث امنیتی
ادغام EDR با فورتی کلاینت
مزایای سیستم عامل FortiOS
FortiOS راهکاری موثر برای محافظت از شبکه و زیرساخت فناوری اطلاعات در برابر تهدیدات و حملات اسپم است. با سیستم عامل فورتی نت، کاربران کنترل کاملی بر همه اپلیکیشن ها و سیستمها دارند و می توانند ترافیک ورودی و خروجی به شبکه را به طور موثری مدیریت کنند. هزینه های مقرون به صرفه لایسنس ها در مقایسه با سایر سیستم عامل ها، آن را به یک انتخاب جذاب برای کسب و کارها تبدیل کرده است.
FortiOS با ادغام با فبریک امنیتی فورتی نت یکپارچگی کامل را در کل استقرار سازمان تضمین می کند و به مسائل مختلفی مانند آنتی ویروس، فیلتر DNS، فایروال و جلوگیری از نفوذ می پردازد. سیستم عامل فورتی نت با ارائه گزارشدهی های دقیق و قابلیتهای تحلیلی، کاربران را قادر می سازد تا به عملکرد شبکه نظارت کنند، خطرات امنیتی بالقوه را شناسایی کنند و درباره زیرساختهای خود تصمیم های آگاهانه بگیرند.
فرآیند استقرار این سیستم عامل روان و آسان است و با داشتن گزینه های مختلف قیمتی، یک گزینه ای عملی برای سازمان ها تبدیل شده است. با استفاده از FortiOS، کاربران می توانند دید وسیع تر و دفاع جامع تری در برابر عوامل تهدید داشته باشد تا وضعیت امنیتی خوبی را در سازمان خود داشته باشند.
معایب سیستم عامل FortiOS
از جمله معایبی که برای سیستم عامل فورتی نت گزارش شده پیچیدگی تنظیمات آن است که در شرکت های بزرگتر جدی تر نیز می شود. ارتقا این سیستم عامل و همچنین محدودیت های فیلترینگ URL، دیگر چالش هایی هستند که فراروی کاربران قرار دارند.
سخن پایانی
در مطلب امروز سیستم عامل شرکت فورتی نت بنام FortiOS که مخفف Fortinet’s Operating System است، بررسی شد. این سیستم عامل بر روی سخت افزارهای تولید این شرکت نصب می شود؛ از جمله ویژگی های آخرین نسخه آن یعنی FortiOS 7.6 می توان به این موارد اشاره کرد: پلت فرم SASE با قابلیت های DLP اضافه شده، جداسازی مرورگر راه دور، DEM و عملکردهای دیگر که با ادغام SSE و SD-WAN مرتبط هستند.
سوالات متداول
FortiOS چیست؟
FortiOS یا Fortinet’s Operating System سیستم عامل شبکه فورتی نت است و در هسته فبریک امنیتی فورتی نت قرار دارد؛ با اتصال همه اجزا به یکدیگر، از یکپارچگی دقیق در کل فبریک امنیتی یک سازمان اطمینان حاصل میکند.
کاربرد FortiOS چیست؟
FortiOS همراه با پیشرفتهای فبریک امنیتی فورتی نت، شبکه و مدیریت ایمن، پیشگیری پیشرفته، تشخیص زودهنگام و واکنش به موقع و کاهش خطر را برای سیستمهای کنترل فیزیکی و صنعتی سایبری ارائه میکند.
چه ویژگی های جدیدی در FortiOS 7.6 ارائه شده است؟
از جمله پیشرفت های کلیدی FortiOS 7.6 می توان این موارد را نام برد: ارائه چندین سرویس مدیریتی برای کاهش بار تیمهای NOC و SOC و کاهش نیاز به منابع برای رسیدگی به شکاف مهارتهای امنیت سایبری. فورتی کلاینت دارای عملکرد کامل EDR برای ارائه ZTNA ،EPP و اسکن مداوم آسیبپذیری در یک اِیجنت انفرادی است.
چه دستگاه هایی از FortiOS استفاده می کنند؟
FortiOS که همان سیستم عامل فورتی نت است در سخت افزارهای شرکت فورتی نت مانند فایروال ها و سوئیچ های فورتی گیت استفاده می شود؛ این سیستم عامل مبتنی بر لینوکس است.
ما در این مطلب قصد داریم شما را با یکی از تکنولوژی های بسیار پرکاربرد آشنا کنیم که اتصالات شبکه ای را آسان تر کرده و در صرفه جویی انرژی و هزینه، بسیار کمک کننده است. کابل های فیبر نوری در انواع مختلفی از صنعت ها مورد استفاده قرار می گیرند چرا که نسبت به کابل های دیگر، از سرعت بالاتر، امکانات بیشتر، راحتی استفاده، امنیت و.. برخوردار هستند. در ادامه این مطلب با تجهیزات امنیت شبکه شرکت داریا همراه باشید.
فیبر نوری چیست؟
فیبر نوری یا تار نوری، رشته های بلند، نازک و شفاف شیشه ای هستند که در داخل یک کابل دسته بندی شده و کابل نوری را تشکیل می دهند؛ سیگنال های نوری توسط سیستم ها کدگذاری می شوند و اطلاعات و داده را به شکل نور از طریق این کابل ها انتقال می دهند تا این داده ها در انتهای مسیر خود به همان داده هایی که شما در صفحه مانیتور خود مشاهده می کنید تبدیل شوند.
فیبر نوری در مقایسه با کابل مسی از پهنای باند بیشتری برخوردار است. فیبر نوری مانند سیم مسی، اطلاعات را به شبکه های کامپیوتری و مخابراتی منتقل می کنند. البته فیبر نوری با سیم مسی تفاوت مهمی دارد، آن هم اینکه سیم های مسی داده ها را در قالب سیگنال های الکتریکی جابه جا می کنند، اما فیبر نوری داده ها را در قالب سیگنال های نوری انتقال می دهد. به همین دلیل، ایجاد و نگه داری شبکه های مبتنی بر فیبر نوری به فناوری ها، تجهیزات و زیرساخت های متفاوتی نیاز دارد. تار نوری، اطلاعات و داده ها را از طریق نور، به انتهای گیرنده منتقل می کنند تا رمزگشایی شوند و توسط سیستم قابل خواندن باشند؛ در واقع تار نوری، یک پایپ برای انتقال سیگنال ها در فواصل طولانی است که این انتقال با سرعت بسیار بالایی صورت می گیرد.
ساختار فیبر نوری
یک کابل فیبر نوری از سه بخش مجزا تشکیل می شود که شامل هسته (Core)، روکش و پوشش خارجی است.
هسته
هسته یا Core، تار نازکی است که معمولا از شیشه یا پلاستیک ساخته شده و همانطور که از نامش نیز مشخص است، بخش اصلی انتقال داده محسوب می شود و سیگنال های نوری را از خود عبور می دهد.
روکش
جالب است بدانید که بخش روکش از همان ماده هسته، ولی با ضریب شکست (حدود یک درصد) کمتری ساخته می شود تا بازتاب داخلی فقط در طول فیبر نوری رخ دهد و اختلالی در انتقال سیگنال های نوری ایجاد نشود.
پوشش خارجی
پوشش خارجی نیز یک محافظ از جنس پلاستیک است که دور تا دور کابل را پوشش می دهد تا فیبر نوری، از خطرات محیط در امان باشد.
انواع فیبر نوری
به طور کلی دو نوع کابل فیبر نوری وجود دارد که تک حالته (Single Mode Fiber Optic) و چند حالته (MultiMode Fiber Optic) هستند؛ در ادامه مطلب به بررسی آن ها می پردازیم.
فیبر تک حالته (SMF)
این نوع فیبر ها، بیشتر در مخابرات استفاده می شوند چون که طول موج بین 1310 تا 1550 را پشتیبانی می کنند و دارای یک هسته بسیار نازک به قطر حدودا 5-10 میکرون هستند؛ همچنین قابلیت این را دارند که در مسافت های طولانی مانند بین ساختمان ها که بیش از 100 متر است، مورد استفاده قرار بگیرند.
فیبر چند حالته (MMF)
برخلات فیبر تک حالته، فیبر چند حالته، دارای هسته بزرگتری است که همین مورد باعث می شود فاصله انتقال محدودی داشته باشد و فقط برای فواصل کوتاهی مثل اتصالات شبکه ای مناسب باشد؛ ولی این مورد قابل توجه است که فیبر چند حالته، از چند حالت نور OM1 تا OM2 پشتیبانی می کند و طول موج بین 850 تا 1300 دارد.
کاربرد فیبر نوری
کابل های فیبر نوری به طور کلی، بسیار پر کاربرد بوده و در صعنت ها مختلف، مورد استفاده قرار می گیرند چون که از جهات زیاد و مختلفی، به کسب و کار ها کمک می کنند تا در مصرف انرژی و هزینه، صرفه جویی کنند و از دردسر ها و خطرات احتمالی جلوگیری کنند؛ در ادامه مطلب به مواردی که فیبر نوری در آن ها پر کاربرد است می پردازیم.
ساختمان ها
صنعت پزشکی
ارتباطات
اهداف دفاعی
صنایع
روشنایی و تزئینات
بازرسی های مکانیکی و…
به طور کلی فناوری فیبر نوری در حوزه های مختلفی به کار می رود. یکی از رایج ترین کاربرد های فیبر نوری ایجاد شبکه های پرسرعت انتقال داده است، چرا که سرعت انتقال داده ها در فیبر نوری بیشتر است. جالب است بدانید بخش عمده ترافیک داده دنیا از طریق کابل های فیبر نوری که اکثرشان از دریا و اقیانوس ها گذاشته اند، مبادله می شود. همچنین برای متصل کردن شبکه های کامپیوتری دور از هم که در نقاط جغرافیایی مختلف پراکنده اند، می توان از فیبر نوری استفاده کرد.
با این که از دیرباز از کابل های مسی در صنعت استفاده می شده، امروزه فیبر های نوری جایگزین آنها شده اند؛ به گونه ای که خطوط راه دور شرکت های تلفنی اکنون از کابل های فیبر نوری ساخته شده اند.
نحوه عملکرد فیبر نوری
فیبر نوری داده ها را به صورت ذرات نور جابه جا می کند؛ هر ذره نور را یک فوتون می نامند. فوتون ها مسیر درون کابل فیبر نوری را طی می کنند تا از نقطه ای به نقطه دیگر منتقل شوند. هسته و غلاف شیشه ای فیبر نوری، هر کدام ضریب انعکاس متفاوتی دارند که بسته به آن، نور را با زاویه مشخصی خم می کنند. ضریب انعکاسی هر فیبر نوری یکی از مهم ترین ویژگی های آن است که مشخص می کند نور با چه میزان شکست و انعکاس در طول کابل پیش می رود. این ویژگی در تعیین برد سیگنال و طول کابل اهمیت دارد.
وقتی سیگنال های نوری درون کابل فیبر نوری حرکت می کنند، از سطح هسته و غلاف منعکس می شوند و به صورت جناغی یا اصطلاحا زیگزاگی در طول کابل فیبر نوری پیش می روند؛ به این حرکت، بازتاب داخلی کلی گفته می شود.
غلاف، نورهایی را که از سطح هسته به بیرون منعکس می شوند، دوباره به درون هسته باز می تاباند تا سیگنال های نوری از دست نروند. سیگنال های نوری، تقریبا 30 درصد کمتر از سرعت نور حرکت می کنند، زیرا چگالی لایه های شیشه اجازه نمی دهد سیگنال ها سریع تر از این حرکت کنند. اما همین سرعت نیز بسیار بیشتر از سرعت سیگنال های الکتریکی در کابل های مسی است.
مزایای فیبر نوری
فیبر نوری دارای مزایای متعددی است که در ادامه برخی از آنها را مورد بررسی قرار می دهیم.
قیمت مناسب: هزینه فیبر نوری نسبت به سیم های مسی در مقیاس های بالا کمتر است.
اندازه نازک تر: قطر فیبر های نوری به مراتب کمتر از سیم های مسی است.
ظرفیت بالا: پهنای باند فیبر نوری به منظور ارسال اطلاعات به مراتب بیشتر از سیم مسی است؛ چون که فیبر نوری توانایی انتقال داده های بیشتری دارد.
تضعیف کمتر: تضعیف سیگنال در فیبر نوری به مراتب کمتر از سیم مسی است.
عدم تداخل: بر خلاف سیگنال های الکتریکی در یک سیم مسی، عبور سیگنال های نوری در یک فیبر تاثیری بر فیبر دیگر نخواهد داشت و تداخل الکترومغناطیسی نخواهیم داشت.
مصرف برق پایین: از آنجایی که سیگنال ها در فیبر نوری کمتر تضعیف می شوند، می توان از فرستنده هایی با میزان برق پایین نسبت به فرستنده های الکتریکی که از ولتاژهای بالا استفاده می کنند، استفاده کرد.
اشتعال زا نبودن: با توجه به عدم وجود الکتریسیته در فیبر نوری، امکان بروز آتش سوزی در این خصوص وجود نخواهد داشت.
سبک: وزن یک کابل فیبر نوری به مراتب کمتر از کابل مسی هم رده آن است و این عامل در کارکرد، نصب و نگهداری فیبر بسیار مهم است.
انعطاف پذیر بودن: با توجه به انعطاف پذیری فیبر نوری و قابلیت ارسال و دریافت نور از آن ها، در موارد متفاوت نظیر دوربین های دیجیتال با موارد کاربردی خاص مانند عکس برداری پزشکی و لوله کشی و… استفاده می گردد.
جمع بندی
در این مطلب، به یکی از پرکاربرد ترین تکنولوژی های ابداع شده پرداختیم که می تواند بسیاری از مشکلات و دردسر های مدیریتی شبکه ها را برطرف و در مصرف انرژی صرفه جویی کند. این تکنولوژی، داده ها را به شکل سیگنال های نوری از خود عبور می دهد که همین امر باعث می شود این کابل ها از سرعت بالایی در انتقال داده و اطلاعات برخوردار باشد.
هر کسب و کاری برای موفقیت نیازمند مدیریت دقیق منابع و فرآیندهاست. استفاده از سیستم ERP به عنوان یک راهکار هوشمند، به شرکتها این امکان را میدهد تا تمام جوانب کسب و کار خود را در یک سیستم واحد کنترل و هماهنگ کنند. با استفاده از این سیستم، کسب و کارها میتوانند کارایی خود را افزایش داده و تصمیمگیریهای بهتری انجام دهند. در این مطلب به انواع، ویژگی ها، مزایا و معایب ERP به طور جامع و کامل اشاره شده و مورد بحث قرار گرفته است. در ادامه با ما همراه باشید تا به طور کامل با سیستم های ERP آشنا شوید.
ERP چیست؟
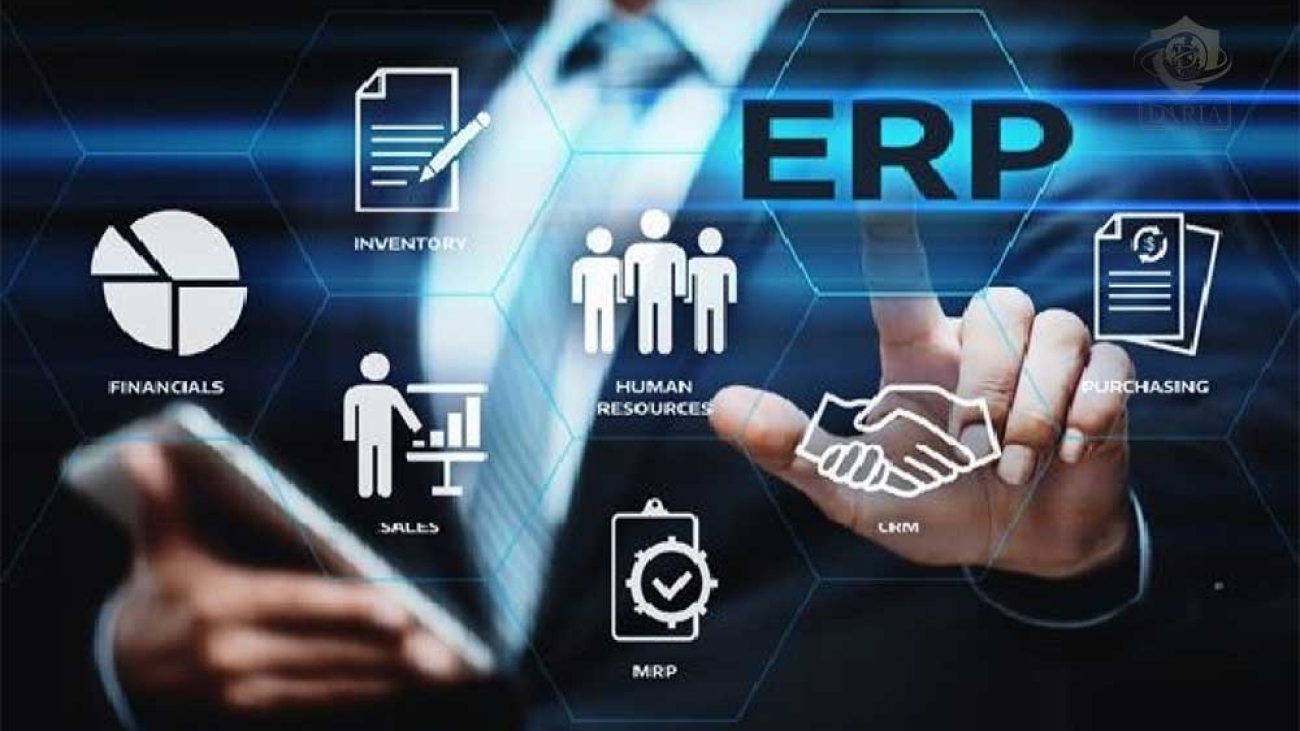
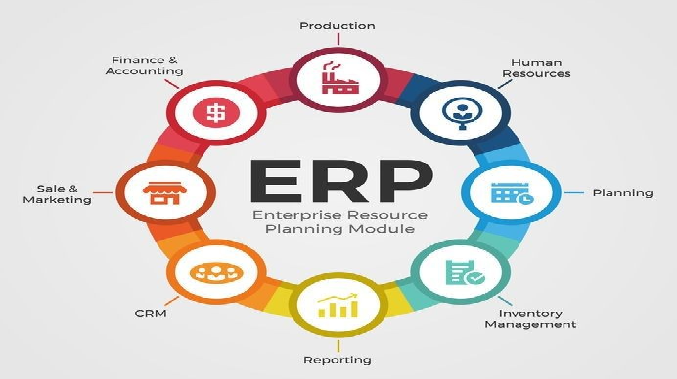
ERP مخفف کلمه Enterprise Resource Planning است. در واقع ERP سیستم برنامه ریزی منابع سازمان است. این محصول بسته ی نرم افزاری است که سازمان ها و شرکت ها به منظور ارتقای کارایی منابع کسب و کارشان مورد استفاده قرار می دهند. سیستم های ERP ترکیبی از ماژول های نرم افزاری مختلف است که به صاحبان کسب و کار ها کمک می کند تا با سرعت بیشتری اهداف خود را محقق سازند. این کار از طریق امکاناتی مانند حسابداری، مدیریت سرمایه و ارتباطات مشتری و ردیابی کردن سفارش ها قابل انجام است. در واقع یکی از اهداف اصلی راه اندازی سیستم ERP دستیابی آنی و با سرعت به اطلاعات راهبردی کسب و کار در حوزه های مختلف است.
ویژگی های ERP
اکثر سیستم های ERP ساختار ماژولار دارند که این ساختار کسب و کار ها را قادر می سازد تا کار خود را با ماژول های کلیدی آغاز کنند و سپس با افزایش آمادگی، عمکرد خود را بهبود ببخشند و یا ماژول های مناسب کسب و کار خاص خود را با توجه به نیاز ها و تنایب بیشتر با مشخصات سازمان خود انتخاب کنند.
بسته نرم افزاری ERP به دسته بندی داده های بخش های مختلف سازمان کمک می کند.
به برنامه ریزی و مدیریت بهتر منابع سازمان مطابق با نیاز های آن کمک می کند و کسب و کار را ارتقا می دهد.
کمک به صرفه جویی در هزینه ها و افزایش سود
این سیستم با برنامه ریزی و مدیریت بهتر منابع در کارکرد های مختلف، مسیر برنده شدن کسب و کارتان را در عرصه رقابتی بازار های جهانی راحت تر می کند.
با کمک ERP می توانید از بازگشت سرمایه ای مطلوب مطمئن شوید.
کمک به بهبود هماهنگی و ارتباط با مشتریان و ارتقای کیفیت خدمات و کوتاه تر شدن زمان پردازش و تحویل سفارش ها.
کمک به کنترل اشتباهات و خطا ها و هماهنگی بهتر کسب و کار برای دستیابی به حداکثر سود آوری.
مزایای ERP
مزایای ERP را می توان به سه دسته کلی تقسیم کرد که این دسته ها شامل تاثیر مستقیم و غیر مستقیم ERP برای صرفه جویی در هزینه ها، فرصت های افزایش درآمد و بهبود اثر بخشی کسب و کار می باشند.
کاهش مستقیم و غیر مستقیم هزینه ها
سیستم های ERP می توانند با اتوماتیک سازی و ساده سازی فرآیند های پیچیده کسب و کار، از زمان زیادی که صرف انجام کار های ابتدایی می شود، صرفه جویی کنند. این عمل منجر به صرفه جویی در هزینه ها می شود.
همچنین سیستم های ERP کمک می کنند تا فرآیند های اضافه ای که ارزش افزوده ایجاد نی کنند، حذف شوند؛ کارکرد بخش های مختلف کسب و کار یکپارچه شود و آگاهی پرسنل و توانمندی آن ها برای انطباق بهتر با شرایط افزایش یابد. این نوع ابزار های برنامه ریزی، با پشتیبانی از فرآیند های استاندارد و پرتکرار، می توانند باعث بهبود عملکرد و کیفیت و کاهش اتلاف زمان شوند.
با جایگزین کردن تعداد زیادی از نرم افزار با یک نرم افزار واحد، تعداد ارتباطاتی که باید با شرکت های سرویس دهنده داشت، کتهش یافته و این امر در نهایت باعث کاهش هزینه های خرید لایسنس، مدیریت برنامه های کاربردی و کاهش نیاز به آموزش پرسنل برای کار با نرم افزار های مختلف می شود.
افزایش فرصت و درآمد
این سیستم ها کمک می کنند تا از موجودی کافی برای پاسخ به تقاضای مشتریان و بهبود تجربه آن ها، اطمینان حاصل می کند؛ احتماب تعامل مجدد هر مشتری با کسب و کار را افزایش داده و باعث رشد در فروش می شوند. به کمک این سیستم، سازمان های مختلف می تونند با سرعت بیشتری پاسخگوی درخواست مشتریان خود باشند.
دقت در پردازش سفارش ها و زمان تحویل آن به مشتری افزایش یافته و با ایجاد گزینه هایی برای اتوماتیک شدن کارها، مشتریان را قادر می سازد تا هر زمانی که آمادگی لازم را داشتند، خرید کنند.
افزایش اثربخشی کسب و کار
از مزایای این سیستم، بهبود اثربخشی کسب و کار از طریق تسهیل همکاری بخش هی مختلف، مشخص کردن بهترین روش های انجام هرکار، ایجاد اتوماسیون بر مبنای آن است.
این سیستم ها به مدیران شرکت ها کمک می کند تا از بهترین فرصت ها در تعیین استراتژی ها و اتخاذ تصمیم ها استفاده کنند. به کمک ERP، به جای جمعآوری دستی داده ها از منابع معتبر و مختلف استفاده کرده و داده های به دست آمده را با یکدیگر به اشتراک بگزارند.
معایب سیستم ERP
یک سیستم ERP همیشه ناکارآمدی های یک کسب و کار را از بین نمی برد یا همه چیز را بهبود نمی بخشد. این شرکت ممکن است نیاز به تجدید نظر در مورد نحوه سازماندهی خود داشته باشد یا در معرض خطر قرار گرفتن با فناوری ناسازگار باشد.
سیستمهای ERP معمولاً به دلیل عدم تمایل شرکت به کنار گذاشتن فرآیندهای کاری قدیمی، در دستیابی به اهدافی که بر نصب آنها تأثیر گذاشته است، شکست میخورند. برخی از شرکت ها نیز ممکن است تمایلی به کنار گذاشتن نرم افزارهای قدیمی که در گذشته به خوبی کار می کردند، نداشته باشند. نکته کلیدی این است که از تقسیم پروژه های ERP به پروژه های کوچکتر جلوگیری کنید که می تواند منجر به افزایش هزینه شود.
چگونه سیستم ERP مناسبی انتخاب کنیم؟
پیش از آنکه بتوانید سیستم مناسب را انتخاب کنید، در قدم اول با اهداف و انتظاراتتان را مشخص کنید. البته برای انتخاب و پیاده سازی یک سیستم ERP مناسب، بهتر است تمامی کسانی را که در استفاده از سیستم سهیم هستند و از آن سود می برند مشارکت داده شوند.در پروسه انتخاب سرویس دهنده از میان مجموعه شرکت های ارائه دهنده ERP، می توانید چک لیستی درست کنید و جزئیات خواسته هایتان درباره مسائلی همچون پشتیبانی فنی، هزینه ها و فرایند های حل مشکل را مشخص کنید.
به طور کل انتخاب سیستم ERP مناسب برای کسب و کار یکی از مهمترین تصمیماتی است که میتواند تأثیر مستقیم بر موفقیت و بهرهوری سازمان داشته باشد. برای انتخاب درست، باید به چند فاکتور کلیدی توجه داشت باشید:
۱. نیازهای کسب و کار خود را مشخص کنید
قبل از انتخاب سیستم ERP، باید دقیقاً بدانید چه نیازهایی دارید. آیا به سیستم مدیریت مالی، منابع انسانی، انبارداری، یا تولید نیاز دارید؟ با مشخص کردن نیازهای خود، میتوانید به دنبال سیستمی باشید که به بهترین شکل این نیازها را پوشش دهد.
۲. مقیاسپذیری و انعطافپذیری
سیستم ERP باید قابلیت گسترش و توسعه داشته باشد. با رشد کسب و کار، نیاز به افزودن ماژولها و ویژگیهای جدید خواهید داشت. یک ERP مقیاسپذیر و انعطافپذیر به شما این امکان را میدهد که بدون نیاز به تعویض سیستم، با تغییرات و توسعههای کسب و کارتان هماهنگ شوید.
۳. سازگاری با فرآیندهای فعلی
سیستم ERP باید با فرآیندهای فعلی سازمان شما سازگار باشد. بهتر است به دنبال نرمافزاری باشید که به راحتی با سیستمهای موجود و ابزارهای فعلی هماهنگ شود تا انتقال اطلاعات و یکپارچگی سیستمها به مشکل نخورد.
۴. هزینهها و بودجه
هزینههای خرید، پیادهسازی و نگهداری سیستم ERP را دقیقاً بررسی کنید. برخی سیستمها ممکن است هزینههای پنهان داشته باشند که در ابتدا به چشم نمیآیند. بهعلاوه، باید سیستم ERP انتخابی با بودجهی کسب و کار شما همخوانی داشته باشد.
۵. پشتیبانی و آموزش
مهم است که شرکت ارائهدهندهی سیستم ERP پشتیبانی و خدمات آموزشی مناسبی را ارائه دهد. پیادهسازی سیستم ERP نیاز به آموزش کارکنان و پشتیبانی مداوم دارد. انتخاب شرکتی که به سرعت پاسخگو باشد و خدمات پشتیبانی قوی داشته باشد، در بهرهوری طولانیمدت تأثیرگذار است.
۶. نظرات کاربران و ارزیابی تجربیات دیگران
یکی از بهترین راهها برای اطمینان از انتخاب صحیح، بررسی نظرات کاربران و سازمانهایی است که از سیستم مورد نظر استفاده کردهاند. با بررسی این نظرات، میتوانید نقاط قوت و ضعف هر سیستم را بهتر بشناسید.
با رعایت این موارد، میتوانید یک سیستم ERP مناسب و کارآمد انتخاب کنید که به شما در بهبود فرآیندها و مدیریت بهتر کسب و کار کمک کند.
مبانی ERP
سیستم های ERP حول یک ساختار داده تعریف شده واحد طراحی می شوند که معمولاً دارای یک پایگاه داده مشترک است. این کمک می کند تا اطمینان حاصل شود که اطلاعات مورد استفاده در سراسر سازمان عادی و بر اساس تعاریف مشترک و تجربیات کاربر است. سپس این ساختارهای اصلی با فرآیندهای تجاری که توسط گردش کار در بخشهای تجاری (مانند امور مالی، منابع انسانی، مهندسی، بازاریابی و عملیات)، سیستمها و افرادی که از آنها استفاده میکنند، به هم متصل میشوند. به زبان ساده، ERP وسیله ای برای ادغام افراد، فرآیندها و فناوری ها در یک شرکت مدرن است.
به عنوان مثال: شرکتی را در نظر بگیرید که با تهیه قطعات از چندین تامین کننده، خودرو می سازد. میتواند از یک سیستم ERP برای ردیابی درخواست و خرید این کالاها استفاده کند و اطمینان حاصل کند که هر جزء در کل فرآیند خرید تا پرداخت از دادههای یکنواخت و تمیز مرتبط با گردش کار سازمانی، فرآیندهای تجاری، گزارشدهی و تجزیه و تحلیل استفاده میکند.
هنگامی که ERP به درستی در این شرکت خودروسازی مستقر می شود، یک جزء، به عنوان مثال، “لنت ترمز جلو” به طور یکنواخت با نام قطعه، اندازه، مواد، منبع، شماره قطعه، شماره قطعه تامین کننده، شماره سریال، هزینه و مشخصات مشخص می شود. ، همراه با انبوهی از موارد توصیفی و داده محور دیگر.
از آنجایی که داده ها رگ حیات هر شرکت مدرن است، ERP جمع آوری، سازماندهی، تجزیه و تحلیل و توزیع این اطلاعات را برای هر فرد و سیستمی که برای انجام بهترین نقش و مسئولیت خود به آن نیاز دارد، آسان تر می کند.
ERP همچنین تضمین میکند که این فیلدها و ویژگیهای داده در حساب صحیح در دفتر کل شرکت جمع میشوند تا تمام هزینهها به درستی ردیابی و نمایش داده شوند. اگر لنت های ترمز جلو در یک سیستم نرم افزاری (یا شاید مجموعه ای از صفحات گسترده) “ترمز جلو”، در سیستم دیگر “لنت ترمز” و در سیستم سوم “لنت جلو” نامیده می شدند، برای شرکت خودروسازی سخت خواهد بود. مشخص کنید که سالانه چقدر برای لنت ترمز جلو هزینه می شود و آیا باید تامین کننده را تغییر دهد یا برای قیمت گذاری بهتر مذاکره کند.
یک اصل کلیدی ERP، مجموعه مرکزی داده ها برای توزیع گسترده است. به جای چندین پایگاه داده مستقل با موجودی بیپایانی از صفحات گسترده جدا شده، سیستمهای ERP نظم را به هرج و مرج میآورند تا همه کاربران – از مدیر اجرایی گرفته تا کارمندان حسابهای پرداختنی – بتوانند دادههای یکسانی را که از طریق فرآیندهای مشترک به دست میآیند، ایجاد، ذخیره و استفاده کنند. با یک مخزن داده ایمن و متمرکز، همه افراد سازمان می توانند از صحیح، به روز بودن و کامل بودن داده ها مطمئن باشند. یکپارچگی داده ها برای هر وظیفه ای که در سراسر سازمان انجام می شود، از صورت مالی سه ماهه گرفته تا یک گزارش دریافتنی معوق، بدون تکیه بر صفحات گسترده مستعد خطا، تضمین می شود.
انواع ERP
سیستم های ERP مختلفی وجود دارد که می تواند نیاز های مختلف کسب و کار را برآورده کند. در ادامه با انواع مختلف ERP آشنا می شویم:
On_Premise ERP
سیستم های ERP داخلی شامل خرید مجوزهای نرم افزار و نصب سیستم ERP مستقیماً بر روی سرورهای خود شرکت می باشد. شرکت ها کنترل کاملی بر روی سیستم و داده ها دارند. سفارشی سازی و ادغام با سیستم های موجود می تواند گسترده تر باشد و این نوع ERP معمولاً به منابع اختصاصی IT برای نگهداری، به روز رسانی و امنیت نیاز دارد.
ERP ابری
سیستم های Cloud ERP بر روی سرورهای راه دور میزبانی می شوند و از طریق اینترنت قابل دسترسی هستند. ERP های ابری مانند محصولات SaaS مقیاس پذیری بهتری را ارائه می دهند و به کسب و کارها این امکان را می دهند تا به راحتی منابع و ویژگی ها را بدون سرمایه گذاری اولیه در سخت افزار تنظیم کنند. سیستمهای ERP ابری معمولاً دارای یک مدل قیمتگذاری مبتنی بر اشتراک هستند و بهروزرسانی توسط ارائهدهنده ERP (نه خود شرکت) مدیریت میشود.
Industry-Specific ERP
سیستم های ERP ویژه صنعت برای برآوردن نیازها و الزامات منحصر به فرد صنایع خاص طراحی شده اند. این سیستمها اغلب شامل ماژولها، قابلیتها و بهترین روشها برای رسیدگی به پیچیدگیهای صنعت هستند. به عنوان مثال، یک شرکت تولیدی را در نظر بگیرید که به شدت به موجودی، مدیریت زنجیره تامین و توزیع کالا وابسته است. این نوع ERP بسیار متفاوت از ERP مبتنی بر مشتری مانند ERP یک موسسه مالی است.
Open-Source ERP
یک سیستم ERP اُپن سورس دسترسی کاربران را به کد منبع فراهم می کند. این بدان معناست که یک شرکت می تواند ERP را سفارشی، اصلاح یا توزیع مجدد کند تا نیازهای شرکت را بهتر برآورده کند. پیاده سازی و نگهداری سیستم های ERP منبع باز ممکن است در مقایسه با راه حل های ERP تجاری به تخصص فنی و منابع بیشتری نیاز داشته باشد.
ERP کسب و کار کوچک
از سوی دیگر، سیستم های ERP کسب و کارهای کوچک به طور خاص برای نیازهای کسب و کارهای کوچک و متوسط (SMB) طراحی شده اند. این نوع از سیستمهای ERP سعی میکنند تعادل را در ارائه عملکردهای ضروری با قیمت مقرون بهصرفهتر ایجاد کنند. از آنجایی که راهحلهای ERP کسبوکارهای کوچک استحکام کمتری دارند، در مقایسه با سیستمهای ERP در سطح سازمانی، اغلب پیادهسازی آسانتر و نیاز به سفارشیسازی کمتری دارند.
ERP لایه ای
سیستم های ERP سطحی، سطوح مختلفی از عملکرد و مقیاس پذیری را برای پاسخگویی به مشاغل با اندازه ها و پیچیدگی های مختلف ارائه می دهند. شرکتها میتوانند ردیفی را انتخاب کنند که به بهترین وجه با نیازها و بودجه فعلی آنها مطابقت داشته باشد، با گزینه ارتقا یا سفارشی کردن مطابق با نیازهایشان. این امر مستلزم افزودن ماژولها به محض مرتبط شدن است (یعنی شرکتی که در حال مقیاسپذیری برای عملیات بینالمللی است ممکن است منتظر اجرای ماژولهای فعلی خارجی باشد).
اهمیت ERP
نرم افزار برنامه ریزی منابع سازمانی راه حل های تک سیستمی را ارائه می دهد که فرآیندها را در سراسر تجارت یکپارچه می کند. این برنامه ها به کاربران اجازه می دهند تا در یک رابط واحد تعامل داشته باشند، اطلاعات را به اشتراک بگذارند، و همکاری متقابل را فعال کنند. آنها بهره وری، همکاری و کارایی را افزایش می دهند.
ERP در مقابل CRM
پلتفرم های ERP و مدیریت ارتباط با مشتری (CRM) دو نوع مختلف از سیستم های نرم افزاری مورد استفاده در تجارت هستند. در هسته خود، ERP بر روی فرآیندها و عملیات داخلی کسب و کار متمرکز است، در حالی که CRM حول مدیریت تعاملات با مشتریان و مشتریان بالقوه متمرکز است.
سیستم های ERP برای یکپارچه سازی و خودکارسازی عملکردهای اصلی کسب و کار طراحی شده اند. در مقابل، سیستم های CRM به مدیریت روابط و تعاملات با مشتری اختصاص داده شده اند. این می تواند از مواردی مانند سرنخ های فروش، کمپین های بازاریابی، سوالات خدمات مشتری و مدیریت تماس متغیر باشد. در حالی که هدف ERP ها ساده کردن فرآیندها است، هدف CRM ها افزایش تعامل، رضایت و وفاداری مشتری است.
سیستم های ERP و CRM با وجود حوزه های تمرکز متمایزشان، اغلب در مناطق خاصی با هم همپوشانی دارند. بسیاری از سیستم های ERP مدرن شامل قابلیت های CRM هستند. این ادغام به کسب و کارها امکان می دهد تا اطلاعات مشتری مانند جزئیات تماس، سابقه خرید و گزارش های ارتباطی را بین سیستم های ERP و CRM همگام کنند.
جمع بندی
در این مطلب به معرفی سیستم ERP و مزایای فراوان آن در بهبود مدیریت منابع سازمان، کاهش هزینهها، افزایش کارایی، و ارتقای بهرهوری پرداختیم. انتخاب سیستم ERP مناسب، بسته به نیازهای خاص هر سازمان، میتواند مسیر موفقیت و رشد پایدار را هموار سازد. با اجرای درست این سیستمها، کسبوکارها قادر خواهند بود فرآیندهای خود را به بهترین نحو مدیریت کنند و در رقابت بازار پیشتاز باشند. شرکت داریا با تجربه درخشان خود، راهکارهای مطمئنی در زمینه ارائه سیستمهای ERP به سازمانها ارائه میدهد تا شما بتوانید بهترین نتایج را در بهینهسازی عملکرد خود به دست آورید. برای کسب اطلاعات بیشتر و دریافت مشاوره، با ما تماس بگیرید.شرکت داریا، وارد کننده معتبر محصولات و دستگاه های امنیت شبکه برند های فورتی نت، سیسکو .سوفوس است که شما می توانید جهت مشاوره رایگان و خرید فایروال با کارشناسان ما در ارتباط باشید.
POLP مفهوم امنیتی بسیار مهم و حائز اهمیت است که آگاهی از آن برای تمامی سازمان هایی که نیاز به امنیت بالایی دارند لازم است. کنترل دسترسی کارکنان به داده ها و پروتکل های دیگر از جمله مهم ترین آن ها است. در ادامه با ما همراه باشید تا نحوه عملکرد، مزایای POLP و نحوه کنترل دسترسی را به طور جامع و کامل مورد بررسی قرار دهیم.
POLP چیست؟
اصل حداقل امتیاز (Principle of Least Privilege) یک مفهوم امنیتی است که نشان می دهد هر برنامه یا فرآیند باید حداقل چه امتیازی برای انجام عملکرد های خود داشته باشد. سازمان هایی که از اصل حداقل امتیاز پیروی می کنند، می توانند با کاهش قابل توجه سطح حمله و خطر گسترش بدافزار، وضعیت امنیتی خود را بهبود می بخشند. اصل حداقل امتیاز را می توان به عنوان POMP و POLA نیز نام برد. پیروی از این اصل جزو بهترین روش های امنیت اطلاعات محسوب می شود.
POLP به عنوان بهترین روش امنیت سایبری در نظر گرفته می شود، زیرا دسترسی به داده ها و دارایی های با ارزش را محدود می کند. علاوه بر این، سازمانهایی که از POLP استفاده می کنند، می توانند با کاهش سطح حمله، وضعیت امنیتی خود را بهبود بخشند. همچنین در دسترسی به شبکه بدون اعتماد (ZTNA) استفاده می شود.
اصل حداقل امتیاز چگونه کار می کند؟
این اصل بیان می کند که یک کاربر فقط باید به اطلاعات و منابعی که برای یک هدف قانونی کاملا ضروری هستند، دسترسی داشته باشند. این قاعده با محدود کردن داده ها، منابع، برنامه ها و توابع، فقط به مواردی که یک کاربر برای انجام کار خود نیاز دارد، دسترسی پیدا می کند. در واقع اصل حداقل امتیاز با اجازه دادن به دسترسی کافی برای انجام کار مورد نیاز کار می کند. رعایت این قاعده خطر دسترسی مهاجمان سایبری را به سیستم های حیاتی و داده های حساس یک سازمان را کاهش می دهد.
بسته به سیستم، برخی از دسترسی ها ممکن است بر اساس ویژگی های مشروط به نقش کاربر در سازمان باشد. به عنوان مثال، برخی از سیستمهای دسترسی شرکتی بر اساس عواملی مانند مکان، یا زمان، سطح دسترسی مناسب را اعطا میکنند. یک سازمان می تواند مشخص کند که کدام کاربران میتوانند به چه چیزی در سیستم دسترسی داشته باشند و سیستم را می توان پیکربندی کرد تا کنترل های دسترسی فقط نقش ها و پارامترهای مدیران را تشخیص دهند.
سازمانها همچنین باید احراز هویت و مجوزها را در سیستمهای حیاتی ثبت کنند. به این ترتیب، آنها می توانند تلاش های ناموفق برای ورود به سیستم و تغییرات کنترل دسترسی را پیگیری کنند. به همین ترتیب، سازمانها باید حسابها و دسترسی های را در فواصل زمانی معین بررسی کنند تا اطمینان حاصل کنند که کاربران بیش از حد مجاز نیستند.
مزایای POLP
اصل حداقل امتیاز دارای مزایای زیادی است که در ادامه به آنها اشاره می کنیم:
امنیت بهتر
اطمینان از اینکه کاربران از دسترسی های بیش از حد برخوردار نیستند، می تواند به کاهش خطرات احتمالی تهدید های خودی( عوامل و کارکنان بدخواه) کمک کند. آنها دسترسی زیادی نخواهند داشت، بنابر این نمیتوانند به اطلاعات و داده های مهم دسترسی داشته باشند. ادوارد اسنودن توانست میلیون ها فایل NSA را به سرقت برساند زیرا از امتیاز مدیریت برخوردار بود، در حالی که بالاترین سطح کاری او پشتیبانی از پایگاه داده بود. از زمان افشای اطلاعات اسنودن، NSA از اصل حداقل امتیاز برای سلب اختیار سطح بالاتر از 90 درصد کارمندان خود استفاده کرده است.
به حداقل رسیدن سطح حمله
هکر ها از طریق یک پیمانکار HVAC که مجوز آپلود فایل های اجرایی را دارد، به 70 میلیون حساب مشتری هدف دسترسی پیدا می کنند. سطح حمله را به حداقل میرساند، راههایی را کاهش میدهد که یک عامل مخرب میتواند برای دسترسی به دادههای حساس یا انجام یک حمله با محافظت از دسترسی های ابر کاربر و مدیر استفاده کند.
کاهش بدافزار
انتشار بدافزار را با اجازه ندادن به کاربران برای نصب برنامه های غیر مجاز کاهش می دهد. اصل حداقل امتیاز همچنین حرکت جانبی شبکه را متوقف می کند که می تواند با محدود کردن بدافزار به نقطه ورودی، علیه سایر دستگاه های متصل حمله کند.
پایداری بهتر
فراتر از امنیت، اصل حداقل امتیاز با محدود کردن اثرات تغییرات در منطقه ای که در آن ایجاد شده است، ثبات سیستم را تقویت می کند.
بهبود آمادگی
دامنه ممیزی زمانی می تواند به شدت کاهش یابد که سیستم مورد ممیزی بر اساس اصل حداقل امتیاز ساخته شده باشد.
بهترین روش ها برای اصل حداقل امتیاز (نحوه اجرای POLP)
ممیزی امتیاز انجام دهید. تمام حسابها، فرآیندها و برنامههای موجود را بررسی کنید تا مطمئن شوید که آنها فقط مجوزهای لازم برای انجام کار را دارند.
همه حساب ها را با کمترین امتیاز راه اندازی کنید. پیشفرض برای تمام دسترسی های حساب جدید باید تا حد امکان پایین باشد. فقط قدرت های سطح بالاتر خاصی را در صورت نیاز برای انجام کار اضافه کنید.
اجرای تفکیک دسترسی. حسابهای مدیریت را از حسابهای استاندارد و عملکردهای سطح بالاتر سیستم را از حسابهای پایینتر جدا کنید.
از دسترسی ها به موقع استفاده کنید. در صورت امکان، دسترسی های افزایش یافته را فقط به لحظاتی که به آنها نیاز است محدود کنید. اجرای دسترسی های در حال انقضا و اعتبارنامه های یک بار مصرف.
اقدامات فردی را قابل ردیابی کنید. شناسه های کاربری، رمزهای عبور یکبار مصرف، نظارت و ممیزی خودکار می توانند ردیابی و محدود کردن آسیب را آسان تر کنند.
منظم کردن. دسترسی های حسابرسی به طور منظم از موقعیتی جلوگیری می کند که در آن کاربران، حساب ها و فرآیندهای قدیمی تر در طول زمان دسترسی ها را جمع می کنند، با توجه به اینکه هنوز به آن ها نیاز دارند یا نه.
کنترل دسترسی
کاربران با کمترین امتیاز (LPU) کسانی هستند که محدودترین دسترسی و اغلب پایینترین سطح اختیار را در شرکت دارند. در یک سازمان، کاربران اغلب سطوح بالایی از دسترسی به شبکه و داده های موجود در آن را دارند. هنگامی که یک حساب LPU راه اندازی می شود، آن کاربر دارای دسترسی های محدودی است و فقط می تواند وظایف خاصی را انجام دهد، مانند گشت و گذار در وب یا خواندن ایمیل. این کار را برای یک مهاجم مخرب استفاده از حساب LPU برای آسیب رساندن سخت تر می کند.
راه دیگر برای کنترل دسترسی کاربران، پیاده سازی مفهومی به نام براکتینگ امتیاز است. این رویکرد به کاربران امکان دسترسی به حسابهای مدیر را برای کوتاهترین زمان لازم برای تکمیل کار خاص میدهد. این عملکرد را می توان از طریق نرم افزار خودکار ویژه مدیریت کرد تا اطمینان حاصل شود که دسترسی فقط برای مدت زمان مشخص اعطا می شود.
نحوه پیاده سازی POLP
استفاده از مفاهیم POLP میتواند به سادگی حذف دسترسی کاربر نهایی به دستگاهها یا عملیاتهای مرتبط، مانند انجام ممیزیهای منظم امتیازات باشد. مانند حذف درایوهای USB برای جلوگیری از نفوذ اطلاعات طبقهبندیشده.
سازمان ها می توانند با انجام کارهای زیر POLP را با موفقیت پیاده سازی کنند:
انجام ممیزی امتیازات با بررسی همه فرآیندها، برنامهها و حسابهای موجود برای اطمینان از عدم وجود خزش دسترسی.
راهاندازی همه حسابها با کمترین دسترسی و افزودن امتیازات با توجه به دسترسی مورد نیاز.
اجرای تفکیک امتیازات با تمایز بین حسابهای امتیازی سطح بالاتر و حسابهای امتیازی سطح پایین.
اختصاص حداقل دسترسی های به موقع با ارائه حساب های امتیاز سطح پایین تر با دسترسی محدود برای تکمیل کار لازم.
ردیابی اقدامات فردی انجام شده توسط اعتبارنامه های یک بار مصرف برای جلوگیری از آسیب احتمالی.
چرا POLP مهم است؟
به عنوان یک اقدام امنیتی، اصل حداقل امتیاز، سطح حمله سازمان را با محدود کردن دسترسی کاربر و مدیر به اطلاعات غیر ضروری کاهش میدهد. با اعمال POLP در دستگاههای کاربر، هر دستگاهی که به بدافزار آلوده میشود، نمیتواند به امتیازات بالایی دسترسی داشته باشد زیرا ممکن است دسترسی به اطلاعات بیشتر را افزایش دهد و سازمان را از آسیب احتمالی بیشتر نجات دهد. به همین ترتیب، این اصل کارمندان را از آسیب رساندن عمدی یا ناخواسته به سیستم های حیاتی باز می دارد.
به عنوان بهترین عمل امنیت سایبری، POLP نیز بخشی جدایی ناپذیر از ZTNA است. ZTNA مفهوم یک سیاست اعتماد صفر و کنترل دسترسی به منابع سازمانی را در سطح شبکه پیادهسازی میکند. از احراز هویت مبتنی بر هویت برای ایجاد اعتماد و ارائه دسترسی استفاده می کند. در چارچوب ZTNA، POLP توانایی شناسایی دقیق برنامه ها و توابع برنامه ها را در یک پورت یا پروتکل فراهم می کند.
حداقل دسترسی به امتیاز و اعتماد صفر
اصل کمترین امتیاز یکی از عناصر اساسی اعتماد صفر است. Zero Trust یک چارچوب امنیتی است که به همه کاربران، اعم از داخل یا خارج از شبکه سازمان، نیاز دارد تا قبل از اعطا یا حفظ دسترسی به برنامهها و دادهها، احراز هویت، مجاز و به طور مداوم برای پیکربندی و وضعیت امنیتی تأیید شوند.
یادآوری این نکته مهم است که اصل حداقل امتیاز و معماری Zero Trust تنها دو جنبه از یک استراتژی جامع امنیت سایبری هستند. در حالی که فناوری نقش مهمی در حفاظت از سازمان ایفا میکند، قابلیتهای دیجیتال به تنهایی نمیتوانند از رخنهها جلوگیری کنند. شرکت ها باید یک راه حل امنیتی جامع را اتخاذ کنند که شامل انواع راه حل های نقطه پایانی و حفاظت از هویت برای اطمینان از ایمنی شبکه های خود باشد.
سخن پایانی
قاعده POLP از جمله مهم ترین مفهوم امنیتی است که لازم است در تمامی سازمان ها مورد توجه قرار بگیرد. در این مطلب با مزایا و نحوه کارکرد POLP آشنا شده و نحوه کنترل دسترسی آن را مورد بررسی قرار دادیم. آگاهی و هوشیاری در رابطه با این نوع حملات بسیار مهم و الزامی می باشد و لازم است سازمان ها و کنترل دسترسی کارکنان از انواع حملات جلوگیری کرده و از داده های خود محافظت کنند. شرکت داریا می تواند در رابطه با این موضوع به شما کمک کند و شما می توانید برای خرید تجهیزات امنیت شبکه و دریافت مشاوره رایگان ۶۲۲۴ – ۰۴۱ با کارشناسان ما در ارتباط باشید.
امنیت اپلیکیشن با هدف محافظت از کد و داده های اپلیکیشن در برابر خطرات و تهدیدات سایبری طراحی شده است؛ هر سازمان، باید از راهکار امنیت اپلیکیشن در تمامی مراحل توسعه کسب و کار خود از جمله طراحی، توسعه و استقرار استفاده کند. در ادامه این مطلب با شرکت ارائه دهنده تجهیزات امنیت شبکه داریا همراه باشید.
مفهوم امنیت اپلیکیشن
امنیت اپلیکیشن را می توان پروسه توسعه، افزایش و آزمایش ویژگی ها و قابلیت های امنیتی اپلیکیشن ها در نظر گرفت؛ که به منظور جلوگیری از آسیب پذیری های امنیتی سایبری و تهدیداتی همچون دسترسی ها و دستکاری های غیر مجاز صورت می گیرد.
امنیت اپلیکیشن چیست؟
امنیت اپلیکیشن، راهکاری است که اقدامات امنیتی را در سطح اپلیکیشن پیاده سازی می کند تا از سرقت و ربوده شدن داده ها و کد های درون برنامه جلوگیری شود؛ این اقدامات، شامل ملاحظات امنیتی، در طول طراحی و توسعه اپلیکیشن و همچنین سیستم ها و رویکرد حفاظتی اپلیکیشن ها می شود.
امنیت اپلیکیشن شامل سخت افزارها، نرم افزارها و شیوه هایی می شود که آسیب پذیری های امنیتی را شناسایی و آن ها را به حداقل می رساند؛ جالب است بدانید روتری که آدرس IP کامپیوتر شما را مخفی می کند، نوعی امنیت اپلیکیشن سخت افزاری محسوب می شود.
توجه داشته باشید که اقدامات امنیتی سطح اپلیکیشن، معمولا در نرم افزار تعبیه می شوند؛ برای مثال، می توان به یک فایروال اپلیکیشن که دقیقا فعالیت های مجاز و غیر مجاز سازمانی را مشخص می کند اشاره کرد. همچنین بهتر است بدانید که این شیوه های تشخیص و کاهش آسیب پذیری سایبری، شامل مواردی مانند روال امنیتی اپلیکیشن و پروتکل هایی از جمله آزمایش متداول (regular testing) است.
چرا تامین امنیت اپلیکیشن مهم است؟
امروزه، امنیت اپلیکیشن از اهمیت بالایی برخوردار است چرا که اپلیکیشن های امروزی، از طریق شبکه های مختلف قابل دسترسی هستند که همین امر، آسیب پذیری ها و نقض های امنیتی را در برابر تهدیدات و نقض های امنیتی افزایش می دهد.
جالب است بدانید، امروزه با استقبال چشمگیری برای تامین امنیت در سطح شبکه و درون اپلیکیشن ها مواجه هستیم که یکی از دلایل آن این است که هکر ها بیشتر از گذشته، اپلیکیشن ها را مورد هدف حملات خود قرار می دهند؛ شما با تست کردن امنیت اپلیکیشن های خود می توانید نقاط ضعف اپلیکیشن ها را شناسایی کرده و از حملات سایبری پیشگیری کنید.
انواع امنیت اپلیکیشن
امنیت اپلیکیشن دارای انواع مختلفی است که شامل احراز هویت، احراز دسترسی، رمزگذاری، ورود به سیستم و تست امنیت اپلیکیشن میشود؛ همچنین توسعه دهندگان می توانند برای کاهش آسیب پذیری های امنیتی، اپلیکیشن ها را کد گذاری کنند.
احراز هویت
همانطور که گفته شد، توسعه دهندگان شیوه ای را برای اطمینان از دسترسی کاربران مجاز به اپلیکیشن ها پیش می گیرند؛ این شیوه، احراز هویت نام دارد؛ این کار با درخواست ارائه نام کاربری و پسورد از کاربر، هنگام ورود به اپلیکیشن صورت می گیرد.
توجه داشته باشید که در احراز هویت چند عاملی، هنگام ورود به اپلیکیشن، کاربر به چند روش مختلف احراز هویت می کند؛ برای مثال، یک احراز هویت چند عاملی می تواند شامل یک پسورد، تلفن همراه شخصی، اثر انگشت یا تشخیص چهره باشد.
احراز دسترسی
پس از احراز هویت، معمولا احراز دسترسی نیز به صورت خودکار صورت می گیرد تا کاربر، مجاز به استفاده از اپلیکیشن باشد؛ این کار با مقایسه هویت کاربر با لیستی از کاربران مجاز توسط سیستم صورت می گیرد که در صورت تایید، کاربر مجاز به استفاده از منابع اپلیکیشن خواهد بود. توجه داشته باشید که احراز هویت باید قبل از احراز دسترسی انجام شود تا اپلیکیشن اطلاعات اکانت کاربر را با لیست کاربران مجاز تطبیق دهد.
رمزگذاری
وقتی که کاربر احراز هویت کرده و در حال استفاده از اپلیکیشن است، سایر اقدامات امنیتی نیز صورت می گیرد که از داده های حساس، در برابر دیده شدن و استفاده شدن توسط مجرمان سایبری محافظت می کنند؛ در اپلیکیشن های مبتنی بر ابر، داده های حساس رمزگذاری می شوند تا در مسیر حرکتشان، از فاش شدن و دستکاری جلوگیری شود.
لاگین (log in)
در صورت وجود یک حادثه امنیتی در یک اپلیکیشن، لاگین یا ورود به سیستم، می تواند مشخص کند که چه کسی، در چه زمانی، به چه اطلاعاتی دسترسی پیدا کرده است؛ فایل های لاگ اپلیکیشن، یک گزارش، با مهر زمانی ارائه می دهد که مشخص می کند چه کسی، به کدام جنبه های اپلیکیشن و در چه زمانی دسترسی داشته است.
تست امنیت اپلیکیشن
تست امنیت اپلیکیشن، یک پروسه ضروری است که از عملکرد درست کنترل های امنیتی اطمینان حاصل می کند.
امنیت اپلیکیشن در فضای ابری
جالب است بدانید که امنیت اپلیکیشن در فضای ابری، با چالش های بیشتری همراه است و از آنجایی که فضاهای ابری شامل منابع اشتراکی هستند، باید مطمئن شد که کاربران فقط به داده هایی دسترسی دارند که مجاز به آن هستند؛ همچنین باید توجه داشته باشید که داده های حساس در اپلیکیشن های مبتنی بر ابر، آسیب پذیرتر هستند چرا که این داده ها در سراسر اینترنت، از کاربر به اپلیکیشن و برعکس، منتقل می شوند.
امنیت اپلیکیشن موبایل
گوشی های موبایل، برخلاف شبکه های خصوصی، اطلاعات را از طریق اینترنت ارسال و دریافت می کنند که این امر، آن ها را در برابر حملات سایبری، آسیب پذیر می کند؛ سازمان ها می توانند از شبکه های خصوصی مجازی یا همان VPN ها، برای ایجاد یک لایه حفاظتی برای اپلیکیشن های موبایل کاربران استفاده کنند.
بخش های IT سازمان ممکن است اپلیکیشن های موبایل کاربران را مورد بررسی قرار دهند و قبل از صدور مجوز استفاده از آن ها، از مطابقت آن ها با سیاست های امنیتی سازمان اطمینان حاصل کنند.
امنیت وب اپلیکیشن ها
امنیت وب اپلیکیشن ها، برای اپلیکیشن های کاربردی اعمال می شود که شامل اپلیکیشن ها و سرویس هایی می شود که کاربران از طریق رابط مرورگر و از طریق اینترنت به آن ها دسترسی دارند؛ از آنجایی که وب اپلیکیشن ها بجای قرار گیری در سیستم کاربر، بر روی سرور های از راه دور مستقر می شوند، داده ها بایستی از طریق اینترنت منتقل شود.
امنیت اپلیکیشن های کاربردی وب، برای ارائه دهندگان وب اپلیکیشن و سرویس وب، بسیار مورد توجه است چرا که این کسب و کار ها با استفاده از فایروال وب اپلیکیشن (WAF)، از شبکه خود در برابر نفوذ های غیرمجاز محافظت می کنند؛ فایروال وب اپلیکیشن (WAF)، بسته های داده ای را بررسی می کند و در صورت مشاهده موارد مشکوک، آن ها را بلاک می کند.
کنترل های امنیتی اپلیکیشن چیست؟
کنترل های امنیتی اپلیکیشن، شامل تکنیک هایی برای افزایش امنیت یک اپلیکیشن در سطح کد نویسی می شود که آسیب پذیری های اپلیکیشن را در برابر تهدیدات سایبری کاهش می دهد؛ این کنترل ها معمولا در رابطه با نحوه پاسخ دهی اپلیکیشن به ورود های غیرمنتظره یک مجرم سایبری است؛ یک برنامه نویس می تواند طوری برای یک اپلیکیشن کدنویسی کند که خود برنامه نویس، کنترل بیشتری بر این ورود های غیرمنتظره داشته باشد.
Fuzzing، یک نوع تست امنیت اپلیکیشن است که در آن، توسعه دهندگان نتیجه ورود های غیرمنتظره و موارد دیگر را آزمایش و بررسی می کنند تا دریابند اپلیکیشن، در چه موقعیت هایی رفتار نادرستی از خود نشان میدهد و از بوجود آمدن حفره های امنیتی جلوگیری کنند.
جمع بندی
در پایان، بهتر است بدانید که همه ی اپلیکیشن های کاربردی و مورد استفاده کاربران، نیاز به حداقل میزانی از حفاظت و امنیت دارند که این هم به دلیل افزایش و پیشرفت خطرات و تهدیدات سایبری است که مهاجمان سایبری با گذشت زمان، اپلیکیشن ها را بیشتر مورد هدف حملات خود قرار می دهند.
سوالات متداول
لایه امنیتی اپلیکیشن چیست؟
لایه امنیت اپلیکیشن یک بخش مهم از استراتژی امنیت سایبری سازمان است که با توجه به اینکه لایه اپلیکیشن در معرض کاربران و اینترنت قرار می گیرد، به یک دفاع تخصصی و قدرتمند در برابر طیف وسیعی از تهدیدات نیازمند است.
چرا باید از امنیت اپلیکیشن استفاده کنیم؟
استفاده از امنیت اپلیکیشن از اهمیت بالایی برخوردار است چرا که اپلیکیشن ها معمولا یک نقطه ورود اولیه به سیستم ها یا داده های حساس برای مهاجمان سایبری محسوب می شوند.
مدل امنیتی اپلیکیشن چیست؟
امنیت اپلیکیشن مجموعه ای از ابزارها، شیوه ها و سیاست هایی است که برای محافظت از لایه اپلیکیشن در برابر تهدیدات استفاده می شود.
تبلیغ کنندگان از مجموعهای از ترفندها برای دنبال کردن شما در سراسر وب استفاده میکنند، از جمله ردیابی آی پی شما، استفاده از کوکیها، شناسایی شما از روی اثر انگشت مرورگر و حتی هدرهایی که در سطح شبکه توسط ISP شما تزریق میشوند. اجتناب کامل از آن تقریباً غیرممکن است، اما استفاده از VPN و مرورگر ایمن تا حدودی حریم خصوصی را فراهم می کند.
حریم خصوصی آنلاین یک افسانه است. چه بدانید چه ندانید، شما روزانه در اینترنت در معرض کوکیهای ردیابی، اسکریپتهای انگشت نگاری دستگاه، سوپر کوکیهای ارائه دهنده خدمات اینترنت و ترفندهای بیشتر هستید که طراحی شده اند تا حداکثر داده ممکن را از شما به دست بیاورند. در اینجا نحوه کار این ابزارها و طرح ها آمده است.
روش های متداول مورد استفاده برای ردیابی شما
راههای زیادی وجود دارد که تبلیغ کنندگان میتوانند شما را در وب ردیابی کنند. تبلیغکنندگان شبکه گستردهای را ایجاد میکنند و از بسیاری از تکنیکهای مختلف بهطور همزمان برای جمعآوری اطلاعات درباره شما استفاده میکنند، حتی زمانی که در حال مرور ناشناس (incognito) هستید یا از دستگاه دیگری مانند تلفن هوشمند یا تبلت استفاده میکنید.
آدرس آی پی شما، شما را در سراسر وب شناسایی می کند، مانند زمانی که وارد حساب ایمیل خود می شوید یا از یک وب سایت خرید بازدید می کنید. این آدرس عددی با اتصال فعلی شما مرتبط است، خواه اینترنت خانه شما باشد یا یک دستگاه تلفن همراه که از طریق شبکه سلولار متصل می شود. آدرسهای آی پی را میتوان برای ردیابی شما، هم بهعنوان یک اقدام احتیاطی امنیتی (مثلاً در Gmail برای فهرست کردن ورودهای اخیر دستگاه) و هم برای شناسایی الگوهایی که میتوانند به شناسایی شما به عنوان یک فرد کمک کنند، استفاده میکنند.
شاید رایج ترین تکنیک ردیابی، کوکی ردیابی باشد. اینها فایلهای کوچکی هستند که در دستگاه شما وجود دارند و شما را در وبسایتهای مختلف شناسایی میکنند و به تبلیغ کنندگان این امکان را میدهند که شما را شناسایی کنند حتی اگر قبلاً از وبسایت خاصی بازدید نکرده باشید.
ردیابهای URL برای جمعآوری اطلاعات درباره نحوه رسیدن شما به مقصد استفاده میشوند. اگر روی لینکی در یک ایمیل مانند خبرنامه یا تبلیغات کلیک کنید، از ردیابهای URL میتوان برای تشخیص موفقیتآمیز بودن کمپین ایمیل و ایجاد تصویر بزرگتری از نحوه ورود بازدیدکنندگان به سایت استفاده کرد.
پیکسلهای ردیاب معمولاً با کلاینتهای ایمیل مرتبط هستند، اما میتوانند به راحتی در وب برای اهداف مشابه مستقر شوند. یک پیکسل منحصر به فرد می تواند به هر بازدید کننده اختصاص داده شود که برای جمع آوری آدرس IP شما استفاده می شود. اگرچه میتوانید کوکیها و تبلیغات را با تنظیمات یا برنامههای افزودنی مرورگر مسدود کنید، مسدود کردن پیکسلهای ردیاب بسیار سخت تر است زیرا مرورگر شما نمیتواند آنها را از محتوای استاندارد تشخیص دهد.
تکنیک های ردیابی پیشرفته تر
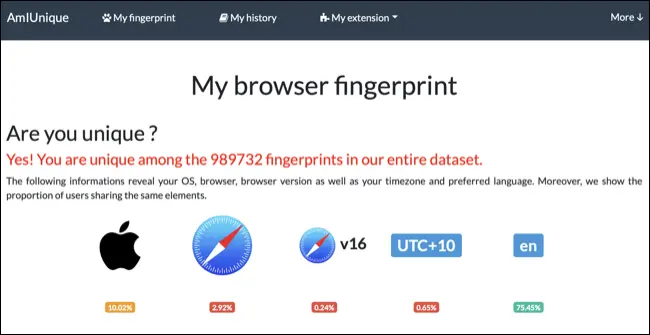
یک تکنیک پیشرفته تر که به عنوان انگشت نگاری دستگاه یا مرورگر شناخته میشود، از تأثیر منحصر به فرد یا «اثر انگشت» ایجاد شده توسط دستگاه شما استفاده میکند تا شما را در میان جمعیت متمایز کند. این شامل سیستم عامل، مرورگر و نسخه، وضوح صفحه، برنامههای افزودنی که استفاده میکنید، منطقه زمانی، زبان ترجیحی یا حتی مشخصات فنی مانند سختافزار کامپیوتر یا نسخههای درایور شما میشود.
انگشت نگاری بوم (و انگشت نگاری WebGL) نیز به این صورت است. اسکریپتی که در پس زمینه یک صفحه وب اجرا میشود، به مرورگر شما دستور میدهد یک تصویر نامرئی بکشد. از آنجایی که هر دستگاهی تصویر را به روشی منحصربفرد میکشد (بسته به متغیرهایی که برای جمعآوری اثر انگشت شما استفاده میشود)، میتوان از تصویر برای پیوند دادههای شما در بین وبسایتها استفاده کرد، بدون اینکه نیازی به ذخیره چیزی در دستگاه شما باشد.
اگر شک دارید که دستگاه شخصی شما به اندازه کافی منحصر به فرد نیست که تبلیغکننده بتواند شما را در میان جمع متمایز کند، از AmIUnique دیدن کنید تا خودتان مشاهده کنید. حجم انبوه داده ای که هنگام بازدید از یک وب سایت باقی می ماند می تواند بر علیه شما کار کند و شما را به عنوان یک کاربر منحصر به فرد متمایز کند.
در نهایت، اصطلاح «سوپر کوکیها» وجود دارند که از فضای ذخیرهسازی محلی استفاده نمیکنند، اما در عوض توسط ارائهدهنده خدمات اینترنتی شما (ISP) به عنوان هدر شناسه منحصر به فرد (UIDH) در سطح شبکه تزریق میشوند. این اطلاعات میتواند توسط ISP شما برای ردیابی دادههای مرور استفاده شود، اما توسط اشخاص ثالث نیز برای شناسایی شما در سراسر وب قابل دسترسی است.
نمیتوانید سوپر کوکیها را حذف کنید زیرا در سطح شبکه وجود دارند. از سوپر کوکیها میتوان برای بازیابی کوکیهایی که قبلاً حذف کردهاید، با ارائه یک نقطه شناسایی دیگر برای استفاده تبلیغکنندگان استفاده کرد. مسدودکنندههای تبلیغاتی یا مرورگرهای آگاه به حریم خصوصی نیز نمیتوانند جلوی آنها را بگیرند، اما ممکن است بتوانید در سطح ISP انصراف دهید. در ایالات متحده، مشتریان Verizon میتوانند با ورود به سیستم و انتخاب «نه، من نمیخواهم در تبلیغات تلفن همراه مرتبط شرکت کنم» در تنظیمات حریم خصوصی، انصراف دهند.
نحوه استفاده از داده های شما
ردیاب های شخص اول معمولاً اطلاعات مربوط به خدمات خود را جمع آوری می کنند. اینها می توانند ترجیحاتی باشند که تعیین می کنند هنگام استفاده از وبسایت آنها چه چیزی را می بینید مانند مکان، زبان و غیره. این نوع داده ها تجربه کاربری شما را راحت تر می کند.
ردیاب های شخص ثالث مانند تبلیغکنندگان شما را در سراسر وب دنبال کرده و تا حد امکان اطلاعات بیشتری در مورد عادتهای مرور شما جمعآوری می کنند. داده ها، طلای جدید هستند و از دیدگاه یک بازاریاب با درک عادات مرور کاربر، پول زیادی می توان به دست آورد.
این اطلاعات در نهایت در یک پایگاه داده جمعآوری میشوند تا بفهمند چگونه رفتار میکنید، علایق شما چیست، کجا زندگی میکنید و غیره. این ممکن است شامل اطلاعات مخل مانند عقاید سیاسی، شرایط سلامت یا هر چیز دیگری باشد که ممکن است شما راحت نباشید که تبلیغ کننده آنها را بداند.
رایج ترین استفاده برای این نوع داده های شخص ثالث، ارائه تبلیغات است. هرچه تبلیغکنندهها درباره شما اطلاعات بیشتری داشته باشند، به احتمال زیاد در نمایش آگهیهایی که برای شما جذاب هستند، موفق خواهند بود. به جای نشان دادن تبلیغ برای محصولی که هیچ ارتباطی با شما ندارد، تبلیغکنندگان میتوانند در یک زمان مناسب از روز محصول جذابی را ارائه کنند که به منطقه شما مربوط میشود تا شما را ترغیب به کلیک کردن کند.
این ترجیحات بخش مهمی از محصول اصلی مورد استفاده برای فروش تبلیغات را تشکیل می دهد. هر چه یک تبلیغ کننده نقاط داده بیشتری داشته باشد، گزینه های بیشتری برای مشتریان بالقوه می تواند ارائه دهد. این به مشتریان امکان میدهد تبلیغات را محدود به گروههای انتخابی کنند تا نرخ کلیک بهتری داشته باشند و سفارش خرید دوباره برای شرکت تبلیغاتی به ارمغان بیاورند.
آیا داده جمع آوری شده واقعاً ناشناس است؟
به طور بالقوه استفاده های زیان آوری برای این داده ها وجود دارد. تبلیغکنندگان اغلب میگویند که دادههای جمعآوریشده ناشناس یا ناشناس شده هستند، اما این کاملاً درست نیست. روش مرسوم حکم می کند که داده های جمع آوری شده بر اساس یک نام مستعار (مانند یک رشته تصادفی از حروف و اعداد) به جای یک شناسه هویت واقعی ذخیره شوند. امکان پیوند این داده ها به هویت، آدرس ایمیل یا شماره تلفن شما، فراتر از محدوده امکان نیست.
در نظر بگیرید که اگر یک شرکت بیمه بتواند نمایه تبلیغاتی یا سابقه جستجوی شما را ببیند چه اتفاقی می افتد. حق بیمه شما می تواند افزایش یابد اگر در معرض خطر قرار داشته باشید، فقط به این دلیل که در مورد یک علامت یا بیماری در وب تحقیق کرده اید (حتی اگر آن وضعیت به سلامتی شما مربوط نباشد). مطمئناً این یک کابوس است، اما تا زمانی که خلاصهای از فعالیت آنلاین شما در پایگاه داده یک شرکت خصوصی وجود داشته باشد، تهدید وجود دارد.
در صورتی که یک شرکت اطلاعات بیشتری در مورد شما داشته باشد، قیمت گذاری پویا نیز می تواند تحت تأثیر قرار گیرد. همانطور که استفاده از VPN برای دسترسی به یک وب سایت مسافرتی از یک کشور دیگر می تواند برای صرفه جویی در هزینه پروازها مورد استفاده قرار گیرد، یک وب سایت مسافرتی که شرایطی مانند وضعیت مالی، وضعیت مالک خانه یا عادات سفر شما را درک می کند می تواند علیه شما برای افزایش قیمت ها استفاده شود.
آنچه شما می توانید در مورد آن انجام دهید
تبلیغکنندگان برای ردیابی و شناسایی شما به یک تکنیک تکیه نمیکنند، به این معنی که باید رویکردی چند جانبه داشته باشید که تا حد امکان از ردیابی خودداری کنید. ساده ترین کاری که می توانید انجام دهید این است که Do Not Track را در تنظیمات مرورگر خود فعال کنید. این متکی به این است که اشخاص ثالث به درخواست شما احترام می گذارند، اما این یک شروع است.
بهتر است به مرورگری بروید که کنترل بیشتری بر حریم خصوصی شما فراهم کند. سافاری و فایرفاکس به طور پیشفرض کوکیهای شخص ثالث را مسدود میکنند و سافاری حتی با استفاده از قابلیت گزارش حریم خصوصی تعداد ردیاب های مسدود شده را در اختیار شما قرار می دهد. شما با کمی کار می توانید تقریباً به هر مرورگری دستور دهید که کوکی های شخص ثالث را مسدود کند.
می توانید از ابزاری مانند Ghostery (قابل دسترس به عنوان یک مرورگر مستقل یا برنامه افزودنی وب) برای مسدود کردن ردیاب ها و ناشناس کردن مرور خود تا حد امکان استفاده کنید. یک قدم جلوتر رفته و از Tor به قیمت کاهش سرعت مرور در اینترنت استفاده کنید. Tor نه تنها ردیاب ها را شکست داده، بلکه از نظارت و سانسور نیز عبور می کند.
DuckDuckGo همچنین دارای مرورگر خاص خود است که با حفاظت در مقابل ردیابی و یک موتور جستجوی خصوصی تر کامل شده است. برای جستجو در سایر مرورگرها، به جای Google به DuckDuckGo بروید تا بزرگترین موتور جستجوی جهان را از ردیابی جستجوهای شما باز دارد.
ایمیل یکی دیگر از نقاط نشتی در مورد حفظ حریم خصوصی آنلاین است.DuckDuckGo قابلیت حفاظت از ایمیل @Duck.com را فراهم می کند که پیکسلهای ردیابی را حذف میکند و نامهای مستعار را ارائه میدهد که میتوانید در صورت تمایل غیرفعال کنید. Apple Mail در حال حاضر دارای محافظت قوی از حریم خصوصی است و کاربران iCloud+ به Hide My Email دسترسی دارند.
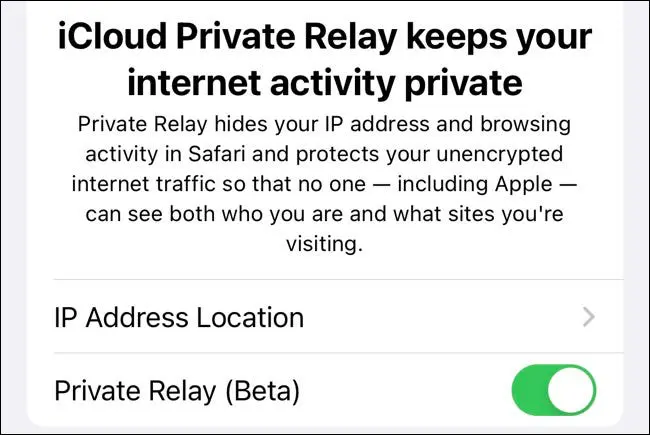
Apple’s Private Relay اطمینان می دهد که درخواست های وب شما را به گونه ای ناشناس می کند که حتی اپل هم نمی داند به چه چیزی دسترسی دارید. از یک VPN در سراسر صفحه برای رمزگذاری تمام داده های مرور خود استفاده کنید. استفاده از VPN و Private Relay دو چیز متفاوت هستند، بنابراین هنگام انتخاب بین آنها مطمئن شوید که تفاوت ها را درک می کنید.
میتوانید با استفاده از وبسایتهای HTTPS با گواهیهای معتبر SSL یا TLS از فعالیت سوپر کوکی ها (UIDH) جلوگیری کنید. از طرف دیگر، ایجاد یک اتصال رمزگذاری شده سرتاسری با استفاده از VPN نیز از کارکردن سوپر کوکیها جلوگیری میکند.
ردیابی با ما خواهد ماند
پیامدهای حریم خصوصی ردیابی آنلاین نگران کننده است. در حالی که می توانید تجربه مرور خود را تا حد زیادی قفل کنید، در برخی مواقع باید بین حریم خصوصی و راحتی تصمیم بگیرید. اگر نگران حفظ حریم خصوصی هستید، توصیه می کنیم از VPN استفاده کنید، سیاست های حفظ حریم خصوصی را بررسی کنید و از موتور جستجویی استفاده کنید که بیشتر به حریم خصوصی شما احترام می گذارد.
فایروال حکم نگهبان شبکه شما را دارد. درست مثل یک نگهبان واقعی، کارش این است که مراقب ورود و خروج اطلاعات از شبکهتان باشد و از نفوذ دادههای خطرناک به حریم خصوصی شما جلوگیری کند. در این مقاله، اساسیترین نکات راجع به فایروال را بررسی خواهیم کرد.
فایروال شبکه چیست؟
فایروال از جمله تحهیزات امنیتی شبکه است که برای نظارت، فیلتر و کنترل ترافیک شبکه ورودی و خروجی بر اساس قوانین امنیتی از پیش تعیین شده طراحی شده است. هدف اصلی یک فایروالایجاد یک دیوار بین شبکه داخلی قابل اعتماد و شبکه های خارجی غیرقابل اعتماد است.
فایروال ها به دو شکل سخت افزاری و نرم افزاری اراِئه شده اند و شیوه کار آنها به این شکل است که پس از بررسی پکت های داده بر اساس مجموعه ای از قوانین، مجاز بودن یا مسدود کردن آنها را تعیین می کنند. سازمان ها می توانند این قوانین را برای اجازه یا رد ترافیک بر اساس معیارهای مختلف، مانند آدرس IP مبدا و مقصد، شماره پورت، و نوع پروتکل تنظیم کنند.
آشنایی با فایروال ها و امنیت شبکه
فایروال ها زیربنای امنیت شبکه هستند و شبکه را از دسترسی غیرمجاز محافظت می کنند. آنها مانع ورود و سرقت دادههای حساس یک شبکه توسط عوامل مخرب، هکرها، رباتها و سایر تهدیدها میشوند .
از گذشته، فایروال ها ترافیک را با تشکیل یک محیط امن حول یک شبکه یا کامپیوتر تنظیم می کنند. این امر مانع از دسترسی اشخاص غیرمجاز به منابع و داده های شبکه می شود. در صورت عدم وجود چنین حفاظی،تقریبا همه قادر خواهند بود با ورود به شبکه، تغییرات مورد نظرشان را اعمال کنند.
فایروال ها سنگ بنای دفاعی شبکه هستند، تهدیدات پیشرفته به اقدامات امنیتی بیشتری نیاز دارند. خوشبختانه، تکنولوژی های پیشرفته فایروال با خدمات مبتنی بر هوش مصنوعی، امنیت شبکه را به سرعت بالا می برند. با ترکیب نقاط قوت ابزارهای سنتی با قابلیت های نوآورانه راهکارهای جدید، تامین کنندگان فایروالهای مدرن به سازمان ها کمک می کنند حتی در برابر پیچیده ترین استراتژی های حمله نیز دفاع کنند.
فایروال ها از شبکه در برابر ترافیک مخرب محافظت می کنند. آنها به صورت استراتژیک در لبه شبکه یا در یک مرکز داده قرار می گیرند و بدین ترتیب آنها را قادر می سازند تا هر چیزی که تلاش کند از این مرز عبور کند را از نزدیک زیر نظر بگیرند.
این دید همچنین به فایروال شبکه اجازه میدهد تا پکتهای داده را با جزئیات کامل در لحظه بررسی و احراز هویت کند. این موضوع شامل بررسی پکت های داده در برابر معیارهای از پیش تعریف شده برای تعیین اینکه آیا یک تهدید است یا خیر نیز می شود. در صورت عدم انطباق با معیارهای مدنظر، فایروال از ورود یا خروج از شبکه جلوگیری می کند.
فایروال ها ترافیک ورودی و خروجی را تنظیم می کنند و بدین ترتیب از شبکه در موارد زیر محافظت می کنند:
تهدیدات خارجی مانند ویروس ها، بَکدور ها، ایمیل های فیشینگ، و حملات DoS. فایروالها جریانهای ترافیک ورودی را فیلتر میکنند تا با جلوگیری از دسترسی غیرمجاز به دادههای حساس ، گسترش احتمالی بدافزار را خنثی کنند.
تهدیدات داخلی مانند عوامل مخرب شناخته شده یا اپلیکیشن های مخاطره آمیز. فایروال می تواند قوانین و سیاست هایی را برای محدود کردن نوع خاصی از ترافیک خروجی اعمال کند تا فعالیت های مشکوک را شناسایی کرده و استخراج داده ها را کاهش دهد.
مقایسه فایروال ها و آنتی ویروس ها
فایروال ها بر کنترل ترافیک شبکه و جلوگیری از دسترسی های غیرمجاز تمرکز دارند. در مقابل، برنامه های آنتی ویروس تهدیدات را در سطح دستگاه مورد هدف قرار داده و از بین می برند. به طور خاص، تفاوت های اصلی آنها عبارتند از:
مقیاس: نرم افزار آنتی ویروس در اصل یک راه کار endpoint است، به این معنی که بر روی یک دستگاه جدا نصب می شود. فایروال ها عمدتاً در سطح شبکه مستقر می شوند، اما برخی از سازمان ها برای محافظت بیشتر، فایروال های میزبانی شده را مستقیماً روی endpoint نصب می کنند.
عملکرد: فایروال ها ترافیک را کنترل می کنند و داده های مخرب را قبل از ورود به شبکه ( endpoint) مسدود می کنند. ابزارهای آنتی ویروس محیط محلی را برای علائم بدافزار، باج افزار و سایر حملات سایبری و مخرب اسکن می کنند.
شرکت ها معمولاً هم از فایروال و هم از برنامه های آنتی ویروس استفاده می کنند. به عنوان راه کارهای مکمل، هر کدام لایه های حفاظتی ضروری را برای حفاظت از دارایی های تجاری ارائه می کنند.
عملکردهای فایروال: NAT و VPN
ترجمه آدرس شبکه (NAT) و شبکه خصوصی مجازی (VPN) دو فناوری مجزا هستند که هر کدام مجموعه ای از عملکردهای مربوط به امنیت شبکه و ارتباطی را دارند. در حالی که NAT اساسا مرتبط است با ترجمه آدرس برای اهداف مسیریابی ، VPN ها برای ایجاد ارتباطات امن و رمزگذاری شده از طریق اینترنت استفاده می شوند.
NAT
NAT آدرس مقصد یا مبدأ پکت های داده را هنگام عبور از فایروال تغییر می دهد.NAT به چندین دستگاه اجازه می دهد تا با استفاده از یک آدرس IP یکسان به اینترنت متصل شوند، که به محافظت از شبکه خصوصی در برابر قرار گرفتن در معرض مستقیم تهدیدات خارجی کمک می کند.
در یک محیط اداری، هر کارمند از کامپیتور یا دستگاه موبایل خود برای دسترسی به اینترنت برای مرور، ارسال ایمیل و دسترسی به خدمات ابری استفاده می کند. علیرغم اینکه هر دستگاه دارای آدرس IP مخصوص به خود در شبکه داخلی شرکت است، از دید شبکه های خارجی تمام ترافیک خروجی از یک آدرس IP عمومی یکسان اختصاص داده شده به شرکت نشأت می گیرند. در نتیجه، شناسایی و هدف قرار دادن دستگاه خاص برای مهاجمان بالقوه دشوارتر است.
VPN
VPN نوعی سرور پروکسی است. بنابراین، به عنوان یک مانع بین یک کامپیوتر یا شبکه و اینترنت عمل می کند و تمام درخواست های وب را قبل از ارسال به شبکه دریافت می کند.VPN ها رایج هستند و شبکه های خصوصی را در یک شبکه عمومی مانند اینترنت گسترش می دهند. این به کاربران این امکان را می دهد که به طور ایمن داده ها را به گونه ای انتقال دهند که گویی دستگاه های آنها مستقیماً به شبکه خصوصی متصل است. این ارتباط یک تونل رمزگذاری شده بین دستگاه های راه دور و شبکه شرکت ایجاد می کند و دسترسی ایمن را ممکن می سازد.
این عملکرد به صورت ویژه ای در یک محیط ترکیبی مفید است. کارمندان دورکار می توانند از VPN ها برای دسترسی به شبکه های شرکتی و اپلیکیشن های ضروری بدون توجه به مکان یا نحوه کارشان استفاده کنند.
فایروال حکم نگهبان شبکه شما را دارد. درست مثل یک نگهبان واقعی، کارش این است که مراقب ورود و خروج اطلاعات از شبکهتان باشد و از نفوذ دادههای خطرناک به حریم خصوصی شما جلوگیری کند. در این مقاله، اساسیترین نکات راجع به فایروال را بررسی خواهیم کرد. پس از خواندن این مقاله، با مزایا، کاربرد و انواع فایروال آشنا خواهید شد. پس تا پایان این مطلب با ما همراه باشید.
فایروال از گذشته تا به امروز
فایروال های نسل اول در سال 1989 با رویکرد فیلتر کردن پکت ها شروع به کار کردند. این فایروال ها پکت های داده جداگانه را بررسی می کنند و بر اساس قوانین از پیش تعریف شده، تصمیم می گیرند تا به آنها اجازه عبور دهند و یا مسدود کنند. با این حال، این پکت ها قادر به شناسایی کدهای مخرب نیستند.
فایروال های نسل دوم در اوایل قرن21 شروع به کار کردند. این فایروال ها که از آنها به عنوان فایروال های stateful یاد می شود وضعیت ارتباطات اکتیو را ردیابی می کنند. با نظارت بر ترافیک شبکه، از کانتِکست برای شناسایی و اقدام در مورد رفتار مشکوک استفاده می کنند. متاسفانه این نسل نیز محدودیت هایی دارد.
فایروال های نسل سوم در نیمه دوم دهه اول قرن 21 ظهور کردند. معمولاً فایروالهای پراکسی یا گیت وی های در مقیاس-اپلیکیشن نامیده میشوند،و به عنوان واسطه بین مشتری و سرور عمل کرده و درخواستها را ارسال و پاسخها را فیلتر میکنند.
فایروال نسل چهارم، که به عنوان فایروال نسل بعدی نیز شناخته می شود، در سال 2010 شروع به کار کرد. فایروال های نسل بعدی ها قابلیت های قدیمی را با ویژگی های جدید و پیشرفته ای مانند جلوگیری از نفوذ (IPS)، فیلتر لایه اپلیکیشن، و تشخیص تهدید پیشرفته ترکیب می کنند.
انواع بهترین برند های فایروال
فورتی نت (Fortinet)
از جمله مهم ترین و ایمن ترین فایروال های صنعتی میتوان به فایروال های سخت افزاری فورتی نت اشاره کرد. FortiGate رشد قابل توجهی را به عنوان تولید کننده تجهیزات امنیتی در سال های گذشته تجربه کرده است. کمپانی فورتی نت، علاوه بر اینکه ارائه دهنده ی یکی از قدرتمند ترین نرم افزار های امنیتی در سراسر دنیا می باشد، جز یکی از معدود شرکت هایی است که پردازنده های AISC مخصوص به خود را طراحی نموده است.
فورتی نت برای مشاغل و سازمان های کوچک، روتر های مختلف و متنوعی در نظر گرفته است که هر یک از آنها پهنای باند متفاوتی را برای عملکرد های مختلف ارائه می دهند. انتخاب روتر مناسب، بر اساس نیاز های مختلف سازمانی صورت میگیرد. این برند از جمله محبوب ترین فایروال های موجود در بازار است که عملکرد بالایی به کاربر ارائه می دهد.
سیسکو (Cisco)
برند سیسکو نیازی به معرفی ندارد و برای دهه هاست که در دنیای شبکه، محبوبیت خوب را کسب کرده است و از پرچمداران تولید تجهیزات شبکه میباشد. همچنین نامی آشنا برای برا متخصصان حوزه شبکه است. معمولا، از محصولات سیسکو در سازمان های بزرگ استفاده می شود. برای انتخاب راهکار های سازمانی به همراه ویژگی های جامع و پیشرفته، سری فایروال های Cisco’s Meraki MX مناسب برای مشاغل کوچک، گزینه خوبی به شمار می رود.
روتر های بزرگتر به همراه توانایی های بیشتر میتوانند از تعداد کانکشن و همچنین SSID های بیشتری پشتیبانی کنند. در ضمن در صورت بروز مشکل و قطعی اینترنت، تمام راهکارها، قادر به پشتیبانی از کانکشن های USB modem برای اتصال G/4G نیز می باشد
سوفوس (Sophos)
یکی دیگر از بهترین برند های فایروال سخت افزاری، فایروال های سوفوس هستند که توسط بسیاری از متخصصان امنیت شبکه توصیه می شوند، زیرا راه حلی قوی و جامع هستند و تمام بسته ها را فیلتر می کنند. این فایروال ها از شبکه شما در برابر آخرین تهدیدات محافظت کرده و در عین حال ترافیک برنامه های مهم SaaS، SD_WAN و ابری را تسریع می کنند. فایروال های NGFW سری XG سوفوس شامل ویژگی های پیشرفته مانند استقرار و پیکربندی خودکار، و همچنین پشتیبانی از زیرساخت های ابری AWS و Azure هستند. از جمله دلایل محبوبیت و شناخته شده بودن این فیروال ها می توان می توان به سهولت در استفاده و قابلیت راه اندازی خودکار اشاره کرد.
فایروال سیسکو یا فورتی نت؟
فایروال های تولیدی هر دو کمپانی دارای ویژگی های عالی و البته اعتبار بالا هستند و همین موضوع انتخاب بین آنها را دشوار می کند. به نکات زیر برای انتخاب بهتر توجه کنید:
قابلیت VDOM فورتی گیت، مجازی سازی در سطح تجهیزات را فراهم میسازد در حالی که سری FTD هنوز به این قابلیت مجهز نشده است.
قابلیت محافظت از بدافزار که در سری Firepower وجود دارد و بر استفاده از سرویس های AMP روی محیط ابری مبتنی است و یا به طور Private است، به طرز قابل توجهی، افزایش هزینه و ریسک آن را به دنبال خواهد داشت.
Firepower، از ساختار IPS بهتر و قوی تری نسبت به فورتی نت برخوردار است.
بخشی از قابلیت های WAF، به ورژن های جدید فورتی گیت، اضافه شده است.
پشتیبانی از قابلیت CSF یا Security Fabric در فورتی نت، موجب افزایش امنیت در لایه دسترسی می گردد.
قابلیت امکان ادغام با نرم افزار های دیگر از سوی تجهیز FTD سیسکو، که عملکرد قوی در ارتباط با Remediation و Response را به دنبال دارد.
FTD از قابلیت DLP در فورتی گیت، پشتیبانی نمی کند.
البته توجه داشته باشید که این تفاوت ها بخشی کوچکی را تحت پوشش قرار داده. شما میتوانید برای آشنایی و دریافت اطلاعات بیشتر با کارشناسان آگاه داریانت در ارتباط باشید. شرکت تامین کننده تجهیزات امنیتی شبکه داریانت با همراهی متخصصان و کارشناسان شبکه، آمده است تا با بررسی دقیق نیاز های شما، شما را در انتخاب فایروال مناسب یاری دهد. ضمن اطلاع از قیمت انواع فایروال، با ما تماس بگیرید.
فایروال های stateless
این نوع فایروال شبکه را با تجزیه و تحلیل ترافیک در پروتکل لایه انتقال (مکانی که دستگاه ها با یکدیگر ارتباط برقرار می کنند)محافظت می کند. به جای ذخیره اطلاعات در مورد وضعیت اتصال شبکه، ترافیک را به صورت پکتی بررسی می کند.
سپس بر اساس دادههای موجود در «سربرگ پکت» تصمیم میگیرد که ترافیک را مسدود کند یا اجازه عبور دهد. این ممکن است شامل آدرس های IP مبدا و مقصد، شماره پورت، پروتکل ها و اطلاعات دیگر باشد. در مجموع، این فرآیند فیلترینگ پکتی نامیده می شود.
اگرچه فایروال های stateless سریع و ارزان هستند، ولی آسیب پذیری هایی نیز دارند.اگر نقادانه به قضیه نگاه کنیم، این نوع فایروال ها نسبت به توالی پکت ها دید صفر دارند. این بدان معناست که آنها توانایی شناسایی پکت های غیرقانونی را که ممکن است حاوی بردارهای حمله باشند و یا فاقد درخواست مربوطه باشند را ندارند.
به همین ترتیب، آنها فقط از سربرگ پکت آگاه هستند، نه محتوای واقعی آن. این امر باعث میشود که فایروال stateless نتواند بدافزار پنهان شده در پکت را شناسایی کند.
فایروال های stateless
فایروال های stateful آخرین و فوری ترین وضعیت ارتباط اکتیو را ردیابی می کنند. نظارت بر وضعیت و زمینه ارتباطات شبکه می تواند به شناسایی تهدیدها بر اساس اطلاعات دقیق تر کمک کند.
این رویکرد در مقایسه با فیلتر کردن پکت ها، حفاظت بیشتری را ارائه میکند، اما به دلیل انجام تجزیه و تحلیل عمیقتر، ضرر بیشتری بر عملکرد شبکه دارد. بدتر از آن، مهاجمان می توانند فایروال های stateful بازرسی را فریب دهند تا به اتصالات مخرب و مضر اجازه ورود مخفیانه داده شود. آنها از قوانین شبکه سوءاستفاده می کنند وپکت های مخرب را با استفاده از پروتکل هایی که فایروال آنها را امن قلمداد می کند، ارسال می کنند.
گیت وی هایی در مقیاس اپلیکیشن یا فایروال های پروکسی به عنوان واسط بین سیستم های داخلی و خارجی عمل می کنند. آنها در لایه 7 از مدل Open Systems Interconnection (OSI) کار می کنند. به عنوان نزدیکترین لایه به کاربر نهایی، اپلیکیشن های لایه 7 شامل مرورگرهای وب، کلاینت های ایمیل و ابزارهای پیام رسانی فوری هستند.
فایروالهای پراکسی، تمام ترافیک ورودی و خروجی را رهگیری و تجزیه و تحلیل میکنند و سیاستهای امنیتی دقیقی برای کنترل دسترسی و محافظت از شبکه اعمال میکنند. این فایروال ها همچنین فیلترینگ پکت، بازرسی در سطح اپلیکیشن، فیلتر URL و موارد دیگر را نیز ارائه می دهند.
فایروال های نسل آینده
فایروال های نسل بعدی از کسب و کارها در برابر تهدیدات سایبری در حال ظهور محافظت می کنند. آنها تمام بهترین بخشهای تکنولوژیهای فایروال گذشته را با قابلیتهای پیشرفته مورد نیاز برای کاهش حملات سایبری مدرن ترکیب میکنند. به عنوان مثال، این موارد عبارتند از:
بازرسی پکت های عمیق (DPI)، روشی است برای بررسی محتوای پکت های داده در حین عبور از نقاط بازرسی شبکه. DPI طیف وسیع تری از اطلاعات را تجزیه و تحلیل می کند و به آن امکان می دهد تهدیدهای پنهان را پیدا کند.
جلوگیری از نفوذ (IPS)، سیستمی است که ترافیک را در زمان واقعی برای شناسایی فعالانه تهدیدها و پاسخگویی خودکار نظارت می کند.
جلوگیری از از دست دادن داده (DLP)، یک راه کار امنیت سایبری که افشای عمدی و تصادفی داده ها را مسدود می کند.
فایروال های نسل بعدی ها حفاظت نسل های قبلی را با قابلیت های امنیتی پیشرفته ذکر شده در بالا ترکیب می کنند. آنها می توانند به عنوان نرم افزار یا سخت افزار مستقر شوند و می توانند به هر مکانی مقیاس شوند: دفتر کار از راه دور، شعبه، دانشگاه، مرکز داده و ابر. فایروال های نسل بعدی ها می توانند با مدیریت متمرکزی که در محیط های توزیع شده گسترش می یابد، حفاظت در سطح سازمانی را ساده، متحد و خودکار کنند. این قابلیت ها عبارتند از:
امنیت اینترنت اشیا (IoT) برای کشف دستگاه های BYOD ،جعلی یاIT سایه
سندباکس برای نظارت و تجزیه و تحلیل اشیاء مشکوک در یک محیط ایزوله
دسترسی به شبکه اعتماد-صفر (ZTNA) برای مدیریت دسترسی شبکه برای کاربران و اپلیکیشن ها بر اساس هویت و زمینه
امنیت فناوری عملیاتی (OT) برای محافظت از محیطهای OT با هوش تهدید، اپلیکیشن های IPS و SCADA و بازرسی تهدید
امنیت سیستم نام دامنه (DNS) برای نظارت، شناسایی و جلوگیری از قابلیت ها در برابر حملات لایه DNS
معماری شبکه گسترده نرم افزار-محور (SD-WAN) برای ارائه انتخاب مسیر پویا، بر اساس سیاست تجاری یا اپلیکیشن، سیاست متمرکز و مدیریت دستگاه، شبکه خصوصی مجازی (VPN) و تنظیمات بدون-لمس.
فایروال هیبریدی مش
فایروال های هیبریدی Mesh به عنوان مرز بعدی امنیت شبکه در حال ظهور هستند. به طور خلاصه، فایروال هیبریدی مش یک پلتفرم امنیتی است که با ترکیب مزایای چندین معماری فایروال، مدیریت متمرکز و یکپارچه را فراهم می کند. و این عملیات امنیت سایبری را ساده می کند و سیاست ها را در تمام فایروال ها برای ایجاد یک وضعیت امنیتی جامع هماهنگ می کند.
با افزایش دور کاری، کارکنان بیش از هر زمان دیگری توزیع شده اند. و برای سازگاری با تنظیمات کار از راه دور، سازمان ها تحولات دیجیتالی خود را تا حد زیادی تسریع کرده اند. آنها محیطهای ابری ترکیبی را به خدمت گرفته اند و لبه شبکه را تا حد زیادی از محیط قبلی آن گسترش داده اند. مدیریت ترافیک شبکه بین خدمات ابری، دیتا سنترها، دفاتر شعبه و استقرار از راه دور به طور تصاعدی دشوارتر است.
افزون بر این ترکیب این واقعیت است که سطوح حمله سازمانی به سرعت در حال گسترش هستند. چه دسترسی کارمندان دورکاری به منابع شرکت در دستگاههای مدیریت نشده داشته باشد ،چه مجموعه ی از هم گسیخته ای از راهکارهای نقطهای و اپلیکیشنهای ابری باشد ، هر ارتباط جدید نقطه ورود بالقوه دیگری است که عوامل مخرب میتوانند از آن سوء استفاده کنند. و در زمانی که سازمانها با شکاف قابل توجهی در مهارتهای امنیت سایبری مواجه هستند، هکرها پیچیدهتر میشوند.
چرا فایروال هیبریدی مش استفاده می کنیم؟
با سادهسازی عملیات امنیت سایبری و هماهنگ کردن سیاستهای امنیتی در تمام فایروالها، فایروالهای هیبریدی مش یک وضعیت امنیتی جامع ایجاد میکنند که برای ایمن کردن محیطهای شبکه توزیعشده ایدهآل است.
به گفته گارتنر، پلتفرمهای فایروال هیبریدی مش به پیچیدگی فزاینده پیادهسازی و مدیریت فایروالها در موارد استفاده چندگانه میپردازند. این فایروال ها مدیریت جامع، مبتنی بر ابر و یکپارچه با قابلیت های خودکار سازی و هماهنگ سازی را ارائه می دهند. ویژگیهایی مانند نقشهبرداری اتصال اپلیکیشن ها، نظارت بر سیاستهای امنیتی شبکه بومی-ابری، دقیق سازی خطمشی، و چندین توصیه که مدیریت همه شکایات فایروال را در محیطهای هیبریدی تسهیل میکنند. ترکیب با فنآوریهای همپوشانی مانند microsegmentation و SASE قابلیتهای دید جامع تر و مدیریت ریسک را فراهم میکند.
یک معماری هیبریدی مش محیطهای شبکه توزیع شده را به نحوی گسترش می دهد که که عملیات، امنیت و مدیریت فایروالهای چند منظوره شامل دستگاه های سختافزاری و مجازی، شکل های ظاهری مبتنی-بر ابر و به-عنوان-سرویس را یکسان میکند. یکی از حیاتیترین قابلیتهای NGFW، سادهسازی مدیریت فایروالهای شبکه ای پراکنده با امنیت پایدار در محیطهای پیچیده و هیبریدی است.
فایروال های هیبریدی مش شامل چندین شکل ظاهری هستند:
فایروال های مجازی: فایروال های مبتنی بر نرم افزار که بر روی زیرساخت های مجازی سازی شده، مانند hypervisor یا پلتفرم های ابری اجرا می شوند. از محیط های مجازی سازی شده محافظت می کند و می توان آنها را بین ابرها جابجا کرد. ذاتاً انعطاف پذیر هستند و به سازمان ها اجازه می دهند تا آنها را در ابرهای مختلف عمومی یا خصوصی مستقر کنند.
فایروال های ابری-بومی: فایروال هایی هستند که برای کار در محیط های ابری خاص، به صورت ویژه ای ایجاد شده اند. آنها اغلب با ارائه دهندگان خدمات ابری مانند Amazon Web Services، Azure و Google Cloud به شکل تنگاتنگی ترکیب می شوند. این کار باعث کاهش حجم کاری تیم های امنیتی شبکه می شود، زیرا نیاز به تنظیم و نگهداری زیرساخت نرم افزار را حذف می کند.
Firewall-as-a-Service (FWaaS): یک مدل پیاده سازی که در آن تامین کنندگان راهکار فایروال را به عنوان یک سرویس مبتنی-بر-ابر ارائه می دهند.و این امر گسترش آن را در زیرساخت یک شبکه در حال رشد آسان می کند و برای مطابقت با نیازهای امنیتی منحصر به فرد یک شرکت به راحتی قابل تنظیم است.
در راه کار فایروال به دنبال چه چیزی باشید
فایروال های نسل بعدی به عنوان دروازه ورود برای محافظت از منابع محاسباتی سازمان با شبکه ایمن، بازرسی و شناسایی تهدیدات پیشرفته و فیلترینگ وب عمل می کنند. مدلهای کاری هیبریدی و پذیرش سریع سرویسهای ابری، امنیت شبکه را ناچار به تکامل میکند تا به شرکتها دید و کنترل کامل در کل زیرساخت توزیع شده بدهد.
هنگام ارزیابی راهکارهای فایروال های نسل بعدی، ممکن است مبادلات بالقوه بین امنیت و عملکرد مهمترین مسئله باشد. توانایی ارائه حفاظت امنیتی منسجم و یکپارچه در تمام لبه های توزیع شده با کمترین تأثیر عملکرد بسیار مهم است. شش معیار که می بایست هنگام ارزیابی فایروال های نسل بعدی برای یک لبه به لبه امنیتی توزیع شده در نظر گرفت:
معیار های فایروال های نسل بعدی برای امنیت با عملکرد بالا
خدمات امنیتی فبریک
مبتنی بر هوش مصنوعی فایروال های نسل بعدی.هایی که به شدت با سرویسهای امنیتی مبتنی-بر-هوش-مصنوعی ترکیب شدهاند، اطلاعات تهدید در لحظه را با امنیت چند-لایه ارائه میکنند که شامل جلوگیری از نفوذ شبکه، اسکن بدافزار و فیلترینگ وب برای محافظت جامع است.سرویسهای امنیتی مبتنی-بر-هوش مصنوعی قابلیتهای فایروال سنتی را با شناسایی تهدید پیشگیرانه در برابر تهدیدات در حال تکامل از جمله یادگیری ماشین تکمیل میکنند.
این کار حجم کاری تیم های امنیتی را کاهش می دهد، کارایی امنیتی و تخصیص منابع را بهبود می بخشد و مدیریت امنیتی را برای تصمیم گیری بهتر مساعد می کند.یادگیری ماشین می تواند حجم وسیعی از داده ها را برای شناسایی الگوهای غیرعادی که ممکن است نشان دهنده فعالیت مخرب باشد را تجزیه و تحلیل کند. این امر فایروال های نسل بعدی را قادر میسازد تا سیاستهای امنیتی را بر اساس تحلیل ترافیک شبکه بلادرنگ تطبیق دهد. با تضمین اعمال اقدامات امنیتی مرتبط و موثر، خطر حملات سایبری کاهش می یابد.
عملکرد حفاظت از تهدید
این عملکرد اندازه گیری میزان عملکرد یک فایروال های نسل بعدی در حین اجرای کامل حفاظت از تهدید، از جمله فایروال، جلوگیری از نفوذ، آنتی ویروس و کنترل اپلیکیشن است. برای یک فایروال های نسل بعدی حیاتی است که کارایی بالای خود را زمانی که محافظت کامل از تهدید روشن است حفظ کند.بسیاری از ارائه دهندگان فایروال های نسل بعدی در مورد نحوه ارائه ادعاهای عملکرد محافظت از تهدید خود مبهم هستند. ادعاهای عملکرد مستند باید به دقت مورد بررسی قرار گیرند تا اطمینان حاصل شود که آنها تست تحت بار را منعکس می کنند و حفاظت از تهدید به طور کامل درگیر شده است.
مدیریت یکپارچه
رابط مدیریت جایی است که بسیاری از معماران امنیتی در فرآیند انتخاب خود با مشکل مواجه می شوند. ممکن است توجه دقیقی به رابط کاربری و عملکرد سیستم مدیریت شده باشد، اما اگر به فایروال های نسل بعدی محدود شود، تیمهای امنیتی برای ارزیابی آسیبپذیریها و پاسخ به تهدیدات باید بین داشبوردهای متعدد دائم در جابجا باشند.دید و کنترل رمز گذاری شده تنها در صورتی امکان پذیر است که فایروال های نسل بعدی بخشی از یک معماری امنیتی گسترده و یکپارچه باشد، که از طریق آن بتواند اطلاعات تهدید را با سایر دستگاه های شبکه به اشتراک بگذارد و اطلاعات تهدید را به طور خودکار دریافت کند. مدیریت یکپارچه از نقطه نظر امنیتی موثرتر است و از نظر عملیاتی کارآمدتر است و زمان اداری و هزینه های آموزشی را کاهش می دهد.
اطمینان از یک استراتژی امنیتی گسترده تر
نیروی کار ترکیبی برای همیشه چشم انداز امنیت سایبری را تغییر داده است. علاوه بر این، سازمانها دفاتری را توزیع کردهاند/تاسیس کرده اند که به اتصالات WAN اضافی وابسته هستند و اینکه سازمانها هم اکنون به راهکارهای امنیتی اضافی مانند SD-WAN، Zero Trust Network Access (ZTNA) و Secure Access Service Edge (SASE) نیاز دارند.بسیاری از تامین کنندگان NFGW دارای ویژگی های افزودنی SD-WAN، SASE و ZTNA هستند تا به سازمان های دارای دفاتر شعبه اجازه ایجاد شبکه هایی با دسترس زیاد و کارایی بالا را بدهند. با این حال، این پیشنهادات ایده آل نیستند. به دنبال تامین کننده ای باشید که قابلیتهای کاملاً یکپارچه SD-WAN، SASE، و ZTNA را در یک فایروال های نسل بعدی ارائه میکند که به تجمیع محصولات نقطهای آنها و اعمال کنترل متمرکز کمک میکند. این امر هزینه های کلی سرمایه گذاری را کاهش می دهد و در عین حال شکاف های امنیتی را از بین می برد.
ملاحظات قیمت/عملکرد و سایر ملاحظات عملیاتی
برخی از تامین کنندگان با افزایش اندازه، عملکرد خود را افزایش داده در نتیجه قیمت فایروال های نسل بعدی خود را افزایش می دهند.و این ممکن است با روندهای سازمانی به سمت کاهش ردپای فناوری هماهنگ نباشد. به دنبال فایروال های نسل بعدی باشید که عملکرد مورد نیاز را در فشردهترین شکل ظاهر ارائه میدهد. این نه تنها هزینه کل مالکیت (TCO) را کاهش می دهد، بلکه باعث صرفه جویی در فضا و کاهش مصرف انرژی می شود -که هر دو هدف برای شرکت های آگاه به محیط زیست مهم هستند. هزینه های نگهداری و پشتیبانی فایروال های نسل بعدی نیز باید در هزینه کل مالکیت (TCO) لحاظ شود. همانند پیشنهاد یک تامین کننده با سرمایه گذاری عمیق در تحقیق و طراحی عالی است، فناوری بالغ نیز از این حیث دارای برتری است،. صاحبان فایروال های نسل بعدی هایی که در این دسته قرار می گیرند می توانند انتظار پیاده سازی نرم تر و تماس های پشتیبانی کمتری داشته باشند.هنگام بررسی سخت افزار فایروال های نسل بعدی، به توان مازاد و پشتیبانی از رابط های شبکه 40 گیگابیتی و 100 گیگابایتی توجه کنید. اینها از انعطاف پذیری پشتیبانی می کنند و مهاجرت به شبکه های با ظرفیت بالاتر را فراهم می آورند.
اعتبارسنجی شخص ثالث مستقل
اگرچه امنیت شبکه یک صنعت به سرعت در حال توسعه است، هیچ شرکتی نمی تواند خطر نوآوری های امنیتی آزموده نشده را تحمل کند. معماران نباید تنها بر ادعاهای فروشنده تکیه کنند، بلکه به دنبال ارزیابی شخص ثالث از مراکز آزمایشی معتبر مانند CyberRatings.org باشند.
موارد استفاده از فایروال
هنگام انتخاب فایروال، موارد استفاده را در نظر بگیرید. آیا یک شعبه اداری یا خودپرداز، یک مرکز داده و یا دفتر مرکزی خود را در محوطه دانشگاه ایمن می کنید؟ آیا باید از شبکه خود با دسترسی کار-از-هر-جا برای کاربران دورکاری محافظت کنید؟ آیا کاربران شما نیازمند دسترسی به اپلیکیشن هایی در چندین ابر هستند؟ آیا برای محافظت از دارایی ها به تقسیم بندی شبکه نیاز دارید؟
شعبه: از دفاتر کوچک یا دستگاه های خودپرداز با امنیت AI/ML و همگرایی با SD-WAN ایمن محافظت کنید. فایروال ها با محافظت از مکان های شعب در برابر دسترسی غیرمجاز، ترافیک مخرب و تهدیدات سایبری با استفاده از عملیات شبکه ایمن، یکپارچگی داده ها و پیروی از سیاست های امنیتی، اولین خط دفاعی را ارائه می دهند.
محوطه: با توانایی مدیریت اپلیکیشن ها، کاربران، دستگاهها و دسترسی از یک داشبورد، دید و محافظت از دفتر مرکزی شرکت را به دست آورید. فایروال ها به شبکه های دانشگاهی دفاع چند لایه ای در برابر تهدیدات سایبری ارائه می کنند، عملیات شبکه ایمن را تضمین می کنند و امکان انطباق با سیاست های امنیتی را فراهم می کنند.
مرکز داده: امنیت فرامقیاس را با حفاظت هماهنگ و مستمر، رابطهای توانمند و رمزگشایی که برای هر محیطی قابل گسترش است، ایجاد کنید. فایروال ها به عنوان یک سپر امنیتی پیچیده برای کنترل جریان ترافیک شبکه، شناسایی و کاهش تهدیدات، اجرای سیاست های امنیتی،و همچنین جهت حفاظت از زیرساخت های مهم فناوری اطلاعات و داده های حساس عمل می کنند.
تقسیم بندی: از دارایی های خود با تقسیم بندی های کلان و خرد توانمند محافظت کنید. فایروالها با تقسیمبندی شبکه برای جداسازی تهدیدات بالقوه، ایجاد مناطق امن و گسترش در صورت نیاز، نیازهای خاص محیطهای شبکه بزرگتر و پیچیدهتر را برآورده میکنند.
MultiCloud: حفاظت از ابر عمومی و خصوصی را با اتوماسیون دارای مدیریت آسان از طریق یک کنسول ادغام کنید. فایروال ها محیط های کار از راه دور ایمن را برای محافظت از داده های حساس ذخیره شده یا قابل دسترسی از راه دور با محافظت از نقاط دسترسی، کاهش تهدیدات سایبری و کنترل ترافیک شبکه با مدیریت متمرکز ایجاد می کنند
از راه دور: حفاظت را با شبکه های همگرا و خدمات امنیتی گسترش دهید. فایروال-به-عنوان-سرویس، جزئی از معماری بومی ابری لبه سرویس دسترسی ایمن (SASE) امنیت را در محیطهای کاری ترکیبی گسترش میدهد تا از دادهها و اپلیکیشن ها با مدیریت متمرکز و حفاظت از تهدیدات پیشرفته محافظت کند.
چگونه Fortinet می تواند کمک کند؟
Fortinet شبکه ایمن منسجم و یکپارچه را در تمام لبه های توزیع شده با کمترین تأثیر عملکرد ارائه می دهد که امروزه برای پشتیبانی از کار ترکیبی و خدمات اپلیکیشن ابری بسیار مهم است. با ادغام زیرساخت شبکه با معماری امنیتی، یک شبکه قادر است بدون به خطر انداختن عملیات امنیتی، گسترش و تغییر کند. همگرایی امنیت شبکه مبتنی-بر-هوش مصنوعی/یادگیری ماشین و شبکههای سازمانی، حفاظت از تهدیدات و تجربه کاربری برتر را در محیطهای شبکه مانند شعبه، محوطه دانشگاه، مرکز داده و کاربران از راه دور ارائه میدهد.
راهکارهای شبکه امن Fortinet شامل فناوریهایی مانند SD-WAN است که با ZTNA، NGFW، WLAN و SASE یکپارچه شدهاند تا امنیت و اتصال جامع شبکه را فراهم کنند. FortiGate NGFW ها از هر لبه در هر مقیاسی با یک معماری شبکه ایمن محافظت می کند که عملکرد را بهینه می کند از جمله:
امنیت قدرتمند و همگرایی شبکه. خدمات شبکه ایمن یکپارچه مانند رمزگشایی SD-WAN، ZTNA و SSL گنجانده شده است – بدون نیاز به مجوز اضافی.
نسبت بسیار عالی قیمت و عملکرد. معماری سفارشی ASICفورتینت از کمترین توان برای ارائه بالاترین ROI با پشتیبانی از مقیاس فوق العاده و تأخیر بسیار کم برای بهترین تجربه کاربری استفاده می کند.
حفاظت از تهدیدات مبتنی بر هوش مصنوعی از آزمایشگاه FortiGuard سرویسهای امنیتی یکپارچه مبتنی بر هوش مصنوعی/یادگیری ماشین تهدیدات پیشرفته را متوقف میکنند، ناهنجاریها را کشف میکنند و از اختلالات تجاری با اطلاعات تهدید در لحظه جلوگیری میکنند.
مدیریت مرکزی و واحد، FortiOS تمام فایروال های شبکه پراکنده را برای سازگاری در دستگاه های سخت افزاری، ابر، ماشین مجازی و FWaaS نیرو می دهد. و این کارایی عملیاتی را افزایش می دهد و پیچیدگی مدیریت چندین محصولی را از بین می برد. FortiManager (مدیریت) یکپارچه برای دید و کنترل دقیق فراهم می کند.
خدمات امنیتی مبتنی بر هوش مصنوعی
خدمات امنیتی مبتنی بر هوش مصنوعی FortiGuard مجموعه ای جامع از قابلیت های امنیتی را برای تکمیل کاربری و معماری امنیتی را به FortiGate NGFW شما ارائه می دهد. این سرویسهای یکپارچه AI/ML ،اطلاعات تهدید در لحظه را برای محافظت پیشگیرانه از تهدید ارائه میکنند، از جمله:
حفاظت از تهدیدات پیشرفته با خدمات جلوگیری از نفوذ برای امنیت شبکه و فایل
حفاظت یکپارچه از تهدید با فیلترینگ وب و امنیت DNS
حفاظت سازمانی برای SaaS، امنیت داده و حفاظت اینلاین مبتنی بر هوش مصنوعی در برابر تهدیدات روز صفر
سرویسهای امنیتی مبتنی بر هوش مصنوعی که متناسب با سطح حمله طراحی شدهاند، از محتوای اپلیکیشن، دستگاهها، شبکه و وب محافظت میکنند و در عین حال تیمهای NOC و SOC را با قابلیتهایی برای شناسایی سریعتر، مهار و پاسخ به حملات قدرتمند میکنند.
خدمات امنیتی فورتی گارد
فایروال های بومی ابری FortiGate به عنوان یک سرویس
فایروال بومی ابری FortiGate (FortiGate CNF) بهعنوان یک سرویس از بارهای کاری ابری AWS و Azure شما در برابر بدافزارها، نقضهای دادهها و باتنتها با مسدود کردن ارتباطات ترافیکی خطرناک محافظت میکند و مطابقت با سیاستهای جغرافیایی خاص را اعمال میکند و ترافیک به/از کشورهای مشخص شده را مسدود میکند .Fortinet CNF با موارد زیر شروع می شود:
محافظت پیشرفته شبکه: فورتی گیت CNF با مسدود کردن Geo-IP، فیلترینگ پیشرفته، و محافظت از تهدید قوی، دید جامع و امنیت پیشرفته را ارائه می دهد.
مدیریت امنیت کارآمد: با قابلیت تجمیع امنیت از تمام VPC ها و حساب ها در یک منطقه AWS در یک FortiGate CNF واحد، امنیت یکپارچه می شود و یک سیاست واحد می تواند برای همه منابع انتخاب شده اعمال شود.
هزینههای کمتر: با قیمتهای منعطف پرداخت-بر-اساس میزان-استفاده یا اشتراک، و بدون زیرساخت نرمافزار امنیتی برای ساخت، استقرار و بهرهبرداری، سازمانها فقط به ازای عملکردهای امنیتی که استفاده میکنند،هزینه پرداخت می کنند.
FortiGate VM – فایروال های مجازی نسل بعدی
FortiGate VM (ماشین مجازی) حفاظت از تهدیدات پیشرفته مبتنی بر هوش مصنوعی را در ابرها و مراکز داده ارائه می دهد FortiGate VM .شرکت ها را در برابر طیف گسترده ای از تهدیدات شبکه ایمن می کند و همچنین برای SMB هایی که نیاز به محافظت از استقرار ابر با امنیت شبکه در سطح سازمانی دارند ایده آل است. FortiGate VM بر روی FortiOS اجرا میشود، و بمانند لوازم سختافزاری FortiGate، فایروالهای بومی ابری و FortiSASE FWaaS عمل می کند و سیاستهای امنیتی منسجمی را در میان ابرهای خصوصی، عمومی و مخابراتی امکانپذیر میسازد.
FortiManager – نرم افزار مدیریت شبکه FortiGate
FortiManager مدیریت مرکزی، دید و کنترل همه شکل های ظاهری FortiGate و موارد استفاده از شبکه را در کل اکوسیستم شبکه مبتنی بر FortiOS فراهم می کند. این امر مدیریت شبکه فایروال و امنیت را در سراسر استقرار FortiGate هم در محل و هم در فضای ابری ساده می کند. این ادغام اجرای مداوم سیاست های امنیتی یکپارچه را در سراسر شبکه شما تضمین می کند و عملکرد را بهینه می سازد.
تجربه مدیریت “متمرکز” FortiManager دید شبکه بی نظیری را به تیم های امنیتی ارائه می دهد که شامل اتصال، استفاده از منابع، تنظیمات دستگاه، وضعیت خط مشی و هشدارها می شود.
FortiAnalyzer -ابزار جمع آوری و گزارش لاگ فایروال
FortiAnalyzerیک دید امنیتی یکپارچه را در سراسر دستگاههای Fortinet از طریق ثبت متمرکز، تجزیه و تحلیل و اتوماسیون گردش های کاری پاسخ به حوادث امنیتی فراهم میکند.
سخن پایانی
در این مطلب انواع فایروال ها، ویژگی ها، مزایا و معایب و… به صورت جامع و کامل توضیح داده شد. شرکت آذران ایمن داریا، وارد کننده معتبر دستگاه های امنیت شبکه است و بهترین خدمات فایروال های Fortinetو Cisco، که محصولات اورجینال هستند، به همراه ضمانت و با مناسب ترین قیمت، به شما مشتریان ارائه می دهد. برای دریافت مشاوره رایگان و خرید فایروال های مناسب با نیازتان می توانید با پشتیبانی ما 0416226تماس بگیرید.
فایروال (Firewall ) یک دستگاه امنیتی در شبکه های کامپیوتری است که ترافیک ورودی و خروجی شبکه را نظارت، کنترل و فیلتر میکند.اساس کار فایروال ها قوانین امنیتی هستند که از پیش طراحی می شوند. کارکرد اصلی یک فایروال در شبکه ایجاد مانعی بین شبکه داخلی شرکت و شبکه های خارج از آن است.
فایروال ها هم به صورت سخت افزاری و هم نرم افزاری ارائه می شوند؛ پکِت های داده را بررسی می کنند و بر اساس مجموعه ای از قوانین، اجازه عبور پکِت به داخل شبکه را تایید می کنند یا آن را مسدود می کنند. قوانین تعیین مجاز یا غیر مجاز بودن پکِت ها بستگی به الزامات داخلی سازمان ها دارد و بر اساس معیارهای مختلفی نظیر آدرس آی پی مبدا و مقصد پکِت، شماره پورت، و نوع پروتکل کانفیگ می شوند.
فایروال فورتی گیت
فورتی گیت(FortiGate)نوعی فایروال نسل بعدی است که توسط امنیت سایبری فناوری اطلاعات شرکت Fortinet تولید می شود، و محافظت کامل از تهدید را برای انواع کسب و کارهای بزرگ و کوچک تامین می کند. فایروال FortiGate با استفاده از پردازندههای امنیتی هدفمند(تولید شرکت فورتی نت) و اطلاعات تهدید توسط فورتی گارد (گروهی از دانشمندان امنیتی فورتی نت) عملکرد و محافظتی بینظیر ارائه می کند و در عین حال شبکه شما را ساده میکند.
فورتی نت انواع مدل های فایروال فورتی گیت از سری اولیه FortiGate-20 برای دفاتر کوچک گرفته تا سری FortiGate- 6500F برای شرکت های بزرگ را ارائه می کنند.
به طور خلاصه، فایروال فورتی گیت دادههایی که به شبکه شما جریان مییابد را بررسی میکند و ورود آن ها به شبکه شرکت را در صورت ایمن بودن تایید می کند.
فایروال های با قابلیت های پایین تر معمولاً داده ها را با اطلاعاتی مانند مکان و منبع آن بررسی می کنند. سپس این اطلاعات با مجموعه ای از مجوزها ارزیابی می شوند تا تصمیم گیری شود که آیا می توانند وارد شبکه شوند یا نه.
فایروال فورتی گیت در خط مقدم دفاع در برابر تهدیدات امنیتی قرار می گیرد؛ با این حال، با پیچیده تر شدن جرایم سایبری، یک فایروال به تنهایی قادر به دفاع جامع در برابر تهدیدات امنیت سایبری بی شمار نخواهد بود. تخمین زده می شود که 80 درصد از ترافیک کسبوکار رمزگذاری میشود و 50 درصد از حملات در ترافیک رمزگذاری شده مخفی می شوند.
فایروالهای فورتیگیت با پردازندههای امنیتی هدفمند در کنار تشخیص تهدید برتر فورتیگارد، حفاظت پیشرفتهای را حتی در برابر ترافیک رمزگذاریشده برای کسبوکار شما فراهم میکنند.
فایروال های نسل آینده فورتی گیت
فایروالهای نسل بعدی فورتیگیت (NGFW) از دادهها، داراییها و کاربران در محیطهای ترکیبی امروزی محافظت میکنند. NGFW های فورتی گیت بر روی پردازنده های امنیتی فورتی نت ساخته شده اند و عملکرد امنیت و شبکه را تسریع می بخشد تا به طور موثر حجم رو به رشد ترافیک غنی از داده و اپلیکیشن های مبتنی-بر-ابر را ایمن کند.
NGFW های فورتی گیت توسط خدمات امنیتی مجهز به هوش مصنوعی فورتی گارد پشتیبانی می شوند و به شما در جلوگیری از حملات سایبری کمک می کنند و خطرات امنیتی را با محافظت مداوم و پاسخ در لحظه، حتی در برابر جدیدترین و پیچیده ترین تهدیدها کاهش می دهد.
برخی از ویژگی هایی که توسط فایروال های فورتی گیت ارائه می شود:
حفاظت از تهدید با عملکرد بالا حفاظت از تهدید (فیلتر کردن وب، آنتی ویروس و کنترل اپلیکیشن)، امنیت سایبری کسب و کار شما در برابر تهدیداتی مانند بدافزار و مهندسی اجتماعی را تضمین می کند.
حفاظت از اپلیکیشن با تقسیم بندی بسیار مقیاس پذیر و تأخیر بسیار کم، از بخش های مختلف شبکه محافظت می کند.
ارزیابی خودکار ریسک با خودکار سازی گردش کار و داشتن ویژگیهای بازرسی بار را از دوش بخش IT برمیدارد.
رتبهبندیهای امنیتی با رتبهبندی امنیتی ارائهشده توسط فورتی گیت، بهترین شیوه برای اقدامات امنیتی اتخاذ می شود.
اطلاعات تهدید به طور مستقل و مداوم محافظت از حملات شناخته شده و ناشناخته را تضمین می کند.
مدیریت امنیت در سطح سازمانی امکان مدیریت دارایی های امنیتی را بدون توجه به مکان فراهم خواهد آورد.
یکپارچه سازی پارچه امنیتی با اشتراک گذاری تهدیدات در کل زیرساخت امنیتی فناوری اطلاعات، حفاظت سریع و خودکار را ارائه می دهد.
انواع فایروالهای فورتی گیت
فورتی نت مدل های مختلفی را برای برآورده کردن تمام نیازهای امنیتی انواع کسب و کارها ارائه می دهد. این دسته بندی بر اساس مقیاس و اندازه شرکت ها می تواند در 4 نوع متفاوت باشد.
Entry Level
ایننوعفایروال ها برای شرکت های کوچک تا حداکثر 50 کاربر ارائه شده اند؛ با توان پردازشی نسبتا پایین دارای قیمت های مقرون به صرفه هستند. گاه از آنها به عنوان SOHO (Small Office Home Office) نیز یاد می شود. این نوع فایروال ها تا سری 99 را در بر می گیرند.
Mid-Range
فایروالمیان رده جهت استفاده در سازمان و شرکت های متوسط ارائه شده اند و حداکثر تعداد 700 کاربر را پشتیبانی می کنند. این مدل ها تا سری 999 را در بر می گیرند.
High-End
این نوع فایروال ها جهت استفاده در سازمان های بزرگ و شرکت های ارائه دهنده خدمات اینترنتی و مراکز داده طراحی شده اند؛ با پشتیبانی از پردازنده های SPU، دارای توان عملیاتی بسیار بالا هستند و امکان برقراری تا 10 میلیون ارتباط همزمان را فراهم می کند.
Ultra High-End
فایروالهای نسل بعدی فورتیگیت بهترین ابزارهای امنیتی شبکه در بخش خود هستند. با مدیریت فوق العاده ساده، این دستگاه های مقرون به صرفه، امنیت هوشمند و عملکردهای شبکه ای را در برابر حملات سایبری به طور موثر برای شما ارائه می کنند؛ از پردازنده های امنیتی اختصاصی SoC استفاده می کنند و ویژگی هایی مانند IPsec VPN، حفاظت از تهدید و بازرسی SSL با عملکرد عالی را ارائه می دهند.
قابلیتهای SD-WAN یکپارچه این فایروال ها برای شعب و دفاتر شعبه ایدهآل است؛ ترافیک به صورت داینمک در چندین سایت برای انتقال موفق ابری و تحول دیجیتال توزیع میشود. با افزایش بهره وری، خواهید توانست خطوط MPLS گران قیمت را با دسترسی مستقیم به اینترنت از طریق اپلیکیشن های SaaS جایگزین کنید.
لایسنس فورتی گیت
لایسنس های فورتی گارد در انواع مختلفی عرضه می شوند که هر مشتری بنا به نیازها، و سطح حمله سازمانی خود یکی از موارد را تهیه می کند. پرکاربرد ترین ها از این قرار هستند: UTP، ATP، Enterprise Protection و 360 Protection؛ سرویس های موجود در هر کدام به صورت مختصر در زیر آورده شده است.
لایسنس ATP
لایسنس (Advanced Threat Protection) ATP جهت افزایش امنیت فایل و شبکه ارائه می شود و پایه ای ترین سرویس های فورتی گارد را پشتیبانی می کنند و ویژگی هایی از قبیل IPS (برای نظارت بر ترافیک شبکه و آنالیز محتوای مخرب)، ضدبدافزار (برای دفاع در لحظه در مقابل تمامی تهدیدات) و کنترل اپلیکیشن (برای بهبود انطباق امنیتی و دید اپلیکیشن لحظه ای) را در می گیرند.
لایسنس UTP
لایسنس(Unified threat Protection)UTPجهت افزایش امنیت وب یا DNS ارائه داده می شود؛ خدماتی نظیر فیلترینگ یو آر ال (که تهدیدات مبتنی-بر-وب را بازرسی و سایت ها و محتوای مخرب را مسدود می کند)، اعتبار آی پی و آنتی باتنت (برای جلوگیری از ارتباطات باتنت، مسدود کردن حملات DDoS) و امنیتDNS (جهت دفاع در برابر حملات DNS، رمزگذاری ترافیک DNS جهت مقابله با حملات و رمزگذاری ترافیک DNS برای اینکه حریم خصوصی کاربری حفظ شود) را شامل می شود.
لایسنس Enterprise Protection
لایسنس Enterprise Protection محافظت روز-صفر (که بر روی همه فایروال های نسل جدید در دسترس است و شامل خدماتی نظیر جلوگیری اینلاین از بدافزار است) و همچنین امنیت دیتا و SaaS (که شامل دی ال پی (DLP) شبکه است که دید و محافظت داده در شبکه ها را تضمین میکند) را ارائه می دهد.
لایسنس 360 Protection
لایسنس 360 Protection جامع ترین نوع لایسنس است که خدمات عملیاتی را از طریق مدیریت و آنالیز یکپارچه، در-لحظه و ابری ارائه می کند. این لایسنس سه مورد کلیدی را در نسل جدید فایروال ها، SD-WAN و سایر پروژه های امنیت شبکه برای مشتری ها فعال می کند.
سرویسهای امنیتی فورتی گیت
در اینجا چند نمونه از سرویسهای امنیتی (ویژگی های لایسنس)های ارائه شده توسط فورتی نت برای فایروال های FortiGate بررسی می شود.
قرارداد FortiCare 24×7: این ویژگی شامل پشتیبانی فنی شبانه روزی است. همچنین شامل سرویس جایگزینی پیشرفته برای خرابی های سخت افزاری است.
حفاظت از تهدیدات پیشرفته: این سرویس Fortinet Security Fabric را قادر می سازد تا از شناسایی یکپارچه تهدیدات پیشرفته برای پاسخ و اصلاح خودکار استفاده کند.
مدیریت و آنالیز FortiCloud: این اشتراک به پلتفرم مدیریت ابری فورتی نت برای استقرار، راهاندازی و مدیریت ساده دستگاهها دسترسی میدهد.
محافظت از بدافزار پیشرفته فورتیگارد: این ویژگی ترکیبی از آنتی ویروس، بدافزار موبایل و سرویس ابری FortiSandbox است.
تهدیدات امنیتی فناوری اطلاعات به طور مداوم در حال تکامل هستند و کسب و کار شما نیز باید همگام با آنها تکامل یابد. از آنجایی که حرکت ما به سوی محیط های کسب و کاری است که بیش از هر زمان دیگری درهم تنیده تر هستند، یک نقض برای ایجاد عواقب جدی برای سازمان شما کافی خواهد بود.
فایروال فورتی گیت می تواند به شما و کسب و کارتان آرامش خاطر دهد که کسب و کارتان در برابر آخرین تهدیدات محافظت می شود. جهت خرید فایروال های فورتی گیت و همچنین مشاوره در مورد راه کارهای امنیتی شرکت یا سازمان خود با کارشناسان ما در ارتباط باشید.
قیمت فورتی گیت
در صورت داشتن هرگونه سوالی در مورد فایروال های فورتی گیت مبنی بر خرید یا پشتیبانی فایروالهای فورتی گیت، کارشناسان ما در شرکت داریا همیشه در خدمت شما هستند. همین امروز با ما تماس بگیرید تا در اسرع وقت به مشکلات و نیازهای امنیتی شبکه رسیدگی کنیم.
ما یک شرکت فعال در زمینه تجهیزات امنیت شبکه هستیم که در ارائه و پشتیبانی محصولات فورتی نت تخصص داریم. کارشناسان مجرب ما در بخش های فروش و فنی بهترین مشاوران برای شما در خرید محصولات متنوع فایروال های فورتی گیت و همچنین دریافت خدمات فنی بموقع خواهند بود.
سخن پایانی
در این مقاله فایروالهای فورتی گیتساخت شرکت فورتی نت مورد بررسی قرار گرفتند و عنوان شد که ویژگیهایی نظیر امنیت پیشرفته، کارایی بالا و مدیریت آسان از جمله نقاط قوت این محصولات هستند که آنها را به بهترین گزینه برای سازمانهایی تبدیل میکند که به دنبال محافظت از شبکههای خود در برابر تهدیدات سایبری هستند.
سوالات متداول
فایروال فورتی گیت چیست؟
فورتی گیتفناوری پیشرفته فایروال را از شرکت فورتی نت ارائه میکند، که برای تامین امنیت کسب و کارها با هر نوع و اندازه ای در برابر تهدیدات مخرب طراحی شده است. برای تضمین عملکرد قوی، حفاظت کامل و سادهسازی شبکه از پردازندههای امنیتی چند لایه و هوش تهدید استفاده میکند.
فایروال فورتی گیت در برابر چه چیزی محافظت می کند؟
تهدیدهای متعددی وجود دارد که فایروال FortiGate می تواند از کسب و کار شما در برابر آن ها محافظت کند، از جمله نرم افزارهای جاسوسی، بدافزار، حملات فارمینگ، فیشینگ، نفوذ ایمیل، ویروس ها، حملات شبکه ترکیبی و شبکه های همتا به همتا.
آیا فورتی گیت همان فورتی نت است؟
فورتیگیتیک خط تولید دستگاه های فایروال است که توسط فورتی نت ساخته می شود، در حالی که فورتی نت شرکتی است که آنها را تولید و به فروش می رساند.
چگونه فورتی گیت بخرم؟
برای هر گونه سؤال یا خرید فایروال فورتی گیت می توانید با شماره 0416224یا از طریق ایمیل در sales@darianet.com با ما تماس بگیرید.
فایروال ها راه طولانی ای را از آغاز خود در ارزیابی ترافیک شبکه که تنها بر اساس کاربرد ظاهرشان بود، طی کرده اند؛ فایروال های نسل بعدی امروزی که به آن ها NGFWs نیز می گویند، وظیفه محافظت از تمام حوزه های شبکه سازمانی را دارند و همچنین می توانند اپلیکیشن های لایه ۷ را فیلتر کرده، پیوست ها و لینک های آسیب زننده و مخرب را بلاک کرده، تهدیدات و خطرات شناخته شده و آسیب پذیری های دستگاه ها و سیستم ها را شناسایی کرده، اصلاحیه ها را اعمال کرده، از حملات سایبری مانند فیشینگ و DDoS جلوگیری کرده و فیلتر وب را برای اینترنت مستقیم فراهم سازند.
چه آیندهای برای فایروالهای شبکه، پیشبینی شده است؟
باید بدانید که فایروال های نسل بعدی (NGFWs) فعلا به طور کامل تکامل نیافته اند ولی پیش بینی های بسیاری از آینده آن ها توسط کارشناسان و متخصصان ارائه شده است که قصد داریم در این مطلب به آن موارد بپردازیم؛ با ما همراه باشید تا به شش پیش بینی مهم که برای آینده فایروال ها مطرح شده است را بررسی کنیم.
اهمیت همگرایی بین شبکه و امنیت بیشتر خواهد شد
همگرایی مسئله مهمی در رابطه با کاهش پیچیدگی امنیت سایبری به حساب می آید زیرا که شبکه و زیرساخت امنیتی سایبری آن را در یک لایه یکسان و واحد قرار می دهد؛ جالب است بدانید که فورتی نت پیش بینی کرده است ادغام و همگرایی شبکه و امنیت، به حوزه های بیشتری وسعت و گسترش خواهد یافت و امروزه، این همگرایی با SASE (Secure Access Service Edge) اتفاق میافتد به طوری که امنیت و شبکه ارائه شده توسط سرویس های ابر، SD-WAN امن، دسترسی به شبکه با اعتماد صفر (ZTNA)، کنترل دسترسی شبکه (NAC)، نقاط دسترسی ایمن و سوئیچهای امن را به یک سرویس همگرا تبدیل می کند.
باید توجه داشته باشید که همگرایی در شرایط و قالب های مختلف و متنوعی اتفاق می افتد و در حال حاضر، این همگرایی های امنیتی در دستگاه ها و سیستم ها، ماشین های مجازی، سرویس های ارائه شده توسط ابر و کانتینر ها صورت گرفته و به دلیل استفاده شدن از یک سیستم عامل واحد، منجر به یکپارچه سازی و اتوماسیون شده است؛ بدون توجه به مکان استقرار و توزیع کاربران و اپلیکیشن ها، کارایی عملیاتی و ثبات امنیتی بهبود سازی می شود و ادغام راهکار ها و تکنولوژی های مختلف و متنوع امنیتی، به ان ها اجازه می دهد تا به صورت اشتراکی و یکپارچه عمل کنند.
همچنین جالب است بدانید که اتوماسیون، برای ادغام راهکار های مختلف امنیتی از هوش داخلی استفاده کرده و با ایجاد هماهنگی بین همه منابع موجود و در دسترس، خطرات و تهدیدات سایبری را فعالانه و اتوماتیک تشخیص داده و مناسب ترین و سریع ترین واکنش را نسبت به حادثه پیش آمده انتخاب می کند.
تهدیدات سایبری، مخربتر خواهند شد
همان طور که میدانید، امروزه تهدیدات و خطرات سایبری، با سرعت بالایی در حال رشد و گسترش هستند و این رشد، هم از لحاظ حجم و هم از لحاظ پیچیدگی صورت می گیرد که منجر به افزایش تقاضا ها و درخواست ها برای افزایش سطوح اتوماسیون و راهکار هایی می شود که از هوش مصنوعی (Artificial intelligence) و یادگیری ماشینی (Machine learning) استفاده می کنند.
جرایم سایبری با یک اکوسیستم تجاری پیچیده و سازمان یافته که شامل Ransomware-as-a-a-service (RaaS) وcybercrime-as-a-a-service (CaaS) است، صورت می گیرد و بسیار برای هکر ها و کلاهبرداران سایبری سودآور بوده و همچنین این مجرمان سایبری، انواع و سطوح مختلفی از اخاذی را به اهداف و عملیات شرورانه خود اضافه کرده اند تا قربانیان را مجبور کنند و سپس مبلغ های بسیار بالایی را دریافت کنند؛ این عملیات سطح بالا، شامل رمزگذاری اطلاعات و داده ها که معمولا با تهدید افشای عمومی آن ها همراه است اتفاق می افتد و حتی ممکن است ارتباط مستقیم با مشتریان یا سهامداران قربانی برقرار شود تا فشار بیشتری بر قربانی اعمال شده و حتما پرداخت را انجام دهد.
بر اساس گزارش تهدیدات Fortinet 2H 2022 پیشبینی می شود که رشد CaaS به معنای حجم بالایی از حملات پیچیده تر و متنوع تر برای تیم های امنیتی خواهد بود و نیاز به دفاعیه های قدرتمندتر نیز توسط تیم های IT و امنیتی افزایش خواهد یافت؛ همچنین در همان نظرسنجی اخیر، مشخص شد که 91 درصد از رهبران جهانی معتقد هستند که یک فاجعه جرایم سایبری در راه است و کمبود مهارت های امنیت سایبری همچنان ادامه داشته و بیش از یک سوم نقش ها تکمیل نشده است.
متقاضیان hybrid work همچنان بیشتر خواهد شد
کار های از راه دور و ترکیبی همچنان در حال رشد و افزایش هستند و مجرمان سایبری بیشتر و بیشتر این سطح از حمله ی در حال گسترش را مورد هدف قرار می دهند؛ به گفته گارتنر، تا پایان سال 2025، 48 درصد از کارکنان دانش جهانی ترکیبی به طور کامل از راه دور خواهند بود و در حال حاضر کار ترکیبی، دارای یک جریان اصلی است که سازمان ها بایستی با استفاده از راهکار هایی که قابل پیروی هستند و بدون محدودیت جغرافیایی بتوان آن ها را فعال کرد و از کاربران محافظت کرد، استفاده کنند که یکی از این راهکار ها، رویکرد “کار از هر کجا” (WFA) برای امنیت سایبری است.
پیش بینی می شود با گذر زمان، رویکرد جهانی دسترسی به شبکه صفر-اعتماد (ZTNA) با خطمشی، زمینه و SASE یکپارچه که شامل امنیت NGFW داخلی و امنیت ارائه شده ابر می باشد، اهمیت بیشتری پیدا خواهد کرد و ماندگاری کارمندان از راه دور را نیازمند یک کنسول مدیریتی یکپارچه برای امنیت داخلی، ابری و از راه دور قرار می دهد.
مدرنسازیِ شبکهها، گستردهتر خواهد شد
نوسازی های شبکه ای همچنان ادامه خواهند داشت زیرا سازمان ها و شرکت ها برای برآورده کردن الزامات جدید تلاش می کنند و برای مثال، 5G در حال حاضر، در موقعیت های بیشتری مانند کارخانه ها و عملیات هواپیماهای بدون سرنشین مورد استفاده قرار می گیرد و برای ارائه تجربه کاربری بهتر، سازمان ها، سرمایه گذاری های بیشتری در تکنولوژی های شبکه مدرن مانند SD-WAN و 5G خواهند کرد تا دسترسی سریع تری به شبکههای محلی LAN فراهم کرده و دسترسی مستقیم به اینترنت و اپلیکیشن های چند ابری SaaS (LAN/WLAN) را نیز ممکن سازند.
باید توجه داشته باشید که موضوع امنیت نباید به عنوان یک فکر یا ایده در نظر گرفته شود زیرا راهکار های امنیتی که به خوبی با یکدیگر یا با شبکه زیربنایی ادغام نمی شوند، اغلب منجر به خطرات امنیتی و شکاف ها و رخنه هایی می شوند که سطح حمله را گسترش می دهد؛ عملیات تیم IT به یک رویکرد مبتنی بر اتوماسیون نیاز دارد که عملیات را ساده کرده و نظارت دیجیتالی کاربران، شبکه ها، دستگاه ها و اپلیکیشن ها را برای تشخیص ناهنجاری ها ممکن میسازد.
توجه به بهینهسازی عملکرد، به کانون اصلی آینده فایروال تبدیل خواهد شد
با توجه به این که شرکت ها و سازمان ها رفته رفته به شبکه و امنیت همگرا روی می آورند، وسایل و تجهیزاتی که قبلاً دستگاه های جداگانه ای بودند، در یک راهکار واحد ادغام می شوند؛ برای مثال، در حال حاضر یک فایروال نسل بعدی معمولی، ممکن است مجهز به SD-WAN، یک کنترلر Wi-Fi برای SD-Branch، کنترلر اترنت و قابلیت اطمینان صفر (ZTNA) باشد.
توجه داشته باشید که دستگاه های امنیتی را نمی توان یک معماری امنیتی در نظر گرفت؛ بنابراین یک سرویس ترکیبی و یکپارچه که شامل ASIC های ساخته شده، شبکه های ارائه شده توسط سرویس ابر برای SASE و امنیت می شود، در فضای ابری ارائه شده است که امکان تجربه بهتر کاربر، هماهنگی، حفاظت از تهدید را در تمام لبه های شبکه فراهم می سازد.
تقاضای فایروالهای Hybrid Mesh رو به افزایش است
فایروال مش ترکیبی (HMF) اصطلاح جدیدی برای یک پلتفرم امنیتی یکپارچه است که در شکل های مختلف از جمله لوازم خانگی، ماشین های مجازی، فایروال های بومی ابری و فایروال به عنوان سرویس (FWaaS)ارائه شده است و با رشد و گسترش مداوم فضا های ترکیبی، سازمان ها تاکید بیشتری بر فایروال هایی دارند که محدودیت جغرافیایی ندارند و از این نوع فایروال ها می توان به فضا های ابری اشاره کرد که به صورت یکپارچه کار میکنند؛ در واقع، گارتنر پیش بینی می کند که تا سال 2026، بیش از 60 درصد سازمان ها بیش از یک نوع فایروال مستقر خواهند داشت که همین امر باعث پذیرش فایروال های مش هیبریدی میشود.
فایروال های مش هیبریدی از امنیت مبتنی بر هوش مصنوعی (AI) برای شناسایی و طبقه بندی اپلیکیشن ها، URL های وب، کاربران، دستگاه ها، بدافزار ها و موارد دیگری مانند خودکار سازی اجرای خط مشی در دامنه ها استفاده می کنند و با استفاده از AI/ML در قالب اتوماسیون فایروال مش هیبریدی به کاهش میزان کار دستی در حفاظت از IT سازمانی کمک می کند.
Fortinet FortiGate NGFW یا همان فایروال های نسل بعدی، حفاظت از تهدید و رمزگشایی در صنعت را با معماری ASIC سفارشی، از جمله قابلیت ها و ویژگی هایی مانند SD-WAN، Universal ZTNA، ادغام با SASE و پشتیبانی از فایروال های مش هیبریدی، ارائه می شوند.
جمع بندی
در این مطلب، به پیش بینی هایی که توسط کارشناسان و متخصصان شرکت فورتی نت برای فایروال ها منتشر شده بود پرداختیم و دریافتیم که در آینده با موج حجیم و گسترده ای از حملات سایبری با پیچیدگی های بسیار زیاد مواجه خواهیم شد؛ ولی این خطرات و تهدیدات سایبری الزاما به معنای شکست خوردگی امنیت شبکه ها نیست و به همراه همان حملات سایبری پیشرفته تر، امنیت های پیشرفته تری نیز با ادغام انواع تکنولوژی ها اتفاق خواهد افتاد که به معنای توسعه یافتن تیم های IT و امنیت سازمان ها است.
شرکت آذران ایمن داریا، وارد کننده و فروشنده معتبر تجهیزات امنیت شبکه، از جمله فایروال فورتی نت (فورتی گیت) است که با عرضه کردن محصولات اورجینال به همراه ضمانت، به مشتریان خود در رابطه با تامین، حفظ و تقویت امنیت شبکه سازمانی خود کمک می کند. شما می توانید جهت دریافت مشاوره رایگان و خرید فایروال انواع فایروال های شبکه با کارشناسان ما تماس بگیرید.
هک کردن به شناسایی و بهرهبرداری از نقاط ضعف سیستمهای کامپیوتری و شبکهها برای دسترسی غیرمجاز به دادهها یا اختلال در عملکرد آنها اطلاق میشود. این عمل میتواند به اهداف مختلفی از جمله دزدی اطلاعات، جاسوسی یا آسیب رساندن به سیستمها انجام شود، ولی همیشه جنبههای منفی ندارد. هک کردن میتواند به صورت اخلاقی نیز انجام شود که در این حالت هکرها، با هدف شناسایی آسیبپذیریها و تقویت امنیت، به سیستمها نفوذ کرده و نقاط ضعف را پیش از سوءاستفادههای احتمالی شناسایی میکنند. در این مقاله، به بررسی انواع هکرها، دستگاههای مستعد هکینگ و روشهای جلوگیری از آن خواهیم پرداخت تا به شما کمک کنیم امنیت سایبری خود را بهبود بخشید و در برابر تهدیدات محافظت کنید.
Hacking چیست؟
Hacking به شناسایی نقاط ضعف در یک سیستم یا شبکه کامپیوتری و سپس اکسپلویت کردن آن نقاط ضعف گفته می شود که اکثر اوقات در جهت دسترسی غیر مجاز به داده های شخصی یا سازمانی به کار می رود. هک کردن لزوما همیشه یک عمل مخرب نیست، اما به دلیل ارتباط مستقیم با جرایم سایبری، غالبا مفهوم منفی تداعی می کند. واژه hacking در حوزه فناوری اطلاعات، یک اصطلاح و مفهوم چند وجهی دارد که در طول دهه ها تکامل یافته و مفاهیم مختلفی را در بر می گیرد.
Hacking به فرایند شناسایی و بهرهبرداری از نقاط ضعف در سیستمها و شبکههای کامپیوتری اطلاق میشود. هدف از هک کردن میتواند دسترسی غیرمجاز به دادههای شخصی یا سازمانی، اختلال در عملکرد سیستمها، یا اجرای اقدامات مخرب باشد. با اینکه بسیاری از مردم هک را به عنوان یک عمل مخرب و غیرقانونی میشناسند، در واقع عمل هک میتواند جنبههای مثبت نیز داشته باشد، مانند هک اخلاقی که به شناسایی و رفع آسیبپذیریهای امنیتی کمک میکند. هکرها به طور کلی به گروههای مختلفی تقسیم میشوند؛ هکرهای کلاه سیاه که برای مقاصد مخرب عمل میکنند، هکرهای کلاه سفید که برای تقویت امنیت سیستمها تلاش میکنند، و هکرهای کلاه خاکستری که در تلاشاند تا آسیبپذیریها را شناسایی کنند بدون آنکه به طور عمدی قصد آسیبزدن داشته باشند.
مفهوم hacking در حوزه امنیت شبکه
هک کردن در این حوزه به معنای استفاده از تجهیزات مانند گوشی هوشمند، کامپیوتر، تبلت و شبکه های کامپیوتری برای انجام فعالیت های مخرب و آسیب و آسیب رساندن به سیستم ها، جمع آوری اطلاعات کاربران، سرقت اطلاتعات و اسناد و داده ها یا ایجاد اختلال در فعالیت های آنلاین می باشد.
تصویری که عموم مردم از هکر ها در ذهن دارند، یک برنامه نویس ماهر است که در کد نویسی و دستکاری سیستم های نرم افزاری و سخت افزاری، تخصص ویژه ای دارد. اما این تصویر، ماهیت واقعی و تصویر واقعی آن نیست.
هکر های مدرن به جای کدنویسی و برنامه نویسی های کلیشه ای و قدیمی از تکنیک های بسیار پیشرفته تر استفاده می کنند تا از شناسایی توسط اقدامات سایبری در امان بمانند جالب است بدانید هکر ها در فریب دادن کاربر ها مانند تشویق آن ها برای کلیک کردن بر روی لینک های مخرب، به مهارت بالایی دست یافته اند.
به طور قطعی، دنیای هک و هکر ها، به طور قابل چشمگیری تغییر کرده و به یک صنعت پیچیده و گسترده و پرسود تبدیل شده است. انگیزه های پشت این اعمال می تواند از از سود مالی گرفته تا جاسوسی و یا اهداف مخرب مختلف، متغیر باشد و افراد درگیر غالبا دارای تخصص فنی قابل توجهی هستند.
انواع مختلف hacking
چهار عامل کلیدی منجر به هک وب سایت ها و سیستم ها می شود:
کسب درآمد از طریق سرقت اطلاعات کارت های اعتباری یا کلاهبرداری از سرویس های مالی
جاسوسی سازمان ها
به رسمیت شناختن مهارت های مربوطه
حمایت دولتی برای سرقت اطلاعات تجاری و ملی
انواع هکر ها
Black Hat Hackers
فعالیت هکر های کلاه سیاه جزء فعالیت های مخرب تلقی می شود.این نوع هکرها همواره به دنبال نقاط ضعف در سیستم ها و نرم افزار های کامپیوتری بوده تا از آنها برای منافع مالی یا اهداف مخرب تر استفاده کنند. اقدامات این گروه از هکر ها می تواند آسیب های قابل توجهی مانند سرقت اطلاعات شخصی، به خطر انداختن سیستم های کامپیوتری و مالی و همین طور اختلال در عملکرد وب سایت ها و شبکه های حیاتی ایجاد کنند.
فعالیت هکر های کلاه سفید بر خلاف کلاه سیاه ها مخرب نیستند. آن ها در تلاش هستند تا از طریق hacking، مانع از موفقیت هکر های کلاه سیاه شوند. این هکر ها به هکر های اخلاقی معروف هستند که از مهارت های فنی خود برای نفوذ به سیستم ها استفاده می کنند تا سطح امنیت شبکه را ارزیابی کنند. این گروه از هکر ها نقش موثری بر روی افشای آسیب پذیری ها، پیش از آن که هکر های کلاه سیاه بتوانند آن را شناسایی و اکسپلویت کنند، دارند.
تکنیک هایی که هکر های کلاه سفید به کار میبرند، همانند تکنیک های گروه قبل است؛ اما این هکر ها توسط شرکت ها و سازمان ها برای بررسی و شناسایی باگ و آسیب پذیری های احتمالی در بخش امنیت استخدام می شوند.
Gray Hat Hackers
هکر های کلاه خاکستری با دو گروه بالا تفاوت دارند. این هکر ها بر خلاف هکر های کلاه سیاه، در تلاش هستند تا استاندارد ها و اصول را نقض کنند. اما هدف آنها از این کار ها سود مالی و یا آسیب رساندن نیست. عملکرد هکر های کلاه خاکستری بر اساس منافع عمومی است. به عنوان مثال ممکن است با هدف ارتقا آگاهی افراد، اقدام به اکسپلویت از طریق یک آسیب پذیری نمایند. تفاوت این هکر ها با هکر های کلاه سفید در این است که اغلب این آسیب پذیری ها را به صورت عمومی افشا می کنند.با این که هدف کمک و خدمت به منافع عمومی را دارند، اما با معرفی آسیب پذیری ها به دنیای هکر ها، ممکن است خطراتی نیز به همراه داشته باشد.
کدام دستگاه ها بیشتر در معرض hacking قرار دارند؟
از جمله دستگاه های در معرض خطر هکینگ می توان به موارد زیر اشاره کرد:
تجهیزات هوشمند
تجهیزات هوشمند، اهداف جذابی برای مجرمان سایبری به شمار می رود. فرایند توسعه نرم افزار های اندروید در مقایسه با دستگاه های اپل، از تناقض بیشتری برخوردار بوده، به همین دلیل بیشتر در معرض تهدیدات سایبری قرار دارند. البته با توجه به میزان تجهیزات IoT، هکر ها به طور فزاینده ای به آن ها روی آورده اند.
برای داشتن اطلاعات بیشتر در رابطه با IoT یا اینترنت اشیا کلیک کنید
Webcam
وب کم هایی که درون سیستم های کامپیوتری قرار دارند، یکی از رایج ترین اهداف هکر ها هستند.دلیل اصلی آن هم سادگی در هک کردن آن هاست. به طور کلی، هکر ها با استفاده از Remote Access Trojan(RAT) به سیستم دسترسی پیدا کرده و به این ترتیب می توانند علاوه بر جاسوسی کاربران، پیام های آنها را بخوانند، به سابقه مرورگر و اسکرین شات هایشان دست پیدا کنند و همین طور کنترل وب کم را به دست آورند.
روتر ها
هک کردن روتر ها به هکر ها این امکان را می دهد تا به داده های ارسالی و دریافتی دسترسی پیدا کنند.
اغلب نیز به قصد انجام فعالیت های مخرب تر مانند حملاتDomain Name System(DNS) spoofing، DDOS و همینطور cryptomining روتر را به طور کامل تحت کنترل خود در می آورند.
ایمیل
ایمیل نیز یکی از محبوب ترین اهداف حملات سایبری است. به طور کلی برای گسترش بدافزار و باج افزار و همینطور حملات فیشینگ به کار می رود. در این صورت به هکر ها امکان می دهد قربانیان خود را با لینک های مخرب هدف، قرار دهند.
Jailbroken Phones
جیلبریک کردن تلفن ها به معنای رفع محدودیت های وارده بر سیستم عامل آن است. به این ترتیب کاربران میتوانند اپلیکیشن ها و یا نرم افزار هایی که از طریق فروشگاه اصلی آن در دسترس نیست را نصب کنند. به طور کلی، جیل بریک علاوه بر نقض قوانین در قرارداد کاربری تلفن، خطرات امنیتی زیادی به دنبال دارد. بنابراین هکر ها، تلفن های جیل بریک شده را مورد هدف قرار داده تا به اطلاعات موجود دست پیدا کنند.
چگونه از هک شدن جلوگیری کنیم؟
سازمان ها و شرکت ها با اجرای چند دستور العمل مهم احتمال هک شدن خود را تا حد امکان کاهش می دهند. از جمله این راهکارها می توان به موارد زیر اشاره کرد:
به روزرسانی نرم افزار ها
هکر ها همواره در جستجوی آسیب پذیری های امنیتی هستند که کسی متوجه آنها نشده است. بنابراین به روزرسانی نرم افزار ها و سیستم عامل ها می توان از هک شدن جلوگیری کند. توصیه می شود آپدیت های خودکار را فعال نموده و اطمینان حاصل کنید که همیشه جدیدترین نسخه نرم افزاری بر روی سیستم هایتان نصب شده باشد.
استفاده از پسورد های یونیک برای هر اکانت
پسورد های ضعیف از جمله شایع ترین دلیل نقض داده ها و حملات سایبری است. بنابراین علاوه بر استفاده از پسورد های قوی، به استفاده از پسورد های متفاوت و یونیک برای اکانت های مختلف توصیه می شود.
رمزنگاری HTTPS
وبسایت های جعلی، یکی دیگر از شایع ترین عوامل سرقت داده ها است. هکر ها با راه اندازی سایت های spam و scam، به ظاهری کاملا معتبر و قابل اطمینان و قانونی، اطلاعات کاربران را جمع آوری می کنند. بنابر این توجه به پیشوند HTTPS بسیار مهم است.
خودداری از کلیک
تبلیغاتی مانند پاپ آپ در سطح گسترده توسط هکر ها مورد استفاده قرار می گیرند. پس از کلیک بر روی آنها، به طور ناخواسته، بد افزار و یا جاسوس افزار را دانلود می کنند. لازم است همه ی لینک ها به دقت مورد بررسی قرار گرفته و مواردی که مشکوک به نظر می رسند، به هیچ عنوان کلیک نشوند.
تغییر پسورد پیش فرض روتر و سایر تجهیزات
به طور کلی پسورد پیش فرضی که بر روی دستگاه های هوشمند وجود دارد، احتمال تهدیدات را تا حد قابل ملاحظه ای افزایش می دهد.
بهترین روش های محافظت در برابر hacking
برای جلوگیری از هک لازم است اقدامات زیر را در سازمان و شبکه خود پیاده سازی کنید:
دانلود از منابع رسمی
لازم است سازمان ها و شرکت ها، اپلیکیشن ها و نرم افزار ها را تنها از منابع رسمی و مجاز دانلود کنند. دانلود از منابع ناشناس، احتمال تهدیدات بدافزاری ویروس تروجان را افزایش میدهد.
نصب آنتی ویروس
یک آنتی ویروس با اطمینان بالا، می تواند از سازمان ها در برابر جدیدترین بدافزار ها، جاسوس افزار ها و همین طور ویروس ها محافظت نموده و از موتور های پیشرفته ی تشخیص تهدیدات برای مسدود کردن و جلوگیری از تهدیدات جدید استفاده کند.
استفاده از VPN
با پنهان کردن موقعیت مکانی کاربران و جلوگیری از انتشار اطلاعات یا فعالیت های مرورگر، از کاربران محافظت می کند.
لاگین نشدن با اکانت ادمین
ادمین یکی از نام های رایج در بخش IT است؛ بنابراین ورود با این نام، احتمال تهدید را افزایش می دهد.
استفاده از پسورد منجر
استفاده از پسورد های قوی و یونیک، یکی از مهم ترین و بهترین اقدامات امنیتی است. اما امکان فراموش کردن یا گم کردن پسورد بالا است. با استفاده از پسورد منجر می تواند بسیار مفید باشد.
احراز هویت دو مرحله ای
استفاده احراز هویت دو مرحله مرحله ای باعث افزایش امنیت می شود. کاربران می توانند به روش های دیگر مانند اثر انگشت و یا کد ارسال شده به دستگاهشان هویت خود را ثبت کنند.
تقویت تکنیک های آنتی فیشینگ
لازم است کاربران نسبت به تکنیک هایی که هکر ها به کار میبرند، آگاهی لازم را داشته باشند. این کار در خصوص ransomware و anti phishing بسیار مهم تر است زیرا می توانند نشانه های ایمیل های فیشینگ و یا حملات باج افزاری را شناسایی کنند.
هک اخلاقی چیست؟
هک اخلاقی به اقداماتی اشاره دارد که توسط گروه هکر های کلاه سفید انجام می شود. از جمله دسترسی به سیستم ها و شبکه های کامپیوتری است تا آسیب پذیری های احتمالی، بررسی و شناسایی شده و سپس دفع گردند. استفاده از مهارت های فنی در هک اخلاقی مشروط بر داشتن مجوز، حفظ حریم خصوصی سازمان و گزارش کلیه نقض های شناسایی شده در یک سازمان، قانونی خواهد بود.
فورتی نت چگونه از سازمان محافظت می کند؟
کمپانی فورتی نت، با ارائه راهکار های فوق پیشرفته و مبتکرانه در صنعت امنیت سایبری، از هک شدن جلوگیری می کند. سرویس های آنتی ویروس فورتی نت تاثیر چشمگیری در کاهش تهدیدات بدافزاری و نقض داده ها داشته و حتی جدیدترین تهدیدات را مسدود میکند؛ ضمن اینکه سازمان ها در برابر تهدیدات روز صفر محافظت میکنند.
سخن پایانی
در این مطلب با hacking و انواع آن و راه های جلوگیری از هک شدن را بررسی کردیم و با انواع مختلف هکر ها آشناشدیم.آگاهی و آمادگی میتواند بهطور قابلتوجهی از آسیبهای این نوع حملات جلوگیری کند. مهمترین گامها در این راستا شامل آموزش مداوم، استفاده از ابزارهای امنیتی مناسب، و توجه به رفتارهای مشکوک است. با پیروی از تدابیر پیشگیرانه و اتخاذ شیوههای امنیتی صحیح، میتوان امنیت شخصی و سازمانی را بهطور مؤثری حفظ کرد و از خطرات ناشی از مهندسی اجتماعی مصون ماند. همواره به یاد داشته باشید که امنیت یک فرآیند مستمر است و نیاز به توجه و بهروزرسانی مداوم دارد.