همانگونه که به مرور زمان اپلیکیشن های تجاری به محیط های ابری و محلی تبدیل می شوند، کاربران نیازمند یک دسترسی ایمن و بدون محدودیت جغرافیایی هستند؛ در اینجا، دیگر فایروال های قدیمی کارساز نیستند چرا که یک محیط شبکه ای منفرد، به چندین میکرو محیط تبدیل شده است. در تکامل محیط های کار ترکیبی، اپلیکیشن ها، محیط جدیدی برای بسیاری از سازمان ها محسوب می شوند. فایروال های قدیمی، شامل مجموعه ای از ابزار های فیزیکی، مجازی و ابری است که باعث می شود سازمان ها در عملیات مرتبط به محیط های کاربردی، دچار مشکل شوند. در ادامه این مطلب با ما همراه باشید.
فایروال برند سیسکو (Cisco)
شرکت سیسکو، یک کمپانی ارائه دهنده تجهیزات امنیت شبکه است و یک رویکرد خودکار، چابک و یکپارچه را برای هماهنگی در اجرای سیاست در اپلیکیشن های مدرن و شبکه های ناهمگن فراهم کرده است؛ فایروال های سیسکو (Cisco Secure Firewall)، عمیق ترین مجموعه ادغامی در عملکرد های شبکه و امنیت شبکه هستند که امنیت را برای شرکت ها و سازمان های حساس فراهم می کند.
در واقع، سیسکو یک مجموعه امنیتی کامل و بهینه ای ارائه می دهد که از اپلیکیشن ها و کاربران، در هر زمان و در هر مکانی محافظت می کند؛ این خدمات، مناسب انواع کسب و کار ها است که مشاغل کوچک و متوسط تا مراکز داده سازمانی را شامل می شود.
مزایای فایروال های سیسکو
فایروال های سیسکو از مزایای بیشماری برای شبکه های سازمانی برخوردارند که در ادامه به اصلی ترین و جدید ترین آن ها می پردازیم:
عملیات ساده
با وجود بسیاری از گزینه های مدیریتی، روابط گردش کار، بازنگری شده و هوش مصنوعی امنیتی جدید، به این سیستم اضافه شده است؛ بنابراین می توان گفت مدیریت ساده تر از همیشه است.
کنترل های امنیتی ویژه
تشخیص تهدیدات رمزگذاری شده بدون رمزگشایی ترافیک، با استفاده از تکنولوژی تشخیص تهدید تالوس و سایر ویژگی های فایروال سیسکو میسر شده است.
سازگار با بودجه
فایروال ها و سایر تجهیزات امنیت شبکه شرکت سیسکو با بهترین کیفیت و لایسنس، با مناسب ترین قیمت عرضه می شوند. شما می توانید برای اطلاعات بیشتر در رابطه با انتخاب و خرید انواع فایروال های سیسکو و سایر تجهیزات امنیت شبکه با کارشناسان مجرب شرکت داریا تماس حاصل کنید.
چرا باید فایروال سیسکو را انتخاب کنیم؟
فایروال های سیسکو، در مقایسه با فایروال های دیگر، امنیت بیشتری را در برابر تهدیدات پیچیده سایبری ارائه می دهند که شما با استفاده از آن می توانید از کسب و کار و سرمایه خود محافظت کنید؛ شما با سرمایه گذاری روی تجهیزات سیسکو، روی پایه امنیت سایبری شبکه خود سرمایه گذاری می کنید که هم چابک و یکپارچه است و هم قوی ترین وضعیت امنیتی را در سراسر شبکه برقرار می سازد.
فایروال سیسکو (Cisco)، بدون اینکه عملکرد بازرسی ترافیک رمزگذاری شده را مختل کند، محافظت قدرتمندی را در برابر گسترده ترین و پیچیده ترین خطرات و تهدیدات سایبری ارئه می دهد و ادغام آن با سایر راهکار های Cisco و شخص ثالث، یک مجموعه گسترده و عمیقی از محصولات امنیتی را در اختیار سازمان ها قرار می دهد که حوادث سایبری گذشته را جبران می کند و با حذف نویز و جلوگیری از تهدیدات، عملکرد کلی شبکه را به طور چشمگیری بهبود می بخشد.
دید و کنترل برتر
همانطور که می دانید، شبکه ها گسترده تر و تهدیدات سایبری پیچیده تر شده اند و تعداد بسیار کمی از سازمان ها موفق به دفع همه تهدیدات سایبری و همچنین به روز نگه داشتن خود به طور مداوم می شوند.
با پیچیده تر شدن تهدیدات سایبری، اهمیت داشتن ابزار و تجهیزات مناسب برای محافظت از داده ها و اپلیکیشن های شبکه سازمانی نیز افزایش یافته است؛ فایروال های سیسکو، از قدرت و انعطاف پذیری بالایی برخوردار هستند که همیشه شما را یک قدم جلوتر از حملات سایبری قرار می دهند.
فایروال امن سیسکو، با داشتن سخت افزار پرسرعت، ترافیک رمزگشایی شده و ترافیک رمزگشایی نشده را بررسی می کند که این قابلیت باعث می شود، شما عملکرد فایروال شبکه خود را به طرز چشمگیری ارتقا دهید.
علاوه بر این موارد، سیاست قابل فهم بودن قوانین (human-readable rules) باعث شده است که موضوع امنیت به موضع ساده تری تبدیل شود؛ همچنین قابلیت مشاهده و کنترل اپلیکیشن از طریق ادغام Cisco Secure Workload ارائه شده است که به محافظت مداوم از اپلیکیشن های مدرن امروزی در سراسر شبکه کمک می کند.
مدیریت ساده فایروال
شرکت سیسکو، گزینه های مدیریتی انعطاف پذیری را برای مدیریت چندین فایروال از یک مکان مرکزی ارائه می دهد که شما می توانید به روش های مختلف، عملکرد و بهره وری شبکه سازمانی خود را افزایش دهید و از کیفیت و قدرت بالای این خدمات برخوردار شوید؛ با راهکار ارائه شده در فضای ابری نیز می توانید کارایی شبکه خود را حتی به مقدار بیشتری افزایش دهید.
کدام فایروال سیسکو برای کسب و کار شما مناسب است؟
شرکت سیسکو، فایروال های مختلفی را با قابلیت های متفاوتی عرضه می کند که این ویژگی ها هستند که تعیین کننده ی مناسب بودن یک فایروال برای نیاز های کسب و کار شما هستند؛ برای انتخاب و خرید مناسب ترین فایروال که با نیاز های سازمان شما سازگار باشد، نیاز است که از یک کارشناس مجرب در این زمینه کمک بگیرید؛ برای این منظور، می توانید با کارشناسان شرکت داریا تماس بگیرید.
قیمت فایروال سیسکو
فایروال های سیسکو در سری های مختلف که از ویژگی های مختلفی برخوردارند، عرضه می شوند، قیمت های متفاوتی دارند؛ با این حال، شرکت داریا وارد کننده معتبر تجهیزات امنیت شبکه است که فایروال های سیسکو را با مناسب ترین قیمت در اختیار مشتریان خود قرار می دهد؛ شما می توانید جهت دریافت مشاوره رایگان و اطلاع از قیمت دقیق فایروال ها، با کارشناسان ما تماس بگیرید.
خرید فایروال سیسکو
با وجود کلاهبرداری های زیادی که در رابطه با خرید و فروش تجهیزات امنیت شبکه رخ می دهد، بسیار مهم است که در خرید فایروال شبکه خود دقت کنید و آن را از یک فروشنده معتبر خریداری کنید؛ شرکت داریا، وارد کننده و عرضه کننده معتبر تجهیزات امنیت شبکه از جمله فایروال سیسکو است که شما می توانید جهت دریافت مشاوره و خرید انواع فایروال های سیسکو، سوفوس، فورتی گیت با کارشناسان شرکت داریا تماس بگیرید.
جمع بندی
در پایان، باید بدانید که با افزایش گستردگی و پیچیدگی خطرات و حملات سایبری، بسیار مهم است که شبکه سازمان شما دارای یک فایروال قدرتمند باشد که قادر است از شبکه شما در برابر هر نوع حمله سایبری محافظت کند. به این ترتیب بهترین راهکار در این زمینه انتخاب و خرید بهترین فایروال های سیسکو با کمک کارشناسان مجرب در این زمینه است.
از آنجایی که با گذشت زمان و حرکت تکنولوژی به سمت پیچیدگی، تعداد بیشتری از سازمانها عملیات خود را به ابر انتقال می دهند و دورکاری یا سیستم ترکیبی را مستقر می کنند، به نظر می رسد که کنترل دسترسی بیش از پیش اهمیت پیدا کرده است. اهمیت کنترل دسترسی زمانی پر رنگ تر می شود که بحث جلوگیری از حملات سایبری به میان می آید تا تعیین شود چه کسی امکان دسترسی به شبکه، سیستم یا داده را دارد و همچنین مجاز به انجام چه کاری است.
تعریف کنترل دسترسی
کنترل دسترسی یک فرآیند امنیت داده است که سازمان ها را قادر می سازد تا کسانی را که مجاز به دسترسی به داده ها و منابع شرکت هستند را مدیریت کنند. کنترل دسترسی ایمن از پالیسیهایی استفاده میکند که تأیید میکند که آیا کاربران آنچه که ادعا میکنند، هستند و همچنین اعطا سطوح دسترسی کنترلی مناسب برای کاربران را نیز تضمین میکند.
پیاده سازی کنترل دسترسی یکی از اجزای حیاتی امنیت اپلیکیشن های وب است که تضمین می کند تنها کاربران مجاز، سطح مناسبی از دسترسی به منابع مورد نیاز را دارند. این فرآیند برای کمک به سازمانها برای جلوگیری از نقض دادهها و مبارزه با بردارهای حمله، مانند حملات سرریز بافر (buffer overflow attack)، حملات KRACK، حملات on-Path و یا حملات فیشینگ حیاتی است.
اجزای کنترل دسترسی چیست؟
مدیریت کنترل دسترسی از طریق چندین مولفه انجام می شود که در ادامه آن ها را بررسی خواهیم کرد:
احراز هویت
احراز هویت، اولین قدم در فرایند تعیین هویت یک کاربر است. به عنوان مثال، هنگامی که کاربر با ترکیب نام کاربری و پسورد، وارد سرویس ایمیل یا حساب بانکی آنلاین خود می شود، هویت او احراز شده است. با این حال، صرف احراز هویت، برای محافظت از داده های سازمانی کافی نخواهد بود.
احراز دسترسی
احراز دسترسی یک لایه امنیتی اضافی به فرایند احراز هویت اضافه می کند و با تبیین حقوق و امتیازات دسترسی به منابع، تعیین می کند آیا کاربر مجاز به دسترسی به داده یا انجام تراکنش خاصی است یا نه.
به عنوان مثال، یک سرویس ایمیل یا حساب بانکی آنلاین میتواند ارائه احراز هویت دو مرحلهای (2FA) را از کاربران مطالبه کند؛ احراز هویت دو مرحلهای معمولاً ترکیبی از این موارد است: چیزی که میدانند (مانند پسورد)، چیزی که دارند (مانند توکن) یا چیزی که هستند (مانند تأیید بیومتریک). این اطلاعات را میتوان از طریق اپلیکیشن موبایل احراز هویت دو مرحلهای یا اسکن اثر انگشت در گوشی های هوشمند نیز تایید کرد.
دسترسی
هنگامی که کاربر مراحل احراز هویت و احراز دسترسی را انجام داد، هویت وی تأیید می شود؛ در نتیجه دسترسی به منابعی که قصد لاگ کردن به آن ها را داشت به وی اعطا می شود.
مدیریت
سازمان ها می توانند سیستم کنترل دسترسی خود را با افزودن و حذف احراز هویت و احراز دسترسی کاربران و سیستم های خود مدیریت کنند. مدیریت این سیستمها در محیطهای تکنولوژی اطلاعات مدرن که شامل سرویسهای ابری و سیستمهای محلی هستند، میتواند پیچیده باشد.
ممیزی
سازمان ها می توانند اصل حداقل امتیاز را از طریق فرآیند ممیزی کنترل دسترسی اعمال کنند. از این طریق آنها امکان خواهند داشت دادهها را در مورد فعالیت کاربر جمعآوری کرده و با آنالیز آن اطلاعات، نقضهای دسترسی احتمالی را کشف کنند.
کنترل دسترسی چگونه کار می کند؟
از کنترل دسترسی برای تایید هویت کاربرانی که قصد لاگین به منابع دیجیتال را دارند استفاده می شود. برای اعطای دسترسی به ساختمانهای فیزیکی و دستگاههای فیزیکی نیز از کنترل دسترسی استفاده میشود. کنترل دسترسی (Access Control) به فرآیندی اشاره دارد که در آن محدودیتها و قوانین مشخصی برای دسترسی کاربران به منابع یا سیستمهای خاص تعیین میشود. هدف اصلی آن اطمینان از این است که تنها افراد مجاز به منابع حساس یا حیاتی دسترسی پیدا کنند. این فرآیند به طور معمول شامل سه مرحلهی اصلی است: احراز هویت (Authentication)، مجوزدهی (Authorization)، و نظارت (Auditing).
کنترل دسترسی فیزیکی
نمونه های رایج کنترل کننده های دسترسی فیزیکی از این قرار هستند:
دربان های بیمارستان
دربان های بیمارستان ها می توانند یک لیست کنترل دسترسی برای تأیید کارت های شناسایی ایجاد کنند و اطمینان حاصل کنند که افرادی که وارد بخش بستری برای ملاقات بیماران می شوند بالاتر از 7 سال داشته باشند.
گیت های مترو
از کنترل دسترسی در گیت های مترو استفاده می شود تا تنها به افراد تأیید شده اجازه استفاده از سیستم های مترو را بدهد. با اسکن کارتهای مترو، کاربران بلافاصله شناسایی می شوند و تأیید می شود که اعتبار کافی برای استفاده از این سرویس را دارند یا خیر.
اسکنر کارت کلید یا نشان در دفاتر شرکت
سازمان ها می توانند از دفاتر خود با استفاده از اسکنرهایی که کنترل دسترسی اجباری را ارائه می دهند، محافظت کنند. کارمندان قبل از دسترسی به ساختمان باید کارت کلید یا نشان خود را اسکن کنند تا هویتشان تأیید شود.
کنترل دسترسی منطقی/اطلاعات
کنترل دسترسی منطقی شامل ابزارها و پروتکل هایی است که برای شناسایی، احراز هویت و احراز دسترسی کاربران در سیستم های کامپیوتری استفاده می شود. سیستم کنترل کننده دسترسی اقداماتی را برای داده ها، فرآیندها، برنامه ها و سیستم ها اعمال می کند.
لاگین به لپ تاپ با استفاده از پسورد
یکی از رایج ترین اشکال از دست دادن داده، گم شدن یا دزدیده شدن دستگاه ها است. کاربران می توانند با استفاده از پسورد، داده های شخصی و شرکتی خود را ایمن نگه دارند.
باز کردن قفل گوشی هوشمند با اسکن اثر انگشت
تلفن های هوشمند را نیز می توان محافظت کرد؛ کنترل های دسترسی فقط به مالک گوشی اجازه ی ورود به دستگاه را می دهد. کاربران می توانند با استفاده از ویژگی های بیومتریک، مانند اسکن اثر انگشت، تلفن های هوشمند خود را ایمن کنند تا از دسترسی غیرمجاز به دستگاه های خود جلوگیری کنند.
تفاوت بین احراز هویت و احراز دسترسی چیست؟
احراز هویت و احراز دسترسی برای کنترل دسترسی در امنیت بسیار مهم هستند. احراز هویت فرآیند لاگینگ به سیستم مانند آدرس ایمیل، سرویس بانکداری آنلاین یا حساب رسانه های اجتماعی است. احراز دسترسی فرآیند تایید هویت کاربر برای ارائه یک لایه امنیتی اضافی جهت تایید ادعای کاربر است.
اهمیت کنترل دسترسی در انطباق با مقررات
کنترل دسترسی برای کمک به سازمان ها برای رعایت مقررات مختلف حریم خصوصی داده ها بسیار مهم است. این موارد عبارتند از:
PCI DSS
PCI DSS یک استاندارد امنیتی است که از اکوسیستم کارت پرداخت محافظت می کند. سیستم کنترل دسترسی برای اجازه یا رد تراکنش ها و اطمینان از هویت کاربران بسیار مهم است.
HIPAA
HIPAAبرای محافظت از اطلاعات سلامت بیمار در برابر افشای بدون رضایت آن ها ایجاد شده است. کنترل دسترسی برای محدود کردن دسترسی به کاربران مجاز، حصول اطمینان از اینکه افراد نمی توانند به داده هایی که فراتر از سطح امتیاز آنها است دسترسی داشته باشند و جلوگیری از نقض داده ها ضروری است.
SOC 2
SOC 2 یک روش حسابرسی است که برای ارائه دهندگان خدمات طراحی شده است که داده های مشتری را در فضای ابری ذخیره کرده و تضمین میکند که ارائهدهندگان از حریم خصوصی مشتریان خود محافظت میکنند و سازمانها را ملزم میکند تا پالیسی ها و رویههای سختگیرانهای را در مورد دادههای مشتریان اجرا و دنبال کنند. سیستم های کنترل دسترسی برای اجرای این فرآیندهای امنیتی دقیق داده، بسیار مهم هستند.
ISO 27001
سازمان بین المللی استاندارد (ISO)، استانداردهای امنیتی تعریف می کند که سازمان ها در تمام صنایع باید از آن پیروی کنند تا به مشتریان خود نشان دهند که امنیت برای آن ها جدی است. ISO 27001 استاندارد طلایی ISO برای امنیت اطلاعات و گواهینامه انطباق با قوانین است. اجرای کنترل های دسترسی برای رعایت این استاندارد امنیتی بسیار مهم است.
انواع مختلف کنترل های دسترسی چیست؟
انواع مختلفی از کنترل های دسترسی وجود دارد که سازمان ها می توانند برای حفاظت از داده ها و کاربران خود پیاده سازی کنند. این موارد عبارتند از:
کنترل دسترسی مبتنی بر ویژگی (ABAC)
ABAC یک پالیسی داینامیک و مبتنی بر کانتِکست (context) است که دسترسی را بر اساس پالیسی های اعطا شده به کاربران تعریف میکند. این سیستم در چارچوب های مدیریت هویت و دسترسی (IAM) استفاده می شود.
کنترل دسترسی اختیاری (DAC)
مدلهای DAC به مالک داده اجازه میدهند تا با اختصاص دسترسی به قوانینی که کاربران مشخص میکنند، کنترل دسترسی را تعیین کنند. هنگامی که به یک کاربر اجازه دسترسی به یک سیستم داده میشود، این مدل ها میتوانند آنطور که مناسب می بینند به سایر کاربران دسترسی فراهم کنند.
کنترل دسترسی اجباری (MAC)
MAC پالیسیهای سختگیرانهای را بر روی کاربران انفرادی و دادهها، منابع و سیستمهایی که میخواهند به آنها دسترسی داشته باشند، اعمال میکند. مدیریت پالیسیها به عهده ی مدیر یک سازمان می باشد و کاربران نمی توانند مجوزها را تغییر، لغو یا تنظیم کنند.
کنترل دسترسی مبتنی بر نقش (RBAC)
RBAC مجوزها را بر اساس گروههایی از کاربران، نقشهایی که دارند و اقداماتی که انجام میدهند، ایجاد میکند. کاربران قادر به انجام هر عمل فعال شده برای نقش خود هستند و نمی توانند سطح کنترل دسترسی اختصاص یافته به خود را تغییر دهند.
کنترل دسترسیساختارشکن(Break-glass)
کنترل دسترسی ساختارشکن دربرگیرنده ایجاد یک حساب اضطراری است که مجوزهای معمولی را دور می زند. در مواقع اضطراری، به کاربر اجازه دسترسی فوری به سیستم یا حسابی داده میشود که معمولاً مجاز به استفاده از آن نیست.
کنترل دسترسی مبتنی بر قانون
یک رویکرد مبتنی-بر-قانون که در آن، یک مدیر سیستم قوانین حاکم به دسترسی به منابع شرکت را تعریف می کند. این قوانین معمولاً بر اساس شرایطی مانند مکان یا زمانی از روز که کاربران به منابع دسترسی دارند، تدوین می شوند.
چند روش برای اجرای کنترل دسترسی چیست؟
یکی از رایج ترین روش ها برای پیاده سازی کنترل های دسترسی، استفاده از VPN است که به کاربران امکان می دهد تا به طور ایمن و از راه دور به منابع دسترسی داشته باشند؛ این موضوع زمانی که افراد دور از دفتر فیزیکی کار می کنند بسیار مهم است. هنگامی که کارکنان در مکانهای مختلف در سراسر جهان مستقر هستند، شرکتها میتوانند از وی پی ان برای ارائه دسترسی ایمن به شبکههای خود استفاده کنند. در حالی که به دلایل امنیتی، استفاده از وی پی ان ایده آل است، اما گاه می تواند منجر به برخی مشکلات عملکردی نظیر تاخیر نیز شود.
سایر روشهای کنترل دسترسی شامل مخازن هویت، اپلیکیشن های نظارت و گزارشدهی، ابزارهای مدیریت پسورد، ابزارهای تأمین و سرویس های اجرای پالیسی های امنیتی هستند.
چالش های کنترل دسترسی
بسیاری از چالش های کنترل دسترسی از ماهیت بسیار پراکنده تکنولوژی اطلاعات مدرن نشات می گیرد. از آنجاییکه دارایی ها هم از نظر فیزیکی و هم از نظر منطقی، دائماً در حال تغییر و تحول هستند، ردیابی آن ها دشوار است. موارد زیر نمونه هایی از چالش ها فرارو هستند:
مدیریت داینامیک محیط های آی تی توزیع شده
چالش های تعدد پسورد
مشاهده انطباق با قوانین از طریق گزارش دهی منسجم
متمرکز کردن دایرکتوری های کاربر و اجتناب از سیلوهای مختص به اپلیکیشن
مدیریت داده و دید از طریق گزارش دهی منسجم
بسیاری از استراتژیهای کنترل دسترسی قدیمی، در محیطهای استاتیک که داراییهای محاسباتی یک شرکت در محل (نه ابر) نگهداری میشد، به خوبی کار میکردند ولی در محیطهای آی تی پراکنده امروزی کارایی ندارند. محیطهای آی تی مدرن از چندین استقرار مبتنی-بر-ابر و ترکیبی تشکیل شدهاند که داراییها را در مکانهای فیزیکی و انواع دستگاههای منحصربهفرد توزیع کرده اند و در نتیجه به استراتژیهای کنترل دسترسی داینامیک نیاز دارند. کاربران می توانند در محل، راه دور یا حتی خارج از سازمان مثلا یک شریک خارجی باشند.
یکی از زمینههای سردرگمی این است که احتمالا سازمانها برای درک تفاوت بین احراز هویت و احراز دسترسی، دچار چالش شوند. احراز هویت فرآیند تأیید این موضوع است که آیا افراد همان کسانی که ادعا می کنند، هستند؛ این کار با استفاده از مواردی مانند پسورد، شناسایی بیومتریک و احراز هویت چند عاملی انجام می شود. ماهیت توزیع شده دارایی ها، سازمان ها را قادر می سازد تا با روش های فراوانی هویت یک فرد را احراز کنند.
به نا به تعریف، احراز دسترسی عبارت است از اعطا دسترسی صحیح داده به افراد بر اساس هویت احراز شده ی آن ها. از یک لیست کنترل دسترسی (ACL) برای تخصیص احراز دسترسی صحیح به هر هویت استفاده می شود.
یکی از نقطه ضعف های احراز دسترسی این است که با وجود ترک کار، فرد همچنان به دارایی های شرکت دسترسی داشته باشد. این موضوع حفرههای امنیتی ایجاد میکند زیرا داراییای که فرد برای کار از آن استفاده میکرد، مثلا گوشی هوشمندی که نرمافزار شرکتی در آن نصب شده است، بدون نظارت (زیرا فرد شرکت را ترک کرده است) همچنان به زیرساخت داخلی شرکت متصل است. در صورت عدم رسیدگی، این امر می تواند مشکلات امنیتی بزرگی برای سازمان ایجاد کند. برای مثال، اگر دستگاه یک کارمند سابق هک شود، یک مهاجم می تواند به داده های حساس شرکت دسترسی پیدا کند، پسورد را تغییر دهد یا اطلاعات اکانت کارمند یا داده های شرکت را بفروشد.
یکی از راهکارهای این مشکل، نظارت دقیق و گزارش دهی در مورد افرادی است که به منابع محافظت شده دسترسی دارند. در صورت رخداد تغییری، شرکت فوراً مطلع می شود و با بهروزرسانی مجوزها، تغییرات را اعمال می کند. اتوماسیون سازی حذف مجوز، یکی دیگر از محافظت های مهم است.
ZTNA یا اعتماد صفر رویکردی مدرن برای کنترل دسترسی است. در معماری بدون اعتماد، هر منبع باید تمام درخواستهای دسترسی را احراز هویت کند. هیچ دسترسی ای صرفاً نسبت به مکان دستگاه در محیط قابل اعتماد اعطا نمی شود.
از آنجاییکه سرویسهای ابری اغلب خارج از یک محدوده قابل اعتماد واقع می شوند، چالشهای کنترل دسترسی منحصربهفردی را ایجاد میکنند؛ چرا که احتمالا در یک اپلیکیشن وب عمومی مورد استفاده قرار بگیرند. در صورت عدم ایمن سازی صحیح، ممکن است به طور تصادفی اجازه دسترسی عمومی به اطلاعات محرمانه را بدهند. به عنوان مثال، تنظیمات نامناسب Amazon S3 bucket به سرعت می تواند منجر به هک شدن داده های سازمانی شود.
تجربه کاربر یکی دیگر از چالشهای کنترل دسترسی است که اغلب نادیده گرفته میشود. اگر استفاده از یک تکنولوژی مدیریت دسترسی دشوار باشد، کارمندان احتمالا از آن اشتباه استفاده کنند یا با دور زدن کامل آن، حفرههای امنیتی و شکافهای انطباق با قوانین ایجاد کنند. اگر استفاده از اپلیکیشن گزارشدهی یا نظارت دشوار باشد، ممکن است گزارشدهی به دلیل اشتباه یک کارمند به خطر بیفتد و منجر به شکاف امنیتی شود؛ چرا که یک تغییر مجوز مهم یا آسیبپذیری امنیتی گزارش نشده است.
سخن پایانی
در نهایت، پیادهسازی صحیح کنترل دسترسی نه تنها از دادهها و منابع سازمانی در برابر تهدیدات سایبری محافظت میکند، بلکه به بهبود کارایی و بهرهوری کلی نیز کمک میکند. کنترل دسترسی با ایجاد توازن بین امنیت و دسترسی کاربران، به سازمانها این امکان را میدهد تا ضمن حفظ حریم خصوصی و انطباق با مقررات، از نوآوری و توسعه تکنولوژی نیز بهرهمند شوند. با انتخاب مدلهای مناسب کنترل دسترسی و بهروزرسانی مستمر سیستمهای امنیتی، میتوان به یک دفاع قدرتمند در برابر حملات سایبری و تهدیدات داخلی دست یافت.
سوالات متداول
کنترل دسترسی چیست؟
کنترل دسترسی یک فرآیند امنیت داده است که سازمان ها را قادر می سازد تا مدیریت کنند که چه کسانی مجاز به دسترسی به داده ها و منابع شرکت هستند.
انواع مختلف کنترل دسترسی چیست؟
کنترل دسترسی مبتنی-بر-ویژگی (ABAC)
کنترل دسترسی اختیاری (DAC)
کنترل دسترسی اجباری (MAC)
کنترل دسترسی مبتنی-بر-نقش (RBAC)
کنترل دسترسی ساختارشکن (Break-glass)
کنترل دسترسی مبتنی-بر-قانون
چرا کنترل دسترسی مهم است؟
کنترل های دسترسی به طور قابل توجهی خطر نقض امنیت اطلاعات را کاهش می دهد. تفاوتی ندارد که نقض به صورت تعمدی انجام بگیرد یا غیرعمدی، کنترل دسترسی به مقابله با تهدید داخلی کمک می کند و از موارد غیرمجاز نظیر تغییرات، انتقال داده و حذف اطلاعات جلوگیری می کند.
هدف اصلی کنترل دسترسی چیست؟
هدف اصلی کنترل دسترسی، ارائه یک محیط امن است. سیستم های کنترل دسترسی فیزیکی تعیین می کنند که چه کسانی اجازه ورود به مناطق، ساختمان ها یا اتاق های خاص را دارند. خاطر نشان می شود که این موضوع تنها برای دور نگه داشتن افراد غیرمجاز صدق نمی کند؛ بلکه در مورد مدیریت و نظارت بر جریان افراد و دارایی ها در مناطق تحت کنترل نیز است.
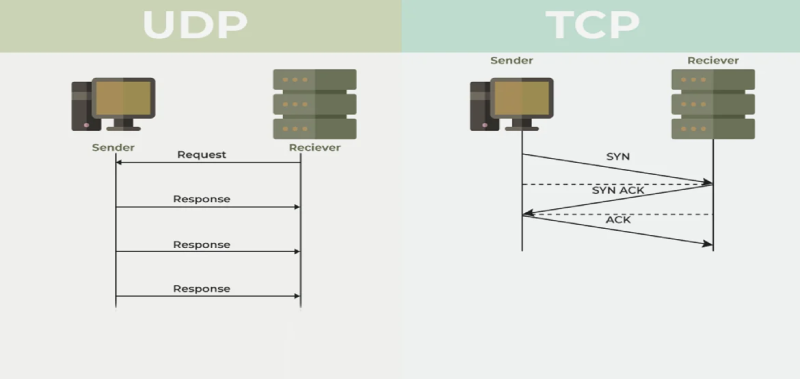
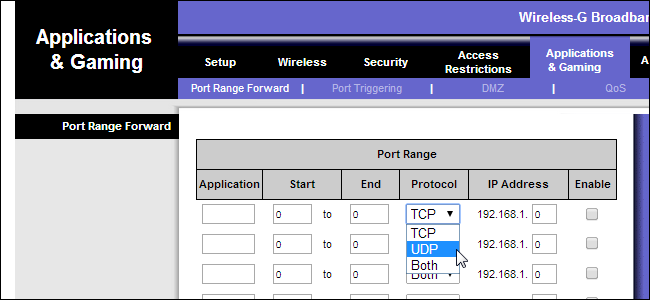
احتمالاً هنگام تنظیم پورت فورواردینگ در روتر یا هنگام پیکربندی نرم افزار فایروال، ارجاعاتی به TCP و UDP دیده اید؛ این دو پروتکل برای انواع مختلف داده ها استفاده می شود. TCP/IP مجموعه ای از پروتکل هایی است که توسط دستگاه ها برای برقراری ارتباط از طریق اینترنت و اکثر شبکه های محلی استفاده می شود. این نام از دو پروتکل اصلی آن، پروتکل کنترل انتقال (TCP) و پروتکل اینترنت (IP) گرفته شده است. TCP راهی را برای ارائه و دریافت جریان بسته های اطلاعاتی ترتیب دار و بررسی شده از لحاظ خطا، در شبکه به اپها ارائه می دهد. پروتکل دیتاگرام کاربر (UDP) توسط اپها برای ارائه جریان سریعتری از اطلاعات با حذف بررسی خطا استفاده میشود. هنگام پیکربندی برخی از سخت افزارها یا نرم افزارهای شبکه، ممکن است لازم باشد تفاوت را بدانید.
پروتکل UDP چیست؟
پروتکل UDP (User Datagram Protocol) یکی از پروتکلهای اصلی لایه انتقال در مدل TCP/IP است که برای انتقال سریع دادهها بین دستگاههای شبکه استفاده میشود. UDP یک پروتکل بدون اتصال است، به این معنی که پیش از ارسال دادهها، نیازی به برقراری و حفظ ارتباط پایدار بین فرستنده و گیرنده وجود ندارد. این پروتکل به دادهها به صورت بستههای مستقل (Datagram) نگاه میکند و هیچ کنترلی بر ترتیب، تکرار یا از دست رفتن بستهها ندارد. بر خلاف TCP که برای تضمین تحویل دادهها از تکنیکهایی مانند شمارهگذاری و تأیید دریافت استفاده میکند، UDP این وظایف را به عهده نمیگیرد و به همین دلیل به عنوان یک پروتکل غیرمطمئن شناخته میشود.
به دلیل همین ساختار ساده و بدون سربار، UDP از سرعت بالایی برخوردار است و برای برنامههای حساس به زمان که نیازمند تاخیر کم هستند، بسیار مناسب است. کاربردهای UDP شامل پخش زنده ویدئو، گیمهای آنلاین و پروتکلهای پرسوجو مانند DNS است که در آنها سرعت انتقال مهمتر از اطمینان کامل به تحویل بستهها است. با این حال، به دلیل عدم ارائه کنترل خطا، در شرایطی که دادههای حیاتی انتقال مییابند، استفاده از UDP ریسک بیشتری دارد و در صورت لزوم، راهکارهای دیگری مانند ارسال مجدد دادهها باید در لایههای بالاتر اعمال شوند.
پروتکل TCP چیست؟
پروتکل TCP (Transmission Control Protocol) یکی از پروتکلهای اصلی لایه انتقال در مدل TCP/IP است که برای انتقال دادههای مطمئن بین دستگاههای شبکه استفاده میشود. TCP یک پروتکل اتصالمحور است، به این معنا که قبل از انتقال دادهها، ابتدا یک ارتباط پایدار بین فرستنده و گیرنده برقرار میکند. این پروتکل تضمین میکند که تمام بستههای داده به صورت صحیح و بدون خطا به مقصد میرسند، حتی اگر شبکه دارای نویز یا از دست دادن بستهها باشد. TCP از شمارهگذاری بستهها، تأیید دریافت و کنترل جریان استفاده میکند تا دادهها را به ترتیب و به طور کامل به گیرنده برساند.
TCP برای برنامههایی که به انتقال دقیق و اطمینان از تحویل دادهها نیاز دارند، مانند وبگردی (HTTP/HTTPS)، ارسال ایمیل (SMTP) و انتقال فایل (FTP)، مناسب است. به دلیل مکانیزمهای کنترل خطا و تضمین تحویل، TCP نسبت به پروتکلهای سبکتر مانند UDP، دارای سربار بیشتری است و ممکن است کمی کندتر عمل کند، اما امنیت و قابلیت اطمینان بالاتری در ارسال دادهها فراهم میکند.
مقایسه پروتکل های TCP و UDP
در اینجا مقایسه پروتکلهای TCP و UDP را به صورت کامل و تخصصی برایتان آورده ایم:
نوع اتصال:
TCP: اتصالگرا (Connection-Oriented) – ابتدا ارتباطی پایدار بین مبدأ و مقصد ایجاد میشود.
UDP: غیراتصالگرا (Connectionless) – بدون نیاز به ایجاد ارتباط اولیه، دادهها مستقیماً ارسال میشوند.
روش انتقال دادهها:
TCP: دادهها به صورت جریانی و متوالی ارسال میشوند و ترتیب تحویل دادهها تضمین میشود.
UDP: دادهها به صورت پکتهای جداگانه ارسال میشوند و ترتیب تحویل آنها تضمینی نیست.
مکانیزم اطمینان از تحویل:
TCP: از Acknowledgment (تأیید دریافت) استفاده میکند تا مطمئن شود پکتها به مقصد رسیدهاند و در صورت بروز خطا، پکتها دوباره ارسال میشوند.
UDP: هیچ تأییدی دریافت نمیشود و در صورت بروز خطا، پکتها حذف میشوند و دوباره ارسال نمیگردند.
سرعت:
TCP: به دلیل مکانیزمهای بررسی و کنترل، کندتر از UDP است.
UDP: سریعتر است زیرا هیچ مکانیسم کنترلی پیچیدهای ندارد.
سایز هدر:
TCP: هدر 20 بایت است که شامل اطلاعات بیشتری برای کنترل ارتباط میباشد.
UDP: هدر 8 بایت است و بسیار سادهتر است.
کاربردها:
TCP: برای وبگردی (HTTP/HTTPS)، انتقال فایل (FTP) و ایمیل (SMTP) که نیاز به اطمینان و دقت در انتقال دادهها دارند.
UDP: برای استریم ویدئو، بازیهای آنلاین و پروتکلهای DNS که نیاز به سرعت بالا و تاخیر کم دارند.
کنترل جریان و ازدحام:
TCP: از کنترل جریان و کنترل ازدحام استفاده میکند تا از پر شدن بیش از حد شبکه جلوگیری کند.
UDP: هیچ مکانیزمی برای کنترل جریان یا ازدحام ندارد.
شباهت پروتکل های TCP و UDP
TCP و UDP، هر دو پروتکلهایی هستند که برای ارسال بیتهای داده معروف به بستهها از طریق اینترنت استفاده میشوند. هر دو پروتکل بر روی پروتکل IP ساخته می شوند. به عبارت دیگر، چه شما یک بسته را از طریق TCP ارسال کنید و یا UDP، آن بسته به یک آدرس IP ارسال می شود. همانطور که از کامپیوتر شما به روترهای واسطه و به مقصد ارسال می شوند، با این بسته ها به طور مشابه رفتار می شود. TCP و UDP تنها پروتکل هایی نیستند که در بالای IP کار می کنند. با این حال، آنها بیشترین استفاده را دارند.
نحوه کار پروتکل TCP
TCP رایج ترین پروتکل مورد استفاده در اینترنت است. وقتی یک صفحه وب را در مرورگر خود درخواست می کنید، کامپیوتر شما بسته های TCP را به آدرس وب سرور ارسال می کند و از آن می خواهد که صفحه وب را برای شما ارسال کند. وب سرور با ارسال جریانی از بستههای TCP پاسخ میدهد که مرورگر وب شما آنها را به یکدیگر متصل میکند تا صفحه وب را تشکیل دهند. وقتی روی لینکی کلیک میکنید، وارد سیستم میشوید، نظر ارسال میکنید یا هر کار دیگری انجام میدهید، مرورگر وب شما بستههای TCP را به سرور ارسال میکند و سرور بستههای TCP را پس میفرستد.
در TCP همه چیز در مورد اطمینان است بسته های ارسال شده با TCP ردیابی می شوند تا هیچ داده ای در حین انتقال از بین نرود یا خراب شود. به همین دلیل است که دانلود فایلها خراب نمیشود، حتی اگر مشکل شبکه وجود داشته باشد. البته، اگر سیستم دیگر کاملاً آفلاین باشد، کامپیوتر شما تسلیم میشود و پیام خطایی خواهید دید که نمیتواند با میزبان راه دور ارتباط برقرار کند.
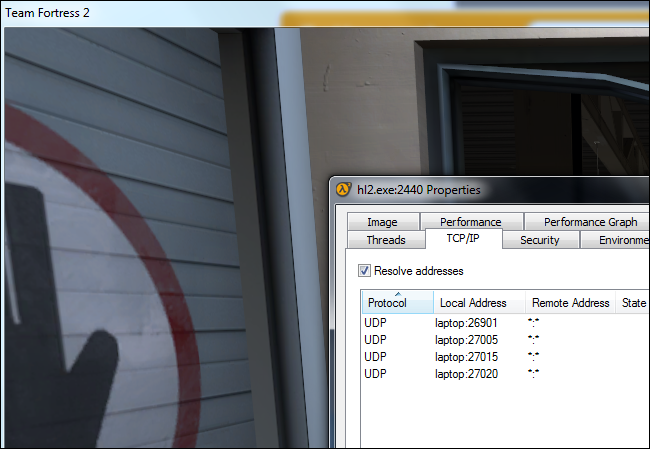
TCP از دو طریق به این امر دست می یابد. ابتدا بسته ها را با شماره گذاری آنها مرتب می دهد. دوم، با فرستادن پاسخی از گیرنده به فرستنده که نشان می دهد پیام را دریافت کرده است، خطا را بررسی می کند. اگر فرستنده پاسخ درستی دریافت نکند، میتواند بستهها را دوباره ارسال کند تا اطمینان حاصل شود که گیرنده، آن ها را به درستی دریافت کرده است. Process Explorer و سایر ابزارهای سیستمی میتوانند نوع ارتباطات یک پروسس را نشان دهند در اینجا میتوانیم مرورگر کروم را با ارتباطات TCP باز به سرورهای مختلف وب مشاهده کنیم.
UDP چگونه کار می کند؟
پروتکل UDP مشابه TCP کار می کند، اما تمام موارد بررسی خطا را حذف می کند. تمام ارتباطات رفت و برگشتی باعث ایجاد تأخیر می شود و سرعت را کاهش می دهد. هنگامی که یک اپ از UDP استفاده می کند، بسته ها فقط برای گیرنده ارسال می شوند. فرستنده منتظر نمی ماند تا مطمئن شود گیرنده بسته را دریافت کرده است – فقط به ارسال بسته های بعدی ادامه می دهد. اگر گیرنده چند بسته UDP را اینجا و آنجا از دست بدهد، آنها فقط گم شده اند، فرستنده آن ها را دوباره ارسال نمی کند. از دست دادن این همه هزینه به این معنی است که دستگاهها میتوانند سریع تر با هم ارتباط برقرار کنند.
UDP زمانی استفاده می شود که سرعت، مطلوب باشد و اصلاح خطا ضروری نباشد. به عنوان مثال، UDP اغلب برای پخش زنده و بازی های آنلاین استفاده می شود. به عنوان مثال، فرض کنید در حال تماشای یک جریان ویدیویی زنده هستید که اغلب با استفاده از UDP به جای TCP پخش می شود. سرور فقط یک جریان ثابت از بسته های UDP را به کامپیوترهایی که در حال تماشا هستند ارسال می کند. اگر برای چند ثانیه ارتباط خود را از دست بدهید، ویدیو ممکن است برای لحظه ای ثابت یا جهش کند و سپس به بیت فعلی پخش پرش کند. اگر با از دست دادن بسته های جزئی مواجه شدید، ویدیو یا صدا ممکن است برای لحظه ای کج و کوله شود در حالی که ویدیو بدون داده های از دست رفته به پخش ادامه می دهد.
این در بازی های آنلاین نیز مشابه است. اگر برخی از بستههای UDP را از دست دادید، با دریافت بستههای UDP جدیدتر، ممکن است کاراکترها به آن طرف نقشه تلپورت شوند. اگر بسته های قدیمی را از دست دادید، هیچ فایده ای ندارد که آنها را دوباره درخواست بکنید زیرا بازی بدون شما ادامه می یابد. تنها چیزی که مهم است این است که در حال حاضر در سرور بازی چه اتفاقی می افتد، نه اتفاقی که چند ثانیه پیش رخ داده است. حذف تصحیح خطای TCP به سرعت بخشیدن به ارتباط بازی و کاهش تأخیر کمک می کند.
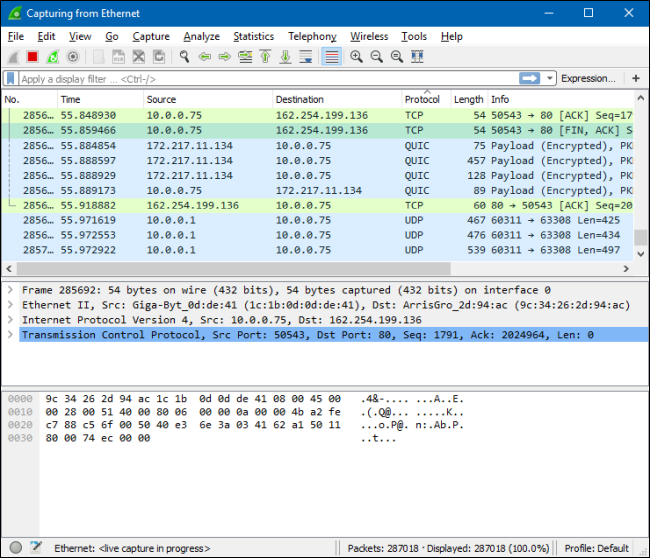
بهتر است بدانید اینکه یک برنامه از TCP یا UDP استفاده می کند به توسعه دهنده آن بستگی دارد و انتخاب، بستگی به نیازهای یک اپلیکیشن دارد. اکثر اپها به تصحیح خطا و قدرت TCP نیاز دارند، اما برخی از اپلیکیشن ها به سرعت و کاهش سربار UDP نیاز دارند. اگر یک ابزار آنالیز شبکه مانند وایرشارک را راه اندازی کنید، می توانید انواع مختلف بسته هایی را که به رفت و آمد می کنند را مشاهده کنید.
مگر اینکه مدیر شبکه یا توسعهدهنده نرمافزار باشید، این نباید خیلی روی شما تأثیر بگذارد. اگر روتر یا نرمافزار فایروال خود را پیکربندی میکنید و مطمئن نیستید که یک اپلیکیشن از TCP یا UDP استفاده میکند، به طور کلی میتوانید گزینه “هر دو” را انتخاب کنید تا روتر یا فایروال شما قوانین یکسانی را برای ترافیک TCP و UDP اعمال کند.
سخن پایانی
در نهایت، انتخاب بین پروتکلهای TCP و UDP به نیازهای خاص هر برنامه و نوع دادهای که منتقل میشود بستگی دارد. TCP با ارائه اطمینان و کنترل خطا، برای برنامههایی که نیاز به دقت و امنیت در انتقال دادهها دارند، مانند وبگردی و انتقال فایل، ایدهآل است. از سوی دیگر، UDP به خاطر سرعت بالا و تأخیر کم، برای برنامههایی مانند پخش زنده و بازیهای آنلاین مناسبتر است، جایی که سرعت بر دقت اولویت دارد. با توجه به این تفاوتها، توسعهدهندگان باید بر اساس نوع کاربرد و ویژگیهای مورد نیاز، پروتکل مناسب را انتخاب کنند تا بهترین عملکرد و تجربه کاربری را فراهم آورند.
در گذشته، سیستم های یک شبکه، از طریق کابل های مجزا به اینترنت متصل می شدند که باعث می شد مدیریت شبکه دشوار شود و بهره وری پایین باشد. در سال 1997 دستگاه های اکسس پوینت ابداع شدند و این مشکل را برای کاربران به طور کامل برطرف کردند.
تعریف اکسس پوینت
اکسس پوینت یا Access Point (AP)، سیستم ها را به شیوه وایرلس، یعنی بدون استفاده از کابل های متعدد و پر دردسر، به شبکه LAN یا WLAN متصل میکند و داده ها را، ارسال و دریافت میکند. اکسس پوینت توسط یک کابل اترنت به روتر متصل می شود و سیگنال اینترنت را دریافت و سپس به شبکه Wi-Fi جداگانه تبدیل می کند، این کار، سرعت بالایی از اینترنت را، حتی در مکان های دور خانه که دسترسی به اینترنت در آنجا دشوار است را مهیا می کند.
انواع اکسس پوینت
اکسس پوینت ها انواع مختلفی داشته که بر اساس تکنولوژِی به دسته های زیر تقسیم می شوند:
داخلی (Indoor): این نوع اکسس پوینت ها، به دلیل کوچک بودنشان، نصب و نگهداری آسانی دارند و در مکان های داخلی و محیط های اداری مورد استفاده قرار می گیرند.
بیرونی (Outdoor): این نوع از اکسس پوینت ها، برای محیط های دشوار و فضاهای باز مانند دانشگاه ها و اسکله ها و… طراحی شده اند و در برابر گرما و رطوبت، مقاوم هستند و پوشش گسترده ای از سیگنال های شبکه دارند.
دیواری: این اکسس پوینت های پنلی، بر روی دیوار نصب می شوند و فقط در مناطق خاص و محدود پوشش بی سیم ارائه می دهند و نرخ انتقال داده بین150Mbps تا300Mbps دارند.
سقفی: این اکسس پوینت های پنلی، بر روی سقف نصب می شوند و بیشتر در هتل ها و ادارات مورد استفاده قرار می گیرند و نرخ انتقال داده بین150Mbps تا450Mbps دارند.
کنترلی: از طریق کنترلر بی سیم کنترل می شوند و برای شبکه هایی با مقیاس بزرگ مورد استفاده قرار می گیرند که وظیفه آنها پیکربندی، رمزگذاری، آپدیت، تنظیمات پالیسی و مدیریت متمرکز شبکه است.
مستقل: به اکسس پوینت های مستقل، standalone نیز می گویند که بیشتر در مناطقی که روتر جداگانه در آنجا نصب باشد مورد استفاده قرار می گیرد زیرا فقط بر ارائه اتصال بی سیم در شبکه تمرکز دارند و وظایفی مانند احراز هویت، مجوز دسترسی، ترجمه ادرس و… دارند.
تجاری: اکسس پوینت (AP) های تجاری یا اینترپرایزی، در ادارات و سازمان هایی که کارمندان و کاربران زیاد است مورد استفاده قرار می گیرد.
تک فرکانسی: این نوع از اکسس پوینت ها با نام وای فای نیز شناخته می شوند، از G2.4 پشتیبانی کرده و نرخ انتقال داده بین150Mbps تا450Mbps دارند. ولی قابلیت anti-interference در آن ها ضعیف است.
دو فرکانسی: اکسس پوینت های دو فرکانسی که به آنها دو بانده نیز گفته می شود، می توانند به طور همزمان از G2.4 و G5.8 پشتیبانی کنند و نرخ انتقال داده بالاتری نسبت به تک فرکانسی دارند و اندازه شان بزرگتر است.
مزایای اکسس پوینت
افزایش گسترده پوششی: با استفاده از اکسس پوینت، می توان گستردگی پوشش شبکه را، حتی در مکان هایی که سیگنال ضعیف است، افزایش داد و در صورتی که از این دستگاه ها به تعداد بیشتر استفاده شود، می توان گستردگی پوششی را در ساختمان های بزرگ نیز به میزان قابل توجهی افزایش داد.
شبکه های اختصاصی: اکسس پوینت، این فرصت را به شما می دهد تا شبکه بی سیم اختصاصی خودتان را ایجاد کنید و با انجام این کار، شبکه شما با شبکه های دیگر تداخل پیدا نمی کند و امنیت شما حفظ می شود.
سرعت بالا: این دستگاه ها سرعت انتقال داده را افزایش می دهند و اگر به تعداد بیشتر در محل های مناسب محیط شما استفاده شود، سرعت انتقال داده به میزان قابل توجهی بهبود می یابد.
امنیت: اکسس پوینت ها دارای پروتکل های امنیتی مانند WPA2 هستند که با استفاده از آنها، می توان از دسترسی غیر مجاز به شبکه جلوگیری کرد.
کاهش هزینه: استفاده از دستگاه های اکسس پوینت بجای روتر، میتواند به میزان زیادی در هزینه های شما صرفه جویی کرده و انتقال داده بی سیم را، با مدیریت آسان در اختیار شما بگذارد.
قابلیت اتصال تعداد زیادی از دستگاه ها: به هر یک از دستگاه های اکسس پوینت، می توان 60 سیستم متصل کرد که این یکی از اصلی ترین مزیت ها است.
نصب آسان: شما برای استفاده از اِی پی (اکسس پوینت)، فقط به یک کابل اترنت برای اتصال آن نیاز دارید، ولی در اکسس پوینت های نسل جدید، به کابل هم نیازی نیست.
مدیریت دسترسی: بدلیل اینکه اکسس پوینت های بی سیم از ACL و CAPTIVE PORTAL پشتیبانی می کنند، می توان دسترسی کاربران را بدون ایجاد تداخل در شبکه کنترل کرد.
قابلیت کلاسترینگ: با استفاده از این قابلیت، اگر اختلالی در شبکه وجود داشته باشد یا سرور قطع شود، امکان اتصال خودکار به سرور های دیگر وجود دارد.
معایب اکسس پوینت
کاهش سرعت: درست است که سرعت بالا یکی از مزیت های AP(اکسس پوینت) است، ولی اگر تعداد دستگاه های وصل شده به آن بیشتر شود، سرعت انتقال داده نیز کاهش می یابد. بنابراین، پیشنهاد می شود از چند اکسس پوینت برای اتصال های با تعداد بالا استفاده شود.
تداخل با شبکه های دیگر: در صورتی که در یک محدوده، تعداد زیادی از اکسس پوینت ها قرار داشته باشند، امکان تداخل شبکه ها به دلیل وجود فرکانس های یکسان وجود دارد.
محدودیت در تعداد دستگاه های متصل: هر اکسس پوینت، تعداد محدودی از دستگاه های متصل را میتواند پشتیبانی کند و اگر تعداد دستگاه های متصل، بیش از حداکثر توانایی دستگاه باشد، ممکن است عملکرد و سرعت شبکه کاهش یابد.
قابلیت نفوذ: اگر اکسس پوینت به درستی پیکربندی نشود، ممکن است كاربران به داده ها و رمزگذاری ها دسترسی پیدا کنند.
کاربرد اکسس پوینت
همانطور که گفته شد، از اکسس پوینت ها در ساختمان های بزرگ و دفاتر تجاری مانند دکل اپراتور های تلفن همراه، شبکه های داخلی، کامپیوتری، مخابراتی، بلوتوث و… استفاده می شود ولی این به این معنا نیست که نتوان از آنها در محل های کوچک تر مانند مغازه ها نیز استفاده کرد.
با اتصال اکسس پوینت به یک سوئیچ یا روتر، اتصال آسان سیستم ها به اینترنت با سرعت بالا ممکن می شود و همچنین از اکسس پوینت در حالت Repeater، برای تقویت امواج برای مسافت های دور تر استفاده می شود.
فرق اکسس پوینت با مودم
مودم از طریق DSL یا کابل، به یک شبکه LAN متصل می شود و سپس سیستم ها را به اینترنت متصل می کند. مودم، در فرایند demodulation و modulation، صفر و یک های کامپیوتری را به سیگنال های آنالوگ تبدیل کرده و از طریق کابل به خط تلفن منتقل می کند، سپس سیگنال های آنالوگ را به سیگنال های دیجیتالی تبدیل کرده و به سیستم ارسال می کند.
درست است که کاربرد اکسس پوینت و مودم در ظاهر یکسان به نظر می رسد، ولی تفاوت هایی مانند نوع اتصال دارند. مودم، یک روتر یا کامپیوتر را به اینترنت متصل می کند در حالی که اکسس پوینت اتصالی بی سیم به یک شبکه سیمی را برای سیستم ها ممکن می سازد. و همچنین، اکسس پوینت در ساختمان های بزرگ و مودم، در محل هایی مانند منازل و مغازه های کوچک تر مورد استفاده قرار می گیرد.
فرق اکسس پوینت با روتر
در اکثر شبکه ها فقط یک عدد روتر برای مدیریت شبکه استفاده می شود، و برای افزایش پوشش و دسترسی به وای فای، یک عدد اکسس پوینت با کابل به سوئیچ و روتر متصل می شود. روتر ها، با ایجاد شبکه محلی LAN به عنوان هابی عمل می کنند و ارتباطات بین دستگاه ها را مدیریت می کنند، در حالی که اکسس پوینت، با متصل شدن به روتر، پوشش بیشتری را در منطقه ارائه می دهد و اتصال سیستم های بیشتری را به شبکه ممکن می سازند.
روتر قابلیت اتصال به اینترنت را دارد ولی اکسس پوینت(AP) ، فقط میتواند اتصال بی سیم دستگاه ها را به اینترنت را فراهم کند. روتر های وایرلس می توانند به عنوان اکسس پوینت عمل کنند ولی اکسس پوینت نمی تواند به عنوان روتر فعالیت کند.
بهترین اکسس پوینت
در حال حاضر، اکسس پوینت های متعدد و متنوعی در بازار وجود دارند که بررسی همه آنها و انتخاب بهترین از بینشان، بسیار سخت و دشوار است. با توجه به میزان رضایت مشتریان، برند های FortiAP و Cisco Aironet (سیسکو) را می توان به عنوان کاربردی ترین و محبوب ترین برند های اکسس پوینت، معرفی کرد؛ که به دلیل ارائه پیشرفته ترین سرویس ها، بهترین انتخاب در خرید اکسس پوینت هستند.
قیمت اکسس پوینت
برای دریافت اطلاعات جامع و بهروز درباره خرید و قیمت انواع اکسس پوینتها، کارشناسان 24 داریانت آمادهاند تا به شما کمک کنند. با تماس با تیم پشتیبانی این شرکت، میتوانید مشاوره تخصصی دریافت کرده و بهترین گزینهها را با توجه به نیازهای شبکه خود انتخاب کنید.
فراموش نکنید که برای بهرهمندی از پیشنهادات ویژه و قیمتهای رقابتی، با کارشناسان 24 داریانت به شماره ۶۲۲۴ – ۰۴۱تماس بگیرید و از مشاورههای تخصصی آنها بهرهمند شوید. برای تماس و کسب اطلاعات بیشتر، اکنون اقدام کنید.
سخن پایانی
شرکت داریا، تنها وارد کننده معتبر با ارائه بهترین خدمات اکسس پوینت های برند Fortinet و Cisco است که محصولات اورجینال را به همراه ضمانت، با مناسب ترین قیمت، در اختیار شما قرار می دهد.
وای فای عمومی که مدت هاست به یک امر عادی تبدیل شده است، نه تنها برای کاربران فردی بلکه برای مشاغل نیز ایجاد تهدید می کند. با ظهور شیوه دورکاری، مردم اکنون می توانند تقریباً از هر کجا کار کنند: یک کافه نزدیک به خانه، یک هتل در یک شهر دیگر یا حتی در حالی که منتظر هواپیما در فرودگاه هستند. حال بیایید خطرات اتصال به Wi-Fi عمومی، هم برای شما و هم برای مشاغل را بررسی کنیم.
به گفته مشاور فوربس، اکثر مردم (56٪) به شبکه های Wi-Fi عمومی که نیازی به رمز عبور ندارند متصل می شوند. این راحتی، بهایی دارد و بسیاری از آن غافلند که مهاجمان می توانند جزئیات کارت، رمز عبور و سایر اطلاعات حساس را سرقت کنند.
خطرات استفاده از وای فای عمومی
استفاده از وای فای عمومی، مانند وای فای موجود در کافهها، فرودگاهها و هتلها، راحتی زیادی را به کاربران ارائه میدهد، اما میتواند خطرات جدی نیز به همراه داشته باشد. در ادامه به برخی از خطرات استفاده از وای فای عمومی اشاره میکنیم:
حملات Man-in-the-Middle (MITM)
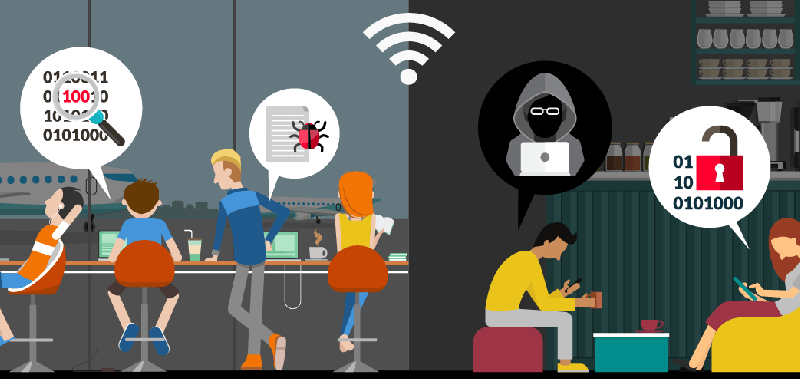
این شیوه یکی از رایج ترین تهدیدات در وای فای عمومی است. در یک حمله MITM، هکر مخفیانه بین ارتباط دو طرف قرار گرفته و آن را تغییر می دهد. کاربر فکر میکند که مستقیماً با یک وب سایت، سرور ایمیل یا کاربر دیگری در ارتباط است، اما هکر در حال انتقال اطلاعات است و داده های حساس را در این فرآیند ضبط می کند.
استراق سمع
شبکههای Wi-Fi عمومی، به ویژه شبکههای بدون رمزگذاری (مانند WPA2)، به هکرها این امکان را میدهند که به دادههایی که از طریق شبکه منتقل میشوند، گوش کنند. ابزارهایی مانند آنالیزور بسته می توانند ترافیک رمزگذاری نشده را گرفته و استخراج اطلاعات حساس را برای هکرها آسان می کند.
هات اسپات جعلی
یک هکر، یک شبکه Wi-Fi جعلی را راهاندازی میکند، اغلب با نامی شبیه به یک شبکه اصلی (مثلاً «CoffeeShopFreeWiFi» به جای «CoffeeShop_WiFi»). کاربران ناآگاه به این هات اسپات تقلبی متصل می شوند که هکر را قادر می سازد تمام ترافیک را زیر نظر داشته باشد و هر گونه داده حساس منتقل شده را به دست بیاورد.
شبکه های هانی پات؛ شبیه به هات اسپات های جعلی، این ها شبکه های مخربی هستند که برای فریب دادن کاربران راه اندازی شده اند. پس از اتصال، هکر می تواند بدافزار را مستقر کند یا سعی کند از آسیب پذیری ها در دستگاه کاربر سوء استفاده کند.
اسپوفینگ
در یک حمله اسپوفینگ، هکر هویت دستگاه دیگری را در شبکه جعل می کند و ترافیک را از طریق دستگاه خود هدایت می کند. این کار به آنها اجازه می دهد تا داده ها را گرفته و دستکاری کنند.
ربودن سشن
در اینجا، مهاجم یک سشن بین مشتری و سرور را می رباید (به عنوان مثال، یک سشن ورود به سیستم در یک وب سایت). این کار می تواند به آن ها امکان دسترسی غیرمجاز به اکانت ها یا سرویس ها را بدهد.
توزیع بدافزار
Wi-Fi عمومی می تواند به عنوان رسانه ای برای توزیع بدافزار استفاده شود. به عنوان مثال، بدافزار را می توان در به روز رسانی نرم افزار یا دانلودها تزریق شود. هنگامی که دستگاه کاربر آلوده می شود، بدافزار می تواند اطلاعات را بدزدد، بر فعالیت کاربر نظارت کند یا دستگاه را جزئی از یک بات نت کند.
فیشینگ صفحه لاگین
برخی از شبکه های Wi-Fi عمومی، کاربران را قبل از اعطای دسترسی، به صفحه لاگین یا شرایط پذیرش هدایت می کنند. هکرها می توانند این صفحات را برای گرفتن اعتبار ورود یا سایر اطلاعات شخصی تکرار کنند.
اقدامات حفاظتی در برابر تهدیدات وای فای عمومی
برای محافظت در برابر تهدیدات استفاده از Wi-Fi عمومی:
صاحبان هات اسپات (hotspot)
از فیلتر وب برای هات اسپات Wi-Fi استفاده کنید. شما نه تنها از مهمانان خود در برابر بدافزارها و منابع مضر محافظت خواهید کرد، بلکه وفاداری مشتریان را نیز افزایش خواهید داد. والدین با دانستن اینکه این کافه یا کتابخانه یک اینترنت امن ارائه می دهد، می توانند دستگاه ها را بدون نگرانی از قرار گرفتن در معرض محتوای نامناسب به فرزندان خود تحویل دهند. همچنین استفاده از سرویس فیلتر DNS به شما امکان می دهد تا اطلاعات و آمار ناشناس ارزشمندی را در مورد ترجیحات کاربران خود جمع آوری کنید، که می تواند در کمپین های بازاریابی مورد استفاده قرار گیرد.
کاربران وای فای عمومی
سرویس فیلتر DNS مانند SafeDNS را پیاده سازی کنید. یک کلاینت رومینگ روی دستگاهها نصب کنید و دسته بندیهای امنیت سایبری را برای بلاک کردن وبسایتهای مخرب انتخاب کنید.
از دسترسی به سایت ها یا سرویس های حساس مانند پلتفرم های بانکی خودداری کنید.
تنظیمات اشتراک گذاری را در دستگاه خود خاموش کنید.
برای جلوگیری از اتصال مجدد خودکار، پس از قطع ارتباط، همیشه فراموش کردن شبکه را بزنید.
از وب سایت هایی که از پروتکل HTTPS استفاده میکنند، استفاده کنید و مطمئن شوید که SSL/TLS هنگام انتقال داده های حساس استفاده می شود.
به طور خلاصه، با اینکه که Wi-Fi عمومی باعث راحتی می شود اما بسیار مهم است که از آسیب پذیری های آن آگاه باشید و اقدامات احتیاطی لازم را برای اطمینان از امنیت داده ها انجام دهید.
فعالیت مشکوک وای فای
فعالیت مشکوک در وای فای میتواند نشاندهنده نفوذ هکرها یا استفاده غیرمجاز از شبکه باشد. شناسایی و جلوگیری از این فعالیتها برای حفظ امنیت شبکه و اطلاعات شخصی بسیار مهم است. در ادامه به برخی از نشانهها و اقدامات مرتبط با فعالیت مشکوک در وای فای اشاره میکنیم:
نشانههای فعالیت مشکوک در وای فای:
کاهش سرعت اینترنت
یکی از نشانههای اصلی نفوذ به شبکه وای فای، کاهش شدید سرعت اینترنت است. اگر بدون تغییر در استفاده، سرعت اینترنت به طرز محسوسی کاهش یافته، ممکن است کسی از شبکه شما بهطور غیرمجاز استفاده میکند.
دستگاههای ناشناخته در شبکه
اگر دستگاههایی که نمیشناسید به شبکه وای فای شما متصل شدهاند، این میتواند نشانهای از دسترسی غیرمجاز باشد. با بررسی لیست دستگاههای متصل از طریق تنظیمات مودم یا روتر، میتوانید این مورد را تشخیص دهید.
قطع و وصل مکرر اینترنت
اگر اینترنت شما بدون دلیل خاصی بهطور مکرر قطع و وصل میشود، ممکن است فعالیت مشکوکی در حال رخ دادن باشد.
تغییرات در تنظیمات شبکه
اگر تغییرات ناخواستهای در تنظیمات شبکه وای فای شما ایجاد شده باشد، مانند تغییر نام شبکه (SSID) یا رمز عبور، ممکن است کسی به سیستم شما نفوذ کرده باشد.
ورود ناخواسته به صفحات مشکوک
اگر بهطور ناگهانی به وبسایتهای غیرعادی هدایت میشوید یا تبلیغات ناخواسته مشاهده میکنید، این میتواند نشانهای از فعالیت مخرب در شبکه شما باشد.
استفاده غیرعادی از دادهها
اگر حجم مصرفی اینترنت شما بهطرز غیرعادی افزایش یافته باشد و شما از این موضوع مطلع نیستید، ممکن است کسی بدون اطلاع شما از وای فای استفاده کند.
پیغامهای هشدار از نرمافزارهای امنیتی
اگر نرمافزارهای امنیتی یا آنتیویروس شما هشدارهای غیرعادی در خصوص فعالیتهای شبکهای بدهند، نیاز به بررسی شبکه دارید.
اقدامات مورد نیاز برای شناسایی و جلوگیری از فعالیت مشکوک وای فای
بررسی دستگاههای متصل
وارد تنظیمات مودم یا روتر خود شوید و لیست دستگاههای متصل را بررسی کنید. اگر دستگاههای ناشناختهای را مشاهده کردید، آن ها را از شبکه خود قطع کنید.
تغییر رمز عبور وای فای
اگر به فعالیت مشکوکی برخورد کردید، بلافاصله رمز عبور وای فای خود را تغییر دهید. از یک رمز عبور پیچیده و قوی استفاده کنید و رمز عبور قبلی را با افراد دیگر به اشتراک نگذارید.
استفاده از رمزنگاری قوی
اطمینان حاصل کنید که از پروتکل رمزنگاری WPA3 یا حداقل WPA2 برای شبکه وای فای خود استفاده میکنید. این پروتکلها امنیت بیشتری نسبت به WPA و WEP دارند.
غیرفعال کردن WPS
قابلیت WPS (Wi-Fi Protected Setup) را در تنظیمات مودم غیرفعال کنید. این ویژگی میتواند نقطه ضعفی برای نفوذ به شبکه شما ایجاد کند.
استفاده از فایروال و آنتیویروس
استفاده از یک فایروال و آنتیویروس معتبر میتواند به شناسایی و جلوگیری از فعالیتهای مشکوک کمک کند. این نرمافزارها میتوانند حملات احتمالی را شناسایی کرده و مسدود کند.
بروزرسانی نرمافزار مودم یا روتر
مطمئن شوید که روتر یا مودم شما دارای آخرین نسخه نرمافزاری است. شرکتهای سازنده اغلب بروزرسانیهایی را برای رفع مشکلات امنیتی ارائه میکنند.
فعال کردن قابلیتهای امنیتی پیشرفته
برخی از روترها قابلیتهایی مانند فیلتر کردن مک آدرس، غیرفعال کردن پخش SSID و محدود کردن دسترسیهای مهمان را ارائه میدهند. از این ویژگیها برای افزایش امنیت شبکه خود استفاده کنید.
با این اقدامات، میتوانید از فعالیتهای مشکوک در وای فای جلوگیری کنید و امنیت شبکه خود را به طور قابل توجهی افزایش دهید.
جمع بندی
برای حفظ امنیت شبکه وای فای خود، باید همواره هشیار باشید و اقدامات پیشگیرانهای را به کار گیرید. استفاده از رمزنگاری قوی، تغییرات منظم رمز عبور و بررسی دستگاههای متصل، تنها بخشی از راههای جلوگیری از دسترسی غیرمجاز به شبکه است. با انجام این اقدامات، میتوانید از اطلاعات شخصی خود در برابر تهدیدات محافظت کنید و از اتصال امن و بدون نگرانی لذت ببرید.
XSS یکی از 10 حمله امنیتی رایج است که سازمان ها و شرکت هایی که با برنامه های کاربردی تحت وب سر و کار دارند را مورد هدف قرار می دهند. در این مطلب با این نوع حمله آشنا می شویم و انواع آن را مورد بررسی قرار می دهیم و با راه های جلوگیری از آن را آموزش می دهیم. در ادامه این مطلب با داریا همراه باشید.
حمله XSS چیست؟
حمله XSS یا Cross_Site Scriptingیک نوع رایج از حمله تزریق کد است که برنامه های تحت وب را با تشخیص آسیب پذیری آن ها و تزریق کد مخرب، مورد هدف قرار می دهد. در این حمله مهاجم یک کد مخرب را به وبسایت می فرستد و زمانی که کاربران برای بارگذاری وبسایت اقدام می کنند، کد به صورت خودکار اجرا می شود. معمولا، این کد به انتهای یک آدرس URL اضافه شده و یا مستقیما در صفحه ای که محتوا در آن قرار دارد، جاسازی می شود.
انواع حمله XSS
حملات XSS به سه دسته تقسیم می شوند که از جمله این حملات می توان به موارد زیر اشاره کرد:
XSS ذخیره شده
XSS های ذخیره شده مخرب ترین نوع آسیب پذیری است؛ این حمله زمانی رخ می دهد که اطلاعت مخرب ارائه شده توسط مهاجم در سرور ذخیره شود، این داده خطرناک دائما در معرض صفحه وب قرار می گیرد و هنگامی که کاربر عملیات مرور معمولی را انجام می دهد فعال می شود.
XSS منعکس شده
این نوع از آسیب پذیری XSS زمانی اتفاق می افتد که داده های ارائه شده توسط کاربران، معمولا از طریق پارامتر های درخواست HTTPS در صفحه بدون فیلتر یا ذخیره مناسب، نمایش داده میشود.
XSS بر اساس DOM
حملات XSS بر اساس DOM یا Document Object Model یک نوع از آسیب پذیری بین سایت ها است و هنگامی رخ می دهد که جاوا اسکریپت، داده ها را از منبع کنترل شده مهاجم دریافت کرده و برای تغییر و اصلاح به محیط DOM ارسال می کند؛ این باعث می شود مرورگر قربانی به طور غیر منتظره اجرا شود.
یک مهاجم به وسیله XSS چه کاری می تواند انجام دهد؟
هکر ها و مهاجمان سایبریی که از Cross_Site Scripting استفاده می کنند، قادر به انجام رفتارهای زیر با قربانیان خود هستند:
جعل هویت کاربر قربانی شده.
انجام هر کاری که کاربر قادر به انجام آن است.
مشاهده تمام اطلاعاتی که کاربر به آن ها دسترسی دارد.
حمله XSS جاوا اسکریپت بین هکر ها و مهاجمان بسیار محبوب است؛ به دلیل اینکه جاوا اسکریپت به برخی از داده های حساس دسترسی دارد و می توان از این دسترسی برای سرقت اطلاعات اکانت و اهداف مجرمانه دیگر استفاده کرد. فرایند یک حمله معمولی XSS به صورت زیر است:
در مرحله اول قربانی، صفحه وب را بارگذاری کرده و کد مخرب، به کپی کردن کوکی های مخرب می پردازد.
کد مخرب، یک درخواست HTTP را همراه با کوکی های دزدیده شده در بدنه ی درخواست، به وب سرور مهاجم ارسال می کند.
و در آخر، مهاجم می تواند از این کوکی ها برای جعل هویت کاربر قربانی استفاده کرده و اطلاعات حساب های بانکی، اطلاعات اکانت و سایر اطلاعات حساس به سرقت می برد.
چرا باگ XSS خطرناک است؟
این باگ به راحتی می تواند اطلاعات اکانت و پسورد های شما را بدزدد؛ یا اگر در یک سایتی که نسبت به حملات XSS آسیب پذیر باشد، اطلاعت اکانت خود را وارد کنید، مهاجم می تواند کد مخربی را در سایت تزریق کرده و اطلاعات شما را به سرقت ببرد و از آن سوء استفاده کند.
آسیب های ناشی از Cross_Site Scripting
تاثیر اصلی XSS عموما به ساختار برنامه، اطلاعات و وضعیت کاربری که در معرض خطر قرار دارد بستگی دارد. به عنوان مثال:
در یک برنامه تبلیغاتی، که در آن همه ی کاربران ناشناس هستند و تمام اطلاعات عمومی هستند، تاثیر اغلب کم تر خواهد بود.
در برنامه هایی که اطلاعات حساس و مهمی مانند تراکنش های بانکی، ایمیل ها و سوابق بیمه را نگه داری می کنند، آسیب، عموما بسیار بیشتر و جدی تر خواهد بود.
نحوه مقابله با حملات XSS
برای مقابله با این نوع حمله نمیتوانیم از یک راه کار برای انواع مختلف این حمله استفاده کنیم؛ بلکه باید از روش ها و راهکار های کاربردی مختلف برای جلوگیری از این حمله استفاده کنیم؛ چرا که انواع مختلف برنامه های کاربردی وب، به سطوح امنیتی مختلفی نیاز دارند. در ادامه چند مورد از مهم ترین اقدامات امنیتی برای جلوگیری از این حملات را معرفی می کنیم.
از HTML در فیلد های ورودی خودداری کنید
یکی از راه های موثر برای جلوگیری از این نوع حملات این است که مانع از ارسال HTML در ورودی های فرم ها توسط کاربران شوید. انتخاب های دیگری هم وجود دارند که به کاربران اجازه می دهند بدون استفاده از HTML، یک محتوای خوب ایجاد کنند.
اعتبارسنجی ورودی ها
با استفاده از اعتبارسنجی، کاربر نمی تواند در فرمی که از استاندارد های خاصی پیروی نمی کند، داده ای ارسال کند. قوانین اعتبار سنجی می تواند به گونه ای تنظیم شوند که تگ ها و کاراکتر هایی مانند <script> که در XSS استفاده می شوند را رد کنند.
پاکسازی داده
پاکسازی داده ها، مشابه اعتبارسنجی انجام می شود؛ با این تفاوت که پس از ارسال داده ها در وب سرور و قبل نمایش آن ها برای کاربران دیگر، اتفاق می افتد. ابزار های آنلاین مختلفی برای پاکسازی HTML و فیلتر کردن تزریق کد مخرب وجود دارند.
فیلتر کردن ورودی ها
فیلتر کردن باید در مکانی که ورودی های کاربر دریافت می شوند، بر اساس داده هایی که انتظارشان را دارد، تا حد ممکن دقیق انجام شود.
مرورگر امن
مرورگر هایی مانند Firefox و Opera امنیت بالاتری نسبت به IE دارند؛ IE مرورگری است که نقاط ضعف زیادی دارد.
برای جلوگیری از این نوع حمله می توان ایمیل را روی حالت HTML یا متنی قرار داد تا کد های مخرب خود به خود اجرا نشوند. بهتر است کاربران گزینه ذخیره اطلاعات اکانت و پسورد های خود را در مرورگرها غیر فعال کنند و به صورت دوره ای، رمز عبور ایمیل های خود را تغییر دهند. همچنین بهتر است کاربران از ایمیل های مجزا برای حساب های کاربری مهم خود مانند حساب بانکی و … استفاده کنند و از آن برای کار های روزانه خود استفاده نکنند.
Escaping
در این روش اطلاعات ورودی توسط کاربر فیلتر یا سانسور می شود. مثلا از ثبت بعضی از کاراکترهای خاص مانند > و < که ممکن است در دستورات کد استفاده شوند جلوگیری می شود و باعث می شوند که کد های مخرب از کار بیفتند.
تنظیم قوانی WAF
یک فایروال اپلیکیشن وب، می تواند برای جلوگیری از حملات XSS بازتابی تنظیم شود. این قوانین از ارسال درخواست های نامناسب به سرور، از جمله حملات XSS جلوگیری می کنند.
سخن پایانی
حملات XSS با اینکه می توانند برای هر سایتی بسیار خطرناک باشند و تمامی کاربران سایت را مورد حمله قرار دهند، به راحتی هم قابل پیشگیری هستند. آگاهی کافی از این نوع حمله ها می تواند به شما کمک کند تا مورد حمله مهاجمان سایبری قرار نگیرید و از اطلاعات و داده ها به شیوه بهتری محافظت کنید.
سوالات متداول
آیا حملات XSS مربوط به خود کاربر می شود؟
اگر شخصی با استفاده از حمله XSS به صورت خودسرانه اسکریپت های مخرب جاوا را روی سایت شما اجرا کند، امنیت وب سایت شما پایین آمده و در معرض خطر قرار می گیرد.
یک مثال واقعی از حملات XSS به چه صورت است؟
یک گروه از مهاجمان سابری از یک آسیب پذیری XSS در یک کتابخانه جاوا اسکریپت به نام Feedify که در وب سایت British Airway استفاده می شد، سوء استفاده کردند.
آنتی ویروس XSS چیست؟
Avast One به متوقف کردن XSS در مسیرهای خود کمک می کند، بنابراین نگران این که اطلاعاتتان در معرض خطر هکر باشد، نباشید.
XSS در شبکه چیست؟
XSS یک سوء استفاده است که در آن مهاجم کد را به یک وب سایت قانونی متصل می کند و زمانی که قربانی وب سایت را بارگذاری می کند اجرا می شود.
سیسکو ISE به عنوان یک محصول جدید، طیف وسیعی از راه حل ها و خدمات امنیتی را در یک مجموعه یکپارچه ارائه می دهد. در این مطلب تلاش داریم شما را به صورت کامل با سیسکو ISE آشنا کرده و مزیت های آن را به طور جامع و کامل توضیح دهیم؛ در ادامه این مطلب با ما همراه باشد.
Cisco ISE چیست؟
سیسکو ISE یا Cisco Identity Services Engine یک نسل جدید از سیستم های شناسایی و کنترل دسترسی است که به شبکه ها این امکان را می دهد، به سادگی سرویس دهی کرده و وضعیت امنیتی زیرساخت خود را ارتقا دهند. در واقع سیسکو ISE یک پلتفرم مدیریت خط مشی امنیتی است که دسترسی ایمن به منابع و داده های شبکه را فراهم می کند؛ به بیان دیگر، این پلتفرم به عنوان مرکزی برای تصمیم گیری در مورد سایت ها عمل می کند تا شرکت ها از تطابق با این سیاست ها، زیرساخت های امنیت شبکه را ساده سازی کرده و خدمات رسانی را تقویت کنند.
سیسکو ISE چگونه کار می کند؟
این سیستم برای تصمیم گیری در مورد مجاز بودن دسترسی کاربران و اینکه چه سطح دسترسی به هر یک از آن داده شود، به سیاست های شبکه استناد می کند. در واقع، هنگامی که یک دستگاه به شبکه متصل می شود، سیسکو ISE هویت کاربر را، به همراه نوع دستگاهی که از آن استفاده می کند، زمان و مکان درخواست کاربر و روش دسترسی مورد استفاده را، بررسی می کند؛ پس از تایید درخواست توسط سیسکو ISE، دسترسی به شبکه برای کاربر فراهم می شود.
Cisco ISE چگونه کار می کند؟
Cisco ISE به عنوان یک پلتفرم مدیریت سیاست امنیتی متمرکز عمل می کند و کنترل دسترسی و عملیات امنیتی را برای شبکه های سیمی و بی سیم ساده می کند. در ادامه خلاصه ای از نحوه عملکرد و کاربردهای اصلی آن آورده شده است:
احراز هویت: هنگامی که یک کاربر یا دستگاه تلاش می کند به شبکه متصل شود، Cisco ISE یک فرآیند احراز هویت را انجام می دهد.
احراز دسترسی: سیسکو ISE پس از احراز هویت، سطح دسترسی کاربر یا دستگاه را تعیین می کند. این تصمیم بر اساس سیاست های امنیتی از پیش تعریف شده است که عواملی مانند هویت کاربر، نوع دستگاه، موقعیت مکانی و وضعیت امنیتی دستگاه را در نظر می گیرد.
پروفایل سازی: Cisco ISE به طور مداوم داده های مربوط به دستگاه های موجود در شبکه را نظارت و جمع آوری می کند. این پروفایل آن را قادر می سازد تا دستگاه ها را تشخیص دهد، تطابق آن ها را با سیاست های امنیتی ارزیابی کند و کنترل های دسترسی را در صورت لزوم تطبیق دهد.
مدیریت مهمان: Cisco ISE یک فرآیند ساده برای دسترسی مهمان فراهم میکند و به بازدیدکنندگان این امکان را میدهد تا به طور ایمن و طبق سیاستهای دسترسی تعیین شده توسط سازمان به شبکه متصل شوند.
کاهش تهدید: با راه حل های امنیتی دیگر برای شناسایی و پاسخ سریع به تهدیدات ادغام می شود. اگر دستگاهی در معرض خطر قرار گیرد، Cisco ISE میتواند آن را قرنطینه کند و گسترش تهدیدات بالقوه را محدود کند.
کاربرد Cisco ISE
از انواع کاربرد های سیسکو ISE می توان به موارد زیر اشاره کرد:
اطمینان حاصل می کند که فقط کاربران مجاز و دستگاه های سازگار می توانند به منابع شبکه دسترسی داشته باشند و از داده های حساس محافظت می کنند.
با اجرای سیاستهای امنیتی کنترل دسترسی، به سازمانها کمک میکند تا از مقررات صنعت پیروی کنند.
مدیریت خط مشی های دسترسی را در اتصالات سیمی، بی سیم و VPN ساده می کند و پیچیدگی را کاهش می دهد.
برای تصمیمگیری آگاهانه و کنترلهای امنیتی دقیقتر، دید جامعی را در اتصالات شبکه ارائه میدهد.
با سایر سیستم های امنیتی ادغام می شود تا پاسخ به تهدیدات را خودکار کند و وضعیت امنیتی را بهبود بخشد.
ویژگی های مهم Cisco ISE
سیسکو ISE دارای ویژگی های متعددی است که در ادامه به آنها اشاره می کنیم:
سیسکو ISE برای مدیریت Authorization،Authentication و Accounting از پروتکل RADIUS استفاده می کنند. این پروتکل به ISE اجازه می دهد تا تمامی فرآیند های تایید هویت، مجوزدهی و حسابداری را به شکل متمرکز و امن مدیریت کند.
پروتکل احراز هویت
سیسکو ISE از پروتکل های متنوعی برای تایید هویت پشتیبانی می کند. این پروتکل ها شامل، MS-CHAP، PAP، EAP-FAST، PEAP، EAP-TLS و EAP-MD5 می باشند، که هرکدام برای نیاز های امنیتی مختلف و قابل استفاده استفاده هستند.
اکسس کنترل
ISE از مجموعه گسترده ای از مکانیزم های کنترل دسترسی ارائه می دهد؛ از جمله این مکانیزم ها VILAN، URL Redirect، Assignment و SGA tagging هستند.
وضعیت
با استفاده از سیسکو ISE ،WEB Agent وضعیت دستگاه هایی که به شبکه متصل می شوند مورد بررسی قرار می گیرند. مدیران شبکه می توانند معیار های مختلفی مانند وضعیت آنتی ویروس، به روزرسانی سیستم عامل و دیگر معیارهای امنیتی را برای این بررسی ها تعیین کنند.
مدل خط مشی
مدل سیاست های ISE این امکان را فراهم می کند که با استفاده از قوانین مختلف، کنترل دسترسی انعطاف پذیری داشته باشیم. این سیستم به مدیران اجازه می دهد تا به صورت دقیق تر و سفارشی، دسترسی ها را مدیریت کنند.
مدیریت مهمان
این ویژگی به شما اجازه می دهد تا در سیسکو ISE کاربرانی با دسترسی محدود ایجاد کنید و از آن ها برای مدیریت کاربران مهمان استفاده نمایید. این قابلیت به خصوص در محیط هایی با تردد زیاد کاربران مهمان مفید است.
ویژگی های مهم Cisco ISE
از جمله مزایای سیسکو ISE می توان به موارد زیر اشاره کرد:
اطلاعات متمرکز: داده ها را از منابع مختلف احراز هویت جمع آوری می کند و نیاز به ارتباط هر سیستم با هر منبع احراز هویت را از بین می برد.
عملکرد بهبود یافته: با استفاده از یک سیستم واحد که داده ها را برای سایر مصرف کنندگان داده های احراز هویت ذخیره می کند، بار اضافی را از زیرساخت هایی که اغلب بیش از حد استفاده می شوند، حذف می کند.
پشتیبانی از سرور Syslog: داده های احراز هویت را از سیستم هایی که از Syslog پشتیبانی می کنند، جمع آوری می کند.
اندپوینت: متوجه می شود که چه زمانی دستگاه ها از سیستم خارج می شوند.
پشتیبانی از APIهای سفارشی: داده های احراز هویت را از سیستم هایی که رابط های سفارشی پشتیبانی می کنند، جمع آوری می کند.
سخن پایانی
در این مطلب به صورت کامل و جامع با سیسکو ISE آشنا شدیم. آگاهی شما در این حوزه می تواند به شما در حفظ امنیت سازمان بسیار کمک کننده باشد. شرکت داریا وارد کننده انواع دستگاه های امنیت شبکه است؛ برای کسب اطلاعات بیشتر با کارشناسان مجرب داریا تماس حاصل فرمایید.
سوالات متداول
دستگاه ISE چیست؟
یک پلت فرم مدیریت خط مشی امنیتی که دسترسی ایمن به شبکه را برای کاربران و دستگاه ها فراهم می کند
چرا از ISE استفاده کنیم؟
ISE به شما این امکان را می دهد که دسترسی شبکه ای بسیار امن را برای کاربران و دستگاه های مختلف فراهم کنید
آیا Cisco ISE یک NAC است؟
سختافزار سیسکو در حوزه شبکههای سازمانی نسبتاً محبوب است، بنابراین راه حل سیسکو یکی از پیشروها در فضای NAC است.
حتما برای شما هم اتفاق افتاده است که گاه قصد داشته اید تا فقط چند دقیقه ای پست های اپلیکیشنی مثل اینستاگرام را چک کنید ولی یهو وقتی به خودتان آمدید متوجه شده اید که چندین ساعت است که گرم بازدید از ریلزهایی هستید که دقیقا بر مبنای خط فکری شماست؛ انقدر مجذوب پست ها شده اید که گذر زمان را فراموش کرده اید. آیا تا به حال به دلیل اصلی این موضوع فکر کرده اید؟ آیا فقط یه اتفاق تصادفی است یا کاسه ای زیر نیم کاسه است؟ باید بگویم که اتفاق عجیبی در کار نیست و همه اینها طبق برنامه ریزی پیش می رود. پایه و اساس همه این موضوعات و نوآوری ها هوش مصنوعی است. در ادامه این مطلب با ما همراه باشید تا به صورت کلی و جامع به بررسی این موضوع بپردازیم.
هوش مصنوعی چیست؟
هوش مصنوعی (Artificial intelligence) به اختصار AI شاخه ای از تکنولوژی است که کامپیوترها و ماشینها را قادر میسازد تا یادگیری، درک، حل مسئله، تصمیمگیری، خلاقیت و استقلال انسان را شبیهسازی کنند. اپلیکیشن ها و دستگاه های مجهز به هوش مصنوعی می توانند اشیا را دیده و شناسایی کنند، زبان انسان ها را بفهمند و به آن پاسخ دهند، اطلاعات و تجربیات جدید بیاموزند، توصیه های دقیقی را به کاربران و کارشناسان ارائه دهند، به طور مستقل عمل کنند و نیاز به هوش یا مداخله انسانی نداشته باشند (از نمونه های کلاسیک هوش مصنوعی می توان خودروهای خودران را نام برد.)
در سال 2024، بیشتر محققان و متخصصان هوش مصنوعی بر پیشرفتهای هوش مصنوعی مولد (generative AI) متمرکز شدهاند، فناوریای که میتواند متن، تصاویر، ویدیو و سایر محتواهای اورجینال تولید کند. برای درک کامل هوش مصنوعی مولد، ابتدا باید تکنولوژی هایی را که ابزارهای هوش مصنوعی مولد بر اساس آن ساخته شده اند را بررسی کرد: یادگیری ماشین و یادگیری عمیق.
یادگیری ماشین
یادگیری ماشین (Machine Learning) زیر مجموعه ای از هوش مصنوعی است که دقیقاً در زیر آن قرار می گیرد، و شامل ایجاد مدلهایی با استفاده از آموزش الگوریتمی برای پیشبینی یا تصمیمگیری بر اساس دادهها است؛ طیف وسیعی از تکنیکها را در بر می گیرد و کامپیوترها را قادر میسازد بدون اینکه برای انجام کار خاصی برنامهریزی شده باشند، از دادهها بیاموزند و استنتاج کنند.
یکی از محبوب ترین انواع الگوریتم های یادگیری ماشین، شبکه عصبی (یا شبکه عصبی مصنوعی) است و از ساختار و عملکرد مغز انسان الگو برداری شده اند. ساده ترین شکل یادگیری ماشین، یادگیری تحت نظارت نامیده می شود که شامل استفاده از مجموعه داده های برچسب گذاری شده برای آموزش الگوریتم هایی جهت طبقه بندی داده ها و یا پیش بینی دقیق نتایج است.
یادگیری عمیق
یادگیری عمیق (Deep Learning) زیرمجموعه ای از یادگیری ماشین است که از شبکه های عصبی چند لایه به نام شبکه های عصبی عمیق استفاده می کند که قدرت تصمیم گیری پیچیده مغز انسان را با دقت بیشتری شبیه سازی می کند.
شبکههای عصبی عمیق شامل یک لایه ورودی، یک لایه خروجی و حداقل سه یا گاه تا صدها لایه پنهان هستند؛ شبکههای عصبی مورد استفاده در مدلهای کلاسیک یادگیری ماشین معمولاً فقط یک یا دو لایه پنهان دارند. از آنجایی که یادگیری عمیق نیازی به مداخله انسانی ندارد، یادگیری ماشین را در مقیاس فوق العاده ای امکان پذیر می کند. یادگیری عمیق شامل یادگیری بدون نظارت، یادگیری نیمه نظارتی، یادگیری خود نظارتی، یادگیری تقویتی و یادگیری انتقالی است.
هوش مصنوعی مولد
هوش مصنوعی مولد (Generative AI) به مدلهای یادگیری عمیقی اشاره دارد که توانایی تولید محتوای اورجینال پیچیده (مانند متون طولانی، تصاویر با کیفیت بالا، ویدیو ها یا صداهای واقعی و غیره) را دارند.
مدل های مولد سال ها در آمار برای آنالیز داده های عددی مورد استفاده قرار گرفته اند. اما در طول دهه گذشته، برای آنالیز و تولید انواع داده های پیچیده تر تکامل یافتند. این تکامل با ظهور سه نوع مدل یادگیری عمیق پیچیده همزمان شد: رمز گذارهای خودکار متغیر، مدل های گسترشی، ترانسفورماتورها (مدلهای ترانسفورماتور).
هوش مصنوعی مولد چگونه کار می کند؟
به طور کلی، هوش مصنوعی مولد در سه مرحله عمل می کند:
آموزش، برای ایجاد یک مدل پایه.
تنظیم، برای تطبیق مدل با یک اپلیکیشن خاص.
تولید، ارزیابی و تنظیم بیشتر، برای بهبود دقت.
مزایای هوش مصنوعی
هوش مصنوعی مزایای متعددی را در صنایع و اپلیکیشن های مختلف ارائه می دهد. برخی از رایج ترین مزایای از این قرار هستند:
اتوماسیون کارهای تکراری؛ خودکار سازی کارهای معمول، تکراری و اغلب خستهکننده ی دنیای دیجیتال مانند جمعآوری دادهها و کارهای فیزیکی نظیر تولید.
خودکار سازی کارها موجب می شود که وقت نیروی متخصص صرف اموری با ارزش بالاتر و خلاقانه تر شود.
یافتن بینش بیشتر و سریعتر از داده ها.
بهبودی تصمیم گیری. امکانپذیری پیشبینیهای سریعتر، دقیقتر و تصمیمگیریهای قابل اعتماد و مبتنی بر داده.
خطاهای انسانی کمتر. کاهش خطاهای انسانی از طریق راهنمایی افراد، شناسایی خطاهای احتمالی قبل از وقوع و خودکارسازی کامل فرآیندها بدون دخالت انسان؛ برای مثال در حوزه مراقبتهای بهداشتی می توان جراحی رباتیک که با هوش مصنوعی هدایت می شود را نام برد.
از آنجاییکه الگوریتم های یادگیری ماشین در معرض داده های فراوانی قرار می گیرند، می توانند به طور مداوم دقت خود را بهبود بخشند، خطاها را بیشتر کاهش دهند و از تجربه یاد بگیرند.
دسترسی تمام وقت. فعالیت و دسترسی در تمام ساعات شبانه روز و ثبات عملکردی؛ ابزارهایی نظیر رباتهای چت هوش مصنوعی یا دستیاران مجازی.
کاهش خطرات فیزیکی. خودکار سازی امور خطرناک بمانند کنترل حیوانات، جابجایی مواد منفجره، انجام وظایف در اعماق اقیانوس ها، ارتفاعات بالا یا در فضای های روباز.
موارد استفاده از هوش مصنوعی
کاربردهای هوش مصنوعی در دنیای واقعی بسیار زیاد هستند. چند نمونه از موارد استفاده در صنایع مختلف را در ذیل بررسی می کنیم:
تجربه مشتری، خدمات و پشتیبانی
شرکت ها می توانند چت ربات های مبتنی-بر-هوش مصنوعی و دستیاران مجازی را برای رسیدگی به سوالات مشتریان، تیکت های پشتیبانی و موارد دیگر پیاده سازی کنند. این ابزارها از پردازش زبان طبیعی (NLP) و قابلیتهای هوش مصنوعی مولد برای درک و پاسخ به سوالات مشتری در مورد وضعیت سفارش، جزئیات محصول و سیاستهای بازگشت کالا استفاده میکنند.
رباتهای چت و دستیارهای مجازی پشتیبانی دائمی ارائه میکنند، پاسخهای سریعتری به سؤالات متداول ارائه میکنند، زمان نیروی انسانی برای تمرکز در انجام کارهای سطح بالاتر را خالی می کنند و به مشتریان خدمات سریعتر و ثابتتری ارائه میدهند.
کشف تقلب
الگوریتمهای یادگیری ماشین و یادگیری عمیق میتوانند الگوهای تراکنشها را آنالیز کنند و ناهنجاریها را تعیین کنند؛ از جمله این موارد می توان هزینهها یا مکانهای ورود به سیستم غیرمعمول که نشاندهنده تراکنشهای جعلی هستند را نام برد. این امر به سازمانها امکان میدهد به کلاهبرداری های احتمالی سریعتر واکنش دهند و با محدودسازی تأثیر آن، آرامش بیشتری برای خود و مشتریان فراهم آورند.
بازاریابی شخصی
خردهفروشان، بانکها و سایر شرکتهایی که با مشتری ها در ارتباط هستند، میتوانند از هوش مصنوعی برای ایجاد تجربیات شخصی سازی شده مشتریان و کمپینهای بازاریابی استفاده کنند که این امر نیز خشنودی مشتریان را بدنبال خواهد داشت، فروش را بهبود خواهد بخشید و از ریزش آن جلوگیری خواهد کرد.
الگوریتمهای یادگیری عمیق بر اساس دادههای قبلی (تاریخچه) و رفتارهای خرید مشتری، میتوانند محصولات و خدماتی را که مشتریان احتمالاً طالب آنها هستند را توصیه کنند و حتی نسخههای شخصیسازی شده و پیشنهادهای ویژه برای مشتریان خاص را بصورت آنی ایجاد کنند.
منابع انسانی و استخدام
پلتفرمهای استخدام مبتنی بر هوش مصنوعی میتوانند با بررسی رزومه، تطبیق توانایی های کارجویان با شرح وظایف شغلی و حتی انجام مصاحبههای اولیه با استفاده از آنالیز ویدئویی، استخدام را سادهتر کنند. این ابزارها می توانند به طور چشمگیری کوهی از کاغذبازی های اداری مرتبط با شمار زیاد کارجویان را کاهش دهند.
همچنین با کاهش زمان پاسخگویی و استخدام میتوانند تجربه کارجویان را بهبود بخشند (چه آن دسته که استخدام می شوند و چه آن دسته که درخواستشان رد می شود).
توسعه و نوسازی اپلیکیشن
ابزارهای تولید کد هوش مصنوعی مولد و ابزارهای اتوماسیون میتوانند وظایف کدگذاری تکراری مرتبط با توسعه اپلیکیشن ها را سادهسازی بکنند و مهاجرت و نوسازی (تغییر قالببندی و تبدیل مجدد) اپلیکیشن های قدیمی در مقیاس های مناسب را سرعت بخشند. این ابزارها می توانند کارها را سرعت بخشند، به اطمینان از ثبات کد کمک کنند و خطاها را کاهش دهند.
تعمیر و نگهداری پیشگیرانه
مدلهای یادگیری ماشینی میتوانند دادههای حسگرها، دستگاههای اینترنت اشیا (IoT) و فناوری عملیاتی (OT) را آنالیز کنند تا با استفاده از آن، زمان نیاز به تعمیر و نگهداری و خرابی تجهیزات را قبل از وقوع پیشبینی کنند. تعمیر و نگهداری پیشگیرانه مبتنی بر هوش مصنوعی به جلوگیری از خرابی کمک میکند و به شما امکان میدهد تا با جلوتر بودن از مشکلات، قبل از اینکه آنها زنجیره تامین را تحت تاثیر قرار دهند، به آنها رسیدگی کنید.
چالش ها و خطرات هوش مصنوعی
سازمان ها در تلاش هستند تا از آخرین فناوری های هوش مصنوعی استفاده کنند و از مزایای فراوان آن بهره مند شوند. اقتباس و بکارگیری سریع تکنولوژی های هوش مصنوعی ضروری است؛ از طرفی دیگر پذیرش و حفظ جریان های کاری هوش مصنوعی با چالش ها و خطراتی نیز همراه است.
خطرات داده
سیستمهای هوش مصنوعی به مجموعههای دادهای متکی هستند که ممکن است در برابر مسمومیت دادهها، دستکاری دادهها، سوگیری دادهها یا حملات سایبری که میتواند منجر به نقض دادهها شود، آسیبپذیر باشد. سازمانها میتوانند این خطرات را با برخی تمهیدات کاهش دهند؛ برخی از این تمهیدات از این قرار هستند: محافظت از یکپارچگی دادهها و اجرای امنیت و در دسترس بودن در کل چرخه عمر هوش مصنوعی، از توسعه گرفته تا آموزش و استقرار و پس از استقرار.
خطرات مدل
عوامل تهدید می توانند مدل های هوش مصنوعی را با سرقت، مهندسی معکوس یا دستکاری غیرمجاز هدف قرار دهند. مهاجمان ممکن است یکپارچگی یک مدل را با دستکاری در اجزای اصلی آن که رفتار، دقت و عملکرد یک مدل را تعیین می کنند (از قبیل معماری، وزن یا پارامترهای آن) به خطر بیاندازند.
ریسک های عملیاتی
مانند همه تکنولوژیها، مدلها در معرض خطرات عملیاتی مانند رانش مدل (model drift)، سوگیری و خرابی در ساختار حاکمیت هستند. در صورت عدم رسیدگی، این خطرات می توانند منجر به خرابی سیستم و همچنین آسیب پذیری های امنیت سایبری شوند؛ این آسیب پذیری ها می توانند توسط عوامل تهدید مورد استفاده قرار گیرند.
هوش مصنوعی ضعیف در مقایسه با هوش مصنوعی قوی
به منظور زمینه سازی استفاده از هوش مصنوعی در سطوح مختلف پیشرفت، محققان انواع مختلفی از هوش مصنوعی را تعریف کرده اند که به سطح پیچیدگی آن اشاره دارد:
هوش مصنوعی ضعیف: هوش مصنوعی ضعیف یا باریک شامل سیستم های هوش مصنوعی می شود که برای انجام یک کار خاص یا مجموعه ای از وظایف طراحی شده اند. از مثالهای این نوع هوش می توان اپلیکیشن های دستیار صوتی هوشمند مانند الکسای آمازون، سیری اپل، ربات های چت رسانههای اجتماعی یا وسایل نقلیه خودران تسلا را بیان کرد.
هوش مصنوعی قوی: هوش مصنوعی قوی یا هوش عمومی مصنوعی (AGI)، به توانایی درک، یادگیری و به کارگیری دانش در طیف گسترده ای از وظایف در سطحی برابر یا فراتر از هوش انسانی اشاره دارد. این سطح از هوش مصنوعی در حال حاضر در حد تئوری است و هیچ سیستم هوش مصنوعی شناخته شده ای به این سطح از پیشرفت نرسیده است. محققان استدلال می کنند که حتی اگر AGI امکان پذیر باشد، نیازمند افزایش اساسی قدرت محاسباتی است. علیرغم پیشرفتهای اخیر در توسعه هوش مصنوعی، سیستمهای علمی تخیلی هوش مصنوعی خودآگاه همچنان در این حوزه باقی خواهند ماند.
تاریخچه هوش مصنوعی
ایده ماشینی که قادر به تفکر است ریشه در یونان باستان دارد. از زمان ظهور محاسبات الکترونیکی، موارد زیر رخدادها و نقاط عطف مهم در تکامل هوش مصنوعی هستند:
1950
مقاله ماشینها و هوش محاسباتی توسط آلن تورینگ منتشر شد؛ معروفیت تورینگ به شکستن کد ENIGMA آلمان در طول جنگ جهانی دوم است و از وی اغلب به عنوان پدر علوم کامپیوتری نیز یاد می شود. در این مقاله علاوه بر ارائه آزمون تورینگ این سوال نیز مطرح شد که آیا ماشین ها قادر به تفکر هستند؟
1956
جان مک کارتی در اولین کنفرانس هوش مصنوعی در کالج دارتموث، اصطلاح هوش مصنوعی را ابداع کرد و زبان Lisp توسط وی اختراع شد؛ در اواخر همان سال، آلن نیول، جی سی شاو و هربرت سایمون، اولین برنامه کامپیوتری هوش مصنوعی بنام Logic Theorist را ارائه کردند.
1967
فرانک روزنبلات Mark 1 Perceptron را به عنوان اولین کامپیوتر مبتنی بر یک شبکه عصبی که از طریق آزمون و خطا یاد می گرفت را ساخت. یک سال بعد، کتاب پرسپترونها توسط ماروین مینسکی و سیمور پیپرت منتشر شد.
1980
شبکه های عصبی که از یک الگوریتم پس انتشار برای آموزش خود استفاده می کنند، به طور گسترده در اپلیکیشن های هوش مصنوعی مورد استفاده قرار گرفتند.
1995
استوارت راسل و پیتر نورویگ کتاب هوش مصنوعی: رویکردی مدرن را منتشر کردند که در آن، به چهار هدف یا تعریف بالقوه هوش مصنوعی پرداخته شده است.
1997
دیپ بلو در یک مسابقه شطرنج، قهرمان شطرنج جهان، گری کاسپاروف را شکست داد.
2004
جان مک کارتی با انتشار مقاله ای با عنوان هوش مصنوعی چیست؟ تعریفی از هوش مصنوعی ارائه کرد که اغلب به آن استناد می شود.
2011
Watson تولید شرکت IBM، کن جنینگز و برد راتر را در بازی Jeopardy شکست داد. همزمان، علم داده به عنوان یک رشته محبوب ظهور می کند.
2015
ابر کامپیوتر مینوا از یک شبکه عصبی عمیق خاص به نام شبکه عصبی کانولوشنال برای شناسایی و دستهبندی تصاویر با دقت بالاتری نسبت به انسان معمولی استفاده کرد.
2022
افزایش مدلهای زبانی بزرگ (large language models) به اختصار LLM، مانند ChatGPT از شرکت OpenAI تغییر عظیمی در عملکرد هوش مصنوعی و پتانسیل آن برای افزایش ارزش سازمانی ایجاد کرد. با این شیوههای جدید هوش مصنوعی مولد، بر اساس مقادیر زیادی داده میتوان مدلهای یادگیری عمیق را از قبل آموزش داد.
2024
آخرین روندهای هوش مصنوعی به تداوم رنسانس هوش مصنوعی اشاره دارد. مدلهای چندوجهی میتوانند انواع مختلفی از دادهها را به عنوان ورودی دریافت کنند و تجربیات غنیتر و قویتری ارائه کنند. این مدلها قابلیتهای تشخیص تصویر computer vision و تشخیص گفتار NLP را با هم ترکیب میکنند.
سخن پایانی
در مطلب امروز هوش مصنوعی (artificial Intelligence) یا به اختصار AI بررسی شد و عنوان شد که هوش مصنوعی شاخه ای از تکنولوژی است که کامپیوترها و ماشینها را قادر میسازد تا یادگیری، درک، حل مسئله، تصمیمگیری، خلاقیت و استقلال انسان را شبیهسازی کنند. در گام بعد زیر مجموعه های این تکنولوژی یعنی یادگیری ماشین، یادگیری عمیق و هوش مصنوعی مولد مورد کنکاش قرار گرفت.
موارد استفاده و مزایا و چالش های فراروی هوش مصنوعی موضوعات دیگری بودند که در این مطلب به آنها اشاره شد و در نهایت با مرور تاریخچه این بخش از علوم کامپیوتری مقاله را به پایان رساندیم.
سوالات متداول
هوش مصنوعی به زبان ساده چیست؟
هوش مصنوعی (AI) به سیستمهای کامپیوتری اطلاق میشود که قادر به انجام وظایف پیچیدهای هستند که سابقا فقط توسط انسان قابل انجام بودند؛ استدلال، تصمیمگیری یا حل مشکلات نمونه هایی از این وظایف هستند.
هوش مصنوعی خوب است یا بد؟
ذاتاً نه می توان گفت که هوش مصنوعی خوب است و نه می توان آن را کلا بد دانست؛ ابزاری است که بسته به نحوه توسعه و کاربری، می توان آن را برای اهداف مفید و مضر استفاده کرد. برای تعامل با هوش مصنوعی باید بسیار محتاط و مسئولیت پذیر بود تا اطمینان حاصل شود که استفاده از آن به شیوه ای اخلاقی و شفاف انجام می شود.
امروزه از هوش مصنوعی چگونه استفاده می شود؟
از هوش مصنوعی به طور گسترده ای استفاده می شود، به عنوان مثال بر اساس جستجوها و خریدهای قبلی یا سایر رفتارهای آنلاین آنها می توان توصیه های شخصی به افراد ارائه کرد. هوش مصنوعی در تجارت نیز بسیار مهم است؛ بهینه سازی محصولات، برنامه ریزی موجودی، تدارکات و بسیاری موارد دیگر از جمله کارکردهای هوش مصنوعی هستند.
آیا هوش مصنوعی قادر خواهد بود جهان را تحت کنترل خود درآورد؟
اگر به داستان های علمی تخیلی اعتقاد دارید، پس معنای کلمه تخیلی را نمی دانید. پاسخ کوتاه به این ترس منفی است؛ هوش مصنوعی جهان را تسخیر نخواهد کرد، حداقل نه به شیوه ای که در فیلم ها به تصویر کشیده می شود.
سوئیچ های شبکه وظیفه برقراری ارتباط بین سیستم های شبکه بدون استفاده از کابل های پردردسر را دارند؛ سیسکو (Cisco)، یکی از برند های معروف در زمینه تجهیزات و دستگاه های مورد نیاز شبکه است و سوئیچ شبکه، یکی از ضروری ترین تجهیزاتی است که هر شبکه باید به آن مجهز باشد. شرکت سیسکو، یکی از قدیمی ترین و بهترین کمپانی ها در ارائه تجهیزات و دستگاه های امنیت شبکه از جمله سوئیچ است؛ در ادامه این مطلب با ما همراه باشید تا با چیستی سوئیچ cisco، انواع، تفاوت هایی که هر نوع آن ها با یکدیگر دارند و… آشنا شویم.
سوئیچ شبکه چیست؟
سوئیچ ها به منظور اتصال چند دستگاه و سیستم یک شبکه که نهایتا در محدوده ای در حدود یک ساختمان باشد مورد استفاده قرار می گیرند؛ برای مثال اتصال کامپیوتر ها و پرینترها و سرورها به هم و ایجاد شبکهای که منابع را به صورت اشتراکی استفاده میکنند توسط سوئیچ ها امکان پذیر است؛ همچنین سوئیچ نقش کنترلر شبکه را نیز دارد و اجازه تبادل اطلاعات و ارتباط با یکدیگر را به دستگاه ها میدهد.
سوئیچ در شبکه های کامپیوتری، یکی از سخت افزارهای شبکه محسوب می شود که سیستم ها را در شبکه کامپیوتری از طریق packet switching به هم متصل می کند تا اطلاعات و داده ها بین آنها رد و بدل شود؛ عملکرد سوئیچ شبکه در لایه 2 مدل OSI صورت می گیرد و با استفاده از آدرس سخت افزاری که به آن Mac addresses نیز می گویند، به انتقال داده ها در شبکه می پردازند؛ همچنین لازم به ذکر است که سوئیچ های لایه سه هم در بازار وجود دارند که با انجام اعمالی از جمله مسیریابی در شبکه، ارتباط و تبادل اطلاعات را بین شبکه های مختلف برقرار می سازند.
شرکت سیسکو (Cisco)
cisco بهترین و قدیمی ترین برند تولیدی تجهیزات شبکه است که نام خود را از عبارت Computer Information System Company که به معنای “کمپانی سیستم اطلاعات کامپیوتری” است، گرفته است؛ همچنین برگرفته از نام شهر سان فرانسیسکو (San Francisco) نیز می باشد که موسسین شرکت سیسکو، آن را در سال 1984 بنیان کردند؛ cisco بیشتر به دلیل تجهیزات و محصولات شبکه ای که ارائه می دهد، معروف شده است و در حال حاضر حدود 74000 کارمند مشغول به کار از سراسر دنیا دارد و در حوزه امنیت سایبری رشد بسیار خوبی داشته است.
شرکت cisco، محصولات و سرویس های IT خود را در 6 دسته اصلی به بازار ارائه می کند:
در رابطه با دستگاه های سوئیچ، می توان گفت که شرکت سیسکو در زمینه تولید و پشتیبانی از آن بهترین است و انواع سوئیچ ها را مناسب با انواع کسب و کارها و سازمان ها وارد بازار کرده است؛ همچنین با توجه به نوع و وسعت شبکه ای که از آن در کسب و کار خود استفاده میکنید، می توانید سوئیچ های سیسکو را در رده های مختلف انتخاب کرده و استفاده کنید؛ توجه داشته باشید که سوئیچ های سیسکو در سه دسته اصلی Core و Distribution و Access ارائه می شوند و شما می توانید در رابطه با انتخاب و خرید مناسب ترین سوئیچ، روی کارشناسان شرکت داریا حساب کنید.
انواع سوئیچ های سیسکو
سوئیچ های سیسکو انواع مختلف و متنوعی دارند که با توجه به نیاز ها و کاربرد های متفاوتی طراحی و ارائه شده اند؛ برای مثال، سوئیچ های کاتالیست مناسب شبکه های محلی LAN و سوییچ های Nexus مناسب دیتاسنتر ها طراحی شده اند؛ سیسکو همواره، سوئیچ های خود را با ویژگی ها و قابلیت های جدید، کارایی بیشتر، Density بالاتر و قیمت کمتر به بازار عرضه می کند که طرفداران خود را حتی بیشتر مجذوب خود می کند.
سوئیچ های سیسکو به دلیل داشتن ویژگی ها و قابلیت هایی همچون کارایی بالا، امنیت، دسترس پذیر و قابل توسعه بودن، بسیار پر فروش هستند و به دو دسته اساسی تقسیم می شوند:
سوئیچ با پیکربندی ثابت
سوئیچ های با پیکربندی ثابت (fixed configuration switches) که به آن ها “سوئیچ fixed” نیز گفته میشود، بسیار در بازار پرطرفدار هستند و دارای تعداد پورت های ثابت (فیکس) مثلا 8 پورت، 16 پورت و 24 پورت و … هستند.
در لیست زیر می توانید با برخی از انواع سوئیچ های سیسکو که پیکربندی ثابت دارند، آشنا شوید.
Cisco Catalyst 2960 Series
Cisco Catalyst 2960-S Series
Cisco Catalyst 3560 Series
Cisco Catalyst 3560-E Series
Cisco Catalyst 3560-X Series
Cisco Catalyst 3750 Series
Cisco Catalyst 3750-E Series
Cisco Catalyst 3750-X Series
Cisco Catalyst 4900 Series
Cisco Catalyst 2975 Series
سوئیچ ماژولار سیسکو
سوئیچ های ماژولار به گونه ای هستند که در آن ها با افزودن قطعه ای به نام “ماژول”، امکان افزودن تعداد پورت های سوئیچ فراهم می شود و در زمینه های توسعه و ارتقای شبکه های کامپیوتری کاربرد دارند؛ ولی باید در نظر داشته باشید که سوئیچ های ماژولار، گران تر از سوئیچ ثابت (فیکس) هستند و بیشتر در شبکههای سازمانی و انترپرایز ها و دیتاسنتر ها مورد استفاده قرار می گیرند.
سیسکو سوئیچ های ماژولار Catalyst و Nexus را ارائه می دهد که کارایی هایی همچون مقیاس پذیری، انعطاف پذیری در پیکربندی و توسعه پذیری بسیار بالا دارند و انواع این سوئیچ ها عبارتند از:
Cisco Catalyst 4500 Series
Cisco Catalyst 6500 Series
Cisco Nexus 7000 Series
سوئیچ های غیر مدیریتی سیسکو
وقتی می خواهید از بین انواع سوئیچ های سیسکو، سوئیچ مناسب کسب و کار خود را انتخاب کنید، باید توجه داشته باشید که از بین سوئیچ های مدیریتی یا غیر مدیریتی، کدام یک بیشتر نیازمندی های شما را پوشش داده و انتخاب بهتری برای شما است؛ تفاوت اصلی این دو نوع سوئیچ، در میزان کنترلی است که بر روی تنظیمات سوئیچ می توان داشت.
سوئیچ های غیر مدیریتی به گونه ای طراحی شده اند که فقط با اتصال به برق و روشن کردن، شروع به کار می کنند و تنظیمات خاصی برای کانفیگ کردن سوئیچ لازم نیست؛ این یک مزیت بزرگ برای شبکه های کوچک به حساب می آید که فقط می خواهند نیاز های اساسی برطرف شود.
سوئیچ کامپکت سیسکو 24 پورت گیگابیت SG 112-24 را می توان به عنوان یکی از بهترین سوئیچ های غیر مدیریتی سیسکو معرفی کرد که مصرف برق کمی داشته و قابلیت نصب شدن در رک را نیز دارد؛ این سوئیچ دارای 24 پورت بوده که مانند دیگر سوئیچ های غیر مدیریتی سری 110 سیسکو، برای حوزه ها و سرویس های ویدئویی مبتنی بر پهنای باند مناسب است.
سوئیچ های مدیریتی سیسکو
برخلاف سوئیچ های غیر مدیریتی، سوئیچ های مدیریتی امکان کانفیگ دارند و می توانند بر روی کارایی و عملکرد شبکه تاثیر گذارند؛ همچنین سوئیچ مدیریتی، در شبکه های بزرگ و شبکه هایی که دارای اپلیکیشن های حساس هستند، ضروری و لازم هستند.
سوئیچ های مدیریتی سیسکو امکان تنظیم کردن هر پورت برای منظوری خاص را دارند. شما می توانید این سوئیچ ها را پیکربندی و مدیریت کنید و به طور کلی، روی شبکه تان نظارت بیشتری داشته باشید؛ همچنین می توانید بر چگونگی انتقال اطلاعات و داده ها در شبکه، کنترل بیشتر و بهتری داشته باشید و دقیقا تعیین کنید چه کسانی این دیتا را دریافت و ارسال کرده و به آن دسترسی داشته باشند. سوئیچ های مدیریتی سیسکو مدل 24 پورتی SG300-10MPP-K9-NA و مدل 28 پورتی SG350-28-K9-NA را می توان جزوی از بهترین سوئیچ های مدیریتی دانست.
سوئیچ های صنعتی سیسکو
سوئیچ های صنعتی سیسکو جزوه سوئیچ های ماژولار محسوب می شوند و همان طور که از نامگذاری آن ها مشخص است، سوئیچ های صنعتی، در صنعت و محیط هایی که نیاز به مقاومت بالا را در مقابل گرما، رطوبت، لرزش و… دارند، استفاده میشود؛ همچنین این سوئیچ ها دارای طول عمر بالا، امنیت، هزینه های عملیاتی کم و… هستند.
برخی از مدل های سوئیچ های صنعتی سیسکو را در لیست زیر مشاهده می کنیم:
Cisco IE 1000 Series
Cisco IE 2000 Series
Cisco IE 2000U Series
Cisco IE 3200 Series
Cisco IE 3300 Series
Cisco IE 3400 Series
Cisco IE 3400H Series
Cisco IE 4000 Series
Cisco IE 4010 Series
Cisco IE 5000 Series
انواع حافظه در سوئیچ های سیسکو
سوئیچ های سیسکو دارای حافظه های مختلفی هستند که در ادامه، با انواع آن ها آشنا می شویم:
RAM
همان طور که احتمالا می دانید، در سیستم های کامپیوتری، حافظه رم، یک حافظه فرار و موقت به حساب می آیند که با هر بار خاموش و روشن کردن دستگاه، خالی می شوند.
NV RAM
برخلاف حافظه RAM، Nv RAM یک حافظه غیر فرار و پایدار بوده که خودش در قالب فایل Config.text داخل بخش Flash ذخیره می شود؛ به دلیل اینکه در قالب یک حافظه جداگانه و در حافظه RAM بالا میآيد به آن Nv RAM می گویند و خودش یک Process حافظهای می گیرد.
ROM
ROM در دستگاه ها Cisco، وظیفه بوت شدن سیستم را دارد و مشخصات دستگاه و پارامتر های Boot دستگاه، به همراه اینکه IOS دستگاه چیست و از چه مقطعی باید شروع به Load شدن کند.
Flash
این مورد همانند فلش های معمولی است که در داخل سیستم ها قرار داده می شود؛ در روتر (Router) های Cisco می توان این فلش ها را جدا کرد که با این کار، سیستم فاقد سیستم عامل (IOS) میشود.
وقتی که شما دستگاه را روشن میکنید و می خواهید شروع به کار با IOS کنید، چیزی به نام CLI جلوی شما قرار می گیرد که از طریق آن می توانید دستور های مربوط به دستگاه را وارد کنید؛ هر کاری که در این محیط انجام می دهید، داخل Running Config دستورات اجرا می شوند.
ولی در صورتی که دستگاه را خاموش و روشن کنید، این حافظه از بین خواهد رفت مگر اینکه دستورات را در فایلی به نام Config.text ذخیره کنید؛ این فایل در داخل Flash ذخیره می شود و هر بار که دستگاه روشن شده و بالا می آيد، محتویات این فایل روی حافظه RAM لود شده و در Running config نمایش داده میشود.
Cisco Stack Power چیست و چه مزایایی دارد؟
امروزه بیشتر مشاغل به شبکه ای که دارای سطح بالایی از دسترس پذیری باشند، نیاز دارند و یکی از فاکتورهای مهمی که نقش مهم و کلیدی در برقراری ارتباط در شبکه ها را دارد، سوئیچ ها هستند؛ همچنین، سرپرستان و صاحبان شبکه، باید به مبحث افزونگی برق سوئیچ ها در هنگام طراحی شبکه ها توجه ویژه داشته باشند؛ Cisco Stack Power، تکنولوژی نوآورانه ای است که توسط سیسکو ارائه می شود و قابلیت تجمیع و مدیریت توان سوییچ ها را در قالب یک منبع تغذیه اشتراکی را داشته و همچنین این رویکرد، به سرپرستان شبکه اجازه می دهد تا کنترل و مدیریت دقیق تری بر مصرف برق نیز داشته باشند و صرفه جویی قابل توجهی در هزینه های کل مالکیت سوئیچهای کاتالیست صورت گیرد.
می توان گفت که به طور کلی، دو راهکار رایج برای افزونگی برق برای سوئیچ ها، با نام های “افزونگی کامل” و “افزونگی جزئی” وجود دارد؛ در افزونگی کامل، هر یک سوئیچ، به دو عدد منبع تغذیه وصل میشود، و در صورتی که یکی از آن ها کار بیفتد یا دچار اختلال شود، دیگری وارد مدار شده و روند کار ادامه می یابد، که به این طرح افزونگی، 1:1 نیز می گویند؛ در افزونگی جزئی، فقط یک عدد منبع تغذیه اضافه برای چند سوئیچ قرار گرفته شده است که به این طرح نیز افزونگی 1:N گفته میشود؛ توجه داشته باشید که هر کدام از این طرح ها، معایب خاص خود را دارند.
راهکار های مبتنی بر افزونگی (1:1) در بیشتر مواقع مورد استفاده قرار نمی گیرند، زیرا هر کدام از سوئیچ ها، منبع تغذیه پشتیبان دارند که در شرایط عادی، در وضعیت غیرفعال قرار دارد؛ راهکار های افزونگی (1:N) نیز بسیار وقت گیر بوده و تا وقتی که وضعیت آنلاین شود، زمان زیادی طول می کشد.
Cisco Stack Power جایگزین مناسبی برای افزونگی برق برای سوئیچ های سیسکو محسوب می شود و با تجمیع توان و قدرت تمامی سوییچ ها این قابلیت فراهم می شود که برق اضافی، در اختیار سوییچ هایی که به انرژی بیشتری نیازمند هستند قرار گیرد؛ ادغام منابع تغذیه، یکی از کارآمدترین راه های توزیع برق به طور مساوی و درست بین سوییچ ها است، زیرا هر سوییچ قادر است از مخزن برق استفاده کند و اگر منبع تغذیه دچار خرابی شود، امکان تامین انرژی سوییچ هایی که منبع تغذیه آن ها خراب شده است فراهم است.
صاحبان و سرپرستانی که تجربه کار با تکنولوژی Cisco Stack Power دارند، می دانند که این تکنولوژی دارای قابلیت های بسیار ارزشمندی بوده و از همان ابتدای استفاده از دستگاه، مصرف انرژی سوییچ ها را به طور دقیقی مدیریت میشوند؛ کار این تکنولوژی این است که یک مخزن که اصطلاحا به آن pool نیز می گویند، انرژی برقی برای سوییچ ها فراهم کند، به صورتی که قابلیت استفاده از یک منبع برق ذخیره شده فراهم است.
پشته ای از سوئیچ ها را که هر کدام وظیفه تامین انرژی مورد نیاز دستگاه های PoE را دارند و به شکل تصادفی در سگمنت های مختلف شبکه مستقر شدهاند تصور کنید؛ این مکانیزم قطعا در بلند مدت هزینه انرژی شرکت ها را افزایش خواهد داد، زیرا سوییچ ها باید به صورت تمام وقت انرژی مورد نیاز برقی دستگاه های غیر ضروری را فراهم کنند؛ جالب است بدانید که برخی از سوییچ ها در این زمینه، عملکرد بسیار هوشمندانه ای از خود نشان می دهند به طوری که پس از گذشت مدت زمانی که یک یا چند تا از پورت ها مورد استفاده قرار نگیرد، جریان انرژی برق آن را قطع می کنند یا در مصرف انرژی برق صرفه جویی شود، ولی همه ی سوییچ ها اینطور نبوده و باز هم مشکلات و دردسر هایی در این زمینه برای صاحبان شبکه وجود دارد.
Cisco Stack Power، یک مخزن (pool) برق اشتراکی به وجود میآورد که به طور هوشمندانه و خودکار، جریان انرژی برق اضافی مورد نیاز سوئیچ هایی که درون پشته مستقر هستند را تامین کند؛ مزیت بزرگی که این تکنولوژی Cisco Stack Power دارد، این است که اگر تعداد منابع تغذیه مورد نیاز هر سوئیچ کاهش یابد، تعداد پریز های مورد نیاز رک نیز کاهش می یابد که منجر به کمتر شدن سیم کشی ها می شود؛ این روش فوق العاده ای برای به حداقل رساندن اتلاف انرژی، برطرف کردن مشکل ناکارآمدی عملکرد منابع تغذیه در بارهای کمتر، کاهش دمای درون رک و همچنین کاهش هزینه تجهیزات برودتی است.
قیمت سوئیچ های سیسکو
همانطور که میدانید سوئیچ، یکی از پرکاربردترین تجهیزات شبکه است که توسط کسب و کار های سازمانی خریداری می شود؛ همین موضوع پر فروش بودن دستگاه های سوئیچ باعث شده است که جهت سوددهی بیشتر در فروش آن ها، سوئیچ های تعمیری، used یا refer به عنوان دستگاه صفر و اورجینال به مشتریان فروخته شود و این کار منجر به ایجاد مشکل در کسب و کار مشتری می شود؛ در بیشتر مواقع نیز وقتی یک سوئیچ سیسکو دستکاری شده و به جای دستگاه اورجینال فروخته می شود، در زمان آپدیت یا آپگرید IOS، مشکلات زیادی برای آن ها پیش می آید و دستگاه تخریب شده و دیگر قابل استفاده نخواهد بود.
برای استعلام قیمت روز انواع مختلف سوئیچ های شبکه برند سیسکو می توانید با پشتیبانی شرکت آذران ایمن داریا، وارد کننده تجهیزات امنیت شبکه و شبکه به شماره 041-6224 تماس حاصل کنید.
خرید سوئیچ های سیسکو
سوئیچهای سیسکو از پرکاربردترین تجهیزات شبکه در سطح جهان هستند و برای انواع شبکهها از کسبوکارهای کوچک تا سازمانهای بزرگ مناسباند. این سوئیچها در مدلهای مدیریتی و غیر مدیریتی عرضه میشوند که مدلهای مدیریتی امکان پیکربندی پیشرفته، کنترل ترافیک شبکه و افزایش امنیت را فراهم میکنند. همچنین، سوئیچهای سیسکو با تعداد پورتهای مختلف (8، 16، 24، و 48) و قابلیتهای متنوع مانند پشتیبانی از PoE (تأمین انرژی از طریق شبکه) عرضه میشوند که باعث انعطافپذیری بیشتر در طراحی و مدیریت شبکه میشود.
برای خرید سوئیچهای سیسکو، ابتدا باید نیازهای شبکهای خود را ارزیابی کنید و بر اساس تعداد کاربران، دستگاهها و میزان ترافیک شبکه، نوع مناسب را انتخاب کنید. همچنین، بودجه موجود، اهمیت پشتیبانی فنی و گارانتی معتبر از دیگر عواملی هستند که باید در خرید این تجهیزات مد نظر قرار گیرند. به طور کلی، مشاوره با متخصصان شبکه و انتخاب فروشندگان معتبر، به شما کمک میکند تا از بهترین عملکرد و امنیت شبکه خود بهرهمند شوید.
جمع بندی
ما در این مطلب به مفهوم و عملکرد یکی از اصلی ترین دستگاه ها و تجهیزات شبکه های کامپیوتری پرداختیم و قدیمی ترین، معتبر ترین و معروف ترین برند تولید کننده آن (سیسکو) را نیز برای شما معرفی کردیم؛ ولی با این حال، شاید سوالاتی در رابطه با نحوه انتخاب بهترین سوئیچ برای کسب و کارتان داشته باشید؛ در این صورت، می توانید جهت دریافت مشاوره رایگان در رابطه با انتخاب و خرید بهترین سوئیچ های شبکه با کارشناسان ما تماس بگیرید.
یادگیری ماشین (Machine Learning) یکی از شاخههای پیشرفته و جذاب هوش مصنوعی است که توانایی سیستمهای کامپیوتری را در یادگیری و بهبود عملکردشان از طریق دادهها افزایش میدهد. با توجه به رشد روزافزون حجم دادهها در دنیای امروزی، یادگیری ماشین به ابزاری اساسی برای تحلیل و استخراج الگوها از این دادهها تبدیل شده است. از تجارت و پزشکی تا حمل و نقل و امنیت سایبری، کاربردهای یادگیری ماشین به طرز قابل توجهی در حال گسترش است و به سازمانها این امکان را میدهد تا تصمیمگیریهای بهتری داشته و کارایی خود را افزایش دهند. در این مقاله به بررسی مفهوم، کاربردها و انواع مختلف یادگیری ماشین میپردازیم، با ما همراه باشید.
یادگیری ماشین چیست؟
یادگیری ماشین (Machine learning) شاخهای از هوش مصنوعی است که تمرکز آن به ساختن سیستمهای کامپیوتری است که از دادهها یاد میگیرند. گستردگی تکنیک های یادگیری ماشین، اپلیکیشن های نرم افزاری را قادر می سازد تا عملکرد خود را در طول زمان بهبود بخشند.
الگوریتم های یادگیری ماشین برای یافتن روابط و الگوها در داده ها، آموزش داده شده اند. این الگوریتم ها می توانند با استفاده از داده های قبلی به عنوان ورودی اقدام به اموری نظیر پیش بینی، طبقه بندی اطلاعات، خوشه بندی داده ها، کاهش ابعاد و حتی تولید محتوای جدید کنند. ChatGPT محصول شرکت OpenAI و Claude and GitHub Copilot محصول شرکت Anthropic نمونههایی از یادگیری ماشین هستند که گاه از آن به عنوان هوش مصنوعی مولد نیز یاد میشود.
یادگیری ماشین در بسیاری از صنایع به صورت گسترده ای قابل اجرا است. به عنوان مثال، تجارت الکترونیک، رسانه های اجتماعی و سازمان های خبری از موتورهای توصیه استفاده می کنند تا بر اساس رفتار گذشته مشتری، برای او محتوای جدید پیشنهاد دهند.
در اتومبیل های خودران، الگوریتم های یادگیری ماشین و بینایی کامپیوتری (computer vision) نقش مهمی درمسیر یابی ایمن ایفا می کنند. در بخش پزشکی، یادگیری ماشین می تواند در تشخیص و پیشنهاد برنامه های درمانی کمک کند. سایر موارد رایج استفاده از یادگیری ماشین عبارت هستند از تشخیص کلاهبرداری، فیلترینگ اِسپم، شناسایی تهدید بدافزار، تعمیر و نگهداری پیشگیرانه و اتوماسیون فرآیندهای تجاری است.
یادگیری ماشین ابزاری قدرتمند برای حل مشکلات، بهبود عملیات کسب و کار و خودکار سازی وظایف است، ولی در عین حال پیچیده و نیازمند منابع فراوانی است و همچنین به تخصص عمیق و داده ها و زیرساخت های قابل توجهی نیاز دارد. برای انتخاب الگوریتم مناسب، باید درک قوی از ریاضیات و آمار را بکار بست. طراحی الگوریتم های یادگیری ماشین اغلب به مقادیر زیادی داده با کیفیت بالا نیاز دارد تا نتایج دقیقی تولید شود.
نتایج به نوبه خود، به ویژه آن دسته که از الگوریتم های پیچیده ای مانند شبکه های عمیق عصبی حاصل شده اند، می توانند دشوار باشد. از طرفی اجرا و تنظیم دقیق مدلهای یادگیری ماشین میتواند هزینه های زیادی را ایجاد کنند.
در حال حاضر بیشتر سازمانها در حال استفاده از یادگیری ماشین چه بهطور مستقیم و چه از طریق محصولات تولید شده با یادگیری ماشین هستند. بر اساس گزارش شرکت Rackspace Technology که در سال 2024 منتشر شد، انتظار میرود هزینههای هوش مصنوعی در سال جاری در مقایسه با سال 2023 بیش از دو برابر شود.
86 درصد از شرکتهای بررسی شده اعلام کردهاند که بکارگیری هوش مصنوعی برایشان سودمند بوده است. گزارش ها حاکی از این هستند که شرکت ها از این تکنولوژی برای افزایش تجربه مشتری (53%)، نوآوری در طراحی محصول (49%)، پشتیبانی از منابع انسانی (47%)، و چندین استفاده دیگر بهره برده اند.
اهمیت یادگیری ماشین
از زمان پیدایش آن در اواسط قرن بیستم، یادگیری ماشین نقش فزاینده مهمی در جامعه بشری ایفا کرده است. آموزش ماشینها برای یادگیری از دادهها و بهبود در طول زمان، سازمانها را قادر ساخته تا با خودکار سازی وظایف روتین، زمان فراغتی برای انسانها فراهم کنند تا کارهای خلاقانهتر و استراتژیکتری را انجام دهند.
یادگیری ماشین کاربردهای عملی گسترده و متنوعی دارد. در امور مالی، الگوریتمهای یادگیری ماشین به بانکها کمک میکنند تا با آنالیز آنی حجم عظیمی از دادهها، که از نظر سرعت و دقت غیر قابل مقایسه با انسانهاست، تراکنشهای جعلی را شناسایی کنند.
در حوزه درمان، یادگیری ماشین به پزشکان در تشخیص بیماریها بر اساس تصاویر پزشکی کمک میکند و برنامههای درمانی را به همراه مدلهای پیشبینیکننده نتایج بیماری اطلاعرسانی میکند. در حوزه خرده فروشی، بسیاری از شرکت ها از یادگیری ماشین استفاده می کنند تا تجربیات خرید افراد را تجسم کنند، اقلام مورد نیاز را توسط یادگیری ماشین پیش بینی کنند و زنجیره تامین را بهبود ببخشند.
یادگیری ماشین همچنین کارهای دستی که فراتر از توانایی انسان است را انجام می دهد؛ برای مثال، پردازش مقادیر عظیمی از داده هایی که روزانه توسط دستگاه های دیجیتال تولید می شود. توانایی استخراج الگوها و ایجاد بینش از مجموعه داده های گسترده، به یک تمایز رقابتی در زمینه هایی مانند بانکداری و اکتشافات علمی بدل شده است. بسیاری از شرکتهای پیشرو امروزی، از جمله متا، گوگل و اوبر، با ادغام یادگیری ماشین در عملیات خود تصمیمگیری ها را آگاه تر کرده اند و کارایی را بهبود بخشیده اند.
درک حجم روزافزون داده های تولید شده در جوامع مدرن، یادگیری ماشین را به یک ضرورت تبدیل است. از دادههای فراوانی که انسان ها ایجاد میکنند نیز میتوان برای آموزش بیشتر، تنظیم دقیق مدلهای یادگیری ماشین و تسریع در پیشرفتهای مرتبط با یادگیری ماشین استفاده کرد. این حلقه یادگیری مداوم، پیشرفتهترین سیستمهای هوش مصنوعی امروزی را با تاثیرات عمیق پشتیبانی می کند.
چشمانداز ماشینهایی که حجم وسیعی از دادهها را پردازش میکنند، درک انسان از هوش خود و نقشش در تفسیر و عمل بر اساس اطلاعات پیچیده را به چالش کشیده است و ملاحظات اخلاقی مهمی را در مورد تصمیمات اتخاذ شده توسط مدل های پیشرفته یادگیری ماشین برانگیخته است.
شفافیت و توضیح پذیری در آموزش یادگیری ماشین و تصمیم سازی در این باره، همچنین تأثیرات این مدل ها در اشتغال و ساختارهای اجتماعی، زمینه هایی برای نظارت و بحث مداوم در این حوزه هستند.
انواع مختلف یادگیری ماشین
طبقهبندی یادگیری ماشین کلاسیک اغلب بر اساس نحوه یادگیری الگوریتم در پیشبینی دقیقتر بود. چهار نوع اصلی یادگیری ماشین عبارتند از:
یادگیری تحت نظارت
یادگیری بدون نظارت
یادگیری نیمه نظارتی
یادگیری تقویتی
انتخاب نوع الگوریتم به ماهیت داده بستگی دارد. بسیاری از الگوریتم ها و تکنیک ها به یک نوع یادگیری ماشین محدود نمی شوند؛ بسته به موضوع و مجموعه دادهها، میتوانند با انواع مختلفی از یادگیری ماشین تطبیق داده شوند.
به عنوان مثال، الگوریتمهای یادگیری عمیق (deep learning) مانند شبکههای عصبی پیچشی (کانولوشنال) و تکراری (براساس مشکل خاص و در دسترس بودن داده)، در وظایف یادگیری تحت نظارت، بدون نظارت و تقویتی مورد استفاده قرار می گیرند.
مقایسه یادگیری ماشین وشبکه های عصبی یادگیری عمیق
یادگیری عمیق زیرشاخه ای از یادگیری ماشین است که بر مدل هایی با سطوح چندگانه شبکه های عصبی، معروف به شبکه های عصبی عمیق تمرکز دارد. این مدل ها می توانند به طور اتوماتیک ویژگی های سلسله مراتبی را از داده ها یاد گرفته و استخراج کنند تا آنها را برای اموری نظیر تشخیص تصویر و گفتار استفاده کنند.
یادگیری تحت نظارت چگونه کار می کند؟
یادگیری تحت نظارت الگوریتمهایی با برچسب دادههای آموزشی تامین میکند و همچنین وظیفه تعریف اینکه کدام متغیرها برای همبستگی باید توسط الگوریتم ارزیابی شوند، نیز بر عهده این نوع یادگیری است. هم ورودی و هم خروجی الگوریتم معین است. در ابتدا، اکثر الگوریتمهای یادگیری ماشین از یادگیری تحت نظارت استفاده میکردند، اما رفته رفته رویکردهای بدون نظارت محبوبیت یافتند.
الگوریتم های یادگیری تحت نظارت برای وظایف متعددی از جمله موارد زیر استفاده می شود:
طبقه بندی باینری: این الگوریتم داده ها را به دو دسته تقسیم می کند.
طبقه بندی چندگانه: در این الگوریتم انتخاب از بین بیش از دو دسته است.
یادگیری ماشین مدلسازی گروهی: الگوریتم مدلسازی گروهی پیشبینیهای چند مدل یادگیری ماشین را برای ایجاد یک پیشبینی دقیقتر ترکیب میکند.
مدلسازی رگرسیون: این الگوریتم مقادیر پیوسته را بر اساس روابط درون داده ها پیش بینی می کند.
الگوریتم رگرسیون دارای پنج نوع متفاوت است و استفاده ایده آل آنها متفاوت است. برای مثال، رگرسیون خطی در پیشبینی خروجیهای پیوسته برتری دارد، در حالی که برتری رگرسیون سری در پیشبینی مقادیر آینده است. انواع الگوریتم های رگرسیون: خطی، لجستیکی، چند جمله ای، سری زمانی، بردار پشتیبانی.
یادگیری بدون نظارت چگونه کار می کند؟
یادگیری بدون نظارت نیازمند داده های برچسب دار نیست؛ در عوض، این الگوریتمها دادههای بدون برچسب را برای شناسایی الگوها و گروهبندی نقاط داده به زیرمجموعهها، آنالیز میکنند. انواع یادگیری عمیق (deep learning)، از جمله شبکه های عصبی از این نوع الگوریتم هستند.
یادگیری بدون نظارت برای امور مختلف مورد استفاده است، از جمله:
تقسیم مجموعه داده ها به گروه ها بر اساس شباهت با استفاده از الگوریتم های خوشه بندی.
شناسایی نقاط داده غیرعادی در یک مجموعه از داده با استفاده از الگوریتم های تشخیص ناهنجاری.
کشف مجموعه ای از آیتم ها در یک مجموعه داده که اغلب با هم اتفاق می افتد با استفاده از استخراج قواعد وابستگی.
کاهش تعداد متغیرها در یک مجموعه داده با استفاده از تکنیک های کاهش ابعاد.
یادگیری نیمه نظارتی چگونه کار می کند؟
یادگیری نیمه نظارتی تنها با مقدار کمی از داده های آموزشی برچسب گذاری شده، الگوریتمی ارائه می کند. با استفاده از این دادهها، الگوریتم ابعاد مجموعه دادهها را میآموزد، سپس میتواند آنها را روی دادههای جدید و بدون برچسب اعمال کند.
با این حال، توجه داشته باشید که ارائه دادههای آموزشی بسیار کم میتواند منجر به بیش برازش (overfitting) شود؛ در مدل بیش برازش بهجای یادگیری واقعی الگوهای اساسی، دادههای آموزشی فقط حفظ می شوند.
اگرچه عملکرد الگوریتمها معمولاً وقتی روی مجموعه دادههای برچسبدار آموزش میدهند بهتر است، با این حال برچسبگذاری زمانبر و پرهزینه است. یادگیری نیمه نظارتی، عناصر یادگیری تحت نظارت و یادگیری بدون نظارت را ترکیب می کند و تعادلی بین عملکرد برتر اولی و کارایی دومی ایجاد می کند.
از یادگیری نیمه نظارتی در زمینه های زیر می توان استفاده کرد:
ترجمه ماشینی. الگوریتم ها می توانند ترجمه یک زبان را بر اساس کمتر از یک لغتنامه کامل یاد بگیرند.
کشف کلاهبرداری. الگوریتم ها می توانند شناسایی موارد تقلب را تنها با استفاده از چند مثال مثبت یاد بگیرند.
برچسب گذاری داده ها. الگوریتم هایی که با استفاده از مجموعه کوچکی از داده ها آموزش داده شده اند، می توانند اعمال خودکار برچسب های داده به مجموعه های بزرگتر را یاد بگیرند.
یادگیری تقویتی چگونه کار می کند؟
یادگیری تقویتی یعنی با یک هدف مشخص یک الگوریتم برنامه ریزی شود و مجموعه ای از قوانین برای دستیابی به آن هدف تدوین شوند. این الگوریتم با انجام اقداماتی که آن را به هدف خود نزدیک می کند، به دنبال دریافت پاداش های مثبت است و از مجازات شدن بخاطر انجام اقداماتی که آن را از هدفش دورتر می کند، اجتناب می کند.
یادگیری تقویتی اغلب برای کارهایی از جمله موارد زیر استفاده می شود:
کمک به ربات ها در یادگیری انجام وظایف در دنیای فیزیکی
آموزش بازی های ویدیویی به ربات ها
کمک به شرکت ها برای برنامه ریزی تخصیص منابع
نحوه انتخاب و ساخت مدل یادگیری ماشین مناسب
توسعه مدل یادگیری ماشین مناسب برای حل یک مشکل نیازمند استقامت، آزمایش و خلاقیت است. اگرچه این فرآیند می تواند پیچیده باشد، ولی می توان آن را بصورت یک برنامه هفت مرحله ای برای ساخت یک مدل یادگیری ماشین خلاصه کرد.
درک مشکل کسب و کار و تعریف معیارهای موفقیت: اطلاعات گروه از مشکل شرکت و اهداف پروژه باید تبدیل به یک تعریف مناسب از مشکل یادگیری ماشین شود؛ همچنین مواردی زیر باید در نظر گرفته شوند: اینکه چرا پروژه به یادگیری ماشین نیازمند است، بهترین نوع الگوریتم برای مشکل چیست، الزامات شفافیت و کاهش تعصب چه مواردی هستند و در نهایت ورودی ها و خروجی های مورد انتظار چه هستند.
درک و شناسایی نیازهای داده: باید تعیین شود چه داده هایی برای ساخت مدل لازم است و آمادگی آن برای جذب مدل ارزیابی شود. باید در نظر گرفت که چه مقدار داده مورد نیاز است، چگونه داده به مجموعه های آزمایشی و آموزشی تقسیم خواهد شد و آیا می توان از یک مدل یادگیری ماشین از پیش آموزش دیده استفاده کرد.
جمع آوری و آماده سازی داده برای آموزش مدل: داده ها باید پاک شده و برچسب گذاری شوند، این کار یادگیری ماشین شامل جایگزینی داده های نادرست یا از دست رفته، کاهش نویز و رفع ابهام می شود. این مرحله همچنین بسته به مجموعه داده ها می تواند شامل تقویت و افزایش داده ها و ناشناس سازی داده های شخصی نیز باشد. در نهایت، داده ها باید به مجموعه های آموزشی، آزمایشی و اعتبار سنجی تقسیم شوند.
تعیین ویژگی های مدل و آموزش آن: باید با انتخاب الگوریتم ها و تکنیک های مناسب، از جمله تنظیم فرا پارامترها، شروع کرد. در مرحله بعد، به مدل آموزش داده و اعتبارسنجی شود و سپس در صورت نیاز با تنظیم فرا پارامترها و وزن ها بهینه سازی انجام گیرد.
بسته به مشکل شرکت، الگوریتمها ممکن است شامل قابلیتهای درک زبان طبیعی، مانند شبکههای عصبی تکراری یا انتقال دهنده های وظایف پردازش زبان طبیعی (NLP) و یا الگوریتمهای تقویتی برای بهینهسازی مدلهای درخت تصمیم گیری باشند.
ارزیابی عملکرد مدل و ایجاد معیارها. باید محاسبات ماتریس در هم ریختگی انجام شود، معیارهای KPI و یادگیری ماشین کسب و کار تعیین شود، کیفیت مدل اندازه گیری شود و معین شود که آیا مدل با اهداف شرکت مطابقت دارد یا خیر.
استقرار مدل و نظارت بر عملکرد آن در تولید. این بخش از فرآیند، که به عنوان عملیاتی سازی مدل شناخته می شود، معمولاً به طور مشترک توسط دانشمندان داده و مهندسان یادگیری ماشین انجام می شود. در این بخش عملکرد مدل باید به طور مداوم اندازه گیری شود، معیارهایی برای تکرار مدل های آینده ایجاد شود و در نهایت برای بهبود عملکرد کلی، این موارد تکرار شوند. محیط های استقرار می تواند فضای ابری، لبه یا در محل باشد.
اصلاح و تنظیم مداوم مدل در تولید. حتی پس از تولید مدل یادگیری ماشین و نظارت مستمر، کار هنوز ادامه دارد. تغییرات در نیازهای کسب و کار، قابلیتهای تکنولوژی و دادههای دنیای واقعی میتوانند خواستهها و الزامات جدیدی را ایجاد کند.
اپلیکیشن های یادگیری ماشین برای شرکت ها
یادگیری ماشین به یک نرم افزار ضروری برای کسب و کارها تبدیل شده است. در زیر چند نمونه از نحوه استفاده اپلیکیشن های تجاری مختلف از یادگیری ماشین آورده شده است:
هوش تجاری: هوش تجاری( Business intelligence) یا BI و نرمافزار تحلیلی پیشبینیکننده از الگوریتمهای یادگیری ماشین، از جمله رگرسیون خطی و رگرسیون لجستیک استفاده می کنند تا نقاط داده، الگوها و ناهنجاریهای مهم را در مجموعههای داده بزرگ شناسایی کنند. این بینش به کسب و کارها کمک می کند تا تصمیمات مبتنی-بر-داده اتخاذ کنند، روندها را پیش بینی کرده و عملکرد را بهینه سازی کنند.
پیشرفت در هوش مصنوعی مولد (generative AI) همچنین امکان ایجاد گزارش های دقیق و داشبوردهایی را فراهم آورده است که داده های پیچیده را در قالب هایی که به راحتی قابل درک هستند خلاصه می کند.
مدیریت ارتباط با مشتری: کاربردهای کلیدی یادگیری ماشین در CRM (مدیریت ارتباط با مشتری) شامل آنالیز دادههای مشتری برای تقسیمبندی مشتریان، پیشبینی رفتارهایی مانند انحراف، ارائه توصیههای شخصی، تنظیم قیمت، بهینهسازی کمپینهای ایمیل، ارائه پشتیبانی از چتبات و کشف تقلب می شود.
هوش مصنوعی مولد همچنین میتواند محتوای بازاریابی هوشمند ایجاد کند، پاسخ دهی را در خدمات مشتری خودکار کند و بینشی بر اساس بازخورد مشتری ایجاد کند.
امنیت و انطباق: ماشینهای بردار پشتیبان میتوانند با یافتن بهترین خط یا مرز برای تقسیم دادهها به گروههای مختلف، انحرافات در رفتار نسبت به یک خط مبنای معمولی را تشخیص دهند؛ تشخیص انحراف برای شناسایی تهدیدات سایبری بالقوه حیاتی است. شبکههای متخاصم مولد میتوانند نمونههای بدافزار متخاصم ایجاد کنند تا در آموزش مدلهای یادگیری ماشین به تیمهای امنیتی کمک کنند.
سیستم های اطلاعات منابع انسانی: مدلهای یادگیری ماشین استخدام را با فیلتر کردن اپلیکیشن ها و شناسایی بهترین نامزدها برای یک موقعیت ساده میکنند. آنها همچنین می توانند گردش کار کارکنان را پیش بینی کنند، مسیرهای توسعه حرفه ای را پیشنهاد کنند و زمان بندی مصاحبه را خودکار کنند. هوش مصنوعی مولد می تواند در ایجاد شرح وظایف شغلی و تولید مواد آموزشی شخصی کمک کند.
مدیریت زنجیره تامین: یادگیری ماشین می تواند سطوح موجودی را بهینه کند، لجستیک را ساده کند، انتخاب تامین کننده را بهبود بخشد و به صورت فعالانه ای به اختلالات زنجیره تامین رسیدگی کند. آنالیز پیشبینیکننده میتواند تقاضا را با دقت بیشتری پیشبینی کند و شبیهسازهای مبتنی بر هوش مصنوعی میتوانند سناریوهای مختلفی را برای بهبود انعطافپذیری مدلسازی کنند.
پردازش زبان طبیعی: اپلیکیشن های (Natural language processing یا پردازش زبان طبیعی) NLP شامل آنالیز احساسات، ترجمه زبان و خلاصه سازی متن و غیره می شود. پیشرفت های هوش مصنوعی مولد، مانند GPT-4 محصول شرکت OpenAIیادگیری ماشین و Gemini محصول شرکت Google، این قابلیت ها را به طور قابل توجهی افزایش داده است.
مدلهای NLP مولد میتوانند متونی شبیه متون انسانی تولید کنند، دستیارهای مجازی را بهبود بخشند و اپلیکیشن های پیچیدهتر مبتنی بر زبان، از جمله ایجاد محتوا و خلاصهسازی اسناد را فعال کنند.
نمونه های یادگیری ماشین در صنعت
اقتباس سازمانی تکنیک های یادگیری ماشین در سراسر صنایع، در حال متحول سازی فرآیندهای کسب و کار هستند. چند نمونه را بررسی می کنیم:
خدمات مالی: شرکت Capital One ازیادگیری ماشین برای تقویت تشخیص کلاهبرداری، ارائه تجربیات شخصی مشتری و بهبود برنامه ریزی تجاری استفاده می کند. این شرکت از متدولوژی یادگیری ماشین Ops برای استقرار اپلیکیشن های یادگیری ماشین در مقیاس مورد نیاز بهره می برد.
داروسازی: سازندگان دارو از یادگیری ماشین برای کشف دارو، آزمایشات بالینی و تولید دارو استفاده می کنند. به عنوان مثال، شرکت داروسازی اِلی لیلی مدلهای هوش مصنوعی و یادگیری ماشین را برای یافتن بهترین سایتها برای آزمایشهای بالینی و افزایش تنوع شرکتکنندگان ایجاد کرده است. به گفته این شرکت، مدلها توانسته اند جدول زمانی آزمایشهای بالینی را به شدت کاهش دهند.
بیمه: برنامه معروف شرکت بیمه ای پراگرسیو بنام Snapshot از الگوریتم های یادگیری ماشین برای آنالیز داده های رانندگی استفاده می کند و نرخ های بیمه پایین تری را به رانندگان ایمن ارائه می دهد. دیگر کاربرد مفید یادگیری ماشین در صنعت بیمه شامل رسیدگی به خسارت است.
خرده فروشی: شرکت والمارت از ابزار هوش مصنوعی مولد My Assistant برای کمک به حدود 50000 کارمند پردیس خود در تولید محتوا، خلاصه کردن اسناد بزرگ و همچنین درخواست بازخورد کارکنان استفاده می کند.
مزایا و معایب یادگیری ماشین چیست؟
اگر یادگیری ماشین به طور مؤثری به کار گرفته شود، ارائه کننده مزیتی رقابتی برای مشاغل خواهد بود؛ چراکه روندها را شناسایی می کند و نتایج را با دقت بالاتری نسبت به آمارهای متعارف یا هوش انسانی پیش بینی می کند. یادگیری ماشین به چندین روش می تواند برای مشاغل مفید باشد:
آنالیز داده های قبلی برای حفظ مشتریان
راه اندازی سیستم های توصیه کننده برای افزایش درآمد
بهبود برنامه ریزی و پیش بینی
ارزیابی الگوهای کشف کلاهبرداری
افزایش کارایی و کاهش هزینه ها
اما یادگیری ماشین برخی چالش های تجاری را نیز به همراه دارد. مهمترین مسئله احتمالا قیمت بالای یادگیری ماشین باشد. یادگیری ماشین نیازمند نرمافزارها، سختافزارها و زیرساختهای مدیریتی داده پرهزینه ای است و پروژههای یادگیری ماشین معمولاً توسط دانشمندان و مهندسانی پیش برده می شوند که حقوق های بالایی دریافت می کنند.
موضوع مهم دیگر جهت گیری های یادگیری ماشین است. الگوریتم های آموزش داده شده بر روی مجموعه داده هایی که جمعیت های خاصی را نادیده می گیرند یا حاوی خطاهایی هستند، می توانند به طراحی مدل های نادرست منجر شوند.
مدل ها گاه با شکست مواجه می شوند و گاها در بدترین حالت، نتایج تبعیض آمیزی تولید می کنند. اگر فرآیندهای اصلی سازمانی بر اساس مدلهای مغرضانه مستقر شوند، این موضوع منجر به آسیب قانونی و اعتباری برای کسبوکارها خواهد شد.
اهمیت یادگیری ماشین قابل تفسیر توسط انسان
توضیح عملکرد داخلی یک مدل خاص یادگیری ماشین می تواند چالش برانگیز باشد، به خصوص زمانی که مدل پیچیده باشد. با تکامل یادگیری ماشین، اهمیت مدلهای شفاف و قابل توضیح به ویژه در صنایعی مانند بانکداری و صنعت بیمه نیز افزایش مییابد.
به دلیل پیشرفت های سریع و اقتباس تکنیکهای پیچیده یادگیری ماشین مانند هوش مصنوعی مولد، توسعه مدلهای یادگیری ماشین با نتایج قابل درک و توضیح برای انسان به یک اولویت تبدیل شده است. محققان آزمایشگاههای هوش مصنوعی مانند آنتروپیک با استفاده از تکنیکهای تفسیرپذیری و توضیح پذیری، به پیشرفت هایی در زمینه درک نحوه عملکرد مدلهای هوش مصنوعی مولد دست یافته اند.
هوش مصنوعی قابل تفسیر و هوش مصنوعی قابل توضیح
تمرکز تفسیرپذیری به درک عمیق عملکردهای درونی یک مدل یادگیری ماشین است، در حالی که توضیح پذیری شامل توصیف تصمیم گیری مدل به روشی قابل درک است. معمولاً سر و کار دانشمندان حوزه داده و سایر متخصصان یادگیری ماشین با تکنیکهای یادگیری ماشین تفسیر پذیر است، در حالیکه از توضیح پذیری اغلب برای درک مدلهای یادگیری ماشین برای کمک به افراد غیرمتخصص استفاده می شود. برای مثال یک مدل به اصطلاح جعبه سیاه حتی اگر قابل تفسیر نباشد، احتمالا قابل توضیح خواهد بود.
محققان میتوانند ورودیهای مختلف را آزمایش کنند و تغییرات در خروجیها را با استفاده از روشهایی مانند SHAP (مخفف توضیحات افزودنی Shapley) مشاهده کنند تا بدانند تاثیر کدام عوامل بر خروجی بیشتر است. به این ترتیب، محققان میتوانند به تصویر واضحی از نحوه تصمیمگیری مدل (توضیح پذیری) برسند، حتی اگر مکانیک شبکه عصبی پیچیده داخل (تفسیر پذیری) را به طور کامل درک نکنند.
هدف تکنیکهای یادگیری ماشین قابل تفسیر شفاف سازی فرآیند تصمیمگیری مدل است. حال چند نمونه بیان می شود:
درخت های تصمیم گیری که نمایشی بصری از مسیرهای تصمیم گیری را ارائه می دهند.
رگرسیون خطی که پیشبینیهای مبتنی بر مجموع وزنی ویژگیهای ورودی را توضیح میدهد.
شبکه های Bayesian که وابستگی بین متغیرها را به روشی ساختار یافته و قابل تفسیر نشان می دهند.
از تکنیکهای هوش مصنوعی قابل توضیح (XAI) زمانی استفاده میشوند که قصد داشته باشیم خروجی مدلهای پیچیدهتر یادگیری ماشین را برای ناظران انسانی قابل درکتر کنیم. مثالها این مورد عبارت اند از:
LIME که رفتار مدل را به صورت محلی با مدلهای سادهتر برای توضیح پیشبینیهای فردی شبیه سازی میکند.
مقادیر SHAP، که وظیفه اختصاص امتیاز های اهمیت به ویژگی ها را دارد تا روشن کند که چگونه در تصمیمگیری مدل نقش دارند.
الزامات شفافیت می تواند در انتخاب یک مدل یادگیری ماشین دخیل باشد
در برخی از صنایع، دانشمندان داده باید از مدلهای ساده یادگیری ماشین استفاده کنند، چرا که برای کسبوکارها توضیح نحوه تصمیم گیری اهمیت دارد. نیاز به شفافیت اغلب منجر به برقراری نوعی تعادل بین سادگی و دقت می شود. اگرچه مدلهای پیچیده میتوانند پیشبینیهای بسیار دقیقی تولید کنند، ولی توضیح خروجیهای آنها برای یک فرد عادی (یا حتی یک متخصص) میتواند دشوار باشد.
مدلهای سادهتر و قابل تفسیرتر اغلب در صنایعی که دارای مقررات سفت و سختی هستند ترجیح داده میشوند؛ چرا که در این صنایع تصمیمها باید قابل توجیه و حسابرسی باشند. پیشرفتها در تفسیر پذیری و تکنیکهای هوش مصنوعی قابل توضیح (XAI)، استقرار مدلهای پیچیده را با حفظ شفافیت لازم برای انطباق و اعتماد، به طور فزایندهای امکانپذیر میسازد.
تیمهای یادگیری ماشین، نقشها و گردش کار
آغاز ساخت یک تیم یادگیری ماشین با تعریف اهداف و محدوده پروژه است. سوالات اساسی مطرح در این باره: تیم یادگیری ماشین چه مشکلات تجاری را باید حل کند؟ اهداف تیم چیست؟ برای ارزیابی عملکرد چه معیارهایی استفاده خواهد شد؟
پاسخ به این سوالات بخش اساسی در برنامه ریزی برای یک پروژه یادگیری ماشین است و به سازمان کمک خواهد کرد تا تمرکز پروژه (به عنوان مثال، تحقیق، توسعه محصول، آنالیز داده) و انواع تخصص های یادگیری ماشین مورد نیاز (به عنوان مثال، بینایی کامپیوتر، NLP، مدل سازی پیش بینی) را درک کند.
در مرحله بعد، بر اساس این ملاحظات و محدودیت های بودجه، سازمان ها باید تصمیم بگیرند که چه نقش های شغلی برای تیم یادگیری ماشین مورد نیاز است. بودجه پروژه نه تنها باید شامل هزینه های استاندارد منابع انسانی (مانند حقوق، مزایا و جذب نیروی کار جدید) باشد، بلکه ابزارهای یادگیری ماشین، زیرساخت ها و آموزش را نیز باید در بر بگیرد.
در حالی که ترکیب خاص یک تیم یادگیری ماشین متفاوت خواهد بود، اکثر تیمهای یادگیری ماشین سازمانی ترکیبی از متخصصان فنی و تجاری را شامل خواهد شد و هر کدام در حوزهای از تخصص به پروژه کمک خواهند کرد.
دانشمندان حوزه داده بر استخراج بینش از دادهها تمرکز میکنند، در حالی که مهندسان یادگیری ماشین مدلهای یادگیری ماشین را تهیه و مستقر می کنند، اما این دو نقش در مهارتها، پیشزمینه و مسئولیتهای شغلی همپوشانی هایی را دارند. هر دو گروه با پایتون شامل کتابخانه ها نظیر پانداها آشنا هستند، دارای دانش آماری، یادگیری ماشین و علوم کامپیوتری هستند و مهارتهای ارتباطی و همکاری را کسب کرده اند.
نقش های تیم یادگیری ماشین
یک تیم یادگیری ماشین معمولاً شامل برخی از نقشهای غیر یادگیری ماشین نیز است؛ مانند متخصصان دامنه که به تفسیر دادهها و اطمینان از ارتباط آنها با حوزه پروژه کمک میکنند؛ مدیران پروژه که بر چرخه عمر پروژه یادگیری ماشین نظارت دارند؛ مدیران محصول که مسئول برنامهریزی توسعه اپلیکیشن ها و نرمافزارهای یادگیری ماشین هستند و مهندسان نرم افزاری که این اپلیکیشن ها را می سازند.
علاوه بر این موارد، چندین نقش دیگر نیز برای یک تیم یادگیری ماشین ضروری هستند:
دانشمندان حوزه داده: دانشمندان این حوزه آزمایشهایی را طراحی میکنند و مدلهایی را برای پیشبینی نتایج و شناسایی الگوها ایجاد می کنند. آنها مجموعه دادهها را جمعآوری و آنالیز میکنند، دادهها را مرتب و پیش پردازش میکنند، معماریهای مدل را طراحی کرده و نتایج مدل را تفسیر میکنند و نهایتا رهبران کسبوکار و ذینفعان را در جریان امور قرار می دهند.
دانشمندان داده نیازمند تخصص در آمار، برنامه نویسی کامپیوتر و یادگیری ماشین هستند؛ از جمله زبان های محبوب یادگیری ماشین Python و یادگیری ماشین R و چارچوب هایی مانند یادگیری ماشین PyTorch و TensorFlowهستند.
مهندس داده: مهندسان داده مسئول زیرساخت های پشتیبانی از پروژه های یادگیری ماشین هستند تا اطمینان حاصل شود که داده ها به روشی قابل دسترس جمع آوری، پردازش و ذخیره می شوند. آنها خطوط لوله داده را طراحی، ساخت و نگهداری می کنند.
سیستم های پردازش داده در مقیاس بزرگ مدیریت می کنند و فرایندهای یکپارچه سازی داده را ایجاد و بهینه می سازند. آنها نیازمند تخصص در مدیریت پایگاه داده، انبارداری داده ها، برنامه نویسی زبان هایی مانند SQL یادگیری ماشین و Scala و تکنولوژی های داده های کلان مانند Hadoop یادگیری ماشین و Apache Spark هستند.
مهندس یادگیری ماشین: مهندسان یادگیری ماشین که به عنوان مهندسان یادگیری ماشین Ops نیز شناخته می شوند، با استفاده از خطوط لوله یادگیری ماشین که توسط مهندسان داده نگهداری می شوند، مدل های توسعه یافته توسط دانشمندان داده را به محیط های تولید انتقال می دهند.
آنها الگوریتم ها را برای اجرا بهینه می کنند؛ مدل های یادگیری ماشین را مستقر و نظارت می کنند؛ زیرساخت یادگیری ماشین را حفظ و مقیاس می کنند و چرخه عمر یادگیری ماشین را از طریق شیوه هایی مانند CI/CD و نسخه سازی داده ها خودکار می کنند. علاوه بر دانش یادگیری ماشین و هوش مصنوعی، مهندسان این حوزه معمولاً نیازمند تخصص در مهندسی نرم افزار، معماری داده و محاسبات ابری هستند.
مراحل ایجاد گردش کار یادگیری ماشین
زمانیکه که تیم یادگیری ماشین تشکیل شد، اجرا آرام و بی نقص اهمیت پیدا می کند. باید اطمینان حاصل شود که اعضای تیم به راحتی بتوانند دانش و منابع را به اشتراک بگذارند تا گردش کار مستمر باشد و بهترین شیوه ها اتخاذ شوند. به عنوان مثال، ابزارهای همکاری، کنترل نسخه و مدیریت پروژه، مانند Git و Jira باید پیاده سازی شوند.
مستندسازی شفاف و کامل برای اشکال زدایی، انتقال دانش و قابلیت نگهداری از اهمیت بالایی برخوردار است. در پروژههای یادگیری ماشین، این بخش شامل مستندسازی مجموعههای داده، اجرای مدل و کد با توضیحات مفصل منابع داده، مراحل پیشپردازش، معماریهای مدل، فرا پارامترها و نتایج آزمایش می شود.
یک روش متداول برای مدیریت پروژههای یادگیری ماشین، یادگیری ماشین Ops (عملیات یادگیری ماشین/ machine learning operations) است. یادگیری ماشین Ops مجموعهای از شیوهها برای استقرار، نظارت و نگهداری مدلهای یادگیری ماشین در تولید است.
از DevOps الهام گرفته شده است، اما تفاوت های ظریفی را که یادگیری ماشین را از مهندسی نرم افزار متمایز می کند را توضیح می دهد. همانطور که DevOps همکاری بین توسعه دهندگان نرم افزار و عملیات IT را بهبود میبخشد، یادگیری ماشین Ops نیز دانشمندان داده و مهندسان یادگیری ماشین را با تیم های توسعه و عملیات مرتبط می سازد.
سازمانها با اقتباس یادگیری ماشین Os ثبات، تکرارپذیری و همکاری در گردشهای کاری یادگیری ماشین را بهبود می بخشند. این شامل ردیابی آزمایشها، مدیریت نسخههای مدل و نگهداری گزارشهای دقیق دادهها و تغییرات مدل است. نگهداری سوابق نسخههای مدل، منابع داده و تنظیمات پارامتر تضمین میکند که تیمهای پروژه یادگیری ماشین به راحتی بتوانند تغییرات را ردیابی کنند و متوجه نحوه تأثیر متغیرهای مختلف بر عملکرد مدل شوند.
به طور مشابه، گردش کار استاندارد و اتوماسیون وظایف تکراری، زمان و انرژی مورد نیاز برای انتقال مدلها از توسعه به تولید را کاهش میدهد و این شامل خودکارسازی آموزش، آزمایش و استقرار مدل می شود. پس از استقرار، با نظارت مستمر و ثبت گزارش اطمینان حاصل خواهد شد که مدل ها همیشه با آخرین داده ها به روز میشوند و به صورت بهینه ای عمل خواهند کرد. انتظار می رود ارزش بازار جهانی هوش مصنوعی تا سال 2030 به حدود 2 تریلیون دلار برسد و نیاز به متخصصان ماهر هوش مصنوعی در حال افزایش باشد.
ابزارها و پلتفرم های یادگیری ماشین
توسعه یادگیری ماشین به طیف وسیعی از پلتفرم ها، چارچوب های نرم افزاری، کتابخانه های کد و زبان های برنامه نویسی متکی است. در این قسمت از مقاله یک مروری کلی از دسته های مختلف خواهیم داشت و برخی از ابزارهای برتر هر دسته را بررسی خواهیم کرد.
پلتفرم ها
پلتفرم های یادگیری ماشین محیط های یکپارچه ای هستند که ابزارها و زیرساخت هایی را برای پشتیبانی از چرخه عمر مدل یادگیری ماشین فراهم می کنند. عملکردهای کلیدی شامل این موارد هستند: مدیریت داده، توسعه مدل، آموزش، اعتبار سنجی و استقرار و همچنین نظارت و مدیریت پس از استقرار.
بسیاری از پلتفرمها همچنین دارای ویژگیهایی برای بهبود همکاری، انطباق و امنیت، و اجزای یادگیری ماشین خودکار (Auto یادگیری ماشین) هستند که وظایفی نظیر انتخاب مدل و پارامترسازی را خودکار میکنند.
هر کدام از 3 ارائهدهنده اصلی ابر (Google Vertex AI، Amazon SageMaker و Microsoft Azure ML) یک پلتفرم یادگیری ماشین ارائه میدهند که برای ادغام با اکوسیستم ابری خود طراحی شده اند. این محیط های یکپارچه، ابزارهایی را برای توسعه مدل، آموزش و استقرار، قابلیت های یادگیری ماشین خودکار و یادگیری ماشین Ops و پشتیبانی از چارچوب های محبوب مانند TensorFlow و PyTorch ارائه می دهند.
اغلب انتخاب به پلتفرمی ختم می شود که با محیط IT موجود یک سازمان ادغام شود. علاوه بر پیشنهادات ارائه دهندگان ابر، چندین جایگزین شخص ثالث و متن باز نیز وجود دارد. موارد زیر برخی دیگر از پلتفرم های محبوب یادگیری ماشین هستند: IBM Watson Studio، Databricks، Snowflake، DataRobot.
چارچوب ها و کتابخانه ها
چارچوبها و کتابخانههای یادگیری ماشین بلوکهای ساختمانی را برای توسعه مدل فراهم میکنند: مجموعهای از کارکردها و الگوریتمهایی که مهندسان یادگیری ماشین میتوانند از آن ها برای طراحی، آموزش و استقرار مدلهای یادگیری ماشین سریع تر و کارآمدتر استفاده کنند.
در دنیای واقعی، اصطلاحات چارچوب و کتابخانه اغلب به جای یکدیگر استفاده می شوند. اما به بیان دقیق تر، یک چارچوب عبارت است از یک محیط جامع با ابزارها و منابع سطح بالا برای ساخت و مدیریت اپلیکیشن های یادگیری ماشین؛ در حالی که یک کتابخانه مجموعه ای از کدهای قابل استفاده مجدد برای وظایف خاص یادگیری ماشین است. از رایج ترین چارچوب ها و کتابخانه های یادگیری ماشین می توان این موارد را نام برد: TensorFlow، PyTorch، Keras، Scikit-learn، OpenCV و NLTK.
زبان های برنامه نویسی
تقریباً همه زبان های برنامه نویسی را می توان برای یادگیری ماشین استفاده کرد. اما در عمل، اکثر برنامه نویسان زبانی را برای پروژه یادگیری ماشین انتخاب می کنند که ملاحظاتی نظیر در دسترس بودن کتابخانه های کد متمرکز برای یادگیری ماشین، پشتیبانی و تطبیق پذیری را دارا باشند.
بیشتر اوقات پایتون، پرکاربردترین زبان در یادگیری ماشین است؛ این زبان ساده و خوانا است در نتیجه برای تازه کاران کدنویسی یا توسعه دهندگان آشنا با دیگر زبان های کدنویسی مناسب خواهد بود. پایتون همچنین دارای طیف گسترده ای از علوم داده و کتابخانه ها و چارچوب های یادگیری ماشین، از جمله TensorFlow، PyTorch، Keras، scikit-learn، پانداها و NumPy است. سایر زبان های مورد استفاده در یادگیری ماشین این موارد هستند: R، Julia، C++، Scala و Java.
آینده یادگیری ماشین
با تحقیقات گسترده ای که از جانب شرکتها، دانشگاهها و دولتها در سراسر جهان انجام می شود، یادگیری ماشین به سرعت در حال تکامل است. پیشرفتهای حوزه هوش مصنوعی و یادگیری ماشین مکرر در حال وقوع است، و در نتیجه می توان گفت که شیوههای پذیرفتهشده تقریباً به محض ایجاد منسوخ می شوند. یکی از قطعیتها در مورد آینده یادگیری ماشین، ادامه یافتن نقش اصلی آن در قرن بیست و یکم است که نحوه انجام امور و زندگی ما را تحت تاثیر قرار خواهد داد.
چندین روند در حال ظهور، آینده یادگیری ماشین را شکل می دهند: NLP، بینش کامپیوتری (Computer vision)، تکنولوژی سازمانی (Enterprise technology)، یادگیری ماشین قابل تفسیر و هوش مصنوعی قابل توضیح (Interpretable ML و XAI).
در این میان، شرکتها با چالشهایی مواجه هستند که توسط تکنولوژی های پیشرفته و به سرعت در حال تکامل قبلی ارائه شده بود. این چالشها شامل اصلاح زیرساختهای قدیمی برای تطبیق با سیستمهای یادگیری ماشین، کاهش تعصبات و پیامدهای مخرب دیگر، و بهینهسازی استفاده از یادگیری ماشین برای تولید سود و در عین حال به حداقل رساندن هزینهها است.
همچنین ملاحظات اخلاقی، حفظ حریم خصوصی داده ها و انطباق با مقررات مسائلی حیاتی هستند که سازمان ها باید با ادغام تکنولوژی های پیشرفته هوش مصنوعی و یادگیری ماشین در عملیات خود به آنها رسیدگی کنند.
سخن آخر
در این مقاله ابتدا تعریفی جامع از یادگیری ماشین (Machine Learning) ارائه شد؛ شاخهای از هوش مصنوعی که تمرکز آن به ساختن سیستمهای کامپیوتری است که از دادهها یاد میگیرند. در ادامه با بررسی مزایا و معایب آن، به معرفی انواع یادگیری ماشین با نمونه های مربوطه میپردازیم و در نهایت نقش انکار ناشدنی یادگیری ماشین در دنیای تکنولوژی آینده بحث شد.
سوالات متداول
یادگیری ماشین (Machine Learning) چیست؟
یادگیری ماشین (Machine Learning) شاخهای از هوش مصنوعی (AI) و علوم کامپیوتر است که بر استفاده از دادهها و الگوریتمها تمرکز میکند تا هوش مصنوعی را قادر سازد تا روش یادگیری انسان را تقلید کند و به تدریج دقت آن را بهبود بخشد.
4 اصل یادگیری ماشین چیست؟
اصول یادگیری ماشین از این قرار هستند: یادگیری تحت نظارت، یادگیری بدون نظارت، یادگیری نیمه نظارتی، یادگیری تقویتی.
تفاوت بین هوش مصنوعی و یادگیری ماشین چیست؟
هوش مصنوعی ایده ماشینی است که بتواند هوش انسان را تقلید کند، در حالی که هدف یادگیری ماشین آموختن نحوه انجام یک کار خاص به ماشین و ارائه نتایج دقیق با شناسایی الگوها است.
آیا ChatGPT هوش مصنوعی است یا یادگیری ماشین؟
ChatGPT شکلی از هوش مصنوعی مولد (generative AI) است؛ ابزاری که به کاربران اجازه می دهد تا با وارد کردن یک پیام، تصویر، متن یا ویدیویی شبیه به انسان دریافت کند که در اصل توسط هوش مصنوعی تولید شده است. ChatGPT مشابه سرویسهای چت خودکار موجود در وبسایتهای خدمات مشتری است، زیرا افراد میتوانند سؤالات خود را از آن بپرسند و یا برای پاسخهای ChatGPT توضیح بخواهند.