فایروال نقشی حیاتی در امنیت شبکه ایفا می کند و باید به درستی تنظیم شود تا از سازمان ها در برابر نشت داده و حملات سایبری محافظت کند. جهت انجام این تنظیمات، نام دامنه و آدرس های پروتکل اینترنت (IP) باید تنظیم شود. تنظیمات پالیسی فایروال بر اساس نوع شبکه (عمومی یا خصوصی) انجام می شود، و میتواند با قوانین امنیتی تنظیم شود که دسترسی را برای جلوگیری از حملات احتمالی هکرها یا بدافزارها بلاک یا مجاز کند.
تنظیم درست فایروال ضروری است، زیرا تنظیمات پیشفرض ممکن است حداکثر محافظت را در برابر حمله سایبری ارائه نکنند. در ادامه توضیحات کاملی راجع به تنظیمات فایروال ارائه خواهد شد.
اهمیت تنظیمات اولیه فایروال
تنظیمات نادرست فایروال می تواند منجر به دسترسی غیرمجاز مهاجمان به شبکه ها و منابع داخلی محافظت شده شود. به همین دلیل است که مجرمان سایبری همیشه به دنبال شبکههایی هستند که از نرم افزار یا سرورهای قدیمی استفاده میکنند و یا اصلا محافظت نمی شوند. گارتنر اندازه و بزرگی این موضوع را برجسته کرد و پیشبینی کرده بود که 99 درصد از نقضهای فایروال در سال 2020 به دلیل تنظیمات نادرست ایجاد شده است.
تنظیمات پیشفرض در اکثر فایروالها و پروتکلها به مانند پروتکل انتقال فایل (FTP)، سطح حفاظتی لازم را برای ایمن نگه داشتن شبکهها در برابر حملات سایبری فراهم نمیکند. سازمان ها باید اطمینان حاصل کنند که تنظیمات اولیه فایروال نیازهای منحصر به فرد شبکه های آنها را برآورده می کند.
نحوه تنظیم فایروال
تنظیمات مناسب برای پشتیبانی از شبکه های داخلی و بازرسی پکیتهای stateful ضروری است. در اینجا نحوه تنظیم ایمن فایروال آورده شده است:
ایمن سازی فایروال
ایمن سازی یک فایروال اولین قدم حیاتی برای حصول اطمینان از این موضوع است که صرفا مدیران مجاز به آن دسترسی داشته باشند. این شامل اقداماتی نظیر:
1. با آخرین فریمور (Firmware) به روز رسانی کنید.
2. هرگز فایروال ها را بدون تنظیمات مناسب وارد مدار شبکه خود نکنید.
3. حساب های پیش فرض را حذف، غیرفعال یا تغییر نام دهید و رمزهای عبور پیش فرض را تغییر دهید.
4. از رمزهای عبور منحصر به فرد و ایمن استفاده کنید.
5. هرگز از حساب های کاربری مشترک نباید استفاده شود. اگر یک فایروال توسط چندین مدیر مدیریت شود، حسابهای مدیریتی اضافه شده باید بر اساس مسئولیتهای فردی، دارای امتیازات محدودی باشند.
6. پروتکل مدیریت شبکه ساده (SNMP)، که اطلاعات مربوط به دستگاههای موجود در شبکههای آی پی را جمعآوری و سازماندهی میکند، را غیرفعال کنید (منظور SNMP V2 & SNMP V1) و یا آن را برای استفاده ایمن تنظیم کنید (حتما از SNMP V3 استفاده شود).
7. ترافیک شبکه خروجی و ورودی برای اپلیکیشنهای خاص یا پروتکل کنترل انتقال (TCP) را محدود کنید.
شناسایی دارایی ها و منابع شبکه ای که باید محافظت شوند بسیار مهم است و شامل ایجاد ساختاری است که دارایی های شرکت را بر اساس عملکردهای مشابه و سطح ریسک در مناطق مختلف گروه بندی می کند.
یک مثال خوب از این نوع، سرورهایی (مانند سرورهای ایمیل، سرورهای شبکه خصوصی مجازی (VPN) و سرورهای وب) هستند که در یک منطقه اختصاصی قرار میگیرند که ترافیک اینترنت ورودی را محدود میکند، و اغلب به عنوان منطقه غیرنظامی (DMZ) شناخته میشود. یک قاعده کلی این است که هرچه مناطق بیشتری ایجاد شود، امنیت شبکه بیشتر است.
با این حال، داشتن مناطق (Zoneها) بیشتر به زمان بیشتری برای مدیریت آنها نیاز دارد. با ایجاد یک ساختار منطقه شبکه، ایجاد یک ساختار آدرس آی پی مربوطه نیز مهم است که مناطق را به اینترفیس و اینترفیس زیرمجموعه فایروال اختصاص میدهد.
تنظیم لیست های کنترل دسترسی (ACL)
لیستهای کنترل دسترسی (ACL) سازمانها را قادر میسازد تا تعیین کنند که کدام ترافیک مجاز است به داخل و خارج از هر منطقه جریان یابد. ACL ها به عنوان قوانین فایروال عمل می کنند که سازمان ها می توانند آن ها را برای هر اینترفیس و اینترفیس زیرمجموعه (Vlanها) فایروال اعمال کنند.
ACLها باید مختص شماره پورت منبع و مقصد و آدرس آیپی دقیق باشند. هر ACL باید دارای یک قانون رد کردن همه باشد که در انتهای آن ایجاد می شود و به سازمانها امکان می دهد ترافیک تایید نشده را فیلتر کنند. هر اینترفیس و اینترفیس زیرمجموعه همچنین به یک ACL ورودی و خروجی نیاز دارد تا اطمینان حاصل شود که تنها ترافیک تایید شده می تواند به هر منطقه برسد. همچنین توصیه می شود برای محافظت از تنظیمات، دسترسی عمومی به اینترفیس های مدیریت فایروال و همچنین پروتکل های مدیریت فایروال رمزگذاری نشده را غیرفعال کنید.
تنظیم سایر خدمات فایروال و ورود به سیستم را
برخی از فایروالها را می توان برای پشتیبانی از سرویس های دیگر، مانند سرور پروتکل تنظیمات هاست داینامیک (DHCP)، سیستم جلوگیری از نفوذ (IPS) و سرور پروتکل زمان شبکه (NTP) تنظیم کرد. همچنین غیرفعال سازی خدمات اضافی که استفاده نخواهند شد نیز مهم است.
علاوه بر این، فایروالها باید طوری تنظیم شوند که لاگ های ایجاد شده را به یک سرویس لاگینگ ارسال کنند تا با الزامات استاندارد امنیت دادههای صنعت کارت پرداخت (PCI DSS) مطابقت داشته باشند.
تست تنظیمات فایروال
پس از انجام تنظیمات، آزمایش آن ها برای اطمینان از بلاکسازی صحیح ترافیک و عملکرد فایروال به شیوهای که در نظر گرفته شده است، بسیار مهم است. تنظیمات را میتوان از طریق تکنیک هایی مانند تست نفوذ و اسکن آسیب پذیری تست کرد. به خاطر داشته باشید که بدلیل بروز هرگونه شکست در طول فرآیند تست و به منظور rollback، نسخه پشتیبانی از تنظیمات دستگاه مذکور تهیه شود و در یک مکان امن نگهداری گردد.
مدیریت مداوم فایروال
مدیریت و نظارت فایروال برای اطمینان از ادامه عملکرد فایروال همانطور که در نظر گرفته شده است بسیار مهم است. و این شامل نظارت بر لاگ ها، انجام اسکن آسیبپذیری و بازبینی منظم قوانین است. همچنین مهم است که فرآیندها را مستند کنید و تنظیمات را به طور مداوم و با جدیت مدیریت کنید تا از حفاظت مداوم شبکه اطمینان حاصل کنید.
اشتباهاتی که هنگام راه اندازی فایروال صورت میگیرد
تنظیم یک فایروال میتواند مشکلاتی را ایجاد کند که معمولاً با اجتناب از اشتباهات رایج میتوان از آنها جلوگیری کرد؛ از جمله این اشتباهات موارد زیر را می توان عنوان کرد.
1. استفاده از پالیسیهای گسترده یا تنظیمات نادرست فایروال می تواند منجر به مشکلات سرور مانند DNS و مشکلات اتصال شود.
2. نادیده گرفتن ترافیک خروجی می تواند خطری برای شبکه ایجاد کند.
3. تنها اتکا به فایروال برای امنیت شبکه یا روشهای احراز هویت غیراستاندارد ممکن است از همه منابع شرکت محافظت نکند.
سخن پایانی
تنظیمات فایروال فرایند تنظیم قوانین و پالیسی های خاصی است که بر نحوه نظارت و کنترل ترافیک ورودی و خروجی توسط فایروال نظارت می کند. در زمان کانفیگ یک فایروال، این موارد باید مد نظر گرفته شود: ایمن سازی فایروال، Zone بندی فایروال، تنظیم لیستهای کنترل دسترسی، تست تنظیمات فایروال و مدیریت مداوم فایروال.
سوالات متداول
سه نوع تنظیمات فایروال چیست؟
انواع مختلفی از معماریهای استقرار فایروال، از جمله مبتنی بر شبکه (نرم افزار)، مبتنی بر هاست (سخت افزار) و مبتنی بر ابر وجود دارد. هر فایروال بر اساس قوانین از پیش تعیین شده عمل می کند تا مشخص کند کدام شبکهها و اپلیکیشنهای خارجی قابل اعتماد هستند.
تنظیمات فایروال چیست؟
قوانین تنظیمات فایروال احتمالا مشخص کنند که ترافیک باید به یک آدرس آی پی یا پورت خاص مجاز باشد یا بلاک شود. تنظیمات فایروال به فرایند تنظیم این قوانین و سایر تنظیمات امنیتی در یک فایروال برمیگردد.
تنظیمات فایروال چگونه انجام می شود؟
تنظیمات فایروال شامل تنظیم نام دامنه و آدرس های پروتکل اینترنت (آیپی) و انجام چندین عمل دیگر برای ایمن نگه داشتن فایروالها است. کانفیگ پالیسی فایروال بر اساس انواع شبکه است و می تواند با قوانین امنیتی برای جلوگیری از حملات سایبری تنظیم شود.
اگر در کشوری مانند ایران زندگی میکنید، برایتان تعجب آور نخواهد بود که هر روز اخبار کاملا حیرت انگیزی از انواع نقض های اطلاعات و نشت داده بشنوید؛ حتما کاملا موافق هستید که این اتفاقات حاصل و ناشی از چه هستند. گاه یک راهکار بسیار ساده و بدون هزینه مانند آموزش و یا گوشزد کردن به یک کارمند، از به بار آمدن یک خسارت بسیار بزرگ جلوگیری خواهد کرد.
تعریف امنیت داده
امنیت داده (Data Security) فرآیند حفاظت از اطلاعات دیجیتال در برابر فساد، سرقت یا دسترسی غیرمجاز است و همه چیز را از جمله سخت افزار، نرم افزار، دستگاه های ذخیره سازی و دستگاه های کاربر، دسترسی، کنترل های اداری و سیاست ها و پالیسیهای سازمان را پوشش می دهد.
امنیت داده از ابزارها و تکنولوژیهایی استفاده میکند که عملکرد دادههای یک شرکت و نحوه استفاده از آنها را افزایش میدهد. این ابزارها می توانند از داده ها با فرایندهایی مانند پوشش داده، رمزگذاری و ویرایش اطلاعات حساس، محافظت کنند. این فرآیند همچنین به سازمانها کمک میکند تا پالیسیها حسابرسی خود را سادهتر کرده و از مقررات حفاظت از داده، بهطور سختگیرانه ای پیروی کنند.
یک مدیریت قوی امنیت داده، سازمان را قادر می سازد تا از اطلاعات خود در برابر حملات سایبری محافظت کنند. همچنین به آنها کمک میکند تا خطر خطای انسانی و تهدیدات داخلی را که عامل بسیاری از نقضهای داده است را به حداقل برساند.
چرا امنیت داده مهم است؟
دلایل زیادی وجود دارد که چرا امنیت داده ها برای سازمان ها در تمام صنایع در سراسر جهان مهم است. سازمانها از نظر قانونی موظف هستند از دادههای مشتریان و کاربران در برابر گم شدن یا دزدیده شدن و قرار گرفتن در اختیار افراد غیرمجاز محافظت کنند. به عنوان مثال، مقررات صنعتی و ایالتی مانند قانون حفظ حریم خصوصی مصرف کنندگان کالیفرنیا (CCPA)، مقررات عمومی حفاظت از داده اتحادیه اروپا (GDPR)، قانون حمل و نقل و پاسخگویی بیمه سلامت (HIPAA)، و استاندارد امنیت داده صنعت کارت پرداخت (PCI DSS)، تعهدات قانونی سازمان ها برای حفاظت از داده ها را تشریح می کنند.
امنیت سایبری داده، همچنین برای جلوگیری از به خطر افتادن اعتبار شرکت که با نقض داده همراه خواهد بود، بسیار مهم است. هک یا از دست دادن دادههای پرمخاطب میتواند منجر به از دست دادن اعتماد مشتریان به یک سازمان شود. این موضوع همچنین خطر خسارات مالی جدی همراه با جریمه، پرداخت های قانونی و جبران خسارت در صورت از بین رفتن داده های حساس را به همراه دارد.
مزایای امنیت داده
با بررسی مزایای امنیت داده، که در ذیل با جزئیات بیشتر توضیح داده شده است، تعریف امنیت داده آسان تر خواهد بود.
اطلاعات شما را ایمن نگه می دارد: با اتخاذ یک تفکر متمرکز بر امنیت داده و اجرای مجموعه ای مناسب از ابزارها، اطمینان حاصل می شود که داده های حساس در اختیار افراد غیرمجاز قرار نمی گیرند؛ دادههای حساس میتواند شامل اطلاعات پرداخت مشتری، سوابق بیمارستانی و اطلاعات شناسایی باشد. با یک برنامه امنیت داده که برای پاسخگویی به نیازهای خاص سازمان شما ایجاد شده است، این اطلاعات ایمن باقی می ماند.
به حفظ شهرت شما کمک می کند: هنگامی که افراد با سازمان شما تجارت می کنند، اطلاعات حساس خود را به شما می سپارند؛ یک استراتژی امنیت داده شما را قادر می سازد تا حفاظت مورد نیاز خود را ارائه دهید. آوازه و شهرت خوب در بین مشتریان، شرکا و به طور کلی در دنیای تجارت، به شما یک مزیت رقابتی خواهد داد: در بسیاری از صنایع، نقض داده، امری عادی است، بنابراین اگر بتوانید داده را ایمن نگه دارید، خود را از رقبا جدا می کنید.
صرفهجویی در هزینههای پشتیبانی و توسعه: اگر اقدامات امنیتی داده را در مراحل اولیه توسعه به کار ببرید، احتمالا مجبور نخواهید بود تا منابع ارزشمندی را برای طراحی و استقرار پَچها یا رفع مشکلات کدنویسی در این مسیر خرج کنید.
امنیت داده در مقابل حریم خصوصی داده
امنیت داده و حریم خصوصی داده هر دو شامل محافظت از داده هستند، اما این دو مورد تفاوت هایی نیز با یکدیگر دارند. امنیت داده مستلزم کنترل دسترسی به داده با استفاده از عبارات واضح و سیاه و سفید است. برای مثال، یک پالیسی امنیت داده ممکن است حکم کند که هیچ کس به جز کسی که مشکل پایگاه داده را عیبیابی میکند، اجازه دیدن اطلاعات پرداخت مشتری را نداشته باشد. به این ترتیب، احتمال نقض امنیت داده کاهش می یابد.
از سوی دیگر، حریم خصوصی داده شامل تصمیمهای ظریفتر و استراتژیکتری است که تعیین می کند چه کسی به انواع خاصی از داده، دسترسی داشته باشد. با استفاده از همین مثال، سازمانی را در نظر بگیرید که چنین می اندیشد: دانستن اینکه که مشتریان زیادی با استفاده از PayPal پرداخت انجام داده اند، احتمالا به تیم توسعه کمک خواهد کرد؛ پس با استفاده از این اطلاعات، تیم توسعه می تواند تصمیم بگیرد که آیا پذیرش Payoneer، Skrill، یا Stripe عاقلانه خواهد بود یا نه. در نتیجه اجازه می دهد این درگاه های پرداخت به مدت دو هفته به اطلاعات پرداخت، دسترسی داشته باشند. وقتی صحبت از امنیت داده در محاسبات ابری یا در محل میشود، این نوع تصمیمها بیشتر در حوزه حریم خصوصی دادهها قرار میگیرند.
بهترین روش ها برای تضمین امنیت داده و حریم خصوصی
دلیل اهمیت امنیت داده در درجه اول، ایمن نگه داشتن داده و همچنین ایجاد اعتماد در بین مشتریان است. در این بخش، برخی از بهترین شیوه هایی که برای سازمان ها موثر بوده است، ذکر می شود.
ایمن سازی اطلاعات: ایمن سازی اطلاعات یعنی رمزگذاری داده و همچنین مدیریت اینکه چه کسی به داده دسترسی دارد. فقط افرادی که برای انجام عملکردهای ضروری به آن نیاز دارند باید دسترسی داشته باشند و همچنین اطلاعات هنگام رفت و برگشت بین پایگاه داده و کامپیوترها یا دستگاهها می بایست رمزگذاری شوند.
آمادگی به موقع برای مقابله با تهدیدات: می توانید با تست کردن سیستم خود، آموزش کارمندان، طراحی یک برنامه مدیریت حادثه و ایجاد یک برنامه بازیابی اطلاعات، برای مقابله با یک حادثه احتمالی امنیت داده آماده شوید.
حذف داده های بلااستفاده: باید از شر نسخههای دیجیتال و فیزیکی داده هایی که دیگر به آن نیاز ندارید خلاص شوید. به این ترتیب احتمال کشف آن توسط هکرها و استفاده شدن برای سودجویی، کاهش می یابد.
انواع امنیت داده
سازمان ها می توانند از طیف گسترده ای از انواع امنیت داده برای حفاظت از داده، دستگاهها، شبکهها، سیستمها و کاربران خود استفاده کنند. برخی از رایجترین انواع امنیت داده که سازمانها باید به دنبال ترکیب آنها برای اطمینان از داشتن بهترین استراتژی ممکن باشند، از این قرار هستند:
رمزگذاری
رمزگذاری داده یعنی استفاده از الگوریتم ها برای به هم زدن ترتیب داده و پنهان کردن معنای واقعی آن. رمزگذاری داده ها تضمین می کند که پیام ها فقط توسط گیرندگان با کلید رمزگشایی مناسب قابل خواندن هستند. این امر به ویژه در صورت نقض داده، بسیار مهم خواهد بود؛ زیرا اگر مهاجم بتواند به داده دسترسی پیدا کند، بدون کلید رمزگشایی قادر به خواندن آن نخواهد بود. رمزگذاری داده همچنین شامل استفاده از راهکارهایی مانند توکنسازی است که از داده در حین حرکت در کل زیرساخت آی تی سازمان حفاظت میکند.
پاک کردن داده
مواردی وجود خواهد داشت که در آن سازمانها دیگر نیازی به داده ندارند و ضروری است که برای همیشه آنها را از سیستم خود حذف کنند. پاک کردن داده، یک تکنیک موثر مدیریت امنیت داده است که مسئولیت و احتمال وقوع نقض داده را حذف می کند.
پنهان کردن داده
پنهان کردن داده به یک سازمان امکان می دهد تا با پنهان کردن و جایگزین کردن حروف یا اعداد خاص، داده را پنهان کند. این فرآیند نوعی رمزگذاری است که موجب می شود حتی در صورت رهگیری داده توسط هکر، داده بدون استفاده شود. پیام اصلی فقط توسط شخصی قابل کشف است که کد رمزگشایی یا جایگزینی کاراکترهای ماسک شده را داشته باشد.
تاب آوری داده ها
سازمانها میتوانند با ایجاد نسخههای پشتیبان یا کپی گرفتن از داده، خطر تخریب یا از بین رفتن تصادفی دادهها را کاهش دهند. پشتیبان گیری از داده برای محافظت از اطلاعات و اطمینان از همیشه در دسترس بودن آنها حیاتی است. این امر به ویژه در هنگام نقض داده یا حمله باج افزار مهم است و اطمینان حاصل می کند که سازمان می تواند نسخه پشتیبان قبلی را بازیابی کند.
بزرگترین خطرات امنیت داده
با وجود حملات سایبری که توسط مهاجمان پیشرفتهتر انجام میشوند، سازمانها با چشمانداز پیچیدهتر تهدیدات امنیتی مواجه میشوند. برخی از بزرگترین خطرات برای امنیت داده در ذیل آورده شده است.
در معرض قرار گرفتن تصادفی داده
بسیاری از نقضهای داده، نتیجه هک نیست؛ بلکه از طریق کارمندانی است که بهطور تصادفی یا سهلانگارانه اطلاعات حساس را افشا کرده اند. کارمندان به راحتی می توانند داده را به اشتباه از دست دهند، به اشتراک گذارند، به فرد غیرمجاز اجازه دسترسی به داده را بدهند و یا به دلیل عدم آگاهی از پالیسی های امنیتی شرکت، اطلاعات را اشتباه مدیریت کرده و یا از دست دهند.
حملات فیشینگ
در یک حمله فیشینگ، یک مجرم سایبری، پیامهایی را معمولاً از طریق ایمیل، اس ام اس یا سرویسهای پیامرسان فوری ارسال میکند که به نظر میرسد از یک فرستنده قابل اعتماد باشد. پیامها شامل لینک های مخرب یا پیوستهایی هستند که گیرندگان را به دانلود بدافزار یا بازدید از یک وبسایت جعلی ترغیب می کنند که مهاجم را قادر میسازد تا اطلاعات لاگین به سیستم یا اطلاعات مالی آنها را بدزدد.
این حملات همچنین می تواند به مهاجم کمک کند دستگاه های کاربر را به خطر بیندازد یا به شبکه های شرکتی دسترسی پیدا کند. حملات فیشینگ اغلب با مهندسی اجتماعی همراه میشوند، که هکرها از آن برای تحت تاثیر قرار دادن قربانیان استفاده میکنند تا اطلاعات حساس یا اطلاعات لاگین به حسابها را ارائه دهند.
تهدیدات داخلی
یکی از بزرگترین تهدیدات امنیت داده برای هر سازمانی، کارکنان آن سازمان هستند. تهدیدات داخلی افرادی هستند که عمدا یا سهوا دادههای سازمان خود را در معرض خطر قرار می دهند و بر سه نوع هستند:
کارکنان در معرض خطر: کارمند متوجه نمی شود که حساب یا اطلاعات اکانت وی به خطر افتاده است و طی آن یک مهاجم می تواند فعالیت های مخربی را به عنوان کاربر انجام دهد.
کارکنان مخرب: کارمند آگاهانه تلاش می کند تا داده ها را از سازمان خود بدزدد یا به نفع شخصی خود آسیب برساند.
خودی غیر مخرب: کارمند به طور تصادفی از طریق رفتار سهلانگارانه، با رعایت نکردن پالسیها یا رویههای امنیتی یا بیاطلاعی از آنها باعث آسیب میشود.
بدافزار
نرم افزارهای مخرب معمولاً از طریق ایمیل و حملات مبتنی بر وب پخش می شوند. مهاجمان از بدافزارها برای آلوده کردن کامپیوترها و شبکههای شرکتی با سواستفاده از آسیبپذیریها در نرمافزار خود، مانند مرورگرهای وب یا اپلیکیشن های وب استفاده میکنند. بدافزار میتواند منجر به حوادث جدی امنیت داده مانند سرقت داده، اخاذی و آسیب شبکه شود.
باج افزار
حملات باجافزاری خطری جدی برای امنیت داده برای تمام سازمانها در هر اندازهای ایجاد میکنند و نوعی بدافزار هستند که هدف آن آلوده کردن دستگاهها و رمزگذاری دادههای روی آن ها است. سپس مهاجمان، در ازای بازگرداندن یا بازیابی داده ها پس از پرداخت مبلغ، از قربانی خود باج می خواهند. برخی از قالبهای باجافزار به سرعت پخش میشوند و کل شبکهها را آلوده میکنند که حتی میتواند سرورهای داده پشتیبان را نیز از بین ببرد.
ذخیره سازی داده های ابری
سازمانها به طور فزایندهای دادهها را به فضای ابری منتقل میکنند تا همکاری و اشتراکگذاری آسانتر را فراهم کنند. اما انتقال داده به ابر می تواند کنترل و محافظت از آن را در برابر از دست دادن داده دشوارتر کند. ابر برای تیم دورکاری، که در آن کاربران با استفاده از دستگاههای شخصی و در شبکههای نیمه امن به اطلاعات دسترسی دارند، حیاتی است. این کار، اشتراکگذاری تصادفی یا مخرب دادهها را با اشخاص غیرمجاز آسانتر میکند.
راهکارهای امنیت داده حیاتی
طیف گسترده ای از راهکارها برای کمک به سازمانها برای محافظت از اطلاعات و کاربران خود وجود دارد که شامل موارد ذیل می شود.
کنترل های دسترسی
کنترلهای دسترسی سازمانها را قادر میسازد تا قوانینی را در مورد افرادی که میتوانند به دادهها و سیستمها در محیطهای دیجیتالی خود دسترسی داشته باشند، اعمال کنند. آنها این کار را از طریق لیستهای کنترل دسترسی (ACL) انجام میدهند، که دسترسی به فهرستها، فایلها و شبکهها را فیلتر میکنند و مشخص میکنند که کدام کاربران مجاز به دسترسی به اطلاعات و سیستمها هستند.
امنیت داده های ابری
همانطور که سازمانها به طور فزاینده ای دادههای خود را به ابر منتقل می کنند، به راهکاری نیاز دارند که آن ها را قادر می سازد تا:
دادهها را در حین انتقال به فضای ابری ایمن کنند.
از اپلیکیشن های مبتنی بر ابر محافظت کنند.
این امر حتی برای ایمن کردن فرآیندهای کاری داینامیک بسیار مهم است، چرا که کارمندان به طور فزاینده ای به کار از راه دور و در منزل شخصی بسیار تمایل دارند.
پیشگیری از از دست دادن داده
پیشگیری از از دست دادن داده (DLP) سازمان ها را قادر می سازد تا نقض احتمالی داده را شناسایی کرده و از آن جلوگیری کنند. همچنین به آنها کمک میکند نفوذ و اشتراکگذاری غیرمجاز اطلاعات در خارج از سازمان را شناسایی کنند، دید بهتری نسبت به اطلاعات کسب کنند، از تخریب دادههای حساس جلوگیری کنند و با مقررات دادههای مربوطه مطابقت داشته باشند.
امنیت ایمیل
ابزارهای امنیتی ایمیل به سازمان ها این امکان را می دهد تا تهدیدات امنیتی ناشی از ایمیل را شناسایی کرده و از آنها جلوگیری کنند. این موضوع نقش مهمی در جلوگیری از کلیک کردن کارمندان بر روی لینک های مخرب، باز کردن پیوست های مخرب و بازدید از وب سایتهای جعلی دارد. راهکارهای امنیتی ایمیل همچنین میتوانند رمزگذاری سرتاسری را در ایمیل و پیامهای موبایل ارائه دهند که دادهها را ایمن نگه میدارد.
مدیریت کلیدی
مدیریت کلید شامل استفاده از کلیدهای رمزنگاری برای رمزگذاری دادهها است. از کلیدهای عمومی و خصوصی برای رمزگذاری و سپس رمزگشایی داده ها استفاده می شود که امکان اشتراک گذاری امن دادهها را فراهم می سازد. سازمان ها همچنین می توانند از هش برای تبدیل هر رشته از کاراکترها به مقادیر دیگر استفاده کنند که از استفاده از کلیدها جلوگیری می کند.
مقررات امنیت داده
امنیت داده به سازمان ها اجازه می دهد تا از مقررات صنعتی و ایالتی پیروی کنند؛ در ادامه به این مقررات می پردازیم.
مقررات عمومی حفاظت از داده (GDPR)
قانون GDPR، یک قانون است که از داده های شخصی شهروندان اروپایی محافظت می کند. هدف آن افزایش کنترل و حقوق حریم خصوصی افراد بر دادههایشان است و کنترلهای شدیدی را بر نحوه پردازش این اطلاعات توسط سازمانها اعمال میکند. GDPR تضمین میکند که سازمانها دادههای شخصی را به صورت ایمن پردازش می کنند و از آنها در برابر پردازش غیرمجاز، از دست دادن تصادفی، آسیب و تخریب محافظت میکند. همچنین جریمه ای معادل 4 درصد از گردش مالی سالانه یک شرکت یا 20 میلیون یورو (هر کدام که بیشترین باشد) را به همراه دارد.
قانون حفظ حریم خصوصی مصرف کنندگان کالیفرنیا (CCPA)
هدف CCPA این است که به مصرف کنندگان کنترل بیشتری بر نحوه جمع آوری داده های شخصی کسب و کارها بدهد و شامل این حقوق می شود:
حق دانستن اطلاعاتی است که یک کسب و کار دارد و چگونگی اشتراک گذاری یا استفاده از آن ها
حق حذف آن اطلاعات
حق انصراف از فروش آن داده به اشخاص ثالث
و حق اجتناب از تبعیض برای اعمال این حقوق CCPA.
سازمان ها باید در مورد شیوه های حفظ حریم خصوصی خود به مصرف کنندگان اطلاع رسانی کنند.
HIPAA
HIPAA یک قانون فدرال است که از داده های سلامتی بیماران در برابر در معرض قرار گرفتن بدون رضایت یا اطلاع آنها محافظت می کند و حاوی قانون حفظ حریم خصوصی است که به افشا و استفاده از اطلاعات بیمار می پردازد و تضمین می کند که داده ها به درستی محافظت می شوند. همچنین دارای یک قانون امنیتی است که از تمام اطلاعات بهداشتی قابل شناسایی فردی که یک سازمان به صورت الکترونیکی ایجاد، نگهداری، دریافت یا انتقال میدهد، محافظت می کند.
عدم رعایت می تواند منجر به جریمه تا 50،000 دلار به ازای هر تخلف، حداکثر جریمه سالانه 1.5 میلیون دلاری و مجازات حبس تا 10 سال شود.
قانون Sarbanes-Oxley (SOX)
(SOX) یک قانون فدرال است که مقررات حسابرسی و مالی را برای سازمان های عمومی ارائه می کند. این مقررات از کارکنان، سهامداران و مردم در برابر اشتباهات حسابداری و ارتکاب فعالیت های مالی متقلبانه محافظت می کند. هدف اصلی این مقررات تنظیم حسابرسی، گزارشگری مالی و سایر فعالیت های تجاری در سازمان های سهامی عام است. دستورالعملهای آن برای سایر شرکت ها، سازمان های خصوصی و شرکت های غیرانتفاعی نیز اعمال می شود.
استاندارد امنیت داده های صنعت کارت پرداخت (PCI DSS)
استاندارد امنیت داده های PCI (PCI DSS) تضمین می کند که سازمان ها به طور ایمن داده های کارت اعتباری را پردازش، ذخیره و انتقال دهند. توسط شرکت هایی مانند American Express، Mastercard و Visa برای کنترل و مدیریت استانداردهای امنیتی PCI و افزایش امنیت حساب در طول تراکنش های آنلاین راه اندازی شد. PCI DSS توسط شورای استانداردهای امنیتی (PCI SSC) اداره می شود. عدم رعایت می تواند منجر به جریمه ماهانه تا 100،000 دلار و تعلیق پذیرش کارت شود.
سازمان بین المللی استاندارد (ISO) 27001
ISO 27001 یک استاندارد بین المللی برای ایجاد، استقرار، نگهداری و بهبود سیستم های مدیریت امنیت اطلاعات است و برای سازمانها، بینش عملی را در مورد چگونگی توسعه پالیسی های امنیتی جامع و به حداقل رسانی خطرات آنها ارائه می دهد.
جمع بندی
امنیت دادهها یک فرآیند جامع و پیچیده است که شامل مجموعهای از اقدامها و راهحلها برای محافظت از اطلاعات در برابر تهدیدات مختلف میباشد. این امنیت نه تنها به حفاظت از دادههای دیجیتال محدود میشود، بلکه شامل امنیت فیزیکی و شبکه نیز میشود. اقدامات معمول شامل استفاده از سیستمهای احراز هویت چندعاملی، رمزهای عبور پیچیده، و تجهیزاتی مانند قفلها و دوربینهای امنیتی است. بهکارگیری فناوریهای نوین و بهروزرسانی مداوم سیستمها، در کنار تدابیر احتیاطی فردی و سازمانی، از اهمیت بالایی برخوردارند و به حفظ امنیت و یکپارچگی اطلاعات کمک میکنند. به این ترتیب، امنیت دادهها به عنوان یک عنصر کلیدی در هر سازمان و در زندگی شخصی کاربران، نقش حیاتی ایفا میکند.
سوالات متداول
امنیت داده چیست؟
امنیت داده، فرایند حفاظت از اطلاعات دیجیتال در تمام چرخه حیات آن برای محافظت از آن در برابر فساد، سرقت یا دسترسی غیرمجاز است و همه چیز را تحت پوشش قرار می دهد؛ اعم از سخت افزار، نرم افزار، دستگاه های ذخیره سازی و دستگاه های کاربر، دسترسی و کنترل های اداری، و پالیسیها و رویه های سازمان.
چرا امنیت داده ها مهم است؟
سازمانها از نظر قانونی موظف هستند از دادههای مشتریان و کاربران در برابر گم شدن یا دزدیده شدن و قرار گرفتن در اختیار افراد غیرمجاز محافظت کنند. امنیت سایبری داده ها همچنین برای جلوگیری از به خطر افتادن شهرت و اعتبار که با نقض داده همراه است، بسیار مهم است. هک یا از دست دادن دادههای پرمخاطب میتواند منجر به از دست دادن اعتماد مشتریان به یک سازمان شود.
انواع امنیت داده چیست؟
برخی از رایجترین انواع امنیت داده، که سازمانها باید به دنبال ترکیب آنها برای اطمینان از داشتن بهترین استراتژی ممکن باشند، عبارت هستند از: رمزگذاری، پاک کردن داده، پنهان کردن داده و تاب آوری داده.
در دنیای دیجیتال، محافظت از اطلاعات شخصی و دادههای حساس به یک اولویت مهم تبدیل شده است چرا که کاربران اینترنت، شرکتها و سازمانها همواره در معرض تهدیدات مختلف سایبری مانند بدافزارها، ویروسها و هکرها قرار دارند. برای مقابله با این تهدیدات، ابزارهای امنیتی مختلفی طراحی و عرضه شدهاند که از جمله مهمترین آنها میتوان به آنتی ویروس و فایروال اشاره کرد. هر کدام از این ابزارها نقش مهمی در تامین امنیت سیستمهای کامپیوتری و شبکههای ارتباطی ایفا میکنند. اما تفاوت این دو در چیست؟ در ادامه این مطلب با شرکت داریا همراه باشید.
آنتی ویروس چیست؟
آنتی ویروس یک نوع نرم افزار کامپیوتری است که در واقع به عنوان ضد بدافزار هم شناخته می شود؛ بهتر است بدانید از آنتی ویروس برای تشخیص انواع بد افزار ها مانند کرم، تروجان، باج افزار و … روی سیستم های نرم افزاری خود یا جلوگیری از ورود و حذف آن ها روی سیستم نرم افزاری استفاده میشود. در حقیقت، آنتی ویروس ها بیشتر ضد بدافزار هستند و هدف اصلی آنها شناسایی و حذف ویروس های کامپیوتری است و به همین علت به آنها آنتی ویروس می گویند.
انواع آنتی ویروس
آنتی ویروسها به طور کلی به سه دسته اصلی تقسیم میشوند که هر کدام ویژگیها و کاربردهای خاص خود را دارند که در ادامه به بررسی انواع مختلف آنتی ویروس ها میپردازیم.
آنتی ویروس مستقل
آنتی ویروس مستقل یک نوع ابزار خصوصی شناسایی و حذف ویروس های کامپیوتری است. به این نوع از آنتی ویروس ها، آنتی ویروس قابل حمل نیز می گویند؛ به این خاطر که می توان آن را روی دستگاه USB نصب کرد و در صورت نیاز، فورا آن را به هر سیستمی متصل کرد و آن سیستم را برای حضور بدافزار اسکن کرد.
سرویس نرم افزار امنیتی
عملکرد سیستم نرم افزار امنیتی فقط به برنامه آنتی ویروس محدود نمی شود. علاوه بر شناسایی و حذف ویروس های کامپیوتری، سرویس های نرم افزار امنیتی این قابلیت را دارند تا تمام بد افزار های کامپیوتری را شناسایی کرده و در تمام مدت از سیستم های نرم افزاری محافظت کنند.
نرم افزار آنتی ویروس بر رایانش ابری
نرم افزار آنتی ویروس مبتنی بر رایانش ابری یک فناوری آنتی ویروس جدید است که به جای این که بر روی سیستم کامپیوتر شما نصب شده باشد و از داده های سیستم کامپیوتری شما استفاده کند، در مخازن ابری واقع شده و دیگر نیازی به دیسک حافظه کامپیوتری شما ندارد تا عملیات خود را انجام دهند.
استفاده از نرم افزار آنتی ویروس مزایای فراوانی دارد که به بهبود امنیت سیستمهای کامپیوتری و محافظت از دادهها کمک میکند. در ادامه به مهمترین مزایای یک نرم افزار آنتی ویروس خوب اشاره میکنیم:
در برابر تروجان ها، بدافزارها و باج افزارها دفاع می کند.
هرزنامه ها و سایر تبلیغات ناخواسته را مسدود می کند.
در برابر هک و سرقت اطلاعات از سیستم محافظت می کند.
از تهدیدات جانبی خارجی که قابل حذف هستند محافظت می کند.
از داده ها محافظت می کند.
از رمزهای عبور محافظت کرده و از نشت آن جلوگیری می کند.
با شناسایی و محدود کردن وبسایتهای مشکوک، حفاظت عالیتری را تضمین میکند.
حتی گاهی اوقات میتواند ویروسهای جدید تعریفنشده را با امضا و فعالیتهایشان قبل از اینکه آسیبی وارد کنند، شناسایی کند، حتی اگر برنامه به طور خاص نتواند تهدید را شناسایی کند. به هر حال این برنامه سعی خواهد کرد مهاجم ناشناس را ایزوله کند.
مقرون به صرفه است و در دراز مدت باعث صرفه جویی در هزینه ها می شود.
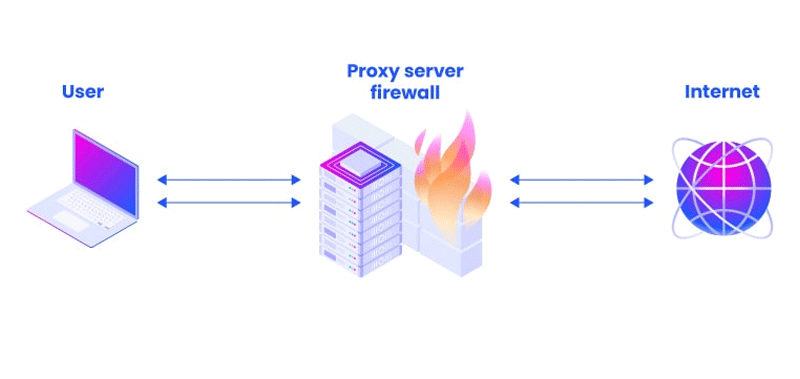
فایروال یک سیستم امنیتی است که به محافظت از شبکه شما در برابر تهدیدات خارجی کمک می کند و به عنوان یک مانع بین شبکه های داخلی قابل اعتماد و شبکه های خارجی غیر قابل اعتماد عمل می کند. فایروال ها می توانند جریان داده ها را در داخل و خارج از سیستم شما، با بررسی درخواست های دریافتی در برابر قوانین امنیتی تعیین شده کنترل کنند.
مزایای فایروال
فایروال ها به سرورها و سیستم های کامپیوتری مجموعه ای همه کاره از مزیت ها را ارائه می دهند، از جمله این مزایا می توان به موارد زیر اشاره کرد:
جلوگیری از هک و دسترسی غیرمجاز از راه دور.
اولویت اصلی را برای حفظ حریم خصوصی و امنیت فراهم می کند.
اولویت اصلی را برای حفظ حریم خصوصی و امنیت فراهم می کند.
از سیستم ها در برابر تروجان ها دفاع می کند.
فایروال های مبتنی بر شبکه از طریق روترها می توانند به طور بالقوه از بسیاری از سیستم ها محافظت کنند. با این حال، یک فایروال مبتنی بر یک سیستم عامل فقط از رایانه های فردی محافظت می کند.
با هیچ یک از عملکردهای سیستم تداخلی ندارد.
تفاوت بین فایروال و نرم افزار آنتی ویروس چیست؟
فایروال ابزاری است که ترافیک ورودی و خروجی شبکه را کنترل میکند و با ایجاد قوانین مشخص، مانع از دسترسیهای غیرمجاز به سیستم میشود. این ابزار با جلوگیری از حملات شبکهای مانند هک و DDoS، از سیستمها در برابر تهدیدات خارجی محافظت میکند و بیشتر به تنظیم ارتباطات بین شبکه و اینترنت میپردازد.
در مقابل، نرمافزار آنتی ویروس برای شناسایی، حذف و جلوگیری از اجرای بدافزارها مانند ویروسها و تروجانها طراحی شده است. آنتی ویروسها به طور مستقیم سیستم را اسکن کرده و بدافزارهای مخفی یا فعال را شناسایی و از بین میبرند. توجه داشته باشید که فایروال بر ترافیک شبکه تمرکز دارد، در حالی که آنتی ویروس بر شناسایی و حذف تهدیدات داخلی سیستم متمرکز است.
تفاوت اصلی بین فایروال و نرم افزار آنتی ویروس هدف آنهاست؛ بهتر است بدانید فایروال ها برای جلوگیری از دسترسی غیرمجاز با کنترل جریان داده ها در داخل و خارج از شبکه طراحی شده اند، در مقابل نرم افزار آنتی ویروس برای شناسایی فعالیت های مخرب در سیستم شما طراحی شده اند. فایروال ها معمولاً همراه با نرم افزار آنتی ویروس برای ارائه رویکردی جامع در امنیت سایبری استفاده می شوند. با ترکیب این دو، کسب و کارها می توانند از خود در برابر تهدیدات خارجی و داخلی محافظت کنند.
تفاوت های کلیدی بین فایروال و نرم افزار آنتی ویروس
تفاوتهای کلیدی بین فایروال و نرمافزار آنتی ویروس به شرح زیر است:
1. هدف اصلی:
فایروال: جلوگیری از دسترسیهای غیرمجاز به شبکه و کنترل ترافیک ورودی و خروجی بین شبکه و اینترنت. به طور کلی فایروال مانع از ورود تهدیدات از طریق اینترنت یا شبکههای دیگر به سیستم میشود.
آنتی ویروس: شناسایی، حذف و جلوگیری از اجرای بدافزارها (مانند ویروسها، تروجانها، و روتکیتها) در سیستم. آنتی ویروس پس از ورود بدافزارها به سیستم، آنها را شناسایی کرده و پاکسازی میکند.
2. محدوده عملکرد:
فایروال: بر مدیریت و نظارت ترافیک شبکه متمرکز است. این ابزار از دسترسیهای مشکوک و غیرمجاز به شبکه جلوگیری میکند و معمولاً قوانین مبتنی بر پروتکلها، پورتها، و IPها تنظیم میشود.
آنتی ویروس: بیشتر بر روی فایلها و برنامههای داخل سیستم کار میکند. این نرمافزار فایلها را اسکن میکند تا بدافزارهای مخفیشده یا مشکوک را شناسایی و حذف کند.
3. نصب و نوع:
فایروال: میتواند به صورت سختافزاری یا نرمافزاری نصب شود و معمولاً برای شبکههای بزرگ از فایروالهای سختافزاری استفاده میشود.
آنتی ویروس: یک نرمافزار نصبشده روی سیستمعامل است و بر اساس دیتابیس امضای ویروسها یا تکنیکهای تحلیل رفتاری کار میکند.
4. نوع حمله:
فایروال: از سیستم در برابر حملات شبکهای مانند DDoS، هک و دسترسیهای غیرمجاز محافظت میکند.
آنتی ویروس: از سیستم در برابر بدافزارهایی که از طریق فایلهای مخرب، ایمیلها یا دانلودها وارد شدهاند، محافظت میکند.
سخن پایانی
آگاهی از تفاوت بین آنتی ویروس و فایروال می تواند کمک بزرگی در حفظ امنیت سازمان ها و شرکت ها به حساب بیاید، با شناخت ویژگی ها و کاربرد هر کدام می توانید به عنوان تیم فنی شرکت از اطلاعات و داده های سری و حساس به طور قابل توجهی محافظت کنید و بر اساس نیاز سازمان از آنتی ویروس و یا فایروال استفاده کنید.
سوالات متداول
آیا فایروال محافظت کافی دارد؟
فایروال ها می توانند آدرس های IP مخرب شناخته شده را مسدود و دسترسی به پورت های خاص را محدود کنند و بسته های شبکه را برای محتوای مشکوک بازرسی کنند.
آیا فایروال هکرها را متوقف می کند؟
فایروال به عنوان فیلتر عمل می کند که دسترسی بین سیستم عامل شما و ترافیک ناخواسته یا منابع خارجی را کنترل می کند. به طور خلاصه، فایروال ها از شما در برابر هکرها یا بدافزارهایی که ممکن است سعی در سرقت اطلاعات شخصی شما را داشته باشند، محافظت کند.
آیا فایروال هنوز مفید است؟
هنوز نیاز شدیدی به امنیت فایروال وجود دارد که از محیط شبکه و دسترسی شما به اینترنت محافظت کند.
آیا فایروال آنتی ویروس است؟
فایروال به عنوان مانعی برای جلوگیری از دسترسی غیرمجاز به یک شبکه یا سیستم عمل می کند، در حالی که نرم افزار آنتی ویروس، نرم افزارهای مخرب (بدافزار) را در دستگاه شناسایی و حذف می کند. هر دو برای امنیت همه جانبه ضروری هستند، زیرا تهدیدات و آسیب پذیری های مختلف را مورد توجه قرار می دهند.
یکی از مهم ترین مواردی که باید در خرید فایروال های سخت افزاری از جمله برندهای فورتی نت، سیسکو و سوفوس دقت کنید، این است که از داشتن گارانتی معتبر محصول اطمینان کافی حاصل کنید. اما نکته مهمی که در این بین هست، بسیار بیشتر حائز اهمیت و آن این است که چگونه از معتبر بودن گارانتی ارائه شده توسط شرکت اطمینان حاصل کنیم؟ در ادامه این مطلب با ما همراه باشید تا به بررسی جامع این موضوع بپردازیم.
انواع فایروال سخت افزاری
فایروال های سخت افزاری به عنوان بخشی از تجهیزات شبکه، نقش بسیار مهمی در حفاظت از شبکه ها در برابر حملات سایبری و تهدیدات خارجی دارند. بهتر است بدانید فایروال ها به دلیل مجهز بودن به IPS از نفوذ به شبکه جلوگیری می کنند. انواع مختلفی از فایروال های سختافزاری وجود دارند که بر اساس نیازهای مختلف امنیتی و مقیاس سازمانی طراحی شدهاند. در ادامه به برخی از بهترین فایروال های سخت افزاری اشاره می کنیم:
فایروالهای فورتی گیت (FortiGate)
فورتی گیت یکی از بهترین برندهای معتبر در زمینه فایروال های سخت افزاری است که امنیت شبکه را با ترکیب قابلیت های NGFW و UTM تضمین می کند. این فایروالها به دلیل سیستمعامل اختصاصی FortiOS، امکان ارائه مدیریت یکپارچه برای شناسایی و جلوگیری از تهدیدات را دارند.
سرویس های FortiGuard فورتی گیت نیز به طور مداوم از شبکه در برابر تهدیدات روز صفر و بدافزارهای پیشرفته محافظت می کنند. فورتی گیت طیف وسیعی از مدلها را ارائه می دهد که امنیت دفاتر کوچک تا سازمانهای بزرگ را پوشش میدهند.
فایروالهای سوفوس (Sophos)
سوفوس با تمرکز بر سادگی و امنیت یکپارچه، فایروال هایی ارائه می دهد که قابلیت هماهنگی با دیگر محصولات امنیتی این شرکت را دارند. فایروال های سری XG سوفوس با قابلیت های پیشرفته مثل Sandboxing و کنترل دقیق ترافیک شبکه، امکان شناسایی و جلوگیری از تهدیدات پیچیده را فراهم می کنند. ویژگی Synchronized Security این فایروال ها به بهبود امنیت از طریق هماهنگی بین فایروال و دستگاههای کاربری کمک می کند و برای سازمان های کوچک تا بزرگ مناسب است.
فایروالهای سیسکو (Cisco)
سیسکو به عنوان یکی از پیشگامان در تولید تجهیزات شبکه، فایروالهای سخت افزاری با قابلیتهای پیشرفته ارائه میدهد. سری ASA و Firepower این برند با ویژگیهایی مانند حفاظت در برابر بدافزارهای پیشرفته (AMP) و تشخیص تهدیدات پیشرفته، امنیت شبکه های بزرگ را تضمین می کنند. با استفاده از هوش مصنوعی و یادگیری ماشین، فایروالهای سیسکو قابلیت مقابله با حملات پیچیده و روز صفر را دارند و در شبکه های بزرگ و مراکز داده بسیار مورد استفاده قرار می گیرند.
اهمیت گارانتی در خرید فایروال
گارانتی در خرید فایروال به عنوان یک ضمانت نامه معتبر، نقش مهمی در محافظت از سرمایه گذاری شما دارد. فایروال ها از جمله تجهیزات حیاتی امنیت شبکه هستند؛ که هرگونه نقص یا مشکل در عملکرد آن ها می تواند منجر به آسیب های جدی به امنیت شبکه و اطلاعات حساس شود.
از این رو با داشتن گارانتی معتبر، می توانید در صورت بروز هرگونه خرابی یا نقص فنی، خدمات پشتیبانی و تعمیرات لازم را بدون هزینه های اضافی دریافت کنید. توجه داشته باشید، گارانتی می تواند شامل به روزرسانیهای نرم افزاری و پشتیبانی فنی باشد که برای مقابله با تهدیدات امنیتی جدید بسیار حائز اهمیت است. برای برخورداری از این سری گارانتی نیاز است که برای خرید فایروال به شرکت های معتبر در این زمینه مراجعه کنید؛ یکی از شرکت های معتبر در زمینه فروش تجهیزات امنیت شبکه از جمله فایروال ها می توان به شرکت داریا اشاره کرد.
خرید فایروال با گارانتی معتبر و تضمینی از شرکت داریا
شرکت داریا به عنوان یکی از تأمین کنندگان پیشرو تجهیزات امنیتی شبکه، فایروال های معتبر و باکیفیتی را با گارانتی ۱۲ ماهه تضمینی ارائه می دهد. این گارانتی شامل پوشش کامل تعمیرات، تعویض قطعات معیوب و پشتیبانی فنی در صورت بروز هرگونه نقص فنی یا مشکل در عملکرد دستگاه است.
با خرید فایروال از شرکت داریا، شما از خدمات پس از فروش حرفه ای برخوردار خواهید شد و می توانید مطمئن باشید که در صورت بروز هرگونه مشکل، تیم پشتیبانی داریا در کمترین زمان ممکن آماده خدمت رسانی و ارائه خدمات به شما هستند.
توجه داشته باشید این گارانتی ۱۲ ماهه همچنین شامل به روزرسانیهای نرم افزاری است که شبکه شما را در برابر تهدیدات جدید ایمن نگه می دارد. با انتخاب فایروالهای داریا، امنیت شبکه خود را تضمین کنید و از خدمات باکیفیت و پشتیبانی 24 ساعته بهره مند شوید. برای داشتن اطلاعات بیشتر و خرید فایروال های سوفوس، فورتی نت، سیسکو با شماره 0416224 تماس حاصل کنید.
آیا تابه حال به این فکر کرده اید که امنیت دادههای ارسال شده میان دستگاه های موجود در شبکه چگونه ایجاد می شود؟ این بخش از کار شبکه، یعنی ایمن سازی دادههای ارسالی با استفاده از پروتکلها و الگوریتمهایی که از آنها به عنوان IPsec یاد می شود، انجام می گیرد. در ادامه مقاله با داریا همراه باشید.
IPsec چیست؟
IPsec یا Internet Protocol Security (امنیت پروتکل اینترنت) مجموعهای از پروتکل ها و الگوریتم ها برای ایمن سازی داده های ارسال شده از طریق اینترنت یا هر شبکه ی عمومی است. کارگروه مهندسی اینترنت (IETF) پروتکل های IPsec را در اواسط دهه 1990 برای تامین امنیت لایه آی پی از طریق احراز هویت و رمزگذاری پکیتهای شبکه آی پی ایجاد کرد.
IPsec در ابتدا دو پروتکل را برای ایمن سازی پکیتهای IP تعریف می کند: هِدِر احراز هویت یا Authentication Header (AH) و Encapsulating Security Payload (ESP). AH یکپارچگی داده و خدمات ضد پخش را ارائه می دهد و ESP داده ها را رمزگذاری و احراز هویت می کند.
مجموعه IPsec همچنین شامل تبادل کلید اینترنت (IKE) است که برای تولید کلیدهای امنیتی مشترک برای ایجاد یک انجمن امنیتی (SA) استفاده می شود. SAها برای فرآیندهای رمزگذاری و رمزگشایی مورد نیاز هستند تا سطح امنیتی بین دو نهاد مورد بحث قرار گیرد. یک روتر یا فایروال ویژه که بین دو شبکه قرار می گیرد، معمولاً فرآیند مذاکره SA را انجام می دهد.
IPsec برای چه مواردی استفاده می شود؟
از آنجاییکه IPsec در سراسر شبکه منتقل می شود، برای محافظت از داده های حساس مانند تراکنش های مالی، سوابق پزشکی و ارتباطات شرکتی مورد استفاده قرار می گیرد. همچنین برای ایمن سازی VPNها یعنی جایی که تانل IPsec تمام دادههای ارسال شده بین دو نقطه پایانی را رمزگذاری می کند، نیز استفاده می شود. همچنین IPsec میتواند با رمزگذاری دادههای لایه اپلیکیشن، برای روترهایی که دادههای مسیریابی را در سراسر اینترنت عمومی ارسال میکنند، امنیت ایجاد کند. از IPsec برای ارائه احراز هویت بدون رمزگذاری نیز می توان استفاده کرد؛ به عنوان مثال، جهت احراز هویت دادهای که از جانب یک فرستنده شناخته شده ارسال شده باشد.
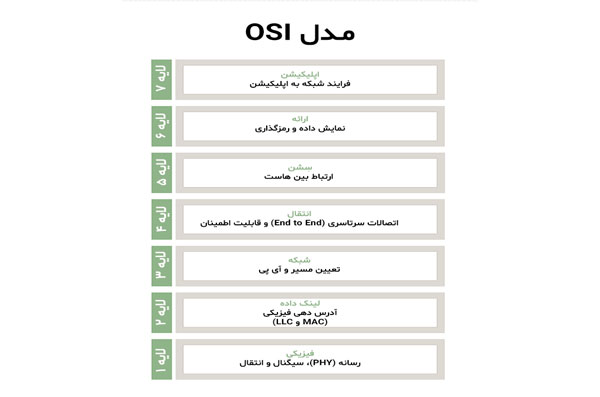
رمزگذاری در لایههای اپلیکیشن یا انتقال مدل OSI، دادهها را بدون استفاده از IPsec میتواند به طور ایمن منتقل کند. در لایه اپلیکیشن، رمزگذاری توسط HTTPS انجام می گیرد؛ در حالی که در لایه انتقال، پروتکل امنیت لایه انتقال (TLS) رمزگذاری را فراهم می کند. این در حالی است که رمزگذاری و احراز هویت در لایههای بالاتر، احتمال در معرض (تهدید) قرار گرفتن دادهها و همچنین رهگیری اطلاعات پروتکل توسط مهاجمان را افزایش میدهد.
پروتکل های IPsec
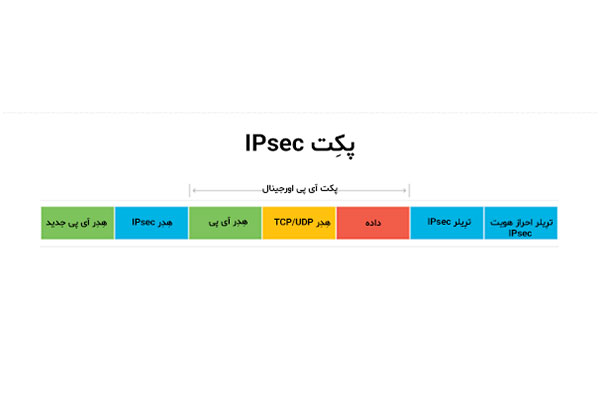
IPsec پکیتهای داده ارسال شده از طریق شبکه های مبتنی-بر-IPv4 و -IPv6 را احراز هویت و رمزگذاری می کند. هِدِرهای پروتکل IPsec در هدر آی پی پکیت یافت میشوند و نحوه مدیریت داده پکیت، از جمله مسیریابی و تحویل آن در شبکه را مشخص میکنند. IPsec چندین مولفه از جمله اطلاعات امنیتی و یک یا چند الگوریتم رمزنگاری را به هدر آی پی اضافه می کند.
پروتکلهای IPsec از قالبی به نام RFC برای توسعه الزامات استانداردهای امنیت شبکه استفاده میکنند. استانداردهای RFC در سراسر اینترنت برای ارائه اطلاعات مهمی استفاده میشوند که به کاربران و توسعهدهندگان امکان ایجاد، مدیریت و نگهداری شبکه را میدهد.
موارد زیر پروتکل های کلیدی IPsec هستند:
IP AH :AH در RFC4302 مشخص شده است و سرویس های یکپارچگی داده و حفاظت از انتقال را ارائه می دهد. AH برای درج در پکیت آی پی برای افزودن دادهی احراز هویت و محافظت از محتویات در برابر تغییرات طراحی شده است.
IP ESP :ESP در RFC4303 مشخص شده است و احراز هویت، یکپارچگی و محرمانگی را از طریق رمزگذاری پکیتهای آی پی فراهم می کند.
IKE :IKE در RFC 7296 تعریف شده و پروتکلی است که دو سیستم یا دستگاه را قادر میسازد تا یک کانال ارتباطی امن را روی یک شبکه غیرقابل اعتماد ایجاد کنند. این پروتکل از یک سری تبادلات کلید جهت ایجاد یک تانل امن بین مشتری و سرور استفاده می کند که از طریق آنها می تواند ترافیک رمزگذاری شده را ارسال کند. تبادل کلید Diffie-Hellman جهت تامین امنیت تانل است.
انجمن امنیت اینترنت و پروتکل مدیریت کلید (ISAKMP): ISAKMP به عنوان بخشی از پروتکل IKE وRFC 7296 مشخص شده است و چارچوبی برای ایجاد کلید، احراز هویت و مذاکره یک SA برای تبادل امن پکیتها در لایه آیپی است. به عبارت دیگر، ISAKMP پارامترهای امنیتی را برای نحوه ارتباط دو سیستم یا هاست با یکدیگر تعریف می کند. هر SA یک ارتباط را در یک جهت، از یک هاست به دیگری تعریف می کند. SA شامل تمام ویژگی های ارتباط، از جمله الگوریتم رمزنگاری، حالت IPsec، کلید رمزگذاری و سایر پارامترهای مربوط به انتقال داده از طریق ارتباط است.
IPsec یا از بسیاری از پروتکل های دیگر مانند الگوریتمهای سیگنیچر دیجیتال و بیشتر پروتکل های مشخص شده در IPsec و نقشه راه سند IKE یا RFC 6071 استفاده میکند یا توسط آنها استفاده می شود.
IPsec چگونه کار می کند؟
پنج مرحله ی کلیدی در ارتباط با نحوه عملکرد IPsec وجود دارد:
تشخیص هاست: فرآیند IPsec زمانی شروع می شود که یک سیستم هاست تشخیص دهد که یک پکیت نیاز به حفاظت دارد و باید با استفاده از پالیسی های IPsec منتقل شود. چنین پکیت هایی برای اهداف IPsec، ترافیک جالب در نظر گرفته می شوند و پالیسی های امنیتی را فعال می کنند. برای پکیتهای خروجی، این بدان معنی است که رمزگذاری و احراز هویت مناسب اعمال می شود. هنگامی که پکیت دریافتی جالب تعیین شود، سیستم هاست تأیید می کند که به درستی رمزگذاری و احراز هویت شده است.
در زمینه IPsec در فایروال های فورتیگیت، ترافیک جالب به ترافیک شبکه خاصی اشاره دارد که باعث ایجاد یک تانل IPsec VPN میشود. این ترافیک با شرایط خاصی تعریف می شود که معمولاً در فایروال کانفیگ می شود و شامل موارد زیر است:
آدرس آیپی مبدا و مقصد: ترافیک یک آیپی منبع خاص (به عنوان مثال، یک شبکه داخلی) که به یک آیپی مقصد خاص (به عنوان مثال، یک شبکه راه دور) می رود.
پروتکل ها و پورت ها: ترافیک با استفاده از پروتکلهای خاص (به عنوان مثال، TCP، UDP، ICMP) یا پورت ها
زیرشبکهها یا محدوده آیپی: زیرشبکهها یا محدودههای آیپی تعریف شده که باید از طریق VPN ارتباط برقرار کنند.
هنگامی که ترافیک با معیارهای ترافیک جالب مطابقت دارد (مانند آیپیهای منبع یا مقصد و پروتکل ها)، در صورتی که قبلاً ایجاد نشده باشد، فورتیگیت تانل VPN را راه اندازی یا مذاکره می کند،. به عبارت دیگر، این ترافیک برای عبور از VPN، به اندازه کافی جالب است. ترافیک خارج از این پارامترها از تانل استفاده نمی کند.
مذاکره، یا فاز 1 IKE: در مرحله دوم، هاستها از IPsec برای مذاکره درباره مجموعه پالیسیهایی که برای یک مدار امن بکار برده می شود، استفاده می کنند. همچنین هاست ها خودشان را برای همدیگر احراز هویت میکنند تا یک کانال امن بین خودشان برای مذاکره درباره نحوه رمزگذاری یا احراز هویت دادههای ارسال شده از طریق مدار IPsec راهاندازی کنند. فرآیند مذاکره با استفاده از حالت اصلی (main mode) یا حالت تهاجمی (aggressive mode) انجام می شود.
با حالت اصلی (main mode)، هاستی که سِشن را آغاز می کند، پیشنهادهایی را که نشانگر الگوریتم های رمزگذاری و احراز هویت ترجیحی خود است، ارسال می کند. مذاکره تا زمانی که هر دو میزبان برای راهاندازی یک IKE SA جهت تعریف مدار IPsec مورد استفاده توافق کنند، ادامه مییابد. این روش از حالت تهاجمی ایمن تر است، چرا که یک تانل امن برای تبادل داده ایجاد می کند.
در حالت تهاجمی(aggressive mode)، هاست شروع کننده اجازه مذاکره را نمی دهد و IKE SA مورد استفاده را مشخص می کند. پذیرش هاست پاسخ دهنده، جلسه را احراز هویت می کند. با این روش، هاستها می توانند مدار IPsec را سریعتر راهاندازی کنند.
مدار IPsec یا فاز 2 IKE: مرحله سوم یک مدار IPsec را روی کانال امن ایجاد شده در فاز 1 IKE تنظیم میکند. هاستهای IPsec، الگوریتمهایی که در طول انتقال داده استفاده خواهند شد را مذاکره میکنند. هاستها همچنین روی کلیدهای رمزگذاری و رمزگشایی که قصد دارند از آنها برای (انتقال) ترافیک به (مقصد) و از (مبدا) شبکه محافظت شده استفاده کنند، توافق کرده و مبادله می کنند. هاستها همچنین nonceهای رمزنگاری را مبادله می کنند؛ nonceها اعداد تصادفی هستند که برای احراز هویت سِشنها مورد استفاده قرار می گیرند.
انتقال IPsec: در مرحله چهارم، هاستها دادههای واقعی ایجاد شده در تانل امن را مبادله می کنند. IPsec SAهایی که قبلاً راه اندازی شدهاند، برای رمزگذاری و رمزگشایی پکیتها استفاده می شوند.
خاتمه IPsec: در نهایت، تانل IPsec خاتمه می یابد. معمولاً این اتفاق پس از گذشتن تعداد مشخصی از بایتها از تانل IPsec یا اتمام زمان سِشن رخ میدهد. هنگامی که هر یک از این رویدادها اتفاق می افتد، هاستها ارتباط برقرار می کنند و خاتمه رخ می دهد. پس از خاتمه، هاستها کلیدهای خصوصی مورد استفاده در حین انتقال داده را از بین می برند.
IPsec چگونه در VPN استفاده می شود؟
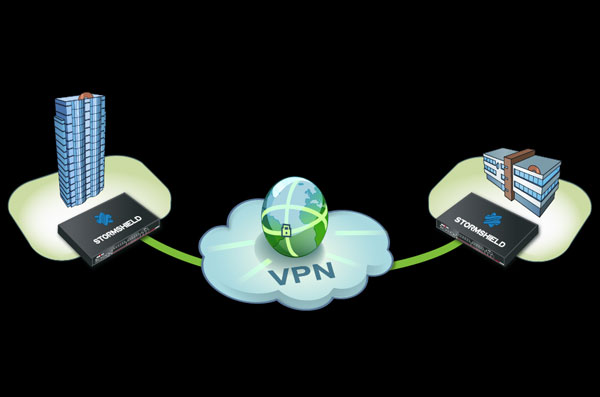
VPN اساساً یک شبکه خصوصی است که روی یک شبکه عمومی مستقر شده است. هر کسی که به VPN متصل شود، امکان دسترسی به این شبکه خصوصی را خواهد داشت؛ این دسترسی به نحوی خواهد بود که گویا مستقیماً به آن متصل شده است. VPNها معمولاً توسط کسب و کارها جهت ایجاد دسترسی کارمندان راه دور به شبکه شرکت مورد استفاده قرار می گیرند.
عموما از IPsec برای ایمن سازی VPNها استفاده می شود. در حالی که یک VPN یک شبکه خصوصی بین کامپیوتر کاربر و سرور VPN ایجاد می کند، پروتکلهای IPsec، یک شبکه امنی برای محافظت از داده های VPN در برابر دسترسی خارجی، پیاده سازی می کنند. VPNها را می توان با استفاده از یکی از دو حالت IPsec یعنی حالت تانل و حالت انتقال راه اندازی کرد.
حالت های مختلف IPsec
حالت انتقال، داده را هنگام انتقال از یک دستگاه به دستگاه دیگر، معمولاً در مدت یک سِشن، ایمن می کند. در مقابل، حالت تانل، کل مسیر داده را، از نقطه A تا نقطه B، بدون توجه به دستگاه های موجود بین آنها، ایمن می کند.
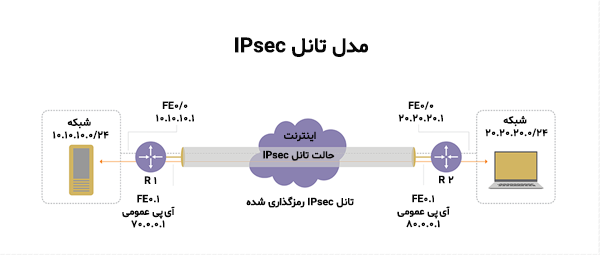
حالت تانل (Tunnel mode): حالت تانل IPsec که معمولاً بین گیتوِیهای شبکه ایمن استفاده میشود، هاستهای پشت یکی از گیتوِیها را قادر میسازد تا به طور ایمن با هاستهای پشت گیتوِی دیگر ارتباط برقرار کنند. برای مثال، همه کاربران سیستمها در یک شعبه سازمان میتواند بهطور ایمن با تمامی سیستمهای دفتر اصلی ارتباط برقرار کند؛ البته به شرطی که آن شعبه و دفتر اصلی گیتوِیهای امنی داشته باشند تا در دفاتر مربوطه، بهعنوان پروکسی IPsec برای هاستها عمل کنند. تانل IPsec بین دو هاست گیتوِی ایجاد می شود، اما خود تانل، ترافیک را از هر هاستی در داخل شبکههای محافظت شده، حمل می کند. حالت تانل برای راهاندازی مکانیزمی برای محافظت از تمام ترافیک بین دو شبکه مفید است.
حالت انتقال (Transport mode): اگر راه اندازی یک اتصال IPsec VPN که مستقیماً متصل است توسط دو هاست انجام بگیرد، مدار IPsec در حالت انتقال است. به عنوان مثال، این نوع مدار ممکن است به گونه ای تنظیم شود که تکنسین پشتیبانی آی پی از راه دور را قادر سازد تا برای انجام کارهای تعمیر و نگهداری به سرور راه دور لاگین کند. حالت انتقال IPsec در مواردی استفاده می شود که یک هاست نیازمند تعامل با یک هاست دیگر است. این دو هاست، مدار IPsec را مستقیماً با یکدیگر مذاکره می کنند و مدار معمولاً پس از اتمام سِشن از بین می رود.
مرحله بعدی: مقایسه IPsec VPN با SSL VPN
VPN لایه ی سوکِت ایمن (SSL)، روش دیگری برای ایمن سازی ارتباط شبکه عمومی است. از این دو، بسته به شرایط و الزامات امنیتی، می توان همزمان یا به صورت جداگانه استفاده کرد.
با IPsec VPN، پکیتهای آی پی هنگام حرکت به و از گیتوِی IPsec در لبه یک شبکه خصوصی و هاستها و شبکه های راه دور محافظت می شوند. یک SSL VPN از ترافیک هنگام حرکت بین کاربران راه دور و یک گیتوِی SSL محافظت می کند. VPNهای IPsec از همه اپلیکیشنهای مبتنی بر آیپی پشتیبانی می کنند، در حالی که VPNهای SSL فقط از اپلیکیشنهای مبتنی بر مرورگر پشتیبانی می کنند، اگرچه می توانند اپلیکیشنهای دیگر را نیز با فارشی سازی، پشتیبانی کنند.
سخن پایانی
IPsec گروهی از پروتکلها برای ایمن سازی ارتباطات بین دستگاهها است. IPsec به حفظ امنیت داده های ارسال شده از طریق شبکه های عمومی کمک می کند و اغلب برای راه اندازی VPN مورد استفاده قرار می گیرد، و از طریق رمزگذاری پکیتهای آیپی، همراه با احراز هویت منبعی که پکیتها از آنجا آمده اند، کار می کند. IPsecها دارای پروتکل های فراوانی از جمله IP AH، IP ESP، IKE و ISAKMP هستند؛ همچنین دو حالت در IPsecها وجود دارد که یکی حالت تانل (Tunnel mode) و دیگری حالت انتقال (Transport mode) است.
سوالات متداول
تفاوت IPsec با VPN چیست؟
IPsec معمولا برای ارتباط سایت به سایت استفاده می شود و به طور موثر دو بخش از یک شبکه خصوصی را از طریق اینترنت به هم مرتبط می کند. VPNهای SSL در لایه اپلیکیشن کار می کنند و برای فراهم سازی دسترسی ایمن به اپلیکیشنهای خاص به جای کل شبکه، طراحی شده اند.
آیا به IPsec نیاز دارم؟
IPsec یک پروتکل بسیار امن است که از احراز هویت و رمزگذاری برای پنهان کردن ترافیک شما و جلوگیری از تداخل استفاده می کند. اگر سرو کارتان با بانکداری اینترنتی است، به فایلهای کاری دسترسی پیدا میکنید یا حتی فقط قصد ارسال چیزی بسیار حساس را از طریق ایمیل دارید، پس IPsec میتواند حریم خصوصی و آرامش ذهنی مورد نیاز را، به شما بدهد.
IPsec چقدر امن است؟
IPsecها انتقال ایمن و دو طرفه داده از طریق شبکههای خصوصی و حتی عمومی، از جمله هاتاِسپاتهای (hotspots) وای فای روشن و اینترنت جهانی را فراهم می کنند. IPsec از تکنیکی استفاده میکند که تمام دادههای در حال انتقال را رمزگذاری میکند و ترتیب آنها را به طور موثری درهم میزند تا فقط دریافت کنندگان مجاز، امکان رمزگشایی آنها را داشته باشند.
IPsec برای چه مواردی استفاده می شود؟
IPsec گروهی از پروتکلها است که به حفظ امنیت دادههای ارسال شده از طریق شبکه های عمومی کمک می کند. اغلب برای راه اندازی VPN استفاده می شود، و با رمزگذاری پکیتهای آیپی، به همراه احراز هویت منبع ارسال پکیتها، کار می کند.
همچنان که که زندگی روزانه بیشتر و بیشتر با اینترنت در هم تنیده می شود، اصطلاحاتی مانند Wi-Fi 5 و 5G نیز بیشتر رایج می شوند. علیرغم اینکه به صورت مکرر از آن ها استفاده می کنیم، بسیاری از ما راجع به این عبارات به غیر از اینکه به ما توانایی اتصال به اینترنت بی سیم را می دهند، اطلاع چندانی نداریم. در ادامه با داریا همراه باشید.
داده موبایل در مقابل وای فای
هم داده تلفن همراه و هم وای فای از امواج رادیویی برای اتصال دستگاه های سازگار به اینترنت استفاده می کنند. علارغم این شباهت، تفاوتهای زیادی بین این دو از نظر نحوه عملکرد و تواناییهایشان وجود دارد. ارائهدهندگان خدمات تلفن همراه مانند Verizon، T-Mobile و AT&T در ایالات متحده از شبکههای دکل مخابراتی بزرگ برای انتقال داده به تلفنهای همراه، لوازم جانبی هوشمند و سایر دستگاههای سیار در سراسر کشور استفاده میکنند. از آنجایی که این نوع ارتباط، رمزگذاری شده است، پس داده تلفن همراه امن تر از وای فای در نظر گرفته می شود.
برای استفاده از وای فای، ارائه دهندگان خدمات اینترنت از یک مودم برای ایجاد یک شبکه سیمی در داخل یک ساختمان، مثلا منزل مسکونی یا کتابخانه محلی استفاده می کنند. سپس جهت انتقال سیگنال از مودم به دستگاه های سازگار به صورت بی سیم، از یک روتر استفاده می شود. ممکن است برای سهولت استفاده، دو تکنولوژی مودم و روتر در یک دستگاه واحد ترکیب شوند.
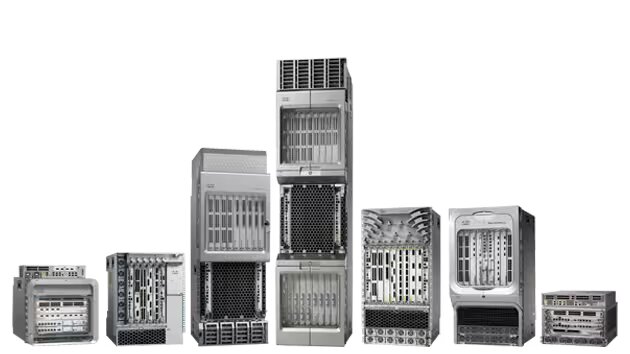
Cisco ASR 9000 Series Aggregation Services Routers
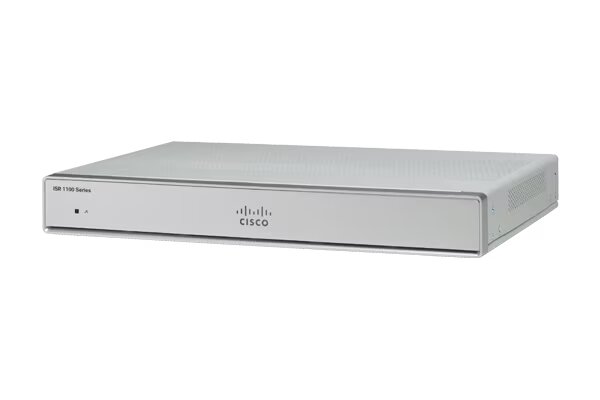
Cisco 1000 Series Integrated Services Routers
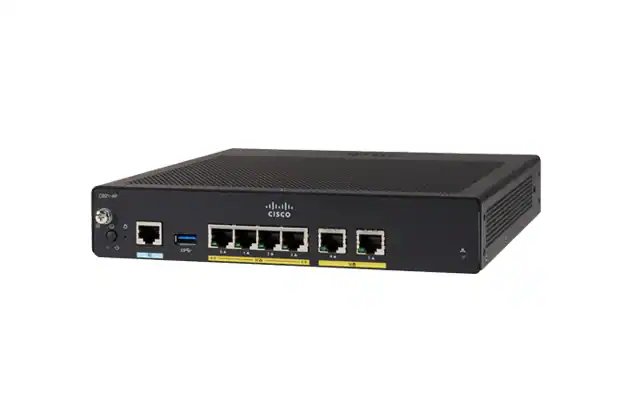
Cisco 4000 Series Integrated Services Routers
اینترنت 5G چیست؟
5G پنجمین نسل از تکنولوژی شبکههای تلفن همراه از زمان آغاز به کار آن در اوایل دهه 1980 است. نسل 5 از طیف موج میلیمتری (mmWave) استفاده میکند؛ در نسل قبلی یعنی 4G، از طیفهای باند متوسط و پایین استفاده میشوند.
استفاده از mmWaves برای دستیابی به سرعتهای بالاتر و تأخیر کمتر نسبت به گذشته، عالی است. در حالی که سرعت نسل 4 در عمل به 50 مگابیت در ثانیه می رسد، سرعت دانلود نسل 5 بین 50 مگابیت بر ثانیه و بیش از 3 گیگابیت در ثانیه است.
علاوه بر افزایش سرعت و کاهش تأخیر، 5G کارآمدتر نیز هست و توانایی مدیریت همزمان دستگاههای بیشتری را دارد. به دلیل این پیشرفت ها، ارائه دهندگان خدمات تلفن همراه شروع به ارائه اینترنت خانگی نسل 5 به عنوان جایگزینی برای فیبر نوری و کابل کرده اند.
ایراد تکنولوژی 5G اینجاست که mmWaveها بسیار مستعد تداخل هستند. برای مبارزه با این مشکل، شرکتهای مخابراتی از ایستگاههای پایه مینیاتوری به نام سلولهای کوچک، MIMOهای عظیم (که مخفف Multiple-Output، Multiple-Input به معنی چندین ورودی، چندین خروجی) و شکلدهی پرتو (یا Beamforming که تکنیکی برای بهبود نسبت سیگنال به نویز، حذف منابع تداخل نامطلوب و تمرکز سیگنال های ارسالی به مکان های خاص است) برای تقویت و هدایت سیگنال های بیسیم استفاده میکنند.
وای فای 5 چیست؟
وای-فای 5 که با استاندارد IEEE 802.11ac نیز شناخته می شود، ششمین نسل از وای-فای از زمان انتشار نسخه اولیه آن در اواخر دهه 1990 است که به طور غیر رسمی به عنوان Wi-Fi Legacy یا Wi-Fi 0 شناخته می شود. وای-فای 5 همچنین نسل دوم از تکنولوژی اینترنت بی سیم است که قادر به استفاده از فرکانس های 2.4 گیگاهرتز و 5 گیگاهرتز است.
با وجود اینکه دو نسل وای فای از فرکانسهای مشابهی استفاده می کنند، وای فای 5 بسیار سریعتر از وای فای 4 است و تأخیر کمتری دارد. Wi-Fi 5 به صورت تئوری دارای سرعت تا 1300 مگابیت در ثانیه است که بیش از دو برابر سرعت وای فای 4 است. حداکثر سرعت تئوری وای فای 4، 600 مگابیت در ثانیه است. سرعت واقعی به عوامل مختلفی از جمله سخت افزار مورد استفاده و موقعیت جغرافیایی بستگی دارد. وای فای 5 همچنین پشتیبانی از MIMO چند کاربره (MU-MIMO) را ارائه می کند؛ در مقابل وای فای 4 از تکنولوژی MIMO تک کاربره (SU-MIMO) استفاده می کرد.
اینترنت خانگی 5G در مقایسه با وای فای 5
روترهای 5G از تکنولوژی بسیار متفاوتی نسبت به مودم ها و روترهای وای فای 5 استفاده می کنند، در نتیجه شما امکان جابجایی بین این دو را نخواهید داشت. همانطور که قبلا ذکر شد، مودم های وای فای سیمی هستند و از روترهای اکسترنال یا یکپارچه برای اتصال دستگاه ها به اینترنت بی سیم استفاده می کنند.
از طرف دیگر، روترهای 5G دارای یک مودم داخلی هستند که سیگنال 5G ارسال شده از دکل های تلفن همراه را گرفته و در منزل یا محل کار پخش می کند. به همین دلیل است که وای-فای از طریق ارائه دهنده خدمات اینترنت ارائه می شود، در حالی که اینترنت 5G خانگی از طریق ارائه دهنده خدمات تلفن همراه شما توزیع می شود.
همچنین ذکر این نکته ضروری است که جدیدترین نسل وای-فای، وای فای 7 است که در آن، مشکلات تداخل کاهش یافته، آخرین پروتکل های امنیتی لحاظ شده و تکنولوژی جدیدی معرفی شده است. همچنین در تبلیغ وای-فای 7 آمده است که سرعت آن با محدودیت تئوری 46 گیگابیت بر ثانیه، بسیار بهبود یافته و باعث شده که سریعتر از وای فای 5 و 5G باشد.
وای فای 5 هنوز استاندارد است و اگرچه می توانید از دستگاه های وای فای 5، 6، و6E در شبکه وای فای 7 استفاده کنید، اما امکان بهره مندی از تمام مزایای وعده داده شده را نخواهید داشت.
سخن پایانی
خوانندگان عزیز داریا، در مطلب امروز دو گونه اینترنت بی سیم یعنی 5G و Wi-Fi 5 را با هم مقایسه کردیم. عنوان شد که 5G نسل پنجم از تکنولوژی شبکههای تلفن همراه بیسیم است و از طیف موج میلیمتری استفاده می کند، در حالی که وای فای 5 که ششمین نسل از وای فای ها است، قادر به استفاده از فرکانس های 2.4 گیگاهرتز و 5 گیگاهرتز است.
سوالات متداول
آیا وای فای 5 همان 5G است؟
جواب خیر می باشد؛ تفاوت اصلی بین وای فای GHz5 و 5G در این نهفته است که در حالی که هم روترهای وای فای 5 گیگاهرتزی و هم روترهای سلولار 5G از امواج رادیویی برای فعال کردن ارتباطات بی سیم استفاده می کنند و هر دو بر روی فرکانس 5 گیگاهرتز فعال هستند، ولی از تکنولوژی های امواج رادیویی مختلفی برای اتصال استفاده می کنند و برای اهداف متفاوتی ساخته شده اند.
استفاده از 5G بهتر است یا وای فای؟
اگر بر روی طیف مجاز کار کند، 5G قابلیت اطمینان و پیش بینی بهتری را برای رفع نیازهای ارتباطی حیاتی ارائه می دهد. 5G نسبت به وای فای برای برآوردن طیف وسیع تری از الزامات QoS طراحی شده است.
آیا 5G می تواند جایگزین وای فای شود؟
5G جایگزینی برای وای فای نیست، بلکه مکمل آن است. 5G برای کار کردن به تعداد زیادی دکل نیاز دارد. وای-فای ارزان است و با ارائه دهندگان اینترنت کابلی، DSL و فیبر موجود کار می کند. 5G ظرفیت جایگزینی وای-فای را ندارد و با محدودیت پهنای باند داده ی بی سیم، جایگزین ضعیفی برای آن است.
در عصر دیجیتال، امنیت شبکه تنها یک ضرورت نیست، بلکه یک کارکرد حیاتی است. با افزایش تعداد تهدیدات سایبری، کسب و کارها در اندازه های مختلف باید امنیت شبکه را در اولویت قرار دهند. یک رویکرد موثر، استفاده از سرویس های مدیریت آی تی است که میتواند راهکارهای جامع امنیت سایبری را ارائه دهد.
اقدامات 13 گانه برای ایمن سازی شبکه
ایمن سازی واقعی زیرساخت شبکه، یکی از حیاتی ترین انتخاب های فراروی کسب و کار شما برای محافظت از خود در برابر تهدیدات است. تکنولوژیها و ابزارهایی مانند قوانین فایروال، مدیریت پَچ ها و رویههای واکنش به حوادث به محافظت از دادهها و اپلیکیشن های حساس شما کمک میکنند. این فرآیند بسته به کسب و کار شما متفاوت خواهد بود، در این مطلب یک فرآیند 13 مرحله ای ارائه خواهد شد که از ارزیابی شبکه تا بهبود امنیت در طول زمان را در بر می گیرد و برای بسیاری از سازمان ها برای ایمن سازی شبکه به صورت مطمئن کمک میکند.
1. ارزیابی شبکه
قبل از اجرای هر روش یا رویه امنیت سایبری، ابتدا باید به وضعیت فعلی شبکه خود واقف باشید که شامل کنترل دسترسی های فعلی وضعیت فایروال و قوانین آن و رویه های مدیریت آسیب پذیری فعلی می شود.
بازرسی تمام کنترل های دسترسی
کنترلهای دسترسی فعلی خود، از جمله نامهای کاربری، پسوردها، رمزهای عبور و هر گونه احراز هویت چند عاملی که در حال حاضر تنظیم کردهاید را بطور کامل بررسی کنید. برای بررسی همه کنترلهای دسترسی، هر اپلیکیشن یا سیستمی که به اطلاعات لاگین یا مجوز نیاز دارد را بازرسی و آن را مستند کنید، از جمله این موارد این است که آیا توسط یک مدیر پسورد محافظت میشوند یا خیر. همچنین به الزامات پسورد فعلی خود نیز دقت کنید؛ آیا این الزامات کارمندان را مجبور به تنظیم رمزهای عبور سخت می کنند؟
بررسی فایروال ها و قوانین موجود فایروال ها
فهرستی از فایروال های شبکه و قوانینی که در حال حاضر دارید را تهیه کنید. به پنل مدیریت فایروال خود مراجعه کنید، لیست قوانین را پیدا کنید و به دنبال قوانین غیر مفید یا ناسازگار بگردید. احتمالا قانونی وجود داشته باشد که با قانون دیگر در تضاد باشد؛ یا یک قانون قدیمی، پالسی های امنیتی جدید کسب و کار شما را زیر پا بگذارد.
همچنین زمان خوبی است تا ممیزی اولیه فایروال انجام شود تا راههایی که فایروال به خوبی کار نمیکند نمایان شوند و یا قوانینی که دیگر مطابق با پالسیهای سازمانی نیستند، مشخص شوند.
مستندسازی شیوه های مدیریت آسیب پذیری
قبل از اینکه زیرساخت امنیت سایبری شبکه خود را بازنگری کنید، تمامی ابزارها یا رویه های مدیریت آسیب پذیری موجود خود را مستند کنید. آیا موردی وجود دارد که درست کار نمی کند و کدام را می توانید تغییر دهید؟ همچنین باید مشخص شود که آیا تیم امنیتی شما قادر است که آسیبپذیریها را به راحتی پیدا کرده و آنها را اصلاح کند یا اینکه این آسیبپذیریها یک فرآیند چالش برانگیز هستند.
جالب است بدانید شناسایی آسیبپذیریها با ارزیابی شبکه مرتبط و همراه است، بنابراین انجام این دو مرحله احتمالا همزمان باشد. برای یافتن حفرههای امنیتی شرکت، میتوانید استراتژیهایی مانند اسکن آسیبپذیری و تست نفوذ را پیادهسازی کنید.
انجام اسکن آسیب پذیری
معماری شبکه خود را تست کنید تا مشخص شود در کجا مشکلی وجود دارد. تستهای حجم ترافیک یا اسکنهای آسیبپذیری می توانند تنظیمات نادرست، رمزگذاری های اعمالنشده یا نادرست، پسوردهای ضعیف و سایر مشکلات رایج را قبل از اینکه مورد سو استفاده هکرها قرار گیرند را شناسایی کنند.
از اسکنهای آسیبپذیری همچنین برای شناسایی مدیریت اشتباه کلید رمزگذاری نیز می توان استفاده کرد. اگرچه اسکن آسیب پذیری ها به صورت دستی امکان پذیر است ولی استفاده از نرم افزار توصیه می شود، چرا که کارآمدتر است.
بررسی تست نفوذ
اسکنهای آسیبپذیری احتمالا نقاط ضعف رایج را شناسایی کنند، اما این تستهای نفوذ اَکتیو هستند که تعیین میکنند که آیا آسیبپذیریها یک خطر جدی هستند و یا اینکه می توان آنها را با کنترلهای دیگر اصلاح کرد. تست های نفوذ همچنین می توانند تعیین کنند که آیا کنترل های موجود قادر هستند تا مهاجمان را به صورت کارآمد متوقف می کنند.
برای انجام تست نفوذ میتوان از ابزارها استفاده کرد؛ اما در صورت بکارگیری متخصصان خارج از سازمان، حصول نتایج دقیقتر محتمل تر خواهد بود. توصیه می شود با سرپرست تیم امنیتی خود در مورد امکان استخدام یک پنتستر (pentester) مشورت کنید.
3. پیاده سازی کنترل های دسترسی
امنیت موفق شامل محدود سازی دسترسی به منابع شبکه اعم از سخت افزار و نرم افزار مدیریت می شود. بسته به اینکه یک کارمند در یک زمان خاص به کدام یک از منابع نیاز خواهند داشت، می توانید کنترلهای دسترسی مناسب برای هر منبع را اعمال کنید.
از جمله موارد محدود سازی دسترسی، می توان این موارد را نام برد: پسوردهای غیر قابل حدس، ادغامهای اکتیو دایرکتوری، احراز هویت چند-عاملی، استراتژیهای دسترسی با کمترین امتیاز و دسترسی به پلتفرمهای ابری.
ایجاد پسوردهای قوی
با افزایش الزامات قدرت رمز عبور، به پیچیدگی رمزهای عبور بیفزایید، یا تعویض رمز عبور بصورت دوره ای را برای اطلاعات لاگین همه کارمندان اعمال کنید. مدیر رمز عبور علاوه بر کمک به کاربران برای برآورده سازی نیازهای سختگیرانهتر، میتواند کنترل متمرکز را نیز فعال کند. شرکتها همچنین می توانند از تکنولوژیهای SSO (single-sign-on) برای سادهسازی دسترسی به منابع ابری استفاده کنند.
استفاده از اکتیو دایرکتوری (AD) در صورت نیاز
نگرانی سازمانهای کوچک ممکن است فقط منحصر به دسترسی به دستگاه ها باشد؛ به بیان دیگر، دغدغه آنها تنها اطلاعات لاگین (نام کاربری و رمز عبور) است. اما زمانیکه که سازمان بزرگتر می شود، کنترل رسمی و متمرکز با استفاده از اکتیو دایرکتوری یا ابزار مشابه LDAP، موجب صرفه جویی در زمان کسب و کار شما می شود و واکنش سریعتر به درخواست های تغییر را امکان پذیر می کند. پیاده سازی AD یا LDAP زمان بر است اما برای سازمان های بزرگ ارزشمند است.
LDAP مخفف Lightweight Directory Access Protocol است.
اجرای احراز هویت چند عاملی
سازمانهای در حال رشد همزمان با افزایش اندازه و شهرت شرکت و همچنین افزایش آسیبهای احتمالی ناشی از سرقت اطلاعات اکانت، با خطر نقض بیشتر مواجه می شوند. برای کاهش این خطر، بسیاری از شرکت ها برای ارائه امنیت بهتر از احراز هویت چند-عاملی بجای احراز هویت دو-عاملی استفاده میکنند.
استفاده از احراز هویت چند-عاملی زمانی بیشتر نمود پیدا می کند که اپلیکیشن ها یا توکنها، جایگزین پیامک های آسیبپذیر می شوند. راهکارهای بیومتریک و بدون رمز عبور، راهکارهای گرانتری هستند؛ در عوض جعل شان نیز دشوار است.
استفاده از اصل دسترسی با حداقل امتیاز
پیادهسازی استراتژی دسترسی حداقلی به این معنی است که تیمهای شبکه و امنیتی شما فقط در صورتی به کارمندان اجازه دسترسی به سیستمها را میدهند که آنها برای انجام کار خود واقعا به آن نیاز داشته باشند.
در گذشته، کارمندان تنها در صورت نیاز امکان دسترسی داشتند. اما در آن شیوه درها به روی عوامل تهدید و تهدیدهای داخلی بالقوه، بیشتر باز می شود. باید اطمینان حاصل شود که فقط کارمندانی که به یک اپلیکیشن نیاز دارند، به آن دسترسی داشته باشند و همچنین بر اساس نقش خود، دسترسی مدیریتی یا فقط خواندنی دریافت کنند.
مدیریت دسترسی به منابع ابری
در حال حاضر حتی سازمانهای کوچک نیز از منابع ابری استفاده میکنند، اما بیشتر کنترلهای شبکه داخلی به منابع میزبانی شده خارج از شبکه، نظیر Office 365، Google Docs، یا شبکههای شعبه جداگانه گسترش نمییابد. CASB و اپلیکیشن های مرورگر ایمن می توانند راه کارهای تلفیقی را برای محافظت از کاربران در فضای ابری ارائه دهند.
4. راه اندازی فایروال
فرآیند اجرای فایروال بسته به اینکه شبکه شما قبلا فایروال داشته یا نه متفاوت است، با این وجود همچنان می توان از آن به عنوان چک لیستی برای مواردی که هنوز تکمیل نشده اند استفاده کرد. روند کلی که در زیر به آن اشاره می شود را باید برای نصب فایروال، ایجاد قوانین و مناطق و آزمایش و مدیریت فایروال در طول زمان دنبال کرد.
انتخاب نوع مناسب فایروال
اگر کسب و کار شما هنوز فایروال ندارد، باید یکی را انتخاب کنید که برای شبکه شما منطقی باشد. کسبوکارهای کوچک احتمالا یک دستگاه نسبتاً کوچک نیاز داشته باشند، اما شرکتهای بزرگتر نیازمند یک فایروال نسل بعدی هستند. همچنین اگر کسب و کار شما در حال حاضر منابع یا پرسنلی برای پشتیبانی از فایروال داخلی ندارد، فایروال به عنوان یک سرویس را در نظر بگیرید.
فایروال را ایمن کنید
برای اینکه فایروال شما به خوبی کار کند، باید قوانین خاصی را تعریف کنید که مشخص کند فایروال کدام ترافیک را می پذیرد و کدام را بلاک می کند و این بسته به نیازهای کسب و کار شما متفاوت خواهد بود. محدودیت قوانین را بر اساس اپلیکیشن ها و دادههایی که در پشت فایروال قرار می گیرند، میتوان کمتر یا بیشتر کرد. با اجرای قوانین هم برای ترافیک ورودی و هم خروجی، ترافیک ورودی به شبکه و داده های خروجی از آن محدود خواهند شد.
ایجاد zoneهای فایروال و آدرس های آی پی
اکنون باید فایروال را به zoneهای مورد نیاز تقسیم کرد و پورت های لازم را برای هر zone اختصاص داد. سپس منابع فایروال و سرورها را با آدرس آی پی مناسب خود (در صورتی که از قبل نداشته باشند)، تعیین کنید.
ایجاد لیست کنترل دسترسی
لیست کنترل دسترسی (ACL) تعیین می کند که کدام منابع یا کاربران مجاز به دسترسی به شبکه هستند. یک مدیر احتمالا لیستی را برای کل شبکه یا برای زیر شبکه های خاص مشخص کند. لیست کنترل دسترسی باید در راستای قوانین فایروال ایجاد شود تا هیچ کدام از موارد آن لیست با دیگری مغایرت نداشته باشد. در هنگام تدوین قوانین پذیرش یا رد پکِت ها، لیست کنترل دسترسی و قوانین فایروال بهتر است در کنار یکدیگر باشند.
تست تنظیمات
مطمئن شوید که تنظیمات شبکه کار می کنند. اگر ترافیک وب سایت خاصی را بلاک کردید، مطمئن شوید که فایروال اجازه عبور آن ترافیک را نمی دهد. قوانین (مخصوصاً قوانین لیست سیاه و لیست سفید) را تست کنید. برای انجام این کار، به شبکه متصل شوید و تلاش کنید تا یک وب سایت مسدود را لود کنید. اگر صفحه لود شد، لیست سیاه شما درست کار نمی کند.
مدیریت فایروال در طول زمان
فایروال ها باید مرتبا بررسی و کانفیگ شوند. شما همچنین به تیمی نیاز دارید که مسئول نگهداری منظم فایروال باشد؛ از جمله مسئولیت ها می توان بهروزرسانی قوانین متناسب با تغییرات پالسیهای تجاری اشاره کرد. وظایف خاص مدیریت فایروال را به اعضای تیم اختصاص دهید و یک برنامه زمانبندی برای ممیزی قوانین فایروال ایجاد کنید. با استفاده از مستندات واضح و ساده اطمینان حاصل کنید که همه اعضای تیم می دانند که چگونه باید از فایروال مراقبت کنند.
5. رمزگذاری انتقال داده ها
رمزگذاری می تواند دارایی ها را مستقیماً در کل زیرساخت آی تی محافظت کند. می توان از نقاط پایانی با استفاده از رمزگذاری کامل دیسک، از پایگاههای داده با استفاده از تنظیمات و از فایلهای حیاتی با استفاده از رمزگذاری فایل یا پوشه محافظت کرد.
رمزگذاری نقاط پایانی
رمزگذاری کل هارد دیسک یا SSD نقطه پایانی از کل دستگاه محافظت می کند. همچنین، سیستم های عامل مانند ویندوز، گزینههایی را برای تغییر تنظیمات و نیاز به اتصالات رمزگذاری شده برای داراییهای خاص یا سراسر شبکه ارائه میدهند. میتوانید تنظیمات دیگر را تغییر دهید تا از انتقال یا ذخیره گذرواژههای متن ساده جلوگیری کنید و از ذخیره پسوردهای هش شده سالتید (salted) اطمینان حاصل کنید.
رمزگذاری پایگاه های داده
میتوانید پایگاههای داده را بر اساس کل اپلیکیشن یا ستون و یا از طریق موتور پایگاه داده رمزگذاری کنید. استقرار رمزگذاری های مختلف بر سرعت جستجوی داده ها در پایگاه داده تأثیر می گذارد؛ بنابراین قبل از رمزگذاری این موضوع را باید در نظر داشت.
رمزگذاری فایل ها یا پوشه ها
شما می توانید داده ها را در سطح فایل یا در سطح پوشه رمزگذاری کنید. رمزگذاری در سطح فایل معمولاً نیازمند زمان بیشتری است و به شما امکان میدهد تا یک فایل را رمزگذاری کنید و در صورت لزوم، فایل های دیگر را رمزگذاری نکنید. رمزگذاری در سطح پوشه از کل دادههای یک پوشه محافظت میکند؛ این نوع رمزگذاری زمانی مفید است که شما نیاز دارید از تمام پوشهها و داده های ذخیره شده ی داخل آن ها محافظت کنید.
6. شبکه ها را به صورت منطقی تقسیم کنید
سازمانهای در حال رشد نیازمند اعطا انواع مختلف دسترسی هستند، اما این به این معنی نیست که همه اجازه دسترسی به همه چیز در شبکه را داشته باشند. تقسیمبندی شبکه میتواند شبکههایی را برای مهمانان، شبکههای قرنطینهشده را برای دستگاههای ناامن و حتی شبکههای مجزا را برای اینترنت اشیا، تکنولوژی عملیاتی و تکنولوژی های منسوخ شده آسیبپذیر ایجاد کند. از شبکه های محلی مجازی برای ایجاد زیر شبکه (subnet) ها استفاده کنید و استراتژی های اعتماد صفر ztna را پیاده سازی کنید تا کاربران دسترسی غیر ضروری نداشته باشند.
راه اندازی شبکه های محلی مجازی
شبکههای محلی مجازی (VLAN)، شبکهها را بر روی یک قطعه سختافزاری تقسیم میکنند و به تیمها اجازه میدهند تا شبکهها را به زیر شبکههای کوچکتر تقسیم کنند. این شبکه ها مفید هستند چرا که فرآیندهای مدیریت شبکه را تسهیل می کنند و از آنجایی که همه ترافیک مقصد یکسانی ندارد، امنیت بیشتری را فراهم می کنند. بسته به نیازهای امنیتی، می توان تعیین کرد که انواع مختلف ترافیک به زیر شبکه های خاص روانه شوند.
ایجاد زیر شبکه
تقسیم بندی شبکه بر اساس روشی که کسب و کار ترافیک را هدایت می کند، تعیین می شود. به عنوان مثال، اگر دو زیر شبکه در یک شبکه بزرگتر در کنار یکدیگر قرار داشته باشند و یکی از این زیر شبکه ها در حال پردازش ترافیک خارجی باشد و زیر شبکه کناری حاوی داده های حساسی باشد، پس باید بین آنها، فایروال قرار داده شود. همچنین با استفاده از ایجاد زیر شبکه ها، میتوان به گروهبندی منابع تکنولوژی های مشابه در یک زیر شبکه خاص اقدام کرد تا مسیریابی منطقیتر انجام شود.
بررسی اعتماد صفر
استقرار چارچوب اعتماد صفر برای کل زیرساخت شبکه توصیه می شود. اعتماد صفر (Zero Trust Network Access)، زمانیکه با تقسیمبندی شبکه همراه شود، کاربران را ملزم خواهد کرد تا اثبات کنند که مجاز به دسترسی به منابع شبکه هستند. چارچوب اعتماد صفر از مفهوم «هرگز اعتماد نکنید و همیشه راستی آزمایی کنید» گرفته شده است. کاربران شبکه باید مجوز خود را برای استفاده از یک اپلیکیشن یا ورود به سیستم خاصی تأیید کنند و صرفا عبور از فایروال به معنی دسترسی به همه چیز نیست.
7. تنظیم سیستم های تشخیص و جلوگیری از نفوذ
سیستم تشخیص و جلوگیری از نفوذ (IDPS) یکی از عملکردهای اصلی امنیت شبکه است. شما باید بدانید که چه چیزی به شبکه شما وارد می شود، چه چیزی از آن خارج می شود و آیا آسیبپذیری مشهودی در سختافزار و نرمافزار تشکیلدهنده شبکه وجود دارد یا خیر. تشخیص و جلوگیری از نفوذ می توانند تا حدودی جداگانه عمل کنند، اما در مجموعه های امنیتی، اغلب ادغام می شوند.
تنظیمات سیستم های تشخیص نفوذ
سیستم های تشخیص نفوذ (IDS) اساسا مسئول شناسایی آسیب پذیری ها و مهاجمان هستند. هنگامی که یک بدافزار در یک سیستم شناسایی می شود، کاربر ناشناس وارد نرم افزار می شود یا ترافیک اینترنتی بسیار زیادی روانه سرور می شود، این سیستم به مدیران شبکه هشدار می دهند. همچنین در شناسایی رفتارهای مخرب مفید هستند، اما معمولاً به تنهایی قادر به برطرف کردن مشکلات امنیتی نیستند.
تنظیمات سیستم های جلوگیری از نفوذ
سیستمهای جلوگیری از نفوذ نه تنها آسیبپذیریها و حملات را رصد میکنند، بلکه وظیفه رفع آنها را نیز بر عهده دارند. از جمله وظایف این سیستم می توان اقدامات اصلاحی استاندارد، نظیر بلاک کردن ترافیک یا از بین بردن نرم افزارهای مخرب را دانست. تشخیص و جلوگیری از نفوذ زمانی که در کنار هم قرار میگیرند بیشترین تأثیر را دارند، بنابراین در یک پلتفرم میتوان هم مشکلات را شناسایی کرد و هم آنها را برطرف کرد.
8. ایجاد سیاست های کشف دارایی دیجیتال
دستگاه های غیرمجاز می توانند ترافیک شبکه را از طریق حملاتی مانند اتصال کامپیوترهای غیرمجاز به شبکه یا استقرار ردیاب های پکِت برای رهگیری ترافیک شبکه، رهگیری کنند یا تغییر مسیر دهند. به همین ترتیب، آدرس های DNS جعلی می توانند کاربران را به وب سایت های خطرناک هدایت کنند. برای محافظت از شبکه، در صورت نیاز دارایی ها را بلاک یا قرنطینه کنید، همیشه دارایی های دیجیتال را اسکن کنید و هر ویژگی شبکه ای که مورد نیاز نیست را غیرفعال کنید.
بلاک یا قرنطینه کردن دستگاهها
راهکارهای کنترل دسترسی به شبکه (NAC)، نرمافزارهای قدیمی یا آسیبپذیر را در نقاط پایانی تست میکنند و دستگاهها را برای اصلاح به قرنطینه هدایت میکنند. احتمالا دستگاه های غیرمجاز بلاک یا قرنطینه شوند. با افزودن فیلتر آدرس MAC یا لیستهای سفید به فایروالها و سرورها، می توان برخی از قابلیتهای NAC را به دست آورد، اما از طرفی دیگر نگهداری لیستهای سفید نیازمند صرف زمان زیادی است.
اسکن مداوم دارایی ها
ابزارهای مدیریت دارایی آی تی (ITAM) می توانند دستگاه های متصل به شبکه را اسکن کنند و هشدار ارسال کنند یا دستگاه های ثبت نشده را بلاک کنند. سازمانها باید انواع داراییهایی که میخواهند شناسایی کنند را تایید کنند. برخی از اپلیکیشنها، زیرساختهای ابری، تجهیزات شبکه یا دستگاههای اینترنت اشیا ممکن است برای شناسایی آنها به ITAM پیچیدهتر یا ابزارهای اضافی نیاز داشته باشند.
غیر فعال کردن ویژگی های غیر ضروری
هر پورت دسترسی استفاده نشده در فایروال، دسترسی از راه دور غیرضروری (بمانند حافظه ذخیرهسازی، چاپگرها، روترها و غیره) و ویژگیهای مشابه اغلب نادیده گرفته میشوند. هکرها به دنبال یافتن و بهره برداری از این فرصت ها خواهند بود، پس بهتر است در صورت عدم نیاز، آنها را غیرفعال کنید. به همین دلیل، سازمانها نیز باید قابلیتهای Universal Plug and Play را پس از تکمیل راهاندازی، غیرفعال کنند تا هکرها نتوانند راهی برای استفاده از ویژگیهای اتوماسیون برای بارگذاری بدافزار پیدا کنند.
9. توسعه رویه های مدیریت پَچ (Patch)
ایمن سازی سخت افزار و نرم افزار شبکه مستلزم این است که تیم های امنیتی به طور مداوم محصولات خود را با جدیدترین نسخه به روز رسانی کنند. این فرآیند شامل پَچ کردن در اسرع وقت، ایجاد لیست وظایف پَچ کردن و نظارت دقیق بر بولتن های امنیتی فروشندگان شما است.
پَچ فوری
هرچه کسب و کار شما با سرعت بیشتری سختافزار و نرمافزار را پچ کند، عوامل تهدید زمان کمتری برای سو استفاده از آسیبپذیریهای آنها خواهند داشت. اگر کسب و کار شما زمان محدودی برای پچ کردن منابع دارد، فرآیندها و وظایف را به نحوی تنظیم کنید که پچ کردن اولویت بیشتری داشته باشد. اگر پلتفرمهای امنیتی را با ویژگیهای مدیریت پچ داخلی پیادهسازی کنید، یادآوریهایی (reminder) راجع به پچ ها برای شما ارسال خواهد شد تا به تیم شما در برطرف کردن سریعتر آسیبپذیریها کمک کند.
تعیین نقش های مدیریت پچ
برای همه منابع شبکه خود، یک زمان بندی پچ جهت به روز رسانی نسخه استاندارد ایجاد کنید. یک چنین برنامه ای شامل تعیین نقش برای اعضای تیم است تا همه بدانند چه کسی مسئول به روز رسانی هر دستگاه و نسخه نرم افزاری است.
رصد اخبار آسیبپذیری
بخشی از استراتژی مدیریت پچ قوی، شامل فعال بودن در مورد مسائل امنیتی است که با نظارت بر اطلاعات آسیب پذیری فروشندگان و اخبار جهانی این حوزه میسر است. هر هفته آسیبپذیریهای جدیدی ظاهر میشوند که اغلب در تجهیزات شبکه و سیستمهای عامل هستند. هرچه سریعتر از این موضوعات آگاه شوید، به همان اندازه سریعتر خواهید توانست آنها را پچ کنید و از سوء استفاده های روز صفر یا حملات مشابه اجتناب کنید.
10. ثبت لاگ و نظارت بر شبکه ها
احتمالا بلافاصله نتوانید مخرب بودن ترافیک شبکه را تشخیص دهید؛ اما با نظارت بر آن با استفاده از مدیریت رویداد و اطلاعات امنیتی (SIEM)، مرکز عملیات امنیت (SOC)، شناسایی و پاسخ مدیریت شده (MDR)، یا تیمهای مشابه ممکن است رفتار غیرعادی را تشخیص دهید. این تیم ها همچنین می توانند به هشدارها پاسخ دهند و به حملاتی که واکنش خودکار نمی تواند آن ها را شناسایی کند، رسیدگی کنند. اگر می خواهید رفتارهای عجیب را در شبکه خود بیشتر آنالیز کنید، سندباکس کردن نیز گزینه ی خوبی است.
تعیین منابع و تیم های نظارتی
صنعت امنیت سایبری دارای انبوهی از محصولات و سرویس ها است که شبکهها را رصد میکنند؛ جهت کمک برای انتخاب نوع مناسب آن، به عملکرد هر کدام دقت کنید:
SIEM: بر روی جمع آوری داده و لاگ های سازمانی تمرکز می کند که اغلب به نظارت و مدیریت زیادی نیاز دارد.
SOC: عملیات امنیتی روزانه را از طریق تیمی متشکل از تحلیلگران و پرسنل امنیتی داخل یا خارج شرکت مدیریت می کند.
EDR: تهدیدهای امنیتی را به طور خاص در دستگاه های نقطه پایانی پیدا کرده و اصلاح می کند.
MDR: خدمات شناسایی و پاسخ مدیریت شده را ارائه می دهد تا کسب و کار شما بتواند از تکنولوژی و بینش تحلیلگران خارج از سازمان بهره مند شود.
پاسخ به هشدارها
پاسخگویی به هشدارهای امنیتی یا وظیفه شماست یا وظیفه مرکز عملیات و یا ارائه دهنده خدمات مدیریت شده است. صرف نظر از اینکه چه کسی این وظیفه را بر عهده دارد، باید دقیقاً مشخص شود که کدام عضو تیم مسئول کدام بخش از فرایند تریاژ هشدار است. این امر پاسخگویی را بهبود می بخشد و شانس اینکه تیم امنیتی شما به طور موثرتری با تهدیدات برخورد کند را افزایش می دهد.
استفاده از سندباکس
اگر بدافزاری را در شبکه خود کشف کردید و می خواهید در مورد الگوهای آن بیشتر بدانید، سندباکس کردن را در نظر بگیرید. این راهکار به تیم شما کمک می کند تا نحوه عملکرد برنامه های مخرب را در یک محیط امن و کنترل شده مشاهده کنند. سندباکس ها اغلب در مجموعههای امنیتی بزرگتر، مانند راهکارهای تشخیص و پاسخ مدیریت شده، عرضه میشوند؛ اما امکان خریداری جداگانه آنها نیز وجود دارد.
11. ایجاد یک برنامه واکنش به حادثه
فارغ از اینکه که تیم امنیتی شما به چه اندازه ای است، کسبوکار شما همیشه نیازمند یک برنامه واکنش به حادثه است تا بداند چگونه رویدادهای امنیتی را مدیریت کند. یک طرح واکنش به حادثه باید بهطور واضح تمام مراحل را عنوان کند تا تیم شما بتواند تهدیدات را کاهش دهد. چند مورد از متداولترین ویژگیهای طرح واکنش به حادثه شامل سفارشیسازی، ساختار انعطافپذیر و متدولوژی هشدار مناسب است.
ایجاد برنامه های قابل تنظیم برای موقعیت های مختلف
این احتمال وجود دارد که شما به چندین برنامه واکنش به حادثه نیاز داشته باشید و یک لیست واحد از مراحل برای همه موقعیت ها پاسخگو نباشد. ایجاد یک الگوی کلی و سپس چند طرح متفاوت و دقیق تر، اغلب یک استراتژی خوب برای سفارشی کردن یک طرح واکنش به حادثه برای انواع مختلف حوادث امنیتی است. پاسخها بسته به آسیبپذیری یا حمله متفاوت خواهد بود و به همین ترتیب برنامه های خاص برای هر کدام نیز تفاوت خواهند داشت.
منعطف بودن در زمان نیاز به تغییر در یک فرآیند
در حالی که برنامه های واکنش به حادثه نیاز به مراحل منظم دارند، اما در صورتی که فرآیندی در لحظه آخر نیاز به تغییر داشته باشد، باید امکان آن وجود داشته باشند. مثال عینی این قضیه میتواند لیست کردن چند عضو اضافی در یک تیم باشد تا در صورتی که اگر فرد مورد نظر برای انجام یک مرحله در دسترس نباشد، فرد جایگزین انجام آن مرحله را بر عهده گیرد؛ مثال دیگر ارائه گزینههای اصلاحی متفاوت برای یک تهدید امنیتی است، تا در صورتی که گزینه مورد نظر کار نکند، گزینه های دیگر جایگزین شوند.
ایجاد رویههای هشدار منطقی
تیم های امنیتی باید اطلاعات بسیاری را مرتب سازی کنند و از طرفی همه هشدارها صحیح نیستند. روش هایی را برای تریاژ هشدارها و تفکیک موارد مثبت کاذب از مسائلی که واقعاً نیاز به بررسی دارند، ایجاد کنید. اتوماسیون در اینجا مفید است؛ اگر تیم واکنش به حادثه نرم افزار دقیقی داشته باشد که به آنها بگوید کدام هشدارها دارای اولویت هستند، در نتیجه در میزان کار تیم صرفه جویی خواهد شد.
12. آموزش کارکنان در شیوه های امنیت سایبری
از آنجایی که انسان ها جایز الخطا هستند، کاربران همچنان یکی از رایج ترین منابع نقض امنیت هستند و از طرف دیگر، بیشتر کارمندان متخصص امنیتی نیستند. آموزش کارکنان و تست نفوذ دو تاکتیک اصلی است که کسب و کارها برای آپدیت نگه داشتن پرسنل خود در برابر تهدیدات استفاده می کنند؛ مکالمات روزمره در تیم ها نیز نقش کلیدی در محافظت از شرکت دارند.
آموزش اصول امنیتی به تیم ها
دورههای آموزشی امنیت سایبری برای شرکتها دستورالعملهای اساسی را ارائه میدهند که کارکنان را قادر میسازد تا در شیوههای امنیتی بهتر برای کل سازمان مشارکت کنند. آنها مسائلی مانند حملات فیشینگ، بدافزارها، شیوههای رمز عبور ناامن و سختافزار در معرض خطر مانند درایوهای USB را برجسته میکنند. این دوره ها همچنین احتمال غافلگیری کارمندان در اثر یک حمله سایبری را کاهش می دهند.
انجام تست نفوذ
در یک سناریوی تست نفوذ، هکرهای داخلی یا خارجی تلاش میکنند تا به شبکه کسبوکار رخنه کنند تا آسیبپذیریهای موجود در آن را پیدا کنند. اما برخی از استراتژیهای پن تستینگ (pentesting) ممکن است شامل مهندسی اجتماعی نیز باشد که نشان میدهد در آن موارد کارکنان نیاز به آموزش دارند. مراقب باشید کارمندانی که مرتکب اشتباه می شوند را تحقیر نکنید و شفاف سازی در بحث ها را در سازمان خود تشویق کنید.
مکالمات منظم
مذاکرات دوره ای در مورد امنیت سایبری را کم اهمیت ندانید. هر چه کارمندان، به ویژه مدیران، بیشتر با هم تیمی های خود در مورد تهدیدات و آسیب پذیری ها صحبت کنند، به همان اندازه آمادگی بیشتری برای رسیدگی به آن مسائل خواهند داشت. بحث در مورد امنیت، همچنین کارکنان را از تصمیم گیری های نابخردانه منصرف می کند.
13. توسعه مستمر شبکه
هیچ امنیتی بی خطا نیست. آسیبپذیریها، تنظیمات نادرست، اشتباهات و مهاجمان ماهر میتوانند در شبکه رخنه کنند. حتی قوی ترین استک های امنیتی و منعطف ترین شبکه ها بدون نگهداری از هم خواهند پاشید. بهروزرسانی نرمافزار و پسوردهای پیشفرض، غیرفعال سازی پروتکلهای منسوخ و انجام ممیزیهای منظم امنیتی شبکه به سازمان شما کمک خواهند کرد تا در جریان پیشرفتهای شبکه باشید.
به روز رسانی خودکار سیستم ها
اغلب میتوان روترها، فایروالها و سایر تجهیزات شبکه محلی را طوری تنظیم کرد که بهروزرسانیهای جدید را بهطور خودکار دانلود کنند تا دستگاهها و فرم وِیرها آسیبپذیر نباشند. با این حال، باید توجه داشت که قطع برق در طول به روز رسانی و یا آپدیت های باگ دار ممکن است به خرابی تجهیزات منجر شود.
تغییر پسوردهای پیش فرض
روترها و سایر تجهیزات معمولاً با تنظیمات و نامهای پیشفرضی که در دسترس عموم قرار میگیرند، تولید می شوند؛ در نتیجه این دستگاه ها دری کاملاً باز برای هکرها هستند. مدیران شبکه باید پسوردهای پیش فرض روتر را تغییر دهند تا از دسترسی غیرمجاز محافظت کنند.
عدم استفاده از پروتکل های منسوخ
تجهیزات آی تی با پسسازگاری (backwards compatibility) عرضه می شوند و این می تواند مشکل ساز باشد؛ زیرا شامل پشتیبانی از گزینه های منسوخ و خطرناک می شود. توصیه می شود پروتکل ها و پورت های ناامن مانند FTP یا SMBv1 در سراسر اکوسیستم غیرفعال شوند تا از سو استفاده های بعدی جلوگیری شود. از کنسول مدیریت شبکه می توان استفاده کرد تا پروتکل های قدیمی که دیگر نمی خواهید شبکه شما آن ها را مجاز بداند، غیرفعال شوند.
بازرسی شبکه
ممیزی های منظم را در کل شبکه خود انجام دهید تا در طول زمان به طور مداوم آسیب پذیری ها و نقاط ضعف را کشف کنید. ممیزیها باید هم سختافزار و هم نرمافزار را پوشش دهند تا اینکه سوئیچها، روترها، سیستمهای عامل، کامپیتورها و سرورهای شما همگی از نظر امنیت و عملکرد مورد آزمایش و بررسی قرار گیرند.
ایمن سازی شبکه به عنوان یک فرایند مداوم
شبکهها نقش پلی را دارند که بین کاربران و کامپیتورهایشان در یک طرف و داراییهایی که نیاز به دسترسی دارند در طرف دیگر قرار می گیرند. امنیت شبکه از پل محافظت می کند، اما برای اطمینان از ایمنی، هر انتهای پل نیز باید توسط امنیت کاربران، اپلیکیشن ها، داده ها و دارایی ها محافظت شود. هر جز از یک استراتژی امنیتی، سازمان را به عنوان یک کل در برابر شکست هر جز خاص تقویت و محافظت می کند.
تیمهای امنیتی آی تی نه تنها باید از نیازهای فعلی و آتی خود آگاهی داشته باشند، بلکه باید این نیازها را به طور واضح با ذینفعان غیرفنی برای به دست آوردن بودجه و سایر پشتیبانیها در میان بگذارند.
سخن پایانی
امروزه حوادث امنیت سایبری به طور فزاینده ای در تمامی صنایع در حال وقوع هستند. همه روزه صدها بدافزار، حملات و آسیب پذیری های جدید در معرض دید قرار می گیرند. در مطلب امروز سعی بر این شد که رویکردهای مختلف مرتبط با امنیت، چارچوبها، ابزارها و تکنیکها مورد بحث قرار گیرند تا مسیر اولویتبندی را برای مدیران و مسئولین تکنولوژی اطلاعات هموارتر کند. از جمله راهکارهای مطرح شده فایروال ها هستند که در مقالات متعددی در سایت ما بررسی شده اند.
سوالات متداول
سه اقدام اساسی امنیت شبکه چیست؟
پیشگیری، تشخیص، پاسخ و بازیابی.
4 مولفه امنیت شبکه چیست؟
فایروال، سیستم جلوگیری از نفوذ (IPS)، کنترل دسترسی به شبکه (NAC) و مدیریت رویداد و اطلاعات امنیتی (SIEM) چهار جز ضروری امنیت شبکه هستند.
امنیت شبکه چگونه به دست می آید؟
اقدامات کلیدی امنیت شبکه شامل احراز هویت کاربر، پلتفرم های تحویل اپلیکیشن، حفاظت DDoS، امنیت لایه انتقال، فایروال ها و کنترل دسترسی هستند. انواع مختلفی از تهدیدات مانند ویروس ها، تروجان ها، فیشینگ، حملات DoS و جعل آی پی را می توان با امنیت شبکه کاهش داد.
چگونه از امنیت شبکه خود مطمئن شویم؟
از فایروال های متعدد باید استفاده کرد. فایروال ها برای همه ی برنامه های امنیت اینترنتی بسیار مهم هستند و به عنوان یک مانع بین شبکه محافظت شده شما و کاربران و شبکه های غیرمجاز عمل می کنند. استفاده از فایروال در کنار سایر اقدامات امنیتی مانند نرم افزار آنتی ویروس و محافظت از سرقت هویت باید در نظر گرفته شود.
فایروال های پروکسی، از انواع فایروال های موجود در بازار هستند که قابلیت های ویژه ای جهت تامین امنیت شبکه ها دارند؛ فایروال پروکسی امکان فیلترینگ همه ی ترافیک های شبکه و آنالیز بسیار دقیق آن ها را دارد که همین مورد، این دستگاه را به یک انتخاب ایده آل برای محافظت از داده ها و سرورهای باارزش و حساس تبدیل کرده است.
فایروال پروکسی چیست؟
فایروال پروکسی که به آن فایروال اپلیکیشن نیز می گویند، یک سیستم امنیتی است که با تکنولوژی فیلترینگ درخواست ها و پیام ها، امنیت شبکه را برقرار می سازد؛ این فیلترینگ، در لایه اپلیکیشن و لایه هفتم مدل OSI اتفاق می افتد که به عنوان یک واسط بین کلاینت و سرور عمل می کند.
همچنین فایروال پروکسی، اطلاعات وارد و خارج شده از شبکه را مورد بررسی قرار می دهد که با این کار، امنیت شبکه تامین می شود؛ این سرور، درخواست های ارسالی از کاربران را فیلتر، ثبت و کنترل می کند و بدین ترتیب، شبکه را از تهدیداتی مانند مهاجمان و ویروس ها دور نگه می دارند. فایروال پروکسی، مانع ارتباط مستقیم با اینترنت یا شبکه خارجی می شود؛ چرا که آدرس آی پی منحصر به فرد خود را دارد که می توان از آن برای مخفی کردن اطلاعات کاربری و یا اتصال به سرویس های بلاک شده استفاده کرد.
فایروال پروکسی چگونه کار می کند؟
فایروال پروکسی سیستمی است که به عنوان یک واسطه بین شبکه داخلی و اینترنت قرار می گیرد و اگر کامپیوترها و سیستم های داخل شبکه قصد برقراری ارتباط با اینترنت داشته باشند، ترافیک ابتدا از فایروال پروکسی رد شده و سپس با اینترنت ارتباط برقرار می کند؛ پس از آن، پروکسی داده ها را از داخل شبکه به اینترنت ارسال کرده و داده های دریافتی از اینترنت را به شبکه ارسال می کند؛ به این ترتیب، فایروال پروکسی از شبکه در برابر تهدیدات سایبری و نفوذ مهاجمان محافظت می کند.
مقایسه فایروال قدیمی و فایروال پروکسی
فایروال های قدیمی، فقط قادر هستند که وضعیت ترافیک ورودی و خروجی را بررسی کنند ولی فایروال پروکسی، با اقداماتی همچون محدود کردن انتقال و دریافت پَکِت ها بین سیستم ها، امنیت بیشتری فراهم می کند.
فایروال پروکسی قادر است که یک نوع اتصال پروکسی با شبکه مقصد برقرار کند و سپس از طریق آن، پَکِت ها را رد و بدل کند که این امکان در فایروال های قدیمی وجود ندارد.
فایروال پروکسی عمدتا در لایه اپلیکیشن عمل می کند در حالی که فایروال قدیمی در لایه انتقال و شبکه فعالیت می کند.
فایروال های پروکسی نسبت به فایروال های قدیمی گران تر هستند و اغلب، فقط جهت حفاظت از دیتاسنتر و سرورهای باارزش مورد استفاده قرار می گیرند.
مقایسه فایروال معمولی و فایروال پروکسی
فایروال پروکسی، مانند یک دروازه بین کاربران داخلی شبکه و اینترنت قرار می گیرد که با نظارت و بلاک کردن ترافیک های مشکوک از اینترنت، امنیت بسیار بالایی را برای شبکه فراهم میکند؛ در مقابل، فایروال قدیمی یا معمولی، مانند یک دروازه بین دو شبکه قرار می گیرد و ترافیک های ناخواسته را بلاک کرده و از شبکه های داخلی در برابر دسترسی و حملات غیر مجاز سایبری محافظت می کند.
فیلتر کردن در سطح اپلیکیشن
همانطور که گفته شد، فایروال های پروکسی، عمل فیلترینگ را در سطح اپلیکیشن اعمال می کنند و نسبت به فایروال های معمولی که دارای تکنولوژی فیلترینگ پَکِت هستند، سطح بیشتری از محافظت را ارائه می دهند؛ همچنین فایروال پروکسی، آدرس آی پی منحصر به فرد خود را دارد که در ارتباط با شبکه خارجی، هرگز بسته ها را به صورت مستقیم ارسال و دریافت نمی کند.
فایروال های پروکسی از شبکه در برابر تهدیدات سایبری محافظت می کنند و معمولا به عنوان اولین لایه دفاعی وب یا زیرساخت ایمن اپلیکیشن هستند و تضمین می کنند که سرویس ها و اپلیکیشن های وب، به صورت ایمن و بدون ایجاد اختلال در عملکرد شبکه عمل کنند.
نحوه استفاده از فایروال پروکسی
فایروال های پروکسی حفاظت بسیار قدرتمندی را در مقابل دسترسی های غیرمجاز برای سیستم های مهم و حیاتی ارائه می دهند که می توان آن ها را به سادگی در یک دستگاه سخت افزاری از جمله فایروال یا روتر مستقر کرد.
کاربرد فایروال پروکسی
فایروال پروکسی برای اهداف مختلفی به کار گرفته می شود ولی با این حال، اصلی ترین هدف استفاده از آن، برقراری امنیت شبکه است؛ در ادامه به برخی دیگر از کاربردهای فایروال پروکسی نیز اشاره می کنیم.
اطمینان حاصل کردن از دسترسی کاربران مجاز به منابع یک شبکه کامپیوتری و جلوگیری از دسترسی های غیرمجاز
فیلترینگ پیام ها و پَکِت های ناخواسته و مخرب در یک شبکه اینترنتی
محافظت در برابر نفوذ های غیرمجاز و جاسوسی از شبکه
همچنین جالب است بدانید که از فایروال های پروکسی جهت محدود سازی دسترسی کاربران به سایت های حساس نیز استفاده می شود؛ برای مثال، می توان با استفاده از یک فایروال پروکسی، از دسترسی کاربران به فیسبوک یا توییتر در تایم کاری جلوگیری کرد.
مزایای فایروال پروکسی
استفاده از فایروال های پروکسی مزیت های بسیار زیادی برای شبکه ها و مخصوصا شبکه های سازمانی دارد که در این بخش، به برخی از آن ها خواهیم پرداخت.
امنیت
فایروال پروکسی از ایمن ترین فایروال های موجود در بازار محسوب می شود چرا که قابلیت های ایمن سازی بسیاری داشته و از ارتباط مستقیم سیستم ها با سایر شبکه ها جلوگیری می کند؛ چرا که فایروال پروکسی به دلیل داشتن آدرس آی پی منحصر به فرد خود، مانع از دریافت مستقیم پَکِت ها از اینترنت (شبکه فرستنده) می شود.
ورود به سیستم
فایروال های پروکسی علاوه بر بررسی آدرس شبکه و شماره پورت، کل پَکِت های شبکه را نیز آنالیز می کنند؛ این قابلیت، امکان گزارش گیری وسیعی را برای مدیران فراهم می کند که منبعی ارزشمند برای مواقع مواجهه با حوادث امنیتی است.
ارزیابی تهدید
فایروال پروکسی، یک راهکار آسان برای برنامه نویسان به شمار می آید که به وسیله آن می توانند سطوح تهدید پروتکل های اپلیکیشن را به راحتی ارزیابی کرده و به تشخیص خطا و بررسی اعتبار بپردازند.
کنترل
یکی از مزیت های مهم فایروال پروکسی این است که قادر است نسبت به فایروال های دیگر، کنترل بیشتری را برای سازمان ها ارائه دهد چرا که به گونه ای تنظیم می شود که سطوح امنیتی بالایی را برای کاربران و شبکه ها فراهم می کند.
معایب فایروال پروکسی
با وجود مزایای زیادی که فایروال پروکسی برای شبکه ها دارد، باید بدانید که معایبی نیز در این فایروال ها مشاهده می شود که لازم به ذکر هستند.
استفاده دشوار
یکی از اصلی ترین مشکلات فایروال پروکسی این است که استفاده از آن ها تا میزان قابل توجهی دشوار است و بیشتر کاربران هنگامی که می بینند نمی توانند اپلیکیشن های مورد استفاده شان را به اینترنت متصل کنند، این سرویس را به کلی غیرفعال می کنند.
عملکرد کند
کارکرد فایروال های پروکسی ممکن است عملکرد شبکه و ارتباطات اینترنتی را کند کرده و به دلیل اینکه به عنوان یک میانجی بین اینترنت و سیستم عمل می کند؛ برای هر پَکِت خروجی و ورودی، یک سِشِن (Session) جداگانه ایجاد می کند.
جمع بندی
در پایان، باید بدانید که انتخاب فایروال مناسب برای هر سازمانی، بستگی به اهداف و نیازهای آن سازمان دارد و باید در هنگام تصمیم گیری و انتخاب فایروال، تمامی جنبه های سازمانی در نظر گرفته شود؛ برای مثال فایروال پروکسی می تواند انتخاب بسیار مناسبی برای کسب و کارهایی باشد که نیاز به تامین امنیت بالایی دارند و منابع شبکه آن ها دارای اطلاعات حساس است.
شما می توانید جهت دریافت مشاوره رایگان در رابطه با خرید فایروال و انتخاب مناسب ترین تجهیزات برای سازمان خود، با کارشناسان شرکت داریا تماس بگیرید.
سوالات متداول
فایروال پروکسی چیست؟
فایروال پروکسی یک سیستم امنیتی است که با فیلتر کردن پیام ها در لایه اپلیکیشن، از منابع شبکه محافظت می کند؛ همچنین فایروال پروکسی، فایروال اپلیکیشن (Application Firewall) و فایروال گِیت وِی (Gateway Firewall) نیز نامیده می شود که یک سرور پروکسی است، ولی باید توجه داشته باشید که همه سرورهای پروکسی، فایروال پروکسی نیستند.
فیلتر پروکسی چیست؟
فیلتر پروکسی از سرور یا کامپیوتری استفاده می کند که به عنوان یک دروازه (Gateway) بین سیستم کاربر و اینترنت عمل می کند و تمام ترافیک ردوبدل شده بین کامپیوتر کاربر و اینترنت را از طریق سرور فیلتر کرده و بر اساس قوانین از پیش تعریف شده، مجاز یا بلاک تعریف می کند.
چگونه فایروال پروکسی را غیر فعال کنیم؟
در ویندوز:
برای باز کردن منوی تنظیمات، کلید Windows + I را فشار دهید.
روی “Network & Internet” کلیک کنید.
“Proxy” را از نوار کناری سمت چپ انتخاب کنید.
در بخش «Manual proxy setup»، کلید جابجایی «Use a proxy server» را خاموش کنید.
تحول از پردازندههای 32 بیتی به 64 بیتی، یکی از مهمترین تحولات فناوری در دو دهه گذشته بوده است. این تغییر نهتنها در نحوه پردازش دادهها تأثیر گذاشته، بلکه دنیای رایانهها و دستگاههای دیجیتال را به کلی دگرگون کرده است. با افزایش نیاز به قدرت پردازش بیشتر و مدیریت دادههای پیچیده، پردازندههای 64 بیتی به تدریج جایگزین مدلهای قبلی شدند. اما آیا این روند متوقف خواهد شد؟ آیا روزی فرا میرسد که ما به پردازندههای 128 بیتی نیاز داشته باشیم؟
تعریف پردازنده
پردازنده (CPU) جزء اصلی یک کامپیوتر است که وظیفه انجام محاسبات و پردازش اطلاعات را بر عهده دارد. پردازنده بهعنوان “مغز” کامپیوتر عمل میکند و میتواند دستورات برنامهها را اجرا کند. این دستگاه وظیفه انجام عملیات منطقی، ریاضی و کنترلی را دارد و دادهها را از حافظه دریافت کرده، آنها را پردازش کرده و نتایج را به حافظه یا دستگاههای خروجی ارسال میکند.
پردازندهها معمولاً شامل هستههای متعدد هستند که بهصورت همزمان قادر به پردازش چندین دستورالعمل هستند. همچنین، آنها دارای کش (Cache) برای ذخیرهسازی موقت دادهها و اطلاعات مورد نیاز برای افزایش سرعت پردازش هستند. پردازندهها به دو دسته اصلی تقسیم میشوند:
پردازندههای مرکزی (CPU): برای انجام محاسبات و پردازشهای عمومی طراحی شدهاند.
پردازندههای گرافیکی (GPU): برای پردازش دادههای گرافیکی و محاسبات موازی بهینهسازی شدهاند.
پردازنده های 32 بیتی در مقابل 64 بیتی
پردازندههای 32 بیتی قادر به پردازش 32 بیت اطلاعات بهطور همزمان هستند، در حالی که پردازندههای 64 بیتی میتوانند 64 بیت را همزمان پردازش کنند. این افزایش ظرفیت باعث میشود که پردازندههای 64 بیتی بتوانند اطلاعات بیشتری را بهطور همزمان مدیریت کنند و به این ترتیب عملکرد و قابلیتهای بهتری را ارائه دهند.
اکثر کامپیوترها و دستگاههای موبایل مدرن از پردازندههای 64 بیتی استفاده میکنند، اما برخی از دستگاههای قدیمی هنوز با پردازندههای 32 بیتی کار میکنند. به همین دلیل هنوز سیستم عاملهای 32 بیتی وجود دارند. قابل ذکر است که ویندوز 11 نسخه 32 بیتی ندارد و ویندوز 10 آخرین نسخهای است که از این پردازندههای قدیمی پشتیبانی میکند. همچنین، اپل بهطور کامل پشتیبانی از اپلیکیشنهای 32 بیتی را کنار گذاشته است و بهنظر میرسد که هر دو پلتفرم اصلی کامپیوتر برای همیشه با پردازنده 32 بیتی خداحافظی کردهاند.
اندازه بیت و رم
یک CPU 32 بیتی برای مدیریت دادهها در واحدهای 32 بیتی طراحی شده است، که به آن امکان میدهد به 4,294,967,296 (یا 32^2) مکان حافظه جداگانه دسترسی داشته باشد که هر یک آدرس منحصر به فرد دارند. با این حال، حافظه واقعی قابل استفاده در سیستمهای 32 بیتی اغلب کمتر از 4 گیگابایت است، زیرا فضای آدرس حافظه برای سایر دستگاههای سختافزاری مانند پردازندههای گرافیکی محفوظ است. به عنوان مثال، اگر پردازنده گرافیکی شما دارای 512 مگابایت VRAM باشد، تنها میتوانید 3.5 گیگابایت از RAM سیستم را آدرسدهی کنید.
در عوض، CPUهای 64 بیتی میتوانند حافظه بسیار بیشتری نسبت به همتایان 32 بیتی خود آدرسدهی کنند. یک CPU 64 بیتی برای مدیریت دادهها در واحدهای 64 بیتی طراحی شده است، که به آن اجازه میدهد به 18,446,744,073,709,551,616 (یا 64^2) مکان حافظه جداگانه دسترسی داشته باشد. از نظر تئوری، یک CPU 64 بیتی میتواند تا 16 اگزابایت RAM را آدرسدهی کند.
در عمل، مقدار RAM که یک CPU 64 بیتی میتواند آدرسدهی کند، به سیستمعامل و محدودیتهای فیزیکی سختافزار کامپیوتر بستگی دارد. با این حال، کامپیوترها و سرورهای مدرن با پردازندههای 64 بیتی میتوانند مقادیر قابل توجهی RAM نسبت به سیستمهای 32 بیتی را در خود جای دهند و بسیاری از سیستمها از صدها گیگابایت یا حتی ترابایت RAM پشتیبانی میکنند.
چرا CPU ها به سمت 64 بیت رفتند؟
برای پاسخگویی به تقاضاهای رو به رشد برای قدرت پردازش بیشتر و آدرسپذیری حافظه، معماری پردازندهها از 32 بیتی به 64 بیتی تغییر یافت. کامپیوترهای شخصی در اوایل دهه 2000 شروع به استفاده از پردازنده های 64 بیتی کردند، اما این پردازنده ها قبلاً در دهه 1990 برای سرورها و ایستگاه های کاری در دسترس بودند.
پردازنده های 64 بیتی می توانند حجم زیادی از داده ها را پردازش کنند و به حافظه بسیار بیشتری دسترسی داشته باشند. آنها عملکرد و کارایی بالاتری را در مقایسه با پردازنده های 32 بیتی ارائه می دهند. به همین دلیل است که امروزه اکثر کامپیوترها و دستگاه های موبایل از پردازنده های 64 بیتی استفاده می کنند. افزایش تعداد هستههای CPU بهطور خاص منجر به نیاز اجتنابناپذیر به ظرفیت RAM بیشتر شد.
مزایای اندازه های بیت بزرگتر
اندازه بیت بزرگتر دامنه بیشتری از مقادیر عددی را امکانپذیر میسازد که میتواند برای کارهایی که به دقت بالایی نیاز دارند، مانند محاسبات علمی و مالی، مفید باشد. همچنین میتوانید امنیت بهبود یافتهای را برای کارهایی مانند رمزگذاری پیادهسازی کنید، زیرا با افزایش اندازه بیت، شکستن کدها چالشبرانگیزتر میشود.
بیتهای بیشتر، پردازنده را قادر میسازد تا عملیات پیچیدهتر و مقادیر بیشتری از دادهها را بهطور همزمان مدیریت کند و عملکرد و کارایی کلی را بهبود بخشد. همچنین، اندازه بیت بزرگتر میتواند سازگاری کامپیوتر را با مجموعه دادههای بزرگ و اپلیکیشنهای پیچیده بهبود بخشد. این مسئله در یادگیری ماشین و سایر بارهای کاری HPC (محاسبات با عملکرد بالا) اهمیت ویژهای دارد.
چرا ممکن است هرگز به کامپیوترهای 128بیتی نیاز نداشته باشیم؟
پیش بینی آینده عملا غیرممکن است، اما چند دلیل وجود دارد که چرا کامپیوترهای 128بیتی ممکن است هرگز مورد نیاز نباشند:
کاهش بازدهی: با افزایش اندازه بیت پردازنده، معمولا بهبود عملکرد و قابلیتها کمتر قابل توجه است. به عبارت دیگر، بهبود از 64 به 128بیت به هیچ وجه قابل مقایسه با تغییر از پردازنده های 8 بیتی به 16 بیتی نیست.
راه حل های جایگزین: ممکن است راهکارهای جایگزینی برای رفع نیاز به افزایش قدرت پردازش و آدرس دهی حافظه وجود داشته باشد، مانند استفاده از چندین پردازنده یا سخت افزار تخصصی به جای یک پردازنده واحد و بزرگ با اندازه بیت بزرگ.
محدودیت های فیزیکی: ممکن است به دلیل محدودیت های تکنولوژیکی یا مواد، ایجاد یک پردازنده 128بیتی مدرن پیچیده، غیرممکن باشد.
هزینه و منابع: توسعه و تولید پردازندههای 128 بیتی میتواند هزینه و منابع زیادی طلب کند و تولید انبوه به صرفه نباشد.
جمع بندی
درست است که مزایای تغییر از 64 بیتی به 128 بیتی ممکن است امروز ارزشش را نداشته باشد ولی امکان دارد اپلیکیشن ها یا تکنولوژی های جدیدی در آینده ظاهر شوند که می توانند توسعه پردازنده های 128 بیتی را به جلو ببرند.
پیشرفتها در هوش مصنوعی، محاسبات کوانتومی یا سایر فناوریهایی که هنوز کشف نشدهاند ممکن است نیاز به پردازندههای قدرتمندتر با اندازه بیتهای بزرگتر را ایجاد کند. آینده تکنولوژی همیشه نامشخص است و آنچه امروز غیر ضروری یا غیرمحتمل به نظر می رسد می تواند در سال های آینده ضروری شود.
امروزه فایروال ها به عنوان یکی از عناصر اصلی در امنیت شبکه شناخته می شوند و نقش مهمی در حفاظت از دادهها و زیرساختهای اطلاعاتی دارند. فایروال های فورتی نت، با قابلیت های پیشرفته خود علی الخصوص در محیط های سازمانی و شرکتی که نیاز به امنیت بالا دارند، مورد توجه قرار گرفته است. اما بلاک شدن آی پی این فایروال یکی از مشکلات جدی است که در ایران و کشورهایی که توسط آمریکا تحریم شده اند، رخ می دهد.
برای رفع این مشکل اساسی نیاز است که با پشتیبانی شرکت داریا تماس بگیرید تا در کوتاه ترین زمان ممکن در صدد رفع مشکل شما برآیند و یا می توانید در ادامه این مطلب با ما همراه باشید تا دلایل بلاک شدن آی پی را بررسی کنیم و راهکارهای جلوگیری از این مشکل را برایتان شرح دهیم.
دلایل بلاک شدن آی پی فایروال های فورتی نت
بلاک شدن آی پی فایروال فورتی نت می تواند به دلایل متعددی مرتبط باشد که هر یک از آنها تأثیرات خاصی بر روی عملکرد شبکه و امنیت اطلاعات دارد.
تحریم های بین المللی
یکی از مهم ترین دلایل بلاک شدن آی پی فایروال فورتی نت، تحریم های اقتصادی و سیاسی است که بر اساس قوانین بین المللی به ویژه در مورد محصولات و فناوری های آمریکایی وضع شده است. از این رو می توان گفت به دلیل این تحریمها، دسترسی به خدمات و محصولات فورتی نت در برخی کشورها محدود شده و به طور خودکار آی پیها بلاک میشوند. این موضوع به ویژه در محیط های دولتی و شرکتی میتواند مشکلات جدی به وجود آورد.
تنظیمات نادرست فایروال
بسیاری از مشکلات بلاک شدن آی پی ها ناشی از تنظیمات نادرست فایروالها است. اگر فایروال به طور صحیح پیکربندی نشده باشد یا قوانین دسترسی به روز نباشند، ممکن است ترافیک به اشتباه مسدود شود. برای مثال، قوانین مربوط به آدرس های آی پی یا پروتکل های خاص می توانند به طور ناخواسته ترافیک مجاز را بلاک کنند.
حملات سایبری و امنیتی
فایروالها معمولاً برای شناسایی و مقابله با حملات سایبری طراحی شدهاند. اگر یک آی پی مشکوک یا آسیب پذیر تشخیص داده شود، سیستم میتواند به طور خودکار آن را بلاک کند. رفتارهای مشکوک مانند تعداد زیاد درخواستهای هم زمان یا الگوهای ترافیکی غیرمعمول ممکن است باعث بلاک شدن آی پی شوند. این مسأله می تواند به ویژه در محیط های حساس با ترافیک بالا، مانند مراکز داده و شرکت های بزرگ، مشکل ساز باشد.
مشکلات شبکه
گاهی اوقات، بلاک شدن آی پی به مشکلات فنی و شبکه مربوط می شود. این مشکلات می توانند شامل نوسانات شبکه، بسته های گمشده، یا خطاهای سختافزاری باشند. در چنین شرایطی، سیستم تشخیص نفوذ (IDS) ممکن است به طور نادرست رفتار شبکه را شناسایی کند و آی پی را مسدود کند.
با توجه به این عوامل، برای جلوگیری از بلاک شدن آی پی فایروال فورتی نت، لازم است که تنظیمات فایروال به دقت بررسی و مدیریت شود و اقدامات امنیتی به طور مداوم به روز نگه داشته شوند.
راهکارهای جلوگیری از بلاک شدن آی پی فایروال فورتی نت در ایران
برای جلوگیری از بلاک شدن آی پی فایروال فورتی نت در ایران، یکی از راهکارهای مؤثر، تونل زدن (Tunneling) است. این روش به شما این امکان را میدهد که ترافیک خود را از طریق یک سرور واسط عبور دهید و بدین ترتیب آی پی واقعی خود را پنهان کنید.
روش های تونل زدن
استفاده از VPN
با استفاده از یک VPN، ترافیک شما به صورت رمزگذاری شده از یک سرور خارج از کشور عبور می کند که می تواند از بلاک شدن آی پی فایروال جلوگیری کند.
SSH Tunneling
با استفاده از پروتکل SSH میتوانید تونلهای امنی ایجاد کنید که به شما اجازه می دهد ترافیک خود را از طریق یک سرور دیگر هدایت کنید.
OpenVPN
این پروتکل می تواند به شما کمک کند تا تونلهای امن و با ثباتی برای ترافیک خود ایجاد کنید و از بلاک شدن جلوگیری کنید.
استفاده از SOCKS Proxy
این نوع پروکسی نیز میتواند به عنوان یک تونل عمل کند و ترافیک شما را از طریق سرورهای دیگر هدایت کند.
با این روشها می توانید از بلاک شدن آی پی فایروال فورتی نت در ایران جلوگیری کنید و امنیت شبکه خود را افزایش دهید. همچنین بهتر است بدانید برای جلوگیری از بلاک شدن آی پی فایروال های فورتی نت می توانید از راهکارهای دیگری استفاده کنید که از جمله این راهکارها می توان به موارد زیر اشاره کرد:
تنظیمات فایروال : اطمینان حاصل کنید که تنظیمات فایروال به درستی پیکربندی شدهاند. قوانین دسترسی و لیستهای مجاز را بررسی و به روزرسانی کنید. توجه داشته باشید این موارد باید توسط یک متخصص صورت بگیرد تا تمامی در رابطه با تنظیمات رعایت شده باشد.
نظارت بر ترافیک: از ابزارهای نظارتی استفاده کنید تا ترافیک ورودی و خروجی را زیر نظر داشته باشید و رفتارهای مشکوک را شناسایی کنید.
بهروزرسانی نرمافزار: همیشه فایروال و نرمافزارهای مرتبط را به روز نگه دارید تا از نقصهای امنیتی جلوگیری شود.
تنظیمات امنیتی پیشرفته : از قابلیتهای امنیتی پیشرفته مانند IDS/IPS و فیلترهای محتوا استفاده کنید تا ترافیک غیرمجاز شناسایی و مسدود شود.
مستندات و گزارشات: مستندات و گزارشهای مربوط به ترافیک و فعالیتهای مشکوک را بررسی کنید تا نقاط ضعف را شناسایی و برطرف کنید.
تست نفوذ : انجام تستهای نفوذ دوره ای به شما کمک می کند تا آسیب پذیری های موجود را شناسایی و اصلاح کنید.
با پیاده سازی این راهکارها، میتوانید به کاهش احتمال بلاک شدن آی پی فایروال فورتی نت در ایران کمک کنید. توجه داشته باشید نیاز است تمامی این راهکارها توسط افراد متخصص انجام شوند. برای اینکه از بلاک نشدن فایروال فورتی نت اطمینان حاصل کنید؛ بهتر است از مشاوره رایگان کارشناسان آذران ایمن داریا کمک بگیرید.
تاثیر لایسنس فایروال در بلاک شدن آی پی فایروال فورتی نت
تاثیر لایسنس فایروال در بلاک شدن آی پی فایروال فورتی نت موضوعی مهم و حیاتی در مدیریت امنیت شبکهها است. لایسنسها بهعنوان مجوزهای قانونی برای استفاده از نرم افزار و قابلیتهای مختلف فایروال عمل می کنند و میتوانند نقش مهمی در عملکرد و امنیت سیستم داشته باشند.
محدودیتهای قابلیتها
لایسنسهای مختلف فایروال فورتی نت ویژگیها و قابلیتهای متفاوتی را ارائه میدهند. اگر لایسنس شما محدود باشد، ممکن است برخی از ویژگیهای امنیتی پیشرفته، مانند سیستمهای تشخیص نفوذ (IDS) یا فیلترهای وب، در دسترس نباشند. این کمبود می تواند باعث شود که فایروال نتواند بهدرستی حملات سایبری را شناسایی کند و ممکن است منجر به بلاک شدن آی پی ها شود.
به روزرسانی ها و پشتیبانی
لایسنسهای معتبر معمولاً شامل به روزرسانیهای نرمافزاری و پشتیبانی فنی هستند. عدم به روزرسانی منظم نرم افزار می تواند به بروز آسیب پذیریها و نقاط ضعف امنیتی منجر شود. در نتیجه، ممکن است آی پی های معتبر بهخاطر رفتارهای مشکوک یا خطاهای سیستم به طور ناخواسته بلاک شوند.
شناسایی و مدیریت تهدیدات
فایروال های دارای لایسنسهای پیشرفته میتوانند تهدیدات را به طور موثرتری شناسایی و مدیریت کنند. این ویژگیها شامل قواعد امنیتی به روز، لیستهای سیاه و سفید، و تجزیه و تحلیل ترافیک می شود. در صورتی که لایسنس نادرست یا قدیمی باشد، این قابلیتها محدود می شوند و احتمال بلاک شدن آی پی افزایش پیدا می کند.
انطباق با قوانین و مقررات
برخی از لایسنسها ممکن است شامل الزامات خاصی برای انطباق با قوانین و مقررات امنیتی باشند. عدم رعایت این الزامات میتواند منجر به بلاک شدن آی پیها از سوی نهادهای نظارتی یا ارائه دهندگان خدمات اینترنتی شود.
جمع بندی
در نهایت، انتخاب و مدیریت صحیح لایسنس فایروال فورتی نت نه تنها بر عملکرد و امنیت شبکه تأثیرگذار است، بلکه میتواند به طور مستقیم بر احتمال بلاک شدن آی پیها نیز موثر باشد. به این ترتیب، سازمان ها باید به دقت به مدیریت لایسنس های خود بپردازند و در صورت اتمام انقضای آن هر چه سریع تر به تمدید آن بپردازند. دقت داشته باشید که هکرهای در کمین منتظر اتمام انقضای لایسنس فایروال شما هستند تا با حملات سایبری از جمله حمله فیشینگ به اطلاعات شما دسترسی پیدا کنند.