جعل آدرس IP یا IP Spoofing یکی از تهدیدات جدی در دنیای امنیت سایبری است که به مهاجمان اجازه میدهد هویت خود را پنهان کرده و حملات متعددی از جمله DDoS را انجام دهند. این تکنیک با تغییر آدرس منبع بستههای داده، گیرنده را فریب میدهد تا اطلاعاتی را از یک منبع غیرقابل اعتماد دریافت کند. در این مقاله، به بررسی مفاهیم اولیه جعل IP، نحوه عملکرد آن، و مهمترین روشهای مقابله با این حملات خواهیم پرداخت تا با این تهدیدات بهتر آشنا شویم و از راهکارهای موثر برای محافظت در برابر آنها استفاده کنیم.
جعل آی پی چیست؟
IP Spoofing شبیه به حمله مهاجمی است که بسته ای را برای شخصی با آدرس برگشت اشتباه در لیست ارسال می کند. اگر شخصی که بسته را دریافت میکند بخواهد فرستنده را از ارسال بستهها منع کند، مسدود کردن همه بستهها از آدرس جعلی فایده چندانی نخواهد داشت، زیرا آدرس به راحتی تغییر میکند. در همین راستا، اگر گیرنده بخواهد به آدرس برگشتی پاسخ دهد، بسته پاسخ او به جایی غیر از فرستنده واقعی می رود. توانایی جعل آدرس های بسته ها یک آسیب پذیری اصلی است که توسط بسیاری از حملات DDoS مورد سوء استفاده قرار می گیرد.
جعل IP ایجاد بسته های پروتکل اینترنت (IP) است که آدرس منبع تغییر یافته ای دارند تا هویت فرستنده را مخفی کنند، یا جعل هویت یک سیستم کامپیوتری دیگر یا هر دو را نشان دهند. این تکنیکی است که اغلب توسط مهاجمان سایبری برای فراخوانی حملات DDoS علیه یک دستگاه هدف یا زیرساخت اطراف استفاده می شود.
برای داشتن اطلاعات بیشتر در رابطه با آدرس IP کلیک کنید.
نحوه عملکرد جعل IP
داده های ارسال شده از طریق اینترنت ابتدا به بسته های متعدد تقسیم می شوند و آن بسته ها به طور مستقل ارسال می شوند و در پایان دوباره جمع می شوند. هر بسته دارای یک هدر IP (پروتکل اینترنت) است که حاوی اطلاعات مربوط به بسته، از جمله آدرس IP مبدا و آدرس IP مقصد است.
در جعل IP، یک هکر از ابزارهایی برای تغییر آدرس منبع در هدر بسته استفاده می کند تا سیستم کامپیوتری گیرنده را وادار کند که بسته را از یک منبع قابل اعتماد، مانند کامپیوتر دیگری در یک شبکه قانونی، بپذیرد. این در سطح شبکه رخ می دهد، بنابراین هیچ نشانه خارجی از دستکاری وجود ندارد. سیستمهایی که به روابط اعتماد بین کامپیوتر های شبکهای متکی هستند، از جعل IP برای دور زدن احراز هویت آدرس IP استفاده می کنند.
انواع جعل آی پی
سه شکل رایج از حملات جعل IP عبارتند از:
حملات DDOS
در یک حمله DDoS، هکرها از آدرسهای IP جعلی استفاده میکنند تا سرورهای رایانه را با بستههایی از داده تحت تأثیر قرار دهند. این به آنها اجازه میدهد تا سرعت وبسایت یا شبکهای با حجم زیادی از ترافیک اینترنتی را کاهش داده یا از کار بیاندازند در حالی که هویت خود را پنهان میکنند.
مخفی کردن دستگاه های بات نت
جعل IP می تواند برای دسترسی به رایانه ها با پوشاندن بات نت ها استفاده شود. بات نت شبکه ای از کامپیوترها است که هکرها از یک منبع واحد کنترل می کنند. هر کامپیوتر یک ربات اختصاصی را اجرا می کند که فعالیت های مخربی را از طرف مهاجم انجام می دهد. جعل IP به مهاجم این امکان را می دهد که بات نت را بپوشاند زیرا هر ربات در شبکه یک آدرس IP جعلی دارد که ردیابی عامل مخرب را به چالش می کشد. این می تواند مدت حمله را برای به حداکثر رساندن بازده طولانی کند.
حملات فرد میانی
یکی دیگر از روشهای مخرب جعل IP از حمله «man-in-the-middle» برای قطع ارتباط بین دو رایانه، تغییر بستهها و انتقال آنها بدون اطلاع فرستنده یا گیرنده اصلی استفاده می کند. اگر مهاجمان یک آدرس IP را جعل کنند و به حساب های ارتباطی شخصی دسترسی پیدا کنند، می توانند هر جنبه ای از آن ارتباط را ردیابی کنند. از آنجا، امکان سرقت اطلاعات، هدایت کاربران به وب سایت های جعلی و موارد دیگر وجود دارد. با گذشت زمان، هکرها اطلاعات محرمانهای را جمعآوری میکنند که میتوانند استفاده کنند یا بفروشند؛ به این معنی که حملات انسان در وسط میتواند سودآورتر از سایرین باشد.
مراحل مربوط به جعل آدرس IP
شناسایی هدف: اولین قدم شناسایی آدرس IP هدف و جمع آوری اطلاعات در مورد شبکه است.
بسته های Sniff: از ابزارهای sniffing بسته مانند Wireshark برای نظارت و ضبط بسته های داده در شبکه استفاده کنید. این به مهاجم کمک می کند تا الگوهای ارتباطی را درک کند و آسیب پذیری های احتمالی را شناسایی کند.
بستههای جعلی ساخته شده: مهاجم با استفاده از ابزارهایی مانند Scapy یا Hping، بستههایی را با آدرس IP منبع جعلی تولید میکند. مهاجم آدرس منبع را برای جعل هویت منبع قابل اعتماد تغییر می دهد
ارسال بسته های جعلی: سپس مهاجم بسته های جعلی را به هدف ارسال می کند. با یک آدرس منبع جعلی، هدف بر این باور است که بسته ها از یک منبع قانونی هستند.
پاسخ های رهگیری: اگر حمله شامل ارتباط دو طرفه باشد، مهاجم باید بتواند پاسخ های هدف را رهگیری کند. این اغلب به تکنیک های اضافی مانند جعل ARP نیاز دارد تا بسته های ورودی را به مهاجم هدایت کند.
بهره برداری از هدف: هنگامی که هدف بسته های جعلی را پذیرفت، مهاجم می تواند به روش های مختلف از هدف سوء استفاده کند. مهاجم می تواند ترافیک مخرب را تزریق کند، حمله انکار سرویس و یا انواع دیگر حملات را انجام دهد.
نحوه تشخیص جعل IP
تشخیص جعل IP برای کاربران دشوار است و همین امر آن را بسیار خطرناک می کند. به این دلیل است که حملات جعل IP در لایههای شبکه انجام میشود. این علائم خارجی اثری باقی نمی گذارند و اغلب، درخواست های اتصال جعلی می توانند از بیرون قانونی به نظر برسند.
نحوه محافظت در برابر جعل ای پی
در حالی که نمی توان از جعل IP جلوگیری کرد، می توان اقداماتی را برای جلوگیری از نفوذ بسته های جعلی به شبکه انجام داد. فیلتر ورودی نوعیفیلتر است که معمولاً روی یک دستگاه اِج شبکه پیاده سازی می شود تا بسته های IP ورودی را بررسی می کند و به هدرهای منبع آنها نگاه می کند. اگر سرصفحههای منبع روی آن بستهها با منشأ آنها مطابقت نداشته باشند یا حمله فیشینگ به نظر برسند، بستهها رد میشوند. برخی از شبکهها فیلتر خروجی را نیز پیادهسازی میکنند که بستههای IP خروجی از شبکه را بررسی میکند و اطمینان میدهد که آن بستهها دارای سرصفحههای منبع قانونی هستند تا از انجام یک حمله مخرب خروجی با استفاده از جعل IP جلوگیری شود.
حفاظت از کاربران در برابر جعل IP
کاربران نهایی نمی توانند از جعل IP جلوگیری کنند. با این حال، رعایت بهداشت سایبری به حداکثر رساندن ایمنی آنلاین شما کمک می کند. اقدامات احتیاطی معقول عبارتند از:
مطمئن شوید که شبکه خانگی شما ایمن است
این به معنای تغییر نام کاربری و رمز عبور پیشفرض در روتر خانگی و همه دستگاههای متصل و اطمینان از استفاده از رمزهای عبور قوی است. یک رمز عبور قوی از بدیهیات جلوگیری می کند و شامل حداقل 12 کاراکتر و ترکیبی از حروف بزرگ و کوچک، اعداد و نمادها است. میتوانید راهنمای کامل Kaspersky برای راهاندازی یک شبکه خانگی امن را اینجا بخوانید.
هنگام استفاده از Wi-Fi عمومی مراقب باشید
از انجام تراکنش هایی مانند خرید یا بانکداری در وای فای عمومی ناامن خودداری کنید. اگر نیاز به استفاده از هات اسپات های عمومی دارید، با استفاده از یک شبکه خصوصی مجازی یا VPN، ایمنی خود را به حداکثر برسانید. VPN اتصال اینترنت شما را رمزگذاری می کند تا از داده های خصوصی که ارسال و دریافت می کنید محافظت کند.
مطمئن شوید که وب سایت هایی که بازدید می کنید HTTPS هستند
برخی از وب سایت ها داده ها را رمزگذاری نمی کنند. اگر گواهینامه SSL به روز نداشته باشند، در برابر حملات آسیب پذیرتر خواهند بود. وبسایتهایی که URL آنها با HTTP به جای HTTPS شروع میشود، ایمن نیستند . این نوع سایت ها برای کاربرانی که اطلاعات حساس را با آن سایت به اشتراک میگذارند خطرناک است. مطمئن شوید که از وب سایت های HTTPS استفاده می کنید و نماد قفل را در نوار آدرس URL جستجو کنید.
در برابر حملات فیشینگ هوشیار باشید
مراقب ایمیلهای فیشینگ مهاجمان باشید که از شما میخواهند رمز عبور یا سایر اطلاعات کاربری ورود به سیستم یا دادههای کارت پرداخت خود را بهروزرسانی کنید. ایمیلهای فیشینگ به گونهای طراحی شدهاند که انگار از سازمانهای معتبر میآیند، اما در واقع توسط کلاهبرداران ارسال شدهاند. از کلیک بر روی پیوندها یا باز کردن پیوست ها در ایمیل های فیشینگ خودداری کنید.
از یک آنتی ویروس جامع استفاده کنید
بهترین راه برای ایمن ماندن آنلاین، استفاده از یک آنتی ویروس با کیفیت بالا برای محافظت از شما در برابر هکرها، ویروس ها، بدافزارها و آخرین تهدیدات آنلاین است. همچنین ضروری است که نرم افزار خود را به روز نگه دارید تا مطمئن شوید که دارای آخرین ویژگی های امنیتی است.
سخن پایانی
در این مقاله با نحوه برخورد و مقابله با جعل IP آشنا شده شده و مورد بررسی قرار دادیم. آگاهی و هوشیاری در رابطه با این نوع حملات بسیار مهم و الزامی می باشد. شرکت داریا می تواند در رابطه با این موضوع به شما کمک کند و شما می توانید برای خرید تجهیزات امنیت شبکه و دریافت مشاوره رایگان ۶۲۲۴ – ۰۴۱ با کارشناسان ما در ارتباط باشید.
ستون اصلی عملیات در چشم انداز کسب و کار دیجیتالی امروزی در زیرساخت شبکه آنها نهفته است. سرمایه گذاری در تجهیزات شبکه میتواند مزایای بلندمدت قابل توجهی از جمله بهبود بهره وری، افزایش امنیت و رشد و بالندگی آینده کسب و کار را به ارمغان بیاورد. هدف این راهنما این است که به شما کمک کند تا با تجهیزات شبکه آشنا شوید و راهکاری ارائه دهد تا به سهولت دستگاههایی که به بهترین شکل نیازهای کسب و کار شما را برآورده میکنند را انتخاب کنید.
ارزیابی نیازهای کسب و کار
قبل از ورود به دنیای تجهیزات شبکه، ارزیابی نیازها بسیار مهم است. از این رو میبایست تعداد کاربران، دستگاهها و ترافیک داده در شبکه شناسایی شوند؛ مقیاس پذیری بررسی و رشد آینده پیش بینی شود تا از نیاز به آپگرِیدهای (upgrade) مکرر جلوگیری شود. اپلیکیشنهای حیاتی که شبکه باید از آنها پشتیبانی کند و همچنین ماهیت انتقال دادهی مورد استفاده، تعیین شود.
انتخاب توپولوژی شبکه مناسب
نیازهای کسب و کارهای مختلف، توپولوژیهای شبکه متفاوتی را میطلبد. تعیین توپولوژی شبکه که مناسب کسب و کار خاصی باشد، بسیار مهم است. انواع توپولوژیهای شبکه از این قرار هستند:
LAN :(Local Area Network) مناسب سازمانهایی است که در یک مکان واحد مستقر هستند.
CAN :(Campus Area Network) برای سازمانهای بزرگتر با ساختمانها یا بخشهای متعدد به هم پیوسته ایدهآل میباشد.
WAN :(Wide-Area Network) اگر سازمان در چندین مکان یا کشور فعالیت کند، استفاده از یک شبکه WAN ضروری میشود.
توپولوژی انتخاب شده بر نوع و محل قرارگیری تجهیزات شبکه تأثیر می گذارد. به عنوان مثال، در یک توپولوژی ستاره (star)، دستگاهها به یک هاب مرکزی متصل میشوند که نیازمند یک سوئیچ مرکزی یا روتر قوی است. در مقابل، یک توپولوژی مش (mesh) نیازمند ارتباطات مستقیم بیشتری است که نیاز به پورتهای بیشتر روی سوئیچها را الزامی میکند.
ملاحظات بودجه
بودجه باید متعادل کندهی هزینه و عملکرد باشد. شاید در ابتدا کاهش هزینهها وسوسه انگیز باشد ولی باید خاطر نشان شود که تجهیزات ارزان، احتمالا در بلند مدت، منجر به تحمیل هزینههای بالای نگهداری، تعمیرات و آپگرید شوند. آنالیز هزینه و فایده اولیه جهت ایجاد تعادل بین سرمایهگذاری اولیه و مزایای بلند مدت ضروری است.
تجهیزات شبکه اَکتیو و پَسیو
تجهیزات شبکه شامل دو بخش اصلی اَکتیو و پَسیو میباشد و هر کدام کارایی خاصی را بر عهده دارند. ابتدا تجهیزات پَسیو را بررسی میکنیم و در ادامه تجهیزات اَکتیو شبکه بررسی خواهند شد.
تجهیزات پسیو شبکه
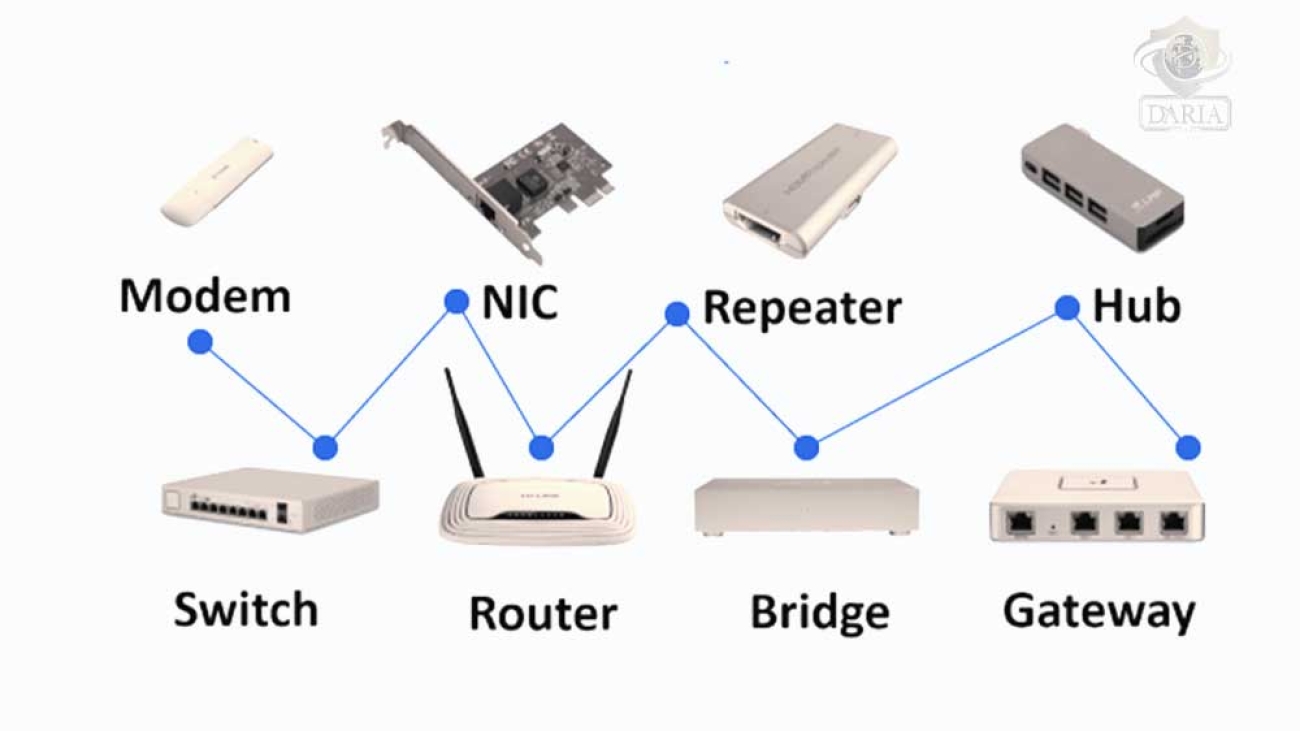
اجزای پَسیو (Passive) شبکه عناصری هستند که نیازی به منبع تغذیه ندارند و سیگنالها را تقویت یا بازسازی نمیکنند. آنها برای بلاکهای شبکه ضروری هستند و عملکردهای اساسی مانند اتصال دستگاهها، تقسیم سیگنالها یا هاستینگ تجهیزات اکتیو شبکه را انجام میدهند. این تجهیزات معمولاً با روترها، سوئیچها یا هابهای اَکتیو برای ایجاد یک شبکه کامل استفاده میشوند. چند نمونه از اجزای شبکه پَسیو عبارتند از: کابینتهای شبکه، پَچ (Patch) پنلها، داکتهای مسی و فیبری، کابلهای مسی و فیبر نوری، کانکتورها، DWDM و غیره.
تجهیزات اکتیو شبکه
تجهیزا اکتیو (Active) شبکه، دستگاههایی هستند که برای عملکرد به برق نیاز دارند و مسئول تقویت، پردازش و انتقال سیگنالهای داده در سراسر شبکه هستند. این تجهیزات، اطلاعات و مدیریت را برای شبکه فراهم میکنند و امکان کنترل و عملکرد بیشتر را میسر میسازند. این قطعات معمولاً همراه با اجزای پسیو مانند کابلها، کانکتورها و اسپلیترها برای ایجاد یک شبکه کامل استفاده میشوند. روترها، سوئیچها، اکسس پوینتهای بیسیم، مودمها و فایروالها چند نمونه از اجزای اکتیو شبکه هستند و برای ساخت یک شبکه مدرن و کارآمد حیاتی هستند. در ادامه 5 مورد از این تجهیزات را بررسی خواهیم کرد.
فایروال
فایروال یک دستگاه امنیتی شبکه است که یک شبکه داخلی قابل اعتماد را از یک شبکه خارجی که غیرقابل اعتماد تلقی میشود (مثلا اینترنت) جدا میکند و ترافیک ورودی و خروجی شبکه را بر اساس قوانین امنیتی از پیش تعیین شدهای تنظیم میکند. فایروالها در محافظت از شبکه در برابر دسترسیهای غیرمجاز، فعالیتهای مخرب و تهدیدات بالقوه بسیار مهم هستند و میتوانند به صورت سخت افزاری، نرم افزاری، نرم افزار به عنوان سرویس (SaaS) یا ابری وجود داشته باشند.
فایروالها پکِتهای شبکه را بررسی میکنند و پالیسیهای امنیتی را پیادهسازی میکنند و به طور مؤثری کاربران غیرمجاز یا دادههای مخرب را از نفوذ یا خروج از شبکه منع میکنند. شایان به ذکر است، فایروالها به عنوان دروازهبان عمل میکنند، تمامی پکتهای شبکه را بررسی میکنند و تصمیم میگیرند که بر اساس قوانین از پیش تعیین شده، به آنها اجازه عبور دهند و یا آن را بلاک کنند. با استفاد از فایروالها میتوان اطمینان حاصل کرد که تنها، ترافیکی که ایمن و قانونی تلقی میشود، مجاز به عبور از فایروال است.
علاوه بر این عملکردهای اصلی، فایروالهای نسل بعدی (NGFW) امروزی دارای طیف وسیعی از ویژگیها برای تقویت امنیت شبکه هستند که شامل بازرسی عمیق پکت، کنترل اپلیکیشن، تشخیص و جلوگیری از نفوذ، دفاع در برابر بدافزار، فیلتر URL و موارد دیگر میباشد.
WAF
فایروالهای اپلیکیشن وب (Web Application Firewall) یا به اختصار WAF یک دفاع امنیتی حیاتی برای وب سایتها، اپلیکیشنهای موبایل و APIها هستند. WAFها، پکتهای دادهای که به سمت و یا از طرف اپلیکیشنهای وب روانه هستند را نظارت، فیلتر و بلاک میکنند و از آنها در برابر تهدیدات، محافظت میکنند. WAFها برای شناسایی و محافظت در برابر نقصهای امنیتی خطرناکی که در ترافیک وب رایج هستند، طراحی شدهاند و این امر آنها را برای مشاغل آنلاین مانند خرده فروشیها، بانکها، مراقبتهای بهداشتی و رسانههای اجتماعی که نیازمند محافظت از دادههای حساس در برابر دسترسی غیرمجاز هستند، ضروری میکند. WAFها را میتوان به عنوان راهکارهای مبتنی بر شبکه، مبتنی بر هاست یا مبتنی بر ابر مستقر کرد تا امکان مشاهده دادههای اپلیکیشن را در لایه اپلیکیشن HTTP فراهم کنند.
از آنجایی که اپلیکیشنهای وب و موبایل و APIها مستعد خطرات امنیتی هستند که میتواند عملیات را مختل کند یا منابع را تخلیه کند، در نتیجه WAFها برای مقابله با سواستفادههای رایج وب مانند رباتهای مخرب طراحی شدهاند و در برابر تهدیداتی که دسترسی، امنیت یا منابع (سواستفادههای روز صفر، باتها و بدافزارها) را به خطر می اندازند، محافظت میکنند.
اصلی ساختار هر شبکه هستند و چندین دستگاه مانند کامپیوترها، اکسسپوینتهای بیسیم، پرینترها و سرورهایی که در شبکهی داخل یک ساختمان یا محوطه هستند را به هم متصل میکنند. یک سوئیچ دستگاههای متصل را قادر میسازد اطلاعات را به اشتراک بگذارند و با یکدیگر تعامل کنند. جالب است بدانید سوئیچها بر دو نوع سوئیچهای مدیریت نشده و سوئیچهای مدیریت شده تقسیم بندی شدهاند که در ادامه به بررسی این دو میپردازیم.
سوئیچهای مدیریت نشده
طراحی یک سوئیچ شبکه مدیریت نشده (Unmanaged) به گونهای است که شما را قادر میسازد تا به سادگی و بدون نیاز به هیچ تنظیماتی، آنها را وصل کنید. سوئیچهای مدیریت نشده معمولاً برای ارتباطات اولیه مناسب هستند و اغلب در شبکههای خانگی یا هر جایی که به چند پورت دیگر نیاز است (مانند میز کار، آزمایشگاه یا اتاق کنفرانس) مورد استفاده هستند.
سوئیچهای مدیریت شده
سوئیچهای مدیریت شده (Managed) امنیت بیشتر، ویژگیها و انعطافپذیری بیشتری را به شما ارائه میدهند؛ چرا که میتوانید آنها را به گونهای تنظیم کنید که شبکه خود را به صورت سفارشی کانفیگ کنید. به این صورت با کنترل بیشتر، میتوانید از شبکه خود بهتر محافظت کنید و کیفیت خدمات را برای کسانی که به شبکه دسترسی دارند را بهبود بخشید.
روتر
روتر (Router) دستگاهی است که دو یا چند شبکه را به هم متصل میکند و دو کارکرد اصلی دارد: مدیریت ترافیک بین شبکهها با ارسال پکتهای داده به آدرس های آیپی مورد نظر و اجازه دادن به چندین دستگاه برای استفاده از یک ارتباط اینترنتی.
توجه داشته باشید که انواع مختلفی از روترها وجود دارد، اما بیشتر روترها دادهها را بین LAN و WAN انتقال میدهند. LAN مجموعه ای از دستگاههای متصل هستند که در یک منطقه جغرافیایی خاص قرار دارند.
نکته: یک شبکه LAN معمولاً به یک روتر نیاز دارد.
در مقابل، WAN یک شبکه بزرگ است که در یک منطقه جغرافیایی وسیع گسترده شده است؛ مثلا سازمانها و شرکتهای بزرگی که در چندین مکان در سراسر کشور فعالیت میکنند، به شبکههای LAN جداگانهای برای هر مکان نیاز دارند؛ این LANها به شبکههای LAN دیگر متصل میشوند تا یک WAN را تشکیل دهند. از آنجا که یک WAN در یک منطقهی بزرگ توزیع شده است، اغلب به چندین روتر و سوئیچ نیاز دارد.
از جمله انواع مختلف روترها میتوان به موارد زیر اشاره کرد:
روتر بیسیم
روتر بیسیم (Wireless) از کابل اترنت برای اتصال به مودم استفاده میکند و داده را با تبدیل پکتها از کد باینری به سیگنالهای رادیویی، توزیع میکند.
روتر سیمی
روتر سیمی (Wired) مانند روتر بیسیم، از کابل اترنت برای اتصال به مودم استفاده میکند و سپس با استفاده از کابلهای جداگانه به یک یا چند دستگاه در شبکه متصل میشوند.
روتر اصلی
یک روتر اصلی (Core) توسط شرکتها و مشاغل بزرگ استفاده میشود که حجم بالایی از پکتهای داده را در شبکه خود منتقل میکنند.
روتر لبه
در حالی که یک روتر Core به طور انحصاری ترافیک داده در یک شبکه با مقیاس بزرگ را مدیریت میکند، یک روتر لبه (Edge) هم با روترهای Core و هم با شبکههای خارجی ارتباط برقرار میکند. روترهای لبه در لبهی شبکهها قرار میگیرند.
روتر مجازی
روتر مجازی (Virtual) یک اپلیکیشن نرم افزاری است که همان عملکرد روتر سخت افزاری استاندارد را انجام میدهد.
اکسس پوینت
اکسسپوینت (Access Point) یا به اختصار AP، یک دستگاه شبکه است که شبکههای سیمی و بیسیم را به هم وصل میکند. APهای خانگی اغلب روترهای بیسیم نامیده میشوند، چرا که معمولاً به عنوان روتر اینترنت و فایروال نیز عمل میکنند. APهای تجاری و صنعتی، کمتر به عنوان روتر شبکه مورد استفاده هستند و به ندرت کار فایروال را انجام میدهند.
اکثر APها شبکههای بیسیم را با استفاده از استاندارد Wi-Fi متصل میکنند ولی APهای تجاری و صنعتی مدرن، به شکل گستردهای از استانداردهای بیسیم بلوتوث و Thread پشتیبانی میکنند؛ این امر به APهای تجاری و صنعتی اجازه میدهد تا از دستگاههای انسان محور و اینترنت اشیا (IoT) پشتیبانی کنند.
هدف یک اکسسپوینت فراهم کردن دسترسی به شبکه برای دستگاههای بیسیم است. APهای مدرن، نه تنها مشکل نحوه اتصال دستگاههای بی سیم به یک شبکه سیمی را حل میکنند، بلکه به طور ایمن دستگاههای بیسیم را به یک شبکه سیمی نیز متصل میکنند.
خرید تجهیزات شبکه
اگر که قصد خرید تجهیزات امنیت شبکه را دارید، شرکت داریا با داشتن چندین سال سابقه درخشان در این حوزه میتواند به شما کمک کند. برای دریافت مشاوره رایگان و خرید تجهیزات شبکه می توانید با شماره 0416224 تماس حاصل کنید.
سخن پایانی
برای ایجاد یک شبکه، تجهیزات فراوانی مورد نیاز است که بسته به مقیاس کسب و کار، میتوانند متنوع باشند. از مهمترین این تجهیزات میتوان فایروالها (دستگاه امنیتی شبکه، که شبکه داخلی قابل اعتماد را از شبکه خارجی غیرقابل اعتماد جدا میکند)، WAFها (فایروالهای اپلیکیشن وب، که یک دفاع امنیتی حیاتی برای وب سایتها، اپلیکیشنهای موبایل و APIها ایجاد میکنند)، اکسسپوینتها (دستگاهی در شبکه که شبکههای سیمی و بیسیم را به هم وصل میکند)، سوئیچها (چندین دستگاه مانند کامپیوترها، اَکسسپوینتهای بیسیم، پرینترها و سرورهای داخل یک شبکه را به هم متصل میکنند) و روترها (دستگاهی که دو یا چند شبکه را به هم متصل میکند) را نام برد.
سوالات متداول
تفاوت بین WAF و NGFW چیست؟
هم NGFW و هم WAF، عملکردهای شبکه در نظر گرفته می شوند، اما با ترافیک نقاط مختلف تعامل دارند. NGFWها را به عنوان ورودی یک هتل و WAF را به عنوان کلید اتاق هتل در نظر بگیرید. فایروالهای شبکه ترافیک روی شبکه و WAFها، اپلیکیشن را پوشش میدهند.
تفاوت بین روتر و سوئیچ چیست؟
سوئیچها چندین نقطه پایانی را به هم متصل میکنند تا منابع را در یک شبکه محدود به اشتراک بگذارند؛ در مقابل، روترها نقش گستردهتری در هدایت ترافیک بین اینترنت عمومی یا خصوصی و مقاصد محلی دارند.
کدام بهتر است، اکسس پوینت یا روتر؟
روترهای بیسیم برای خانههای مسکونی یا دفاتر کوچک و سازمانهایی با نیازهای دسترسی خاص مناسبتر هستند ولی برای مطابقت با رشد نیازهای شبکه، همگام با گسترش سازمان، مقیاس پذیر نیستند؛ از سوی دیگر، اَکسِسپوینتهای بیسیم معمولاً در سازمانهای متوسط تا بزرگ استفاده میشوند.
با بهم پیوستن کامپیوترها مفهوم شبکه به وجود آمد که هر روز بر وسعت آن افزوده میشد و از آنجاییکه شرکت ها و سازمان ها دارایی ها و اطلاعات دیجیتال خود را در آن نگهداری میکردند، پس محافظت از آنها بسیار مهم و حیاتی بود؛ بدین ترتیب بود که فایروال ها ظهور کردند تا کار ایمن سازی شبکه ها را بر عهده گیرند؛ به این ترتیب می توان با صراحت کامل گفت بدون فایروال ها همه شبکه های اینترنتی در معرض خطر و شکست خواهند بود.
فایروال چیست؟
همانطور که از نام فایروال ( دیوار آتش) برمی آید حائل و دیواری است بین ارتباط مستقیم بین داخل شبکه با خارج آن. اولین فایروال ها در دهه 80 میلادی توسط شرکت تکنولوژی سیسکو ارائه شدند؛ عملکرد آنها در لایه شبکه بود؛ به این ترتیب که پکِت داده قبل از ورود به داخل شبکه بر طبق یک سری پالیسی های از قبل تعیین شده بازرسی می شد و در صورت تشخیص مخرب بودن از ورود آن به شبکه ممانعت می شد ولی اگر داده بدون مشکل بود اجازه داشت تا وارد شبکه شود.
در قرن 21 با تلفیق خدمات مختلف فایروال ها، نسل جدیدی از فایروال بوجود آمد که حفاظت لایه شبکه را با لایه اپلیکیشن ادغام می کرد و بدین ترتیب جامع ترین نوع محافظت از شبکه با نام نسل بعدی فایروال ها NGFW ارائه شد.
فایروال ها بر دو نوع سخت افزاری و نرم افزاری در بازار موجود هستند. نوع نرم افزاری که نیاز به نصب دارد و علیرغم عملکرد پایین تر نسبت نوع سخت افزاری، با قیمت ارزان تر و نگهداری آسانتر بیشتر مناسب برای مصارف خانگی است؛ در مقابل فایروال های سخت افزاری، به شکل دستگاه هستند و دامنه خدمات بسیار گسترده تری دارند.
فایروال ها تحت لایسنس های مختلف با خدمات مختلف از جمله UTP، ATP، Enterprise Protection و 360 Protection ارائه می شوند. در این مقاله انواع لایسنس فایروال به شکل گسترده تری بررسی شده است.
فایروال ایرانی چیست؟
در سال های اخیر به دلیل تحریم های سیاسی و اقتصادی ، برخی از شرکت های ایرانی سعی کرده اند تا با بومی سازی تکنولوژی ساخت فایروال ها، مدل های ایرانی این دستگاه ها را تولید کنند که بخاطر جدید و نوپا بودن این صنعت در ایران، این فایروال ها و تجهیرات امنیت شبکه دارای ویژگی ها و شرایط خاص خود هستند و بیشتر مناسب کسب و کارهای کوچک از جمله شرکت های کوچک، مدارس و آموزشگاه های کوچک هستند که نیازهای امنیتی گسترده ای ندارند.
تاریخچه ساخت فایروال بومی
همانطور که میدانید و گفته شد، فایروالها (Firewall) بهعنوان یکی از اصلیترین ابزارهای امنیتی در شبکههای کامپیوتری شناخته میشوند. این ابزارها نقش حیاتی در جلوگیری از نفوذ، حملات سایبری و مدیریت دسترسی به شبکهها ایفا میکنند. در کشور ایران، توسعه و تولید فایروال بومی با اهدافی نظیر ارتقاء امنیت ملی، کاهش وابستگی به محصولات خارجی، و تطابق با نیازهای داخلی آغاز شد.
توسعه فایروالهای بومی در ایران به اواخر دهه 90و اوایل دهه 1400بازمیگردد. این دوره با افزایش تهدیدات سایبری و تحریمهای اقتصادی همراه بود که دسترسی به محصولات و فناوریهای خارجی را محدود میکرد. در همین راستا، دولت ایران و نهادهای امنیتی تصمیم گرفتند با بهرهگیری از توانمندیهای داخلی، فایروالهای بومی را توسعه دهند.
با تأسیس کانون هماهنگی دانش، صنعت و بازار افتا در سال ۱۳۹۹، گامی بلند در مسیر توسعه امنیت سایبری داخلی برداشته شد. این کانون، با مجوز معاونت علمی و فناوری ریاست جمهوری، بستری برای همافزایی شرکتهای فعال در حوزه فناوری اطلاعات ایجاد کرد و تلاشهای مؤثری در حمایت از توسعه محصولات امنیتی از جمله فایروالهای بومی انجام داد.
نقش کانون افتا در توسعه فایروالهای بومی
یکی از اقدامات مهم افتا، پیشنهاد تولید فایروالهای نسل بعدی بهصورت رقابتی بود. این ابتکار، در پاسخ به کمبود محصولات امنیتی پیشرفته و برای تشویق شرکتهای داخلی به تولید محصولات همتراز با نمونههای خارجی شکل گرفت. اما باید بدانید که این محصولات تا حدودی توانسته اند جلوی حملات سایبری را بگیرند و بیشتر برای سازمان های کوچک انتخاب مناسبی به شمار می روند؛ از این رو اگر از جمله صاحبان کسب و کار بزرگ و گسترده هستید، فایروال های بومی انتخاب مناسبی برای شما به شمار نمیروند. برای این منظور و دریافت مشاوره رایگان در راستای خرید فایروال و سایر تجهیزات شبکه میتوانید از تیم مجرب داریا کمک بگیرید.
کیفیت فایروال ایرانی
همانطور که قبلااشاره شد قدمت تولید فایروال های ایرانی به سال های چندان دوری بر نمیگردد و صنعتی نوپا است و در نتیجه هنوز راه طولانی برای طی کردن و رقابت واقعی با رقبای خارجی خود دارند. بدلیل وجود تحریم ها، انتقال قطعات تکنولوژی فایروال داخل کشور بسیار سخت شده است و از طرفی شرکت های بزرگ فعال در این حوزه تمایلی برای انتقال قطعات ندارند.
پس در نتیجه تولید کنندگان ایرانی با تکیه بر دانش بومی خود و بکارگیری نیروهای بومی خود دستگاه های فایروال خود را تولید کردند. نفس این عمل بسیار عالی و زیبا است چرا که هر کسی در عمق وجود خود تمایل به استفاده از تولیدات داخلی دارد. از طرفی دیگر با پیچیده تر شدن حملات ساییبری و سایر مشکلات امنیت شبکه در دنیای کنونی نیازهای سخت افزاری برای کشف و دفع این خطرات با اتکا بر محصولات بومی دور از انتظار تصور می شود.
آیا کیفیت فایروال های ایرانی خوب است؟
فایروال های ایرانی در اول راه تولید هستند و همانطور که خود تولید کنندگان اعلام کرده اند، فایروال های داخلی بیشتر مناسب استفاده در شبکه های مدارس، هتل ها، و کسب و کارهای کوچک هستند؛ چرا که این ارگان ها چندان اطلاعات محرمانه و ذی قیمتی در شبکه های خود نگهداری نمی کنند. پس استفاده از آنها در این سطح قابل قبول می باشد.
اما کسب و کارهای مهم و اساسی کشور (مثلا بانک ها) که حاوی اطلاعات ارزشمند و محرمانه از جمله سوابق کاری و لیست دارایی افراد و بسیاری موارد حائز اهمیت دیگر هستند، که برای حفاظت نیازمند راهکارها و شیوه های قدرتمند و قابل اعتمادتری هستند.
این نهادها با مسائل بسیار مهمی سروکار دارند که به خطر افتادن این مسائل حتما می تواند باعث خسارات جبران ناپذیری به اقتصاد و امنیت کشور شود. تعداد اتفاقات ناخوشایند گذشته که حتی باعث اختلال در زندگی عادی مردم شدند، کم نیستند تا ما را مجاب به اتخاذ تصمیمات عاقلانه کنند.
بهترین برندهای فایروال
از جمله برندهای مطرح در حوزه فایروال محصولات شرکت های سیسکو و فورتی نت و سوفوس هستند که بزرگترین تولید کنندگان این دستگاه ها در دنیا بشمار می روند. این تولیدکنندگان با ارائه محصولات بسیار متنوع و لایسنس های مطابق با نیاز هر مشتری بهترین گزینه برای کسب و کارهای حیاتی هر کشور هستند.
فورتی نت: یکی از اصلی ترین شرکت ها در حوزه امنیت سایبری و پیشرو در صنعت تکنولوژی فایروال های نسل جدید؛ با ارائه راهکارهای امنیتی جامع، مناسب برای شبکه های بزرگ و پیچیده است. برای خرید فایروال های فورتی نت در ایران داریا یک گزینه مطمئن برای شما به شمار می رود که می توانید با دریافت مشاوره رایگان محصولی متناسب با نیاز خود را خریداری کنید.
سیسکو: شرکتپیشتاز در ارائه راهکارهای امنیت سایبری با طیف گسترده محصولات؛ معروفیت به داشتن راهکارهای قابل اعتماد و ترکیبپذیر با سایر محصولات سیسکو، این شرکت را گزینه محبوب شرکت های سازمانی کرده.
سوفوس: شرکت نرم افزاری امنیت سایبری که پیشتاز در ارائه راهکارهای امنیتی برای شرکت ها در مقیاس کوچک تا متوسط است. سیستم های امنیتی فایروال این شرکت معروف به عملکرد با ویژگی های حفاظت از تهدید پیشرفته هستند.
شرکت داریا ارائه دهنده دستگاه ها و خدمات شرکت های بزرگ تولید کننده فایروال ها، با اتکا به کارشناسان فنی مجرب و کارآزموده خود آماده ارائه راهنمایی های لازم جهت سهولت در تصمیم گیری برای خرید مناسب ترین دستگاه فایروال و همچنین سایر تجهیزات شبکه بر اساس نیازهای شما می باشد. ما با اعتماد به تخصص و تعهد خود همیشه هوشیار هستیم تا شما با آرامش فعالیت کنید. همچنین شما می توانید با مراجعه به صفحه شرکت داریا در آی تی بازار، خرید آنی و آنلاین داشته باشید.
سخن آخر
با پیشرفته تر شدن تکنولوژی، تهدیدات امنیتی کسب و کارها نیز به نوبه خود پیچیده تر و گسترده تر شده اند؛ راهکار مناسب برای مقابله با این تهدیدات خرید فایروال و استفاده از تجهیرات امنیتی شبکه است. در سال های اخیر همگام با شرکت های خارجی، شرکت های ایرانی نیز سعی در تولید این نوع دستگاه ها کرده اند که علیرغم تلاش هایشان فقط مناسب کسب و کارهای خرد هستند.
حال اینکه مقابله صحیح و کارآمد با این تهدیدات، بسیار پیچیده و نیازمند تکنولوژی بروز دنیاست. با توجه به تحریم های اعمال شده فایروال های ایرانی قادر به پاسخگویی به این تهدیدات نیستند؛ پس با توجه به نیازهای شما باید به دنبال راهکاری اساسی از میان فایروال های خارجی باشید که شرکت داریا با ارائه مشاوره رایگان برای کسب و کار شما می تواند بهترین تجهیزات امنیت شبکه را با مناسب ترین قیمت و گارانتی معتبر به شما ارائه دهد.
در دنیای دیجیتال ، اطلاعات شخصی و تجاری ارزش بسیاری دارد، اما همین ارزش، آنها را به هدفی جذاب برای هکرها تبدیل کرده است. هکرها، با مهارتهای فنی خود، بهدنبال دسترسی به دادههای حساس، سوءاستفاده از سیستمها و گاهی اوقات ایجاد اختلال در عملکرد شبکهها و دستگاهها هستند. اما هک و هکرها تنها به جنبههای منفی محدود نمیشوند و انواع مختلفی از هکرها با نیتهای متفاوت وجود دارند؛ از هکرهای کلاه سیاه که برای منافع شخصی به شبکهها نفوذ میکنند تا هکرهای کلاه سفید که هدفشان محافظت و بهبود امنیت اطلاعات است.
اشخاصی هستند که با وارد شدن به شبکه و دستبرد اطلاعات یا جاسوسی کردن سوء استفاده می کنند تعریف کدام هکر می باشد؟
هکرهای کلاه سیاه (Black Hat Hackers) گروهی از هکرها هستند که بهطور غیرقانونی و با نیت خرابکارانه وارد شبکهها و سیستمهای کامپیوتری میشوند. هدف اصلی آنها دسترسی به اطلاعات حساس، سرقت دادهها، جاسوسی یا ایجاد خرابی در سیستمهاست. آنها معمولاً از مهارتها و دانش خود برای شناسایی و بهرهبرداری از ضعفها و آسیبپذیریهای امنیتی استفاده میکنند و فعالیتهایشان برخلاف قوانین و اصول اخلاقی است.
این هکرها، بدون اجازه و با استفاده از ابزارها و تکنیکهای مختلف، وارد سیستمها میشوند و ممکن است اطلاعات محرمانه، مانند دادههای شخصی، مالی و تجاری را به سرقت ببرند یا حتی آنها را تخریب کنند. فعالیتهای این گروه میتواند شامل جاسوسیهای تجاری، سرقت هویت گرفته، اخاذیهای سایبری و انتشار بدافزارها و … شود. آنها اغلب به دنبال منفعت مالی هستند و با فروش اطلاعات سرقتی، دریافت باج، یا خرابکاری در شبکهها به هدف خود دست پیدا می کنند.
هکرهای کلاه سیاه برخلاف هکرهای “کلاه سفید” و “کلاه خاکستری” که معمولاً به دنبال شناسایی و اصلاح مشکلات امنیتی هستند، اهداف شیطانی و مخرب دارند. آنها به شرکتها، سازمانها و افراد آسیب میزنند و خسارات زیادی به امنیت دادهها وارد میکنند. اقدامات این هکرها نهتنها باعث به خطر افتادن حریم خصوصی کاربران میشود، بلکه تهدیدی جدی برای امنیت شبکهها و اطلاعات است.
هک چیست؟
کلمه “هَک” برای اولین بار در سال 1950 به کار برده شد و تا سال ۱۹۵۹، این کلمه در بین برنامه نویس ها بیشتر متداول شد؛ هک (Hack) شامل فعالیتها و اقداماتی میشود که یک مهاجم سایبری به دنبال شناسایی و سپس بهرهبرداری و در نتیجه به خطر انداختن سیستم ها، شبکه ها و … انجام می دهد؛ آنها از نقاط ضعف دستگاههای دیجیتالی مانند کامپیوتر ها، تلفن های هوشمند، تبلت ها و حتی شبکه ها، برای رسیدن به اهداف شرورانه خود سوء استفاده می کنند. به زبان ساده تر، هک به معنای نفوذ به سیستم یا دستگاه کامپیوتری بدون داشتن مجوز دسترسی از طرف صاحب آن میباشد که معمولا با انگیزه هایی همچون سود مالی، اعتراض، جاسوسی و حتی فقط برای ایجاد سرگرمی و… صورت می گیرد.
هکر کیست؟
هکر فردی است که مهارت بالایی در حل مسائل کامپیوتری داشته و با تخصص فنی بالایی که در زمینه کامپیوتر، شبکه و برنامه نویسی دارد، برای دسترسی به سیستمهای کامپیوتری که از لحاظ قانونی اجازه دسترسی به آنها را ندارد استفاده می کند؛ جالب است بدانید که اصطلاح «هکر» در دهه ۱۹۶۰ برای اشاره به کسی که میتوانست با حذف کد های اضافی از نرمافزار، آن کد را کارآمد تر کند، استفاده میشد.
درست است که بسیاری از مردم با شنیدن کلمه هکر فکر میکنند در مورد مجرمان سایبری صحبت میکنیم، اما باید بدانید که یک هکر الزاما همیشه آدم بدی نیست و می تواند دارای اهداف مثبت و منفی باشد؛ در مفهوم مثبت قضیه، هکر با استفاده از برنامه نویسی کامپیوتری یا مهارتهای فنی خود، بر یک خطر یا تهدید غلبه میکند؛ برای مثال از یک هکر میتوان برای پیداکردن آسیبپذیری ها و نقاط ضعف نرم افزاری یک اپلیکیشن استفاده نمود که در این صورت می تواند به سازنده آن اپلیکیشن برای جلوگیری از نفوذ دیگر هکر ها کمک کند.
گاهی اوقات نیز ممکن است یک هکر به عنوان مجرم شناخته شود که این امر ممکن است به دلایل مختلفی مانند نصب بدافزار، سرقت یا از بین بردن اطلاعات، ایجاد اختلال در سرویس و …باشد.
هکر چگونه هک میکند؟
هکرها از روشهای متنوعی برای نفوذ به سیستمها و دسترسی به اطلاعات حساس استفاده میکنند. یکی از رایجترین روشها حملات فیشینگ است، جایی که هکرها از طریق ایمیلهای جعلی یا وبسایتهای تقلبی، کاربران را فریب میدهند تا اطلاعات محرمانه مانند رمز عبور را فاش کنند. برخی از هکرها از تکنیکهای مهندسی اجتماعی استفاده میکنند، که در آن با فریب و سوءاستفاده از اعتماد افراد، آنها را وادار به انجام اقداماتی ناخواسته میکنند. این روشها به هکر کمک میکند تا بدون نیاز به مهارتهای پیچیدهی فنی، به اطلاعات دسترسی یابد.
در سطح پیشرفتهتر، هکرها از ضعفهای امنیتی موجود در نرمافزارها و سیستمها برای نفوذ استفاده میکنند. با شناسایی و بهرهبرداری از این آسیبپذیریها، آنها میتوانند کد مخرب اجرا کرده و کنترل سیستمها را در دست بگیرند. گاهی نیز از ابزارهایی مانند کیلاگر (Keylogger) برای ثبت و ذخیره کلیدهای فشردهشده توسط کاربر یا بدافزارها برای دسترسی به اطلاعات و کنترل سیستم استفاده میکنند. هرچه تکنولوژی پیشرفت میکند، روشهای هک نیز پیچیدهتر و متنوعتر میشوند و مقابله با این تهدیدات نیازمند بروزرسانی مداوم سیستمهای امنیتی است.
انواع هک
عمل هک، انواع مختلفی دارد که در هر کدام از آنها، هکر از تکنیک ها و راه و روش مختلفی استفاده می کنند.
هک وب سایت
تمامی وبسایت ها همواره در معرض هک شدن قرار گرفته اند و هدف هکر از هک کردن، همیشه پیدا کردن دسترسی به اطلاعات و محتوای محرمانه وبسایت نیست و ممکن است از وب سرور برای منافع خودش سوء استفاده کند؛ هک وب سایت به معنای به دست گرفتن غیرمجاز مدیریت و کنترل وب سایت ها و نرم افزارهای مبتنی بر وب مانند دیتابیس و اینترفیسهای دیگر است.
هک شبکه
هک شبکه به معنای جمعآوری داده و اطلاعات درباره شبکه با استفاده از ابزارهایی مانند Telnet، NS lookup، Ping، Tracert، Netstat و… است که این کار با هدف آسیب رساندن به سیستم شبکه و از کار انداختن عملکرد آن شبکه صورت می گیرد.
هک ایمیل
امروزه ایمیل ها حتی به اندازه گوشی های هوشمند حائز اهمیت هستند و در بسیاری از اپلیکیشن ها و وب سایت ها به جای نام کاربری مورد استفاده قرار می گیرند؛ هک ایمیل شامل دسترسی های غیرمجاز به اکانت ایمیل و استفاده از آن بدون اجازه مالک آن می شود و حتی ممکن است حملاتی همچون حمله فیشینگ از طریق ایمیل ها صورت بگیرند.
هک اخلاقی
با هدف تست امنیت شبکه و کامپیوتر صورت می گیرد و شامل پیدا کردن نقاط ضعف این دستگاه ها و سیستم ها است که در نهایت هم این نقاط ضعف، اصلاح میشوند.
هک رمز عبور
هک کردن رمز عبور یا پسورد، شامل ریکاوری پسورد هایی می شود که از اطلاعات ذخیره ای روی سیستم ها استخراج شده و یا در تراکنشها مورد استفاده قرار می گیرند، می شود.
هک کامپیوتر
هک کامپیوتر، شامل دزدیدن و سرقت رمز عبور و ID با استفاده از تکنیک های هک می شود که هکر با استفاده از این اطلاعات، اقدام به دسترسی غیرمجاز به سیستم کامپیوتر میکند.
انواع هکر
هکرها به سه دسته اصلی کلاه سفید، کلاه سیاه، کلاه خاکستری و دو دسته فرعی کلاه قرمز و کلاه سبز که معمولا ناشناختهتر هستند، تقسیمبندی میشوند و تیم امنیتی می تواند با مراجعه به رنگ کلاه، نوع آنها را شناسایی کند.
هکر های کلاه سفید
هکرهای کلاه سفید که به آنها هکرهای اخلاقی نیز می گویند، سعی میکنند از مهارت ها و دانش های فنی خود در راه مثبت استفاده کنند؛ آنها معمولا توسط شرکتها و سازمانها استخدام شده و امنیت سایبری سازمان ها را از نظر تستهای نفوذ و با یافتن ایرادات و آسیبپذیری ها، بهبود می بخشند.
هکر های کلاس سیاه
هکران کلاه سیاه، هکرانی مخرب هستند که سعی میکنند به شبکه ها و دستگاه ها بدون داشتن مجوز دسترسی پیدا کنند و اقداماتی مانند سرقت اطلاعات، انتشار بدافزار یا استفاده از باج افزار ها، خرابکاری یا به هم زدن عملکرد سیستمها با استفاده از حملاتی مانند DDOS، مرتکب کلاهبرداری هویت می شوند و اقدامات مضر دیگری را نیز برای به دست آوردن شهرت انجام دهند؛ این هکر ها ممکن است در فعالیتهای غیرقانونی دیگری نیز مانند جاسوسی شرکتی، سرقت هویت و حملات DDoS شرکت کنند.
در گذشته، یک پسوورد توسط کلاه سیاهها هک شد و همین باعث به خطر افتادن بیش از ۶۰ میلیون اکانت dropbox شد که این فقط همین مسئله، سبب ایجاد اختلال در عملکرد شرکتهای بزرگ شد.
هکر های کلاه خاکستری
هکرهای کلاه خاکستری فعالیت هایی میان هکرهای کلاه سفید و کلاه سیاه دارند و سعی می کنند از روی کنجکاوی یا برای سرگرمی، بدون مجوز به سیستمهای کامپیوتری خاصی نفوذ کنند؛ اما به جای سرقت اطلاعات یا برهم زدن عملکرد و امنیت شبکه یا سایت، ممکن است دست یافته خود را به صاحب آن سیستم گزارش دهند، آنها را از نقاط ضعف سیستم خود مطلع سازند و با درخواست پرداخت هزینهای ناچیز پیشنهاد تعمیر آسیبپذیری بدهند؛ ولی با این حال، این کار هکر های خاکستری، همچنان غیرقانونی محسوب میشود.
هکر های کلاه قرمز
هکر های کلاه قرمز، مانند هکرهای کلاه سفید هستند به طوری که از حملات هکرهای کلاه سیاه جلوگیری می کنند و سبب برقراری امنیت شبکه می شوند؛ این هکر ها، اقداماتی مانند هک کردن سیستم و از بین بردن اطلاعات، برای مقابله با هکرهای کلاه سیاه استفاده می کنند؛ آنها اغلب به عنوان افراد هوشیار شناخته میشوند و الزاما همیشه اقداماتشان قانونی نیست.
هکر های کلاه سبز
هکرهای کلاه سبز، لقب هکر های بی تجربه است که به دنبال یادگیری و ارتقای جایگاه خود در میان سایر هکر ها میباشند که ممکن است به دلیل ندانستن عواقب کار خود، مشکلاتی را برای سیستم ها و شبکه به بار آورند.
دلایل هک شدن توسط هکر
هکر ها، می توانند دلایل مختلفی برای هک کردن داشته باشند؛ منفعت و سود مالی، یکی از رایج ترین دلایل اقدامات نفوذی هکرها میباشد که معمولا به صورت هک شماره کارت یا کلاهبرداری از سیستمهای بانکی صورت می گیرد؛ و همچنین بدست آوردن اعتبار و شهرت، به برخی از هکر ها انگیزه میدهد تا با هک وبسایت های بزرگ، اثر خود را ثبت کنند.
هکر ها از چه تکنیک هایی برای هک کردن استفاده می کنند؟
هکرها از مجموعه ای از تکنیکها و راهکار ها برای هک کردن سایتهای هدفشان استفاده می کنند و بعضی اوقات ممکن است چند تا از این ها را باهم ترکیب کنند.
حملات Dos و DDos
حملات DoS و DDoS، که راه دسترسی کاربران را به سیستم های کامپیوتری، شبکهها، سرور ها و خدمات یا سایر اطلاعات (IT) محدود، و یا حتی غیر ممکن میکند، هکر با ایجاد اختلال در ترافیک، با ایجاد اختلال در ترافیک، سرورهای وب، سیستمها یا شبکهها را از کار می اندازد.
نفوذ در مرورگر
هکر ها با نفوذ و دستکاری مدیریت مرورگر ها، می توانند باعث شوند که کاربران، به وبسایت های جعلی که دارای بدافزار هستند هدایت شوند و در نهایت مشکل یا اختلالی برای سیستم و دستگاه های آنها به وجود بیارند.
نصب باج افزار
باج افزار ها کنترل سیستم را به دست گرفته و اطلاعات را رمزگذاری می کنند و سپس از صاحب سیستم درخواست پرداخت هزینه می کنند و در صورت عدم پرداخت باج توسط قربانی، فایلها و دادهها را منتشر یا حذف میکنند.
ایمیل
هکر ایمیلی جعلی ایجاد میکند که به نظر میرسد از یک سازمان قانونی باشد و از کاربر تقاضا دارد که آن ایمیل را باز کند و اطلاعات شخصی خود را مانند تاریخ تولد، شماره تامین اجتماعی یا جزئیات و اطلاعات کارت بانکی خود را وارد کند؛ همه اینها به فاش شدن اطلاعات ختم می شوند.
هک چگونه انجام می شود؟
هکر های معمولا برای دسترسی به یک کامپیوتر یا سیستم، از یک Remote Access Trojan (RAT) استفاده می کنند که این نه تنها به آنها اجازه می دهد جاسوسی کاربران را انجام دهند، بلکه می توانند پیام های ارسالی و دریافتی آنها را ببینند، فعالیت مرورگر آنها را مشاهده کنند، اسکرین شات بگیرند و…
آسیب ها و مشکلات ایجاد شده توسط هکر ها
هکر ها پس از دستیابی به اطلاعات، می توانند اقداماتی را انجام دهند که برای قربانیان ایجاد مشکل کند؛ از جمله از این اقدامات می توان به موارد زیر اشاره کرد:
به دست آوردن و سرقت کارت اعتباری و حساب های بانکی شما
با استفاده از شمارههای شناسایی شخصی شما کارتهای اعتباری بیشتری را برای خود درخواست میکنند.
با استفاده از کارت اعتباری شما اقدام به خرید می کنند.
پیش پرداخت نقدی دریافت می کنند.
فایلهای مهم کامپیوتر شما را حذف کرده و یا به آنها آسیب میرسانند.
اطلاعات شما را در اختیار دیگران قرار میدهند و از آن برای اهداف مخرب استفاده میکنند.
آسیب پذیر ترین دستگاه ها در مقابل هکر ها
در ادامه، شما را با آسیب پذیرترین دستگاهها در برابر هک آشنا می کنیم:
دستگاه های هوشمند
هک کردن دستگاههای هوشمند نظیر گوشی موبایل، اهداف سودآوری برای هکر ها محسوب می شوند؛ مخصوصا اینکه دستگاههای اندرویدی به دلیل داشتن توسعه نرمافزار متن باز تر و متناقض تر، نسبت به دستگاههای اپل، بیشتر در معرض خطر هک شدن قرار می گیرند و میلیونها دستگاه متصل به فناوری IoT را هدف قرار می دهند.
وب کم ها
وب کم های ساخته شده در کامپیوتر ها، یک هدف رایج برای هک کردن میباشند که فرآیند بسیار سادهای هم دارد؛ در این روش هکرها اغلب با استفاده از یک تروجان دسترسی از راه دور (RAT) در بدافزار rootkit به سیستم دسترسی پیدا میکنند و علاوه بر جاسوسی از کاربران، ممکن است پیامها و فعالیتهای روزمره آنها را مشاهده کرده و از آنها اسکرین شات بگیرند.
روتر ها
هک روترها، این قابلیت را برای مهاجم فراهم می سازد که به اطلاعات ارسال و دریافت شده از طریق روتر و شبکههایی که روی آنها قابل دسترسی هستند، دست یابد و همچنین میتواند روتر را برای انجام اقدامات مخرب گسترده تری مانند حملات DDoS، جعل DNSو استخراج رمزنگاری، هک نماید.
ایمیل
پست الکترونیک یا همان ایمیل نیز یکی دیگر از اهداف رایج حملات سایبری است که از آن برای گسترش بدافزارها و باج افزارها و روشی برای حملات فیشینگ استفاده می کنند و پیوست ها یا پیوند های مخرب را مورد هدف قرار میدهند.
گوشی های جیلبریک
جیلبریک کردن گوشی به معنای حذف محدودیتهای اعمال شده بر سیستم عامل آن سیستم است؛ تا کاربر بتواند اپلیکیشن ها و نرمافزار های دیگری را که در فروشگاه اپلیکیشن رسمی آن در دسترس نیست، نصب کند و از آنها بهره ببرد؛ هکر ها می توانند تلفن های جیلبریک شده را مورد هدف قرار دهند و هرگونه اطلاعات موجود در موبایل را هک کنند و حمله خود را به شبکهها و دستگاه های متصل گسترش دهند.
نحوه پیدا کردن هکر
پیدا کردن هکرها برای مسائل قانونی و امنیتی از جمله جلوگیری از حملات سایبری، یک پروسه پیچیده است و به دست آوردن تواناییهای لازم برای شناسایی هکر ها یا حتی برقراری ارتباط با آنها، نیازمند دانش فنی و تخصصی در حوزه امنیت سایبری میباشد؛ ما در ادامه با ارائه راهکار هایی شما را با نحوه پیدا کردن هکر ها آشنا خواهیم کرد.
پایگاه اطلاعات آدرس IP های سواستفاده کننده
IP های مشکوک، با بررسی فعالیت های شبکه و ترافیک داده ها، برای قربانی قابل شناسایی هستند و بعد از پیدا کردن آدرس IP سیستم هکر، با جستجو در وبسایتهایی مانند abuseipdb.com، می توان فهمید که آیا افراد دیگر نیز مشکلات یا تهدیداتی را با همین آدرس آی پی گزارش کردهاند یا افراد دیگری توسط همان IP مورد حمله سایبری قرار گرفته اند خیر؛ با این حال، احتمال کمی وجود دارد که این کار اطلاعاتی در مورد خود مهاجم به شما بدهد.
مراجعه به مراجع قانونی
شما می توانید برای پیدا کردن هکر به پلیس مراجعه کنید زیرا ممکن است نمونهای از موارد مشابه در مراجعه قضایی ثبت شده باشد و آن مجرم چندین بار همان کار را انجام داده باشد؛ بنابراین پلیس میتواند آنها را ردیابی و تحت تعقیب قرار دهد.
راه اندازی Honeypot
Honeypot یک مکانیسم امنیتی به شمار می رود که یک تله مجازی برای فریب مهاجمان ایجاد می کند؛ هانی پات، یک سیستم کامپیوتری است که به صورت عمدی به خطر افتاده تا به هکر اجازه دهد از آسیب پذیریهای موجود در آن سیستم سوء استفاده کند؛ شما با راه اندازی هانی پات میتوانید به بهبود امنیت شبکه خود کمک و هکر و راه های نفوذ به سیستم را شناسایی کنید.
همچنین شما می توانید از طریق دارک وب به هکرها دسترسی پیدا کنید که این کار به دلایلی همچون قانونی نبودن، پر ریسک بودن، خطرناک بودن و … به هیچ عنوان توصیه نمیشود.
چگونه از هک شدن جلوگیری کنیم؟
برای جلوگیری از هک شدن، نیاز است که روی امنیت سیستم ها و شبکه های خود متمرکز باشید؛ ما در ادامه چند مورد از راه های پیشگیری از هک شدن را برای شما آماده کرده ایم:
از رمز عبور قوی استفاده کنید.
از احراز هویت چند عاملی (MFA) و چند مرحله ای استفاده کنید.
تکنیکهای ضد فیشینگ را تقویت کنید.
نرم افزار های آنتی ویروس نصب کنید.
نرم افزار ها ها را آپدیت نگه دارید.
چگونه هکر شویم؟
برای تبدیل شدن به یک هکر اخلاقی (Ethical Hacker)، که وظیفهاش شناسایی آسیبپذیریها و کمک به بهبود امنیت سیستمها است، باید مراحلی را طی کنید که نیازمند آموزش و مهارتهای خاص است. در ابتدا، داشتن پایه قوی در زمینههای فناوری اطلاعات، شبکهها و سیستم عاملها ضروری است. این شامل یادگیری زبانهای برنامهنویسی مانند Python، C یا JavaScript و آشنایی با مفاهیم اساسی شبکه مانند TCP/IP، DNS، HTTP و آشنایی با ابزارهای مختلف امنیتی مانند Nmap، Wireshark و Metasploit میشود. مطالعه در زمینه سیستمعاملها، به ویژه لینوکس که بسیاری از هکرهای اخلاقی از آن استفاده میکنند و تسلط بر تکنیکهای رمزنگاری و رمزگشایی نیز اهمیت دارد.
بعد از یادگیری این مفاهیم، بهترین مسیر برای پیشرفت در این زمینه، دریافت مدارک حرفهای مانند CEH (Certified Ethical Hacker) است که توسط مؤسسات معتبر ارائه میشود. این دورهها به شما کمک میکنند تا درک عمیقی از تهدیدات سایبری، روشهای حمله و دفاع در برابر آنها پیدا کنید. همچنین، برای تبدیل شدن به یک هکر اخلاقی، باید همواره درک خود را از تهدیدات جدید و تکنیکهای حمله بهروز نگه دارید. اما باید توجه داشته باشید که فعالیتهای هکری باید همیشه در چهارچوب قانونی انجام شود و هدف از آن ارتقاء امنیت سایبری باشد، نه آسیب رساندن به سیستمها و دادههای دیگران.
جمع بندی
ما در این مطلب، به مفهوم هک و کسی که عمل هک را انجام می دهد (هکر) پرداختیم و دریافتیم که افزایش آگاهی و دانش، اولین گام برقراری امنیت شبکه کامپیوتری و پیشگیری از این گونه حملات سایبری است؛ شرکت داریا نت، با فعالیت مفید و موثری که در زمینه امنیت شبکه دارد، می تواند به شما و کسب و کارتان، در رابطه با تامین، حفظ و تقویت امنیت سایبری کمک کند. برای دریافت مشاوره رایگان و خرید تجهیزات امنیت شبکه از جمله فایروال، با کارشناسان ما در ارتباط باشید.
رایانش کوانتومی یکی از شگفت انگیزترین فناوری هایی است که در دنیای امروز در حال توسعه است. این نوع محاسبه، برخلاف رایانه های معمولی که از قوانین ساده فیزیک کلاسیک پیروی میکنند، از اصول عجیب و پیچیده مکانیک کوانتومی بهره میگیرد. هدف این فناوری، انجام محاسبات بسیار پیچیده با سرعتی بسیار بیشتر از کامپیوترهای سنتی است.
رایانش کوانتومی چیست؟
رایانش کوانتومی روشی برای پردازش اطلاعات است که به جای بیت های معمولی ۰ و ۱ از چیزی به نام کیوبیت استفاده میکند. کیوبیتها میتوانند هم زمان در حالت ۰، ۱، یا ترکیبی از هر دو حالت باشند؛ این ویژگی به نام برهم نهی کوانتومی شناخته میشود. به همین دلیل، کامپیوترهای کوانتومی میتوانند چندین محاسبه را به طور هم زمان انجام دهند.
ویژگی دیگر این نوع رایانش، درهم تنیدگی کوانتومی است. در این حالت، کیوبیتها به گونهای با هم مرتبط میشوند که وضعیت یکی روی دیگری تأثیر میگذارد، حتی اگر فاصله زیادی بین آنها باشد. این خصوصیات باعث میشوند رایانش کوانتومی در محاسبات پیچیده و سنگین بسیار قدرتمند باشد.
رایانش کوانتومی چه کاربردی دارد؟
رایانش کوانتومی در زمینههای مختلفی کاربرد دارد که برخی از مهم ترین آنها عبارتند از:
علوم و پژوهشها: دانشمندان میتوانند با استفاده از کامپیوترهای کوانتومی ساختار مواد و داروها را شبیه سازی کنند، که به پیشرفتهای بزرگی در علم و فناوری منجر میشود.
رمزنگاری و امنیت: رایانش کوانتومی میتواند الگوریتمهای امنیتی فعلی را بهسرعت بشکند. اما در عین حال، میتواند به توسعه روشهای جدید و بسیار امن تر برای رمزنگاری کمک کند.
هوش مصنوعی و یادگیری ماشین: بهبود سرعت پردازش دادهها میتواند الگوریتمهای یادگیری ماشین را کارآمدتر کند و مسائل پیچیده را ساده تر سازد.
مسائل بهینه سازی: در حوزههای مانند حمل ونقل، مدیریت انرژی و برنامه ریزی، رایانش کوانتومی میتواند بهترین و سریع ترین راه حلها را ارائه دهد.
کامپیوتر کوانتومی چگونه کار میکند؟
کامپیوترهای کوانتومی با استفاده از کیوبیتها به پردازش اطلاعات می پردازند. همان طور که گفتیم، کیوبیتها می توانند هم زمان در چند حالت باشند، و این ویژگی به کامپیوتر کوانتومی اجازه میدهد چندین محاسبه را هم زمان انجام دهد. این قدرت پردازش فوق العاده در کامپیوترهای سنتی وجود ندارد.
اما مشکل اینجاست که کیوبیتها بسیار حساس هستند و هرگونه تغییر کوچک، مانند ارتعاش یا دما، میتواند آنها را دچار اختلال کند. برای همین، نگهداری این کامپیوترها نیازمند شرایط خاصی است، از جمله سیستمهای خنک کننده پیشرفته که کیوبیتها را در دمای بسیار پایین نگه میدارند.
مفهوم کوانتوم در کامپیوترهای کوانتومی
برای درک عملکرد این فناوری، باید با دو مفهوم کلیدی آشنا شویم:
برهم نهی کوانتومی: برخلاف بیتهای عادی که فقط میتوانند در حالت ۰ یا ۱ باشند، کیوبیتها میتوانند هم زمان هر دو حالت را داشته باشند. این ویزگی به کامپیوترهای کوانتومی قدرت انجام محاسبات را به صورت هم زمان میدهد.
درهم تنیدگی کوانتومی: این پدیده زمانی رخ میدهد که دو یا چند کیوبیت به هم وابسته شوند، طوری که وضعیت یکی از آن ها به طور مستقیم بر دیگری تأثیر بگذارد. این ویژگی باعث میشود که اطلاعات به سرعت منتقل و پردازش شوند.
تاریخچه تحول کامپیوترهای کوانتومی
ایده رایانش کوانتومی از دهه ۱۹۸۰ مطرح شد، زمانی که ریچارد فاینمن پیشنهاد داد که میتوان از سیستمهای کوانتومی برای شبیه سازی پدیدههای پیچیده استفاده کرد. از آن زمان، تحقیقات زیادی انجام شده و الگوریتمهای کوانتومی مختلفی توسعه یافتهاند.
یکی از پیشرفتهای بزرگ در این زمینه، الگوریتم شُر بود که میتوانست اعداد بزرگ را به سرعت فاکتورگیری کند. امروزه، شرکتهای بزرگی مانند IBM و Google در حال رقابت برای ساخت اولین کامپیوترهای کوانتومی کاربردی هستند. هر سال، این فناوری پیشرفته تر و امیدوارکننده تر میشود.
فرق رایانش کوانتومی و کلاسیک
رایانش کوانتومی و کلاسیک از چند نظر با هم متفاوتند:
واحد اطلاعات: در کامپیوترهای کلاسیک، اطلاعات به صورت بیت ذخیره میشوند که فقط ۰ یا ۱ هستند. اما در رایانش کوانتومی، از کیوبیت استفاده میشود که هم زمان میتواند ۰ و ۱ باشد.
پردازش اطلاعات: کامپیوترهای کلاسیک اطلاعات را به صورت دنبالهای پردازش میکنند، اما کامپیوترهای کوانتومی میتوانند محاسبات موازی انجام دهند.
کارایی در مسائل پیچیده: رایانههای کوانتومی میتوانند مسائلی را حل کنند که در کامپیوترهای سنتی به سالها زمان نیاز دارد.
مشکلات کامپیوترهای کوانتومی
با وجود پتانسیل بالا، این فناوری هنوز با چالشهای بزرگی مواجه است:
پایداری کیوبیتها: حفظ حالت کوانتومی کیوبیتها سخت است و عوامل محیطی میتوانند به سرعت آنها را از کار بیندازند.
هزینه بالا: ساخت و نگهداری این کامپیوترها بسیار گران است و نیاز به فناوریهای پیشرفته دارد.
کمبود الگوریتمهای مناسب: بسیاری از مشکلات هنوز به خوبی برای رایانش کوانتومی بهینه نشدهاند و به تحقیقات بیشتری نیاز دارند.
جمع بندی
رایانش کوانتومی دنیای پردازش اطلاعات را وارد مرحله جدیدی کرده است. با وجود چالشها، این فناوری میتواند راهحلهایی برای مسائل پیچیده و سنگین ارائه دهد. هنوز راه زیادی برای جایگزینی رایانش کوانتومی با سیستمهای کلاسیک باقی است، اما پیشرفتهای مداوم نشان میدهد که آیندهای روشن در انتظار این فناوری است.
شبکه های عصبی یکی از مهم ترین ابزارهای یادگیری ماشینی هستند که در دهههای اخیر پیشرفتهای چشمگیری داشته اند. این شبکه ها با الهام از ساختار و عملکرد مغز انسان، توانستهاند در تحلیل و پردازش دادههای پیچیده به طرز چشمگیری موثر باشند.
نقش شبکه عصبی در یادگیری ماشینی
یادگیری ماشینی یکی از حوزههای مهم و پرکاربرد هوش مصنوعی است که روز به روز اهمیت بیشتری پیدا میکند. شبکههای عصبی که الهام گرفته از ساختار مغز انسان هستند، نقش حیاتی در توسعه و پیشرفت یادگیری ماشینی ایفا میکنند. بهتر است بدانید شبکه های عصبی در یادگیری ماشینی از جمله ارکان مهم و کلیدی به شمار می روند.
شبکه های عصبی به کار رفته در یادگیری ماشینی، الهام گرفته از ساختار بیولوژیکی مغز انسان هستند؛ به این صورت که این شبکه ها از نورون های مصنوعی تشکیل شده اند که همانند مغز انسان به طور سلسله وار به یکدیگر متصل هستند. شبکه های عصبی در یادگیری ماشینی با دریافت اطلاعات و پردازش آن ها، نتیجه دریافت شده را به لایه بعدی منتقل میکنند.
ساختار چند لایهای موجب میشود که تا ویژگی ها و قابلیت های پیچیده و از همه مهم تر روابط پنهان در داده ها شناسایی شوند و به ای ترتیب الگوهای غیرخطی را مدل سازی کنند.
نقش شبکه عصبی در یادگیری ماشینی، توانایی خودآموزی و بهبود پیوسته این سیستم است. این شبکه ها با داشتن قدرت پردازش بسیار بالا می توانند خطاها را به حداقل ممکن برسانند و به این ترتیب نتایج دقیقی را به صورت طبقه بندی شده به کاربران ارائه دهند.
علاوه بر این موارد بهتر است بدانید، شبکههای عصبی در یادگیری ماشینی کاربردهای پیچیدهای مانند تشخیص تصویر، ترجمه زبان و تحلیل احساسات نیز دارند و میتوانند حجم زیادی از دادههای غیرساختار یافته را به صورت بهینه تحلیل و پردازش کنند.
به طور کلی شبکه های عصبی به دلایل مختلفی در یادگیری ماشینی نقش کلیدی دارند:
تجزیه و تحلیل دادههای پیچیده : با قابلیت پردازش چندین لایه از اطلاعات، این شبکهها می توانند روابط پیچیده را تشخیص دهند.
خودآموزی : شبکههای عصبی میتوانند به مرور زمان از تجربههای خود بیاموزند و عملکردشان را بهبود دهند.
کاهش خطا : با تنظیم وزنهای نورونها، شبکهها میتوانند خطاها را به حداقل برسانند.
مفهوم شبکه عصبی چیست؟
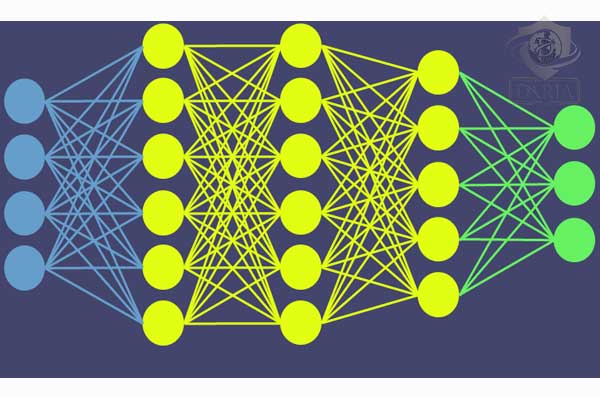
شبکه های عصبی مصنوعی، مدلهای ریاضی هستند که سعی میکنند طرز کار نورونهای مغز انسان را شبیه سازی کنند. این مدلها از چندین لایه از نورونهای مصنوعی تشکیل شدهاند که به یکدیگر متصل هستند. هر نورون وظیفه پردازش اطلاعات دریافتی را دارد و بر اساس آن، پاسخی ارائه میدهد. در واقع، شبکههای عصبی با استفاده از این معماری و ساختاری که دارند، میتوانند اطلاعات پیچیده را پردازش کرده و الگوهای پنهان را در دادههای مختلف کشف کنند.
ساختار شبکه عصبی
شبکههای عصبی از سه نوع لایه اصلی تشکیل شدهاند:
لایه ورودی (Input Layer): وظیفه دریافت دادههای خام را دارد.
لایههای مخفی (Hidden Layers): این لایهها عملیات پیچیده ریاضی را انجام میدهند و نقش حیاتی در استخراج ویژگیها دارند.
لایه خروجی(Output Layer): نتیجه پردازش نهایی را ارائه میدهد.
چگونه شبکه های عصبی یاد می گیرند؟
شبکههای عصبی یادگیری خود را از طریق فرآیندی به نام آموزش انجام میدهند که بر پایه تنظیم اتصالات بین نورونها، استوار است. این یادگیری معمولاً از طریق دو رویکرد اصلی به نام های یادگیری نظارت شده و یادگیری بدون نظارت صورت میگیرد، اما مکانیزم کلیدی برای بهینه سازی در هر دو روش شامل استفاده از الگوریتمهای Backpropagation و به روزرسانی وزن ها است.
یادگیری نظارت شد: (Supervised Learning) در این روش، شبکه با دادههای برچسب دار آموزش می بیند.
یادگیری بدون نظارت (Unsupervised Learning : در اینجا، شبکه به دنبال کشف الگوهای پنهان در دادههای بدون برچسب است.
کاربردهای شبکههای عصبی
شبکههای عصبی در حوزههای متنوعی مانند پردازش تصویر، زبان طبیعی و … به کار می روند. در ادامه به برخی از این کاربردها اشاره میکنیم:
شناسایی تصویر
شبکههای عصبی قادرند با دقت بالا اشیاء، چهرهها و الگوهای موجود در تصاویر را شناسایی کنند. این تکنولوژی پیشرفتهای قابل توجهی در برنامههای کاربردی مانند تشخیص چهره، شناسایی اشیا و خودروهای خودران به ارمغان آورده است.
پردازش زبان طبیعی
شبکههای عصبی میتوانند در ایجاد سیستمهایی که زبان انسان را درک و تولید میکنند، نقش مؤثری ایفا کنند. این سیستمها در زمینههای مختلفی از جمله رباتهای گفتگو، خدمات ترجمه و تحلیل احساسات کاربرد داشته باشند.
تحلیل بازارهای مالی
با بهره گیری از شبکههای عصبی، میتوان به تجزیه و تحلیل حجم زیادی از دادههای مالی برای پیش بینی قیمت سهام و بهینه سازی استراتژیهای سرمایه گذاری پرداخت.
پزشکی
در حوزه پزشکی، شبکههای عصبی به تشخیص زودهنگام بیماریها و کشف داروها در تصویربرداری پزشکی کمک میکنند.
رباتیک
در زمینه رباتیک، شبکههای عصبی به بهبود درک، کنترل و فرآیند تصمیم گیری کمک میکنند و به رباتها اجازه می دهند تا در محیطهای پویا سازگار شوند و وظایف پیچیده را انجام دهند.
تفاوت یادگیری ماشین و شبکه عصبی در چیست؟
یادگیری ماشین و شبکههای عصبی دو مفهوم مرتبط اما متفاوت در دنیای هوش مصنوعی هستند. یادگیری ماشین به طور کلی به الگوریتمها و تکنیک هایی اطلاق می شود که به سیستمها این امکان را میدهند تا از دادهها یاد بگیرند و پیش بینی هایی را بدون برنامه نویسی صریح انجام دهند.
در حالی که شبکههای عصبی نوعی خاص از الگوریتمهای یادگیری ماشین هستند که الهام گرفته از ساختار مغز انسان هستند و به طور خاص برای پردازش دادههای پیچیده و غیرخطی طراحی شدهاند. به عبارت دیگر، تمام شبکه های عصبی جزو یادگیری ماشین محسوب میشوند.
جمع بندی
به طور کلی شبکه های عصبی به عنوان الگوریتمهای الهام گرفته از مغز انسان هستند که توانایی پردازش دادههای پیچیده، به ویژه در زمینههای شناسایی تصویر، پردازش زبان طبیعی، تحلیل بازارهای مالی، پزشکی، رباتیک و … کاربردهای گستردهای دارند. همچنین تفاوتهای کلیدی بین یادگیری ماشین و شبکههای عصبی نیز توضیح داده شد، که نشان میدهد شبکههای عصبی تنها یکی از زیرمجموعههای یادگیری ماشین هستند. این مباحث نشان دهنده اهمیت و قابلیتهای شبکههای عصبی در پیشبرد فناوری و بهبود عملکرد سیستمهای هوش مصنوعی در آینده است.
رشد سطوح حمله سریعتر از آن است که تیم های امنیتی بتوانند به پای آنها برسند. برای اینکه جلوتر بمانید، باید بدانید چه چیزی در معرض دید قرار می گیرد و مهاجمان به احتمال زیاد به کجا حمله می کنند. با مهاجرت ابری شمار اهداف داخلی و خارجی، به صورت قابل توجهی افزایش یافته است؛ از این رو میتوان گفت اولویت بندی تهدیدها و مدیریت سطح حمله شما از دیدگاه یک مهاجم هرگز به این اندازه مهم نبوده است. در ادامه این مطلب با وب سایت شرکت داریا همراه باشید.
سطح حمله چیست؟
سطح حمله (Attack Surface) شامل تمام داراییهای دیجیتال شما است که در معرض تهدید هستند. این داراییها میتوانند امن یا آسیبپذیر، شناخته شوند و یا ناشناخته، فعال یا بلااستفاده باشند. سطح حمله بهطور پیوسته در طول زمان تغییر میکند و گسترهای از داراییهای دیجیتال را در بر میگیرد که ممکن است در محل، فضای ابری، شبکههای فرعی یا حتی در محیطهای شخص ثالث (Third Party) قرار داشته باشند. بهطور خلاصه، هر چیزی که یک هکر میتواند به آن دسترسی پیدا کند بخشی از سطح حمله شما محسوب میشود.
انواع Attack Surface
سطح حمله (Attack Surface) به سه نوع اصلی تقسیم میشود که هرکدام راههای مختلفی را برای دسترسی مهاجمان ارائه میدهند:
سطح حمله دیجیتال (Digital Attack Surface)
این نوع سطح حمله شامل تمامی نرمافزارها، سختافزارها و مؤلفههای شبکهای میشود که میتوانند توسط مهاجمان هک شوند. به عنوان مثال:
اپلیکیشنهای تحت وب: وبسایتها و سرویسهای مبتنی بر وب که ورودیهای کاربران را پردازش میکنند و با دیتابیسها تعامل دارند.
رابطهای برنامهنویسی کاربردی (APIs): این رابطها به سیستمهای نرمافزاری اجازه میدهند که با یکدیگر ارتباط برقرار کنند، و در صورت سوءاستفاده میتوانند آسیبپذیریهای جدی ایجاد کنند.
نقاط پایانی (Endpoints): مانند دستگاههای متصل به شبکه از قبیل لپتاپها، تلفنهای هوشمند، سرورها و دستگاههای اینترنت اشیا (IoT).
زیرساخت شبکه: شامل روترها، سوئیچها و فایروالها که وظیفه مدیریت ارتباطات بین دستگاههای شبکه را دارند.
2. سطح حمله فیزیکی (Physical Attack Surface)
این سطح شامل خطرات مرتبط با دسترسی فیزیکی به داراییهای ملموس سازمان میشود. نمونههای آن عبارتاند از:
دیتاسنترها: مکانهای فیزیکی که سرورها و دیگر سختافزارهای حساس در آنجا قرار دارند. مهاجمان میتوانند با دسترسی به این مکانها دادهها را سرقت کنند یا آسیبهای فیزیکی وارد کنند.
تجهیزات کارمندان: مانند کامپیوترها، لپتاپها و تلفنهای همراه که ممکن است مورد هدف سرقت یا دستکاری قرار بگیرند.
سیستمهای کنترل دسترسی: ابزارهای امنیتی مانند کارتهای کلید، اسکنرهای بایومتریک و دوربینهای امنیتی که میتوانند برای دسترسی به تجهیزات یا سرورها مورد حمله قرار گیرند.
3. سطح حمله مهندسی اجتماعی (Social Engineering Attack Surface)
این نوع حمله بهجای فناوری، بر دستکاری روانی افراد تمرکز دارد تا آنها را وادار به فاش کردن اطلاعات حساس یا انجام اقداماتی کند که امنیت سازمان را به خطر بیندازند. مثالهایی از این حملات عبارتاند از:
فیشینگ (Phishing): حملاتی که کاربران را با ایمیلها یا پیامهای فریبنده به افشای اطلاعات یا کلیک روی لینکهای مخرب ترغیب میکنند.
Whaling: نوعی فیشینگ که افراد ردهبالا یا مدیران سازمان را هدف قرار میدهد، مانند مسئولین بخشهای مالی یا مدیران اجرایی.
Media Drops: روشی که مهاجم یک دستگاه آلوده، مانند USB، را در محوطه سازمان رها میکند به امید اینکه فردی آن را به کامپیوتر متصل کند.
افراد خدماتی جعلی: مهاجمان خود را بهجای کارکنان خدماتی مانند سرایدار یا تعمیرکار جا میزنند تا به تجهیزات مهم سازمان دسترسی پیدا کنند.
این سه نوع سطح حمله، حوزههای اصلیای هستند که سازمانها باید برای محافظت از خود در برابر تهدیدات سایبری و فیزیکی مدیریت کنند.
مدیریت سطح حمله چیست؟
مدیریت سطح حمله شامل فرآیند شناسایی داراییها و خدمات دیجیتال و سپس کاهش یا به حداقل رساندن در معرض خطر بودن آنها برای جلوگیری از سوءاستفاده هکرها است. در معرض قرار گرفتن میتواند به دو معنا باشد: یکی آسیبپذیریهای فعلی، مانند بهروزرسانیهای از دست رفته (Patchهای گمشده) یا تنظیمات نادرستی که امنیت سرویسها یا داراییها را کاهش میدهند؛ دیگری، خطر آسیبپذیریهای آینده است.
برای درک بهتر، تصور کنید یک رابط کاربری مدیر، مانند cPanel یا صفحه مدیریت فایروال، که ممکن است در برابر تمام تهدیدهای شناختهشده فعلی ایمن باشد. اما اگر در آینده یک آسیبپذیری در نرمافزار کشف شود، این دارایی بهسرعت به یک خطر جدی تبدیل میشود. بنابراین، لازم نیست یک دارایی اکنون آسیبپذیر باشد تا در آینده در معرض خطر قرار بگیرد. به این ترتیب توجه داشته باشید، با کاهش سطح حمله حتی بدون وجود آسیبپذیریهای فعلی، ریسک حملات آینده را کاهش میدهید.
جالب است بدانید بخشی مهم از مدیریت سطح حمله این است که با حذف خدمات و داراییهای غیرضروری از اینترنت، از قرار گرفتن در معرض آسیبپذیریهای احتمالی آینده جلوگیری کنید. این استراتژی، همان چیزی است که نقض امنیتی دِلوایت را رقم زد و مدیریت سطح حمله را از مدیریت آسیبپذیری سنتی متمایز میکند. اما برای انجام این کار، ابتدا باید بدانید با چه چیزی روبهرو هستید.
روشهای کاهش Attack Surface
برای کاهش سطح حمله (Attack Surface) و محافظت بهتر از سیستمها در برابر تهدیدات سایبری، روشهای متعددی وجود دارد که میتوان بهطور موثر آنها را به کار گرفت. از جمله این روش ها می توان به موارد زیر اشاره کرد:
1. حذف نقاط دسترسی غیرضروری
بستن یا حذف نقاط دسترسی که نیازی به استفاده از آنها نیست، میتواند به کاهش مسیرهای ممکن برای نفوذ کمک کند.
سیستمها و اپلیکیشنها باید به حداقل مجوزهای لازم برای عملکرد محدود شوند.
2. بهینهسازی دسترسی کاربران
تعیین دقیق اینکه کدام کاربر به چه بخشهایی از سیستم نیاز دارد.
محدود کردن دسترسیها به حداقل میزان موردنیاز با استفاده از اصل “حداقل دسترسی.”
3. ارزیابی مداوم ریسک
انجام ارزیابیهای منظم برای شناسایی و رفع بخشهای آسیبپذیر.
شناسایی بخشهایی که بیشترین میزان خطر را دارند و تمرکز بر تقویت امنیت آنها.
4. حذف سرویسهای غیرضروری
هرچه سیستم سادهتر و سبکتر باشد، سطح حمله کاهش مییابد.
خدمات و نرمافزارهایی که استفاده نمیشوند یا کاربران کمی دارند، باید حذف شوند.
5. کاهش و بهینهسازی کد
حذف کدهای غیرضروری میتواند احتمال سوءاستفاده از باگهای امنیتی را کاهش دهد.
بازبینی و تست امنیتی کدها بهطور منظم، خطر نفوذ را کمتر میکند.
6. استفاده از سیاستهای امنیتی Zero Trust
ایجاد و اعمال سیاستهایی که هیچ منبعی به طور پیشفرض اعتماد نکند.
کنترل دقیق هویت و دسترسیها و احراز هویت مداوم کاربران.
7. سادهسازی زیرساختها
کاهش پیچیدگیهای اضافی که مدیریت آنها دشوار است و میتواند باعث آسیبپذیری شود.
حذف نرمافزارها و سیستمهایی که بلااستفاده هستند یا ریسک بالایی دارند.
8. بخشبندی شبکه (Network Segmentation)
تقسیم شبکه به بخشهای مجزا برای جلوگیری از حرکت آزادانه مهاجم در صورت نفوذ.
استفاده از فایروالهای داخلی و Microsegmentation برای کنترل بهتر ترافیک داخلی.
9. آموزش کارکنان
برگزاری دورههای آموزشی برای افزایش آگاهی کارمندان از تهدیدات سایبری و روشهای حمله.
آموزش روشهای شناسایی و جلوگیری از حملات مهندسی اجتماعی مانند فیشینگ.
10. ایمن کردن گزارشها و مستندات
محافظت از گزارشهای مربوط به آسیبپذیریها و راهکارهای برطرف کردن آنها.
اطمینان از این که اطلاعات حساس امنیتی بهدرستی رمزگذاری و نگهداری میشوند.
اجرای این روشها میتواند بهطور قابل توجهی سطح حمله را کاهش دهد و امنیت کلی سیستم را بهبود بخشد. با این حال، امنیت سایبری یک فرایند مداوم است و نیاز به بازبینی و بهروزرسانیهای منظم دارد تا سازمانها همواره آماده مقابله با تهدیدات جدید باشند.
مدیریت دارایی در مقایسه با مدیریت آسیب پذیری
مدیریت دارایی که اغلب به عنوان رابطه ضعیف مدیریت آسیب پذیری در نظر گرفته می شود، به طور سنتی یک کار فشرده و زمانبر برای تیمهای تکنولوژی اطلاعات بوده است. حتی زمانی که آنها کنترل داراییهای سخت افزاری در سازمان و محیط شبکه خود را داشتند، باز هم مملو از مشکلات بود. اگر فقط یک دارایی از موجودی دارایی حذف شود، می تواند از کل پروسه مدیریت آسیب پذیری فرار کند و بسته به حساسیت دارایی، پیامدهای گستردهای برای کسب و کار داشته باشد.
امروزه، شرایط پیچیدهتر است. کسبوکارها به سرویس SaaS مهاجرت میکنند و سیستمها و سرویسهای خود را به ابر منتقل میکنند و کاربران تمایل دارند که محیطهای خود را سفارشی کنند. وقتی شرکتها از طریق ادغام و تملک گسترش مییابند، اغلب سیستمهایی را تصاحب میکنند که گاه از آنها بیخبرند مثال کلاسیک این مورد، زمانی بود که شرکت مخابراتی تاک تاک در سال 2015 نقض شد و حدود 4 میلیون رکورد رمزگذاری نشده از یک سیستم که از وجود آن بیخبر بودند، به سرقت رفت.
انتقال امنیت از آی تی به دِواپس (DevOps)
پلتفرمهای ابری امروزی به تیمهای توسعه این امکان را میدهند که با سرعت بالا حرکت کرده و بهراحتی مقیاس شوند. با این حال، این انعطافپذیری مسئولیتهای سنگینی را بر عهده تیمهای توسعه میگذارد و آنها را از تیمهای سنتی و متمرکز فناوری اطلاعات، که معمولاً دارای فرآیندهای کنترل تغییرات قوی و قابلاعتماد هستند، متمایز میکند.
این موضوع بدان معناست که تیمهای امنیت سایبری برای دیدن آنچه در جریان است یا کشف محل داراییهایشان در تلاش باشند. به طور مشابه، برای شرکتهای بزرگ یا کسبوکارهای دارای تیمهای پراکنده در سرتاسر جهان، پیگیری مکان همه سیستمها، بهطور فزایندهای سخت است.
در نتیجه، سازمانها به طور فزایندهای درک میکنند که فرایندهای مدیریت آسیبپذیری آنها باید در یک فرآیند «مدیریت سطح حمله» جامعتری تنیده شود، چراکه برای اولویت بندی، قبل از اینکه فکر کنید چه آسیبپذیریهایی دارید، ابتدا باید بدانید که چه چیزی را در معرض اینترنت قرار دادهاید و چه راهکارهایی برای رفع آنها وجود دارد.
ویژگی های اساسی ابزارهای مدیریت سطح حمله
ابزارهای مختلف و خوبی در بازار برای کشف دارایی، یافتن دامنههای جدید مشابه دامنه شما و یافتن وبسایتهایی با محتوای مشابه خودتان موجود هستند. پس تیم شما میتواند بررسی کند که آیا این دارایی شرکتی است یا خیر، انتخاب کند که آیا در فرایندهای مدیریت آسیبپذیری شما گنجانده شده است یا خیر و همچنین چگونه ایمن شده است. اما برای انجام این کار، به یک منبع داخلی نیاز دارد، چرا که این ابزار نمیتواند این کار را برای شما انجام دهد.
به طور مشابه، برخی از ابزارها فقط بر روی سطح حمله خارجی تمرکز می کنند. اما از آنجایی که یک بردار حمله، عموما از طریق ایستگاههای کاری کارکنان عمل میکند، پس مدیریت سطح حمله باید شامل سیستمهای داخلی نیز باشد. حال سه ویژگی اساسی که هر ابزار نظارت سطح حمله باید ارائه کند را بررسی می کنیم.
کشف دارایی
اگر از وجود یک دارایی مطلع نباشید، نمی توانید آن را مدیریت کنید. همانطور که دیده شده است، اکثر سازمانها دارای انواع «ناشناختههای ناشناخته» هستند، داراییهای مستقر در سایتهای شریک یا شخص ثالث، بارهای کاری (workload) در حال اجرا در محیطهای ابری عمومی، دستگاههای اینترنت اشیا، آدرسهای آیپی رها شده و اطلاعات اکانت و موارد دیگر می توانند مثالهایی از این دست باشند.
زمینه کسب و کار
همه بردارهای حمله یکسان ایجاد نمیشوند و زمینه یا context (یعنی آنچه که در معرض اینترنت قرار می گیرد) بخش مهمی از مدیریت سطح حمله است. ابزارهای قدیمی این زمینه را فراهم نمی کنند. آنها با تمام سطوح حمله (خارجی، دفتر داخلی، مرکز داده داخلی) یکسان رفتار می کنند، و بنابراین اولویت بندی آسیب پذیریها دشوار است. ابزارهای مدیریت سطح حمله، شکافهای موجود در کنترلهای امنیتی داخلی و خارجی شما را شناسایی میکنند تا نقاط ضعف امنیتی را که باید تعیین و اصلاح شوند را آشکار کنند.
اسکن های فعال و واکنشی
شما نمی توانید فقط یک بار سطح حمله خود را آزمایش کنید. سطح حمله هر روز با اضافه شدن دستگاهها، بار کاری و سرویسهای جدید، به رشد خود ادامه میدهد. با رشد این سطح، خطر امنیتی نیز افزایش می یابد. افزایش ریسک تنها منحصر به آسیب پذیریهای جدید نیست، بلکه تنظیمات نادرست، در معرض قرار گرفتن دادهها یا سایر شکافهای امنیتی را نیز در بر می گیرد. آزمایش همه بردارهای حمله احتمالی مهم است و انجام مداوم این کار جهت حفظ آگاهی و فهم شما دارای اهمیت است.
داشتن پلتفرمی که بسته به شرایط بتواند به صورت فعالانه یا واکنشی اسکن انجام دهد، از اسکن مداوم بهتر است. راه اندازی یک اسکن جهت واکنش به یک سرویس ابری جدید که به صورت آنلاین ارائه می شود، یا اسکن فعالانه همه دارایی ها به محض در دسترس قرار گرفتن بررسیهای آسیب پذیری جدید، میتوانند نمونه های خوبی باشند.
سخن پایانی
در پایان بهتر است بدانید سطح حمله به مجموع داراییهای دیجیتالی اشاره دارد که در معرض هستند و میتواند در برگیرندهی دارایی هایی باشد که ایمن یا آسیب پذیر هستند، که از وجود آنها اطلاع داریم یا ناشناخته اند و همچنین مواردی که مورد استفادهاند یا بلا استفاده هستند. جهت مدیریت سطح حمله، در گام اول میبایست همه دارایی ها را کشف کرد؛ در مرحله بعد آسیب پذیریها را اولویتبندی کرد و دست آخر جهت تست سطح حمله، باید به طور مداوم داراییها را اسکن کرد.
سوالات متداول
چگونه می توانیم سطح حمله را کاهش دهیم؟
منظور از کاهش سطح حمله به حداقل رساندن نقاطی در سیستم است که یک کاربر غیرمجاز می تواند از طریق آنها نفوذ کند و یا از آنها برای سواستفاده بهره ببرد؛ کاهش سطح حمله، همچنین شامل شناسایی و کاهش نقاط ورود احتمالی مهاجمان است که از طریق حذف عملکردها، خدمات و مجوزهای غیر ضرور در سیستمها امکانپذیر میشود.
سطح حمله چگونه افزایش پیدا می کند؟
عوامل متعددی وجود دارد که می تواند منجر به گسترش سطح حمله شود؛ از جمله این موارد، سرمایه گذاری در حوزه تحول دیجیتال است که میتواند شامل مهاجرت به یک پلتفرم ابری باشد. افزودن سیستمهای سخت افزاری یا نرم افزاری جدید (خرید پلتفرم جدید مبتنی بر ابر برای هوش تجاری) و افزایش تعداد کارگران راه دور، دلایل دیگری هستند که موجب افزایش سطح حمله می شوند.
مدیریت سطح حمله چیست؟
مدیریت سطح حمله (ASM) فرآیند شناسایی، نظارت و مدیریت مداوم همه داراییهای داخلی و خارجی متصل به اینترنت برای بردارها و درمعرض قرار گرفتنهای احتمالی حمله است. هدف نهایی ASM افزایش دید و کاهش ریسک است.
در عصر مدرن حملات سایبری پیچیده و نوآوری دیجیتال، برای کسبوکارها بسیار مهم است که بدانند با چه تهدیداتی مواجه هستند و دفاع امنیتیشان از آنها چه محافظتی میکند. این امر به ویژه در مورد فایروال ها صادق است، زیرا فایروالهای اپلیکیشن وب و فایروال های شبکه از سازمانها در برابر انواع مختلف حملات محافظت می کنند. بنابراین درک اهمیت و تفاوت بین امنیت WAF و امنیت فایروال شبکه که به جلوگیری از حملات وب و حملات شبکه گستردهتر کمک می کند، ضروری است.
به طور کلی، کسبوکارها از دادهها و کاربران خود با فایروالهای شبکه محافظت میکنند؛ این نوع فایروالها، فاقد انعطافپذیری و شفافیت برای محافظت در برابر تهدیدات امنیتی مدرن هستند. اما رشد راهکارهای BYOD، ابر عمومی و SaaS به این معنی است که آنها باید یک WAF را به استراتژی امنیتی خود اضافه کنند. این امر محافظت در برابر حملات علیه اپلیکیشنهای وب را افزایش میدهد.
این اپلیکیشنها در یک سرور راه دور ذخیره می شوند، با استفاده از یک اینترفیس مرورگر از طریق اینترنت ارائه می شوند و اهداف جذابی برای هکرها هستند. این مقاله بررسی تفاوت بین WAF و فایروال های شبکه را در دستور کار خواهد داشت.
فایروال اپلیکیشن وب (WAF)
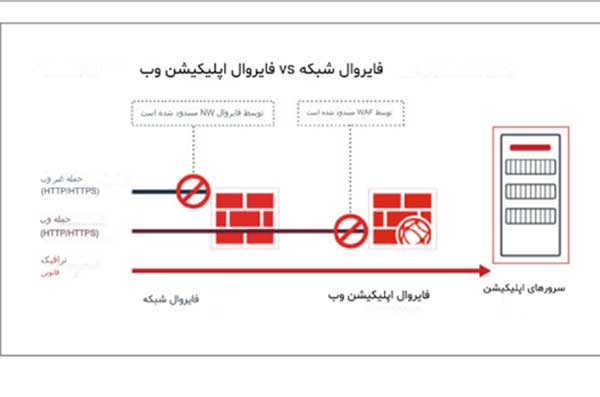
یک فایروال اپلیکیشن وب (Web Application Firewall) یا به اختصار WAF با هدف قرار دادن ترافیک HTTP، از اپلیکیشنهای وب محافظت می کند؛ این نوع فایروال، با یک فایروال استاندارد، که مانعی بین ترافیک شبکه خارجی و داخلی ایجاد می کند، متفاوت است.
یک WAF بین کاربران خارجی و اپلیکیشن های وب قرار می گیرد تا تمام ارتباطات HTTP را آنالیز کند. سپس درخواست های مخرب را قبل از رسیدن به کاربران یا اپلیکیشنهای وب، شناسایی و بلاک می کند. در نتیجه، WAFها، اپلیکیشنهای وب و سرورهای وب حیاتی کسب و کار را از تهدیدات روز صفر و سایر حملات لایه اپلیکیشن ایمن می کنند. این امر به طور فزایندهای اهمیت پیدا می کند، چراکه کسب و کارها به سمت ابتکارات دیجیتالی جدید گسترش مییابند که میتواند اپلیکیشنهای وب جدید و اینترفیس های برنامه نویسی اپلیکیشن (API) را در برابر حملات آسیب پذیر کند.
فایروالهای سطح شبکه
فایروال شبکه از یک شبکه محلی امن در برابر دسترسی غیرمجاز محافظت میکند تا بدین ترتیب از حملات جلوگیری کند. هدف اصلی فایروال شبکه جداسازی و کنترل ارتباطات مناطقی است که از نظر امنیتی متفاوت هستند، برخی از مناطق امن و برخی دیگر از نظر امنیتی دچار چالش هستند. بدون فایروال، هر کامپیوتری با آدرس آی پی عمومی، خارج از شبکه قابل دسترسی است و به طور بالقوه در معرض خطر حمله قرار دارد.
تفاوت های کلیدی WAF با فایروالهای سطح شبکه
در ادامه مقاله، فایروال های شبکه و WAF از جوانب مختلف از جمله امنیت، ترافیک، محافظت و چند مورد دیگر بررسی خواهند شد.
امنیت WAF
یک WAF با هدف قرار دادن ترافیک HTTP از اپلیکیشن های وب محافظت می کند. این با یک فایروال استاندارد، که مانعی بین ترافیک شبکه خارجی و داخلی ایجاد می کند، متفاوت است.
یک WAF بین کاربران خارجی و اپلیکیشنهای وب قرار میگیرد و تمامی ارتباطات HTTP را آنالیز می کند، سپس درخواست های مخرب را قبل از اینکه به کاربران یا اپلیکیشنهای وب برسند، شناسایی و بلاک می کند. در نتیجه، WAFها، اپلیکیشنهای وب و سرورهای وب حیاتی کسب و کار را از تهدیدات روز صفر و سایر حملات لایه اپلیکیشن ایمن می کنند. این امر به طور فزایندهای اهمیت پیدا می کند، چراکه کسب و کارها به سمت ابتکارات دیجیتالی جدید گسترش مییابند که میتواند وب اپلیکیشنهای جدید و اینترفیس های برنامه نویسی اپلیکیشن (API) را در برابر حملات آسیب پذیر کند.
امنیت فایروال شبکه
فایروال شبکه از یک شبکه محلی امن در برابر دسترسی غیرمجاز محافظت می کند تا از خطر حملات جلوگیری کند. هدف اصلی فایروال شبکه جداسازی و کنترل ارتباطات مناطقی است که از نظر امنیتی متفاوت هستند، برخی از مناطق امن و برخی دیگر از نظر امنیتی دچار چالش هستند.بدون فایروال، هر کامپیوتری با آدرس آی پی عمومی، خارج از شبکه قابل دسترسی است و به طور بالقوه در معرض خطر حمله قرار دارد.
ترافیک اپلیکیشن در مقایسه با ترافیک شبکه
فایروال های شبکه قدیمی، دسترسی غیرمجاز به شبکه های خصوصی را کاهش میدهند و یا از آن جلوگیری می کنند. پالیسیهای فایروال، ترافیک مجاز به شبکه را تعریف میکنند و هرگونه دسترسی دیگر بلاک میشود. نمونههایی از ترافیک شبکه که این موضوع به جلوگیری از آن کمک میکند، کاربران غیرمجاز و حملات کاربران یا دستگاههای موجود در مناطق کمتر امن هستند.
یک WAF به طور اختصاصی ترافیک اپلیکیشنها را هدف قرار میدهد و از ترافیک و اپلیکیشنهای HTTPو HTTPS در مناطق قابل دسترسی از اینترنت شبکه محافظت می کند. این امر کسب و کارها را در برابر تهدیداتی مانند حملات اسکریپت بین سایتی (XSS)، حملات DDoS و حملات تزریق SQL ایمن می کند.
مقایسه حفاظت در لایه 7 با لایههای 3 و 4
تفاوت فنی کلیدی بین فایروال سطح اپلیکیشن و فایروال سطح شبکه، لایه امنیتی است که آنها روی آن کار می کنند. لایه های امنیتی توسط مدل OSI تعریف می شوند. این مدل عملکردهای ارتباطی را در سیستمهای مخابراتی و محاسباتی مشخص و استاندارد می کند.
WAFها از حملات در لایه 7 مدل OSI محافظت می کنند که سطح اپلیکیشن است و شامل حملات علیه اپلیکیشن هایی نظیر Ajax، ActiveX و JavaScript و همچنین دستکاری کوکیها، تزریق SQL و حملات URL میشود. آنها همچنین پروتکلهای اپلیکیشنهای وب HTTP و HTTPS را مورد هدف قرار میدهند که برای اتصال مرورگرهای وب و سرورهای وب استفاده می شوند.
به عنوان مثال، یک حمله DDoS لایه 7، سیلی از ترافیک را به لایه سرور (یعنی جایی که صفحات وب در پاسخ به درخواستهای HTTP تولید و تحویل می شوند) می فرستد. یک WAF با عمل به عنوان یک پروکسی معکوس این مشکل را اصلاح می کند. این پراکسی از سرور هدف در برابر ترافیک مخرب محافظت میکند و با فیلترینگ درخواست ها، استفاده از ابزارهای DDoS را شناسایی می کند.
فایروال های شبکه در لایههای 3 و 4 مدل OSI کار می کنند که از انتقال داده و ترافیک شبکه محافظت می کنند که شامل حملات DNS، پروتکل انتقال فایل (FTP) و همچنین پروتکل انتقال ایمیل ساده (SMTP)، پوسته امن (SSH) و Telnet میشود.
حملات وب در مقابل دسترسی غیرمجاز
راهکارهای WAF از کسب و کارها در برابر حملات مبتنی بر وب که اپلیکیشنها را هدف قرار می دهند، محافظت می کند. بدون فایروال اپلیکیشن، هکرها می توانند از طریق آسیبپذیریهای اپلیکیشن وب به شبکه گستردهتر نفوذ کنند. راهکارهای امنیتی WAF از کسب و کارها در برابر حملات رایج وب محافظت میکنند. این حملات از این قرار هستند:
DDoS: تلاشی است برای ایجاد اختلال در شبکه، سرویس یا سرور، از طریق اشباع آن با سیلی از ترافیک اینترنتی. قصد آن تمام کردن منابع هدف مورد نظر است و از آنجایی که مخرب بودن ترافیک همیشه واضح نیست، در نتیجه دفاع در برابر آن دشوار است.
تزریقSQL : نوعی حمله تزریقی است که هکر را قادر می سازد تا دستورات مخرب SQL را اجرا کند. این دستورات، سرور پایگاه داده پشت یک اپلیکیشن وب را کنترل می کنند. این به مهاجمان امکان میدهد تا احراز هویت و مجوز صفحه وب را دور بزنند و محتوای پایگاه داده SQL را بازیابی کنند، سپس رکوردهای آن را اضافه، اصلاح و حذف کنند.
مجرمان سایبری می توانند از تزریق SQL استفاده کنند تا به اطلاعات مشتری، دادههای شخصی و مالکیت معنوی دسترسی پیدا کنند. در سال 2017، این نوع حمله در بین 10 تهدید برتر OWASP به عنوان تهدید شماره یک برای امنیت اپلیکیشنهای وب قرار گرفت.
اسکریپت بین سایتی (XSS): یک آسیب پذیری امنیتی وب است که مهاجمان را قادر می سازد تا تعاملات کاربر با اپلیکیشنها را به خطر بیاندازند و مهاجم را قادر میسازد تا پالیسی یکسانی که وبسایتهای مختلف را جدا میکند را دور بزند. در نتیجه، مهاجم میتواند به عنوان یک کاربر واقعی جلوه کند و به دادهها و منابعی که کاربران واقعی نسبت به آنها مجاز هستند، دسترسی داشته باشد.
فایروال های شبکه از دسترسی غیرمجاز و ترافیک ورودی و خروجی شبکه محافظت می کنند و در سرتاسر شبکه، در برابر حملات علیه دستگاهها و سیستمهایی که به اینترنت متصل می شوند، محافظت می کنند. نمونه هایی از حملات شبکهای که اغلب استفاده می شوند عبارتند از:
دسترسی غیرمجاز: دسترسی غیرمجاز مربوط به مهاجمانی است که بدون اجازه، به یک شبکه دسترسی دارند. این نوع دسترسی معمولاً از طریق سرقت اطلاعات اکانت، مهندسی اجتماعی و تهدیدات داخلی، حاصل میشود.
حملات(MITM): مهاجمان یا ترافیک بین شبکه و سایتهای خارجی و یا ترافیک درون خود شبکه را رهگیری می کنند. این اغلب در نتیجه پروتکلهای ارتباطی ناامن اتفاق میافتد و مهاجمان را قادر میسازد تا دادهها را در جریان انتقال بدزدند، سپس اطلاعات اکانت کاربر را به دست آورده و اکانتهای وی را در اختیار گیرند. Man-in-the-middle یا MITM به حملات مرد میانی نیز موسوم است.
افزایش امتیاز و دسترسی (Privilege): مهاجمان به یک شبکه دسترسی پیدا میکنند و سپس از افزایش امتیاز برای گسترش دسترسی خود به سیستم استفاده می کنند. آنها می توانند این کار را به صورت افقی یا عمودی انجام دهند؛ در حالت افقی، به سیستمهای مجاور دسترسی پیدا می کنند و در حالت عمودی، امتیازات بالاتر در همان سیستم به دست می آید.
انتخاب فایروال اپلیکیشن یا فایروال شبکه
فایروالهای شبکه و WAFهای استاندارد، در برابر انواع متفاوتی از تهدیدات از شبکه محافظت می کنند؛ بنابراین انتخاب مناسب بسیار مهم است. فایروال شبکه به تنهایی از کسب و کارها در برابر حملات علیه صفحات وب محافظت نمیکند. این نوع حملات فقط از طریق قابلیتهای WAF قابل پیشگیری هستند. بنابراین بدون فایروال اپلیکیشن، احتمالا شبکه گستردهتر کسبوکارها، در برابر حمله از طریق آسیبپذیریهای اپلیکیشنهای وب، ایمن نخواهد بود. با این حال، یک WAF نمی تواند از حملات در لایه شبکه محافظت کند، بنابراین باید به جای جایگزینی، فایروال شبکه را تکمیل کرد.
راهکارهای مبتنی بر وب و شبکه، هر کدام در لایههای مختلف کار می کنند و از انواع متفاوتی از ترافیک محافظت می کنند. پس به جای رقابت، مکمل یکدیگر هستند. فایروال شبکه معمولاً از طیف وسیعتری از انواع ترافیک محافظت می کند، در حالی که یک WAF با تهدید خاصی سروکار دارد که رویکرد سنتی نمی تواند آن را پوشش دهد. بنابراین توصیه میشود که هر دو راهکار را داشته باشید، به خصوص اگر سیستم عاملهای کسب و کار به طور نزدیک با وب کار می کنند.
چالش به جای اینکه بر سر انتخاب یکی به جای دیگری باشد، بیشتر در مورد انتخاب سیستم امنیتی WAF مناسب است که به بهترین وجه با نیازهای کسب و کار مطابقت داشته باشد. یک WAF می بایست دارای یک شتابدهنده سختافزاری باشد، ترافیک را کنترل کند و اقدامات مخرب را بلاک کند، دسترس بالایی داشته باشد و برای حفظ عملکرد همراه با رشد کسبوکار، مقیاسپذیر باشد.
فایروال های نسل بعدی در مقابل فایروالهای WAF و شبکه
خرید محصولات فایروال جداگانه برای محافظت از همه لایههای امنیتی گران و مایه زحمت است. این امر کسب و کارها را به سمت راهکارهای جامعی مانند فایروالهای نسل بعدی (NGFW) سوق میدهد. NGFWها معمولاً قابلیت های فایروالهای شبکه و WAF را در یک سیستم مدیریت مرکزی ترکیب می کنند. آنها همچنین مولفههای اضافی برای پالیسیهای امنیتی فراهم می کنند، که برای محافظت از کسب و کارها در برابر تهدیدات امنیتی مدرن حیاتی است.
NGFWها سیستمهای مبتنی بر زمینه (context-based) هستند که از اطلاعاتی مانند هویت، زمان و مکان برای تأیید اینکه آیا کاربر همان کسی است که ادعا میکند یا نه، استفاده میکنند. این دید مضاعف، به کسب و کار این امکان را می دهد تا تصمیمات آگاهانه و هوشمندانهتری در مورد دسترسی کاربران بگیرند. آنها همچنین شامل ویژگیهایی مانند آنتی ویروس، ضد بدافزار، سیستم های جلوگیری از نفوذ، و فیلترینگ URL هستند. این امر کارایی پالیسیهای امنیتی در راستای تهدیدهای پیچیده روزافزونی که کسبوکارها با آن مواجه هستند را سادهتر و کارآمدتر می کند.
داشتن یک دید جامع از امنیت دیجیتال، اغلب سادهتر و مقرون به صرفهتر است. با این حال، اطمینان از اینکه یک NGFW تمام پایههای حفاظت از شبکه و اپلیکیشن وب را پوشش میدهد، حیاتی است. WAFها نقش خاصی در محافظت از اپلیکیشنهای وب در برابر تزریق کد، امضای کوکی، صفحات خطای سفارشی سازی شده، جعل درخواست و رمزگذاریURL ایفا می کنند. بنابراین، استفاده از NGFW در ارتباط با فایروال اپلیکیشن وب اختصاصی مانند فورتی وب ضروری است.
سخن پایانی
فایروال اپلیکیشن وب (Web Application Firewall) یا به اختصار WAF با هدف قرار دادن ترافیک HTTP، از اپلیکیشنهای وب محافظت می کند؛ در لایه 7 که لایهی اپلیکیشن است کار می کند و با محافظت از اپلیکیشنها، از حملاتی نظیر DDoS جلوگیری می کند. در مقابل فایروال های شبکه در لایه 3و 4 یعنی لایه شبکه کار می کنند و به عنوان سدی بین ترافیک ورودی و خروجی عمل میکنند. جهت محافظت جامع از یک شبکه در برابر انواع تهدیدات، یک کسب وکار باید از ترکیب هر دو راهکار استفاده کند که در فایروالهای نسل بعد (NGFW) متبلور شدهاند.
سوالات متداول
تفاوت بین WAF و فایروال نسل بعدی چیست؟
هم NGFW و هم WAF جزو عملکردهای شبکه هستند، اما با ترافیک در نقاط مختلف تعامل دارند. برای درک بهتر موضوع، میتوان یک NGFW را به عنوان ورودی یک هتل و WAF را به عنوان کلید اتاق هتل در نظر گرفت. فایروالهای شبکه ترافیک شبکه را پوشش می دهند، در حال که WAFها اپلیکیشنها را تحت پوشش دارد.
تفاوت بین SSL و WAF چیست؟
در حالی که SSLها از انتقال اطلاعات محافظت می کنند، هکرها می توانند آسیب پذیریهای یک اپلیکیشن وب را هدف قرار دهند و سعی کنند تا کد مخربی را که توسط SSL شناسایی نمیشود را تزریق کنند. برای جلوگیری از اجرای این اسکریپتها یا بارهای مخرب، یک فایروال اپلیکیشن وب (WAF) مورد نیاز است.
آیا WAF می تواند از DDoS جلوگیری کند؟
WAF چندین مکانیسم دفاعی دارد که می تواند به جلوگیری از حملات DDoS کمک کند. حملات DDoS می توانند هم لایه شبکه 3 و 4 و هم لایه اپلیکیشن 7 را هدف قرار دهند.
تا حالا اتفاق افتاده با خودرو شخصی مشغول مسافرت باشید و قسمتی از مسیرتون، هوایی یا دریایی باشد؟ آیا می توانید با همان خودرو مسیر دریایی را طی کنید؟ این کار غیرممکن است. پس چارهی کار چیست؟ شاید یک روش ساده این باشد که برای طی مسیر دریایی، خودرو را داخل کشتی قرار بدهید و پس از رسیدن به آن طرف ساحل، مجدد از طریق مسیر جاده ای ادامه بدهید. این همان کاری است که GRE انجام میدهد. در این مقاله، با GRE و نحوه عملکرد آن آشنا خواهیم شد؛ با داریا همراه باشید.
GRE Tunnel چیست؟
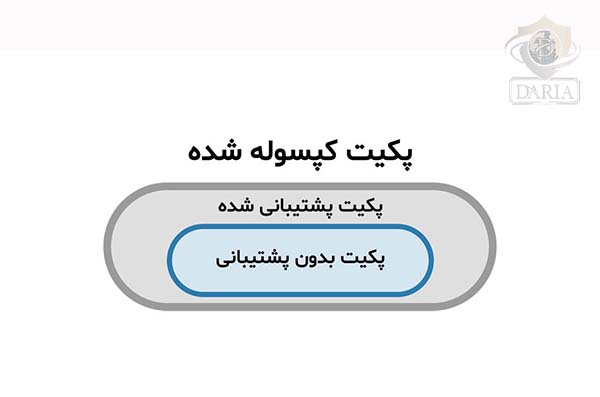
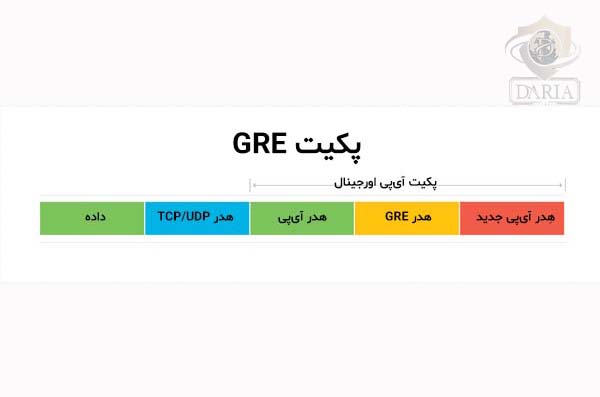
Generic Routing Encapsulation یا به اختصار GRE پروتکلی است که پکِتها را به منظور مسیریابی پروتکل های مختلف روی شبکههای آی پی کپسوله میکند. (encapsulate)/ Encapsulating به معنای قرار دادن یک پکِت داده در یک پکِت داده دیگر است، مانند قرار دادن یک جعبه در داخل جعبهی دیگر. GRE توسط اینترنت RFC 2784 تعریف شده است و به عنوان یک ابزار تانلینگ (tunneling) برای حمل پروتکلهای شبکه ای لایه 3 OSI بر روی یک شبکه آی پی توسعه یافته است. در اصل، GRE یک ارتباط نقطه به نقطه خصوصی، دقیقا مانند یک شبکه خصوصی مجازی (VPN) ایجاد می کند.
اجازه دهید جهت سهولت درک موضوع، مثالی از دنیای واقعی را بررسی کنیم. GRE استفاده از پروتکلهایی که معمولاً توسط شبکه پشتیبانی نمیشوند را امکانپذیر میکند؛ چرا که پکِتها در پکِتهای دیگری که از پروتکلهای پشتیبانی شده استفاده میکنند، قرار میگیرند.
برای درک مکانیزم کاری GRE، تفاوت بین خودرو و کشتی را در نظر بگیرید. یک ماشین در خشکی حرکت می کند، در حالی که یک کشتی روی آب حرکت می کند. یک ماشین معمولاً نمی تواند روی آب حرکت کند؛ ولی برای انجام این کار می توان یک ماشین را در یک کشتی قرار داد.
در این قیاس، نوع زمین (terrain) همان شبکه ای است که از پروتکل های مسیریابی خاصی پشتیبانی می کند و وسایل نقلیه مانند پکِتهای داده هستند. GRE روشی برای قرار دادن یک نوع پکِت در پکِت دیگر است، به طوری که اولین پکِت بتواند از شبکه ای عبور کند که معمولاً نمی تواند از آن عبور کند، درست همانطور که یک نوع وسیله نقلیه (خودرو) بر روی نوع دیگری از وسیله نقلیه (کشتی) قرار می گیرد؛ بدون کشتی، ماشین امکان عبور از دریا را نخواهد داشت.
حال فرض کنید یک شرکت باید یک ارتباط بین شبکههای محلی (LAN) در دو دفتر مختلف خود راه اندازی کند. هر دو شبکه محلی از آخرین نسخه پروتکل اینترنت IPv6 استفاده می کنند. اما برای رسیدن از یک شبکه اداری به شبکهی دیگر، ترافیک باید از طریق شبکه ای که توسط شخص ثالث مدیریت می شود (که تا حدودی قدیمی است و فقط از پروتکل IPv4 قدیمی پشتیبانی می کند)، عبور کند.
با GRE، این شرکت میتواند ترافیک را از طریق این شبکه با کپسوله کردن پکِتهایIPv6 در پکِتهای IPv4 ارسال کند. در این مقایسه، پکِتهایIPv6 خودرو هستند، پکِتهایIPv4 کشتی هستند و شبکه شخص ثالث آب است.
پروتکل GRE شامل کپسوله کردن یا بسته بندی یک پکِت داده در سایر پکِتهای داده است. با انجام این کار، یک تانل (که گاه تانل GRE نیز نامیده می شود) بین دو روتر ایجاد می شود و یک ارتباط مستقیم یا نقطه به نقطه بین شبکهها یا پروتکل های آی پی جداگانه برقرار میکند. این چنین تانلینگ پکِتها، ارتباطات بین شبکه ها را ساده می کند.
فرض کنیم قرار است یک ارتباط بین دو شبکه یا LAN برقرار شود؛ یکی از شبکهها از پروتکل IPv6 استفاده می کند در حالی که شبکه دیگر از پروتکل قدیمی IPv4 پشتیبانی می کند. بدون GRE، این دو شبکه به دلیل تفاوت در پروتکل، امکان برقراری ارتباط با یکدیگر را نخواهند داشت. اما با GRE، پکِتهای IPv6 درون پکِتهای IPv4 کپسوله میشوند و بدین ترتیب پکِتهای IPv6 اجازه مییابند تا از شبکه IPv4 عبور کنند.
چرا از GRE استفاده میکنیم؟
از تانلینگ GRE در مواقعی استفاده می شود که به راه اندازی یک ارتباط مستقیم یا نقطه به نقطه بین دو شبکه یا پروتکل نیاز باشد؛ جهت شفافیت موضوع، سازمانی را در نظر بگیرید که واحدها یا بخشهای مختلف تجاری آن، توسط شبکههای مختلف پشتیبانی می شوند. کپسوله کردن پکِتها و ایجاد یک تانل GRE، به روترها در دو شبکه اجازه می دهد تا به گونه ای عمل کنند که گویی یک ارتباط مستقیم دارند و به پکِتها اجازه می دهد تا بین آنها حرکت کنند؛ که در غیر این صورت نمی توانستند انجام دهند.
GRE چگونه کار می کند؟
مکانیزم کاری GRE به این شکل است که کپسوله سازی مجدد پکِت (یعنی یک پکِت داخلی که باید به شبکه مقصد ارسال شود) در داخل یک پکِت آی پی خارجی کپسوله می شود. نقاط پایانی تانل GRE، محموله (payload) را از طریق تانلهای GRE با مسیریابی پکِتهای کپسوله شده از طریق شبکه های آی پی میانی (intervening) ارسال می کنند. سایر روترهای آی پی در طول مسیر، بار (پکِت داخلی) را تجزیه نمی کنند. آنها فقط پکِت آی پی بیرونی را هنگام ارسال آن به سمت نقطه پایانی تانل تجزیه می کنند. با رسیدن به نقطه پایانی تانل، کپسوله سازی GRE حذف میشود و محموله (payload) به مقصد نهایی خود ارسال می شود.
کپسوله سازی جهت ایجاد یک تانل GRE بین دو روتر خاص در دو انتهای تانل انجام می شود. این بدان معنی است که فقط آن روترها امکان ارسال و دریافت پکِتهای GRE را دارند. روتر سمت فرستنده، هِدِر GRE را رمزگذاری (این عملیات توسط IPSec میسر خواهد شد) می کند و روتر سمت گیرنده آن را رمزگشایی می کند. در طول مسیر، پکِت کپسوله شده از طریق تانل GRE به شکل رمزگذاری شده عبور می کند و سپس از روتر گیرنده به عنوان پکِت اصلی (original) خارج می شود. سپس روتر گیرنده کپسوله را حذف کرده و پکِت داخلی را به مقصد نهایی آن در شبکه خود ارسال می کند.
برای داشتن اطلاعات بیشتر در رابطه با IPSec کلیک کنید.
روترهای بدون کانفیگ GRE که بین دو روتر با کانفیگ GRE هستند، پکِت کپسوله شده را با ارجاع به هِدِرهای پیرامون خود ارسال می کنند. آنها پکِتها را رمزگشایی یا باز نمی کنند؛ کار رمزگشایی توسط روتر دریافت کننده با کانفیگ GRE انجام خواهد گرفت.
پکتها و هدرهای GRE
در هر شبکهای، یک پکِت به واحدی از داده اطلاق می شود که از یک منبع به یک مقصد حرکت می کند. همه پکِتها از یک محموله (payload) و اطلاعات کنترلی تشکیل شده اند. محموله (payload) حاوی داده کاربر (اطلاعات واقعی) است، در حالی که اطلاعات کنترل شامل عناصری مانند آدرسهای مبدا و مقصد و ترتیب ارسال است. اطلاعات کنترل در هدر پکِت قرار میگیرد و به هر پکِت، یک هدر پیوست میشود.
قبل از اینکه تانل GRE ایجاد شود، بسته اصلی یا خارجی دارای یک هدر آیپی (20 بایتی) است. ایجاد تانل به معنای ایجاد یک پکِت GRE با دو هدر آی پی است. هدر آی پی برای پکِت اصلی دست نخورده باقی می ماند. هنگامی که تانل ایجاد شد، پروتکل یک هدر GRE جدید (4 بایتی) اضافه می کند که نشان دهنده نوع پروتکلی است که توسط پکِت کپسوله شده استفاده خواهد شد. هدر GRE همچنین شامل اطلاعاتی مانند آدرس مبدا و مقصد پکِت، شماره توالی و شناسه پروتکل است.
هنگامی که هر دو هدر ایجاد شدند، پکِت کپسوله شده می تواند از روتر مبدا به روتر مقصد حرکت کند. روتر پایانی، کپسوله پکِت را باز میکند (decapsulate) و از اطلاعات هدر برای هدایت پکِت به مقصدش استفاده می کند.
هدرهای GRE به پکِتی که در حال ارسال است اضافه می شود.
ویژگیهای GRE
ویژگی اصلی پروتکل GRE توانایی آن در قرار دادن یک پکِت داده در داخل پکِت دیگر است که به پکِتها اجازه می دهد بین دو پروتکل یا شبکه ناسازگار (که در غیر این صورت ناسازگار میبودند) حرکت کنند. تطبیق پذیری یکی دیگر از ویژگی های GRE است. این پروتکل می تواند با پروتکل های لایه 3 متعددی از جمله IP، IPX و DECnet کار کند. در نتیجه، یک تانل GRE میتواند انواع مختلفی از ترافیک را حمل کند و پکِتها را به مقصد نهایی خود هدایت کند.
تانلهای GRE، stateless هستند، به این معنی که نقاط انتهایی تانل (روترها) هیچ اطلاعاتی در مورد روتر دریافت کننده، از جمله وضعیت و در دسترس بودن آن، نگه نمی دارند. در نتیجه، روتر منبع، توانایی تغییر وضعیت رابط تانل یا پایین آوردن پروتکل خط را در صورت غیرقابل دسترسی بودن روتر دریافت کننده ندارد.
مزایا و معایب GRE
ایجاد یک تانل GRE، استفاده از پروتکلهایی را که توسط یک شبکه پشتیبانی نمی شوند، امکان پذیر می کند؛ بنابراین امکان ارتباط بین شبکهها و زیرشبکه ها را فراهم می کند. علاوه بر این، پروتکل بسیار قابل اعتماد است، چرا که افزودن یک هدر GRE به یک پکِت تضمین میکند که به مقصدش خواهد رسید.
برخلاف تانل آیپی به آیپی، تانل GRE میتواند ترافیک مالتیکست (multicast) و IPv6 را بین شبکهها انتقال دهد. علاوه بر این، GRE یک ارتباط خصوصی stateless فراهم میکند، بنابراین رابط تانل، حتی اگر انتهای تانل غیرقابل دسترسی باشد، اکتیو باقی میماند.
دیگر مزایای تانلهای GRE
تانلهای GRE:
چندین پروتکل را روی یک ستون فقرات تک پروتکل (single-protocol backbone) محصور میکنند.
راهکارهایی را برای شبکههایی با پرشهای (hop) محدود فراهم میکنند.
زیرشبکههای (sub-network) ناپیوسته را متصل می کنند.
به VPNها اجازه میدهند تا در WAN عمل کنند.
نقطه ضعف اصلی GRE این است که به عنوان یک پروتکل ایمن در نظر گرفته نمیشود؛ چرا که از رمزگذاری به مانند (IPsec) Encapsulating Security Payload که به عنوان RFC 2406 تعریف شده است، استفاده نمیکند. در نتیجه، تانلهای GRE ممکن است برای راه اندازی حملات DDoS مورد استفاده قرار گیرند. مهاجمان سایبری میتوانند یک باتنت بسازند و آن را از طریق GRE کنترل کنند، سپس با استفاده از ترافیک ناخواسته (junk traffic)، شبکه را اشباع کرده و آن را برای کاربران قانونی، غیرقابل دسترس کنند. این خطر را می توان با تنظیمات احراز هویت و مکانیسمهای رمزگذاری در تانلهای GRE به حداقل رساند.
سخن پایانی
Generic Routing Encapsulation یا به اختصار GRE پروتکلی است که پکِتها را به منظور مسیریابی پروتکل های مختلف روی شبکههای آیپی کپسوله میکند (encapsulate). پکِتها به این دلیل کپسوله میشوند که گاه شبکههایی که داده بینشان انتقال داده می شود، از پروتکلهای متفاوتی پشتیبانی می کنند؛ مثلا یکی از پروتکل نسخه 4 و دیگری از نسخه 6 پشتیبانی می کنند.
برای اینکه بتوان پکِتهای داده را بین این دو شبکه عبور داد، از تانلینگ GRE استفاده می شود، یعنی یکی از پکِتها درون پکِت دیگر کپسوله می شود. علاوه بر کپسوله کردن پکِتها که ویژگی اصلی GRE است، از stateless بودن تانلهای GRE و تطبیق پذیری میتوان به عنوان مزیت های دیگر آن نام برد؛ در مقابل ایمن نبودن پروتکل، عمدهترین نقطه ضعف GRE است.
سوالات متداول
آیا GRE همان IPSec است؟
GRE یک پروتکل تانلینگ است که برای انتقال پکِتهای مالتیکست (multicast)، برادکست (broadcast) و پکِتهای non-IP مانند IPX و غیره استفاده می شود. در حالی که IPSec یک پروتکل رمزگذاری است که فقط توانایی انتقال پکِتهای یونیکست (unicast) را دارد.
امنیت تانل GRE چقدر است؟
تانلهای GRE هیچ گونه احراز هویت، محرمانگی، یا یکپارچگی ترافیک کپسوله شده را ارائه نمی کنند و این یعنی هر کسی که بتواند پکِتهای GRE را رهگیری کند، میتواند پروتکل لایه شبکه اصلی (original) و محموله (payload) آن را ببیند و به طور بالقوه آن را تغییر داده یا جعل کند.
GRE از چه پروتکلی استفاده می کند؟
پکِتهای GRE که مستقیماً در آیپی کپسوله میشوند، از پروتکل آیپی نوع 47 در فیلد پروتکل هدر IPv4 یا فیلد Next Header هِدر IPv6 استفاده میکنند. به دلایل عملکردی، GRE همچنین می تواند در پکِتهای UDP کپسوله شود.
تانل سازی GRE چگونه کار می کند؟
با استفاده از GRE، مسیریابی بین شبکههای خصوصی از طریق اینترنت عمومی امکانپذیر میشود. پکِت اصلی درون یک پکِت GRE و آیپی بیرونی کپسوله میشود و به آن اجازه می دهد تا از طریق اینترنت به شبکه خصوصی مقصد هدایت(to be routed) شود.
در دنیای دیجیتالی امروز، شاید کمتر کسی پیدا شود که واژه رمز ارز را نشنیده باشد؛ حال در این عصر پر از کلاهبرداری چطور می توان اثبات کرد که تراکنش انجام گرفته یا اصلا طرف مقابل ما تراکنش رو انجام داده است یا خیر؟ همانطور که هر دردی چاره ای دارد، چاره این چنین مسائل نیز بلاک چِین ها هستند.
امنیت بلاک چین چیست؟
امنیت بلاک چین یک سیستم مدیریت ریسک جامع برای شبکه بلاک چین است که از چارچوب های امنیت سایبری، خدمات تضمینی و بهترین شیوه ها برای کاهش خطرات در برابر حملات و کلاهبرداری استفاده می کند. به طور کل، امنیت بلاکچین به مجموعهای از تکنیکها و پروتکلها اشاره دارد که به منظور حفظ سلامت، شفافیت، و مقاومت در برابر تهدیدات در شبکههای مبتنی بر بلاکچین استفاده میشود. بلاکچین با استفاده از تکنولوژی رمزنگاری پیشرفته، تضمین میکند که دادهها در هر بلوک غیرقابل تغییر هستند و تنها با اجماع کاربران شبکه میتوان تغییراتی در آنها ایجاد کرد. این ویژگی، حملات مخربی مانند دستکاری دادهها یا دو بار خرج کردن ارزهای دیجیتال را تقریباً غیرممکن میکند.
علاوه بر این، معماری غیرمتمرکز بلاکچین باعث میشود که هیچ نقطهی مرکزی برای حمله وجود نداشته باشد، و این امر به افزایش امنیت شبکه کمک میکند. هرچند بلاکچین به خودی خود ایمن است، حملات خارجی مانند حملات ۵۱٪ یا مشکلات امنیتی در لایههای کاربردی (مثل کیف پولها) میتوانند امنیت شبکه را تهدید کنند.
چگونه بلاک چین امنیت اطلاعات را تضمین می کند؟
امنیت اطلاعات در بلاک چین از طریق هشهای رمزنگاری تأمین میشود. هش رمزنگاری، یک تابع ریاضی است که دادهها را به یک رشتهی منحصربهفرد از اعداد و حروف تبدیل میکند. هر بلوک در بلاک چین شامل دادههای تراکنش، هش بلوک قبلی و هش اختصاصی خود است. این مکانیزم به بلاک چین اجازه میدهد تا ساختاری متصل و پیوسته داشته باشد که این موضوع تغییر یا دستکاری دادهها را عملاً غیرممکن میکند.
اگر کوچکترین تغییری در محتوای یک بلوک اعمال شود، هش آن تغییر میکند و زنجیرهی بلوکها به هم میریزد، زیرا هش بلوکها به هم وابسته هستند. به این دلیل، هر گونه تلاش برای دستکاری دادهها به سرعت قابل شناسایی است، زیرا با هشها دیگر مطابقت نخواهند داشت. این مکانیسم به بلاک چین توانایی محافظت در برابر تغییرات و حملات را میدهد، که یکی از دلایل اصلی استفاده از این تکنولوژی برای ذخیره اطلاعات حساس مانند تراکنشهای مالی و قراردادهای هوشمند است.
همچنین، روشهای رمزنگاری قوی برای افزایش امنیت بیشتر استفاده میشوند، تا فقط افراد مجاز بتوانند به دادهها دسترسی پیدا کنند و تراکنشهای امنی انجام دهند. این روشها شامل امضای دیجیتال و کلیدهای عمومی و خصوصی هستند.
امنیت اطلاعات در بلاک چین از طریق سازوکارهای الگوریتم اجماع مانند اثبات کار (PoW) و اثبات سهام (PoS) تضمین میشود. این سازوکارها پروتکلهایی هستند که برای تایید و اعتبارسنجی تراکنشها استفاده میشوند و به حفظ یکپارچگی شبکه و جلوگیری از حملات کمک میکنند.
اثبات کار (PoW)
در مکانیسم اثبات کار (PoW)، ماینرها برای حل مسائل ریاضی پیچیده رقابت میکنند تا یک بلوک جدید را به زنجیره اضافه کنند. این فرایند نیاز به قدرت محاسباتی بالا دارد و زمانی که یک ماینر موفق به حل این مسئله شود، تراکنشهای موجود در آن بلوک تأیید و به بلاک چین اضافه میشوند. یکی از مزایای اصلی PoW این است که حمله به شبکه و تغییر دادهها بسیار دشوار و پرهزینه است، زیرا مهاجم نیاز به کنترل بیش از نیمی از توان محاسباتی شبکه (حمله ۵۱ درصدی) دارد.
اثبات سهام (PoS)
در مکانیسم اثبات سهام (PoS)، به جای استفاده از قدرت محاسباتی، تایید تراکنشها بر اساس میزان سهام یا دارایی شرکتکنندگان در شبکه انجام میشود. در این روش، اعتبارسنجان یا نودهای منتخب که دارای سهام بیشتری هستند، مسئولیت تایید تراکنشها و ایجاد بلوکهای جدید را بر عهده دارند. PoS انرژی کمتری مصرف میکند و حملات به شبکه از طریق دستکاری سهام یا مالکیت بزرگ تر نیز دشوارتر میشود.
مزایای سازوکارهای اجماع
این مکانیسمها نقش حیاتی در امنیت بلاک چین ایفا میکنند:
جلوگیری از حملات: با PoW، حملات مبتنی بر قدرت محاسباتی و در PoS، حملات مبتنی بر مالکیت زیاد دشوارتر میشوند.
تأیید همزمان: همه اعضای شبکه باید به اجماع برسند که تراکنش معتبر است، و این تضمین میکند که هیچ نود مخربی نمیتواند به تنهایی دادهها را تغییر دهد.
غیرمتمرکز بودن: عدم وجود مرجع مرکزی در این مکانیسمها به امنیت بیشتر و مقاومت در برابر حملات کمک میکند.
این مکانیسمها در کنار هشهای رمزنگاری و ساختار زنجیرهای بلوکها، بلاک چین را به یک فناوری امن برای ذخیره و انتقال اطلاعات تبدیل میکنند.
نود در بلاک چین چیست؟
نود (Node) در بلاک چین به هر دستگاه یا کامپیوتری اطلاق میشود که به شبکه بلاک چین متصل است و در مدیریت، تأیید، و نگهداری تراکنشها و دادههای شبکه شرکت میکند. نودها با یکدیگر در ارتباط هستند و وظیفه آنها تأیید تراکنشهای جدید و ذخیرهی تاریخچهی بلاک چین است. برخی از نودها، به نام نودهای کامل (Full Nodes)، تمام تاریخچه بلاک چین را دانلود و ذخیره میکنند و هر تراکنش یا بلوک جدید را بهصورت مستقل بررسی میکنند. این نودها تضمین میکنند که قوانین شبکه رعایت میشود و دادهها درست و امن هستند.
نودها نقش حیاتی در غیرمتمرکز بودن و امنیت بلاک چین ایفا میکنند. هر نود یک نسخه از کل بلاک چین یا بخشی از آن را نگه میدارد و به پردازش و تایید تراکنشها کمک میکند. برخی نودها، مانند نودهای ماینر (Mining Nodes) یا نودهای اعتبارسنج (Validator Nodes)، وظیفه ایجاد و تایید بلوکهای جدید را بر عهده دارند .
امنیت پایه ای بلاک چین
تکنولوژی بلاک چین ساختاری از داده را با خصوصیات امنیتی ذاتی و بر اساس اصول رمزنگاری، تمرکز زدایی و اجماع (Consensus) تولید می کند که اعتماد در تراکنش ها را تضمین می کند. در بیشتر بلاک چین ها یا تکنولوژی های دفتر کل توزیعشده (DLT)، داده به صورت بلوکهایی ساختار یافته و هر بلوک شامل یک تراکنش یا بستهای از تراکنشها است.
بلوک های جدید به گونه ای به همه بلوک های قبل از خود در یک زنجیره رمزنگاری متصل شده اند که دستکاری در آن تقریباً غیرممکن است. تمام تراکنشهای درون بلوکها توسط یک مکانیسم اجماع تایید شده و مورد توافق قرار میگیرند، در نتیجه صحت و درستی هر تراکنش تضمین میشود.
تمرکز زدایی تکنولوژی بلاک چین از طریق مشارکت اعضا در یک شبکه توزیع شده ممکن می شود. هیچ نقطه شکستی وجود ندارد و هیچ کاربری نمی تواند به تنهایی رکورد تراکنش ها را تغییر دهد. با این وجود، تکنولوژی های بلاک چین در برخی از جنبههای امنیتی حیاتی از همدیگر متفاوت هستند.
چگونه امنیت بر اساس انواع بلاک چین ها متفاوت می شود؟
تفاوت شبکههای بلاک چین میتواند در این باشد که چه کسی میتواند مشارکت کند و چه کسی به داده دسترسی دارد. شبکهها معمولاً بر این اساس که چه کسی مجاز به مشارکت است، عمومی و یا خصوصی نامگذاری می شوند و همچنین به دارای مجوز یا بدون مجوز بودن تقسیم می شوند که نحوه دسترسی مشارکتکنندگان به شبکه را توصیف میکند.
بلاک چین های عمومی و خصوصی
در شبکههای بلاک چین عمومی معمولاً همه اجازه پیوستن دارند و شرکتکنندگان ناشناس می مانند. این نوع بلاک چین ها از کامپیوترهای متصل به اینترنت برای تاییدتراکنش ها و دستیابی به اجماع استفاده می کنند. شاید بتوان گفت که بیتکوین شناختهشدهترین نمونه یک بلاکچین عمومی است و از طریق استخراج بیتکوین به اجماع میرسد.
کامپیوترهای موجود در شبکه بیت کوین یا ماینرها سعی می کنند با حل یک مسئله رمزنگاری پیچیده، انجام کار را اثبات کرده و در نتیجه تراکنش را تاییدکنند. در این نوع شبکه ها بغیر از کلیدهای عمومی، چند کنترل هویت و دسترسی نیز وجود دارد.
بلاک چین های خصوصی از هویت برای تاییدعضویت و امتیازات دسترسی استفاده می کنند و معمولاً تنها به سازمان های شناخته شده اجازه پیوستن می دهند. سازمان ها با هم یک شبکه تجاری خصوصی و فقط برای اعضا تشکیل می دهند. یک بلاک چین خصوصی در یک شبکه مجاز از طریق فرایندی به نام تایید انتخابی (selective endorsement) به اجماع می رسد؛ یعنی جایی که کاربران شناخته شده تراکنش ها را تاییدمی کنند. تنها اعضای دارای دسترسی و مجوزهای ویژه می توانند دفتر کل معاملات را نگهداری کنند. این نوع شبکه به کنترل های هویت و دسترسی بیشتری نیازمند است.
هنگام ساخت یک اپلیکیشن بلاک چین، ارزیابی اینکه کدام نوع شبکه به بهترین وجه با اهداف تجاری شما مطابقت دارد، بسیار مهم است. امکان کنترل شدید شبکه های خصوصی و مجاز وجود دارد و به دلایل انطباق و مقرراتی این نوع شبکه ها مورد ترجیح هستند. مزیت شبکه های عمومی و بدون مجوز نیز در توانایی آن ها در تمرکززدایی و توزیع بیشتری است.
ویژگی های بلاک چین های عمومی و خصوصی
بلاک چین های عمومی، عمومی هستند پس همه می تواند به آنها بپیوندند و تراکنش ها را تاییدکند.
بلاک چین های خصوصی محدود هستند و معمولاً به شبکه های تجاری محدود می شوند. یک نهاد یا کنسرسیوم واحد، کنترل عضویت اعضا را انجام می دهد.
بلاک چین های بدون مجوز (Permissionless) هیچ محدودیتی برای پردازنده ها ندارند.
بلاکچینهای مجاز (Permissioned) به مجموعهای از کاربران محدود میشوند که با استفاده از گواهی، هویت خود را دریافت کرده اند.
حملات سایبری و کلاهبرداری
اگرچه تکنولوژی بلاک چین یک دفتر کل تراکنش های ضد دستکاری ایجاد می کند، ولی شبکه های بلاک چین از حملات سایبری و کلاهبرداری مصون نیستند. افرادی با نیات پلید می توانند آسیب پذیری های شناخته شده در زیرساخت بلاک چین را دستکاری کنند و در برخی موارد نیز در طول سالیان گذشته در هک ها و کلاهبرداری های مختلف موفق بوده اند. در اینجا چند نمونه ذکر شده است:
سواستفاده از کد
سازمان غیر متمرکز مستقل (DAO) که یک صندوق سرمایه گذاری خطرپذیر است و از طریق یک بلاک چین غیر متمرکز با الهام از بیت کوین فعالیت می کند، بیش از 60 میلیون دلار ارز دیجیتال اتر (حدود یک سوم ارزش خود) را از طریق سواستفاده از کد، از دست داد.
هک کامپیوتر پرسنل
هنگامی که Bithumb که یکی از بزرگترین صرافیهای ارز دیجیتال اتریوم و بیتکوین است، هک شد، هکرها اطلاعات 30,000 کاربر را به خطر انداختند و 870,000 دلار بیتکوین را به سرقت بردند. این در حالی بود که تنها کامپیوتر یک کارمند هک شده بود و نه سرورهای اصلی؛ این رویداد سوالاتی را در مورد کل امنیت ایجاد کرد.
کلاهبرداران چگونه به تکنولوژی بلاک چین حمله می کنند؟
هکرها و کلاهبرداران به چهار روش اصلی بلاک چین ها را تهدید می کنند: فیشینگ، مسیریابی، سایبیل و حملات 51 درصدی.
حملات فیشینگ
فیشینگ نوعی کلاهبرداری جهت دستیابی به اطلاعات اکانت یک کاربر است. کلاهبرداران، ایمیل هایی را برای صاحبان کلید کیف پول ارسال می کنند؛ این ایمیل ها به گونه ای طراحی شده اند که ظاهرا از یک منبع قانونی ارسال شده اند و با استفاده از لینک های جعلی، اطلاعات اکانت کاربران را دریافت می کنند. دسترسی به اطلاعات اکانت و سایر اطلاعات حساس می تواند منجر به ضرر و زیان برای کاربر و شبکه بلاک چین شود.
حملات مسیریابی
بلاک چینها به انتقال دادههای بزرگ و در لحظه متکی هستند. هکرها می توانند داده را هنگام انتقال به ارائه دهندگان خدمات اینترنتی رهگیری کنند. در حملات مسیریابی، شرکت کنندگان در بلاک چین معمولاً نمی توانند تهدید را ببینند، بنابراین همه چیز عادی به نظر می رسد. ولی در پشت صحنه، کلاهبرداران داده ها یا ارزهای محرمانه را استخراج کرده اند.
حملات سایبیل
در یک حمله سایبیل (Sybil)، هکرها با ایجاد هویت های شبکه جعلی بسیار، حملات سیل آسایی را به شبکه انجام می دهند و سیستم را از کار می اندازند. سایبیل به یک شخصیت مشهور اشاره دارد که مبتلا به اختلال هویت چندگانه بود.
حملات 51 درصد
استخراج رمز ارز نیازمند مقدار زیادی توان محاسباتی، به ویژه برای بلاک چین های عمومی با مقیاس بزرگ است. اما اگر یک ماینر یا گروهی از ماینرها، منابع کافی را تجمیع کنند، ممکن است بیش از 50 درصد از قدرت استخراج شبکه بلاک چین را به دست آورند. داشتن بیش از 50 درصد قدرت به معنای کنترل دفتر کل (ledger) و توانایی دستکاری آن است.
بهتر است بدانید بلاک چین های خصوصی نسبت به حملات 51 درصد آسیب پذیر نیستند.
امنیت بلاک چین برای شرکت ها
هنگام ساخت یک اپلیکیشن بلاک چین سازمانی، ملاحظات امنیتی در تمام لایههای استَک تکنولوژی و نحوه مدیریت حاکمیت و دسترسی های شبکه، مهم است. یک استراتژی امنیتی جامع برای راهکار بلاک چین سازمانی شامل استفاده از کنترلهای امنیتی قدیمی و کنترلهای منحصر به فرد تکنولوژیک است. برخی از کنترل های امنیتی مختص راهکارهای بلاک چین سازمانی از این قرار هستند:
مدیریت هویت و دسترسی
مدیریت کلید
حریم خصوصی داده
ارتباطات امن
امنیت قرارداد هوشمند
تاییدتراکنش
نکات و بهترین روش های امنیتی بلاک چین
هنگام طراحی راهکار بلاک چین، این سوالات کلیدی را در نظر بگیرید:
سازمان ها یا اعضای شرکت کننده از چه مدل حاکمیتی استفاده می کنند؟
چه داده هایی در هر بلوک جمع آوری می شود؟
الزامات نظارتی مربوطه چه مواردی هستند و برای برآورده سازی آن ها چه می توان کرد ؟
جزئیات هویت چگونه مدیریت می شود؟ آیا داده های (payloads) بلاک رمزگذاری شده اند؟ کلیدها چگونه مدیریت و باطل می شوند؟
طرح بازیابی فاجعه (DRP) برای شرکت کنندگان در بلاک چین چیست؟
حداقل وضعیت امنیتی مشتریان بلاک چین جهت مشارکت چیست؟
منطق حل برخوردهای بلوک بلاک چین چیست؟
هنگام ایجاد یک بلاک چین خصوصی، باید اطمینان حاصل شود که بلاک چین روی زیرساخت ایمن و انعطاف پذیر مستقر شده است. انتخابهایی با زمینه ی تکنولوژیک ضعیف برای نیازها و فرآیندهای شرکتی میتواند منجر به خطرات امنیتی داده از طریق آسیبپذیریهای آن ها شود.
ریسک های تجاری و حاکمیتی را در بررسی کنید. ریسکهای تجاری شامل پیامدهای مالی، سابقه و خوشنامی و ریسکهای انطباق می باشد. ریسکهای حاکمیتی عمدتاً از ماهیت غیرمتمرکز راهکارهای بلاکچین سرچشمه می گیرد و به کنترلهای قوی روی معیارهای تصمیمگیری، سیاستهای حاکمیتی، هویت و مدیریت دسترسی نیاز دارند.
امنیت بلاک چین به درک خطرات شبکه بلاک چین و مدیریت آن ها بر می گردد. طرحی برای اجرای امنیت برای این کنترل ها، تشکیل دهنده یک مدل امنیتی بلاک چین خواهد بود. با ایجاد یک مدل امنیتی بلاک چین، اطمینان حاصل خواهید کرد که تمام اقدامات برای ایمن سازی مناسب راهکارهای بلاک چین شما مهیا هستند.
برای استقرار یک مدل امنیتی راهکار بلاک چین، مدیران می بایست مدل ریسکی ایجاد کنند که بتواند تمام ریسک های تجاری، حاکمیتی، تکنولوژیک و فرآیندی را در بر بگیرد. در مرحله بعد، آنها باید تهدیدات راهکار بلاک چین را ارزیابی کرده و یک مدل تهدید ایجاد کنند. کار بعدی مدیران تعریف کنترلهای امنیتی است که خطرات و تهدیدات را بر اساس سه دسته زیر کاهش میدهند:
اعمال کنترل های امنیتی که منحصر به بلاک چین هستند
اعمال کنترل های امنیتی متعارف
اعمال کنترل های تجاری برای بلاک چین
سخن پایانی
در مقاله امروز امنیت بلاک چین ها بررسی شد و چنین عنوان شد که تکنولوژی بلاک چین ساختاری از داده را با خصوصیات امنیتی ذاتی و بر اساس اصول رمزنگاری، تمرکززدایی و اجماع تولید می کند که اعتماد در تراکنش ها را تضمین می کند. با اشاره به دو نوع عمومی و خصوصی بلاک چین ها، چهار روش اصلی تهدید بلاک چین ها توسط هکرها و کلاهبرداران را توضیح دادیم: فیشینگ، مسیریابی، سایبیل و حملات 51 درصدی.
سوالات متداول
تکنولوژی بلاک چین چیست؟
تکنولوژی بلاک چین یک مکانیسم پایگاه داده پیشرفته است که امکان به اشتراک گذاری شفاف اطلاعات در یک شبکه تجاری را فراهم می کند. پایگاه داده بلاک چین، داده ها را در بلوک هایی ذخیره می کند که در یک زنجیره به یکدیگر متصل هستند.
هدف اصلی تکنولوژی بلاک چین چیست؟
هدف بلاک چین اجازه دادن به ثبت و توزیع اطلاعات دیجیتال، بدون ویرایش آن است. به این ترتیب، می توان گفت بلاک چین پایهای است برای دفاتر کل غیرقابل تغییر و یا سوابق تراکنشهایی که نمیتوان آن ها را تغییر داد، حذف کرد یا از بین برد.
امن ترین بلاک چین چیست؟
اتریوم؛ این رمز ارز در مقایسه با سایر دارایی های دیجیتال، امن ترین ارز دیجیتال محسوب می شود و این بیشتر به دلیل استفاده از یکی از قوی ترین تکنولوژی های بلاک چین برای تراکنش های دیجیتالی در پلت فرم آن است.