امنیت شبکه های کامپیوتری

امنیت شبکه های کامپیوتری

امروزه امنیت شبکه‌های کامپیوتری برای هر سازمان و کسب‌وکاری به یک ضرورت تبدیل شده است؛ دلیل اصلی این ضرورت پا به عرصه گذاشتن تهدیدات و حملات سایبری پیچیده و خطرناک است. از این رو می‌توان گفت با توجه به پیشرفت‌های فناوری و وابستگی روزافزون به سیستم‌های دیجیتال، هر گونه نقص در امنیت شبکه و تجهیزات امنیت شبکه می‌تواند باعث آسیب‌های جدی از جمله سرقت اطلاعات، خرابکاری در سیستم‌ها و حتی اختلالات گسترده در عملیات روزانه سازمان‌ها شود.

تعریف شبکه

شبکه به مجموعه‌ای از اجزای متصل به هم گفته می‌شود که از طریق راه‌های ارتباطی قادر به تبادل اطلاعات و منابع هستند. این اجزا می‌تواند شامل دستگاه‌ها، کامپیوترها، سرورها و سایر سیستم‌ها باشند که از طریق پروتکل‌ها و استانداردهای خاص با یکدیگر ارتباط برقرار می‌کنند.

همچنین شبکه‌های کامپیوتری مجموعه‌ای از دستگاه‌ها و سیستم‌هایی هستند که از طریق ارتباطات الکترونیکی به هم متصل می‌شوند تا امکان انتقال داده‌ها و منابع را فراهم کنند. این ارتباطات می‌تواند به صورت فیزیکی (مانند کابل‌های شبکه) یا بی‌سیم توسط Wi-Fi یا بلوتوث انجام شود.

شبکه‌ها می‌توانند به صورت محلی (LAN) برای اتصال دستگاه‌ها در یک مکان خاص یا به صورت گسترده (WAN) برای ارتباطات بین مناطق جغرافیایی مختلف ایجاد شوند. در شبکه‌های کامپیوتری، پروتکل‌ها قوانین خاصی برای مدیریت ارسال و دریافت داده‌ها، هماهنگی بین دستگاه‌ها و حفظ امنیت و یکپارچگی اطلاعات وجود دارد.
تعریف شبکه

امنیت شبکه‌ های کامپیوتری به چه صورت انجام میشود؟

امنیت شبکه‌های کامپیوتری از طریق ترکیب ابزارها و تکنیک‌های مختلف انجام می‌شود که هدف آن حفاظت از داده‌ها، زیرساخت‌ها و سیستم‌ها در برابر تهدیدات سایبری است. این امنیت با استفاده از فایروال ها برای مسدود کردن ترافیک مشکوک و سیستم‌های تشخیص و جلوگیری از نفوذ (IDS/IPS) برای شناسایی و جلوگیری از حملات استفاده می‌شود.

همچنین، رمزنگاری داده‌ها برای محافظت از اطلاعات حساس در زمان انتقال، ذخیره ‌سازی و مدیریت هویت برای کنترل دسترسی کاربران از دیگر روش‌های امنیتی هستند. علاوه بر این، نظارت و تحلیل ترافیک شبکه به شناسایی و توقف هرگونه فعالیت مشکوک یا غیرعادی کمک می‌کند و از نفوذ به شبکه جلوگیری می‌کند.

اهمیت امنیت شبکه‌های کامپیوتری

شبکه‌های کامپیوتری به عنوان ستون فقرات ارتباطات سازمان‌ها عمل می‌کنند. از ذخیره و انتقال اطلاعات حساس تا دسترسی به منابع کلیدی، هر چیزی که در یک شبکه کامپیوتری انجام می‌شود باید از نظر امنیتی محافظت شود. این امنیت نه تنها به حفظ اطلاعات حساس کمک می‌کند بلکه از اختلالات در سیستم‌ها و حملات سایبری جلوگیری می‌کند.

امنیت شبکه‌ های کامپیوتری به چه صورت انجام میشود؟

مزایای امنیت شبکه های کامپیوتری

امنیت شبکه‌های کامپیوتری مزایای متعددی دارد که به حفاظت از اطلاعات و تضمین عملکرد صحیح شبکه‌ها کمک می‌کند. برخی از مهم ‌ترین مزایای امنیت شبکه عبارتند از:

  1. حفاظت از داده‌های حساس : سیستم امنیت شبکه از اطلاعات حیاتی سازمان‌ها و افراد در برابر دسترسی‌های غیرمجاز و حملات سایبری محافظت می‌کند.
  2. پیشگیری از حملات سایبری: با استفاده از تجهیزات امنیت شبکه، سیستم‌های تشخیص نفوذ و رمزنگاری، از شبکه‌ها در برابر تهدیدات مختلف از جمله ویروس‌ها، بدافزارها و حملات DDoS محافظت میکنند.
  3. حفظ یکپارچگی داده‌ها: امنیت شبکه اطمینان می‌دهد که داده‌ها در حین انتقال یا ذخیره‌سازی دستکاری نمی‌شوند و صحت اطلاعات حفظ می‌شود.
  4. کاهش هزینه‌ها : با پیشگیری از حملات و نفوذها، هزینه‌های ناشی از خسارات مالی، از دست دادن داده‌ها و اختلالات شبکه کاهش می‌یابد.

تهدیدات رایج در امنیت شبکه‌های کامپیوتری

  1. بدافزارها و ویروس‌ها بدافزارها و ویروس‌ها از مهم‌ترین تهدیدات امنیتی برای شبکه‌های کامپیوتری هستند. این نرم‌افزارهای مخرب می‌توانند به سیستم‌های شبکه نفوذ کرده و اطلاعات حساس را سرقت کنند، یا حتی باعث خرابی سیستم‌ها و ایجاد اختلال در عملیات شوند.
  2. حملات DDoS (Distributed Denial of Service) حملات DDoS می‌توانند شبکه‌ها و سرورها را با ارسال حجم عظیمی از ترافیک به سمت آنها مورد حمله قرار دهند و باعث از کار افتادن سرویس‌ها و ایجاد اختلال در دسترسی کاربران شوند.
  3. نفوذ به شبکه‌ها (Hacking) هکرها با استفاده از ضعف‌های امنیتی در شبکه‌ها به اطلاعات حساس دسترسی پیدا می‌کنند. این نوع حملات می‌تواند منجر به سرقت اطلاعات، تغییر داده‌ها یا حتی تخریب سیستم‌ها شود.
  4. سرقت هویت سرقت هویت از طریق فیشینگ و حملات مشابه می‌تواند اطلاعات شخصی کاربران را به سرقت برده و برای مقاصد مختلف از جمله کلاهبرداری و … استفاده شود.
مزایای امنیت شبکه های کامپیوتری

راهکارهای امنیتی برای حفاظت از شبکه‌های کامپیوتری

برای حفاظت از شبکه‌های کامپیوتری در برابر تهدیدات مختلف، راهکارهای امنیتی متعددی وجود دارد که به تقویت امنیت و جلوگیری از نفوذهای احتمالی کمک می‌کنند. برخی از مهم‌ترین این راهکارها عبارتند از:

  1. استفاده از فایروال‌ها فایروال‌ها یکی از مهم‌ترین ابزارهای امنیتی برای جلوگیری از دسترسی‌های غیرمجاز به شبکه‌ها هستند. این سیستم‌ها به‌طور مداوم ترافیک ورودی و خروجی شبکه را مانیتور کرده و در صورت شناسایی تهدیدات، دسترسی‌های غیرمجاز را مسدود می‌کنند.
  2. رمزنگاری اطلاعات رمزنگاری اطلاعات به شما این امکان را می‌دهد که داده‌های حساس خود را حتی در صورت دسترسی غیرمجاز محافظت کنید. با استفاده از پروتکل‌های رمزنگاری مانند SSL/TLS، می‌توانید از امنیت اطلاعات هنگام انتقال آن‌ها در شبکه اطمینان حاصل کنید.
  3. نرم‌افزار ضد ویروس استفاده از نرم‌افزارهای ضد ویروس به ‌طور منظم برای شناسایی و حذف بدافزارها و ویروس‌ها بسیار ضروری است. این نرم‌افزارها می‌توانند فایل‌های مشکوک را اسکن کرده و از نفوذ تهدیدات به سیستم جلوگیری کنند.
  4. کنترل دسترسی و مدیریت هویت (IAM) استفاده از سیاست‌های مدیریت دسترسی و احراز هویت قوی برای اطمینان از دسترسی فقط به کاربران مجاز و مدیریت دقیق سطح دسترسی‌ها.
  5. آموزش و آگاهی کارکنان یکی از مهم‌ترین عواملی که می‌تواند به کاهش تهدیدات امنیتی کمک کند، آموزش کارکنان در خصوص خطرات و تهدیدات موجود است. آموزش‌های منظم در مورد فیشینگ، استفاده از رمز عبور قوی، و اصول کلی امنیت سایبری می‌تواند جلوی بسیاری از حملات را بگیرد.
  6. پیکربندی امن تجهیزات شبکه پیکربندی صحیح و ایمن تجهیزات شبکه نظیر روترها و سوئیچ‌ها می‌تواند از حملات سوءاستفاده از تنظیمات پیش‌فرض جلوگیری کند. همچنین، بروزرسانی‌های منظم تجهیزات شبکه به منظور رفع آسیب‌پذیری‌ها ضروری است.
  7. سیستم‌های تشخیص و پیشگیری از نفوذ (IDS/IPS) سیستم‌های IDS و IPS می‌توانند تهدیدات را در شبکه شناسایی کرده و در صورت لزوم، به طور خودکار اقدامات پیشگیرانه انجام دهند. این سیستم‌ها می‌توانند به شناسایی الگوهای غیرمعمول و ترافیک مخرب کمک کنند.

    IPS چیست؟

  8. بروزرسانی و پچ‌های امنیتی اعمال به ‌موقع پچ‌های امنیتی برای سیستم‌عامل‌ها، نرم‌افزارها و دستگاه‌ها، از آسیب‌پذیری‌های موجود در شبکه جلوگیری می‌کند.
  9. استفاده از VPN استفاده از شبکه‌های خصوصی مجازی (VPN) برای ایجاد ارتباطات امن و محافظت از داده‌ها هنگام انتقال آن‌ها از طریق شبکه‌های عمومی از دیگر راهکارهای امنیتی برای حفاظت از شبکه های کامپیوتری به شمار می رود.
راهکارهای امنیتی برای حفاظت از شبکه‌های کامپیوتری

مشکلات امنیتی در شبکه‌های کامپیوتری

امنیت شبکه‌های کامپیوتری به مجموعه‌ای از تدابیر و فرآیندها گفته می‌شود که هدف آن محافظت از سیستم‌ها، داده‌ها و ارتباطات شبکه در برابر تهدیدات داخلی و خارجی است. این تهدیدات می‌توانند شامل حملات سایبری، نفوذها، ویروس‌ها، بدافزارها و سایر آسیب‌های امنیتی باشند که باعث آسیب به داده‌ها و اختلال در عملکرد شبکه می‌شوند. یکی از مهم‌ترین جنبه‌های امنیت شبکه، جلوگیری از دسترسی غیرمجاز به اطلاعات حساس است که می‌تواند باعث نقض حریم خصوصی کاربران یا سازمان‌ها شود.

مشکلات امنیتی در شبکه‌های کامپیوتری می‌توانند به تهدیدات مختلفی از جمله نفوذ به سیستم‌ها، دسترسی غیرمجاز به داده‌ها و اختلال در عملکرد شبکه منجر شوند. برخی از مهم‌ترین مشکلات امنیتی عبارتند از:

  1. نفوذ به شبکه‌ها: حملات از طریق آسیب‌پذیری‌های موجود در سیستم‌ها و دستگاه‌های شبکه، مانند ضعف‌های نرم‌افزاری یا تنظیمات نادرست، می‌تواند به هکرها اجازه دهد تا به شبکه‌های کامپیوتری نفوذ کنند و داده‌ها یا منابع را به سرقت ببرند.
  2. حملات DoS و حملات DDoS: در این حملات، مهاجم با ایجاد ترافیک بیش از حد به سمت سرورها و سیستم‌ها، منابع شبکه را مختل کرده و باعث از دسترس خارج شدن خدمات می‌شود. حملات DDoS از چندین سیستم برای حمله به یک هدف استفاده می‌کنند و می‌توانند آسیب‌پذیری بیشتری ایجاد کنند.
  3. بدافزارها و ویروس‌ها: نرم‌افزارهای مخرب نظیر ویروس‌ها، تروجان‌ها و کرم‌ها می‌توانند به سیستم‌ها آسیب رسانده، داده‌ها را مخدوش کرده یا حتی شبکه‌ها را آلوده کنند. این نرم‌افزارها معمولاً از طریق ایمیل‌های فیشینگ، سایت‌های آلوده یا اپلیکیشن مخرب وارد سیستم می‌شوند.
  4. سرقت هویت و فیشینگ: هکرها ممکن است از تکنیک‌های مهندسی اجتماعی برای فریب کاربران و به ‌دست آوردن اطلاعات حساس مانند نام کاربری، رمز عبور و اطلاعات بانکی استفاده کنند. این نوع حملات به ‌ویژه از طریق ایمیل‌ها و وب‌ سایت‌های جعلی انجام می‌شود.
  5. عدم رمزنگاری داده‌ها: عدم استفاده از رمزنگاری مناسب برای داده‌ها می‌تواند به هکرها این امکان را بدهد که داده‌های حساس را در حین انتقال یا ذخیره‌سازی به ‌سرقت ببرند و از آن سوءاستفاده کنند.
  6. خطاهای انسانی: یکی از بزرگ ‌ترین مشکلات امنیتی، خطاهای انسانی است که شامل پیکربندی نادرست، استفاده از رمز عبورهای ضعیف یا عدم آگاهی کاربران از تهدیدات امنیتی است.

برای مقابله با این مشکلات، باید از تدابیر امنیتی مانند فایروال های سخت افزاری از جمله برندهای فورتی گیت و سوفوس برای تشخیص نفوذ، رمزنگاری و آموزش مداوم کاربران استفاده کرد تا به این ترتیب از شبکه‌های کامپیوتری محافظت کنید.

مشکلات امنیتی در شبکه‌های کامپیوتری

جمع بندی

امنیت شبکه‌های کامپیوتری دیگر یک انتخاب نیست، بلکه یک ضرورت برای هر سازمان است. با توجه به تهدیدات پیچیده و خطرات روزافزون، سازمان‌ها باید از روش‌های متنوع و ابزارهای امنیتی برای حفاظت از شبکه‌ها، داده‌ها و اطلاعات حساس خود استفاده کنند. با آموزش کارکنان، استفاده از ابزارهای امنیتی مناسب و پیاده‌سازی استراتژی‌های امنیتی موثر، می‌توان از تهدیدات احتمالی جلوگیری کرده و از اطلاعات ارزشمند خود در برابر حملات سایبری محافظت کرد.
Router چیست؟

روتر چیست؟

امروزه با گسترش ارتباطات و نیاز به دسترسی پایدار و سریع به اینترنت، استفاده از تجهیزات شبکه‌ای نقش پررنگی در زندگی ما ایفا می‌کند. یکی از مهم‌ترین این تجهیزات، روتر است که به عنوان واسطه‌ای برای اتصال شبکه‌های مختلف و مدیریت ترافیک داده‌ها عمل می‌کند.

روتر چیست؟

روتر یا Router یک دستگاه شبکه‌ای پیشرفته است که برای مسیریابی و انتقال داده‌ها بین شبکه‌های مختلف، از جمله :

LAN(شبکه محلی): یک (local area network) LAN  مجموعه ای از دستگاه های متصل بهم هستند که به یک منطقه جغرافیایی خاص محدود می شوند و معمولاً به یک روتر نیاز دارد.

WAN (شبکه گسترده): در مقابل،  (wide area networks) WAN یک شبکه بزرگ است که در پهنه یک منطقه جغرافیایی وسیع گسترش یافته است. سازمان‌ها و شرکت‌های بزرگی که در چندین قسمت مختلف یک کشور فعالیت می‌کنند، به شبکه‌های LAN  جداگانه ای برای هر مکان نیاز دارند؛ این شبکه‌های محلی به هم می پیوندند و یک WAN تشکیل می دهند. از آنجا که یک WAN در یک منطقه بزرگ گسترده می شود، پس اغلب به چندین روتر و سوئیچ نیازمند خواهد بود.

روتر با استفاده از جدول مسیریابی و پروتکل‌های مسیریابی مانند OSPF، BGP وRIP، بهترین مسیر را برای ارسال پکت‌های داده انتخاب می‌کند تا ارتباطی پایدار و بهینه بین شبکه‌های مختلف برقرار شود.

بسته به نوع کاربرد، روترها به دسته‌هایی مانند روترهای بی‌سیم(Wireless Router)، روترهای سیمی (Wired Router)، روترهای هسته‌ای (Core Router)، روترهای لبه‌ای (Edge Router) و روترهای مجازی (Virtual Router) تقسیم می‌شوند که هر یک نقش مشخصی در زیرساخت‌های شبکه ایفا می‌کنند.

به طور خلاصه روتر دستگاهی است که دو یا چند شبکه یا زیر شبکه را به هم متصل می کند و دو کارکرد اصلی دارد:

  • مدیریت ترافیک بین این شبکه ها با ارسال پکِت های داده به آدرس های IP مورد نظر.
  • ایجاد امکان استفاده چندین دستگاه از یک اتصال اینترنتی.

در رابطه با تفاوت سوئیچ و روتر بهتر است بدانید که سوئیچ شبکه، پکِت ‌های داده را بین دستگاه‌ها موجود در یک شبکه خاص را انتقال می دهد، در حالی که یک روتر داده‌ها را بین شبکه‌های مختلف انتقال می دهد.

 Router چیست؟

یک روتر چگونه کار می کند؟

روتر با دریافت، پردازش و هدایت پکت‌های داده در شبکه کار می‌کند. زمانی که یک پکت داده از یک دستگاه ارسال می‌شود، روتر، آدرس مقصد آن را بررسی کرده و با استفاده از جدول مسیریابی (Routing Table) و پروتکل‌های مسیریابی (مانند OSPF، BGP،RIP) بهترین مسیر را برای انتقال بسته انتخاب می‌کند. این مسیر ممکن است بر اساس پهنای باند، تأخیر، تعداد پرش‌ها (Hops) یا سایر معیارهای شبکه‌ای تعیین شود.

روتر می‌تواند از  NAT (Network Address Translation)برای تبدیل آدرس‌های IP خصوصی به عمومی استفاده کند تا ارتباط بین دستگاه‌های داخلی و اینترنت ممکن شود. همچنین، قابلیت‌های امنیتی مانند فایروال داخلی و VPN‌ شبکه خصوصی مجازی را برای محافظت از داده‌ها ارائه می‌دهد. اگر پکت برای یک شبکه دیگر باشد، روتر آن را از طریق اینترفیس مناسب ارسال می‌کند و در صورت لزوم، از فیلترهای ACL (Access Control List) برای کنترل دسترسی استفاده می‌کند. در شبکه‌های بی‌سیم، روترها از پروتکل‌های Wi-Fi مانند 802.11ac یا 802.11 ax برای ارسال داده‌ها به کاربران استفاده می‌کنند.

انواع مختلف روترها 

انواع روتر

انواع روترها عبارتند از:

  1. روتر بی‌سیم (Wireless Router) – امکان اتصال بی‌سیم به شبکه را فراهم می‌کند.
  2. روتر سیمی (Wired Router) – فقط از طریق کابل‌های اترنت دستگاه‌ها را متصل می‌کند.
  3. روتر هسته (Core Router) – برای مسیریابی داده‌ها در شبکه‌های بزرگ و در سطح Backbone استفاده می‌شود.
  4. روتر توزیع (Distribution Router) – داده‌ها را بین روترهای دسترسی و روترهای هسته توزیع می‌کند.
  5. روتر مرزی (Edge Router) – در لبه شبکه قرار دارد و ارتباط بین شبکه داخلی و اینترنت یا شبکه‌های دیگر را مدیریت می‌کند.
  6. روتر مجازی (Virtual Router) – به‌صورت نرم‌افزاری در محیط‌های ابری یا مجازی‌سازی اجرا می‌شود.
  7. روتر SOHO (Small Office/Home Office Router) – برای مصارف خانگی و ادارات کوچک استفاده می‌شود.
  8. روتر صنعتی (Industrial Router) – برای شبکه‌های صنعتی و محیط‌های سخت طراحی شده است.
  9. روتر VPN – قابلیت ایجاد و مدیریت شبکه خصوصی مجازی (VPN) را دارد.
  10. روتر موبایل (Mobile Router) – از شبکه‌های موبایل مانند 4G و 5G برای اتصال اینترنت استفاده می‌کند.

SSID چیست؟

SSID مخفف ” service set identifier” است و یک اصطلاح فنی برای نام شبکه است که روترهای WLAN پخش می کنند. با استفاده از SSID ها کاربران می‌توانند شبکه بی سیم پخش شده توسط روتر را پیدا کنند و به آن متصل شوند (یک روتر ایمن می بایست یک رمز عبور قوی داشته باشد). روترهای کاربران در شبکه های Wi-Fi معمولاً به صورت پیش فرض دارای SSID هستند که در قسمت کناری یا پایین دستگاه چاپ شده است.

SSID چیست؟

چگونه روتر را تنظیم کنیم؟

برای کسب بهترین نتیجه و اتصال ایمن روتر خود، این نکات کلی را باید دنبال کنید:

  1. اتصال به برق: یک سر سیم برق را به پشت روتر و سر دیگر را به یک پریز وصل کنید. سعی کنید از یک محافظ برای محافظت از دستگاه خود استفاده کنید، سپس منتظر بمانید تا روتر به طور کامل روشن شود.
  2. اتصال روتر را به مودم: روترهای جدید از اتصالات USB استفاده می کنند، ولی برخی مدل های قدیمی هنوز از کابل های اترنت استفاده می کنند. حال یک سر کابل را به اسلات مودم که گاهی اوقات با برچسب «روتر» مشخص می‌شود، وصل کنید و سر دیگر را به اسلات روتر که معمولاً با برچسب «اینترنت» یا «WAN» مشخص می‌شود، وصل کنید. مودم را از برق بکشید، و قبل از رفتن به مرحله بعدی، یک دقیقه صبر کنید  و آن را مجدد وصل کنید.
  3. کامپیوتر را وصل کنید: کابل اترنت دیگری را از هر یک از اسلات های روتر به پورت اترنت کامپیوتر یا لپ تاپ خود وصل کنید. در این مرحله شاید لازم باشد وای فای کامپیوتر خود را غیرفعال کنید تا قبل از آماده سازی، از تلاش برای اتصال به روتر از طریق بی سیم جلوگیری کند. اگر لپ‌تاپ‌ شما پورت اترنت ندارد، وای‌فای کامپیوتر را روشن نگه دارید. سپس با استفاده از تنظیمات پیش‌فرض شبکه که توسط سازنده ارائه شده، به روتر متصل شوید و به مرحله بعدی بروید.
  4. به عنوان یک مدیر وارد شوید: برای دسترسی به داشبورد روتر ، یک پنجره مرورگر را در کامپیوتر یا لپ تاپ متصل خود باز کنید:
  • آدرس IP زیر را وارد کنید: http://192.168.1.1
  • در صورتی که آی پی بالا عمل نکرد، این IP را امتحان کنید: http://192.168.0.1
  • اگر مستندات روتر شما نشانی متفاوتی که چندان معمول نیست را نشان می‌دهد، از آن استفاده کنید.

زمانیکه نام کاربری و رمز عبور از شما خواسته می شود، براساس دفترچه راهنمای کاربر روتر مقادیر را وارد کنید. توجه داشته باشید پس از به پایان رساندن راه اندازی بهتر است نام کاربری و رمز عبور را برای امنیت شبکه تغییر دهید.

  1. اطلاعات اتصال خود را ارائه دهید: در این مرحله باید اطلاعات مربوط به نوع اتصال خود را وارد کنید. مکان دقیق و محل ورود به آن به نوع روتر بستگی دارد و می تواند در مدل های مختلف، متفاوت باشد.

در صورتی که نتوانید این اطلاعات را بیابید، ISP شما می‌تواند اطلاعاتی از جمله آدرس IP استاتیک، آدرس گیت وی و … را ارائه دهد.

اگر ISP برای احراز هویت دستگاه شما از آدرس MAC استفاده می کند، پس فرصت خوبی برای به روز رسانی آن است. این آدرس معمولاً در پشت دستگاه چاپ می شود؛ در صورتی که این آدرس را از روتر قبلی خود ذخیره نکرده‌اید، احتمالاً باید برای دریافت آن با ISP خود تماس بگیرید.

آدرس MAC معمولاً در یک تَب خاص در صفحه داشبورد روتر شما قرار دارد و می توانید آن را از آنجا به روزرسانی کنید.

  1. اتصالات لوکال و اینترنت را بررسی کنید: از این موارد اطمینان حاصل کنید:

یک: کامپیوتر شما قادر به ایجاد ارتباط با روتر است.

دو: با استفاده از دکمه ” test connection” در داشبورد، روتر می تواند به اینترنت دسترسی داشته باشد. در مارک های مختلف این دکمه در جای متفاوتی قرار دارد. اگر کار کرد، می توانید یک تب مرورگر جدید باز کنید و وب سایت مورد علاقه خود را بازدید کنید.

  1. اتصال بی سیم: اکنون که روتر شما آنلاین است و کامپیوتر شما می تواند از طریق اتصال اترنت یا USB ارتباط برقرار کند، حال نوبت اتصال Wi-Fi است. برای اتصال از طریق وای فای مراحل زیر را به ترتیب انجام دهید:
  • سیمی که روتر را به کامپیوتر وصل می کند را جدا کنید.
  • مجددا آداپتور بی سیم را روشن کنید.
  • SSID روتر را بیابید.

اگر روتر دارای رمز عبور است و به طور پیش فرض فعال شده است، آن را از دفترچه راهنما بیابید و وارد کنید. گاهی آن را کلید شبکه می نامند.

اگر توانستید به صورت بی سیم آنلاین شوید پس دستگاه های دیگر هم اکنون باید امکان دسترسی به اینترنت را از طریق روتر را داشته باشند. اکنون زمان آن است تا روتر را در قسمت مرکزی محیط مورد نظر خود قرار دهید تا همه دستگاه ها بتوانند به صورت بی سیم اطلاعات را دریافت کنند.

  1. ویژگی های امنیتی اضافی را تنظیم کنید: برای محافظت بیشتر از شبکه خود، موارد زیر را در کوتاه ترین زمان ممکن انجام دهید:
  • SSID را تغییر دهید. شما می توانید شبکه خود را چیزی غیر از SSID پیش‌فرض روتر نامگذاری کنید. نام جدید را طوری تغییر دهید که فقط خودتان آن را تشخیص دهید.
  • رمزگذاری WPA و WPA2 را روشن کنید.
  • فایروال ها و نرم افزارهای امنیتی آنتی ویروس را در تمام دستگاه های متصل خود فعال کنید.
  • شناسه کاربری و رمز عبور پیش‌فرض روتر خود را تغییر دهید و اطلاعات اکانت جدید را بخاطر بسپارید.

چگونه روتر را تنظیم کنیم؟

چگونه روتر را به وای فای وصل کنیم؟

هنگامی که روتر به طور کامل نصب شد، میتوانید دستگاه های خود را به شبکه Wi-Fi جدید متصل کنید. نحوه انجام این کار را به صورت مرحله به مرحله در ادامه برایتان آورده‌ایم:

گام 1: بررسی تجهیزات

  • مطمئن شوید که مودم اینترنت ADSL، VDSL یا فیبر نوری و کابل‌های شبکه آماده هستند.
  • کابل اترنت، آداپتور برق و اطلاعات ورود به تنظیمات روتر را در اختیار داشته باشید.

گام 2: اتصال فیزیکی روتر

  1. اتصال مودم به روتر:
  • یک سر کابل اترنت را به پورت WAN (Internet) روتر و سر دیگر را به خروجی مودم وصل کنید.
  1. اتصال برق:
  • آداپتور برق را به روتر متصل کرده و آن را روشن کنید.

گام 3: ورود به تنظیمات روتر

  1. با لپ‌تاپ یا گوشی، به شبکه‌ی پیش‌فرض روتر متصل شوید (نام و رمز عبور معمولاً زیر دستگاه درج شده است).
  2. مرورگر را باز کرده و آدرس 192.168.1.1 یا 192.168.0.1 را در نوار آدرس وارد کنید.
  3. نام کاربری و رمز عبور پیش‌فرض را وارد کنید.

گام 4: تنظیم وای ‌فای

  1. در پنل مدیریت، به قسمت Wireless Settings یا Wi-Fi بروید.
  2. یک نام (SSID) برای شبکه‌ی بی‌سیم خود انتخاب کنید.
  3. رمز عبور قوی برای وای ‌فای تنظیم کنید WPA2 یا WPA3 توصیه می‌شود.
  4. تنظیمات را ذخیره کرده و روتر را راه‌اندازی مجدد کنید.

گام 5: اتصال دستگاه‌ها به وای‌ فای

  • پس از راه‌اندازی مجدد، در گوشی یا لپ‌تاپ، وای ‌فای را جستجو کنید.
  • نام جدید شبکه را انتخاب کرده و با رمز عبور تعیین‌ شده به آن متصل شوید.

چگونه روتر را تنظیم کنیم؟

چالش های امنیتی روترها

روترها به عنوان دروازه‌ی اصلی شبکه به اینترنت، هدف حملات سایبری مختلفی قرار می‌گیرند. مهم‌ترین چالش‌های امنیتی آن‌ها عبارتند از:

سوء استفاده از آسیب‌پذیری: همه روترهای سخت‌افزاری همراه با نرم‌افزاری ارائه می شوند که به‌طور خودکار نصب می شود و معروف به سیستم‌افزار است؛ وظیفه سیستم افزار کمک به روتر برای انجام عملکردهای خود است. همانطور که هر نرم‌افزاری آسیب‌پذیری‌هایی دارد، سخت‌افزار روتر نیز از چنین قاعده ای مستثنی نیست؛ مهاجمان سایبری اغلب این نقص را مورد سوء استفاده قرار می دهند.

حملات DDoS: زیرساخت شبکه سازمان های کوچک و بزرگ اغلب مورد هدف حملات DDoS قرار می گیرند. حملات DDoS لایه شبکه اگر اصلاح نشوند می تواند روترها را تحت تأثیر قرار داده و یا باعث خرابی آنها شوند که این امر نیز منجر به از کار افتادن شبکه می شود. یک راهکار مفید برای محافظت از روترها و شبکه ها در برابر حملات DDoS می تواند Cloudflare Magic Transit باشد.

همچنین هکرها می‌توانند روترهای آسیب‌پذیر را به بات‌نت‌ها تبدیل کرده و در حملات DDoS یا سایر حملات سایبری از آن‌ها استفاده کنند.

اطلاعات اکانت مدیریتی: همه روترها همراه با مجموعه ای از اطلاعات اکانت مدیریتی برای انجام وظایف مدیریتی ارائه می شوند. این اطلاعات معمولا روی مقادیر پیش فرض تنظیم می شوند، مانند “admin” به عنوان نام کاربری و “admin” به عنوان رمز عبور.

نام کاربری و رمز عبور را باید در اسرع وقت به چیزی امن‌تر تغییر داد. این مقادیر پیش‌فرض رایج برای مهاجمان مشخص هستند و در صورت عدم بازنشانی، آنها می توانند کنترل روتر را از راه دور بدست آوردند و شروع به سو استفاده کنند.

ضعف در پروتکل‌های امنیتی وای ‌فای: استفاده از استانداردهای قدیمی مانند WEP و WPA می‌تواند امنیت شبکه‌ی وای‌فای را به خطر بیندازد؛ از این رو توصیه می‌شود از WPA3 برای رمزگذاری شبکه استفاده شود.

فریمور (Firmware) قدیمی و آسیب ‌پذیر: به‌روزرسانی نکردن فریمور روتر می‌تواند باعث سوءاستفاده هکرها از آسیب‌پذیری‌های امنیتی شناخته‌شده شود.

شنود ترافیک و حملات Man-in-the-Middle (MITM): در صورت عدم استفاده از رمزگذاری مناسب، مهاجمان می‌توانند ترافیک بین روتر و کاربران را شنود کنند و اطلاعات حساس مانند رمزهای عبور را به سرقت ببرند.

سوءاستفاده از قابلیت‌های UPnP و پورت فورواردینگ: UPnP (Universal Plug and Play) و Port Forwarding  می‌توانند به هکرها اجازه دهند که به دستگاه‌های داخلی شبکه دسترسی پیدا کنند و آن‌ها را آلوده کنند.

چگونه روتر را به وای فای وصل کنیم؟

راهکارهای مقابله با چالش ‌های امنیتی روتر

  • تغییر رمز عبور پیش ‌فرض به یک رمز عبور قوی
  • استفاده از WPA3 برای وای ‌فای
  • غیرفعال کردن UPnP در صورت عدم نیاز
  • به‌روزرسانی منظم فریمور روتر
  • غیرفعال کردن مدیریت از راه دور (Remote Management)
  • استفاده از فایروال داخلی روتر و محدود کردن دسترسی ‌های غیرضروری

یک روتر ناامن، می‌تواند تمام دستگاه‌های متصل به شبکه را در معرض خطر قرار دهد. بنابراین، توجه به تنظیمات امنیتی آن ضروری است.

آیا روتر همان مودم است؟

اگرچه برخی از ارائه دهندگان خدمات اینترنتی (ISP) ممکن است یک روتر و یک مودم را به صورت یک دستگاه واحد ترکیب کنند، اما آنها یکسان نیستند؛ پس جواب سوال ما خیر است. هر یک نقش متفاوت اما به همان اندازه مهمی را در اتصال شبکه ها به یکدیگر و به اینترنت دارند.

جدول جامع تفاوت روتر و مودم:

روتر مودم ویژگی
مدیریت و توزیع اتصال اینترنت در شبکه داخلی اتصال به اینترنت از طریق ISP ویژگی اصلی
خیر، روتر مستقیماً به اینترنت متصل نمی‌شود بله، از طریق DSL، فیبر نوری یا کابل اتصال به ISP
بله، چندین دستگاه را به هم متصل می‌کند خیر، فقط یک اتصال اینترنتی ارائه می‌دهد ایجاد شبکه داخلی (LAN)
بله، در مدل‌های بی‌سیم (Wi-Fi Router) معمولاً ندارد (مگر در مودم-روترها) وای‌فای دارد؟
دارد (فایروال، NAT، QoS و…) ندارد مدیریت پهنای باند و امنیت

روتر، شبکه ها را شکل می دهد و جریان داده ها را در داخل و بین آن شبکه ها مدیریت می کند، در حالی که وظیفه یک مودم اتصال آن شبکه ها به اینترنت است. نحوه انجام این اتصال از این قرار است که یک مودم سیگنال های دریافتی از ISP را به سیگنال های دیجیتالی تبدیل می کنند که قابلیت تفسیر توسط هر دستگاه متصل به شبکه را دارد.

هر دستگاهی برای اتصال به اینترنت به مودم متصل می شود؛ به طور متناوب، یک روتر می تواند به توزیع سیگنال بین چندین دستگاه در یک شبکه کمک کند و همه آنها را مجاز به اتصال همزمان به اینترنت کند.

ایا روتر همان مودم است؟

سخن آخر

روتر یکی از مهم‌ترین تجهیزات شبکه‌ است که وظیفه مسیریابی و مدیریت ترافیک داده‌ها را بر عهده دارد. این دستگاه با استفاده از پروتکل‌های مسیریابی، بهترین مسیر را برای انتقال داده بین شبکه‌های مختلف انتخاب می‌کند و امکان اتصال چندین دستگاه به اینترنت را فراهم می‌سازد.

انواع مختلفی از روترها، از جمله بی‌سیم، سیمی، هسته‌ای و مجازی، برای کاربردهای متنوع طراحی شده‌اند. برای راه‌اندازی روتر، باید آن را به برق و مودم متصل کرده، از طریق مرورگر به داشبورد مدیریتی آن وارد شد و تنظیمات امنیتی و شبکه‌ای لازم را انجام داد.

سوالات متداول

روتر  Wi-Fi چیست؟

روترهای بی سیم یا روتر وای فای معمولاً در خانه ها مورد استفاده قرار می گیرند و دستگاه های سخت افزاری هستند که ارائه دهندگان خدمات اینترنت با استفاده از آنها شما را به شبکه اینترنت کابلی یا xDSL خود متصل می کنند. روتر بی سیم که گاه از آن روتر Wi-Fi نیز یاد می شود، عملکردهای شبکه یک اَکسس پوینت بی سیم و یک روتر را ترکیب می کند.

آیا روتر همان وای فای است؟

روتر دستگاهی است که معمولاً به یک مودم متصل می شود و Wi-Fi را ارائه می کند. اطلاعات با استفاده از روتر را از اینترنت به دستگاه های شخصی مانند کامپیوتر، موبایل و تبلت ارسال می شود. دستگاه های موجود در منزل شما که امکان اتصال به اینترنت را دارند، شبکه (LAN) شما را شکل می دهند.

آی پی روتر من چیست؟

در نوار جستجو CMD را تایپ کنید و Command Prompt را انتخاب کنید. سپس ipconfig را تایپ کنید. حال می توانید آدرس IP روتر خود را در قسمت «Default Gateway» ببینید.

عملکرد های اصلی روتر چه مواردی را شامل می شود؟

3 عملکرد اصلی یک روتر عبارت هستند از: مسیریابی پکِت های داده، فیلتر کردن آدرس شبکه و عمل به عنوان واسط بین شبکه ها. از این میان وظیفه اصلی روتر ارسال پکِت های داده بین شبکه ها است.

حمله Dos و DDos چیست؟

حمله DDos چیست؟

حمله Dos (denial-of-service) و DDos (distributed denial-of-service)، انواعی از حملات سایبری هستند که هکر، با فرستادن دستور های متعدد و حجم سنگینی از ترافیک اینترنتی به یک سرور یا سیستم، منابع پردازنده آن را بیش از حد توان سیستم استفاده کرده و باعث از کار افتادن سیستم و توقف عملکرد آن می شوند تا کاربران و بازدید کنندگان، در دسترسی به سرور دچار مشکل شوند.

Dos چیست؟

در حمله Dos، هکر یا اتکر (Attacker)، با استفاده از یک IP یا یک سیستم، حمله را انجام می دهد. به عبارت دیگر، فقط یک سیستم در حمله نقش دارد و توسط آن، درخواست های متعدد و متوالی به سرور ارسال می شود.

DDos چیست؟

در حمله DDos، هکر با استفاده از بات نت، که مجموعه ای عظیمی از سیستم های هک شده با IP های متفاوت است، این حمله را انجام می دهد و توسط آن سیستم ها درخواست های متعدد و متوالی را ارسال کرده و سرور و سیستم را دچار اختلال می کند.

حمله DDos چگونه صورت می گیرد؟

برای انجام حمله DDos، هکر به بات نت نیاز دارد که مجموعه ای عظیم از سیستم های هک شده با IP های متفاوت است و هر سیستم هک شده، یک بات است. هکر بات نت خود را، با بکارگیری تکنیک های مهندسی اجتماعی و ارسال بدافزار ها به تعداد زیادی از سیستم ها بدست می آورد.

هکر ها ممکن است انگیزه ها و هدف های مختلفی از یک حمله DDos داشته باشند که می تواند شامل آسیب زدن به کسب و کار رقیب هایشان، باج خواهی و…. باشد. آنها پس از انتخاب هدف، راجب آسیب پذیری ها و نقاط ضعف امنیتی هدف تحقیق می کنند و در رابطه با انجام حمله برنامه ریزی می کنند.

باید بدانید که هکر ها برای کنترل و مدیریت بات نت خود، نیاز به سرور های C2 یا همان Command and Control دارند که اقدام به راه اندازی آن می کنند. سپس با ارسال دستور عمل های لازم به بات نت خود و ارسال درخواست های متعدد و متوالی به سرور هدف توسط بات نت، حمله DDos صورت می گیرد.

تفاوت حمله Dos با DDos  چیست؟

هدف از حمله در هر دو حملات Dos و DDos، مختل کردن سرور های هدف با ارسال درخواست های متعدد و متوالی با حجم بالایی از ترافیک اینترنتی است با این تفاوت که در حمله Dos، این عمل توسط یک سیستم یا یک بات صورت می گیرد ولی در حمله DDos، توسط شبکه ای عظیم از بات ها (botnet) که می توانند از لحاظ جغرافیایی از ناحیه های متفاوتی نیز باشند صورت می گیرد.

حملات DDos، نسبت به حمله Dos، ماهیت پیچیده تر و گسترده تر دارند و ردیابی و شناسایی آنها دشوار است. بنابراین، از قدرت بیشتری برخوردار هستند.

انواع حملات Dos و DDos

حملات Dos و DDos به روش‌های مختلفی انجام می‌شوند و می‌توانند لایه‌های مختلف مدل OSI را هدف قرار دهند. در ادامه، به بررسی انواع این حملات به زبان ساده‌تر می‌پردازیم:

1. حملات لایه اپلیکیشن (Application Layer)

این حملات، لایه ۷ مدل OSI را هدف قرار می‌دهند؛ جایی که درخواست‌های کاربران برای نمایش صفحات وب پردازش می‌شوند. در این نوع حملات، مهاجم با ارسال تعداد زیادی درخواست جعلی، سرور را اشباع کرده و از پاسخگویی به کاربران واقعی جلوگیری می‌کند.

2. حملات لایه حجمی (Volumetric Attacks)

این حملات در لایه‌های ۳ و ۴ OSI انجام می‌شوند و با ارسال حجم زیادی از داده‌های غیرمجاز به سرور، پهنای باند شبکه هدف را اشغال می‌کنند. این امر مانع از دریافت و پردازش داده‌های قانونی برای کاربران واقعی می‌شود.

3. حملات لایه پروتکل (Protocol Attacks)

این نوع حملات نقاط ضعف لایه‌های ۳ و ۴ OSI را هدف قرار می‌دهند. مهاجم منابع شبکه را به طور کامل مصرف می‌کند تا سرور نتواند به درخواست‌های کاربران واقعی پاسخ دهد.

4. حملات لایه فیزیکی (Physical Layer)

این حملات در لایه ۱ مدل OSI انجام می‌شوند و نیازمند دسترسی مستقیم مهاجم به تجهیزات شبکه است. برای مثال، مهاجم می‌تواند به مرکز داده (Data Center) دسترسی پیدا کرده و با ایجاد اختلال در تجهیزات فیزیکی مثل روترها، سوئیچ‌ها، یا ژنراتورها باعث قطعی شبکه شود.

5. حملات لایه لینک داده (Data Link Layer)

این حملات لایه ۲ مدل OSI را هدف قرار می‌دهند و از آسیب‌پذیری‌های این لایه برای ایجاد اختلال در ارتباطات استفاده می‌کنند.

6. حملات لایه نشست (Session Layer)

در این حملات که مربوط به لایه ۵ مدل OSI هستند، مهاجم با ایجاد اختلال در مدیریت نشست‌ها (Sessions)، مانع از ایجاد ارتباط پایدار میان کاربر و سرور می‌شود.

7. حملات Multi-Vector

این حملات پیچیده‌تر هستند و چندین لایه را همزمان هدف قرار می‌دهند؛ به‌ویژه لایه‌های ۳، ۴ و ۷. مهاجم از روش‌های مختلف برای حمله استفاده می‌کند تا دفاع از شبکه سخت‌تر شود.

این تقسیم‌بندی به شما کمک می‌کند تا دید بهتری از انواع حملات Dos و DDos داشته باشید و برای مقابله با آن‌ها برنامه‌ریزی کنید.

هدف از حمله Dos و DDos

همانطور که گفته شد، ممکن است هکر ها اهداف و انگیزه های مختلفی از انجام حملات Dos و DDos داشته باشند و باج خواهی، آسیب زدن به شرکت های رقیب، جنگ های سایبری، سرگرمی، هکتیویسم و… از اهداف رایج این حملات هستند.

چالش های حملات DDos

در رابطه با چالش های حملات DDos، ابتدا باید به دشوار بودن شناسایی و مقابله با آن اشاره کرد زیرا همانطور که گفته شد، در این نوع حملات هکر از بات نت و IP های هک شده استفاده میکند که موضوع را بسیار پیچیده تر کرده شناسایی هکر را تقریبا غیر ممکن می کند.

علاوه بر این، انجام این حملات تقریبا برای هر فردی آسان است؛ زیرا هر کسی می تواند به راحتی با پرداخت هزینه ای به یک هکر، یک بات نت خریداری کرده و با دانش فنی کم نیز اقدام به انجام حمله دی داس کند.

همچنین حملات DDos، می توانند منجر به خسارت های مالی سنگینی شوند؛ نه تنها اینکه شرکت ها، مشتریان و اعتبار خود را از دست می دهند بلکه نیاز دارند هزینه های سنگینی را برای تجهیزات و سرویس های جلوگیری از این حملات بپردازند.

معروف ترین حملات DDos

در ادامه، با چند تا از حملات معروف DDos آشنا می شویم..

هدف حمله توضیحات سال وقوع پینگ سرعت (ترابیت بر ثانیه)
پلتفرم گیت هاب با استفاده از تکنیک Amplification، سرورهای پلتفرم گیت‌هاب توسط هکر ها مورد حمله قرار گرفت، ولی خوشبختانه کارشناسان گیت‌هاب پس از گذشت چند دقیقه دوباره پلتفرم خود را به حالت آنلاین برگرداندند. 2018 1.35Tbps
سرویس های گوگل هکر ها، حدود 180،000 سرور CLDAP، SMTP و DNS را هک کرده و به اختیار خود درآوردند؛ سپس با ارسال 167 میلیون درخواست جعلی و غیر قانونی، سرویس های گوگل را تحت تاثیر قرار دادند. 2017 2.54Tbps
AWS یکی از مشتریان پلتفرم AWS، تحت یک حمله سنگین DDos قرار گرفت و سرویس های امنیت سایبری آمازون(AWS Shield)، پس از گذشت سه شبانه روز موفق به دفع خطر شدند. 2020 2.3Tbps
OVH هکرها با استفاده از بات‌نت تشکیل شده از ۱۵۰،۰۰۰ دستگاه مبتنی برIoT، علیه شرکت ارائه ‌دهنده خدمات میزبانی OVH حمله ی سنگینی انجام دادند و عملکرد آن را مختل کردند. 2016 1Tbps

نحوه شناسایی حملات DDos

توجه به علائم مشکوک در رابطه با حملات DDos، امری بسیار ضروری است و سازمان ها باید به طور منتظم سرور های خود را بررسی کنند. چند نمونه از علائم مشکوک از حملات DDos عبارتند از…

  • مشاهده آدرس های IP مشکوک
  • خطای 503
  • مشاهده لاگ های غیر عادی در سرور
  • افزایش لتنسی شبکه
  • کاهش سرعت و کند شدن وب سایت
  • افزایش ناگهانی ترافیک
  • مشاهده الگو های ترافیکی غیر عادی
  • از دسترس خارج شدن وب سایت

روش های پیشگیری و مقابله با DDos

روش ها و راهکار هایی در رابطه با پیشگیری و مقابله با حملات DDosوجود دارند؛ برای مثال می توان به موارد زیر اشاره کرد:

  • مانیتورینگ شبکه و افزایش امنیت آن
  • استخدام کارشناسان امنیت سایبری
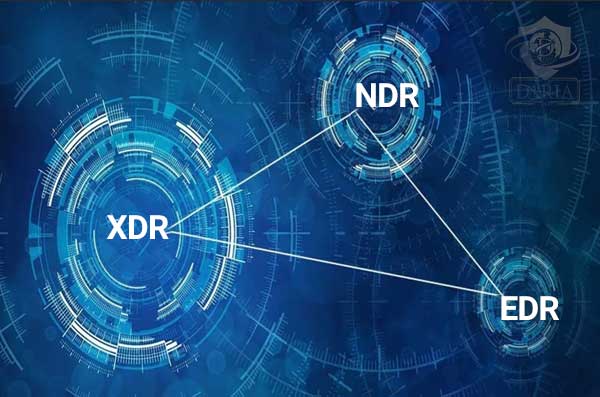
  • فناوری های EDR و NDR
  • استفاده از فناور Anycast
  • استفاده از سامانه SIEM
  • تفکیک ترافیک های قانونی از جعلی
  • استفاده از CDNها
  • استفاده از پروکسی معکوس
  • استفاده از WAF
  • استفاده از IPS و IDS فایروال ها
  • خودداری از استفاده فایروال های سنتی و قدیمی
  • آشنایی با انواع حملات DDos
  • مسیریابی سیاه چاله
  • روش Rate Limiting
  • ایجاد پنل مخصوص برای مقابله با حملات دیداس

نحوه شناسایی حملات DDos

متد های مورد استفاده در حملات Dos و DDos

متدهای رایج که توسط هکر ها بکار گرفته می شوند در لیست زیر آمده است:

  • ICMP flood
  • SYN flood
  • Teardrop attacks
  • Low-rate Denial-of-Service attacks
  • Peer-to-peer attacks
  • Asymmetry of resource utilization in starvation attacks
  • Permanent denial-of-service attacks
  • Application-level floods
  • Nuke
  • R-U-Dead-Yet
  • Distributed attack
  • Reflected / Spoofed attack
  • Unintentional denial of service
  • Denial-of-Service Level II

ویژگی های پروتکل ها در حملات Dos  وDDos

هکر، از برخی ویژگی های پروتکل ها برای از دسترس خارج کردن سیستم قربانی سو استفاده می کند. در این نوع حمله، فرد حمله کننده یک نیم سرور دارد و Query های اشتباه را به سمت نیم سرور قربانی ارسال کرده و در پاسخ؛ نیم سرور قربانی اطلاعات غلط را Cache کرده و به نیم سرور هکر ارسال می کند.

ابزار های مورد استفاده در حملات Dos و DDos

حال که با مفهوم DDos و نحوه صورت گیری حملات DDos آشنا شده اید، باید بدانید که برای این عمل، چندین ابزار با معماری های مشابه بکار گرفته می شوند که از جمله آنها می توان به TRINOO، TFN، Stacheldraht و… اشاره کرد.

آیا روشی قطعی برای جلوگیری از حملات داس و دیداس وجود دارد؟

تجهیزات و سرویس های امنیتی شرکت های Fortinet، Sophos و Cisco بهترین خدمات را برای شناسایی، پیشگیری و مقابله با انواع حملات سایبری مانند Dos و DDos ارائه می دهند که شما می توانید از داریانت که وارد کننده معتبر محصولات این برند ها است، تجهیزات مورد نیاز شبکه های خود را با مناسب ترین قیمت و با ضمانت، خریداری کرده و از امنیت سایبری کسب و کار خود اطمینان حاصل کنید.

سخن پایانی

شرکت داریا، از ابتدا تا انتهای راه تامین، حفظ و تقویت امنیت سایبری کسب و کار شما، همراه شماست و شما می توانید با برقراری ارتباط با کارشناسان ما به شماره ۶۲۲۴ – ۰۴۱، از امنیت سایبری سازمان خود اطمینان کامل حاصل فرمایید.

EDR،-MDR،-XDR-چیست؟

EDR و XDR و MDR چیست؟

با پیشرفت تکنولوژی تهدیدات سایبری و مهاجمان سایبری به طور فزاینده‌ای پیچیده و خطرناک شده‌اند، به گونه ای که استفاده از تکنولوژی‌های پیشرفته برای تشخیص و مقابله با این تهدیدات امری ضروری است که برای در امان نگه داشتن سیستم و سازمان نیاز است روش ها و سیتستم مقابله با تهدیدات را بدانید.

جالب است بدانید سیستم‌های مختلفی برای مدیریت تهدیدات امنیتی در دسترس هستند که هرکدام ویژگی‌ها و قابلیت‌های منحصر به فردی دارند. از جمله این سیستم‌ها می‌توان به EDR (Endpoint Detection and Response) و  XDR(Extended Detection and Response) و MDR (Managed Detection and Response) اشاره کرد. هر کدام از این فناوری‌ها به شیوه‌ای خاص به مقابله با تهدیدات سایبری پرداخته و به تیم‌های امنیتی کمک می‌کنند تا از آسیب‌های ناشی از حملات سایبری جلوگیری کنند.

EDR، MDR، XDR چیست؟

شناسایی و پاسخ به تهدیدهای نقطه‌ای (EDR) به طور اختصاصی امنیت نقاط پایانی را نظارت می‌کند، در حالی که شناسایی و پاسخ‌دهی گسترده (XDR) علاوه بر نقاط پایانی، سایر دارایی‌ها مانند دفاتر راه دور و سیستم‌های اینترنت اشیا (IoT) را نیز پوشش می‌دهد. هر دو سیستم EDR و XDR می‌توانند به صورت شناسایی و پاسخ‌ دهی مدیریت ‌شده (MDR) نیز ارائه شوند که خدماتی برای شناسایی و پاسخ ‌دهی به تهدیدها هستند و توسط یک ارائه ‌دهنده شخص ثالث ارائه می‌شوند.

EDR برای نظارت مستمر بر نقاط پایانی محلی یا ابری به کار می‌رود.

MDR خدماتی مانند نظارت ۲۴ ساعته، شناسایی تهدیدها، شکار تهدیدها، تحلیل مبتنی بر هوش مصنوعی، مهار و حذف تهدیدها و ارائه گزارش از فعالیت‌ها را ارائه می‌دهد.

XDR علاوه بر نظارت بر تمامی نقاط شناخته‌شده در محیط دیجیتال یک سازمان، حملات سایبری در حال وقوع را شناسایی کرده و از گسترش یا تشدید تهدید جلوگیری می‌کند.

EDR و XDR و MDR چگونه به امنیت شبکه کمک می کند؟

EDR ، XDR، و MDR ابزارهایی هستند که برای ارتقای امنیت شبکه و شناسایی تهدیدات استفاده می‌شوند. EDR به طور خاص برای شناسایی و پاسخ به تهدیدات در دستگاه‌های نقطه پایانی (مثل کامپیوترها و موبایل‌ها) طراحی شده است و به مدیران امنیتی کمک می‌کند تا حملات را در لحظه شناسایی و مهار کنند. XDR دامنه وسیع‌تری دارد و از اطلاعات امنیتی از منابع مختلف مانند دستگاه‌ها، شبکه‌ها و سرورها برای شناسایی و پاسخ به تهدیدات بهره می‌برد. در حالی که MDR بر شبکه متمرکز است و با نظارت بر ترافیک شبکه به شناسایی تهدیدات ناشناخته می‌پردازد، به طوری که می‌تواند حملات پیچیده مانند بدافزارهای رمزنگاری یا حملات پیشرفته (APT) را شناسایی کند. این سه ابزار به طور مکمل به امنیت شبکه کمک می‌کنند و تهدیدات را از چندین زاویه شناسایی و مهار می‌نمایند.

EDR، MDR، XDR چیست؟

EDR  چیست؟

شناسایی و پاسخ ‌دهی نقطه ‌ای یا همان EDR شامل دستگاه‌هایی می‌شود که معمولاً در محدوده فیزیکی یک سازمان قرار دارند. سیستم‌های EDR لپ ‌تاپ‌ها، ایستگاه‌های کاری، چاپگرها، اجزای شبکه و سایر سیستم‌های اطلاعاتی را برای شناسایی فعالیت‌های مشکوک بررسی می‌کنند.

فناوری EDR قادر است رفتارهای مشکوک را شناسایی کند، از هوش مصنوعی برای تحلیل ناهنجاری‌ها بهره ببرد و امکان شناسایی تهدید، اولویت ‌بندی، مهار و حذف آن را فراهم کند. این سیستم‌ها معمولاً دارای داشبوردهایی هستند که وضعیت تهدیدها و اطلاعات عملکردی را به تیم‌های امنیتی ارائه می‌دهند.

عناصر هوش مصنوعی نه تنها کدهای مشکوک را از لیست هزاران تهدید بررسی می‌کنند، بلکه از تجزیه و تحلیل رفتاری برای خرد کردن مقادیر زیاد داده برای شناسایی شباهت‌های احتمالی با تهدیدات شناخته شده استفاده می‌کنند. سپس سیستم‌ها می‌توانند راهنمایی‌هایی در مورد بهترین روش برای کاهش تهدید، مهار و از بین بردن آن تهدید ارائه دهند. داده‌های جمع‌ آوری‌ شده در حین نظارت، پردازش و در پایگاه‌های داده برای استفاده در آینده ذخیره می‌شوند.

جالب است بدانید یکی از ویژگی های مهم EDR  و همچنین سیستم های XDR و MDR شکار تهدید است که به طور فعال، شبکه ها، دستگاه ها، سیستم ها و سایر منابع را برای شناسایی تهدیدات احتمالی کاوش میکند. این قابلیت توانایی های یک تیم امنیت سایبری را در شناسایی و مدیریت تهدیدات به میزان قابل توجهی گسترش می دهد و به شناسایی حملات فیشینگ، باج افزار و سایر تهدیدها کمک می کند.

EDR-(Endpoint-Detection-and-Response)

 MDR چیست؟

ویژگی‌های سیستم‌های EDR و XDR می‌توانند توسط اشخاص ثالث نیز ارائه شوند. خدمات مدیریت تشخیص و پاسخ یا همان MDR تلاش‌های امنیت سایبری را با افزودن قابلیت‌هایی که ممکن است فراتر از توانایی‌های یک تیم خاص باشد، تکمیل می‌کنند. جالب است بدانید سیستم MDR میتواند به عنوان یک راه ‌حل جامع عمل کند که تمام جنبه‌های مدیریت امنیت سایبری را پوشش می‌دهد.

مزایای خدمات  MDR

ارائه‌ دهندگان MDR مجموعه‌ای گسترده از خدمات تشخیص و پاسخ را ارائه می‌دهند. دسترسی به این قابلیت‌ها و تخصص‌ها به سازمان‌ها این امکان را می‌دهد که بدون نیاز به جذب و استخدام کارکنان اضافی، امنیت شبکه خود را تقویت کنند. علاوه بر این، سازمان‌هایی که نیازهای انطباقی دارند می‌توانند از تخصص و گزارش ‌دهی مداوم ارائه‌ دهندگان MDR بهره ‌مند شوند.

MDR (Managed Detection and Response)

 XDR چیست؟

زمانی که یک سازمان به نظارت، تحلیل و کاهش تهدیدات فراتر از نقاط انتهایی نیاز دارد، فناوری تشخیص و پاسخ گسترش ‌یافته  یا همان XDR توصیه می‌شود. با این سیستم پیاده ‌سازی‌های محلی امکان ‌پذیر است، اما معمولاً XDR مبتنی بر ابر ترجیح داده می‌شود، به ‌ویژه اگر فروشنده دارای چندین مکان باشد که از آن‌ها فعالیت‌های XDR را راه‌اندازی کند.

ویژگی‌ها و عملکرد  XDR

ابزارهای XDR طراحی شده‌اند تا فراتر از نقاط انتهایی را بررسی کنند. این سیستم‌ها به‌ طور مداوم دفاتر دورافتاده، پیاده‌سازی‌های ابری، شبکه‌های شرکتی و سیستم‌های تخصصی مانند اینترنت اشیاء  (IoT) و نظارت از راه دور را تحلیل می‌کنند.

این سیستم‌ها به‌ طور مستمر داده‌های تهدیدات را جمع‌آوری کرده، آن‌ها را با استفاده از هوش مصنوعی (AI) تجزیه و تحلیل می‌کنند و در صورت لزوم اقدام می‌کنند. سیستم‌های XDR می‌توانند فعالیت‌های پاسخ به حادثه و مدیریت آن را آغاز کرده، اطلاعات وضعیت در زمان واقعی را به تیم‌ها ارائه دهند، داده‌های زنجیره تهدید را تحلیل کرده تا آسیب‌ پذیری‌هایی که ممکن است نادیده گرفته شوند شناسایی کنند، تهدیدات را کاهش داده یا از بین ببرند و حتی به بازگرداندن سیستم‌های آسیب ‌دیده به حالت امن و قابل استفاده کمک کنند.

مزایای  XDR

علاوه بر دسترسی گسترده ‌تر نسبت به سیستم‌های متمرکز بر نقاط انتهایی، سیستم‌ها و پلتفرم‌های XDR دید وسیع ‌تری در سراسر زیرساخت‌های شبکه فراهم می‌کنند. آن‌ها تشخیص و پاسخ به تهدیدات را به ‌طور خودکار در چندین دامنه انجام می‌دهند، عملکرد مرکز عملیات امنیت (SOC) را افزایش می‌دهند و زمان صرف شده توسط تیم‌های امنیتی برای بررسی تهدیدات را کاهش می‌دهند.

(Extended-Detection-and-Response)

تفاوت EDR ،MDR ،XDR

خدمات  EDRبه‌طور معمول بر روی نقاط انتهایی (endpoints) در دفاتر سازمان متمرکز هستند.

ارائه ‌دهندگان MDR خدمات تشخیص تهدید را در هر مکانی از سازمان که نیاز باشد، ارائه می‌دهند. کاربران می‌توانند انتخاب کنند که تهدیدات چگونه مدیریت شوند و کدام بخش‌های اکوسیستم تحت پوشش قرار گیرند MDR .خدمات تشخیص و پاسخ به تهدید را از طریق یک طرف سوم خارجی، مانند ارائه ‌دهنده خدمات مدیریت ‌شده (MSP) یا ارائه ‌دهنده خدمات ابری، فراهم می‌کند. به این صورت که کاربر به جای اینکه خود به‌ طور داخلی فعالیت‌های تشخیص و پاسخ به تهدیدات را مدیریت کند، می‌تواند این فعالیت‌ها را به ‌طور کامل یا جزئی به یک طرف سوم واگذار کند.

XDR می‌تواند علاوه بر نقاط انتهایی، به فناوری‌هایی خارج از دفاتر سازمان مانند دفاتر دورافتاده، شبکه‌های شرکتی، فعالیت‌های اینترنتی، وب ‌سایت‌ها و دیگر عناصر نیز بپردازد.

مقایسه خدمات امنیتی  EDR، MDR، XDR

با وجود گزینه‌های متعدد موجود، سازمان‌ها باید نیازهای خود را به دقت ارزیابی کنند تا بتوانند ابزارهای مناسب را انتخاب کنند.

هنگام ارزیابی، انتخاب و استقرار ابزارها و خدمات تشخیص و پاسخ به تهدیدات، باید مراحل زیر را در نظر بگیرید:

  1. فعالیت‌های فعلی مدیریت امنیت سایبری را بررسی کنید تا مناطقی که نیاز به قابلیت‌های اضافی دارند، مانند نظارت بیشتر، تحلیل مبتنی بر هوش مصنوعی، شکار و تشخیص تهدید پیشرفته و مدیریت خودکار رویدادها و … را شناسایی کنید.
  2. بر اساس ارزیابی نیازها، اهداف و استراتژی‌هایی برای مدیریت تهدیدات سایبری تعیین کنید؛ در نظر داشته باشید که سیاست‌ها و روش‌های امنیت سایبری موجود را بازبینی و به‌ روزرسانی کنید.
  3. پس از شناسایی شکاف‌ها در مدیریت امنیت سایبری و استراتژی‌های امنیتی، آنها را با مدیریت مرور کنید و تأییدیه برای آغاز فرآیند انتخاب و ارزیابی دریافت کنید.
  4. تامین‌ کنندگان را بر اساس سطح خدمات مورد نیاز شناسایی کنید؛ چه مدیریت تهدید پیشرفته، پشتیبانی بیشتر برای یک مرکز عملیات امنیتی (SOC) موجود یا موارد مشابه و سپس توانایی‌های یک تامین‌ کننده را از طریق درخواست اطلاعات RFI یا درخواست پیشنهاد RFP ارزیابی کنید.
  5. پس از انتخاب کاندیداهای تامین ‌کننده، از آنها درخواست کنید تا نمایش‌های زنده‌ای از سیستم‌ها، پلتفرم‌ها، خدمات و داشبوردهای خود را ارائه دهند.
  6. خدمات ارائه ‌شده را به دقت بررسی کنید.
  7. پس از انتخاب محصول، یک برنامه پروژه برای آماده‌سازی مرکز عملیات امنیتی (SOC) برای سیستم یا خدمات جدید ایجاد کنید، تیم‌ها را آموزش دهید، همچنین زمان‌بندی برای آزمایش سیستم و پذیرش آن انجام دهید و پشتیبانی پس از نصب را فراهم کنید.
  8. پس از استقرار سیستم، روش‌ها و سیاست‌های موجود را به ‌طور لازم اصلاح کنید؛ بازبینی‌های دوره‌ای از عملکرد سیستم را انجام دهید و در صورت انجام تغییرات یا به ‌روزرسانی‌ها، آزمایش‌هایی را انجام دهید.

جمع بندی

در نهایت EDR، MDR و XDR می‌توانند حفاظت‌های اساسی امنیت سایبری مانند نظارت بر تهدیدات، تحلیل، مهار و حذف تهدیدات را ارائه دهند. علاوه بر توانایی نظارت و تشخیص تهدیدات، آنها می‌توانند به‌طور پیشگیرانه به شناسایی و خنثی ‌سازی تهدیدات بالقوه‌ای بپردازند که ممکن است در غیر این صورت شناسایی نشوند. قابلیت‌های مراکز عملیات امنیتی (SOC) موجود می‌توانند با استفاده از این سیستم‌ها و خدمات به‌ طور قابل ‌توجهی بهبود یابند.

10 راهکار برای حفاظت از امنیت داده

10 راهکار برای حفاظت از امنیت داده

در عصر پیشرفت دیجیتال امروزی، حجم وسیعی از اطلاعات دیجیتالی وجود دارد و ایمن نگه داشتن آن‌ها در برابر حملات سایبری اهمیت فزاینده‌ای پیدا کرده ‌است. کسب و کارها با اطلاعات خصوصی مانند جزئیات زندگی افراد، سوابق مالی و ایده‌های جدید، سروکار دارند. اگر این اطلاعات به اشتباه به دست هکرها برسد، می‌تواند منجر به مشکلات جدی مانند ضرر مالی، مشکلات قانونی و از دست دادن اعتماد مردم نسبت به کسب و کار شود.

قوانین حفظ حریم خصوصی داده و انطباق با قوانین

قوانین حفظ حریم خصوصی داده مانند GDPR، قانون CCPA و سایر موارد، اقدامات سختگیرانه حفاظت از داده را الزامی می‌کنند. پیروی از این مقررات یک رویه قانونی است که تضمین می‌کند داده‌هایی که برای مشتری حساسیت زیادی دارند، به‌طور مسئولانه‌ای مدیریت می‌شوند. عدم رعایت این قوانین می‌تواند منجر به جریمه‌ و مجازات‌های سنگینی شود که این امر نیز به نوبه خود به اهمیت امنیت سایبری قوی برای کسب و کارها تأکید می‌کند.

قوانین حفظ حریم خصوصی داده و انطباق با قوانین

چالش های پیش روی شرکت‌ها در امنیت داده

شرکت‌ها در تامین امنیت داده‌های خود با چالش‌های متعددی روبرو هستند؛ پیروز شدن در برابر این چالش‌ها، مستلزم پیشی گرفتن از تهدیدات سایبری در حال ظهور، مدیریت پیچیدگی‌های ضرورت های منطبق با قوانین، محافظت از داده‌ در پلتفرم‌ها و دستگاه‌های مختلف، و از همه مهم تر اطمینان حاصل کردن از پیروی همه کارکنان از بهترین شیوه‌های امنیتی است. علاوه بر این موارد، محدودیت‌های بودجه و کمبود متخصصان دارای مهارت در امنیت سایبری به مشکلات کسب‌وکارها در اجرای اقدامات موثر امنیت داده‌ افزوده است.

10 راهکار مطمئن برای حفاظت از داده

در ادامه مقاله 10 تا از مهمترین و مطمئن ترین راهکارهای تامین امنیت داده را بررسی میکنیم:

  • کشف و طبقه‌بندی داده‌ها

درک و طبقه‌بندی داده‌ها جهت ایمن نگه داشتن آن‌ها بسیار ضروری است. مثال عینی این قضیه مانند قرار دادن وسایل مختلف در جعبه‌های جداگانه بر اساس اهمیت و حریم خصوصی است. شناخت داده‌ها و مکان آن‌ها می‌تواند تضمین کند که به خوبی محافظت می‌شوند. استفاده از ابزارهای ویژه می‌تواند کمک کند تا داده‌ها را زیر نظر داشته باشید و آنها را در مکان مناسب قرار دهید تا موارد حیاتی ایمن بمانند.

10 راهکار مطمئن برای حفاظت از داده

  • استفاده از فایروال‌ها

فایروال‌ها به عنوان یک محافظ بین شبکه داخلی و تهدیدات سایبری آنلاین نقش مهمی دارند. آنها به طور مداوم ترافیک ورودی و خروجی شبکه را کنترل می‌کنند و بر‌اساس قوانین امنیتی از پیش تعریف شده جهت جلوگیری از نقض داده، از دسترسی غیرمجاز جلوگیری می‌کنند. فایروال‌های مدرن دارای ویژگی‌های پیشرفته‌ای مانند بازرسی عمیق پکت‌ها و آگاهی از اپلیکیشن هستند که ارائه دهنده‌ی محافظت جامع در برابر تهدیدات سایبری هستند.

  • سیستم‌های تشخیص و جلوگیری از نفوذ (IDPS)

راهکارهای IDPS برای شناسایی و جلوگیری از دسترسی غیرمجاز به شبکه طراحی شده‌اند و جریان‌ ترافیک شبکه را از لحاظ فعالیت‌های مشکوک نظارت می‌کنند و برای بلاک کردن یا اصلاح تهدیدها اقدام می‌کنند. IDPS با شناسایی نفوذهای احتمالی در‌لحظه به جلوگیری از نقض داده و سایر فعالیت‌های مخربِ شدید کمک می‌کند.

  • آنتی ویروس/ضد فیشینگ

ابزارهای آنتی ویروس و آنتی فیشینگ به محافظت از دستگاه‌ها در برابر نرم افزارهای مضر و وب‌سایت‌های جعلی کمک می‌کنند و فایل‌ها، ایمیل‌ها و وب‌سایت‌ها را از نظر محتوای مخرب بررسی می‌کنند و قبل از ایجاد مشکل، آن‌ها را متوقف می‌کنند. به روز نگه داشتن این ابزارها ضروری است تا بتوان از اطلاعات در برابر جدیدترین تهدیدات محافظت کرد.
  • مدیریت رویداد و اطلاعات امنیتی (SIEM)

راهکارهای SIEM با جمع آوری و آنالیز داده‌های امنیتی از منابع مختلف، دید متمرکزی از وضعیت امنیتی سازمان ارائه می‌دهند و به شناسایی تهدیدهای بالقوه، نظارت بر انطباق با قوانین و پاسخ به حوادث امنیتی کمک می‌کنند. راهکار‌های SIEM، با همبستگی داده‌های سیستم‌های مختلف با استفاده از استراتژی‌های موثر کاهش خطر، می‌توانند الگوها و آسیب‌پذیری‌هایی را که ممکن است نشان‌دهنده نقض امنیتی باشند را شناسایی کنند.

10 راهکار مطمئن برای حفاظت از داده

  • جلوگیری از، از دست دادن داده (DLP)

توجه داشته باشید که می‌بایست از خروج اطلاعات مهم از شرکت خود جلوگیری کنید. راهکار‌های DLP، داده‌های در حال انتقال از طریق شبکه‌ها، دستگاه‌ها و سرویس‌های ابری را نظارت می‌کنند و اطمینان می‌دهند که اطلاعات خصوصی در امنیت هستند و به دست افراد غیرمجاز نمی‌رسند. راهکارهای DLP همچنین کمک می‌کنند تا اطمینان حاصل شود که داده‌ها، مطابق با قوانین و مقررات قابل اجرا اداره می‌شوند.

  • رمزنگاری برای تامین امنیت داده ها

رمزگذاری داده یک عنصر ضروری در امنیت داده است و شامل تبدیل داده به یک قالب کدگذاری شده است که فقط کاربران مجاز می‌توانند با کلید رمزگشایی صحیح آن را بخوانند. رمزگذاری تضمین می‌کند که حتی اگر داده‌ بدون احراز دسترسی، توسط عامل غیرمجاز رهگیری شد، غیرقابل خواندن و ایمن باقی بماند. اجرای رمزگذاری داده‌های ذخیره‌شده و همچنین داده‌های در حال انتقال برای محافظت از اطلاعات حساس ضروری است.

  • ممیزی و حفاظت به‌صورت داده‌محور (DCAP)

راهکار‌های DCAP با ترکیب کشف داده‌ها، طبقه‌بندی، نظارت و حفاظت، رویکردی جامع به امنیت داده‌ ارائه می‌کنند، دید دقیقی را برای استفاده از داده و الگوهای دسترسی ارائه می‌دهند و به سازمان‌ها در شناسایی و کاهش خطرات کمک می‌کنند. راهکار‌های DCAP همچنین با ارائه مسیرهای ممیزی جامع و قابلیت‌های گزارش‌دهی به برآورده کردن الزامات انطباق با قوانین کمک می‌کنند.

  • احراز هویت چند عاملی (MFA)

MFA یک لایه امنیتی اضافی به فرآیند احراز هویت اضافه می‌کند و از کاربران می‌خواهد قبل از دسترسی به داده‌های حساس، چندین مرحله تأیید را ارائه دهند و می‌تواند شامل چیزی باشد که کاربر می‌داند (یک پسورد)، چیزی که کاربر دارد (یک توکن امنیتی) و چیزی که کاربر است (داده‌های بیومتریک). احراز هویت چند عاملی به طور قابل توجهی خطر دسترسی غیرمجاز را کاهش می‌دهد و امنیت کلی داده را افزایش می‌دهد.

10 راهکار مطمئن برای حفاظت از داده

  • مدیریت دستگاه موبایل (MDM)

با افزایش استفاده از دستگاه‌های موبایل برای اهداف تجاری، راهکارهای MDM برای ایمن سازی داده‌های حساس ضروری شده‌اند. ابزارهای MDM به سازمان‌ها اجازه می‌دهند تا دستگاه‌های موبایل را مدیریت و ایمن کنند و از محافظت از داده‌های شرکت حتی در دستگاه‌های شخصی اطمینان حاصل کنند. ویژگی‌های پیشرفته مانند پاک کردن (wipe) از راه دور، رمزگذاری دستگاه و مدیریت اپلیکیشن به محافظت از داده‌ و جلوگیری از دسترسی غیرمجاز کمک می‌کند.

  • شرکت داریا

شرکت داریا یکی از بزرگترین شرکت های ارائه دهنده تجهیزات امنیت شبکه در ایران است که با داشتن همکاری مستمر با برندهای فورتی نت، سوفوس و سیسکو؛ امنیت شبکه را برای شما عزیزان فراهم میسازد. برای دریافت مشاوره رایگان در رابطه با خرید تجهیزات شبکه به همراه لایسنس های آنلاین و آفلاین میتوانید با کارشناسان این تیم به شماره 0416224 تماس حاصل کنید.

تکنولوژی‌های دیگری که ارزش بررسی دارند

علاوه بر 10 راهکار برتر امنیت داده که در قسمت قبل ذکر شد، تکنولوژی‌ها و روش‌های دیگر می‌توانند وضعیت امنیت داده شما را بیشتر تقویت کنند. این موارد عبارتند از:

  •  آنالیز رفتاری: آنالیز رفتار کاربر برای شناسایی ناهنجاری‌ها و تهدیدات بالقوه.
  • امنیت ابری: اجرای اقدامات امنیتی که به طور خاص برای محیط‌های ابری طراحی شده‌اند.
  • تشخیص و پاسخ نقطه پایانی (EDR): ارائه نقاط پایانی با قابلیت تشخیص تهدید و پاسخ پیشرفته.
  • کنترل دسترسی به شبکه (NAC): کنترل و نظارت بر دسترسی به شبکه جهت جلوگیری از ارتباط دستگاه‌های غیرمجاز.
  • معماری اعتماد صفر: اتخاذ یک رویکرد اعتماد صفر یا همان ZTNA که در آن همه کاربران و دستگاه‌ها به طور مداوم قبل از اعطای دسترسی به منابع تأیید می‌شوند.

تکنولوژی‌های دیگری که ارزش بررسی دارند

اقدامات امنیتی شبکه

به طور کلی برای داشتن یک شبکه ایمن در برابر انواع حملات سایبری داشتن چک لیست اقدامات امنیتی شبکه میتواند بسیار کمک کننده باشد، در ادامه چک لیست کامل اقدامات امنیتی شبکه را برایتان آورده ایم:

  1. نصب و پیکربندی فایروال های سخت افزاری
  2. استفاده از آنتی‌ویروس و ضدبدافزار
  3. به‌روزرسانی منظم نرم‌افزارها و سیستم‌عامل‌ها
  4. استفاده از VPN برای اتصال‌های راه دور
  5. محدود کردن دسترسی کاربران به منابع شبکه
  6. رمزگذاری داده‌های حساس
  7. پیاده‌سازی سیستم شناسایی و احراز هویت چندعاملی (MFA)
  8. بررسی و مانیتورینگ ترافیک شبکه
  9. ایجاد سیاست‌های مدیریت رمز عبور
  10. نصب سیستم پیشگیری از نفوذ (IPS)
  11. بکاپ‌گیری منظم از داده‌ها
  12. حذف دسترسی‌های بلااستفاده یا غیرضروری
  13. آموزش کارکنان درباره تهدیدات امنیتی
  14. پیاده‌سازی VLAN برای جداسازی ترافیک
  15. محدود کردن دسترسی به پورت‌ها و پروتکل‌های غیرضروری
  16. استفاده از سرویس‌های DNS امن
  17. انجام تست های نفوذ برای شناسایی آسیب‌پذیری‌ها
  18. کنترل فیزیکی دسترسی به تجهیزات شبکه
  19. تنظیم هشدارهای امنیتی برای رفتارهای غیرعادی
  20. استفاده از نرم‌افزارهای مدیریت لاگ و تحلیل آن‌ها

اقدامات امنیتی شبکه

سخن آخر

حفظ امنیت داده‌ برای محافظت از اطلاعات حساس در برابر تهدیدات آنلاین و حصول اطمینان از اجرای صحیح قوانین حفظ حریم خصوصی، حیاتی است. با همگام شدن با تکنولوژی‌های جدید و روش‌های امنیت نقطه پایانی هوشمند، کسب‌وکارها می‌توانند حباب محافظتی استواری در اطراف داده‌های خود ایجاد کنند.

تیم مجرب داریا با ارائه مشاوره رایگان نیازهای شما را ارزیابی می‌کنند و به این ترتیب بهترین سیستم های محافظت از  داده ها را برای شما توصیه می‌کنند و یک دفاع لایه‌ای را برای محافظت از داده‌های شما پیشنهاد می‌کنند. برای مشاوره رایگان و کنترل وضعیت امنیت سایبری خود با ما تماس بگیرید!

سوالات متداول

تفاوت امنیت داده و حریم خصوصی داده چیست؟

امنیت داده‌ بر روی محافظت از داده‌ در برابر دسترسی هکرها و نقض‌ها متمرکز است، در حالی که حریم خصوصی داده‌ مربوط به مدیریت و استفاده مناسب از اطلاعات شخصی، مطابق با استانداردهای قانونی و اخلاقی است.

چگونه کسب و کارهای کوچک می توانند امنیت داده های خود را بهبود بخشند؟

کسب‌وکارهای کوچک می‌توانند امنیت داده‌ را با اجرای شیوه‌های امنیتی اولیه مانند فایروال، نرم‌افزار ضد ویروس، رمزگذاری داده‌ و آموزش منظم کارکنان در مورد بهترین شیوه‌های امنیت سایبری بهبود بخشند.

برخی از علائم رایج نقض داده چیست؟

علائم رایج نقض داده در‌بر‌گیرنده‌ی فعالیت غیرمعمول اکانت، تغییرات غیرمنتظره در فایل‌ها یا تنظیمات، افزایش اسپم‌ها یا ایمیل‌های فیشینگ و دسترسی غیرمجاز به سیستم‌ یا داده‌ است.

چرا رمزگذاری داده ضروری است؟

رمزگذاری داده‌ ضروری است چرا که تضمین می‌کند که حتی اگر داده‌ به‌صورت غیرمجاز، در دسترس قرار گیرد، ناخوانا و ایمن باقی می‌مانند و از اطلاعات حساس در برابر دسترسی غیرمجاز محافظت می‌کند.

برد اکسس پوینت ها چقدر است؟

برد اکسس پوینت ها چقدر است؟

هنگام راه اندازی یک شبکه Wi-Fi، یکی از کلیدی ترین مسائل که با آن مواجه خواهید شد این است که برای اطمینان از ارتباط بی سیم مطمئن و کارآمد باید برد اکسس پوینت پاسخگوی نیازهای شما باشد. عوامل مختلفی مانند اندازه فضا، تعداد کاربران و دستگاه‌ها و انواع اپلیکیشن هایی که در شبکه اجرا خواهند شد، همگی می توانند در تعیین این مقدار دخیل باشند.

در این مقاله، سعی خواهیم کرد تا با بررسی این موضوع از جنبه های مختلف به شما کمک کنیم تا با انتخاب بهترین گزینه برای اکسس پوینت، اطمینان حاصل کنید که شبکه بی سیم شما عملکرد و پوشش مورد نیاز شما را برآورده می کند. ابتدا با ارائه تعریفی از اکسس پوینت شروع می کنیم.

اکسس پوینت چیست؟

اکسس پوینت دستگاهی است که برای ایجاد یا گسترش شبکه بی‌سیم استفاده می‌شود. این دستگاه به روتر یا سوئیچ متصل می‌شود و سیگنال بی‌سیم را در محیط توزیع می‌کند. اکسس پوینت‌ها معمولاً در محیط‌های بزرگ مانند ادارات، مراکز آموزشی، فروشگاه‌ها و … استفاده می‌شوند. برخی اکسس پوینت‌ها امکانات پیشرفته‌ای مانند پشتیبانی از  VLAN، مدیریت کاربران و کنترل پهنای باند را ارائه می‌دهند.

برد اکسس پوینت‌ها چقدر است؟

برد اکسس پوینت ها به عوامل متعددی مانند قدرت سیگنال، محیط اطراف و فرکانس بستگی دارد. در محیط‌های داخلی، برد معمولاً بین 20 تا 50 متر است، در حالی که در محیط‌های باز با مدل‌های Outdoor می‌تواند تا چند صد متر یا حتی چند کیلومتر افزایش یابد.

برای افزایش برد، می‌توان از اکسس پوینت‌های با آنتن‌های تقویت‌شده یا تقویت‌کننده سیگنال استفاده کرد. فرکانس 2.4 گیگاهرتز برد بیشتری نسبت به 5 گیگاهرتز دارد اما ممکن است تداخل بیشتری داشته باشد.

برد اکسس پوینت

برد اکسس پوینت‌ها به عواملی مانند قدرت سیگنال، نوع آنتن، و محیط نصب بستگی دارد. به طور کلی، برد اکسس پوینت‌ها می‌تواند از چند متر تا چند صد متر متغیر باشد، عوامل موثر در برد اکسس پوینت ها می توان به موارد زیر اشاره کرد:

  1. در فضاهای داخلی: معمولاً برد اکسس پوینت‌ها در فضاهای بسته و بدون موانع فیزیکی حدود ۳۰ تا ۵۰ متر است. در محیط‌هایی با دیوارها و موانع، این برد می‌تواند به ۲۰ تا ۳۰ متر کاهش یابد.
  2. در فضای باز: در محیط‌های باز و بدون موانع، برد اکسس پوینت‌ها می‌تواند به ۲۰۰ متر یا بیشتر برسد. برخی از مدل‌های پیشرفته با قدرت بالا قادرند تا بردی در حدود ۵۰۰ متر را فراهم کنند.
  3. تأثیرات محیطی: عواملی مانند تداخل سیگنال‌های رادیویی، موانع فیزیکی (دیوارها، مبلمان)، و شرایط جوی می‌توانند بر برد اکسس پوینت‌ها تأثیر بگذارند.

برای به دست آوردن بهترین عملکرد، انتخاب اکسس پوینت مناسب و نصب صحیح آن با توجه به نیازها و شرایط محیطی اهمیت زیادی دارد، که می توان گفت اکسس پوینت سوفوس یکی از بهترین و کاربردی ترین برندها در بازار با سری ها و بردهای مختلف در بازار به فروش می رسند.

برد اکسس پوینت

اکسس پوینت بی سیم چیست؟

اکسس پوینت بی سیم  wireless access point یا به صورت مخفف (WAP)  یکی از دستگاه های شبکه است که به دستگاه های دارای قابلیت بی سیم اجازه اتصال به یک شبکه سیمی را می دهد. نصبWAP ها برای اتصال همه کامپیتور ها یا دستگاه های موجود در شبکه شما ساده تر و آسان تر از استفاده از سیم و کابل است.

چرا از WAP برای راه اندازی یک شبکه بی سیم استفاده می شود؟

WAP امکان ایجاد یک شبکه بی سیم در شبکه سیمی موجود را مهیا می کند، بنابراین دستگاه های بی سیم بدین ترتیب به شبکه وصل می شوند. همچنین می‌توان از WAP برای افزایش دامنه سیگنال و قدرت شبکه بی‌سیم برای ارائه پوشش بی‌سیم کامل و خلاص شدن از شر نقاط کور به خصوص در فضاهای اداری یا ساختمان‌های بزرگ‌تر استفاده کرد. علاوه بر این، با استفاده از یک دستگاه می توان تنظیمات WAP را تغییر داد.

قوانین برقراری ارتباط خوب در زمان راه اندازی یک اکسس پوینت

زمانی که صحبت از راه اندازی اکسس پوینت وای فای برای ارتباط خوب می شود، چند قانون کلی وجود دارد که باید در نظر داشته باشید:

شاخص قدرت حداقل سیگنال دریافتی (RSSI)

شاخص قدرت حداقل سیگنال دریافتی( The Minimal Received Signal Strength Indicator) یا به اختصار (RSSI) یک عامل حیاتی برای اطمینان از اتصال Wi-Fi قوی است. با استفاده از این شاخص، کاربران خواهند توانست یک سیگنال قابل اعتماد به اکسس پوینت (AP) خود را تجربه کنند. رِنج های معمولی RSSI بین 50- تا 70- dBm هستند. شایان ذکر است که در نقاط نزدیکتر، کاربر ممکن است سیگنال های قوی تر از -50 دسی بل را دریافت کند، که قابل قبول است.

قدرت سیگنال: قدرت سیگنال همان سطح قدرت سیگنال بی سیم است که کاربر بی سیم دریافت می کند. قدرت سیگنال قوی منجر به ارتباطات مطمئن تر با سرعت بالا می شود. قدرت سیگنال را در قالب dBm (0 تا -100) نشان می دهند.  هر چه مقدار به 0 نزدیکتر باشد، سیگنال قوی تر خواهد بود. به عنوان مثال، یک سیگنال قوی تر از dBm 51- است.

شاخص قدرت حداقل سیگنال دریافتی (RSSI)

سطح نویز: سطح نویز بیانگر میزان نویز پس زمینه در شبکه شما است؛ اگر سطح نویز خیلی زیاد باشد، می تواند قدرت و عملکرد سیگنال بی سیم شما را کاهش دهد. سطح نویز با فرمت dBm (0 تا -100) اندازه گیری می شود و هر چه مقدار به 0 نزدیکتر باشد، سطح نویز بیشتر است. مقادیر منفی نشان گر نویز کمتر پس زمینه است.

نسبت سیگنال به نویز: نسبت سیگنال به نویز (SNR) نسبت بین قدرت سیگنال و سطح نویز است. این مقدار به صورت یک مقدار dB نشان داده می شود؛ نسبت سیگنال به نویز باید 25+ دسی بل یا بیشتر باشد. مقادیر کمتر از +25 دسی بل منجر به عملکرد و سرعت ضعیف می شود.

تداخل فرکانس های رادیویی: تداخل ناشی از دستگاه های Wi-Fi یا غیر Wi-Fi می تواند عملکرد شبکه های بی سیم را تا حد زیادی کاهش دهد. برای عملکرد بهینه شبکه بی سیم باید منابع تداخل شناسایی، مکان یابی و مسدود شوند.

  • منابع تداخل وای فای: هات اسپات های شخصی، کاربرانی که درست کار نمی کنند، شبکه بی سیم با طراحی ضعیف یا تنظیمات نادرست، اکسس پوینت های مجاور و کاربران خارج از شبکه نمونه هایی از منابع تداخل از نوع وای فای هستند.
  • منابع تداخل غیر وای فای: کنترلرهای بازی های ویدیویی، مایکروفر، دوربین های امنیتی، دستگاه های ZigBee تلفن های بی سیم، دستگاه های بلوتوث نمونه هایی از منابع تداخل غیر وای فای هستند.

حداقل تعداد AP (اکسس پوینت) در هر متر مربع

تعیین حداقل تعداد AP مورد نیاز برای هر متر مربع بستگی به عوامل متعددی از جمله اندازه و چیدمان فضا، تکنولوژی بی سیم مورد استفاده و تعداد دستگاه های متصل به شبکه است. در کل، به ازای هر 30 کاربر یا 250-300 متر مربع، یک اکسس پوینت کافی است. مکان فیزیکی AP ها نیز مهم است.

پهنای باند

از قابلیت مدیریت ترافیک مورد انتظار از اکسس پوینت Wi-Fi باید اطمینان حاصل شود. یک AP خوب در سطح سازمانی باید توانایی اتصال حداقل 50 دستگاه همزمان را داشته باشد.

مکان قرار دادن اکسس پوینت

محل قرار گرفتن AP بسیار مهم است؛ بهتر است در مکانی مرکزی، دور از موانع مختل کننده سیگنال، قرار بگیرد. برای پوشش کامل بی‌سیم و اطمینان از اینکه همه کاربرهای موجود در محیط شما سیگنال بی‌سیم قوی دریافت می‌کنند، دستورالعمل‌های ذیل را برای مکان قرارگیری APها در نظر بگیرید:

  • AP ها را در یک مکان مرکزی دور از نبش ها، دیوار یا سایر موانع فیزیکی نصب کنید تا حداکثر پوشش سیگنال ارائه شود.
  • AP ها را در یک مکان بلند نصب کنید تا بهترین دریافت و عملکرد سیگنال در شبکه بی سیم خود داشته باشید. یک اکسس پوینت می تواند تا حدود 2000 فوت مربع را پوشش دهد.
  • از نصب اکسس پوینت ها را در نزدیکی دستگاه های الکترونیکی که می تواند با سیگنال تداخل داشته باشد، خودداری کنید.دستگاه هایی مانند تلویزیون، اجاق های مایکروویو، تلفن های بی سیم، فن ها، یا هر نوع تجهیزات دیگری که می تواند باعث تداخل سیگنال شود.
  • اگر بیش از یک AP نصب می‌کنید، مطمئن شوید که فضای کافی بین آنها رعایت می شود تا حداکثر پوشش برای شبکه بی‌سیم فراهم شود.
  • برای پوشش بی‌سیم در طبقات متعدد، می‌توانید اکسس پوینت ها را به صورت متغیر قرار دهید تا هم پوشش عمودی و هم پوشش افقی ارائه شود.

مکان قرار دادن اکسس پوینت

انتخاب کانال

هنگام تنظیم چندین اکسس پوینت، باید دقت کرد که از کانال های مختلف استفاده کنند تا از تداخل جلوگیری شود. به عنوان مثال، کانال های 1، 6 و 11 بهترین انتخاب ها برای شبکه های وای فای 2.4 گیگاهرتز هستند. شرایط برای GHz 5  کمی پیچیده تر است. کانال های فضاهای داخلی از خارجی متفاوت است.

بسیاری از آنها قدرت انتقال را کاهش می دهند یا محدودیت (مکانیسم) های دیگری جهت جلوگیری از همپوشانی با رادارهای هواشناسی دارند؛ این کانال ها بسته به کشورهای مختلف متفاوت هستند؛ جهت جلوگیری از مشکلات ناشی از این مکانیسم ها باید لیست مورد نظر بررسی شود.

امنیت

اکسس پوینت ها Wi-Fi باید با رمزهای عبور قوی و رمزگذاری ایمن سازی شوند؛ برای انجام این کار بهتر است از رمزگذاری WPA2 یا WPA3 و یک رمز عبور قوی و منحصر به فرد برای هر AP استفاده شود.

راه کارهای به حداکثر رساندن شعاع پوشش اکسس پوینت

به حداکثر رساندن شعاع پوشش AP نیازمند برنامه ریزی و اجرای دقیق دارد. چند استراتژی مهم در اینجا بررسی می شوند:

بررسی میدانی: جهت تعیین مکان بهینه برای اکسس پوینت، یک بررسی جامع میدانی نیاز است. این بررسی باید عواملی نظیر چیدمان تجهیزات، موانع ایجاد تداخل و تعداد کاربر را در برمی گیرد.

انتخاب اکسس پوینت و آنتن‌ها: مدل‌ و آنتن‌ اکسس پوینت باید مناسب محیط باشد. مدل های مختلف شعاع های پوششی متفاوتی را ارائه می دهند و آنتن های خاص می توانند راستای پوششی مناسبی را ارائه دهند.

کانال مناسب: طراحی و برنامه ریزی کانال مناسب، تداخل کانال مشترک را کاهش می دهد؛ تداخل کانال مشترک می تواند شعاع پوشش را محدود کند.

انواع روتر اکسس پوینت

روتر اکسس پوینت‌ها در سه دسته اصلی قرار می‌گیرند:  روترهای داخلی (Indoor)، بیرونی (Outdoor) و Dual-Band از جمله انواع مختلف روترهای اکسس پوینت ها به شمار می روند. باید بدانید مدل‌های داخلی معمولاً برای منازل و دفاتر کوچک طراحی شده‌اند و برد محدودی دارند؛ مدل‌های بیرونی به گونه ای طراحی شده‌اند که در برابر شرایط جوی مقاوم هستند و بیشتر برای فضاهای باز اتتخاب مناسبی به شمار میروند.

اکسس پوینت‌های (Dual-Band)  از دو فرکانس 2.4 و 5 گیگاهرتز پشتیبانی می‌کنند و برای محیط‌های شلوغ که نیاز به پهنای باند بیشتری دارند، ایده‌آل هستند. برخی مدل‌ها قابلیت‌های پیشرفته مانند پشتیبانی از VLAN، VPN و PoE را ارائه می‌دهند.

خرید اکسس پوینت

شرکت داریا، پیشگام در زمینه تجهیزات و امنیت شبکه، به عنوان یکی از بزرگ‌ترین تأمین‌کنندگان اکسس پوینت‌ها، خدماتی ویژه برای پاسخگویی به نیازهای مختلف شما ارائه می‌دهد. تیم کارشناسان ما با دقت و سرعت بالا، نیازهای شما را بررسی کرده و بهترین گزینه‌ها را برای دستیابی به عملکرد مطلوب و بهینه انتخاب می‌کنند. 

قیمت اکسس پوینت سیسکو

اکسس پوینت‌های سیسکو بسته به مدل و قابلیت‌هایی که دارند؛ قیمت متفاوتی دارند. مدل‌های پایه‌ای مناسب دفاتر کوچک با قیمت‌های اقتصادی شروع می‌شوند، در حالی که مدل‌های پیشرفته‌تر برای سازمان‌های بزرگ با قابلیت‌هایی مانند مدیریت چندگانه و امنیت بالا، قیمت بیشتری دارند.

عوامل موثر بر قیمت اکسس پوینت‌ها شامل قابلیت‌های امنیتی، برد فرکانسی، پشتیبانی از تکنولوژی MU-MIMO و نوع منبع تغذیه مانند PoE هستند. به طور متوسط، قیمت این اکسس پوینت‌ها از چند میلیون تا ده‌ها میلیون تومان متغیر است. برای اطلاع از قیمت اکسس پوینت مورد نظر خود می توانید با تیم فروش داریا به شماره 0416224 تماس حاصل کنید.

خرید اکسس پوینت

کاربرد اکسس پوینت

اکسس پوینت‌ها برای گسترش شبکه بی‌سیم در محیط‌های بزرگ مانند ادارات، هتل‌ها و دانشگاه‌ها، سازمان ها، بیمارستان ها و … استفاده می‌شوند. این دستگاه‌ها می‌توانند چندین دستگاه را به شبکه متصل کرده و از تداخل سیگنال‌ها جلوگیری کنند.

یکی دیگر از کاربردهای قابل توجه اکسس پوینت ها ایجاد شبکه‌های Guest برای دسترسی موقت و ایمن کاربران است. در محیط‌های صنعتی، اکسس پوینت‌ها برای اتصال دستگاه‌های IoT و تجهیزات بی‌سیم نیز  مورد استفاده  قرار میگیرند.

اکسس پوینت و ریپیتر

باید بدانید اکسس پوینت (access point) و ریپیتر (repeater) هر دو برای گسترش شبکه استفاده می‌شوند اما عملکرد متفاوتی دارند. اکسس پوینت مستقیماً به شبکه سیمی متصل می‌شود و یک شبکه بی‌سیم جدید ایجاد می‌کند. در مقابل، ریپیتر سیگنال بی‌سیم را دریافت و تقویت می‌کند تا برد شبکه را افزایش دهد.

اکسس پوینت‌ها مناسب محیط‌های حرفه‌ای با چندین کاربر هستند، در حالی که ریپیترها برای استفاده خانگی و محیط‌های کوچک کاربرد دارند.

اکسس پوینت میکروتیک

اکسس پوینت‌های میکروتیک با توجه به قدرت بالا و قیمت مناسبی که دارند، گزینه‌ای محبوب برای شبکه‌های حرفه‌ای به شمار می‌روند. این دستگاه‌ها امکاناتی نظیر تنظیم دقیق پهنای باند، مدیریت VLAN و قابلیت تنظیم فرکانس را ارائه می‌دهند.

با استفاده از RouterOS، می‌توان تنظیمات پیشرفته مانند فایروال، VPN و QoS را پیکربندی کرد. این ویژگی‌ها اکسس پوینت میکروتیک را برای شبکه‌های پیچیده و محیط‌های شلوغ ایده‌آل می‌سازند.

اکسس پوینت سقفی

اکسس پوینت‌های سقفی به گونه‌ای طراحی شده‌اند تا در سقف نصب شوند و توزیع یکنواخت سیگنال در محیط‌های داخلی را تضمین کنند. این دستگاه‌ها برای دفاتر، هتل‌ها و بیمارستان‌ها که نیاز به پوشش گسترده و ظاهر زیبا دارند، ایده‌آل هستند.

بسیاری از مدل‌های سقفی اکسس پوینت‌ها از فناوری PoE پشتیبانی می‌کنند، که نصب آن‌ها را ساده‌تر می‌کند. این اکسس پوینت‌ها معمولاً به دلیل طراحی خاص خود تداخل سیگنال کمتری دارند.

خرید اکسس پوینت میکروتیک

برای خرید اکسس پوینت میکروتیک باید به عواملی مانند نیاز شبکه، برد سیگنال و قابلیت‌های مدیریتی توجه کنید. مدل‌هایی با پردازنده قوی‌تر و پشتیبانی از تکنولوژی‌های جدید مانند MU-MIMO برای شبکه‌های بزرگ‌تر مناسب‌ هستند.

برخی مدل‌های اکسس پوینت میکروتیک، مانند سری hAP وcAP، قابلیت استفاده در شبکه‌های خانگی و اداری کوچک را دارند و از همه مهم‌ترقیمت مناسبی دارند. شما میتوانید برای خرید این اکسس پوینت ها با کارشناسان فروش داریا تماس بگیرید تا به شما در انتخاب و خرید محصول مناسب کمک کنند.

خرید اکسس پوینت وای فای

هنگام خرید اکسس پوینت وای ‌فای، به عواملی مانند استاندارد شبکه (Wi-Fi 6)، باند فرکانسی و تعداد کاربران توجه کنید. دستگاه‌های Dual-Band برای محیط‌های شلوغ بهتر عمل می‌کنند، زیرا فرکانس 5 گیگاهرتز پهنای باند بیشتری ارائه می‌دهد.

همچنین، اگر نصب ساده مدنظر شماست، اکسس پوینت‌هایی که از PoE پشتیبانی می‌کنند، انتخاب مناسبی هستند. برندهای معتبر مانند سیسکو، میکروتیک، فورتی نت و TP-Link  بهترین اکسس پوینت ها با بهترین کارایی و تکنولوژی ارائه میدهند. برای خرید هر کدام از این برندها میتوانید با کارشناسان شرکت داریا در ارتباط باشید.

بهترین اکسس پوینت شبکه

بهترین اکسس پوینت شبکه بسته به نیاز و محیط استفاده شما متفاوت است. برای محیط‌های حرفه‌ای، برندهایی مانند سیسکو، فورتی نت، Ubiquiti و Aruba انتخاب‌های بهتری هستند. این دستگاه‌ها قابلیت‌هایی مانند مدیریت چندگانه، پشتیبانی ازVLAN ، و امنیت پیشرفته را ارائه می‌دهند.

اکسس پوینت با برد 2 کیلومتر

اکسس پوینت‌های Outdoor که برای بردهای بلند طراحی شده‌اند، از آنتن‌های تقویت‌شده و قدرت سیگنال بالا برخوردارند. اکسس پوینت‌هایی مانند Ubiquiti AirMax یا Mikrotik LHG برای ارتباطات نقطه ‌به ‌نقطه یا پوشش گسترده تا چند کیلومتر مناسب هستند.
برای داشتن اطلاعات بیشتر در رابطه با اکسس پوینت هایی با برد چندین کیلومتر می توانید با پشتیبانی 24 ساعته داریا در تماس باشید.

راه‌اندازی یک اتصال بی‌ نقص و انتقال داده در خانه یا محل کارتان با بهترین اکسس پوینت وای‌فای با برد 2 کیلومتر امکان‌پذیر است. اکسس پوینت وای‌ فای با برد 2 کیلومتر یک ارتباط پایدار و بدون نقص را در شبکه‌های کامپیوتری مشترک فراهم می‌کند و بهره‌وری را در جنبه‌های مختلف افزایش می‌دهد.

با داشتن مجموعه‌ای گسترده از اکسس پوینت‌های با برد 2 کیلومتر، دیگر نگران مشکل اتصال نخواهید بود. این محصولات را با قیمت‌های مناسب و با تضمین کیفیت تهیه کنید.

با افزایش فشار کاری در محیط‌های اداری و سیستم‌های آموزشی پیشرفته، شما به یک اتصال شبکه پایدار در لحظه نیاز دارید. برای تامین این نیاز استفاده از تجهیزات شبکه باکیفیت بالا مانند اکسس پوینت وای‌فای با برد 2 کیلومتر توصیه میشود.

اکسس پوینت با قابلیت  VPN

اکسس پوینت‌هایی که از VPN پشتیبانی می‌کنند، امنیت بالایی را برای ارتباطات فراهم میکنند. بهتر است بدانید این دستگاه‌ها امکان ایجاد تونل‌های امن برای انتقال داده‌ها را فراهم کرده و برای محیط‌های کاری حساس با امنیت بالا ایده‌آل هستند. برندهایی مانند Cisco و Mikrotik اکسس پوینت‌هایی(access point) با این قابلیت تولید می‌کنند.

ویژگی VPN در این دستگاه‌ها معمولاً با پروتکل‌های IPsec یا OpenVPN قابل پیکربندی است و برای ایجاد ارتباطات امن بین دفاتر و شعبه‌های مختلف یا کاربران ریموت استفاده می‌شود.

اکسس پوینت با روتر

اکسس پوینت‌هایی که به روتر داخلی مجهز هستند، علاوه بر توزیع سیگنال بی‌سیم، وظایف اصلی روتر مانند مدیریت IP و NAT را نیز انجام می‌دهند. این دستگاه‌ها مناسب محیط‌هایی هستند که به یک راهکار یکپارچه نیاز دارند.

تبدیل اکسس پوینت به روتر

برخی اکسس پوینت‌ها امکان تبدیل به روتر را از طریق تنظیمات نرم‌افزاری دارند. برای این منظور، ابتدا وارد پنل مدیریت دستگاه شوید و حالت عملکرد (Operation Mode) را از Access Point به Router تغییر دهید. سپس تنظیمات مربوط به DHCP و NAT را پیکربندی کنید.

این ویژگی در مواقعی که نیازی به خرید دستگاه مجزا برای روتر ندارید، بسیار کاربردی است. با این حال، برخی از اکسس پوینت‌ها که از ابتدا به‌عنوان روتر طراحی نشده‌اند، ممکن است محدودیت‌هایی در عملکرد داشته باشند.

جمع بندی

برای راه‌اندازی یک شبکه Wi-Fi با عملکرد و پوشش مطلوب، انتخاب و تنظیم صحیح اکسس پوینت‌ها از اهمیت ویژه‌ای برخوردار است.  به طور خلاصه بهتر است بدانید برد اکسس پوینت‌ها تحت تأثیر عواملی مانند قدرت سیگنال، نوع آنتن، و محیط نصب قرار دارد و می‌تواند از چند متر در فضاهای داخلی تا چند صد متر در فضای باز متغیر باشد. در فضاهای بسته، برد معمولاً ۳۰ تا ۵۰ متر است، در حالی که در محیط‌های باز و بدون موانع، این برد می‌تواند به ۲۰۰ متر یا بیشتر برسد.
اکسس پوینت بی‌سیم (WAP) دستگاهی است که به دستگاه‌های بی‌سیم اجازه اتصال به شبکه سیمی را می‌دهد و می‌تواند به ایجاد پوشش بی‌سیم یا افزایش دامنه سیگنال کمک کند. برای بهینه‌سازی عملکرد شبکه بی‌سیم، لازم است که به قوانین برقراری ارتباط خوب، انتخاب مکان مناسب برای نصب، و انتخاب کانال مناسب توجه کنید. عوامل مانند قدرت سیگنال، سطح نویز، و نسبت سیگنال به نویز باید مورد بررسی قرار گیرد. همچنین، توجه به تداخل فرکانس‌های رادیویی و انتخاب صحیح تعداد اکسس پوینت‌ها بر اساس نیازهای فضای مورد نظر از اهمیت بالایی برخوردار است.
شرکت داریا به عنوان یکی از پیشگامان در زمینه تأمین تجهیزات شبکه، خدمات ویژه‌ای برای کمک به انتخاب و نصب اکسس پوینت‌ها ارائه می‌دهد. با بررسی دقیق نیازها و انتخاب بهترین گزینه‌ها، این شرکت به شما کمک می‌کند تا شبکه بی‌سیم با عملکرد و پوشش مطلوب را تجربه کنید.
خرید اکسس پوینت

سوالات متداول

رِنج اَکسس پوینت Wi-Fi چقدر است؟

با یک روتر Wi-Fi مدرن در کنار خود، شما خواهید توانست پوشش حدود 1500 تا 2000 فوت را به یک ساختمان یک طبقه داشته باشید. وضعیت ایده آل احتمالا امکان پذیر نباشد؛ همین قانون در مورد موانع و دیوارهای محکم داخل و اطراف ساختمان نیز صدق می کند.

حداکثر رِنج پوشش وای فای چقدر است؟

یک قانون کلی در شبکه های خانگی می گوید که روترهای وای فای که روی باند 2.4 گیگاهرتز کار می کنند می توانند تا 150 فوت در داخل و 300 فوت در فضای باز را تحت پوشش قرار دهند.

چگونه پوشش اَکسس پوینت را محاسبه می کنند؟

برای بررسی سریع، 4 فرمول اساسی را در نظر بگیرید:

  1. تعدادAP تقسیم بر تعداد کاربر= کاربران در هر AP.
  2. کاربران در هر AP تقسیم بر کاربران فعال = کاربران قابل استفاده در هر AP.
  3. کاربران قابل استفاده در هر AP تقسیم بر نرخ پذیرش = اندازه منطقه خدمات.
  4. ظرفیت تقسیم بر منطقه خدمات = تعداد AP.
اهمیت-امنیت-شبکه

چرا امنیت شبکه اهمیت دارد؟

تقریبا در حال حاضر بیش از 50 درصد از کسب و کارها در معرض حملات سایبری هستند. به این صورت که مهم نیست کسب و کار شما کوچک، متوسط و یا بزرگ باشد، مهاجمان سایبری همیشه در کمین هستند تا با به سرقت بردن اطلاعات مهم کسب و کار شما؛ باج گیری را شروع کنند.

در برخی موارد دیگر مهاجمان سایبری تنها به قصد تخریب کسب و کار شما وارد عمل میشوند و هدف باج گیری ندارند. از این رو داشتن تدابیر امنیتی قوی برای  محافظت از شبکه های رایانه سازمان از اهمیت زیادی برخوردار است. اما باید بدانید که شما باید به‌ صورت مکرر اطمینان حاصل کنید که شبکه و تمام دستگاه‌های متصل به آن در معرض آسیب ‌پذیری قرار ندارند.

امنیت شبکه چیست؟

امنیت شبکه به فناوری ها، سیاست ها، افراد و رویه هایی اطلاق می شود که از هرگونه زیرساخت ارتباطی در برابر حملات سایبری، دسترسی غیرمجاز و از دست دادن داده ها دفاع می کند. به بیان ساده تر امنیت شبکه مجموعه‌ای از اقدامات و استفاده از دستگاه های امنیت شبکه است که برای حفاظت از شبکه‌های کامپیوتری و اطلاعات درون آن‌ها در برابر دسترسی های غیرمجاز، حملات سایبری و … به کار می‌روند.

هدف اصلی امنیت شبکه این است که از داده‌ها و سیستم‌ها در برابر تهدیدات محافظت کند و از نشت اطلاعات محرمانه سازمان جلوگیری کند. بهتر است بدانید امنیت شبکه با استفاده از روش‌هایی مانند رمزنگاری، استفاده از فایروال های سخت افزاری، آنتی ‌ویروس، نظارت مداوم بر شبکه و … انجام می‌شود.

به طور کلی، امنیت شبکه فرایند اتخاذ تدابیر و اقدامات لازم برای محافظت از زیرساخت‌های شبکه در برابر دسترسی غیرمجاز، نقص عملکرد، سوءاستفاده و دیگر خطرات احتمالی توسط تجهیزات امنیتی شبکه است.

برای این منظور تیم آی تی و مرکز داده با اجرای پروتکل‌های امنیتی سخت‌ گیرانه، می‌توانند محیطی امن و ایمن برای کارکنان سازمان ایجاد کنند که در آن بتوانند وظایف خود را بدون مشکل انجام دهند.

امنیت شبکه چیست؟

اهمیت امنیت شبکه

همانطور که گفته شد؛ چه کسب‌ و کارتان کوچک باشد و چه بزرگ، لازم است تدابیر امنیتی مناسبی برای حفاظت از تجارت و اطلاعات حساس خود اتخاذ کنید.

طبق آمار و بررسی های انجام شده، یک حمله‌ ی بدافزاری به ‌طور میانگین بیش از 2.5  میلیون دلار (معادل 187.5 میلیارد تومان) برای یک شرکت هزینه دارد که این تنها ضرر مالی است؛ چرا که باید به فکر نوسازی شبکه خود نیز باشید و تمام دیتاهای رفته را بازگردانید که این مورد نیاز به زمان و وقت زیادی است.

دلیل اصلی اهمیت امنیت شبکه، داشتن شبکه‌ ای ایمن و قوی است که خطر از دست رفتن داده‌ها و آسیب به کسب ‌و کار شما را به طور قابل توجهی کاهش می‌دهد و حتی این خطر را به صفر میرساند.

اهمیت امنیت شبکه در این است که از داده‌های حساس، مانند اطلاعات شخصی و مالی، محافظت می‌کند و از خسارات مالی و اعتباری ناشی از حملات سایبری جلوگیری می‌کند. با داشتن یک سیستم امنیتی قوی، کسب‌وکارها می‌توانند از تداوم فعالیت خود مطمئن باشند، اعتماد مشتریان را جلب کنند و از قوانین و استانداردهای امنیتی پیروی کنند. امنیت شبکه تضمین می‌کند که تنها افراد مجاز به منابع و داده‌های شما دسترسی داشته باشند.

البته توجه داشته باشید این به معنای مصون بودن کامل از نفوذهای امنیتی نیست، اما آمادگی و پیشگیری می‌تواند ریسک حملات سایبری را به حداقل برساند .از این رو داشتن یک زیرساخت امنیتی قوی می‌تواند چندین لایه حفاظتی در برابر تهدیدات مختلف را  برای شما فراهم کند.

اهمیت امنیت شبکه

7 دلیل اهمیت امنیت شبکه کسب و کارها

امنیت شبکه این روزها به یک الزام حیاتی تبدیل شده است؛ دلیل این اهمیت زیاد شدن مهاجمان سایبری است که بیش از پیش قدرتمند شده اند. از این رو اهمیت امنیت شبکه روز به روز در حال افزایش است. از جمله 7 دلیل اصلی و مهم امنیت شبکه کسب و کار ها میتوان موارد زیر را ذکر کرد:

  1. حفاظت از داده‌های حساس

یکپارچگی داده‌های کسب‌ و کار شما بسیار حیاتی است و باید با تمام توان از آن محافظت کنید. راه‌اندازی شبکه ‌ای امن به همراه راه‌ حل‌های امنیتی فعال، بهترین روش برای جلوگیری از، از دست رفتن داده‌ها محسوب می‌شود. راهکارهای امنیت شبکه شامل اقداماتی مانند احراز هویت چند عاملی (MFA)، مانیتورینگ شبکه توسط کارشناسان (SOC)، مدیریت مناسب فایروال‌ها و لایسنس های آنلاین و آفلاین فایروال ها است.

  1. حفظ اطلاعات مشتریان

اگر کلینیک پزشکی، شرکت حسابداری یا صاحب هر کسب ‌وکاری هستید که اطلاعات مشتریان، بیماران، دانشجویان و … را ذخیره می ‌کنید، مسئولیت شما حفاظت از این داده‌ها و جلوگیری از دسترسی غیرمجاز به آن‌ها است. عدم انجام این وظیفه می ‌تواند منجر به آسیب به اعتبار، از دست دادن مشتریان و حتی شکایات حقوقی شود.

برای حفاظت از اطلاعات مشتریان، باید همان روش‌های محافظت از داده‌های خودتان را به کار ببرید. اقداماتی مانند مانیتورینگ ترافیک، سیستم‌های تشخیص نفوذ، و آموزش‌های امنیتی برای کارکنان از جمله این تدابیر است.

7 دلیل اهمیت امنیت شبکه کسب و کارها

  1. برخی صنایع نیازمند اقدامات امنیتی ویژه هستند

برخی مشاغلی حساس مانند بیمارستان ها، سیستم های پزشکی، دانشگاه ها، مدارس و … مسئولین موظف به رعایت قوانین سخت ‌گیرانه‌ای برای حفظ امنیت شبکه هستند. این قوانین شامل تهیه نسخه‌های پشتیبان از داده‌ها، روش‌های بازیابی اطلاعات در شرایط اضطراری و اقدامات امنیتی معقول مانند سیاست‌های رمز عبور ایمن، رمزنگاری داده‌ها، سیاست های ZTNA و … است.

  1. بهبود عملکرد شبکه

یک شبکه امن نه تنها از اطلاعات کسب ‌و کار شما محافظت می‌کند، بلکه باعث می‌شود سیستم شما با کارایی بالاتری عمل کند. با کاهش مشکلات ناشی از اختلالات امنیتی و جلوگیری از نفوذهای مخرب از جمله حملات سایبری، عملکرد شبکه بهبود یافته و بهره‌ وری کسب ‌و کار افزایش می ‌یابد.

  1. افزایش تعداد حملات سایبری

با رشد شبکه‌ها و گسترش فناوری 5G، حملات سایبری افزایش یافته‌اند. به گونه ای که طبق بررسی های انجام شده، در حدود 66 درصد از کسب و کارهای کوچک و متوسط که از تجهیزات امنیت شبکه برای ایمن ساختن شبکه خود استفاده نمی کردند؛ مورد حمله سایبری قرار گرفته‌اند.

توجه داشته باشید که خرید تجهیزات امنیتی شبکه تنها یک پیشنهاد نیست، بلکه یک ضرورت برای حفظ کسب و کارتان است؛ چرا که بسیاری از این کسب ‌و کارها هرگز از پیامدهای حمله سایبری بهبود نمی‌یابند و تمام زحمات چندین سال یک شبه بر باد می رود.

  1. هزینه بالای نقض امنیت شبکه

عدم داشتن یک زیرساخت امنیتی مناسب می‌تواند در صورت وقوع یک حمله سایبری هزینه‌های زیادی را به شما تحمیل کند. این هزینه‌ها شامل ترمیم فوری خسارات و بازیابی اطلاعات است که گاهی به میلیون‌ها دلار می‌رسد. بنابراین، خرید تجهیزات امنیتی شبکه به خصوص فایروال های برند فورتی نت (Fortinet) و سیسکو (cisco) مناسب کسب و کارتان به صورت مادالعمر امنیت شبکه سازمان تان را تامین کنید.

  1. آسیب به اعتبار

هیچ فرقی نمی‌کند که در چه صنعتی فعالیت می‌کنید؛ اعتبار شما یکی از مهم‌ترین دارایی‌های شماست. عدم توانایی در حفاظت از داده‌ها می‌تواند به اعتبار برند شما آسیب زده و منجر به از دست رفتن مشتریان شود. توجه داشته باشید که سالانه 60 درصد از کسب‌وکارهای کوچک و متوسط که دچار حملات سایبری می‌شوند و مجبور می شوند فعالیت خود را متوقف می‌کنند؛ از این رو اگر میخواهید جز اون 60 درصد نباشید، تدابیر امنیتی و استفاده از تجهیزات امنیت شبکه را جدی بگیرید.

7 دلیل اهمیت امنیت شبکه کسب و کارها

چگونه امنیت شبکه را تامین کنیم؟

برای تامین امنیت شبکه به تجهیزات امنیتی شبکه نیاز دارید، چرا تنها در این صورت می توانید از حمله مهاجمان به شبکه جلوگیری کنید. برای ایمن ساختن شبکه استفاده از فایروال های برند فورتی نت، سیسکو، سوفوس به همراه لایسنس آنلاین و اورجینال یک ضرورت است.

برای خرید تجهیزات امنیت شبکه و سایر تجهیزات شبکه از جمله اکسس پوینت، سوئیچ، روتر و …؛ شرکت داریا یکی از معتبرترین ارائه دهندگان خدمات امنیت شبکه در ایران است که با فروش فایروال های فورتی نت، سیسکو و سوفوس به همراه لایسنس های آنلاین و آفلاین با مناسب ترین قیمت شما کمک می کند، شبکه ای امن داشته باشید. برای ارتباط با کارشناسان داریا می توانید با شماره 0416224 تماس حاصل کنید.

جمع بندی

امنیت شبکه امروزه یک ضرورت حیاتی برای کسب‌وکارهاست، زیرا حملات سایبری می‌توانند به سرقت اطلاعات مهم، خسارات مالی سنگین و آسیب به اعتبار منجر شوند. فرقی نمی‌کند که کسب‌وکار شما کوچک، متوسط یا بزرگ باشد؛ مهاجمان سایبری همواره در کمین هستند. امنیت شبکه شامل فناوری‌ها، سیاست‌ها و تجهیزاتی مانند فایروال، آنتی‌ویروس و نظارت مداوم است که برای حفاظت از داده‌های حساس و پیشگیری از تهدیدات طراحی شده‌اند. با استفاده از راهکارهای مناسب و خرید تجهیزات امنیتی از برندهایی مثل فورتی‌نت و سیسکو، می‌توان خطرات را به حداقل رساند و از تداوم فعالیت کسب‌وکار مطمئن شد.

PoE چیست؟

سوئیچ PoE چیست؟

Power over Ethernet یا (PoE) یک فناوری است که به سوئیچ‌های شبکه این امکان را می‌دهد به ‌صورت همزمان توان الکتریکی و داده را از طریق یک کابل اترنت منتقل کنند  .همانطور که می دانید ورود به دنیای تکنولوژی بسیار جذاب است؛ زمانی که به دنیای عجیب شبکه وارد میشود، شگفتی ذهن بشریت را مشاهده میکنید، فناوری PoE نیز از این قائده مستثنی نیست، در ادامه به بررسی جامع این تکنولوژی میپردازیم.

PoE چیست؟

همانطور که گفتیم، Power over Ethernet (PoE) یک فناوری پیشرفته است که امکان انتقال همزمان برق و داده را از طریق یک کابل اترنت فراهم می‌کند. به گونه ای که PoE  به عنوان یکی از راهکارهای کارآمد و ساده برای تأمین برق تجهیزات شبکه و انتقال داده‌ها در بسیاری از کاربردها، از جمله دوربین‌های نظارتی، اکسس‌پوینت‌های بی‌سیم و تلفن‌های VoIP شناخته می‌شود.

جالب است بدانید، با انتقال برق از طریق پین‌های خاص در کابل اترنت، PoE پیچیدگی نصب و سیم‌ کشی را کاهش میدهد و به این ترتیب هزینه‌های اجرایی را پایین می‌آورد. همچنین این فناوری برای نصب دستگاه‌ها در مکان‌هایی که دسترسی به برق محدود یا غیرممکن است، یک گزینه ایده آل به شمار می‌رود.

در سیستم  PoE، تجهیزات منبع تغذیه Power Sourcing Equipment یا PSE مانند سوئیچ‌های PoE یا اینجکتورهای PoE وظیفه تأمین برق دستگاه‌های متصل را بر عهده دارند. و به گونه ‌ای طراحی شده که برق و داده‌ها بدون هیچ‌گونه تداخلی در داخل کابل اترنت منتقل می‌شوند. به این صورت که جریان الکتریکی و سیگنال‌های داده از مسیرهای جداگانه‌ای در کابل عبور می‌کنند و عملکرد یکدیگر را مختل نمی‌کنند.

به طور کل فناوری PoE در کاربردهای متنوع مانند شبکه‌های اینترنت اشیا (IoT) و زیرساخت‌های هوشمند مانند سیستم‌های روشنایی شهری و کنترل دسترسی استفاده می‌شود و نقشی کلیدی در طراحی شبکه‌های مدرن ایفا می‌کند.

توجه داشته باشید که اگر شبکه‌ای از قابلیت PoE برخوردار باشد، می‌توان دستگاهی را مستقیماً به یک سوئیچ PoE متصل کرد. این سوئیچ که خود به برق وصل است، هم برق و هم داده‌های لازم را از طریق کابل اترنت به دستگاه انتقال می‌دهد، بنابراین دیگر نیازی به اتصال مستقیم دستگاه به منبع برق نخواهید داشت.

به همین دلیل، PoE  به عنوان یکی از راهکارهای کارآمد و ساده برای تأمین برق تجهیزات شبکه و انتقال داده‌ها در بسیاری از کاربردها، از جمله دوربین‌های نظارتی، اکسس‌پوینت‌های بی‌سیم و تلفن‌های VoIP شناخته می‌شود.

PoE  چیست؟

سوئیچ شبکه Poe چیست؟

سوئیچ‌های PoE نوعی سوئیچ شبکه هستند که امکان انتقال هم ‌زمان برق و داده را از طریق کابل اترنت به‌ صورت بومی فراهم می ‌کنند. این سوئیچ‌ها به ‌طور خودکار هنگام اتصال دستگاه‌های شبکه، بررسی می‌کنند که آیا دستگاه متصل از فناوری PoE پشتیبانی می‌کند یا خیر. اگر دستگاه سازگار باشد، سوئیچ برق مورد نیاز آن را تأمین می‌کند. این ویژگی، تفاوت اصلی سوئیچ‌های PoE با سوئیچ‌های معمولی است که تنها داده را منتقل می‌کنند و برای تأمین برق نیازمند کابل جداگانه هستند.

یکی از مشخصه‌ های ظاهری رایج در سوئیچ ‌های PoE، وجود نوار زرد رنگ در زیر پورت‌ها است که آن‌ها را از سوئیچ‌ های عادی شبکه متمایز می‌کند؛ این سوئیچ‌ها برای انواع مختلف دستگاه‌های شبکه که نیازهای ولتاژی متفاوتی دارند، طراحی شده‌اند. برای مثال، دستگاه‌های با ولتاژ پایین مانند تلفن‌ های VoIP، دوربین‌های نظارتی، اکسس‌ پوینت‌های بی‌سیم و تین کلاینت‌ها (Thin Clients)  از سوئیچ‌های PoE استفاده می‌کنند. در مقابل، دستگاه‌های با ولتاژ بالا مانند مانیتورها، تلویزیون‌ها و لپ‌ تاپ‌ها نیز می‌توانند به مدل‌های پیشرفته ‌تر سوئیچ‌های PoE متصل شوند.

با استفاده از این سوئیچ‌ها، فرآیند کابل‌ کشی شبکه بسیار ساده ‌تر می‌شود و هزینه‌های اجرایی شبکه نیز به ‌طور قابل توجهی کاهش می ‌یابد. سوئیچ‌های PoE در انواع مختلفی عرضه می‌شوند که شامل مدل‌هایی با تعداد پورت‌ های 8، 12، 24 و 48 است. همچنین این سوئیچ‌ها به دو دسته اصلی تقسیم می‌شوند: سوئیچ‌های مدیریت ‌شده (Managed) که امکانات پیشرفته‌ای برای کنترل و مدیریت شبکه ارائه می‌دهند و سوئیچ‌های مدیریت ‌نشده (Unmanaged) که استفاده از آن‌ها آسان ‌تر بوده و بیشتر برای کاربردهای ساده و شبکه‌های کوچک مناسب هستند.

در نتیجه، سوئیچ‌های PoE با قابلیت ‌ها و انواع گوناگون خود به یکی از تجهیزات اصلی شبکه‌ های مدرن تبدیل شده‌اند و نقش مهمی در توسعه زیرساخت‌های پیشرفته شبکه ایفا می‌کنند.

سوئیچ شبکه Poe چیست؟

چرا استفاده از سوئیچ PoE اهمیت دارد؟

استفاده از سوئیچ‌های PoE (Power over Ethernet) به دلیل مزایای کاربردی و اقتصادی که ارائه می‌دهند، اهمیت زیادی در شبکه‌های مدرن دارد. این دستگاه‌ها امکاناتی را فراهم می‌کنند که باعث بهبود بهره‌وری و کاهش پیچیدگی در نصب و مدیریت شبکه می‌شوند.

کاهش کابل ‌کشی و افزایش انعطاف ‌پذیری

سوئیچ‌ های PoE امکان انتقال هم‌ زمان برق و داده از طریق یک کابل اترنت را فراهم می‌کنند. این ویژگی نه تنها نیاز به کابل‌ کشی جداگانه برای برق را از بین می ‌برد، بلکه انعطاف بیشتری در نصب تجهیزات شبکه فراهم می‌کند. به عنوان مثال، می‌توان دستگاه‌هایی مانند دوربین‌های مداربسته یا اکسس ‌پوینت‌ها را در مکان‌ هایی که دسترسی به پریز برق دشوار است، به راحتی نصب کرد.

افزایش قابلیت اطمینان شبکه

این سوئیچ‌ها برق را به صورت متمرکز و پایدار تأمین می‌کنند، که این امر امکان استفاده از منابع تغذیه بدون وقفه (UPS) را فراهم می‌آورد. به این ترتیب، از پایداری تجهیزات شبکه اطمینان حاصل می‌شود و خطر قطع جریان برق به صورت ناگهانی کاهش می‌یابد.

کاهش هزینه‌ها و بهره‌ وری اقتصادی

سوئیچ‌های PoE باعث حذف هزینه‌های اضافی مربوط به سیم‌ کشی برق و نصب پریزهای جدید می‌شوند. همچنین، نگهداری و مدیریت این تجهیزات به دلیل ساختار ساده ‌تر، هزینه‌های کمتری را به همراه دارد.

این ویژگی‌ها نشان می‌دهد که استفاده از سوئیچ‌های PoE نه تنها کارایی شبکه را بهبود می ‌بخشند، بلکه از لحاظ اقتصادی نیز گزینه‌ای بسیار مقرون ‌به ‌صرفه هستند.

چرا استفاده از سوئیچ PoE اهمیت دارد؟

کاربرد سوئیچ PoE

سوئیچ‌های PoE (Power over Ethernet) به دلیل انتقال هم‌ زمان برق و داده، در بسیاری از تجهیزات و محیط ‌های شبکه مورد استفاده قرار می‌گیرند. از جمله کاربردهای اصلی این سوئیچ میتوان به موارد زیر اشاره کرد:

دوربین‌های مداربسته  (IP Cameras)

تأمین برق و انتقال داده برای دوربین‌های امنیتی در مکان‌هایی که دسترسی به پریز برق محدود است.

اکسس پوینت‌های بی‌سیم  (Wireless Access Points)

استفاده در شبکه‌های بی‌سیم برای تأمین انرژی و اتصال به شبکه بدون نیاز به منبع برق جداگانه.

تلفن‌های VoIP

تامین برق و اتصال شبکه برای تلفن‌های تحت پروتکل اینترنت، که معمولاً در دفاتر استفاده می‌شود.

دستگاه‌های اینترنت اشیا  (IoT Devices)

تأمین انرژی و ارتباط داده برای سنسورها، دستگاه‌های هوشمند و تجهیزات IoT در ساختمان‌ها یا صنایع.

سیستم‌های صوتی و تصویری

استفاده در سیستم‌های کنفرانس صوتی و تصویری برای تأمین برق و داده صورت هم ‌زمان.

روترها و تجهیزات شبکه‌ای کوچک

مناسب برای تجهیزات کوچک شبکه‌ای که نیاز به برق دارند ولی دسترسی به پریز محدود است.

سامانه‌های کنترل دسترسی

استفاده در دستگاه‌های کنترل دسترسی مانند کارت‌خوان‌ها و درب‌های هوشمند.

نصب در محیط‌های خارجی

برای تجهیزات نصب ‌شده در محیط‌های باز مانند دوربین‌های امنیتی یا اکسس پوینت‌های فضای بیرونی، که دسترسی به برق دشوار است.

تجهیزات صوتی تحت شبکه  (IP Speakers)

استفاده در سیستم‌های اطلاع ‌رسانی و بلندگوهای تحت شبکه.

سیستم‌های روشنایی هوشمند

به‌ کارگیری در سیستم‌های روشنایی که از فناوری PoE برای مدیریت و کنترل مصرف انرژی بهره می‌برند.

تفاوت سوئیچ PoE اکتیو و سوئیچ PoE پسیو

سوئیچ‌های PoE به دو دسته اصلی اکتیو (Active) و پسیو (Passive) تقسیم می‌شوند. این دو نوع سوئیچ تفاوت‌های مهمی در نحوه عملکرد و استفاده دارند که در جدول تمامی این موارد بررسی میشوند:

ویژگی سوئیچ PoE اکتیو (Active PoE Switch) سوئیچ PoE پسیو (Passive PoE Switch)
ایمنی ایمن‌تر؛ از ارسال برق به تجهیزات غیر PoE جلوگیری می‌کند. ایمنی کمتر؛ همیشه جریان برق ارسال می‌کند و ممکن است به تجهیزات غیر PoE آسیب بزند.
تشخیص خودکار تجهیزات متصل را بررسی کرده و سازگار بودن با PoE را تشخیص می‌دهد. بدون تشخیص، برق را به تمام پورت‌ها ارسال می‌کند.
استانداردها سازگار با استانداردهای IEEE 802.3af، IEEE 802.3at، IEEE 802.3bt از استانداردهای IEEE پشتیبانی نمی‌کند.
توان خروجی توان خروجی بر اساس نیاز دستگاه تنظیم می‌شود. توان خروجی ثابت و بدون تغییر است.
سرعت اترنت پشتیبانی از اترنت 10/100/1000 مگابیت‌برثانیه معمولاً محدود به اترنت 10/100 مگابیت‌برثانیه
مسافت پشتیبانی تا 100 متر با کابل‌های Cat5/Cat5e/Cat6 معمولاً کمتر از 100 متر
کاربرد در بازار بیشتر سوئیچ‌های موجود در بازار از این نوع هستند. کمتر رایج است و برای کاربردهای خاص استفاده می‌شود.
مزایا ایمنی، کارایی بالا، و سازگاری گسترده قیمت پایین‌تر (در موارد خاص)
معایب هزینه بیشتر در مقایسه با نوع پسیو خطر آسیب به تجهیزات غیر PoE

جدول ارائه شده  تفاوت‌ها را به شکلی واضح و ساده برای شما نشان می دهد تا به این صورت بتوانید انتخاب مناسبی داشته باشید.

بهترین سوئیچ شبکه

بهترین سوئیچ‌های موجود در بازار شامل سوئیچ‌های کاتالیست سیسکو هستند که بسته به نیاز شبکه، گزینه‌های مختلفی را ارائه می‌دهند. از جمله سری های مختلف سوئیچ‌های کاتالیست سیسکو  می توان به موارد زیر اشاره کرد:

این سوئیچ‌ها با ویژگی‌های پیشرفته مانند استک پذیری، امنیت بالا و مقیاس‌پذیری، برای شبکه‌های مختلف از جمله شبکه های سازمانی و شعب کوچک تا بزرگ مناسب هستند. برای دریافت اطلاعات بیشتر در مورد محصول و استعلام قیمت‌، می‌توانید با کارشناسان فروش داریا به شماره 0416224 تماس بگیرید.

بهترین سوئیچ شبکه

سخن پایانی 

با توجه به اهمیت شبکه‌های امن و مقیاس‌پذیر در دنیای امروز، انتخاب سوئیچ مناسب می‌تواند تاثیر زیادی بر عملکرد و کارایی شبکه شما داشته باشد. سوئیچ‌های کاتالیست سیسکو با ویژگی‌های پیشرفته و انعطاف‌پذیری بالا، گزینه‌ای ایده‌آل برای سازمان‌ها و کسب‌وکارهای مختلف هستند. برای انتخاب بهترین سوئیچ و دریافت مشاوره دقیق‌تر، کارشناسان فروش داریا 24 ساعته آماده پاسخ‌گویی به سوالات شما هستند.

پهنای باند چیست؟

پهنای باند چیست؟

پهنای باند (Bandwidth) یکی از مفاهیم پایه‌ در دنیای شبکه کامپیوتری و ارتباطات است که نقشی مهمی در کیفیت و سرعت انتقال داده‌ها ایفا می‌ کند. این معیار نشان ‌دهنده حداکثر مقدار ظرفیت اتصال شبکه برای جابه‌جایی اطلاعات در بازه زمانی مشخص است و معمولاً با واحدهایی مانند بیت یا مگابیت بر ثانیه (یک ثانیه) اندازه ‌گیری می‌شود و نشان ‌دهنده حداکثر حجم داده‌ای است که در یک زمان مشخص از طریق شبکه منتقل می‌شود.

جالب است بدانید برخلاف تصور عموم مردم، پهنای باند به معنای سرعت اینترنت نیست، بلکه به میزان داده‌ای اشاره دارد که می‌تواند هم‌ زمان منتقل شود. درک صحیح پهنای باند به ما کمک می‌کند تا انتخاب‌های بهتری در خرید اینترنت یا هاست داشته باشیم؛ در ادامه این مطلب با ما همراه باشید تا به بررسی جامع و کلی پهنای باند بپردازیم.

پهنای باند چیست؟

همانطور که گفتیم پهنای باند (Bandwidth) یکی از مفاهیم بنیادین در علوم شبکه و مخابرات است که حداکثر ظرفیت یک ارتباط سیمی یا بی ‌سیم را برای انتقال داده‌ها از طریق اتصال شبکه در مدت مشخص نشان می‌دهد. این ظرفیت معمولاً با واحدهایی همچون بیت، کیلوبیت، مگابیت یا گیگابیت بر ثانیه (bps, Kbps, Mbps, Gbps) اندازه ‌گیری می‌شود و نمایانگر حداکثر حجم داده‌ای است که می‌تواند از طریق یک مسیر ارتباطی در بازه زمانی مشخص منتقل شود.

جامع تر بخواهیم توضیح بدهیم، یکی از تصورات رایج اما نادرست در مورد پهنای باند این است که پهنای باند را معادل سرعت شبکه می‌دانند. اما باید بدانید که، پهنای باند تنها به ظرفیت انتقال داده اشاره دارد و سرعت شبکه که به زمان لازم برای انتقال داده‌ها از مبدأ به مقصد مربوط می‌شود، وابسته به عوامل دیگری از جمله  (Latency)، نوسانات در انتقال داده (Jitter) و ترافیک شبکه است.

پهنای باند چیست؟

برای روشن ‌تر شدن این تفاوت، می‌توان پهنای باند را به عرض یک بزرگراه تشبیه کرد: هرچه بزرگراه عریض ‌تر باشد، تعداد بیشتری خودرو (داده) می توانند همزمان عبور کنند، اما سرعت حرکت خودروها به عوامل دیگری همچون وضعیت جاده و ترافیک نیز بستگی دارد.

به طور کل حداکثر میزان داده‌ای که در مدت زمان مشخصی از طریق یک اتصال اینترنتی منتقل می‌شود پهنای باند می گویند؛ پهنای باند اغلب با سرعت اینترنت اشتباه گرفته می‌شود، در حالی که در واقع، به حجم اطلاعاتی اشاره دارد که می‌تواند در مدت زمان معینی از یک اتصال ارسال شود. این مقدار معمولاً برحسب مگابیت بر ثانیه (Mbps) محاسبه می‌شود.

پهنای باند اینترنت چیست؟

پهنای باند اینترنت حداکثر مقدار داده‌ای است که می‌تواند در هر ثانیه از طریق یک اتصال اینترنتی منتقل شود. این مقدار با واحدهایی مثل مگابیت یا گیگابیت بر ثانیه اندازه‌ گیری می‌شود. توجه داشته باشید، پهنای باند نشان ‌دهنده سرعت اینترنت نیست، بلکه به حجم اطلاعاتی اشاره دارد که در یک زمان مشخص می‌توان ارسال یا دریافت کرد. هرچه پهنای باند بیشتر باشد، اینترنت شما می‌تواند اطلاعات بیشتری را هم‌زمان انتقال دهد؛ از این رو بهتر است بدانید هر چقدر مقدار پهنای باند بیشتر باشد، برای کارهایی مثل تماشای آنلاین ویدئو یا دانلود فایل‌های بزرگ مناسب‌ است.
انواع پهنای باند

به طور کلی انواع مختلفی پهنای باند وجود دارد که براساس عملکرد، نوع اتصال و نحوه استفاده تقسیم بندی میشوند؛ در ادامه برخی از انواع پهنای باند را بررسی میکنیم که به این ترتیب میتوانید بر اساس نیازتان پهنای باند مناسب را شناسایی کنید.

۱. پهنای باند متقارن (Symmetric Bandwidth)

در پهنای باند متقارن، سرعت دانلود و آپلود برابر است. این نوع پهنای باند معمولاً برای کسب‌ و کارها، سرویس‌های ویدئو کنفرانس و برنامه‌های اشتراک ‌گذاری داده‌ها مناسب است.

۲. پهنای باند نامتقارن (Asymmetric Bandwidth)

در پهنای باند نامتقارن، سرعت دانلود بیشتر از سرعت آپلود است و بیشتر در اینترنت خانگی مورد استفاده قرار می‌گیرد. کاربرد این نوع پهنای باند برای کاربرانی است که بیشتر به دریافت محتوا (مانند دانلود ویدئو) نیاز دارند.

۳. پهنای باند اختصاصی (Dedicated Bandwidth)

پهنای باند اختصاصی به طور کامل به یک کاربر یا سازمان اختصاص داده می‌شود و با دیگران به اشتراک گذاشته نمی‌شود. این سرویس معمولاً گران ‌تر است و برای سازمان‌ها و کسب‌وکارهایی که نیاز به اتصال پایدار و سریع دارند، مناسب است.

پهنای باند اینترنت چیست؟

۴. پهنای باند اشتراکی (Shared Bandwidth)

پهنای باند اشتراکی میان چند کاربر یا دستگاه به اشتراک گذاشته می‌شود. این نوع اتصال معمولاً ارزان‌تر است اما ممکن است در زمان اوج مصرف سرعت کاهش یابد.

۵. پهنای باند ثابت (Fixed Bandwidth)

در پهنای باند ثابت، سرعت پهنای باند ثابت است و بسته به شرایط شبکه تغییر نمی‌کند.

۶. پهنای باند متغیر (Variable Bandwidth)

پهنای باند متغیر می‌تواند بسته به نیاز کاربر یا شرایط شبکه تغییر کند.

۷. پهنای باند بی‌سیم (Wireless Bandwidth)

پهنای باندی که از طریق ارتباطات بی‌سیم مانند wifi، LTE و …ارائه میشود.

۸. پهنای باند سیمی (Wired Bandwidth)

پهنای باند سیمی، نوعی پهنای باند است که از طریق کابل‌های فیبر نوری یا کابل‌های اترنت منتقل می‌شود. این نوع پهنای باند معمولاً پایدارتر و سریع‌تر است.

داشتن اطلاعات کافی در رابطه با انواع پهنای باند به کاربران کمک می‌کند تا بر اساس نیاز خود، بهترین و مناسب ترین نوع پهنای باند را انتخاب کند.

نحوه عملکرد پهنای باند به چه صورت است؟

در شبکه‌های کامپیوتری، پهنای باند معیاری برای سنجش ظرفیت انتقال داده‌ها در یک زمان مشخص است. به عبارت ساده‌تر، هرچه پهنای باند بیشتر باشد، حجم بیشتری از داده‌ها می‌توانند در هر ثانیه از شبکه عبور کنند. این داده‌ها به صورت پکت‌های باینری (صفر و یک) منتقل می‌شوند و پهنای باند بالا باعث می‌شود که این داده ها سریع‌تر در یک بازه زمانی مشخص منتقل شوند، که به دلیل سرعت انتقال داده‌ها و کیفیت تجربه کاربری بهبود می‌یابد. از این رو به طور خلاصه میتوان گفت برای انجام فعالیت‌هایی همچون دانلود فایل‌های حجیم، استریم ویدیو، یا بازی های آنلاین، نیاز به پهنای باند بالاتری داریم.

عملکرد پهنای باند در شبکه‌های اینترنتی مشابه این مثال است که هر چه دهانه یا همان شعاع لوله بیشتر باشد، آب بیشتری می‌تواند از آن عبور کنند. اگر یک شبکه پهنای باند کمتری داشته باشد، تعداد کمتری از داده ها می‌توانند در یک واحد زمانی منتقل شوند، که این امر منجر به کندی سرعت اینترنت و کاهش کیفیت خدمات آنلاین می‌شود.

در مقابل، شبکه‌هایی با پهنای باند بالا می‌توانند داده‌های بیشتری را در بازه زمانی کوتاه تری منتقل کنند و این امر تأثیر مستقیمی بر کیفیت تجربه آنلاین کاربران دارد. با افزایش پهنای باند، هزینه‌ها نیز بیشتر می‌شود، اما در عوض ظرفیت انتقال داده‌ها به طور چشم‌گیری افزایش می‌یابد.

به طور کلی هر چقدر پهنای باند یک اتصال داده بیشتر باشد، داده‌های بیشتری می‌توانند در یک بازه زمانی (دقیقا در یک لحظه) ارسال و دریافت شوند به این صورت که هرچه ظرفیت پیوند ارتباطی بیشتر باشد، داده‌های بیشتری می‌توانند در هر ثانیه از آن عبور کنند.

توجه داشته باشید که هزینه اتصال به شبکه با افزایش پهنای باند افزایش می‌یابد. به همین دلیل، یک لینک دسترسی به اینترنت اختصاصی (DIA) با ظرفیت 1 گیگابیت در ثانیه (Gbps) گران ‌تر از لینکی خواهد بود که می‌تواند 250 مگابیت  (Mbps)داده در ثانیه منتقل کند.

نحوه عملکرد پهنای باند به چه صورت است؟

تفاوت پهنای باند و سرعت چیست؟

پهنای باند و سرعت دو مفهوم مرتبط با شبکه‌های کامپیوتری هستند، اما تفاوت‌های قابل توجهی دارند. پهنای باند به ظرفیت کلی یک اتصال برای انتقال داده‌ها در یک زمان مشخص اشاره دارد. به عبارت ساده ‌تر، پهنای باند معیاری است برای نشان دادن حجم داده‌هایی که می‌توانند در یک ثانیه از شبکه عبور کنند.

به این صورت که هر چقدر پهنای باند بیشتر باشد به معنای توانایی در ارسال حجم بیشتری از اطلاعات در یک زمان است. این مقدار معمولاً بر حسب مگابیت در ثانیه (Mbps) یا گیگابیت در ثانیه (Gbps) اندازه‌گیری می‌شود.

اما سرعت شبکه به مقدار زمانی که طول می‌کشد تا یک داده خاص از یک نقطه به نقطه دیگر منتقل شود اشاره دارد. این موضوع بیشتر به زمان تأخیر یا latency و سرعت واقعی انتقال داده‌ها مربوط می‌شود. به بیان ساده تر، سرعت شبکه ممکن است تحت تأثیر عواملی همچون تأخیر در مسیرهای شبکه یا ترافیک موجود قرار گیرد، حتی اگر پهنای باند بالایی داشته باشیم.

بنابراین میتوان گفت از آنجایی که اصطلاحات پهنای باند و سرعت اغلب به اشتباه به جای یکدیگر استفاده می‌شوند. این سردرگمی ممکن است تا حدی به دلیل تبلیغات ارائه ‌دهندگان خدمات اینترنتی (ISP) باشد که این دو مفهوم را با اشاره به سرعت‌های بیشتر به هم مرتبط می‌کنند، در حالی که در واقع منظورشان پهنای باند است. در واقع، سرعت به نرخ انتقال داده‌ها اشاره دارد، در حالی که پهنای باند به ظرفیت آن سرعت مربوط می‌شود.

اهمیت پهنای باند چیست؟

باید بدانید که پهنای باند یک منبع نامحدود نیست و در هر محیطی مانند خانه، محل کار، سازمان و …، ظرفیت محدودی برای آن وجود دارد. البته باید بدانید این محدودیت‌ها ممکن است ناشی از محدودیت‌های فیزیکی تجهیزات شبکه، مانند روتر، مودم، کابل‌ کشی‌ها یا فرکانس‌های بی‌سیم مورد استفاده باشد.

همچنین بهتر است بدانید در برخی موارد، ممکن است به دلیل دلایل امنیتی یا صلاح دید تیم آی تی، پهنای باند توسط مدیر شبکه یا ارائه ‌دهنده خدمات اینترنتی (ISP) یا شبکه‌های گسترده (WAN) محدود می‌شود.

زمانی که چندین دستگاه از یک اتصال اینترنتی مشترک استفاده می‌کنند، باید پهنای باند موجود به درستی تقسیم شود. برخی دستگاه‌ها، مانند تلویزیون‌های هوشمند که ویدیوهای 4K پخش میکنند، برای ارائه بهترین کیفیت نیاز به مصرف پهنای باند زیادی در این دستگاه ها وجود دارد.

در مقابل، برای سرویس‌هایی مانند وبینارها معمولاً به پهنای باند کمتری نیاز است. با اینکه سرعت و پهنای باند دو مفهوم متفاوت هستند، داشتن پهنای باند بیشتر برای حفظ سرعت قابل‌ قبول و عملکرد بهینه در زمانی که چندین دستگاه به‌ طور هم ‌زمان متصل هستند، ضروری است.

اهمیت پهنای باند چیست؟

برای بهتر درک این موضوع، در ادامه برخی از سرویس‌ها و میزان میانگین پهنای باند مورد نیاز آن‌ها را برایتان آوره‌ایم:

  • پخش ویدیو 4K (15-25 Mbps)
  • پخش ویدیوHD  (3-5 Mbps)
  • وبینار یا ویدیو کنفرانس (1-2 Mbps)
  • گشت ‌وگذار در وب و ارسال ایمیل (1-2 Mbps)

بنابراین، هرچه تعداد دستگاه‌ها و نوع مصرف داده‌ها بیشتر شود، نیاز به پهنای باند بالاتر ضروری ‌تر خواهد بود تا اتصال اینترنت به ‌طور موثر و بدون وقفه عمل کند؛ همچنین بهتر است بدانید برای افزایش سرعت لود سایت توسط کاربران پهنای باند زیاد یکی از ضرورت ها به شمار میرود.

پهنای باند هاست چیست؟

پهنای باند هاست یا ترافیک ماهانه، به مقدار داده‌ای اشاره دارد که در یک ماه از طریق هاست شما منتقل می‌شود. این شامل مجموع داده‌های دانلود شده توسط کاربران و داده‌های آپلود شده به هاست است. به ‌عنوان مثال، اگر یک وب ‌سایت در طول یک ماه ۱۵ گیگابایت داده دانلود و ۵ گیگابایت داده آپلود کند، پهنای باند مصرفی آن برابر با ۲۰ گیگابایت خواهد بود.

توجه داشته باشید که پهنای باند هاست معمولاً محدود است و مقدار آن هنگام خرید سرویس مشخص می‌شود. با اتمام این مقدار، سایت شما ممکن است غیرفعال شود یا نیاز باشد که برای افزایش پهنای باند، با شرکت ارائه ‌دهنده سرویس تماس بگیرید. به‌ طور خلاصه، پهنای باند هاست مانند حجم اینترنت برای هاست عمل می‌کند و مدیریت صحیح آن برای جلوگیری از مشکلات در دسترسی سایت بسیار اهمیت دارد.

البته باید بدانید که این مورد مشکل توسط برخی از شرکت های ارائه دهنده سرویس های هاستینگ برطرف شده است؛ به این صورت که شما با خرید هاست مورد نیاز کسب و کارتان، پهنای باند نامحدود دریافت میکنید. به این ترتیب دیگر نیاز به نگرانی در مورد اتمام پهنای باند باشید.

پهنای باند سایت چیست؟

پهنای باند سایت به مقدار داده‌ای گفته می‌شود که از طریق سایت شما بین کاربران و سرور منتقل می‌شود. این داده‌ها شامل اطلاعاتی است که کاربران هنگام بازدید از سایت دانلود می‌کنند (مانند تصاویر، ویدئوها، و صفحات وب) و داده‌هایی که به سرور ارسال می‌کنند (مانند فرم‌ها یا فایل‌های آپلودی).

نحوه اندازه گیری پهنای باند چگونه است؟

اندازه ‌گیری پهنای باند به فرآیندی اشاره دارد که در طی آن میزان داده‌های منتقل‌ شده در یک شبکه، طی یک بازه زمانی مشخص، محاسبه می‌شود. این مقدار معمولاً برحسب بیت در ثانیه (bps) بیان می‌شود. با توجه به پیشرفت فناوری و افزایش ظرفیت لینک‌های شبکه، امروزه پهنای باند، بیشتر به صورت مگابیت در ثانیه (Mbps) یا گیگابیت در ثانیه (Gbps) اندازه ‌گیری می‌شود.

برای محاسبه پهنای باند، ابزارهای متعددی وجود دارند که به دو دسته کلی تقسیم می‌شوند:

  • ابزارهای مبتنی بر کنترل ‌پنل‌ها (Cpanel)
  • روش‌های تجربی و تحلیلی

همچنین با استفاده از ابزارهایی مانند گوگل آنالیتیکس برای بررسی تعداد بازدیدها و GTMetrix برای اندازه‌گیری حجم صفحات وب، می‌توان مصرف پهنای باند را تخمین زد. یک فرمول ساده برای این اندازه گیری پهنای باند (جمع حجم داده‌های دانلود و آپلود ضرب در تعداد روزهای ماه)

روش‌های پیشرفته ‌تر برای اندازه ‌گیری دقیق پهنای باند شامل انجام آزمایش‌های پهنای باند می‌شود. در این روش، با انتقال یک فایل مشخص بین دو نقطه شبکه و محاسبه زمان لازم برای این انتقال، نرخ انتقال داده یا حداکثر ظرفیت لینک مشخص می‌شود. علاوه بر این، در شبکه‌های مدرن، فناوری‌هایی مانند فیبر نوری یا مالتی ‌پلکسینگ می‌توانند ظرفیت پهنای باند را افزایش داده و اندازه‌ گیری آن را پیچیده ‌تر کنند.

به طور خلاصه اتصالات پهنای باند می‌توانند به دو صورت متقارن یا نامتقارن باشند. در اتصالات متقارن، ظرفیت انتقال داده در هر دو جهت (آپلود و دانلود) برابر است، در حالی که در اتصالات نامتقارن، ظرفیت دانلود بیشتر از ظرفیت آپلود است. این نوع اتصالات نامتقارن بیشتر در اینترنت‌های خانگی رایج هستند، اما در لینک‌های شبکه سازمانی مانند WAN و DIA، معمولاً از پهنای باند متقارن استفاده می‌شود.

نحوه اندازه گیری پهنای باند چگونه است؟

فرمول پهنای باند

فرمول محاسبه پهنای باند مورد نیاز یک وب‌ سایت به صورت زیر است:

پهنای باند = (تعداد بازدیدهای روزانه از صفحات وب‌سایت × میانگین حجم هر صفحه) + (تعداد دانلودهای روزانه × میانگین حجم فایل‌های دانلودی) × ۳۰

این فرمول برای تخمین میزان پهنای باند ماهانه وب‌سایت استفاده می‌شود.

چگونه برای سایتم پهنای باند مناسب انتخاب کنم؟

برای انتخاب پهنای باند مناسب برای سایت، ابتدا باید نوع وب ‌سایت و محتوای آن را بررسی کنید. اگر وب ‌سایت شما استاتیک است و بیشتر شامل متن و تصاویر ساده است، پهنای باند کمتری نیاز دارید.

اما برای وب ‌سایت‌های داینامیک با محتوای سنگین مانند ویدئوهای HD، پخش زنده یا دانلود فایل‌های حجیم، پهنای باند بیشتری ضروری است. همچنین باید تعداد بازدیدکنندگان و میانگین حجم هر صفحه وب‌ سایت را در نظر بگیرید؛ ابزارهایی مانند گوگل آنالیتیکس و GTMetrix می‌توانند در پیش‌بینی نیازهای پهنای باند شما کمک کنند.

اما بهتر است بدانید دیگر نیاز به نگرانی در مورد پهنای باند برای سایت نیست، چرا که شرکت های ارائه دهنده هاستینگ، با ارائه پهنای باند نامحدود برای هر کسب و کاری دغدغه مشتریان خود را کم کرده اند.

از این اگر به دنبال راه اندازی وب سایت خود هستید، دیگر نیاز نیست نگران مقدار پهنای باند باشید، به این صورت که شرکت‌های ارائه دهنده هاستینگ پهنای باند رایگان بدون هیچ محدودیتی در اختیار مشتریان خود قرار میدهند.

چگونه پهنای باند Wifi را افزایش دهیم؟

برای افزایش پهنای باند Wi-Fi، ابتدا باید از روتر با فناوری‌های جدید و سرعت بالاتر استفاده کنید. روترهایی که از استانداردهای  Wi-Fi 5 (802.11ac) یا Wi-Fi 6 (802.11ax) پشتیبانی می‌کنند، پهنای باند بیشتری نسبت به روترهای قدیمی‌ تر دارند. علاوه بر این، انتخاب کانال مناسب در فرکانس‌های 2.4 گیگاهرتز و 5 گیگاهرتز می‌تواند تأثیر زیادی بر سرعت و کیفیت سیگنال داشته باشد. برخی از کانال‌ها ممکن است شلوغ باشند، بنابراین تغییر کانال به یک کانال کم ‌تراکم ‌تر می‌تواند به بهبود عملکرد شبکه کمک کند.

همچنین، موقعیت مکانی روتر در خانه یا محل کار می‌تواند تأثیر زیادی بر کیفیت سیگنال Wi-Fi داشته باشد. از این رو بهتر است روتر را در مرکز محیط مورد نظر قرار دهید تا بتوانید به این ترتیب از موانع فیزیکی مانند دیوارهای ضخیم یا وسایل فلزی که می‌توانند مقدار سیگنال را کاهش دهند، دور نگه دارید.

برای استفاده بهتر از پهنای باند، تعداد دستگاه‌های متصل به شبکه را مدیریت کنید تا ترافیک بی ‌مورد کاهش یابد. در نهایت، اگر نیاز به پهنای باند بیشتری دارید، می‌توانید از تقویت ‌کننده‌های سیگنال یا Mesh Wi-Fi استفاده کنید تا به این ترتیب پوشش بهتری در سراسر فضای مورد نظر داشته باشید.

چگونه پهنای باند Wifi را افزایش دهیم؟

چگونگی محاسبه پهنای باند شبکه

محاسبه پهنای باند شبکه نیازمند در نظر گرفتن چند فاکتور مهم است که به نوع فناوری و تجهیزات استفاده شده بستگی دارد. به عنوان مثال، در شبکه‌های فیبر نوری، داده‌ها با سرعت بالاتری نسبت به کابل‌های مسی منتقل می‌شوند، زیرا فیبر نوری می‌تواند از امواج نوری استفاده کند که ظرفیت انتقال داده بسیار بیشتری دارد. در حالی که اتصالات کابل مسی مانند اترنت ظرفیت کمتری دارند.

علاوه بر این موارد، در برخی شبکه‌ها، سرعت دانلود و آپلود برابر است (اتصال متقارن) و در برخی دیگر سرعت دانلود بیشتر از آپلود است (اتصال نامتقارن)؛ این تفاوت معمولاً در اینترنت خانگی مشاهده می‌شود که سرعت دانلود بیشتر از سرعت آپلود است. همچنین در شبکه‌های موبایل مانند 4G  یا 5G، پهنای باند به فرکانس‌هایی گفته می‌شود که شرکت‌های مخابراتی می‌توانند از آن‌ها برای انتقال داده استفاده کنند.

در مقابل، شبکه‌های Wi-Fi از فرکانس‌هایی استفاده می‌کنند که نیاز به مجوز ندارند، اما این فرکانس‌ها می‌تواند شلوغ باشد و باعث کاهش سرعت شود. به طور کلی، برای محاسبه نیازهای پهنای باند شبکه باید به نوع اتصال و تعداد دستگاه‌ها و فعالیت‌هایی که در شبکه انجام می‌شود توجه کرد.
چگونه پهنای باند را افزایش دهیم؟

برای افزایش پهنای باند و بهره ‌برداری بهتر از اینترنت و دستگاه‌های خود، روش‌های مختلفی وجود دارد. در اینجا چند راهکار ساده آورده شده است:

  1. طرح اینترنتی
    اگر زیاد محتوا استریم می‌کنید و دستگاه‌ها و لوازم زیادی متصل به اینترنت دارید، بهتر است یک طرح اینترنتی با سرعت بالاتر انتخاب کنید. به عنوان مثال، اتصال فیبر نوری با سرعت‌های 940/880 Mbps می‌تواند تا 100 دستگاه را همزمان پشتیبانی کند و اینترنت خانگی 5G از Verizon در برخی مناطق سرعت‌های فوق‌العاده‌ای ارائه می‌دهد.
  2. روتر
    اگر دستگاه‌های زیادی به اینترنت شما متصل هستند، ارتقا به جدیدترین روتر با فرکانس‌های بالاتر می‌تواند به سرعت و کارایی بهتر کمک کند.
  3. اتصال سیمی
    برای کاهش مشکلات مربوط به ترافیک بی‌سیم، می‌توانید کامپیوترهای خود را به روتر یا شبکه از طریق کابل اترنت متصل کنید. این کار باعث می‌شود از تداخل و مشکلات ناشی از دستگاه‌های دیگر جلوگیری کنید و ارتباطی پایدارتر و سریع ‌تری داشته باشید.

چگونه پهنای باند را افزایش دهیم؟

جمع بندی

پهنای باند معیاری کلیدی برای اندازه ‌گیری ظرفیت انتقال داده در شبکه‌ها به شمار می رود و به عوامل متعددی از جمله تعداد بازدیدکنندگان، حجم صفحات وب و فایل‌های دانلودی بستگی دارد. برای اندازه گیری پهنای باند، می‌توان از فرمولی ساده استفاده کرد که مجموع داده‌های مصرفی روزانه را در طول یک ماه محاسبه می‌کند.

و همانطور که گفته شد افزایش پهنای باند از طریق ارتقای سرویس اینترنت، استفاده از روترهای پیشرفته یا اتصال دستگاه‌ها به شبکه از طریق کابل اترنت امکان ‌پذیر است. مدیریت بهینه پهنای باند برای حفظ سرعت و کارایی شبکه به‌ ویژه در محیط‌های پرمصرف، اهمیت بالایی دارد.

سوالات متداول

۱. پهنای باند چیست؟

پهنای باند میزان ظرفیت انتقال داده در یک شبکه در بازه زمانی مشخص است که معمولاً برحسب Mbps یا Gbps اندازه‌ گیری می‌شود.

۲. چگونه می‌توان پهنای باند مورد نیاز وب‌ سایت را محاسبه کرد؟

با استفاده از فرمول: تعداد بازدیدهای روزانه × میانگین حجم هر صفحه + تعداد دانلودهای روزانه × میانگین حجم فایل‌های دانلودی × ۳۰.

۳. چه عواملی بر مصرف پهنای باند تأثیر می‌گذارند؟

تعداد بازدیدکنندگان، حجم صفحات وب، تعداد دانلودها و نوع محتوای ارائه ‌شده (مانند ویدیوهای با کیفیت بالا).

۴. چگونه می‌توان پهنای باند را افزایش داد؟

با ارتقای سرویس اینترنت، استفاده از روترهای جدید و اتصال دستگاه‌ها به شبکه از طریق کابل اترنت.

۵. چرا مدیریت پهنای باند اهمیت دارد؟

برای جلوگیری از کاهش سرعت و کارایی شبکه، به‌ویژه در محیط‌هایی که تعداد دستگاه‌ها یا کاربران زیاد است.

مراحل یادگیری هک در سال ۲۰۲۴

مراحل یادگیری هک در سال ۲۰۲۴

اگر شما هم علاقه‌مند به یادگیری هکینگ (hacking) هستید، این راهنمای جامع به شما کمک می‌کند تا قدم به قدم در این مسیر پیش بروید. یادگیری هکینگ نیاز به تلاش، پشتکار، و کنجکاوی دارد. در ادامه، مراحل یادگیری به همراه منابع مرتبط برای شما معرفی شده است؛ البته توجه داشته باشید، از این روش ها در راه کمک به پیشرفت بشریت استفاده کنید و برای استفاده های غیرقانونی منع یادگیری دارد.

چگونه هکر شویم؟

هکر شدن یکی از جذاب‌ترین و چالش‌برانگیزترین مسیرها در دنیای فناوری اطلاعات است که نیازمند ترکیبی از دانش فنی، خلاقیت و تمرین مداوم است. برخلاف تصور عموم، هک کردن فقط به معنی نفوذ به سیستم‌ها نیست، بلکه در اصل به معنای فهم عمیق نحوه کارکرد سیستم‌ها و یافتن راه‌حل‌های غیرمعمول برای مشکلات است. برای شروع، باید دانش پایه‌ای در زمینه شبکه، امنیت سایبری، و برنامه‌نویسی داشته باشید. با یادگیری این مهارت‌ها و استفاده از ابزارها و منابع مناسب، می‌توانید به یک هکر حرفه‌ای در حوزه هک اخلاقی تبدیل شوید و امنیت سیستم‌ها را بهبود ببخشید.

برای داشتن اطلاعات بیشتر در رابطه با هکر کیست و چگونه هک می کند؟ کلیک کنید.

چگونه هکر شویم؟

مرحله ۱ول یادگیری مفاهیم پایه شبکه

هک کردن فقط وارد کردن دستورات تصادفی در ترمینال نیست. برای نفوذ به سیستم‌ها، باید نحوه ارتباط آنها را بفهمید، و اینجاست که شبکه وارد ماجرا می‌شود.

برای این امر یادگیری را با مدل OSI و مفاهیم ابتدایی شبکه مانند IP، DNS، روترها و فایروال‌ها شروع کنید. این‌ موارد پایه‌ای‌ترین اصول هستند و اگر ندانید داده‌ها چگونه در اینترنت انتقال پیدا می‌کنند، کارتان سخت می‌شود و نمی توانید شروع به یادگیری این حوزه کنید.

منابع پیشنهادی برای یادگیری مفاهیم پایه شبکه

  • Introduction to Networking
  • Learn Networking Basics for Hacking
  • کتاب Network Basics for Hackers

یادگیری مفاهیم پایه شبکه

مرحله دوم یادگیری یک زبان برنامه‌نویسی

داشتن پیش زمینه ای در کد نویسی (برنامه‌نویسی) در هکینگ ضروری است، زیرا بیشتر آسیب‌پذیری‌ها در کد وب‌سایت‌ها و اپلیکیشن‌ها رخ می‌دهند. پایتون گزینه‌ای عالی برای شروع است چون ساده است و در امنیت سایبری کاربرد زیادی دارد.

ابتدا با نوشتن اسکریپت‌های کوچک برای اسکن شبکه شروع کنید و سپس با حملات پیچیده‌تر مانند buffer overflow آشنا شوید.

منابع پیشنهادی برای یادگیری زبان برنامه‌نویسی

  • Learn Python for Beginners
  • Automate the Boring Stuff with Python

مرحله سوم راه‌اندازی آزمایشگاه هکینگ خانگی

مطالعه درباره هکینگ عالی است، اما تمرین بسیار مهم‌تر است. شما می‌توانید با استفاده از ماشین‌های مجازی مثل VirtualBox یا VMware، یک آزمایشگاه خانگی راه‌اندازی کنید. سیستم‌عامل Kali Linux را نصب کنید و مهارت‌های خود را بدون نگرانی از خراب کردن چیزی آزمایش کنید.

پلتفرم‌هایی مانند Hack The Box، TryHackMe و VulnHub، ماشین‌های آسیب‌پذیر برای تمرین ارائه می‌دهند. با استفاده از این موارد میتوانید به جهان هک وارد شوید.

منابع پیشنهادی برای راه‌اندازی آزمایشگاه هکینگ خانگی

  • Kali Linux (سیستم‌عامل رایگان برای هکینگ)
  • TryHackMe (پلتفرم رایگان برای مبتدی‌ها)
  • VulnHub (ماشین‌های مجازی رایگان برای تمرین)

چگونه هکر شویم؟

مرحله چهارم آشنایی با لینوکس

لینوکس سیستم‌ عامل محبوب هکرها است. یادگیری کار با خط فرمان (Command Line) بسیار حیاتی است، زیرا بیشتر ابزارهای هکینگ روی لینوکس اجرا می‌شوند.

منابع پیشنهادی برای آشنایی با لینوکس

  • کتاب Linux Basics for Hackers نوشته OccupyTheWeb
  • Learn the Command Line

مرحله پنجم یادگیری تکنیک‌های هکینگ

بعد از یادگیری اصول شبکه، برنامه‌نویسی، و لینوکس، وقت آن است که تکنیک‌های هکینگ را یاد بگیرید. حملات رایجی مانند SQL Injection، Cross-Site Scripting (XSS)، و Buffer Overflow را بشناسید.

منابع پیشنهادی برای یادگیری تکنیک‌های هکینگ

  • OWASP Top 10 Web Vulnerabilities
  • PortSwigger Web Security Academy

مرحله چهارم آشنایی با لینوکس

مرحله ششم تمرین مداوم

هکینگ مهارتی نیست که یک‌شبه یاد بگیرید. زمان و تلاش زیادی لازم است. با تمرین روی پلتفرم‌هایی مثل Hack The Box و TryHackMe مهارت خود را تقویت کنید.

منابع پیشنهادی برای تمرین مداوم

  • Hack The Box
  • TryHackMe

مرحله هفتم به‌روز ماندن و پیوستن به جامعه هکرها

امنیت سایبری دائماً در حال تغییر است. وبلاگ‌ها، کانال‌های یوتیوب، و حساب‌های توییتر محققان امنیتی معروف را دنبال کنید. عضویت در جامعه امنیت سایبری می‌تواند بسیار مفید باشد.

منابع پیشنهادی برای به‌روز ماندن و پیوستن به جامعه هکرها

  • Reddit Cybersecurity Community
  • HackerOne

مرحله چهارم آشنایی با لینوکس

چگونه هک نشویم؟

هک شدن یکی از تهدیدات جدی دنیای دیجیتال است که می‌تواند منجر به از دست دادن اطلاعات شخصی، مالی و حرفه‌ای شود. برای جلوگیری از هک شدن، رعایت چند اصل اساسی امنیت سایبری ضروری است. در ادامه، مهم‌ترین راهکارها برای جلوگیری از هک شدن را برایتان آورده‌ایم.

1. استفاده از رمزهای عبور قوی و منحصر به فرد

رمز عبور یکی از اولین لایه‌های امنیتی برای محافظت از حساب‌های شما است.

  • از رمزهای طولانی (حداقل ۱۲ کاراکتر) شامل حروف کوچک و بزرگ، اعداد و نمادها استفاده کنید.
  • برای هر حساب کاربری یک رمز عبور جداگانه تعیین کنید.
  • از ابزارهای مدیریت رمز عبور مانند LastPass یا Bitwarden برای ایجاد و ذخیره رمزهای قوی استفاده کنید.

۲. فعال‌سازی احراز هویت دو مرحله‌ای (2FA)

احراز هویت دو مرحله‌ای یکی از مؤثرترین روش‌ها برای جلوگیری از دسترسی غیرمجاز است.

  • در صورت امکان، برای همه حساب‌های خود از 2FA استفاده کنید.
  • از برنامه‌های احراز هویت مانند Google Authenticator یا Authy به جای پیامک استفاده کنید، زیرا پیامک‌ها ممکن است قابل هک باشند.

۳. نرم‌افزارها و سیستم‌عامل خود را به‌روز نگه دارید

هکرها معمولاً از آسیب‌پذیری‌های موجود در نرم‌افزارها و سیستم‌عامل‌ها سوءاستفاده می‌کنند.

  • به‌روزرسانی‌های سیستم‌عامل و نرم‌افزارها را به محض ارائه نصب کنید.
  • از آنتی‌ویروس و فایروال‌های به‌روز استفاده کنید.

چگونه هک نشویم؟

۴. روی لینک‌های ناشناس کلیک نکنید

فیشینگ یکی از رایج‌ترین روش‌های هک شدن است.

  • هرگز روی لینک‌های مشکوک در ایمیل‌ها، پیامک‌ها یا شبکه‌های اجتماعی کلیک نکنید.
  • URL وب‌سایت‌ها را با دقت بررسی کنید. وب‌سایت‌های جعلی معمولاً شباهت زیادی به وب‌سایت‌های معتبر دارند.

۵. از شبکه‌های عمومی Wi-Fi با احتیاط استفاده کنید

شبکه‌های Wi-Fi عمومی می‌توانند به راحتی توسط هکرها شنود شوند.

  • از VPN برای رمزگذاری داده‌های خود استفاده کنید.
  • از انجام تراکنش‌های بانکی یا ورود به حساب‌های حساس هنگام استفاده از Wi-Fi عمومی خودداری کنید.

۶. مراقب دستگاه‌های خود باشید

فقط نرم‌افزارها و اپلیکیشن‌های مطمئن نصب کنید.

  • اپلیکیشن‌ها را تنها از منابع معتبر مانند Google Play یا App Store دانلود کنید.
  • دسترسی‌های غیرضروری اپلیکیشن‌ها را غیرفعال کنید.

۷. ایمیل‌ها و فایل‌های ضمیمه مشکوک را باز نکنید

ایمیل‌های مخرب ممکن است حاوی ویروس‌ یا بدافزار باشند.

  • ایمیل‌های ناشناس را نادیده بگیرید.
  • از باز کردن فایل‌های ضمیمه‌ای که از منبع آنها مطمئن نیستید خودداری کنید.

۸. داده‌های خود را رمزگذاری کنید

رمزگذاری اطلاعات باعث می‌شود در صورت دسترسی غیرمجاز، داده‌های شما قابل استفاده نباشند.

  • برای فایل‌های حساس از نرم‌افزارهای رمزگذاری مانند VeraCrypt استفاده کنید.
  • روی گوشی‌های هوشمند خود رمزگذاری کامل دستگاه را فعال کنید.

۹. از سیستم‌های امنیتی قوی استفاده کنید

  • فایروال سیستم را فعال کنید.
  • از نرم‌افزارهای ضد بدافزار برای شناسایی و حذف تهدیدات استفاده کنید.

۱۰. آگاه باشید و هوشمندانه رفتار کنید

امنیت سایبری یک فرآیند مستمر است که نیاز به آگاهی و به‌روزرسانی مداوم دارد.

  • در دوره‌های آموزشی امنیت سایبری شرکت کنید.
  • اخبار مربوط به حملات سایبری و تکنیک‌های جدید هکرها را دنبال کنید.

چگونه هک نشویم؟

چگونه هکر را شناسایی کنیم؟

شناسایی هکرها به معنای تشخیص فعالیت‌های مشکوک و نشانه‌هایی است که حاکی از نفوذ غیرمجاز به سیستم‌ها یا اطلاعات شما باشد. هکرها معمولاً تلاش می‌کنند ردی از خود به جا نگذارند، اما با آگاهی و استفاده از ابزارهای مناسب، می‌توان فعالیت‌های آن‌ها را شناسایی کرد.
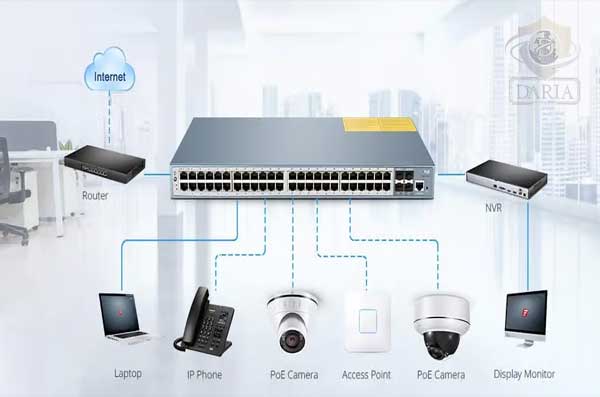
بررسی رفتارهای غیرعادی در سیستم یا شبکه

یکی از اولین نشانه‌های وجود هکر، رفتارهای غیرمعمول در سیستم یا شبکه است.

  • کاهش ناگهانی سرعت اینترنت یا مصرف بیش از حد پهنای باند می‌تواند نشان‌دهنده ارسال اطلاعات به سرورهای ناشناس باشد.
  • مشاهده برنامه‌ها یا فرآیندهایی که شما نصب نکرده‌اید یا نمی‌شناسید.
  • تغییرات ناخواسته در تنظیمات سیستم، مانند غیرفعال شدن آنتی‌ویروس یا فایروال.

ورودهای غیرمجاز به حساب‌ها یا سیستم‌ها

اگر فردی تلاش کند به حساب‌های شما دسترسی پیدا کند، معمولاً نشانه‌هایی از این تلاش‌ها قابل مشاهده است:

  • دریافت ایمیل‌های هشدار درباره تلاش‌های ناموفق برای ورود به حساب‌های کاربری.
  • تغییرات در رمز عبور یا اطلاعات حساب بدون اطلاع شما.
  • ورود به حساب از موقعیت‌های جغرافیایی یا دستگاه‌هایی که شما از آنها استفاده نمی‌کنید.

استفاده از ابزارهای مانیتورینگ و تحلیل لاگ‌ها

ابزارهای مانیتورینگ شبکه و تحلیل لاگ‌ها به شناسایی فعالیت‌های غیرعادی کمک می‌کنند.

  • لاگ‌های سرور را بررسی کنید و به دنبال ورودهای مکرر و ناموفق یا درخواست‌های مشکوک بگردید.
  • از ابزارهایی مانند Wireshark یا Splunk برای نظارت بر ترافیک شبکه و تحلیل داده‌ها استفاده کنید.
  • مشاهده ارتباطات مشکوک با IP های ناشناس یا خارج از محدوده جغرافیایی معمول می‌تواند نشان‌دهنده تلاش‌های هکر باشد.

بررسی فایل‌ها و پوشه‌ها

هکرها ممکن است فایل‌ها یا اسکریپت‌های مخرب را روی سیستم شما قرار دهند:

  • به دنبال فایل‌های ناشناخته یا تغییرات غیرمعمول در فایل‌ها و پوشه‌های مهم باشید.
  • فایل‌های اجرایی مشکوک و اسکریپت‌های جدید را بررسی کنید.
  • از ابزارهایی مانند Malwarebytes یا VirusTotal برای اسکن سیستم و فایل‌های مشکوک استفاده کنید.

چگونه هکر را شناسایی کنیم؟

تحلیل ایمیل‌ها و پیام‌ها

هکرها اغلب از طریق حملات فیشینگ برای دسترسی به سیستم‌ها اقدام می‌کنند.

  • به ایمیل‌ها و پیام‌های ناشناس یا حاوی لینک‌های مشکوک دقت کنید.
  • اگر ایمیلی با موضوع درخواست اطلاعات حساس مانند رمز عبور یا اطلاعات بانکی دریافت کردید، احتمالاً نشانه‌ای از فعالیت هکر است.

شناسایی هکرها نیازمند آگاهی از نشانه‌های نفوذ، رفتارهای غیرعادی و استفاده از ابزارهای پیشرفته برای نظارت و تحلیل است. بهترین راه برای جلوگیری از دسترسی هکرها، ایجاد لایه‌های امنیتی قوی و رعایت اصول امنیت سایبری است. اگر شک دارید که سیستم یا حساب‌های شما هک شده‌اند، سریعاً اقدام به تغییر رمز عبور، بررسی لاگ‌ها و تماس با متخصصان امنیتی کنید.

چگونه هکر پیدا کنیم؟

پیدا کردن یک هکر حرفه‌ای بستگی به هدف شما دارد. اگر به دنبال متخصصان امنیت سایبری برای تقویت سیستم‌های امنیتی یا شناسایی آسیب‌پذیری‌ها هستید، می‌توانید از طریق پلتفرم‌های فریلنسری (مانند Upwork یا Freelancer)، شبکه‌های حرفه‌ای مثل LinkedIn، یا گروه‌های تخصصی امنیت سایبری در انجمن‌های آنلاین و کنفرانس‌ها مانند Black Hat و DEF CON اقدام کنید. همچنین، شرکت‌های معتبر در زمینه امنیت سایبری خدمات حرفه‌ای ارائه می‌دهند. اما اگر هدف شما استفاده غیرقانونی از خدمات هکرها است، باید بدانید که این کار غیرقانونی و دارای عواقب جدی حقوقی است.
جمع بندی

به طور کلی هکینگ مهارتی است که نیاز به کنجکاوی، تمرین و پشتکار دارد. از مفاهیم پایه شروع کنید، تمرین مداوم داشته باشید، و با جامعه متخصصین در ارتباط باشید. امیدوارم این راهنما به شما در شروع مسیر هکینگ در سال 2024 و 2025 کمک کند.