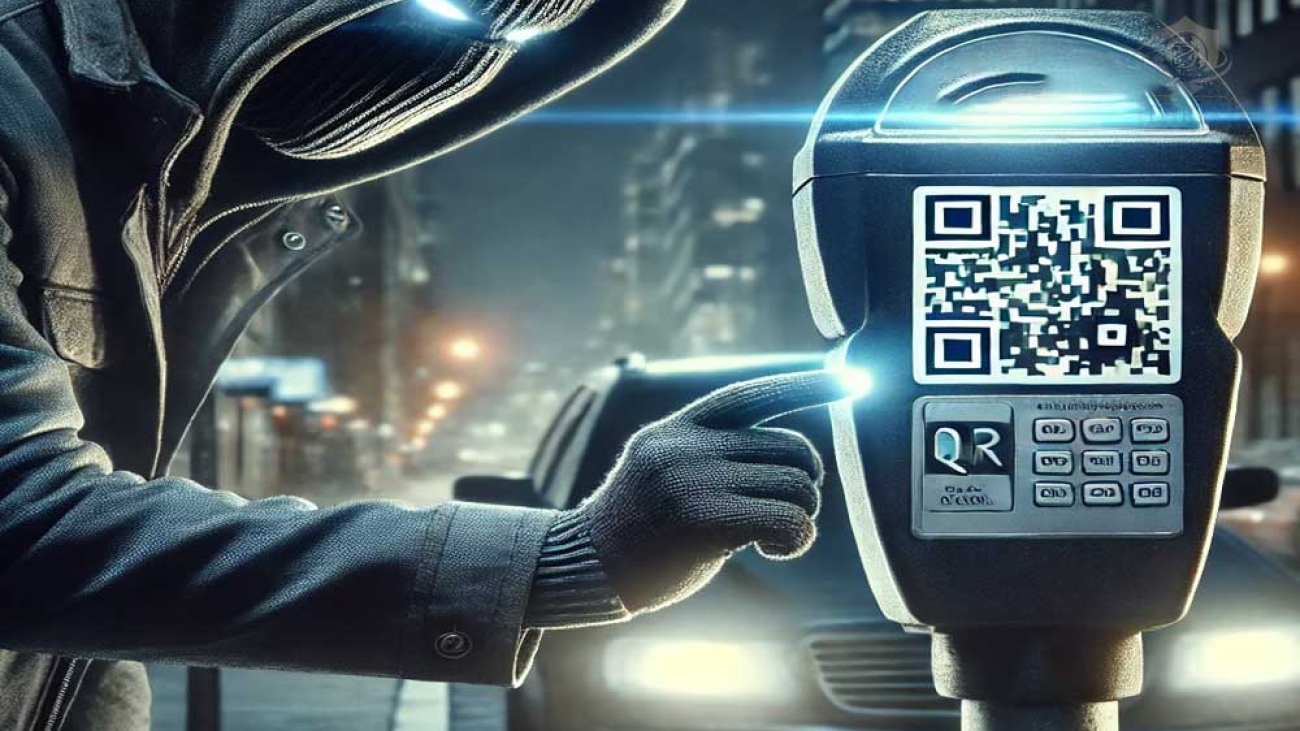
با گسترش استفاده از کدهای QR در زندگی روزمره، از پرداختهای دیجیتال گرفته تا منوی رستورانها و تبلیغات، مجرمان سایبری نیز روشهای جدیدی برای فریب کاربران ابداع کردهاند. یکی از این روشها کوئیشینگ (Quishing) یا فیشینگ از طریق کدهای QR است که در آن، مهاجمان با جایگزین کردن کدهای QR جعلی بهجای کدهای واقعی، کاربران را به سایتهای مخرب هدایت میکنند. این حملات ممکن است منجر به سرقت اطلاعات بانکی، انتشار بدافزار یا فیشینگ حسابهای کاربری و … شود.
کوئیشینگ چیست؟
کوئیشینگ یا Quishing نوعی حمله فیشینگ است که در آن، لینکهای مخرب درون کدهای QR قرار میگیرند، به این صورت که با اسکن این کدها با تلفن همراه یا هر وسیله دیگری به جای هدایت به یک سایت معتبر، شما وارد صفحاتی می شوید که ممکن است اطلاعاتتان را به سرقت ببرند و یا حتی با آلوده کردن یک سیستم یا تلفن همراه به شبکه راه یافته و کل سازمان را آلوده کنند.
چرا حملات کوئیشینگ خطرناک است؟
اگرچه همه میدانیم که نباید به سایت های مشکوک مراجعه کنیم یا فایلهای ناشناس را دانلود کنیم، اما ماهیت کدهای QR به گونهای است که نمیتوان پیش از اسکن، متوجه محتوای آن شد. تنها با یک اسکن و یک لمس، ممکن است به سایتی وارد شوید که اطلاعات شما را سرقت کند یا فایلی مخرب روی دستگاهتان نصب شود؛ بهتر است بدانید این پروسه از اسکن تا دانلود فایل و ویروسی شدن سیستم تنها یک چشم به هم زدن است و با سرعت بیشتری این فرایند انجام میشود.
چگونه از شبکه خود در برابر حمله کوئیشینگ محافظت کنیم؟
برای اینکه از شبکه، سازمان و تلفن همراه و … خود در برابر حملات سایبری از جمله حمله کوئیشینگ محافظت کنیم؛ می توانید راهکارهایی را که در ادامه برایتان آوردهایم را به کار بگیرید:
از اسکنر پیش فرض گوشی خود استفاده کنید و از دانلود برنامههای ناشناس برای اسکن QR خودداری کنید.
قبل از باز کردن لینک، آن را بررسی کنید و مطمئن شوید که به یک سایت معتبر هدایت میشوید.
از اسکن کدهای QR در مکانهای عمومی تا حد امکان خودداری کنید؛ بهویژه در پارکومترها، رستورانها و تبلیغات خیابانی.
تنظیمات حریم خصوصی مرورگر خود را فعال کنید تا در برابر حملات احتمالی ایمنتر باشید.
با توجه به اینکه این QR کدها در همه جا دیده میشوند، از منوی رستورانها گرفته تا ایستگاههای حمل و نقل عمومی، باید مراقب باشیم تا قربانی این تهدید سایبری جدید نشویم.
کلاهبرداری کوئیشینگ چگونه انجام میشود؟
کوئیشینگ (QR Code Phishing) یک روش کلاهبرداری سایبری است که در آن، مجرمان سایبری از کدهای QR برای فریب کاربران و سرقت اطلاعات شخصی یا مالی آنها استفاده میکنند. این نوع حمله معمولاً به یکی از روشهای زیر انجام میشود:
۱. جایگزینی کد QR اصلی با یک کد جعلی
در این روش، کلاهبرداران یک برچسب حاوی کد QR تقلبی را روی کدهای QR واقعی در مکانهای عمومی میچسبانند. این کد کاربران را به وبسایتهای جعلی هدایت میکند که به نظر معتبر میرسند اما هدف آنها سرقت اطلاعات است.
۲. هدایت کاربران به صفحات پرداخت تقلبی
کلاهبرداران با استفاده از QR کدهای جعلی، کاربران را به سایتهای پرداخت جعلی هدایت میکنند. این سایتها از نظر ظاهری کاملاً مشابه درگاههای پرداخت رسمی هستند، اما اطلاعات کارت بانکی یا حساب کاربری شما را ثبت کرده و در اختیار مجرمان قرار میدهند.
۳. ایجاد صفحات ورود جعلی (سرقت اطلاعات حساب کاربری)
برخی از حملات کوئیشینگ کاربران را به صفحات ورود جعلی شبیه به سایتهای بانکی، شبکههای اجتماعی یا ایمیل هدایت میکنند. کاربر با وارد کردن اطلاعات ورود خود، بهصورت ناخواسته رمز عبور و اطلاعات شخصی خود را در اختیار کلاهبرداران قرار میدهد.
۴. انتشار بدافزار و جاسوسافزار
در برخی موارد، اسکن QR کد باعث دانلود بدافزار یا جاسوسافزار روی گوشی یا کامپیوتر شما میشود. این بدافزارها میتوانند دادههای حساس شما مانند رمزهای عبور، اطلاعات بانکی و پیامهای خصوصی را سرقت کنند.
۵. فریب کاربران از طریق ایمیل یا پیامک
گاهی کلاهبرداران QR کدهای جعلی را از طریق ایمیل یا پیامک ارسال کرده و از کاربران میخواهند آن را برای دسترسی به یک پیشنهاد ویژه، جایزه یا تخفیف اسکن کنند. در حالی که این کدها کاربر را به سایتهای مخرب هدایت میکنند.
آیا کوئیشینگ واقعاً یک تهدید است؟
بله. این حمله سایبری هماکنون در حال وقوع است و بسیار مؤثر است. در سراسر جهان، کدهای QR مربوط به پارکومترها، پرداخت در رستورانها، سیستمهای انعام و تبلیغات جعلی مورد سوءاستفاده قرار گرفتهاند. کلاهبرداران اغلب با چسباندن یک برچسب حاوی کد QR تقلبی روی کد اصلی، افراد را فریب میدهند.
این کدهای جعلی کاربران را به صفحات ورود یا سایتهای پرداخت جعلی هدایت میکنند، جایی که یا مستقیماً پولشان را به کلاهبردار پرداخت میکنند، یا اطلاعاتشان به سرقت میرود. این اطلاعات بعداً برای سرقت مالی یا اجرای کلاهبرداریهای دیگر استفاده میشود.
ایجاد کد QR
اگر قصد دارید برای کسبوکار خود یک QR کد ایجاد کنید، راههایی وجود دارد که میتوانید امنیت و راحتی مشتریان را تضمین کنید. پیش از هر چیز، بررسی کنید که آیا اصلاً به QR کد احتیاج دارید یا خیر. مجبور کردن مشتریان به بیرون آوردن گوشی، تنظیم دوربین و انتظار برای بارگذاری سایت، معمولاً از یک منوی چاپی ساده کمکاربرد و آزاردهنده است. زمانی که متوجه شدید به QR کد نیاز دارید؛ باید آن را به درستی ایمن سازید. روش امن کردن QR کد به شرح زیر است:
مطمئن شوید که QR کد مستقیماً به صفحهای از وبسایت کسبوکار شما هدایت میشود.
از کوتاهکنندههای لینک استفاده نکنید، زیرا این ابزارها مقصد واقعی لینک را پنهان میکنند و ممکن است تبلیغات یا تغییر مسیرهای ناخواسته را به همراه داشته باشند.
بهصورت دورهایQR کد چاپ شده را بررسی کنید تا مطمئن شوید که هیچکس با چسباندن یک برچسب جعلی، مشتریان شما را در دام حملات کوئیشینگ گرفتار نکرده است.
از آنجا که گوشی موبایل مشتریان شما حاوی اطلاعات شخصی زیادی است، محافظت از آن اهمیت زیادی دارد.
نحوه ایجاد QRکد
ساخت یک QR کد بسیار ساده است و شما میتوانید با ابزارهای مختلف این کار را انجام دهید. در ادامه مراحل ایجاد یک کد QR را بررسی میکنیم:
انتخاب نوع اطلاعاتی که میخواهید در QR کد ذخیره کنید
ابتدا باید مشخص کنید که QR کد شما به چه چیزی لینک خواهد شد. برخی از گزینههای رایج شامل:
آدرس وب سایت یا صفحه مورد نظر
شماره تماس
مکان روی نقشه
رمز وای فای
استفاده از یک تولیدکننده QR کد
شما میتوانید از ابزارهای رایگان آنلاین برای ایجاد QR کد استفاده کنید. برخی از بهترین وبسایتها برای این کار عبارتاند از:
QR Code Generator
QR Code Monkey
QRStuff
وارد کردن اطلاعات و تولید کد
بعد از انتخاب نوع QR کد، اطلاعات موردنظر خود را وارد کنید (مثلاً لینک سایت، شماره تماس و …). سپس روی گزینه Generate QR Code کلیک کنید تا کد شما ساخته شود.
دانلود و چاپ QR کد
پس از ساخت کد، میتوانید آن را با فرمت PNG، JPG یا SVG دانلود کنید. سپس میتوانید آن را روی کارت ویزیت، بروشور، وبسایت یا حتی بستهبندی محصولات خود قرار دهید.
تست QR کد قبل از استفاده
قبل از اینکه QR کد را منتشر کنید، حتماً آن را با گوشیهای مختلف تست کنید تا مطمئن شوید به درستی کار میکند.
با این مراحل ساده، میتوانید به راحتی یک QR کد برای کسبوکار یا نیازهای شخصی خود ایجاد کنید.
جمع بندی
همانطور که گفته شد، حمله کوئیشینگ (Quishing) یا فیشینگ از طریق کدهای QR یک تهدید جدی در دنیای دیجیتال است، برای جلوگیری از این نوع حملات، کاربران باید هنگام اسکن QR کدها دقت بیشتری داشته باشند، لینک مقصد را قبل از باز کردن بررسی کنند و از منابع ناشناس یا مشکوک اجتناب کنند.
باتها برنامههای خودکاری هستند که برای انجام وظایف تکراری و خودکار طراحی شدهاند. این برنامهها میتوانند به طور مثبت یا منفی عمل کنند؛ از کاربردهای مفید مانند پاسخگویی خودکار در چتها تا تهدیدات امنیتی مانند باتهای مخرب که برای حملات سایبری، سرقت دادهها، و ایجاد اختلالات در شبکهها؛ در این مطلب با ما همراه باشید تا به بررسی بات، نحوه عملکرد، مزایا و معایب، انواع بات ها و نحوه جلوگیری از آسیب های بات های مخرب بپردازیم.
بات یعنی چه؟
بات (Bot) کوتاهشدهی واژهی Robot است و در زبان فارسی به برنامهها یا دستگاههایی گفته میشود که به صورت خودکار وظایف خاصی را انجام میدهند. باتها معمولاً برای انجام کارهایی که نیاز به تعامل سریع، ساده یا تکراری دارند، استفاده میشوند.
به طور کلی Bot به معنای برنامهای خودکار است که وظایف مشخصی را به صورت مستقل و بدون دخالت مستقیم انسان انجام میدهد. در فضای نرمافزاری، باتها معمولاً برای پاسخگویی، خودکارسازی وظایف، و تعامل با کاربران طراحی میشوند، مانند چتباتها که در پلتفرمهای پیامرسان به سوالات کاربران پاسخ میدهند یا خزندههای وب که برای جمعآوری اطلاعات از اینترنت استفاده میشوند.
تعریف بات
باتها (Bots) برنامههای نرمافزاری هستند که به طور خودکار و بدون دخالت مستقیم انسان به انجام وظایف مشخصی در اینترنت میپردازند. این وظایف میتواند شامل جمعآوری دادهها، تعامل با کاربران، یا انجام فعالیتهای تکراری باشد. باتها میتوانند در قالبهای مختلفی مانند رباتهای جستجوگر، رباتهای چت، یا رباتهای اسپم ظاهر شوند و بسته به اهداف و نحوه استفاده، به صورت مثبت یا منفی عمل کنند.
به طور کاملا ساده بات به برنامه ای گفته می شود می شود که برای انجام وظایف خاصی برنامه ریزی شده است. باتها میتوانند به تنهایی اجرا شوند، بدون اینکه نیازی به راهاندازی شخصی داشته باشند، دستورالعملهایی را که به آن ها داده شده است را دنبال کنند. بسیاری از باتها برای انجام کارهایی طراحی شدهاند که معمولاً انسانها انجام میدهند، مانند کارهای تکراری، که آن ها را بسیار سریع تر از یک انسان انجام میدهند. بنابراین، با توجه به این معنی بات، همه بات ها بد نیستند.
با این حال، بسیاری از باتها به گونهای طراحی شدهاند که به ضرر افراد، رایانهها یا شبکهها به کاربران خود آسیب برسانند یا به آنها سود ببرند. باتها را میتوان در گروههای مختلفی سازماندهی کرد، همانطور که در باتنت وجود دارد. با یک بات نت، بیش از یک بات اینترنتی برای انجام یک حمله کار می کند.
تفاوت ربات و بات
ربات ها و بات ها دو فناوری کاملا متفاوت هستند که در کاربرد های متفاوت از یکدیگر متمایز می شوند. هردو بر اساس کاری که انجام می دهند، از هم جدا می شوند. بات ها می توانند در زمینه های مختلفی از جمله بات های گفتگو، بات های جستجو و بات های خدماتی فعالیت داشته باشند. ربات ها قادر انجام کار های فیزیکی هستند و میتوانند فظایف فیزیکی انجام دهند.
انواع مختلف بات
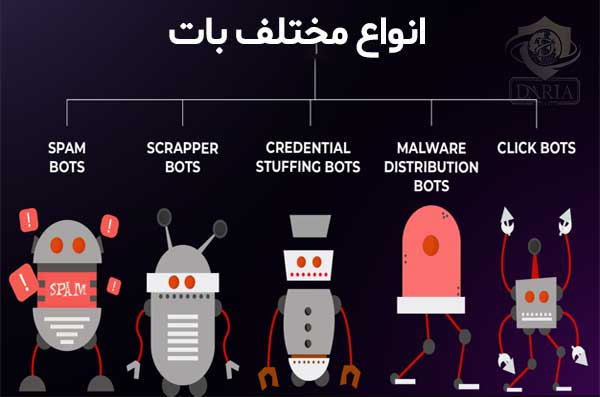
همانطور که گفتیم باتها (Bots) برنامههای خودکاری هستند که برای انجام وظایف خاص طراحی شدهاند. از جمله انواع مختلف باتها می توان به موارد زیر اشاره کرد:
چت بات (Chatbots)
چت بات ها از یکی از چندین روش برای کار استفاده می کنند. یک چت بات مبتنی بر قانون با دادن اعلان های از پیش تعریف شده برای انتخاب فرد، با یک فرد تعامل می کند. یک چت بان دارای تفکر مستقل برای یادگیری از یادگیری ماشینی استفاده می کند و ورودی ها کنترل می کند تا داده ها و اطلاعات به دست آمده یا لیست کند
بات های عنکبوتی (Spider bots)
یک بات عنکبوتی که به عنوان خزنده وب نیز شناخته می شود، توسط یک موتور جستجو مانند بینگ یا گوگل اجرا می شود. عنکبوت ها برای ایندکس کردن آنچه در داخل وب سایت ها هستند طراحی شده اند تا به موتور جستجو کمک کنند تا هر سایت را به درستی رتبه بندی کند.
بات های اسکریپر (Scraper bots)
بات های اسکریپر برای استخراج اطلاعات از وبسایتها مورد استفاده قرار میگیرند. اگرچه در برخی مواقع مفید هستند، اما میتوانند نقص قوانین مالکیت داده نیز باشند.
بات های اسپم (Spam bots)
بات های اسپم برای پخش هرزنامه طراحی شده اند. آنها اغلب این توانایی را دارند که اطلاعاتی مانند اطلاعات تماس را خراش دهند و از آن برای ایجاد حساب های جعلی استفاده کنند. هرزنامه ها همچنین می توانند حساب های رسانه های اجتماعی را که به سرقت رفته اند اجرا کنند.
بات های رسانه اجتماعی (Social media bots)
سوشال بات یا ربات های شبکه های اجتماعی در پلتفرمهایی مانند توییتر، اینستاگرام یا تلگرام فعالاند و میتوانند محتوا منتشر کنند، کامنت بگذارند یا دنبالکننده جذب کنند. برخی از آنها برای تبلیغات و برخی دیگر برای دستکاری افکار عمومی ساخته شدهاند.
بات دانلود (Download bots)
بات های دانلود برای دانلود بارها و بارها برنامه ها طراحی شده اند و به آنها کمک می کنند تا در نمودارها بالا بروند. هنگامی که در بالای نمودارها قرار گرفت، برنامه توسط کاربران قانونی قابل مشاهده است.
بات های تیکِتینگ (Ticketing bots)
باتهای فروش بلیت که به آن باتهای اسکالپینگ نیز گفته میشود، بلیط یا موارد دیگری را خریداری میکنند که تقاضای بالایی دارند. سپس کاربر بات کالا را با قیمتی متورم می فروشد و سود آسانی به دست می آورد.
باتهای خزنده (Web Crawlers )
این باتها صفحات وب را بررسی و ایندکس میکنند. شرکتهایی مثل گوگل و بینگ از این باتها برای رتبهبندی و سازماندهی نتایج جستجو استفاده میکنند.
رباتهای خرابکار یا بدافزار (Malicious Bots)
این دسته از باتها برای اهداف مخرب ساخته شدهاند. مانند نفوذ به سیستمها، استخراج اطلاعات شخصی، حملات DDoS یا ایجاد آسیب در شبکهها.
باتهای معاملهگر (Trading Bots)
در بازارهای مالی مانند فارکس یا رمزارزها، این باتها بهصورت خودکار معاملات را تحلیل و اجرا میکنند. آنها از الگوریتمها برای پیشبینی روند بازار استفاده میکنند.
رباتهای مانیتورینگ (Monitoring Bots)
برای بررسی سلامت سیستمها، سرورها، وبسایتها و اپلیکیشنها بهکار میروند. این باتها اختلالها را شناسایی کرده و گزارش تهیه می کنند.
گیمباتها (Game Bots)
رباتهایی که در بازیهای آنلاین برای انجام خودکار وظایف، جمعآوری منابع یا حتی تقلب بهکار میروند.
رباتهای پشتیبان مشتری (Support Bots)
نسخهای از چتباتها که بهطور خاص برای پاسخگویی به سوالات رایج مشتریان، صدور فاکتور، پیگیری سفارش و ارائه راهنمایی طراحی شدهاند.
رباتهای امنیتی (Security Bots)
ربات های امنیتی، باتهایی هستند که برای تشخیص تهدیدات سایبری، فیشینگ، فعالیت مشکوک و مقابله با بدافزارها استفاده میشوند.
باتهای خرید (Shopping Bots)
این رباتها محصولات را بررسی کرده، قیمتها را مقایسه میکنند و حتی میتوانند بهصورت خودکار اقدام به خرید کنند (مخصوصاً در فروشهای پرتقاضا مانند Black Friday).
چرا از بات ها استفاده می کنیم؟
استفاده بیش از اندازه کاربران از بات ها دلایل متعددی دارد. از جمله این دلایل می توان به موارد زیر اشاره کرد:
آموزش: بات ها در حوضه های آموزشی می توانند با سرعت زیاد اطلاعات بسیار زیادی را به دست آورده و مسائل بسیار پیچیده را به راحتی و به زبان ساده تر و طبیعی در اختیار قرار دهند.
راه اندازی اهداف شرکتی: بات ها به عنوان یک ابزار مناسب و نوین برای توسعه وب و نرم افزار مورد استفاده قرار می گیرند و برای توسعه دهندگان ابزار موثری است.
کاهش هزینه ها: بیشتر مدیران اعلام کرده اند که بات ها در اصل به دلیل کاهش هزینه و صرفه جویی مالی مورد استفاده قرار می گیرند.
تسهیل در خرید آنلاین: راحتی در استفاده، اطلاعات زیاد، کارایی و جذابیت از جمله دلایلی است که مردم برای خرید آنلاین از بات ها استفاده می کنند.
موارد استفاده از بات
بات هارا می توان در زمینه های بسیار متفاوت از جمله تجارت، زمان بندی، خدمات مشتری و هچنین قابلیت جستجو و سرگرمی استفاده کرد. بات ها در هر زمینه ای مزیت های زیاد و متفاوتی را ارائه می دهند. از جمله سایر خدمات بات ها می توان به موارد زیر اشاره کرد:
برنامه های IM، مانند واتساپ و فیس بوک
برنامه های خبری برای نشان دادن سر فصل های اخبار روز، مانند وال استریت ژورنال
خدمات برنامه ریزی جلسات و هماهنگی
مزایا و معایب استفاده از بات ها
استفاده بیش از اندازه از بات ها در محیط های مختلف شامل مزایا و معایب خاصی است. در ادامه به مزایا و معایب مهم این فناوری می پردازیم.
مزایا
افزایش سرعت در انجام کار های روتین
صرفه جویی در زمان مشتریان
دسترسی به افراد زیاد
قابل تنظیم
بهبود یافتن تجربه کاربری
معایب
دشواری در تنظیم وظایف مهم و دقیق
استفاده تخریب آمیز به دست کاربران مخرب
استفاده برای هرزنامه
پارامترهای تشخیص ترافیک بات در حال ورود به وب سایت
بهتر است بدانید، تشخیص ترافیک بات (Bot Traffic) در حال ورود به وبسایت میتواند چالشبرانگیز باشد. برای شناسایی این ترافیک، میتوانید از پارامترهای زیر کمک بگیرید:
شناسههای مرورگر و خصوصیات HTTP
باتها اغلب از شبیهسازهای مرورگر استفاده میکنند که ممکن است ویژگیهای غیرمعمولی داشته باشند. بررسی سرصفحات HTTP، شناسههای مرورگر، و سایر مشخصات میتواند نشانههایی از بات بودن ترافیک باشد.
روند ترافیک
اگر به طور ناگهانی بدون هیچ دلیل قابل توضیحی در ترافیک شدید، ممکن است مورد حمله یک بات قرار بگیرید. علاوه بر این، اگر ترافیک در زمانهای عجیب و غریب، مانند زمانی که بازار هدف شما در خواب است، افزایش یابد، این روند ممکن است نشان دهنده یک حمله بات باشد.
نرخ پرش
وقتی نرخ پرش شما واقعاً بالا میرود، میتواند به این معنی باشد که یک بات از وبسایت شما بازدید میکند و بلافاصله بدون نگاه کردن به سایر صفحات سایت شما را ترک میکند. نرخ پرش ناگهانی بالا، به خصوص اگر وب سایت شما تغییر قابل توجهی نداشته باشد، ممکن است نشانه حمله بات باشد.
الگوهای ترافیک غیرطبیعی
باتها معمولاً الگوهای خاصی از ترافیک را نشان میدهند، مانند درخواستهای مکرر در زمانهای کوتاه یا مرور صفحات بهسرعت بالا. تجزیه و تحلیل رفتار ترافیک میتواند به شناسایی این الگوها کمک کند.
منابع ترافیک
مراقب ترافیکی باشید که از منطقه ای می آید که یا به آن خدمات نمی دهید یا مشتری ندارید.
عملکرد سرور
گاهی اوقات می توان از حملات بات برای فشار دادن سرورها با هدف آفلاین کردن آنها استفاده کرد. تعداد زیادی درخواست توسط یک بات می تواند موجب شود سرور شما را بیش از حد کار کند و باعث اختلال در عملکرد سایت شما شود؛ به بیان ساده تر مشابه حمله DDoS و DOS عمل کند.
آدرس IP و رنجهای IP مشکوک
اگر از آدرسهای پروتکل اینترنت (IP) از مناطق مشکوک ترافیک دریافت میکنید، ممکن است با یک حمله بات مواجه شده باشید. اگر آدرس IP از کشورهایی میآیند که به آنها خدمات نمیدهید یا بعید است که از این کشور مشتریانی داشته باشید، این میتواند نشان دهنده راهاندازی باتها از آن منطقه باشد.
منابع زبان
زبانی که یک بات استفاده می کند اغلب می تواند آن را از بین ببرد. از آنجایی که یک بات ممکن است به صورت متمرکز برنامه ریزی شده باشد، ممکن است چندین مورد از الگوهای گفتاری یکسانی استفاده کنند. این می تواند نشان دهد که منبع زبان یک برنامه نویس بات منفرد یا یکی از تیمی از برنامه نویسان از همان منطقه است.
تجزیه و تحلیل فعالیت کاربر
باتها معمولاً فعالیتهای انسانی را بهدرستی تقلید نمیکنند. بهعنوان مثال، رفتارهایی مانند حرکت موس غیرطبیعی، زمان غیرمعمول برای پر کردن فرمها، یا عدم تعامل با المانهای صفحه میتواند نشانههای بات باشد.
استفاده از ترکیبی از این پارامترها و ابزارهای تحلیلی پیشرفته میتواند به شناسایی و مدیریت ترافیک باتها در وبسایتها کمک کند.
اقدامات کاهش اولیه برای توقف ترافیک بات
برای کاهش و متوقف کردن ترافیک باتهای مزاحم در وبسایت، میتوان از اقدامات اولیه زیر استفاده کرد:
CAPTCHA را اضافه کنید
با استفاده از کپچا، کاربر باید کاری را انجام دهد که برای یک بات بسیار دشوار است، مانند خواندن متن یا نشان دادن محل قرارگیری انواع خاصی از اشیاء. این می تواند از حمله انواع مختلف بات ها به سایت شما جلوگیری کند.
فیلتر کردن IPها
شناسایی و مسدود کردن آدرسهای IP مشکوک یا شناختهشده که اغلب توسط باتها استفاده میشود، میتواند کمککننده باشد. این کار میتواند با استفاده از لیستهای سیاه (blacklists) یا تنظیمات فایروال انجام شود.
قرار دادن بات ها
می توانید از robots.txt استفاده کنید که برای جلوگیری از خزیدن بات ها در وب سایت شما طراحی شده است. همچنین ممکن است بخواهید تنظیمات را طوری تنظیم کنید که سرویسهای قانونی مانند Google Ads را از جمعآوری دادههای لازم که ممکن است به بازاریابی شما کمک کند، جلوگیری نکند.
یک هشدار جاوا اسکریپت تنظیم کنید
می توانید جاوا اسکریپت را برای ارسال هشدار در صورت وجود فعالیت بات تنظیم کنید. هنگامی که جاوا اسکریپت تعبیه شده در سایت شما، یک بات را شناسایی می کند، می تواند به شما سیگنال نفوذ دهد.
محدود کردن نرخ درخواستها (Rate Limiting)
با تنظیم محدودیتهایی برای تعداد درخواستهایی که یک آدرس IP میتواند در مدت زمان مشخص ارسال کند، میتوان از حملات باتهای انبوه جلوگیری کرد. این کار میتواند بار سرور را کاهش دهد و دسترسی باتها را محدود کند.
تجزیه و تحلیل رفتار و نظارت
پیادهسازی ابزارهای تجزیه و تحلیل برای شناسایی الگوهای ترافیک غیرعادی و رفتارهای مشکوک میتواند به شناسایی باتها کمک کند. نظارت مداوم بر ترافیک و رفتار کاربران به شناسایی و برخورد با باتهای جدید نیز کمک میکند.
با بکارگیری این موارد، میتوانید به طور مؤثر از ورود و تأثیرات منفی باتها بر وبسایتها جلوگیری کنید.
فعالیت بات مخرب چیست؟
هرگونه اقدام خودکار توسط یک بات که اهداف مالک وب سایت، شرایط خدمات سایت یا قوانین Robots.txt سایت را برای رفتار بات نقض کند، می تواند مخرب تلقی شود. بات هایی که برای انجام حملات سایبری مانند سرقت هویت یا تصاحب حساب کاربری تلاش می کنند نیز بات های “بد” هستند. در حالی که برخی از این فعالیت ها غیرقانونی هستند، بات ها مجبور نیستند هیچ قانونی را زیر پا بگذارند تا مخرب تلقی شوند.
علاوه بر این، ترافیک بیش از حد بات می تواند منابع سرور وب را تحت الشعاع قرار دهد و خدمات را برای کاربران انسانی قانونی که سعی در استفاده از یک وب سایت یا یک برنامه کاربردی دارند کند یا متوقف کند. گاهی اوقات این عمدی است و به شکل یک حمله DoS یا DDoS است.
چگونه شرکت ها می توانند فعالیت بات های مخرب را متوقف کنند؟
راهحلهای مدیریت بات میتوانند فعالیتهای مضر بات را از فعالیت کاربر و فعالیت مفید بات از طریق یادگیری ماشینی مرتب کنند. مدیریت بات Cloudflare بدون تأثیر بر تجربه کاربر یا مسدود کردن باتهای خوب، رفتارهای مخرب را متوقف میکند. راهحلهای مدیریت بات باید بتوانند باتهای مخرب را بر اساس تحلیل رفتاری که ناهنجاریها را شناسایی میکند، شناسایی و مسدود کنند و همچنان به باتهای مفید اجازه دسترسی به ویژگیهای وب را بدهند.
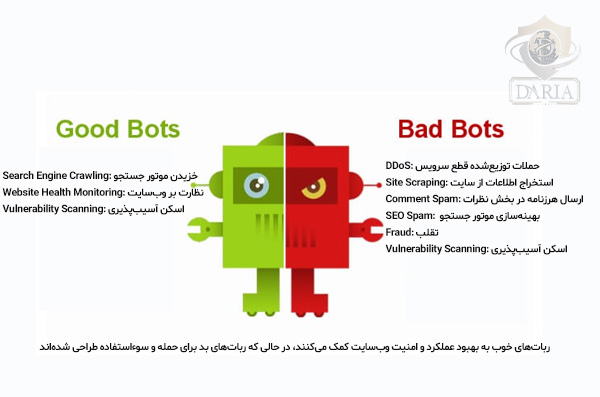
تفاوت بین بات های خوب و بات های بد
بات خوب و بد چیست؟ بات های خوب توسط سازمان های قانونی برای خودکارسازی وظایف قانونی و خیرخواهانه استفاده می شوند. باتهای بد باتهایی هستند که با هدف خودکارسازی وظایف غیرقانونی یا فریبنده توسعه یافتهاند.
به عنوان مثال، موتورهای جستجو از بات های خوب برای بررسی خودکار محتوای صفحات وب استفاده می کنند. از سوی دیگر، هکرها می توانند از یک سری بات های سازماندهی شده در یک بات نت برای راه اندازی یک حمله DDoS استفاده کنند، که در آن هر بات درخواست های نادرستی را به یک وب سرور ارسال می کند تا آن را تحت الشعاع قرار دهد و عملیات را مختل کند.
ژوریست بات چیست؟
ژوریست بات (Jurist Bot) به آدرس اینترنتی jrst.ir یک سامانه مبتنی بر هوش مصنوعی است که برای ارائه خدمات حقوقی طراحی شده است. این ابزار معمولاً برای کمک به افراد و سازمانها در درک مسائل حقوقی، تحلیل قوانین، مشاوره حقوقی آنلاین، و حتی پیشبینی نتیجه پروندههای حقوقی مورد استفاده قرار میگیرد. ژوریست باتها از فناوریهای پیشرفته پردازش زبان طبیعی (NLP) و یادگیری ماشین استفاده میکنند تا اطلاعات حقوقی پیچیده را به زبانی ساده و قابل درک تبدیل کنند.
از مزایای اصلی ژوریست بات میتوان به دسترسی سریع به اطلاعات حقوقی، کاهش هزینههای مشاوره، و افزایش دقت در تحلیل پروندهها اشاره کرد. این سیستمها میتوانند بهطور خودکار قوانین مرتبط با یک موضوع خاص را جستجو کرده و به سوالات کاربران پاسخ دهند. همچنین، در برخی موارد پیچیده، ژوریست بات کاربران را به وکلای متخصص ارجاع میدهد. برای استفاده از این بات تنها به یک شماره تماس نیاز دارید.
سخن پایانی
و در پایان بهتر است بدانید FortiWeb و FortiGate هر دو ابزارهای قدرتمندی از Fortinet هستند که برای تقویت امنیت شبکه و وبسایتها طراحی شدهاند. FortiWeb، به عنوان یک فایروال وب اپلیکیشن (WAF)، حفاظت تخصصی در برابر حملات SQL Injection و XSS ارائه میدهد. در عین حال، FortiGate به عنوان یک فایروال شبکه جامع، از شبکه در برابر تهدیدات مختلف و ترافیک مخرب محافظت میکند. استفاده همزمان از این دو ابزار، امنیت کلی سیستمها و اپلیکیشنهای سازمانی را به طور قابل توجهی افزایش میدهد.
در دنیای پرچالش امروزی، امنیت شبکه به یکی از مهمترین اولویتهای سازمانها تبدیل شده است. زیرساخت شبکه، که شامل تجهیزات فیزیکی، نرمافزارها و پروتکلهای ارتباطی است، قلب تپنده هر سازمان محسوب میشود. با افزایش تهدیدات سایبری و حملات پیشرفته، حفاظت از این زیرساخت به معنای حفاظت از اطلاعات حساس، دادههای محرمانه و حتی اعتبار سازمان است. از این رو داشتن اطلاعات کافی در رابطه با تجهیزات شبکه و روش های کنترل شبکه اهمیت زیادی دارد.
امنیت زیرساخت شبکه
امنیت زیرساخت شبکه (Network Infrastructure Security) به مجموعهای از استراتژیها، فناوریها و روشها اطلاق میشود که برای حفاظت از اجزای فیزیکی و مجازی شبکه طراحی شدهاند.
امنیت زیر ساخت شبکه به دو بخش اصلی تقسیم میشود:
امنیت فیزیکی که به حفاظت از تجهیزات شبکه در برابر دسترسیهای غیرمجاز فیزیکی میپردازد.
امنیت منطقی که شامل نظارت بر ترافیک شبکه، رمزنگاری دادهها و مدیریت دسترسیها به منابع شبکه است.
برای تأمین امنیت زیرساخت شبکه، از ابزارهایی مانند فایروالها، سیستمهای شناسایی و پیشگیری از نفوذ (IDS/IPS)، سیستمهای مدیریت لاگ و همچنین روشهایی مانند شبکههای خصوصی مجازی (VPN) و مجازی سازی استفاده میشود. این اقدامات به کاهش آسیب پذیریهای شبکه کمک میکند و در برابر حملاتی مانند DDoS، دسترسی غیرمجاز و تهدیدات داخلی، از سازمان محافظت میکند. امنیت زیرساخت شبکه نه تنها برای عملکرد بهینه شبکه ضروری است، بلکه به عنوان یک اصل اساسی برای حفظ اعتماد و حریم خصوصی کاربران و دادهها نیز عمل میکند.
لیست کامل تجهیزات امنیت شبکه
تجهیزات امنیتی شبکه شامل ابزارهایی هستند که برای حفاظت از شبکهها و دادههای موجود در آنها در برابر تهدیدات و حملات سایبری طراحی شدهاند. لیست کامل تجهیزات امنیت شبکه به شرح زیر است:
تجهیزات بازیابی و پشتیبان گیری ایمن (Secure Backup Solutions)
تشخیص و پاسخ نقطه پایانی (Endpoint Detection and Response)
تجهیزات امنیت شبکه به کمک فناوریهای پیشرفته، تهدیدات سایبری را شناسایی و از شبکهها و سیستمها محافظت میکنند.
انواع کنترل امنیت شبکه
محافظت از شبکه سازمانی شامل اطمینان از امنیت تمام لایههای شبکه است. این به این معنی است که باید شبکه را بهعنوان ترکیبی از سختافزار، نرمافزار و کاربران آن در نظر گرفت که هر کدام باید استانداردهای امنیتی را رعایت کنند.
بسته به عملکرد مورد نظر، کنترلهای امنیتی شبکه میتوانند به پیشگیری از حملات احتمالی، شناسایی آنها در زمان وقوع حمله، بهبود امنیت یا بهعنوان یک بازدارنده برای هکرها عمل کنند. این کنترلها استانداردهای اولیه برای حفاظت از سازمان در برابر خطرات بالقوه را تعیین میکنند.
حفاظت فنی شبکه
وقتی صحبت از امنیت شبکه میشود، معمولاً بخش فنی آن بیشتر مورد توجه قرار میگیرد. این به این دلیل است که شبکه میتواند بهعنوان یک مسیر مستقیم برای هکرها از خارج از محیط سازمان به دادههای ذخیره شده در شبکه شما عمل کند. بنابراین، هدف اصلی امنیت فنی این است که دادههای خصوصی را هم به صورت داخلی و هم خارجی ایمن کند.
از آنجا که دادهها به طور مداوم بین بخشها و کارکنان مختلف جابهجا میشوند، امنیت انتقال دادهها یک ریسک کلیدی است. راهحلهای فنی مسئول رمزنگاری، هشینگ و دیگر فناوریها هستند که دادهها را پیچیده کرده و دزدیدن آنها را دشوارتر میکنند.
حفاظت فیزیکی شبکه
در حالی که تمرکز اصلی امنیت شبکه معمولاً بر سختتر کردن دسترسی از راه دور است، غفلت از امنیت فیزیکی زیرساختها میتواند آسیب زا باشد. تمام شبکهها باید به سختافزار فیزیکی متکی باشند و دستکاری در اجزای شبکه میتواند بسیار آسان باشد. این میتواند حتی از بهترین سیستمهای امنیتی شما عبور کند.
معمولاً راه حلهای حفاظت فیزیکی شبکه بیشتر به قفلهای درب و کارتهای شناسایی برای بسته نگه داشتن اتاقهای سرور و سایر مناطق مربوط میشود. ایده اصلی این است که هرچه دسترسی به اتاق سرور سخت تر باشد، خطر نفوذ هکرهایی که ممکن است تصمیم به دسترسی فیزیکی به ساختمان بگیرند، کمتر است.
حفاظت مدیریتی شبکه
بخش مدیریتی امنیت شبکه با سیاستهای مختلفی سر و کار دارد که به کاربران اجازه میدهد به انواع خاصی از دادهها دسترسی پیدا کنند. در اصل، این یک مجموعه قوانین است که به کنترل رفتار کاربران در داخل شبکه کمک میکند و مرزهایی را تعیین میکند که نباید آنها را رد کنند.
حفاظت مدیریتی شبکه یک روش استاندارد در زمان راهاندازی شبکههای شرکتی است. با این حال، رویکرد Zero Trust در حال محبوب شدن است که یکی از عوامل محرکه اصلاحات حفاظت مدیریتی شبکه است. طبق این رویکرد، هیچگونه اعتماد ضمنی بر اساس اتصالات داخلی ورودی داده نمیشود و هویت باید در هنگام دسترسی به تمام منابع تأیید شود.
انواع امنیت شبکه
امنیت شبکه مجموعهای از فناوریها، سیاستها و اقدامات است که برای حفاظت از دادهها، دستگاهها و اطلاعات محرمانه و سازمانی در برابر تهدیدات سایبری طراحی شده است. این فرآیند شامل جلوگیری از دسترسی غیرمجاز، شناسایی و مقابله با حملات و اطمینان از عملکرد امن شبکه میشود.
ابزارهایی مانند فایروالها، آنتی ویروسها، VPN و تقسیم بندی شبکه در کنار سیاستهای مدیریتی و آموزشی، یک لایه حفاظتی جامع ایجاد میکنند تا از حریم خصوصی و اطلاعات سازمانها و کاربران محافظت شود.
فایروال(Firewall)
فایروال دستگاهی برای نظارت بر ترافیک ورودی و خروجی شبکه است که بر اساس قوانین امنیتی مشخص، تصمیم میگیرد کدام ترافیک را مجاز و کدام را مسدود کند. شرکتهای cisco، Fortinet، Sophos و … فایروالهای نسل جدید با تمرکز بر انواع مخنلف تهدیدات سایبری و همچنین دستگاههای مدیریت تهدیدات یکپارچه (UTM) ارائه میدهد. لیست کامل معتبر ترین شرکت های ارائه دهند تجهیزات امنیت شبکه
Workload Security
این نوع امنیت از بارهای کاری که در محیطهای ابری و ترکیبی (Hybrid) جابجا میشوند، محافظت میکند. این دیتاهای توزیعشده معمولاً سطح حمله گسترده تری دارند و باید با بهترین تجهیزات امنیتی و سیاست ها ایمن شوند.
امنیت یکپارچه شبکه (Network Securityb)
امنیت یکپارچه شبکه (Network Security) به مجموعهای از راهکارها و ابزارهایی اشاره دارد که بهصورت هماهنگ برای حفاظت از شبکههای سازمانی در برابر تهدیدات سایبری عمل میکنند. این امنیت شامل فایروالهای سیسکو، فورتی نت، سوفوس و کنترل دسترسی، رمزنگاری و ابزارهای پیشرفتهای مانند تحلیل رفتارها و مدیریت تهدیدات است.
تقسیمبندی شبکه (Network Segmentation)
تقسیم بندی ترافیک شبکه به گروههای مختلف موجب آسانتر شدن سیاستهای امنیتی میشود. جالب است بدانید در این روش، دسته بندیها نه تنها بر اساس IP بلکه بر اساس هویت دستگاهها انجام میشود. این قابلیت امکان کنترل دسترسی بر اساس نقش، مکان و دیگر عوامل را فراهم میکند.
شبکه خصوصی مجازی (VPN)
VPN اتصال بین یک دستگاه و شبکه را معمولاً از طریق اینترنت رمزگذاری میکند. این ابزار با استفاده از پروتکلهایی مانند IPsec یا SSL، ارتباطات را امن میکند.
کنترل دسترسی (Access Control)
برای جلوگیری از دسترسی غیرمجاز، باید کاربران و دستگاهها شناسایی شوند. سپس میتوان سیاستهای امنیتی را اعمال کرد و دستگاههای غیرمجاز یا ناسازگار را محدود نمود.
آنتی ویروس
بدافزارها شامل ویروسها، کرمها، تروجانها، باجافزارها هستند. نرمافزارهای آنتی ویروس قوی، علاوه بر شناسایی اولیه، به طور مداوم فعالیت فایلها را بررسی میکنند تا هرگونه ناهنجاری را کشف و برطرف کنند.
امنیت برنامهها (Application Security)
تمام نرمافزارهایی که در کسبوکارتان استفاده میکنید باید ایمن باشند. امنیت برنامه شامل ابزارها و فرآیندهایی است که نقاط ضعف احتمالی نرمافزار را برطرف میکنند.
تحلیل رفتارها (Behavioral Analytics)
این ابزارها به شناسایی رفتارهای غیرعادی در شبکه کمک میکنند. با تشخیص فعالیتهایی که از حالت عادی خارج میشوند، تیم امنیتی میتواند تهدیدات را سریعتر شناسایی و برطرف کند.
امنیت ابری (Cloud Security)
امنیت ابری مجموعهای از فناوریها و سیاستها برای حفاظت از دادهها و برنامهها در محیطهای آنلاین است. این ابزارها کاربران را از تهدیدات محافظت و دادهها را در فضای ابری ایمن نگه میدارند.
جلوگیری از نشت اطلاعات (DLP)
فناوریهای جلوگیری از نشت اطلاعات مانع از ارسال اطلاعات حساس به خارج از شبکه میشوند. این ابزارها از آپلود، ارسال یا چاپ اطلاعات حساس به صورت ناامن جلوگیری میکنند. راهکارهای پیشرفته DLP مانند Fortinet DLP به سازمانها کمک میکنند تا انطباق با مقررات قانونی را تضمین کرده و امنیت اطلاعات خود را حفظ کنند.
امنیت ایمیل
امنیت ایمیل شامل مجموعهای از ابزارها و اقدامات برای محافظت از ایمیلهای دریافتی و ارسال شده در برابر تهدیداتی مانند فیشینگ، بدافزارها، اسپم و نشت اطلاعات حساس است. این نوع امنیت با استفاده از راهکارهایی مانند رمزنگاری، فیلترهای پیشرفته و شناسایی رفتارهای مشکوک، از دادهها و ارتباطات ایمیلی محافظت میکند.
FortiMail یکی از راهکارهای قدرتمند امنیت ایمیل است که با استفاده از فناوریهای پیشرفته مانند یادگیری ماشین و تحلیل محتوا، تهدیدات پیچیده را شناسایی و مسدود میکند. FortiMailعلاوه بر حفاظت از ورودی و خروجی ایمیلها، به سازمانها کمک میکند تا امنیت ایمیل را به سطح بالایی از کارایی و اعتماد ارتقا دهند.
امنیت شبکههای صنعتی
با دیجیتالی شدن عملیات صنعتی، شبکههای صنعتی و سیستمهای کنترل (ICS) در معرض تهدیدات سایبری قرار دارند. ابزارهای امنیت صنعتی، دید کاملی از وضعیت امنیت این شبکهها ارائه میدهند.
امنیت دستگاههای موبایل
با افزایش هدفگیری دستگاههای موبایل توسط مجرمان سایبری، کنترل دسترسی و پیکربندی ایمن این دستگاهها اهمیت بیشتری یافته است. از این رو استفاده از استراتژی های امنیتی از اهمیت زیادی برخوردار است.
مدیریت رویدادها و اطلاعات امنیتی (SIEM)
مدیریت رویدادها و اطلاعات امنیتی (SIEM) یک راهکار جامع برای جمعآوری، تحلیل، و مدیریت دادههای امنیتی از منابع مختلف شبکه است. SIEM اطلاعات مربوط به رویدادها و لاگهای دستگاهها، کاربران، و برنامهها را جمعآوری کرده و با تحلیل آنها، تهدیدات امنیتی را شناسایی و اولویتبندی میکند. این سیستم به تیمهای امنیتی کمک میکند تا بهسرعت به حملات سایبری پاسخ دهند و رخدادها را در زمان واقعی یا نزدیک به آن مدیریت کنند. SIEM همچنین با ارائه گزارشهای دقیق و پایش مداوم، انطباق با استانداردهای امنیتی و مقررات قانونی را تسهیل میکند.
وب اپلیکیشن فایروال
امنیت وب شامل ابزارهایی برای کنترل استفاده کاربران از اینترنت، مسدود کردن تهدیدات وب و محافظت از درگاههای وب در برابر حملات است.
امنیت وب مجموعهای از اقدامات و فناوریها است که برای حفاظت از وبسایتها، برنامههای تحت وب و کاربران در برابر تهدیدات سایبری طراحی شده است. این امنیت شامل مقابله با حملات فیشینگ، بدافزارها، حملات DDoS و آسیبپذیریهای برنامههای وب مانند SQL Injection یا Cross-Site Scripting است.
ابزارهایی مانند FortiWeb (WAF) که از جمله تجهیزات امنیت شبکه هستند، به طور خاص برای شناسایی و مسدودسازی تهدیدات پیشرفته طراحی شدهاند.
FortiWebها با استفاده از یادگیری ماشین و تحلیل رفتاری، ترافیک مخرب را شناسایی و حفاظت جامعی برای دادهها و برنامههای تحت وب فراهم میکند، در نتیجه امنیت و عملکرد وب سایتها را به طور قابل توجهی تامین میکنند.
اصول و تجهیزات کلیدی امنیت شبکه
برای حفظ امنیت شبکه و حفاظت از دادهها در برابر تهدیدات مختلف، استفاده از اصول و تجهیزات امنیتی متنوع ضروری است. در اینجا، به مهمترین اصول و تجهیزات امنیتی شبکه اشاره میکنیم:
مدیریت هویت و دسترسی
کنترل و مدیریت دسترسیها به منابع شبکه بر اساس هویت کاربران و وظایف آنها در سازمان.
امنیت فایروال
نظارت بر ترافیک شبکه و استفاده از فایروالهای سخت افزاری برای جلوگیری از حملات و تهدیدات.
آموزش و آگاهی
آگاهسازی کاربران در مورد تهدیدات امنیتی و روشهای جلوگیری از حملات.
حفاظت از حریم شخصی
اطمینان از رعایت مقررات حفاظت از حریم شخصی و محافظت از دادههای حساس کاربران.
امنیت اطلاعات
رمزنگاری دادهها و اطلاعات حساس برای جلوگیری از دسترسی غیرمجاز.
مانیتورینگ و رصد
نظارت مستمر بر فعالیتهای شبکه و تجهیزات امنیتی به منظور شناسایی حملات و تهدیدات.
بهروزرسانی و پچگذاری
بهروزرسانی نرمافزارها و سیستمها برای برطرف کردن آسیب پذیریها و تقویت امنیت.
امنیت لایه پیوند
استفاده از تکنیکهایی مانند VLAN برای جدا کردن ترافیک شبکه و جلوگیری از دسترسی غیرمجاز.
امنیت فیزیکی
محافظت از تجهیزات شبکه در برابر دسترسی فیزیکی غیرمجاز به زیرساختها.
امنیت لایه انتقال
استفاده از پروتکلهای امن مانند SSL/TLS برای رمزنگاری دادهها در هنگام انتقال.
حفاظت در برابر حملات اجتماعی
آموزش کاربران برای شناسایی و مقابله با حملات اجتماعی مانند فیشینگ.
امنیت لایه شبکه
بهره گیری از فایروالها و سایر سیستمها برای کنترل ترافیک و جلوگیری از حملات به شبکه.
امنیت لایه کاربرد
محافظت از نرمافزارها و سیستمها با استفاده از تکنیکهایی مانند تست نفوذ برای شبیه سازی حملات و بررسی نقاط ضعف.
چرا امنیت شبکه برای سازمان ها مهم است؟
امنیت شبکه برای سازمانها اهمیت زیادی دارد، زیرا میتواند از اطلاعات حساس شما محافظت کرده، از بروز نقضهای امنیتی پرهزینه جلوگیری کند و عملکرد شبکه را بهبود بخشد. در دنیای امروز که تهدیدات سایبری روز به روز به طور فزایندهای پیچیدهتر و گستردهتر میشوند، حفاظت از شبکه سازمانها برای جلوگیری از حملات و نقضهای اطلاعاتی ضروری است.
اگر امنیت شبکه به درستی مدیریت نشود، سازمانها ممکن است با خطرات بزرگی مانند سرقت اطلاعات مشتریان، فاش شدن دادههای حساس یا حملات باجافزاری مواجه شوند که میتواند عواقب مالی و معنوی جبران ناپذیر برای آنها به دنبال داشته باشد. علاوه بر این، حمله به شبکه میتواند منجر به اختلالات در عملکرد روزمره کسبوکارها شوند که این امر نیز هزینههای زیادی را به همراه دارد. بنابراین، اتخاذ تدابیر امنیتی مناسب برای حفاظت از شبکه، دادهها و سیستمها در برابر تهدیدات خارجی و داخلی امری ضروری است تا بتوان از امنیت و پایداری کسبوکار اطمینان حاصل کرد.
اقدامات امنیتی شبکه (30 روش برای حفظ امنیت شبکه)
برای حفظ امنیت شبکه و جلوگیری از تهدیدات سایبری، استفاده از روشهای مختلف امنیتی ضروری است. در اینجا 30 روش برای حفظ امنیت شبکه را برایتان آوردهایم که میتوانید با پیاده سازی این روشها میتوانید سازمان و شبکه خود را امن کنید.
استفاده از فایروال
رمزنگاری دادهها
سیستمهای تشخیص نفوذ (IDS)
سیستمهای پیشگیری از نفوذ (IPS)
استفاده از VPN
پایش و نظارت مداوم
مدیریت دسترسی و هویت
پچ گذاری و به روزرسانی نرمافزارها
آموزش کاربران
استفاده از آنتیویروسها و ضد بدافزارها
آزمایش نفوذ (Penetration Testing)
شبکههای خصوصی مجازی (VLAN)
سیستمهای پشتیبانگیری
استفاده از پروتکلهای امن انتقال داده (SSL/TLS)
مدیریت لاگها
کنترل فیزیکی دسترسی
مدیریت امنیت شبکه
استفاده از احراز هویت چندعاملی (MFA)
جداسازی شبکههای حساس
نظارت بر ترافیک شبکه
استفاده از امنیت ایمیل
برقراری سیاستهای قوی رمز عبور
کنترل دسترسی بر اساس نقش (RBAC)
استفاده از سامانههای حفاظت از دادهها
مدیریت آسیبپذیریها
آزمایش امنیتی برنامهها (AppSec)
محدود کردن پروتکلهای شبکه
استفاده از سیستمهای امنیتی ابری
نظارت بر شبکههای بیسیم (Wi-Fi)
استفاده از سیاستهای امنیتی Zero Trust
این روشها کمک میکنند تا یک شبکه امنتر و مقاومتر در برابر تهدیدات سایبری داشته باشید و از اطلاعات حساس خود به بهترین نحو محافظت کنید.
نکات مهم در امنیت شبکه
امنیت شبکه یک فرآیند حیاتی است که برای حفاظت از دادهها، نرمافزارها، سختافزارها و کاربران در برابر تهدیدات سایبری و دسترسی غیرمجاز طراحی شده است. در دنیای دیجیتال امروزی، امنیت شبکه تنها به اندازه ضعیفترین بخش خود قوی است، بنابراین توجه به تمامی اجزای شبکه از اهمیت بالایی برخوردار است.
امنیت شبکه سه رویکرد حفاظتی دارد: حفاظت فنی، فیزیکی و مدیریتی.
امنیت فیزیکی شبکه شامل محافظت از سختافزار و زیرساختهای شبکه است.
امنیت فیزیکی به محافظت از تجهیزات سختافزاری و زیرساختهای شبکه اشاره دارد تا از دسترسی غیرمجاز به آنها جلوگیری شود.
امنیت مدیریتی شامل سیاستهای دسترسی به دادهها و رویکردهایی مانند Zero-Trust است که در آن هیچ دسترسی بدون تایید هویت معتبر و بررسیهای دقیق مجاز نیست.
از جمله ابزارهایی که برای افزایش امنیت شبکه استفاده میشوند میتوان به فایروالها، تقسیمبندی شبکه، VPNها، کنترل دسترسی، نرمافزارهای ضد ویروس، امنیت برنامهها و امنیت ابری اشاره کرد.
بهطور کلی، امنیت شبکه به پیچیدگیهای مختلفی از جمله پیشگیری از تهدیدات و واکنش به حملات سایبری نیاز دارد که این خود یکی از چالشهای بزرگ در این حوزه است.
انواع دستگاه های امنیتی شبکه
انواع دستگاههای امنیتی شبکه عبارتند از:
فایروال (Firewall)
سیستم تشخیص نفوذ (IDS)
سیستم پیشگیری از نفوذ (IPS)
دستگاههای جلوگیری از نشت اطلاعات (DLP)
شبکه خصوصی مجازی(VPN)
آنتیویروس و نرمافزارهای ضد بدافزار
دستگاههای شناسایی تهدید (Threat Detection)
سیستمهای مدیریت امنیت اطلاعات (SIEM)
کنترل دسترسی (Access Control)
مدیریت هویت و دسترسی (IAM)
این دستگاهها و سیستمها با همکاری یکدیگر به ایجاد یک ساختار امنیتی کامل و کارآمد در شبکههای سازمانی کمک میکنند.
انواع تجهیزات شبکه
علاوه بر تجهیزات امنیت شبکه، برای داشتن یک سازمان امن نیاز به سایر تجهیزات دارید تا بتوانید به این ترتیب شبکه ای امن داشته باشید، در ادامه لیست کامل تجهیزات شبکه را برایتان آورده ایم:
روتر (Router)
سوئیچ (Switch)
فایروال (Firewall)
اکسس پوینت (Access Point)
سرور (Server)
رک شبکه (Network Rack)
کابل شبکه (Network Cable)
مودم (Modem)
کنترلکننده وایرلس (Wireless Controller)
UPS (منبع تغذیه بیوقفه)
هاب (Hub)
پچ پنل (Patch Panel)
پچ کورد (Patch Cord)
تستر کابل شبکه (Cable Tester)
کیستون شبکه (Keystone Jack)
پروکسی سرور (Proxy Server)
مانیتورینگ شبکه (Network Monitoring System)
سیستمهای NAS (Network Attached Storage)
کابل فیبر نوری (Fiber Optic Cable)
جمع بندی
امنیت زیرساخت شبکه به مجموعهای از فناوریها، سیاستها و اقدامات اشاره دارد که برای حفاظت از دادهها، تجهیزات و ترافیک شبکه در برابر تهدیدات سایبری طراحی شدهاند. این امنیت شامل بخشهای فیزیکی، منطقی و مدیریتی است که هرکدام به روشهای خاصی به محافظت از شبکه میپردازند.
سوالات متداول
امنیت شبکه شرکتی چیست؟
امنیت شبکه شرکتی شامل راهحلهای سختافزاری و نرمافزاری مختلفی است که به مدیریت دسترسی و محافظت از شبکههای شرکتی در برابر مجموعهای از تهدیدها کمک میکند. یک وضعیت امنیتی قوی شبکه از قابلیت استفاده و یکپارچگی داده های شما محافظت می کند و از اطلاعات حساس و اختصاصی محافظت می کند.
بزرگترین آسیب پذیری امنیتی در هر سازمان چیست؟
پیکربندی نادرست: پیکربندیهای نادرست در استقرار زیرساختها یا ابزارها میتوانند حفرههای بزرگی در امنیت شما ایجاد کنند.
نرمافزارهای قدیمی و سیستمهای بدون پچ: استفاده از نرمافزارهای قدیمی یا سیستمهایی که بهروزرسانیهای امنیتی لازم را دریافت نکردهاند.
گذرواژههای ضعیف یا سرقتشده: استفاده از گذرواژههای ضعیف یا سرقت اطلاعات کاربری.
کنترل دسترسی: مدیریت نادرست یا ناکافی در تنظیم سطوح دسترسی کاربران.
تهدیدات داخلی: خطرات ناشی از افراد داخل سازمان، مانند کارکنان یا پیمانکاران.
چگونه ریسک های امنیتی را مدیریت کنیم؟
فرآیند مدیریت ریسک شامل پنج مؤلفه اصلی است:
شناسایی و ارزش گذاری داراییها
ارزیابی تهدیدها
شناسایی آسیبپذیریها
تحلیل ریسک
بررسی و اقدام
این فرآیند به سازمانها کمک میکند تا تهدیدهای احتمالی را شناسایی کرده و اقدامات پیشگیرانه برای کاهش آنها انجام دهند.
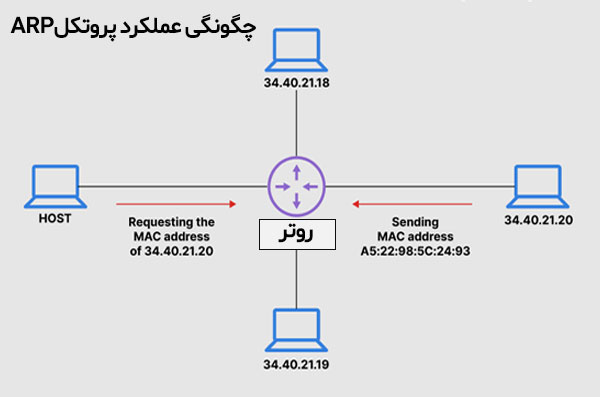
در شبکههای کامپیوتری، یکی از مهمترین مراحل برای برقراری ارتباط بین دستگاهها، شناسایی MAC address دستگاهها از طریق IP address است. این کار توسط پروتکلی به نام ARP (Address Resolution Protocol) انجام میشود. ARP به دستگاهها کمک میکند تا MAC address دستگاهها را که به صورت فیزیکی در شبکه حضور دارند، پیدا کرده و به طور صحیح دادهها را به مقصد مورد نظر ارسال کنند. این پروتکل به ویژه در شبکههای محلی (LAN) برای ارتباط بین دستگاهها مورد استفاده قرار میگیرد.
پروتکل ARP
ARP یا Address Resolution Protocol یکی از مهمترین پروتکلهای مورد استفاده در شبکههای محلی (LAN) است که وظیفه آن تبدیل آدرس IP به آدرس MAC (فیزیکی) دستگاهها میباشد. در واقع، این پروتکل ارتباط میان دو لایه مهم در مدل OSI یعنی لایه شبکه (Network Layer) و لایه پیوند دادهها (Data Link Layer) را برقرار میسازد.
پروتکل arp در کدام لایه است؟
پروتکل ARP (Address Resolution Protocol) در لایه دوم مدل OSI یعنی لایه پیوند دادهها (Data Link Layer) قرار دارد. این پروتکل وظیفه دارد آدرس IP را به آدرس فیزیکی یا همان آدرس MAC تبدیل کند تا امکان ارسال پکتها در شبکههای محلی (LAN) فراهم شود. اگرچه ARP در لایه دوم فعالیت میکند، اما ارتباط نزدیکی با لایه سوم (Network Layer) دارد، زیرا اطلاعات مربوط به آدرسهای IP را دریافت و سپس آدرس فیزیکی متناظر را پیدا میکند. به همین دلیل، ARP یک نقش حیاتی در برقراری ارتباط میان لایه شبکه و لایه پیوند دادهها ایفا میکند و یکی از عناصر کلیدی در عملکرد صحیح شبکههای کامپیوتری محسوب میشود.
کاربرد پروتکل ARP در شبکه
پروتکل ARP (Address Resolution Protocol) نقش بسیار مهمی در عملکرد صحیح شبکههای محلی (LAN) ایفا میکند. این پروتکل به دستگاهها کمک میکند تا آدرس IP مقصد را به آدرس MAC متناظر آن تبدیل کنند. در شبکههای اترنت، دستگاهها برای ارسال داده نیاز دارند که آدرس فیزیکی (MAC) گیرنده را بدانند؛ اما اغلب فقط آدرس IP در دسترس است. اینجاست که ARP وارد عمل میشود.
هنگامی که یک کامپیوتر یا روتر بخواهد دادهای را به دستگاهی در همان شبکه ارسال کند، ابتدا با استفاده از ARP بررسی میکند که آدرس MAC مربوط به IP مورد نظر چیست. سپس این آدرس را در جدول ARP ذخیره کرده و از آن برای ارسال بستههای داده استفاده میکند. به طور خلاصه مهم ترین کاربردهای پروتکل arp در شبکه به شرح زیر است:
تبدیل آدرس IP به آدرس MAC برای ارسال داده در شبکههای محلی
شناسایی و ارتباط متقابل بین دستگاهها در یک شبکه
پشتیبانی از عملکرد صحیح پروتکلهای بالاتر مانند IP و TCP
ذخیرهسازی آدرسهای MAC کشفشده در جدول ARP برای افزایش سرعت پاسخدهی در آینده
دلایل اهمیت پروتکل ARP در شبکه
تبدیل آدرس IP به MAC آدرس
ایجاد ارتباط بین لایه شبکه و لایه پیوند داده
عملکرد صحیح ارتباط در شبکههای محلی (LAN)
تسهیل فرآیند ارسال پکهای داده در شبکه
کاهش پیچیدگی در مسیریابی شبکههای داخلی
کمک به شناسایی و تشخیص دستگاههای موجود در شبکه
فراهمسازی بستر مناسب برای پروتکلهای سطح بالاتر مانند IP و TCP
بهبود کارایی ارتباطات در شبکههای مبتنی بر Ethernet
امکانپذیر ساختن ارتباط بین سیستمها بدون نیاز به تنظیم دستی MAC آدرس
پروتکل ARP چگونه کار می کند؟
پروتکل ARP (Address Resolution Protocol) به طور گام به گام و مرحله به مرحله به شرح زیر عمل میکند:
1. آغاز ارتباط
دستگاه دستگاه X که میخواهد با دستگاه دستگاه Y ارتباط برقرار کند تنها آدرس IP دستگاه Y را میداند، اما برای ارسال پکتهای داده به آن دستگاه، به آدرس MAC دستگاه Y نیاز دارد.
2. ارسال درخواست ARP
دستگاه X یک درخواست ARP (ARP Request) به شبکه محلی ارسال میکند. این درخواست به صورت پخش (broadcast) به تمامی دستگاههای موجود در شبکه ارسال میشود. محتوای درخواست ARP بهطور کلی به صورت زیر است:
آدرس IP دستگاه X (فرستنده)
آدرس IP دستگاه Y (مقصد)
اگر بخواهیم ساده تر و عامیانه تر توضیح بدیم، ارسال درخواست به صورت زیر است: آیا کسی با آدرس آی پی 192.168.1.2 (آدرس IP دستگاه Y) وجود دارد؟ اگر بله، لطفاً MAC آدرس خود را به من ارسال کنید.
3. دریافت درخواست توسط دستگاهها
تمام دستگاههای موجود در شبکه محلی، درخواست ARP را دریافت میکنند. از آنجایی که این درخواست به تمام دستگاه ها ارسال میشود، تمامی دستگاهها آن را بررسی میکنند و به آن درخواست پاسخ میدهند.
4. پاسخ دستگاه مقصد
در این مرحله، تنها دستگاه Y که آدرس IP مورد نظر را دارد، پاسخ ARP را ارسال میکند. این پاسخ شامل MAC آدرس دستگاه Y است.
پاسخ ARP به صورت زیر است: “من دستگاه Y هستم و MAC آدرس من 00:1A:2B:3C:4D:5E است.”
5. دریافت پاسخ توسط دستگاه X
دستگاه X پاسخ ARP را دریافت میکند و MAC آدرس دستگاه Y را شناسایی میکند. اکنون دستگاه X میتواند پکتها را به آدرس MAC صحیح ارسال کند.
6. ذخیرهسازی آدرس MAC در کش ARP
در این مرحله برای جلوگیری از ارسال درخواستهای مکرر، دستگاه X آدرس MAC دستگاه Y را در کش ARP خود ذخیره میکند. این کش به عنوان یک جدول نگهداری اطلاعات برای آدرسهای IP و MAC است که دستگاه X به آنها دسترسی دارد.
7. برقراری ارتباط
حالا که دستگاه X آدرس MAC دستگاه Y را میداند، میتواند مستقیماً پکتهای داده را به آدرس MAC دستگاه Y ارسال کند و به این ترتیب ارتباط برقرار میشود.
8. انجام ارتباطات بعدی
اگر دستگاه X بخواهد بار دیگر با دستگاه Y ارتباط برقرار کند، دیگر نیازی به ارسال درخواست ARP ندارد، زیرا آدرس MAC دستگاه Y در کش ARP ذخیره شده است.
9. پایان ارتباط
بهتر است بدانید، اگر آدرس MAC دستگاه Y تغییر کند یا کش ARP دستگاه X منقضی شود، فرآیند ARP دوباره از ابتدا آغاز میشود.
در این مراحل، پروتکل ARP به طور خودکار ارتباط بین دستگاهها را در یک شبکه محلی برقرار میکند و تبدیل آدرسهای IP به آدرسهای MAC را انجام میدهد تا فرآیند ارسال دادهها ساده و سریع باشد.
وظیفه MAC Address چیست؟
MAC Address که به عنوان لایه پیوند داده (Data Link Layer) نیز شناخته میشود، وظیفه برقراری ارتباط بین دو دستگاه متصل فیزیکی را بر عهده دارد. در مقابل، آدرس IP در لایه شبکه (Network Layer) فعالیت میکند و مسئولیت ارسال پکت های داده از طریق مسیرهای مختلف را به عهده دارد. پروتکل ARP به عنوان واسطی بین این دو لایه عمل میکند و هماهنگی لازم را برای انتقال دادهها را فراهم میسازد.
پروتکل ARP چگونه کار میکند و چه وظایفی دارد؟
زمانی که یک کامپیوتر جدید به شبکه محلی (LAN) متصل میشود، یک آدرس IP منحصر به فرد دریافت میکند که برای شناسایی و ارتباط با سایر دستگاه ها استفاده میشود.
وقتی پکتهای داده به یک گیت وی (gateway) در شبکه می رسند و به یک دستگاه خاص هدایت میشوند، گیت وی وظیفه انتقال دادهها بین شبکهها را بر عهده دارد که به این ترتیب از پروتکل ARP درخواست میکند تا آدرس MAC مرتبط با آدرس IP مورد نظر را پیدا کند. در این فرآیند، کش ARP که شامل لیستی از آدرسهای آی پی و مک آدرس مربوط به آنها است، به کار میآید. این کش به طور پیشفرض پویا است، اما کاربران میتوانند یک جدول ARP استاتیک شامل آدرسهای آی پی و مک آدرس را پیکربندی کنند.
کشهای ARP در تمام سیستمعاملهای موجود در شبکههای اترنت IPv4 نگهداری میشوند. هر بار که دستگاهی بخواهد دادهای را به دستگاه دیگری در همان LAN ارسال کند، ابتدا کش ARP خود را بررسی میکند تا ببیند آیا ارتباط بین آدرس آی پی و مک آدرس قبلاً انجام شده است یا خیر. اگر این ارتباط موجود باشد، نیازی به درخواست مجدد نیست. اما در صورتی که این ترجمه انجام نشده باشد، درخواست به شبکه ارسال میشود و عملیات ARP صورت میگیرد.
توجه داشته مقدار کش ARP به مقدار محدود طراحی شده است و اطلاعات به صورت دوره ای پاک میشوند تا فضای آن آزاد شود، از این رو آدرس های آی پی و مک آدرس ها تنها برای چند دقیقه در حافظه باقی می مانند.
بهتر است بدانید، از آنجایی که مک آدرس ها ثابت هستند، آدرسهای IP به طور مداوم به روزرسانی میشوند؛ این موضوع به دلایل امنیتی و حریم خصوصی انجام شده است تا از سرقت یا جعل آدرسهای آی پی توسط مهاجمان سایبری جلوگیری شود.
نکته: در فرآیند پاک سازی، آدرسهایی که استفاده نشدهاند حذف میشوند و اطلاعات مربوط به تلاشهای ناموفق برای ارتباط با کامپیوترهایی که به شبکه متصل نیستند یا حتی خاموش هستند نیز از کش حذف میشود.
پروتکل ARP چه ارتباطی با DHCP و DNS دارد و تفاوت آن ها چیست؟
ARP فرآیند اتصال یک آدرس IP پویا به آدرس MAC دستگاه فیزیکی است. بنابراین، بررسی چند فناوری مرتبط با آدرس IP ضروری است.
همانطور که پیش تر ذکر شد، آدرسهای IP به دلیل ایجاد امنیت و حفظ حریم خصوصی کاربران، به طور مداوم تغییر میکنند، اما این تغییرات نباید کاملاً تصادفی باشند؛ چرا که باید قوانینی وجود داشته باشد که آدرس IP را از یک محدوده مشخص در شبکه تخصیص دهد. این قوانین به جلوگیری از مشکلاتی مانند تخصیص یک آدرس IP به دو کامپیوتر کمک میکنند. این قوانین تحت عنوان پروتکل DHCP شناخته میشوند.
آدرسهای IP بهعنوان شناسههایی برای کامپیوترها اهمیت دارند، زیرا برای انجام جستجوهای اینترنتی موردنیاز هستند. هنگامی که کاربران نام دامنه یا URL را جستجو میکنند، از حروف استفاده میکنند، اما کامپیوترها از آدرس عددی IP برای مرتبط کردن نام دامنه با سرور استفاده میکنند. برای اتصال این دو، از DNS استفاده میشود تا آدرس IP را از یک رشته پیچیده اعداد به یک نام ساده و قابل فهم ترجمه کند و برعکس.
انواع ARP چیست؟
همانطور که گفتیم، ARP یا Address Resolution Protocol یک پروتکل در شبکههای کامپیوتری است که وظیفهی اصلی آن تبدیل آدرس آی پی به آدرس مک است. به طور کلی انواع مختلفی از ARP وجود دارد که هرکدام برای کاربرد خاصی طراحی شدهاند:
Proxy ARP
در این روش، یک روتر یا دستگاه واسطه به جای دستگاه مقصد به درخواست ARP پاسخ میدهد، حتی اگر آدرس IP مقصد در شبکه دیگری باشد. این کار باعث میشود دستگاه مبدا تصور کند مقصد در همان شبکه است، در حالی که اطلاعات از طریق پراکسی عبور داده میشود.
Gratuitous ARP
ARP خودخواسته به نوعی یک روش مدیریتی است که توسط یک دستگاه در شبکه اجرا میشود تا به طور ساده آدرس IP و MAC خود را اعلام یا به روزرسانی کند. این نوع ARP به صورت خودخواسته انجام میشود و نیازی به درخواست ARP از سوی دیگر دستگاهها ندارد.
این روش معمولاً برای جلوگیری از مشکلاتی مانند آدرسهای تکراری (IP Conflict) استفاده میشود و همچنین میتواند بهعنوان راهی برای اطلاع رسانی تغییر آدرس دستگاه به شبکه کاربرد داشته باشد.
Reverse ARP
RARP برای دستگاههایی استفاده میشود که آدرس IP خود را نمیدانند. این دستگاهها میتوانند از پروتکل ARP معکوس برای کشف آدرس IP خود استفاده کنند.
این پروتکل معمولاً برای دستگاههای بدون دیسک (Diskless Devices) که نمیتوانند به صورت مستقل آدرس IP دریافت کنند، به کار می رود. در این حالت RARP با ارسال درخواست به یک سرور در شبکه، آدرس IP مناسب را برای دستگاه فراهم میکند.
Inverse ARP
برخلاف ARP که از آدرس IP برای یافتن آدرس MAC استفاده میکند، ARP از آدرس MAC برای یافتن آدرس IP استفاده میکند.
این پروتکل در موقعیتهایی به کار میرود که دستگاهی در شبکه فقط آدرس MAC یک دستگاه دیگر را میداند و نیاز دارد که آدرس IP آن را نیز پیدا کند. این روش معمولاً در شبکههای Frame Relay و ATM که از لینکهای مجازی استفاده میکنند، کاربرد دارد. بهتر است بدانید هر نوع ARP برای موقعیتها و کاربردهای خاصی طراحی شده است و با وجود شباهت در عملکرد، هدفهای متفاوتی را دنبال میکنند.
Proxy ARP برای ارتباطات بین شبکهای Gratuitous ARP برای اطلاع رسانی و جلوگیری از تداخل، RARP برای کشف آدرس IP و ARP برای تبدیل آدرس MAC به IP استفاده میشود.
کاربرد پروتکل ARP در شبکه چیست؟
پروتکل ARP (Address Resolution Protocol) برای ترجمه آدرس نرم افزاری (آدرس IP) به آدرس سخت افزاری (MAC آدرس) در شبکه ها از ضرورت ها به شمار میرود؛ به این صورت که هر دستگاهی که به شبکه متصل میشود، از آدرس IP برای شناسایی و ارتباط استفاده میکند، اما ارتباط واقعی در سطح سخت افزاری، از طریق MAC Address انجام میشود. بدون وجود پروتکل ARP، یک دستگاه نمیتواند آدرس MAC دستگاه دیگری را که برای ارسال دادهها ضروری است، پیدا کند.
در یک شبکه محلی (LAN)، سیستمی وجود دارد که جدولی به نام جدول ARP یا دایرکتوری ARP نگهداری میکند. این جدول آدرسهای IP را به آدرسهای MAC دستگاههای مختلف در شبکه، مانند کامپیوترها، روترها و فایروالها مرتبط میکند.
نحوه عملکرد پروتکل arp در فایروال فورتی نت
پروتکل ARP در فایروالهای فورتینت برای تبدیل آدرس IP به MAC آدرس در شبکههای محلی بهکار میرود. زمانی که دستگاهی در شبکه قصد دارد با یک آدرس IP مشخص ارتباط برقرار کند، فورتینت با ارسال درخواست ARP (به صورت Broadcast) MAC آدرس مقصد را دریافت کرده و آن را در جدول ARP خود ذخیره میکند. این فرآیند باعث میشود ارتباط بین لایه شبکه (IP) و لایه پیوند داده (MAC) برقرار شود.
فورتینت همچنین برای جلوگیری از حملات ARP Spoofing یا Poisoning ویژگیهای امنیتی مانند IPS و ARP Inspection دارد. این ویژگیها به مدیران شبکه کمک میکنند تا از جعل آدرسهای ARP جلوگیری کرده و امنیت شبکه را حفظ کنند و حتی به ارتقا آن نیز کمک کنند. علاوه بر این، فورتینت امکان پیکربندی کش ARP، تنظیم زمان انقضا و استفاده از ARP static را برای کنترل بهتر ترافیک شبکه را فراهم میآورد. برای داشتن اطلاعات بیشتر در رابطه با سیستم امنیتی فورتی نت و راه اندازی یک شبکه امن می توانید با تیم فنی شرکت داریا در ارتباط باشید.
حمله ARP Spoofing یا ARP Poisoning چیست؟
حمله ARP Spoofing که به عنوان ARP Poison Routing یا ARP Cache Poisoning نیز شناخته میشود، نوعی حمله مخرب است که در آن مهاجم سایبری پیامهای جعلی ARP را به یک شبکه محلی (LAN) ارسال میکند. هدف این حمله این است که آدرس MAC مهاجم به آدرس IP یک دستگاه یا سرور قانونی در شبکه متصل شود. این ارتباط جعلی باعث میشود که دادههای رایانه قربانی به جای مقصد اصلی، به رایانه مهاجم ارسال شوند.
توجه داشته باشید که حملات ARP Spoofing میتوانند خطرناک باشند، زیرا اطلاعات حساس ممکن است بدون اطلاع قربانیان بین سیستمها منتقل شود. این نوع حمله همچنین راه را برای دیگر حملات سایبری باز میکند، از جمله این حملات میتوان به موارد زیر اشاره کرد:
حمله مرد میانی (Man-in-the-Middle)
حمله مرد میانی (Man-in-the-Middle یا MitM) نوعی حمله سایبری است که در آن یک مهاجم بهصورت مخفیانه بین دو طرف ارتباط قرار میگیرد و دادههایی که بین آنها رد و بدل میشود را شنود، تغییر یا جعل میکند. در این حالت، قربانیان تصور میکنند که مستقیماً با یکدیگر در حال ارتباط هستند، در حالی که مهاجم در میانه مسیر، اطلاعات را کنترل میکند و میتواند از آنها سوءاستفاده کند، مانند سرقت رمز عبور، اطلاعات بانکی یا ایجاد تغییر در محتوای پیامها.
حملات Denial-of-Service
حملات Denial-of-Service (یا DoS) نوعی حمله سایبری هستند که هدف آنها از کار انداختن یا مختل کردن سرویسهای یک سیستم، سرور یا شبکه است. در این حملات، مهاجم با ارسال حجم بسیار زیادی از درخواستها یا دادههای بیفایده به یک هدف، منابع آن را مصرف میکند تا دیگر کاربران نتوانند به خدمات آن دسترسی پیدا کنند. این نوع حملات میتوانند باعث کندی شدید یا حتی قطع کامل سرویس شوند و در نسخه پیشرفتهتر آن، که به DDoS (Distributed Denial-of-Service) معروف است، حمله از طریق چندین دستگاه بهصورت همزمان انجام میشود.
Session Hijacking
Session Hijacking یا ربودن نشست، نوعی حمله سایبری است که در آن مهاجم با بهدست آوردن اطلاعات نشست (مانند کوکی یا توکن احراز هویت)، خود را بهجای کاربر قانونی جا میزند و بدون اجازه وارد حساب کاربری یا سرویس او میشود. این حمله معمولاً زمانی اتفاق میافتد که نشست فعال بین کاربر و سرور برقرار است و اطلاعات آن بهدرستی رمزنگاری نشده یا بهنوعی لو رفته باشد. نتیجه آن میتواند دسترسی غیرمجاز به اطلاعات شخصی، پیامها یا عملیات حساس باشد.
جمع بندی
به طور کلی ARP یک پروتکل شبکهای است که برای تبدیل آدرسهای IP به آدرسهای MAC استفاده میشود. این فرآیند به دستگاهها کمک میکند تا با استفاده از آدرسهای IP، دستگاههای فیزیکی (مانند کارت شبکه) را در شبکه شناسایی کنند. ARP برای برقراری ارتباط در شبکههای محلی (LAN) ضروری است و به دستگاهها این امکان را میدهد که دادهها را به مقصد صحیح ارسال کنند. ARP نقش مهمی در عملکرد صحیح شبکههای کامپیوتری ایفا میکند و برای ارتباط موثر و بدون مشکل بین دستگاهها ضروری است.
سوالات متداول
ARP چیست؟
ARP پروتکلی است که یک آدرس IP دینامیک را به آدرس MAC یک دستگاه فیزیکی متصل میکند.
از ARP چگونه استفاده میشود؟
ARP یکی از پروتکل های ضروری در شبکه است؛ زیرا آدرس نرم افزاری (آدرس IP) میزبان یا رایانه متصل به شبکه باید به یک آدرس سختافزاری (آدرس MAC) ترجمه شود.
وب، دنیایی گسترده از اطلاعات و ارتباطات است که به سه بخش اصلی تقسیم میشود: سرفیس وب، دیپ وب، و دارک وب. این تقسیمبندی به نحوه دسترسی، سطح ایندکسشدن توسط موتورهای جستجو و نوع محتوای موجود در هر بخش مرتبط است. در حالی که بیشتر کاربران روزانه از سرفیس وب استفاده میکنند و با آن آشنایی دارند، بخشهای دیگر اینترنت مانند دیپ وب و دارک وب، ناشناختهتر و اسرارآمیزتر به نظر میرسند.
دارک وب چیست؟
همانطور که در مباحث پیشین اشاره شد، دارک وب بخشی پنهان و رمزنگاریشده از اینترنت است که توسط موتورهای جستجوی رایج ایندکس نمیشود و تنها از طریق مرورگرهای تخصصی مانند Tor قابل دسترسی است. این فضا بهگونهای طراحی شده که ناشناس بودن کاربران را تا حد زیادی حفظ کند و به همین دلیل، هم مورد استفاده افراد دغدغهمند در زمینه حریم خصوصی قرار میگیرد و هم بستر فعالیتهای غیرقانونی مانند خرید و فروش اطلاعات شخصی، اسناد جعلی، خرید و فروش مواد مخدر، اعضای بدن، خدمات هک و … را فراهم میکند.
طبق گزارشهای امنیت سایبری از منابع معتبری مانند Europol و Cybersecurity Ventures، دارک وب به یکی از چالشبرانگیزترین و خطرناک ترین حوزهها در فضای مجازی تبدیل شده است.
به طور کلی دارک وب به عنوان لایهای پنهان در دل دیپ وب شناخته میشود؛ بخشی بسیار محدود و غیرقابل دسترسی برای عموم که تنها با ابزارها و دانش خاص قابل استفاده است. در حالی که دیپ وب شامل تمام محتوای غیرقابل ایندکس مانند پایگاههای داده، ایمیلها و سامانههای بانکی است، دارک وب تنها بخشی کوچک و ناشناس از آن را تشکیل میدهد که مخاطبان بسیار خاصی دارد.
سرفیس وب چیست؟
سایت های روی سرفیس وب آنهایی هستند که برای کاربران عادی بدون استفاده از Tor یا هر مرورگر یا نرم افزار خاص دیگری قابل مشاهده هستند و ایندکس می شوند. سایت های موجود در سرفیس وب نیز قابل نمایه سازی هستند و به راحتی با استفاده از موتورهای جستجو قابل یافتن می شوند. اگرچه سرفیس وب از بسیاری از محبوبترین سایتهای com، .net و .org تشکیل شده است، تخمین زده میشود که تنها حدود 5 درصد از کل محتویات موجود در اینترنت را نشان میدهد و بقیه در عمق پیدا میشوند. دارک وب یا دارک وب در یک مثال کلاسیک، شبکه سطحی را می توان به عنوان نوک یک کوه یخ بزرگ تصور کرد که قسمت عمده آن درست زیر سطح پنهان می ماند.
دیپ وب چیست؟
دیپ وب در زیر سرفیس وب قرار دارد و تقریباً 90٪ از تمام وب سایت ها را تشکیل می دهد. این قسمتی از یک کوه یخ در زیر آب است که بسیار بزرگتر از تار سطحی است. در واقع، این وب پنهان آنقدر بزرگ است که نمی توان دقیقاً چند صفحه یا وب سایت در هر زمان فعال است.
در حالی که بسیاری از رسانههای خبری از «دیپ وب» و «دارک وب» به جای یکدیگر استفاده میکنند، بسیاری از بخشهای عمیق در کل کاملاً قانونی و ایمن هستند. برخی از بزرگترین بخش های دیپ وب عبارتند از:
پایگاههای داده: مجموعه فایلهای حفاظتشده عمومی و خصوصی که به سایر مناطق وب متصل نیستند و فقط در خود پایگاه داده جستجو میشوند.
اینترنت: شبکههای داخلی برای شرکتها، دولتها و امکانات آموزشی که برای برقراری ارتباط و کنترل جنبههای خصوصی در سازمانهایشان استفاده میشوند.
اگر نمیدانید چگونه میتوانید به دیپ وب دسترسی پیدا کنید، به احتمال زیاد در حال حاضر روزانه از آن استفاده میکنید. اصطلاح “دیپ وب” به تمام صفحات وب اطلاق می شود که توسط موتورهای جستجو قابل شناسایی نیستند. وبسایتهای عمیق ممکن است در پشت رمزهای عبور یا سایر دیوارهای امنیتی پنهان شوند، در حالی که دیگران به سادگی به موتورهای جستجو میگویند که آنها را «خزیدن» نکنند. بدون لینک های قابل مشاهده، این صفحات به دلایل مختلف بیشتر پنهان می شوند.
راهنمای ورود به دارک وب
دسترسی به دارک وب به دلیل ماهیت پنهان و غیرقانونی بسیاری از فعالیتها در این فضا، نیازمند توجه ویژهای به مسائل امنیتی و قانونی است. با این حال، توضیحات زیر به صورت عمومی و آموزشی ارائه میشوند:
۱. استفاده از مرورگر Tor
Tor (The Onion Router) یکی از ابزارهای اصلی برای دسترسی به دارک وب است. این مرورگر به شما اجازه میدهد تا به صورت ناشناس به اینترنت متصل شوید و به وب سایتهای با پسوند “onion” که تنها از طریق Tor قابل دسترسی هستند، وارد شوید.
نحوه استفاده از مرورگر Tor
دانلود و نصب مرورگر Tor: مرورگر Tor را دانلود و نصب کنید.
اتصال به شبکه Tor پس از نصب، مرورگر را باز کرده و به شبکه Tor متصل شوید.
مرور سایتهای .onion با استفاده از Tor میتوانید به سایتهایی که آدرس آنها با پسوند “.onion” است، دسترسی پیدا کنید. توجه داشته باشید که بسیاری از این سایتها قانونی نیستند و شامل محتوای غیرمجاز میشوند.
۲. امنیت و حریم خصوصی
برای ورود به دارک وب باید به امنیت و حریم خصوصی خود اهمیت دهید:
عدم افشای اطلاعات شخصی: هرگز اطلاعات شخصی مانند نام، آدرس ایمیل یا حساب بانکی خود را در دارک وب وارد نکنید.
استفاده از VPN: برای افزایش امنیت، می توانید قبل از استفاده از Tor، از یک سرویس VPN استفاده کنید تا هویت شما بیشتر مخفی بماند.
مراقبت از بدافزارها و ویروسها: دارک وب پر از سایتهایی است که ممکن است حاوی بدافزار و ویروس باشند. بنابراین از نرمافزارهای آنتیویروس و فایروالهای قوی استفاده کنید.
۳. محتوای دارک وب
بسیاری از محتویات دارک وب غیرقانونی هستند و ورود به آنها میتواند عواقب قانونی جدی داشته باشد. برخی فعالیتهای غیرقانونی که در دارک وب دیده میشود شامل:
فروش مواد مخدر، سلاح، یا اطلاعات دزدیده شده.
فعالیتهای هکری و کلاهبرداری.
محتواهای غیرقانونی دیگر که ممکن است شما را به دردسر بیندازد.
۴. مسئولیت قانونی
استفاده از دارک وب میتواند در برخی کشورها غیرقانونی باشد و تحت تعقیب قرار بگیرید. بنابراین قبل از ورود به این فضا، باید قوانین کشور خود را بدانید و از ورود به فعالیتهای غیرقانونی خودداری کنید.
۵. سایتهای قانونی در دارک وب
با وجود اینکه بسیاری از بخشهای دارک وب غیرقانونی است، برخی وبسایتها از این فضا برای محافظت از حریم خصوصی کاربران استفاده میکنند. مثلاً برخی رسانهها و سازمانهای حقوق بشری برای حفظ امنیت منابع خود از دارک وب استفاده میکنند. اگرچه دسترسی به دارک وب از طریق ابزارهایی مانند Tor امکانپذیر است، ورود به این فضا باید با احتیاط کامل و در نظر گرفتن مسائل امنیتی و قانونی انجام شود.
تاریخچه دارک وب
دارک وب در سال 2000 با انتشار Freenet، پروژه پایان نامه ایان کلارک، دانشجوی دانشگاه ادینبورگ، که تصمیم به ایجاد “سیستم ذخیره سازی و بازیابی اطلاعات غیر متمرکز توزیع شده” را آغاز کرد، آغاز شد. هدف کلارک ایجاد روشی جدید برای برقراری ارتباط ناشناس و به اشتراک گذاری فایل ها به صورت آنلاین بود. این مقدمه اساس پروژه Tor بود که در سال 2002 منتشر شد و یک مرورگر در سال 2008 راه اندازی شد. با ایجاد Tor، کاربران اکنون می توانند به طور کامل به صورت ناشناس در اینترنت جستجو کنند و سایت هایی را که بخشی از “دارک وب” تلقی می شوند، کاوش کنند.
دارک وب چگونه کار می کند؟
دارک وب که در ابتدا توسط وزارت دفاع ایالات متحده برای برقراری ارتباط ناشناس استفاده می شد، اکنون به مرکزی برای کاربرانی که مایل به ناشناس ماندن در سراسر جهان هستند تبدیل شده است. مردم از دارک وب برای مقاصد قانونی و غیرقانونی استفاده می کنند. از فناوری به نام «مسیریابی پیاز» استفاده میکند که از کاربران در برابر نظارت و ردیابی از طریق مسیر تصادفی سرورهای رمزگذاری شده محافظت میکند. هنگامی که کاربران از طریق Tor به یک سایت دسترسی پیدا می کنند، اطلاعات آنها از طریق هزاران نقطه رله هدایت می شود که مسیرهای کاربر را پوشش می دهد و جستجوی آنها را عملاً غیرممکن می کند.
استفاده قانونی از دارک وب
در حالی که استفاده از دارک وب ممکن است در ظاهر مشکوک به نظر برسد، اما کاملاً قانونی است و استفادههای قانونی زیادی از Tor و مرور ناشناس وجود دارد. به عنوان مثال، در کشورهایی که نظارت دولتی ممکن است برای جاسوسی و سرکوب مخالفان سیاسی مورد استفاده قرار گیرد، دارک وب اغلب محلی برای ارتباط است که از سانسور و نظارت دولتی اجتناب میکند. با وجود این لایههای امنیتی افزوده شده، کاربران همچنان باید در استفاده از دارک وب محتاط باشند و اقدامات امنیتی مناسبی مانند بهروزرسانی دورهای نرمافزار امنیتی خود، مرور با VPN قوی و اجتناب از استفاده از آدرس ایمیل استاندارد را انجام دهند.
استفاده غیرقانونی از دارک وب
دارک وب با توجه به ماهیت ناشناس آن برای مقاصد غیر قانونی استفاده می شود. این موارد شامل خرید و فروش مواد مخدر، اسلحه، رمز عبور و هویت های سرقت شده و همچنین تجارت پورنوگرافی و … است. چندین سایت حاوی مطالب غیرقانونی توسط سازمانهای دولتی کشف و در سالهای اخیر تعطیل شدهاند، از جمله جاده ابریشم، آلفا بی و هانسا. ناشناس بودن دارک وب همچنین منجر به تهدیدات امنیت سایبری و نقض داده های مختلف در چند دهه اخیر شده است.
تفاوت دارک وب و دیپ وب
میلیونها کاربر عادی اینترنت روزانه به پایگاههای اطلاعاتی خصوصی مانند صندوق ورودی ایمیل و حسابهای کارت اعتباری دسترسی دارند. این صفحات توسط موتورهای جستجو نمایه نمی شوند و در پشت دیوارهای امنیتی، فرم های احراز هویت و رمزهای عبور در دیپ وب محافظت می شوند.
دارک وب و دیپ وب نیز اغلب به اشتباه به جای یکدیگر استفاده می شوند. دارک وب بخشی از دیپ وب است که وب نامرئی یا وب پنهان نیز نامیده می شود. اطلاعات یافت شده در دیپ وب معمولاً رمزگذاری شده است و در فهرست ها یافت نمی شود. این شامل صفحاتی است که هنگام اجرای جستجوی وب ظاهر نمی شوند. همچنین شامل هر چیزی است که نیاز به ورود به سیستم دارد، مانند:
بانکداری آنلاین
وب سایت های پرداخت مانند Netflix و Amazon Prime
خدمات میزبانی فایل، مانند Dropbox و رقبای آن
پایگاهای داده خصوصی
تقریباً 90٪ از همه وب سایت ها در دیپ وب هستند و بسیاری از آنها توسط نهادهایی مانند شرکت ها، سازمان های دولتی و غیردولتی استفاده می شوند. آنچه به عنوان دارک وب شناخته می شود در دیپ وب وجود دارد. این ناحیه ای از اینترنت است که فقط برای کاربرانی قابل دسترسی است که مرورگر Tor را نصب کرده اند. به طور کلی، اکثر کاربران متوسط اینترنت هرگز نیازی به دسترسی به محتوا در دارک وب ندارند، اگرچه استفاده از Tor کاملا قانونی است.
نحوه دسترسی به دارک وب
دارک وب زمانی شهر هکرها، افسران مجری قانون و مجرمان سایبری بود. با این حال، فناوری جدید مانند رمزگذاری و نرمافزار مرورگر ناشناس، Tor، اکنون این امکان را برای هر کسی فراهم میکند که در صورت تمایل، در تاریکی غواصی کند.
مرورگر شبکه Tor (پروژه «مسیریابی پیاز») دسترسی کاربران را برای بازدید از وبسایتها با « پیاز» اپراتور رجیستری را فراهم کرد. این مرورگر سرویسی است که ابتدا در اواخر دهه 1990 توسط آزمایشگاه تحقیقاتی نیروی دریایی ایالات متحده توسعه یافت.
با درک اینکه ماهیت اینترنت به معنای فقدان حریم خصوصی است، نسخه اولیه Tor برای پنهان کردن ارتباطات جاسوسی ایجاد شد. در نهایت، این چارچوب تغییر کاربری داد و از آن زمان در قالب مرورگری که امروز می شناسیم، عمومی شده است. هر کسی می تواند آن را به صورت رایگان دانلود کند.
Tor را به عنوان یک مرورگر وبمانند Google Chrome یا Firefox در نظر بگیرید. قابل ذکر است، مرورگر Tor به جای اینکه مستقیم ترین مسیر را بین کامپیوتر شما و بخش های عمیق وب طی کند، از مسیر تصادفی سرورهای رمزگذاری شده به نام «نادز» استفاده می کند. این به کاربران اجازه میدهد بدون ترس از ردیابی اقداماتشان یا افشای سابقه مرورگرشان به دیپ وب متصل شوند.
سایتهای روی دیپ وب همچنین از Tor (یا نرمافزار مشابه مانند I2P، «پروژه اینترنت نامرئی») برای ناشناس ماندن استفاده میکنند، به این معنی که نمیتوانید بفهمید چه کسی آنها را اجرا میکند یا در کجا میزبانی میشود.
انواع تهدیدات در دارک وب
اگر قصد استفاده از دارک وب را برای اهداف اصلی حفظ حریم خصوصی دارید، ممکن است همچنان بپرسید: “آیا استفاده از دارک وب خطرناک است؟” متاسفانه، این مکان می تواند بسیار خطرناک باشد. در زیر برخی از تهدیدات رایجی که ممکن است در طول تجربه مرور خود با آنها روبرو شوید آورده شده است:
نرم افزارهای مخرب
نرم افزارهای مخرب – یعنی بدافزارها – به طور کامل در سراسر دارک وب فعال هستند. اغلب در برخی از پورتال ها ارائه می شود تا ابزارهای حملات سایبری به عوامل تهدید ارائه شود. با این حال، در سراسر دارک وب نیز باقی می ماند تا کاربران ناآگاه را مانند بقیه وب آلوده کند.
توجه داشته باشید، دارک وب آنچنان از قراردادهای اجتماعی که ارائه دهندگان وب سایت برای محافظت از کاربران در بقیه وب دنبال می کنند، ندارد؛ به این ترتیب، کاربران می توانند به طور منظم خود را در معرض برخی از انواع بدافزارها از جمله:
کی لاگرها
بدافزار بات نت
باج افزار
بدافزار فیشینگ
اگر به دنبال کاوش در هر سایتی در دارک وب باشید، خود را در معرض خطر قرار گرفتن و هدف قرار گرفتن برای هک و موارد دیگر قرار می دهید. اکثر آلودگیهای بدافزار توسط اپلیکیشن های امنیتی نقطه پایانی شما شناسایی میشوند.
در صورتی که کامپیوتر یا اتصال شبکه شما مورد سوء استفاده قرار گیرد، تهدیدات مرور آنلاین می تواند به دنیای بدون برق نیز گسترش یابد. ناشناس بودن با Tor و چارچوب دارک وب قدرتمند است، اما خطاناپذیر نیست. هر فعالیت آنلاینی میتواند به هویت شما منجر شود، اگر کسی به اندازه کافی فاصله بگیرد.
نظارت دولت
با توجه به اینکه بسیاری از سایتهای مبتنی بر Tor توسط مقامات پلیس در سراسر جهان پیشی گرفتهاند، خطر آشکار تبدیل شدن به هدف دولت برای بازدید از یک وبسایت تاریک وجود دارد.
بازارهای غیرقانونی مواد مخدر مانند جاده ابریشم در گذشته برای نظارت پلیس ربوده شده اند. با استفاده از نرمافزار سفارشی برای نفوذ و تجزیه و تحلیل فعالیتها، این امر به مقامات قانونی اجازه میدهد تا هویت کاربران مشتریان و ناظران را به طور یکسان کشف کنند. حتی اگر هرگز خریدی انجام ندهید، ممکن است بعداً در زندگی تحت نظر باشید و خود را به خاطر فعالیت های دیگر متهم کنید.
کلاهبرداری ها
برخی از خدمات ادعا شده مانند “هیتمن” حرفه ای ممکن است فقط کلاهبرداری باشند که برای سود بردن از مشتریان طراحی شده اند. گزارش ها حاکی از آن است که دارک وب بسیاری از خدمات غیرقانونی را ارائه می دهد، از ترورهای پولی گرفته تا قاچاق جنسی و سلاح.
برخی از اینها تهدیدات شناخته شده ای هستند که در این گوشه وب در گردش هستند. با این حال، دیگران ممکن است از شهرت دارک وب برای فریب کاربران از مبالغ هنگفت استفاده کنند. همچنین، برخی از کاربران در دارک وب ممکن است از کلاهبرداری های فیشینگ برای سرقت هویت یا اطلاعات شخصی شما برای اخاذی اقدام کنند.
دسترسی ایمن به دارک وب
به شهود خود اعتماد کنید. برای جلوگیری از کلاهبرداری، باید با رفتار هوشمندانه در وب از خود محافظت کنید. همه آنطور که به نظر می رسند نیستند. ایمن ماندن مستلزم این است که مراقب باشید با چه کسی صحبت میکنید و به کجا میروید. اگر چیزی درست نیست، همیشه باید برای حذف خود از موقعیتی اقدام کنید.
شخصیت آنلاین خود را از زندگی واقعی جدا کنید. نام کاربری، آدرس ایمیل، «نام واقعی»، رمز عبور و حتی کارت اعتباری شما هرگز نباید در هیچ جای دیگری در زندگی شما استفاده شود. در صورت لزوم حسابهای دور ریختنی و شناسههای جدید برای خود ایجاد کنید. قبل از خرید، کارتهای نقدی پیشپرداخت و غیرقابل شناسایی تهیه کنید. از چیزی که می تواند برای شناسایی شما استفاده شود – چه آنلاین و چه در زندگی واقعی، استفاده نکنید.
نظارت فعال بر شناسایی و سرقت مالی. بسیاری از خدمات امنیتی آنلاین اکنون برای ایمنی شما محافظت از هویت را ارائه می دهند. اگر این ابزارها در دسترس شما قرار گرفته اند، حتما از مزایای آن استفاده کنید.
به صراحت از دانلود فایل های دارک وب خودداری کنید. ترس از آلوده شدن بدافزار در قلمرو بی قانونی که دارک وب است به طور قابل توجهی بیشتر است. اسکن همزمان فایل از یک برنامه آنتی ویروس میتواند به شما کمک کند در صورت تمایل به دانلود، فایلهای دریافتی را بررسی کنید.
ActiveX و Java را در تنظیمات شبکه موجود غیرفعال کنید. این چارچوب ها به دلیل بررسی و بهره برداری توسط طرف های مخرب بدنام هستند. از آنجایی که شما در حال سفر از طریق شبکه ای پر از تهدیدات گفته شده هستید، می خواهید از این خطر جلوگیری کنید.
برای تمام فعالیت های روزانه از یک حساب کاربری محلی ثانویه غیر ادمین استفاده کنید. حساب بومی در اکثر کامپیوتر ها به طور پیش فرض دارای مجوزهای مدیریت کامل است. اکثر بدافزارها باید از این مزیت برای اجرای عملکردهای خود استفاده کنند. به این ترتیب، می توانید با محدود کردن حساب کاربری در حال استفاده به امتیازات سخت، پیشرفت بهره برداری را کند یا متوقف کنید.
همیشه دسترسی به دستگاه Tor-enabled خود را محدود کنید. از فرزندان یا سایر اعضای خانواده خود محافظت کنید تا در معرض خطر تصادفی قرار نگیرند که هیچ کس نباید ببیند. اگر علاقه مند هستید از Deep Web دیدن کنید، اما اجازه ندهید بچه ها به آن نزدیک شوند.
عواقب ورود به دیپ وب
همانطور که گفته شد، دیپ وب (Deep Web) بخشی از اینترنت است که بهصورت عمومی و از طریق موتورهای جستجوی معمولی قابل دسترسی نیست. دسترسی به این بخش از اینترنت میتواند پیامدهای خطرناکی به همراه داشته باشد، بهویژه برای افرادی که بدون آگاهی یا آمادگی وارد آن میشوند. در ادامه به مهمترین عواقب ورود به دیپ وب اشاره شده است:
خطرات قانونی بخش زیادی از فعالیتها در دیپ وب قانونی هستند، اما در عین حال ممکن است افراد ناآگاه به صورت ناخواسته به وبسایتها یا محتواهایی دسترسی پیدا کنند که فعالیتهای غیرقانونی دارند، مانند فروش مواد مخدر، اسلحه یا اطلاعات دزدیده شده. دسترسی به چنین محتواهایی میتواند پیامدهای قانونی جدی از جمله جریمههای سنگین یا حتی زندان به همراه داشته باشد.
آسیبهای امنیتی دیپ وب مکان مناسبی برای هکرها و کلاهبرداران اینترنتی است. با ورود به این فضا، امکان سرقت اطلاعات شخصی، مانند دادههای بانکی یا هویتی، افزایش مییابد. هکرها ممکن است از روشهایی مانند فیشینگ یا نصب بدافزار بر روی دستگاه کاربر استفاده کنند.
خطرات روانی در دیپ وب، ممکن است با محتوای نامناسب، خشونتآمیز یا تکاندهندهای مواجه شوید که میتواند تأثیرات روانی منفی مانند اضطراب، افسردگی یا حتی اختلالات روانی به دنبال داشته باشد. این محتواها گاهی اوقات بهطور عمدی برای آسیب رساندن به مخاطبان طراحی شدهاند.
ارتباط با شبکههای جرم و جنایت ورود به دیپ وب میتواند به صورت ناخواسته شما را با شبکههای جرمی مانند قاچاق انسان، تجارت مواد مخدر یا گروههای افراطی درگیر کند. ارتباط با چنین افرادی ممکن است امنیت شخصی شما را به خطر بیندازد و شما را در معرض تهدیدهای جدی قرار دهد.
مشکلات فنی به دلیل استفاده از ابزارهایی مانند تور (Tor) برای دسترسی به دیپ وب، ممکن است سرعت اینترنت کاهش یابد یا دستگاه شما در معرض ویروسها و بدافزارها قرار بگیرد. همچنین، استفاده نادرست از این ابزارها میتواند هویت شما را آشکار کند و شما را در معرض ریسکهای بیشتر قرار دهد.
۳۰ واقعیت عجیب و ترسناک درباره دارک وب
دارک وب زیرمجموعهای از دیپ وب است. برخلاف وب سطحی، موتورهای جستوجو نمیتوانند به این بخش دسترسی داشته باشند. این بخش محلی برای انجام فعالیتهای غیرقانونی است.
بازارهای سیاه دارک وب روزانه صدها هزار دلار تراکنش دارند. این تراکنشها عمدتاً از طریق فروش مواد مخدر، اطلاعات دزدیدهشده و کالاهای غیرقانونی انجام میشود.
دسترسی به دارک وب نیازمند ابزارهای خاصی مانند مرورگر تور (Tor) است. این مرورگر امکان گمنامی کاربران را فراهم میکند.
پژوهشها نشان دادهاند که دارک وب میتواند صدها پتابایت داده را شامل شود. این حجم بسیار فراتر از وب سطحی است که ما روزانه به آن دسترسی داریم.
دارک وب پر از کلاهبرداریهای مختلف است. یکی از مشهورترین کلاهبرداریها، وبسایتهایی بودند که وعده اجیر کردن قاتل حرفهای را میدادند، اما فقط پول کاربران را میگرفتند.
بسیاری از وبسایتهای دارک وب هویت و موقعیت خود را از طریق آدرسهای خاص پنهان میکنند. این امر باعث میشود شناسایی مالکان این وبسایتها دشوار باشد.
دیپ وب، که شامل دارک وب نیز میشود، حداقل 400 برابر بزرگتر از وب سطحی است.
معاملات مالی در دارک وب به کمک ارزهای دیجیتال انجام میشود. این ارزها مانند بیتکوین ردیابی تراکنشها را دشوار میکنند.
گروههای تروریستی مانند داعش از دارک وب برای انتشار محتوا و تأمین منابع مالی استفاده میکنند.
در کنار فعالیتهای غیرقانونی، دارک وب میزبان گروههای علاقهمند به کتاب و تبادل اطلاعات نیز هست.
فروش کارتهای اعتباری دزدیدهشده یکی از رایجترین جرایم در دارک وب است.
در دارک وب انجمنهایی وجود دارد که اطلاعات بقا در شرایط بحرانی را به اشتراک میگذارند.
پاسپورتها و مدارک جعلی بهصورت گسترده در دارک وب به فروش میرسند.
برخی گزارشها نشان میدهد که پروژه tor با تأمین مالی دولت آمریکا آغاز شده است.
فروش محصولات غیرقانونی مانند اسپرم، اعضای بدن بدون آزمایشهای لازم نیز در دارک وب اتفاق میافتد.
قاچاق انسان یکی از سیاهترین جنبههای دارک وب است.
برخی باورهای عجیب مانند فروش روح کودکان در بخشهای خاصی از دارک وب دیده میشود.
خطرات بدافزارها در دارک وب بسیار بالاست. کلیک روی لینکهای اشتباه میتواند کامپیوتر شما را آلوده کند.
بازار غیرقانونی اسلحه نیز در دارک وب فعالیت گستردهای دارد.
برخی وبسایتها تصاویر و ویدیوهایی از شکنجه یا رفتارهای ناپسند با حیوانات را به اشتراک میگذارند.
فروش مواد مخدر در دارک وب به سطح بالایی رسیده است.
اطلاعات شخصی افراد، از جمله شماره کارت بانکی، با قیمتی بسیار پایین به فروش میرسد.
شرطبندی غیرقانونی و تبانی در مسابقات ورزشی نیز در این فضا دیده میشود.
مفهوم “اتاقهای قرمز” در دارک وب به انتشار ویدیوهای خشونتآمیز و شکنجه اختصاص دارد.
برخی از بزرگترین پروندههای جنایی دیجیتال، مانند ماجرای پیتر اسکالی، در دارک وب رخ داده است.
برخی گروههای دارک وب تلاش میکنند تا از ابزارهای این فضا برای اهداف سیاسی یا اجتماعی استفاده کنند.
حتی فروش دادههای پزشکی و آزمایشگاهی نیز در این بازار وجود دارد.
برخی دولتها از دارک وب برای جاسوسی و نظارت استفاده میکنند.
انجمنهای آنلاین دارک وب راههای نفوذ به سیستمهای امنیتی مختلف را آموزش میدهند.
باوجود فعالیتهای غیرقانونی، دارک وب همچنان مورد توجه محققان امنیت سایبری است.
سخن پایانی
با گسترش روزافزون اینترنت و پیچیدگیهای آن، آگاهی از تفاوتهای موجود در سطوح مختلف وب، از جمله سرفیس وب، دیپ وب و دارک وب، ضروری است. هرکدام از این بخشها، ویژگیها، مزایا و معایب خاص خود را دارند و درک این موارد میتواند به ما کمک کند تا به صورت ایمن تر و هوشمندانه تر از فضای مجازی استفاده کنیم. با رعایت نکات ایمنی و توجه به تهدیدات موجود، میتوانید از ظرفیتهای مثبت این موتورهای جست و جو استفاده کنید و از خطرات احتمالی در امان بمانید. اینترنت ابزاری قدرتمند است، اما استفاده مسئولانه از آن همانند استفاده از هر ابزار دیگری، نیازمند دانش و دقت کافی است.
همانطور که میدانید پیشرفتهای فناوری اطلاعات در کنار مزایای فراوان، مشکلات امنیتی خاصی نیز به همراه دارد. یکی از این مشکلات، ظهور و گسترش بدافزارها است. این نرمافزارهای مخرب میتوانند به سیستمها و دادهها آسیب بزنند و اطلاعات حساس را به سرقت ببرند.
به همین دلیل، آگاهی و آموزش درباره انواع بدافزارها، نحوه عملکرد آنها و روشهای مقابله با آنها برای تمامی کاربران و سازمانها ضروری است. با اتخاذ تدابیر امنیتی مناسب و استفاده از نرمافزارهای امنیتی، میتوان خطرات ناشی از بدافزارها را به حداقل رساند و از آسیبهای احتمالی جلوگیری کرد.
بدافزار چیست؟
بدافزار یا همان Malware که کوتاه شده (malicious software) است، نوعی نرمافزار مخرب است که با هدف آسیبرساندن، نفوذ یا سوءاستفاده از سیستمهای کامپیوتری، شبکهها و دادههای کاربران طراحی میشود. این برنامهها میتوانند به روشهای مختلفی مانند دانلود ناخواسته، پیوستهای ایمیل آلوده، وبسایتهای مخرب یا حتی دستگاههای USB آلوده وارد سیستم شوند.
از جمله رایج ترین بدافزارها میتوان به موارد زیر اشاره کرد:
ویروسها
کرمها
تروجانها
جاسوسافزارها (Spyware)
باجافزارها (Ransomware)
روتکیتها (Rootkits) هستند که هر یک روش خاصی برای حمله و نفوذ دارند.
هدف مهاجمان سایبری از استفاده از بدافزارها سرقت اطلاعات شخصی، تجاری، مالی و … برای اهداف شخصی است.
باید بدانید این بدافزارها میتوانند عملکرد سیستم را مختل کرده، اطلاعات حساس را به سرقت برده، دادهها را رمزگذاری کرده و در قبال بازگرداندن آنها درخواست باج نمایند یا حتی دسترسی کامل به سیستم را در اختیار مهاجمان قرار دهند.
بدافزارها چه خطراتی برای گوشی دارد؟
بدافزارها (Malware) میتوانند خطرات جدی و گاهی جبرانناپذیری برای گوشیهای هوشمند ایجاد کنند. در ادامه، برخی از مهمترین خطرات بدافزارها برای گوشی را توضیح میدهم:
سرقت اطلاعات شخصی
دسترسی به موقعیت مکانی
شنود تماسها
فعالسازی میکروفون یا دوربین بدون اجازه
ارسال پیامکهای ناخواسته
استفاده از منابع گوشی برای حملات سایبری
کاهش سرعت عملکرد گوشی
مصرف بیش از حد باتری
نصب نرمافزارهای مخرب دیگر
ایجاد تبلیغات مزاحم (Adware)
قفل کردن فایلها و درخواست باج (Ransomware)
حذف اطلاعات مهم
دور زدن رمز عبور یا قفل گوشی
اتصال به شبکههای ناامن و انتقال اطلاعات
تخریب سیستمعامل یا خراب شدن گوشی
خطرناک ترین نوع بدافزار چیست؟
بیشتر بدافزارها می توانند آسیب زیادی به سیستم ها، شبکه ها، فایل ها و داده ها وارد کنند. حملات بدافزاری اغلب به عوامل متعددی از جمله قصد مهاجمان، هدف و آسیبپذیری مورد سواستفاده، بستگی دارد.
با این حال، ثابت شده است که خطرناک ترین نوع بدافزار باج افزار است؛ چرا که باجافزارها به سرعت گسترش مییابند و برای مدت طولانی غیرقابل شناسایی هستند، خلاصی از دست آن پر هزینه است که دسترسی به دادههای حیاتی را محدود میکنند.
در مورد باج افزارها؛ بهتر است بدانید اغلب به عنوان خطرناک ترین نوع بدافزار در نظر گرفته می شوند، چرا که قادر هستند خسارات قابل توجهی به افراد، کسب و کارها و حتی سازمانهای دولتی وارد کنند. علاوه بر این، ثابت شده است که باج افزارها باعث اختلال در شبکه های برق و سایر منابع زنجیره تامین انرژی نیز می شوند که مردم همه روزه به آن ها نیاز دارند.
مجرمان سایبری توانسته اند باج افزار را به صورت خودکار و به عنوان یک محصول خدماتی برای سایر مجرمان توسعه دهند تا آن ها نیز با راهکارهایی مانند باج افزار به عنوان یک سرویس (RaaS) خود را مجهز کنند. از میان انواع بدافزارهایی که میتوانند باعث مشکلات امنیت سایبری شوند، باجافزارها هستند که نه تنها میتوانند کل سیستم را به عنوان گروگان تا زمان دریافت باج نگه دارند، بلکه اغلب اوقات هیچ تضمینی برای رهایی از بند این نوع بدافزار وجود ندارد.
هدف بدافزار چیست؟
همانطور که گفته شد هدف بدافزار ایجاد خرابی و سرقت اطلاعات یا منابع برای مقاصد مالی و یا صرفا خرابکاری است. در ادامه برخی از ویژگی ها و اهداف بدافزار ها را برایتان آوردهایم:
نفوذ: دادههایی مانند ایمیلها، طرحها و بهویژه اطلاعات حساس مانند رمزهای عبور را استخراج میکند.
اخلال و اخاذی: با اقدام به قفل کردنشبکه ها و کامپیوترهای شخصی، آنها را غیرقابل استفاده می کند. اگر قربانی باج افزار شوید، کامپیوتر شما برای مقاصد مالی گروگان نگه داشته می شود.
تخریب یا خرابکاری: به منظور آسیب زدن به زیرساخت شبکه، سیستم های کامپیوتری را تخریب می کند.
سرقت منابع کامپیوتری: از قدرت محاسباتی شما برای اجرای باتنتها، برنامههای استخراج رمز ارز (cryptojacking) یا ارسال ایمیلهای اسپم استفاده میکند.
سود مالی: مالکیت معنوی، ممکن است، اطلاعات سازمان شما را در دارک وب می فروشد.
تاریخچه بدافزارها
قدمت بدافزارها بیشتر از آن چیزی است که تصور می شود. در طول دهه ها، بدافزارها شکل های مختلفی به خود گرفته اند و اهداف مختلفی را مورد هدف قرار گرفته اند که تعدادی از مهم ترین آنها در ادامه بررسی می شوند.
بدافزار در دهه 70
تاریخچه بدافزارها در اوایل دهه 1970 با کرمی به نام “Creeper” شروع شد. کرم برنامهای است که با کپی کردن خود، اغلب با استفاده از شبکه، به کامپیوترهای دیگر سرایت میکند و Creeper دقیقاً همین کار را انجام داد. با استفاده از ARPANET (شبکه ای که دانشگاه ها و مراکز تحقیقاتی مختلف را در ایالات متحده متصل می کرد) بین کامپیوترهای مختلف پخش شد.
بعداً در سال 1972، Reaper با هدف شکار و پاک کردن Creeper با استفاده از ARPANET ساخته شد. دلیل ساخت Creeper این بود که مشخص شود که آیا امکان دارد یک برنامه خودش را به سیستم های دیگر تکثیر کند یا نه!
بدافزاری که ویندوز را مورد هدف قرار می داد
بدافزارها در اوایل دهه 1990 بسیار مورد آزمایش قرار گرفتند. این بار ویروس ها از ایمیل به عنوان ناقل و از ویندوز به عنوان هدف استفاده میکردند. در ابتدا شاهد ظهور ویروسهای چند شکلی بودیم که قادر به دور زدن نرمافزار ضد ویروس بودند؛ در ادامه ویروسهای ماکرو مستقل که عمدتاً اسناد Word را آلوده میکردند و کاربران ویندوز را مجاب کردند که ماکروها را در MS Office غیرفعال کنند. سازندگان بدافزار در آن دوران معمولاً جوانانی بودند که به تنهایی کار میکردند و هدف آن ها آسیب رساندن به سیستمهای آلوده بود که بیشتر از سر کنجکاوی عمل می کردند.
در اوایل قرن ۲۱، دو بدافزار Happy 99 و Melissa نشان دادند که بدافزارها با چه سرعتی میتوانند از طریق ایمیل منتشر شوند. Melissa در آن زمان به عنوان سریعترین کرم پخششونده شناخته شد و سرورهای ایمیل را در بیش از ۳۰۰ شرکت و سازمان دولتی دچار اختلال و بارگذاری بیش از حد کرد.
در سال ۲۰۰۰، کرم Love Letter نیز از طریق ایمیل منتشر شد و با استفاده از مهندسی اجتماعی، کاربران را فریب داد. این بدافزار در قالب ایمیلی با عنوان “I Love You” ارسال میشد که کاربران را وسوسه میکرد تا پیوست آلودهی آن را باز کنند. این پیوست شامل یک اسکریپت Visual Basic بود که تنها چند ساعت پس از انتشار، تعداد زیادی از رایانهها را آلوده کرد.
ظهور باج افزار
یکی از اولین حملات باج افزار کامپیوترهای شخصی Cyborg Virus بود که در اواخر دهه 1980 بر روی فلاپی دیسک ها پخش شد. قربانیان می بایست 189 دلار به یک صندوق پستی در پاناما بفرستند تا بتوانند سیستم خود را بازیابی کنند.
تبدیل باجافزار به جریان اصلی در آغاز دهه 2000 بود که طی آن متاسفانه این باج افزار به یک تجارت پرسود تبدیل شد که گروههای تبهکار با استفاده از آن درآمد فراوانی کسب کردند. در حوالی سال 2010، تولد بیت کوین و ارزهای دیجیتال، محرکی بود که مسئله دریافت و پرداخت ناشناس و غیرقابل ردیابی را حل کرد و گام بلندی در پیشرفت این نوع بدافزار بود.
بدافزار به عنوان یک سلاح سایبری
جدای از انفجار باج افزارها (CryptoLocker، Petya، WannaCry، و …)، آغاز سال 2010، با اولین نمونه واقعی استفاده از بدافزار به عنوان یک سلاح سایبری همراه بود. کرم استاکسنت موجب آلودگی سیستمهای کنترل صنعتی سانتریفیوژهای جداسازی مواد هستهای برنامه هستهای ایران شد. تغییر یا گسترش تمرکز به سمت سیستمهای کنترل صنعتی و زیرساختهای حیاتی یک چرخش بسیارنگرانکننده در آینده خواهد بود.
انواع مختلف بدافزارها
به طور کلی باید بدانید چندین نوع بد افزار در دنیای تکنولوژی وجود دارد که در ادمه شما راه تنها با چند نوع از معروف ترین انواع بد افزار آشنا می کنیم :
بدافزارهای تبلیغاتی
جاسوس افزارها
ویروس ها
کرم ها
تروجان ها
هیبریدها
باج افزارها
هر یک از این بدافزارها به نوعی تهدیدی برای اطلاعات شخصی یا تجاری شما هستند.
بدافزارهای تبلیغاتی (Adware)
نوعی از بدافزارها هستند که معمولا هر روز مشاهده می کنید و به شکل تبلیغات در وب سایت ها عرضه می شوند. ظاهری موجه و قانونی دارند، حاوی پیامی اغوا کننده است که شما را به، به دنبال کردن لینک آگهی ترغیب می کند. سپس به سرعت نوعی بدافزار بر روی دستگاه شما نصب می کند که از سویی سرعت دستگاه شما را کاهش می دهد و از سوی دیگر آسیب پذیری شما را در برابر سایر حملات افزایش می دهد.
بدافزارها با جمع آوری داده از کامپیوتر شما، تبلیغات مناسب را برای شما ارائه می کند و با وجود اینکه همیشه خطرناک نیستند، در برخی موارد می توانند مشکلاتی را برای سیستم شما ایجاد کنند.
راه حل: برای جلوگیری از نفوذ بدافزارهای تبلیغاتی، کاربران باید از دسترسی به وب سایت های ناامن منع شوند. این کار را می توان با اجرای فیلتر DNS در سراسر شبکه انجام داد، که دسترسی به وب سایت های مخرب را مسدود می کند.
آگهی های تبلیغاتی جعلی (Malvertising)
این نوع بدافزارها شبیه به بدافزارهای تبلیغاتی هستند، زیرا به شکل یک آگهی تبلیغاتی ارائه می شوند. با این تفاوت که شناسایی آن ها دشوارتر است؛ زیرا مجرمان سایبری برای این آگهی ها در یک وب سایت واقعی هزینه پرداخت می کنند تا شما را مجاب به بازدید از وب سایت مخرب مورد نظرشان بکنند.
راه حل: آموزش امنیت سایبری، کارکنان شما را قادر خواهد ساخت که این نوع تهدیدها را هنگام مرور وبسایتهایی که توسط فیلتر DNS مسدود نشدهاند شناسایی کنند. برای جلوگیری از حملات سایبری در سازمان آموزش، نکته کلیدی است، پس آموزش امنیت سایبری را باید جدی گرفت.
نرم افزارهایجاسوسی (Spyware)
یکی از خطرناک ترین نوع بدافزارها، نرم افزارهای جاسوسی هستند. دلیل این نامگذاری رویکرد موزیانه این بدافزار در سرقت اطلاعات شخصی، رمزهای عبور و ورود به سیستم است. در صورت کلیک روی لینک یا پیوستی که حاوی نرم افزارهای جاسوسی است، مهاجمان میتوانند دسترسی به دستگاه شما را بدست آورند و هر آنچه که تایپ کنید (معروف به keylogging) برای آن ها قابل مشاهده خواهد بود.
راه حل: حذف آن از دستگاه آسان تر است، اما بازگشت از آن سخت تر است. شاید ارائه دهنده خدمات امنیت سایبری شما بتواند این نوع بدافزار را حذف کند، اما به این شرط که خیلی دیر نشده باشد؛ اگر مهاجمان رمز عبور را بدست آورده باشند، در عرض چند ثانیه ضربه خود را خواهند زد. برای پیشگیری از چنین شرایطی اطمینان حاصل کنید که ارائه دهنده خدمات امنیت سایبری شما نظارت 24 ساعته به کسب و کار شما در برابر چنین حملاتی دارد.
ویروس ها (Viruses)
ویروس ها به طور معمول در بین مشاغل شناخته شده هستند که پس از دانلود، تا زمانی که فایل باز نشود غیر فعال خواهند بود و به گونه ای طراحی شده اند که عملکرد سیستم را مختل کنند.
حمله ویروس های بدافزار از طریق آلوده کردن فایل های دستگاه شما انجام می شود و ممکن است آن ها را حذف کنند یا دسترس به آن ها را غیرممکن سازند. جالب است بدانید ویروسها پس از نفوذ به دستگاه شما، می توانند حملات سیل آسایی را به شبکه شما راه بیاندازند؛ و یا حتی خودشان را کپی کنند، که این امر استفاده از دستگاه را برای شما غیرممکن میکند.
راه حل: میزان سختی پیشگیری و پاکسازی ویروسهای بدافزار بسته به شدت آن ها می تواند متفاوت باشد. شاید مجبور شوید فایل های آسیب دیده را حذف یا قرنطینه کنید. اگر ویروسها برای مدت طولانی به حال خود رها شده باشند و چاره ای برایشان نداشته باشید، ممکن است سیستم را کاملا غیرقابل استفاده کنند. اینجاست که داشتن یک ارائه دهنده خدمات امنیت سایبری کاربلد و توانا، از کسب و کار شما در برابر چنین تهدیداتی ضروری است.
ویروسهای ماکرو (Macro viruses)
ماکروها مجموعه ای از دستورات هستند که معمولاً در اپلیکیشن های بزرگ برای خودکارسازی سریع وظایف ساده ساخته میشوند. ویروسهای ماکرو با قرار دادن نرمافزارهای مخرب در فایلهای اپلیکیشن از ماکروهای برنامهنویسی سو استفاده می کنند؛ به این صورت، زمانی که اپلیکیشن مربوطه توسط کاربر باز می شود، ویروس ماکرو اجرا میشود.
راه حل: کامپیوتر خود را در حالت ایمن راه اندازی مجدد کنید. سپس نرم افزار آنتی ویروس خود را اجرا کنید تا در حذف بدافزار به شما کمک کند. اکثر برنامه های آنتی ویروس قابل اعتماد از دانلود بدافزارها به کامپیوتر شما توسط ماکروها جلوگیری می کنند. در صورتی ورود یک ویروس ماکرو ، می توانید با استفاده از آنتی ویروس آن را به راحتی حذف کنید.
کرمها(Worms)
کرم های کامپیوتری نوعی بدافزار هستند که می توانند به صورت بینهایت دستگاه را آلوده کنند؛ برخلاف ویروس ها، کرم ها برای انتشار نیازی به اپلیکیشنهای میزبان ندارند و به صورت پیوسته خودشان را تکثیر می کنند و با نفوذ به نرمافزارهای دیگر دائم در حال رشد هستند و معمولاً از طریق لینک های ایمیل مخرب به اشتراک گذاشته می شوند.
کرم ها یکی از آزاردهنده ترین انواع بدافزار هستند، چرا که برای فعالیت نیازی به تعامل انسانی ندارد و تا کل دستگاه شما را آلوده نکنند دست از کار نخواهند کشید.
راه حل: اگر کامپیوتر شما با کرم بدافزار آلوده شده است، پس شما رسما قربانی یک مهاجم خاموش هستید که این بدافزار با رخنه در تمام فایل ها، اقدام به اختلال در هارد دیسک، اُوِرلود کردن شبکه و در نتیجه سرقت داده ها خواهد کرد و حتی دسترسی دستگاه شما را به مهاجم واگذار خواهد کرد.
برای علامتگذاری این نوع بدافزارها به یک نرمافزار سایبری بسیار قوی نیاز دارید. و داشتن یک ارائه دهنده خدمات امنیت سایبری برای نظارت بر هرگونه تغییر غیر عادی نیز راهکار خوبی است.
تروجان ها (Trojans)
زمانیکه تروجان ها پا به عرصه بدافزارها گذاشتند، جایگزین بسیاری از بدافزارها شدند، زیرا آنها توانایی آلوده کردن کامپیوتر ها را از طریق پیوست های ایمیل دارند. به محض اینکه پیوست را باز کنید، این نوع بدافزار شروع به انجام فعالیت های مخرب خود خواهد کرد.
ویروس های تروجان به عنوان برنامه های نرم افزاری مفید پنهان می شوند. پس از دانلود، می توانند به داده های حساس دسترسی پیدا کرده و آن ها را تغییر، مسدود یا حذف کنند. بر خلاف ویروس ها و کرم های معمولی، تروجان ها برای تکثیر طراحی نشده اند.
راه حل: رهایی از شر تروجان ها پس از اینکه به دستگاه شما نفوذ کردند دشوار است، بنابراین بهترین حالت این خواهد بود که سعی کنید به طور کامل از آنها دوری کنید. از آنجایی که آنها در اثر خطای انسانی (مثلاً کلیک کردن بر روی یک پیوست ایمیل ناآشنا) ایجاد میشوند، پس جهت ایمن سازی کسب و کارتان در برابر تروجان ها، می توانید از یک ابزار امنیتی قوی ایمیل ابری استفاده کنید و همچنین وجود یک پشتیبانی فناوری اطلاعات می تواند به شما در قرنطینه هر ایمیل آسیب دیده یاری رساند.
هیبریدها (Hybrids)
هیبریدها نوعی بدافزار هستند که در آن ها کرم ها و تروجان ها ترکیب شده اند. شناسایی آنها سخت است و به روشهای مختلف میتوانند در کسب و کار شما نفوذ کنند.
راه حل: هیبریدها به روشهای مختلفی بر دستگاهها تأثیر می گذارند و از آنجایی که از رویکردهای بسیار متنوعی بهره می برند، احتمالا حذف آنها اگر غیرممکن نگوییم، دشوار خواهد بود. به این ترتیب میتوان گفت با همکاری کارشناسان امنیت سایبری میتوانید ابزاری هوشمندانه برای شناسایی و جلوگیری از نفوذ برای دستگاههایتان فراهم کنید.
باج افزار (Ransomware)
باج افزار یکی از رایج ترین اشکال بدافزار در دنیای امروز است که با رمزگذاری، داده های شما را به گروگان می گیرد و مبلغ بسیار زیادی را در ازای ارائه رمز مطالبه می کند. هکرهایی که از این روش استفاده میکنند، برای پرداخت این جریمه، زمان بسیار کوتاهی را به شما فرصت میدهند؛ پس از اتمام این زمان، دادههای ارزشمند شخصی یا تجاری شما را حذف می کنند و یا حتی گاه این اطلاعات را در وب منتشر می کنند.
راه حل: به عنوان نوعی از تروجان، باج افزار معمولاً از پیوست های ایمیل و لینک ها به عنوان روشی برای نفوذ به دستگاه ها استفاده می کند. ریکاوری این نوع حملات بدون پرداخت هزینه (به معنای واقعی کلمه) بسیار دشوار است! بهترین رویکرد پیشگیرانه این خواهد بود که اطمینان حاصل کنید که فایلهای شما به طور مداوم در فضای ابری پشتیبانگیری میشوند و کارکنان آموزشهای امنیت سایبری را دریافت می کنند تا قربانی ایمیلهای فیشینگ حاوی باجافزار نشوند. اگر به دنبال یک ارائه دهنده خدمات امنیت شبکه خوب هستید، همکاران ما در شرکت داریا بهترین راه کارها را ارائه خواهند داد.
باجافزار اخاذی چند لایه ( Multi-extortion ransomware)
باجافزار اخاذی چند لایه: اگر فکر می کنید که حملات باجافزاری به اندازه کافی تهدید کننده نیستند، باجافزار اخاذی چند لایهبااضافه کردن لایه هایبیشتر، آسیب بیشتری ایجاد میکند و یا فشار بیشتری را برای تسلیم شدن به قربانیان وارد می کند.
در حملات باجافزاری اخاذی دوگانه، از بدافزار نه تنها برای رمزگذاری دادههای قربانی بلکه برای استخراج فایلهای حساس، مانند اطلاعات مشتری نیز استفاده میشود و مهاجمان تهدید میکنند که در صورت عدم پرداخت جریمه آن اطلاعات را به صورت عمومی منتشر خواهند کرد. حملات اخاذی سه گانه با تهدید به مختل کردن سیستمهای حیاتی یا گسترش حملات مخرب به مشتریان یا مخاطبین قربانی، پا را فراتر می گذارند.
راه حل: چهار استراتژی کلیدی حفاظت از اینگونه باج افزار وجود دارد که می تواند به جلوگیری از حملات یا به حداقل رساندن تأثیر آنها کمک کند:
ایجاد خط مشی ها قوی برای دسترسی به کامپیوتر و مدیریت اطلاعات حساس
محافظت از سیستم ها با فایروال های قوی، شبکه های رمزگذاری شده، نرم افزارهای پیشگیری از بدافزار و به روزرسانی های منظم
نظارت بر فعالیت های مشکوک جهت جلوگیری از نفوذ عوامل مخرب
واکنش سریع و موثر در واکنش به تهدیدات یا نقض ها
جاسوس افزار (Spyware)
نرم افزارهای جاسوسی، بدافزارهای مخربی است که مخفیانه بر روی کامپیوتر اجرا می شود و از فعالیت های شما به کاربر راه دور گزارش ارسال می کنند. هدف اصلی آن ها به جای ایجاد اختلال در عملکرد دستگاه، اطلاعات حساس موجود در آن است و می تواند به شکارچیان امکان دسترسی از راه دور بدهند و اغلب برای سرقت اطلاعات مالی یا شخصی مورد استفاده قرار می گیرند.
نوع خاصی از جاسوس افزار کی لاگر (keylogger) است که ضربه کلیدهای شما را برای فاش کردن پسوردها و اطلاعات شخصی ضبط می کند.
راه حل: از جمله راهکارهای مطرح برای مقابله با جاسوس افزار بروز رسانی سیستم عامل است. همچنین می توانید اپلیکیشن های مشکوک و بی استفاده، تاریخچه مرور و در صورت امکان خود جاسوس افزار را حذف کنید. نصب پسورد منیجر (Password Manager) نیز برای پیشگیری روشی کارآمد است. اگر از این موارد نتیجه ای حاصل نشد فکتوری ریست (FactoryReset) را انجام دهید.
12. بدافزار بدون فایل (Fileless malware)
بدافزار بدون فایل نوعی بدافزار مقیم در حافظه است و همانطور که از نامش پیداست، این بدافزار از حافظه کامپیوتر قربانی استفاده می کند و دارای هیچ فایلی روی هارد دیسک نیست و به دلیل عدم وجود هیچ فایلی برای اسکن، شناسایی آن در مقایسه با بدافزارهای سنتی دشوار تر است زیرا بدافزار با راه اندازی مجدد کامپیوتر قربانی ناپدید می شود.
در اواخر سال 2017، تیم اطلاعاتی تهدید Cisco Talos نمونهای از این نوع بدافزار را که DNSMessenger نامیده میشود را منتشر کرد.
راه حل: یکی از راه های دفاع در برابر حملات های بدافزار بدون فایل، به روز نگه داشتن نرم افزار است. این به ویژه شامل اپلیکیشن های مایکروسافت می شود، همچنین پکتWindows Defender مایکروسافت برای شناسایی فعالیت های نامنظم از PowerShell ارتقا یافته است. جالب است بدانید که محققان امنیتی مراحل زیر را توصیه می کنند:
ری استارت دستگاه، با این کار همه بدافزارهای مرتبط با حافظه حذف می شوند.
در نهایت نصب نرم افزار آنتی ویروس رایگان برای حذف ویروس ها و بدافزارهای بدون فایل.
13. بات نت(botnets)
بات نت در واقع گروهی از کامپیوترها هستند که توسط یک بدافزار آلوده شده اند و توسط یک عامل مخرب کنترل می شوند. اصطلاح بات نت یک واژه مرکب از دو کلمه robot و network است و هر دستگاه آلوده یک ربات نامیده می شود. باتنتها طراحی می شوند تا در انجام کارهای غیرقانونی یا مخرب از قبیل ارسال اسپم، سرقت دادهها، باجافزار، کلیک تقلبی روی تبلیغات یا حملات DDoS مورد استفاده قرار گیرند.
همانطور که گفته شد برخی از بدافزارها، مانند باجافزار، تأثیر مستقیمی بر مالک دستگاه دارند در حالیکه بدافزار باتنت DDoS میتواند سطوح مختلفی از آسیب را ایجاد کند. هدف طراح برخی از بدافزارها در دست گرفتن کنترل کامل یک دستگاه است، در حالی که برخی دیگر بهصورت مخفیانه بهعنوان یک فرآیند پسزمینه اجرا میشوند و در سکوت منتظر دستورات مهاجم یا «bot herder» هستند.
هنگامی که دسترسی کامل دستگاه با استفاده از بدافزارهای مختلف، به دست آمد، بدافزار بر روی دستگاه مورد نظر نصب میشود که امکان کنترل از راه دور را برای اپراتور باتنت فراهم میکند. هنگامی که یک دستگاه آلوده شد، با به کارگیری دستگاه های سخت افزاری دیگر در شبکه، ممکن است اقدام به انتشار خود بدافزار بات نت کند.
راه حل:
برای مبارزه با باتنتها، دو روش اصلی وجود دارد:
غیرفعال کردن مرکز کنترل باتنت بسیاری از باتنتها از مدل Command-and-Control (C&C) استفاده میکنند که در آن، یک سرور مرکزی فرمانهای مخرب را به دستگاههای آلوده ارسال میکند. در این روش، اگر مرکز کنترل شناسایی شود، با از بین بردن آن، کل باتنت از کار میافتد. به همین دلیل، مدیران سیستم و مجریان قانون بر شناسایی و بستن این مراکز تمرکز میکنند. اما اگر سرور در کشوری باشد که قوانین سختگیرانهای در این زمینه ندارد، این فرآیند دشوارتر خواهد بود.
پاکسازی دستگاههای آلوده در دستگاههای شخصی، برای بازیابی کنترل و حذف آلودگی، روشهای زیر قابل استفاده است:
اجرای نرمافزار آنتیویروس برای شناسایی و حذف بدافزار
نصب مجدد نرمافزار از نسخه پشتیبان برای بازگرداندن سیستم به حالت سالم
فرمت کردن کامل دستگاه و نصب مجدد سیستمعامل برای اطمینان از حذف هرگونه آلودگی
در مورد دستگاههای اینترنت اشیا (IoT)، روشهای زیر ممکن است مؤثر باشد:
فلش کردن سیستمعامل (نصب مجدد Firmware)
اجرای تنظیمات کارخانه (Factory Reset)
فرمت کردن کامل دستگاه برای از بین بردن هرگونه بدافزار
این روشها میتوانند نقش مهمی در کاهش تهدیدات ناشی از باتنتها داشته باشند.
روت کیت (Rootkit)
روت کیت نوعی برنامه بدافزار است که مجرمان سایبری را قادر میسازد تا بدون شناسایی شدن به دادههای دستگاه ها دسترسی پیدا کرده و در آنها نفوذ کنند؛ به شکل جعبه ابزار نرم افزاری طراحی می شود و توانایی آلوده کردن کامپیوترها، دادن کنترل از راه دور به مهاجم و مخفی ماندن برای مدت طولانی را دارد.
کشف و حذف روتکیتها یکی از سختترین کارها در میان بدافزارها است و اغلب برای استراق سمع کاربران و انجام حملات به دستگاهها استفاده میشوند.معمولا حاوی چندین ابزار مخرب هستند که شامل ربات هایی برای راه اندازی حملات (DDoS) می شود؛ بهتر است بدانید این نرم افزار توانایی غیرفعال سازی نرمافزار امنیتی را دارد و قادر است اطلاعات بانکی ، کارت اعتباری و رمزهای عبور را بدزدد.
یک روت کیت معمولاً یک ورودی مخفی در یک دستگاه برای مهاجم فراهم می کند تا توسط آن امکان دسترسی به کامپیوتر آلوده را بیابد و قادر به تغییر یا حذف نرم افزار و مؤلفه های آن شود. انواع مختلف روت کیت به شرح زیر است:
سخت افزاری (Firmware)
بوت لودر (Bootloader)
مموری (Memory)
اپلیکیشن
حالت هسته (Kernel mode)
راه حل: حذف روت کیت ها بسیار دشوار است؛ در نتیجه، هیچ روش تضمینی برای بازیابی دستگاهی که مورد نفوذ روت کیت قرار گرفته وجود ندارد، اما اقداماتی وجود دارد که کاربران و سازمان ها می توانند برای محافظت از کامپیوتر خود و حذف بدافزار انجام دهند. از این رو برای حذف بدافزار روت کیت مراحل زیر را انجام دهید:
پشتیبانگیری از دادههای حیاتی: چراکه واکنش روتکیت پس از حذف غیرقابل پیشبینی است و ممکن است با اقدامات دفاعی تعبیه شده در آن بتواند بر عملکرد دستگاه تأثیر بگذارد یا به آن آسیب برساند.
راهاندازی در حالت امن: بسیاری از روتکیتها از نصب راهکارهای امنیتی یا حذف بدافزار جلوگیری می کنند. به همین دلیل دستگاه را در حالت امن با شبکه راه اندازی مجدد کنید و با فشار دادن F8 در صفحه بوت ویندوز، دسترسی روت کیت را محدود کنید.
استفاده از چندین ابزار اسکن روت کیت: خانواده های روت کیت دارای طیف گستردهای هستند؛ بنابراین استفاده از ترکیبی از اسکنرها که قابلیت های متفاوتی دارند بسیار مهم خواهد بود.
مسدود کردن بدافزار باقی مانده: ممکن است حذف روت کیت، عاری بودن دستگاه از آلودگی را تضمین نکند؛ راهکارهای امنیتی دیگر میتوانند هر بدافزاری را که روی سیستم باقی میماند را مسدود کنند.
حذف پیشرفته روت کیت: حذف برخی از انواع روت کیت ها دشوار است. به عنوان مثال، حذف firmware یا روت کیت سخت افزاری با اسکن های روت کیت استاندارد بعید به نظر می رسد و کاربر ممکن است نیاز به پشتیبان گیری و پاک کردن اطلاعات خود از دستگاه و نصب مجدد سیستم عامل داشته باشد. در مورد حمله روت کیت که BIOS را هدف قرار می دهد، ممکن است حتی با پاک کردن و نصب مجدد، بدافزار مخرب حذف نشود و نیاز باشد که درایو بایوس پاک شود و همراه با هارد ریست دستگاه جایگزین شود.
چگونه از شبکه خود در برابر بدافزار محافظت کنیم؟
برای محافظت از شبکه در برابر بدافزار، لازم است ترکیبی از اقدامات پیشگیرانه و تدافعی به کار گرفته شود. استفاده از فایروالهای قدرتمند از جمله فورتی گیتو سیستمهای تشخیص و جلوگیری از نفوذ (IDS/IPS) میتواند ورود بدافزارها را از طریق اینترنت محدود کند. بهروزرسانی منظم نرمافزارها، سیستمعاملها و تجهیزات شبکه برای بستن آسیبپذیریهای امنیتی نیز از اهمیت بالایی برخوردار است. همچنین، نصب آنتیویروس و ضد بدافزارهای معتبر روی تمام دستگاههای متصل به شبکه، احتمال خطر آلودگی را کاهش میدهد.
علاوه بر این، آموزش کاربران نقش مهمی در جلوگیری از نفوذ بدافزارها دارد؛ زیرا بسیاری از حملات از طریق فیشینگ و دانلودهای مخرب انجام میشوند. محدود کردن دسترسی کاربران به منابع حساس و استفاده از احراز هویت چندمرحلهای (MFA) برای ورود به شبکه نیز میتواند امنیت شبکه را افزایش دهد. در نهایت، پشتیبانگیری منظم از دادهها و ذخیره نسخههای بکاپ در یک فضای ایزوله، راهکاری ضروری برای مقابله با تهدیداتی مانند باجافزارها محسوب میشود.
بهترین نرم افزار ضد بدافزار چیست؟
بهترین نرم افزارهای ضد بدافزار بسته به نیاز کاربران (خانگی، تجاری، سازمانی) متفاوت هستند. با این حال، برخی از برترین آنتیویروسها و ضد بدافزارها که در تستهای امنیتی عملکرد بالایی داشته اند، عبارتاند از:
Malwarebytes
ویژگیها:
تشخیص و حذف بدافزارهای پیشرفته مانند باجافزارها و جاسوس افزارها
قابلیت حفاظت در لحظه (Real-Time Protection) در نسخه پریمیوم
امکان ترکیب با آنتیویروسهای دیگر بدون تداخل
Bitdefender Total Security
ویژگیها:
موتور قوی برای شناسایی ویروسها، کرمها، تروجانها و باجافزارها
فایروال داخلی و محافظت از وبگردی
VPN رایگان با محدودیت حجمی
Kaspersky Internet Security
ویژگیها:
تشخیص تهدیدات سایبری با استفاده از هوش مصنوعی
قابلیت ضد فیشینگ و حفاظت از پرداختهای آنلاین
حفاظت چندلایه در برابر باجافزارها
Norton 360 Deluxe
ویژگیها:
موتور قوی برای شناسایی و حذف انواع بدافزارها
مدیریت پسورد، VPNو ابزارهای محافظت از حریم خصوصی
پشتیبانی از چندین دستگاه (ویندوز، مک، اندروید و (iOS
ESET NOD32 Antivirus
ویژگیها:
سبُک و سریع با حداقل تأثیر بر عملکرد سیستم
حفاظت در برابر بدافزارهای بدون فایل (Fileless Malware)
مناسب برای کاربران حرفهای و گیمرها
Microsoft Defender
ویژگیها:
بهصورت رایگان و پیشفرض در ویندوز 10 و 11
حفاظت مداوم و بهروزرسانی خودکار
مناسب برای کاربرانی که به دنبال یک راهحل سبک و ساده هستند
انتخاب بهترین گزینه
برای کاربران خانگیBitdefender یا Kaspersky برای محافظت ویژه در برابر باج افزارMalwarebytes برای کاربران سازمانیNorton یا ESET برای کاربران ویندوز که به دنبال راهحل رایگان هستند Microsoft Defender
اگر امنیت بالاتری نیاز دارید، ترکیب Microsoft Defender با Malwarebytes Free یک گزینه خوب و رایگان محسوب میشود.
اما باید بدانید در حقیقت هیچ نرمافزار ضد بدافزاری وجود ندارد که بتواند کسبوکار شما را در برابر طیف وسیع و همیشه در حال رشد تهدیدات سایبری ایمن کند. با وجود انواع مختلف حملات بدافزار، کسب و کارها برای محافظت جامع به بیش از یک ابزار نیاز دارند. شما می توانید با استفاده از ابزارهای امنیتی ایمیل، ابزارهای فیلتر محتوا و اینترنت، ابزارهای تشخیص اِند پوینت endpoint، ابزارهای نظارت بر دارک وب و از همه مهم تر، آموزش منظم امنیت سایبری نیروی کار، از نفوذ و تهدید بدافزارها جلوگیری کند.
مهندسی اجتماعی چیست؟
شاید برای شما سوال باشد که تفاوت بین مهندسی اجتماعی و بدافزارها چیست؟ در حمله مهندسی اجتماعی، مهاجم از تعامل انسانی برای به دست آوردن یا به خطر انداختن اطلاعات یک سازمان یا سیستم های کامپیوتری استفاده می کند.
تاکتیک های مهندسی اجتماعی شامل فریب، دستکاری و ترساندن برای بهره برداری از عنصر انسانی یا اطلاعات کاربران است. Phishing ،Business Email Compromise ،Smishing و بسیاری دیگر تاکتیک هایی هستند که از آنها به عنوان انواع مختلف مهندسی اجتماعی یاد می شود؛ در حالیکه در بدافزارها ما معمولا با نرم افزارها سر و کار داریم.
آینده بدافزارها
با نگاه به آینده، مایه تاسف خواهد بود که به این نتیجه برسیم که بازی موش و گربه بدافزار و صنایع ضد بدافزار در آینده ادامه خواهد داشت. توسعه سریع هوش مصنوعی و یادگیری ماشینی به نفع هر دو طرف خواهد بود، اما سوال واقعی اینجاست که چه کسی بیشترین سود را خواهد برد؟
دستگاههای هوشمند آسیبپذیر با نرمافزارهای پیچیده که از میلیونها خط کد تشکیل شده اند، با سرعت سرسام آوری در حال اتصال به اینترنت هستند. این در حالی است که سازندگان، مسئولیت کافی برای تامین امنیت این دستگاهها را بر عهده نمی گیرند. پیش بینی می شود که هدف این نوع حملات از لپتاپها به سیستمهای اتوماسیون ساختمانی، سیستمهای کنترل صنعتی، اتومبیل ها، کنتورهای هوشمند، سنسورهای هوشمند و دیگر انواع اینترنت اشیاء ناامن تغییر خواهد یافت.
سخن آخر
در این مقاله سعی بر این شد که با ارائه تعریفی از بدافزار ها 14 نوع آن را به صورت کامل و مفصل شرح دهیم؛ همچنین راه کارهای مورد نیاز جهت مبارزه و رفع حملات و آسیب های مربوطه اشاره شد. اگرچه بسیاری از نرم افزارهای آنتی ویروس گاها راهکاری مفید هستند ولی اگر به دنبال یک راهکار جامع و همیشگی هستید، پس باید سراغ فایروال ها بروید.
فایروال ها با ظهور خود راهکاری بسیار کارآمد در برابر انواع بدافزارها و سایر تهدیدات سایبری ارائه کردند. شرکت داریا ارائه کننده انواع راهکارهای امنیت سایبری در خدمت شماست تا آرامش خاطری برای شما در کسب و کارتان فراهم آورد. برای دریافت مشاوره رایگان و در رابطه با انواع مختلف تجهیزات امنیت شبکه می توانید با پشتیبانی داریا به شماره ۶۲۲۴ – ۰۴۱ تماس حاصل کنید.
سوالات متداول:
بدافزار چیست؟
بدافزار، مخفف نرم افزار مخرب، هر نرم افزار نفوذی است که توسط مجرمان سایبری برای سرقت داده ها و آسیب رساندن یا تخریب کامپیوترها ها و سیستم های کامپیوتری ایجاد می شود. نمونه هایی از بدافزارهای رایج عبارتند از ویروس ها، کرم ها، ویروس های تروجان، جاسوس افزارها، بدافزارهای تبلیغاتی و باج افزارها و غیره.
چگونه بفهمم کامپیوتر من به نرم افزارهای مخرب آلوده شده است؟
علایمی وجود دارد که نشانگر آلوده شدن کامپیوتر شماست:
اگر شما تنها کاربر کامپیوتر تان هستید اما تغییراتی وجود دارد که انجام نداده اید؛
کامپیوتر شما کار نمی کند و یا سرعت آن بشدت پایین آمده است؛
تعداد زیادی پاپ آپ دریافت می کنید؛
فایل هایتان یا ناپدید می شوند یا تغییراتی در آن ها ایجاد می شود؛
کامپیوتر شما عملکردهای اساسی را انجام نمی دهد.
آیا بدافزاری روی گوشی من وجود دارد؟
اگر انبوهی از تبلیغات پاپ آپ ناخواسته را در موبایل خود مشاهده می کنید، احتمالا به بدافزارهای تبلیغاتی آلوده شده است. همچنین اگر موبایل تان به صورت ناگهانی به طور قابل توجهی کند شده و یا کلا کار نمی کند ممکن است کار یک ویروس باشد.
ترموکس (Termux) یک اپلیکیشن قدرتمند برای سیستمعامل اندروید است که امکان استفاده از محیط خط فرمان لینوکس را بر روی دستگاههای موبایل فراهم میکند. این برنامه به کاربران اجازه میدهد تا بدون نیاز به روت کردن دستگاه، به امکانات یک ترمینال لینوکس دسترسی داشته باشند، ترموکس با ارائه یک محیط ترمینال کامل، ابزارهای مختلفی را برای برنامهنویسی، مدیریت سیستم و اجرای اسکریپتهای مختلف فراهم میکند؛ موارد گفته شده تنها چند نمونه از کاربردهای ترموکس هستند.
ترموکس چیست؟
ترموکس (Termux) یک شبیه ساز ترمینال برای سیستمعامل اندروید است که به کاربران این امکان را میدهد تا یک محیط لینوکسی را بر روی دستگاههای موبایل خود تجربه کنند. این برنامه به صورت ناتنظیمشده و بدون نیاز به دسترسی روت عمل می کند و به کاربران امکان می دهد که دستورات لینوکس را اجرا کنند و از امکانات خط فرمان مشابه با آنچه در توزیعهای لینوکس معمولی وجود دارد، بهره برداری کنند.
ترموکس از مدیر بسته APT استفاده میکند که مشابه سیستمهای لینوکس دبیان و اوبونتو است و به کاربران این امکان را می دهد تا بستههای نرمافزاری مختلفی مانند ابزارهای برنامه نویسی، کتابخانهها، و محیطهای توسعه را نصب کنند. این قابلیتها شامل پشتیبانی از زبانهای برنامه نویسی نظیر Python ،Ruby و Node.js است که آن را به ابزاری قدرتمند برای توسعه دهندگان و مدیران سیستم تبدیل می کند.
آموزش کامل دستورات ترموکس از صفر تا صد
ترموکس (Termux) یک ترمینال لینوکس برای اندروید است که به کاربران اجازه میدهد دستورات لینوکس را اجرا کنند و حتی ابزارهای مختلف برنامهنویسی و هک اخلاقی را روی گوشی خود داشته باشند. این ابزار برای توسعهدهندگان، علاقهمندان به امنیت و کسانی که میخواهند با لینوکس کار کنند، بسیار کاربردی است.
نصب و راهاندازی ترموکس
برنامه Termux را از Google Play یا سایت رسمی F-Droid دانلود کنید.
پس از نصب، برنامه را اجرا کنید.
برای بروزرسانی پکیجها، دستور زیر را اجرا کنید:
apt update && apt upgrade -y
این دستور تمامی پکیجهای موجود را بهروز میکند.
دستورات پایه ترموکس
مدیریت پکیجها
نصب یک پکیج:
pkg install <package-name>
مثال: نصبnano
pkg install nano
حذف یک پکیج:
pkg uninstall <package-name>
جستجوی یک پکیج:
pkg search <package-name>
دستورات مدیریت فایلها
مشاهده لیست فایلها و پوشهها
ls
ایجاد پوشه جدید:
mkdir <folder-name>
حذف فایل:
rm <file-name>
حذف پوشه و تمام محتویات آن:
rm -rf <folder-name>
انتقال فایل:
mv <source> <destination>
اجرای اسکریپتهای پایتون و شل
اجرای یک فایل پایتون:
python <file.py>
اجرای یک اسکریپت شل:
bash <script.sh>
دستورات پیشرفته ترموکس
نصب و استفاده از Git در ترموکس
برای مدیریت کدها و کار با GitHub، ابتدا Git را نصب کنید:
ترموکس یک ابزار فوقالعاده برای علاقهمندان به لینوکس، برنامهنویسان و کارشناسان امنیت است. با یادگیری دستورات پایه و پیشرفته آن، میتوانید گوشی خود را به یک ترمینال حرفهای تبدیل کنید.
چرا باید از ترموکس استفاده کنیم؟
استفاده از ترموکس (Termux) به دلایل زیر می تواند مفید باشد:
دسترس پذیری محیط لینوکس بر روی اندروید
ترموکس امکان اجرای دستورات و ابزارهای لینوکس را بر روی دستگاههای اندرویدی فراهم می کند، که بدون نیاز به روت کردن دستگاه است. این ویژگی به کاربران اجازه می دهد تا از امکانات خط فرمان و ابزارهای لینوکس استفاده کنند که معمولاً تنها بر روی سیستمهای دسکتاپ یا سرور قابل دسترسی است.
توسعه نرم افزار و برنامه نویسی
ترموکس ابزارهای مختلفی برای برنامه نویسی و توسعه نرمافزار فراهم میآورد، از جمله زبانهای برنامه نویسی مانند Python، Ruby و Node.js. با استفاده از این ابزارها، توسعه دهندگان میتوانند به راحتی کد بنویسند، اسکریپتها را اجرا کنند و پروژههای برنامه نویسی را مدیریت نمایند، حتی زمانی که به لپ تاپ یا کامپیوتر دسترسی ندارند.
مدیریت سیستم و شبکه
با استفاده از ترموکس، کاربران می توانند از ابزارهای شبکهای و مدیریتی مانند SSH برای اتصال به سرورهای راه دور استفاده کنند. این ویژگی به مدیران سیستم این امکان را میدهد که از طریق دستگاههای اندرویدی به سیستمهای دیگر دسترسی پیدا کنند و عملیات مدیریتی را انجام دهند.
پشتیبانی از ابزارهای اضافی و بستههای نرمافزاری
ترموکس از مدیر بسته APT استفاده میکند که به کاربران این امکان را میدهد که بستههای نرمافزاری متنوعی را نصب کنند. این شامل ابزارهای توسعه، کتابخانهها، و برنامههای مختلف است که میتوانند به نیازهای خاص کاربران پاسخ دهند و قابلیتهای جدیدی به دستگاههای اندرویدی اضافه کنند.
قابلیت سفارشی سازی و انعطاف پذیری
ترموکس به کاربران این امکان را می دهد که محیط ترمینال را با استفاده از شل های مختلف مانند Bash و Zsh سفارشی کنند و همچنین از ابزارهای مدیریت جلسات مانند tmux و screen استفاده کنند. این انعطافپذیری به کاربران این امکان را میدهد که محیط کار خود را به تناسب نیازهای شخصی و حرفهای تنظیم کنند.
استفاده از ترموکس به ویژه برای توسعه دهندگان، مدیران سیستم، و کاربرانی که نیاز به دسترسی به ابزارهای خط فرمان و محیطهای برنامه نویسی در دستگاههای موبایل دارند، بسیار مفید و کاربردی است.
هک اینستاگرام با ترموکس
هک کردن حساب های کاربری، از جمله حساب های اینستاگرام، عملی غیرقانونی و غیراخلاقی است و می تواند عواقب قانونی و اخلاقی جدی به دنبال داشته باشد. در اینجا، به دلایل زیر تاکید میشود که چرا نباید از ابزارهایی مانند ترموکس برای هک کردن حسابهای کاربری استفاده کنید:
قانونی بودن و عواقب قانونی
هک کردن حسابهای کاربری به طور کلی نقض قوانین امنیت سایبری و حریم خصوصی است. این عمل میتواند منجر به پیگرد قانونی و مجازاتهای شدید از جمله جریمههای مالی و حتی حبس شود. قوانین بسیاری در سراسر جهان حفاظت از دادهها و امنیت دیجیتال را به طور جدی پیگیری می کنند و تخطی از این قوانین عواقب جدی به همراه دارد.
اخلاقی بودن و احترام به حریم خصوصی
حریم خصوصی افراد باید مورد احترام قرار گیرد. دسترسی غیرمجاز به اطلاعات شخصی دیگران نقض اصول اخلاقی و احترام به حریم خصوصی است. استفاده از ابزارها و روشهایی برای هک کردن حساب های کاربری نشان دهنده عدم احترام به حقوق دیگران و نقض اصول اخلاقی است.
آسیب پذیریهای امنیتی
اکثر ابزارهایی که به ادعای هک کردن حسابهای کاربری استفاده میشوند، در واقع میتوانند به سیستمهای شما آسیب برسانند یا شما را در معرض خطر قرار دهند. این ابزارها ممکن است به عنوان بدافزار عمل کنند یا اطلاعات شخصی شما را به خطر بیندازند.
عدم اثربخشی و درستی اطلاعات
بسیاری از روشها و ابزارهایی که به عنوان راه حلهای هک ارائه میشوند، ناکارآمد و حتی ممکن است تقلبی باشند. این ابزارها ممکن است اطلاعات نادرست یا ناکافی ارائه دهند و نمیتوان به عملکرد آنها اعتماد کرد.
استفاده صحیح از ترموکس
ترموکس ابزاری برای فراهم کردن محیطی مشابه لینوکس بر روی دستگاههای اندرویدی است و به طور قانونی و اخلاقی باید برای اهداف مفید و مشروع استفاده شود، از جمله برنامه نویسی، توسعه نرمافزار، و انجام عملیات مدیریتی. استفاده صحیح و مشروع از این ابزارها میتواند به توسعه مهارتهای فنی و استفاده بهینه از فناوری کمک کند.
برای ارتقاء امنیت حسابهای کاربری و حفاظت از اطلاعات شخصی، توصیه میشود از روشهای قانونی و اخلاقی استفاده کنید، مانند استفاده از رمزهای عبور قوی، فعال سازی احراز هویت دو مرحلهای، و آموزشهای مربوط به امنیت سایبری بهترین روش های ایمن ساختن حساب کاربری اینستاگرام است.
استفاده از ترموکس برای هک کردن حسابهای کاربری، از جمله اینستاگرام، نادرست و غیرقانونی است و به هیچ عنوان توصیه نمیشود. برای هک کردن حسابهای اینستاگرام با ترموکس، مراحل زیر به طور عمومی توضیح داده میشود:
نصب و تنظیم ترموکس: ابتدا باید ترموکس را بر روی دستگاه اندرویدی خود نصب کنید و سپس پکیجهای مورد نیاز را بهروزرسانی و نصب کنید. دستورات زیر برای بهروزرسانی و نصب ابزارهای پایه استفاده میشوند:
برای هک کردن، نیاز به ابزارهای خاصی است که معمولاً از منابع آنلاین دریافت میشوند. برای مثال، با استفاده از دستور wget https://github.com/fuck3erboy/instahack.git، میتوانید ابزار Instahack را از گیتهاب دانلود کنید. سپس با تغییر دایرکتوری و بررسی محتویات، فایلهای لازم را پیدا خواهید کرد.
محتویات شامل فایلهایی مانند Pass.txt برای لیست پسوردها، Proxy.txt برای پروکسیها، و Instahack.py برای اجرای حملات هک است. برای شروع حمله، از دستور python hackinsta.py استفاده میشود.
سپس نام کاربری هدف را وارد کرده و تنظیمات لازم برای استفاده از پروکسی و تأخیر بین تلاشها را انجام دهید. توجه داشته باشید که استفاده از چنین روشهایی به شدت غیراخلاقی و غیرقانونی است و میتواند منجر به مشکلات قانونی و امنیتی برای شما و دیگران شود. همچنین، بسیاری از این روشها به دلیل تغییرات مداوم در سیستمهای امنیتی و الگوریتمهای محافظت از حسابها، ممکن است ناکارآمد یا نادرست باشند. برای مسائل مربوط به حسابهای کاربری، بهتر است از روشهای قانونی و رسمی برای بازیابی و مدیریت حسابها استفاده کنید.
مزایای استفاده از ترموکس
ترموکس (Termux) به عنوان یک شبیهساز ترمینال برای سیستمعامل اندروید، مزایای متعددی دارد که آن را به ابزار مفیدی برای توسعهدهندگان، مدیران سیستم، و کاربران تکنولوژی تبدیل کرده است. در اینجا به برخی از مزایای کلیدی ترموکس اشاره میکنیم:
دسترسپذیری محیط لینوکس بر روی اندروید ترموکس به کاربران این امکان را میدهد که محیطی مشابه لینوکس را بر روی دستگاههای اندرویدی خود تجربه کنند. این به ویژه برای کسانی که نیاز به استفاده از ابزارهای خط فرمان و اسکریپتهای لینوکسی دارند، مفید است.
بدون نیاز به روت کردن دستگاه برخلاف بسیاری از ابزارهای مشابه، ترموکس نیازی به روت کردن دستگاه ندارد. این ویژگی به کاربران اجازه میدهد بدون انجام عملیات پیچیده و با خطرات امنیتی کمتر، از امکانات ترموکس استفاده کنند.
مدیریت بستهها با APT ترموکس از سیستم مدیریت بسته APT استفاده میکند که مشابه با توزیعهای لینوکسی مانند دبیان و اوبونتو است. به این صورت که کاربران می توانند به راحتی بستههای نرمافزاری مورد نیاز خود را نصب و بهروزرسانی کنند.
پشتیبانی از زبانهای برنامهنویسی مختلف ترموکس از زبانهای برنامهنویسی مختلفی مانند Python، Ruby، Node.js، Perl، و C/C++ پشتیبانی میکند. این ویژگی به برنامهنویسان این امکان را میدهد که با زبانهای مورد علاقه خود بر روی دستگاه اندرویدی خود کدنویسی کنند.
قابلیت سفارشیسازی محیط کاربران میتوانند محیط ترموکس را با استفاده از شلهای مختلف مانند Bash و Zsh سفارشی کنند. همچنین میتوانند از ابزارهایی مانند tmux و screen برای مدیریت چندین پنجره ترمینال به طور همزمان استفاده کنند.
پشتیبانی از ابزارهای شبکه و امنیت ترموکس به کاربران این امکان را میدهد که از ابزارهای شبکهای و امنیتی مانند SSH، wget ، و curl استفاده کنند. این ویژگیها به مدیران سیستم و تحلیلگران امنیتی کمک میکند تا به راحتی به سرورها متصل شوند و دادهها را مدیریت کنند.
قابلیت استفاده در حالت آفلاین با نصب و پیکربندی صحیح، بسیاری از امکانات ترموکس میتوانند به صورت آفلاین نیز مورد استفاده قرار گیرند. این ویژگی به کاربران این امکان را میدهد که در شرایطی که به اینترنت دسترسی ندارند، همچنان از ابزارهای موجود بهرهبرداری کنند.
حجم کم و بهروزرسانیهای منظم ترموکس به دلیل حجم کم و بهروزرسانیهای منظم، به کاربران این امکان را میدهد که از جدیدترین امکانات و بستههای نرمافزاری بهرهبرداری کنند، بدون اینکه نیاز به فضای زیادی بر روی دستگاه خود داشته باشند.
قابلیت یادگیری و آزمایش برای افرادی که به یادگیری و آزمایش سیستمهای لینوکسی و برنامهنویسی علاقهمند هستند، ترموکس یک محیط آموزشی عالی فراهم میکند که به راحتی در دستگاههای اندرویدی قابل استفاده است.
این ویژگیها و مزایا نشاندهنده قدرت و کاربردهای گسترده ترموکس به عنوان یک ابزار شبیهساز ترمینال در سیستمعامل اندروید هستند، که به کاربران امکان میدهند تا از محیطهای لینوکسی و امکانات برنامهنویسی در گوشیهای خود بهرهبرداری کنند.
چه کسانی می توانند از ترموکس استفاده کنند؟
ترموکس (Termux) به دلیل ویژگیهای خاص و کاربردهای گستردهاش، برای گروههای مختلفی از کاربران مفید است. در ادامه، سه گروه اصلی از کاربران که میتوانند از ترموکس بهرهبرداری کنند، معرفی شدهاند:
برنامهنویسان
برنامهنویسان و افرادی که قصد دارند برنامهنویس شوند، میتوانند از ترموکس به عنوان یک ابزار ضروری استفاده کنند. ترموکس از زبانهای برنامهنویسی مختلفی مانند Python، C/C++، JavaScript، و Ruby پشتیبانی میکند. این ابزار به برنامهنویسان امکان میدهد که کدهای خود را در یک محیط لینوکسی مشابه، حتی روی دستگاههای اندرویدی، بنویسند و اجرا کنند. همچنین، استفاده از رابط خط فرمان (CLI) در ترموکس به برنامهنویسان کمک میکند تا با ابزارهای خط فرمان و تکنیکهای توسعه نرمافزار آشنا شوند.
متخصصان امنیت سایبری و هک
برای کسانی که به امنیت سایبری و هک علاقهمند هستند، ترموکس یک ابزار بسیار مفید است. این اپلیکیشن به شما این امکان را میدهد که به ابزارهای امنیتی و تحلیلگری مختلف دسترسی پیدا کنید و از طریق تلفن همراه خود با آنها کار کنید. ترموکس میتواند به شما در یادگیری مفاهیم امنیت سایبری، اجرای اسکریپتها، و انجام تستهای امنیتی کمک کند. به خصوص برای افرادی که به کامپیوتر دسترسی ندارند، ترموکس به عنوان یک جایگزین مناسب و کاربردی برای یادگیری و تمرین مهارتهای امنیت سایبری ارائه میشود.
هکرها
هکرها، چه حرفهای و چه آماتور، ممکن است از ترموکس به عنوان یک ابزار کلیدی در تجهیزات خود استفاده کنند. این اپلیکیشن به هکرها این امکان را میدهد که ابزارهای مختلف هک و تحلیل شبکه را روی گوشیهای هوشمند خود نصب و استفاده کنند. با توجه به این که ترموکس ابزارهای متعددی را از طریق خط فرمان ارائه میدهد، هکرها میتوانند از این امکانات برای تستهای نفوذ، اجرای اسکریپتهای هک، و تحلیل آسیبپذیریها استفاده کنند. اگر شما یک هکر هستید یا علاقهمند به این حوزه، ترموکس میتواند ابزاری بسیار کاربردی و قابل توجه برای شما باشد.
نصب و راهاندازی ترموکس به چه صورت است؟
نصب و راهاندازی ترموکس (Termux) بر روی دستگاههای اندرویدی بسیار ساده است و میتوانید به راحتی آن را انجام دهید. در اینجا مراحل نصب و راهاندازی ترموکس به طور کامل برای شما توضیح داده شده است:
دانلود و نصب ترموکس از Google Play به فروشگاه Google Play بروید و در نوار جستجو، “Termux” را جستجو کنید.
نصب از طریق فایل APK (در صورت عدم دسترسی به Google Play
اگر دسترسی به گوگل پلی ندارید، برای این نصب این اپلیکیشن می توانید به وبسایتهای معتبری که فایل APK را ارائه میدهند مراجعه کنید.
راهاندازی ترموکس
پس از نصب، آیکون Termux را در صفحه اصلی یا منوی برنامههای خود پیدا کنید و بر روی آن کلیک کنید تا برنامه اجرا شود. در اولین اجرا، ترموکس ممکن است چندین پکیج اولیه را نصب کند. این مرحله به طور خودکار انجام میشود و معمولاً نیاز به تعامل کاربر ندارد.
امنیت ترموکس
ترموکس (Termux) به خودی خود برنامهای امن است و نصب آن به طور مستقیم تهدیدی برای امنیت دستگاه شما ایجاد نمیکند. با این حال، برخی از ویژگیها و قابلیتهای این اپلیکیشن میتوانند به صورت غیرمستقیم خطراتی به همراه داشته باشند. در اینجا به بررسی این خطرات و نحوه مدیریت آنها میپردازیم:
دسترسی Root ترموکس به طور معمول برای عملکردهای خاص به دسترسی Root نیاز ندارد. اما اگر دستگاه شما روت شده باشد، این امکان وجود دارد که بتوانید دستورات را با امتیازات بالا اجرا کنید. این دستورات میتوانند به سیستم آسیب برسانند یا اطلاعات حساس کاربری را در معرض خطر قرار دهند. برای حفظ امنیت، از اجرای دستورات با دسترسی Root بدون درک کامل از عواقب آن خودداری کنید.
دسترسی ناخواسته اگر دستگاه خود را با دیگران به اشتراک بگذارید یا به شبکههای عمومی متصل کنید، ممکن است شخصی به جلسات ترموکس شما دسترسی پیدا کند. برای جلوگیری از این مشکل، از رمزهای عبور قوی استفاده کنید و پس از پایان استفاده از برنامه، از حسابهای کاربری و جلسات خود خارج شوید. همچنین، مراقب باشید که دستگاه خود را به شبکههای عمومی متصل نکنید.
نرمافزارهای مخرب همانند هر برنامه دیگری، احتمال دانلود نرمافزارهای مخرب یا بدافزار وجود دارد. برای کاهش این خطر، مطمئن شوید که ترموکس را تنها از منابع معتبر، مانند فروشگاه Google Play، دانلود کنید و بهطور منظم برنامه را بهروزرسانی کنید تا از آسیبپذیریهای شناختهشده مراقبت کنید.
مهندسی اجتماعی مانند هر ابزار خط فرمان دیگر، باید از اجرای دستورات یا اسکریپتهای ناشناخته یا از منابع نامعتبر خودداری کنید. این دستورات ممکن است حاوی کدهای مخرب باشند که میتوانند به دستگاه شما آسیب برسانند یا دادههای شما را به خطر بیندازند. همیشه از منابع معتبر برای دریافت و اجرای اسکریپتها استفاده کنید و از صحت آنها اطمینان حاصل نمایید.
در مجموع، ترموکس برنامهای امن و مفید است به شرطی که به نکات امنیتی توجه کنید و از آن به درستی استفاده کنید. با رعایت احتیاطهای لازم و آگاهی از خطرات ممکن، میتوانید از امکانات این ابزار بهرهبرداری کرده و امنیت دستگاه خود را حفظ کنید.
هک با استفاده از ترموکس
اولین و مهمترین نکتهای که باید در نظر داشته باشید این است که هک و دسترسی غیرمجاز به سیستمها و دادههای شخصی بدون اجازه، نقض قوانین است و میتواند پیامدهای قانونی سنگینی به دنبال داشته باشد. استفاده از ابزارهای امنیتی باید با رعایت احتیاط کامل و تنها برای اهداف آموزشی و تست نفوذ انجام شود.
باید توجه داشته باشید که تنها با استفاده از یک ابزار نمیتوانید به سرعت به مهارتهای هک دست یابید. موفقیت در این زمینه نیازمند دانش عمیق در برنامهنویسی، شبکه و تکنیکهای امنیت سایبری است که بهدستآوردن آنها در عرض چند روز یا حتی چند هفته ممکن نیست.
با این حال، ابزارهایی مانند ترموکس میتوانند به عنوان یکی از ابزارهای آموزشی و تستی مورد استفاده قرار گیرند. با بهرهگیری از مهارتهای پایهای و استفاده از پروژهها و اسکریپتهای موجود در منابع معتبر مانند گیتهاب، میتوانید از ترموکس برای یادگیری تکنیکهای هک و تست نفوذ استفاده کنید. این کار به شما کمک میکند تا با تمرین و تجربه، تواناییهای خود را بهبود بخشید و در نهایت به یک متخصص امنیت سایبری تبدیل شوید.
شروع کار با ترموکس برای تست نفوذ
نصب و راهاندازی Termux: ترموکس را میتوانید از F-Droid یا منابع معتبر دیگر نصب کنید (توجه داشته باشید که گوگلپلی نصب نکنید چون نسخهی آن محدودتر است). بعد از نصب، ترموکس را باز کرده و ابتدا پکیجها را آپدیت کنید:
pkg update && pkg upgrade
کد نصب ابزارهای پایهای:
pkg install git python python2 curl wget nmap
pkg install tsu # برای دسترسی روت در برخی دستگاهها
آشنایی با ابزارهای تست نفوذ در گیتهاب: در گیتهاب ابزارهای زیادی وجود دارند که با ترموکس هماهنگ هستند. برخی از محبوبترین آنها:
Hydra برای حملات Brute Force روی سرویسهایی مثل SSH، FTP و …
Nmap برای اسکن پورتها.
Metasploit Framework (با نصب پیچیدهتر) برای اکسپلویت و تست امنیت سیستمها.
Sqlmap برای تست تزریق SQL در وبسایتها.
مثال: کلون یک پروژه ساده از گیتهاب
git clone https://github.com/sqlmapproject/sqlmap.git cd sqlmap python3 sqlmap.py
پایه و اساس تمامی این کد ها bash است.
پایههای ضروری برای هک با ترموکس
برای شروع یادگیری هک (تست نفوذ) با ترموکس، ابتدا باید با محیط خط فرمان لینوکس و دستورهای پایه مثل cd, ls, apt, و chmod آشنا شوید، چون ترموکس یک شبیهساز ترمینال لینوکس روی اندروید است. این آشنایی به شما کمک میکند تا ابزارهای مورد نیاز را نصب و مدیریت کنید و ساختار فایلها را درک کنید. نصب ابزارهایی مثل git, python, nmap, hydra و sqlmap از جمله مراحل اولیه است که به شما امکان تست آسیبپذیریها را بهصورت عملی میدهد.
در قدم بعدی، یادگیری مفاهیم پایه امنیت شبکه، آدرسهای IP، پورتها، انواع حملات (مثل Brute Force، SQL Injection و XSS) و نحوه عملکرد آنها ضروری است. منابع زیادی در گیتهاب وجود دارند که اسکریپتهای تست نفوذ را در قالب پروژههای متنباز ارائه میدهند؛ اما شما باید بدانید دقیقاً چه کاری انجام میدهند. بدون درک مفاهیم برنامهنویسی (مخصوصاً Python و Bash) و شبکه، استفاده از این ابزارها فقط کپیکاری خواهد بود و شما را به یک متخصص واقعی امنیت تبدیل نمیکند.
لینوکس و ترمینال
شبکه (TCP/IP، پورتها، پروتکلها)
زبانهای برنامهنویسی مثل Python، Bash، JavaScript
مفاهیم امنیت وب (OWASP Top 10)
آیا برای استفاده از ترموکس نیاز به دانش برنامهنویسی داریم؟
برای استفاده از ترموکس (Termux) و استفاده درست و اصولی از امکانات آن، داشتن دانش برنامهنویسی مفید است، اما الزامی نیست. ترموکس یک محیط خط فرمان لینوکس است که امکان دسترسی به ابزارهای مختلف را فراهم میکند و میتواند به انواع مختلفی از کاربران کمک کند. توجه داشته باشید که داشتن اطلاعات برنامه نویسی یک مزیت و یک راهکار مناسب برای استفاده از ترموکس به شمار می روند.
چکونه از تجهیزات شبکه خود در برابر هک و حملات سایبری محافظت کنیم؟
برای محافظت از تجهیزات شبکه خود در برابر هک و حملات سایبری، استفاده از تدابیر امنیتی جامع و مؤثر ضروری است. یکی از کلیدیترین اقدامات در این زمینه استفاده از فایروالها است که میتوانند بهطور قابل توجهی امنیت شبکه شما را افزایش دهند. فایروالها با نظارت و کنترل ترافیک ورودی و خروجی شبکه، از سیستمها و دادههای شما در برابر تهدیدات مختلف محافظت میکنند. در این راستا، فایروال های فورتی گیت به عنوان یکی از گزینههای پیشرفته و معتبر در بازار میتواند به شما کمک کند تا امنیت شبکه خود را به سطح بالاتری ارتقا دهید.
در نهایت، انتخاب یک فایروال بسیار باکیفیت و خوب از یک مجموعه معتبر از جمله داریا میتواند بهطور قابل توجهی به کاهش ریسکهای امنیتی و محافظت از تجهیزات شبکه شما در برابر هک و حملات سایبری کمک کند. به طور کل باید بدانید که استفاده از ابزارهای امنیتی پیشرفته، میتواند از شبکه و دادههای شما به بهترین شکل محافظت کنید.
آیپی، یک آدرس دیجیتال منحصربهفرد است که به دستگاه شما اختصاص داده میشود تا در اینترنت شناخته شود.
آدرس آی پی چیست؟
آدرس (Internet Protocol) IP یا پروتکل اینترنت یک رشته اعداد شناسایی منحصر به فرد است که به هر دستگاه متصل به اینترنت یا هر دستگاه متصل به شبکه اختصاص داده می شود. این آدرس پس از شناسایی دستگاه ها، به آنها اجازه می دهد تا در یک شبکه کامپیوتری داخلی یا خارجی با یکدیگر ارتباط برقرار کنند.
به هر دستگاهی که ترافیک شبکه را ارسال یا دریافت می کند، یک IP اختصاص می یابد. برای مثال 192.168.10.1 یک نمونه آدرس آی پی است. به این منظور که هر دستگاهی با آن IP می تواند با دستگاه های دیگر در همان شبکه ارتباط برقرار کند.
چرا دانستن آی پی اهمیت دارد؟
امنیت و شناسایی: آیپی شما اطلاعاتی از موقعیت جغرافیایی شما ارائه میدهد که میتواند به افزایش امنیت و شناسایی دقیق کاربران کمک کند.
تشخیص محدودیتها: برخی سایتها و سرویسها بر اساس موقعیت جغرافیایی به خدمات خود محدودیت میدهند. این ابزار میتواند به شما کمک کند تا موقعیت اتصال خود را تأیید کنید.
رفع مشکلات اتصال: در مواقعی که با محدودیتهای دسترسی مواجه هستید، دانستن آیپی میتواند به شما کمک کند علت را سریعتر پیدا کنید.
آی پی
همه دستگاههای مدیریتی، اعم از سرور DHCP، روتر یا ارائهدهنده خدمات اینترنتی(ISP) ، همگی از نوعی مدیریت آدرس آی پی (IPAM) استفاده میکنند تا از تخصیص آدرس پروتکل اینترنت مشابه به چندین دستگاه جلوگیری کنند. بهتر است بدانید مغایرت IP، دو دستگاه با IP یکسان در یک شبکه، انتقال و دریافت صحیح داده در این دستگاه ها را غیر ممکن می کند.
توجه داشته باشید که آدرس آی پی (ip) دائمی نیست و بسته به اتصال شما و شبکه ای که به آن متصل می شوید می تواند متغیر باشد و به اصطلاح نسخه دیجیتالی آدرس منزل شما است؛ همانطور که برای دریافت و ارسال نامه، شما نیازمند آدرس هستید، پس برای اتصال به اینترنت نیز به یک آدرس پروتکل اینترنت نیاز دارید.
جالب است بدانید از طریقIP میتوان سرعت اینترنت، شرکت ارائه دهنده خدمات اینترنتی و موقعیت تقریبی مکانی شما را نشان داد. آی پی صرفا برای شناسایی دستگاه شما توسط دستگاه ها و شبکه های دیگر در نظر گرفته شده است.
نحوه عملکرد آدرس آی پی
آدرس آی پی مجموعه ای از اعداد شناسایی منحصر به فرد است؛ به این صورت، هنگامی که یک دستگاه به یک شبکه متصل می شود، یک آی پی به آن اختصاص داده می شود که معمولا روتر یا ارائه دهنده خدمات اینترنت (ISP) شما می باشد. سپس فعالیت های اینترنتی شما از ISPعبور می کند و مجدد از طریق آی پی اختصاص داده شده، به شما باز می گردد. این آدرس دائمی نیست و بر اساس اتصال و شبکه ای که برای اتصال انتخاب می کنید تغییر می کند. برای داشتن اطلاعات بیشتر در رابطه با IPS چیست کلیک کنید.
چه نقشی در اینترنت به آدرس آی پی تعلق دارد؟
همانطور که گفتیم، آدرس IP نقش بسیار مهمی در اینترنت دارد و میتوان آن را به عنوان «شناسه دیجیتال» هر دستگاه در شبکه در نظر گرفت. در ادامه، نقشهای کلیدی آدرس IP در اینترنت را بررسی می کنیم:
شناسایی دستگاهها در شبکه
آدرس IP مانند شماره تلفن برای هر دستگاه در شبکه عمل میکند. هر دستگاهی که به اینترنت متصل میشود (مثل گوشی، لپتاپ، سرور، مودم و…) باید یک آدرس IP داشته باشد تا بتوان با آن ارتباط برقرار کرد.
مسیریابی دادهها
وقتی شما وب سایتی را باز میکنید، درخواست شما از طریق آدرس IP به سرور مربوطه فرستاده میشود و پاسخ از همان مسیر به آدرس IP شما بازگردانده میشود. نقش IP اینجا شبیه آدرس خانه برای ارسال و دریافت نامه است.
شناسایی موقعیت جغرافیایی تقریبی
با استفاده از آدرس IP میتوان تا حدی موقعیت جغرافیایی کاربر را حدس زد (مثلاً کشور، شهر، یا حتی ارائه دهنده اینترنت). این قابلیت در خدماتی مثل تبلیغات هدفمند، نمایش زبان مناسب وبسایت، یا محدود کردن دسترسی (geoblocking) استفاده میشود.
کنترل دسترسی و امنیت
در بسیاری از سیستمهای امنیتی مانند فایروالها، سرورها و VPN ها، از IP برای اجازه یا مسدود کردن دسترسی استفاده میشود. مثلاً میتوان تنظیم کرد فقط دستگاههایی با IP خاص به یک سرویس دسترسی داشته باشند.
ردیابی فعالیتهای اینترنتی
در صورت لزوم و با مجوز قانونی، آدرس IP میتواند برای ردیابی فعالیتهای آنلاین یک کاربر استفاده شود. جالب است بدانید ارائهدهندگان اینترنت ISPها معمولاً سابقه آدرس IPهای اختصاص داده شده به کاربران را نگه میدارند.
نحوه پیدا کردن آی پی در دستگاه های مختلف
درک مفهوم آدرس IP زمانی کامل میشود که بدانیم چگونه میتوان آن را روی دستگاههای مختلف مشاهده کرد. در ادامه، نحوه پیدا کردن آدرس IP را در انواع سیستم عاملها و دستگاهها توضیح میدهیم:
نحوه پیدا کردن مک آدرس سیستم های کامپیوتری
ویندوز
آدرس IP داخلی (Private IP) :
کلیدهای Win + R را فشار دهید.
در پنجره باز شده، عبارت cmd را تایپ کرده و Enter بزنید.
در پنجرهی Command Prompt، دستور زیر را وارد کنید:
ipconfig
آدرس IP شما روبهروی عبارت IPv4 Address نمایش داده میشود.
مک (Mac)
آدرس IP داخلی:
به System Preferences > Network بروید.
شبکهی متصل Wi-Fi یا Ethernet را انتخاب کنید.
آدرس IP در سمت راست پنجره نمایش داده میشود.
نحوه پیدا کردن آدرس آی پی در دستگاه های موبایل
اندروید(Android)
به Settings > Network & Internet > Wi-Fi بروید.
روی شبکهای که به آن متصل هستید، ضربه بزنید.
آدرس IP داخلی در بخش Advanced نمایش داده میشود.
آیفون یا آیپد(iOS)
به قسمت Settings > Wi-Fi بروید.
روی آیکون (i) کنار شبکه فعلی ضربه بزنید.
آدرس IP شما در قسمت IP Address نمایش داده میشود.
نحوه پیدا کردن مک آدرس در مودم و روتر
مودم یا روتر
برای دسترسی به تنظیمات روتر:
مرورگر را باز کرده و آدرس ۱۹۲.۱۶۸.۰.۱ یا ۱۹۲.۱۶۸.۱.۱ را وارد کنید (بسته به برند مودم).
وارد پنل مدیریتی شوید، نام کاربری و رمز عبور معمولاً admin/admin یا در پشت مودم نوشته شده است.
آدرس IP عمومی روتر معمولاً در صفحه اصلی یا بخش Status نمایش داده میشود.
همچنین بهتر است بدانید، برای پیدا کردن آدرس IP عمومی (Public IP) در اکثر دستگاهها، سادهترین روش استفاده از مرورگر اینترنت است. کافیست در هر دستگاهی مانند گوشی، لپتاپ یا کامپیوتر، یک مرورگر مثل Chrome یا Safari را باز کرده و وارد سایتهایی مانند whatismyip.com ،ipinfo.io یا icanhazip.com شوید؛ این سایتها بهصورت خودکار آدرس IP عمومی شما را نمایش میدهند. این آدرس در واقع نشاندهنده شناسه اتصال شما به اینترنت از دید جهان بیرون است و معمولاً توسط ارائهدهنده خدمات اینترنت (ISP) شما ارائه میشود.
چرا باید آدرس IP را بشناسیم؟
دستگاه های دیجیتالی با استفاده از آدرس آی پی شناسایی می شوند. برای انجام هر فعالیتی در اینترنت، داده مبادله می شود و گفته میشود که هر نوع تبادل داده ای نیازمند آدرس مبدا و مقصد است که در بستر اینترنت از جمله آدرس ها، آدرس آی پی است. فرض کنیم شما قصد تماشای یک ویدئو در سایت یوتیوب را دارید، به محض اتصال به اینترنت، آی پی دستگاه شما با استفاده از آدرس آی پی شناسایی می شود و بدین ترتیب داده از مبدا یوتیوب به دستگاه شما ارسال می شود.
پیدا کردن IP در ویندوز، مک، اندروید و IOS
گاهی نیاز است تا آی پی خود را در دستگاهی که استفاده می کنید، پیدا کنید. در زیر مراحل یافتن این آدرس در 4 سیستم عامل، ویندوز، مک، اندروید و IOS با جزئیات آمده است.
برای پیدا کردن IP لوکال خود در مک Mac، این مراحل را دنبال کنید:
منوی اپل را انتخاب کنید.
تنظیمات سیستم ( System Settings)را انتخاب کنید.
روی Network کلیک کنید.
ابتدا Wi-Fi را در ستون سمت چپ و سپس Details را در کنار شبکه Wi-Fi خود انتخاب کنید.
حال با انتخاب تب TCP/IP، آدرس IP لوکال خود را مشاهده خواهید کرد.
برای پیدا کردن آی پی لوکال خود در ویندوز، دو روش وجود دارد.
روش اول:
روی منوی Start کلیک کنید.
تنظیمات ( (settings را انتخاب کنید.
از منوی سمت چپ گزینه Network & Internet را انتخاب کنید.
حال با کلیک روی Properties در منوی بالا، آدرس IP لوکال خود را مشاهده کنید.
به جای این روش، در روش دوم می توانید از رویه خط فرمان استفاده کنید:
منوی Start را باز کنید و cmd را تایپ کنید.
در پنجره Command Prompt، پس از تایپ ipconfig روی Enter را کلیک کنید.
مراحل یافتن آی پی لوکال در iPhone یا iPad
اپلیکیشن تنظیمات را باز کنید.
Wi-Fi را انتخاب کنید.
با انتخاب آیکون اطلاعات در کنار اتصال Wi-Fi آدرس IP خود را میتوانید مشاهده کنید.
مراحل یافتن آی پی لوکال در در اندروید
اپلیکیشن تنظیمات خود را باز کنید.
درباره تلفن (About Phone) را انتخاب کنید.
برای مشاهده آدرس IP لوکال خود اطلاعات وضعیت) Status Information) را انتخاب کنید.
بخش های محتلف ip
هر آدرس آی پی از چهار بخش تشکیل شده که با سه نقطه از هم جدا می شوند «000.000.000.000». این ساختار برای همه آدرسهای نسخه 4 مشترک است. «129.144.50.56» را در نظر بگیرید؛ معمولا در این آدرس دو بخش سمت چپ یعنی «129.144» نشان دهنده شناسه شبکه است و دو بخش سمت راست یعنی «50.56»، بیانگر شناسه میزبان است.
در یک شبکه همه دستگاه ها دارای شناسه شبکه مشترک هستند ولی هر دستگاهی شناسه میزبان مختص خود را دارد. توجه داشته باشید که لزوما تعداد بخش های شناسه شبکه برابر با بخش های میزبان نیست، گاه شناسه شبکه یک بخش، گاه دو و یا سه بخش از 4 بخش را تشکیل می دهد و باقیمانده 4 بخش به شناسه میزبان اختصاص می یابد.
کلاس های آدرس های آی پی بر همین اساس تعیین می شوند. اگر شناسه شبکه فقط متشکل از بخش اول باشد، پس شبکه بسیار بزرگ است در کلاس A قرار می گیرد؛ اگر متشکل از دو بخش اول و دوم باشد، جزء کلاس B یعنی شرکت های بزرگ خواهد بود؛ ولی اگر شناسه شبکه از 3 بخش تشکیل شود، پس شبکه کوچک است و در کلاس C طبقه بندی خواهد شد. کلاس های مختلف آدرس های آی پی بطور کامل در ادامه این مقاله بحث خواهد شد.
انواع آدرس آی پی
آدرس آی پی بر دو نوع عمومی و خصوصی است و تفاوت بین این دو در اتصال آنهاست. به عنوان یک کاربر اینترنت، شما هم یک IP عمومی و هم یک IP خصوصی دارید.
آدرس آی پی خصوصی:آدرسIP خصوصی جهت اتصال داخل یک شبکه خصوصی است و غیرمرتبط با اینترنت است؛ یعنی مستقیماً به اینترنت متصل نیست. این آی پی توسط روتر شما تخصیص می یابد. شما این امکان را دارید که به طور ایمن به چندین دستگاه در LAN خود متصل شوید. اگر در شبکه خصوصی خود بمانید، آی پی خصوصی شما بسته به دستگاهی که استفاده می کنید ممکن است متفاوت باشد ولی آی پی عمومی شما تا زمانی که در آن شبکه باقی بمانید، ثابت می ماند.
با استفاده از دستورات ipconfig یا ifconfig در کامپیتور خود می توانید آدرس پروتکل اینترنت خصوصی خود را بررسی کنید و اگر از دستگاه موبایل یا تبلت استفاده می کنید، تنظیمات دستگاه باید بررسی شوید.
آدرس آی پی عمومی: آدرسIP عمومی شما آدرسی است که سرورها و دستگاهها برای شناسایی شما هنگام اتصال به اینترنت استفاده میکنند. همه سرورهای وب، سرورهای ایمیل و سایر سرورهایی که مستقیماً به صورت آنلاین قابل دسترسی هستند، کاندیدای یک IP عمومی هستند.
آی پی عمومی با آی پی خصوصی دستگاه شما متفاوت است. IP خصوصی برای هر دستگاهی که استفاده می کنید یک انتساب جداگانه دارد، در حالیکه IP عمومی شما همان چیزی است که بقیه اینترنت می بینند. با این حال، قابل مشاهده بودن آن یک نگرانی حفظ حریم خصوصی نیست چراکه کسی نمی تواندشما را با آدرس پروتکل اینترنت ردیابی کند.
ضروررت وجود آی پی عمومی و خصوصی
ضرورت وجود دو سیستم آدرس دهی عمومی و خصوصی در این است که دو دستگاه با IP عمومی یکسان نمی توانند هر دو در اینترنت وجود داشته باشند. وجود دو نوع آی پی به هر دو دستگاه اجازه میدهد تا هنگام آنلاین بودن یکدیگر را پیدا کنند و با برقرار ارتباط، اطلاعات را تبادل کنند.
به محض اینکه به اینترنت وصل می شوید، ISP شما یک آدرس آی پی تصادفی برای شما اختصاص می دهد؛ پس شما کنترلی بر تخصیص آدرس خاص خود ندارید؛ درنتیجه، آدرس آی پی عمومی و خصوصی شما ممکن است متفاوت باشد.
به همین دلیل است که ممکن است آدرس IP در هنگام استفاده از دستور WhatIsMyIP.com ، نسبت به هنگام استفاده از دستورات ipconfig یا ifconfig متفاوت باشد. در حالیکه هوم پِیچIP عمومی شما را نمایش می دهد، دستورات ممکن است IP خصوصی شما را نمایش دهند.
نسخه های مختلف IP، IPv4vsIPv6
نسخه های مختلفی از سیستم های آدرس آی پی تا به امروز بوجود آمده اند که از این میان دو مورد نسخه های 4 و 6 از اهمیت بیشتری برخوردارند.در این بخش از مقاله آی پی، تفاوت های این دو بررسی خواهد شد.
هیچ تفاوت عمده ای بین IP نسخه 4 و IP نسخه 6 وجود ندارد که با استفاده از آن بتوانیم یکی را به طور قابل توجهی بهتر از دیگری قلمداد کنیم. با این حال، در درجه اول IPv4 با سیستم IPv6 در نحوه ساخت اندازه آدرس IP متفاوت هستند.
آی پی نسخه 6 دارای فضای آدرس دهی 128 بیتی است که در مقایسه با فضای آدرس دهی 32 بیتی نسخه 4 افزایش یافته است. فضای آدرس IPv6 تقریبا 2128 یا (3.4 x 1038)عدد است و یا به عبارت دقیق تر 340,282,366,920,938,463,463,374,607,431,768,211,456 آدرس موجود است. به بیان ساده تر، در نسخه 6 می توان 340 تریلیون تریلیون تریلیون آدرس به دستگاه های مختلف اختصاص داد.
در آی پی نسخه 6 هدر پکِت نسبت به آی پی 4، برای مسیریابی بهتر بهبود یافته است؛ علاوه بر این، دستگاه های شبکه موبایل با سیستم IPv6 پشتیبانی و خدمات بهتری دریافت می کنند.
نهایتا، آدرس های IPv6 هنوز استاندارد نیستند و آدرس های IPv4 بیشتر مورد استفاده قرار می گیرند. با این اوصاف چنانکه شبکه شما بزرگ نیست و یا به پشتیبانی زیادی نیاز ندارد، نسخه 4 همچنان برای شبکه شما کار خواهد کرد.
رِنج آی پی چیست؟
آدرس های آی پی معتبر و مجاز دارای محدوده ای هستند که توسط دامنه آدرس آی پی تعیین می شود. در نسخه 4 دامنه بین 000.000.000.000 و 255.255.255.255 میتواند متغیر باشد. سه رقم سمت چپ را در نظر بگیرید؛ عددی بین 000 تا 255 است. با این اوصاف آدرس آی پی 100.0.0.0 معتبر است، چراکه 100 عددی بین 0 تا 255 است ولی آدرس آی پی 400.0.0.0 نامعتبر خواهد بود چون 400 فراتر از بازه 0 تا 255 است.
کلاس های آدرس آی پی چیست؟
درنسخه 4 آدرس های آی پی خصوصی، 3 کلاس اصلی تعریف شده است که هر کدام دامنه مختص خود را دارند. این 3 کلاس بسته به اندازه شبکه شما بصورت A ،B و C تعریف می شوند.
کلاس A: بزرگترین کلاس با دامنه ای از 0.0.0.0 تا 127.255.255.255 و دارای مجموعا 648,483,147,2 آدرس آی پی است؛ مناسب برای شبکه های بسیار بزرگ و یا چندین شبکه با دارای IP خروجی یکسان هستند. برای هر شبکه 216/777/16 آدرس ارائه می کند. شناسه شبکه در این کلاس فقط یک بخش از بین چهار بخش است.
کلاس B: مجموعا دارای 576,048,1 آدرس آی پی و مناسب برای شبکه های بزرگ. دامنه از 128.0.0.0 تا 191.255.255.255 متغیر است. به ازای هر شبکه تا 536,65 آدرس ارائه می شود.این کلاس کمتر از بقیه کلاس هاس استفاده می شود چراکه دو کلاس A و C نیازهای شبکه را تامین می کنند. شناسه شبکه در این کلاس دو بخش از بین چهار بخش است.
کلاس C: مجموعا 536,870,912 آدرس در دسترس قرار می دهد؛ دامنه از 192.0.0.0 تا 223.255.255.255 است. کوچکترین کلاس آدرس های آی پی است که برای اکثر کاربران و شبکه های داخلی برخی کسب و کارها مناسب است. شناسه شبکه در این کلاس سه بخش از بین چهار بخش است و فقط بخش چهار به دستگاه ها اختصاص می یابد؛ پس تعداد بسیار کم و تنها 254 ادرس به ازای هر شبکه خواهد بود.
Network ID: شناسه شبکه
Host ID: شناسه میزبان
Class A: Network ID. Host ID. Host ID. Host ID
Class B: Network ID. Network ID. Host ID. Host ID
Class C: Network ID. Network ID. Network ID. Host ID
تهدیدات امنیتی مربوط به آدرس IP
مسائل امنیتی که آی پی را تحت تاثیر قرار می دهند عبارتند از دانلودهای غیرقانونی، ردیابی شدن، ایجاد محدودیت های دسترسی، حملات شبکه از جمله انواع حملات سایبری، هکینگ و حمله مهندسی اجتماعی.
دانلودهای غیرقانونی: در بررسی پرونده ها و حتی گاه برای پیگرد قانونی افراد می توان از آدرس های IP استفاده کرد. اشتباهات پلیس و حتی دانلودهای غیرقانونی هکرها برای شما می تواند دردسر آفرین باشد. یک عامل مخرب( مثلا یک هم اتاقی یا یک هکر) می تواند از آدرس IP شما برای فعالیت های غیرقانونی مانند تروریسم استفاده کند.
ردیابی: با کمک ابزارهای رایج میتوان موقعیت مکانی تان را از طریق آدرس آی پی بدست آورد.فعالیت های اینترنتی شما از طریق آدرس IP تان توسط یک تعقیب کننده خرده پا یا نماینده دولت قابل ردیابی است.
ایجاد محدودیت های دسترسی: برای جلوگیری از دسترسی به رسانههای حساس، دولتها از مسدود کردن جغرافیایی استفاده می کنند تا فعالان و روزنامهنگاران را متوقف کنند. سرویسهای اِسترمینگ، آدرسهای IP خاص را برای کاربران مسدود میکند تا حق کپی رایت را اعمال کنند. علاوه بر اینها ممکن است وبسایتها، سرورهای بازی و سایر پلتفرمها، آدرسهای IP خاصی را ممنوع کنند.
حملات شبکه: یک مجرم سایبری می تواند مستقیماً شما را با حمله (DDoS) مورد هدف قرار دهد تا با انباشت ترافیک ناخواسته در شبکه شما، اتصال اینترنت شما را با اختلال مواجه کند. هدف چنین حملاتی معمولاً مشاغل و وب سایت ها هستند و نه کاربران خصوصی.
هکینگ: یک هکر می تواند با استفاده از آدرس IP شما، چندین پورت را ترکیب کند و سیستم دفاعی شبکه دستگاه شما را نقض کند. پس از نقض امنیت دستگاه شما، آنها می توانند بدافزار را حذف کنند یا اطلاعات محرمانه را سرقت کنند. با حملات ردیابی( sniffing) آی پی، آنها می توانند داده های شما را بدزدند و امنیت شبکه شما را به خطر بیندازند.
هکرها همچنین ممکن است از آدرس IP شما برای یک حمله مهندسی اجتماعی اغوا کننده استفاده کنند. به عنوان مثال، در یک کلاهبرداری پشتیبانی فنی، یک هکر ممکن است یک پنجره پاپ آپ ( popup) چشمک زن روی صفحه نمایش شما اجرا کند مبنی بر اینکه سیستم شما ویروسی شده است.
پنجره پاپ آپ با نشان دادن آدرس آی پی شما سعی می کند تا شما را متقاعد کند که این یک پیام معتبر است و ممکن است از شما بخواهد که یکی از این موارد ( تماس با یک کلاهبردار ، بازدید از یک وب سایت ناامن یا دانلود یک بدافزار برای پشتیبانی فنی) را انجام دهید.
منظور از آی پی استاتیک و داینمیک چیست؟
آدرس IP یک نماد عددی متمایز است که به هر دستگاه در یک شبکه اختصاص داده می شود؛ تمایز اصلی در نحوه اختصاص این آدرس است؛ آدرس استاتیک ( ثابت) به صورت دستی برای مدت زمان طولانی به یک دستگاه اختصاص داده می شود؛ در مقابل، آدرس داینمیک به صورت مکانیکی اختصاص داده میشودو اغلب با بوت شدن دستگاه تغییر میکند. در جدول زیر تفاوت های این دو با جزئیات آمده است.
آدرس آی پی استاتیک
آدرس آی پی داینمیک
1
توسط (ISP) شرکت ارائه خدمات اینترتی ارایه می شود
توسط پروتکل DHCP ارائه می شود
2
در طول زمان ثابت است و تغییر نمیکند
تغییر می کند
3
زیاد امن نیست
امن تر از استاتیک است
4
اختصاص آن دشوار است
به آسانی اختصاص می یابد
5
پایدارتر است
پایداری آن کم است
6
هزینه اختصاص و نگهداری بالا است
هزینه اختصاص و نگهداری پایین است
7
برای داده هایی با محرمانگی کم مناسب است
برای داده های محرمانه و امنیتی مناسب است
8
عیب یابی آسان است
تشخیص مشکلات شبکه پیچیده تر است
آدرس های IP رزرو شده
آدرسهای رزرو شده رِنج خاصی از آدرسهای آی پی هستند که برای استفاده عمومی در اینترنت جهانی اختصاص داده نمیشوند. این آدرس ها توسط نهادهای حاکم، مانند مرجع شماره های اختصاص داده شده اینترنت (IANA)، برای عملکردها یا اهداف خاصی در شبکه های خصوصی یا برای پروتکل های خاص تعیین شده اند. آدرسهای IP رزرو شده به چند دسته تقسیم میشوند که هر کدام نقش مشخصی را ایفا میکنند. برخی از این آدرس ها را در نسخه 4 بررسی می کنیم:
آدرس های IP خصوصی: برای استفاده در شبکههای خصوصی رزرو شدهاند و قابلیت مسیریابی شدن در اینترنت عمومی را ندارند. آنها معمولاً در شبکه های خانگی، اداری و سازمانی برای تخصیص آدرس IP به دستگاه هایی مانند کامپیتورها، چاپگرها و موبایل های استفاده می شوند. در 3 رِنج ارائه شده اند:
192.168.0.0 تا 192.168.255.255
172.16.0.0 تا 172.31.255.255
10.0.0.0 تا 10.255.255.255
آدرس های بازگشتی (Loopback): آدرس های Loopback توسط یک هاست یا میزبان برای ارسال ترافیک شبکه به خودش استفاده می شود. این آدرس ها برای تست و عیب یابی نرم افزار و سخت افزار شبکه بسیار مهم هستند.
رِنج این آدرس ها از 127.0.0.0 تا 127.255.255.255 می باشد و 127.0.0.1 متداول ترین آنها استفاده می شود.
آدرس های کاربردهای ویژه: برای کاربردهای خاص رزرو شده اند و توسط RFC های (درخواست نظرات) مختلف تعریف می شوند؛ و اهداف منحصر به فردی را در زیرساخت شبکه انجام می دهند.
0.0.0.0 : غیرقابل مسیریابی است و غالبا نشان دهنده نامعتبر یا ناشناخته بودن مقصد است. در کامپیوترهای شخصی نماینگر این است که دستگاه به شبکه متصل نیست و احتمالا آفلاین است.
100.64.0.0 تا 100.127.255.255: برای (CGNAT) رزرو شده است.
198.18.0.0 تا 198.19.255.255: برای آزمایش شبکه استفاده می شود.
آدرس های آی پی 8.8.8.8 و 8.8.4.4
سیستم نام دامنه (DNS) یکی از سنگ بناهای اینترنت است. DNS نام دامنه را به آدرسهای آی پی تبدیل می کند تا کاربران بتوانند بدون اینکه مجبور باشند اعداد طولانی و پیچیده را به خاطر بسپارند به وبسایتها دسترسی یابند. همه ارائهدهندگان خدمات اینترنتی (ISP) به کاربران یک سرور DNS ارائه میکنند؛ در سال 2009، Google سرویس DNS عمومی خود را با هدف سریعتر و ایمنتر کردن اینترنت ایجاد کرد.
سرویس DNS عمومی گوگل بزرگترین در دنیاست و دارای دو آدرس IP اصلی است: 8.8.8.8 و 8.8.4.4. این دو آدرس اساساً سرورهای DNS برای گوگل و آی پی های عمومی گوگل هستند.
اگر تنظیمات DNS خود به این آدرس ها تغییر دهید، IP شما را در سرویس DNS گوگل قرار می گیرد و به شما امکان دسترسی به سرعت و امنیت سریع آنها داده می شود. همه می توانند از آدرس های آی پی 8.8.8.8 یا 8.8.4.4 استفاده کنند. در ادامه شیوه تغییر در ویندوز و مَک را آموزش می دهیم.
چگونه DNS خود را به DNS گوگلتغییر دهیم؟
همانطور که در بخش قبل (آدرس های آی پی 8.8.8.8 و 8.8.4.4) تشریح شد برای دستیابی به سرعت و امنیت بیشتر می توانیم DNS خود را به DNS گوگل تغییر دهیم. شما در هر دو سیستم عامل ویندوز و مَک می توانید این تنظیمات را اعمال کنید؛ ابتدا مراحل ویندوز و سپس مَک:
نحوه تغییر DNS به Google DNS در ویندوز 10: برای جابهجایی به سرور DNS گوگل در یک ویندوز 10، این مراحل را دنبال کنید:
روی Start کلیک کنید. Ethernet را تایپ کنید و سپس Ethernet Settings را باز کنید.
در قسمت Related Settings، Change Adapter Options را انتخاب کنید.
روی Ethernetconnection یا Wi-Fi مناسب راست کلیک کنید و گزینه Properties را انتخاب کنید.
Internet Protocol Version 4 (TCP/IPv4) Properties را انتخاب کنید.
Use the following DNS server addressesرا انتخاب کنید و مقادیر 8.8.8.8 را برای Preferred DNS server و 8.8.4.4 را برای Alternative DNS server وارد کنید و روی OK کلیک کنید.
نحوه تغییر DNS به Google DNS در macOS: برای جابهجایی به سرور DNS گوگل در سیستم عامل مَک، این مراحل را دنبال کنید:
روی منوی Apple کلیک کنید و System Preferences را انتخاب کنید.
روی آیکون Network در منو کلیک کنید.
روی Wi-Fi کلیک کنید و از منوی کشویی اتصال اینترنت خود را انتخاب کنید. روی Advanced کلیک کنید.
گزینه DNS را از نوار منو انتخاب کنید. برای افزودن سرورهای DNS در پایین گوشه سمت چپ روی علامت مثبت کلیک کنید. هر دو مقدار 8.8.8.8 و 8.8.4.4 را اضافه کنید و در نهایت روی OK کلیک کنید.
آینده آدرسآی پی
مقرراتی مانند مقررات حفاظت از دادههای عمومی (GDPR) و قانون حفظ حریم خصوصی مصرفکننده کالیفرنیا، وبسایتها را مجبور کردهاند تا به کاربران در مورد دادههایی که جمعآوری میکنند اطلاع رسانی کنند و رضایت آنها را برای استفاده از کوکیها جلب کنند. موضع گیری های شدید علیه کوکی ها باعث شده است که بسیاری از کاربران گمان کنند که آدرس های IP آنها در معرض تهدید هستند.
نکته اصلی اینجاست که آدرس های IP از بین نخواهند رفت؛ عمیقاً در تکنولوژی ریشه دوانده اند و اهمیت شان از کوکی ها بیشتر است و تنها شناسه عملی برای شناسایی دستگاه های متصل به یک شبکه هستند.
توجه داشته باشید استفاده از VPN در حال افزایش است زیرا کاربران را قادر می سازد تا کنترل بیشتری بر حریم خصوصی خود داشته باشند. آدرسهای IP جزء ضروری ارتباطات پروتکل اینترنت باقی خواهند ماند، همچنین بهتر است بدانید پنهان سازی آدرسهای آی پی عمومی در آینده ممکن است امکان پذیر و قابل قبول تر باشد.
سخن پایانی
در این مطلب، مفهوم آدرس IP، نحوه عملکرد آن و اهمیت آن در دنیای دیجیتال را بررسی کردیم. آدرس IP به عنوان یک شناسه منحصر به فرد برای دستگاهها در شبکههای اینترنتی عمل میکند و نقش حیاتی در ارتباطات اینترنتی دارد. آشنایی با انواع آدرسهای IP، تفاوتهای بین IP عمومی و خصوصی، و تهدیدات امنیتی مرتبط با آنها به شما کمک میکند تا درک بهتری از چگونگی محافظت از اطلاعات شخصی و امنیت شبکه خود داشته باشید.
با توجه به پیچیدگیهای فناوری و تهدیدات روزافزون، شناخت IP و استفاده صحیح از آن برای حفظ حریم خصوصی و امنیت آنلاین امری ضروری است. چه شما یک کاربر عادی اینترنت باشید و چه یک مدیر شبکه، درک این اصول میتواند به شما در مدیریت بهتر دستگاهها و ارتباطات اینترنتی کمک کند. با اطلاعات ارائه شده در این مقاله، میتوانید با اطمینان بیشتری از اینترنت استفاده کنید و خطرات امنیتی را کاهش دهید.
سوالات متداول
آدرس IP چیست؟
یک عدد منحصر به فرد است که می تواند دستگاه های موجود در یک شبکه را شناسایی کند.
آیا می توانم از Google DNS به صورت رایگان استفاده کنم؟
بله؛ سیستم نام دامنه Google یک سرویس رایگان و جهانی برای همه کاربران اینترنت است.
چه کسی می تواند آدرس IP من را پیدا کند؟
اگر ادمین وب سایت هستید، همه کاربران می تواند آدرس آی پی شما را از طریق دامنه عمومی جستجو کنند و اگر کاربر عادی هستید، مدیران وب سایت ها می توانند به آدرس شما در وب سایت هایی که در آن فعالیت داشته اید دسترسی داشته باشند.
IPv4 و IPv6 چگونه با هم کار می کنند؟
بسیاری از سیستمها ازهر دو نسخه IPv4 و IPv6 از طریق فرآیندی به نام دوال استک dual stack استفاده میکنند ؛ این فرآیند به دستگاهها اجازه میدهد که از هر یک از پروتکلها برای برقراری ارتباط استفاده کنند.
مدیریت تهدید یکپارچه (UTM) راهکاری است که چندین ویژگی یا سرویس امنیتی در یک دستگاه واحد در شبکه شما ترکیب می شوند. با استفاده از UTM، کاربران شبکه با چندین ویژگی مختلف از جمله آنتی ویروس، فیلتر محتوا، فیلتر ایمیل و وب، آنتی اسپم و … محافظت می شوند.
UTM یک سازمان را قادر می سازد تا خدمات امنیتی آی تی خود را در یک دستگاه ادغام کرده و به طور بالقوه حفاظت از شبکه را ساده کند. در نتیجه، کسب و کار شما میتواند تمام تهدیدات و فعالیتهای مرتبط با امنیت را از طریق تنها یک پنل کنترل کند. به این ترتیب، دید کامل و ساده ای را بر تمام عناصر امنیت یا معماری بی سیم خود به دست می آورید.
مدیریت تهدید یکپارچه (UTM) چیست؟
مدیریت تهدید یکپارچه (UTM) یک رویکرد جامع برای حفاظت از شبکهها و دادهها در برابر تهدیدهای امنیتی است. UTM با ترکیب مجموعهای از خدمات امنیتی مانند فایروال، جلوگیری از نفوذ، فیلترینگ وب، آنتیویروس و ضد اسپم، امنیتی چندلایه ارائه میدهد. این فناوری به سازمانها کمک میکند تا تمامی تهدیدات سایبری را از یک نقطه مرکزی مدیریت و کنترل کنند. هدف UTM کاهش پیچیدگی مدیریت امنیت شبکه است، بهطوری که کاربران نیازی به استفاده از چندین ابزار مختلف برای مقابله با تهدیدات نداشته باشند.
استفاده از UTM به سازمانها این امکان را میدهد که با استفاده از یک دستگاه یا پلتفرم متمرکز، هم در هزینهها صرفهجویی کنند و هم امنیت شبکه خود را ارتقا دهند. این رویکرد یکپارچه، علاوه بر کاهش زمان واکنش به تهدیدات، توانایی بهتری در شناسایی و مقابله با تهدیدات پیشرفته فراهم میکند.
ویژگی های مورد نظر یک مدیر تهدید یکپارچه
ویژگیهای رایج در مدیریت تهدید یکپارچه (UTM) طیف وسیعی از ابزارهای امنیتی را شامل میشود که به تقویت امنیت شبکه و کنترل بهتر دسترسی کمک میکنند:
آنتی ویروس
یک UTM دارای نرم افزار آنتی ویروس است که می تواند شبکه شما را کنترل کند، سپس ویروس ها را شناسایی کرده و از آسیب رساندن به سیستم شما یا دستگاه های متصل به آن جلوگیری کند. این کار با استفاده از اطلاعات موجود در پایگاههای داده سیگنیچر، که انبارهایی حاوی پروفایل های ویروسها هستند، انجام میشود تا بررسی شود که آیا هیچ ویروسی در سیستم شما اکتیو است یا در تلاش است به آن دسترسی پیدا کند.
برخی از تهدیداتی که نرم افزار آنتی ویروس در یک UTM می تواند متوقف کند شامل فایل های آلوده، تروجان ها، کرم ها، جاسوس افزارها و سایر بدافزارها است.
ضد بدافزار
مدیریت تهدید یکپارچه با شناسایی بدافزار و سپس پاسخ دادن، از شبکه شما در برابر بدافزار محافظت می کند. یک UTM می تواند برای شناسایی بدافزار شناخته شده، فیلتر کردن آن از جریان داده های شما و جلوگیری از نفوذ آن به سیستم شما، از قبل پیکربندی شود. UTM همچنین می تواند برای شناسایی تهدیدات بدافزار جدید با استفاده از آنالیز اکتشافی، که شامل قوانینی برای آنالیز رفتار و ویژگی های فایل ها است، پیکربندی شود.
UTM همچنین می تواند از سندباکس به عنوان یک اقدام ضد بدافزار استفاده کند. با سندباکس، سلولی در داخل کامپیوتر به عنوان یک سندباکس عمل می کند که فایل مشکوک را ضبط میکند. حتی اگر بدافزار مجاز به اجرا باشد، سندباکس از تعامل آن با سایر برنامههای کامپیوتر جلوگیری میکند.
فایروال
فایروال توانایی اسکن ترافیک ورودی و خروجی را برای ویروس ها، بدافزارها، حملات فیشینگ، اسپم ها، تلاش برای نفوذ به شبکه و سایر تهدیدات امنیت سایبری دارد. از آنجایی که فایروالهای UTM دادههای ورودی و خروجی شبکه شما را بررسی میکنند، میتوانند از استفاده از دستگاههای داخل شبکه برای گسترش بدافزار به سایر شبکههایی که به آن متصل میشوند نیز جلوگیری کنند.
پیشگیری از نفوذ
یک سیستم UTM می تواند قابلیت پیشگیری از نفوذ (IPS) را که حملات را شناسایی و از آنها جلوگیری می کند در اختیار یک سازمان قرار دهد. برای شناسایی تهدیدات، یک IPS بستههای داده را آنالیز کرده و به دنبال الگوهای شناخته شده در تهدیدات میگردد. وقتی یکی از این الگوها شناسایی شد، IPS حمله را متوقف می کند.
شبکه خصوصی مجازی
شبکه خصوصی مجازی (VPN) که با یک دستگاه UTM ارائه می شود، عملکردی مشابه زیرساخت VPN معمولی دارد. VPN یک شبکه خصوصی ایجاد می کند که از درون یک شبکه عمومی تانل زده و به کاربران امکان می دهد که داده ها را از طریق شبکه عمومی بدون نگرانی از مشاهده داده ها توسط دیگران ارسال و دریافت کنند. همه ارسالها رمزگذاری می شوند بنابراین حتی اگر کسی در مسیر دادهها باشد، برای او بیفایده خواهد بود.
وب فیلترینگ
ویژگی وب فیلترینگ UTM میتواند از مشاهده وب سایت یا صفحات خاص توسط کاربران جلوگیری کند. این کار با متوقف کردن مرورگر کاربران از لود صفحات سایت ها در دستگاه آنها انجام می شود. وب فیلترینگ می تواند بنا به اهداف سازمان شما صفحات خاصی را هدف قرار دهد.
برای مثال، اگر میخواهید از پرت شدن حواس کارمندان توسط سایتهای رسانههای اجتماعی خاص جلوگیری کنید، میتوانید از بارگیری آن سایتها در دستگاههایشان در زمانی که به شبکه شما متصل هستند جلوگیری کنید.
پیشگیری از از دست دادن داده
پیشگیری از از دست دادن داده (DLP) امکان می دهد نقض داده و تلاش برای استخراج غیر مجاز آن را شناسایی کرده و از آن جلوگیری کنید. برای انجام این کار، سیستم DLP، دادههای حساس را رصد کرده و هنگامی که تلاش یک عامل مخرب برای سرقت آن را شناسایی میکند، آن را بلاک و در نتیجه از دادهها محافظت میکند.
IPsec ،SSL و VPN
این ویژگیها امکان دسترسی امن به شبکه از راه دور را فراهم میکنند و اطلاعات ارسالی را رمزگذاری میکنند.
این ترکیب از ابزارها UTM را به یک راهکار مؤثر و یکپارچه برای محافظت از شبکههای سازمانی تبدیل میکند.
مزایای استفاده از راهکار یکپارچه مدیریت تهدید
انعطاف پذیری و سازگاری
با یک شبکه UTM، می توانید از مجموعه ای از راهکارهای انعطاف پذیر برای مدیریت شبکه های پیچیده موجود در زیرساخت های تجاری مدرن استفاده کنید. شما می توانید آنچه را که نیاز دارید از میان مجموعه ای از ابزارهای مدیریت امنیت انتخاب کرده و بهترین گزینه را برای شبکه خاص خود انتخاب کنید. همچنین میتوانید لایسنسی دریافت کنید که تمام تکنولوژی هایی که میخواهید را در اختیار قرار می دهد و در زمان شما برای خرید راهکارهای فردی صرفهجویی میکند.
از آنجا که یک UTM انعطاف پذیر است، شما این آزادی را دارید که بیش از یک تکنولوژی امنیتی را به دلخواه خود به کار بگیرید. همچنین، یک UTM با بهروزرسانیهای خودکار ارائه میشود که سیستم شما را برای مقابله با آخرین تهدیدات موجود آماده نگه میدارد.
یکپارچه سازی و مدیریت متمرکز
در یک راهاندازی معمولی بدون UTM، ممکن است مجبور شوید از چندین مؤلفه امنیتی، از جمله فایروال، کنترل اپلیکیشن، VPN و موارد دیگر به طور همزمان استفاده کنید. این می تواند زمان و منابع را از تیم شما بگیرد. با این حال، با یک UTM، می توانید همه چیز را یکپارچه کرده و با یک کنسول مدیریت، کنترل کنید. این امر نظارت بر سیستم و همچنین رسیدگی به اجزای خاصی در UTM را که ممکن است نیاز به به روز رسانی یا بررسی داشته باشند را آسان تر می کند.
ماهیت متمرکز یک UTM همچنین به شما امکان می دهد بر چندین تهدید به طور همزمان نظارت کنید زیرا آنها بر چندین مؤلفه شبکه شما تأثیر می گذارند. در یک شبکه بدون این ساختار متمرکز، زمانی که یک حمله چند-ماژوله در حال وقوع است، جلوگیری از آن می تواند بسیار دشوار باشد.
مقرون به صرفه بودن
به دلیل راه اندازی متمرکز، UTM تعداد دستگاه هایی که سازمان شما برای محافظت از شبکه نیاز دارد را کاهش می دهد. این ممکن است منجر به صرفه جویی قابل توجهی در هزینه شود. علاوه بر این، به دلیل اینکه کارکنان کمتری برای نظارت بر سیستم مورد نیاز هستند، می توانید در هزینه های نیروی انسانی نیز صرفه جویی کنید.
افزایش آگاهی از تهدیدات امنیتی شبکه
ترکیب متمرکز بودن UTM همراه با عملکرد سریعتر منجر به افزایش آگاهی از تهدیدات امنیتی شبکه می شود و شما را قادر می سازد حفاظت از تهدیدات پیشرفته (ATP) را پیاده سازی کنید. این کار تیم آی تی شما را برای مدیریت بهتر تهدیدات پایدار پیشرفته (APT) و سایر خطرات مدرن پیش رو، مجهز می کند.
توانایی بهبود یافته برای مقابله با این نوع تهدیدات ناشی از توانایی یک UTM برای اجرای چندین مکانیسم پاسخ به تهدید به صورت هماهنگ است که نیروها را در برابر تهدیدهایی که سعی در نفوذ به شبکه شما دارند ترکیب می کند.
راهکار امنیتی سریعتر برای کسب و کارها
با یک UTM، می توانید روش پردازش داده ها را بهینه کرده و همزمان از منابع کمتری استفاده کنید. UTM به اندازه چندین مؤلفه که مستقل از یکدیگر کار می کنند به منابع نیاز ندارد. راندمان بالاتری که از یک UTM دریافت می کنید ممکن است به شما این امکان را بدهد که منابع را برای مدیریت بهتر سایر فرآیندهای ضروری وابسته به شبکه آزاد کنید.
فایروال نسل بعدی در مقابل UTM
اگرچه، در ظاهر، ممکن است به نظر برسد که تفاوتهای بین فایروالهای نسل بعدی (NGFW) و UTM صرفاً معنایی هستند، بسته به اینکه از کدام NGFW استفاده میکنید، ممکن است تفاوتهایی وجود داشته باشد. هر دو راهکار از شبکه شما محافظت می کنند، با این حال، با UTM، این امکان وجود دارد که سرویس هایی را که به آن نیاز ندارید دریافت کنید. ادغام این سرویس ها با شبکه فعلی شما می تواند کار بیشتری را شامل شود. همچنین میتواند منجر به تصمیمگیریهای دشوار و فرآیند راهاندازی چالشبرانگیز شود زیرا سعی میکنید ویژگیهای UTM را با آنچه قبلاً دارید ترکیب کنید یا یکی را در مقابل دیگری قرار دهید تا مشخص کنید کدام راهکار بهتر است.
از سوی دیگر، با NGFWها، مانند فایروال نسل بعدی فورتی گیتمی توانید ویژگی های مورد نیاز خود را روشن کنید و آن را به یک راهکار کامل UTM تبدیل کنید. برعکس، شما می توانید انتخاب کنید که فقط از آن به عنوان فایروال استفاده کنید یا برخی از حفاظت ها را فعال کنید اما برخی دیگر را نه. به عنوان مثال، اگر فورتی گیت دارید و از تمام ظرفیت آن استفاده می کنید، به عنوان یک سیستم UTM نیز کار خواهد کرد.
تفاوت دیگر این است که NGFW یک راهکار موثر برای شرکت های بزرگتر است، در حالی که یک UTM معمولی ممکن است تحت فشار تقاضاهای یک سازمان از کار بیفتد.
تجهیزات UTM برای سازمانها
همانطور که گفته شد UTM یا (Unified Threat Management) به معنی مدیریت یکپارچه تهدیدات، یک دستگاه یا راهکار امنیتی است که چندین قابلیت امنیتی را در یک پلتفرم واحد ادغام میکند. این تجهیزات برای سازمانهایی که به امنیت پیشرفته و مدیریت ساده نیاز دارند، بسیار مفید هستند.
مزایای استفاده از تجهیزات UTM برای سازمانها
مدیریت یکپارچه و کاهش پیچیدگی
ترکیب چندین عملکرد امنیتی در یک دستگاه
مدیریت متمرکز برای کاهش هزینههای اجرایی
کاهش نیاز به استفاده از چندین سختافزار مجزا
امنیت چندلایه و پیشرفته
فایروال (Firewall): کنترل ترافیک شبکه و جلوگیری از دسترسیهای غیرمجاز
سیستم جلوگیری از نفوذ (IPS/IDS): شناسایی و مسدود کردن تهدیدات سایبری
فیلترینگ وب (Web Filtering): جلوگیری از دسترسی به وبسایتهای مخرب
آنتیویروس و آنتیبدافزار: بررسی و حذف تهدیدات مخرب
قابلیتهای پیشرفته برای سازمانها
VPN (شبکه خصوصی مجازی): اتصال امن برای کاربران از راه دور
مدیریت پهنای باند: بهینهسازی استفاده از منابع شبکه
کنترل دسترسی کاربران: تنظیم سطح دسترسی به اینترنت و اپلیکیشنها
مقایسه تجهیزات UTM
ویژگیها
FortiGate (Fortinet)
Sophos XG
Cisco Meraki
WatchGuard Firebox
امنیت چندلایه
✅
✅
✅
✅
عملکرد بالا
✅
✅
✅
✅
یکپارچگی با Cloud
✅
✅
✅
✅
رابط کاربری ساده
متوسط
عالی
عالی
خوب
مناسب برای سازمانهای بزرگ
بله
بله
متوسط
بله
چرا سازمانهای دولتی باید از تجهیزات UTM استفاده کنند؟
محافظت در برابر تهدیدات سایبری
کاهش هزینههای عملیاتی و افزایش کارایی
کنترل بهتر بر دسترسی کاربران و استفاده از اینترنت
مدیریت سادهتر امنیت در شبکههای گسترده
تفاوت NGFW و UTM چیست؟
NGFW (Next Generation Firewall) و UTM (Unified Threat Management) دو نوع راهکار امنیتی برای شبکهها هستند، اما تفاوتهای اساسی در نحوه عملکرد و کاربرد آنها وجود دارد.
NGFW فایروال نسل جدید
تمرکز بر امنیت پیشرفته و انعطافپذیری بالا؛ NGFW یک فایروال پیشرفته است که علاوه بر قابلیتهای فایروال قدیمی ویژگی های زیر را نیز دارد:
بررسی عمیق پکتها (DPI – Deep Packet Inspection)
کنترل اپلیکیشنها (Application Control)
سیستم تشخیص و جلوگیری از نفوذ (IDS/IPS)
امنیت مبتنی بر هویت کاربر
یکپارچگی با سرویسهای ابری و SD-WAN
همچنین باید بدانید که NGFW بیشتر برای سازمانهای بزرگ و شبکههایی که نیاز به کنترل دقیقتر و امنیت سطح بالا دارند، مناسب است. اما باید بدانید در سال 2025 به دلیل مورد هدف قرار گرفتن سازمان کوچک برای مهاجمان سایبری، استفاده از فایروال های نسل جدید برای تمام سازمان کوچک، متوسط و بزرگ برای در امان نگه داشتن اطلاعات محرمانه ضروری است. برای دریافت مشاوره رایگان وانتخاب یک فایروال مناسب برای سازمانتان می توانید با کارشناسان مجرب شرکت داریا ارتباط بر قرار کنید.
UTM مدیریت یکپارچه تهدیدات
تمرکز بر یکپارچگی و سادگی مدیریت؛ UTM راهکاری جامع برای تأمین امنیت شبکه است که چندین ویژگی امنیتی را در یک دستگاه ترکیب میکند، از جمله این ویژگی ها می توان به موارد زیر اشاره کرد:
داشتن تمام ویژگی های فایروال قدیمی
آنتیویروس و ضدفیشینگ
VPN و امنیت ارتباطات
فیلترینگ وب و ایمیل
IPS/IDS اما با عملکرد سادهتر ازNGFW
نکته: UTM معمولاً برای کسبوکارهای کوچک و متوسط (SMB) که به یک راهحل ساده و مقرون به صرفه برای امنیت نیاز دارند، مناسب تر است.
اگر سازمان شما نیاز به امنیت عمیق، کنترل دقیق ترافیک و مدیریت تهدیدات پیچیده دارد، NGFW گزینه بهتری است، اما اگر به دنبال یک راهکار ساده، مقرونبهصرفه و همهکاره هستید، UTM انتخاب مناسبی برای شما خواهد بود. (استفاده از فایروال های سوفوس، سیسکو و از همه تر فورتی گیت برای در امان ماندن از حملات روز صفر و بد افزاری های 2025 یک هشدار جدی است)
استفاده از تجهیزات UTM راهکاری ایدهآل برای سازمانهایی است که به امنیت جامع و مدیریت ساده نیاز دارند. برندهایی مانند FortiGate ،Sophos ،Cisco و WatchGuard از بهترین گزینههای موجود هستند. انتخاب بهترین UTM به نیازهای خاص سازمان، بودجه و سطح امنیت مورد نظر بستگی دارد؛ برای داشتن اطلاعات بیشتر و دریافت مشاوره رایگان در رابطه با بهترین و کاربردی ترین تجهیزات امنیتی با کارشناسان شرکت داریا به شماره 0416224 تماس حاصل فرمایید.
پروتکل (Protocol) های شبکه را می توان مجموعه ای از قوانین و توافقات دانست که برای ارتباط و تبادل داده بین سیستم های مختلف در داخل شبکه کامپیوتری استفاده می شوند.
پروتکل شبکه چیست؟
پروتکل شبکه مجموعهای از قوانین و استانداردهای دقیق است که نحوه ارسال، دریافت و پردازش دادهها را در یک شبکه کامپیوتری تعیین میکند. این پروتکلها در قالب لایههای مشخص عمل کرده و وظایفی مانند آدرسدهی، مسیریابی، کنترل جریان داده، تشخیص و اصلاح خطاها، هماهنگسازی ارتباطات و مدیریت امنیت را بر عهده دارند. هر پروتکل با تعریف ساختار پکتهای داده، نحوه تبادل اطلاعات و الزامات ارتباطی، امکان تعامل مؤثر بین دستگاهها و سیستمهای مختلف را فراهم میسازد.
انواع پروتکل شبکه
پروتکلهای شبکه بر اساس عملکرد و سطح عملیاتی خود در دستههای مختلفی قرار میگیرند. برخی از مهمترین انواع پروتکلهای شبکه عبارتند از:
این پروتکل ها، وظیفه برقراری ارتباط بین سیستم ها یا دستگاه های داخل شبکه را دارند که قادر به پشتیبانی از انواع استاندارد های مخابراتی، از جمله آنالوگ و دیجیتال هستند. لیست انواع پروتکل های ارتباطی به شرح زیر است:
پروتکل ARP یا Address Resolution Protocol
پروتکل STP یا Spanning Tree Protocol
پروتکل NTP یا Network Time Protocol
پروتکل IGMP یا Internet Group Management Protocol
پروتکل SMTP یا Simple Mail Transfer Protocol
پروتکل SSH یا Secure Socket Shell
پروتکل BGP یا Border Gateway Protocol
پروتکل OSPF یا Open Shortest Path First
پروتکل FTP یا File Transfer Protocol
پروتکل HTTP یا Hypertext Transfer Protocol
پروتکل TCP/IP یا Transmission Control Protocol / Internet Protocol
انواع پروتکل های مدیریت شبکه
این پروتکل ها، برای نظارت و مدیریت سیستم های ارتباطی و بهبود عملکرد شبکه مورد استفاده قرار می گیرند که بر روی سرورها، مسیریاب ها، مودم ها و… تاثیر میگذارند؛ به طوری که بهترین مسیر انتقال داده را پیدا می کنند. لیست کامل پروتکل های مدیریتی به شرح زیر است:
پروتکل SNMP یا Simple Network Management Protocol
پروتکل SIP یا Session Initiation Protocol
پروتکل RTP یا Real-time Transport Protocol
پروتکل TLS یا Transport Layer Security
پروتکل NTP یا Network Time Protocol
انواع پروتکل های امنیتی
این پروتکل ها، مانع نفوذ افراز غیرمجاز به شبکه می شوند و با رمزگذاری، امنیت شبکه را تامین کرده و از آن محافظت می کنند. در ادامه، با چند مورد از این پروتکل ها آشنا می شویم.
IPSec یا Internet Protocol Security
HTTPS یا Hypertext Transfer Protocol Secure
SSL یا Secure Sockets Layer
SSH یا Secure Sockets Layer
SFTP یا Secure File Transfer Protocol
Kerberos یا Computer Network Authentication Protocol
انواع پروتکل های روتینگ
این پروتکل ها که به آنها پروتکل های مسیریابی نیز می گویند؛ توسط روتر ها برای برقراری ارتباط بین مبدا و مقصد استفاده می شوند که در ادامه، با چند مورد از این پروتکل ها آشنا می شویم.
BGP یا Border Gateway Protocol
EIGRP یا Enhanced Interior Gateway Routing Protocol
OSPF یا Open Shortest Path First
RIP یا Routing Information Protocol
آسیب پذیری پروتکل ها
آسیب پذیری پروتکل ها، شامل ضعف ها و مشکلات امنیتی آنها می شود که ممکن است منجر به نقص حریم خصوصی، ردیابی اطلاعات، تهدیدات امنیتی از جمله و دسترسی های غیر مجاز توسط افراد غیر مجاز شود.
کاربرد پروتکل ها در امنیت شبکه
اصلی ترین وظیفه ی پروتکل ها، تضمین امنیت ارتباطات در شبکه است به طوری که، سیستم ها را مجبور به استفاده از رمزگذاری و مکانیزم های امنیتی می کند تا از تهدیدات و خطرات در امان بمانند.
و از دیگر کاربرد های پروتکل ها، می توان به افزایش کارایی شبکه اشاره کرد که آنها با تعیین قانون های صحیح و استفاده از فرمت های بهینه، سیستم ها را قادر به ارسال داده ها با سرعت بسیار بالا می کند.
همچنین بهتر است بدانید پروتکل ها، صحت اطلاعات انتقالی را تضمین می کنند به طوری که، با استفاده از قانون ها و فرمت های مشخص، داده ها به درستی و بدون خطا در شبکه منتقل می شوند؛ این کار با بررسی مکرر داده، از ابتدا تا انتهای ارسال و دریافت اطلاعات، صورت می گیرد.
نحوه عملکرد پروتکل
پروتکل های شبکه مجموعهای از قوانین استاندارد هستند که نحوه ارسال، دریافت و پردازش دادهها را در یک شبکه کامپیوتری مشخص میکنند. این پروتکلها در لایههای مختلف مدلهای شبکه مانند OSI وTCP/IP عمل میکنند و هر لایه وظایف خاصی را بر عهده دارد. فرآیند انتقال داده از لایههای بالایی، مانند لایه کاربرد (Application Layer)، آغاز شده و به تدریج از طریق لایههای پایینتر به لایه فیزیکی (Physical Layer) منتقل میشود، که در آن دادهها به سیگنالهای الکتریکی، نوری یا امواج رادیویی تبدیل شده و در بستر ارتباطی ارسال میشوند.
در سمت گیرنده، این سیگنالها مجدداً به دادههای دیجیتال تبدیل شده و از طریق لایههای مختلف پردازش میشوند تا در نهایت به برنامه مقصد تحویل داده شوند.
پروتکلهای شبکه برای مدیریت انتقال دادهها از تکنیکهایی مانند پکتبندی (Encapsulation)، کنترل جریان (Flow Control)، کنترل ازدحام (Congestion Control) و تشخیص و اصلاح خطا (Error Detection & Correction) استفاده میکنند.
به طور خلاصه، در برقراری ارتباط و تبادل اطلاعات، سیستم ها بر اساس قوانین تعیین شده در پروتکل ها، داده ها را بسته بندی کرده و به حالت پکت در می آورند و آنها را به صورت موازی یا سریالی به شبکه ارسال می کنند و پس از دریافت پکتها توسط دستگاه مقصد بر اساس فرمت های مشخص شده پروتکل، آنالیز و بازسازی می شوند.
خطرات تهدید کننده پروتکل شبکه
بسیاری از خطرات و تهدیداتی که سیستم ها با آن مواجه می شوند، در بستر شبکه اتفاق می افتد و حملات سایبری، ویروس ها، بدافزارها، تروجان ها و… نمونه هایی از این تهدیدات هستند که با آسیب رساندن به رم یا پردازنده سیستم، باعث ایجاد اختلال در عملکرد و حتی از بین رفتن منابع یک شبکه می شوند.
پروتکل های شبکه توسط کدام سازمان منتشر می شوند؟
سازمان ها و گروه های تخصصی مانند ISO ،IEEE ،IETF و ITU وجود دارند که در زمینه شبکه و ارتباطات، جهت استاندارد سازی و تعریف پروتکل ها تلاش می کنند و انواع مختلف پروتکل های شبکه را منتشر میکنند.
آینده پروتکل های شبکه
با پیشرفت و گستردگی روز افزون تکنولوژی، نیازهای جدیدی در حوزه ارتباطات مطرح خواهند شد که نیازمند بهبود و توسعه پروتکل ها در زمینه عملکرد، سرعت، امنیت، سازگاری با تکاملات تکنولوژی و… هستند؛ از این رو روند استاندارد سازی و توسعه پروتکل های جدید توسط سازمان ها و گروه های تخصصی برای افزایش امنیت و بهبودی ارتباطات ادامه خواهد یافت.