برد اکسس پوینت ها چقدر است؟

برد اکسس پوینت ها چقدر است؟

هنگام راه اندازی یک شبکه Wi-Fi، یکی از کلیدی ترین مسائل که با آن مواجه خواهید شد این است که برای اطمینان از ارتباط بی سیم مطمئن و کارآمد باید برد اکسس پوینت پاسخگوی نیازهای شما باشد. عوامل مختلفی مانند اندازه فضا، تعداد کاربران و دستگاه‌ها و انواع اپلیکیشن هایی که در شبکه اجرا خواهند شد، همگی می توانند در تعیین این مقدار دخیل باشند.

در این مقاله، سعی خواهیم کرد تا با بررسی این موضوع از جنبه های مختلف به شما کمک کنیم تا با انتخاب بهترین گزینه برای اکسس پوینت، اطمینان حاصل کنید که شبکه بی سیم شما عملکرد و پوشش مورد نیاز شما را برآورده می کند. ابتدا با ارائه تعریفی از اکسس پوینت شروع می کنیم.

اکسس پوینت چیست؟

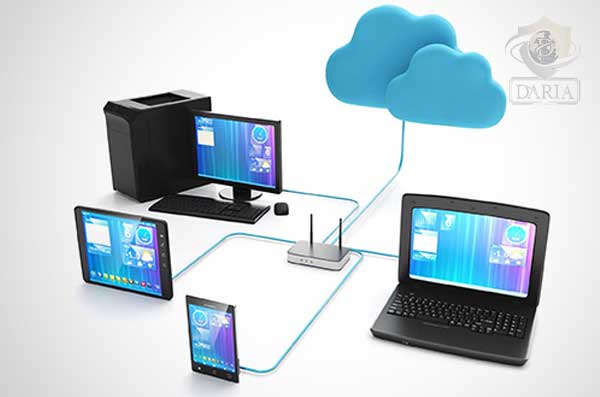
اکسس پوینت دستگاهی است که برای ایجاد یا گسترش شبکه بی‌سیم استفاده می‌شود. این دستگاه به روتر یا سوئیچ متصل می‌شود و سیگنال بی‌سیم را در محیط توزیع می‌کند. اکسس پوینت‌ها معمولاً در محیط‌های بزرگ مانند ادارات، مراکز آموزشی، فروشگاه‌ها و … استفاده می‌شوند. برخی اکسس پوینت‌ها امکانات پیشرفته‌ای مانند پشتیبانی از  VLAN، مدیریت کاربران و کنترل پهنای باند را ارائه می‌دهند.

برد اکسس پوینت‌ها چقدر است؟

برد اکسس پوینت ها به عوامل متعددی مانند قدرت سیگنال، محیط اطراف و فرکانس بستگی دارد. در محیط‌های داخلی، برد معمولاً بین 20 تا 50 متر است، در حالی که در محیط‌های باز با مدل‌های Outdoor می‌تواند تا چند صد متر یا حتی چند کیلومتر افزایش یابد.

برای افزایش برد، می‌توان از اکسس پوینت‌های با آنتن‌های تقویت‌شده یا تقویت‌کننده سیگنال استفاده کرد. فرکانس 2.4 گیگاهرتز برد بیشتری نسبت به 5 گیگاهرتز دارد اما ممکن است تداخل بیشتری داشته باشد.

برد اکسس پوینت

برد اکسس پوینت‌ها به عواملی مانند قدرت سیگنال، نوع آنتن، و محیط نصب بستگی دارد. به طور کلی، برد اکسس پوینت‌ها می‌تواند از چند متر تا چند صد متر متغیر باشد، عوامل موثر در برد اکسس پوینت ها می توان به موارد زیر اشاره کرد:

  1. در فضاهای داخلی: معمولاً برد اکسس پوینت‌ها در فضاهای بسته و بدون موانع فیزیکی حدود ۳۰ تا ۵۰ متر است. در محیط‌هایی با دیوارها و موانع، این برد می‌تواند به ۲۰ تا ۳۰ متر کاهش یابد.
  2. در فضای باز: در محیط‌های باز و بدون موانع، برد اکسس پوینت‌ها می‌تواند به ۲۰۰ متر یا بیشتر برسد. برخی از مدل‌های پیشرفته با قدرت بالا قادرند تا بردی در حدود ۵۰۰ متر را فراهم کنند.
  3. تأثیرات محیطی: عواملی مانند تداخل سیگنال‌های رادیویی، موانع فیزیکی (دیوارها، مبلمان)، و شرایط جوی می‌توانند بر برد اکسس پوینت‌ها تأثیر بگذارند.

برای به دست آوردن بهترین عملکرد، انتخاب اکسس پوینت مناسب و نصب صحیح آن با توجه به نیازها و شرایط محیطی اهمیت زیادی دارد، که می توان گفت اکسس پوینت سوفوس یکی از بهترین و کاربردی ترین برندها در بازار با سری ها و بردهای مختلف در بازار به فروش می رسند.
برد اکسس پوینت

اکسس پوینت بی سیم چیست؟

اکسس پوینت بی سیم  wireless access point یا به صورت مخفف (WAP)  یکی از دستگاه های شبکه است که به دستگاه های دارای قابلیت بی سیم اجازه اتصال به یک شبکه سیمی را می دهد. نصبWAP ها برای اتصال همه کامپیتور ها یا دستگاه های موجود در شبکه شما ساده تر و آسان تر از استفاده از سیم و کابل است.

چرا از WAP برای راه اندازی یک شبکه بی سیم استفاده می شود؟

WAP امکان ایجاد یک شبکه بی سیم در شبکه سیمی موجود را مهیا می کند، بنابراین دستگاه های بی سیم بدین ترتیب به شبکه وصل می شوند. همچنین می‌توان از WAP برای افزایش دامنه سیگنال و قدرت شبکه بی‌سیم برای ارائه پوشش بی‌سیم کامل و خلاص شدن از شر نقاط کور به خصوص در فضاهای اداری یا ساختمان‌های بزرگ‌تر استفاده کرد. علاوه بر این، با استفاده از یک دستگاه می توان تنظیمات WAP را تغییر داد.

قوانین برقراری ارتباط خوب در زمان راه اندازی یک اکسس پوینت

زمانی که صحبت از راه اندازی اکسس پوینت وای فای برای ارتباط خوب می شود، چند قانون کلی وجود دارد که باید در نظر داشته باشید:

شاخص قدرت حداقل سیگنال دریافتی (RSSI)

شاخص قدرت حداقل سیگنال دریافتی( The Minimal Received Signal Strength Indicator) یا به اختصار (RSSI) یک عامل حیاتی برای اطمینان از اتصال Wi-Fi قوی است. با استفاده از این شاخص، کاربران خواهند توانست یک سیگنال قابل اعتماد به اکسس پوینت (AP) خود را تجربه کنند. رِنج های معمولی RSSI بین 50- تا 70- dBm هستند. شایان ذکر است که در نقاط نزدیکتر، کاربر ممکن است سیگنال های قوی تر از -50 دسی بل را دریافت کند، که قابل قبول است.

قدرت سیگنال: قدرت سیگنال همان سطح قدرت سیگنال بی سیم است که کاربر بی سیم دریافت می کند. قدرت سیگنال قوی منجر به ارتباطات مطمئن تر با سرعت بالا می شود. قدرت سیگنال را در قالب dBm (0 تا -100) نشان می دهند.  هر چه مقدار به 0 نزدیکتر باشد، سیگنال قوی تر خواهد بود. به عنوان مثال، یک سیگنال قوی تر از dBm 51- است.
شاخص قدرت حداقل سیگنال دریافتی (RSSI)

سطح نویز: سطح نویز بیانگر میزان نویز پس زمینه در شبکه شما است؛ اگر سطح نویز خیلی زیاد باشد، می تواند قدرت و عملکرد سیگنال بی سیم شما را کاهش دهد. سطح نویز با فرمت dBm (0 تا -100) اندازه گیری می شود و هر چه مقدار به 0 نزدیکتر باشد، سطح نویز بیشتر است. مقادیر منفی نشان گر نویز کمتر پس زمینه است.

نسبت سیگنال به نویز: نسبت سیگنال به نویز (SNR) نسبت بین قدرت سیگنال و سطح نویز است. این مقدار به صورت یک مقدار dB نشان داده می شود؛ نسبت سیگنال به نویز باید 25+ دسی بل یا بیشتر باشد. مقادیر کمتر از +25 دسی بل منجر به عملکرد و سرعت ضعیف می شود.

تداخل فرکانس های رادیویی: تداخل ناشی از دستگاه های Wi-Fi یا غیر Wi-Fi می تواند عملکرد شبکه های بی سیم را تا حد زیادی کاهش دهد. برای عملکرد بهینه شبکه بی سیم باید منابع تداخل شناسایی، مکان یابی و مسدود شوند.

  • منابع تداخل وای فای: هات اسپات های شخصی، کاربرانی که درست کار نمی کنند، شبکه بی سیم با طراحی ضعیف یا تنظیمات نادرست، اکسس پوینت های مجاور و کاربران خارج از شبکه نمونه هایی از منابع تداخل از نوع وای فای هستند.
  • منابع تداخل غیر وای فای: کنترلرهای بازی های ویدیویی، مایکروفر، دوربین های امنیتی، دستگاه های ZigBee تلفن های بی سیم، دستگاه های بلوتوث نمونه هایی از منابع تداخل غیر وای فای هستند.

حداقل تعداد AP (اکسس پوینت) در هر متر مربع

تعیین حداقل تعداد AP مورد نیاز برای هر متر مربع بستگی به عوامل متعددی از جمله اندازه و چیدمان فضا، تکنولوژی بی سیم مورد استفاده و تعداد دستگاه های متصل به شبکه است. در کل، به ازای هر 30 کاربر یا 250-300 متر مربع، یک اکسس پوینت کافی است. مکان فیزیکی AP ها نیز مهم است.

پهنای باند

از قابلیت مدیریت ترافیک مورد انتظار از اکسس پوینت Wi-Fi باید اطمینان حاصل شود. یک AP خوب در سطح سازمانی باید توانایی اتصال حداقل 50 دستگاه همزمان را داشته باشد.

مکان قرار دادن اکسس پوینت

محل قرار گرفتن AP بسیار مهم است؛ بهتر است در مکانی مرکزی، دور از موانع مختل کننده سیگنال، قرار بگیرد. برای پوشش کامل بی‌سیم و اطمینان از اینکه همه کاربرهای موجود در محیط شما سیگنال بی‌سیم قوی دریافت می‌کنند، دستورالعمل‌های ذیل را برای مکان قرارگیری APها در نظر بگیرید:

  • AP ها را در یک مکان مرکزی دور از نبش ها، دیوار یا سایر موانع فیزیکی نصب کنید تا حداکثر پوشش سیگنال ارائه شود.
  • AP ها را در یک مکان بلند نصب کنید تا بهترین دریافت و عملکرد سیگنال در شبکه بی سیم خود داشته باشید. یک اکسس پوینت می تواند تا حدود 2000 فوت مربع را پوشش دهد.
  • از نصب اکسس پوینت ها را در نزدیکی دستگاه های الکترونیکی که می تواند با سیگنال تداخل داشته باشد، خودداری کنید.دستگاه هایی مانند تلویزیون، اجاق های مایکروویو، تلفن های بی سیم، فن ها، یا هر نوع تجهیزات دیگری که می تواند باعث تداخل سیگنال شود.
  • اگر بیش از یک AP نصب می‌کنید، مطمئن شوید که فضای کافی بین آنها رعایت می شود تا حداکثر پوشش برای شبکه بی‌سیم فراهم شود.
  • برای پوشش بی‌سیم در طبقات متعدد، می‌توانید اکسس پوینت ها را به صورت متغیر قرار دهید تا هم پوشش عمودی و هم پوشش افقی ارائه شود.
مکان قرار دادن اکسس پوینت

انتخاب کانال

هنگام تنظیم چندین اکسس پوینت، باید دقت کرد که از کانال های مختلف استفاده کنند تا از تداخل جلوگیری شود. به عنوان مثال، کانال های 1، 6 و 11 بهترین انتخاب ها برای شبکه های وای فای 2.4 گیگاهرتز هستند. شرایط برای GHz 5  کمی پیچیده تر است. کانال های فضاهای داخلی از خارجی متفاوت است.

بسیاری از آنها قدرت انتقال را کاهش می دهند یا محدودیت (مکانیسم) های دیگری جهت جلوگیری از همپوشانی با رادارهای هواشناسی دارند؛ این کانال ها بسته به کشورهای مختلف متفاوت هستند؛ جهت جلوگیری از مشکلات ناشی از این مکانیسم ها باید لیست مورد نظر بررسی شود.

امنیت

اکسس پوینت ها Wi-Fi باید با رمزهای عبور قوی و رمزگذاری ایمن سازی شوند؛ برای انجام این کار بهتر است از رمزگذاری WPA2 یا WPA3 و یک رمز عبور قوی و منحصر به فرد برای هر AP استفاده شود.

راه کارهای به حداکثر رساندن شعاع پوشش اکسس پوینت

به حداکثر رساندن شعاع پوشش AP نیازمند برنامه ریزی و اجرای دقیق دارد. چند استراتژی مهم در اینجا بررسی می شوند:

بررسی میدانی: جهت تعیین مکان بهینه برای اکسس پوینت، یک بررسی جامع میدانی نیاز است. این بررسی باید عواملی نظیر چیدمان تجهیزات، موانع ایجاد تداخل و تعداد کاربر را در برمی گیرد.

انتخاب اکسس پوینت و آنتن‌ها: مدل‌ و آنتن‌ اکسس پوینت باید مناسب محیط باشد. مدل های مختلف شعاع های پوششی متفاوتی را ارائه می دهند و آنتن های خاص می توانند راستای پوششی مناسبی را ارائه دهند.

کانال مناسب: طراحی و برنامه ریزی کانال مناسب، تداخل کانال مشترک را کاهش می دهد؛ تداخل کانال مشترک می تواند شعاع پوشش را محدود کند.

انواع روتر اکسس پوینت

روتر اکسس پوینت‌ها در سه دسته اصلی قرار می‌گیرند:  روترهای داخلی (Indoor)، بیرونی (Outdoor) و Dual-Band از جمله انواع مختلف روترهای اکسس پوینت ها به شمار می روند. باید بدانید مدل‌های داخلی معمولاً برای منازل و دفاتر کوچک طراحی شده‌اند و برد محدودی دارند؛ مدل‌های بیرونی به گونه ای طراحی شده‌اند که در برابر شرایط جوی مقاوم هستند و بیشتر برای فضاهای باز اتتخاب مناسبی به شمار میروند.

اکسس پوینت‌های (Dual-Band)  از دو فرکانس 2.4 و 5 گیگاهرتز پشتیبانی می‌کنند و برای محیط‌های شلوغ که نیاز به پهنای باند بیشتری دارند، ایده‌آل هستند. برخی مدل‌ها قابلیت‌های پیشرفته مانند پشتیبانی از VLAN، VPN و PoE را ارائه می‌دهند.

خرید اکسس پوینت

شرکت داریا، پیشگام در زمینه تجهیزات و امنیت شبکه، به عنوان یکی از بزرگ‌ترین تأمین‌کنندگان اکسس پوینت‌ها، خدماتی ویژه برای پاسخگویی به نیازهای مختلف شما ارائه می‌دهد. تیم کارشناسان ما با دقت و سرعت بالا، نیازهای شما را بررسی کرده و بهترین گزینه‌ها را برای دستیابی به عملکرد مطلوب و بهینه انتخاب می‌کنند. 

قیمت اکسس پوینت سیسکو

اکسس پوینت‌های سیسکو بسته به مدل و قابلیت‌هایی که دارند؛ قیمت متفاوتی دارند. مدل‌های پایه‌ای مناسب دفاتر کوچک با قیمت‌های اقتصادی شروع می‌شوند، در حالی که مدل‌های پیشرفته‌تر برای سازمان‌های بزرگ با قابلیت‌هایی مانند مدیریت چندگانه و امنیت بالا، قیمت بیشتری دارند.

عوامل موثر بر قیمت اکسس پوینت‌ها شامل قابلیت‌های امنیتی، برد فرکانسی، پشتیبانی از تکنولوژی MU-MIMO و نوع منبع تغذیه مانند PoE هستند. به طور متوسط، قیمت این اکسس پوینت‌ها از چند میلیون تا ده‌ها میلیون تومان متغیر است. برای اطلاع از قیمت اکسس پوینت مورد نظر خود می توانید با تیم فروش داریا به شماره 0416224 تماس حاصل کنید.
خرید اکسس پوینت

کاربرد اکسس پوینت

اکسس پوینت‌ها برای گسترش شبکه بی‌سیم در محیط‌های بزرگ مانند ادارات، هتل‌ها و دانشگاه‌ها، سازمان ها، بیمارستان ها و … استفاده می‌شوند. این دستگاه‌ها می‌توانند چندین دستگاه را به شبکه متصل کرده و از تداخل سیگنال‌ها جلوگیری کنند.

یکی دیگر از کاربردهای قابل توجه اکسس پوینت ها ایجاد شبکه‌های Guest برای دسترسی موقت و ایمن کاربران است. در محیط‌های صنعتی، اکسس پوینت‌ها برای اتصال دستگاه‌های IoT و تجهیزات بی‌سیم نیز  مورد استفاده  قرار میگیرند.

اکسس پوینت و ریپیتر

باید بدانید اکسس پوینت (access point) و ریپیتر (repeater) هر دو برای گسترش شبکه استفاده می‌شوند اما عملکرد متفاوتی دارند. اکسس پوینت مستقیماً به شبکه سیمی متصل می‌شود و یک شبکه بی‌سیم جدید ایجاد می‌کند. در مقابل، ریپیتر سیگنال بی‌سیم را دریافت و تقویت می‌کند تا برد شبکه را افزایش دهد.

اکسس پوینت‌ها مناسب محیط‌های حرفه‌ای با چندین کاربر هستند، در حالی که ریپیترها برای استفاده خانگی و محیط‌های کوچک کاربرد دارند.

اکسس پوینت میکروتیک

اکسس پوینت‌های میکروتیک با توجه به قدرت بالا و قیمت مناسبی که دارند، گزینه‌ای محبوب برای شبکه‌های حرفه‌ای به شمار می‌روند. این دستگاه‌ها امکاناتی نظیر تنظیم دقیق پهنای باند، مدیریت VLAN و قابلیت تنظیم فرکانس را ارائه می‌دهند.

با استفاده از RouterOS، می‌توان تنظیمات پیشرفته مانند فایروال، VPN و QoS را پیکربندی کرد. این ویژگی‌ها اکسس پوینت میکروتیک را برای شبکه‌های پیچیده و محیط‌های شلوغ ایده‌آل می‌سازند.

اکسس پوینت سقفی

اکسس پوینت‌های سقفی به گونه‌ای طراحی شده‌اند تا در سقف نصب شوند و توزیع یکنواخت سیگنال در محیط‌های داخلی را تضمین کنند. این دستگاه‌ها برای دفاتر، هتل‌ها و بیمارستان‌ها که نیاز به پوشش گسترده و ظاهر زیبا دارند، ایده‌آل هستند.

بسیاری از مدل‌های سقفی اکسس پوینت‌ها از فناوری PoE پشتیبانی می‌کنند، که نصب آن‌ها را ساده‌تر می‌کند. این اکسس پوینت‌ها معمولاً به دلیل طراحی خاص خود تداخل سیگنال کمتری دارند.

خرید اکسس پوینت میکروتیک

برای خرید اکسس پوینت میکروتیک باید به عواملی مانند نیاز شبکه، برد سیگنال و قابلیت‌های مدیریتی توجه کنید. مدل‌هایی با پردازنده قوی‌تر و پشتیبانی از تکنولوژی‌های جدید مانند MU-MIMO برای شبکه‌های بزرگ‌تر مناسب‌ هستند.

برخی مدل‌های اکسس پوینت میکروتیک، مانند سری hAP وcAP، قابلیت استفاده در شبکه‌های خانگی و اداری کوچک را دارند و از همه مهم‌ترقیمت مناسبی دارند. شما میتوانید برای خرید این اکسس پوینت ها با کارشناسان فروش داریا تماس بگیرید تا به شما در انتخاب و خرید محصول مناسب کمک کنند.

خرید اکسس پوینت وای فای

هنگام خرید اکسس پوینت وای ‌فای، به عواملی مانند استاندارد شبکه (Wi-Fi 6)، باند فرکانسی و تعداد کاربران توجه کنید. دستگاه‌های Dual-Band برای محیط‌های شلوغ بهتر عمل می‌کنند، زیرا فرکانس 5 گیگاهرتز پهنای باند بیشتری ارائه می‌دهد.

همچنین، اگر نصب ساده مدنظر شماست، اکسس پوینت‌هایی که از PoE پشتیبانی می‌کنند، انتخاب مناسبی هستند. برندهای معتبر مانند سیسکو، میکروتیک، فورتی نت و TP-Link  بهترین اکسس پوینت ها با بهترین کارایی و تکنولوژی ارائه میدهند. برای خرید هر کدام از این برندها میتوانید با کارشناسان شرکت داریا در ارتباط باشید.

بهترین اکسس پوینت شبکه

بهترین اکسس پوینت شبکه بسته به نیاز و محیط استفاده شما متفاوت است. برای محیط‌های حرفه‌ای، برندهایی مانند سیسکو، فورتی نت، Ubiquiti و Aruba انتخاب‌های بهتری هستند. این دستگاه‌ها قابلیت‌هایی مانند مدیریت چندگانه، پشتیبانی ازVLAN ، و امنیت پیشرفته را ارائه می‌دهند.

اکسس پوینت با برد 2 کیلومتر

اکسس پوینت‌های Outdoor که برای بردهای بلند طراحی شده‌اند، از آنتن‌های تقویت‌شده و قدرت سیگنال بالا برخوردارند. اکسس پوینت‌هایی مانند Ubiquiti AirMax یا Mikrotik LHG برای ارتباطات نقطه ‌به ‌نقطه یا پوشش گسترده تا چند کیلومتر مناسب هستند.
برای داشتن اطلاعات بیشتر در رابطه با اکسس پوینت هایی با برد چندین کیلومتر می توانید با پشتیبانی 24 ساعته داریا در تماس باشید.

راه‌اندازی یک اتصال بی‌ نقص و انتقال داده در خانه یا محل کارتان با بهترین اکسس پوینت وای‌فای با برد 2 کیلومتر امکان‌پذیر است. اکسس پوینت وای‌ فای با برد 2 کیلومتر یک ارتباط پایدار و بدون نقص را در شبکه‌های کامپیوتری مشترک فراهم می‌کند و بهره‌وری را در جنبه‌های مختلف افزایش می‌دهد.

با داشتن مجموعه‌ای گسترده از اکسس پوینت‌های با برد 2 کیلومتر، دیگر نگران مشکل اتصال نخواهید بود. این محصولات را با قیمت‌های مناسب و با تضمین کیفیت تهیه کنید.

با افزایش فشار کاری در محیط‌های اداری و سیستم‌های آموزشی پیشرفته، شما به یک اتصال شبکه پایدار در لحظه نیاز دارید. برای تامین این نیاز استفاده از تجهیزات شبکه باکیفیت بالا مانند اکسس پوینت وای‌فای با برد 2 کیلومتر توصیه میشود.

اکسس پوینت با قابلیت  VPN

اکسس پوینت‌هایی که از VPN پشتیبانی می‌کنند، امنیت بالایی را برای ارتباطات فراهم میکنند. بهتر است بدانید این دستگاه‌ها امکان ایجاد تونل‌های امن برای انتقال داده‌ها را فراهم کرده و برای محیط‌های کاری حساس با امنیت بالا ایده‌آل هستند. برندهایی مانند Cisco و Mikrotik اکسس پوینت‌هایی(access point) با این قابلیت تولید می‌کنند.

ویژگی VPN در این دستگاه‌ها معمولاً با پروتکل‌های IPsec یا OpenVPN قابل پیکربندی است و برای ایجاد ارتباطات امن بین دفاتر و شعبه‌های مختلف یا کاربران ریموت استفاده می‌شود.

اکسس پوینت با روتر

اکسس پوینت‌هایی که به روتر داخلی مجهز هستند، علاوه بر توزیع سیگنال بی‌سیم، وظایف اصلی روتر مانند مدیریت IP و NAT را نیز انجام می‌دهند. این دستگاه‌ها مناسب محیط‌هایی هستند که به یک راهکار یکپارچه نیاز دارند.

تبدیل اکسس پوینت به روتر

برخی اکسس پوینت‌ها امکان تبدیل به روتر را از طریق تنظیمات نرم‌افزاری دارند. برای این منظور، ابتدا وارد پنل مدیریت دستگاه شوید و حالت عملکرد (Operation Mode) را از Access Point به Router تغییر دهید. سپس تنظیمات مربوط به DHCP و NAT را پیکربندی کنید.

این ویژگی در مواقعی که نیازی به خرید دستگاه مجزا برای روتر ندارید، بسیار کاربردی است. با این حال، برخی از اکسس پوینت‌ها که از ابتدا به‌عنوان روتر طراحی نشده‌اند، ممکن است محدودیت‌هایی در عملکرد داشته باشند.

جمع بندی

برای راه‌اندازی یک شبکه Wi-Fi با عملکرد و پوشش مطلوب، انتخاب و تنظیم صحیح اکسس پوینت‌ها از اهمیت ویژه‌ای برخوردار است.  به طور خلاصه بهتر است بدانید برد اکسس پوینت‌ها تحت تأثیر عواملی مانند قدرت سیگنال، نوع آنتن، و محیط نصب قرار دارد و می‌تواند از چند متر در فضاهای داخلی تا چند صد متر در فضای باز متغیر باشد. در فضاهای بسته، برد معمولاً ۳۰ تا ۵۰ متر است، در حالی که در محیط‌های باز و بدون موانع، این برد می‌تواند به ۲۰۰ متر یا بیشتر برسد.
اکسس پوینت بی‌سیم (WAP) دستگاهی است که به دستگاه‌های بی‌سیم اجازه اتصال به شبکه سیمی را می‌دهد و می‌تواند به ایجاد پوشش بی‌سیم یا افزایش دامنه سیگنال کمک کند. برای بهینه‌سازی عملکرد شبکه بی‌سیم، لازم است که به قوانین برقراری ارتباط خوب، انتخاب مکان مناسب برای نصب، و انتخاب کانال مناسب توجه کنید. عوامل مانند قدرت سیگنال، سطح نویز، و نسبت سیگنال به نویز باید مورد بررسی قرار گیرد. همچنین، توجه به تداخل فرکانس‌های رادیویی و انتخاب صحیح تعداد اکسس پوینت‌ها بر اساس نیازهای فضای مورد نظر از اهمیت بالایی برخوردار است.
شرکت داریا به عنوان یکی از پیشگامان در زمینه تأمین تجهیزات شبکه، خدمات ویژه‌ای برای کمک به انتخاب و نصب اکسس پوینت‌ها ارائه می‌دهد. با بررسی دقیق نیازها و انتخاب بهترین گزینه‌ها، این شرکت به شما کمک می‌کند تا شبکه بی‌سیم با عملکرد و پوشش مطلوب را تجربه کنید.
خرید اکسس پوینت

سوالات متداول

رِنج اَکسس پوینت Wi-Fi چقدر است؟

با یک روتر Wi-Fi مدرن در کنار خود، شما خواهید توانست پوشش حدود 1500 تا 2000 فوت را به یک ساختمان یک طبقه داشته باشید. وضعیت ایده آل احتمالا امکان پذیر نباشد؛ همین قانون در مورد موانع و دیوارهای محکم داخل و اطراف ساختمان نیز صدق می کند.

حداکثر رِنج پوشش وای فای چقدر است؟

یک قانون کلی در شبکه های خانگی می گوید که روترهای وای فای که روی باند 2.4 گیگاهرتز کار می کنند می توانند تا 150 فوت در داخل و 300 فوت در فضای باز را تحت پوشش قرار دهند.

چگونه پوشش اَکسس پوینت را محاسبه می کنند؟

برای بررسی سریع، 4 فرمول اساسی را در نظر بگیرید:

  1. تعدادAP تقسیم بر تعداد کاربر= کاربران در هر AP.
  2. کاربران در هر AP تقسیم بر کاربران فعال = کاربران قابل استفاده در هر AP.
  3. کاربران قابل استفاده در هر AP تقسیم بر نرخ پذیرش = اندازه منطقه خدمات.
  4. ظرفیت تقسیم بر منطقه خدمات = تعداد AP.
اهمیت-امنیت-شبکه

چرا امنیت شبکه اهمیت دارد؟

تقریبا در حال حاضر بیش از 50 درصد از کسب و کارها در معرض حملات سایبری هستند. به این صورت که مهم نیست کسب و کار شما کوچک، متوسط و یا بزرگ باشد، مهاجمان سایبری همیشه در کمین هستند تا با به سرقت بردن اطلاعات مهم کسب و کار شما؛ باج گیری را شروع کنند.
در برخی موارد دیگر مهاجمان سایبری تنها به قصد تخریب کسب و کار شما وارد عمل میشوند و هدف باج گیری ندارند. از این رو داشتن تدابیر امنیتی قوی برای  محافظت از شبکه های رایانه سازمان از اهمیت زیادی برخوردار است. اما باید بدانید که شما باید به‌ صورت مکرر اطمینان حاصل کنید که شبکه و تمام دستگاه‌های متصل به آن در معرض آسیب ‌پذیری قرار ندارند.

امنیت شبکه چیست؟

امنیت شبکه به فناوری ها، سیاست ها، افراد و رویه هایی اطلاق می شود که از هرگونه زیرساخت ارتباطی در برابر حملات سایبری، دسترسی غیرمجاز و از دست دادن داده ها دفاع می کند. به بیان ساده تر امنیت شبکه مجموعه‌ای از اقدامات و استفاده از دستگاه های امنیت شبکه است که برای حفاظت از شبکه‌های کامپیوتری و اطلاعات درون آن‌ها در برابر دسترسی های غیرمجاز، حملات سایبری و … به کار می‌روند.

هدف اصلی امنیت شبکه این است که از داده‌ها و سیستم‌ها در برابر تهدیدات محافظت کند و از نشت اطلاعات محرمانه سازمان جلوگیری کند. بهتر است بدانید امنیت شبکه با استفاده از روش‌هایی مانند رمزنگاری، استفاده از فایروال های سخت افزاری، آنتی ‌ویروس، نظارت مداوم بر شبکه و … انجام می‌شود.

به طور کلی، امنیت شبکه فرایند اتخاذ تدابیر و اقدامات لازم برای محافظت از زیرساخت‌های شبکه در برابر دسترسی غیرمجاز، نقص عملکرد، سوءاستفاده و دیگر خطرات احتمالی توسط تجهیزات امنیتی شبکه است.

برای این منظور تیم آی تی و مرکز داده با اجرای پروتکل‌های امنیتی سخت‌ گیرانه، می‌توانند محیطی امن و ایمن برای کارکنان سازمان ایجاد کنند که در آن بتوانند وظایف خود را بدون مشکل انجام دهند.

امنیت شبکه چیست؟

اهمیت امنیت شبکه

همانطور که گفته شد؛ چه کسب‌ و کارتان کوچک باشد و چه بزرگ، لازم است تدابیر امنیتی مناسبی برای حفاظت از تجارت و اطلاعات حساس خود اتخاذ کنید.

طبق آمار و بررسی های انجام شده، یک حمله‌ ی بدافزاری به ‌طور میانگین بیش از 2.5  میلیون دلار (معادل 187.5 میلیارد تومان) برای یک شرکت هزینه دارد که این تنها ضرر مالی است؛ چرا که باید به فکر نوسازی شبکه خود نیز باشید و تمام دیتاهای رفته را بازگردانید که این مورد نیاز به زمان و وقت زیادی است.

دلیل اصلی اهمیت امنیت شبکه، داشتن شبکه‌ ای ایمن و قوی است که خطر از دست رفتن داده‌ها و آسیب به کسب ‌و کار شما را به طور قابل توجهی کاهش می‌دهد و حتی این خطر را به صفر میرساند.

اهمیت امنیت شبکه در این است که از داده‌های حساس، مانند اطلاعات شخصی و مالی، محافظت می‌کند و از خسارات مالی و اعتباری ناشی از حملات سایبری جلوگیری می‌کند. با داشتن یک سیستم امنیتی قوی، کسب‌وکارها می‌توانند از تداوم فعالیت خود مطمئن باشند، اعتماد مشتریان را جلب کنند و از قوانین و استانداردهای امنیتی پیروی کنند. امنیت شبکه تضمین می‌کند که تنها افراد مجاز به منابع و داده‌های شما دسترسی داشته باشند.

البته توجه داشته باشید این به معنای مصون بودن کامل از نفوذهای امنیتی نیست، اما آمادگی و پیشگیری می‌تواند ریسک حملات سایبری را به حداقل برساند .از این رو داشتن یک زیرساخت امنیتی قوی می‌تواند چندین لایه حفاظتی در برابر تهدیدات مختلف را  برای شما فراهم کند.

اهمیت امنیت شبکه

7 دلیل اهمیت امنیت شبکه کسب و کارها

امنیت شبکه این روزها به یک الزام حیاتی تبدیل شده است؛ دلیل این اهمیت زیاد شدن مهاجمان سایبری است که بیش از پیش قدرتمند شده اند. از این رو اهمیت امنیت شبکه روز به روز در حال افزایش است. از جمله 7 دلیل اصلی و مهم امنیت شبکه کسب و کار ها میتوان موارد زیر را ذکر کرد:

  1. حفاظت از داده‌های حساس

یکپارچگی داده‌های کسب‌ و کار شما بسیار حیاتی است و باید با تمام توان از آن محافظت کنید. راه‌اندازی شبکه ‌ای امن به همراه راه‌ حل‌های امنیتی فعال، بهترین روش برای جلوگیری از، از دست رفتن داده‌ها محسوب می‌شود. راهکارهای امنیت شبکه شامل اقداماتی مانند احراز هویت چند عاملی (MFA)، مانیتورینگ شبکه توسط کارشناسان (SOC)، مدیریت مناسب فایروال‌ها و لایسنس های آنلاین و آفلاین فایروال ها است.

  1. حفظ اطلاعات مشتریان

اگر کلینیک پزشکی، شرکت حسابداری یا صاحب هر کسب ‌وکاری هستید که اطلاعات مشتریان، بیماران، دانشجویان و … را ذخیره می ‌کنید، مسئولیت شما حفاظت از این داده‌ها و جلوگیری از دسترسی غیرمجاز به آن‌ها است. عدم انجام این وظیفه می ‌تواند منجر به آسیب به اعتبار، از دست دادن مشتریان و حتی شکایات حقوقی شود.

برای حفاظت از اطلاعات مشتریان، باید همان روش‌های محافظت از داده‌های خودتان را به کار ببرید. اقداماتی مانند مانیتورینگ ترافیک، سیستم‌های تشخیص نفوذ، و آموزش‌های امنیتی برای کارکنان از جمله این تدابیر است.

7 دلیل اهمیت امنیت شبکه کسب و کارها

  1. برخی صنایع نیازمند اقدامات امنیتی ویژه هستند

برخی مشاغلی حساس مانند بیمارستان ها، سیستم های پزشکی، دانشگاه ها، مدارس و … مسئولین موظف به رعایت قوانین سخت ‌گیرانه‌ای برای حفظ امنیت شبکه هستند. این قوانین شامل تهیه نسخه‌های پشتیبان از داده‌ها، روش‌های بازیابی اطلاعات در شرایط اضطراری و اقدامات امنیتی معقول مانند سیاست‌های رمز عبور ایمن، رمزنگاری داده‌ها، سیاست های ZTNA و … است.

  1. بهبود عملکرد شبکه

یک شبکه امن نه تنها از اطلاعات کسب ‌و کار شما محافظت می‌کند، بلکه باعث می‌شود سیستم شما با کارایی بالاتری عمل کند. با کاهش مشکلات ناشی از اختلالات امنیتی و جلوگیری از نفوذهای مخرب از جمله حملات سایبری، عملکرد شبکه بهبود یافته و بهره‌ وری کسب ‌و کار افزایش می ‌یابد.

  1. افزایش تعداد حملات سایبری

با رشد شبکه‌ها و گسترش فناوری 5G، حملات سایبری افزایش یافته‌اند. به گونه ای که طبق بررسی های انجام شده، در حدود 66 درصد از کسب و کارهای کوچک و متوسط که از تجهیزات امنیت شبکه برای ایمن ساختن شبکه خود استفاده نمی کردند؛ مورد حمله سایبری قرار گرفته‌اند.

توجه داشته باشید که خرید تجهیزات امنیتی شبکه تنها یک پیشنهاد نیست، بلکه یک ضرورت برای حفظ کسب و کارتان است؛ چرا که بسیاری از این کسب ‌و کارها هرگز از پیامدهای حمله سایبری بهبود نمی‌یابند و تمام زحمات چندین سال یک شبه بر باد می رود.

  1. هزینه بالای نقض امنیت شبکه

عدم داشتن یک زیرساخت امنیتی مناسب می‌تواند در صورت وقوع یک حمله سایبری هزینه‌های زیادی را به شما تحمیل کند. این هزینه‌ها شامل ترمیم فوری خسارات و بازیابی اطلاعات است که گاهی به میلیون‌ها دلار می‌رسد. بنابراین، خرید تجهیزات امنیتی شبکه به خصوص فایروال های برند فورتی نت (Fortinet) و سیسکو (cisco) مناسب کسب و کارتان به صورت مادالعمر امنیت شبکه سازمان تان را تامین کنید.

  1. آسیب به اعتبار

هیچ فرقی نمی‌کند که در چه صنعتی فعالیت می‌کنید؛ اعتبار شما یکی از مهم‌ترین دارایی‌های شماست. عدم توانایی در حفاظت از داده‌ها می‌تواند به اعتبار برند شما آسیب زده و منجر به از دست رفتن مشتریان شود. توجه داشته باشید که سالانه 60 درصد از کسب‌وکارهای کوچک و متوسط که دچار حملات سایبری می‌شوند و مجبور می شوند فعالیت خود را متوقف می‌کنند؛ از این رو اگر میخواهید جز اون 60 درصد نباشید، تدابیر امنیتی و استفاده از تجهیزات امنیت شبکه را جدی بگیرید.

7 دلیل اهمیت امنیت شبکه کسب و کارها

چگونه امنیت شبکه را تامین کنیم؟

برای تامین امنیت شبکه به تجهیزات امنیتی شبکه نیاز دارید، چرا تنها در این صورت می توانید از حمله مهاجمان به شبکه جلوگیری کنید. برای ایمن ساختن شبکه استفاده از فایروال های برند فورتی نت، سیسکو، سوفوس به همراه لایسنس آنلاین و اورجینال یک ضرورت است.

برای خرید تجهیزات امنیت شبکه و سایر تجهیزات شبکه از جمله اکسس پوینت، سوئیچ، روتر و …؛ شرکت داریا یکی از معتبرترین ارائه دهندگان خدمات امنیت شبکه در ایران است که با فروش فایروال های فورتی نت، سیسکو و سوفوس به همراه لایسنس های آنلاین و آفلاین با مناسب ترین قیمت شما کمک می کند، شبکه ای امن داشته باشید. برای ارتباط با کارشناسان داریا می توانید با شماره 0416224 تماس حاصل کنید.

جمع بندی

امنیت شبکه امروزه یک ضرورت حیاتی برای کسب‌وکارهاست، زیرا حملات سایبری می‌توانند به سرقت اطلاعات مهم، خسارات مالی سنگین و آسیب به اعتبار منجر شوند. فرقی نمی‌کند که کسب‌وکار شما کوچک، متوسط یا بزرگ باشد؛ مهاجمان سایبری همواره در کمین هستند. امنیت شبکه شامل فناوری‌ها، سیاست‌ها و تجهیزاتی مانند فایروال، آنتی‌ویروس و نظارت مداوم است که برای حفاظت از داده‌های حساس و پیشگیری از تهدیدات طراحی شده‌اند. با استفاده از راهکارهای مناسب و خرید تجهیزات امنیتی از برندهایی مثل فورتی‌نت و سیسکو، می‌توان خطرات را به حداقل رساند و از تداوم فعالیت کسب‌وکار مطمئن شد.

PoE چیست؟

سوئیچ PoE چیست؟

Power over Ethernet یا (PoE) یک فناوری است که به سوئیچ‌های شبکه این امکان را می‌دهد به ‌صورت همزمان توان الکتریکی و داده را از طریق یک کابل اترنت منتقل کنند  .همانطور که می دانید ورود به دنیای تکنولوژی بسیار جذاب است؛ زمانی که به دنیای عجیب شبکه وارد میشود، شگفتی ذهن بشریت را مشاهده میکنید، فناوری PoE نیز از این قائده مستثنی نیست، در ادامه به بررسی جامع این تکنولوژی میپردازیم.

PoE چیست؟

همانطور که گفتیم، Power over Ethernet (PoE) یک فناوری پیشرفته است که امکان انتقال همزمان برق و داده را از طریق یک کابل اترنت فراهم می‌کند. به گونه ای که PoE  به عنوان یکی از راهکارهای کارآمد و ساده برای تأمین برق تجهیزات شبکه و انتقال داده‌ها در بسیاری از کاربردها، از جمله دوربین‌های نظارتی، اکسس‌پوینت‌های بی‌سیم و تلفن‌های VoIP شناخته می‌شود.

جالب است بدانید، با انتقال برق از طریق پین‌های خاص در کابل اترنت، PoE پیچیدگی نصب و سیم‌ کشی را کاهش میدهد و به این ترتیب هزینه‌های اجرایی را پایین می‌آورد. همچنین این فناوری برای نصب دستگاه‌ها در مکان‌هایی که دسترسی به برق محدود یا غیرممکن است، یک گزینه ایده آل به شمار می‌رود.

در سیستم  PoE، تجهیزات منبع تغذیه Power Sourcing Equipment یا PSE مانند سوئیچ‌های PoE یا اینجکتورهای PoE وظیفه تأمین برق دستگاه‌های متصل را بر عهده دارند. و به گونه ‌ای طراحی شده که برق و داده‌ها بدون هیچ‌گونه تداخلی در داخل کابل اترنت منتقل می‌شوند. به این صورت که جریان الکتریکی و سیگنال‌های داده از مسیرهای جداگانه‌ای در کابل عبور می‌کنند و عملکرد یکدیگر را مختل نمی‌کنند.

به طور کل فناوری PoE در کاربردهای متنوع مانند شبکه‌های اینترنت اشیا (IoT) و زیرساخت‌های هوشمند مانند سیستم‌های روشنایی شهری و کنترل دسترسی استفاده می‌شود و نقشی کلیدی در طراحی شبکه‌های مدرن ایفا می‌کند.

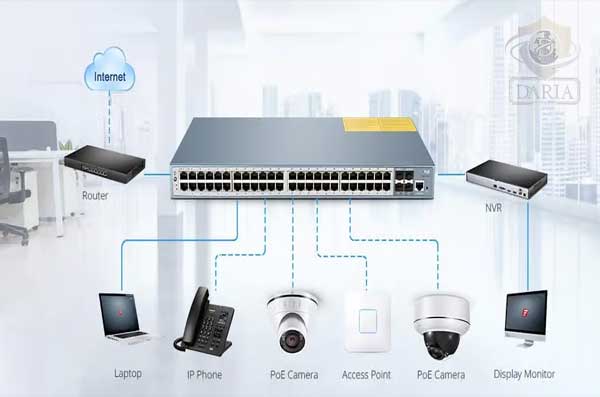
توجه داشته باشید که اگر شبکه‌ای از قابلیت PoE برخوردار باشد، می‌توان دستگاهی را مستقیماً به یک سوئیچ PoE متصل کرد. این سوئیچ که خود به برق وصل است، هم برق و هم داده‌های لازم را از طریق کابل اترنت به دستگاه انتقال می‌دهد، بنابراین دیگر نیازی به اتصال مستقیم دستگاه به منبع برق نخواهید داشت.

به همین دلیل، PoE  به عنوان یکی از راهکارهای کارآمد و ساده برای تأمین برق تجهیزات شبکه و انتقال داده‌ها در بسیاری از کاربردها، از جمله دوربین‌های نظارتی، اکسس‌پوینت‌های بی‌سیم و تلفن‌های VoIP شناخته می‌شود.

PoE  چیست؟

سوئیچ شبکه Poe چیست؟

سوئیچ‌های PoE نوعی سوئیچ شبکه هستند که امکان انتقال هم ‌زمان برق و داده را از طریق کابل اترنت به‌ صورت بومی فراهم می ‌کنند. این سوئیچ‌ها به ‌طور خودکار هنگام اتصال دستگاه‌های شبکه، بررسی می‌کنند که آیا دستگاه متصل از فناوری PoE پشتیبانی می‌کند یا خیر. اگر دستگاه سازگار باشد، سوئیچ برق مورد نیاز آن را تأمین می‌کند. این ویژگی، تفاوت اصلی سوئیچ‌های PoE با سوئیچ‌های معمولی است که تنها داده را منتقل می‌کنند و برای تأمین برق نیازمند کابل جداگانه هستند.

یکی از مشخصه‌ های ظاهری رایج در سوئیچ ‌های PoE، وجود نوار زرد رنگ در زیر پورت‌ها است که آن‌ها را از سوئیچ‌ های عادی شبکه متمایز می‌کند؛ این سوئیچ‌ها برای انواع مختلف دستگاه‌های شبکه که نیازهای ولتاژی متفاوتی دارند، طراحی شده‌اند. برای مثال، دستگاه‌های با ولتاژ پایین مانند تلفن‌ های VoIP، دوربین‌های نظارتی، اکسس‌ پوینت‌های بی‌سیم و تین کلاینت‌ها (Thin Clients)  از سوئیچ‌های PoE استفاده می‌کنند. در مقابل، دستگاه‌های با ولتاژ بالا مانند مانیتورها، تلویزیون‌ها و لپ‌ تاپ‌ها نیز می‌توانند به مدل‌های پیشرفته ‌تر سوئیچ‌های PoE متصل شوند.

با استفاده از این سوئیچ‌ها، فرآیند کابل‌ کشی شبکه بسیار ساده ‌تر می‌شود و هزینه‌های اجرایی شبکه نیز به ‌طور قابل توجهی کاهش می ‌یابد. سوئیچ‌های PoE در انواع مختلفی عرضه می‌شوند که شامل مدل‌هایی با تعداد پورت‌ های 8، 12، 24 و 48 است. همچنین این سوئیچ‌ها به دو دسته اصلی تقسیم می‌شوند: سوئیچ‌های مدیریت ‌شده (Managed) که امکانات پیشرفته‌ای برای کنترل و مدیریت شبکه ارائه می‌دهند و سوئیچ‌های مدیریت ‌نشده (Unmanaged) که استفاده از آن‌ها آسان ‌تر بوده و بیشتر برای کاربردهای ساده و شبکه‌های کوچک مناسب هستند.

در نتیجه، سوئیچ‌های PoE با قابلیت ‌ها و انواع گوناگون خود به یکی از تجهیزات اصلی شبکه‌ های مدرن تبدیل شده‌اند و نقش مهمی در توسعه زیرساخت‌های پیشرفته شبکه ایفا می‌کنند.

سوئیچ شبکه Poe چیست؟

چرا استفاده از سوئیچ PoE اهمیت دارد؟

استفاده از سوئیچ‌های PoE (Power over Ethernet) به دلیل مزایای کاربردی و اقتصادی که ارائه می‌دهند، اهمیت زیادی در شبکه‌های مدرن دارد. این دستگاه‌ها امکاناتی را فراهم می‌کنند که باعث بهبود بهره‌وری و کاهش پیچیدگی در نصب و مدیریت شبکه می‌شوند.

کاهش کابل ‌کشی و افزایش انعطاف ‌پذیری

سوئیچ‌ های PoE امکان انتقال هم‌ زمان برق و داده از طریق یک کابل اترنت را فراهم می‌کنند. این ویژگی نه تنها نیاز به کابل‌ کشی جداگانه برای برق را از بین می ‌برد، بلکه انعطاف بیشتری در نصب تجهیزات شبکه فراهم می‌کند. به عنوان مثال، می‌توان دستگاه‌هایی مانند دوربین‌های مداربسته یا اکسس ‌پوینت‌ها را در مکان‌ هایی که دسترسی به پریز برق دشوار است، به راحتی نصب کرد.

افزایش قابلیت اطمینان شبکه

این سوئیچ‌ها برق را به صورت متمرکز و پایدار تأمین می‌کنند، که این امر امکان استفاده از منابع تغذیه بدون وقفه (UPS) را فراهم می‌آورد. به این ترتیب، از پایداری تجهیزات شبکه اطمینان حاصل می‌شود و خطر قطع جریان برق به صورت ناگهانی کاهش می‌یابد.

کاهش هزینه‌ها و بهره‌ وری اقتصادی

سوئیچ‌های PoE باعث حذف هزینه‌های اضافی مربوط به سیم‌ کشی برق و نصب پریزهای جدید می‌شوند. همچنین، نگهداری و مدیریت این تجهیزات به دلیل ساختار ساده ‌تر، هزینه‌های کمتری را به همراه دارد.

این ویژگی‌ها نشان می‌دهد که استفاده از سوئیچ‌های PoE نه تنها کارایی شبکه را بهبود می ‌بخشند، بلکه از لحاظ اقتصادی نیز گزینه‌ای بسیار مقرون ‌به ‌صرفه هستند.

چرا استفاده از سوئیچ PoE اهمیت دارد؟

کاربرد سوئیچ PoE

سوئیچ‌های PoE (Power over Ethernet) به دلیل انتقال هم‌ زمان برق و داده، در بسیاری از تجهیزات و محیط ‌های شبکه مورد استفاده قرار می‌گیرند. از جمله کاربردهای اصلی این سوئیچ میتوان به موارد زیر اشاره کرد:

دوربین‌های مداربسته  (IP Cameras)

تأمین برق و انتقال داده برای دوربین‌های امنیتی در مکان‌هایی که دسترسی به پریز برق محدود است.

اکسس پوینت‌های بی‌سیم  (Wireless Access Points)

استفاده در شبکه‌های بی‌سیم برای تأمین انرژی و اتصال به شبکه بدون نیاز به منبع برق جداگانه.

تلفن‌های VoIP

تامین برق و اتصال شبکه برای تلفن‌های تحت پروتکل اینترنت، که معمولاً در دفاتر استفاده می‌شود.

دستگاه‌های اینترنت اشیا  (IoT Devices)

تأمین انرژی و ارتباط داده برای سنسورها، دستگاه‌های هوشمند و تجهیزات IoT در ساختمان‌ها یا صنایع.

سیستم‌های صوتی و تصویری

استفاده در سیستم‌های کنفرانس صوتی و تصویری برای تأمین برق و داده صورت هم ‌زمان.

روترها و تجهیزات شبکه‌ای کوچک

مناسب برای تجهیزات کوچک شبکه‌ای که نیاز به برق دارند ولی دسترسی به پریز محدود است.

سامانه‌های کنترل دسترسی

استفاده در دستگاه‌های کنترل دسترسی مانند کارت‌خوان‌ها و درب‌های هوشمند.

نصب در محیط‌های خارجی

برای تجهیزات نصب ‌شده در محیط‌های باز مانند دوربین‌های امنیتی یا اکسس پوینت‌های فضای بیرونی، که دسترسی به برق دشوار است.

تجهیزات صوتی تحت شبکه  (IP Speakers)

استفاده در سیستم‌های اطلاع ‌رسانی و بلندگوهای تحت شبکه.

سیستم‌های روشنایی هوشمند

به‌ کارگیری در سیستم‌های روشنایی که از فناوری PoE برای مدیریت و کنترل مصرف انرژی بهره می‌برند.

تفاوت سوئیچ PoE اکتیو و سوئیچ PoE پسیو

سوئیچ‌های PoE به دو دسته اصلی اکتیو (Active) و پسیو (Passive) تقسیم می‌شوند. این دو نوع سوئیچ تفاوت‌های مهمی در نحوه عملکرد و استفاده دارند که در جدول تمامی این موارد بررسی میشوند:

ویژگی سوئیچ PoE اکتیو (Active PoE Switch) سوئیچ PoE پسیو (Passive PoE Switch)
ایمنی ایمن‌تر؛ از ارسال برق به تجهیزات غیر PoE جلوگیری می‌کند. ایمنی کمتر؛ همیشه جریان برق ارسال می‌کند و ممکن است به تجهیزات غیر PoE آسیب بزند.
تشخیص خودکار تجهیزات متصل را بررسی کرده و سازگار بودن با PoE را تشخیص می‌دهد. بدون تشخیص، برق را به تمام پورت‌ها ارسال می‌کند.
استانداردها سازگار با استانداردهای IEEE 802.3af، IEEE 802.3at، IEEE 802.3bt از استانداردهای IEEE پشتیبانی نمی‌کند.
توان خروجی توان خروجی بر اساس نیاز دستگاه تنظیم می‌شود. توان خروجی ثابت و بدون تغییر است.
سرعت اترنت پشتیبانی از اترنت 10/100/1000 مگابیت‌برثانیه معمولاً محدود به اترنت 10/100 مگابیت‌برثانیه
مسافت پشتیبانی تا 100 متر با کابل‌های Cat5/Cat5e/Cat6 معمولاً کمتر از 100 متر
کاربرد در بازار بیشتر سوئیچ‌های موجود در بازار از این نوع هستند. کمتر رایج است و برای کاربردهای خاص استفاده می‌شود.
مزایا ایمنی، کارایی بالا، و سازگاری گسترده قیمت پایین‌تر (در موارد خاص)
معایب هزینه بیشتر در مقایسه با نوع پسیو خطر آسیب به تجهیزات غیر PoE

جدول ارائه شده  تفاوت‌ها را به شکلی واضح و ساده برای شما نشان می دهد تا به این صورت بتوانید انتخاب مناسبی داشته باشید.

بهترین سوئیچ شبکه

بهترین سوئیچ‌های موجود در بازار شامل سوئیچ‌های کاتالیست سیسکو هستند که بسته به نیاز شبکه، گزینه‌های مختلفی را ارائه می‌دهند. از جمله سری های مختلف سوئیچ‌های کاتالیست سیسکو  می توان به موارد زیر اشاره کرد:

این سوئیچ‌ها با ویژگی‌های پیشرفته مانند استک پذیری، امنیت بالا و مقیاس‌پذیری، برای شبکه‌های مختلف از جمله شبکه های سازمانی و شعب کوچک تا بزرگ مناسب هستند. برای دریافت اطلاعات بیشتر در مورد محصول و استعلام قیمت‌، می‌توانید با کارشناسان فروش داریا به شماره 0416224 تماس بگیرید.

بهترین سوئیچ شبکه

سخن پایانی 

با توجه به اهمیت شبکه‌های امن و مقیاس‌پذیر در دنیای امروز، انتخاب سوئیچ مناسب می‌تواند تاثیر زیادی بر عملکرد و کارایی شبکه شما داشته باشد. سوئیچ‌های کاتالیست سیسکو با ویژگی‌های پیشرفته و انعطاف‌پذیری بالا، گزینه‌ای ایده‌آل برای سازمان‌ها و کسب‌وکارهای مختلف هستند. برای انتخاب بهترین سوئیچ و دریافت مشاوره دقیق‌تر، کارشناسان فروش داریا 24 ساعته آماده پاسخ‌گویی به سوالات شما هستند.

مراحل یادگیری هک در سال ۲۰۲۴

مراحل یادگیری هک در سال ۲۰۲۴

اگر شما هم علاقه‌مند به یادگیری هکینگ (hacking) هستید، این راهنمای جامع به شما کمک می‌کند تا قدم به قدم در این مسیر پیش بروید. یادگیری هکینگ نیاز به تلاش، پشتکار، و کنجکاوی دارد. در ادامه، مراحل یادگیری به همراه منابع مرتبط برای شما معرفی شده است؛ البته توجه داشته باشید، از این روش ها در راه کمک به پیشرفت بشریت استفاده کنید و برای استفاده های غیرقانونی منع یادگیری دارد.

چگونه هکر شویم؟

هکر شدن یکی از جذاب‌ترین و چالش‌برانگیزترین مسیرها در دنیای فناوری اطلاعات است که نیازمند ترکیبی از دانش فنی، خلاقیت و تمرین مداوم است. برخلاف تصور عموم، هک کردن فقط به معنی نفوذ به سیستم‌ها نیست، بلکه در اصل به معنای فهم عمیق نحوه کارکرد سیستم‌ها و یافتن راه‌حل‌های غیرمعمول برای مشکلات است. برای شروع، باید دانش پایه‌ای در زمینه شبکه، امنیت سایبری، و برنامه‌نویسی داشته باشید. با یادگیری این مهارت‌ها و استفاده از ابزارها و منابع مناسب، می‌توانید به یک هکر حرفه‌ای در حوزه هک اخلاقی تبدیل شوید و امنیت سیستم‌ها را بهبود ببخشید.

برای داشتن اطلاعات بیشتر در رابطه با هکر کیست و چگونه هک می کند؟ کلیک کنید.

چگونه هکر شویم؟

مرحله ۱ول یادگیری مفاهیم پایه شبکه

هک کردن فقط وارد کردن دستورات تصادفی در ترمینال نیست. برای نفوذ به سیستم‌ها، باید نحوه ارتباط آنها را بفهمید، و اینجاست که شبکه وارد ماجرا می‌شود.

برای این امر یادگیری را با مدل OSI و مفاهیم ابتدایی شبکه مانند IP، DNS، روترها و فایروال‌ها شروع کنید. این‌ موارد پایه‌ای‌ترین اصول هستند و اگر ندانید داده‌ها چگونه در اینترنت انتقال پیدا می‌کنند، کارتان سخت می‌شود و نمی توانید شروع به یادگیری این حوزه کنید.

منابع پیشنهادی برای یادگیری مفاهیم پایه شبکه

  • Introduction to Networking
  • Learn Networking Basics for Hacking
  • کتاب Network Basics for Hackers

یادگیری مفاهیم پایه شبکه

مرحله دوم یادگیری یک زبان برنامه‌نویسی

داشتن پیش زمینه ای در کد نویسی (برنامه‌نویسی) در هکینگ ضروری است، زیرا بیشتر آسیب‌پذیری‌ها در کد وب‌سایت‌ها و اپلیکیشن‌ها رخ می‌دهند. پایتون گزینه‌ای عالی برای شروع است چون ساده است و در امنیت سایبری کاربرد زیادی دارد.

ابتدا با نوشتن اسکریپت‌های کوچک برای اسکن شبکه شروع کنید و سپس با حملات پیچیده‌تر مانند buffer overflow آشنا شوید.

منابع پیشنهادی برای یادگیری زبان برنامه‌نویسی

  • Learn Python for Beginners
  • Automate the Boring Stuff with Python

مرحله سوم راه‌اندازی آزمایشگاه هکینگ خانگی

مطالعه درباره هکینگ عالی است، اما تمرین بسیار مهم‌تر است. شما می‌توانید با استفاده از ماشین‌های مجازی مثل VirtualBox یا VMware، یک آزمایشگاه خانگی راه‌اندازی کنید. سیستم‌عامل Kali Linux را نصب کنید و مهارت‌های خود را بدون نگرانی از خراب کردن چیزی آزمایش کنید.

پلتفرم‌هایی مانند Hack The Box، TryHackMe و VulnHub، ماشین‌های آسیب‌پذیر برای تمرین ارائه می‌دهند. با استفاده از این موارد میتوانید به جهان هک وارد شوید.

منابع پیشنهادی برای راه‌اندازی آزمایشگاه هکینگ خانگی

  • Kali Linux (سیستم‌عامل رایگان برای هکینگ)
  • TryHackMe (پلتفرم رایگان برای مبتدی‌ها)
  • VulnHub (ماشین‌های مجازی رایگان برای تمرین)

چگونه هکر شویم؟

مرحله چهارم آشنایی با لینوکس

لینوکس سیستم‌ عامل محبوب هکرها است. یادگیری کار با خط فرمان (Command Line) بسیار حیاتی است، زیرا بیشتر ابزارهای هکینگ روی لینوکس اجرا می‌شوند.

منابع پیشنهادی برای آشنایی با لینوکس

  • کتاب Linux Basics for Hackers نوشته OccupyTheWeb
  • Learn the Command Line

مرحله پنجم یادگیری تکنیک‌های هکینگ

بعد از یادگیری اصول شبکه، برنامه‌نویسی، و لینوکس، وقت آن است که تکنیک‌های هکینگ را یاد بگیرید. حملات رایجی مانند SQL Injection، Cross-Site Scripting (XSS)، و Buffer Overflow را بشناسید.

منابع پیشنهادی برای یادگیری تکنیک‌های هکینگ

  • OWASP Top 10 Web Vulnerabilities
  • PortSwigger Web Security Academy

مرحله چهارم آشنایی با لینوکس

مرحله ششم تمرین مداوم

هکینگ مهارتی نیست که یک‌شبه یاد بگیرید. زمان و تلاش زیادی لازم است. با تمرین روی پلتفرم‌هایی مثل Hack The Box و TryHackMe مهارت خود را تقویت کنید.

منابع پیشنهادی برای تمرین مداوم

  • Hack The Box
  • TryHackMe

مرحله هفتم به‌روز ماندن و پیوستن به جامعه هکرها

امنیت سایبری دائماً در حال تغییر است. وبلاگ‌ها، کانال‌های یوتیوب، و حساب‌های توییتر محققان امنیتی معروف را دنبال کنید. عضویت در جامعه امنیت سایبری می‌تواند بسیار مفید باشد.

منابع پیشنهادی برای به‌روز ماندن و پیوستن به جامعه هکرها

  • Reddit Cybersecurity Community
  • HackerOne

مرحله چهارم آشنایی با لینوکس

چگونه هک نشویم؟

هک شدن یکی از تهدیدات جدی دنیای دیجیتال است که می‌تواند منجر به از دست دادن اطلاعات شخصی، مالی و حرفه‌ای شود. برای جلوگیری از هک شدن، رعایت چند اصل اساسی امنیت سایبری ضروری است. در ادامه، مهم‌ترین راهکارها برای جلوگیری از هک شدن را برایتان آورده‌ایم.

1. استفاده از رمزهای عبور قوی و منحصر به فرد

رمز عبور یکی از اولین لایه‌های امنیتی برای محافظت از حساب‌های شما است.

  • از رمزهای طولانی (حداقل ۱۲ کاراکتر) شامل حروف کوچک و بزرگ، اعداد و نمادها استفاده کنید.
  • برای هر حساب کاربری یک رمز عبور جداگانه تعیین کنید.
  • از ابزارهای مدیریت رمز عبور مانند LastPass یا Bitwarden برای ایجاد و ذخیره رمزهای قوی استفاده کنید.

۲. فعال‌سازی احراز هویت دو مرحله‌ای (2FA)

احراز هویت دو مرحله‌ای یکی از مؤثرترین روش‌ها برای جلوگیری از دسترسی غیرمجاز است.

  • در صورت امکان، برای همه حساب‌های خود از 2FA استفاده کنید.
  • از برنامه‌های احراز هویت مانند Google Authenticator یا Authy به جای پیامک استفاده کنید، زیرا پیامک‌ها ممکن است قابل هک باشند.

۳. نرم‌افزارها و سیستم‌عامل خود را به‌روز نگه دارید

هکرها معمولاً از آسیب‌پذیری‌های موجود در نرم‌افزارها و سیستم‌عامل‌ها سوءاستفاده می‌کنند.

  • به‌روزرسانی‌های سیستم‌عامل و نرم‌افزارها را به محض ارائه نصب کنید.
  • از آنتی‌ویروس و فایروال‌های به‌روز استفاده کنید.

چگونه هک نشویم؟

۴. روی لینک‌های ناشناس کلیک نکنید

فیشینگ یکی از رایج‌ترین روش‌های هک شدن است.

  • هرگز روی لینک‌های مشکوک در ایمیل‌ها، پیامک‌ها یا شبکه‌های اجتماعی کلیک نکنید.
  • URL وب‌سایت‌ها را با دقت بررسی کنید. وب‌سایت‌های جعلی معمولاً شباهت زیادی به وب‌سایت‌های معتبر دارند.

۵. از شبکه‌های عمومی Wi-Fi با احتیاط استفاده کنید

شبکه‌های Wi-Fi عمومی می‌توانند به راحتی توسط هکرها شنود شوند.

  • از VPN برای رمزگذاری داده‌های خود استفاده کنید.
  • از انجام تراکنش‌های بانکی یا ورود به حساب‌های حساس هنگام استفاده از Wi-Fi عمومی خودداری کنید.

۶. مراقب دستگاه‌های خود باشید

فقط نرم‌افزارها و اپلیکیشن‌های مطمئن نصب کنید.

  • اپلیکیشن‌ها را تنها از منابع معتبر مانند Google Play یا App Store دانلود کنید.
  • دسترسی‌های غیرضروری اپلیکیشن‌ها را غیرفعال کنید.

۷. ایمیل‌ها و فایل‌های ضمیمه مشکوک را باز نکنید

ایمیل‌های مخرب ممکن است حاوی ویروس‌ یا بدافزار باشند.

  • ایمیل‌های ناشناس را نادیده بگیرید.
  • از باز کردن فایل‌های ضمیمه‌ای که از منبع آنها مطمئن نیستید خودداری کنید.

۸. داده‌های خود را رمزگذاری کنید

رمزگذاری اطلاعات باعث می‌شود در صورت دسترسی غیرمجاز، داده‌های شما قابل استفاده نباشند.

  • برای فایل‌های حساس از نرم‌افزارهای رمزگذاری مانند VeraCrypt استفاده کنید.
  • روی گوشی‌های هوشمند خود رمزگذاری کامل دستگاه را فعال کنید.

۹. از سیستم‌های امنیتی قوی استفاده کنید

  • فایروال سیستم را فعال کنید.
  • از نرم‌افزارهای ضد بدافزار برای شناسایی و حذف تهدیدات استفاده کنید.

۱۰. آگاه باشید و هوشمندانه رفتار کنید

امنیت سایبری یک فرآیند مستمر است که نیاز به آگاهی و به‌روزرسانی مداوم دارد.

  • در دوره‌های آموزشی امنیت سایبری شرکت کنید.
  • اخبار مربوط به حملات سایبری و تکنیک‌های جدید هکرها را دنبال کنید.

چگونه هک نشویم؟

چگونه هکر را شناسایی کنیم؟

شناسایی هکرها به معنای تشخیص فعالیت‌های مشکوک و نشانه‌هایی است که حاکی از نفوذ غیرمجاز به سیستم‌ها یا اطلاعات شما باشد. هکرها معمولاً تلاش می‌کنند ردی از خود به جا نگذارند، اما با آگاهی و استفاده از ابزارهای مناسب، می‌توان فعالیت‌های آن‌ها را شناسایی کرد.

بررسی رفتارهای غیرعادی در سیستم یا شبکه

یکی از اولین نشانه‌های وجود هکر، رفتارهای غیرمعمول در سیستم یا شبکه است.

  • کاهش ناگهانی سرعت اینترنت یا مصرف بیش از حد پهنای باند می‌تواند نشان‌دهنده ارسال اطلاعات به سرورهای ناشناس باشد.
  • مشاهده برنامه‌ها یا فرآیندهایی که شما نصب نکرده‌اید یا نمی‌شناسید.
  • تغییرات ناخواسته در تنظیمات سیستم، مانند غیرفعال شدن آنتی‌ویروس یا فایروال.

ورودهای غیرمجاز به حساب‌ها یا سیستم‌ها

اگر فردی تلاش کند به حساب‌های شما دسترسی پیدا کند، معمولاً نشانه‌هایی از این تلاش‌ها قابل مشاهده است:

  • دریافت ایمیل‌های هشدار درباره تلاش‌های ناموفق برای ورود به حساب‌های کاربری.
  • تغییرات در رمز عبور یا اطلاعات حساب بدون اطلاع شما.
  • ورود به حساب از موقعیت‌های جغرافیایی یا دستگاه‌هایی که شما از آنها استفاده نمی‌کنید.

استفاده از ابزارهای مانیتورینگ و تحلیل لاگ‌ها

ابزارهای مانیتورینگ شبکه و تحلیل لاگ‌ها به شناسایی فعالیت‌های غیرعادی کمک می‌کنند.

  • لاگ‌های سرور را بررسی کنید و به دنبال ورودهای مکرر و ناموفق یا درخواست‌های مشکوک بگردید.
  • از ابزارهایی مانند Wireshark یا Splunk برای نظارت بر ترافیک شبکه و تحلیل داده‌ها استفاده کنید.
  • مشاهده ارتباطات مشکوک با IP های ناشناس یا خارج از محدوده جغرافیایی معمول می‌تواند نشان‌دهنده تلاش‌های هکر باشد.

بررسی فایل‌ها و پوشه‌ها

هکرها ممکن است فایل‌ها یا اسکریپت‌های مخرب را روی سیستم شما قرار دهند:

  • به دنبال فایل‌های ناشناخته یا تغییرات غیرمعمول در فایل‌ها و پوشه‌های مهم باشید.
  • فایل‌های اجرایی مشکوک و اسکریپت‌های جدید را بررسی کنید.
  • از ابزارهایی مانند Malwarebytes یا VirusTotal برای اسکن سیستم و فایل‌های مشکوک استفاده کنید.

چگونه هکر را شناسایی کنیم؟

تحلیل ایمیل‌ها و پیام‌ها

هکرها اغلب از طریق حملات فیشینگ برای دسترسی به سیستم‌ها اقدام می‌کنند.

  • به ایمیل‌ها و پیام‌های ناشناس یا حاوی لینک‌های مشکوک دقت کنید.
  • اگر ایمیلی با موضوع درخواست اطلاعات حساس مانند رمز عبور یا اطلاعات بانکی دریافت کردید، احتمالاً نشانه‌ای از فعالیت هکر است.

شناسایی هکرها نیازمند آگاهی از نشانه‌های نفوذ، رفتارهای غیرعادی و استفاده از ابزارهای پیشرفته برای نظارت و تحلیل است. بهترین راه برای جلوگیری از دسترسی هکرها، ایجاد لایه‌های امنیتی قوی و رعایت اصول امنیت سایبری است. اگر شک دارید که سیستم یا حساب‌های شما هک شده‌اند، سریعاً اقدام به تغییر رمز عبور، بررسی لاگ‌ها و تماس با متخصصان امنیتی کنید.

چگونه هکر پیدا کنیم؟

پیدا کردن یک هکر حرفه‌ای بستگی به هدف شما دارد. اگر به دنبال متخصصان امنیت سایبری برای تقویت سیستم‌های امنیتی یا شناسایی آسیب‌پذیری‌ها هستید، می‌توانید از طریق پلتفرم‌های فریلنسری (مانند Upwork یا Freelancer)، شبکه‌های حرفه‌ای مثل LinkedIn، یا گروه‌های تخصصی امنیت سایبری در انجمن‌های آنلاین و کنفرانس‌ها مانند Black Hat و DEF CON اقدام کنید. همچنین، شرکت‌های معتبر در زمینه امنیت سایبری خدمات حرفه‌ای ارائه می‌دهند. اما اگر هدف شما استفاده غیرقانونی از خدمات هکرها است، باید بدانید که این کار غیرقانونی و دارای عواقب جدی حقوقی است.

جمع بندی

به طور کلی هکینگ مهارتی است که نیاز به کنجکاوی، تمرین و پشتکار دارد. از مفاهیم پایه شروع کنید، تمرین مداوم داشته باشید، و با جامعه متخصصین در ارتباط باشید. امیدوارم این راهنما به شما در شروع مسیر هکینگ در سال 2024 و 2025 کمک کند.

سرور پروکسی چیست؟

سرور پروکسی چیست؟

با افزایش روز افزون تحریم‌ها بر علیه کشورهایی مانند ایران، استفاده از سرویس‌های بین المللی رفته رفته به مشکلی اساسی تبدیل شده است. یکی از مهمترین انواع این مشکلات در حوزه فعالیت متخصصین امنیت شبکه‌های کامپیوتری قرار دارد؛ به این دلیل که دستگاه‌های مورد استفاده جهت تقویت امنیت شبکه‌ها بخاطر تحریم‌ها بلاک می شوند.

کارشناسان این حوزه جهت دور زدن تحریم‌ها، از راهکاری به نام سرور پروکسی استفاده می‌کنند تا بتوانند همچنان از خدمات دستگاه‌های امنیتی استفاده کنند. علاوه بر این مورد مهم، استفاده‌های فراوان دیگری نیز برای پروکسی وجود دارد، در ادامه این مطلب با وب سایت داریا همراه باشید.

سرور پروکسی چیست؟

سرور پروکسی یا Proxy Server یک سیستم یا روتر است که یک گیت‌وی بین کاربران و اینترنت فراهم می کند. بدین ترتیب به جلوگیری از ورود مهاجمان سایبری به یک شبکه خصوصی کمک می‌کند و از آنجایی که بین کاربران نهایی و صفحات وب آنلاین بازدید شده توسط آن‌ها قرار می‌گیرد، از آن به عنوان واسط نیز یاد می‌شود.

یک کامپیوتر برای اتصال به اینترنت از یک آدرس آی‌پی استفاده می کند. این آدرس شبیه به آدرس خیابان منزل شما است که تعیین می‌کند داده‌های دریافتی کجا بروند و همچنین داده‌های خروجی را با آدرس برگشتی علامت‌گذاری می‌کند تا توسط دستگاه‌های دیگر، احراز هویت شوند. یک سرور پروکسی در اصل یک کامپیوتر در اینترنت است که آدرس آی‌پی مخصوص به خود را دارد.

سرور پروکسی چیست؟

سرورهای پروکسی و امنیت شبکه

همانطور که می دانید پروکسی‌ ها یک لایه امنیتی ارزشمند برای کامپیوترها فراهم می کنند که می توان آن‌ها را به عنوان فیلترهای وب یا فایروال تنظیم کرد تا از کامپیوترها در برابر تهدیدات اینترنتی مانند بدافزارها محافظت کنند.

همچنین بهتر است بدانید، این امنیت مضاعف زمانی ارزشمند است که با یک گیت‌وی وب امن یا سایر محصولات امنیت ایمیل همراه شود. به این ترتیب، می‌توان ترافیک را با توجه به سطح ایمنی آن یا میزان ترافیکی که شبکه (یا کامپیوتر شخصی) می‌تواند تحمل کند، فیلتر کرد.

برای داشتن اطلاعات بیشتر در رابطه با چطور امنیت ایمیل را افزایش دهیم؟ کلیک کنید.

سرورهای پروکسی و امنیت شبکه

تفاوت پروکسی و فایروال چیست؟

پروکسی و فایروال دو ابزار امنیتی با عملکرد و اهداف متفاوت در شبکه هستند. از این رو باید بدانید پروکسی سرور واسطه ‌ای بین کاربران داخلی شبکه و اینترنت است که درخواست‌ها را دریافت، بررسی و پس از این موارد به سرور مقصد ارسال می‌ کند. این ابزار با مخفی کردن آدرس‌های IP داخلی، بازرسی عمیق محتوای داده‌ها و اعمال قوانین محدودکننده، امکان نظارت دقیق ‌تر بر دسترسی کاربران به منابع خارجی را فراهم می‌کند.

پروکسی بیشتر در لایه کاربردی شبکه (Application Layer) فعالیت دارد و به دلیل توانایی در تحلیل محتوای دقیق پکت داده ها، برای کنترل ترافیک وب و بهبود امنیت کاربران داخلی ایده‌آل است.

در مقابل، فایروال به عنوان یک سپر محافظ، ترافیک ورودی و خروجی شبکه را در لایه انتقال و شبکه (Transport & Network Layer)  مدل OSI بررسی می‌کند و از ورود بسته‌های ناشناس یا مخرب جلوگیری می‌کند. فایروال‌ها به صورت مستقیم ارتباط بین دستگاه‌های داخلی و خارجی را کنترل کرده و با اعمال فیلترهایی بر اساس آدرس IP، پورت‌ها و پروتکل‌ها، امنیت کلی شبکه را تامین می‌کنند.

توجه داشته باشید، برخلاف پروکسی، فایروال بیشتر به نفوذ مجرمان سایبری به شبکه تمرکز دارد و پکت ها را بدون تغییر یا بازرسی عمیق به مقصد ارسال می‌کند که این امر باعث سرعت بالاتر اما تحلیل محدودتر داده‌ها می‌شود.

ویژگی‌ها پراکسی سرور فایروال
وظیفه اصلی مدیریت و بررسی درخواست‌ها بین کاربران و اینترنت مسدود کردن دسترسی‌های غیرمجاز به شبکه
موقعیت در شبکه واسطه بین کاربر و اینترنت  بین شبکه داخلی و خارجی قرار می‌گیرد
نوع کنترل بررسی محتوای درخواست‌ها کنترل بر اساس قوانین دسترسی
حریم خصوصی مخفی‌سازی هویت کاربران تمرکز کمتر بر پنهان‌سازی هویت
بازرسی محتوا بازرسی عمیق محتوای داده‌ها بازرسی محدود و سطحی

چگونه از پروکسی استفاده کنیم؟

چگونه از پروکسی استفاده کنیم؟ برخی افراد از پروکسی‌ها برای اهداف شخصی مانند پنهان کردن مکان هنگام تماشای آنلاین فیلم بهره می‌برند. در مقابل، شرکت‌ها از پروکسی‌ها برای انجام چندین وظیفه مهم استفاده می‌کنند، از جمله:

  1. بهبود امنیت: محافظت از داده‌های حساس و کاهش خطرات امنیتی.
  2. ایمن‌سازی فعالیت اینترنتی کارکنان: جلوگیری از ردیابی فعالیت‌های آنلاین کارمندان.
  3. متعادل‌سازی ترافیک اینترنت: مدیریت ترافیک شبکه برای جلوگیری از بروز مشکلات و خرابی.
  4. کنترل دسترسی به وب‌سایت‌ها: محدود کردن و نظارت بر دسترسی پرسنل به وب‌سایت‌های خاص در محیط کاری.
  5. صرفه‌جویی در پهنای باند: کاهش مصرف پهنای باند با کش کردن فایل‌ها و فشرده‌سازی ترافیک ورودی.

چگونه از پروکسی استفاده کنیم؟

پروکسی چگونه کار می‌کند؟

از آنجایی که یک سرور پروکسی(Proxy Server)، آدرس آی‌پی مخصوص به خود را دارد به عنوان یک رابط بین کامپیوتر و اینترنت عمل می‌کند. کامپیوتر این آدرس را می‌داند و زمانیکه درخواستی در اینترنت ارسال می‌شود، به سمت پروکسی هدایت می‌شود و سپس پاسخ را از وب سرور دریافت می‌کند و داده‌ را از آن صفحه به مرورگرهای کامپیوتر از جمله کروم، سافاری، فایرفاکس یا مایکروسافت اج ارسال می‌کند.

پروکسی چگونه کار می‌کند؟

نحوه دریافت پروکسی

پروکسی‌ها دارای نسخه‌های سخت افزاری و نرم افزاری هستند. اتصالات سخت افزاری بین شبکه و اینترنت قرار می‌گیرند و از آنجا داده‌ها را از وب دریافت و ارسال می کنند. پروکسی‌های نرم افزاری معمولا توسط یک ارائه دهنده میزبانی می‌شوند یا در فضای ابری ساکن می‌شوند. جهت تسهیل تعاملات با پروکسی، می‌بایست یک اپلیکیشن دانلود شده و بر روی کامپیوتر نصب شود.

پروکسی‌های نرم افزاری اغلب در قبال پرداخت هزینه ماهانه، قابل دریافت هستند؛ گاهی اوقات نیز، می‌توان آن‌ها را رایگان دریافت کرد. نسخه‌های رایگان معمولاً آدرس‌های کمتری را به کاربران ارائه می‌دهند و احتمالا فقط تعداد کمی از دستگاه‌ها را پوشش دهند، در حالی که پراکسی‌های پولی با پوشش‌دهی به دستگاه‌های بیشتر، می‌توانند نیازهای یک کسب وکار را برآورده کنند.

نحوه دریافت پروکسی

سرور پراکسی چگونه تنظیم می‌شود؟

برای شروع کار یک سرور پراکسی، باید آن را در کامپیوتر، دستگاه یا شبکه خود کانفیگ کنید. هر سیستم عاملی، مراحل راه اندازی خاص خود را دارد، بنابراین مراحل مورد نیاز برای کامپیوتر یا شبکه می‌بایست بررسی شود.

در بیشتر موارد، تنظیمات به معنای استفاده از یک اسکریپت تنظیمات خودکار است. در صورت انجام دستی تنظیمات، گزینه‌هایی برای وارد کردن آدرس آی‌ پی و پورت مناسب وجود دارد.

سرور پراکسی چگونه تنظیم می‌شود؟

چگونه پروکسی از حریم خصوصی و داده‌های کامپیوتر محافظت می کند؟

عملکرد یک Proxy Server مانند یک فایروال است. کاربر نهایی یا مدیر شبکه می‌تواند یک پروکسی که جهت محافظت از داده و حریم خصوصی طراحی شده است را انتخاب کند. این کار داده‌های ورودی و خروجی از کامپیوتر یا شبکه را بررسی می‌کند و سپس قوانینی را اعمال می کند تا مجبور به افشای آدرس دیجیتال خود نباشید.

توجه داشته باشید که فقط آدرس آی‌پی پروکسی، توسط هکرها یا سایر عوامل مخرب دیده می شود. بدون آدرس آی‌پی شخصی شما، افراد در اینترنت به اطلاعات شخصی، اپلیکیشن‌ها، برنامه‌ها یا فایل‌های شما دسترسی مستقیم نخواهند داشت.

در صورت وجود پراکسی، درخواست‌های وب به سمت آن می‌روند و سپس آنچه را که از اینترنت می‌خواهید را دریافت می‌کند. اگر سرور دارای قابلیت رمزگذاری باشد، پسوردها و سایر داده‌های شخصی از سطح حفاظت مضاعفی برخوردار خواهند بود.

چگونه پروکسی از حریم خصوصی و داده‌های کامپیوتر محافظت می کند؟

مزایای سرور پروکسی

پروکسی‌ها دارای چندین مزیت هستند که می توانند به کسب و کار شما رونق بخشند:

  1. افزایش امنیت: می توانند مانند یک فایروال بین سیستم و اینترنت عمل کند. بدون آنها، هکرها به راحتی به آدرس آی‌پی شما دسترسی خواهند داشت و می‌توانند از آن برای نفوذ به کامپیوتر یا شبکه شما استفاده کنند.
  2. استفاده از اینترنت، تماشای فیلم، گوش دادن به آهنگ و خرید آنلاین با حفظ حریم خصوصی: از پراکسی‌های مختلف می‌توان جهت جلوگیری از غرق شدن در تبلیغات ناخواسته یا مجموعه داده‌های آی‌پی خاص استفاده کرد. با یک پروکسی، وب گردی در سایت‌ها ایمن می‌شود و ردیابی غیرممکن است.
  3. دسترسی به محتوایی که برای مکان خاصی ارائه شده: می توان یک سرور پروکسی با آدرس مرتبط با کشور دیگری طراحی کرد. در واقع می‌توان کاری کرد که چنین به نظر برسد که در آن کشور هستید تا به تمام محتوایی که کامپیوتر‌های موجود در آن کشور اجازه تعامل با آن‌ها را دارند، دسترسی کامل داشته باشید و وب‌سایت‌های دارای محدودیت مکانی را باز کنید.
  4. جلوگیری از دسترسی پرسنل به سایت‌هایی که نامناسب هستند یا تمرکز آن‌ها را از بین می‌برد: از پراکسی‌ها می‌توان برای بلاک کردن دسترسی به وب‌سایت‌هایی که بر خلاف اصول سازمان هستند، استفاده کرد. همچنین، می‌توان سایت‌هایی که معمولاً منجر به عدم تمرکز کارمندان برای انجام امور مهم می‌شود را بلاک کرد. برخی از سازمان‌ها، سایت‌های رسانه‌های اجتماعی مانند فیس بوک را بلاک می کنند تا وسوسه‌هایی که موجب اتلاف وقت می‌شوند را حذف کنند.

مزایای سرور پروکسی

انواع سرورهای پروکسی

در حالی که همه سرورهای پراکسی به کاربران یک آدرس جایگزین برای استفاده از اینترنت می‌دهند، انواع مختلفی دارند که هر کدام دارای ویژگی‌های خاص خود هستند. درک جزئیات لیست انواع پروکسی به شما کمک می کند تا بر اساس موارد استفاده و نیازهای خاص خود، گزینه مناسب را انتخاب کنید.

پروکسی فوروارد (Forward)

یک پروکسی فوروارد بین کلاینت و وب‌سایت قرار می گیرد (سمت کلاینت تنظیم می‌شود) و برای دریافت داده‌ به گروه‌هایی از کاربران در یک شبکه داخلی استفاده می‌شود. پس از اینکه یک درخواست ارسال شد، توسط سرور پروکسی بررسی می‌شود تا تصمیم گرفته شود که آیا باید به برقراری اتصال ادامه داد یا خیر.

یک پروکسی فوروارد برای شبکه‌های داخلی که به یک نقطه ورودی واحد نیاز دارند، مناسب‌تر است و امنیت آدرس آی‌پی را برای کسانی که در شبکه هستند، فراهم می‌کند و امکان کنترل مدیریتی ساده را فراهم می کند. با این حال، یک پروکسی فوروارد احتمالا توانایی سازمان را برای پاسخگویی به نیازهای کاربران نهایی محدود کند.

انواع سرورهای پروکسی

پروکسی شفاف (Transparent)

یک پروکسی شفاف، تجربه‌ای ارائه می‌دهد که مشابه است با تجربه کاربران؛ انگار که از کامپیوتر خانگی استفاده می‌کنند. به همین دلیل است که شفاف نامیده می‌شود. این نوع پراکسی‌ها به کاربر تحمیل می‌شوند، یعنی بدون اینکه مطلع باشند، به آن متصل هستند.

پروکسی‌های شفاف برای شرکت‌هایی مناسب هستند که می‌خواهند از پروکسی بدون اینکه کارمندان از آن آگاه باشند، استفاده کنند. این مزیت ارائه یک تجربه کاربری یکپارچه را به همراه دارد. از سوی دیگر، پروکسی‌های شفاف بیشتر در معرض تهدیدات امنیتی خاص، مانند SYN flood DDoS هستند. SYN Flood یک شکل متداول از حملات DDoS است که تعداد زیادی درخواست SYN را به سرور ارسال می‌کند تا ارتباطات باز را تحت الشعاع قرار دهد.

پروکسی ناشناس (Anonymous)

تمرکز پروکسی ناشناس بر روی غیرقابل ردیابی کردن فعالیت اینترنتی است. این نوع پراکسی از طرف کاربر به اینترنت متصل می‌شود، در حالیکه اطلاعات هویتی و کامپیوتری آن‌ها را پنهان می کند.

یک پروکسی ناشناس بهترین گزینه برای کاربرانی است که می خواهند هنگام دسترسی به اینترنت ناشناس باقی بمانند. با اینکه پروکسی‌های ناشناس، برخی از بهترین انواع حفاظت از هویت را ارائه می دهند، اما با این وجود، خالی از ایراد نیستند. توجه داشته باشید؛ استفاده از پراکسی‌های ناشناس غیرقانونی هستند که این موضوع گاه کاربران را با فشار یا تبعیض مواجه می‌سازد.

انواع سرورهای پروکسی

پروکسی با میزان ناشناسی بالا (High Anonymity)

یک پروکسی با میزان ناشناسی بالا، یک نوع پروکسی ناشناس است که میزان ناشناس بودن را یک گام به جلوتر می‌برد و اطلاعات شما را قبل از اینکه پروکسی اقدام به اتصال به سایت مورد نظر کند، پاک می‌کند.

این سرور برای کاربرانی که ناشناس بودن یک ضرورت مطلق است (مانند کارمندانی که نمی‌خواهند منشا فعالیت آنها به سازمان بازگردد) مناسب است. جنبه منفی این نوع پراکسی‌ها، به ویژه موارد رایگان، فریب‌هایی هستند که برای به دام انداختن کاربران جهت دسترسی به اطلاعات یا داده‌های شخصی پهن شده‌اند.

پروکسی تحریف کننده (Distorting)

یک پروکسی تحریف کننده، خود را به عنوان پروکسی به یک وب سایت معرفی می‌کند، اما هویت خود را پنهان می‌کند؛ این کار را با تغییر آدرس آی‌پی خود به یک آدرس نادرست انجام می‌شود.

پراکسی‌های تحریف کننده انتخاب خوبی برای افرادی هستند که می‌خواهند موقعیت مکانی خود را هنگام دسترسی به اینترنت پنهان نگه دارند. این نوع پروکسی می تواند چنین القا کند که شما از یک کشور خاص وصل شده‌اید و به شما این مزیت را می دهد که نه تنها هویت خود، بلکه هویت پروکسی را نیز مخفی کنید. این بدان معناست که حتی اگر با پروکسی مرتبط باشید، هویت شما همچنان امن باقی می‌ماند. با این حال، برخی از وب سایت‌ها به طور خودکار پروکسی‌های تحریف کننده را بلاک می کنند و این موضوع کاربر نهایی را از دسترسی به سایت‌های مورد نیاز باز می‌دارد.

انواع سرورهای پروکسی

پروکسی مرکز داده (Data Center)

پروکسی‌های مرکز داده وابسته به یک ارائه دهنده خدمات اینترنتی (ISP) نیستند، اما از طریق یک مرکز داده، توسط یک شرکت دیگر ارائه می شوند. سرور پروکسی در یک مرکز داده فیزیکی است و درخواست‌های کاربر از طریق آن سرور هدایت می‌شوند.

پروکسی های مرکز داده برای افرادی که به زمان پاسخگویی سریع و راهکاری ارزان نیاز دارند، انتخاب خوبی هستند. همچنین گزینه مناسبی برای افرادی هستند که نیاز به جمع آوری اطلاعات در مورد یک شخص یا سازمان در اسرع وقت دارند. آنها این مزیت را دارند که به کاربران قدرت جمع آوری سریع و ارزان داده‌ها را می دهند. از سوی دیگر، آنها بالاترین سطح ناشناسی را ارائه نمی‌دهند که می‌تواند اطلاعات یا هویت کاربران را در معرض خطر قرار دهد.

پروکسی Residential

یک پروکسی ساکن (Residential) یک آدرس آی‌پی به شما می‌دهد که متعلق به یک دستگاه فیزیکی خاص است و تمام درخواست‌ها از طریق آن دستگاه ارسال می شود.

پراکسی‌های Residential  برای کاربرانی که نیاز به تایید آگهی‌های تبلیغاتی موجود در وب‌سایت خود دارند، مناسب هستند، بنابراین می‌توانید کوکی‌ها، تبلیغات مشکوک یا ناخواسته رقبا یا عوامل مخرب را بلاک کنید. پروکسی‌های Residential نسبت به سایر گزینه‌های پروکسی قابل اعتمادتر هستند ولی اغلب استفاده از آن‌ها هزینه بیشتری دارند، بنابراین کاربران باید به دقت آنالیز کنند که آیا مزایای ارائه شده، ارزش سرمایه گذاری اضافی را دارند یا خیر.

انواع سرورهای پروکسی

پروکسی عمومی (Public)

 پروکسی‌های عمومی به صورت رایگان برای همه قابل دسترسی هستند. این کار با اعطا دسترسی به آدرس آی‌پی برای کاربران، انجام می‌شود و هویت آنها را هنگام بازدید از سایت‌ها، پنهان می‌کند.

پراکسی‌های عمومی برای کاربرانی مناسب هستند که هزینه برای آنها اولویت اصلی است ولی امنیت و سرعت اهمیتی ندارند. اگرچه رایگان هستند و به راحتی در دسترس اند، اما اغلب کند هستند؛ زیرا کاربران زیادی به صورت رایگان از آن‌ها استفاده می‌کنند. استفاده از یک پروکسی عمومی، خطر دسترسی دیگران به اطلاعات شما را نیز افزایش می دهد.

پروکسی مشترک (Shared)

از پراکسی‌های مشترک بیش از یک کاربر می‌توانند به صورت همزمان استفاده کنند. آن‌ها به شما امکان دسترسی به یک آدرس آی‌پی را می‌دهند که احتمالا توسط افراد دیگر نیز به اشتراک گذاشته شود، سپس می‌توانید در حالی که به نظر می رسد از مکان انتخابی خود جستجو می‌کنید، در اینترنت گشت و گذار کنید.

پراکسی‌های اشتراکی برای افرادی که پول زیادی برای خرج کردن ندارند و لزوماً نیازی به اتصال سریع ندارند، گزینه مناسبی است. مزیت اصلی یک پروکسی اشتراکی هزینه پایین آن است. از آنجایی که آن‌ها توسط دیگران به اشتراک گذاشته می‌شوند، ممکن است به خاطر تصمیمات بد دیگران، شما مورد سرزنش قرار بگیرید و از دسترسی به یک سایت منع شوید.

انواع سرورهای پروکسی

پروکسی SSL

پروکسی لایه سوکت‌های امن (Secure Sockets Layer) یا به اختصار SSL، رمزگشایی را بین کلاینت و سرور فراهم می‌کند. از آنجایی که داده‌ها در هر دو جهت رمزگذاری می شوند، پروکسی وجود خود را، هم از کلاینت و هم از سرور پنهان می کند.

برخی از سازمان‌ها نیازمند محافظت بیشتر در برابر تهدیداتی هستند که پروتکل SSL آن‌ها را آشکار و متوقف می‌کند؛ این نوع پروکسی برای آن‌ها مناسب است. از آنجا که گوگل سرورهایی را ترجیح می دهد که از SSL استفاده می کنند، یک پروکسی SSL، زمانی که در ارتباط با یک وب سایت استفاده می شود، احتمالا به رتبه بندی موتور جستجوی آن کمک کند. جنبه منفی پروکسی SSL، این موضوع است که محتوای رمزگذاری شده در پروکسی SSL، امکان ذخیره سازی در حافظه پنهان (cache) را ندارد، بنابراین هنگام بازدید چندین باره از یک وب سایت، ممکن است عملکرد کندتری را تجربه کنید.

پروکسی چرخشی (Rotating)

پروکسی چرخشی به هر کاربری که به آن متصل می‌شود یک آدرس آی‌پی متفاوتی اختصاص می‌دهد. هنگامی که کاربری متصل می شوند، برای وی آدرسی منحصر به فرد اختصاص می‌یابد که متفاوت از دستگاهی  است که قبل از آن متصل شده بود.

پراکسی‌های چرخشی برای کاربرانی که نیازمند وب اسکرپینگ (استفاده از ربات‌ها برای جمع آوری داده یا محتوا از یک وب سایت) مداوم با حجم بالا دارند، ایده‌آل هستند. با استفاده از این نوع پراکسی، شما می‌توانید بارها و بارها به صورت ناشناس از یک وب سایت بازدید کنید. هنگام انتخاب سرویس پراکسی چرخشی باید مراقب باشید، چرا که برخی از آنها حاوی پراکسی‌های عمومی یا مشترکی هستند که می توانند داده‌های شما را فاش کنند.

انواع سرورهای پروکسی

پروکسی معکوس (Reverse)

بر خلاف یک پروکسی فوروارد که بین کلاینت و وب‌سایت قرار می گیرد (سمت کلاینت تنظیم می‌شود)، یک پروکسی معکوس بین سرورهای وب و کلاینت (سمت سرور تنظیم می‌شود) قرار می‌گیرد و درخواست‌ها را از یک مرورگر به سرورهای وب ارسال می‌کند و با رهگیری درخواست‌های کاربر در لبه شبکه سرور وب کار می‌کند، سپس درخواست‌ها را به سرور اصلی ارسال کرده و از آن پاسخ‌ دریافت می‌کند.

پراکسی های معکوس یک گزینه عالی برای وب سایت‌هایی هستند که محبوب اند و می‌بایست بار درخواست‌های دریافتی بسیاری را متعادل کنند و به عنوان Load Balancer عمل کنند. آن‌ها می‌توانند به سازمان کمک کنند تا بار پهنای باند را کاهش دهند؛ چرا که مانند وب سرور اضافی عمل می کنند که درخواست‌های دریافتی را مدیریت می کند. جنبه منفی پروکسی معکوس این است که اگر مهاجم بتواند به آن نفوذ کند، این پروکسی می تواند به طور بالقوه معماری سرور HTTP را در معرض دید قرار دهند. این بدان معناست که مدیران شبکه در صورت استفاده از پروکسی معکوس، ممکن است مجبور شوند فایروال خود را تقویت کنند یا مکان آن را تغییر دهند.

انواع سرورهای پروکسی

سخن پایانی

سرور پروکسی یک سیستم یا روتر است که یک گیت‌وی بین کاربر و اینترنت فراهم می‌کند. بدین ترتیب، از ورود مهاجمان سایبری به یک شبکه خصوصی جلوگیری می‌کند. از آنجایی که پروکسی‌ها یک لایه امنیتی ارزشمند برای کامپیوترها فراهم می کنند، در نتیجه می‌توان از آن‌ها به عنوان فیلترهای وب یا فایروال جهت محافظت از کامپیوترها در برابر تهدیدات اینترنتی مانند بدافزارها استفاده کرد. انواع مختلفی از سرور پروکسی وجود دارد که هر کدام برای کاربرد خاصی مناسب هستند.

سوالات متداول

پروکسی سرور چگونه کار می کند؟

از آنجایی که یک سرور پروکسی آدرس آی‌پی مخصوص به خود را دارد، به عنوان یک رابط بین کامپیوتر و اینترنت عمل می‌کند. کامپیوتر این آدرس را می‌داند؛ زمانی که درخواستی در اینترنت ارسال می‌شود، به سمت پروکسی هدایت می‌شود و سپس پاسخ را از سرور وب دریافت می‌کند و داده‌ را از آن صفحه به مرورگر کامپیوتر، مانند کروم، سافاری، فایرفاکس، یا مایکروسافت اج ارسال می‌کند.

مزایای سرور پروکسی چیست؟

مزایای یک سرور پروکسی شامل این موارد می‌شود: افزایش امنیت، وب‌گردی، تماشای فیلم و آهنگ گوش کردن با حفظ حریم خصوصی، دسترسی به محتوایی که برای لوکیشن خاصی ارائه شده، جلوگیری از مرور سایت‌های نامناسب توسط پرسنل و در نهایت ممانعت از حواس‌پرتی‌ کارکنان.

تفاوت بین سرور پروکسی و فایروال چیست؟

سرور پروکسی به عنوان یک عامل یا واسط برای کاربر عمل می کند و از تمام درخواست‌ها و پاسخ‌های وب عبور می کند. فایروال، پکت‌ها (ترافیک شبکه) را هنگام ورود و یا خروج از یک شبکه یا سیستم کامپیوتری بازرسی می‌کند و زمانی که یک یا چند مورد از قوانین امنیتی آن توسط پکت‌ها یا منشا آنها نقض شد، اقدام می کند.

پهنای باند چیست؟

پهنای باند چیست؟

پهنای باند (Bandwidth) یکی از مفاهیم پایه‌ در دنیای شبکه کامپیوتری و ارتباطات است که نقشی مهمی در کیفیت و سرعت انتقال داده‌ها ایفا می‌ کند. این معیار نشان ‌دهنده حداکثر مقدار ظرفیت اتصال شبکه برای جابه‌جایی اطلاعات در بازه زمانی مشخص است و معمولاً با واحدهایی مانند بیت یا مگابیت بر ثانیه (یک ثانیه) اندازه ‌گیری می‌شود و نشان ‌دهنده حداکثر حجم داده‌ای است که در یک زمان مشخص از طریق شبکه منتقل می‌شود.

جالب است بدانید برخلاف تصور عموم مردم، پهنای باند به معنای سرعت اینترنت نیست، بلکه به میزان داده‌ای اشاره دارد که می‌تواند هم‌ زمان منتقل شود. درک صحیح پهنای باند به ما کمک می‌کند تا انتخاب‌های بهتری در خرید اینترنت یا هاست داشته باشیم؛ در ادامه این مطلب با ما همراه باشید تا به بررسی جامع و کلی پهنای باند بپردازیم.

پهنای باند چیست؟

همانطور که گفتیم پهنای باند (Bandwidth) یکی از مفاهیم بنیادین در علوم شبکه و مخابرات است که حداکثر ظرفیت یک ارتباط سیمی یا بی ‌سیم را برای انتقال داده‌ها از طریق اتصال شبکه در مدت مشخص نشان می‌دهد. این ظرفیت معمولاً با واحدهایی همچون بیت، کیلوبیت، مگابیت یا گیگابیت بر ثانیه (bps, Kbps, Mbps, Gbps) اندازه ‌گیری می‌شود و نمایانگر حداکثر حجم داده‌ای است که می‌تواند از طریق یک مسیر ارتباطی در بازه زمانی مشخص منتقل شود.

جامع تر بخواهیم توضیح بدهیم، یکی از تصورات رایج اما نادرست در مورد پهنای باند این است که پهنای باند را معادل سرعت شبکه می‌دانند. اما باید بدانید که، پهنای باند تنها به ظرفیت انتقال داده اشاره دارد و سرعت شبکه که به زمان لازم برای انتقال داده‌ها از مبدأ به مقصد مربوط می‌شود، وابسته به عوامل دیگری از جمله  (Latency)، نوسانات در انتقال داده (Jitter) و ترافیک شبکه است.

پهنای باند چیست؟

برای روشن ‌تر شدن این تفاوت، می‌توان پهنای باند را به عرض یک بزرگراه تشبیه کرد: هرچه بزرگراه عریض ‌تر باشد، تعداد بیشتری خودرو (داده) می توانند همزمان عبور کنند، اما سرعت حرکت خودروها به عوامل دیگری همچون وضعیت جاده و ترافیک نیز بستگی دارد.

به طور کل حداکثر میزان داده‌ای که در مدت زمان مشخصی از طریق یک اتصال اینترنتی منتقل می‌شود پهنای باند می گویند؛ پهنای باند اغلب با سرعت اینترنت اشتباه گرفته می‌شود، در حالی که در واقع، به حجم اطلاعاتی اشاره دارد که می‌تواند در مدت زمان معینی از یک اتصال ارسال شود. این مقدار معمولاً برحسب مگابیت بر ثانیه (Mbps) محاسبه می‌شود.

پهنای باند اینترنت چیست؟

پهنای باند اینترنت حداکثر مقدار داده‌ای است که می‌تواند در هر ثانیه از طریق یک اتصال اینترنتی منتقل شود. این مقدار با واحدهایی مثل مگابیت یا گیگابیت بر ثانیه اندازه‌ گیری می‌شود. توجه داشته باشید، پهنای باند نشان ‌دهنده سرعت اینترنت نیست، بلکه به حجم اطلاعاتی اشاره دارد که در یک زمان مشخص می‌توان ارسال یا دریافت کرد. هرچه پهنای باند بیشتر باشد، اینترنت شما می‌تواند اطلاعات بیشتری را هم‌زمان انتقال دهد؛ از این رو بهتر است بدانید هر چقدر مقدار پهنای باند بیشتر باشد، برای کارهایی مثل تماشای آنلاین ویدئو یا دانلود فایل‌های بزرگ مناسب‌ است.

انواع پهنای باند

به طور کلی انواع مختلفی پهنای باند وجود دارد که براساس عملکرد، نوع اتصال و نحوه استفاده تقسیم بندی میشوند؛ در ادامه برخی از انواع پهنای باند را بررسی میکنیم که به این ترتیب میتوانید بر اساس نیازتان پهنای باند مناسب را شناسایی کنید.

۱. پهنای باند متقارن (Symmetric Bandwidth)

در پهنای باند متقارن، سرعت دانلود و آپلود برابر است. این نوع پهنای باند معمولاً برای کسب‌ و کارها، سرویس‌های ویدئو کنفرانس و برنامه‌های اشتراک ‌گذاری داده‌ها مناسب است.

۲. پهنای باند نامتقارن (Asymmetric Bandwidth)

در پهنای باند نامتقارن، سرعت دانلود بیشتر از سرعت آپلود است و بیشتر در اینترنت خانگی مورد استفاده قرار می‌گیرد. کاربرد این نوع پهنای باند برای کاربرانی است که بیشتر به دریافت محتوا (مانند دانلود ویدئو) نیاز دارند.

۳. پهنای باند اختصاصی (Dedicated Bandwidth)

پهنای باند اختصاصی به طور کامل به یک کاربر یا سازمان اختصاص داده می‌شود و با دیگران به اشتراک گذاشته نمی‌شود. این سرویس معمولاً گران ‌تر است و برای سازمان‌ها و کسب‌وکارهایی که نیاز به اتصال پایدار و سریع دارند، مناسب است.

پهنای باند اینترنت چیست؟

۴. پهنای باند اشتراکی (Shared Bandwidth)

پهنای باند اشتراکی میان چند کاربر یا دستگاه به اشتراک گذاشته می‌شود. این نوع اتصال معمولاً ارزان‌تر است اما ممکن است در زمان اوج مصرف سرعت کاهش یابد.

۵. پهنای باند ثابت (Fixed Bandwidth)

در پهنای باند ثابت، سرعت پهنای باند ثابت است و بسته به شرایط شبکه تغییر نمی‌کند.

۶. پهنای باند متغیر (Variable Bandwidth)

پهنای باند متغیر می‌تواند بسته به نیاز کاربر یا شرایط شبکه تغییر کند.

۷. پهنای باند بی‌سیم (Wireless Bandwidth)

پهنای باندی که از طریق ارتباطات بی‌سیم مانند wifi، LTE و …ارائه میشود.

۸. پهنای باند سیمی (Wired Bandwidth)

پهنای باند سیمی، نوعی پهنای باند است که از طریق کابل‌های فیبر نوری یا کابل‌های اترنت منتقل می‌شود. این نوع پهنای باند معمولاً پایدارتر و سریع‌تر است.

داشتن اطلاعات کافی در رابطه با انواع پهنای باند به کاربران کمک می‌کند تا بر اساس نیاز خود، بهترین و مناسب ترین نوع پهنای باند را انتخاب کند.

نحوه عملکرد پهنای باند به چه صورت است؟

در شبکه‌های کامپیوتری، پهنای باند معیاری برای سنجش ظرفیت انتقال داده‌ها در یک زمان مشخص است. به عبارت ساده‌تر، هرچه پهنای باند بیشتر باشد، حجم بیشتری از داده‌ها می‌توانند در هر ثانیه از شبکه عبور کنند. این داده‌ها به صورت پکت‌های باینری (صفر و یک) منتقل می‌شوند و پهنای باند بالا باعث می‌شود که این داده ها سریع‌تر در یک بازه زمانی مشخص منتقل شوند، که به دلیل سرعت انتقال داده‌ها و کیفیت تجربه کاربری بهبود می‌یابد. از این رو به طور خلاصه میتوان گفت برای انجام فعالیت‌هایی همچون دانلود فایل‌های حجیم، استریم ویدیو، یا بازی های آنلاین، نیاز به پهنای باند بالاتری داریم.

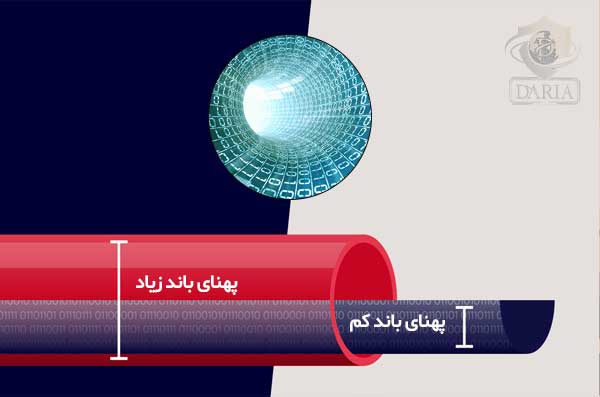
عملکرد پهنای باند در شبکه‌های اینترنتی مشابه این مثال است که هر چه دهانه یا همان شعاع لوله بیشتر باشد، آب بیشتری می‌تواند از آن عبور کنند. اگر یک شبکه پهنای باند کمتری داشته باشد، تعداد کمتری از داده ها می‌توانند در یک واحد زمانی منتقل شوند، که این امر منجر به کندی سرعت اینترنت و کاهش کیفیت خدمات آنلاین می‌شود.

در مقابل، شبکه‌هایی با پهنای باند بالا می‌توانند داده‌های بیشتری را در بازه زمانی کوتاه تری منتقل کنند و این امر تأثیر مستقیمی بر کیفیت تجربه آنلاین کاربران دارد. با افزایش پهنای باند، هزینه‌ها نیز بیشتر می‌شود، اما در عوض ظرفیت انتقال داده‌ها به طور چشم‌گیری افزایش می‌یابد.

به طور کلی هر چقدر پهنای باند یک اتصال داده بیشتر باشد، داده‌های بیشتری می‌توانند در یک بازه زمانی (دقیقا در یک لحظه) ارسال و دریافت شوند به این صورت که هرچه ظرفیت پیوند ارتباطی بیشتر باشد، داده‌های بیشتری می‌توانند در هر ثانیه از آن عبور کنند.

توجه داشته باشید که هزینه اتصال به شبکه با افزایش پهنای باند افزایش می‌یابد. به همین دلیل، یک لینک دسترسی به اینترنت اختصاصی (DIA) با ظرفیت 1 گیگابیت در ثانیه (Gbps) گران ‌تر از لینکی خواهد بود که می‌تواند 250 مگابیت  (Mbps)داده در ثانیه منتقل کند.

نحوه عملکرد پهنای باند به چه صورت است؟

تفاوت پهنای باند و سرعت چیست؟

پهنای باند و سرعت دو مفهوم مرتبط با شبکه‌های کامپیوتری هستند، اما تفاوت‌های قابل توجهی دارند. پهنای باند به ظرفیت کلی یک اتصال برای انتقال داده‌ها در یک زمان مشخص اشاره دارد. به عبارت ساده ‌تر، پهنای باند معیاری است برای نشان دادن حجم داده‌هایی که می‌توانند در یک ثانیه از شبکه عبور کنند.

به این صورت که هر چقدر پهنای باند بیشتر باشد به معنای توانایی در ارسال حجم بیشتری از اطلاعات در یک زمان است. این مقدار معمولاً بر حسب مگابیت در ثانیه (Mbps) یا گیگابیت در ثانیه (Gbps) اندازه‌گیری می‌شود.

اما سرعت شبکه به مقدار زمانی که طول می‌کشد تا یک داده خاص از یک نقطه به نقطه دیگر منتقل شود اشاره دارد. این موضوع بیشتر به زمان تأخیر یا latency و سرعت واقعی انتقال داده‌ها مربوط می‌شود. به بیان ساده تر، سرعت شبکه ممکن است تحت تأثیر عواملی همچون تأخیر در مسیرهای شبکه یا ترافیک موجود قرار گیرد، حتی اگر پهنای باند بالایی داشته باشیم.

بنابراین میتوان گفت از آنجایی که اصطلاحات پهنای باند و سرعت اغلب به اشتباه به جای یکدیگر استفاده می‌شوند. این سردرگمی ممکن است تا حدی به دلیل تبلیغات ارائه ‌دهندگان خدمات اینترنتی (ISP) باشد که این دو مفهوم را با اشاره به سرعت‌های بیشتر به هم مرتبط می‌کنند، در حالی که در واقع منظورشان پهنای باند است. در واقع، سرعت به نرخ انتقال داده‌ها اشاره دارد، در حالی که پهنای باند به ظرفیت آن سرعت مربوط می‌شود.

اهمیت پهنای باند چیست؟

باید بدانید که پهنای باند یک منبع نامحدود نیست و در هر محیطی مانند خانه، محل کار، سازمان و …، ظرفیت محدودی برای آن وجود دارد. البته باید بدانید این محدودیت‌ها ممکن است ناشی از محدودیت‌های فیزیکی تجهیزات شبکه، مانند روتر، مودم، کابل‌ کشی‌ها یا فرکانس‌های بی‌سیم مورد استفاده باشد.

همچنین بهتر است بدانید در برخی موارد، ممکن است به دلیل دلایل امنیتی یا صلاح دید تیم آی تی، پهنای باند توسط مدیر شبکه یا ارائه ‌دهنده خدمات اینترنتی (ISP) یا شبکه‌های گسترده (WAN) محدود می‌شود.

زمانی که چندین دستگاه از یک اتصال اینترنتی مشترک استفاده می‌کنند، باید پهنای باند موجود به درستی تقسیم شود. برخی دستگاه‌ها، مانند تلویزیون‌های هوشمند که ویدیوهای 4K پخش میکنند، برای ارائه بهترین کیفیت نیاز به مصرف پهنای باند زیادی در این دستگاه ها وجود دارد.

در مقابل، برای سرویس‌هایی مانند وبینارها معمولاً به پهنای باند کمتری نیاز است. با اینکه سرعت و پهنای باند دو مفهوم متفاوت هستند، داشتن پهنای باند بیشتر برای حفظ سرعت قابل‌ قبول و عملکرد بهینه در زمانی که چندین دستگاه به‌ طور هم ‌زمان متصل هستند، ضروری است.

اهمیت پهنای باند چیست؟

برای بهتر درک این موضوع، در ادامه برخی از سرویس‌ها و میزان میانگین پهنای باند مورد نیاز آن‌ها را برایتان آوره‌ایم:

  • پخش ویدیو 4K (15-25 Mbps)
  • پخش ویدیوHD  (3-5 Mbps)
  • وبینار یا ویدیو کنفرانس (1-2 Mbps)
  • گشت ‌وگذار در وب و ارسال ایمیل (1-2 Mbps)

بنابراین، هرچه تعداد دستگاه‌ها و نوع مصرف داده‌ها بیشتر شود، نیاز به پهنای باند بالاتر ضروری ‌تر خواهد بود تا اتصال اینترنت به ‌طور موثر و بدون وقفه عمل کند؛ همچنین بهتر است بدانید برای افزایش سرعت لود سایت توسط کاربران پهنای باند زیاد یکی از ضرورت ها به شمار میرود.

پهنای باند هاست چیست؟

پهنای باند هاست یا ترافیک ماهانه، به مقدار داده‌ای اشاره دارد که در یک ماه از طریق هاست شما منتقل می‌شود. این شامل مجموع داده‌های دانلود شده توسط کاربران و داده‌های آپلود شده به هاست است. به ‌عنوان مثال، اگر یک وب ‌سایت در طول یک ماه ۱۵ گیگابایت داده دانلود و ۵ گیگابایت داده آپلود کند، پهنای باند مصرفی آن برابر با ۲۰ گیگابایت خواهد بود.

توجه داشته باشید که پهنای باند هاست معمولاً محدود است و مقدار آن هنگام خرید سرویس مشخص می‌شود. با اتمام این مقدار، سایت شما ممکن است غیرفعال شود یا نیاز باشد که برای افزایش پهنای باند، با شرکت ارائه ‌دهنده سرویس تماس بگیرید. به‌ طور خلاصه، پهنای باند هاست مانند حجم اینترنت برای هاست عمل می‌کند و مدیریت صحیح آن برای جلوگیری از مشکلات در دسترسی سایت بسیار اهمیت دارد.

البته باید بدانید که این مورد مشکل توسط برخی از شرکت های ارائه دهنده سرویس های هاستینگ برطرف شده است؛ به این صورت که شما با خرید هاست مورد نیاز کسب و کارتان، پهنای باند نامحدود دریافت میکنید. به این ترتیب دیگر نیاز به نگرانی در مورد اتمام پهنای باند باشید.

پهنای باند سایت چیست؟

پهنای باند سایت به مقدار داده‌ای گفته می‌شود که از طریق سایت شما بین کاربران و سرور منتقل می‌شود. این داده‌ها شامل اطلاعاتی است که کاربران هنگام بازدید از سایت دانلود می‌کنند (مانند تصاویر، ویدئوها، و صفحات وب) و داده‌هایی که به سرور ارسال می‌کنند (مانند فرم‌ها یا فایل‌های آپلودی).

نحوه اندازه گیری پهنای باند چگونه است؟

اندازه ‌گیری پهنای باند به فرآیندی اشاره دارد که در طی آن میزان داده‌های منتقل‌ شده در یک شبکه، طی یک بازه زمانی مشخص، محاسبه می‌شود. این مقدار معمولاً برحسب بیت در ثانیه (bps) بیان می‌شود. با توجه به پیشرفت فناوری و افزایش ظرفیت لینک‌های شبکه، امروزه پهنای باند، بیشتر به صورت مگابیت در ثانیه (Mbps) یا گیگابیت در ثانیه (Gbps) اندازه ‌گیری می‌شود.

برای محاسبه پهنای باند، ابزارهای متعددی وجود دارند که به دو دسته کلی تقسیم می‌شوند:

  • ابزارهای مبتنی بر کنترل ‌پنل‌ها (Cpanel)
  • روش‌های تجربی و تحلیلی

همچنین با استفاده از ابزارهایی مانند گوگل آنالیتیکس برای بررسی تعداد بازدیدها و GTMetrix برای اندازه‌گیری حجم صفحات وب، می‌توان مصرف پهنای باند را تخمین زد. یک فرمول ساده برای این اندازه گیری پهنای باند (جمع حجم داده‌های دانلود و آپلود ضرب در تعداد روزهای ماه)

روش‌های پیشرفته ‌تر برای اندازه ‌گیری دقیق پهنای باند شامل انجام آزمایش‌های پهنای باند می‌شود. در این روش، با انتقال یک فایل مشخص بین دو نقطه شبکه و محاسبه زمان لازم برای این انتقال، نرخ انتقال داده یا حداکثر ظرفیت لینک مشخص می‌شود. علاوه بر این، در شبکه‌های مدرن، فناوری‌هایی مانند فیبر نوری یا مالتی ‌پلکسینگ می‌توانند ظرفیت پهنای باند را افزایش داده و اندازه‌ گیری آن را پیچیده ‌تر کنند.

به طور خلاصه اتصالات پهنای باند می‌توانند به دو صورت متقارن یا نامتقارن باشند. در اتصالات متقارن، ظرفیت انتقال داده در هر دو جهت (آپلود و دانلود) برابر است، در حالی که در اتصالات نامتقارن، ظرفیت دانلود بیشتر از ظرفیت آپلود است. این نوع اتصالات نامتقارن بیشتر در اینترنت‌های خانگی رایج هستند، اما در لینک‌های شبکه سازمانی مانند WAN و DIA، معمولاً از پهنای باند متقارن استفاده می‌شود.

نحوه اندازه گیری پهنای باند چگونه است؟

فرمول پهنای باند

فرمول محاسبه پهنای باند مورد نیاز یک وب‌ سایت به صورت زیر است:

پهنای باند = (تعداد بازدیدهای روزانه از صفحات وب‌سایت × میانگین حجم هر صفحه) + (تعداد دانلودهای روزانه × میانگین حجم فایل‌های دانلودی) × ۳۰

این فرمول برای تخمین میزان پهنای باند ماهانه وب‌سایت استفاده می‌شود.

چگونه برای سایتم پهنای باند مناسب انتخاب کنم؟

برای انتخاب پهنای باند مناسب برای سایت، ابتدا باید نوع وب ‌سایت و محتوای آن را بررسی کنید. اگر وب ‌سایت شما استاتیک است و بیشتر شامل متن و تصاویر ساده است، پهنای باند کمتری نیاز دارید.

اما برای وب ‌سایت‌های داینامیک با محتوای سنگین مانند ویدئوهای HD، پخش زنده یا دانلود فایل‌های حجیم، پهنای باند بیشتری ضروری است. همچنین باید تعداد بازدیدکنندگان و میانگین حجم هر صفحه وب‌ سایت را در نظر بگیرید؛ ابزارهایی مانند گوگل آنالیتیکس و GTMetrix می‌توانند در پیش‌بینی نیازهای پهنای باند شما کمک کنند.

اما بهتر است بدانید دیگر نیاز به نگرانی در مورد پهنای باند برای سایت نیست، چرا که شرکت های ارائه دهنده هاستینگ، با ارائه پهنای باند نامحدود برای هر کسب و کاری دغدغه مشتریان خود را کم کرده اند.

از این اگر به دنبال راه اندازی وب سایت خود هستید، دیگر نیاز نیست نگران مقدار پهنای باند باشید، به این صورت که شرکت‌های ارائه دهنده هاستینگ پهنای باند رایگان بدون هیچ محدودیتی در اختیار مشتریان خود قرار میدهند.

چگونه پهنای باند Wifi را افزایش دهیم؟

برای افزایش پهنای باند Wi-Fi، ابتدا باید از روتر با فناوری‌های جدید و سرعت بالاتر استفاده کنید. روترهایی که از استانداردهای  Wi-Fi 5 (802.11ac) یا Wi-Fi 6 (802.11ax) پشتیبانی می‌کنند، پهنای باند بیشتری نسبت به روترهای قدیمی‌ تر دارند. علاوه بر این، انتخاب کانال مناسب در فرکانس‌های 2.4 گیگاهرتز و 5 گیگاهرتز می‌تواند تأثیر زیادی بر سرعت و کیفیت سیگنال داشته باشد. برخی از کانال‌ها ممکن است شلوغ باشند، بنابراین تغییر کانال به یک کانال کم ‌تراکم ‌تر می‌تواند به بهبود عملکرد شبکه کمک کند.

همچنین، موقعیت مکانی روتر در خانه یا محل کار می‌تواند تأثیر زیادی بر کیفیت سیگنال Wi-Fi داشته باشد. از این رو بهتر است روتر را در مرکز محیط مورد نظر قرار دهید تا بتوانید به این ترتیب از موانع فیزیکی مانند دیوارهای ضخیم یا وسایل فلزی که می‌توانند مقدار سیگنال را کاهش دهند، دور نگه دارید.

برای استفاده بهتر از پهنای باند، تعداد دستگاه‌های متصل به شبکه را مدیریت کنید تا ترافیک بی ‌مورد کاهش یابد. در نهایت، اگر نیاز به پهنای باند بیشتری دارید، می‌توانید از تقویت ‌کننده‌های سیگنال یا Mesh Wi-Fi استفاده کنید تا به این ترتیب پوشش بهتری در سراسر فضای مورد نظر داشته باشید.

چگونه پهنای باند Wifi را افزایش دهیم؟

چگونگی محاسبه پهنای باند شبکه

محاسبه پهنای باند شبکه نیازمند در نظر گرفتن چند فاکتور مهم است که به نوع فناوری و تجهیزات استفاده شده بستگی دارد. به عنوان مثال، در شبکه‌های فیبر نوری، داده‌ها با سرعت بالاتری نسبت به کابل‌های مسی منتقل می‌شوند، زیرا فیبر نوری می‌تواند از امواج نوری استفاده کند که ظرفیت انتقال داده بسیار بیشتری دارد. در حالی که اتصالات کابل مسی مانند اترنت ظرفیت کمتری دارند.

علاوه بر این موارد، در برخی شبکه‌ها، سرعت دانلود و آپلود برابر است (اتصال متقارن) و در برخی دیگر سرعت دانلود بیشتر از آپلود است (اتصال نامتقارن)؛ این تفاوت معمولاً در اینترنت خانگی مشاهده می‌شود که سرعت دانلود بیشتر از سرعت آپلود است. همچنین در شبکه‌های موبایل مانند 4G  یا 5G، پهنای باند به فرکانس‌هایی گفته می‌شود که شرکت‌های مخابراتی می‌توانند از آن‌ها برای انتقال داده استفاده کنند.

در مقابل، شبکه‌های Wi-Fi از فرکانس‌هایی استفاده می‌کنند که نیاز به مجوز ندارند، اما این فرکانس‌ها می‌تواند شلوغ باشد و باعث کاهش سرعت شود. به طور کلی، برای محاسبه نیازهای پهنای باند شبکه باید به نوع اتصال و تعداد دستگاه‌ها و فعالیت‌هایی که در شبکه انجام می‌شود توجه کرد.

چگونه پهنای باند را افزایش دهیم؟

برای افزایش پهنای باند و بهره ‌برداری بهتر از اینترنت و دستگاه‌های خود، روش‌های مختلفی وجود دارد. در اینجا چند راهکار ساده آورده شده است:

  1. طرح اینترنتی
    اگر زیاد محتوا استریم می‌کنید و دستگاه‌ها و لوازم زیادی متصل به اینترنت دارید، بهتر است یک طرح اینترنتی با سرعت بالاتر انتخاب کنید. به عنوان مثال، اتصال فیبر نوری با سرعت‌های 940/880 Mbps می‌تواند تا 100 دستگاه را همزمان پشتیبانی کند و اینترنت خانگی 5G از Verizon در برخی مناطق سرعت‌های فوق‌العاده‌ای ارائه می‌دهد.
  2. روتر
    اگر دستگاه‌های زیادی به اینترنت شما متصل هستند، ارتقا به جدیدترین روتر با فرکانس‌های بالاتر می‌تواند به سرعت و کارایی بهتر کمک کند.
  3. اتصال سیمی
    برای کاهش مشکلات مربوط به ترافیک بی‌سیم، می‌توانید کامپیوترهای خود را به روتر یا شبکه از طریق کابل اترنت متصل کنید. این کار باعث می‌شود از تداخل و مشکلات ناشی از دستگاه‌های دیگر جلوگیری کنید و ارتباطی پایدارتر و سریع ‌تری داشته باشید.

چگونه پهنای باند را افزایش دهیم؟

جمع بندی

پهنای باند معیاری کلیدی برای اندازه ‌گیری ظرفیت انتقال داده در شبکه‌ها به شمار می رود و به عوامل متعددی از جمله تعداد بازدیدکنندگان، حجم صفحات وب و فایل‌های دانلودی بستگی دارد. برای اندازه گیری پهنای باند، می‌توان از فرمولی ساده استفاده کرد که مجموع داده‌های مصرفی روزانه را در طول یک ماه محاسبه می‌کند.

و همانطور که گفته شد افزایش پهنای باند از طریق ارتقای سرویس اینترنت، استفاده از روترهای پیشرفته یا اتصال دستگاه‌ها به شبکه از طریق کابل اترنت امکان ‌پذیر است. مدیریت بهینه پهنای باند برای حفظ سرعت و کارایی شبکه به‌ ویژه در محیط‌های پرمصرف، اهمیت بالایی دارد.

سوالات متداول

۱. پهنای باند چیست؟

پهنای باند میزان ظرفیت انتقال داده در یک شبکه در بازه زمانی مشخص است که معمولاً برحسب Mbps یا Gbps اندازه‌ گیری می‌شود.

۲. چگونه می‌توان پهنای باند مورد نیاز وب‌ سایت را محاسبه کرد؟

با استفاده از فرمول: تعداد بازدیدهای روزانه × میانگین حجم هر صفحه + تعداد دانلودهای روزانه × میانگین حجم فایل‌های دانلودی × ۳۰.

۳. چه عواملی بر مصرف پهنای باند تأثیر می‌گذارند؟

تعداد بازدیدکنندگان، حجم صفحات وب، تعداد دانلودها و نوع محتوای ارائه ‌شده (مانند ویدیوهای با کیفیت بالا).

۴. چگونه می‌توان پهنای باند را افزایش داد؟

با ارتقای سرویس اینترنت، استفاده از روترهای جدید و اتصال دستگاه‌ها به شبکه از طریق کابل اترنت.

۵. چرا مدیریت پهنای باند اهمیت دارد؟

برای جلوگیری از کاهش سرعت و کارایی شبکه، به‌ویژه در محیط‌هایی که تعداد دستگاه‌ها یا کاربران زیاد است.

ztna چیست؟

ZTNA چیست؟

در دنیای دیجیتال امروز، امنیت اطلاعات و دسترسی‌های شبکه‌ای به یکی از مهم‌ترین چالش‌های سازمان‌ها و کسب‌وکارها تبدیل شده است. با افزایش استفاده از خدمات ابری و کاربرانی که از راه دور به منابع سازمانی دسترسی پیدا می‌کنند، نیاز به راهکارهایی که امنیت و کنترل دقیق‌تری را فراهم کنند، بیش از پیش احساس می‌شود.
یکی از این راهکارهای نوین و پیشرفته که به سرعت جای خود را در میان فناوری‌های امنیتی باز کرده است، دسترسی شبکه اعتماد صفر یا ZTNA است.

ZTNA چیست؟

اصل و قائده ZTNA بر این باور استوار است که چه در داخل شبکه و چه در خارج از آن، مهاجمان همیشه در کمین هستند. در این رویکرد، هیچ دستگاه یا کاربری به ‌صورت پیش ‌فرض قابل اعتماد نیست، حتی اگر از محیط ‌هایی مانند DMZ  عبور کرده باشد. این مدل با فلسفه هیچ ‌چیز و هیچ‌ کس قابل اعتماد نیست به ‌طور کامل با امنیت سنتی تفاوت دارد. در شبکه‌های مبتنی بر Zero Trust، تمامی درخواست‌های دسترسی به منابع، نیازمند تأیید اعتبار هستند، بدون توجه به اینکه کاربر یا دستگاه درخواست ‌دهنده در داخل یا خارج از شبکه سازمانی قرار داشته باشد. برخلاف مدل‌های امنیتی قدیمی که به DMZ و ابزارهایی مانند فایروال‌ها و سرورهای لبه متکی بودند، ZTNA  تأکید می‌کند که این رویکردها به تنهایی دیگر برای محافظت کافی نیستند.

ZTNA یا Zero Trust Network Access، یک راهکار امنیتی IT است که دسترسی از راه دور و ایمن به اپلیکیشن ها، داده ها و سرویس های یک سازمان را بر اساس کنترل دسترسی هایی که شما در پالِسی تعریف می کنید، ارائه می دهد؛ ZTNA با شبکه های خصوصی مجازی (VPN) متفاوت است، به این صورت که VPN به کل شبکه دسترسی می دهد ولی ZTNA، فقط به اپلیکیشن ها و سرویس های خاص و از قبل تعیین شده دسترسی می دهد و با افزایش تعداد کاربرانی از خانه یا هر جای دیگر به جز خود سازمان یا شرکت به منابع دسترسی دارند، راهکار ZTNA به رفع شکاف ها در سایر تکنولوژی ها و دسترسی های از راه دور کمک می کند.

ZTNA چیست؟

بهتر است بدانید دسترسی ZTNA ، یک راهکار امنیتی نوین است که دسترسی به اپلیکیشن‌ها، داده‌ها و سرویس‌های یک سازمان را با دقت بیشتری نسبت به سایر سیستم های امنیتی از جمله VPN مدیریت می‌کند. برخلاف VPN که به کاربران دسترسی کامل به شبکه سازمانی را می‌دهد، ZTNA فقط به منابع مشخص و از پیش تعیین‌شده اجازه دسترسی می‌دهد؛ بهتر است بدانید این اتفاق تنها پس از احراز هویت دقیق کاربران صورت میگیرد.
با به کارگیری ZTNA هیچ کاربری به طور پیش‌فرض به منابع شبکه دسترسی ندارد و دسترسی تنها بر اساس نیاز و با کنترل‌های دقیق امنیتی فراهم می‌شود. ZTNA از طریق ایجاد یک تونل اختصاصی و رمزگذاری شده، ارتباطات کاربران با سرویس‌ها را ایمن کرده و با مخفی کردن IPهای حساس، یک لایه اضافی از امنیت را برای شبکه فراهم می‌کند.


Zero Trust Security چیست؟

Zero Trust Security، یک مدل پیشرفته در امنیت سایبری است که بر اساس اصل “هیچ ‌چیز و هیچ‌ کس قابل اعتماد نیست مگر اینکه ثابت شود” عمل می‌کند. در این رویکرد، برخلاف مدل‌های سنتی که با اعتماد پیش ‌فرض به کاربران داخلی و شبکه‌های داخلی فعالیت داشتند، همه درخواست‌ها برای دسترسی به داده‌ها یا سیستم‌ها باید احراز هویت شوند. این مدل فرض می‌کند که تهدیدها می‌توانند از داخل یا خارج شبکه باشند و به همین دلیل، تمامی ارتباطات و دسترسی‌ها به ‌طور مداوم بررسی و ارزیابی می ‌شوند و به این ترتیب امنیت شبکه و سازمان به طور قطع تامین میشود.

جالب است بدانید در Zero Trust Security، کاربران فقط به منابعی که برای انجام وظایفشان ضروری است دسترسی دارند (اصل حداقل دسترسی) و تمامی فعالیت‌ها در شبکه به ‌صورت مداوم نظارت می‌شود. این رویکرد باعث می‌شود تا احتمال نفوذ و سوءاستفاده از سیستم‌ها به حداقل ممکن برسد و امنیت سازمان به ‌طور کلی تقویت شود.

ZTNA چگونه کار می کند؟

ZTNA چگونه کار می کند؟

زمانی که ZTNA فعال است، دسترسی به برنامه ها و منابع خاص، تنها پس از احراز هویت کاربران به سرویس ZTNA امکان پذیر می شود که پس از احراز هویت، ZTNA یک تونل اختصاصی امن و رمزگذاری شده را فراهم می کند تا کاربران به اپلیکیشن ها و سرویس ها، با IP  های مخفی شده (در حالت عادی برای همه قابل مشاهد است) دسترسی می یابند که این، یک لایه دیگر از محافظت و امنیت را برای شبکه ایجاد میکند، ZTNA دسترسی به اپلیکیشن‌ها و سرویس‌های خاص و مشخص‌شده را محدود می‌کند. این فرآیند به طور کلی به این صورت عمل می‌کند:

احراز هویت و تأیید اعتبار

هر کاربر یا دستگاهی که قصد دسترسی به منابع سازمان را دارد، ابتدا باید توسط سرویس ZTNA احراز هویت شود. این احراز هویت ممکن است از طریق اعتبارنامه‌های چندعاملی (MFA) و یا روش‌های دیگر مانند SSO (Single Sign On) انجام شود. این مرحله تضمین می‌کند که فقط کاربران مجاز قادر به درخواست دسترسی هستند.

ایجاد تونل امن

پس از احراز هویت موفقیت‌آمیز، ZTNA یک تونل اختصاصی و رمزگذاری شده بین کاربر و سرویس یا اپلیکیشن موردنظر ایجاد می‌کند. این تونل تضمین می‌کند که ارتباطات بین کاربر و منابع سازمانی به صورت ایمن و بدون خطر شنود می شود و  یا دسترسی غیرمجاز برقرار می‌شود.

پنهان‌سازی منابع

در ZTNA، منابع شبکه (مانند سرورها و اپلیکیشن‌ها) برای کاربرانی که احراز هویت نشده‌اند، پنهان می‌مانند. این بدان معناست که حتی اگر یک مهاجم به شبکه نفوذ کند، نمی‌تواند منابع حیاتی را شناسایی یا به آنها دسترسی پیدا کند.

ZTNA چگونه کار می کند؟کنترل دسترسی دقیق
دسترسی به منابع تنها بر اساس پالیسی‌های دسترسی تعریف‌شده و نیاز واقعی کاربران فراهم می‌شود. ZTNA این دسترسی‌ها را بر اساس معیارهایی مانند نقش کاربر، مکان، نوع دستگاه، و سطح ریسک تعیین می‌کند. این رویکرد به جلوگیری از دسترسی غیرمجاز و سوءاستفاده از شبکه کمک می‌کند.

نظارت و مدیریت پس از اتصال

ZTNA فقط در مرحله اولیه احراز هویت و اتصال متوقف نمی‌شود. پس از برقراری اتصال، ترافیک کاربران به‌صورت مداوم نظارت می‌شود تا رفتارهای مشکوک شناسایی و مسدود شوند. این نظارت مداوم به جلوگیری از نشت داده و سایر تهدیدات کمک می‌کند.
این مراحل به ZTNA امکان می‌دهد تا یک لایه امنیتی قوی و انعطاف‌پذیر برای دسترسی به منابع سازمانی ایجاد کند، که هم از امنیت بیشتر برخوردار است و هم انعطاف‌ پذیری و مقیاس‌ پذیری لازم برای حمایت از کاربران راه دور را دارد.

کاربرد های اصلی ZTNA

لیست زیر از جمله کاربرد های اصلی ZTNA در سازمان های مختلف است:

دسترسی و احراز هویت

کاربرد اصلی ZTNA، ارائه یک مکانیزم دسترسی بسیار حساس و دقیق بر اساس هویت کاربران است؛ وقتی که VPN مبتنی بر IP، دسترسی گسترده ای را به یک شبکه فراهم می کند، ZTNA، دسترسی جزئی، محدود و کنترل شده ای را به منابع و سرویس های شبکه که در پالیسی های کنترل دسترسی تنظیم شده است را ارائه می دهد که با منع یا محدود سازی دسترسی برخی دستگاه های مشکوک و خطرناک به منابع سازمان، منجر به سطوح بیشتری از امنیت می شود.

دید جامع و کنترل

با توجه به اینکه ZTNA، پس از احراز هویت، ترافیک کاربر را مورد بررسی قرار نمی دهد، ممکن است یک پرسنل، از این مورد جهت مقاصد شرورانه استفاده بکند یا حتی ممکن است در صورتی که اعتبار کاربر گم یا دزدیده شود، ایجاد دردسر شود. با افزودن ZTNA در راهکار سرویس دسترسی ایمن (SASE)، می توان از امنیت، مقیاس پذیری . قابلیت های شبکه مورد نیاز برای دسترسی ایمن از راه دور و همچنین نظارت پس از اتصال برای جلوگیری از نشت داده بهره مند شد.

کاربرد های اصلی ZTNA

تفاوت zero trust و ztna چیست؟

Zero Trust و ZTNA (Zero Trust Network Access) هر دو به عنوان راهبردهای امنیتی در زمینه فناوری اطلاعات شناخته می‌شوند، اما تفاوت‌هایی در محدوده و نحوه عملکرد آنها وجود دارد.

Zero Trust (اعتماد صفر)

تعریف: Zero Trust یک رویکرد امنیتی کلی است که به این اصل استوار است که هیچ کاربری، چه در داخل شبکه و چه خارج از آن، به طور پیش‌فرض قابل اعتماد نیست. دسترسی به منابع فقط پس از احراز هویت و تأیید اعتبار کاربران و دستگاه‌ها مجاز می‌شود.
هدف: هدف Zero Trust محافظت از تمامی منابع، داده‌ها و سیستم‌ها در برابر تهدیدهای داخلی و خارجی است. این رویکرد به هرگونه دسترسی، چه از داخل و چه از خارج، با دیدگاه غیرقابل اعتماد برخورد می‌کند.
محدوده: شامل تمام جنبه‌های امنیت شبکه، از جمله کنترل‌های دسترسی، احراز هویت چندعاملی، رمزنگاری داده‌ها، و نظارت مستمر بر ترافیک و رفتارهای مشکوک است.

ZTNA (دسترسی شبکه اعتماد صفر)

تعریف: ZTNA یک پیاده‌سازی عملی از مفاهیم Zero Trust است که برای کنترل دسترسی به منابع شبکه در سطح برنامه‌ها و سرویس‌ها طراحی شده است. ZTNA تضمین می‌کند که کاربران فقط به منابعی که به آنها مجاز شده‌اند دسترسی داشته باشند، و هیچ‌گونه دسترسی اضافی به شبکه داخلی فراهم نمی‌کند.
هدف: ZTNA به منظور فراهم کردن دسترسی ایمن و محدود به برنامه‌ها و داده‌ها بدون قرار دادن کاربر در داخل شبکه اصلی ایجاد شده است.
محدوده: متمرکز بر کنترل دسترسی به منابع خاص است و برخلاف VPN، کاربران را به صورت کلی به شبکه وصل نمی‌کند، بلکه تنها به منابع معین و با احراز هویت دقیق دسترسی می‌دهد.

کاربرد های اصلی ZTNA

مزایای استفاده از سیستم امنیتی  ZTNA

ZTNA یا دسترسی شبکه اعتماد صفر، مزایای قابل‌توجهی در زمینه امنیت و کارایی شبکه‌های سازمانی ارائه می‌دهد. یکی از مهم‌ترین مزایای ZTNA، افزایش امنیت دسترسی است. برخلاف روش‌های سنتی مانند VPN که به کاربران دسترسی کامل به شبکه می‌دهند، ZTNA دسترسی را به منابع خاص و مورد نیاز محدود می‌کند. این امر باعث کاهش سطح حمله و محافظت بهتر از داده‌ها و اپلیکیشن‌ها در برابر انواع حملات سایبری می‌شود.

Zero Trust Network Access، راهی برای برقراری ارتباط با کاربران و داده ها را حتی در صورتی که در شبکه قرار نداشته باشند، فراهم می سازد؛ این سناریو در حال گسترش یافتن در محیط های متشکل از چند ابر که اپلیکیشن های مبتنی بر سرویس بر روی آنها مستقر می شوند، است. بنابراین، سازمان های مدرن، باید در هر زمان و هر مکان، دارایی های دیجیتال خود را از طریق هر دستگاهی توسط یک پایگاه کاربر توزیع شده در دسترس داشته باشند. ZTNA، دسترسی دقیق و آگاهانه را به اپلیکیشن های کاربردی کسب و کار بدون نیاز به افشای سرویس ها و قرار گرفتن در معرض مهاجمان احتمالی ارائه می دهد.
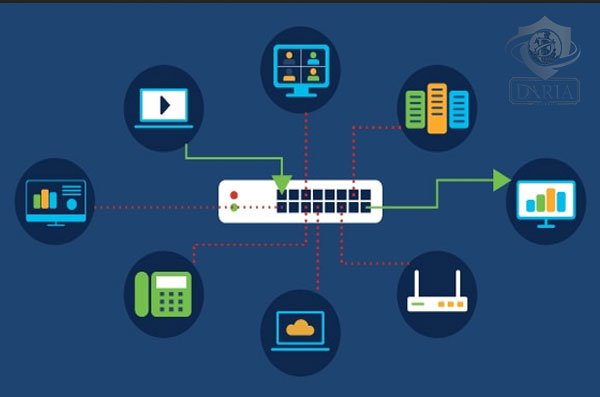
مدل ZTNA، توسط گارتنر برای جلوگیری از اعتماد بیش از حد به کارفرمایان، پیمانکاران و سایر کاربرانی که در واقع در وظایف خود به دسترسی بسیار محدودی نیاز داشتند، ابداع شد تا دسترسی آنها را فقط بر اساس حد نیازشان محدود کنند تا از خطرات احتمالی حدالامکان جلوگیری شود.

چرا به Zero Trust Network Access نیاز داریم؟

تفاوت ZTNA و VPN

چندین تفاوت بین VPN و ZTNA وجود دارد که در وهله اول، می توان به این اشاره کرد که VPN ها برای ارائه دسترسی به شبکه طراحی شده اند در حالی که ZTNA ها، فقط به منابع خاص و تعیین شده ای دسترسی می دهند که نیاز به احراز هویت دارند.

برخی از کاستی های VPN در مقایسه با ZTNA ها عبارتند از:

بهره برداری از منابع

با افزایش تعداد کاربران از راه دور، بار روی VPN ها نیز افزایش می یابد و این می‌تواند منجر به ایجاد تأخیرات زیادی شود و همچنین می‌تواند نیاز به افزودن منابع جدید به  VPN را، برای پاسخگویی به تقاضا های رو به رشد یا زمان‌های اوج استفاده ایجاد کند که همچنین ممکن است نیروی انسانی را برای سازمان IT تحت فشار قرار دهد.

انعطاف پذیری و چابکی

VPN ها میزان دقت و حساسیت ZTNA ها را ندارند و نصب و پیکربندی نرم‌افزار VPN بر روی تمام دستگاه‌هایی که نیاز به اتصال به منابع سازمانی دارند، چالش برانگیز است ولی در ZTNA، افزودن یا حذف پالیسی های امنیتی و مجوز کاربر بر اساس نیازهای فوری تجاری آن‌ها بسیار آسان‌تر است زیرا ویژگی های ABAC (کنترل دسترسی مبتنی بر ویژگی) و RBAC (کنترل دسترسی مبتنی بر نقش) ZTNA، این کار را ساده می کنند.

بخش بندی

در محیط VPN، کاربر به کل سیستم دسترسی پیدا می کند ولی ZTNA ها رویکردی برعکس دارند و اجازه هیچ گونه دسترسی را نمیدهند، مگر اینکه صاحب اپلیکیشن، داده یا سرویس، دسترسی را به طور خاص برای آن کاربر مجاز قرار داده باشد؛ برخلاف VPN، ZTNA ها تایید هویت مداوم را بر اساس احراز هویت ارائه می دهند به طوری که قبل از اینکه اجازه دسترسی به اپلیکیشن ها، سیستم‌ ها یا سایر دارایی ‌های خاص به هر کاربر یا هر دستگاهی داده شود، تأیید و احراز هویت نیاز است.

تفاوت ZTNA و VPN

چگونه می توان ZTNA را اجرا کرد؟

برای اجرای ZTNA دو رویکرد وجود دارد؛ اتصال آغاز شده با نقطه پایانی (endpoint initiated) و اتصال آغاز شده با سرویس (service-initiated)، همانطور که از اسم آنها مشخص است، در ZTNA آغاز شده با نقطه پایانی، کاربر اتصال به اپلیکیشن را همانند SDP، با یک دستگاه نقطه پایانی آغاز می کند و عامل نصب شده بر روی سیستم با کنترلر ZTNA ارتباط برقرار می کند تا احراز هویت و ارتباطات بین دستگاهی برقرار می شود.

و برعکس، در ZTNA آغاز شده با سرویس، اتصال توسط یک واسطه بین اپلیکیشن و کاربر برقرار می شود که این پروسه، نیازمند به یک کابل اتصال سبک وزن است تا در مقابل اپلیکیشن هایی که بر روی سیستم یا ابر قرار گرفته اند، قرار گیرد. زمانی که اتصال خارجی، کاربر یا اپلیکیشن را احراز هویت می کند، ترافیک از سرویس ZTNA جریان می یابد و اتصال اپلیکیشن هایی را که تنها از طریق یک پروکسی به صورت مستقیم برقرار می شوند، محدود می کند؛ مزیت این رویکرد این است که هیچ عاملی بر روی دستگاه نقطه پایانی کاربر مورد نیاز نبوده و همین مورد، آن را به یک انتخاب محبوب برای دستگاه های بدون مدیریت و دستگاه های BYOD تبدیل می کند.

و همچنین دو روش ارسال برای Zero Trust Network Access وجود دارد؛ ZTNA مستقل (Stand-alone ZTNA) یا ZTNA به عنوان سرویس (ZTNA as a service) که تفاوت هایی دارند:

ZTNA مستقل، نیازمند این است که سازمان، همه ی عناصر ZTNA  را که در لبه ی محیط ابری یا دیتا سنتر قرار می گیرد و ارتباطات را امن سازی می کند خود مستقر و مدیریت کند؛ همچنین این برای سازمان های بدون بار های ابری و مدیریتی مناسب است که مورد استفاده قرار می گیرد.

با  ZTNAهایی که به عنوان سرویس هستند، سازمان لایسنس های کاربر را دریافت می کند و اتصال دهنده ها را در مقابل اپلیکیشن های کاربردی و ایمن مستقر ساخته و از ارائه دهنده ZTNA، اتصال، ظرفیت، و زیرساخت را تحویل می گیرد و این امر به سادگی مدیریت و استقرار شده و مسیر ترافیکی را بهینه سازی می کند تا با کمترین تاخیر زمانی به کاربران منتقل شود.

و همچنین گارتنر اعلام کرده است که بیش از 90 درصد سازمان ها از ZTNA به عنوان سرویس (ZTNA as a service) استفاده می کنند.

چگونه می توان ZTNA را اجرا کرد؟

ZTNA سرویس محور و ZTNA اِیجِنت محور

ZTNA ایجنت محور، نیازمند نصب یک اپلیکیشن نرم افزاری بر روی سیستم است ولی ZTNA سرویس محور یا کلاود محور، نیاز به نصب اپلیکیشن نرم افزاری ندارد. سازمان هایی که به دنبال یک راهکار اعتماد صفر هستند، باید بهترین رویکردی که نیازهایشان را تامین کند را انتخاب کنند؛ برای مثال، اگر یک سازمان نیازمند به یک ترکیبی از سیستم های مدیریتی و غیر مدیریتی باشد، ZTNA ایجنت محور، بهترین انتخاب برای آن سازمان محسوب می شود؛ و سازمانی که بیشتر بر روی اپلیکیشن های مبتنی بر وب متمرکز است، مدل ZTNA سرویس محور انتخاب بهتری برای آن خواهد بود.

ZTNA به دو رویکرد اصلی تقسیم می‌شود، ZTNA سرویس محور (Service-Initiated) و  ZTNA اِیجِنت محور (Agent-Initiated). هر کدام از این رویکردها ویژگی‌ها و کاربردهای خاص خود را دارند.

ZTNA سرویس محور

در این رویکرد، اتصال بین کاربر و اپلیکیشن از طریق یک واسطه که به‌صورت سرویس در حال اجراست، برقرار می‌شود. این روش نیازی به نصب نرم‌افزار یا (Agent) بر روی دستگاه کاربر ندارد. به همین دلیل، می توان گفت ZTNA سرویس محور انتخابی محبوب برای دستگاه‌های بدون مدیریت (Unmanaged Devices) و BYOD (دستگاه‌های شخصی) است. در این مدل، کاربر ابتدا احراز هویت می‌شود و سپس ترافیک او از طریق سرویس ZTNA به اپلیکیشن‌های موردنظر منتقل می‌شود. مزیت این رویکرد، سادگی در استقرار و مدیریت آن است که به‌ویژه برای سازمان‌هایی که از اپلیکیشن‌های مبتنی بر وب استفاده می‌کنند انتخاب مناسبی است.

ZTNA اِیجِنت محور

در این رویکرد، یک نرم‌افزار یا عامل (Agent) بر روی دستگاه کاربر نصب می‌شود. این عامل به کنترلر ZTNA متصل می‌شود و پس از احراز هویت، دسترسی امن به منابع سازمانی را فراهم می‌کند. ZTNA اِیجِنت محور برای سازمان‌هایی که نیاز به کنترل و مدیریت دقیق‌تری بر دستگاه‌های متصل دارند، مناسب است. این مدل امکان پیاده‌سازی پالیسی‌های امنیتی پیشرفته‌تر و احراز هویت چندعاملی (MFA) را فراهم می‌کند. این روش برای سازمان‌هایی که ترکیبی از دستگاه‌های مدیریتی و غیرمدیریتی دارند، ایده‌آل است.
هر دو مدل ZTNA به‌صورت کارآمدی امنیت دسترسی به منابع شبکه را تامین می‌کنند، اما انتخاب بین آنها بستگی به نیازهای سازمان، نوع دستگاه‌های مورد استفاده و سطح مدیریت مورد نیاز دارد.
ZTNA سرویس محور و ZTNA اِیجِنت محور

تفاوت ZTNA و ZTAA

ZTAA یا Zero Trust Application Access، همان شرایط ZTNA را بجای شبکه، بر روی اپلیکیشن پیاده سازی می کند و دسترسی کاربر را با ادغام IdP و SSO، رمزگذاری اتصالات و… به اپلیکیشن ها فراهم می سازد که می تواند بدون عامل نصب شونده بر روی سیستم نقطه پایانی یا وب، ارائه شود. به طور کلی باید بدانید ZTNA (دسترسی شبکه اعتماد-صفر) و ZTAA (دسترسی اپلیکیشن اعتماد-صفر) هر دو از رویکردهای امنیتی اعتماد-صفر استفاده می‌کنند، اما تفاوت‌هایی در نحوه پیاده‌سازی و کاربردهای آنها وجود دارد:

 ZTNA (Zero Trust Network Access)

ZTNA بر امنیت دسترسی به شبکه متمرکز است. این رویکرد دسترسی به منابع شبکه مانند اپلیکیشن‌ها، سرورها و داده‌ها را بر اساس پالیسی‌های دسترسی کنترل‌شده و دقیق مدیریت می‌کند. در ZTNA، کاربران تنها پس از احراز هویت و تأیید اعتبار به منابع خاص و مشخصی از شبکه دسترسی پیدا می‌کنند. این مدل معمولاً برای سازمان‌هایی استفاده می‌شود که نیازمند کنتر دقیق به بخش‌های مختلف شبکه دارند و می‌خواهند از یکپارچگی و امنیت شبکه خود در برابر تهدیدات داخلی و خارجی محافظت کنند.

ZTAA (Zero Trust Application Access)

ZTAA تمرکز خود را به جای شبکه، بر روی اپلیکیشن‌ها قرار می‌دهد. این رویکرد دسترسی کاربران به اپلیکیشن‌های خاص را بر اساس هویت کاربر و اعتبارنامه‌های او (مانند IdP و SSO) کنترل می‌کند. در ZTAA، ممکن است نیازی به نصب نرم‌افزار یا عامل خاصی بر روی دستگاه کاربر نباشد و دسترسی به اپلیکیشن‌ها می‌تواند مستقیماً از طریق وب‌سایت یا ابزارهای مبتنی بر ابر انجام شود. این رویکرد بیشتر برای سازمان‌هایی که به دنبال کنترل دقیق دسترسی به اپلیکیشن‌های خود هستند و کمتر به نگرانی‌های گسترده شبکه‌ای توجه دارند، مناسب است. از دیگر تفاوت های اساسی ZTNA و ZTAA می توان به موارد زیر اشاره کرد:

  • ZTNA بر کنترل دسترسی به منابع شبکه متمرکز است، در حالی که ZTAA به کنترل دسترسی به اپلیکیشن‌های خاص توجه دارد.
  • ZTNA معمولاً نیازمند کنترل‌های شبکه‌ای پیچیده‌تر و احراز هویت چندعاملی است، در حالی که ZTAA می‌تواند به راحتی از طریق تکنیک‌های مبتنی بر وب و بدون نیاز به نصب نرم‌افزار خاصی پیاده‌سازی شود.
  • ZTNA بیشتر برای سازمان‌هایی با نیاز به مدیریت گسترده دسترسی به شبکه مناسب است، در حالی که ZTAA برای سازمان‌هایی که به کنترل دقیق دسترسی به اپلیکیشن‌ها اهمیت می‌دهند، مناسب است.

به طور کلی، انتخاب بین ZTNA و ZTAA بستگی به نیازهای امنیتی سازمان و نوع دسترسی‌هایی که می‌خواهند کنترل کنند دارند.
ZTNA چگونه کار می کند؟

چرا به Zero Trust Network Access نیاز داریم؟

با افزایش گستردگی سرویس ها و شبکه های ابری، نیاز به امنیتی مطمئن که کاربران بتوانند به راحتی به سرور ها دسترسی پیدا کنند نیز افزایش یافته است و معماری فوق العاده ZTNA به دلیل حساسیت بالا و دقیق بودنش مورد توجه بسیاری از کسب و کار ها و سازمان ها قرار گرفته است.

Zero Trust Network Access (ZTNA) برای مقابله با چالش‌های امنیتی مدرن که سازمان‌ها با آنها مواجه هستند، ضروری است. در دنیای امروز، که تعداد کارمندان راه دور افزایش یافته و استفاده از سرویس‌های ابری رایج شده است، نیاز به امنیت شبکه‌ای که بتواند دسترسی‌ها را به‌صورت دقیق و پویا کنترل کند، بیشتر از هر زمان دیگری احساس می‌شود.
این رویکرد به جای اعتماد به کاربرانی که داخل شبکه هستند، فرض می‌کند که همه کاربران و دستگاه‌ها بالقوه خطرناک هستند و باید احراز هویت شوند. این به معنای ایجاد یک لایه اضافی از امنیت است که از دسترسی غیرمجاز جلوگیری می‌کند و خطرات مربوط به نقض امنیتی را به حداقل می‌رساند.
همچنین با توجه به افزایش حملات سایبری و پیچیدگی‌های امنیتی ZTNA یک کنترل دقیق‌تر و جزئی‌تر بر دسترسی‌ها ارائه می‌دهد. این سیستم فقط به کاربران و دستگاه‌های احراز هویت‌شده اجازه می‌دهد به منابع خاص دسترسی پیدا کنند، که این امر باعث می‌شود سطح و شدت حملات کاهش یافته و امنیت شبکه افزایش یابد.
ZTNA انعطاف‌پذیری و مقیاس‌پذیری بیشتری را در مدیریت دسترسی‌های شبکه فراهم می‌کند. با این رویکرد، سازمان‌ها می‌توانند به‌سرعت و به‌ آسانی دسترسی‌ها را مدیریت کنند، پالیسی‌های امنیتی را تنظیم نمایند و به نیازهای متغیر تجاری پاسخ دهند، بدون اینکه پیچیدگی‌های زیادی به شبکه اضافه شود. این ویژگی‌ها ZTNA را به یک ضرورت برای سازمان‌هایی که به دنبال امنیت پیشرفته و کنترل دقیق بر دسترسی‌های شبکه‌ای هستند، تبدیل کرده است.

چرا به Zero Trust Network Access نیاز داریم؟

جمع بندی

ما در این مطلب، با راهکار امنیتی ZTNA، آشنا شدیم و میزان اهمیت آن را درک کردیم؛ این راهکار می تواند به صورت هوشمندانه و با داشتن اطلاعات کافی به شما در مدیریت سیستم های امنیتی از جمله فایروال ها و امنیت سازمانی کمک کند. شرکت داریا می تواند در رابطه با این موضوع به شما کمک کند و شما می توانید برای خرید تجهیزات امنیت شبکه و دریافت مشاوره رایگان ۶۲۲۴ – ۰۴۱  با کارشناسان ما در ارتباط باشید.

Remote Access چیست؟

Remote Access چیست؟

برای بسیاری از ما خاطرات روزهای شیوع کووید 19 هنوز تازه هستند. به رغم پیامدهای ناگوار این بیماری، قسمت خوش قضیه این بود که کسب و کارها شیوه جدید کار را جدیدی‌تر گرفتند؛ دورکاری که از چندین سال پیش شروع شده بود، بار دیگر اهمیت پیدا کرد و سازمان‌ها برای مبارزه با بیماری سعی کردند راهکارهایی را در پیش بگیرند که از جمله آن‌ها میتوان به دورکاری اشاره کرد. برای انجام دورکاری، الزاماتی مورد نیاز است که از مهمترین آن‌ها می‌توان Remote Access را نام برد.

Remote Access چیست؟

Remote Access (دسترسی از راه دور به شبکه) به توانایی یک شخص مجاز برای دسترسی به کامپیوتر یا شبکه از فاصله دور از طریق اتصال شبکه اشاره دارد. راهکارهای دسترسی از راه دور به کاربران امکان می دهد زمانی که از نظر فیزیکی از محل کار دور هستند به سیستم های مورد نیاز خود متصل شوند. این موضوع برای کارمندانی که در شعبه های مختلف کار می‌کنند، در حال مسافرت و یا دورکاری هستند، مهم است.

 Remote Access به کاربرانی که در مناطق مختلف پراکنده هستند، امکان دسترسی به فایل‌ها و سایر منابع سیستم که روی دستگاه‌ها یا سرورهای متصل به شبکه شرکت هستند را فراهم می‌آورد. این کار بهره وری کارکنان را افزایش می‌دهد و برای کارمندان امکان تعامل بهتر با سایر همکاران در سراسر جهان را ممکن می‌سازد.

Remote Access در طول همه گیری کووید 19 شتاب قابل توجهی گرفت، چرا که این امکان را برای کارمندان فراهم کرد تا دور از دفتر که در آن ممکن بود به ویروس مبتلا شوند، کار کنند. بسیاری از سازمان‌ها کار از راه دور یا دورکاری را در پیش گرفتند. عملکرد آن باعث شد که بهره‌وری کارمندان حفظ شود و سازمان به اهداف تجاری خود دست یابد.

Remote Access چیست؟

امروزه دورکاری، حتی با وجود بازگشت اکثر از مشاغل به کار، هنوز به طور گسترده ای استفاده میشود. استراتژی دسترسی از راه دور به سازمان‌ها انعطاف‌پذیری می‌دهد تا بهترین استعدادها را بدون توجه به موقعیت مکانی استخدام کنند؛ سیلوها را حذف کنند و همکاری بین تیم‌ها، دفاتر و مکان‌ها را ارتقا دهند.

متخصصان پشتیبانی فنی و تیم‌های آی‌تی از Remote Access برای اتصال به کامپیوتر‌های راه دور کاربران استفاده می‌کنند تا به آنها کمک کنند مشکلات سیستمی و نرم‌افزاری خود را حل کنند. میزهای راهنمای آی‌تی اغلب مشغول رسیدگی به تماس‌های خدماتی از سوی کاربران راه دور هستند.

Remote Access چیست؟

Remote Access چگونه کار می‌کند؟

Remote Access با ترکیبی از نرم افزار، سخت افزار و ارتباط شبکه‌ای انجام می پذیرد. Remote Access در شکل قدیمی آن، یعنی قبل از اینکه دسترسی گسترده به ارتباطات اینترنتی فراهم شود، با استفاده از نرم افزار شبیه ساز ترمینال انجام می‌شد؛ این نرم‌افزار دسترسی را از طریق یک مودم سخت‌افزاری متصل به یک شبکه تلفن کنترل می‌کرد. در حال حاضر دسترسی از راه دور اغلب با استفاده از یکی از موارد زیر انجام می‌شود:

  • نرم افزاری: با استفاده از یک راهکار نرم افزاری امن، مانند VPN
  • سخت افزاری: با اتصال هاست‌ها از طریق یک پورت شبکه سیمی یا پورت شبکه Wi-Fi
  • شبکه: با اتصال از طریق اینترنت.

VPN های دسترسی از راه دور، کاربران را به شبکه‌های خصوصی متصل می کنند. هر کاربر نیازمند یک کلاینت VPN است که می‌تواند به سرور VPN شبکه خصوصی متصل شود. هنگامی که یک کاربر از طریق یک کلاینت VPN به شبکه متصل می‌شود، نرم افزار ترافیک را قبل از ارائه آن از طریق اینترنت رمزگذاری می‌کند. سرور VPN یا گیِت‌وِی که در لبه شبکه هدف قرار دارد، داده را رمزگشایی می‌کند و به هاست مناسب در داخل شبکه خصوصی ارسال می‌کند.

Remote Access چگونه کار می‌کند؟

یک کامپیوتر می‌بایست دارای نرم افزاری باشد که آن را قادر می‌سازد تا با سیستم یا منبعی که سرویس Remote Access سازمان میزبانی می‌کند، متصل شود و با آن ارتباط برقرار کند. هنگامی که کامپیوتر کاربر به هاست راه دور متصل ‌شد، می‌تواند پنجره‌ای با دسکتاپ کامپیوتر مورد نظر نمایش دهد.

IP Security و Secure Sockets Layer/Transport Layer Security، دو تکنولوژی محبوب برای دسترسی از راه دور هستند. پروتکل‌های IPsec و SSL/TLS اقدامات امنیتی را از طریق رمزگذاری ارتباطات راه دور فراهم می‌کنند. سازمان‌ها می‌توانند از دسکتاپ‌های راه دور استفاده کنند تا کاربران را قادر سازند به اپلیکیشن‌ها و شبکه‌ها متصل شوند. دسکتاپ‌های راه دور از نرم‌افزار اپلیکیشنی استفاده می‌کنند (که گاهی اوقات در سیستم عامل هاست راه دور گنجانده می‌شود) و به اپلیکیشن‌ها امکان می‌دهد از راه دور، روی سرور شبکه اجرا شوند و همزمان به صورت محلی نمایش داده شوند.

کاربران می‌توانند به اپلیکیشن‌های لوکال و ابری و همچنین به سرورها، از هر کجا و از هر دستگاهی با انواع روش‌های احراز هویت، از جمله ورود به سیستم از راه دور دسترسی داشته باشند؛ در این روش، کاربران بدون تغییر تنظیمات VPN یا پالیسی‌های فایروال، دسترسی آسان و ایمن به اپلیکیشن‌های مورد نیاز را خواهند داشت. علاوه بر این، سازمان‌ها می‌توانند از احراز هویت دو عاملی یا چند عاملی (MFA) برای تایید هویت کاربر با ترکیب چندین اطلاعات اکانت منحصر برای یک شخص استفاده کنند. جهت کاهش آسیب‌پذیری‌های دسترسی از راه دور و تهدیدات سایبری، انجام این اقدامات ضروری هستند.

ارتباطات راه دور از طریق VPN

VPN ها روشی رایج برای ارائه Remote Access هستند. VPN یک ارتباط در‌لحظه امن و رمزگذاری‌شده روی شبکه‌ای با امنیت کمتر مانند اینترنت ایجاد می‌کند. تکنولوژی VPN توسعه یافت تا کاربران راه دور و دفاتر شعبه را قادر ‌سازد تا با استفاده از نرم‌افزار دسترسی از راه دور به اپلیکیشن‌های شرکتی و سایر منابع لاگین کنند. کلاینت‌های VPN بر روی دستگاه‌های کاربر نهایی برای کاربران راه دور نصب می‌شوند. کلاینت VPN ارتباطی امن را از طریق اینترنت یا WAN به اپلیکیشن‌های VPN واقع در دفتر مرکزی شرکت برقرار می‌کند. شعبه‌ها جهت حصول اطمینان از ارتباطات ایمن و مدیریت دسترسی، با شبکه خارجی از طریق تکنولوژی‌هایی مانند فایروال‌ها ارتباط برقرار می‌کنند.

ارتباطات راه دور از طریق VPN

در صورتی که دستگاه‌های نقطه پایانی کاربران، نرم‌افزار شبکه‌ای مناسبی برای ایجاد یک ارتباط ایمن را داشته باشند، کاربران می‌توانند به جای VPN، با استفاده از آن نرم‌افزار به طور ایمن به شبکه شرکتی متصل شوند. به طور فزاینده‌ای استفاده از دستگاه‌هایی که توسط شرکت کانفیگ شده‌اند و اپلیکیشن‌های شبکه‌ای مناسب روی آن‌ها نصب هستند، برای کاربران از راه دور در حال رواج یافتن است. این رویکرد از استفاده کارمندان از لپ‌تاپ‌های شخصی‌شان ایمن‌تر است، چرا که احتمالا دستگاه‌های آن‌ها مجهز به تجهیزات ارتباط با شبکه‌های شرکتی نباشند. با این حال، سازمان‌ها باید هزینه‌های مرتبط با Remote Access را بسنجند. هزینه‌هایی که شامل لایسنس‌های VPN، اکسس‌پوینت‌های شبکه اضافی برای کاربران راه دور و الزامات افزایش پهنای باند می‌شوند.

Remote Access چیست؟

انواع Remote Access چیست؟

در گذشته، سازمان‌ها از مودم‌ها و تکنولوژی‌های Dial-up استفاده می‌کردند تا کارمندان را قادر سازند تا با استفاده از شبکه‌های تلفنی متصل به سرورهای دسترسی از راه دور، به شبکه‌های شرکتی متصل شوند. دستگاه‌های متصل به شبکه‌های Dial-up، جهت برقراری ارتباط با شماره‌ تلفن‌‌های اختصاص داده شده و همچنین ارسال یا دریافت پیام از مودم‌های آنالوگ استفاده می‌کردند. تکنولوژی‌ پهنای باند همه چیز را تغییر داد و گزینه‌های اتصال پرسرعت به شبکه‌های کسب و کار و اینترنت را برای کاربران راه دور فراهم ساخت. انواع مختلفی از پهنای باند وجود دارد که در ذیل به آن‌ها می‌پردازیم:

  • پهنای باند کابلی: در این نوع، پهنای باند، میان کاربران زیادی به اشتراک گذاشته می‌شود. نرخ داده‌های بالادستی، در ساعات پرفشار در مناطقی که مشترکین زیادی وجود دارند، می‌تواند کند باشد.
  • پهنای باند DSL: این نوع پهنای باند با استفاده از تکنولوژی مودم پهنای باند زیاد، شبکه پرسرعت را از طریق یک شبکه تلفنی فراهم می کند. DSL تنها در یک فاصله فیزیکی محدود کار می‌کند. اگر
  • زیرساخت مخابراتی محلی از تکنولوژی مربوطه پشتیبانی نکند، احتمالا DSL در برخی مناطق در دسترس نباشد.
  • سرویس اینترنت سلولار: از این سرویس با استفاده از دستگاه‌های تلفن همراه از طریق ارتباط بی‌سیم از هر مکانی که شبکه تلفن همراه در دسترس است، می‌توان استفاده کرد.
  • خدمات اینترنت ماهواره‌ای: ماهواره‌های مخابراتی برای ارائه خدمات اینترنتی در مناطقی که اینترنت زمینی در دسترس نیست، استفاده می‌شود؛ برای نصب موقت تلفن همراه نیز می‌توان از آن استفاده کرد.
  • تکنولوژی پهنای باند فیبر نوری: کاربران را قادر می سازد تا حجم زیادی از داده‌ را به سرعت و بدون نقص انتقال دهند.

انواع Remote Access چیست؟

پروتکل‌های Remote Access چیست؟

پروتکل‌های رایج Remote Access و VPN شامل موارد زیر هستند:

  • پروتکل نقطه به نقطه هاست‌ها را قادر می سازد تا یک ارتباط مستقیم بین دو نقطه پایانی برقرار کنند.
  • IPsec مجموعه ای از پروتکل‌های امنیتی است که برای فعال کردن سرویس‌های احراز هویت و رمزگذاری برای ایمن سازی انتقال پکِت‌های آی‌ پی از طریق اینترنت مورد استفاده است.
  • پروتکل Point-to-Point Tunneling یا به اختصار (PPTP) که یکی از قدیمی‌ترین پروتکل‌ها برای استقرار VPN است ولی بعد از سال‌ها استفاده، ثابت شده است که در برابر بسیاری از انواع حملات، آسیب‌پذیر است. علیرغم ایمن نبودن، هنوز در برخی موارد از این پروتکل استفاده می‌شود.
  • پروتکل تانلینگ لایه دو، یک پروتکل VPN است که رمزگذاری یا احراز هویت رمزنگاری شده‌ی ترافیک عبوری از طریق ارتباط را ارائه نمی‌دهد. در نتیجه، معمولاً با IPsec که این خدمات را ارائه می دهد، جفت می‌شود.
  • سرویس Remote Authentication Dial-In User پروتکلی است که در سال 1991 توسعه یافت تا سرورهای دسترسی از راه دور را قادر سازد تا با یک سرور مرکزی ارتباط برقرار کنند تا کاربران dial-in را احراز هویت کنند و دسترسی‌شان را احراز کنند تا بتوانند به سیستم یا سرویس درخواستی دسترسی یابند.
  • سیستم TACACS یک پروتکل احراز هویت از راه دور است که در ابتدا در شبکه‌های یونیکس رایج بود و سرور Remote Access را قادر می ساخت تا پسورد کاربر را به سرور احراز هویت ارسال کند تا تعیین کند که آیا دسترسی به سیستم مورد ‌نظر باید اعطا شود یا خیر. TACACS+ یک پروتکل جداگانه است که برای رسیدگی به احراز هویت و احراز دسترسی و همچنین برای کنترل دسترسی ادمین به دستگاه‌های شبکه، مانند روترها و سوئیچ ها طراحی شده است.

پروتکل‌های Remote Access چیست؟

Remote Access امن چیست؟

در ابتدایی‌ترین حالت، Remote Access ایمن به این معنی است که روش‌های مورد استفاده برای ارتباط کاربران راه دور، دارای عناصر امنیتی هستند که از یکپارچگی ارتباطات راه دور محافظت می‌کنند. چندین تکنولوژی برای تسهیل دسترسی از راه دور ایمن از جمله فایروال‌ها، سیستم های تشخیص نفوذ و پیشگیری، CASB، VPN ها، دسترسی به شبکه اعتماد صفر، MFA، SDP ها و WANها، SASE، مدیریت هویت و دسترسی، دسکتاپ مجازی و Remote Access ایمن مبتنی بر ابر استفاده می‌شوند.

صرف نظر از موقعیت مکانی کاربر راه دور، چه زیرساخت شبکه در محل باشد و چه مبتنی بر ابر باشد، ارتباط ایمن باید برای کاربران سازمانی و سیستم‌ها، اپلیکیشن‌ها و سایر منابع میزبانی شده تضمین شود.

چه مواردی در پالیسی‌های Remote Access باید لحاظ شوند؟

پالیسی‌های دسترسی از راه دور برای مدیریت دسترسی کاربران از راه دور ضروری است. آن‌ها همچنین شواهد مهمی هستند که در طول ممیزی Remote Access می‌توانند ارائه شوند.

سازمان‌ها باید یک پالیسی رسمی ایجاد کنند تا موارد زیر را مشخص کند:

  • Remote Access ایمن چگونه اجرا می شود.
  • دستگاه‌هایی که می‌توان از آن‌ها برای دسترسی از راه دور استفاده کرد.
  • سرویس‌های شبکه‌ای که از دسترسی از راه دور پشتیبانی می‌کنند.
  • چه کسی مجاز به کار از راه دور است.
  • قوانینی برای نحوه کانفیگ دستگاه‌های کاربر نهایی برای Remote Access.
  • مجازات عدم استفاده صحیح از Remote Access و نقض پالیسی.
  • رویه‌های گزارش نقض امنیت سایبری.
  • چگونه می‌توان از Remote Access در وضعیت تداوم کسب و کار استفاده کرد.

چه مواردی در پالیسی‌های Remote Access باید لحاظ شوند؟

مزایا و چالش‌های Remote Access

امکان کار از خانه یا سایر مکان‌های راه دور یکی از مزایای کلیدی Remote Access است. گزینه‌های موجود برای کارکنان سازمان را گسترش می‌دهد، در نتیجه برنامه‌های کاری انعطاف‌پذیر و آزادی بیشتری برای کار در زمان و مکانی که می‌خواهند، ارائه می‌کند. زمان رفت و آمد کارمندان کاهش می‌یابد یا حذف می‌شود و در صورت نیاز در روزهای کاری خود آزادتر می توانند به امور خانوادگی رسیدگی کنند. در بسیاری از موارد، این کار، شادابی و بهره‌وری کارکنان را نسبت به کار در اداره، بیشتر می‌کند. اگر تعداد کارکنانی که داخل سازمان کار می‌کنند، کمتر باشد، سازمان‌های دارای پالیسی‌های دسترسی از راه دور، اغلب خواهند توانست فضای اداری مورد استفاده خود و تمام هزینه‌های مربوط به ساخت، نگهداری و تجهیز امکانات فیزیکی را کاهش دهند.

از جمله چالش‌های Remote Access می توان به موارد زیر اشاره کرد:

  • کاهش کنترل مدیریت فعالیت کارکنان
  • افزایش هزینه‌های مرتبط با دسترسی از راه دور، مانند لایسنس‌های VPN و خدمات شبکه
  • خطرات بالقوه امنیت تکنولوژی اطلاعات
  • ناتوانی در پَچ کردن صحیح همه دستگاه‌های راه دور
  • تغییرات در فرهنگ سازمانی به‌دلیل زمان کمتر حضور کارکنان

آینده کار از راه دور

استفاده از Remote Access به احتمال زیاد ادامه خواهد داشت، پس تکنولوژی‌های مورد استفاده در آن نیز تکامل خواهد یافت. رشد سرویس‌های دسترسی از راه دور مبتنی بر ابر، در نهایت می تواند نیاز به VPN و سایر تکنولوژی‌های موجود را کاهش دهد. برای مثال، تکنولوژی‌های SDP و SASE مبتنی بر ابر می‌توانند به نسل بعدی Remote Access تبدیل شوند.

آینده کار از راه دور

سخن آخر

Remote Access (دسترسی از راه دور) به توانایی یک شخص مجاز برای دسترسی به کامپیوتر یا شبکه از فاصله دور از طریق اتصال شبکه اشاره دارد. با استفاده از راهکارهای دسترسی از راه دور، کاربران می‌توانند زمانی که از نظر فیزیکی از محل کار دور هستند به سیستم های مورد نیاز خود متصل شوند. از جمله مزایای Remote Access می توان به امکان کار از خانه، انعطاف‌پذیری برنامه‌های کاری و آزادی بیشتر در زمان و مکان کار اشاره کرد؛ کاهش کنترل مدیریتی به فعالیت کارکنان، افزایش هزینه‌های مرتبط با دسترسی از راه دور و خطرات امنیتی مرتبط با آی‌تی چالش‌هایی هستند که دسترسی از راه دور با آن‌ها مواجه است.

سوالات متداول

منظور از Remote Access چیست؟

توانایی کاربران برای دسترسی به یک دستگاه یا یک شبکه از هر مکانی را Remote Access می‌نامند. با این دسترسی، کاربران می‌توانند فایل‌ها و داده‌هایی را که در یک دستگاه راه دور ذخیره شده‌اند را مدیریت کنند، در نتیجه امکان همکاری و بهره‌وری مداوم از هر کجا را فراهم کنند.

سه نوع Remote Access چیست؟

به طور کلی سه نوع دسترسی از راه دور وجود دارد: مستقیم، غیر مستقیم و VPN. دسترسی مستقیم رایج‌ترین و ساده‌ترین نوع Remote Access است و شامل استفاده از کامپیوتر یا دستگاه دیگری برای اتصال مستقیم به کامپیوتر یا دستگاه دیگری از طریق اینترنت است.

آیا Remote Access امن است؟

راهکارهای دسترسی از راه دور می تواند موجب آسیب پذیری شوند. در صورت نداشتن راهکارهای امنیتی مناسب، ارتباطات از راه دور می توانند به عنوان گِیت‌وِی‌ای برای مجرمان سایبری برای دسترسی به دستگاه‌ها و داده‌های شما عمل کنند. هکرها می توانند از پروتکل دسکتاپ راه دور (RDP) برای دسترسی از راه دور به ویژه به کامپیوترهای ویندوزی استفاده کنند.

تخفیف 28 درصدی خرید تجهیزات شبکه به مناسبت بلک فرایدی

تخفیف 28 درصدی خرید تجهیزات شبکه به مناسبت بلک فرایدی

در دنیای امروز، تجهیزات شبکه‌های کامپیوتری به یکی از نیازهای اساسی شرکت ها و سازمان ها تبدیل شده‌اند. به این صورت که اگر می‌خواهید زیرساخت شبکه ‌ای قدرتمند، ایمن و پایدار داشته باشید، خرید تجهیزات شبکه با کیفیت از اهمیت بالایی برخوردار است.  شرکت داریا به مناسبت بلک فرایدی تخفیف‌های ویژه‌ای برای فروش تجهیزات شبکه خود ارائه کرده است.

چرا انتخاب مطمئن تجهیزات شبکه اهمیت دارد؟

تجهیزات شبکه، ابزارهایی مانند روتر، سوئیچ و فایروال هستند که جریان اطلاعات را در شبکه مدیریت میکنند و امنیت و کارایی آن را تضمین می‌کنند. اگر این تجهیزات به درستی انتخاب شوند، نه تنها عملکرد شبکه بهبود می‌یابد، بلکه امنیت داده‌های سازمان نیز تضمین می‌شود.

خرید تجهیزات امنیت شبکه با تخفیف 28 درصدی در بلک فرایدی داریا

شرکت داریا به مناسبت بلک فرایدی، تخفیف ۲۸ درصدی برای محصولات زیر ارائه کرده است:

  • فایروال‌ های سوفوس، سیسکو و فورتی ‌گیت در مدل‌ها و سری های مختلف
  • خرید و تمدید لایسنس‌های آنلاین و آفلاین (از این فرصت استفاده کنید و لایسنس چند ماه بعد دستگاه خود را با کمترین قیمت رزرو کنید)
  • انواع سوئیچ، روتر و اکسس پوینت

برای استفاده از این فرصت ویژه می‌توانید با شماره ۰۴۱۶۲۲۴ تماس بگیرید و محصولات مورد نیاز کسب و کارتان را خریداری کنید.

بلک فرایدی 1403

انواع تجهیزات شبکه

در انتخاب تجهیزات شبکه، شناخت انواع آن بسیار مهم است. برخی از پرکاربردترین تجهیزات شبکه عبارتند از:

سوئیچ‌ها

سوئیچ‌ها وظیفه اتصال دستگاه‌ها در یک شبکه محلی (LAN) را برعهده دارند و داده‌ها را به مقصد صحیح ارسال می‌کنند. از جمله انواع مختلف سوئیچ‌ها میتوان به موارد زیر اشاره کرد:

  • سوئیچ‌های مدیریت شده و مدیریت نشده
  • سوئیچ‌های لایه ۲ و لایه ۳
  • سوئیچ‌های PoE برای تأمین برق دستگاه‌های متصل

روترها

روترها دستگاه‌هایی هستند که داده‌ها را بین شبکه‌ها هدایت می‌کنند:

  • روتر استاتیک: مناسب شبکه ‌های کوچک و ساده
  • روتر داینامیک: قابلیت تطبیق با تغییرات شبکه و مدیریت پیشرفته داده‌ها

فایروال‌ها

فایروال‌ها در دسته تجهیزات امنیت شبکه قرار دارند و به گونه ای طراحی شده اند که میتوانند ترافیک ورودی و خروجی شبکه را کنترل کنند و از شبکه های سازمانی و شرکتی در برابر تهدیدات سایبری محافظت می‌کنند. از جمله انواع مختلف فایروال‌ها میتوان به موارد زیر اشاره کرد:

  • فایروال‌های سنتی: مبتنی بر فیلترینگ پکت‌ها
  • فایروال‌های نسل بعدی (NGFW): قابلیت‌ بازرسی عمیق پکت و شناسایی تهدیدات پیشرفته

نکات کلیدی در خرید تجهیزات شبکه

برای انتخاب و خرید تجهیزات مناسب و متناسب با نیاز سازمانتان، به نکات زیر توجه کنید:

  1. عملکرد و کارایی: تجهیزات باید قادر به مدیریت حجم زیادی از داده‌ها باشند.
  2.  مقیاس‌پذیری: احتمال گسترش شبکه را در آینده در نظر بگیرید.
  3. امنیت: تجهیزاتی انتخاب کنید که امکانات امنیتی پیشرفته‌ای داشته باشند.
  4. پشتیبانی و گارانتی: اطمینان حاصل کنید که محصول از پشتیبانی تیم مجرب و حرفه ای برخوردار است.

جمع‌ بندی

اگر به دنبال خرید تجهیزاتی مطمئن برای شبکه خود هستید، فرصت‌ تخفیف بلک فرایدی شرکت داریا را از دست ندهید. تخفیف ۲۸ درصدی این شرکت برای محصولات شبکه می‌تواند بهترین فرصت برای ارتقاء زیرساخت‌های شبکه‌ای شما باشد. برای اطلاعات بیشتر و ثبت سفارش، همین حالا با پشتیبانی ۲۴ ساعته داریا به شماره 0416224 تماس بگیرید.

تفاوت Firewall و Gateway

تفاوت Firewall و Gateway

در دنیای شبکه‌های کامپیوتری، Gateway و Firewall دو عنصر مهم برای اتصال و محافظت از اطلاعات به شمار می‌روند. با اینکه هر دو به یک شبکه متصل می‌شوند و کارکردهای متفاوتی دارند اما تفاوت‌های کلیدی قابل توجهی میان آن‌ها وجود دارد که درک آن‌ها می‌تواند به تصمیم‌ گیری بهتر برای تأمین امنیت و بهبود کارایی شبکه کمک کند. در ادامه با ما همراه باشید.

Gateway چیست؟

گیت ‌وی دستگاهی است که دو شبکه با پروتکل‌های ارتباطی مختلف را به یکدیگر متصل می‌کند (مانند پروتکل  TCP/IP، پروتکل  IPX، پروتکل  DECnet ،SNA و..). بهتر است بدانید زمانی که یک شبکه می‌خواهد با شبکه دیگری ارتباط برقرار کند، Gateway  مسئول پردازش پکت داده‌های ورودی شبکه و انتقال صحیح آن به مقصد است.

این کار با تطبیق پروتکل‌های متفاوت انجام می‌شود که به شبکه‌ها امکان می‌دهد با یکدیگر ارتباط برقرار کنند. به همین دلیل به Gateway تبدیل‌ کننده پروتکل نیز می گویند.

جالب است بدانید گیت ‌وی ویژگی‌هایی مشابه روتر و مودم دارد؛ مانند روتر، گیت ‌وی پکت های داده را هدایت می‌کند و مانند مودم، داده‌ها را بین پروتکل‌های مختلف ترجمه می ‌کند. به طور کلی تمامی این موارد خلاصه ای از عملکرد Gateway است.

Gateway چیست؟

به طور کلی دو نوع Gateway وجود دارد:

Gateway یک‌ طرفه: در رابطه با گیت ‌وی یک ‌طرفه باید بدانید، این نوع، تنها اجازه می‌دهد که هشدارها در یک جهت ارسال شوند. تغییراتی که در ObjectServer مبدأ ایجاد می‌شود، در برنامه یا ObjectServer مقصد تکرار می‌شود؛ اما تغییرات ایجادشده در ObjectServer یا برنامه مقصد به ObjectServer مبدأ برگردانده نمی‌شوند. این عملکرد یک‌ طرفه به ایجاد آرشیوها کمک می ‌کند.

Gateway ‌های دوطرفه: اما در گیت ‌وی دوطرفه باید بدانید، Gateway به ObjectServer مبدأ اجازه می‌دهد که هشدارها را به مقصد یا ObjectServer برنامه موردنظر ارسال کند و همچنین به ObjectServer مبدأ امکان می ‌دهد پاسخ را از ObjectServer مقصد یا برنامه خاص دریافت کند.

فایروال چیست؟

همانطور که میدانید، فایروال‌ها به دو صورت نرم افزاری و سخت افزاری وجود دارند که عملکرد بسیار متفاوتی از یکدیگر دارند. اما به طور کلی فایروال (Firewall) دستگاه یا نرم ‌افزاری است که ترافیک ورودی و خروجی شبکه را مدیریت می‌کند و بر اساس قوانینی که دارد و به عبور ترافیک اجازه میدهد و یا از عبور آن ها جلوگیری کرده و آن ها را مسدود میکند.

در رابطه با فایروال باید بدانید، فایروال چه نرم افزاری باشد چه سخت افزاری، مانند یک سد عمل میکند که بین شبکه داخلی و ترافیک ورودی از منابع خارجی عمل میکند که از ورود ترافیک های مخرب از جمله ویروس ها، حملات سایبری، هکرها و … جلوگیری میکند و حملات را متوقف میکند.

از آنجایی که گفتیم، فایروال ‌ها می‌توانند نرم‌افزاری یا سخت‌افزاری باشند (ترکیب هر دو در شبکه بهترین گزینه است). فایروال ‌های نرم‌افزاری برنامه‌هایی هستند که روی هر کامپیوتر نصب شده و ترافیک را بر اساس شماره‌ پورت ها و برنامه‌ها تنظیم می‌کنند؛ اما در رابطه با فایروال سخت افزاری باید بدانید، فایروال‌های فیزیکی دستگاه‌هایی هستند که بین شبکه و Gateway نصب می ‌شوند و به این صورت از ورود ترافیک های خطرناک جلوگیری میکنند.

فایروال چیست؟

انواع فایروال و نقش آن‌ها در شبکه‌های کامپیوتری

فایروال های فیلترینگ پکت (Packet-Filtering Firewalls): این نوع فایروال، ساده ‌ترین نوع فایروال است که از زمان‌های دور مورد استفاده قرار گرفته است. جالب است بدانید این فایروال یک بازرسی ساده از پکت‌های داده عبوری از روتر انجام می‌دهد.

گیت‌وی های سطح جریان (Circuit Level Gateways): این فایروال ساده صحت تبادل اطلاعات در پروتکل کنترل انتقال (TCP)  را بررسی می‌کند تا اطمینان حاصل کند که پکت ها معتبر هستند.

Stateful Inspection: این فایروال هم بازرسی پکت ها و هم تأیید تبادل TCP را انجام می‌دهد.

فایروال‌های پروکسی: این نوع فایروال ترافیک ورودی را در لایه کاربرد فیلتر می‌کند و می‌تواند از طریق فضای ابری یا دستگاه پروکسی دیگری ارائه شود.

فایروال های نسل جدید (NGFW): این فایروال‌ها شامل اجزایی مانند بازرسی عمیق پکت ها (Deep Packet Inspection) ، تأیید تبادل TCP، بازرسی سطحی پکت ها و سیستم‌های پیشگیری از نفوذ (IPS) هستند.

فایروال‌های نرم‌افزاری: این نوع فایروال یک لایه محافظ اضافی در سیستم ایجاد می‌کند و شبکه را از نقاط پایانی دیگر جدا می‌کند.

فایروال‌های سخت‌افزاری: این فایروال‌ها برای امنیت پیرامونی مناسب هستند زیرا ترافیک مخرب را قبل از رسیدن به نقاط پایانی شبکه متوقف می‌کنند.

فایروال‌های ابری: این فایروال ها که به عنوان سرویس FaaS (Firewall-as-a-service) نیز شناخته می‌شوند؛ به ‌راحتی قابل مقیاس ‌بندی هستند؛ از این رو در صورت افزایش نیازهای شرکت، می‌توانید ظرفیت سرور ابری را افزایش دهید.

انواع فایروال و نقش آن‌ها در شبکه‌های کامپیوتری

تفاوت بین گیت ‌وی و فایروال

مقایسه و داشتن اطلاعات کافی در مورد تفاوت بین گیت وی و فایروال برای متخصصین آی تی و شبکه از اهمیت بسیاری برخوردار است. این دو مورد از تفاوت های قابل توجهی برخوردار هستند که در ادامه به بررسی جامع این تفاوت ها میپردازیم.

تعریف

Gateway: گیت‌وی یک دستگاه سخت‌افزاری در شبکه است که دو شبکه مختلف را به هم متصل می‌کند. جالب است بدانید Gateway ها می‌توانند یک شبکه را به چندین شبکه دیگر متصل کنند.

Firewall: فایروال از جمله مهمترین تجهیزات امنیت شبکه است که ترافیک ورودی و خروجی به شبکه را فیلتر می‌کند تا ترافیک مضر یا ناامن را مسدود کند و امنیت شبکه را حفظ کند.

عملکرد

گیت ‌وی: عملکرد اصلی گیت‌وی، اتصال دستگاه‌های مختلف به شبکه‌های عمومی و خصوصی است. گیت‌وی‌ها همچنین دستگاه‌ها را به شبکه‌های موجود پیوند می‌دهند.

فایروال: فایروال تمامی پکت‌های داده ورودی و خروجی را بررسی و نظارت می‌کند و هر پکت که با معیارهای امنیتی مشخص‌شده همخوانی نداشته باشد، بلاک می‌شود.

تفاوت بین گیت ‌وی و فایروال

هدف

گیت ‌وی: گیت‌وی امکان اتصال دو سیستم شبکه‌ای مختلف را فراهم می‌کند.

فایروال: هدف اصلی فایروال فیلتر کردن ترافیک مشکوک، از جمله ویروس‌ها و حملات سایبری است.

قابلیت ها

Gateway: گیت‌وی می‌تواند هم برای ارتباط بین شبکه‌های گسترده (WAN) و هم شبکه‌های محلی (LAN) استفاده شود و یک سیستم یا دستگاه کامپیوتری است که وظایف سنگین سوئیچینگ را انجام می‌دهد.

Firewall: فایروال به شناسایی و پردازش خطرات احتمالی شبکه، انتقال داده‌ها و اجرای تدابیر امنیتی برای ایمن‌سازی شبکه می‌پردازد.

به طور کلی، Gateway برای ایجاد سازگاری بین پروتکل‌های مختلف استفاده می‌شود، در حالی که فایروال برای امن سازی شبکه و بلاک کردن یا اجازه دادن به ترافیک ورودی به شبکه مورد استفاده قرار می‌گیرد.

همچنین باید بدانید Gateway یک سخت‌افزار است، در حالی که فایروال می‌تواند به شکل سخت‌افزار یا نرم‌افزار باشد. گیت‌وی معمولاً در لایه شبکه قرار دارد، در حالی که فایروال بیشتر در لایه کاربردی فعالیت می‌کند.

جمع بندی

گیت‌وی و فایروال دو ابزار مهم در شبکه‌های کامپیوتری هستند که هر کدام نقش متفاوتی دارند. گیت ‌وی به برقراری ارتباط بین شبکه‌های ناهمگن کمک می‌کند، در حالی که فایروال تمرکز بر محافظت از شبکه در برابر ترافیک مخرب دارد. انتخاب صحیح بین این دو به نیازهای ارتباطی و امنیتی شبکه بستگی دارد.