همچنان که که زندگی روزانه بیشتر و بیشتر با اینترنت در هم تنیده می شود، اصطلاحاتی مانند Wi-Fi 5 و 5G نیز بیشتر رایج می شوند. علیرغم اینکه به صورت مکرر از آن ها استفاده می کنیم، بسیاری از ما راجع به این عبارات به غیر از اینکه به ما توانایی اتصال به اینترنت بی سیم را می دهند، اطلاع چندانی نداریم. در ادامه با داریا همراه باشید.
داده موبایل در مقابل وای فای
هم داده تلفن همراه و هم وای فای از امواج رادیویی برای اتصال دستگاه های سازگار به اینترنت استفاده می کنند. علارغم این شباهت، تفاوتهای زیادی بین این دو از نظر نحوه عملکرد و تواناییهایشان وجود دارد. ارائهدهندگان خدمات تلفن همراه مانند Verizon، T-Mobile و AT&T در ایالات متحده از شبکههای دکل مخابراتی بزرگ برای انتقال داده به تلفنهای همراه، لوازم جانبی هوشمند و سایر دستگاههای سیار در سراسر کشور استفاده میکنند. از آنجایی که این نوع ارتباط، رمزگذاری شده است، پس داده تلفن همراه امن تر از وای فای در نظر گرفته می شود.
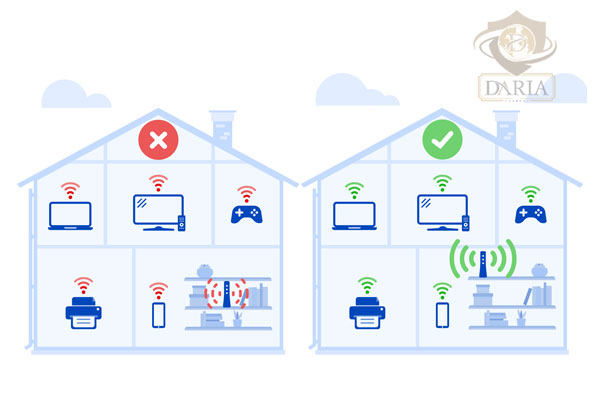
برای استفاده از وای فای، ارائه دهندگان خدمات اینترنت از یک مودم برای ایجاد یک شبکه سیمی در داخل یک ساختمان، مثلا منزل مسکونی یا کتابخانه محلی استفاده می کنند. سپس جهت انتقال سیگنال از مودم به دستگاه های سازگار به صورت بی سیم، از یک روتر استفاده می شود. ممکن است برای سهولت استفاده، دو تکنولوژی مودم و روتر در یک دستگاه واحد ترکیب شوند.
Cisco ASR 9000 Series Aggregation Services Routers
Cisco 1000 Series Integrated Services Routers
Cisco 4000 Series Integrated Services Routers
اینترنت 5G چیست؟
5G پنجمین نسل از تکنولوژی شبکههای تلفن همراه از زمان آغاز به کار آن در اوایل دهه 1980 است. نسل 5 از طیف موج میلیمتری (mmWave) استفاده میکند؛ در نسل قبلی یعنی 4G، از طیفهای باند متوسط و پایین استفاده میشوند.
استفاده از mmWaves برای دستیابی به سرعتهای بالاتر و تأخیر کمتر نسبت به گذشته، عالی است. در حالی که سرعت نسل 4 در عمل به 50 مگابیت در ثانیه می رسد، سرعت دانلود نسل 5 بین 50 مگابیت بر ثانیه و بیش از 3 گیگابیت در ثانیه است.
علاوه بر افزایش سرعت و کاهش تأخیر، 5G کارآمدتر نیز هست و توانایی مدیریت همزمان دستگاههای بیشتری را دارد. به دلیل این پیشرفت ها، ارائه دهندگان خدمات تلفن همراه شروع به ارائه اینترنت خانگی نسل 5 به عنوان جایگزینی برای فیبر نوری و کابل کرده اند.
ایراد تکنولوژی 5G اینجاست که mmWaveها بسیار مستعد تداخل هستند. برای مبارزه با این مشکل، شرکتهای مخابراتی از ایستگاههای پایه مینیاتوری به نام سلولهای کوچک، MIMOهای عظیم (که مخفف Multiple-Output، Multiple-Input به معنی چندین ورودی، چندین خروجی) و شکلدهی پرتو (یا Beamforming که تکنیکی برای بهبود نسبت سیگنال به نویز، حذف منابع تداخل نامطلوب و تمرکز سیگنال های ارسالی به مکان های خاص است) برای تقویت و هدایت سیگنال های بیسیم استفاده میکنند.
وای فای 5 چیست؟
وای-فای 5 که با استاندارد IEEE 802.11ac نیز شناخته می شود، ششمین نسل از وای-فای از زمان انتشار نسخه اولیه آن در اواخر دهه 1990 است که به طور غیر رسمی به عنوان Wi-Fi Legacy یا Wi-Fi 0 شناخته می شود. وای-فای 5 همچنین نسل دوم از تکنولوژی اینترنت بی سیم است که قادر به استفاده از فرکانس های 2.4 گیگاهرتز و 5 گیگاهرتز است.
با وجود اینکه دو نسل وای فای از فرکانسهای مشابهی استفاده می کنند، وای فای 5 بسیار سریعتر از وای فای 4 است و تأخیر کمتری دارد. Wi-Fi 5 به صورت تئوری دارای سرعت تا 1300 مگابیت در ثانیه است که بیش از دو برابر سرعت وای فای 4 است. حداکثر سرعت تئوری وای فای 4، 600 مگابیت در ثانیه است. سرعت واقعی به عوامل مختلفی از جمله سخت افزار مورد استفاده و موقعیت جغرافیایی بستگی دارد. وای فای 5 همچنین پشتیبانی از MIMO چند کاربره (MU-MIMO) را ارائه می کند؛ در مقابل وای فای 4 از تکنولوژی MIMO تک کاربره (SU-MIMO) استفاده می کرد.
اینترنت خانگی 5G در مقایسه با وای فای 5
روترهای 5G از تکنولوژی بسیار متفاوتی نسبت به مودم ها و روترهای وای فای 5 استفاده می کنند، در نتیجه شما امکان جابجایی بین این دو را نخواهید داشت. همانطور که قبلا ذکر شد، مودم های وای فای سیمی هستند و از روترهای اکسترنال یا یکپارچه برای اتصال دستگاه ها به اینترنت بی سیم استفاده می کنند.
از طرف دیگر، روترهای 5G دارای یک مودم داخلی هستند که سیگنال 5G ارسال شده از دکل های تلفن همراه را گرفته و در منزل یا محل کار پخش می کند. به همین دلیل است که وای-فای از طریق ارائه دهنده خدمات اینترنت ارائه می شود، در حالی که اینترنت 5G خانگی از طریق ارائه دهنده خدمات تلفن همراه شما توزیع می شود.
همچنین ذکر این نکته ضروری است که جدیدترین نسل وای-فای، وای فای 7 است که در آن، مشکلات تداخل کاهش یافته، آخرین پروتکل های امنیتی لحاظ شده و تکنولوژی جدیدی معرفی شده است. همچنین در تبلیغ وای-فای 7 آمده است که سرعت آن با محدودیت تئوری 46 گیگابیت بر ثانیه، بسیار بهبود یافته و باعث شده که سریعتر از وای فای 5 و 5G باشد.
وای فای 5 هنوز استاندارد است و اگرچه می توانید از دستگاه های وای فای 5، 6، و6E در شبکه وای فای 7 استفاده کنید، اما امکان بهره مندی از تمام مزایای وعده داده شده را نخواهید داشت.
سخن پایانی
خوانندگان عزیز داریا، در مطلب امروز دو گونه اینترنت بی سیم یعنی 5G و Wi-Fi 5 را با هم مقایسه کردیم. عنوان شد که 5G نسل پنجم از تکنولوژی شبکههای تلفن همراه بیسیم است و از طیف موج میلیمتری استفاده می کند، در حالی که وای فای 5 که ششمین نسل از وای فای ها است، قادر به استفاده از فرکانس های 2.4 گیگاهرتز و 5 گیگاهرتز است.
سوالات متداول
آیا وای فای 5 همان 5G است؟
جواب خیر می باشد؛ تفاوت اصلی بین وای فای GHz5 و 5G در این نهفته است که در حالی که هم روترهای وای فای 5 گیگاهرتزی و هم روترهای سلولار 5G از امواج رادیویی برای فعال کردن ارتباطات بی سیم استفاده می کنند و هر دو بر روی فرکانس 5 گیگاهرتز فعال هستند، ولی از تکنولوژی های امواج رادیویی مختلفی برای اتصال استفاده می کنند و برای اهداف متفاوتی ساخته شده اند.
استفاده از 5G بهتر است یا وای فای؟
اگر بر روی طیف مجاز کار کند، 5G قابلیت اطمینان و پیش بینی بهتری را برای رفع نیازهای ارتباطی حیاتی ارائه می دهد. 5G نسبت به وای فای برای برآوردن طیف وسیع تری از الزامات QoS طراحی شده است.
آیا 5G می تواند جایگزین وای فای شود؟
5G جایگزینی برای وای فای نیست، بلکه مکمل آن است. 5G برای کار کردن به تعداد زیادی دکل نیاز دارد. وای-فای ارزان است و با ارائه دهندگان اینترنت کابلی، DSL و فیبر موجود کار می کند. 5G ظرفیت جایگزینی وای-فای را ندارد و با محدودیت پهنای باند داده ی بی سیم، جایگزین ضعیفی برای آن است.
تحول از پردازندههای 32 بیتی به 64 بیتی، یکی از مهمترین تحولات فناوری در دو دهه گذشته بوده است. این تغییر نهتنها در نحوه پردازش دادهها تأثیر گذاشته، بلکه دنیای رایانهها و دستگاههای دیجیتال را به کلی دگرگون کرده است. با افزایش نیاز به قدرت پردازش بیشتر و مدیریت دادههای پیچیده، پردازندههای 64 بیتی به تدریج جایگزین مدلهای قبلی شدند. اما آیا این روند متوقف خواهد شد؟ آیا روزی فرا میرسد که ما به پردازندههای 128 بیتی نیاز داشته باشیم؟
تعریف پردازنده
پردازنده (CPU) جزء اصلی یک کامپیوتر است که وظیفه انجام محاسبات و پردازش اطلاعات را بر عهده دارد. پردازنده بهعنوان “مغز” کامپیوتر عمل میکند و میتواند دستورات برنامهها را اجرا کند. این دستگاه وظیفه انجام عملیات منطقی، ریاضی و کنترلی را دارد و دادهها را از حافظه دریافت کرده، آنها را پردازش کرده و نتایج را به حافظه یا دستگاههای خروجی ارسال میکند.
پردازندهها معمولاً شامل هستههای متعدد هستند که بهصورت همزمان قادر به پردازش چندین دستورالعمل هستند. همچنین، آنها دارای کش (Cache) برای ذخیرهسازی موقت دادهها و اطلاعات مورد نیاز برای افزایش سرعت پردازش هستند. پردازندهها به دو دسته اصلی تقسیم میشوند:
پردازندههای مرکزی (CPU): برای انجام محاسبات و پردازشهای عمومی طراحی شدهاند.
پردازندههای گرافیکی (GPU): برای پردازش دادههای گرافیکی و محاسبات موازی بهینهسازی شدهاند.
پردازنده های 32 بیتی در مقابل 64 بیتی
پردازندههای 32 بیتی قادر به پردازش 32 بیت اطلاعات بهطور همزمان هستند، در حالی که پردازندههای 64 بیتی میتوانند 64 بیت را همزمان پردازش کنند. این افزایش ظرفیت باعث میشود که پردازندههای 64 بیتی بتوانند اطلاعات بیشتری را بهطور همزمان مدیریت کنند و به این ترتیب عملکرد و قابلیتهای بهتری را ارائه دهند.
اکثر کامپیوترها و دستگاههای موبایل مدرن از پردازندههای 64 بیتی استفاده میکنند، اما برخی از دستگاههای قدیمی هنوز با پردازندههای 32 بیتی کار میکنند. به همین دلیل هنوز سیستم عاملهای 32 بیتی وجود دارند. قابل ذکر است که ویندوز 11 نسخه 32 بیتی ندارد و ویندوز 10 آخرین نسخهای است که از این پردازندههای قدیمی پشتیبانی میکند. همچنین، اپل بهطور کامل پشتیبانی از اپلیکیشنهای 32 بیتی را کنار گذاشته است و بهنظر میرسد که هر دو پلتفرم اصلی کامپیوتر برای همیشه با پردازنده 32 بیتی خداحافظی کردهاند.
اندازه بیت و رم
یک CPU 32 بیتی برای مدیریت دادهها در واحدهای 32 بیتی طراحی شده است، که به آن امکان میدهد به 4,294,967,296 (یا 32^2) مکان حافظه جداگانه دسترسی داشته باشد که هر یک آدرس منحصر به فرد دارند. با این حال، حافظه واقعی قابل استفاده در سیستمهای 32 بیتی اغلب کمتر از 4 گیگابایت است، زیرا فضای آدرس حافظه برای سایر دستگاههای سختافزاری مانند پردازندههای گرافیکی محفوظ است. به عنوان مثال، اگر پردازنده گرافیکی شما دارای 512 مگابایت VRAM باشد، تنها میتوانید 3.5 گیگابایت از RAM سیستم را آدرسدهی کنید.
در عوض، CPUهای 64 بیتی میتوانند حافظه بسیار بیشتری نسبت به همتایان 32 بیتی خود آدرسدهی کنند. یک CPU 64 بیتی برای مدیریت دادهها در واحدهای 64 بیتی طراحی شده است، که به آن اجازه میدهد به 18,446,744,073,709,551,616 (یا 64^2) مکان حافظه جداگانه دسترسی داشته باشد. از نظر تئوری، یک CPU 64 بیتی میتواند تا 16 اگزابایت RAM را آدرسدهی کند.
در عمل، مقدار RAM که یک CPU 64 بیتی میتواند آدرسدهی کند، به سیستمعامل و محدودیتهای فیزیکی سختافزار کامپیوتر بستگی دارد. با این حال، کامپیوترها و سرورهای مدرن با پردازندههای 64 بیتی میتوانند مقادیر قابل توجهی RAM نسبت به سیستمهای 32 بیتی را در خود جای دهند و بسیاری از سیستمها از صدها گیگابایت یا حتی ترابایت RAM پشتیبانی میکنند.
چرا CPU ها به سمت 64 بیت رفتند؟
برای پاسخگویی به تقاضاهای رو به رشد برای قدرت پردازش بیشتر و آدرسپذیری حافظه، معماری پردازندهها از 32 بیتی به 64 بیتی تغییر یافت. کامپیوترهای شخصی در اوایل دهه 2000 شروع به استفاده از پردازنده های 64 بیتی کردند، اما این پردازنده ها قبلاً در دهه 1990 برای سرورها و ایستگاه های کاری در دسترس بودند.
پردازنده های 64 بیتی می توانند حجم زیادی از داده ها را پردازش کنند و به حافظه بسیار بیشتری دسترسی داشته باشند. آنها عملکرد و کارایی بالاتری را در مقایسه با پردازنده های 32 بیتی ارائه می دهند. به همین دلیل است که امروزه اکثر کامپیوترها و دستگاه های موبایل از پردازنده های 64 بیتی استفاده می کنند. افزایش تعداد هستههای CPU بهطور خاص منجر به نیاز اجتنابناپذیر به ظرفیت RAM بیشتر شد.
مزایای اندازه های بیت بزرگتر
اندازه بیت بزرگتر دامنه بیشتری از مقادیر عددی را امکانپذیر میسازد که میتواند برای کارهایی که به دقت بالایی نیاز دارند، مانند محاسبات علمی و مالی، مفید باشد. همچنین میتوانید امنیت بهبود یافتهای را برای کارهایی مانند رمزگذاری پیادهسازی کنید، زیرا با افزایش اندازه بیت، شکستن کدها چالشبرانگیزتر میشود.
بیتهای بیشتر، پردازنده را قادر میسازد تا عملیات پیچیدهتر و مقادیر بیشتری از دادهها را بهطور همزمان مدیریت کند و عملکرد و کارایی کلی را بهبود بخشد. همچنین، اندازه بیت بزرگتر میتواند سازگاری کامپیوتر را با مجموعه دادههای بزرگ و اپلیکیشنهای پیچیده بهبود بخشد. این مسئله در یادگیری ماشین و سایر بارهای کاری HPC (محاسبات با عملکرد بالا) اهمیت ویژهای دارد.
چرا ممکن است هرگز به کامپیوترهای 128بیتی نیاز نداشته باشیم؟
پیش بینی آینده عملا غیرممکن است، اما چند دلیل وجود دارد که چرا کامپیوترهای 128بیتی ممکن است هرگز مورد نیاز نباشند:
کاهش بازدهی: با افزایش اندازه بیت پردازنده، معمولا بهبود عملکرد و قابلیتها کمتر قابل توجه است. به عبارت دیگر، بهبود از 64 به 128بیت به هیچ وجه قابل مقایسه با تغییر از پردازنده های 8 بیتی به 16 بیتی نیست.
راه حل های جایگزین: ممکن است راهکارهای جایگزینی برای رفع نیاز به افزایش قدرت پردازش و آدرس دهی حافظه وجود داشته باشد، مانند استفاده از چندین پردازنده یا سخت افزار تخصصی به جای یک پردازنده واحد و بزرگ با اندازه بیت بزرگ.
محدودیت های فیزیکی: ممکن است به دلیل محدودیت های تکنولوژیکی یا مواد، ایجاد یک پردازنده 128بیتی مدرن پیچیده، غیرممکن باشد.
هزینه و منابع: توسعه و تولید پردازندههای 128 بیتی میتواند هزینه و منابع زیادی طلب کند و تولید انبوه به صرفه نباشد.
جمع بندی
درست است که مزایای تغییر از 64 بیتی به 128 بیتی ممکن است امروز ارزشش را نداشته باشد ولی امکان دارد اپلیکیشن ها یا تکنولوژی های جدیدی در آینده ظاهر شوند که می توانند توسعه پردازنده های 128 بیتی را به جلو ببرند.
پیشرفتها در هوش مصنوعی، محاسبات کوانتومی یا سایر فناوریهایی که هنوز کشف نشدهاند ممکن است نیاز به پردازندههای قدرتمندتر با اندازه بیتهای بزرگتر را ایجاد کند. آینده تکنولوژی همیشه نامشخص است و آنچه امروز غیر ضروری یا غیرمحتمل به نظر می رسد می تواند در سال های آینده ضروری شود.
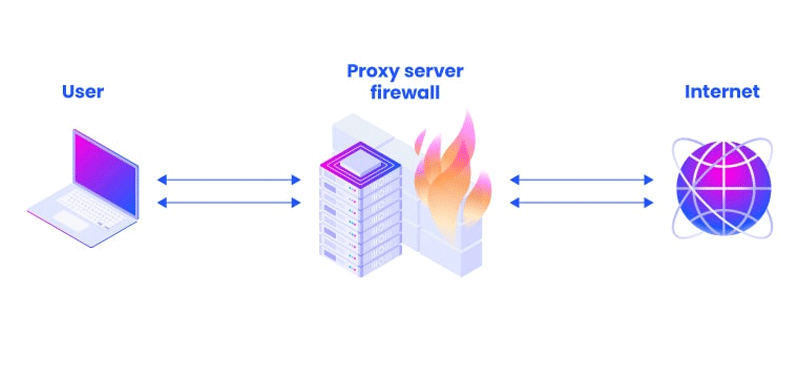
فایروال های پروکسی، از انواع فایروال های موجود در بازار هستند که قابلیت های ویژه ای جهت تامین امنیت شبکه ها دارند؛ فایروال پروکسی امکان فیلترینگ همه ی ترافیک های شبکه و آنالیز بسیار دقیق آن ها را دارد که همین مورد، این دستگاه را به یک انتخاب ایده آل برای محافظت از داده ها و سرورهای باارزش و حساس تبدیل کرده است.
فایروال پروکسی چیست؟
فایروال پروکسی که به آن فایروال اپلیکیشن نیز می گویند، یک سیستم امنیتی است که با تکنولوژی فیلترینگ درخواست ها و پیام ها، امنیت شبکه را برقرار می سازد؛ این فیلترینگ، در لایه اپلیکیشن و لایه هفتم مدل OSI اتفاق می افتد که به عنوان یک واسط بین کلاینت و سرور عمل می کند.
همچنین فایروال پروکسی، اطلاعات وارد و خارج شده از شبکه را مورد بررسی قرار می دهد که با این کار، امنیت شبکه تامین می شود؛ این سرور، درخواست های ارسالی از کاربران را فیلتر، ثبت و کنترل می کند و بدین ترتیب، شبکه را از تهدیداتی مانند مهاجمان و ویروس ها دور نگه می دارند. فایروال پروکسی، مانع ارتباط مستقیم با اینترنت یا شبکه خارجی می شود؛ چرا که آدرس آی پی منحصر به فرد خود را دارد که می توان از آن برای مخفی کردن اطلاعات کاربری و یا اتصال به سرویس های بلاک شده استفاده کرد.
فایروال پروکسی چگونه کار می کند؟
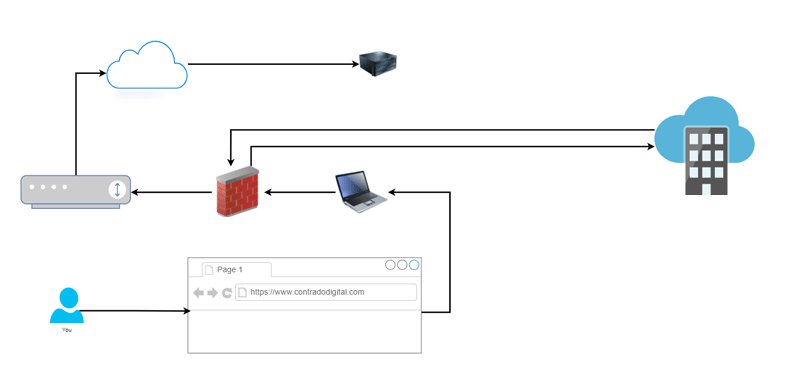
فایروال پروکسی سیستمی است که به عنوان یک واسطه بین شبکه داخلی و اینترنت قرار می گیرد و اگر کامپیوترها و سیستم های داخل شبکه قصد برقراری ارتباط با اینترنت داشته باشند، ترافیک ابتدا از فایروال پروکسی رد شده و سپس با اینترنت ارتباط برقرار می کند؛ پس از آن، پروکسی داده ها را از داخل شبکه به اینترنت ارسال کرده و داده های دریافتی از اینترنت را به شبکه ارسال می کند؛ به این ترتیب، فایروال پروکسی از شبکه در برابر تهدیدات سایبری و نفوذ مهاجمان محافظت می کند.
مقایسه فایروال قدیمی و فایروال پروکسی
فایروال های قدیمی، فقط قادر هستند که وضعیت ترافیک ورودی و خروجی را بررسی کنند ولی فایروال پروکسی، با اقداماتی همچون محدود کردن انتقال و دریافت پَکِت ها بین سیستم ها، امنیت بیشتری فراهم می کند.
فایروال پروکسی قادر است که یک نوع اتصال پروکسی با شبکه مقصد برقرار کند و سپس از طریق آن، پَکِت ها را رد و بدل کند که این امکان در فایروال های قدیمی وجود ندارد.
فایروال پروکسی عمدتا در لایه اپلیکیشن عمل می کند در حالی که فایروال قدیمی در لایه انتقال و شبکه فعالیت می کند.
فایروال های پروکسی نسبت به فایروال های قدیمی گران تر هستند و اغلب، فقط جهت حفاظت از دیتاسنتر و سرورهای باارزش مورد استفاده قرار می گیرند.
مقایسه فایروال معمولی و فایروال پروکسی
فایروال پروکسی، مانند یک دروازه بین کاربران داخلی شبکه و اینترنت قرار می گیرد که با نظارت و بلاک کردن ترافیک های مشکوک از اینترنت، امنیت بسیار بالایی را برای شبکه فراهم میکند؛ در مقابل، فایروال قدیمی یا معمولی، مانند یک دروازه بین دو شبکه قرار می گیرد و ترافیک های ناخواسته را بلاک کرده و از شبکه های داخلی در برابر دسترسی و حملات غیر مجاز سایبری محافظت می کند.
فیلتر کردن در سطح اپلیکیشن
همانطور که گفته شد، فایروال های پروکسی، عمل فیلترینگ را در سطح اپلیکیشن اعمال می کنند و نسبت به فایروال های معمولی که دارای تکنولوژی فیلترینگ پَکِت هستند، سطح بیشتری از محافظت را ارائه می دهند؛ همچنین فایروال پروکسی، آدرس آی پی منحصر به فرد خود را دارد که در ارتباط با شبکه خارجی، هرگز بسته ها را به صورت مستقیم ارسال و دریافت نمی کند.
فایروال های پروکسی از شبکه در برابر تهدیدات سایبری محافظت می کنند و معمولا به عنوان اولین لایه دفاعی وب یا زیرساخت ایمن اپلیکیشن هستند و تضمین می کنند که سرویس ها و اپلیکیشن های وب، به صورت ایمن و بدون ایجاد اختلال در عملکرد شبکه عمل کنند.
نحوه استفاده از فایروال پروکسی
فایروال های پروکسی حفاظت بسیار قدرتمندی را در مقابل دسترسی های غیرمجاز برای سیستم های مهم و حیاتی ارائه می دهند که می توان آن ها را به سادگی در یک دستگاه سخت افزاری از جمله فایروال یا روتر مستقر کرد.
کاربرد فایروال پروکسی
فایروال پروکسی برای اهداف مختلفی به کار گرفته می شود ولی با این حال، اصلی ترین هدف استفاده از آن، برقراری امنیت شبکه است؛ در ادامه به برخی دیگر از کاربردهای فایروال پروکسی نیز اشاره می کنیم.
اطمینان حاصل کردن از دسترسی کاربران مجاز به منابع یک شبکه کامپیوتری و جلوگیری از دسترسی های غیرمجاز
فیلترینگ پیام ها و پَکِت های ناخواسته و مخرب در یک شبکه اینترنتی
محافظت در برابر نفوذ های غیرمجاز و جاسوسی از شبکه
همچنین جالب است بدانید که از فایروال های پروکسی جهت محدود سازی دسترسی کاربران به سایت های حساس نیز استفاده می شود؛ برای مثال، می توان با استفاده از یک فایروال پروکسی، از دسترسی کاربران به فیسبوک یا توییتر در تایم کاری جلوگیری کرد.
مزایای فایروال پروکسی
استفاده از فایروال های پروکسی مزیت های بسیار زیادی برای شبکه ها و مخصوصا شبکه های سازمانی دارد که در این بخش، به برخی از آن ها خواهیم پرداخت.
امنیت
فایروال پروکسی از ایمن ترین فایروال های موجود در بازار محسوب می شود چرا که قابلیت های ایمن سازی بسیاری داشته و از ارتباط مستقیم سیستم ها با سایر شبکه ها جلوگیری می کند؛ چرا که فایروال پروکسی به دلیل داشتن آدرس آی پی منحصر به فرد خود، مانع از دریافت مستقیم پَکِت ها از اینترنت (شبکه فرستنده) می شود.
ورود به سیستم
فایروال های پروکسی علاوه بر بررسی آدرس شبکه و شماره پورت، کل پَکِت های شبکه را نیز آنالیز می کنند؛ این قابلیت، امکان گزارش گیری وسیعی را برای مدیران فراهم می کند که منبعی ارزشمند برای مواقع مواجهه با حوادث امنیتی است.
ارزیابی تهدید
فایروال پروکسی، یک راهکار آسان برای برنامه نویسان به شمار می آید که به وسیله آن می توانند سطوح تهدید پروتکل های اپلیکیشن را به راحتی ارزیابی کرده و به تشخیص خطا و بررسی اعتبار بپردازند.
کنترل
یکی از مزیت های مهم فایروال پروکسی این است که قادر است نسبت به فایروال های دیگر، کنترل بیشتری را برای سازمان ها ارائه دهد چرا که به گونه ای تنظیم می شود که سطوح امنیتی بالایی را برای کاربران و شبکه ها فراهم می کند.
معایب فایروال پروکسی
با وجود مزایای زیادی که فایروال پروکسی برای شبکه ها دارد، باید بدانید که معایبی نیز در این فایروال ها مشاهده می شود که لازم به ذکر هستند.
استفاده دشوار
یکی از اصلی ترین مشکلات فایروال پروکسی این است که استفاده از آن ها تا میزان قابل توجهی دشوار است و بیشتر کاربران هنگامی که می بینند نمی توانند اپلیکیشن های مورد استفاده شان را به اینترنت متصل کنند، این سرویس را به کلی غیرفعال می کنند.
عملکرد کند
کارکرد فایروال های پروکسی ممکن است عملکرد شبکه و ارتباطات اینترنتی را کند کرده و به دلیل اینکه به عنوان یک میانجی بین اینترنت و سیستم عمل می کند؛ برای هر پَکِت خروجی و ورودی، یک سِشِن (Session) جداگانه ایجاد می کند.
جمع بندی
در پایان، باید بدانید که انتخاب فایروال مناسب برای هر سازمانی، بستگی به اهداف و نیازهای آن سازمان دارد و باید در هنگام تصمیم گیری و انتخاب فایروال، تمامی جنبه های سازمانی در نظر گرفته شود؛ برای مثال فایروال پروکسی می تواند انتخاب بسیار مناسبی برای کسب و کارهایی باشد که نیاز به تامین امنیت بالایی دارند و منابع شبکه آن ها دارای اطلاعات حساس است.
شما می توانید جهت دریافت مشاوره رایگان در رابطه با خرید فایروال و انتخاب مناسب ترین تجهیزات برای سازمان خود، با کارشناسان شرکت داریا تماس بگیرید.
سوالات متداول
فایروال پروکسی چیست؟
فایروال پروکسی یک سیستم امنیتی است که با فیلتر کردن پیام ها در لایه اپلیکیشن، از منابع شبکه محافظت می کند؛ همچنین فایروال پروکسی، فایروال اپلیکیشن (Application Firewall) و فایروال گِیت وِی (Gateway Firewall) نیز نامیده می شود که یک سرور پروکسی است، ولی باید توجه داشته باشید که همه سرورهای پروکسی، فایروال پروکسی نیستند.
فیلتر پروکسی چیست؟
فیلتر پروکسی از سرور یا کامپیوتری استفاده می کند که به عنوان یک دروازه (Gateway) بین سیستم کاربر و اینترنت عمل می کند و تمام ترافیک ردوبدل شده بین کامپیوتر کاربر و اینترنت را از طریق سرور فیلتر کرده و بر اساس قوانین از پیش تعریف شده، مجاز یا بلاک تعریف می کند.
چگونه فایروال پروکسی را غیر فعال کنیم؟
در ویندوز:
برای باز کردن منوی تنظیمات، کلید Windows + I را فشار دهید.
روی “Network & Internet” کلیک کنید.
“Proxy” را از نوار کناری سمت چپ انتخاب کنید.
در بخش «Manual proxy setup»، کلید جابجایی «Use a proxy server» را خاموش کنید.
در عصر دیجیتال، امنیت شبکه تنها یک ضرورت نیست، بلکه یک کارکرد حیاتی است. با افزایش تعداد تهدیدات سایبری، کسب و کارها در اندازه های مختلف باید امنیت شبکه را در اولویت قرار دهند. یک رویکرد موثر، استفاده از سرویس های مدیریت آی تی است که میتواند راهکارهای جامع امنیت سایبری را ارائه دهد.
اقدامات 13 گانه برای ایمن سازی شبکه
ایمن سازی واقعی زیرساخت شبکه، یکی از حیاتی ترین انتخاب های فراروی کسب و کار شما برای محافظت از خود در برابر تهدیدات است. تکنولوژیها و ابزارهایی مانند قوانین فایروال، مدیریت پَچ ها و رویههای واکنش به حوادث به محافظت از دادهها و اپلیکیشن های حساس شما کمک میکنند. این فرآیند بسته به کسب و کار شما متفاوت خواهد بود، در این مطلب یک فرآیند 13 مرحله ای ارائه خواهد شد که از ارزیابی شبکه تا بهبود امنیت در طول زمان را در بر می گیرد و برای بسیاری از سازمان ها برای ایمن سازی شبکه به صورت مطمئن کمک میکند.
1. ارزیابی شبکه
قبل از اجرای هر روش یا رویه امنیت سایبری، ابتدا باید به وضعیت فعلی شبکه خود واقف باشید که شامل کنترل دسترسی های فعلی وضعیت فایروال و قوانین آن و رویه های مدیریت آسیب پذیری فعلی می شود.
بازرسی تمام کنترل های دسترسی
کنترلهای دسترسی فعلی خود، از جمله نامهای کاربری، پسوردها، رمزهای عبور و هر گونه احراز هویت چند عاملی که در حال حاضر تنظیم کردهاید را بطور کامل بررسی کنید. برای بررسی همه کنترلهای دسترسی، هر اپلیکیشن یا سیستمی که به اطلاعات لاگین یا مجوز نیاز دارد را بازرسی و آن را مستند کنید، از جمله این موارد این است که آیا توسط یک مدیر پسورد محافظت میشوند یا خیر. همچنین به الزامات پسورد فعلی خود نیز دقت کنید؛ آیا این الزامات کارمندان را مجبور به تنظیم رمزهای عبور سخت می کنند؟
بررسی فایروال ها و قوانین موجود فایروال ها
فهرستی از فایروال های شبکه و قوانینی که در حال حاضر دارید را تهیه کنید. به پنل مدیریت فایروال خود مراجعه کنید، لیست قوانین را پیدا کنید و به دنبال قوانین غیر مفید یا ناسازگار بگردید. احتمالا قانونی وجود داشته باشد که با قانون دیگر در تضاد باشد؛ یا یک قانون قدیمی، پالسی های امنیتی جدید کسب و کار شما را زیر پا بگذارد.
همچنین زمان خوبی است تا ممیزی اولیه فایروال انجام شود تا راههایی که فایروال به خوبی کار نمیکند نمایان شوند و یا قوانینی که دیگر مطابق با پالسیهای سازمانی نیستند، مشخص شوند.
مستندسازی شیوه های مدیریت آسیب پذیری
قبل از اینکه زیرساخت امنیت سایبری شبکه خود را بازنگری کنید، تمامی ابزارها یا رویه های مدیریت آسیب پذیری موجود خود را مستند کنید. آیا موردی وجود دارد که درست کار نمی کند و کدام را می توانید تغییر دهید؟ همچنین باید مشخص شود که آیا تیم امنیتی شما قادر است که آسیبپذیریها را به راحتی پیدا کرده و آنها را اصلاح کند یا اینکه این آسیبپذیریها یک فرآیند چالش برانگیز هستند.
جالب است بدانید شناسایی آسیبپذیریها با ارزیابی شبکه مرتبط و همراه است، بنابراین انجام این دو مرحله احتمالا همزمان باشد. برای یافتن حفرههای امنیتی شرکت، میتوانید استراتژیهایی مانند اسکن آسیبپذیری و تست نفوذ را پیادهسازی کنید.
انجام اسکن آسیب پذیری
معماری شبکه خود را تست کنید تا مشخص شود در کجا مشکلی وجود دارد. تستهای حجم ترافیک یا اسکنهای آسیبپذیری می توانند تنظیمات نادرست، رمزگذاری های اعمالنشده یا نادرست، پسوردهای ضعیف و سایر مشکلات رایج را قبل از اینکه مورد سو استفاده هکرها قرار گیرند را شناسایی کنند.
از اسکنهای آسیبپذیری همچنین برای شناسایی مدیریت اشتباه کلید رمزگذاری نیز می توان استفاده کرد. اگرچه اسکن آسیب پذیری ها به صورت دستی امکان پذیر است ولی استفاده از نرم افزار توصیه می شود، چرا که کارآمدتر است.
بررسی تست نفوذ
اسکنهای آسیبپذیری احتمالا نقاط ضعف رایج را شناسایی کنند، اما این تستهای نفوذ اَکتیو هستند که تعیین میکنند که آیا آسیبپذیریها یک خطر جدی هستند و یا اینکه می توان آنها را با کنترلهای دیگر اصلاح کرد. تست های نفوذ همچنین می توانند تعیین کنند که آیا کنترل های موجود قادر هستند تا مهاجمان را به صورت کارآمد متوقف می کنند.
برای انجام تست نفوذ میتوان از ابزارها استفاده کرد؛ اما در صورت بکارگیری متخصصان خارج از سازمان، حصول نتایج دقیقتر محتمل تر خواهد بود. توصیه می شود با سرپرست تیم امنیتی خود در مورد امکان استخدام یک پنتستر (pentester) مشورت کنید.
3. پیاده سازی کنترل های دسترسی
امنیت موفق شامل محدود سازی دسترسی به منابع شبکه اعم از سخت افزار و نرم افزار مدیریت می شود. بسته به اینکه یک کارمند در یک زمان خاص به کدام یک از منابع نیاز خواهند داشت، می توانید کنترلهای دسترسی مناسب برای هر منبع را اعمال کنید.
از جمله موارد محدود سازی دسترسی، می توان این موارد را نام برد: پسوردهای غیر قابل حدس، ادغامهای اکتیو دایرکتوری، احراز هویت چند-عاملی، استراتژیهای دسترسی با کمترین امتیاز و دسترسی به پلتفرمهای ابری.
ایجاد پسوردهای قوی
با افزایش الزامات قدرت رمز عبور، به پیچیدگی رمزهای عبور بیفزایید، یا تعویض رمز عبور بصورت دوره ای را برای اطلاعات لاگین همه کارمندان اعمال کنید. مدیر رمز عبور علاوه بر کمک به کاربران برای برآورده سازی نیازهای سختگیرانهتر، میتواند کنترل متمرکز را نیز فعال کند. شرکتها همچنین می توانند از تکنولوژیهای SSO (single-sign-on) برای سادهسازی دسترسی به منابع ابری استفاده کنند.
استفاده از اکتیو دایرکتوری (AD) در صورت نیاز
نگرانی سازمانهای کوچک ممکن است فقط منحصر به دسترسی به دستگاه ها باشد؛ به بیان دیگر، دغدغه آنها تنها اطلاعات لاگین (نام کاربری و رمز عبور) است. اما زمانیکه که سازمان بزرگتر می شود، کنترل رسمی و متمرکز با استفاده از اکتیو دایرکتوری یا ابزار مشابه LDAP، موجب صرفه جویی در زمان کسب و کار شما می شود و واکنش سریعتر به درخواست های تغییر را امکان پذیر می کند. پیاده سازی AD یا LDAP زمان بر است اما برای سازمان های بزرگ ارزشمند است.
LDAP مخفف Lightweight Directory Access Protocol است.
اجرای احراز هویت چند عاملی
سازمانهای در حال رشد همزمان با افزایش اندازه و شهرت شرکت و همچنین افزایش آسیبهای احتمالی ناشی از سرقت اطلاعات اکانت، با خطر نقض بیشتر مواجه می شوند. برای کاهش این خطر، بسیاری از شرکت ها برای ارائه امنیت بهتر از احراز هویت چند-عاملی بجای احراز هویت دو-عاملی استفاده میکنند.
استفاده از احراز هویت چند-عاملی زمانی بیشتر نمود پیدا می کند که اپلیکیشن ها یا توکنها، جایگزین پیامک های آسیبپذیر می شوند. راهکارهای بیومتریک و بدون رمز عبور، راهکارهای گرانتری هستند؛ در عوض جعل شان نیز دشوار است.
استفاده از اصل دسترسی با حداقل امتیاز
پیادهسازی استراتژی دسترسی حداقلی به این معنی است که تیمهای شبکه و امنیتی شما فقط در صورتی به کارمندان اجازه دسترسی به سیستمها را میدهند که آنها برای انجام کار خود واقعا به آن نیاز داشته باشند.
در گذشته، کارمندان تنها در صورت نیاز امکان دسترسی داشتند. اما در آن شیوه درها به روی عوامل تهدید و تهدیدهای داخلی بالقوه، بیشتر باز می شود. باید اطمینان حاصل شود که فقط کارمندانی که به یک اپلیکیشن نیاز دارند، به آن دسترسی داشته باشند و همچنین بر اساس نقش خود، دسترسی مدیریتی یا فقط خواندنی دریافت کنند.
مدیریت دسترسی به منابع ابری
در حال حاضر حتی سازمانهای کوچک نیز از منابع ابری استفاده میکنند، اما بیشتر کنترلهای شبکه داخلی به منابع میزبانی شده خارج از شبکه، نظیر Office 365، Google Docs، یا شبکههای شعبه جداگانه گسترش نمییابد. CASB و اپلیکیشن های مرورگر ایمن می توانند راه کارهای تلفیقی را برای محافظت از کاربران در فضای ابری ارائه دهند.
4. راه اندازی فایروال
فرآیند اجرای فایروال بسته به اینکه شبکه شما قبلا فایروال داشته یا نه متفاوت است، با این وجود همچنان می توان از آن به عنوان چک لیستی برای مواردی که هنوز تکمیل نشده اند استفاده کرد. روند کلی که در زیر به آن اشاره می شود را باید برای نصب فایروال، ایجاد قوانین و مناطق و آزمایش و مدیریت فایروال در طول زمان دنبال کرد.
انتخاب نوع مناسب فایروال
اگر کسب و کار شما هنوز فایروال ندارد، باید یکی را انتخاب کنید که برای شبکه شما منطقی باشد. کسبوکارهای کوچک احتمالا یک دستگاه نسبتاً کوچک نیاز داشته باشند، اما شرکتهای بزرگتر نیازمند یک فایروال نسل بعدی هستند. همچنین اگر کسب و کار شما در حال حاضر منابع یا پرسنلی برای پشتیبانی از فایروال داخلی ندارد، فایروال به عنوان یک سرویس را در نظر بگیرید.
فایروال را ایمن کنید
برای اینکه فایروال شما به خوبی کار کند، باید قوانین خاصی را تعریف کنید که مشخص کند فایروال کدام ترافیک را می پذیرد و کدام را بلاک می کند و این بسته به نیازهای کسب و کار شما متفاوت خواهد بود. محدودیت قوانین را بر اساس اپلیکیشن ها و دادههایی که در پشت فایروال قرار می گیرند، میتوان کمتر یا بیشتر کرد. با اجرای قوانین هم برای ترافیک ورودی و هم خروجی، ترافیک ورودی به شبکه و داده های خروجی از آن محدود خواهند شد.
ایجاد zoneهای فایروال و آدرس های آی پی
اکنون باید فایروال را به zoneهای مورد نیاز تقسیم کرد و پورت های لازم را برای هر zone اختصاص داد. سپس منابع فایروال و سرورها را با آدرس آی پی مناسب خود (در صورتی که از قبل نداشته باشند)، تعیین کنید.
ایجاد لیست کنترل دسترسی
لیست کنترل دسترسی (ACL) تعیین می کند که کدام منابع یا کاربران مجاز به دسترسی به شبکه هستند. یک مدیر احتمالا لیستی را برای کل شبکه یا برای زیر شبکه های خاص مشخص کند. لیست کنترل دسترسی باید در راستای قوانین فایروال ایجاد شود تا هیچ کدام از موارد آن لیست با دیگری مغایرت نداشته باشد. در هنگام تدوین قوانین پذیرش یا رد پکِت ها، لیست کنترل دسترسی و قوانین فایروال بهتر است در کنار یکدیگر باشند.
تست تنظیمات
مطمئن شوید که تنظیمات شبکه کار می کنند. اگر ترافیک وب سایت خاصی را بلاک کردید، مطمئن شوید که فایروال اجازه عبور آن ترافیک را نمی دهد. قوانین (مخصوصاً قوانین لیست سیاه و لیست سفید) را تست کنید. برای انجام این کار، به شبکه متصل شوید و تلاش کنید تا یک وب سایت مسدود را لود کنید. اگر صفحه لود شد، لیست سیاه شما درست کار نمی کند.
مدیریت فایروال در طول زمان
فایروال ها باید مرتبا بررسی و کانفیگ شوند. شما همچنین به تیمی نیاز دارید که مسئول نگهداری منظم فایروال باشد؛ از جمله مسئولیت ها می توان بهروزرسانی قوانین متناسب با تغییرات پالسیهای تجاری اشاره کرد. وظایف خاص مدیریت فایروال را به اعضای تیم اختصاص دهید و یک برنامه زمانبندی برای ممیزی قوانین فایروال ایجاد کنید. با استفاده از مستندات واضح و ساده اطمینان حاصل کنید که همه اعضای تیم می دانند که چگونه باید از فایروال مراقبت کنند.
5. رمزگذاری انتقال داده ها
رمزگذاری می تواند دارایی ها را مستقیماً در کل زیرساخت آی تی محافظت کند. می توان از نقاط پایانی با استفاده از رمزگذاری کامل دیسک، از پایگاههای داده با استفاده از تنظیمات و از فایلهای حیاتی با استفاده از رمزگذاری فایل یا پوشه محافظت کرد.
رمزگذاری نقاط پایانی
رمزگذاری کل هارد دیسک یا SSD نقطه پایانی از کل دستگاه محافظت می کند. همچنین، سیستم های عامل مانند ویندوز، گزینههایی را برای تغییر تنظیمات و نیاز به اتصالات رمزگذاری شده برای داراییهای خاص یا سراسر شبکه ارائه میدهند. میتوانید تنظیمات دیگر را تغییر دهید تا از انتقال یا ذخیره گذرواژههای متن ساده جلوگیری کنید و از ذخیره پسوردهای هش شده سالتید (salted) اطمینان حاصل کنید.
رمزگذاری پایگاه های داده
میتوانید پایگاههای داده را بر اساس کل اپلیکیشن یا ستون و یا از طریق موتور پایگاه داده رمزگذاری کنید. استقرار رمزگذاری های مختلف بر سرعت جستجوی داده ها در پایگاه داده تأثیر می گذارد؛ بنابراین قبل از رمزگذاری این موضوع را باید در نظر داشت.
رمزگذاری فایل ها یا پوشه ها
شما می توانید داده ها را در سطح فایل یا در سطح پوشه رمزگذاری کنید. رمزگذاری در سطح فایل معمولاً نیازمند زمان بیشتری است و به شما امکان میدهد تا یک فایل را رمزگذاری کنید و در صورت لزوم، فایل های دیگر را رمزگذاری نکنید. رمزگذاری در سطح پوشه از کل دادههای یک پوشه محافظت میکند؛ این نوع رمزگذاری زمانی مفید است که شما نیاز دارید از تمام پوشهها و داده های ذخیره شده ی داخل آن ها محافظت کنید.
6. شبکه ها را به صورت منطقی تقسیم کنید
سازمانهای در حال رشد نیازمند اعطا انواع مختلف دسترسی هستند، اما این به این معنی نیست که همه اجازه دسترسی به همه چیز در شبکه را داشته باشند. تقسیمبندی شبکه میتواند شبکههایی را برای مهمانان، شبکههای قرنطینهشده را برای دستگاههای ناامن و حتی شبکههای مجزا را برای اینترنت اشیا، تکنولوژی عملیاتی و تکنولوژی های منسوخ شده آسیبپذیر ایجاد کند. از شبکه های محلی مجازی برای ایجاد زیر شبکه (subnet) ها استفاده کنید و استراتژی های اعتماد صفر ztna را پیاده سازی کنید تا کاربران دسترسی غیر ضروری نداشته باشند.
راه اندازی شبکه های محلی مجازی
شبکههای محلی مجازی (VLAN)، شبکهها را بر روی یک قطعه سختافزاری تقسیم میکنند و به تیمها اجازه میدهند تا شبکهها را به زیر شبکههای کوچکتر تقسیم کنند. این شبکه ها مفید هستند چرا که فرآیندهای مدیریت شبکه را تسهیل می کنند و از آنجایی که همه ترافیک مقصد یکسانی ندارد، امنیت بیشتری را فراهم می کنند. بسته به نیازهای امنیتی، می توان تعیین کرد که انواع مختلف ترافیک به زیر شبکه های خاص روانه شوند.
ایجاد زیر شبکه
تقسیم بندی شبکه بر اساس روشی که کسب و کار ترافیک را هدایت می کند، تعیین می شود. به عنوان مثال، اگر دو زیر شبکه در یک شبکه بزرگتر در کنار یکدیگر قرار داشته باشند و یکی از این زیر شبکه ها در حال پردازش ترافیک خارجی باشد و زیر شبکه کناری حاوی داده های حساسی باشد، پس باید بین آنها، فایروال قرار داده شود. همچنین با استفاده از ایجاد زیر شبکه ها، میتوان به گروهبندی منابع تکنولوژی های مشابه در یک زیر شبکه خاص اقدام کرد تا مسیریابی منطقیتر انجام شود.
بررسی اعتماد صفر
استقرار چارچوب اعتماد صفر برای کل زیرساخت شبکه توصیه می شود. اعتماد صفر (Zero Trust Network Access)، زمانیکه با تقسیمبندی شبکه همراه شود، کاربران را ملزم خواهد کرد تا اثبات کنند که مجاز به دسترسی به منابع شبکه هستند. چارچوب اعتماد صفر از مفهوم «هرگز اعتماد نکنید و همیشه راستی آزمایی کنید» گرفته شده است. کاربران شبکه باید مجوز خود را برای استفاده از یک اپلیکیشن یا ورود به سیستم خاصی تأیید کنند و صرفا عبور از فایروال به معنی دسترسی به همه چیز نیست.
7. تنظیم سیستم های تشخیص و جلوگیری از نفوذ
سیستم تشخیص و جلوگیری از نفوذ (IDPS) یکی از عملکردهای اصلی امنیت شبکه است. شما باید بدانید که چه چیزی به شبکه شما وارد می شود، چه چیزی از آن خارج می شود و آیا آسیبپذیری مشهودی در سختافزار و نرمافزار تشکیلدهنده شبکه وجود دارد یا خیر. تشخیص و جلوگیری از نفوذ می توانند تا حدودی جداگانه عمل کنند، اما در مجموعه های امنیتی، اغلب ادغام می شوند.
تنظیمات سیستم های تشخیص نفوذ
سیستم های تشخیص نفوذ (IDS) اساسا مسئول شناسایی آسیب پذیری ها و مهاجمان هستند. هنگامی که یک بدافزار در یک سیستم شناسایی می شود، کاربر ناشناس وارد نرم افزار می شود یا ترافیک اینترنتی بسیار زیادی روانه سرور می شود، این سیستم به مدیران شبکه هشدار می دهند. همچنین در شناسایی رفتارهای مخرب مفید هستند، اما معمولاً به تنهایی قادر به برطرف کردن مشکلات امنیتی نیستند.
تنظیمات سیستم های جلوگیری از نفوذ
سیستمهای جلوگیری از نفوذ نه تنها آسیبپذیریها و حملات را رصد میکنند، بلکه وظیفه رفع آنها را نیز بر عهده دارند. از جمله وظایف این سیستم می توان اقدامات اصلاحی استاندارد، نظیر بلاک کردن ترافیک یا از بین بردن نرم افزارهای مخرب را دانست. تشخیص و جلوگیری از نفوذ زمانی که در کنار هم قرار میگیرند بیشترین تأثیر را دارند، بنابراین در یک پلتفرم میتوان هم مشکلات را شناسایی کرد و هم آنها را برطرف کرد.
8. ایجاد سیاست های کشف دارایی دیجیتال
دستگاه های غیرمجاز می توانند ترافیک شبکه را از طریق حملاتی مانند اتصال کامپیوترهای غیرمجاز به شبکه یا استقرار ردیاب های پکِت برای رهگیری ترافیک شبکه، رهگیری کنند یا تغییر مسیر دهند. به همین ترتیب، آدرس های DNS جعلی می توانند کاربران را به وب سایت های خطرناک هدایت کنند. برای محافظت از شبکه، در صورت نیاز دارایی ها را بلاک یا قرنطینه کنید، همیشه دارایی های دیجیتال را اسکن کنید و هر ویژگی شبکه ای که مورد نیاز نیست را غیرفعال کنید.
بلاک یا قرنطینه کردن دستگاهها
راهکارهای کنترل دسترسی به شبکه (NAC)، نرمافزارهای قدیمی یا آسیبپذیر را در نقاط پایانی تست میکنند و دستگاهها را برای اصلاح به قرنطینه هدایت میکنند. احتمالا دستگاه های غیرمجاز بلاک یا قرنطینه شوند. با افزودن فیلتر آدرس MAC یا لیستهای سفید به فایروالها و سرورها، می توان برخی از قابلیتهای NAC را به دست آورد، اما از طرفی دیگر نگهداری لیستهای سفید نیازمند صرف زمان زیادی است.
اسکن مداوم دارایی ها
ابزارهای مدیریت دارایی آی تی (ITAM) می توانند دستگاه های متصل به شبکه را اسکن کنند و هشدار ارسال کنند یا دستگاه های ثبت نشده را بلاک کنند. سازمانها باید انواع داراییهایی که میخواهند شناسایی کنند را تایید کنند. برخی از اپلیکیشنها، زیرساختهای ابری، تجهیزات شبکه یا دستگاههای اینترنت اشیا ممکن است برای شناسایی آنها به ITAM پیچیدهتر یا ابزارهای اضافی نیاز داشته باشند.
غیر فعال کردن ویژگی های غیر ضروری
هر پورت دسترسی استفاده نشده در فایروال، دسترسی از راه دور غیرضروری (بمانند حافظه ذخیرهسازی، چاپگرها، روترها و غیره) و ویژگیهای مشابه اغلب نادیده گرفته میشوند. هکرها به دنبال یافتن و بهره برداری از این فرصت ها خواهند بود، پس بهتر است در صورت عدم نیاز، آنها را غیرفعال کنید. به همین دلیل، سازمانها نیز باید قابلیتهای Universal Plug and Play را پس از تکمیل راهاندازی، غیرفعال کنند تا هکرها نتوانند راهی برای استفاده از ویژگیهای اتوماسیون برای بارگذاری بدافزار پیدا کنند.
9. توسعه رویه های مدیریت پَچ (Patch)
ایمن سازی سخت افزار و نرم افزار شبکه مستلزم این است که تیم های امنیتی به طور مداوم محصولات خود را با جدیدترین نسخه به روز رسانی کنند. این فرآیند شامل پَچ کردن در اسرع وقت، ایجاد لیست وظایف پَچ کردن و نظارت دقیق بر بولتن های امنیتی فروشندگان شما است.
پَچ فوری
هرچه کسب و کار شما با سرعت بیشتری سختافزار و نرمافزار را پچ کند، عوامل تهدید زمان کمتری برای سو استفاده از آسیبپذیریهای آنها خواهند داشت. اگر کسب و کار شما زمان محدودی برای پچ کردن منابع دارد، فرآیندها و وظایف را به نحوی تنظیم کنید که پچ کردن اولویت بیشتری داشته باشد. اگر پلتفرمهای امنیتی را با ویژگیهای مدیریت پچ داخلی پیادهسازی کنید، یادآوریهایی (reminder) راجع به پچ ها برای شما ارسال خواهد شد تا به تیم شما در برطرف کردن سریعتر آسیبپذیریها کمک کند.
تعیین نقش های مدیریت پچ
برای همه منابع شبکه خود، یک زمان بندی پچ جهت به روز رسانی نسخه استاندارد ایجاد کنید. یک چنین برنامه ای شامل تعیین نقش برای اعضای تیم است تا همه بدانند چه کسی مسئول به روز رسانی هر دستگاه و نسخه نرم افزاری است.
رصد اخبار آسیبپذیری
بخشی از استراتژی مدیریت پچ قوی، شامل فعال بودن در مورد مسائل امنیتی است که با نظارت بر اطلاعات آسیب پذیری فروشندگان و اخبار جهانی این حوزه میسر است. هر هفته آسیبپذیریهای جدیدی ظاهر میشوند که اغلب در تجهیزات شبکه و سیستمهای عامل هستند. هرچه سریعتر از این موضوعات آگاه شوید، به همان اندازه سریعتر خواهید توانست آنها را پچ کنید و از سوء استفاده های روز صفر یا حملات مشابه اجتناب کنید.
10. ثبت لاگ و نظارت بر شبکه ها
احتمالا بلافاصله نتوانید مخرب بودن ترافیک شبکه را تشخیص دهید؛ اما با نظارت بر آن با استفاده از مدیریت رویداد و اطلاعات امنیتی (SIEM)، مرکز عملیات امنیت (SOC)، شناسایی و پاسخ مدیریت شده (MDR)، یا تیمهای مشابه ممکن است رفتار غیرعادی را تشخیص دهید. این تیم ها همچنین می توانند به هشدارها پاسخ دهند و به حملاتی که واکنش خودکار نمی تواند آن ها را شناسایی کند، رسیدگی کنند. اگر می خواهید رفتارهای عجیب را در شبکه خود بیشتر آنالیز کنید، سندباکس کردن نیز گزینه ی خوبی است.
تعیین منابع و تیم های نظارتی
صنعت امنیت سایبری دارای انبوهی از محصولات و سرویس ها است که شبکهها را رصد میکنند؛ جهت کمک برای انتخاب نوع مناسب آن، به عملکرد هر کدام دقت کنید:
SIEM: بر روی جمع آوری داده و لاگ های سازمانی تمرکز می کند که اغلب به نظارت و مدیریت زیادی نیاز دارد.
SOC: عملیات امنیتی روزانه را از طریق تیمی متشکل از تحلیلگران و پرسنل امنیتی داخل یا خارج شرکت مدیریت می کند.
EDR: تهدیدهای امنیتی را به طور خاص در دستگاه های نقطه پایانی پیدا کرده و اصلاح می کند.
MDR: خدمات شناسایی و پاسخ مدیریت شده را ارائه می دهد تا کسب و کار شما بتواند از تکنولوژی و بینش تحلیلگران خارج از سازمان بهره مند شود.
پاسخ به هشدارها
پاسخگویی به هشدارهای امنیتی یا وظیفه شماست یا وظیفه مرکز عملیات و یا ارائه دهنده خدمات مدیریت شده است. صرف نظر از اینکه چه کسی این وظیفه را بر عهده دارد، باید دقیقاً مشخص شود که کدام عضو تیم مسئول کدام بخش از فرایند تریاژ هشدار است. این امر پاسخگویی را بهبود می بخشد و شانس اینکه تیم امنیتی شما به طور موثرتری با تهدیدات برخورد کند را افزایش می دهد.
استفاده از سندباکس
اگر بدافزاری را در شبکه خود کشف کردید و می خواهید در مورد الگوهای آن بیشتر بدانید، سندباکس کردن را در نظر بگیرید. این راهکار به تیم شما کمک می کند تا نحوه عملکرد برنامه های مخرب را در یک محیط امن و کنترل شده مشاهده کنند. سندباکس ها اغلب در مجموعههای امنیتی بزرگتر، مانند راهکارهای تشخیص و پاسخ مدیریت شده، عرضه میشوند؛ اما امکان خریداری جداگانه آنها نیز وجود دارد.
11. ایجاد یک برنامه واکنش به حادثه
فارغ از اینکه که تیم امنیتی شما به چه اندازه ای است، کسبوکار شما همیشه نیازمند یک برنامه واکنش به حادثه است تا بداند چگونه رویدادهای امنیتی را مدیریت کند. یک طرح واکنش به حادثه باید بهطور واضح تمام مراحل را عنوان کند تا تیم شما بتواند تهدیدات را کاهش دهد. چند مورد از متداولترین ویژگیهای طرح واکنش به حادثه شامل سفارشیسازی، ساختار انعطافپذیر و متدولوژی هشدار مناسب است.
ایجاد برنامه های قابل تنظیم برای موقعیت های مختلف
این احتمال وجود دارد که شما به چندین برنامه واکنش به حادثه نیاز داشته باشید و یک لیست واحد از مراحل برای همه موقعیت ها پاسخگو نباشد. ایجاد یک الگوی کلی و سپس چند طرح متفاوت و دقیق تر، اغلب یک استراتژی خوب برای سفارشی کردن یک طرح واکنش به حادثه برای انواع مختلف حوادث امنیتی است. پاسخها بسته به آسیبپذیری یا حمله متفاوت خواهد بود و به همین ترتیب برنامه های خاص برای هر کدام نیز تفاوت خواهند داشت.
منعطف بودن در زمان نیاز به تغییر در یک فرآیند
در حالی که برنامه های واکنش به حادثه نیاز به مراحل منظم دارند، اما در صورتی که فرآیندی در لحظه آخر نیاز به تغییر داشته باشد، باید امکان آن وجود داشته باشند. مثال عینی این قضیه میتواند لیست کردن چند عضو اضافی در یک تیم باشد تا در صورتی که اگر فرد مورد نظر برای انجام یک مرحله در دسترس نباشد، فرد جایگزین انجام آن مرحله را بر عهده گیرد؛ مثال دیگر ارائه گزینههای اصلاحی متفاوت برای یک تهدید امنیتی است، تا در صورتی که گزینه مورد نظر کار نکند، گزینه های دیگر جایگزین شوند.
ایجاد رویههای هشدار منطقی
تیم های امنیتی باید اطلاعات بسیاری را مرتب سازی کنند و از طرفی همه هشدارها صحیح نیستند. روش هایی را برای تریاژ هشدارها و تفکیک موارد مثبت کاذب از مسائلی که واقعاً نیاز به بررسی دارند، ایجاد کنید. اتوماسیون در اینجا مفید است؛ اگر تیم واکنش به حادثه نرم افزار دقیقی داشته باشد که به آنها بگوید کدام هشدارها دارای اولویت هستند، در نتیجه در میزان کار تیم صرفه جویی خواهد شد.
12. آموزش کارکنان در شیوه های امنیت سایبری
از آنجایی که انسان ها جایز الخطا هستند، کاربران همچنان یکی از رایج ترین منابع نقض امنیت هستند و از طرف دیگر، بیشتر کارمندان متخصص امنیتی نیستند. آموزش کارکنان و تست نفوذ دو تاکتیک اصلی است که کسب و کارها برای آپدیت نگه داشتن پرسنل خود در برابر تهدیدات استفاده می کنند؛ مکالمات روزمره در تیم ها نیز نقش کلیدی در محافظت از شرکت دارند.
آموزش اصول امنیتی به تیم ها
دورههای آموزشی امنیت سایبری برای شرکتها دستورالعملهای اساسی را ارائه میدهند که کارکنان را قادر میسازد تا در شیوههای امنیتی بهتر برای کل سازمان مشارکت کنند. آنها مسائلی مانند حملات فیشینگ، بدافزارها، شیوههای رمز عبور ناامن و سختافزار در معرض خطر مانند درایوهای USB را برجسته میکنند. این دوره ها همچنین احتمال غافلگیری کارمندان در اثر یک حمله سایبری را کاهش می دهند.
انجام تست نفوذ
در یک سناریوی تست نفوذ، هکرهای داخلی یا خارجی تلاش میکنند تا به شبکه کسبوکار رخنه کنند تا آسیبپذیریهای موجود در آن را پیدا کنند. اما برخی از استراتژیهای پن تستینگ (pentesting) ممکن است شامل مهندسی اجتماعی نیز باشد که نشان میدهد در آن موارد کارکنان نیاز به آموزش دارند. مراقب باشید کارمندانی که مرتکب اشتباه می شوند را تحقیر نکنید و شفاف سازی در بحث ها را در سازمان خود تشویق کنید.
مکالمات منظم
مذاکرات دوره ای در مورد امنیت سایبری را کم اهمیت ندانید. هر چه کارمندان، به ویژه مدیران، بیشتر با هم تیمی های خود در مورد تهدیدات و آسیب پذیری ها صحبت کنند، به همان اندازه آمادگی بیشتری برای رسیدگی به آن مسائل خواهند داشت. بحث در مورد امنیت، همچنین کارکنان را از تصمیم گیری های نابخردانه منصرف می کند.
13. توسعه مستمر شبکه
هیچ امنیتی بی خطا نیست. آسیبپذیریها، تنظیمات نادرست، اشتباهات و مهاجمان ماهر میتوانند در شبکه رخنه کنند. حتی قوی ترین استک های امنیتی و منعطف ترین شبکه ها بدون نگهداری از هم خواهند پاشید. بهروزرسانی نرمافزار و پسوردهای پیشفرض، غیرفعال سازی پروتکلهای منسوخ و انجام ممیزیهای منظم امنیتی شبکه به سازمان شما کمک خواهند کرد تا در جریان پیشرفتهای شبکه باشید.
به روز رسانی خودکار سیستم ها
اغلب میتوان روترها، فایروالها و سایر تجهیزات شبکه محلی را طوری تنظیم کرد که بهروزرسانیهای جدید را بهطور خودکار دانلود کنند تا دستگاهها و فرم وِیرها آسیبپذیر نباشند. با این حال، باید توجه داشت که قطع برق در طول به روز رسانی و یا آپدیت های باگ دار ممکن است به خرابی تجهیزات منجر شود.
تغییر پسوردهای پیش فرض
روترها و سایر تجهیزات معمولاً با تنظیمات و نامهای پیشفرضی که در دسترس عموم قرار میگیرند، تولید می شوند؛ در نتیجه این دستگاه ها دری کاملاً باز برای هکرها هستند. مدیران شبکه باید پسوردهای پیش فرض روتر را تغییر دهند تا از دسترسی غیرمجاز محافظت کنند.
عدم استفاده از پروتکل های منسوخ
تجهیزات آی تی با پسسازگاری (backwards compatibility) عرضه می شوند و این می تواند مشکل ساز باشد؛ زیرا شامل پشتیبانی از گزینه های منسوخ و خطرناک می شود. توصیه می شود پروتکل ها و پورت های ناامن مانند FTP یا SMBv1 در سراسر اکوسیستم غیرفعال شوند تا از سو استفاده های بعدی جلوگیری شود. از کنسول مدیریت شبکه می توان استفاده کرد تا پروتکل های قدیمی که دیگر نمی خواهید شبکه شما آن ها را مجاز بداند، غیرفعال شوند.
بازرسی شبکه
ممیزی های منظم را در کل شبکه خود انجام دهید تا در طول زمان به طور مداوم آسیب پذیری ها و نقاط ضعف را کشف کنید. ممیزیها باید هم سختافزار و هم نرمافزار را پوشش دهند تا اینکه سوئیچها، روترها، سیستمهای عامل، کامپیتورها و سرورهای شما همگی از نظر امنیت و عملکرد مورد آزمایش و بررسی قرار گیرند.
ایمن سازی شبکه به عنوان یک فرایند مداوم
شبکهها نقش پلی را دارند که بین کاربران و کامپیتورهایشان در یک طرف و داراییهایی که نیاز به دسترسی دارند در طرف دیگر قرار می گیرند. امنیت شبکه از پل محافظت می کند، اما برای اطمینان از ایمنی، هر انتهای پل نیز باید توسط امنیت کاربران، اپلیکیشن ها، داده ها و دارایی ها محافظت شود. هر جز از یک استراتژی امنیتی، سازمان را به عنوان یک کل در برابر شکست هر جز خاص تقویت و محافظت می کند.
تیمهای امنیتی آی تی نه تنها باید از نیازهای فعلی و آتی خود آگاهی داشته باشند، بلکه باید این نیازها را به طور واضح با ذینفعان غیرفنی برای به دست آوردن بودجه و سایر پشتیبانیها در میان بگذارند.
سخن پایانی
امروزه حوادث امنیت سایبری به طور فزاینده ای در تمامی صنایع در حال وقوع هستند. همه روزه صدها بدافزار، حملات و آسیب پذیری های جدید در معرض دید قرار می گیرند. در مطلب امروز سعی بر این شد که رویکردهای مختلف مرتبط با امنیت، چارچوبها، ابزارها و تکنیکها مورد بحث قرار گیرند تا مسیر اولویتبندی را برای مدیران و مسئولین تکنولوژی اطلاعات هموارتر کند. از جمله راهکارهای مطرح شده فایروال ها هستند که در مقالات متعددی در سایت ما بررسی شده اند.
سوالات متداول
سه اقدام اساسی امنیت شبکه چیست؟
پیشگیری، تشخیص، پاسخ و بازیابی.
4 مولفه امنیت شبکه چیست؟
فایروال، سیستم جلوگیری از نفوذ (IPS)، کنترل دسترسی به شبکه (NAC) و مدیریت رویداد و اطلاعات امنیتی (SIEM) چهار جز ضروری امنیت شبکه هستند.
امنیت شبکه چگونه به دست می آید؟
اقدامات کلیدی امنیت شبکه شامل احراز هویت کاربر، پلتفرم های تحویل اپلیکیشن، حفاظت DDoS، امنیت لایه انتقال، فایروال ها و کنترل دسترسی هستند. انواع مختلفی از تهدیدات مانند ویروس ها، تروجان ها، فیشینگ، حملات DoS و جعل آی پی را می توان با امنیت شبکه کاهش داد.
چگونه از امنیت شبکه خود مطمئن شویم؟
از فایروال های متعدد باید استفاده کرد. فایروال ها برای همه ی برنامه های امنیت اینترنتی بسیار مهم هستند و به عنوان یک مانع بین شبکه محافظت شده شما و کاربران و شبکه های غیرمجاز عمل می کنند. استفاده از فایروال در کنار سایر اقدامات امنیتی مانند نرم افزار آنتی ویروس و محافظت از سرقت هویت باید در نظر گرفته شود.
اخیراً تبلیغات زیادی در زمینه هوش مصنوعی صورت گرفته است، اما این بدان معنا نیست که ربات ها قرار است جایگزین ما شوند. این مقاله این موضوع را شفاف میکند و توضیح می دهد که کسب و کارها چه رویکردی باید نسبت به هوش مصنوعی داشته باشند.
از تفکر در مورد ماشینهای خودران گرفته تا ترس از رباتهای هوش مصنوعی که میتوانند دنیا را نابود کنند، در چند سال گذشته تبلیغات هوش مصنوعی زیادی انجام شده است. هوش مصنوعی تصورات، رویاها و گهگاهی کابوس های ما را تسخیر کرده است. با این حال، واقعیت این است که پیشرفت هوش مصنوعی در حال حاضر بسیار کمتر از آن چیزی است که ما پیشبینی میکردیم. به عنوان مثال، خودروهای خودران که اغلب به عنوان نمادی از آینده بی حد و حصر هوش مصنوعی در نظر گرفته میشوند، یک مورد استفاده محدود را نشان میدهند و هنوز یک برنامه رایج در تمام بخشهای حملونقل نیستند.
هوش مصنوعی در مقابل یادگیری ماشین
هوش مصنوعی و یادگیری ماشین اصطلاحاتی هستند که اغلب به جای هم استفاده می شوند، اما مفاهیم متفاوتی را نشان می دهند. هدف هوش مصنوعی ایجاد آگاهی است که به معنای قابلیت آگاهی و استعداد قبولی در تست تورینگ است که با استفاده از آموخته ها و ارتقاء آن به سطح بعدی کار می کند. هدف استفاده از هوش مصنوعی کپی کردن اعمال انسان است، مانند ایجاد یک ربات تمیزکننده که به روشی شبیه به انسان عمل می کند.
یادگیری ماشین زیر مجموعه ای از هوش مصنوعی است که شامل مدل های ریاضی است و توانایی های آن بر اساس ترکیب ماشین ها با داده ها است. یادگیری ماشین با یادگیری درس از رویدادها و سپس اولویت بندی آن درس ها کار می کند. در نتیجه، یادگیری ماشین میتواند اقداماتی را انجام دهد که انسانها قادر به انجام آنها نیستند، مانند مرور مجموعههای وسیعی از دادهها، کشف الگوها، پیشبینی احتمالات و موارد دیگر.
هوش مصنوعی عمومی در مقابل هوش مصنوعی محدود
مفهوم هوش مصنوعی عمومی (General AI) همان چیزی است که اغلب مردم را میترساند، زیرا مظهر “رباتهای ارباب” ما است که جایگزین انسانها میشوند. با این حال، در حالی که این ایده از نظر فنی امکان پذیر است، ما در حال حاضر در آن مرحله نیستیم.
بر خلاف هوش مصنوعی عمومی، هوش مصنوعی محدود (Narrow AI) یک شکل تخصصی از هوش مصنوعی است که برای کارهای بسیار خاص تنظیم شده است. این متمرکز بودن به پشتیبانی از انسانها کمک میکند و ما را از کارهایی که خیلی سخت یا بسیار مضر هستند، رهایی میبخشد. توجه داشته باشید که هوش مصنوعی قرار نیست جایگزین ما شود؛ هوش مصنوعی محدود در حال حاضر در صنایع مختلف مانند ساخت خودرو یا جعبه های بسته بندی استفاده می شود. در امنیت سایبری، هوش مصنوعی محدود میتواند دادهها و گزارشهای فعالیت را به منظور جستجوی ناهنجاریها یا نشانههای حمله آنالیز کند.
هوش مصنوعی و یادگیری ماشین در طبیعت
سه مدل رایج هوش مصنوعی و یادگیری ماشین در طبیعت وجود دارد: هوش مصنوعی مولد، یادگیری ماشین تحت نظارت و یادگیری ماشین بدون نظارت.
هوش مصنوعی مولد
هوش مصنوعی مولد یک زمینه پیشرفته در هوش مصنوعی است که با مدل هایی مانند LLM که بر روی مجموعه ای از دانش، آموزش داده شده است. فناوری هوش مصنوعی مولد توانایی تولید محتوای جدید بر اساس اطلاعات موجود در آن مجموعه را دارد. هوش مصنوعی مولد به عنوان شکلی از “تصحیح خودکار” یا ” تایپ از قبل” توصیف شده است، اما قدرتمندتر. نمونه هایی از اپلیکیشن های هوش مصنوعی مولد عبارتند از بینگ، بارد، ChatGPT، Dall-E و دستیاران تخصصی سایبری مانند IBM Security QRadar Advisor with Watson یا MSFT Security CoPilot.
هوش مصنوعی مولد برای مواردی مانند ایده پردازی، کمک به ویرایش و انجام تحقیقات بر روی یک مجموعه متن قابل اعتماد، بهترین گزینه است. متخصصان امنیت سایبری، مانند تیمهای SOC و فیوژن، میتوانند از هوش مصنوعی مولد به منظور تحقیق استفاده کنند تا به آنها در درک آسیبپذیریهای حمله روز صفر، توپولوژیهای شبکه یا شاخصهای نفوذ (IoC) کمک کنند. مهم است که بدانیم هوش مصنوعی مولد گاهی اوقات “توهم” ایجاد می کند، یعنی پاسخ های اشتباه.
به گفته ایتای مائور، مدیر ارشد استراتژی امنیت در Cato Networks، “هوش مصنوعی مولد می تواند به مجرمان نیز کمک کند. به عنوان مثال، آنها می توانند از آن برای نوشتن ایمیل های فیشینگ استفاده کنند. قبل از ChatGPT، یکی از تشخیص های اساسی ایمیل های فیشینگ اشتباهات املایی و دستور زبان بد بود. اینها نشانه هایی بودند که نشان می داد چیزی مشکوک است. اکنون مجرمان می توانند به راحتی یک ایمیل فیشینگ به زبان های مختلف و با دستور زبان کامل بنویسند.
یادگیری بدون نظارت
یادگیری بدون نظارت در یادگیری ماشین به این معنی است که داده های آموزشی و نتایج، برچسب گذاری نمی شوند. این رویکرد به الگوریتمها اجازه میدهد تا بدون دخالت انسان از دادهها استنتاج کنند، الگوها، خوشهها و ارتباطات را بیابند. یادگیری بدون نظارت معمولاً برای توصیه های پویا مانند وب سایت های خرده فروشی استفاده می شود.
در امنیت سایبری، یادگیری بدون نظارت میتواند برای خوشهبندی یا گروهبندی و یافتن الگوهایی که قبلاً آشکار نبودند استفاده شود، به عنوان مثال میتواند به شناسایی همه بدافزارها با امضای خاصی که از یک کشور خاص سرچشمه میگیرد، کمک کند. همچنین می تواند ارتباطات و لینک های بین مجموعه داده ها را بیابد. به عنوان مثال، تعیین اینکه آیا افرادی که روی ایمیل های فیشینگ کلیک می کنند، احتمال بیشتری برای استفاده مجدد از رمزهای عبور دارند یا خیر. یکی دیگر از موارد استفاده، تشخیص ناهنجاری است، مانند شناسایی فعالیتی که ممکن است نشان دهد مهاجم از اطلاعات اکانت دزدیده شده استفاده می کند.
یادگیری بدون نظارت همیشه انتخاب درستی نیست. هنگامی که خروجی اشتباه تاثیر بسیار بالا و پیامدهای شدیدی دارد، زمانی که به زمان های آموزشی کوتاه نیاز است، یا زمانی که شفافیت کامل مورد نیاز است، توصیه می شود رویکرد متفاوتی در پیش بگیرید.
یادگیری تحت نظارت
در یادگیری تحت نظارت، داده های آموزشی با جفت های ورودی/خروجی برچسب گذاری می شوند و دقت مدل به کیفیت برچسب گذاری و کامل بودن مجموعه داده ها بستگی دارد. مداخله انسانی اغلب برای بررسی خروجی، بهبود دقت و اصلاح هرگونه سوگیری مورد نیاز است. یادگیری تحت نظارت بهترین گزینه برای انجام پیش بینی ها است.
در امنیت سایبری، یادگیری تحت نظارت برای طبقه بندی استفاده می شود که می تواند به شناسایی فیشینگ و بدافزار کمک کند. همچنین میتوان از آن برای رگرسیون استفاده کرد، مانند پیشبینی هزینه یک حمله جدید بر اساس هزینههای حوادث گذشته.
اگر زمانی برای آموزش وجود نداشته باشد یا کسی برای برچسب زدن یا آموزش داده ها وجود نداشته باشد، یادگیری تحت نظارت گزینه مناسبی نیست. همچنین زمانی که نیاز به آنالیز مقادیر زیادی از داده وجود دارد، زمانی که داده کافی وجود ندارد، یا زمانی که طبقه بندی/خوشه بندی خودکار هدف نهایی است، توصیه نمی شود.
یادگیری تقویتی (RL)
یادگیری تقویتی (RL) فضایی بین یادگیری کاملاً تحت نظارت و بدون نظارت جای می گیرد و یک رویکرد منحصر به فرد برای یادگیری ماشین است. این به آن معنا است که زمانی که یک مدل آموزشی در پیش بینی موارد استفاده خاص ناکام باشد، یک مدل دیگر بازآموزی می شود. حتی یادگیری عمیق، با دسترسی به مجموعه بزرگ داده، همچنان میتواند موارد استفاده غیرمتعارف را که یادگیری تقویتی میتواند به آن رسیدگی کند، از دست بدهد. وجود یادگیری تقویتی یک پذیرش ضمنی است که مدل ها می توانند ناقص باشند.
آنچه مجرمان سایبری درباره هوش مصنوعی مولد می گویند
هوش مصنوعی مولد مورد توجه مجرمان سایبری است. به گفته ایتای مائور “جنایتکاران سایبری از روزی ChatGPT، Bard و سایر برنامه های هوش مصنوعی مولد معرفی شدند، در مورد نحوه استفاده از صحبت می کردند و همچنین تجربیات و افکار خود را در مورد قابلیت های آنها به اشتراک می گذاشتند. همانطور که به نظر می رسد، آنها معتقدند که GenAI دارای محدودیت هایی است و احتمالا در چند سال آینده برای استفاده مهاجمان کامل تر خواهد شد.”
برخی از نمونه های مکالمه عبارتند از:
چارچوب مدیریت ریسک هوش مصنوعی توسط NIST
هنگام تعامل با هوش مصنوعی و راه حل های مبتنی بر هوش مصنوعی، درک محدودیت ها، خطرات و آسیب پذیری های هوش مصنوعی بسیار مهم است. چارچوب مدیریت ریسک هوش مصنوعی توسط NIST مجموعهای از دستورالعملها و بهترین شیوهها است که برای کمک به سازمانها در شناسایی، ارزیابی و مدیریت ریسکهای مرتبط با استقرار و استفاده از فناوریهای هوش مصنوعی طراحی شده اند.
چارچوب از شش عنصر تشکیل شده است:
معتبر و قابل اعتماد: هوش مصنوعی می تواند اطلاعات اشتباهی را ارائه دهد که در GenAI به عنوان “توهم” نیز شناخته می شود. مهم است که شرکتها بتوانند هوش مصنوعی مورد استفاده خود از لحاظ دقت و قابل اعتماد بودن اعتبار سنجی کنند.
ایمن: اطمینان از اینکه اطلاعات خواسته شده با سایر کاربران به اشتراک گذاشته نمی شود، مانند مورد سامسونگ.
ایمن و انعطاف پذیر : مهاجمان از هوش مصنوعی برای حملات سایبری استفاده می کنند. سازمان ها باید اطمینان حاصل کنند که سیستم هوش مصنوعی آنها در برابر حملات محافظت شده و ایمن است و میتواند تلاش برای سواستفاده هکر ها و یا استفاده آنها از هوش مصنوعی سازمان برای حمله را خنثی کند.
مسئولیت پذیر و شفاف: مهم است که بتوانیم زنجیره تامین هوش مصنوعی را توضیح دهیم و اطمینان حاصل کنیم که گفتگوی شفاف در مورد نحوه عملکرد آن وجود دارد. هوش مصنوعی جادو نیست.
افزایش حریم خصوصی: اطمینان از محافظت و ناشناس بودن اطلاعات درخواستی در دریاچه داده و به هنگام استفاده.
منصفانه – این یکی از مهمترین عناصر است. این به معنای مدیریت سوگیری مضر است. به عنوان مثال، اغلب در تشخیص چهره هوش مصنوعی تعصب وجود دارد، به طوری که مردان با پوست روشن در مقایسه با زنان و افراد با پوست تیرهتر با دقت بیشتری شناسایی میشوند. به عنوان مثال، هنگام استفاده از هوش مصنوعی برای اجرای قانون، این می تواند پیامدهای شدیدی داشته باشد.
جمع بندی
و در پایان بهتر است بدانید، هوش مصنوعی نه تنها ترسناک نیست، بلکه می تواند یک پل پرتاب برای شما باشد، اما به شرطی که اطلاعات کاملی از نحوه استفاده از آن را بلد باشد.
امروزه فایروال ها به عنوان یکی از عناصر اصلی در امنیت شبکه شناخته می شوند و نقش مهمی در حفاظت از دادهها و زیرساختهای اطلاعاتی دارند. فایروال های فورتی نت، با قابلیت های پیشرفته خود علی الخصوص در محیط های سازمانی و شرکتی که نیاز به امنیت بالا دارند، مورد توجه قرار گرفته است. اما بلاک شدن آی پی این فایروال یکی از مشکلات جدی است که در ایران و کشورهایی که توسط آمریکا تحریم شده اند، رخ می دهد.
برای رفع این مشکل اساسی نیاز است که با پشتیبانی شرکت داریا تماس بگیرید تا در کوتاه ترین زمان ممکن در صدد رفع مشکل شما برآیند و یا می توانید در ادامه این مطلب با ما همراه باشید تا دلایل بلاک شدن آی پی را بررسی کنیم و راهکارهای جلوگیری از این مشکل را برایتان شرح دهیم.
دلایل بلاک شدن آی پی فایروال های فورتی نت
بلاک شدن آی پی فایروال فورتی نت می تواند به دلایل متعددی مرتبط باشد که هر یک از آنها تأثیرات خاصی بر روی عملکرد شبکه و امنیت اطلاعات دارد.
تحریم های بین المللی
یکی از مهم ترین دلایل بلاک شدن آی پی فایروال فورتی نت، تحریم های اقتصادی و سیاسی است که بر اساس قوانین بین المللی به ویژه در مورد محصولات و فناوری های آمریکایی وضع شده است. از این رو می توان گفت به دلیل این تحریمها، دسترسی به خدمات و محصولات فورتی نت در برخی کشورها محدود شده و به طور خودکار آی پیها بلاک میشوند. این موضوع به ویژه در محیط های دولتی و شرکتی میتواند مشکلات جدی به وجود آورد.
تنظیمات نادرست فایروال
بسیاری از مشکلات بلاک شدن آی پی ها ناشی از تنظیمات نادرست فایروالها است. اگر فایروال به طور صحیح پیکربندی نشده باشد یا قوانین دسترسی به روز نباشند، ممکن است ترافیک به اشتباه مسدود شود. برای مثال، قوانین مربوط به آدرس های آی پی یا پروتکل های خاص می توانند به طور ناخواسته ترافیک مجاز را بلاک کنند.
حملات سایبری و امنیتی
فایروالها معمولاً برای شناسایی و مقابله با حملات سایبری طراحی شدهاند. اگر یک آی پی مشکوک یا آسیب پذیر تشخیص داده شود، سیستم میتواند به طور خودکار آن را بلاک کند. رفتارهای مشکوک مانند تعداد زیاد درخواستهای هم زمان یا الگوهای ترافیکی غیرمعمول ممکن است باعث بلاک شدن آی پی شوند. این مسأله می تواند به ویژه در محیط های حساس با ترافیک بالا، مانند مراکز داده و شرکت های بزرگ، مشکل ساز باشد.
مشکلات شبکه
گاهی اوقات، بلاک شدن آی پی به مشکلات فنی و شبکه مربوط می شود. این مشکلات می توانند شامل نوسانات شبکه، بسته های گمشده، یا خطاهای سختافزاری باشند. در چنین شرایطی، سیستم تشخیص نفوذ (IDS) ممکن است به طور نادرست رفتار شبکه را شناسایی کند و آی پی را مسدود کند.
با توجه به این عوامل، برای جلوگیری از بلاک شدن آی پی فایروال فورتی نت، لازم است که تنظیمات فایروال به دقت بررسی و مدیریت شود و اقدامات امنیتی به طور مداوم به روز نگه داشته شوند.
راهکارهای جلوگیری از بلاک شدن آی پی فایروال فورتی نت در ایران
برای جلوگیری از بلاک شدن آی پی فایروال فورتی نت در ایران، یکی از راهکارهای مؤثر، تونل زدن (Tunneling) است. این روش به شما این امکان را میدهد که ترافیک خود را از طریق یک سرور واسط عبور دهید و بدین ترتیب آی پی واقعی خود را پنهان کنید.
روش های تونل زدن
استفاده از VPN
با استفاده از یک VPN، ترافیک شما به صورت رمزگذاری شده از یک سرور خارج از کشور عبور می کند که می تواند از بلاک شدن آی پی فایروال جلوگیری کند.
SSH Tunneling
با استفاده از پروتکل SSH میتوانید تونلهای امنی ایجاد کنید که به شما اجازه می دهد ترافیک خود را از طریق یک سرور دیگر هدایت کنید.
OpenVPN
این پروتکل می تواند به شما کمک کند تا تونلهای امن و با ثباتی برای ترافیک خود ایجاد کنید و از بلاک شدن جلوگیری کنید.
استفاده از SOCKS Proxy
این نوع پروکسی نیز میتواند به عنوان یک تونل عمل کند و ترافیک شما را از طریق سرورهای دیگر هدایت کند.
با این روشها می توانید از بلاک شدن آی پی فایروال فورتی نت در ایران جلوگیری کنید و امنیت شبکه خود را افزایش دهید. همچنین بهتر است بدانید برای جلوگیری از بلاک شدن آی پی فایروال های فورتی نت می توانید از راهکارهای دیگری استفاده کنید که از جمله این راهکارها می توان به موارد زیر اشاره کرد:
تنظیمات فایروال : اطمینان حاصل کنید که تنظیمات فایروال به درستی پیکربندی شدهاند. قوانین دسترسی و لیستهای مجاز را بررسی و به روزرسانی کنید. توجه داشته باشید این موارد باید توسط یک متخصص صورت بگیرد تا تمامی در رابطه با تنظیمات رعایت شده باشد.
نظارت بر ترافیک: از ابزارهای نظارتی استفاده کنید تا ترافیک ورودی و خروجی را زیر نظر داشته باشید و رفتارهای مشکوک را شناسایی کنید.
بهروزرسانی نرمافزار: همیشه فایروال و نرمافزارهای مرتبط را به روز نگه دارید تا از نقصهای امنیتی جلوگیری شود.
تنظیمات امنیتی پیشرفته : از قابلیتهای امنیتی پیشرفته مانند IDS/IPS و فیلترهای محتوا استفاده کنید تا ترافیک غیرمجاز شناسایی و مسدود شود.
مستندات و گزارشات: مستندات و گزارشهای مربوط به ترافیک و فعالیتهای مشکوک را بررسی کنید تا نقاط ضعف را شناسایی و برطرف کنید.
تست نفوذ : انجام تستهای نفوذ دوره ای به شما کمک می کند تا آسیب پذیری های موجود را شناسایی و اصلاح کنید.
با پیاده سازی این راهکارها، میتوانید به کاهش احتمال بلاک شدن آی پی فایروال فورتی نت در ایران کمک کنید. توجه داشته باشید نیاز است تمامی این راهکارها توسط افراد متخصص انجام شوند. برای اینکه از بلاک نشدن فایروال فورتی نت اطمینان حاصل کنید؛ بهتر است از مشاوره رایگان کارشناسان آذران ایمن داریا کمک بگیرید.
تاثیر لایسنس فایروال در بلاک شدن آی پی فایروال فورتی نت
تاثیر لایسنس فایروال در بلاک شدن آی پی فایروال فورتی نت موضوعی مهم و حیاتی در مدیریت امنیت شبکهها است. لایسنسها بهعنوان مجوزهای قانونی برای استفاده از نرم افزار و قابلیتهای مختلف فایروال عمل می کنند و میتوانند نقش مهمی در عملکرد و امنیت سیستم داشته باشند.
محدودیتهای قابلیتها
لایسنسهای مختلف فایروال فورتی نت ویژگیها و قابلیتهای متفاوتی را ارائه میدهند. اگر لایسنس شما محدود باشد، ممکن است برخی از ویژگیهای امنیتی پیشرفته، مانند سیستمهای تشخیص نفوذ (IDS) یا فیلترهای وب، در دسترس نباشند. این کمبود می تواند باعث شود که فایروال نتواند بهدرستی حملات سایبری را شناسایی کند و ممکن است منجر به بلاک شدن آی پی ها شود.
به روزرسانی ها و پشتیبانی
لایسنسهای معتبر معمولاً شامل به روزرسانیهای نرمافزاری و پشتیبانی فنی هستند. عدم به روزرسانی منظم نرم افزار می تواند به بروز آسیب پذیریها و نقاط ضعف امنیتی منجر شود. در نتیجه، ممکن است آی پی های معتبر بهخاطر رفتارهای مشکوک یا خطاهای سیستم به طور ناخواسته بلاک شوند.
شناسایی و مدیریت تهدیدات
فایروال های دارای لایسنسهای پیشرفته میتوانند تهدیدات را به طور موثرتری شناسایی و مدیریت کنند. این ویژگیها شامل قواعد امنیتی به روز، لیستهای سیاه و سفید، و تجزیه و تحلیل ترافیک می شود. در صورتی که لایسنس نادرست یا قدیمی باشد، این قابلیتها محدود می شوند و احتمال بلاک شدن آی پی افزایش پیدا می کند.
انطباق با قوانین و مقررات
برخی از لایسنسها ممکن است شامل الزامات خاصی برای انطباق با قوانین و مقررات امنیتی باشند. عدم رعایت این الزامات میتواند منجر به بلاک شدن آی پیها از سوی نهادهای نظارتی یا ارائه دهندگان خدمات اینترنتی شود.
جمع بندی
در نهایت، انتخاب و مدیریت صحیح لایسنس فایروال فورتی نت نه تنها بر عملکرد و امنیت شبکه تأثیرگذار است، بلکه میتواند به طور مستقیم بر احتمال بلاک شدن آی پیها نیز موثر باشد. به این ترتیب، سازمان ها باید به دقت به مدیریت لایسنس های خود بپردازند و در صورت اتمام انقضای آن هر چه سریع تر به تمدید آن بپردازند. دقت داشته باشید که هکرهای در کمین منتظر اتمام انقضای لایسنس فایروال شما هستند تا با حملات سایبری از جمله حمله فیشینگ به اطلاعات شما دسترسی پیدا کنند.
هکر ها، با هدف های مختلفی از جمله رمزگذاری داده ها و باج گیری، رخنه اطلاعات، ایجاد اختلال در عملکرد شبکه و… دست به حملات سایبری می زنند. مجموعه فورتی گارد (FortiGuard)، یک راهکار یکپارچه است که شامل فیچیر های امنیتی گسترده ادغام شده فورتی نت می شود و امکان تامین هوشمندانه امنیت را فراهم می سازد.
فورتی گارد (FortiGuard)
فورتی گارد (FortiGuard)، یک سرویس پیشرفته ارائه شده توسط کمپانی فورتی نت است که مثل سایر سرویس های فورتی نت، با هدف تامین امنیت سایبری سازمان ها طراحی شده است. با استفاده از سرویس های فورتی گارد، امکان پیشگیری از بدافزار ها، حملات سایبری، رخنه اطلاعات، رمزگذاری داده و سایر تهدیدات سایبری، فراهم می شود تا امنیت شبکه های سازمانی برقرار شود.
به طور خلاصه باید بدانید فورتیگارد مجموعهای از سرویسهای امنیتی است که توسط شرکت Fortinet ارائه میشود. این سرویسها بهطور خاص برای محافظت از شبکهها و دادههای سازمانها در برابر تهدیدات سایبری طراحی شدهاند. سرویسهای فورتیگارد بهصورت یکپارچه با فایروالهای فورتیگیت (FortiGate) کار میکنند و شامل طیف گستردهای از ویژگیهای امنیتی پیشرفته هستند.
سرویسهای اصلی فورتیگارد عبارتند از:
فیلتر محتوای وب (Web Filtering): مسدود کردن وبسایتهای مخرب و غیرمجاز.
آنتیویروس (Antivirus): شناسایی و جلوگیری از بدافزارها و ویروسها.
پیشگیری از نفوذ (IPS – Intrusion Prevention System): تشخیص و جلوگیری از حملات به شبکه.
کنترل برنامهها (Application Control): مدیریت دسترسی به نرمافزارها و برنامههای مختلف.
ضد هرزنامه (Anti-Spam): مسدود کردن ایمیلهای ناخواسته و هرزنامهها.
بهروزرسانی بلادرنگ (Real-Time Updates): بهروزرسانی لحظهای برای مقابله با تهدیدات جدید.
کنترل دستگاهها (Device Control): مدیریت و محدود کردن دسترسی به دستگاههای متصل به شبکه.
بهتر است بدانید، فورتیگارد به سازمانها کمک میکند تا با کاهش ریسکها و شناسایی تهدیدات جدید، امنیت شبکه خود را به سطح جدیدی ارتقا دهند و از اطلاعات محرمانه خود در برابر تهدیدات محافظت کنند.
عملکرد فورتی گارد چگونه است؟
سیستم امنیتی فورتی گارد، از شبکه های سازمانی در برابر بروزترین و جدیدترین تهدیدات سایبری در سطح محتوا (content-level) مانند ویروس ها و جاسوس افزارها، محافظت می کند تا یک امنیت تضمینی را ارائه دهد. همچنین فورتی گارد برای انجام این کار، از موتور های پیشرفته ای برای تشخیص تهدیدات استفاده می کند تا از نفوذ بدافزار ها و … جلوگیری کند.
عملکرد فورتیگارد بهصورت مداوم با جمع آوری اطلاعات از شبکههای مختلف بهروزرسانی میشود و به صورت خودکار امضاهای جدید امنیتی را ایجاد میکند. این امضاها به فورتیگیت و دیگر محصولات فورتینت منتقل میشوند تا تهدیدات مانند ویروسها، بدافزارها و حملات شبکهای شناسایی و مسدود شوند. فورتیگارد به این ترتیب یک سیستم امنیتی پویا و خودکار ایجاد میکند که بهطور مستمر می تواند تهدیدات جدید را شناسایی کرده و امنیت شبکه را در برابر حملات پیچیده بهروزرسانی میکند.
آزمایشگاه فورتی گارد چیست؟
صد ها متخصص تحقیقاتی در آزمایشگاه های فورتی گارد مشغول به کار هستند که به طور میانگین، هر کدام بیش از 16 سال تجربه در تحقیقات و پاسخ به تهدیدات دارند؛ آن ها حفاظت پیشرفته و امنیت سایبری بالایی را برای مشتریان فورتی نت فراهم کنند و این کار را با کشف تهدیدات نوظهور و توسعه اقدامات موثر برای محافظت از سازمان ها انجام می دهند.
فورتی گارد به دلیل داشتن بیش از 650 اکتشاف روز صفرشناخته شده است و این، رکوردی است که با هیچ شرکت امنیت دیگری قابل مقایسه نیست. ترکیبی جامع از تحقیقات داخلی، اطلاعات و داده ها، یادگیری ماشینی و تکنولوژی های هوش مصنوعی باعث شده است که راهکارهای امنیتی فورتی نت، در تستهای امنیت سازمان هایی مانند آزمایشگاههای NSS، بولتن ویروس، آزمایشگاههای ICSA، AV Comparatives و… امتیاز بالایی کسب کنند.
مزایای فورتی گارد
استفاده از سرویس های فورتی گارد مزایای بسیاری برای شبکه ها دارد که در ادامه به اصلی ترین آن ها می پردازیم.
پیشگیری از حملات سایبری موفقیت آمیز
تنوع آنتی ویروس های FortiGuard مانند NGFW و sandboxing
کاهش خطر نفوذ به اطلاعات و یا ایجاد اختلال در داده ها
جلوگیری از ورود پیچیده ترین بدافزار ها به شبکه
دریافت آنی امضای تهدیدات جدید سایبری که توسط FortiGuard Labs ارائه می شوند
صرفه جویی در هزینه های مدیریتی و عملیاتی، زمان و منابع
توانایی شناسایی هزاران نسخه از بدافزار های فعلی و آینده با یک single signature
جمع بندی
در پایان، بهتر است بدانید که تهدیدات جدید سایبری، در هر لحظه از هر روز ایجاد و پدیدار می شوند که سازمان ها، باید همیشه آماده دفاع از شبکه خود در برابر این حوادث نوظهور باشند؛ داشتن دانش گسترده ای از تهدیدات سایبری و قابلیت واکنش سریع در سطح های مختلف، پایه و اساس ایجاد یک امنیت شبکه موثر است. سرویس های فورتی گارد، یکی از بهترین راهکارهای تامین، حفظ و تقویت امنیت شبکه سازمانی به حساب می آید که اهمیت بالای آن به دلیل داشتن تحقیقات و هوش تهدید آزمایشگاه های فورتی گارد برای محافظت از شبکه سازمانی است.
سوالات متداول
سرویس فورتی گارد چیست؟
سرویس های امنیتی فورتی گارد به محافظت از شبکه در برابر حملات مبتنی بر فایل می پردازند؛ برای مثال می توان به سرویس های آنتی ویروس فورتی گارد اشاره کرد که از تهدیداتی همچون بدافزارها و از دست دادن داده (DLP) پیشگیری می کنند.
کاربرد فورتی گارد چیست؟
فورتی گارد برای شناسایی و بلاک کردن هر ترافیکی که آسیب پذیری های شبکه را مورد هدف قرار می دهد استفاده می شود؛ شناسایی و پاسخ به حمله، از طریق سرویس تشخیص امضای IPS FortiGuard و یک کنترل کننده خودکار اتفاق می افتد که در نهایت، از طریق FortiAnalyzer حوادث پیش آمده گزارش می شوند.
آیا میتوان فورتی گارد را حذف یا غیر فعال کرد؟
اگر سازمان شما از سرویس های فورتی گارد استفاده می کند، نمی توانید بدون کنترل های سطح اداری (administrative level controls) آن را حذف یا غیرفعال کنید؛ باید از شبکه یا دستگاه دیگری استفاده کنید.
فورتی گارد چه چیزهایی را بلاک می کند؟
سرویس فیلترینگ URL فورتی گارد، حفاظتی جامع از تهدیدات را ارائه می دهد تا از بدافزار ها، سرقت اطلاعات کاربری، حملات فیشینگ، حملات سایبری و… جلوگیری شود.
چرا باید از فورتی گارد استفاده کنیم؟
شما می توانید از سرویس های فورتی گارد برای محافظت از سازمان خود استفاده کنید چرا که این سرویس ها، به دلیل جلوگیری از تهدیدات سایبری، از بهترین روش های تامین امنیت شبکه به حساب می آیند.
بهترین VPN رایگان برای فورتی گارد چیست؟
Touch VPN، یک سرویس وی پی ان رایگان است که امکان استفاده نامحدودی را در اختیار کاربران قرار می دهد و هیچگونه محدودیت سرعتی یا حجمی ندارد؛ همچنین فقط با یک کلیک ساده فعال می شود.
امروزه فایروال نسل بعدی (Next Generation Firewall)، موضوع مهمی در دنیای امنیت است زیرا که این فایروال ها علاوه بر ارائه کردن ویژگی ها و قابلیت هایی که فایروالهای قدیمی داشتند، خدمات پیشرفته دیگری را نیز به همراه آن ها عرضه میکنند؛ فایروال های نسل بعدی، علاوه بر اینکه امکان فیلتر ترافیک شبکه را از طریق پورت و پروتکل های یک سیستم تشخیص نفوذ برقرار می کنند، امکان بررسی و آنالیز عمیق بسته ها و… را نیز در اختیار مشتریان قرار می دهند. با ما همراه باشید تا در این مطلب به این موضوع مهم و جدید فایروال ها بپردازیم و در رابطه با خدمات، انواع روش های مستقر سازی و تجهیزات صحبت کنیم.
فایروال نسل بعدی (Next Generation) چیست؟
همانطور که می دانید، فایروال های نسل بعدی یا NGFs، باعث افزایش سطح امنیت شبکه می شوند و برخلاف فایروال قدیمی که فقط قادر هستند ترافیک شبکه را مورد بررسی قرار دهند، فایروال نسل بعدی، طبق قوانین تعیین شده توسط ادمین ها، پورت ها، پروتکل ها و ترافیک شبکه را بر اساس موقعیت و شرایط، بررسی و بلاک میکند؛ جالب است بدانید که فایروال های نسل بعدی از ویژگی های بسیار مهمی برخوردار هستند که در ادامه به برخی از این ویژگی ها میپردازیم:
استفاده کردن از منابع اطلاعاتی خارجی
بررسی و تشخیص انواع بدافزارهای پیشرفته
پیشگیری کردن از نفوذ یکپارچه
بررسی دقیق ترافیک شبکه
شناسایی و بلاک کردن نرم افزار های مشکوک به بدافزار
فیلترینگ محتوای وب
ویژگی های فایروال های نسل بعدی
فایروالهای نسل بعدی (Next-Generation Firewalls یا NGFW) فراتر از فایروالهای قدیمی عمل کرده و امکانات پیشرفتهتری برای محافظت از شبکهها فراهم میکنند. این نوع فایروالها نه تنها ترافیک را بر اساس پورت و پروتکل بررسی میکنند، بلکه لایههای بالاتری از امنیت را نیز ارائه میدهند. در ادامه برخی از امکانات و ویژگیهای اصلی فایروالهای نسل بعدی اشاره می کنیم:
۱- سیستم امنیتی پیشرفته
همانطور که میدانید اولین و مهم ترین وظیفه فایروال های سخت افزاری، جلوگیری کردن از ورود هکر ها و حفظ امنیت شبکه است؛ ولی از آنجایی که اقدامات و عملیات پیشگیرانه همیشه ۱۰۰درصدی نیستند، فایروال نسل بعدی برای افزایش اطمینان، از امکانات و ویژگی های پیشرفته تری جهت شناسایی سریعتر بدافزارها استفاده میکند که سطح امنیت شبکه را به طور چشمگیری افزایش می دهند؛ در ادامه مطلب، به این ویژگی ها و قابلیت های خاص این فایروال ها اشاره می کنیم:
جلوگیری و متوقف کردن حملات،قبل از ورود آن ها به سیستم
استفاده از IPS نسل جدید داخلی جهت شناسایی خطرات و تهدید های مخفی و جلوگیری سریع آن ها از طریق بلاک کردن URL
استفاده از راهکار Sandbox، برای محافظت در برابر بدافزارهای پیشرفته
۲- بلاک کردن تهدید های شبکه:
فایروال های نسل بعدی، از ابزار هایی همچون sandboxing و فیلترینگ URL استفاده می کنند تا از حملات دسترسی به شبکه جلوگیری کنند.
۳- موقعیت جغرافیایی:
فایروال نسل بعدی از طریق ارتباط برقرار کردن بین IP و موقعیت های جغرافیایی مختلف، دسترسی های مبتنی بر مکان یا ترافیک های مستقیم شبکه را محدود سازی میکند.
۴- دید جامع شبکه:
محافظت کردن از شبکه در برابر خطر و تهدیدی که دیده نمی شود، کار بسیار سختی است؛ بنابراین شما همیشه باید ترافیک شبکه خود را کنترل کنید تا خطرات و تهدیدات، به موقع و سریع تشخیص داده شوند و از ورود بدافزار ها و دسترسی های غیر مجاز به شبکه جلوگیری شود؛ همچنین فایروال شما باید یک دیدگاه جامع و کلی از عملکرد شبکه تان داشته باشد تا بتواند مواردی مانند زمان و مکان سازماندهی یک تهدید، انواع اپلیکیشنها و وبسایتهای فعال و فعالیت های تهدیدآمیز در بین کاربران، شبکه ها و دستگاه ها را تشخیص دهد.
۵- تشخیص به موقع حملات شبکه:
شناسایی دقیق و صحیح حملات، کاهش تهدیدات سایبری سیستم ها و شبکه ها و.. از مهم ترین ویژگی های فایروال نسل بعدی به حساب می آیند و این فایروال ها با استفاده از اعتبارسنجی حمله، ترافیک های مخرب شبکه را بلاک می کنند.
۶- قابلیت رمز گشایی آنتی ویروس:
حتی اگر سیستم شما دارای یک راهکار آنتی ویروس (Antivirus Solution) باشد، اما باید توجه داشته باشید که یکی از وظایف اصلی NGFW ها، متوقف کردن حمله، قبل از وارد شدن به شبکه است؛ همین مورد است که باعث تقویت و ساپورت از آنتیویروس سیستم شما شده و سطح امنیت را بالا می برد.
۷- امکان ارائه گزارش وسیع:
فایروال های نسل بعدی گزارش های گسترده و وسیعی را به طور مستقیم در اختیار شما قرار می دهد تا بتوانید از اتفاقات داخلی سیستم به راحتی اطلاع داشته باشید تا در صورت وقوع خطر و تهدید، بتوانید به سرعت به وضعیت امنیتی شبکه خود برشگشته و خطر را رفع کنید.
۸- سریعترین زمان تشخیص:
در حالت عادی، مدت زمان استاندارد تشخیص یک خطر سایبری، ۱۰۰ تا ۲۰۰ روز طول می کشد؛ در حالی که فایروال نسل بعدی آن را طی چند ساعت یا حتی چند دقیقه شناسایی کرده و به شما اعلام می کند تا اقدامات مورد نیاز را در رابطه با خطر پیش آمده تدارک ببینید و به آن رسیدگی کنید.
۹- کنترل هویت کاربران:
یکی از وظایف اصلی فایروال، صدور مجوز به کاربران جهت دسترسی پیدا کردن به شبکه و ردیابی هویت آن ها است؛ در واقع یکی از مهم ترین قسمت های امنیت شبکه، همین موضوع ردیابی کاربران است و فایروال نسل بعدی، فعالیت های کاربران را نظارت می کند و هویت آن ها را از طریق اپلیکیشن های کنترلی از جمله Active Directory بررسی میکند.
۱۰- قابلیت یکپارچگی:
یکی از قابلیت های منحصر به فرد فایروال نسل جدید، قابلیت ادغام شدن با دیگر سیستم های امنیتی است به طوری که فایروال با همکاری کردن با این نرم افزارها، هر مدل نرم افزار مخرب را شناسایی می کند و از شبکه دفاع و محافظت می کند.
چرا باید از فایروال نسل بعدی استفاده کنیم؟
همانطور که میدانید، فایروال ها برای محافظت و تامین امنیت شبکه سایبری مورد استفاده قرار می گیرند و NGFW ها به دلایلی که در زیر به آن ها اشاره کرده ایم، از شبکه محافظت کرده و آن را ایمن نگه میدارند:
وظایف چندین نرمافزار را بهصورت یکجا انجام میدهد.
مقرونبهصرفه است زیرا دیگر نیاز به پرداخت هزینه جداگانه برای تهیه انواع نرم افزار های امنیتی و بهروزرسانی آن ها نخواهد بود.
یک راهکار مدرن برای پشت سر گذاشتن فایروال قدیمی است.
هیچ نوع آسیبی به پهنای باند شبکه وارد نمی کند.
راهکاری یک مرحلهای برای دریافت و حل تمامی مشکلات ایمنی شبکه است.
قابلیت ادغام شدن با سرویسهای هوشمند را دارد.
تفاوت فایروال های نسل بعدی با فایروال های قدیمی
فایروال های نسل بعدی، همان طور که از نام آن ها مشخص است، فایروال های نسل بعدی ورژن پیشرفته تری از فایروال های قدیمی هستند که قابلیت های بیشتری نسبت به فایروال های قدیمی دارند؛ NGFW ها مانند فایروال های قدیمی، از فیلتر های بسته استاتیک و دینامیکی و پشتیبانی از VPN استفاده می کنند تا از معتبر بودن تمامی اتصالات بین شبکه و اینترنت اطمینان حاصل کنند.
هم فایروال قدیمی و هم فایروال نسل بعدی، وظیفه برقراری امنیت شبکه را دارند ولی بین این فایرول ها، تفاوت هایی وجود دارد که اساسی هستند؛ بارز ترین تفاوت، توانایی فیلترینگ تهدید ها است، به طوری که فایروال نسل بعدی از طریق بررسی و آنالیز، اپلیکیشن های ایمن را از اپلیکیشن های ناشناس و مشکوک تشخیص میدهد.
فایروال قدیمی
فایروال نسل بعدی
بررسی Stateful از ترافیک ورودی و خروجی شبکه را انجام می دهند.
علاوه بر بررسی Stateful از ترافیک ورودی و خروجی شبکه، قابلیت های دیگری نیز دارند.
یک سیستم امنیتی کهنه دارد.
دارای راهکار های پیچیدهتری است.
امکان دید و کنترل جزئی دارند.
قابلیت دید و کنترل بیشتری را فراهم میکنند.
روی لایه ۲ و لایه ۴ کار میکند.
روی لایه ۲ تا لایه ۷ کار میکند.
توانایی پشتیبانی از آگاهی در سطح اپلیکیشن کاربردی را ندارد.
آگاهی در سطح اپلیکیشن کاربردی را تسهیل میکند.
از سرویس های اعتباری یا هویتی پشتیبانی نمیکند.
از سرویس های اعتباری یا هویتی پشتیبانی میکند.
نگهداری جداگانهی ابزار امنیتی هزینه بر است.
نصب و پیکربندی تکنولوژیهای امنیتی یکپارچه شده و این، هزینههای مدیریتی را کاهش میدهد.
مجموعهی جامعی از تکنولوژیهای امنیتی فراهم نمی شود.
مجموعهی جامع تری از تکنولوژی های امنیتی فراهم میکند.
نمیتوان ارتباطات SSL را رمزگشایی یا بررسی کرد.
ترافیک SSL از هر دو جهت هم رمزگشایی و هم بررسی می کند.
عملکردهایی همچون ترجمه آدرس شبکه یا NAT، ترجمه آدرس پورت یا PAT و شبکهی خصوصی مجازی یا VPN ارائه می شوند.
قابلیت های ترجمه آدرس شبکه یا NAT، ترجمه آدرس پورت یا PAT و شبکهی خصوصی مجازی یا VPN را بهبود یافته اند و همچنین تکنولوژی های کنترل تهدید جدیدی مانند Sandboxing اضافه شده اند.
سیستم پیشگیری از نفوذ (IPS) یکپارچهسازیشده و سیستم شناسایی نفوذ (IDS)، بهصورت جداگانه پیادهسازی می شوند.
کاملا با سیستم پیشگیری از نفوذ (IPS) و سیستم شناسایی نفوذ (IDS) یکپارچه سازی شده است.
فایروال های نسل بعدی چگونه ارائه می شوند؟
برخلاف بیشتر فایروال های قدیمی، NGFW ها راهی را در اختیار شما قرار داده اند که از طریق آن آپدیت های سرویس را دریافت می کنید؛ فایروال های نسل بعدی از توابع بازرسی پیچیده تری جهت بررسی داده های انتقالی استفاده می کنند که از بازرسی پروتکل و پورت فراتر است و از طریق سرویس های هوشمند، از نفوذ تهدیدها جلوگیری میکنند.
مزایای استفاده از فایروال های نسل بعدی
فایروالهای نسل بعدی (NGFW) مزایای بسیاری را در مقایسه با فایروالهای قدیمی ارائه میدهند که شامل موارد زیر است:
حفاظت چند لایه
در دنیای دیجیتالی امروزی، دیگر یک اپلیکیشن آنتی ویروس ساده که روی موبایل نصب می شود، برای متوقف کردن تهدیدات سایبری کافی نیست و به لایه های حافظتی بیشتری نیازمندیم.
فایروالهای قدیمی شامل قابلیت هایی همچون فیلترینگ Packet ساده، ترجمه کردن آدرس پورت و شبکه، بررسی Stateful و تطبیق پذیری شبکه خصوصی هستند ولی آن ها فقط در Data Link Layer و Transport Layer مدل OSI عمل می کنند و به این لایه های محدود میشوند.
فایروال معمولی با استفاده از اطلاعاتی که از لایه ۴ بدست می آورد و محدود کردن دسترسی پورت ها، امنیت تک لایهای را ارائه می دهد، ولی عملکرد فایروال های نسل بعدی (NGFWs) از این فراتر میرود و ترافیک شبکه را از لایه ۲ تا لایه ۷ از مدل OSI مورد بررسی قرار می دهد؛ این امر برای سازمانها، این قابلیت را فراهم می کند که دید بیشتری به فعالیت های داخل شبکه داشته باشند برای مثال اینکه چه کسی، چه زمانی و از کجا به وب سایت های مخرب دسترسی داشته است.
فایروال های نسل جدید (NGFWs) شامل شناسایی نفوذ، پیشگیری از نفوذ یا IDS/IPS می شوند که حملات را بر اساس آنالیز ترافیک، Signature های خطر یا فعالیت های غیر عادی و مشکوک، شناسایی میکنند.
حفاظت آنتیویروس، باجافزار و اسپم
فایروال نسل جدید (NGFW) برای امن سازی اطلاعات و داده های شرکت، از حفاظت آنتی ویروس، باجافزار و اسپم و امنیت Endpoint می کند که اگر از این ویژگی های فایروال در شبکه سازمان خود استفاده کنید نیاز به ابزار امنیتی دیگری نخواهید داشت.
اینکه فایروال نسل جدید (NGFW) این ویژگی ها و قابلیت ها را دارد، نه تنها در زمان و انرژی سازمان صرفهجویی می کند، بلکه شناسایی و رسیدگی به خطرات و تهدیدات سایبری را نیز تسهیل می کند.
فایروالهای نسل جدید (NGFWs) برخلاف فایروال های قدیمی و کلاسیک، حاوی ضدویروس و ضد بدفزار هستند که هر موقعی که تهدیدات جدیدی صورت بگیرند، به طور خودکار آپدیت میشوند و همچنین با محدود سازی اپلیکیشن هایی که بر روی آن اجرا می شوند، مسیر های حمله را کاهش میدهد.
این دستگاه تمام اپلیکیشن های کاربردی مجاز را مورد بررسی قرار می دهد تا آسیب پذیری های پنهان و مخفی، نقضهای امنیتی داده و همچنین مشکلاتی که توسط اپلیکیشن های کاربردی ناشناس ایجاد می شوند را شناسایی کند؛ این امر به کاهش استفاده پهنای باند توسط ترافیک غیر ضروری مفید است.
قابلیتی برای پیادهسازی دسترسی مبتنی بر نقش
یک راهکار واحد نمی تواند مناسب تمام شرایط و موقعیت ها باشد و در واقع، بسته به نوع کار و عملیات، هر کارمند در یک سازمان به حقوق اینترنتی متفاوتی نیاز دارد؛ برای مثال، کارمندان بخش بازاریابی باید قادر باشند از پلتفرم های رسانه اجتماعی و وب سایت های مختلف استفاده کنند؛ مدیر ارشد IT به اتصال اینترنتی کامل و وسیعی نیاز خواهد داشت، در حالی که مسئولان پذیرش فقط به مراجعان پاسخ می دهند؛ بدین گونه میتوان دسترسی شبکه را با نیازمندی های هر کارمند تطبیق داد.
کنترل Policy پیشرفته
فایروالهای قدیمی و کلاسیک روی مدل ساده تری از پذیرش و عدم پذیرش عمل میکنند و در این الگو، هر کسی با دسترسی به یک اپلیکیشن میتواند از آن استفاده کند و هیچکس به اپلیکیشن کاربردی که ناامن باشد، دسترسی نخواهد داشت؛ که این مدل دیگر کار ساز نیست و در دنیای امروز، یک اپلیکیشن کاربردی که شاید برای شبکه یک سازمان مخرب باشد، بتواند برای سازمان دیگری فوقالعاده مفید و کار ساز باشد. کنترل با دقت و جزئی که توسط فایروال نسل جدید (NGFW) ارائه می شود، باعث می شود که ویژگی های خوب یک اپلیکیشن کاربردی پرسنل مناسب استفاده شوند، در حالی که جوانب منفی یک اپلیکیشن کاربردی بلاک می شوند.
سرعت شبکه
در فایروالهای قدیمی و عادی، هر لایه امنیتی که اضافه شود، احتمال اینکه کل سیستم را دچار مشکل و اختلال کند زیاد است و با وجود وعده های بیهوده فروشندگان فایروال های قدیمی، اگر این اقدامات و عملیاتی امنیتی اجرا شوند، سرعت شبکه کاهش بسیار زیادی پیدا میکند؛ بدون توجه به اینکه آیا خدمات امنیتی ارائه میشوند یا نه و اینکه چه تعدادی دارند، NGFW ها می توانند عملیات با ثباتی را اجرا کنند بدون اینکه نیازی به قربانی کردن سرعت یا کیفیت اتصالات شبکه ای برای دستیابی به امنیت باشد.
زیرساخت ساده
سادگی زیرساخت طراحی شده در فایروال های نسل بعدی، یکی از اصلی ترین مزیت های این فایروال ها است؛ با تسهیل کردن امنیت شبکه، کارمندان IT می توانند با سرعت خیلی بیشتر و فقط از طریق یک دستگاه، استراتژی ها را روی کل شبکه پیاده سازی کنند.
استفاده کردن از معماری های امنیتی پیچیده بسیار کار سخت و دشواری است و کاربران برای رسیدگی کردن به خطرات سایبری، به یک راهکار ساده تری مانند فایروال های نسل جدید نیازمندند؛ این فایروال های جدید که زیرساخت نسبتا ساده تری دارد، به کاربران کمک می کند که در زمان صرفه جویی کنند و در عین حال به فعالیت های روزمرهی شبکه سازمان خود بپردازند. به علاوه، زیرساخت سادهی این فایروال ها به کاربران این امکان را می دهد که پروتکل های امنیتی شبکه را از طریق یک دستگاه واحد مدیریت کنند و آن را ارتقا دهند.
فایروال نسل بعدی چگونه راه اندازی میشود؟
فایروال های نسل بعدی می توانند در لبه شبکه، داخل شبکه، ابر خصوصی و ابر عمومی در شبکه مستقر شوند؛ باید توجه داشته باشید همانقدر که وجود یک فایروال نسل بعدی در شبکه میتواند امنیت سازمان را بسیار تقویت کند، همانقدر نیز میتواند تبدیل به یک موضوع خطرناک شود؛ شاید بپرسید چرا خطرناک؟ که در پاسخ باید بگوییم، اگر یک فایروال نسل بعدی Next Generation Firewall را با درک کاملی از زیرساخت شبکه پیکربندی نکنید فقط می تواند حس کاذبی از امنیت را به شما دهد.
تیمی که فایروال سازمان شما را پیکربندی میکند باید قادر باشد تمام زیرساخت ها را بر روی راهکار NGFW برقرار یا به اصطلاح map کند؛ همچنین شما باید بعد از عمل پیکربندی NGFW، یک دیدگاه کلی و جامع نسبت به شبکه تان داشته باشید. در دنیای امنیت سایبری، وجود یک دید کلی و جامع نسبت به زیرساخت شبکه امری ضروری و حیاتی است که فایروال نسل بعدی این امکان را دارد که بر فعالیت های تمام کاربران تان، هاست های تجهیزات، سرویس ها و کلا به هر جزئی از شبکه نظارت کند؛ ارتباطات شبکه، اپلیکیشن های کاربردی و وب سایت ها از دیگر مواردی هستند که با استفاده از این فایروالها میتوانید بر رویشان نظارت داشته باشید ولی کیفیت در این موارد، ارتباط مستقیمی با چگونگی پیکربندی فایروال دارد.
از فایروال نسل بعدی استفاده کنیم یا خیر؟
نصب و پیکربندی سیستم فایروال برای هر شبکهای چه بزرگ و چه کوچک الزامی است؛ در محیط شبکه های امروزی، مجهز بودن به فایروال نسل بعدی بسیار کمک کننده و ضروری است چرا که نوع و حجم تهدیدها در دستگاه های شخصی و شبکه ها، هر روز در حال تغییر و پیشرفته تر شدن هستند که NGFW ها با انعطافپذیری بالای خود، از سیستم ها و شرکت ها در برابر طیف گسترده تری از نفوذها و خطرات محافظت میکنند.
جمع بندی
نصب یک فایروال نسل بعدی آنقدر ساده است که میتواند فقط با چند کلیک صورت بگیرد ولی این کافی نبوده و حتی میتواند خطرناک نیز باشد؛ شرکت داریا، میتواند در این زمینه خدمات بسیاری را در اختیار شما قرار دهند و علاوه بر خرید NGFW با مناسب ترین قیمت، خدمات نصب و پشتیبانی نیز دارد.
در دنیای دیجیتال، به دستگاه هایی که امکان اتصال به شبکه دارند، نقطه پایانی گفته می شود. آیا تا به حال به ذهنتان خطور کرده که با وجود این همه حملات و خرابکاری در حوزه شبکه چطور می توانیم از نقطه های پایانی مان محافظت کنیم تا اینکه مورد حمله قرار نگیرند؟
تعریف امنیت نقطه پایانی
امنیت نقطه پایانی (Endpoint) فرآیند محافظت از دستگاههایی مانند ایستگاههای کاری، سرورها و سایر دستگاهها (یی که میتوانند مشتری امنیتی را بپذیرند) در برابر تهدیدات مخرب و حملات سایبری است. نرمافزار امنیتی نقطه پایانی به کسبوکارها این امکان را میدهد تا از دستگاههایی که کارمندان برای مقاصد کاری استفاده میکنند یا سرورهایی که در شبکه یا در فضای ابری هستند، در برابر تهدیدات سایبری محافظت کنند.
چشم انداز کسب و کار مدرن شاهد حجم فزاینده ای از تهدیدات امنیت سایبری از سوی مجرمان سایبری پیشرفته است. هکرها هر 39 ثانیه یک حمله سایبری انجام می دهند و روزانه در مجموع 2244 حمله انجام می شود. نقاط پایانی با توجه به تعداد زیاد آنها، یکی از رایج ترین اهداف حملات سایبری هستند.
براساس یافته های شرکت Strategy Analytics، 22 میلیارد دستگاه متصل در سال 2018 وجود داشت و پیشبینی میشود تا سال 2025 این تعداد به 38.6 میلیارد دستگاه و تا سال 2030 به 50 میلیارد دستگاه افزایش یابد. گزارش تهدید منتشر شده توسط شرکت Verizon نشان می دهد که تا 30 درصد از نقض داده شامل نصب بدافزار در نقاط پایانی است.
هر نقطه پایانی که به شبکه شرکتی متصل می شود یک آسیب پذیری محسوب می شود که یک نقطه ورود بالقوه برای مجرمان سایبری فراهم می کند. بنابراین، هر دستگاهی که یک کارمند برای اتصال به هر سیستم یا منبع تجاری استفاده می کند، خطر تبدیل شدن به مسیر انتخابی برای هک کردن یک سازمان را دارد. بدافزارها میتوانند این دستگاهها را مورد سو استفاده قرار دهند که در نتیجه دادههای حساس کسبوکار به بیرون درز می کنند یا دزدیده می شوند.
در مواجهه با این موضوع، برای کسبوکارها ضروری است که راهکارهایی را به کار گیرند که میتوانند حملات سایبری را آنالیز، شناسایی، و سپس بلاک و مهار کنند. سازمانها همچنین باید با یکدیگر همکاری کنند و از تکنولوژی هایی استفاده کنند که برای تیمهای تکنولوژی اطلاعات و امنیت آنها دیدی در برابر تهدیدات پیشرفته فراهم آورد و آنها را قادر سازد تا به سرعت خطرات امنیتی را برای اصلاح سریع مشکلات احتمالی شناسایی کنند.
چرا امنیت نقطه پایانی مهم است؟
هر دستگاهی که کارمندان برای اتصال به شبکههای شرکتی مورد استفاده قرار می دهند، نمایانگر خطر بالقوهای است که مجرمان سایبری میتوانند آن را برای سرقت دادههای شرکت بکار ببرند. این دستگاه ها یا نقاط پایانی همواره در حال گسترش هستند و در نتیجه کار ایمن سازی آنها همیشه در حال دشوارتر شدن است. بنابراین برای کسب و کارها ضروری است که ابزارها و راهکارهایی را به کار گیرند که از خط مقدم امنیت سایبری آنها محافظت کند.
مزایای امنیت نقطه پایانی
تکنولوژی امنیتی نقطه پایانی نقشی حیاتی در حفاظت از سازمان ها در برابر چشم انداز تهدید دارد که به طور فزاینده ای در حال خطرناک شدن است. برخی از مزایای کلیدی رویکرد امنیتی نقطه پایانی از این قرار هستند:
حفاظت از تمامی نقطه های پایانی: از آنجایی که امروزه کارمندان نه تنها از طریق تعداد فزایندهای از Endpointها، بلکه از طریق انواع مختلفی دستگاه به هم متصل میشوند، پس برای سازمانها حیاتی است که اطمینان حاصل کنند که این اتصالات به صورت ایمن انجام شوند. آنها همچنین باید اطمینان حاصل کنند که داده های آن دستگاه ها ایمن هستند و امکان از دست دادن یا سرقت آنها وجود ندارد.
ایمن سازی کار از راه دور: افزایش استفاده از دستگاه با روشهای جدید انجام کار، مانند همراه داشتن دستگاه خود (BYOD) و پالیسیهای کار از راه دور مرتبط است. این پالیسی ها کارمندان را قادر می سازد تا در هر کجا که هستند و با هر دستگاهی که کار می کنند، تا حد ممکن کارآمد باشند؛ با این حال، اطمینان از ایمن کار کردن کاربران دشوارتر می شود چرا که آسیب پذیری هایی را جهت سو استفاده برای هکرها ایجاد می کنند. محافظت از دستگاه با استفاده از یک پلت فرم امنیتی نقطه پایانی بسیار اهمیت دارد.
حفاظت پیشرفته از تهدیدات: هکرها روشهای حمله پیچیدهتری را به کار میگیرند که باعث میشود شیوههای جدیدی را برای دستیابی به شبکههای شرکتی، سرقت داده و تاثیرگذاری به کارمندان برای افشا اطلاعات حساس پیدا کنند. محافظت از نقطه پایانی جهت ایمن سازی در شرکت های مدرن و همچنین جلوگیری از دسترسی مجرمان سایبری به شبکه های آنها ضروری است.
حفاظت از هویت: از آنجایی که کارمندان از طریق دستگاههای مختلف و از شبکهها و مکانهای مختلف به سیستمهای شرکت متصل میشوند، در نتیجه فرآیندهای سنتی حفاظت از محیط کسبوکار دیگر قابل اجرا نیست. امنیت نقطه پایانی تضمین میکند که کسبوکار امنیت را روی دستگاههای کارمندان اعمال میکند و آنها را قادر میسازد تا بدون توجه به نحوه و مکان اتصال آنها به دادهها و منابع شرکت، ایمن کار کنند.
امنیت نقطه پایانی چگونه کار می کند؟
هدف اصلی هر راهکار امنیتی نقطه پایانی، محافظت از داده ها و گردش کار مرتبط با همه دستگاه هایی است که به شبکه شرکت متصل می شوند. این کار را با بررسی فایلها هنگام ورود به شبکه و مقایسه آنها با پایگاه داده اطلاعات تهدید که همواره در حال افزایش است و در فضای ابری ذخیره میشود، انجام میدهد.
راهکار امنیتی نقطه پایانی یک کنسول مدیریت متمرکز را در اختیار ادمین های سیستم قرار می دهد که روی یک شبکه یا سرور نصب شده است و آنها را قادر می سازد تا امنیت همه دستگاه های متصل به آنها را کنترل کنند. سپس نرم افزار کلاینت در هر نقطه پایانی، یا از راه دور یا بطور مستقیم، نصب می شود. با راهاندازی نقطه پایانی، نرمافزار هر زمان که لازم باشد، بهروزرسانیها را به آن اضافه میکند، لاگین ها را تأیید هویت کرده و سیاست های سازمان را مدیریت میکند.
علاوه بر این، راهکار امنیتی نقطه پایانی، نقطه پایانی را از طریق کنترل اپلیکیشن ایمن می کند. این کار کاربر را از دانلود یا دسترسی به اپلیکیشن هایی که توسط سازمان ناامن یا غیرمجاز شمرده می شوند، باز می دارد. همچنین از رمزگذاری برای جلوگیری از از دست رفتن داده ها استفاده می کند.
راهکار امنیتی نقطه پایانی، کسب و کارها را قادر می سازد تا به سرعت بدافزار و سایر تهدیدات امنیتی رایج را شناسایی کند. همچنین میتواند نظارت، شناسایی و پاسخ نقطه پایانی را فراهم کند که به کسبوکار امکان میدهد تا تهدیدهای پیشرفتهتری مانند بدافزار بدون فایل، حملات چند شکلی و حملات روز صفر را شناسایی کند. این رویکرد پیشرفتهتر است و دید بهتر با گستره ی متنوع تری از گزینههای پاسخ را در مواجهه با یک تهدید امنیتی فراهم میکند.
نقطه پایانی چیست؟
نقطه پایانی را می توان هر دستگاهی که یک کارمند را قادر می سازد تا به یک شبکه شرکتی متصل شود، در نظر گرفت. با رشد BYOD و سایر سیستمهای متصل مانند اینترنت اشیا (IoT)، شاهد افزایش تصاعدی تعداد دستگاههایی هستیم که به طور بالقوه میتوانند به شبکه متصل شوند.
رایجترین نمونه های دستگاههایی که میتوان آن ها را نقطه پایانی در نظر گرفت عبارتند از:
دستگاه های ATM
دستگاه های هوشمند مبتنی-بر-اینترنت اشیا
ماشین آلات صنعتی
لپ تاپ ها
دستگاه های حوزه پزشکی
موبایل ها
پرینترها
سرورها
تبلت ها
و لوازم پوشیدنی از قبیل ساعت های مچی هوشمند
در حال حاضر نقطه پایانی چیزی فراتر از لپتاپ و موبایل هایی است که کارمندان برای انجام کارشان از آنها استفاده میکنند و شامل هر ماشین یا دستگاه متصلی می شود که توانایی اتصال به یک شبکه شرکتی را دارد. نقاط پایانی، نقاط مغتنمی برای هکرها جهت ورودی به شبکه ها و سیستم های شرکتی هستند.
بنابراین برای سازمانها حیاتی است که هر دستگاهی را که به شبکه آنها متصل است یا امکان اتصال دارد را بررسی کنند و از محافظت از آن ها اطمینان حاصل کنند. علاوه بر این، با تکامل نقطه های پایانی و افزایش پیچیدگی، راهکارهای امنیتی که از آنها در برابر سو استفاده محافظت میکنند نیز بهبود مییابند.
تفاوت بین امنیت نقطه پایانی و فایروال چیست؟
فایروال یک راهکار امنیتی شبکه است که به ترافیک ورودی و خروجی نظارت می کند و تصمیم می گیرد که آیا دسترسی مجاز است یا باید بلاک شود. امنیت نقطه پایانی از داده در خود دستگاه محافظت میکند و به کسبوکار این امکان را میدهد تا همواره به فعالیت ها و وضعیت دستگاههای همه کارمندان نظارت کند.
به طور سنتی، فایروال ها برای کسب و کارهایی ایده آل بودند که همه کارمندان آنها در یک ساختمان کار می کردند و در بستر یک شبکه فعالیت می کردند. اما با گسترش دورکاری یا کار از خانه، فایروال دیگر کافی نیست چرا که ترافیک تنها از طریق یک شبکه مرکزی عبور نمی کند و در نتیجه دستگاه ها آسیب پذیر می شوند.
شرکت ها نیز نیاز به محافظت از شبکه ها یا نقطه های پایانی دارند. امنیت شبکه به کسبوکارها این امکان را میدهد تا با قفل کردن پورتهای باز، محدود کردن ترافیک و استفاده از خدمات تشخیص و جلوگیری از نفوذ، تهدیدات امنیتی بالقوه در سطح شبکه را متوقف کنند. امنیت نقطه پایانی به کسبوکارها کمک میکند تا دستگاههایی که به شبکه متصل میشوند را ایمن نگه دارند. با اضافه کردن نقطه های پایانی به محیط شبکه، سازمان ها می توانند از خطرات جلوگیری کرده و فعالیت های مشکوک را بدون توجه به مکان فعالیت کارمندان، شناسایی کنند.
انتخاب راهکار امنیتی مناسب به موقعیت و الزامات امنیتی هر سازمان بستگی دارد. عوامل مهمی که باید در این تصمیم گیری دخیل هستند:
تعداد پرسنل: کسبوکارهای کوچک ممکن است محصولی را بیابند که نیازمند مدیریت دستگاهها به صورتی جداگانه است و به خوبی نیز کار میکند. اما با بزرگتر شدن آنها، مدیریت همه دستگاه به این روش برای تیم های آی تی و امنیتی دشوارتر می شود. بنابراین، آنها با استقرار یک راهکار امنیتی که کنترل نقطه های پایانی را متمرکز می کند، کارایی زیادی به دست خواهند آورد.
مکان پرسنل: شرکت هایی که کارمندان آنها از یک مکان مرکزی کار می کنند، احتمالا با مدیریت دسترسی نقطه پایانی مشکلی نداشته باشند. اما آن دسته از شرکت ها که نیروی کار متنوعی دارند، مثلا کارمندانی که از خانه، یا در دفاتر راه دور و یا بصورت سیار کار می کنند، به یک راهکار امنیتی نقطه پایانی نیاز دارند که نقاط پایانی را بدون توجه به مکان یا زمان اتصال کارمندان به شبکه ها و منابع، ایمن کنند.
مالکیت دستگاه: افزایش تعداد BYOD مالکیت دستگاه ها را تحت تاثیر قرار داده است. کارمندان به صورت فزاینده ای از دستگاه های خود برای لاگین به شبکه های شرکت استفاده می کنند و این کار را باید به صورت ایمن انجام دهند. یک راهکار امنیتی نقطه پایانی به کسبوکارها این امکان را میدهد که هر بار که به شبکه وارد میشوند، کارکنان را ایمن کنند و همواره به دسترسی نظارت داشته باشند.
حساسیت داده: شرکت هایی که دارایی های معنوی با ارزش یا داده های حساس را مدیریت می کنند، متوجه می شوند که نرم افزار آنتی ویروس برای محافظت از داده های آنها کافی نیست، چرا که از آن ها فقط در برابر ویروس ها محافظت می کند. برای محافظت از خود در برابر حوادثی که منجر به از دست دادن داده می شود و در نتیجه خطرات مالی و اعتباری بزرگی را به همراه دارد، سازمان ها نیاز به استقرار راهکارهای امنیتی نقطه پایانی دارند. انجام این کار به آنها کمک می کند تا از مهم ترین داده های خود محافظت کنند، الزامات انطباق را برآورده کنند و ممیزی ها را پشت سر بگذارند.
تفاوت محافظت نقطه پایانی با آنتی ویروس
نرمافزار آنتیویروس به کسبوکارها کمک میکند تا بدافزارها را شناسایی و حذف کنند و همچنین از آلوده کردن دستگاهها جلوگیری کنند. راهکارهای آنتی ویروس مستقیماً بر روی دستگاه های نقطه پایانی مانند لپ تاپ ها، کامپیوترهای شخصی، سرورهای شبکه و دستگاه های موبایل نصب می شوند. این راهکارها بدافزار را با اسکن فایل ها و دایرکتوری ها برای کشف الگوهایی که با تعاریف و سیگنیچر یک ویروس مطابقت دارند، شناسایی می کنند؛ آنها همچنین فقط می توانند تهدیدات شناخته شده را تشخیص دهند و برای شناسایی آخرین گونه های بدافزار باید به روز شوند.
پیشگیری از تهدیدات امنیتی نقطه پایانی اساساً با رویکرد نرم افزار آنتی ویروس متفاوت است. راهکارهای امنیتی نقطه پایانی به جای محافظت از یک دستگاه به صورت جداگانه، از کل شبکه تجاری، از جمله تمام نقاط پایانی متصل به آن محافظت می کند.
چندین تفاوت مهم بین محافظت نقطه پایانی و نرم افزار آنتی ویروس از این قرارند:
پوشش دستگاه: برنامه های آنتی ویروس سنتی برای محافظت از فقط یک دستگاه طراحی شده اند، مانند برنامه های آنتی ویروسی که روی لپ تاپ ها قرار می گیرند تا آنها را ایمن نگه دارند؛ در حالیکه راهکارهای امنیتی Endpoint به دنبال محافظت از همه دستگاههای متصل در کل شبکه سازمانی هستند.
محافظت در برابر تهدیدات: راهکارهای آنتی ویروس از کسب و کارها در برابر بدافزارهایی که در پایگاه داده تهدیدات شناخته شده کسب و کار گنجانده شده است محافظت می کند. اما تهدیدهای پیچیده معمولاً با سیگنیچرهای قدیمی قابل شناسایی نیستند که باعث می شود کسبوکارها در مقابل این تهدیدات آسیبپذیر باشند. راهکارهای امنیتی نقطه پایانی دیدگاه جامعتری دارند که علاوه بر خطرات شناخته شده، از کسبوکارها در برابر تهدیدهایی مانند از دست دادن داده، بدافزارهای بدون فایل و بدون سیگنیچر و حملات فیشینگ محافظت میکند.
حفاظت مستمر: راهکارهای آنتی ویروس از فرآیند تشخیص مبتنی-بر-سیگنیچر برای کشف و محافظت از شرکت در برابر خطرات احتمالی استفاده می کنند. این بدان معناست که اگر یک کاربر، برنامه آنتی ویروس خود را به روز نکرده باشد، احتمالا همچنان در معرض خطر باشد. در مقابل، راهکارهای امنیتی نقطه پایانی به ابر متصل میشوند و بهطور خودکار بهروزرسانی میشوند؛ در نتیجه تضمین میکنند که آخرین نسخه همیشه در دسترس کاربران قرار دارد.
حفاظت داخلی پیشرفته: برنامه های آنتی ویروس سنتی می توانند بدافزارها را بلاک کنند، اما نمی توانند مانع از این شوند که یک کارمند، اطلاعات حساس را در یک درایو USB قرار داده و از سازمان به سرقت برد. راهکارهای نقطه پایانی، از طریق تکنولوژی هایی مانند رمزگذاری داده و کنترلهای دسترسی به داده، محافظت بیشتری در برابر تهدیدهایی مانند از دست دادن و نشت داده ارائه میکنند. و این موضوع تضمین خواهد کرد که کارمندان غیرمجاز نتوانند اطلاعاتی فراتر از دسترسی خود را به دست آورده و آنها را بدزدند یا بفروشند. امنیت نقطه پایانی همچنین از تکنولوژیهای پیشرفتهای مانند آنالیز رفتاری استفاده میکند که شرکت ها را قادر میسازد تا تهدیدات مبتنی بر رفتار مشکوک از منابع خارج و داخل شرکت را شناسایی کنند.
کنترل ادمین: راهکارهای آنتی ویروس متکی بر این است که کاربران به صورت دستی نرم افزار را به روز می کنند تا آن را در راستای خطرات بدافزار جدید نگه دارند. اما راهکارهای نقطه پایانی، امنیت به هم پیوسته ای را ارائه می دهند که مسئولیت سرپرستی را به تیم آی تی یا امنیت منتقل می کند. این موضوع، خطای انسانی را که دستگاه های کاربران نهایی را در معرض خطر قرار می دهد را از بین می برد.
کنترل گسترده سازمانی: راهکارهای آنتی ویروس سنتی معمولاً فقط در صورت شناسایی یک تهدید به کاربر اطلاع می دهند. سپس خطر باید شخصاً توسط یک متخصص امنیتی مورد آنالیز و بررسی قرار گیرد. اما راهکارهای امنیتی نقطه پایانی یک پورتال متمرکز ارائه میکنند که به ادمینها امکان میدهد تا بر فعالیتها نظارت کنند، نرمافزار را نصب، تنظیم، پچ و بهروزرسانی کنند، هرگونه ترافیک مشکوک را بررسی کرده و مشکلات را از راه دور حل کنند. همچنین ادمین ها را قادر می سازد تا این اقدامات را برای چندین نقطه پایانی به طور همزمان انجام دهند، تا هم، حل مشکل برای کارمندان سرعت یابد و هم تیم های فناوری اطلاعات و امنیت در زمان صرفه جویی زیادی کنند.
یکپارچه سازی: یک راهکار آنتی ویروس به عنوان یک برنامه مستقل عمل می کند که عملکرد خاصی را انجام می دهد. اما رویکرد امنیتی نقطه پایانی مزیت مهم یکپارچهسازی را ارائه میدهد، که به موجب آن راهکارهای مختلفی در مجموعه گنجانده می شوند که میتوان آن ها به راحتی برای حفاظت از امنیت جامعتر ادغام کرد.
سخن پایانی
در مطلب امروز با ارائه تعریفی کوتاه از نقطه پایانی، اهمیت امنیت آن مورد بحث قرار گرفت؛ در ادامه از موارد حفاظت از تمامی نقطه های پایانی،ایمن سازی کار از راه دور، حفاظت پیشرفته از تهدیدات و حفاظت از هویت به عنوان مزایای امنیت نقطه پایانی یاد شد. بخش دوم مقاله به بررسی تفاوت های بین امنیت نقطه پایانی و فایروال (تعداد پرسنل، مکان پرسنل، مالکیت دستگاه، حساسیت داده) و همچنین تفاوت محافظت نقطه پایانی با آنتی ویروس (پوشش دستگاه، محافظت در برابر تهدیدات، حفاظت مستمر، حفاظت داخلی پیشرفته، کنترل ادمین، کنترل گسترده سازمانی، یکپارچه سازی) اختصاص یافت. برای داشتن اطلاعات بیشتر و پاسخ به سوالات خود در این رابطه می توانید در قسمت نظرات با ما در تعامل باشید.
سوالات متداول
استراتژی امنیت نقطه پایانی چیست؟
استراتژی امنیتی نقطه پایانی طرحی است که برای ایمن نگه داشتن همه دستگاه ها در برابر حملات سایبری ساخته شده است. نقطه پایانی به هر وسیله محاسباتی که به شبکه متصل می شود، اطلاق می شود و می تواند شامل مواردی از جمله کامپیوترهای رومیزی، لپ تاپ ها، گوشی های هوشمند، چاپگرها و دوربین ها باشد.
مدیریت و امنیت نقطه پایانی چیست؟
مدیریت نقطه پایانی عبارت است از احراز هویت و نظارت بر دسترسی دستگاههای نقطه پایانی به شبکه و اعمال پالیسیهای امنیتی که از هرگونه تهدید خارجی یا داخل شرکتی ناشی از آن دسترسی، جلوگیری میکند.
آیا فایروال امنیت نقطه پایانی است؟
نرم افزار امنیتی نقطه پایانی شامل راهکارهایی مانند برنامه های آنتی ویروس، فایروال ها، سیستم های تشخیص نفوذ و جلوگیری از نفوذ، ابزارهای جلوگیری از از دست دادن داده (DLP) و ابزارهای تشخیص و پاسخ نقطه پایانی (EDR) است.
آیا VPN یک امنیت نقطه پایانی است؟
VPNها (شبکه های خصوصی مجازی)، شبکه های خصوصی هستند که از ترکیبی از تونل شبکه و کنترل نرم افزار وی پی ان امنیت نقطه پایانی به جای خطوط اتصال اختصاصی ایجاد می شوند.
از آنجایی که حملات سایبری به طور مداوم در حال افزایش است، امنیت شبکه به یکی از دغدغههای اصلی سازمانها تبدیل شده است. یکی از راهکارهای نوین و موثر برای حفاظت از شبکههای سازمانی، استفاده از میکروسگمنتیشن است. این تکنیک امنیتی پیشرفته با تقسیم بندی دقیق و جدا کردن بخشهای مختلف شبکه، کنترل بیشتری بر جریان دادهها فراهم میکند و از نفوذ تهدیدات به شبکه جلوگیری می کند.
تعریف میکروسگمنتیشن
میکروسگمنتیشن (Microsegmentation) یک روش امنیتی است که با جداسازی مناطق امن در یک مرکز داده یا محیط ابری، امکان کنترل دقیق تر به برنامهها و بارهای کاری را فراهم می کند. این روش به مدیران فناوری اطلاعات اجازه می دهد نظارت بیشتری بر عملکرد شبکه داشته باشند.
چرا باید از میکروسگمنتیشن استفاده کرد؟
با بهره گیری از معماری میکروسگمنتیشن، هر منطقه امنیتی خدمات سفارشیشدهای دریافت می کند که متناسب با نیازهای آن بخش از شبکه طراحی شده است. در زمان پیاده سازی معماری شبکه اعتماد صفر (ZTNA)، این روش بسیار کارآمد است.
مدیران شبکه از میکرو سگمنتیشن برای جداسازی بخشهای مختلف شبکه، حتی دستگاههای منفرد، استفاده می کنند. سپس از طریق یک دروازه تقسیم بندی، معماری امنیتی مبتنی بر اعتماد صفر را برای هر بخش پیادهسازی کرده و نظارت دقیقی بر افراد و دادههایی که وارد شبکه میشوند، اعمال میکنند. جالب است بدانید این دروازه افراد و دادهها را هنگام ورود تحت نظارت قرار میدهد و با اعمال تدابیر امنیتی، اطمینان حاصل میکند که آنها شرایط لازم برای ورود را دارند.
میکروسگمنتیشن چگونه کار میکند؟
میکروسگمنتیشن امکان تقسیمبندی دقیق تر برنامهها و جلوگیری از حرکت جانبی تهدیدها در شبکه را فراهم میکند. این راهکار تهدیدات را در بخشهای ایزوله شبکه به دام می اندازد و اجازه نمیدهد به سایر بخشها نفوذ کنند. با استفاده از این روش، اگر یک تهدید وارد شبکه شود، میتوانید از گسترش آن به بخشهای دیگر جلوگیری کنید و آن را در همان بخشی که به آن حمله کرده است، متوقف کنید.
یکی دیگر از مزایای میکرو سگمنتیشن، دید بهتر به فعالیتهای شبکه است. چون هر بخش به صورت جداگانه نظارت میشود و به این صورت شما میتوانید برای هر بخش به طور اختصاصی تنظیمات هشدار و مدیریت خاصی را طراحی کنید. برای مثال شما میتوانید یک دستگاه یا گروهی از دستگاهها را بر اساس نوع کاربرانی که از آنها استفاده میکنند، میکروسگمنت کنید و نظارت دقیق تری بر فعالیتهای هر بخش داشته باشید.
جالب است بدانید هر بخش از شبکه دارای یک دیوار امنیتی مخصوص به خود است؛ یعنی اگر تهدیدی بخواهد از بخش A به بخش B برود، هم در هنگام خروج از بخش A و هم در هنگام ورود به بخش B توسط این دیوارهای امنیتی شناسایی میشود.
مزایای میکروسگمنتیشن
کاهش تأثیر حمله
میکروسگمنتیشن میتواند تأثیر حملات را کاهش دهد، زیرا میتواند سطح آسیب پذیری را با محدود کردن حمله به ناحیه اولیه نفوذ، کاهش دهد. به گونه ای که اگر یک مهاجم بتواند به یک بخش نفوذ کند، سایر بخشهای شبکه که توسط معماری میکروسگمنتیشن جدا و محافظت شدهاند، از آسیب مصون میمانند؛ حتی اگر مهاجم تلاش کند تا به بخشهای دیگر نفوذ کند، با سیاستهای امنیتی اطراف آن بخش مواجه خواهد شد. بهتر است بدانید این سیستم تضمین میکند که سایر فرآیندها و سیستمها تحت تأثیر قرار نمیگیرند. همچنین، این موضوع به ساده تر شدن استقرار سیستمهای جدید، بدون داشتن نگرانی در مورد تهدیدات از بخشهای دیگر کمک میکند،.
بهبود محدودیت نفوذ
میکرو سگمنتیشن می تواند دامنه تاثیر یک نفوذ را محدود کند؛ زیرا تمام ترافیک ها قبل از خروج از یک بخش، مورد بررسی و فیلتر قرار میگیرند، حرکت جانبی در شبکه مسدود میشود و نفوذ در همان بخش محدود میماند. این موضوع مانع گسترش حمله به سایر برنامهها یا بخشهای شبکه میشود.
تقویت انطباق با مقررات
رعایت الزامات قانونی میتواند چالشی بزرگ باشد، بهخصوص زمانی که انواع خاصی از دادهها، مانند اطلاعات شخصی مشتریان، تحت قوانین انطباق متفاوتی قرار میگیرند. با استفاده از میکروسگمنتیشن، میتوانید محیطهایی را که دادههای خاص و محافظت شده را نگه داری میکنند، جدا کرده و سپس تدابیر امنیتی دقیقی را که برای حفظ انطباق لازم است، به آن ناحیه اعمال کنید.
تفاوت میکروسگمنتیشن با تقسیم بندی سنتی شبکه
در تقسیم بندی سنتی، شبکه به بخشهای کوچک تر مانند زیرشبکهها تقسیم میشود و سیاستهای امنیتی برای هر بخش تعیین میشود. این روش بیشتر برای ترافیک “شمال به جنوب” (از مشتری به سرور) کارایی دارد، اما در مقابل، میکرو سگمنتیشن بر ترافیک داخلی (شرق به غرب) نیز نظارت دارد و امنیت بیشتری را فراهم میکند.
استفاده از محصولات Fortinet
برای پیادهسازی میکروسگمنتیشن، میتوانید از فایروالهای نسل جدید FortiGate استفاده کنید که با ایجاد یک سیاست امنیتی اعتماد صفر، از گسترش بدافزارها جلوگیری می کنند.
در تقسیم بندی سنتی شبکه، یک شبکه به بخشهای کوچک تر، که معمولاً زیرشبکه نامیده میشوند، تقسیم میشود و هر کدام بهعنوان یک شبکه مجزا عمل میکنند. این روش به مدیران اجازه میدهد تا جریان ترافیک بین زیرشبکهها را مدیریت کنند. بهتر است بدانید تقسیم بندی سنتی از طریق تنظیم سیاستهای امنیتی خاص برای هر زیرشبکه، حفاظت از شبکه را امکان پذیر میکند. هرچه این سیاستها دقیق تر و متناسب تر با نیازهای هر بخش باشند، توانایی آنها برای شناسایی و مقابله با تهدیداتی که آن بخش را بهعنوان سطح حمله هدف قرار می دهند، بیشتر خواهد بود.
در تقسیم بندی سنتی شبکه، از فایروالها، شبکههای محلی مجازی (VLAN) و سیستمهای پیشگیری از نفوذ (IPS) برای جداسازی هر بخش استفاده میشود. دادههایی که از یک زیرشبکه به زیرشبکه دیگر منتقل میشوند، ممکن است از طریق فایروالها فیلتر شوند. این فایروالها قبل از اجازه دادن به عبور دادهها، تهدیدات احتمالی را شناسایی و از نفوذ آنها جلوگیری میکنند. با استفاده از VLAN، یک شبکه محلی (LAN) به بخشهای کوچکتر تقسیم شده و امکان حفاظت اختصاصی برای هر بخش فراهم میشود. در سیستمهای پیشگیری از نفوذ (IPS)، هر بخش از شبکه به طور مداوم تحت نظارت قرار میگیرد و سیستم به صورت فعال به دنبال فعالیتهای مخرب است.
با این حال، تقسیم بندی سنتی شبکه محدودیتهایی دارد؛ زیرا تنها بر ترافیک شمال-جنوب تمرکز میکند، یعنی ترافیکی که از سمت کاربر به سرور میرود. این روش قادر است دادههای ورودی به شبکه را بررسی و فیلتر کند. اما اگر فعالیتهای مخرب در داخل شبکه رخ دهد، تقسیم بندی سنتی ممکن است آنها را شناسایی نکند.
یکی از مزایای اصلی میکروسگمنتیشن این است که میتواند پروتکلهای امنیتی را برای ترافیکی که در داخل شبکه جریان دارد و بین سرورهای داخلی (ترافیک شرق-غرب) حرکت میکند، اعمال کند.
روشهای میکروسگمنتیشن
سه رویکرد اصلی برای امنیت میکروسگمنتیشن وجود دارد که بر اساس محل پیادهسازی دسته بندی میشوند: مبتنی بر شبکه، مبتنی بر هایپر وایزر و مبتنی بر میزبان.
مبتنی بر شبکه
میکرو سگمنتیشن مبتنی بر شبکه شامل این است که چه کسانی یا چه مواردی میتوانند وارد بخشهای مختلف شبکه شوند. یکی از مزایای این روش، سادگی در مدیریت آن است که باعث میشود کار کمتری برای مدیران نیاز باشد. با این حال، میکروسگمنتیشن مبتنی بر شبکه در واقع بسیار شبیه به تقسیم بندی سنتی است و اگر با بخشهای بسیار بزرگی روبه رو شوید، مدیریت کنترلهای امنیتی میتواند دشوار و پرهزینه باشد.
مبتنی بر هایپر وایزر
با استفاده از هایپر وایزر، شما دارای نرمافزار یا سختافزاری هستید که ماشینهای مجازی را ایجاد و اجرا میکند. میکروسگمنتیشن مبتنی بر هایپر وایزر تمام ترافیک شما را از طریق هایپر وایزر هدایت میکند و به شما این امکان را میدهد که آن را نظارت و مدیریت کنید. در بسیاری از موارد، این مورد گزینهای راحت است، زیرا میتوانید این کار را با فایروالهای موجود خود انجام دهید و سیاستهای امنیتی را از یک هایپر وایزر به هایپر وایزر دیگر منتقل کنید. با این حال، یکی از معایب این رویکرد این است که در پیاده سازیهای ابری یا با بارهای کاری فیزیکی، کانتینری یا بدون سیستمعامل به خوبی عمل نمیکند.
مبتنی بر میزبان
میکروسگمنتیشن مبتنی بر میزبان به قرار دادن عوامل (ایجنتها) در هر نقطه پایانی وابسته است. با این نوع معماری، یک مدیر قادر به مشاهده تمام دادهها، فرآیندها، نرمافزارها، ارتباطات در شبکه و آسیب پذیریهای احتمالی است. با این حال، برای دستیابی به این دید، مدیر باید یک عامل را بر روی هر میزبان نصب کند. اما توجه داشته باشید که این ممکن است برای هر دو گروه مدیران و کاربران نهایی زمان بر باشد.
“هایپر وایزر (Hypervisor) نرمافزاری است که به ایجاد و مدیریت ماشینهای مجازی (Virtual Machines) کمک میکند.“
سخن پایانی
میکروسگمنتیشن انتخاب مناسبی برای سازمانهایی است که به دنبال بهبود نظارت و مدیریت اطلاعات و دادههای خود هستند. این روش امنیت شبکه را افزایش داده و عملکرد آن را بهبود میبخشد.
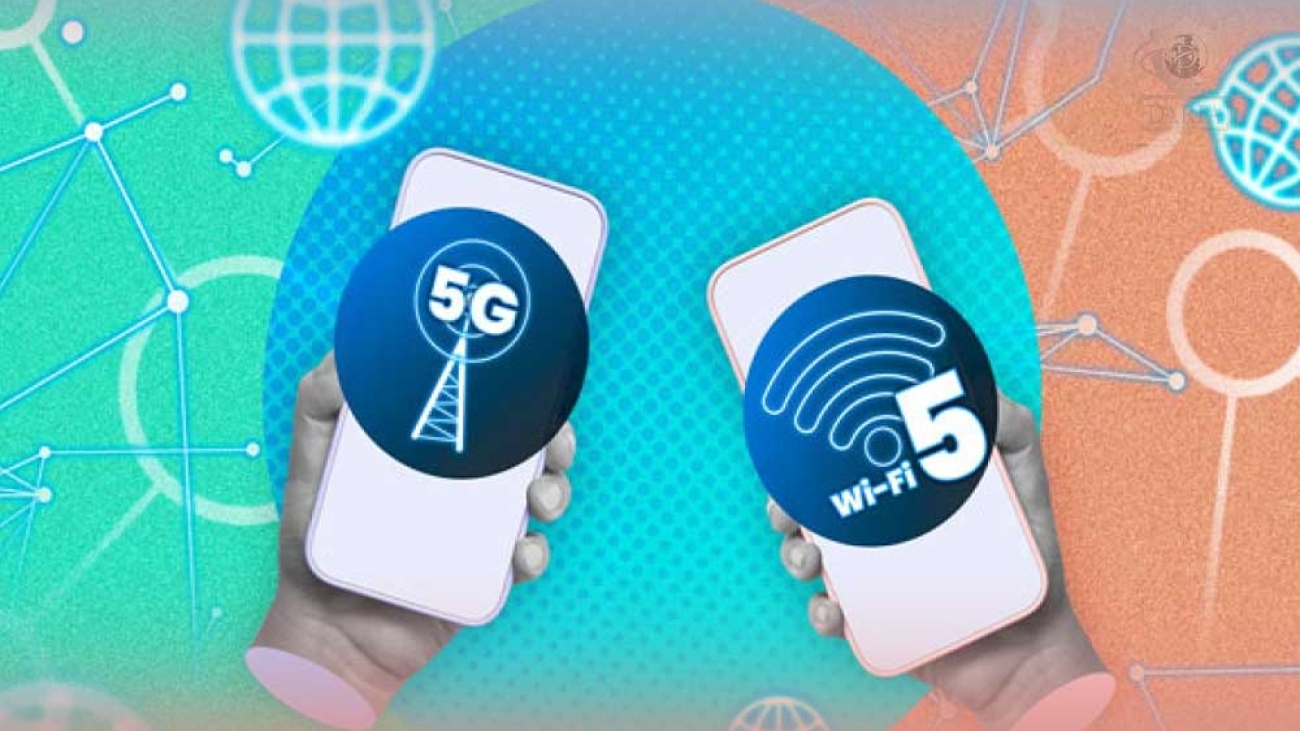
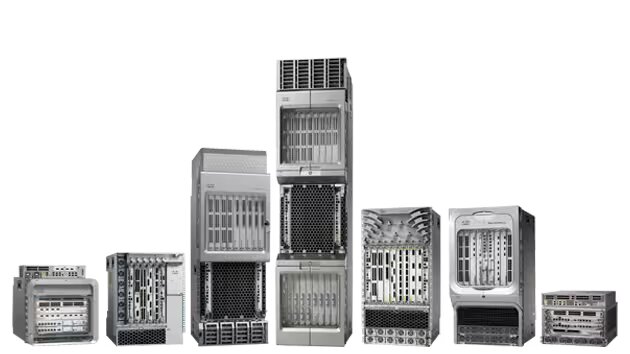 Cisco ASR 9000 Series Aggregation Services Routers
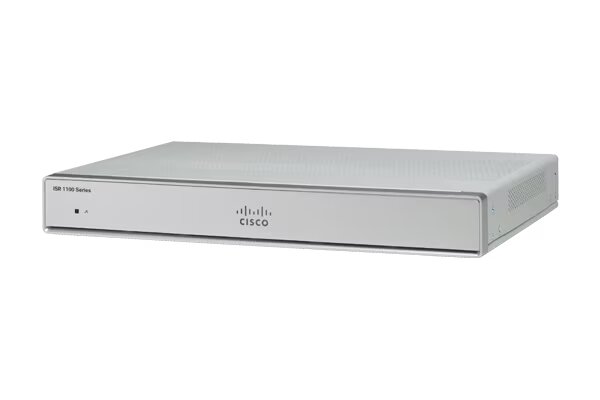 Cisco 1000 Series Integrated Services Routers
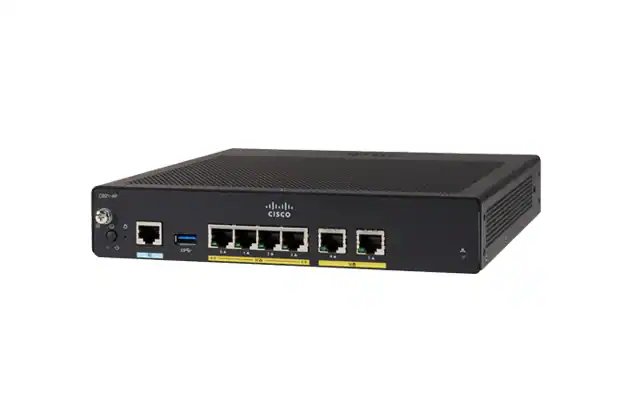 Cisco 4000 Series Integrated Services Routers